


Apakah Bitdefender melacak aktivitas Anda?
Ulasan Bitdefender VPN 2023
Ringkasan
Dalam ulasan ini, kami akan menjelajahi Bitdefender VPN 2023 dan fitur -fiturnya. Deteksi dan Respons Titik Akhir Bitdefender (EDR) adalah solusi keamanan titik akhir yang menggabungkan pemantauan berkelanjutan, deteksi ancaman waktu nyata, dan tindakan respons otomatis. Ini menawarkan peningkatan deteksi ancaman, penyelidikan terfokus, dan efisiensi maksimum dalam melindungi titik akhir. Dengan fitur inovatif dan antarmuka yang mudah digunakan, ini memberikan perlindungan komprehensif terhadap ancaman lanjutan.
- Apa pentingnya “kebijakan logging”?
- Bagaimana Bitdefender EDR mendeteksi ancaman lanjutan?
- Apa manfaat dari teknologi korelasi lintas titik?
- Bagaimana Bitdefender EDR Mengaktifkan Investigasi dan Respons Terfokus?
- Apa yang membuat cloud edr bitdefender sangat efisien?
- Bagaimana GravityZone EDR Cloud Monitor Network Activity?
- Apa visualisasi yang disediakan oleh GravityZone EDR Cloud?
- Apa sorotan dari cloud Bitdefender EDR?
- Deteksi industri terkemuka: Deteksi ancaman yang ditingkatkan dan visibilitas dengan kemampuan pencarian yang komprehensif untuk indikator teknik kompromi dan serangan.
- Investigasi dan respons yang terfokus: Visualisasi insiden tingkat organisasi untuk respons yang efisien dan menghentikan serangan berkelanjutan.
- Efisiensi maksimum: agen overhead rendah yang mudah digunakan dan rendah untuk perlindungan maksimum dengan upaya minimal.
- Bagaimana cara kerja teknologi korelasi lintas titik bitdefender?
- Bagaimana Bitdefender EDR Cloud memberikan deteksi dan respons serangan lanjutan?
Kebijakan logging mengacu pada kebijakan perusahaan tentang merekam dan menyimpan log aktivitas pengguna. Ini penting karena menentukan tingkat privasi dan anonimitas yang ditawarkan oleh layanan VPN. Kebijakan no-log yang ketat memastikan bahwa penyedia VPN tidak menyimpan catatan kegiatan pengguna, memastikan privasi dan keamanan maksimum.
Bitdefender EDR Cloud mendeteksi ancaman lanjutan, termasuk serangan tanpa fileless, ransomware, dan ancaman nol hari, secara real-time. Ini menggunakan analitik ancaman dan pengumpul peristiwa berbasis cloud untuk terus memantau titik akhir dan memprioritaskan peristiwa keamanan ke dalam daftar insiden untuk penyelidikan dan respons.
Teknologi Korelasi Cross-Endpoint Menggabungkan Keamanan EDR dengan Visualisasi Ancaman di Tingkat Organisasi. Ini memungkinkan organisasi untuk memfokuskan investigasi dan merespons lebih efektif terhadap insiden keamanan. Ini memberikan pandangan komprehensif tentang ancaman keamanan di semua titik akhir, memungkinkan respons insiden yang efisien.
Bitdefender EDR Cloud menyediakan visualisasi insiden tingkat organisasi, memungkinkan respons yang efisien untuk membatasi penyebaran serangan lateral dan menghentikan ancaman yang berkelanjutan. Ini merampingkan proses investigasi dan membantu staf TI mengidentifikasi kesenjangan dalam perlindungan.
Cloud Bitdefender EDR mudah digunakan dengan agen overhead yang rendah, memastikan efisiensi dan perlindungan maksimum dengan usaha minimal. Untuk solusi yang dikelola sepenuhnya, pengguna dapat meningkatkan ke deteksi dan respons yang dikelola bitdefender (MDR).
Gravityzone EDR Cloud mengungkap aktivitas mencurigakan lebih awal dengan mengintegrasikan pembelajaran mesin Bitdefender, pemindaian cloud, dan penganalisa kotak pasir. Ini mendeteksi aktivitas yang menghindari mekanisme pencegahan titik akhir tradisional dan memberikan kemampuan pencarian yang komprehensif untuk indikator kompromi spesifik (IOC) dan teknik serangan.
GravityZone EDR Cloud menawarkan visualisasi inovatif dengan konteks yang kaya dan intelijen ancaman. Visualisasi ini membantu staf TI memahami jalur serangan, mengidentifikasi kesenjangan dalam perlindungan, dan merampingkan proses investigasi dan respons.
Teknologi korelasi lintas titik bitdefender memperluas visibilitas EDR, analitik, dan kemampuan korelasi peristiwa di luar titik akhir tunggal. Ini memungkinkan tim keamanan untuk secara efektif menangani serangan cyber yang kompleks yang melibatkan beberapa titik akhir dalam infrastruktur hibrida. Teknologi ini menggabungkan granularitas EDR dengan analitik infrastruktur dari deteksi dan respons yang diperluas (XDR).
Bitdefender EDR Cloud terus memantau jaringan untuk mengungkap aktivitas yang mencurigakan lebih awal. Ini menyediakan alat yang diperlukan untuk memungkinkan pengguna melawan serangan cyber secara efektif.
Fitur
Inovasi untuk efisiensi dan efektivitas
Teknologi korelasi lintas titik bitdefender membawa deteksi ancaman dan visibilitas ke tingkat yang baru. Ini menerapkan kemampuan deteksi dan respons (XDR) yang diperluas untuk mendeteksi serangan lanjutan yang melibatkan beberapa titik akhir dalam infrastruktur hibrida. Teknologi ini menggabungkan keamanan EDR dengan analitik di seluruh infrastruktur, memberikan visualisasi ancaman di tingkat organisasi untuk penyelidikan dan respons yang lebih efektif.
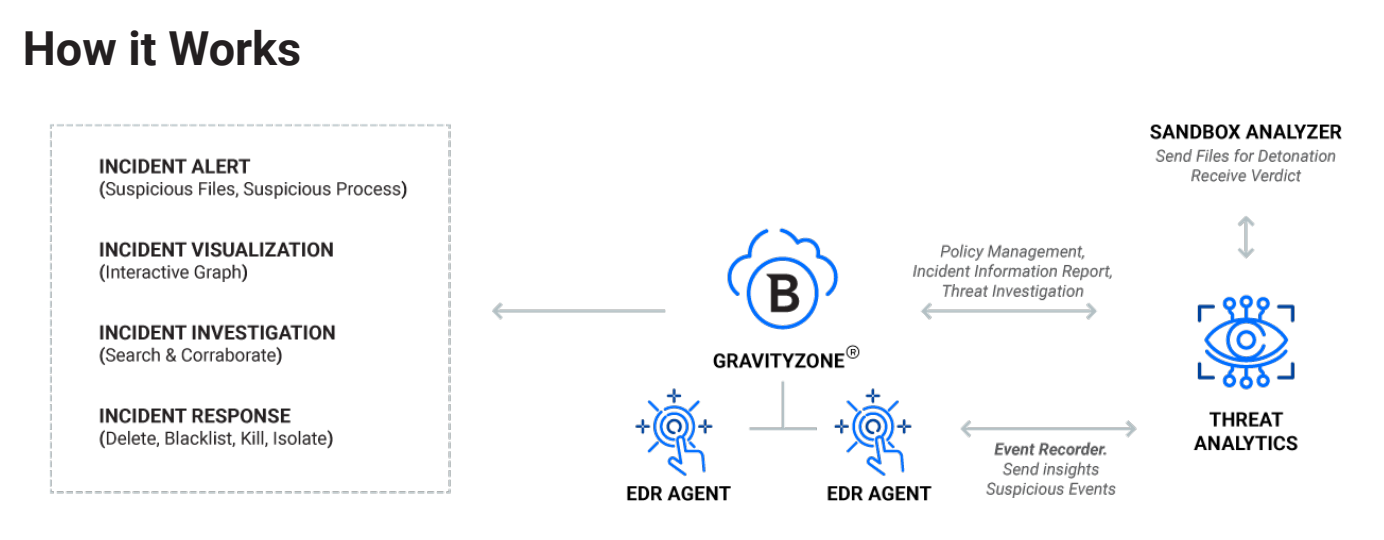
GravityZone EDR Cloud dibangun di atas platform XDR Gravityzone Bitdefender. Setiap agen EDR yang dikerahkan pada titik akhir secara terus menerus memantau titik akhir dan dengan aman mengirimkan wawasan dan detail peristiwa yang mencurigakan ke Pusat Kontrol GravityZone yang terpusat. Mesin Korelasi Cross-Endpoint mengumpulkan dan menyaring acara titik akhir, menghasilkan pandangan yang diprioritaskan, tingkat organisasi tentang insiden keamanan.
Highlight
- Deteksi dan Tanggapan Serangan Lanjutan: Memantau jaringan untuk mengungkap aktivitas yang mencurigakan lebih awal dan menyediakan alat untuk melawan serangan dunia maya.
- Jembatan Kesenjangan Keterampilan Keamanan: Memungkinkan tim untuk merespons secara efisien dengan prioritas peringatan otomatis dan respons satu klik.
Ulasan Bitdefender VPN 2023
Apa yang terjadi “Kebijakan logging” berarti dan mengapa itu signifikan?
Deteksi dan respons titik akhir bitdefender
Deteksi ancaman yang diperluas, investigasi yang terfokus, dan respons yang efektif
Endpoint Detection and Response (EDR) adalah solusi keamanan titik akhir yang menggabungkan pemantauan waktu nyata yang berkelanjutan dan pengumpulan data titik akhir dan wawasan dengan kemampuan deteksi dan tindakan respons otomatis.
GravityZone EDR Cloud mendeteksi ancaman lanjutan termasuk serangan tanpa fileless, ransomware, dan ancaman nol lainnya secara real-time. Analisis analisisnya dan pengumpul peristiwa berbasis cloud terus memantau titik akhir dan memprioritaskan peristiwa keamanan ke dalam daftar insiden untuk penyelidikan dan respons.
Ini termasuk teknologi korelasi lintas titik yang menggabungkan granularitas dan konteks keamanan yang kaya dari keamanan EDR dengan visualisasi ancaman di tingkat organisasi untuk membantu Anda memfokuskan investigasi dan merespons secara lebih efektif. Dengan memberikan visualisasi ancaman di tingkat organisasi, GravityZone EDR Cloud membantu Anda memfokuskan investigasi dan merespons secara lebih efektif.
Deteksi terdepan industri
Deteksi dan visibilitas ancaman yang ditingkatkan yang memungkinkan kekuatan XDR untuk melindungi titik akhir. Kemampuan Pencarian Komprehensif untuk Indikator Kompromi Khusus (IOC), Teknik MITER ATT & CK, dan artefak lainnya untuk menemukan serangan tahap awal.
Investigasi dan tanggapan yang terfokus
Visualisasi insiden tingkat organisasi memungkinkan Anda untuk merespons secara efisien, membatasi penyebaran lateral, dan menghentikan serangan yang berkelanjutan.
Efisiensi maksimum
Agen overhead kami yang mudah dipecat dan rendah memastikan efisiensi dan perlindungan maksimum, dengan upaya minimal. Untuk solusi yang dikelola sepenuhnya, peningkatan dengan mudah ke deteksi dan respons yang dikelola Bitdefender (MDR).
Tinjauan Produk
GravityZone EDR Cloud memantau jaringan Anda untuk mengungkap aktivitas yang mencurigakan lebih awal dan menyediakan alat yang Anda butuhkan untuk melawan serangan dunia maya. Dengan mengintegrasikan Bitdefender’S pemenang pembelajaran mesin, pemindaian cloud dan penganalisa kotak pasir dapat mendeteksi aktivitas yang menghindari mekanisme pencegahan titik akhir tradisional. Ini memberikan visibilitas penuh pada teknik, taktik, dan prosedur (TTP) yang digunakan dalam serangan aktif sambil memberikan kemampuan pencarian yang komprehensif untuk indikator kompromi spesifik (IOC), teknik MITER ATT & CK dan artefak lainnya untuk menemukan serangan tahap awal tahap awal.
GravityZone EDR Cloud menyediakan visualisasi yang inovatif dan mudah dipahami dengan konteks yang kaya dan kecerdasan ancaman yang membantu staf TI memahami jalur serangan dan mengidentifikasi kesenjangan dalam perlindungan. Visualisasi ini merampingkan penyelidikan dan respons, meringankan beban pada staf TI. Analisis Sandbox memungkinkan staf untuk secara otomatis menjalankan muatan yang mencurigakan di lingkungan virtual yang terkandung untuk mengisolasi dan menetralkan file yang mencurigakan. GravityZone EDR Cloud kemampuan melindungi organisasi dari ancaman canggih, sambil memungkinkan perburuan ancaman proaktif dan analisis akar-penyebab.
Highlight:
- Deteksi industri terkemuka-peningkatan deteksi ancaman dan visibilitas yang memungkinkan kekuatan XDR untuk melindungi titik akhir. Kemampuan Pencarian Komprehensif untuk Indikator Kompromi Khusus (IOC), Teknik MITER ATT & CK, dan artefak lainnya untuk menemukan serangan tahap awal.
- Investigasi dan respons yang terfokus-Visualisasi insiden tingkat organisasi memungkinkan Anda untuk merespons secara efisien, membatasi penyebaran lateral, dan menghentikan serangan yang berkelanjutan.
- Efisiensi maksimum-agen overhead kami yang mudah digunakan dan rendah memastikan efisiensi dan perlindungan maksimum, dengan upaya minimal. Untuk solusi yang dikelola sepenuhnya, peningkatan dengan mudah ke deteksi dan respons yang dikelola Bitdefender (MDR).
Fitur:
Inovasi untuk efisiensi dan efektivitas
Bitdefender’Teknologi korelasi lintas titik-ujung mengambil deteksi ancaman dan visibilitas ke tingkat baru dengan menerapkan kemampuan XDR untuk mendeteksi serangan lanjutan yang melibatkan beberapa titik akhir dalam infrastruktur hibrida (workstation, server, atau kontainer; menjalankan berbagai OS). Ini memperluas visibilitas EDR, analitik, dan kemampuan korelasi peristiwa di luar batas titik akhir tunggal, untuk memungkinkan tim keamanan berurusan secara lebih efektif dengan serangan cyber yang kompleks yang melibatkan berbagai titik akhir. Teknologi korelasi lintas titik ini menggabungkan granularitas dan konteks keamanan EDR yang kaya dengan analisis infrastruktur di seluruh deteksi dan respons yang diperluas (XDR). Dengan memberikan visualisasi ancaman di tingkat organisasi, XDR membantu organisasi memfokuskan investigasi dan merespons lebih efektif.
GravityZone EDR Cloud adalah solusi berbasis cloud yang dibangun di atas platform XDR Gravityzone Bitdefender. Setiap agen EDR digunakan di organisasi Anda’Titik akhir memiliki perekam acara yang terus memantau titik akhir dan dengan aman mengirimkan wawasan dan detail peristiwa yang mencurigakan ke pusat kontrol gravityzone terpusat. Di Pusat Kontrol, mesin korelasi lintas-ujung bitdefender mengumpulkan dan menyuling peristiwa titik akhir dan menghasilkan pandangan yang diprioritaskan, tingkat organisasi tentang insiden keamanan, memungkinkan administrator untuk dengan cepat menyelidiki dan merespons secara efektif terhadap ancaman secara efektif.
Highlight
- Deteksi dan respons serangan lanjutan. Memantau jaringan Anda untuk mengungkap aktivitas yang mencurigakan lebih awal dan menyediakan alat untuk memungkinkan Anda melawan serangan cyber cyber.
- Menjembatani kesenjangan keterampilan keamanan. Memungkinkan tim untuk merespons secara efisien dengan prioritas peringatan otomatis dan respons satu klik.
- Mengurangi risiko organisasi. Terus menganalisis infrastruktur Anda untuk mengidentifikasi risiko di ratusan faktor. Membantu mengurangi risiko pengguna, jaringan, dan OS.
- Meminimalkan beban operasional. Cloud-Delivered and Low Maintenance, Agen mudah digunakan dan berintegrasi ke dalam arsitektur keamanan Anda yang ada dan sepenuhnya kompatibel dengan solusi antivirus titik akhir Anda.
Manfaat:
Analisis risiko canggih
Teknologi analisis risiko canggih kami meneliti tidak hanya titik akhir tetapi juga perilaku manusia, terus menganalisis risiko organisasi Anda menggunakan ratusan faktor untuk mengidentifikasi, memprioritaskan dan memberikan panduan tentang mengurangi risiko pengguna, jaringan, dan titik akhir.
Deteksi ancaman terkemuka di industri
Solusi GravityZone Endpoint Detection and Response (EDR) mendeteksi ancaman lanjutan termasuk serangan tanpa fileless, ransomware, dan ancaman nol lainnya secara real-time. Analisis analisisnya dan pengumpul peristiwa berbasis cloud terus memantau titik akhir dan memprioritaskan peristiwa keamanan ke dalam daftar insiden untuk penyelidikan dan respons
Deteksi dan respons lintas-ujung
Teknologi Korelasi Cross-Endpoint Membawa Deteksi Ancaman dan Visibilitas Solusi Keamanan Deteksi dan Respons Titik Akhir (EDR) kami ke tingkat baru dengan memungkinkan deteksi serangan lanjutan yang melibatkan beberapa titik akhir dalam infrastruktur hibrida (workstation, server atau wadah; menjalankan berbagai OS).
Visualisasi di tingkat organisasi
Visual komprehensif tindakan musuh, diperkaya dengan konteks dan intelijen ancaman, menyoroti jalur serangan kritis, meringankan beban pada staf TI. Membantu mengidentifikasi kesenjangan dalam perlindungan dan dampak insiden untuk mendukung kepatuhan.
Investigasi dan respons yang ramping
Bitdefender EDR menyediakan visualisasi yang inovatif dan mudah dipahami dengan konteks yang kaya dan intelijen ancaman yang membantu staf TI memahami jalur serangan dan mengidentifikasi kesenjangan dalam perlindungan. Visualisasi ini merampingkan penyelidikan dan respons, meringankan beban pada staf TI. Analisis Sandbox memungkinkan staf untuk secara otomatis menjalankan muatan yang mencurigakan di lingkungan virtual yang terkandung untuk mengisolasi dan menetralkan file yang mencurigakan.
Pelaporan dan Peringatan Hemat Waktu
Dasbor yang dapat dikonfigurasi, pemberitahuan email, dan kemampuan pelaporan komprehensif untuk laporan instan dan yang dijadwalkan, semuanya dikelola dari konsol terpusat menghemat waktu dan upaya untuk tim TI TI.
Bagaimana cara kerja bitdefender EDR?
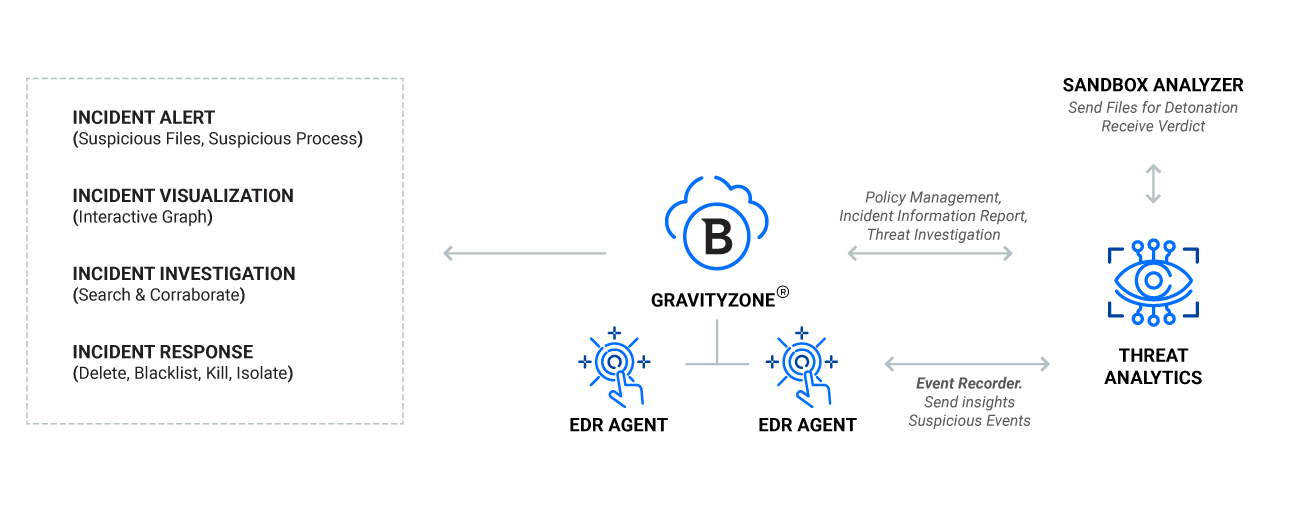
Bitdefender Endpoint Detection and Response (EDR) adalah solusi berbasis cloud yang dibangun di atas platform XDR Gravityzone Bitdefender. Setiap agen EDR digunakan di organisasi Anda’Titik akhir memiliki perekam acara yang terus memantau titik akhir dan dengan aman mengirimkan wawasan dan detail peristiwa yang mencurigakan ke pusat kontrol gravityzone terpusat.
Di Pusat Kontrol, mesin korelasi lintas-ujung bitdefender mengumpulkan dan menyuling peristiwa titik akhir dan menghasilkan pandangan yang diprioritaskan, tingkat organisasi tentang insiden keamanan, memungkinkan administrator untuk dengan cepat menyelidiki dan merespons secara efektif terhadap ancaman secara efektif.
Pertanyaan yang Sering Diajukan:
Adalah deteksi dan respons cross-endpoint tersedia di semua paket EDR?
Deteksi dan respons cross-endpoint tersedia di semua paket EDR: Bitdefender EDR, GravityZone Business Security Enterprise dan Bitdefender MDR.
Bagaimana suatu organisasi mendapat manfaat dari EDR jika tidak memiliki personel keamanan yang berdedikasi?
Untuk mendapatkan manfaat penuh dari EDR, sebuah organisasi tanpa personel keamanan yang berdedikasi (seperti analis keamanan) harus memilih layanan Bitdefender MDR kami. Layanan yang dikelola penuh ini mencakup solusi EDR kami serta operasi keamanan 24/7 yang dikirimkan dari Pusat Operasi Keamanan Bitdefender oleh pemburu ancaman dan pakar keamanan yang sangat terampil.
Dapatkah saya mencoba sebelum saya membeli?
Ya. Dengan hanya beberapa klik, Anda bisa mendapatkan uji coba gratis 1 bulan. Setelah periode percobaan berakhir, Anda perlu membeli solusi untuk penggunaan berkelanjutan.
Dokumentasi:
Catatan Harga:
- Harga dan ketersediaan produk dapat berubah tanpa pemberitahuan.
Ulasan Bitdefender VPN 2023
Bitdefender menggunakan perisai hotspot’S Lightning Fast Technology untuk VPN -nya. Tetapi dengan mengecualikan beberapa fitur yang tidak perlu, seperti server di lokasi niche seperti Kyrgyzstan, itu mampu menjual VPN dengan sangat sedikit.
Selain itu, Anda dapat menginstalnya di 10 perangkat. Menjadikan ini salah satu yang paling Penawaran VPN terbaik di luar sana.
- Cepat: Bitdefender’S VPN menggunakan server hotspot shield’S yang merupakan beberapa yang tercepat di dunia. Membuat bitdefender’S VPN Lightning Fast.
- Privasi maksimum: Bitdefender memiliki kebijakan nol-log yang pendek namun jelas dan tidak melacak aktivitas online Anda.
- Harga: Sebagian besar VPN menawarkan harga terbaik mereka hanya dalam kontrak 3 tahun. Bitdefender menawarkan top-deal dalam kontrak 1 tahun, membuatnya jauh lebih murah.
- Sangat aman: Bitdefender menggunakan protokol VPN tercepat (Catapult Hydra) dan standar enkripsi paling aman (AES-256).
- Server di 30 negara: Bitdefender’S VPN memiliki server di seluruh benua.
- Aplikasi yang indah (tapi sedikit mendasar): Mendukung Windows, Mac, Android dan iOS.
- Bekerja dengan Netflix, Disney Plus dan banyak lagi
- Bekerja dengan Torrents (P2P)
- Tidak ada fitur canggih: VPN yang lebih mahal memungkinkan Anda untuk memilih protokol VPN Anda dan mengaktifkan fitur seperti blocker iklan dan kompresi data. Bitdefender tidak’T. Kami pikir ini menang’t materi untuk 95% dari penggunanya. Tetapi jika Anda ingin masuk semua dengan teknologi canggih; Lihat Cyberghost di sini.

Pernahkah Anda melihat diskon?

Menavigasi halaman ini
Fakta VPN Bitdefender
- Penawaran Terbaik: $ 2.49 / bulan
- Kebijakan pengembalian: 30 hari
- Dukungan Pelanggan: Obrolan langsung 24/7
- Perangkat per akun: 10
- Platform: Windows, Mac, Android, dan iOS

Privasi dan Keamanan
Yang baik: Bitdefender VPN menggunakan hotspot shield’server S, jadi itu’penting untuk menganalisis kedua perusahaan’Kebijakan Privasi. Untungnya, keduanya menampilkan kebijakan nol-log yang jelas dan tidak melacak Anda secara online. Bitdefender menggunakan protokol VPN tercepat (Catapult Hydra) dan standar enkripsi paling aman (AES-256).
Keburukan: Bitdefender VPN tidak menampilkan sakelar membunuh, dan tidak menggunakan server DNS sendiri.
Elemen privasi dan keamanan apa yang kami uji?
- Kebijakan logging
- Yurisdiksi
- Protokol
- Enkripsi
- Memiliki server DNS
- Tes Kill Switch
- Tes kebocoran
Apa yang terjadi “Kebijakan logging” berarti dan mengapa itu signifikan?
Dalam keadaan ideal, penyedia VPN tidak mau’t menyimpan informasi apa pun tentang aktivitas online Anda. Tapi, keadaan kita menemukan diri kita di aren’T selalu ideal, dan penyedia VPN menyimpan beberapa informasi semacam ini – ini adalah log.
Tujuan di balik pembuatan log -log ini adalah optimalisasi VPN’Layanan S. Ini membantu server berjalan secara optimal dan juga dapat mencegah layanan dari disalahgunakan. Penyedia yang berbeda akan mengumpulkan jumlah data yang berbeda untuk tujuan ini.
Secara umum, penyedia VPN Anda dapat mengumpulkan empat jenis informasi tentang Anda. Beberapa informasi ini benar -benar tidak’t berpotensi berbahaya, tapi itu’tidak selalu terjadi. Keempat jenis ini adalah:
- Data Layanan VPN: Versi Aplikasi VPN Anda’ve digunakan, sistem operasi mana Anda’Konsrumasi kembali, server Anda’VE membuat koneksi dengan.
- Data Koneksi: Jumlah Data Anda’VE diunduh dan diunggah, saat Anda masuk dan untuk berapa lama, tepat saat Anda keluar.
- Alamat IP asli: Ini adalah pengidentifikasi unik dari perangkat yang Anda gunakan untuk mengakses server VPN dan dapat digunakan untuk menentukan lokasi yang tepat.
- Aktivitas Online: Situs web apa pun yang Anda kunjungi, apa pun yang Anda cari, semua layanan online yang Anda gunakan. Ini pada dasarnya setara dengan riwayat penelusuran Anda.
Penyedia VPN Anda dapat mengumpulkan data layanan dan koneksi Anda secara anonim – daripada satu pengguna apa pun, semua data dikelompokkan bersama. Jika ini masalahnya, maka Anda tidak’Aku perlu banyak khawatir. Penyedia VPN akan mendapatkan apa yang dibutuhkan untuk mempertahankan dan meningkatkan layanannya tanpa membahayakan privasi Anda. Karena itu, banyak penyedia VPN melakukan ini sampai batas tertentu.
Adapun item nomor tiga dalam daftar, kebanyakan orang tidak ingin VPN mereka mencatat alamat IP mereka. Tapi, biasanya bukan pemecah kesepakatan. Sederhananya, VPN tentang anonimitas jadi lokasi Anda seharusnya’T menarik bagi penyedia.
Namun, apa yang pasti bisa menjadi pemecah kesepakatan adalah item akhir dalam daftar kami-log aktivitas online Anda. Awasi ini dan berhati -hatilah jika VPN menyimpan catatan ini.
Kami menyadari pentingnya ini sehingga VPN yang menyimpan data ini dimenangkan’T menjadi salah satu rekomendasi kami. Tapi, ini tidak terlalu jarang di antara VPN gratis, yang kemudian dapat melanjutkan untuk menjual data ini. Inilah alasan yang cukup bagi kami untuk percaya bahwa Anda harus menghindari penyedia tersebut.
Anda akan sering mendengar klaim tentang kebijakan zero-log di antara penyedia VPN. Ini kedengarannya bagus tapi tidak’T selalu berarti sama karena tidak ada standar universal yang bisa diterapkan. Jadi, luangkan waktu untuk membaca kebijakan privasi secara penuh sebelum Anda membuat keputusan pembelian atau mencari ulasan.
Apa itu bitdefender’Kebijakan logging seperti?
Bitdefender’Kebijakan privasi agak pendek. Kami membuatnya sedikit lebih mudah dibaca untuk membantu Anda menguraikan apa yang sebenarnya dikatakan:
“Kami mengumpulkan (…) hanya ID pengguna dan perangkat yang dihasilkan secara acak atau hashed, alamat IP (…) kami menggunakan pango sebagai pemroses data yang memproses data atas nama Bitdefender sesuai dengan Bitdefender’instruksi dan satu -satunya tujuan menyediakan layanan VPN kepada pengguna.”
Kami dapat memproses lokasi perangkat semata-mata untuk tujuan menawarkan fungsionalitas VPN bitdefender seperti pemberitahuan wi-fi yang tidak aman atau fitur koneksi otomatis. Kami tidak menyimpan detail apa pun mengenai lokasi atau aktivitas online Anda juga tidak membaginya dengan entitas lain.”
Kunci yang dibawa adalah bahwa Bitdefender hanya mengumpulkan data yang dihasilkan secara acak, yang berarti tidak’t melacak pengguna individu. Namun, itu menggunakan pango’Server S (juga dikenal sebagai Hotspot Shield) dan layanan pemrosesan datanya.
Oleh karena itu, penting untuk juga membaca perisai hotspot’Kebijakan Privasi. Singkatnya, yang ini menyatakan:
- Alamat IP Anda disimpan, tetapi hanya saat Anda terhubung ke VPN: Setelah Anda memutuskan sambungan dari VPN, alamat IP Anda dihapus.
- Riwayat penjelajahan Anda tidak pernah disimpan: aktivitas online Anda (situs web yang Anda kunjungi dan layanan yang Anda gunakan) tidak pernah dilacak atau disimpan.
Jadi apa yang bisa kita simpulkan dari semua ini?
Aktivitas online Anda tidak disimpan dan alamat IP Anda hanya selama sesi VPN Anda. Itu dihapus setelahnya.
Dengan demikian, Anda aman.
Apa arti yurisdiksi dan mengapa itu signifikan?
Perusahaan yang menyediakan layanan VPN Anda perlu dimasukkan di beberapa negara. Dan karena undang -undang dan peraturan negara itu mengikat, ini dapat membuat perbedaan besar.
Misalnya, negara -negara tertentu sangat ketat dalam hal retensi data dan undang -undang yang menyertainya. AS ada di antara mereka seperti banyak negara di UE, Australia, dll. Oleh karena itu, ISP (penyedia layanan internet) yang terletak di dalamnya diminta untuk mengumpulkan banyak data tentang pengguna internet. Ini termasuk email yang dikirim, catatan situs web yang dikunjungi, dan sebagainya.
Jenis pengawasan massa ini adalah salah satu alasan utama orang beralih ke VPN. Dengan menggunakan satu, data apa pun yang Anda kirimkan melalui ISP Anda’jaringan S akan dilindungi oleh enkripsi, sehingga tidak mungkin untuk dibaca oleh penyedia internet Anda. Dan apa yang tidak bisa dibaca, itu tidak bisa mengumpulkan.
Selain mengkhawatirkan ISP, beberapa orang juga memiliki kekhawatiran bahwa VPN mungkin juga dipaksa untuk mengumpulkan data karena undang -undang yang disebutkan di atas. Tapi, ada satu perbedaan penting di sini – ISP adalah penyedia publik sementara VPN bersifat pribadi. Dengan demikian, aturan yang sama tidak berlaku, dan VPN tidak berkewajiban untuk menyimpan data pengguna.
Namun, lembaga pemerintah yang tertarik dengan data ini adalah organisasi yang serius dan memiliki beberapa trik di lengan baju mereka untuk mendapatkan info yang mereka inginkan. Di Amerika Serikat, misalnya, lembaga yang relevan dapat mengeluarkan surat keamanan nasional, yang merupakan jenis panggilan pengadilan rahasia. Salah satunya dapat memungkinkan agensi untuk mendapatkan data apa pun yang mungkin dimiliki VPN.
Sekarang, Anda mungkin berpikir bahwa lembaga pemerintah tidak’T benar -benar menggunakan taktik ini, tetapi mereka melakukannya. Ambil apa yang terjadi dengan Lavabit pada 2013. Setelah ditekan oleh NSA untuk mengungkapkan data tentang Edward Snowden, penyedia email yang dienkripsi ini memilih untuk untuk sementara ditutup daripada mematuhi. Demikian pula, perusahaan VPN bernama Private Internet Access tidak ingin mematuhi peraturan penebangan data Rusia sehingga memutuskan untuk menutup server yang ada di sana pada tahun 2016. Ada perbedaan antara kedua kasus ini, tetapi mereka membuktikan poin yang sama – berbagai lembaga di bawah kendali pemerintah sedang berburu data.
Pengguna yang mengambil pengecualian untuk ini dapat dilanjutkan dengan dua cara.
Yang pertama adalah menemukan penyedia VPN yang berada di bawah yurisdiksi yang menguntungkan. Untuk ini, Anda dapat melihat perjanjian internasional tentang intelijen (Perjanjian Ukusa adalah contoh yang terkenal tentang ini), dan menemukan negara yang bukan’t anggota mereka. Secara alami, undang -undang retensi data lokal sama pentingnya, dan Anda menginginkan negara yang bukan’T ketat dalam hal ini. Dengan kata lain, temukan VPN lepas pantai. ExpressVPN berbasis di Kepulauan Virgin Inggris sementara Nordvpn terikat oleh Hukum Panama, untuk menyebutkan dua contoh.
Yang lain adalah pada dasarnya menghindari masalah yurisdiksi dengan menggunakan penyedia VPN yang benar -benar mematuhi kebijakan tidak menyimpan log yang dapat digunakan untuk mengidentifikasi Anda. Seperti yang disebutkan, tidak ada hukum, tidak peduli seberapa ketat, dapat membuat penyedia VPN menyerahkan data yang tidak pernah dimilikinya.
Salah satu solusi yang baik, tetapi juga dimungkinkan untuk menggabungkannya untuk keamanan ekstra.
Apa itu bitdefender’S yurisdiksi?
Bitdefender dimasukkan di Rumania yang bukan bagian dari perjanjian intelijen seperti Perjanjian Ukusa, tetapi itu adalah anggota UE. Karena UE telah mendorong undang-undang retensi data di seluruh UE, adalah hal yang baik bahwa Bitdefender memiliki kebijakan nol-log yang jelas. Bagaimanapun, data itu tidak’t memiliki, itu tidak bisa menyerahkan.
Apa arti protokol dan mengapa itu signifikan?
Protokol adalah teknologi yang mendasari yang mendefinisikan bagaimana server VPN akan memformat dan mengirimkan data melalui jaringan, baik itu internet atau jaringan area lokal (LAN). Ada berbagai protokol di luar sana, dan mereka datang dengan tingkat kecepatan dan keamanan yang berbeda. Sebagian besar menganggap OpenVPN sebagai yang paling aman, memberi peringkat sebelum L2TP, PPTP, SSTP, dan IKEV2.
Protokol apa yang digunakan bitdefender?
Bitdefender VPN menggunakan protokol VPN tercepat saat ini tersedia, dikembangkan di rumah oleh hotspot shield. Dia’S disebut Hydra Catapult dan jauh lebih cepat dari OpenVPN.
Apa arti enkripsi dan mengapa itu signifikan?
Enkripsi mengubah data yang dapat dibaca siapa pun ke dalam bentuk yang tidak dapat dipahami. Untuk mencapai hal ini, kunci enkripsi digunakan, dan juga bagaimana data kemudian diubah kembali menjadi bentuk yang dapat dibaca.
Standar Enkripsi Lanjutan (AES) adalah apa’telah diterima sebagai norma dalam hal ini. Di bidang VPN, Anda biasanya akan menemukan dua ukuran kunci: 128 bit dan 256 bit. Bahkan AES-128 yang lebih sederhana memiliki reputasi sebagai tidak dapat dipecahkan, sementara AES-256 membawa keamanan ke tingkat yang lebih tinggi.
Standar enkripsi apa yang digunakan bitdefender?
Bitdefender VPN menggunakan standar enkripsi paling aman: AES-256.
Apa arti server DNS dan mengapa mereka signifikan?
Ketika Anda ingin memeriksa apa yang telah dilakukan teman Anda, Anda’LL Buka browser dan ketik di Facebook.com. Ini adalah nama domain, istilah pendek (dan idealnya menarik) yang memungkinkan Anda untuk pergi ke situs web yang Anda inginkan. Tapi, Facebook’S pengenal lainnya adalah sekelompok besar angka. Ini adalah alamat IP, dan itu adalah sesuatu yang tidak pernah bisa kita hafal. Karenanya, nama domain.
Namun agar ini berfungsi, harus ada koneksi antara alamat IP dan nama domain. Di sinilah server DNS masuk. Pikirkan mereka sebagai operator telepon dari era internet. Server DNS adalah gudang dari berbagai nama domain dan alamat IP mereka, dan begitu Anda memasukkan nama domain yang Anda inginkan – ia mengirim Anda ke alamat IP yang benar.
Ketika penyedia VPN memiliki server DNS sendiri untuk digunakan, mereka dapat mengenkripsi proses ini, bersama dengan semua aktivitas online Anda yang lain, di terowongan VPN. Ini menempatkan segala sesuatu di luar jangkauan pihak yang mungkin ingin membuat log dari apa yang Anda lakukan secara online, mencegat, atau menyensornya.
Apakah Bitdefender VPN menggunakan server DNS sendiri?
Tidak, Bitdefender VPN menggunakan server DNS pihak ke -3.
Apa arti saklar membunuh dan mengapa itu signifikan?
Saat Anda membuat koneksi VPN, Anda dapat menelusuri dengan aman di internet dengan pengetahuan bahwa privasi Anda sedang dilindungi. Tetapi jika koneksi yang aman ini gagal karena suatu alasan, Anda’D ingin koneksi internet Anda diakhiri pada saat yang sama karena aktivitas Anda tidak lagi disembunyikan. Inilah yang dilakukan oleh sakelar pembunuhan dan mengapa itu signifikan.
Apakah bitdefender menggunakan sakelar membunuh?
Ya. Bitdefender’S VPN termasuk sakelar membunuh.
Apa arti kebocoran dan mengapa itu signifikan?
Meskipun kamu’VE membuat koneksi dengan servernya, VPN kadang -kadang dapat memungkinkan beberapa data Anda masuk dan tetap terlihat. Ini adalah kebocoran, dan ada beberapa tipe yang umum: kebocoran IP, kebocoran kredensial Windows, kebocoran DNS, dan kebocoran WebRTC.
Apakah bitdefender membocorkan data Anda?
Tidak, Bitdefender VPN tidak membocorkan data Anda.
Gravityzone Bitdefender
Bitdefender GravityZone adalah solusi keamanan perusahaan Bitdefender baru untuk organisasi menengah hingga sangat besar. GravityZone memanfaatkan bitdefender’Teknologi antimalware yang terkenal dan menyediakan platform manajemen keamanan terpusat untuk titik akhir fisik, tervirtualisasi, dan seluler.
Netsurion membantu memantau peristiwa dari Bitdefender GravityZone. Objek Pengetahuannya dan Laporan Flex akan membantu Anda menganalisis firewall, kontrol perangkat, ancaman dan detail terkait phishing.
Integrasi Sumber Data Netsurion untuk Bitdefender GravityZone memungkinkan Anda untuk memantau komponen berikut:
- Keamanan – Ancaman terdeteksi, aplikasi dan situs web memblokir detail, perlindungan data, dan aktivitas kontrol perangkat.
- Operasi -Pemindaian sesuai permintaan dan hasilnya, detail audit acara keamanan.
Setelah GravityZone Bitdefender dikonfigurasi untuk memberikan acara ke Netsurion Manager; Objek dan laporan pengetahuan dapat dikonfigurasi ke Netsurion.
Beberapa integrasi sumber data yang tersedia di Netsurion tercantum di bawah ini.
Laporan
| Jenis | Nama | Keterangan |
|---|---|---|
| Keamanan | Bitdefender GravityZone – Aplikasi Firewall | Kategori ini memberikan informasi yang terkait dengan aplikasi yang diblokir dari menghubungkan ke jaringan berdasarkan aturan yang dikonfigurasi. |
| Keamanan | Bitdefender GravityZone – Aktivitas antiphishing | Kategori ini memberikan informasi yang terkait dengan aktivitas phishing yang telah terdeteksi dan diblokir di titik akhir. |
| Keamanan | Bitdefender GravityZone – Aplikasi yang Diblokir | Kategori ini memberikan informasi yang terkait dengan aplikasi yang diblokir dan atributnya. |
| Keamanan | Bitdefender GravityZone – Detail situs web yang diblokir | Kategori ini memberikan informasi yang terkait dengan situs web yang diblokir, titik akhir sumber, dan alasan untuk detail yang diblokir. |
| Keamanan | Bitdefender GravityZone – Email Perlindungan Data | Kategori ini memberikan informasi yang terkait dengan pengirim email yang diblokir atau penerima dengan modul perlindungan data dan detail aturan yang diterapkan. |
| Keamanan | Bitdefender GravityZone – Web Perlindungan Data | Kategori ini memberikan informasi yang terkait dengan situs web yang diblokir dengan modul perlindungan data dan detail aturan yang diterapkan. |
| Keamanan | Bitdefender GravityZone – Aktivitas Kontrol Perangkat | Kategori ini memberikan informasi yang terkait dengan perangkat yang diizinkan atau diblokir pada titik akhir dan atributnya. |
| Keamanan | Bitdefender GravityZone – Aktivitas Firewall | Kategori ini memberikan informasi yang terkait dengan alamat IP atau port yang diblokir oleh bitdefender berdasarkan aturan yang dikonfigurasi. |
| Keamanan | Bitdefender GravityZone – Aktivitas Malware | Kategori ini memberikan informasi terkait ancaman yang terdeteksi di titik akhir dan atributnya. |
| Keamanan | Bitdefender GravityZone – Status Malware | Kategori ini memberikan informasi yang terkait dengan status ancaman yang terdeteksi. |
| Operasi | Bitdefender GravityZone-detail pemindaian sesuai permintaan | Kategori ini memberikan informasi yang terkait dengan detail dan hasil pemindaian sesuai permintaan. |
| Operasi | Bitdefender GravityZone – Audit Keamanan | Kategori ini memberikan informasi yang terkait dengan peristiwa keamanan dari berbagai modul yang terjadi. |
Dokumentasi
Detail konfigurasi dalam panduan ini konsisten dengan Netsurion Version 9.x dan lebih baru, dan Bitdefender Gravityzone Elite Security atau Bitdefender Gravityzone Business Security Cloud.
Unduh Panduan Integrasi Untuk Informasi Lebih Lanjut.
Mengelola perlindungan dari GravityZone
Topik ini memberikan praktik terbaik untuk menggunakan GravityZone Console untuk mengelola dan memantau perlindungan bitdefender yang diinstal pada VM dari penyebaran Tanzu VMware Anda. Untuk informasi terperinci, lihat Administrator GravityZone Anda’S Guide.
Periksa mesin yang dilindungi
Setelah dikerahkan pada VMS dari penyebaran Tanzu VMware Anda, alat keamanan titik akhir Bitdefender secara otomatis disinkronkan dengan konsol GravityZone untuk menerima kebijakan dan tugas konfigurasi dan untuk mengirim status atau acara keamanan atau keamanan acara keamanan atau keamanan acara keamanan.
VM yang dilindungi dari penyebaran Tanzu VMware Anda akan muncul di GravityZone Network Inventory. Bergantung pada IaaS dan integrasi inventaris Anda yang dikonfigurasi di GravityZone, VMS muncul di GravityZone di bawah infrastruktur IAAS Anda, Inventaris Direktori Aktif atau Grup Kustom (di folder khusus yang dikonfigurasi dalam pengaturan paket).

Klik VM di inventaris jaringan untuk melihat apakah perlindungan diinstal dan periksa detail perlindungan.
Kelola Pengaturan Perlindungan
VM yang dilindungi diberi kebijakan default, tetapi Anda mungkin ingin membuat kebijakan khusus untuk penyebaran Tanzu VMware Anda untuk mengonfigurasi atau menyesuaikan pengaturan tertentu, seperti:
- Server Keamanan Untuk Terhubung, Jika alat keamanan titik akhir Bitdefender dikonfigurasi untuk menggunakan mesin pemindai pusat.
- Titik akhir relai lokal untuk terhubung ke, untuk lalu lintas pembaruan yang dioptimalkan.
- Pengaturan Perlindungan Khusus untuk Lingkungan Tanzu VMware Anda.
- Nonaktifkan Antarmuka Pengguna Grafis Agen Windows untuk meminimalkan konsumsi sumber daya.
Tetapkan kebijakan ke folder tempat VM dari penyebaran Tanzu VMware Anda ditambahkan.
Penting: Instance VM mungkin muncul sebagai kegagalan selama pembaruan produk, saat layanan dimulai kembali. Untuk menghindari situasi ini, Anda dapat menonaktifkan pembaruan produk otomatis dalam kebijakan keamanan GravityZone.
Untuk memastikan bahwa agen bitdefender mutakhir, Anda dapat menjalankan Memperbarui Tugas dari GravityZone atau menggunakan kembali contoh Anda setelah kit agen bitdefender baru tersedia.
Pantau Perlindungan dan Acara Keamanan
Untuk memantau perlindungan, Anda dapat memeriksa laporan aktivitas di GravityZone atau mengkonfigurasi pemberitahuan yang akan dikirim untuk status atau acara keamanan tertentu melalui email atau syslog.