


Apakah Bitlocker mencegah pencurian?
Penanggulangan Bitlocker
Ringkasan: Otentikasi pra-boot dengan pin dapat mengurangi vektor serangan untuk perangkat yang menggunakan edrive yang dapat di-boot. Itu juga dapat melindungi terhadap serangan pelabuhan DMA. Jika terjadi mesin curian, mengganti kata sandi dan menonaktifkan akun pada layanan online dapat memberikan keamanan tambahan.
Seberapa aman bitlocker dengan pin saat seluruh mesin dicuri?
Dalam skenario buku catatan curian, bitlocker dengan pin dapat memberikan tingkat keamanan. Dengan mengubah kata sandi dan menonaktifkan akun, bahkan jika pencuri mendapatkan akses ke mesin, sistem yang menggunakan data curian akan tetap aman.
T: Bukankah kata sandi yang kuat cukup untuk skenario Anda?
A: Sementara kata sandi yang kuat dapat memberikan beberapa tingkat keamanan, menggunakan pin dengan bitlocker dapat sangat meningkatkan keamanan. Bitlocker mendekripsi drive segera setelah boot ke sistem operasi, dan pin menambahkan lapisan perlindungan tambahan terhadap serangan umum.
1 Jawaban 1
Ringkasan: PIN 9 digit dalam kombinasi dengan TPM dapat melindungi terhadap serangan dasar dengan memberikan waktu yang cukup untuk mengubah kata sandi pada layanan online. Efektivitas tindakan keamanan ini tergantung pada beberapa faktor, seperti motivasi dan keterampilan penyerang dan waktu yang diperlukan bagi korban untuk memperhatikan pencurian dan mengambil tindakan.
PIN 9 digit harus cukup untuk melindungi terhadap penyerang dengan keterampilan peretasan dasar cukup lama untuk mengubah kata sandi pada layanan online. Kombinasi TPM memastikan bahwa hanya komputer tepercaya yang dapat membukanya, menambahkan lapisan perlindungan tambahan. Efektivitas tindakan keamanan ini tergantung pada beberapa faktor:
- Betapa memotivasi penyerang dan jika korban adalah target acak di antara banyak.
- Tingkat keterampilan dan keahlian penyerang.
- Waktu yang dibutuhkan korban untuk memperhatikan pencurian dan mengubah kata sandi.
Baik bek dan penyerang perlu mempertimbangkan analisis biaya-manfaat. Penyerang perlu menghabiskan banyak waktu untuk mencoba mendapatkan akses ke komputer yang dicuri, jadi mereka perlu menilai apakah itu sepadan dengan usaha. Mungkin lebih menguntungkan bagi mereka untuk menargetkan perangkat lain.
Penanggulangan Bitlocker
Windows menggabungkan beberapa teknologi seperti TPM, boot aman, dan boot diukur untuk melindungi kunci enkripsi bitlocker dari serangan. Bitlocker menggunakan teknologi enkripsi sebagai bagian dari pendekatan strategis untuk mengamankan data terhadap serangan offline. Saat komputer hilang atau dicuri, data menjadi rentan terhadap akses tidak sah melalui alat serangan perangkat lunak atau dengan mentransfer hard disk ke komputer lain.
Bitlocker membantu mengurangi akses data yang tidak sah pada komputer yang hilang atau dicuri sebelum sistem operasi resmi dimulai. Ini dicapai dengan enkripsi volume pada komputer dan memastikan integritas komponen boot awal dan data konfigurasi boot. Langkah -langkah ini meningkatkan keamanan dan melindungi terhadap berbagai serangan pada kunci enkripsi Bitlocker.
Untuk informasi lebih lanjut tentang memungkinkan konfigurasi keamanan terbaik untuk perangkat Windows, lihat dokumentasi “Standar untuk Perangkat Windows yang sangat aman”.
Perlindungan sebelum startup
Sebelum Windows dimulai, fitur keamanan diterapkan dalam perangkat keras dan firmware perangkat, seperti TPM dan boot aman, memainkan peran penting dalam melindungi sistem. Sebagian besar perangkat modern dilengkapi dengan TPM dan boot aman.
Modul Platform Tepercaya
Modul Platform Tepercaya (TPM) adalah firmware microchip atau aman yang menyediakan fungsi terkait keamanan yang penting, termasuk kunci enkripsi. Bitlocker mengikat kunci enkripsi dengan TPM untuk memastikan komputer belum dirusak saat offline. Untuk informasi lebih lanjut tentang TPM, lihat dokumentasi “Modul Platform Tepercaya”.
Uefi dan boot aman
Interface Firmware Terpadu (UEFI) dan Teknologi Boot Secure berkontribusi pada keamanan sistem. UEFI menyediakan antarmuka yang menghubungkan sistem operasi dan firmware, memungkinkan proses boot yang aman. Boot aman memastikan bahwa hanya perangkat lunak tepercaya, termasuk sistem operasi, diizinkan untuk berjalan selama startup.
Penanggulangan Bitlocker
Otentikasi pra-boot dengan pin dapat mengurangi vektor serangan untuk perangkat yang menggunakan edrive yang dapat di-boot karena bus edrive yang terbuka dapat memungkinkan penyerang untuk menangkap kunci enkripsi bitlocker selama startup. Otentikasi pra-boot dengan pin juga dapat mengurangi serangan port DMA selama jendela waktu antara ketika Bitlocker membuka drive dan sepatu bot Windows ke titik bahwa Windows dapat mengatur kebijakan terkait port yang telah dikonfigurasi.
Seberapa aman bitlocker dengan pin saat seluruh mesin dicuri?
Sementara itu saya akan punya waktu untuk mengubah semua kata sandi dari layanan online, nonaktifkan akun VPN, dll. yang digunakan pada notebook itu, jadi bahkan jika mereka akhirnya mendapatkan akses, sistem kami akan tetap aman.
65.8K 20 20 Lencana Emas 209 209 Lencana Perak 263 263 Lencana Perunggu
Ditanya 22 Jan 2018 pukul 11:27
180 8 8 Lencana Perunggu
Seharusnya bukan kata sandi yang kuat untuk skenario Anda? Seperti dalam mendapatkan akses ke data Anda, pencuri harus menebak kata sandi dan itu tidak mungkin jika itu adalah frasa sandi yang kuat. Jika saya benar bitlocker tidak mendekripsi drive sampai Anda masuk (harap koreksi saya jika saya salah dalam hal ini)
22 Jan 2018 jam 15:23
@Wealot dengan semua serangan Remanence Ram (mudah) pada Bitlocker, pin sebenarnya meningkatkan keamanan dengan banyak hal. Bitlocker melakukan mendekripsi drive segera setelah ia melakukan booting ke sistem operasi
7 Jul 2019 jam 3:54
1 Jawaban 1
Skenario yang ingin saya lindungi dari: 1. Pencuri sederhana mencuri notebook 2. Mereka ingin mengakses data dengan keterampilan peretasan “Googling sekitar” dasar, seperti menggunakan alat atau mengetik kata sandi acak.
Pin 9 digit harus cukup untuk melindungi terhadap penyerang tingkat kecanggihan ini cukup lama bagi Anda untuk mengubah kata sandi pada semua layanan online Anda. TPM akan memastikan bahwa hanya komputer tepercaya yang dapat membukanya, dalam kombinasi dengan pin Anda. Karena penyerang memiliki seluruh komputer, yang diperlukan hanyalah pin. Yang penting sekarang adalah beberapa faktor:
- Betapa memotivasi penyerang Anda (apakah Anda korban acak dari penyerang ini, satu dari 100 lainnya?).
- Betapa pintarnya dia (“Keterampilan Googling Dasar” satu orang adalah Google-Fu canggih orang lain).
- Berapa lama waktu yang Anda butuhkan melihat pencurian dan mengubah kata sandi Anda.
Baik bek dan penyerang perlu melakukan analisis biaya-manfaat. Anda harus menentukan berapa banyak waktu dan upaya aset Anda, tetapi penyerang harus melakukan hal yang sama. Jika mereka membutuhkan waktu dua minggu untuk mendapatkan akses ke komputer Anda, itu adalah dua minggu peluang yang hilang untuk pencurian. Mengapa menghabiskan waktu itu milikmu komputer jika akan lebih menguntungkan untuk mencuri tiga komputer lagi saat itu?
Penanggulangan Bitlocker
Windows Menggunakan Teknologi Termasuk Modul Platform Tepercaya (TPM), Boot Aman, dan Boot Diukur untuk membantu melindungi kunci enkripsi Bitlocker terhadap serangan. Bitlocker adalah bagian dari pendekatan strategis untuk mengamankan data terhadap serangan offline melalui teknologi enkripsi. Data tentang komputer yang hilang atau dicuri rentan. Misalnya, mungkin ada akses yang tidak sah, baik dengan menjalankan alat serangan perangkat lunak terhadap komputer atau dengan mentransfer hard disk komputer ke komputer yang berbeda.
Bitlocker membantu mengurangi akses data yang tidak sah pada komputer yang hilang atau dicuri sebelum sistem operasi resmi dimulai. Mitigasi ini dilakukan oleh:
- Mengenkripsi volume di komputer. Misalnya, BitLocker dapat dihidupkan untuk volume sistem operasi, volume pada drive tetap. atau drive data yang dapat dilepas (seperti USB flash drive, kartu SD, dll.) Menghidupkan bitlocker untuk volume sistem operasi mengenkripsi semua file sistem pada volume, termasuk file paging dan file hibernasi. Satu -satunya pengecualian adalah untuk partisi sistem, yang mencakup Windows Boot Manager dan jaminan boot minimal yang diperlukan untuk dekripsi volume sistem operasi setelah kunci tidak disegel.
- Memastikan integritas komponen boot awal dan data konfigurasi boot. Di perangkat yang memiliki TPM Versi 1.2 atau lebih tinggi, BitLocker menggunakan kemampuan keamanan yang ditingkatkan dari TPM untuk membuat data hanya dapat diakses jika kode dan konfigurasi firmware BIOS komputer, urutan boot asli, komponen boot, dan konfigurasi BCD semuanya tampak tidak diubah dan disk terenkripsi terletak di komputer asli. Pada sistem yang menggunakan TPM PCR [7], perubahan pengaturan BCD dianggap aman diizinkan untuk meningkatkan kegunaan.
Bagian berikutnya memberikan rincian lebih lanjut tentang bagaimana Windows melindungi terhadap berbagai serangan pada tombol enkripsi Bitlocker di Windows 11, Windows 10, Windows 8.1, dan Windows 8.
Untuk informasi lebih lanjut tentang cara mengaktifkan konfigurasi keamanan keseluruhan terbaik untuk perangkat yang dimulai dengan Windows 10 versi 1803, lihat standar untuk perangkat Windows yang sangat aman.
Perlindungan sebelum startup
Sebelum Windows dimulai, fitur keamanan yang diimplementasikan sebagai bagian dari perangkat keras perangkat dan firmware harus diandalkan, termasuk TPM dan boot aman. Untungnya, banyak komputer modern menampilkan TPM dan boot aman.
Modul Platform Tepercaya
Modul Platform Tepercaya (TPM) adalah microchip yang dirancang untuk memberikan fungsi terkait keamanan dasar, terutama melibatkan kunci enkripsi. Pada beberapa platform, TPM dapat diimplementasikan sebagai bagian dari firmware yang aman. Bitlocker mengikat kunci enkripsi dengan TPM untuk memastikan bahwa komputer belum dirusak saat sistem sedang offline. Untuk info lebih lanjut tentang TPM, lihat Modul Platform Tepercaya.
Uefi dan boot aman
Interface Firmware Unified Interface (UEFI) adalah lingkungan boot yang dapat diprogram yang menginisialisasi perangkat dan memulai bootloader sistem operasi.
Spesifikasi UEFI mendefinisikan proses otentikasi eksekusi firmware yang disebut Secure Boot. Secure Boot Blocks Firmware dan Bootloaders yang Tidak Dipercaya (Ditandatangani atau Tidak Bertanda) Dari Mampu Memulai Sistem.
Secara default, BitLocker memberikan perlindungan integritas untuk boot aman dengan memanfaatkan pengukuran TPM PCR [7]. Firmware EFI yang tidak sah, aplikasi boot EFI, atau bootloader tidak dapat menjalankan dan memperoleh kunci bitlocker.
Bitlocker dan Reset Serangan
Untuk bertahan melawan serangan reset berbahaya, Bitlocker menggunakan mitigasi serangan reset TCG, juga dikenal sebagai mor bit (permintaan overwrite memori), sebelum mengekstraksi kunci ke dalam memori.
Ini tidak melindungi terhadap serangan fisik di mana penyerang membuka kasing dan menyerang perangkat keras.
Kebijakan keamanan
Bagian berikutnya mencakup otentikasi pra-boot dan kebijakan DMA yang dapat memberikan perlindungan tambahan untuk Bitlocker.
Otentikasi Pra-Boot
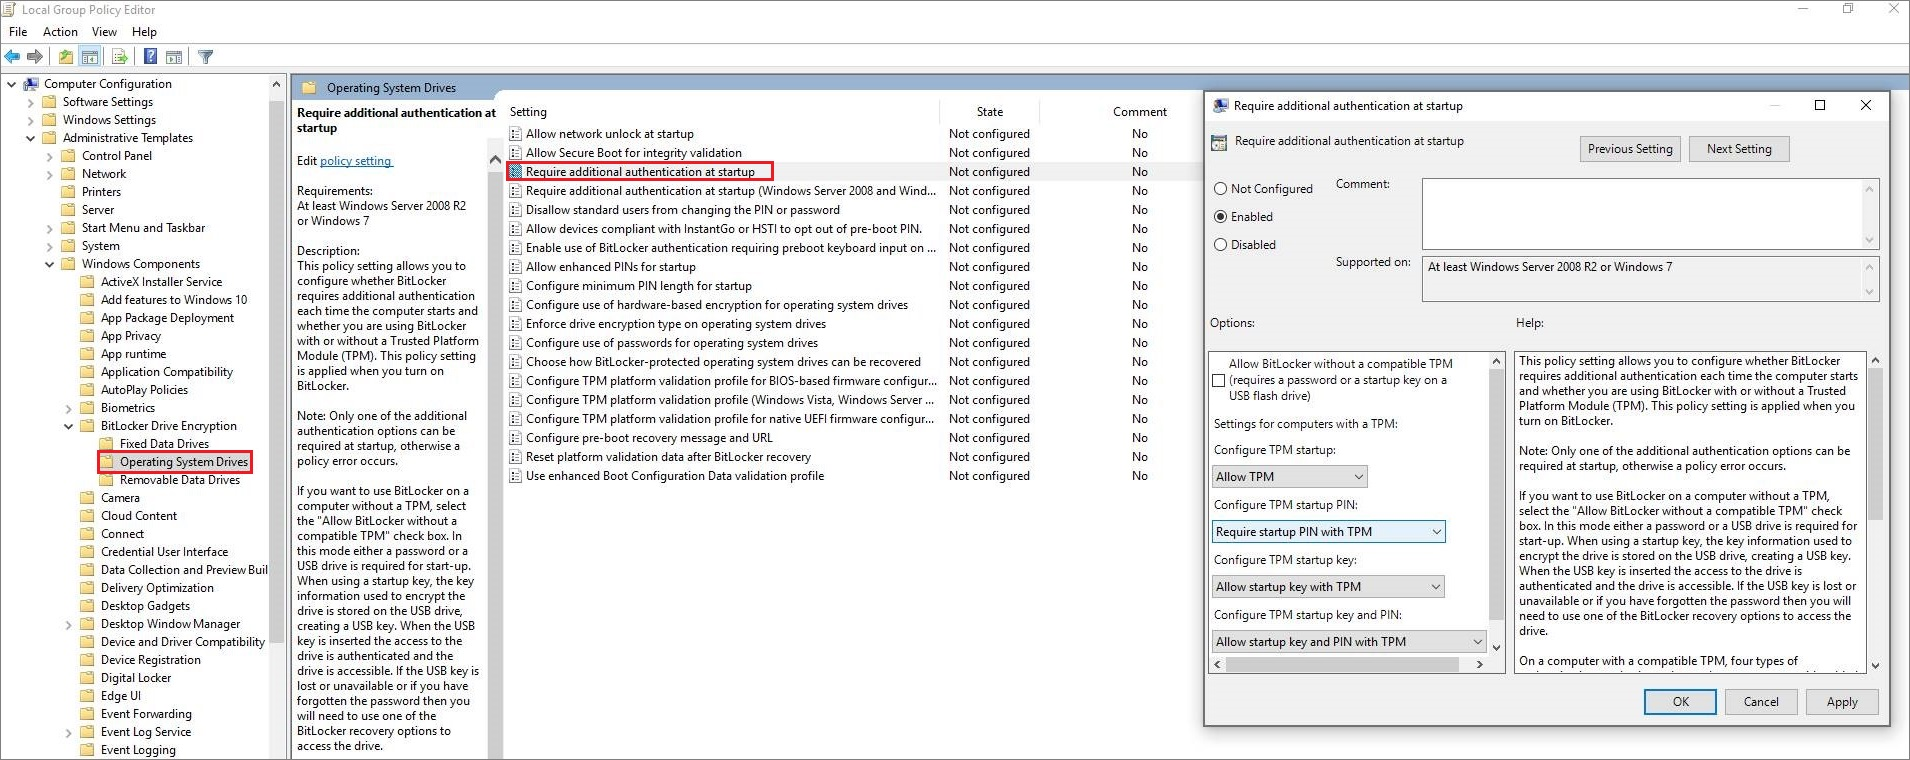
Otentikasi pra-boot dengan BitLocker adalah pengaturan kebijakan yang mengharuskan penggunaan input pengguna, seperti pin, kunci startup, atau keduanya untuk mengotentikasi sebelum membuat konten sistem yang dapat diakses oleh sistem. Pengaturan kebijakan grup memerlukan otentikasi tambahan saat startup dan pengaturan yang sesuai dalam CSP Bitlocker adalah SystemDrivesRequirestArtUnuthentication.
Bitlocker mengakses dan menyimpan kunci enkripsi dalam memori hanya setelah otentikasi pra-boot selesai. Jika Windows tidak dapat mengakses tombol enkripsi, perangkat tidak dapat membaca atau mengedit file pada drive sistem. Satu-satunya opsi untuk melewati otentikasi pra-boot adalah memasuki kunci pemulihan.
Otentikasi pra-boot dirancang untuk mencegah kunci enkripsi dimuat ke memori sistem tanpa pengguna tepercaya yang memasok faktor otentikasi lain seperti PIN atau kunci startup. Fitur ini membantu mengurangi DMA dan serangan remanensi memori.
Pada komputer dengan TPM yang kompatibel, drive sistem operasi yang dilindungi bitlocker dapat dibuka dengan empat cara:
- Hanya tpm. Menggunakan validasi khusus TPM tidak memerlukan interaksi apa pun dengan pengguna untuk membuka kunci dan menyediakan akses ke drive. Jika validasi TPM berhasil, pengalaman masuk pengguna sama dengan masuk standar masuk. Jika TPM tidak ada atau diubah atau jika BitLocker mendeteksi perubahan pada kode atau konfigurasi BIOS atau UEFI, file startup sistem operasi yang kritis, atau konfigurasi boot, BitLocker memasuki mode pemulihan, dan pengguna harus memasukkan kata sandi pemulihan untuk mendapatkan kembali akses ke data tersebut. Opsi ini lebih nyaman untuk masuk tetapi kurang aman daripada opsi lainnya, yang membutuhkan faktor otentikasi tambahan.
- TPM dengan kunci startup. Selain perlindungan yang disediakan hanya TPM, bagian dari kunci enkripsi disimpan pada USB flash drive, yang disebut sebagai kunci startup. Data tentang volume terenkripsi tidak dapat diakses tanpa kunci startup.
- TPM dengan pin. Selain perlindungan yang disediakan TPM, BitLocker mengharuskan pengguna memasukkan pin. Data tentang volume terenkripsi tidak dapat diakses tanpa memasukkan pin. TPMS juga memiliki perlindungan anti-hammering yang dirancang untuk mencegah serangan brute force yang berupaya menentukan pin.
- TPM dengan kunci startup dan pin. Selain perlindungan komponen inti yang disediakan oleh TPM saja, bagian dari kunci enkripsi disimpan pada USB flash drive, dan pin diperlukan untuk mengotentikasi pengguna ke TPM. Konfigurasi ini menyediakan otentikasi multifaktor sehingga jika kunci USB hilang atau dicuri, itu tidak dapat digunakan untuk akses ke drive, karena pin yang benar juga diperlukan.
Dalam contoh kebijakan grup berikut, TPM + PIN diperlukan untuk membuka kunci sistem operasi:
Otentikasi pra-boot dengan pin dapat mengurangi vektor serangan untuk perangkat yang menggunakan edrive yang dapat di-boot karena bus edrive yang terbuka dapat memungkinkan penyerang untuk menangkap kunci enkripsi bitlocker selama startup. Otentikasi pra-boot dengan pin juga dapat mengurangi serangan port DMA selama jendela waktu antara ketika Bitlocker membuka drive dan sepatu bot Windows ke titik bahwa Windows dapat mengatur kebijakan terkait port yang telah dikonfigurasi.
Di sisi lain, pra-boot otentikasi-prompt dapat tidak nyaman bagi pengguna. Selain itu, pengguna yang lupa PIN mereka atau kehilangan kunci startup mereka ditolak akses ke data mereka sampai mereka dapat menghubungi tim dukungan organisasi mereka untuk mendapatkan kunci pemulihan. Otentikasi pra-boot juga dapat membuat lebih sulit untuk memperbarui desktop yang tidak dijaga dan server yang dikelola dari jarak jauh karena pin perlu dimasukkan saat komputer reboot atau resume dari hibernasi.
Untuk mengatasi masalah ini, buka kunci jaringan bitlocker dapat digunakan. Network Unlock memungkinkan sistem dalam perimeter keamanan perusahaan fisik yang memenuhi persyaratan perangkat keras dan bitlocker diaktifkan dengan TPM+PIN untuk boot ke Windows tanpa intervensi pengguna. Ini membutuhkan konektivitas Ethernet langsung ke server layanan penyebaran Windows Enterprise Windows (WDS).
Melindungi Thunderbolt dan port DMA lainnya
Ada beberapa opsi berbeda untuk melindungi port DMA, seperti Thunderbolt ™ 3. Dimulai dengan Windows 10 Versi 1803, perangkat baru berbasis Intel memiliki perlindungan kernel terhadap serangan DMA melalui port Thunderbolt ™ 3 yang diaktifkan secara default. Perlindungan DMA kernel ini hanya tersedia untuk sistem baru yang dimulai dengan Windows 10 versi 1803, karena membutuhkan perubahan dalam firmware sistem dan/atau BIOS.
Anda dapat menggunakan Aplikasi Desktop Informasi Sistem MSINFO32.EXE untuk memeriksa apakah perangkat memiliki kernel DMA Protection diaktifkan:
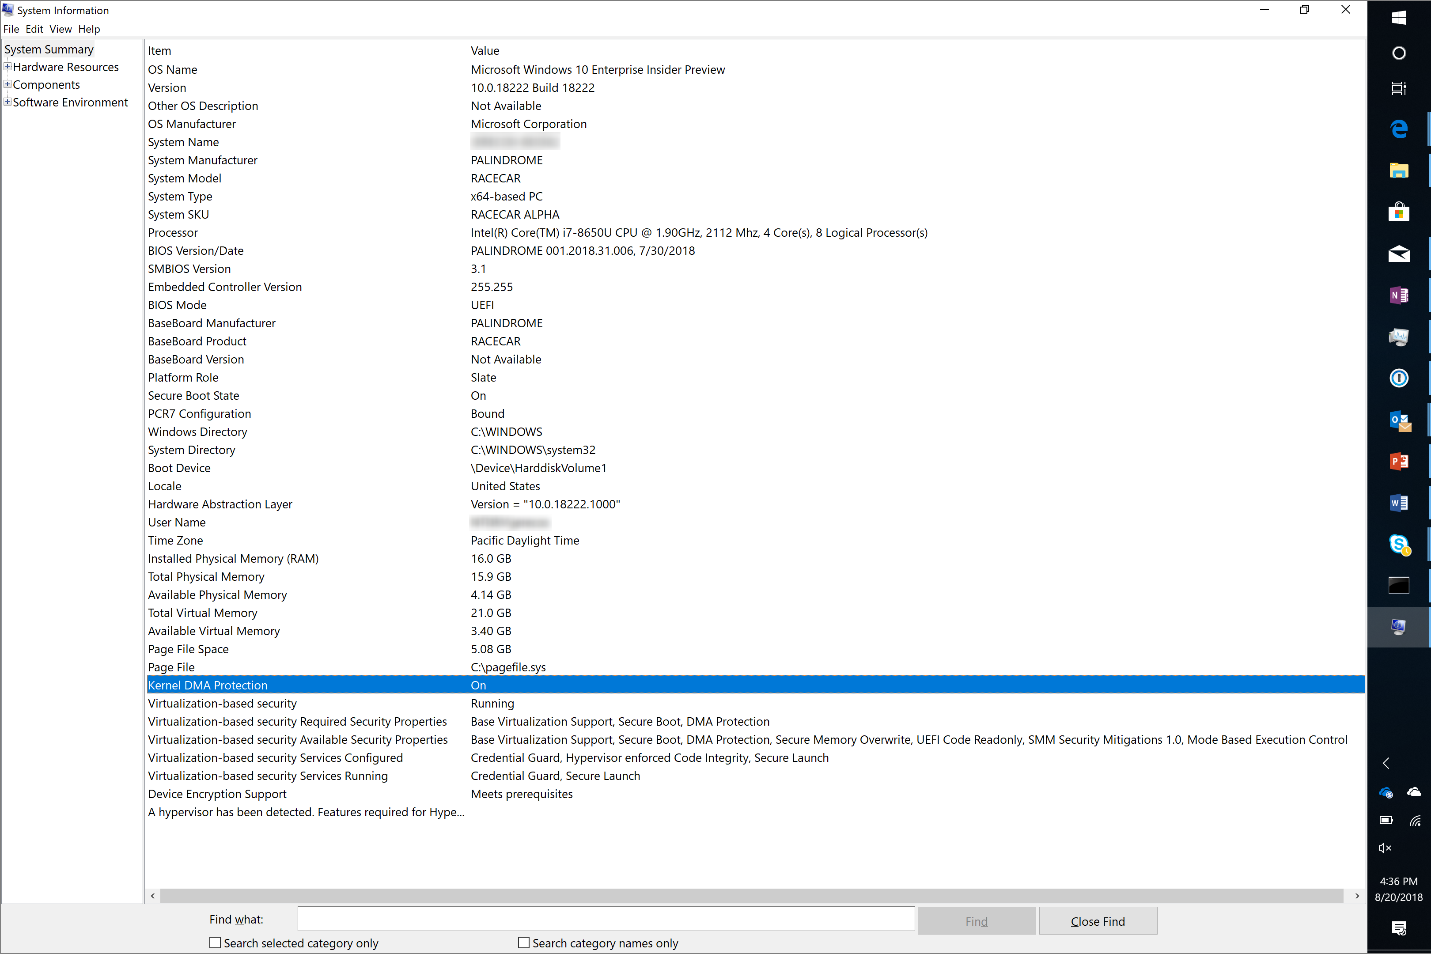
Jika Kernel DMA Protection tidak diaktifkan, ikuti langkah -langkah ini untuk melindungi port yang diaktifkan Thunderbolt ™ 3:
- Memerlukan kata sandi untuk perubahan bios
- Keamanan Intel Thunderbolt harus diatur ke otorisasi pengguna di pengaturan BIOS. Lihat Intel Thunderbolt ™ 3 dan Keamanan di Dokumentasi Sistem Operasi Microsoft Windows® 10
- Keamanan DMA tambahan dapat ditambahkan dengan menggunakan kebijakan (dimulai dengan Windows 10 versi 1607 atau Windows 11):
- MDM: Kebijakan Dataprotection/ImplirectMemoryAccess
- Kebijakan Grup: Nonaktifkan Perangkat DMA Baru Saat komputer ini terkunci (pengaturan ini tidak dikonfigurasi secara default.)
Untuk Thunderbolt V1 dan V2 (DisplayPort Connector), lihat Mitigasi Thunderbolt Bagian dalam memblokir pengendara SBP-2 dan pengendali Thunderbolt untuk mengurangi 1394 DMA dan ancaman DMA Thunderbolt ke Bitlocker. Untuk SBP-2 dan 1394 (juga dikenal sebagai FireWire), lihat Mitigasi SBP-2 Bagian dalam memblokir pengendara SBP-2 dan pengendali Thunderbolt untuk mengurangi 1394 DMA dan ancaman DMA Thunderbolt ke Bitlocker.
Serang penanggulangan
Bagian ini mencakup penanggulangan untuk jenis serangan tertentu.
Bootkit dan rootkit
Penyerang yang hadir secara fisik mungkin mencoba untuk menginstal perangkat lunak bootkit atau rootkit ke dalam rantai boot dalam upaya untuk mencuri kunci bitlocker. TPM harus mengamati instalasi ini melalui pengukuran PCR, dan kunci bitlocker tidak akan dirilis.
Bitlocker melindungi terhadap serangan ini secara default.
Kata sandi BIOS direkomendasikan untuk pertahanan secara mendalam jika BIOS memaparkan pengaturan yang dapat melemahkan janji keamanan bitlocker. Intel Boot Guard dan AMD Hardware Terverifikasi Boot mendukung implementasi yang lebih kuat dari boot aman yang memberikan ketahanan tambahan terhadap malware dan serangan fisik. Intel Boot Guard dan AMD Hardware Verified Boot adalah bagian dari standar verifikasi boot platform untuk perangkat Windows yang sangat aman.
Serangan brute force terhadap pin
Membutuhkan pin TPM + untuk perlindungan anti-hammering.
Serangan DMA
File paging, crash dump, dan hyberfil.serangan sys
File -file ini diamankan pada volume terenkripsi secara default ketika bitlocker diaktifkan pada drive OS. Ini juga memblokir upaya otomatis atau manual untuk memindahkan file paging.
Remanensi memori
Aktifkan Boot Aman dan Minta Kata Sandi Mandat untuk Mengubah Pengaturan BIOS. Untuk pelanggan yang membutuhkan perlindungan terhadap serangan canggih ini, konfigurasikan pelindung TPM+pin, nonaktifkan manajemen daya siaga, dan matikan atau hibernasi perangkat sebelum meninggalkan kendali pengguna yang berwenang.
Menipu bitlocker untuk meneruskan kunci ke sistem operasi nakal
Penyerang dapat memodifikasi basis data konfigurasi boot manager (BCD) yang disimpan pada partisi yang tidak terenkripsi dan menambahkan titik masuk ke sistem operasi nakal pada partisi yang berbeda. Selama proses boot, kode bitlocker akan memastikan bahwa sistem operasi yang dikemukakan oleh kunci enkripsi dari TPM, secara kriptografis diverifikasi sebagai penerima yang dituju. Karena verifikasi kriptografi yang kuat ini sudah ada, kami tidak merekomendasikan menyimpan hash tabel partisi disk dalam Platform Configuration Register (PCR) 5.
Penyerang mungkin juga menggantikan seluruh disk sistem operasi sambil melestarikan perangkat keras dan firmware platform dan kemudian dapat mengekstraksi gumpalan kunci bitlocker yang dilindungi dari metadata partisi OS korban. Penyerang kemudian dapat mencoba untuk membuka segel gumpalan kunci bitlocker itu dengan memanggil API TPM dari sistem operasi di bawah kendali mereka. Ini tidak akan berhasil karena ketika Windows menyegel kunci bitlocker ke TPM, ia melakukannya dengan nilai PCR 11 dari 0, dan untuk berhasil membuka segel gumpalan, PCR 11 di TPM harus memiliki nilai 0. Namun, ketika manajer boot meneruskan kontrol ke boot loader (sah atau nakal) itu selalu mengubah PCR 11 ke nilai 1. Karena nilai PCR 11 dijamin berbeda setelah keluar dari manajer boot, penyerang tidak dapat membuka kunci bitlocker kunci.
Penanggulangan penyerang
Bagian berikut mencakup mitigasi untuk berbagai jenis penyerang.
Penyerang tanpa banyak keterampilan atau dengan akses fisik yang terbatas
Akses fisik mungkin dibatasi oleh faktor bentuk yang tidak mengekspos bus dan memori. Misalnya, tidak ada port yang berkemampuan DMA eksternal, tidak ada sekrup yang terbuka untuk membuka sasis, dan memori disolder ke mainboard.
Penyerang peluang ini tidak menggunakan metode destruktif atau perangkat keras/perangkat lunak forensik yang canggih.
- Otentikasi pra-boot diatur ke TPM saja (default)
Penyerang dengan keterampilan dan akses fisik yang panjang
Serangan yang ditargetkan dengan banyak waktu; Penyerang ini akan membuka kasing, akan solder, dan akan menggunakan perangkat keras atau perangkat lunak yang canggih.
- Otentikasi pra-boot diatur ke TPM dengan pelindung pin (dengan pin alfanumerik yang canggih [PIN ENNDANCED] untuk membantu mitigasi anti-hammering TPM). -Dan-
- Nonaktifkan manajemen daya siaga dan mematikan atau hibernasi perangkat sebelum meninggalkan kendali pengguna yang berwenang. Konfigurasi ini dapat diatur menggunakan kebijakan grup berikut:
- Konfigurasi Komputer >Kebijakan >Template Administratif >Komponen Windows >File Explorer >Tunjukkan Hibernate di menu Opsi Daya
- Konfigurasi Komputer >Kebijakan >Template Administratif >Manajemen daya >Pengaturan tidur >Izinkan States Standby (S1-S3) saat tidur (dicolokkan)
- Konfigurasi Komputer >Kebijakan >Template Administratif >Manajemen daya >Pengaturan tidur >Izinkan States Standby (S1-S3) saat tidur (dengan baterai)
Pengaturan ini tidak dikonfigurasi secara default.
Untuk beberapa sistem, melewati TPM saja mungkin memerlukan pembukaan kasing, dan mungkin memerlukan penyolderan, tetapi mungkin bisa dilakukan dengan biaya yang wajar. Melewati TPM dengan pelindung pin akan lebih mahal, dan membutuhkan pemaksaan brute pin. Dengan pin yang disempurnakan canggih, itu hampir tidak mungkin. Pengaturan kebijakan grup untuk PIN yang disempurnakan adalah:
- Konfigurasi Komputer >Kebijakan >Template Administratif >Komponen Windows >Enkripsi drive Bitlocker >Drive sistem operasi >Izinkan pin yang disempurnakan untuk startup
Pengaturan ini tidak dikonfigurasi secara default.
Untuk workstation administratif yang aman, Microsoft merekomendasikan TPM dengan pelindung pin dan untuk menonaktifkan manajemen daya siaga dan mematikan atau hibernasi perangkat.
Artikel terkait
- Memblokir pengendara SBP-2 dan pengendali Thunderbolt untuk mengurangi 1394 DMA dan ancaman DMA Thunderbolt ke Bitlocker
- Pengaturan Kebijakan Grup Bitlocker
- Bitlocker CSP
- Winlogon Automatic Restart Sign-On (ARSO)
Pengantar Bitlocker: Melindungi Disk Sistem Anda
Jika Anda adalah pengguna Windows dan pernah dianggap melindungi data Anda dengan enkripsi disk penuh, Anda mungkin pernah mendengar tentang Bitlocker. Bitlocker adalah Microsoft’S Implementasi enkripsi disk penuh yang dibangun ke dalam banyak versi windows. Anda bahkan mungkin menggunakan bitlocker tanpa menyadari bahwa Anda melakukannya-misalnya, jika Anda memiliki permukaan atau perangkat windows tipis dan cahaya yang serupa. Pada saat yang sama, enkripsi bitlocker tidak tersedia secara default di desktop jika Anda menggunakan edisi beranda Windows 10. Mengaktifkan bitlocker pada disk sistem Anda bisa rumit dan mungkin tidak segera berfungsi bahkan jika edisi windows Anda mendukungnya. Dalam artikel ini, kami menawarkan pengantar enkripsi Bitlocker. Kami’ll merinci jenis ancaman bitlocker dapat secara efektif melindungi data Anda terhadap, dan jenis ancaman terhadap bitlocker tidak berguna. Akhirnya, kami’ll jelaskan cara mengaktifkan bitlocker pada sistem yang don’t bertemu Microsoft’persyaratan perangkat keras, dan evaluasi apakah itu’s layak atau tidak segi keamanan.
Ancaman yang ditanggung oleh enkripsi Bitlocker
Enkripsi Bitlocker bukan jenis perlindungan Be-All dan End-All. Sementara Bitlocker dengan aman mengenkripsi data Anda dengan enkripsi AES standar industri, itu hanya dapat melindungi data Anda terhadap serangkaian ancaman yang sangat spesifik.
Bitlocker dapat secara efektif melindungi data Anda dalam keadaan berikut.
Hard drive Anda dihapus dari komputer Anda
Jika, karena alasan apa pun, hard drive Anda (atau drive SSD) dihapus dari komputer Anda, data Anda dilindungi dengan aman dengan kunci enkripsi 128-bit (pengguna yang membutuhkan keamanan tingkat lebih tinggi dapat menentukan enkripsi 256-bit saat menyiapkan bitlocker).
Seberapa aman jenis perlindungan ini? Jika kamu’Menggunakan perlindungan TPM (lebih lanjut tentang itu nanti), sangat aman; Sama amannya dengan algoritma AES itu sendiri (dalam tampilan awam, enkripsi 128-bit atau 256-bit sama kuatnya).
Namun, jika Anda telah mengaktifkan bitlocker di komputer tanpa TPM, maka enkripsi bitlocker akan sama amannya dengan kata sandi yang Anda tetapkan. Untuk alasan ini, pastikan untuk menentukan kata sandi yang cukup kuat, cukup panjang dan benar -benar unik.
Seluruh komputer dicuri
Jika seluruh komputer Anda dicuri, keamanan data Anda tergantung pada jenis perlindungan bitlocker yang Anda gunakan serta pada kekuatan kata sandi windows Anda. Metode yang paling nyaman adalah “TPM saja” (lebih lanjut tentang itu nanti); Ini adalah metode yang paling tidak aman juga, karena komputer Anda akan mendekripsi hard drive sebelum Anda masuk ke Windows.
Jika Anda menggunakan “TPM saja” Kebijakan Perlindungan, siapa pun yang mengetahui kata sandi akun Windows Anda (atau kata sandi akun Microsoft Anda, jika Anda menggunakan akun Microsoft sebagai login Windows 10 Anda) akan dapat membuka kunci data Anda.
PIN TPM + secara signifikan lebih aman; Di satu sisi, praktisnya sama amannya dengan hard drive yang telanjang.
Jika Anda mengatur perlindungan Bitlocker tanpa TPM atau Intel PTT terpasang, Anda’akan terpaksa menggunakan kata sandi. Dalam hal ini, data akan sama amannya dengan kata sandi Anda. Bitlocker dirancang untuk memperlambat serangan brute-force, jadi bahkan kata sandi 8 karakter dapat memberikan perlindungan yang aman untuk data Anda.
Pengguna lain di komputer yang sama
Jika ada yang bisa masuk ke komputer Anda dan mengakses akun mereka, volume disk telah didekripsi. Bitlocker tidak melindungi dari pengguna komputer sebaya.
Malware/ransomware dan ancaman online
Bitlocker tidak melakukan apa pun untuk melindungi data Anda terhadap malware, ransomware atau ancaman online.
Dengan kata lain, Bitlocker sangat bagus saat melindungi data Anda dari penghapusan hard drive; dia’S sempurna jika Anda ingin melindungi data Anda jika Anda menjual atau RMA hard drive Anda. Dia’S agak kurang efektif (tergantung pada kebijakan Anda) saat melindungi data Anda jika seluruh komputer dicuri. Ini dia; Kasing penggunaan lainnya tidak tercakup.
Persyaratan sistem
Sebagian besar dari kita sudah terbiasa “Persyaratan sistem” Menjadi formalitas belaka. Ini tidak terjadi dengan bitlocker. Untuk melindungi perangkat boot Anda dengan Bitlocker, Anda harus menjalankan Windows 10 Professional atau lebih tinggi. Windows 10 Home tidak mendukung Enkripsi Sistem Bitlocker.
Untuk membuat segalanya lebih membingungkan, Microsoft mendukung Perlindungan perangkat Bitlocker Bahkan di perangkat dengan Windows 10 Home. Secara efektif, ini adalah enkripsi yang sama, hanya dengan beberapa keterbatasan. Perlindungan perangkat Bitlocker tersedia di perangkat tipis dan ringan (e.G. Microsoft Surface) Mendukung siaga terhubung dan dilengkapi dengan penyimpanan solid-state. Perangkat itu harus dilengkapi dengan TPM2.0 Teknologi Modul atau Intel PTT.
Jika Anda menggunakan Windows 10 Professional atau lebih tinggi dengan TPM2.0 atau Intel PTT, Anda dapat mengaktifkan bitlocker langsung. Namun, sebagian besar komputer tidak dilengkapi dengan modul TPM, dan hanya komputer generasi yang lebih baru (pikirkan motherboard gen intel 8 th dan 9 th; beberapa motherboard kelas atas dapat mendukung intel PTT dengan prosesor yang lebih lama) mendukung intel platform trust Technology. Intel PTT bahkan tidak diaktifkan di BIOS secara default; Anda harus secara manual mengaktifkan hal untuk menggunakannya untuk perlindungan bitlocker.
Di Sini’s Bagaimana Anda mengaktifkan Intel PTT di papan Gigabyte Z390 (BIOS terbaru):

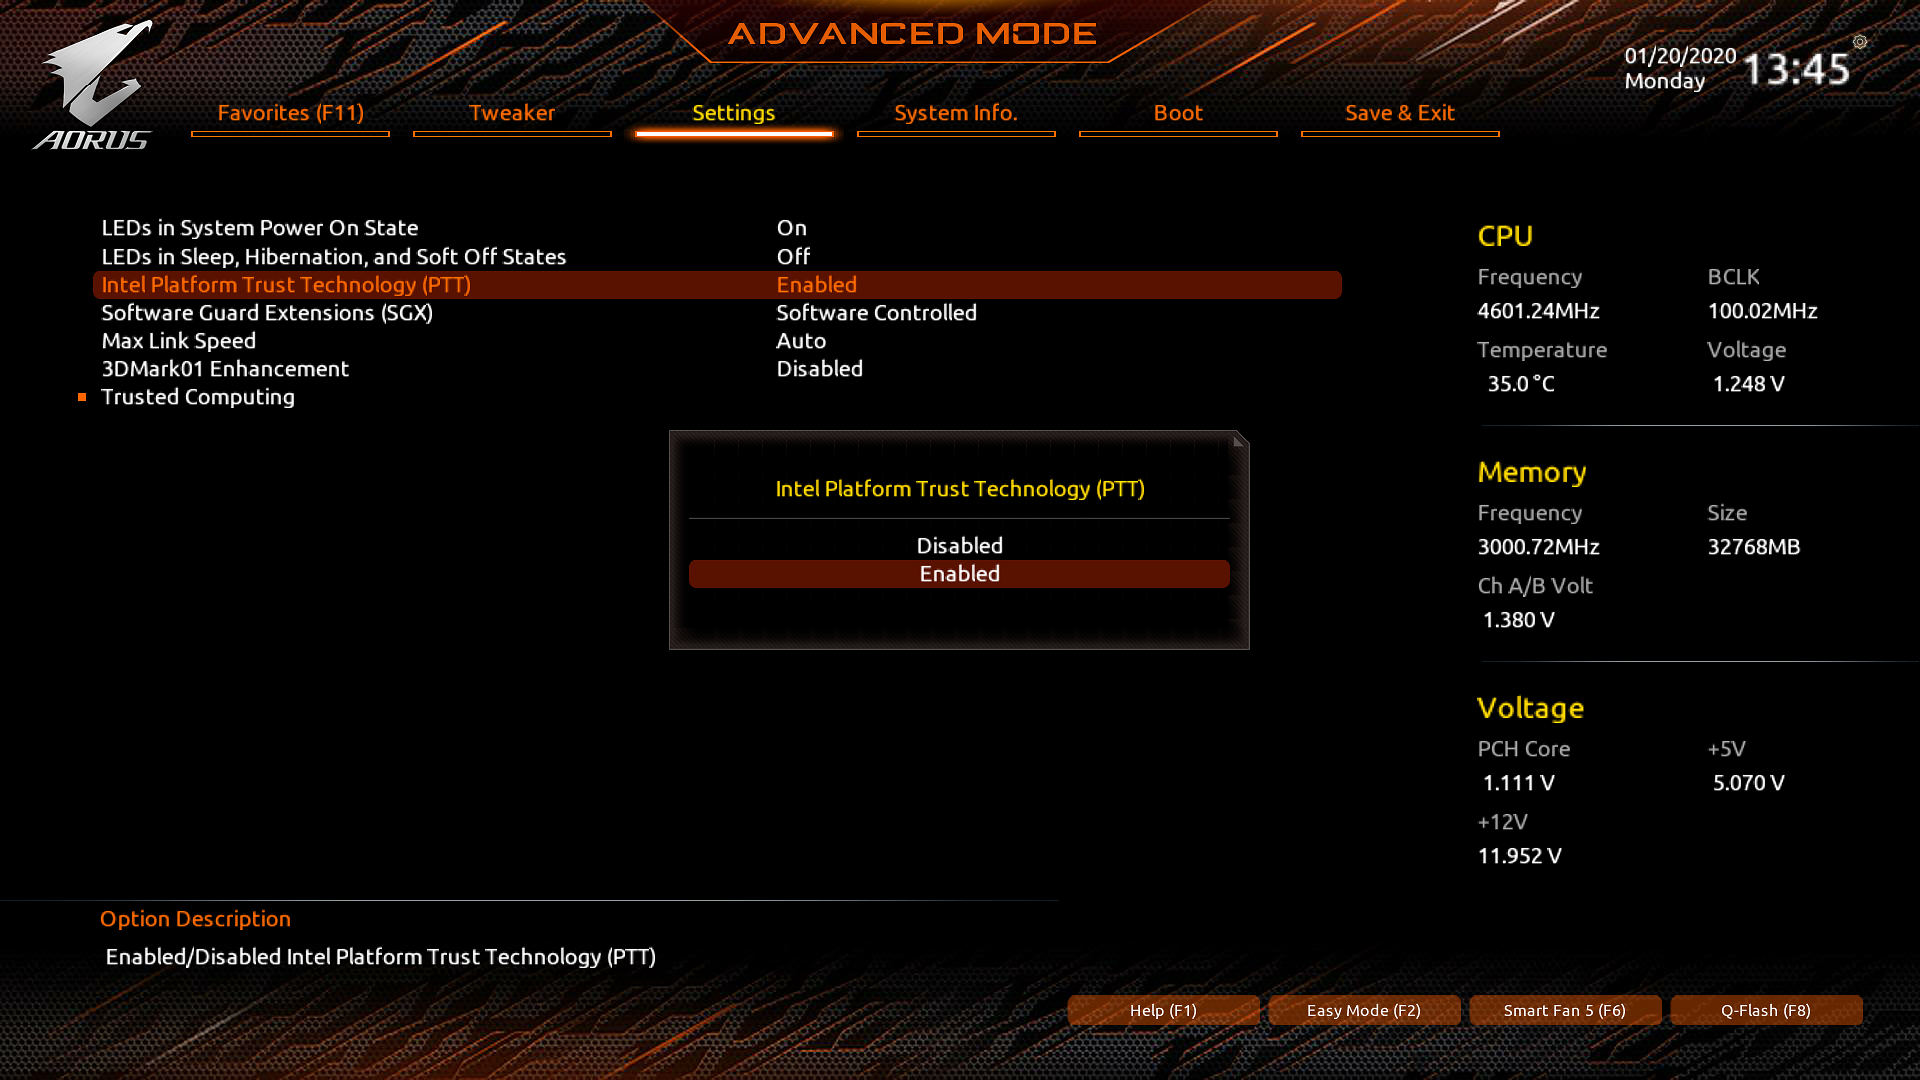
Atau, Anda dapat melakukan pengeditan kebijakan grup untuk mengaktifkan BitLocker tanpa modul perlindungan perangkat keras.
Jika komputer Anda memenuhi persyaratan (yaitu, keberadaan perangkat keras TPM2.0 Modul atau Intel Platform Trust Technology), memungkinkan Bitlocker di komputer Anda bisa semudah membuka panel kontrol dan meluncurkan applet enkripsi drive bitlocker. Perhatikan bahwa tidak semua edisi Windows 10 dapat menggunakan perlindungan bitlocker.
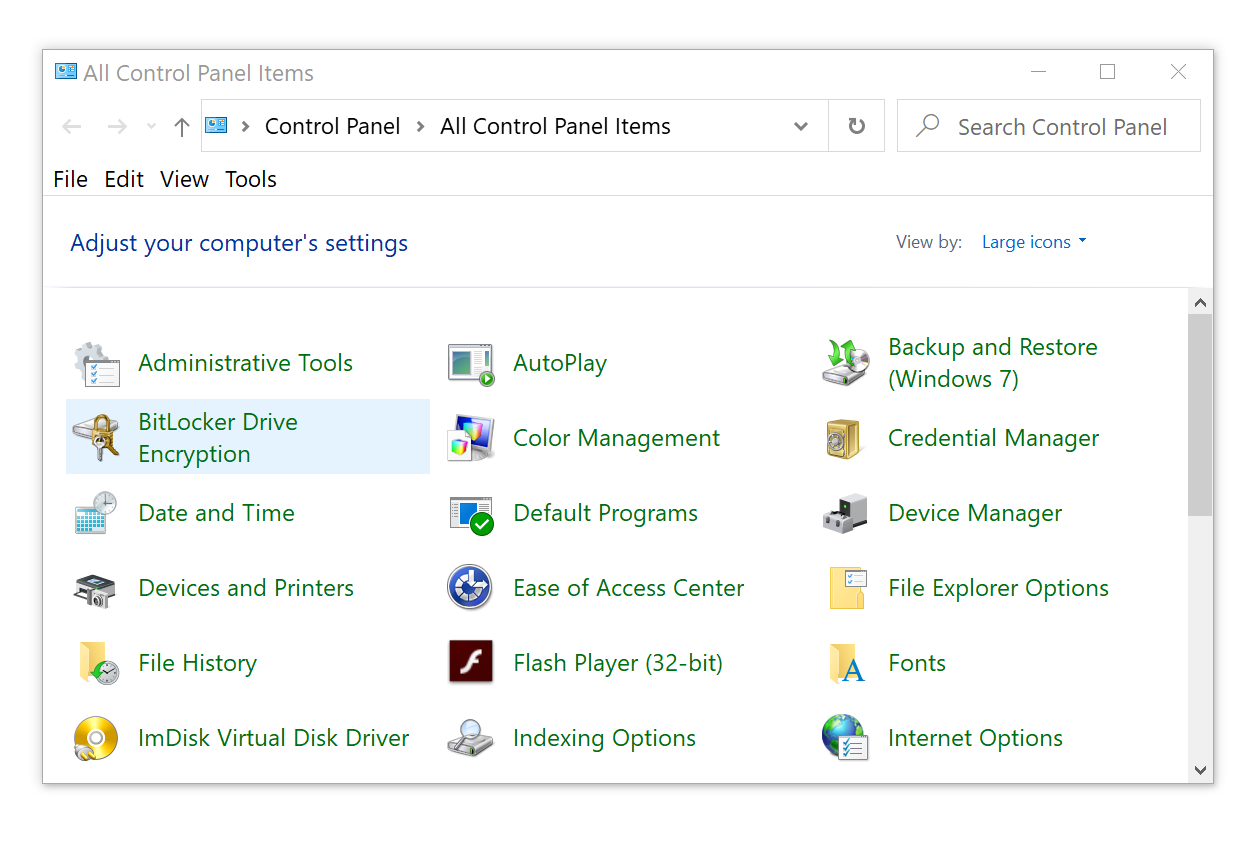
Setelah Anda mengklik “Nyalakan Bitlocker”, Windows akan meminta Anda untuk membuat kunci escrow (kunci pemulihan bitlocker). Sangat disarankan untuk melakukannya. Pada keseimbangan, menyimpan kunci pemulihan di akun Microsoft Anda mungkin merupakan pilihan yang cukup baik untuk sebagian besar pengguna rumahan, sementara karyawan akan menyimpan kunci pemulihan mereka di perusahaan mereka’S Direktori Aktif. Menyimpan kunci ke dalam file atau mencetaknya juga merupakan opsi yang valid yang akan memberikan keamanan sebanyak kotak aman pribadi Anda.
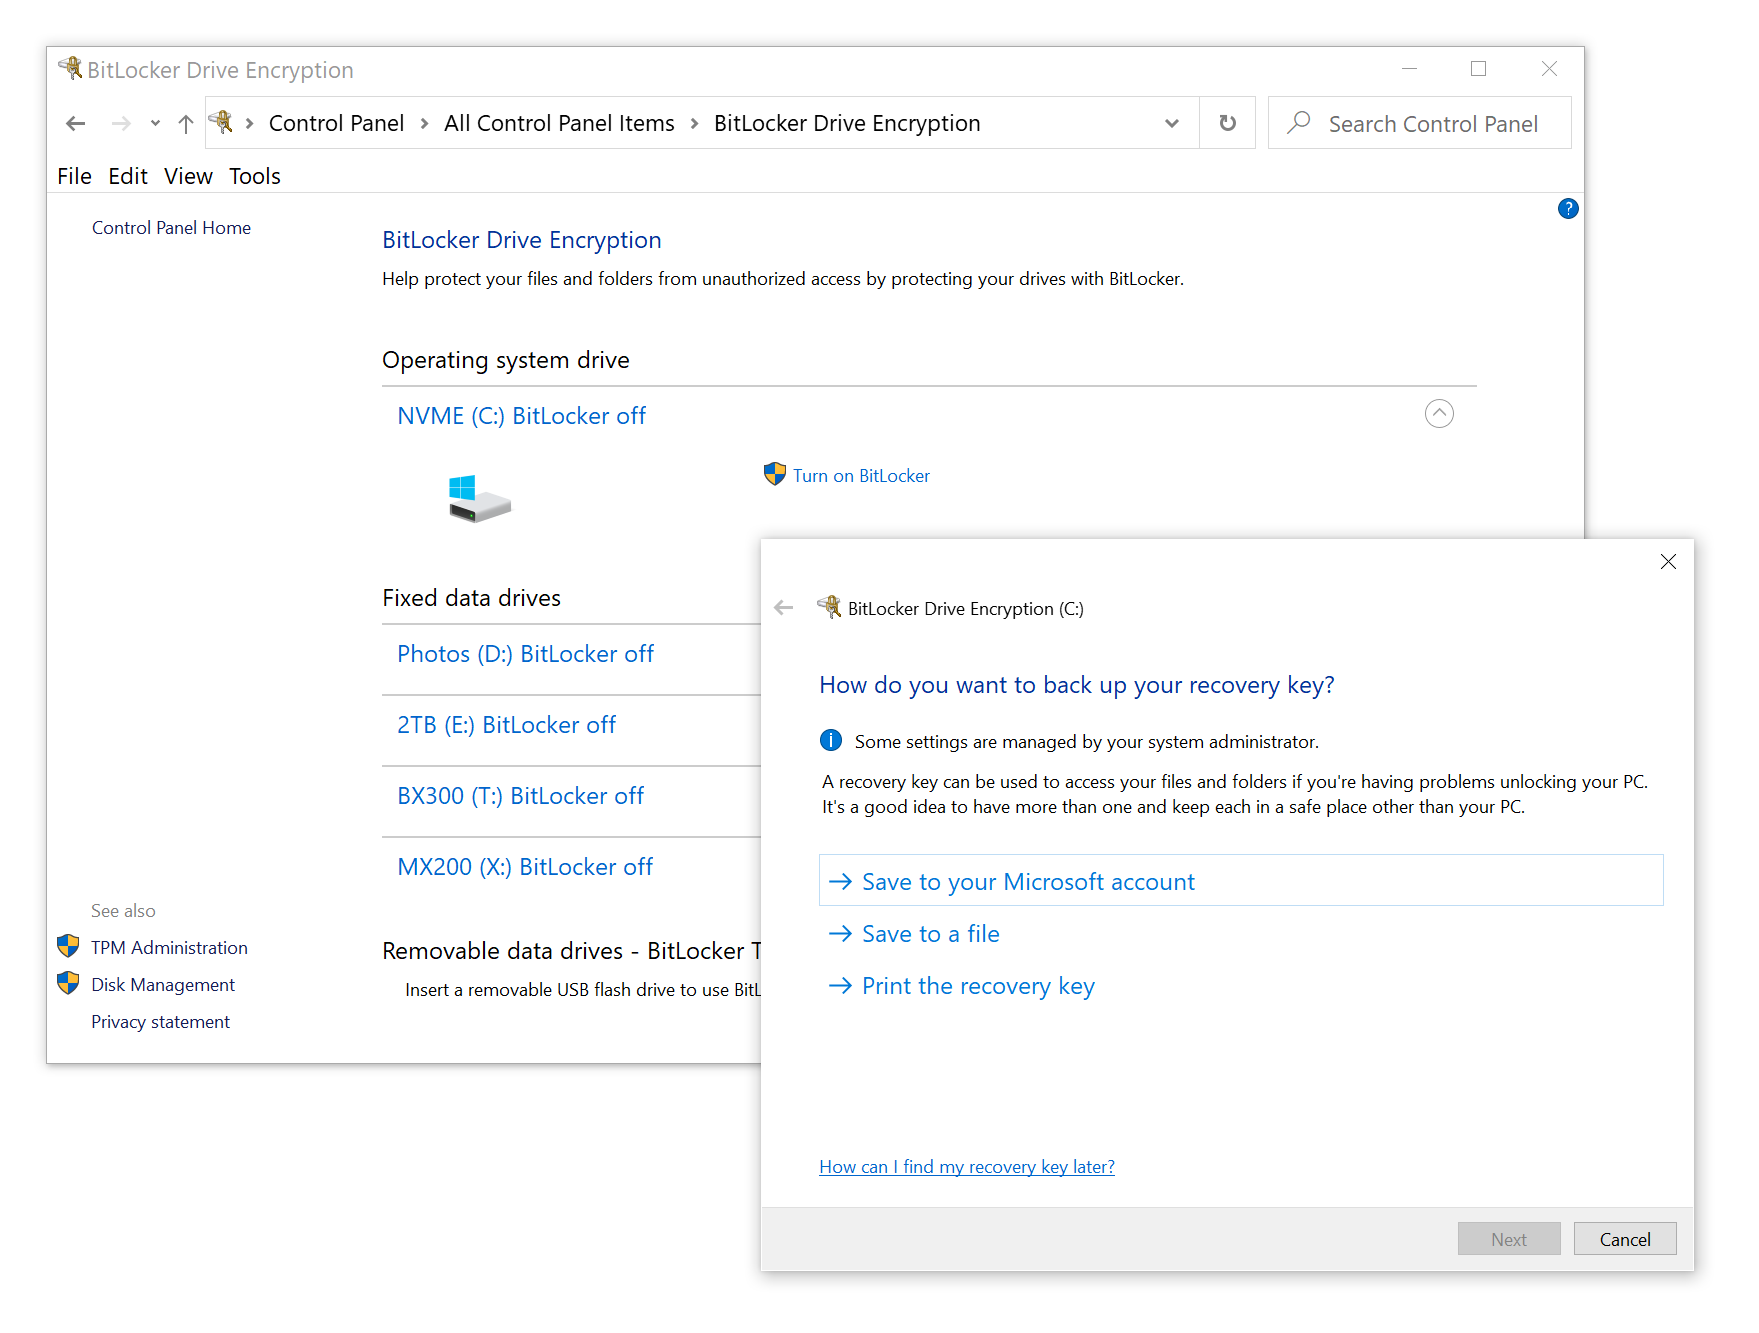
Perangkat tipis dan ringan (seperti tablet windows dan ultrabook) dapat dilindungi dengan enkripsi perangkat yang bertentangan dengan enkripsi drive bitlocker. Algoritma pada dasarnya sama; Namun, persyaratan kompatibilitasnya berbeda. Enkripsi perangkat tersedia untuk perangkat tipis dan ringan yang menjalankan edisi Windows 10, sementara enkripsi drive bitlocker tidak tersedia untuk pengguna rumah Windows 10. Jika Anda memiliki data untuk dilindungi, Anda’LL perlu membayar biaya untuk peningkatan di tempat ke Windows 10 Professional.
Bagaimana jika Anda sudah memiliki Windows 10 Professional tetapi Don’t memiliki perangkat keras tpm2.0 modul? Jika Anda menggunakan salah satu papan terbaru berdasarkan set chip Intel, Anda mungkin dapat mengaktifkan Intel Platform Trust Technology (cara mengaktifkan BitLocker dengan Intel PTT dan tanpa TPM untuk keamanan yang lebih baik) atau melakukan edit kebijakan grup berikut untuk memungkinkan BitLocker:
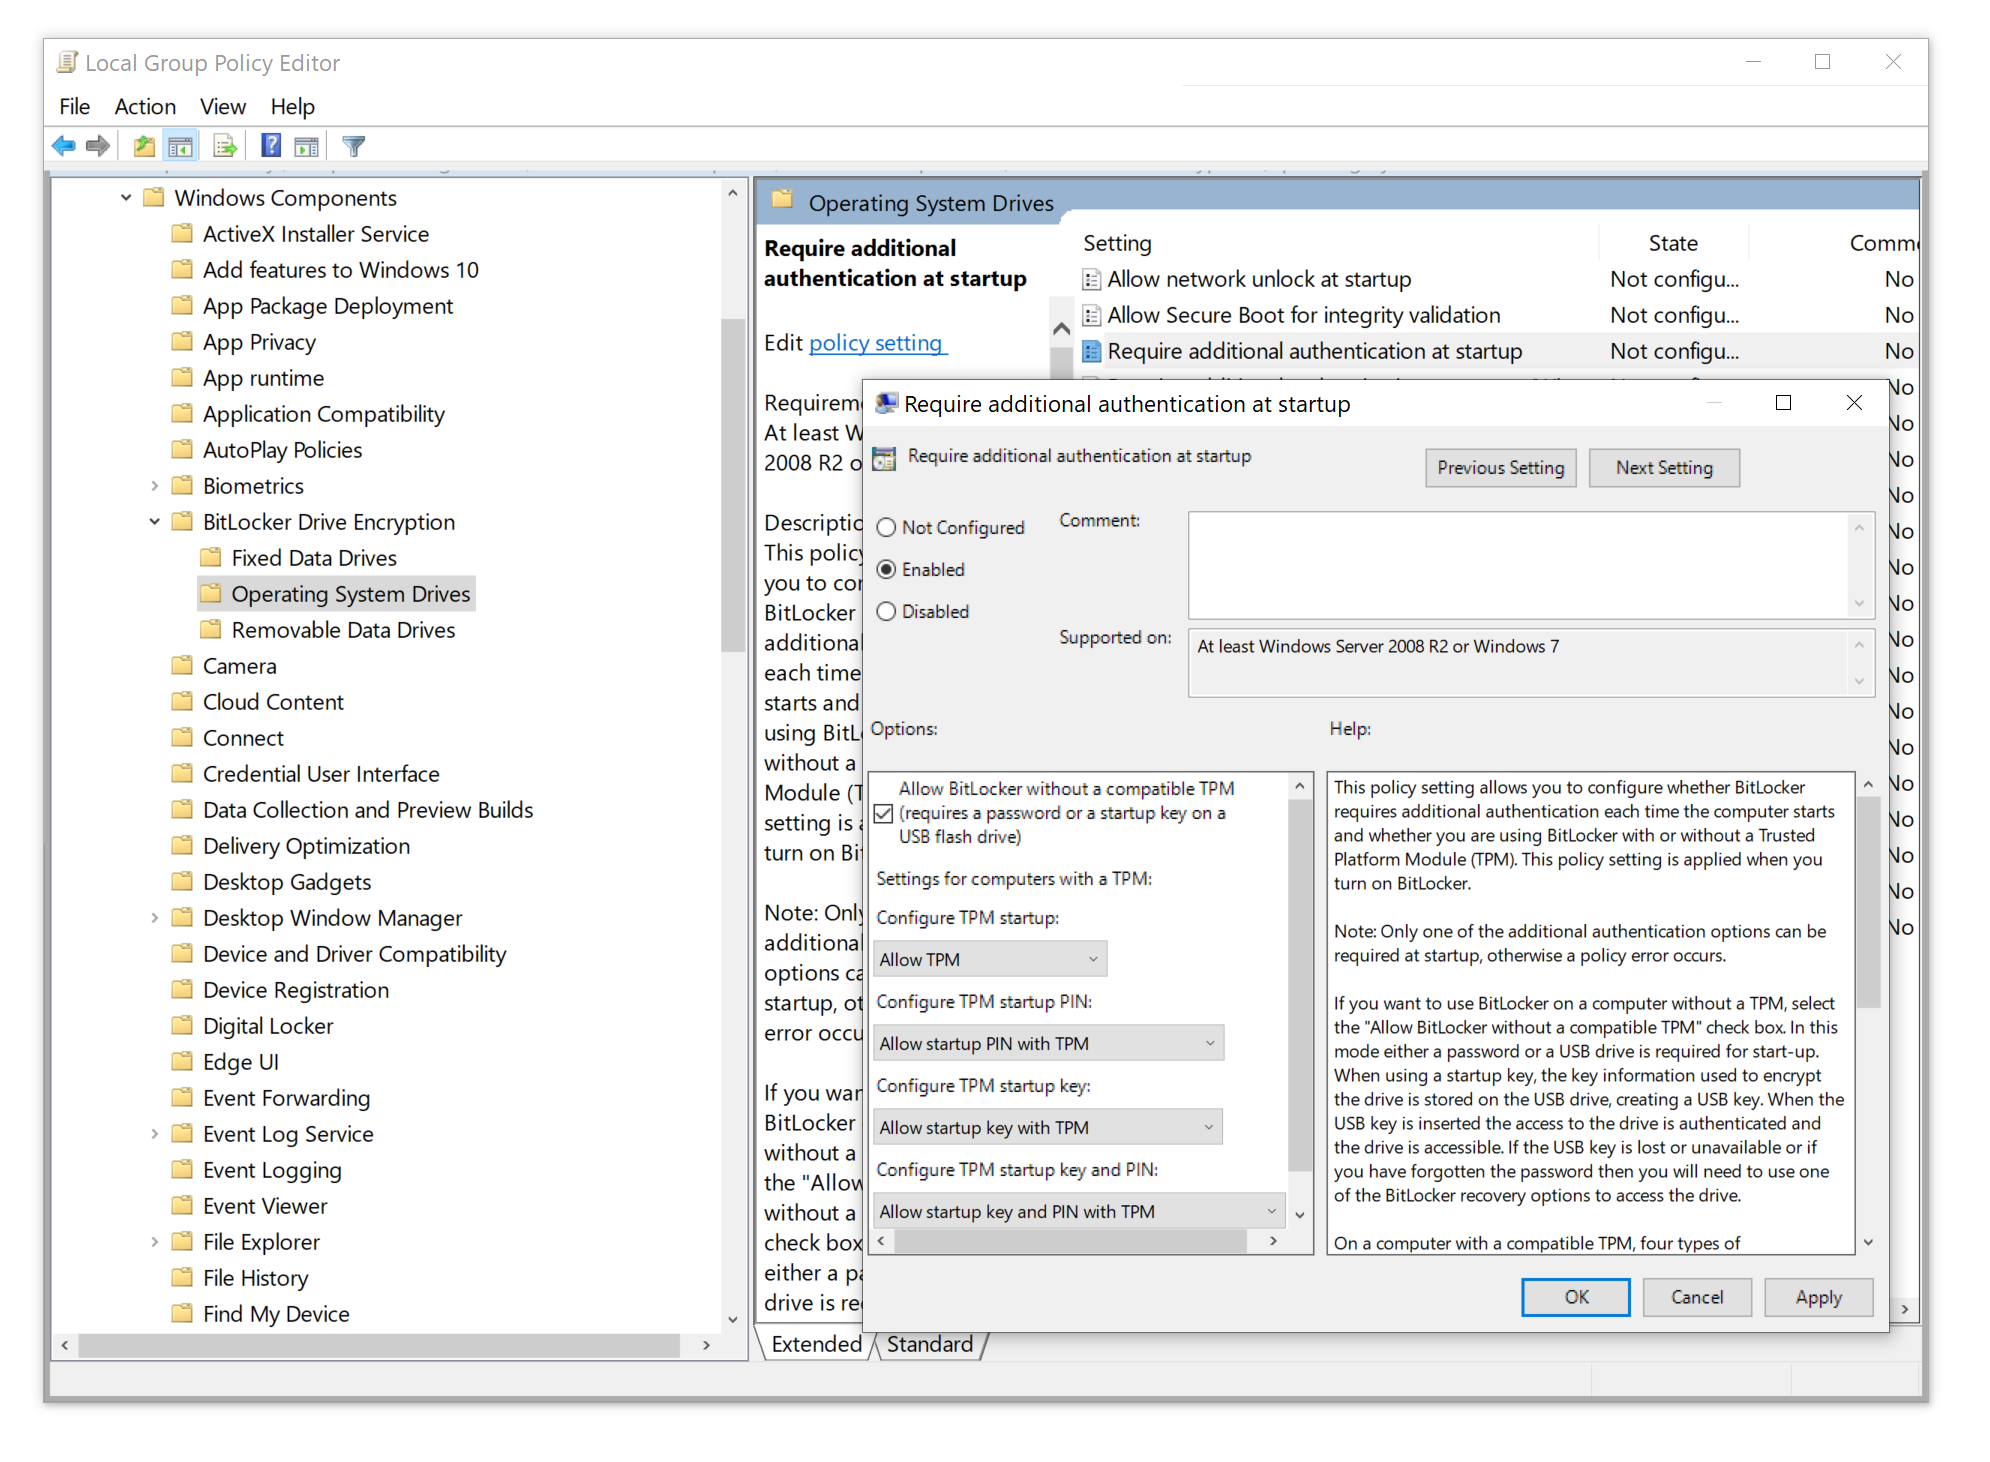
- Editor Kebijakan Grup Terbuka (Ketik GPEDIT.MSC di kotak pencarian Windows)
- Buka Kebijakan Komputer Lokal> Konfigurasi Komputer> Templat Administratif> Komponen Windows> Enkripsi Drive Bitlocker> Drive Sistem Operasi
- Edit Membutuhkan otentikasi tambahan saat startup kebijakan
- Atur kebijakan Diaktifkan dan cek Izinkan BitLocker tanpa TPM yang kompatibel seperti yang ditunjukkan pada tangkapan layar
Berbicara tentang kebijakan, Bitlocker mendukung berbagai metode otentikasi, masing-masing menawarkan pertukaran yang unik antara keamanan dan kenyamanan.
- TPM saja. Sistem Anda akan boot ke prompt login; Data akan didekripsi dengan kunci yang disimpan dalam modul TPM (atau Intel PTT). Ini adalah opsi yang paling nyaman yang secara efektif melindungi hard drive, tetapi menawarkan perlindungan yang lebih lemah jika penyusup memiliki akses ke seluruh sistem (komputer dengan TPM dan hard drive).
- Tpm + pin. Dalam mode ini, modul TPM hanya akan melepaskan tombol enkripsi jika Anda mengetik dengan benar kode pin selama fase pra-boot. Meskipun kode pin pendek, memasuki pin yang salah beberapa kali membuat TPM panik dan blok akses ke kunci enkripsi. Opsi ini bisa dibilang menawarkan keseimbangan terbaik antara keamanan dan kenyamanan, menggabungkan “sesuatu yang Anda miliki” (modul TPM) dengan “sesuatu yang Anda ketahui” (kode pin). Pada saat yang sama, opsi ini mungkin tidak nyaman di lingkungan multi-pengguna.
- TPM + Kunci USB. Opsi ini membutuhkan TPM dan USB Flash Drive (atau CCID SmartCard) untuk hadir agar sistem boot.
- TPM + PIN + KUNCI USB. Sama seperti namanya, opsi ini membutuhkan ketiga TPM, kode PIN dan Key/SmartCard USB untuk mem -boot komputer Anda. Meskipun ini mungkin merupakan opsi yang paling aman, manfaat keamanan tambahan hampir tidak sepadan dengan opsi TPM + PIN jika Anda mempertimbangkan pengurangan kenyamanan dan keandalan (Anda’ll harus menggunakan kunci pemulihan jika kunci USB atau kartu pintar hilang atau rusak).
- Kunci USB. Opsi ini hanya disarankan jika komputer Anda tidak dilengkapi dengan modul TPM dan tidak mendukung Intel PTT.
- Hanya kata sandi. Sama seperti opsi sebelumnya, “hanya kata sandi” Otentikasi hanya boleh digunakan jika tidak ada TPM atau Intel PTT yang tersedia. Perhatikan bahwa “kata sandi” Opsi berbeda dari “PIN” Karena tidak ada batasan yang dapat ditegakkan pada jumlah upaya kata sandi tanpa TPM, yang memungkinkan serangan brute-force pada kata sandi.
Pengguna dan Administrator Sistem Lanjutan dapat merujuk ke Pengaturan Kebijakan Grup Bitlocker di Basis Pengetahuan Microsoft.
Peringatan apa yang ada dalam hal mengamankan data terhadap ekstraksi fisik? Masalahnya, sementara Bitlocker hampir 100% solusi yang efektif untuk melindungi drive telanjang, mungkin tidak seaman jika penyusup memiliki akses ke seluruh komputer dengan hard drive terpasang. Bahkan jika komputer Anda dilengkapi dengan TPM2.Modul 0/Intel PTT, Windows masih akan membuka kunci hard drive terenkripsi jika kondisi boot yang aman terpenuhi. Ini pada gilirannya membuka banyak vektor serangan yang memungkinkan penyusup untuk mencegat kunci enkripsi bitlocker on-the-fly dan mendekripsi hard drive. Vektor serangan ini meliputi:
- Membuat gambar RAM dari komputer yang berjalan dengan volume bitlocker dipasang. Ini dapat dilakukan melalui serangan Thunderbolt (Windows, secara default, tidak dapat menonaktifkan akses DMA Thunderbolt saat terkunci) atau serangan boot dingin.
- Melanggar atau mengekstraksi kata sandi logon windows Anda (e.G. Mengekstrak dari akun Google Anda, ponsel cerdas Anda, atau dari komputer lain yang telah Anda masuk dan menyinkronkan data Anda).
- Mendapatkan Kunci Pemulihan Bitlocker Anda dari Akun Microsoft Anda atau Direktori Aktif.
Pengguna dan Administrator Sistem Lanjutan dapat membaca panduan berikut untuk mengamankan volume Bitlocker mereka: Panduan Pemulihan Bitlocker
Kesimpulan
Perlindungan data yang dapat diandalkan tidak mungkin tanpa melindungi perangkat boot Anda. Bitlocker adalah pilihan yang sempurna. Dia’S yang aman, nyaman, dan sangat dapat dikonfigurasi, memungkinkan Anda menyeimbangkan keamanan dan kenyamanan untuk persyaratan Anda yang tepat. Jika Anda khawatir tentang keamanan data Anda, melindungi perangkat boot Anda dengan Bitlocker adalah sebuah Benar -benar wajib Langkah dan lapisan keamanan terpenting.
Pintu belakang Bitlocker – TPM saja: dari laptop curian ke di dalam jaringan perusahaan

Enkripsi drive Bitlocker adalah fitur perlindungan data yang terintegrasi dengan sistem operasi dan mengatasi ancaman pencurian data atau paparan dari komputer yang hilang, dicuri, atau tidak dinonaktifkan secara tidak tepat. Data tentang komputer yang hilang atau dicuri rentan terhadap akses yang tidak sah, baik dengan menjalankan alat serangan perangkat lunak terhadapnya atau dengan mentransfer komputer’S hard disk ke komputer yang berbeda. Bitlocker membantu mengurangi akses data yang tidak sah dengan meningkatkan perlindungan file dan sistem. Bitlocker juga membantu membuat data tidak dapat diakses saat komputer yang dilindungi bitlocker dinonaktifkan atau didaur ulang. Lihat panduan berikut tentang cara mengaktifkan enkripsi disk FileVault pada perangkat Mac dan arsitektur enkripsi dan implementasi drive bitlocker drive dan skenario implementasi. Anda mungkin ingin melihat “Wawasan tentang enkripsi disk penuh dengan PBA / tanpa PBA, UEFI, boot aman, bios, enkripsi file dan direktori dan enkripsi kontainer”, dan cara mengaktifkan atau menonaktifkan enkripsi drive bitlocker pada windows 10 dan mesin virtual.
Itu TPM-ONLY Mode Menggunakan Komputer’S TPM Security Hardware tanpa otentikasi PIN. Ini berarti bahwa pengguna dapat memulai komputer tanpa diminta untuk pin di lingkungan pra-boot Windows, sedangkan Tpm+pin Mode menggunakan komputer’Perangkat keras keamanan TPM dan pin sebagai otentikasi. Pengguna harus memasukkan pin ini di lingkungan pra-boot Windows setiap kali komputer dimulai. TPM+PIN membutuhkan TPM yang disiapkan dan pengaturan GPO dari sistem harus memungkinkan mode TPM+PIN.
Ini adalah penelitian terbaru oleh spesialis keamanan kelompok DOLOS untuk menentukan apakah penyerang dapat mengakses organisasi’jaringan S dari perangkat curian dan juga melakukan gerakan jaringan lateral. Mereka diberikan laptop Lenovo yang dikonfigurasikan sebelumnya dengan tumpukan keamanan standar untuk organisasi ini. Tidak ada informasi sebelumnya tentang laptop, kredensial uji, detail konfigurasi, dll diberikan. Mereka menyatakan itu adalah tes blackbox 100%. Begitu mereka mendapatkan perangkat, mereka langsung menuju bekerja dan melakukan pengintaian laptop (pengaturan BIOS, operasi boot normal, detail perangkat keras, dll) dan mencatat banyak praktik terbaik sedang diikuti, meniadakan banyak serangan umum umum. Misalnya:
- Serangan pcileech/DMA diblokir karena intel’Pengaturan S VT-D diaktifkan.
- Semua pengaturan BIOS dikunci dengan kata sandi.
- Pesanan boot BIOS dikunci untuk mencegah boot dari USB atau CD.
- SecureBoot diaktifkan sepenuhnya dan dicegah sistem operasi yang tidak ditandatangani.
- Kon-Boot Auth Bypass tidak berfungsi karena enkripsi disk penuh.
- LAN Turtle dan serangan responden lainnya melalui adaptor Ethernet USB tidak dapat digunakan.
- SSD penuh dengan disk terenkripsi (FDE) menggunakan Microsoft’S Bitlocker, diamankan melalui Modul Platform Tepercaya (TPM)
Dengan tidak ada hal lain yang berhasil, mereka harus melihat TPM dan mereka memperhatikan dari pengintaian bahwa laptop sepatu langsung ke layar login Windows 10. Ini adalah implementasi khusus TPM.
Itu, ditambah dengan enkripsi bitlocker berarti bahwa kunci dekripsi drive hanya ditarik dari TPM, tidak diperlukan pin atau kata sandi yang disediakan pengguna yang merupakan default untuk bitlocker. Keuntungan menggunakan TPM saja adalah, ini menghilangkan penggunaan faktor kedua (pin + kata sandi) sehingga pengguna meyakinkan untuk digunakan untuk membuat perangkat mereka dienkripsi. Anda mungkin ingin melihat cara mengaktifkan otentikasi pra-boot bitlocker melalui kebijakan grup.
Mereka menyatakan itu Pengenalan keamanan tambahan seperti kata sandi atau pin akan menggagalkan serangan ini.
– Ini berarti, mereka merekomendasikan menggunakan TPM + PIN atau TPM dengan kata sandi. Ini berarti, dengan pin Anda cukup banyak menghilangkan semua bentuk serangan, dan setiap kali perangkat Anda dinyalakan, perangkat Anda tidak akan mengambil kunci dari TPM. PIN tambahan diperlukan untuk membuka kunci drive, jadi tanpa pin Anda bahkan tidak dapat mem -boot windows seperti yang dijelaskan dalam panduan ini. Tetapi’S Lapisan otentikasi lain yang mungkin dianggap sangat menarik bagi beberapa pengguna.Bagi mereka yang menggunakan VPN dengan pre-logon, setelah mendapatkan akses ke perangkat, tanpa memerlukan akses, ini dapat menyebabkan banyak gerakan lateral dalam jaringan.
Ringkasan: TPM sangat aman dan serangan terhadapnya hampir mustahil. Kelemahannya adalah Bitlocker tidak menggunakan fitur komunikasi terenkripsi dari TPM 2.0 Standar, yang berarti data apa pun yang keluar dari TPM keluar di Plaintext, termasuk kunci dekripsi untuk Windows. Jika penyerang mengambil kunci itu, mereka harus dapat mendekripsi drive, mendapatkan akses ke konfigurasi klien VPN, dan mungkin mendapatkan akses ke jaringan internal.
Sampai ini diperbaiki, Saya akan merekomendasikan menggunakan tpm + pin atau kata sandi. Panduan ini akan membantu dalam mengonfigurasi bypass pin bitlocker: cara mengkonfigurasi pembukaan jaringan di windows. Anda mungkin ingin belajar cara menggunakan Microsoft Bitlocker Administration and Monitoring Tool.
Saya harap Anda menemukan posting blog ini bermanfaat. Jika Anda memiliki pertanyaan, beri tahu saya di sesi komentar.