


Apakah data mencuri dashlane?
Ringkasan: seberapa aman Dashlane: apakah kata sandi Anda aman?
Dashlane adalah manajer kata sandi yang memastikan keamanan kata sandi dan data pribadi Anda. Sementara beberapa orang memiliki kekhawatiran tentang menyimpan kata sandi di satu tempat, Dashlane telah menerapkan langkah -langkah keamanan yang kuat untuk melindungi data pengguna. DashLane menggunakan fungsi derivasi kunci (KDF) untuk memperoleh kunci kriptografi dari kata sandi utama Anda, memastikan bahwa kata sandi Anda dienkripsi dan aman.
Berikut adalah fitur keamanan utama Dashlane:
- Arsitektur Nol-Knowledge: Dashlane tidak memiliki akses ke data pengguna, karena kata sandi utama tidak disimpan di server mereka atau secara lokal di perangkat pengguna. Kata sandi master digunakan untuk mengenkripsi data yang disimpan dalam database Dashlane.
- Nilai KDF dan Hash: Dashlane menggunakan fungsi derivasi kunci (KDF) untuk mendapatkan kunci kriptografi dari kata sandi master. Kunci ini kemudian digunakan untuk membuat nilai hash, yang tidak mungkin untuk merekayasa terbalik, memastikan keamanan kata sandi Anda.
- Pemeriksaan Kata Sandi Lokal: Dashlane tidak mengirimkan kata sandi master melalui internet. Sebaliknya, pemeriksaan kata sandi dilakukan secara lokal di komputer Anda, menambahkan lapisan keamanan tambahan.
- Kata Sandi Master yang Tidak Dapat Dipulihkan: DashLane tidak memiliki pengetahuan tentang kata sandi utama Anda dan tidak memberikan petunjuk atau opsi pemulihan apa pun. Ini memastikan bahwa bahkan Dashlane tidak dapat mendekripsi kata sandi Anda.
- Di -host di Amazon AWS: Dashlane di -host di Amazon AWS, salah satu layanan komputasi awan terkemuka, memastikan keandalan dan keamanan platform.
Pertanyaan:
- Ukuran keamanan apa yang digunakan DashLane untuk melindungi kata sandi utama Anda?
- Bagaimana Dashlane mengamankan kata sandi Anda yang disimpan di server mereka?
- Mengapa Arsitektur Nol-Knowledge Penting bagi Manajer Kata Sandi?
- Apa tujuan dari fungsi derivasi kunci (KDF) di Dashlane?
- Bagaimana DashLane Melindungi Kata Sandi Master Anda Dari Dicegur melalui Internet?
- Dapat dashlane memulihkan kata sandi utama Anda jika Anda melupakannya?
- Dimana dashlane diselenggarakan?
- Mengapa penting untuk memilih manajer kata sandi dengan langkah -langkah keamanan yang kuat?
- Apa manfaat menggunakan DashLane sebagai manajer kata sandi?
- Bagaimana dashlane melindungi terhadap serangan brute force?
DashLane menggunakan fungsi derivasi kunci (KDF) untuk memperoleh kunci kriptografi dari kata sandi utama Anda. Ini memastikan bahwa kata sandi Anda dienkripsi dan tidak dapat dengan mudah dipecahkan oleh peretas.
DashLane mengenkripsi kata sandi Anda menggunakan kunci kriptografi turunan dari kata sandi master Anda. Enkripsi ini membuat peretas hampir tidak mungkin mengakses dan mendekripsi kata sandi Anda.
Arsitektur Nol-Knowledge berarti bahwa Manajer Kata Sandi tidak memiliki akses ke kata sandi atau data utama pengguna. Ini menambah lapisan keamanan tambahan, karena bahkan penyedia manajer kata sandi tidak dapat mendekripsi kata sandi Anda.
Fungsi derivasi kunci (KDF) digunakan untuk mendapatkan kunci kriptografi dari kata sandi utama Anda. Kunci ini kemudian digunakan untuk mengenkripsi dan mendekripsi kata sandi Anda, memastikan keamanannya.
DashLane melakukan pemeriksaan kata sandi secara lokal di komputer Anda, tanpa mengirimkan kata sandi master melalui internet. Ini mencegah peretas mencegat kata sandi sebelum hash dan digunakan untuk dekripsi.
Tidak, Dashlane tidak memiliki akses ke kata sandi utama Anda dan tidak memberikan opsi pemulihan apa pun. Penting untuk mengingat kata sandi utama Anda, karena Dashlane tidak dapat mendekripsi kata sandi Anda tanpa itu.
Dashlane di -host di Amazon AWS, layanan komputasi awan terkemuka yang dikenal karena keamanan dan keandalannya.
Memilih Manajer Kata Sandi dengan langkah -langkah keamanan yang kuat memastikan bahwa kata sandi Anda dilindungi dari peretas dan akses yang tidak sah. Langkah -langkah keamanan yang lemah dapat menyebabkan kata sandi Anda diekspos dan dikompromikan.
Dashlane menawarkan fitur keamanan yang kuat, seperti arsitektur dan enkripsi nol-pengetahuan dengan kunci kriptografi turunan. Ini memungkinkan Anda untuk menyimpan dan mengakses kata sandi Anda dengan aman di beberapa perangkat.
DashLane menggunakan fungsi derivasi kunci (KDF) untuk memperoleh kunci kriptografi dari kata sandi utama Anda. Kunci ini digunakan untuk mengenkripsi dan mendekripsi kata sandi Anda, menyulitkan peretas untuk memecahkan kata sandi melalui serangan brute force.
DashLane kemudian menggunakan kata sandi ini untuk mengenkripsi semua data Anda yang lain yang disimpan dalam database mereka. Tetapi nilai asli dari kata sandi Anda masih belum cukup kuat untuk digunakan dalam enkripsi dan hanya akan menjamin tingkat keamanan yang kecil. Peretas masih dapat melakukan serangan brute force dengan menjalankan skrip yang mencoba beberapa kombinasi nama pengguna dan kata sandi Anda sampai mereka benar. DashLane memahami hal ini dan karenanya mereka menggunakan fungsi derivasi kunci (KDF) yang memperoleh kunci kriptografi dari kata sandi utama Anda. Kunci yang dihasilkan dikenal sebagai nilai hash
Seberapa aman dashlane: apakah kata sandi Anda aman?
Tidak dapat disangkal betapa pentingnya alat yang menjadi manajer kata sandi. Namun tidak banyak orang yang memeluk mereka. Sementara itu’benar bahwa banyak orang tetap tidak menyadari manfaat yang datang dengan menggunakan manajer kata sandi ada sekelompok orang lain yang hanya tidak’t mempercayai perangkat lunak ini. Orang -orang ini berpendapat bahwa dengan memiliki semua kata sandi di satu tempat maka itu menghadirkan peluang yang lebih baik bagi peretas untuk mengakses data pribadi Anda. Maka kekhawatiran lainnya adalah bahwa vendor manajer kata sandi juga dapat memiliki akses ke kata sandi yang disimpan yang juga berarti data pengguna sama sekali tidak aman.
Sayangnya, kekhawatiran ini tidak berdasar. Adalah mungkin bagi vendor nakal untuk membodohi pengguna agar memberi mereka akses ke kata sandi mereka. Juga, jika Anda menggunakan manajer kata sandi dengan langkah -langkah keamanan yang lemah maka peretas dapat dengan mudah mendapatkan akses ke server mereka dan mencuri kata sandi Anda. Inilah sebabnya’penting bagi Anda untuk tidak’t hanya memilih manajer kata sandi apapun. Mengenakan’T ditarik ke manajer kata sandi hanya karena itu yang termurah. Coba dan buat fitur keamanan yang termasuk dalam perangkat lunak.
Ada sejumlah manajer kata sandi hebat yang tersedia di pasaran saat ini tetapi favorit saya tetap menjadi Dashlane. Mengapa? Kebijakan keamanan mereka adalah Ironclad. Itulah yang akan saya diskusikan hari ini. Di mana Dashlane menyimpan kata sandi Anda dan seberapa amannya mereka dari peretas dan karyawan jahat. Saya telah menggunakan Dashlane untuk mengelola kata sandi saya untuk sementara waktu sekarang dan saya tidak mengeluh sejauh ini. Lihat penuh saya Ulasan Dashlane.
Fitur Keamanan Dashlane
Sama seperti sebagian besar manajer kata sandi lainnya, Dashlane menyimpan kata sandi Anda baik secara lokal di perangkat Anda dan di server mereka. Yang merupakan hal yang hebat karena Anda dapat mengakses kata sandi Anda dari perangkat apa pun dengan hanya masuk ke akun dashlane Anda. Tapi kemudian dengan memiliki kata sandi Anda di cloud maka itu membuatnya lebih mudah diakses oleh peretas. Jadi apa yang membuat Dashlane begitu aman?
Arsitektur Nol-Knowledge
Menurut pendapat saya, ini adalah langkah keamanan terbaik yang pernah dilakukan oleh Dashlane. Mereka sama sekali tidak memiliki akses ke data pengguna. Dan cara mereka mengimplementasikannya adalah dengan meminta pengguna membuat kata sandi master yang tidak disimpan di server atau secara lokal di PC pengguna. Untuk memastikan bahwa Anda mengatur kata sandi terkuat, Dashlane menegakkan beberapa aturan yang perlu Anda ikuti. Kata sandi harus kurang dari 8 karakter dan harus berisi setidaknya satu huruf besar, satu huruf kecil, dan satu angka. Yang merupakan aturan umum yang harus Anda ikuti bahkan saat mengatur kata sandi untuk akun Anda yang lain.
DashLane kemudian menggunakan kata sandi ini untuk mengenkripsi semua data Anda yang lain yang disimpan dalam database mereka. Tetapi nilai asli dari kata sandi Anda masih belum cukup kuat untuk digunakan dalam enkripsi dan hanya akan menjamin tingkat keamanan yang kecil. Peretas masih dapat melakukan serangan brute force dengan menjalankan skrip yang mencoba beberapa kombinasi nama pengguna dan kata sandi Anda sampai mereka benar. DashLane memahami hal ini dan karenanya mereka menggunakan fungsi derivasi kunci (KDF) yang memperoleh kunci kriptografi dari kata sandi utama Anda. Kunci yang dihasilkan dikenal sebagai nilai hash
Penggunaan KDF untuk menghasilkan nilai hash dari kata sandi utama Anda
Konsep generasi kunci hash mungkin sedikit rumit jadi saya akan menggunakan program hashing yang sangat mendasar yang disebut SHA-256 untuk menunjukkan cara kerjanya. Membiarkan’S Asumsikan bahwa kata sandi master Anda lulus@dash123. Saat Anda menjalankan ini melalui SHA-256 maka hasilnya adalah nilai hash 256-bit yang terlihat seperti ini. “424A0CF66873F76F06459CC0A6E438C9502A4E3E00FA47DAFDAA6B84272E4932.”
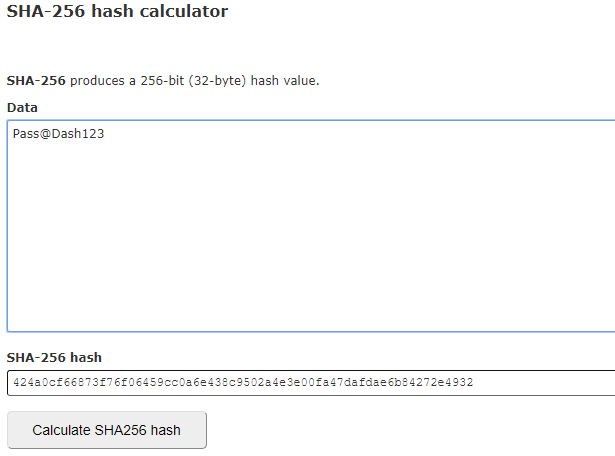
Ini adalah nilai yang kemudian akan digunakan untuk mengenkripsi data Anda. Dan alasannya sempurna adalah tidak mungkin untuk merekayasa balik nilai hash untuk mendapatkan kata sandi asli. Perhatikan bahwa SHA-256 adalah alat yang sangat sederhana dan tidak mendekati pencocokan fungsi derivasi PBKDF2 yang digunakan oleh DashLane.
Kata sandi utama tidak dikirim melalui internet
Di langkah lain untuk melindungi kata sandi utama Anda, Dashlane tidak mengirimkannya melalui internet. Ini akan memudahkan peretas untuk mencegatnya sebelum hashed. Sebaliknya, Dashlane melakukan pemeriksaan kata sandi secara lokal di komputer Anda. Hanya setelah dikonfirmasi akan digunakan untuk mendekripsi file pengguna Anda.
Anda juga harus tahu bahwa kata sandi utama tidak dapat dipulihkan. DashLane tidak memiliki pengetahuan tentang kata sandi Anda dan mereka tidak meminta Anda menambahkan petunjuk apa pun yang dapat digunakan untuk membantu Anda mengingat kata sandi Anda. Anda masih dapat membuat kata sandi baru tetapi tidak dapat mendekripsi kata sandi Anda karena dienkripsi dengan kunci yang berbeda.
Dashlane di -host di Amazon AWS
AWS adalah platform cloud komprehensif yang mudah dilewati sebagai salah satu layanan komputasi awan terbaik. Oleh karena itu, fakta bahwa Dashlane memilih untuk meng -host server mereka di AWS adalah kepastian itu sendiri. Platform cloud sudah memiliki lapisan fitur keamanan dan selalu dipantau 24-7-365. Pasangan yang dengan berbagai fitur keamanan dari Dashlane dan Anda mengerti mengapa saya mengatakan manajer kata sandi ini berpakaian besi.
Dashlane memiliki VPN bawaan
Ini adalah fitur tambahan oleh DashLane yang akan sangat membantu bagi mereka yang tidak memiliki perangkat lunak VPN khusus. DashLane VPN akan menambahkan lapisan perlindungan tambahan saat Anda menjelajahi jaringan Wi-Fi publik atau tidak terpercaya.
Kunci takeaway
Sehingga’s Rincian utama fitur keamanan dashlane dan alasan utama saya untuk mempercayai manajer kata sandi dengan kata sandi saya. Apakah ini berarti bahwa Dashlane tidak dapat diretas? Sama sekali tidak. Peretas selalu mencari celah keamanan yang dapat mereka eksploitasi untuk melanggar sistem. Dan Dashlane bahkan mengakui bahwa mereka juga bisa menjadi korban serangan cyber atau karyawan yang nakal. Jadi mereka mempekerjakan peretas topi putih. Untuk mencoba dan menemukan celah sebelum penyerang bisa. Meskipun demikian, bahkan dalam hal tersebut, server mereka dilanggar, banyak tindakan pencegahan keselamatan akan memastikan bahwa peretas tidak dapat mengakses informasi yang bermakna.
Apa yang disimpan di server DashLane dan juga di PC Anda adalah sekelompok data orak -arik yang hanya dapat masuk akal melalui dekripsi. Proses yang membutuhkan kata sandi utama Anda. Jadi Anda mengerti mengapa Anda perlu membuat kata sandi Anda benar -benar kuat.
Mencabut perangkat’s akses ke akun dashlane Anda
Dengan semua itu’Ditilang sekarang mengikuti bahwa satu -satunya cara siapa pun dapat mengakses kata sandi Anda adalah jika mereka memiliki nama pengguna dan master kata sandi dan menggunakan detail untuk masuk ke akun dashlane Anda. Atau jika mereka memiliki akses ke perangkat seluler Anda saat Anda masuk ke akun Anda. Jadi jika Anda kehilangan salah satu perangkat Anda atau mendapatkan kecurigaan bahwa itu telah dikompromikan, Dashlane memungkinkan Anda untuk mencabut perangkat itu’S akses ke akun Anda melalui portal web mereka.

Masuk ke Portal Web Navigasi ke akun saya dan pilih opsi Kelola Perangkat. Anda akan menemukan daftar semua perangkat yang memiliki akses ke akun DashLane Anda. Setelah Anda mencabut izin mereka, mereka tidak dapat masuk ke akun Anda tanpa kode otentikasi yang dikirim langsung ke surat Anda.
- Dashlane Gratis vs Dashlane Premium: Apa bedanya
- Firefox dapat segera membiarkan Anda mengekspor kata sandi Anda sebagai file CSV
- Bagaimana berbagi kata sandi antara Google Chrome, Microsoft Edge dan Firefox
- Cara menampilkan kata sandi wi-fi di android