


Apakah firewall memberikan keamanan 100%?
Apakah firewall Anda merupakan garis pertahanan pertama yang layak untuk jaringan Anda
Anda akan dapat mengonfigurasi dan mengelola peringatan dan pemberitahuan peringatan dari dalam dasbor perangkat lunak firewall. Biasanya, sebagian besar firewall perangkat keras dapat dikonfigurasi untuk mengirim pemberitahuan melalui email atau pesan teks.
Keamanan Firewall: Cara Melindungi Jaringan Anda Dari Peretasan Firewall
Langkah -langkah keamanan firewall adalah salah satu alat perlindungan cyber paling mendasar yang digunakan organisasi dari semua ukuran untuk mencegah pelanggaran dan peretasan data. Firewall Keamanan Jaringan memfilter lalu lintas yang masuk untuk mencegah file berbahaya dari diunduh dan memblokir penyerang dari mengakses sistem sensitif.
Ada banyak jenis firewall yang digunakan dalam arsitektur keamanan modern. Sayangnya, penjahat cyber memiliki banyak pengalaman dalam menghindari mereka juga. Banyak penyerang tahu cara memecahkan firewall – dan beberapa ancaman orang dalam dapat memotongnya sepenuhnya.
Bagaimana firewall berguna dalam memastikan keamanan jaringan?
Seperti disebutkan sebelumnya, firewall keamanan jaringan berguna sebagai semacam filter untuk lalu lintas jaringan yang masuk. Firewall ini duduk di perimeter jaringan Anda, memindai paket data yang masuk untuk masalah potensial yang dapat menunjukkan ancaman cyber. Cara spesifik yang mencari firewall ini mencari paket data berbahaya bervariasi berdasarkan jenis firewall.
Misalnya, firewall penyaringan paket sederhana mungkin hanya memeriksa metadata tujuan/asal dasar untuk paket yang masuk tanpa melihat konten paket. Sementara itu, firewall gateway tingkat sirkuit dapat memeriksa protokol jabat tangan paket (sekali lagi, tanpa memeriksa data aktual dalam paket). Firewall Inspeksi Lapisan Dalam Lihat Isi Paket Data untuk Memeriksa Malware dan Masalah Lainnya, yang lebih baik untuk menemukan malware, tetapi memiliki pengundian sumber daya yang lebih tinggi untuk dicocokkan.
Saat diinstal sebagai filter perimeter di jaringan, alat keamanan firewall dari semua jenis dapat menjadi instrumental untuk menjaga upaya intrusi santai agar tidak berhasil. Saat diinstal pada titik akhir keamanan jaringan individu, firewall dapat membuat segmentasi internal yang kuat yang membantu memperlambat penyerang yang sudah ada di jaringan (seperti ketika serangan orang dalam terjadi).
Apa yang dilindungi alat keamanan firewall?
Berbagai jenis firewall akan memberikan perlindungan terhadap hal -hal yang berbeda. Beberapa hal yang dapat dilindungi oleh alat keamanan firewall dari termasuk:
- Penyisipan malware: Firewall Inspeksi Paket yang dalam dapat sangat berguna untuk mengidentifikasi dan menghentikan upaya pemasangan malware dari sumber luar.
Penting untuk dicatat bahwa ini hanyalah beberapa contoh dari jenis ancaman yang dapat membantu oleh firewall keamanan jaringan. Namun, masing -masing kasus penggunaan ini membutuhkan jenis pengaturan firewall tertentu – dan tidak ada yang kebal terhadap teknik bypass firewall.
Apa yang tidak bisa dilindungi oleh firewall?
Meskipun bermanfaat sebagai ukuran keamanan siber dasar, alat keamanan firewall jaringan tidak dapat menghentikan segalanya. Faktanya, penyerang telah menghabiskan waktu bertahun-tahun mencari cara untuk memotong jaringan dan firewall berbasis perangkat sepenuhnya dengan menggunakan taktik atau eksploitasi yang cerdas.
Beberapa contoh hal yang tidak dapat dilindungi oleh firewall (setidaknya, bukan 100%) termasuk:
- Serangan phishing: Sebagian besar organisasi rentan terhadap serangan phishing, di mana penjahat cyber menggunakan email atau media sosial untuk menipu orang agar mengunduh malware, menyetujui faktur palsu, atau menyerahkan data sensitif.
- Penggunaan akun/perangkat resmi yang berbahaya: Firewall sering tidak dirancang untuk menjaga terhadap seseorang yang menggunakan akun pengguna yang sah dan/atau perangkat akses yang sudah terdaftar sebelumnya dengan cara jahat.
- Serangan Denial of Service (DDOS) Terdistribusi: Langkah -langkah keamanan firewall hanya dapat melakukan banyak hal dalam menghadapi serangan DDoS yang dirancang untuk membebani kemampuan mereka.
- Eksploitasi/kerentanan yang tidak diketahui: Eksploitasi dan kerentanan yang sebelumnya tidak diketahui baik di firewall atau aset jaringan yang dilindungi dapat digunakan oleh penyerang untuk melanggar jaringan.
- Akses Fisik Langsung: Jika penjahat dunia maya dapat secara fisik mengakses komputer, server, atau drive penyimpanan data, tidak ada jumlah solusi firewall keamanan jaringan yang cukup untuk melindungi informasi.
Jadi, untuk menjawab pertanyaan, “Bisakah firewall diretas?”Jawaban singkatnya adalah:” Ya.”Sayangnya, ada penjahat cyber yang tahu cara meretas firewall atau memotongnya sepenuhnya untuk mencapai tujuan mereka.
Bagaimana melindungi terhadap firewall yang melewati serangan
Meskipun ada banyak langkah yang dapat Anda ambil untuk meningkatkan keamanan jaringan Anda, berikut adalah beberapa langkah kunci yang dapat Anda ikuti untuk melindungi terhadap firewall yang melewati serangan:
- Perbarui Perangkat Lunak Firewall Anda secara teratur untuk memastikan ia memiliki tambalan keamanan terbaru untuk memperbaiki kerentanan yang diketahui.
- Aktifkan logging dan pemantauan di firewall Anda untuk mendeteksi upaya akses yang tidak sah atau aktivitas yang tidak biasa.
- Menerapkan kata sandi yang kuat dan kompleks untuk akun admin firewall Anda untuk mencegah akses yang tidak sah.
- Gunakan otentikasi multi-faktor untuk menambahkan lapisan keamanan tambahan ke firewall Anda.
- Pertimbangkan untuk menggunakan firewall generasi berikutnya yang menggabungkan kemampuan firewall tradisional dengan fitur canggih seperti deteksi dan pencegahan intrusi, inspeksi paket mendalam, dan penyaringan level aplikasi.
- Secara teratur menilai dan memperbarui aturan firewall Anda untuk memastikan mereka selaras dengan persyaratan keamanan organisasi Anda.
- Enkripsi Lalu Lintas Jaringan Anda Menggunakan VPNs untuk Melindungi Data yang Ditransmisikan melalui Jaringan yang Tidak Dipercayai.
- Latih karyawan Anda tentang praktik terbaik cybersecurity, termasuk cara mengidentifikasi dan melaporkan upaya phishing.
- Menerapkan segmentasi jaringan untuk membatasi dampak potensi pelanggaran dan mencegah gerakan lateral dalam jaringan Anda.
- Cadangkan secara teratur data penting Anda dan uji proses restorasi untuk memastikan Anda dapat memulihkan jika terjadi pelanggaran.
Dengan mengikuti langkah -langkah ini dan tetap waspada, Anda dapat secara signifikan meningkatkan ketahanan jaringan Anda terhadap firewall yang melewati serangan.
Apakah firewall Anda merupakan garis pertahanan pertama yang layak untuk jaringan Anda
Anda akan dapat mengonfigurasi dan mengelola peringatan dan pemberitahuan peringatan dari dalam dasbor perangkat lunak firewall. Biasanya, sebagian besar firewall perangkat keras dapat dikonfigurasi untuk mengirim pemberitahuan melalui email atau pesan teks.
Keamanan Firewall: Cara Melindungi Jaringan Anda Dari Peretasan Firewall
Langkah -langkah keamanan firewall adalah salah satu alat perlindungan cyber paling mendasar yang digunakan organisasi dari semua ukuran untuk mencegah pelanggaran dan peretasan data. Firewall Keamanan Jaringan memfilter lalu lintas yang masuk untuk mencegah file berbahaya dari diunduh dan memblokir penyerang dari mengakses sistem sensitif.
Ada banyak jenis firewall yang digunakan dalam arsitektur keamanan modern. Sayangnya, penjahat cyber memiliki banyak pengalaman dalam menghindari mereka juga. Banyak penyerang tahu cara memecahkan firewall – dan beberapa ancaman orang dalam dapat memotongnya sepenuhnya.
Apa yang berguna untuk firewall, jika dapat dilanggar? Kapan aren’t firewall berguna? Bagaimana cara kerja peretasan firewall? Yang terpenting, apa yang dapat Anda lakukan untuk melindungi terhadap peretas dan ancaman yang mereka sebutkan untuk Anda jaringan firewall jaringan?
Bagaimana firewall berguna dalam memastikan keamanan jaringan?
Seperti disebutkan sebelumnya, firewall keamanan jaringan berguna sebagai semacam filter untuk lalu lintas jaringan yang masuk. Firewall ini duduk di perimeter jaringan Anda, memindai paket data yang masuk untuk masalah potensial yang dapat menunjukkan ancaman cyber. Cara spesifik bahwa firewall ini mencari paket data jahat bervariasi berdasarkan firewall’tipe s.
Misalnya, firewall penyaringan paket sederhana mungkin hanya memeriksa metadata tujuan/asal dasar untuk paket yang masuk tanpa melihat paket’S isinya. Sementara itu, firewall gateway tingkat sirkuit mungkin memeriksa paket’protokol jabat tangan (sekali lagi, tanpa memeriksa data aktual dalam paket). Firewall Inspeksi Lapisan Dalam Lihat Isi Paket Data untuk Memeriksa Malware dan Masalah Lainnya, yang lebih baik untuk menemukan malware, tetapi memiliki pengundian sumber daya yang lebih tinggi untuk dicocokkan.
Saat diinstal sebagai filter perimeter di jaringan, alat keamanan firewall dari semua jenis dapat menjadi instrumental untuk menjaga upaya intrusi santai agar tidak berhasil. Saat diinstal pada titik akhir keamanan jaringan individu, firewall dapat membuat segmentasi internal yang kuat yang membantu memperlambat penyerang yang sudah ada di jaringan (seperti ketika serangan orang dalam terjadi).
Apa yang dilindungi alat keamanan firewall?
Berbagai jenis firewall akan memberikan perlindungan terhadap hal -hal yang berbeda. Beberapa hal yang dapat dilindungi oleh alat keamanan firewall dari termasuk:
Penyisipan malware. Firewall Inspeksi Paket yang dalam dapat sangat berguna untuk mengidentifikasi dan menghentikan upaya pemasangan malware dari sumber luar.
Dia’S penting untuk dicatat bahwa ini hanyalah beberapa contoh dari jenis ancaman yang dapat membantu oleh firewall keamanan jaringan. Namun, masing -masing kasus penggunaan ini membutuhkan jenis pengaturan firewall tertentu – dan tidak ada yang kebal terhadap teknik bypass firewall.
Apa yang bisa’t firewall melindungi terhadap?
Meskipun bermanfaat sebagai ukuran keamanan siber dasar, alat keamanan firewall jaringan tidak dapat menghentikan segalanya. Faktanya, penyerang telah menghabiskan waktu bertahun-tahun mencari cara untuk memotong jaringan dan firewall berbasis perangkat sepenuhnya dengan menggunakan taktik atau eksploitasi yang cerdas.
Beberapa contoh hal yang bisa dilakukan firewall’T Lindungi dari (setidaknya, bukan 100%) termasuk:
Serangan phishing
Di sebagian besar organisasi, orang adalah hubungan terlemah dalam rantai keamanan siber – dan penjahat cyber mengetahui hal ini. Jadi, mereka meluncurkan serangan phishing terhadap orang -orang di jaringan Anda yang menggunakan email atau media sosial untuk menipu orang agar mengunduh malware, menyetujui faktur palsu, atau menyerahkan data sensitif yang sensitif.
Penggunaan akun/perangkat resmi yang berbahaya
Sebagian besar firewall dikonfigurasi untuk bertahan melawan ancaman luar. Jadi, mereka sering kali’T Siap untuk menjaga terhadap seseorang yang menggunakan akun pengguna yang sah dan/atau perangkat akses yang sudah terdaftar sebelumnya dengan cara jahat. Firewall internal dapat membantu mengurangi hal ini, tetapi mereka perlu dikonfigurasi dengan cermat untuk menghentikan penggunaan jahat sambil tetap memungkinkan lalu lintas yang sah untuk melanjutkan tanpa hambatan.
Serangan Denial of Service (DDOS) Terdistribusi
Serangan DDOS berupaya membanjiri pertahanan keamanan siber melalui bobot volume semata -mata (atau dengan memanfaatkan eksploitasi tertentu untuk kelebihan sistem target). Sementara beberapa firewall dapat secara efisien menjatuhkan lalu lintas tanpa terlalu memengaruhi kinerja jaringan, yang lain mungkin benar -benar memperburuk serangan DDoS dengan mencoba meneliti setiap paket data secara rinci. Dalam kedua kasus tersebut, langkah -langkah keamanan firewall hanya dapat melakukan banyak hal dalam menghadapi serangan yang dirancang untuk membebani kemampuan mereka.
Eksploitasi/kerentanan yang tidak diketahui
Jika ada eksploitasi dan kerentanan yang sebelumnya diketahui sebelumnya baik di firewall atau aset jaringannya’s Melindungi, maka penyerang mungkin dapat menggunakannya untuk melanggar jaringan. Inilah sebabnya mengapa pengujian dan manajemen kerentanan sangat penting bagi keamanan siber.
Akses fisik langsung
Jika kejahatan dunia maya dapat berjalan lurus ke komputer, server, atau drive penyimpanan data dan mengambilnya, tidak ada jumlah solusi firewall keamanan jaringan yang cukup untuk melindungi informasi Anda.
Jadi, untuk menjawab pertanyaan: “Bisakah firewall diretas?” Jawaban singkatnya adalah: “Ya.” Sayangnya, ada terlalu banyak penjahat cyber yang tahu cara meretas firewall atau cara memotongnya sepenuhnya untuk mencapai tujuan mereka.
Bagaimana melindungi terhadap firewall yang melewati serangan
Meskipun ada banyak trik peretasan firewall atau bypass yang dapat digunakan penjahat cyber untuk merusak atau melewati firewall jaringan Anda, itu tidak’T berarti Anda’benar sekali tidak berdaya dan Anda seharusnya tidak’T repot. Sebaliknya, itu’penting untuk mengenali risiko yang Anda hadapi dan mengambil tindakan proaktif untuk membatasi mereka.
Meskipun tidak ada solusi sangat mudah yang akan 100% menjamin Anda’Tidak pernah menghadapi pelanggaran keamanan siber, ada beberapa hal yang dapat Anda lakukan untuk mengelola kerentanan dan risiko Anda. Beberapa hal spesifik yang dapat Anda lakukan untuk membatasi risiko termasuk:
Menggunakan beberapa solusi firewall di berbagai tingkatan
Tidak ada firewall, tidak peduli seberapa kuatnya, akan menjadi bukti terhadap semua serangan. Jadi, saat membuat pertahanan dalam strategi mendalam yang membagi jaringan dan aplikasi Anda, pertimbangkan untuk menggunakan beberapa solusi firewall sehingga eksploitasi dan kerentanan yang sama dimenangkan’T Bekerja melawan semua firewall jaringan Anda.
Tetap di atas tambalan/pembaruan keamanan
Banyak serangan memanfaatkan kerentanan yang diketahui dalam perangkat lunak dan alat keamanan populer. Kerentanan ini sering memiliki tambalan keamanan yang memperbaiki masalah ini, tetapi banyak organisasi di belakang jadwal menerapkannya (yang membuat organisasi rentan). Dengan menerapkan tambalan keamanan ke perangkat lunak perlindungan peretas Anda, Anda dapat menjaga penjahat cyber lebih mudah.
Tetapkan kebijakan kata sandi yang kuat dan otentikasi multifaktor
Akun pengguna yang dibajak adalah alat umum bagi penyerang untuk memotong alat keamanan firewall. Jadi, membuatnya lebih sulit untuk mencuri dan menggunakan kredensial akun dapat membantu membatasi risiko pelanggaran. Mengatur kebijakan kata sandi yang kuat (panjang 8+ karakter, gunakan huruf yang peka terhadap case, menambahkan karakter khusus, dll.) dan menerapkan otentikasi multifaktor dapat membantu mencegah pembajakan akun.
Tes penetrasi yang berjalan secara teratur
Pengujian Penetrasi dapat membantu mengidentifikasi kerentanan keamanan yang sebelumnya tidak diketahui di aplikasi dan firewall yang digunakan organisasi Anda. Setelah ditemukan, Anda dapat mulai mengambil langkah -langkah untuk menutup celah keamanan ini (semoga sebelum penyerang dapat menggunakannya). Beberapa tindakan umum termasuk menerapkan tambalan khusus ke kode perangkat lunak dan aturan firewall, atau mengganti solusi rentan dengan sesuatu yang lebih baik dilindungi.
Ini hanyalah beberapa perbaikan potensial untuk berbagai cara yang dapat dilakukan peretas yang dapat melewati keamanan firewall. Butuh bantuan mengoptimalkan strategi keamanan siber Anda? Jangkau tim Compuquip hari ini!
Apakah firewall Anda merupakan garis pertahanan pertama yang layak untuk jaringan Anda?
Apakah firewall Anda merupakan garis pertahanan pertama yang layak untuk jaringan Anda?
Firewall memberikan visibilitas ke dalam siapa, apa, di mana, dan kapan upaya cybertack.
Apakah firewall Anda merupakan garis pertahanan pertama yang layak untuk jaringan Anda?
Firewall memberikan visibilitas ke dalam siapa, apa, di mana, dan kapan upaya cybertack. 2022-06-06 2022-07-29 https: // blog.shi.com/wp-content/unggah/2023/02/shilogo_resourcehub_outlines-primary-for-hub_primary_digital.png hub sumber daya shi https: // blog.shi.com/wp-content/unggah/2022/05/meh_firewall_blogimg_02may22__982x737.PNG 200px 200px
Waktu Membaca: 4 Menit
Situs web atau aplikasi yang menghadap pelanggan apa pun yang sepenuhnya terbuka untuk umum akan diserang.
Saat melihat keamanan jaringan, firewall bertindak sebagai garis pertahanan pertama yang kritis dalam mengidentifikasi siapa yang melakukan apa, di mana, dan kapan. Firewall telah berkembang dari hari -hari awal mereka hanya memblokir alamat IP dan membatasi akses ke situs web tertentu. Jika Anda ingin memaksimalkan organisasi Anda’kemampuan cybersecurity s, lihat ke firewall modern sebagai cara untuk menawarkan lebih banyak fitur keamanan yang memberikan visibilitas dan perlindungan yang lebih besar ke jaringan Anda.
Membuat program keamanan jaringan yang tepat dengan firewall dalam pikiran
Program keamanan jaringan yang ditata dengan baik membutuhkan lebih banyak lapisan perlindungan daripada apa yang dapat disediakan oleh serangkaian firewall. Namun, firewall membuat perimeter kepercayaan pendahuluan yang menganggap apa pun di dalamnya lebih dipercaya daripada apa yang disaring.
Sementara firewall bisa’t mengidentifikasi 100% konten berbahaya, mereka memberikan petunjuk yang diperlukan tentang apa yang terjadi, jadi mereka yang mengelola organisasi Anda’S Program Keamanan Jaringan dapat melihat ke belakang dan memiliki visibilitas tentang cara membuat perbaikan. Firewall mungkin tidak menangani program keamanan Anda’s Rekor menjaga dirinya sendiri, tetapi dapat bekerja dengan solusi lain untuk melakukannya. Misalnya, solusi Firewall dan Endpoint Protection akan mengirimkan telemetri kegiatan jahat ke dalam logging atau siem terpusat. Dari sana, mekanisme ancaman cerdas dapat berkorelasi dan memperkaya peristiwa yang mengarah ke titik itu.
Siapa, apa, di mana, dan kapan?
Jika aktivitas berbahaya terjadi di organisasi Anda, Anda perlu tahu siapa yang memicu, apa muatan jahat itu, dari mana asalnya, dan kapan itu terjadi. Apakah pengguna Anda tertipu untuk mengklik tautan? Apakah karyawan mengunduh konten berbahaya? Mungkin seseorang menanggapi email phishing karena pesan itu tampak seperti email bisnis.
Dengan lebih banyak karyawan yang bekerja dari jarak jauh, perusahaan perlu mengandalkan jaringan pribadi virtual (VPN) untuk memberi pengguna mereka akses ke aplikasi dan sumber daya internal. Dalam kasus ini, firewall tidak hanya menyaring konten dan menyediakan saluran komunikasi terenkripsi tetapi juga memberikan wawasan tentang karyawan’ produktifitas. Organisasi harus mengimplementasikan solusi EDGE EDGE EDGE EDGE (SASE) yang aman selain firewall untuk mengakomodasi semua pengguna jarak jauh sambil memberikan kontrol keamanan yang konsisten.
Keamanan dan visibilitas
Organisasi harus melihat firewall untuk kegiatan di tempat dan solusi cloud publik dan sase untuk keterlibatan kerja jarak jauh. Solusi SASE didasarkan pada konsep firewall generasi berikutnya yang disampaikan sebagai layanan. Meskipun mereka dapat bekerja secara mandiri, Anda harus menggunakannya bersama dengan produk tradisional di tempat untuk memberikan perlindungan dan visibilitas yang optimal.
Firewall generasi berikutnya dapat menjadi rentan terhadap kesalahan konfigurasi, yang dapat menyebabkan intrusi cyber. Namun, ketika dikonfigurasi dengan benar, dan dikelola, firewall generasi berikutnya di awan publik harus menjadi pilihan yang lebih disukai untuk data yang sangat sensitif yang mungkin kurang aman dengan firewall cloud-asli di lingkungan cloud publik publik.
Penyedia cloud publik memiliki firewall mereka sendiri yang membatasi serangan ke pusat data versus jaringan individual. Firewall generasi berikutnya juga memiliki manfaat tambahan untuk menggabungkan AI dan pembelajaran mesin. Karena semakin banyak organisasi yang mengadopsi pembelajaran mesin, teknik diperbarui dan firewall generasi berikutnya akan dapat mendeteksi lebih banyak malware dan aktivitas jahat.
Penyedia cloud tidak berbagi informasi yang akan mengingatkan Anda tentang muatan jahat apa yang melintasi jaringan Anda, dan ini menciptakan celah visibilitas. Lingkungan multi-cloud juga tidak’t berbicara satu sama lain sama sekali. Kombinasi firewall generasi berikutnya-baik di Prem maupun di awan publik-dan SASE, dilapisi dengan alat cybersecurity lainnya, akan memberikan kombinasi keamanan dan visibilitas yang tepat.
Kesenjangan keterampilan
Kekurangan keterampilan cybersecurity adalah kenyataan yang tidak menguntungkan. Perusahaan bisa’t temukan orang yang diperlukan, atau mereka tidak’T cukup banyak orang yang tepat. Kesenjangan keterampilan meningkatkan kemungkinan salah konfigurasi – dan salah konfigurasi firewall dapat menciptakan permukaan serangan yang dapat dieksploitasi oleh penjahat cyber. Ada ID cloud, perlindungan malware cloud, dan visibilitas malware yang dapat Anda konfigurasi. Namun, jika Anda melewatkan konfigurasi di suatu tempat, itu bisa membuat lubang keamanan, jadi hati -hati.
Kesalahan kemungkinan akan terjadi tanpa staf yang berpengetahuan luas, yang mengarah ke lebih banyak peluang serangan. Dalam masa peningkatan serangan ransomware, ini dapat menyebabkan kerugian yang cukup besar dalam produktivitas dan pendapatan.
Shi melihat seluruh lingkungan keamanan jaringan sehingga kami dapat mendidik pelanggan kami tentang serangan terbaru dan tren pertahanan jaringan. Apa yang masuk ke tumpukan keamanan sama pentingnya dengan firewall mana yang paling cocok untuk kasus penggunaan.
Solusi Keamanan Jaringan
Spesialis keamanan kami membantu Anda lebih memahami apa’S yang sudah ada di lingkungan Anda dan jenis ancaman apa yang ada. Kami dapat menentukan apa yang memicu serangan dan memastikan bahwa semua fitur keamanan diaktifkan untuk standar praktik terbaik untuk industri spesifik Anda atau di seluruh vertikal. SHI juga dapat memberi tahu organisasi Anda tentang solusi keamanan jaringan, seperti meningkatkan atau mengkonfigurasi ulang firewall untuk mengoptimalkan investasi yang ada, atau membangun strategi pertahanan baru.
Biarkan shi’Pakar keamanan jaringan S membantu Anda menemukan jalur terbaik dan paling aman di masa depan.
Pos terkait
NIST CSF dan HIPAA Kepatuhan: Ketahui keadaan sejati Anda dengan shi’S CSAW
Untuk futurepro dari keamanan data Anda, Anda perlu memahami postur keamanan Anda hari ini. Untungnya, Shi’Lokakarya Kesadaran Keamanan Cybersecurity dapat membantu. Waktu Membaca: 4 Menit Pelajari Cara Mengembalikan Kesenjangan dan Risiko yang Mengancam CSF dan Komplian NIST Anda. Baca selengkapnya
Cara menghindari visi terowongan dan berinvestasi dengan keberhasilan dalam keamanan pusat data Anda
Perluas perspektif Anda di Syi’S Pusat Bacaan Pusat Inovasi Pelanggan: 5 Menit Perluas Perspektif Keamanan Siber Anda di SHI’Pusat Inovasi Pelanggan untuk menguji sebelum Anda berinvestasi. Baca selengkapnya
Apakah Anda menerapkan praktik terbaik untuk mengamankan organisasi Anda’S Email?
Re: Evaluasi Waktu Bacaan Postur Keamanan Anda: 5 Menit Pelajari Mengapa Menyingkirkan Gateway Email Warisan Anda Bisa Menjadi Hal Teraman bagi Karyawan Anda. Baca selengkapnya
Sortir & Filter
Anda mungkin tertarik
- Memilih Mitra Microsoft Anda: Mengapa SHI adalah pilihan cerdas dalam 60 detik, tonton mengapa sekitar 9.000 organisasi memilih SHI untuk membantu mereka memanfaatkan Microsoft Technologies.
- Tiga pengalaman penting untuk mengubah organisasi Anda melihat bagaimana teknologi kolaborasi dan komunikasi meningkatkan tempat kerja, karyawan, dan pengalaman pelanggan.
- Bagaimana Mendukung BYOD di tempat kerja hibrida mempelajari tiga langkah yang diperlukan untuk membuat BYOD di lingkungan kerja hibrida yang berhasil.
- Judul IX Bertulang 50: Banding yang bersemangat dan terlambat untuk kesetaraan di Esports Shi berkomitmen untuk membantu gamer wanita berkembang. Mengapa Presiden Universitas Tidak?
Umpan Twitter tidak tersedia saat ini.
Perkenalan.
Jumlah insiden kejahatan dunia maya yang menargetkan bisnis hampir dua kali lipat sejak 2016 – insiden ini terutama didorong oleh serangan ransomware dan metode serangan yang baru dibuat. Karena itu, pemilik bisnis, pembuat keputusan utama dan kepala itu berada di bawah tekanan lebih dari sebelumnya untuk memastikan keamanan jaringan komputer mereka dan untuk melindungi data yang berada di dalam jaringan internal mereka, atau di cloud.
Anti-virus ISN’T cukup.
Banyak pemilik usaha kecil masih percaya bahwa menjaga perangkat lunak anti-virus mereka terkini akan memberi mereka perlindungan yang cukup terhadap ancaman cyber terbaru, tetapi ini tidak bisa’T jauh dari kebenaran. Jaringan komputer bisnis modern membutuhkan banyak layanan dan solusi keamanan cyber untuk secara kolektif mengusir rentetan serangan dunia maya harian. Salah satu solusi ini adalah firewall perangkat keras.
Lihat.
Firewall perangkat keras adalah salah satu solusi keamanan cyber yang paling efektif (dan penting) yang dapat digunakan untuk memaksimalkan keamanan jaringan Anda. Dalam keadilan, sebagian besar klien kami sudah memiliki firewall perangkat keras ketika mereka bergabung dengan ohso teknis (meskipun banyak dari mereka tidak dikonfigurasi dengan benar). Namun, masih ada sejumlah usaha kecil yang mengejutkan di luar sana yang Don’T memiliki segala bentuk perangkat keras atau perangkat lunak firewall di tempat.

Apa itu firewall?
Firewall melindungi jaringan Anda dari akses yang tidak sah, mencegah peretas, malware atau serangan jahat lainnya memasuki jaringan Anda dan pada akhirnya sistem dan komputer Anda. Firewall akan memantau aktivitas lalu lintas yang masuk dan keluar di jaringan Anda dan memutuskan apakah akan mengizinkan atau memblokir lalu lintas ini berdasarkan aturan konfigurasi firewall yang telah diterapkan.
 Apa perbedaan antara firewall perangkat keras dan firewall perangkat lunak?
Firewall perangkat keras.
Firewall Perangkat Keras Firewall Peralatan Keamanan Jaringan Bertahan yang ditempatkan di antara koneksi internet Anda dan jaringan komputer Anda. Keuntungan utama menggunakan firewall perangkat keras adalah memantau lalu lintas internet pada titik masuk, memblokir akses yang tidak sah dan serangan jahat sebelum mereka memasuki jaringan Anda. Firewall perangkat keras biasanya digunakan di lingkungan komersial karena memberikan perlindungan untuk setiap perangkat komputer di jaringan Anda.
Selain itu, bisnis dengan banyak komputer lebih suka menggunakan firewall perangkat keras karena memungkinkan mereka untuk memberikan keamanan jaringan dari satu perangkat. Firewall perangkat keras juga menampilkan banyak kontrol keamanan yang ditingkatkan.
Firewall perangkat lunak.
Firewall perangkat lunak adalah aplikasi perangkat lunak yang diinstal secara lokal di komputer. Firewall perangkat lunak jauh lebih murah untuk dibeli, tetapi kurang efektif karena mereka hanya melindungi perangkat yang mereka instal, sedangkan firewall perangkat keras melindungi seluruh jaringan dengan menolak lalu lintas pada titik masuk. Selain itu, firewall perangkat lunak memerlukan instalasi, konfigurasi, dan pembaruan yang berkelanjutan untuk diterapkan pada setiap komputer individu.
Firewall perangkat lunak membutuhkan sumber daya mesin lokal untuk dijalankan, sedangkan perangkat keras firewall adalah perangkat yang menggunakan perangkat keras dan sistem operasi khusus.
Perlu dicatat bahwa sebagian besar sistem operasi komputer modern termasuk firewall perangkat lunak dasar. Windows 10 misalnya hadir dengan Microsoft’S ‘Windows Defender’ Firewall.
 Mengapa saya membutuhkan firewall?
Di Sini’S 5 alasan penting bagi bisnis Anda untuk membeli firewall perangkat keras.

Mitigasi Keamanan Cyber melanggar perusahaan di seluruh perusahaan.
Tujuan utama dari firewall adalah untuk mencegah serangan keamanan cyber atau upaya peretasan. Firewall perangkat keras dapat dikonfigurasi dengan seperangkat aturan tertentu yang akan mengenali dan memblokir virus dan malware yang diketahui, selain memblokir upaya akses eksternal yang tidak sah.

Pantau dan Kontrol Penggunaan Internet.
Di sana’S Tidak ada yang melarikan diri dari firewall yang bagus! Selain memantau lalu lintas masuk, firewall perangkat keras juga dapat digunakan untuk memantau dan memblokir lalu lintas keluar dari dalam organisasi Anda. Dengan menerapkan aturan yang benar, fungsi TI Anda dapat memblokir akses karyawan ke situs media sosial, mengidentifikasi dan menghentikan akses ke situs web yang tidak pantas dan membatasi penggunaan internet yang berlebihan dalam jam bisnis dan non-bisnis.
Proses ini juga akan membantu meningkatkan produktivitas di tempat kerja dan pada akhirnya, meningkatkan profitabilitas bisnis Anda.

Gunakan pemantauan jaringan untuk mencegah serangan atau pelanggaran.
Tidak ada firewall di dunia yang dapat memberikan perlindungan 100% terhadap ancaman keamanan cyber terbaru. Sayangnya, setiap jaringan dapat dilanggar. Jika Google bisa menjadi korban serangan cyber, maka kita semua bisa!
Firewall perangkat keras khusus akan memiliki kapasitas untuk memantau semua lalu lintas jaringan masuk dan keluar dan mengingatkan perusahaan/manajer TI Anda jika ada aktivitas yang tidak sah atau mencurigakan di jaringan Anda. Ini akan memungkinkan Anda untuk bertindak dengan cepat jika terjadi pelanggaran atau serangan.
Anda akan dapat mengonfigurasi dan mengelola peringatan dan pemberitahuan peringatan dari dalam dasbor perangkat lunak firewall. Biasanya, sebagian besar firewall perangkat keras dapat dikonfigurasi untuk mengirim pemberitahuan melalui email atau pesan teks.

Lindungi email perusahaan Anda dan reputasi Anda.
Firewall perangkat keras dapat dikonfigurasi untuk melindungi server email Anda. Jika seorang peretas mendapatkan akses ke jaringan Anda, mereka berpotensi membajak server SMTP Anda dan menggunakannya untuk mengirim spam ke kontak yang ada dari satu atau lebih akun email Anda. Tindakan ini dapat mengakibatkan hilangnya pelanggan, atau kerusakan yang tidak dapat diubah pada reputasi Anda.

Buat jaringan pribadi virtual.
Firewall perangkat keras dapat digunakan untuk membuat koneksi jaringan terenkripsi yang aman yang disebut jaringan pribadi virtual, juga dikenal sebagai VPN. Dengan koneksi VPN (atau terowongan VPN), pekerja rumah dan pengguna perangkat seluler dapat terhubung ke jaringan perusahaan dan mengakses sumber daya melalui koneksi terenkripsi khusus, memberi Anda lapisan keamanan jaringan tambahan. Singkatnya, dengan koneksi VPN yang dikonfigurasi dengan benar, tidak ada yang akan dapat mencegat data Anda yang sensitif dan dapat diidentifikasi secara pribadi.
Terowongan VPN situs-ke-situs.
Jika Anda menggunakan firewall perangkat keras yang kompatibel di beberapa lokasi maka Anda dapat membuat file ‘Terowongan VPN situs-ke-situs’ yang memungkinkan Anda membuat koneksi aman tunggal antara beberapa lokasi tetap. Ada dua jenis VPN situs-ke-situs:
Berbasis intranet – Biasanya digunakan untuk bergabung dengan beberapa lokasi jarak jauh ke jaringan pribadi yang aman tunggal, membuat WAN tunggal (jaringan area lebar). Misalnya, organisasi dengan beberapa lokasi kantor akan menggunakan jaringan yang sama, sehingga mereka dapat mengakses sumber daya dan email yang sama secara langsung tanpa menggunakan aplikasi akses jarak jauh.
Berbasis ekstranet – biasanya digunakan untuk membuat koneksi bersama yang aman ke sumber daya bersama yang dipilih, tanpa membuat WAN tunggal. Jenis koneksi ini dapat digunakan untuk berbagi informasi dengan pemasok dan mitra, tanpa memberi mereka akses penuh ke jaringan Anda.
Tidak semua firewall dibuat sama.
Ada banyak firewall perangkat keras di pasaran, tetapi tidak semuanya memiliki fitur yang sama, kontrol yang ditingkatkan atau pembaruan definisi perangkat lunak yang sering untuk menjaga jaringan Anda terlindungi sepenuhnya. Pastikan Anda melakukan uji tuntas, atau jangan ragu untuk menghubungi kami untuk beberapa nasihat tanpa kewajiban!
Pikiran terakhir.
Tidak ada solusi keamanan cyber tunggal yang akan memberikan perlindungan yang memadai terhadap ancaman keamanan cyber terbaru. Agar jaringan mereka terlindungi sepenuhnya, bisnis harus menggunakan firewall perangkat keras dan jika memungkinkan, firewall ini harus dikombinasikan dengan produk keamanan cyber lainnya, termasuk perangkat lunak anti-virus, perlindungan malware dan filter spam spam.
Tentang ohso teknis.
Terima kasih telah membaca artikel kami ‘Apa itu firewall dan mengapa bisnis saya membutuhkan firewall?’ Kami harap Anda menemukan artikel ini bermanfaat. OHSO Technical menawarkan dukungan TI profesional dan layanan keamanan cyber untuk organisasi lokal di London dan kabupaten sekitarnya. Berbagai layanan dan solusi keamanan cyber kami meliputi pengujian penetrasi jaringan, instalasi firewall dan manajemen yang berkelanjutan, solusi pencegahan kehilangan data dan perlindungan anti-virus dan anti-malware titik akhir. Kunjungi Halaman Ikhtisar Layanan Keamanan Cyber kami untuk mengetahui lebih lanjut.
Jika Anda memerlukan bantuan dengan persyaratan keamanan jaringan Anda, atau Anda’D Seperti kutipan tanpa kewajiban untuk firewall baru lalu hubungi kami di 02039635533 atau hubungi melalui formulir kontak online di bawah ini.
Tolong jaga kami jujur!
Jika Anda melihat apa pun dalam artikel ini yang Anda yakini tidak akurat maka kami’D sangat menghargai Anda memberi kami kepala! Cukup beri kami komentar di bawah dan kami’ll membayar Anda kembali dengan rasa terima kasih abadi kami ?
Apa itu firewall dan bagaimana cara kerjanya?
Posting ini terutama memperkenalkan apa itu firewall, jenis firewall apa yang ada, cara kerjanya, dan cara menggunakan firewall. Bacalah untuk mempelajari semua yang ingin Anda ketahui tentang firewall.

Oleh Ellie / Terakhir Diperbarui 13 Juli 2022
Apa itu firewall?
Firewall adalah sistem keamanan yang menganalisis lalu lintas jaringan internal dan eksternal. Berdasarkan aturan keamanan tertentu, ini memutuskan apakah jenis lalu lintas tertentu ke komputer Anda harus diizinkan atau dilarang.
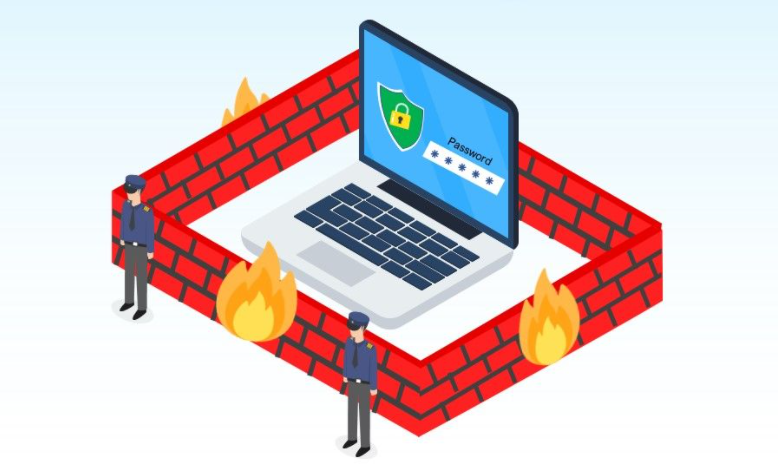
Secara harfiah, itu mengacu pada penghalang api yang digunakan untuk mengendalikan api di luar gedung. Sederhananya, dengan membangun penghalang antara jaringan tepercaya dan jaringan yang tidak dipercaya, firewall melindungi komputer Anda dari lalu lintas berbahaya seperti virus dan peretas.
Apa saja jenis firewall?
Untuk memberi Anda pemahaman penuh tentang firewall, di sini kami’LL memperkenalkan lima jenis firewall berikut.
- Firewall Paket-Paket
- Firewall proxy
- Firewall inspeksi yang stateful
- Firewall generasi berikutnya (NGFW)
- Firewall Alamat Jaringan (NAT)
Firewall Paket-Paket
Firewall penyaringan paket beroperasi di lapisan jaringan (layer 3) dari model OSI (Open Systems Interconnection) dan membuat keputusan pemrosesan berdasarkan alamat jaringan, port, atau protokol. Ini sangat cepat karena tidak ada banyak logika yang ada di balik keputusan yang dibuatnya. Itu tidak melakukan inspeksi internal lalu lintas, juga tidak menyimpan informasi negara bagian apa pun. Pengguna harus secara manual membuka port untuk semua lalu lintas yang akan mengalir melalui firewall.
Karena akan meneruskan lalu lintas apa pun yang mengalir pada port yang disetujui, itu dianggap tidak terlalu aman. Lalu lintas berbahaya dapat dikirim selama itu’s di port yang dapat diterima.
Firewall proxy
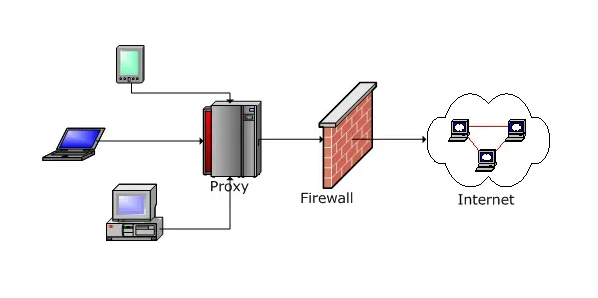
Firewall berbasis proxy adalah proksi yang duduk di antara klien dan server. Klien terhubung ke firewall, dan firewall memeriksa paket keluar, setelah itu akan membuat koneksi ke server. Demikian pula, ketika server mencoba mengirim respons kepada klien, firewall akan mencegat permintaan itu, memeriksa paket, dan kemudian mengirimkan respons itu dalam koneksi terpisah antara firewall dan klien. Firewall berbasis proxy secara efektif mencegah koneksi langsung antara klien dan server.
Seperti yang disebutkan sebelumnya, firewall proxy memeriksa semua paket keluar dan permintaan yang masuk. Oleh karena itu, dapat menyebabkan latensi, terutama selama perdagangan berat.
Firewall inspeksi yang stateful
Daripada memindai setiap paket, firewall inspeksi stateful menyimpan informasi tentang koneksi terbuka dan menggunakannya untuk menganalisis lalu lintas yang masuk dan keluar. Ini menyaring koneksi berdasarkan kriteria yang ditentukan administrator serta konteks, yang mengacu pada memanfaatkan data dari koneksi dan paket sebelumnya untuk koneksi yang sama.
Karena mereka tidak memeriksa setiap paket, firewall stateful biasanya lebih cepat dari firewall berbasis proxy. Namun, firewall stateful dapat dimanipulasi dengan menipu klien agar meminta informasi tertentu, membiarkan penyerang memiliki kesempatan untuk mengirim paket berbahaya yang sesuai dengan kriteria itu melalui firewall.
Firewall generasi berikutnya (NGFW)
Ketika ancaman berkembang, solusi yang lebih kuat diperlukan, kemudian muncul firewall generasi berikutnya (NGFW). Ini menggabungkan kemampuan firewall standar dengan fitur tambahan seperti inspeksi lalu lintas terenkripsi, sistem pencegahan intrusi, anti-virus, dll. Ini fitur Inspeksi Paket Deep (DPI). DPI memeriksa data dalam paket itu sendiri, memungkinkan pengguna untuk lebih efektif mengidentifikasi, mengkategorikan, dan menghentikan paket dengan data berbahaya, sementara firewall tradisional hanya melihat header paket.
Firewall Alamat Jaringan (NAT)
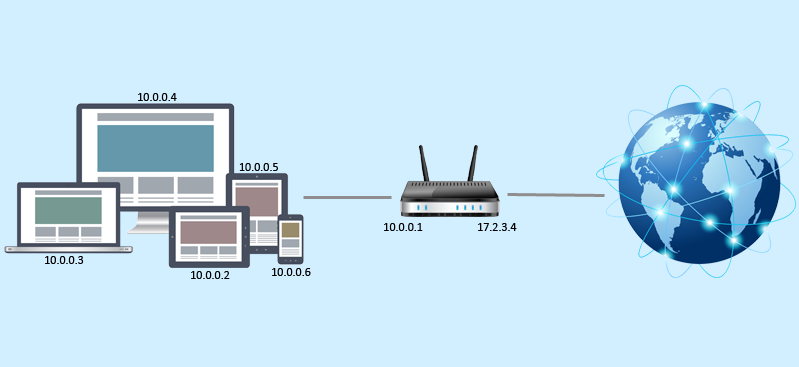
Dengan mengizinkan banyak perangkat dengan alamat jaringan yang berbeda untuk terhubung ke internet menggunakan alamat IP tunggal, NAT Firewall menyembunyikan alamat IP individual. Dengan demikian, penyerang memindai jaringan untuk alamat IP bisa’t menangkap detail spesifik, memberikan keamanan yang lebih besar terhadap serangan. Ini mirip dengan firewall proxy karena mereka bertindak sebagai perantara antara sekelompok komputer dan lalu lintas luar.
Bagaimana cara kerja firewall?
Firewall dikendalikan oleh serangkaian aturan yang memutuskan apakah lalu lintas diizinkan untuk masuk atau meninggalkan jaringan atau tidak. Pedoman ini berbeda tergantung pada apa yang diperintahkan untuk dicapai dan bagaimana perilaku berisiko didefinisikan. Firewalls menjaga lalu lintas di komputer’titik masuk yang disebut port, yang merupakan tempat informasi dipertukarkan dengan perangkat eksternal. Misalnya, “Alamat Sumber 172.18.1.1 diizinkan mencapai tujuan 172.18.2.1 di atas pelabuhan 22.”
Pertimbangkan alamat IP sebagai rumah, dan nomor pelabuhan sebagai kamar dari rumah. Untuk langkah pertama, hanya orang yang dapat dipercaya (alamat sumber) yang diizinkan untuk memasuki rumah (alamat tujuan). Kemudian, lebih lanjut disaring bahwa orang -orang tertentu (port tujuan) hanya mengakses kamar tertentu (port tujuan) tergantung pada identitas mereka. Pemilik rumah memiliki akses ke ruangan apa pun (pelabuhan apa pun), tetapi orang lain, misalnya, pengunjung, terbatas pada satu set kamar yang ditentukan (port spesifik).
Cara menggunakan perlindungan firewall?
Dengan firewall yang diatur dengan benar, keamanan komputer Anda dapat dijamin. Berikut adalah beberapa tips bagi Anda untuk meningkatkan keamanan firewall Anda:
- Selalu perbarui firewall. Patch firmware menjaga firewall Anda tetap mutakhir dan melindungi Anda dari kelemahan keamanan yang baru diidentifikasi. Pengguna perlu sering meningkatkan perangkat lunak mereka. Untuk pengguna firewall pribadi dan rumahan, mereka dapat memperbarui secara langsung, sementara bisnis yang lebih besar pengguna firewall, mungkin perlu memeriksa ulang konfigurasi dan kompatibilitas jaringan sebelumnya.
- Gunakan daftar putih untuk membatasi port dan host yang dapat diakses. Lalu lintas masuk harus ditolak secara default. Tetapkan daftar putih yang ketat dari alamat IP yang dapat dipercaya untuk koneksi yang masuk dan keluar. Hak istimewa akses pengguna harus terbatas pada yang benar -benar diperlukan. Lebih mudah untuk menjaga keamanan dengan mengizinkan akses hanya saat dibutuhkan daripada membatalkan izin dan memperbaiki kerusakan setelah kejadian.
- Jaringan tersegmentasi. Aktor jahat’ Mobilitas lateral adalah ancaman yang jelas yang mungkin tertunda dengan mengurangi komunikasi silang internal.
- Gunakan perlindungan antivirus tambahan. Firewall sendiri kadang -kadang mungkin tidak menghentikan beberapa virus dan infeksi. Ini mungkin masih melewati perlindungan firewall. Pada titik ini, Anda mungkin memerlukan perangkat lunak antivirus tambahan untuk lebih melindungi keamanan komputer Anda.
Kesimpulan
Apa itu firewall? Di sini, di posting ini, kami telah mengeksplorasi definisi firewall, berbagai kategori firewall, prinsip -prinsip kerja firewall, dan tips untuk meningkatkan keamanan firewall. Harap Anda’akan memiliki pemahaman yang lebih baik tentang firewall setelah membaca ini.
Perangkat lunak desktop jarak jauh gratis
- Akses jarak jauh tanpa pengawasan
- Transfer file antar PC
- Beberapa monitor didukung
- Mendukung Windows 11 terbaru
100% aman
Masih butuh bantuan?
Apakah masalah Anda telah terpecahkan? Jika tidak, harap masukkan kueri di kotak pencarian di bawah ini.
© 2023 Anyviewer. Seluruh hak cipta.