


Apakah format Laptop menghapus ransomware?
Apakah format menghapus virus dari komputer
Ringkasan:
Dalam artikel ini, kita akan membahas masalah pemformatan dan apakah itu dapat secara efektif menghilangkan virus dari komputer. Virus Typo Ransomware akan berfungsi sebagai contoh virus loker file berbahaya yang mengenkripsi file pengguna dan menuntut tebusan untuk pemulihan mereka. Kami akan mengeksplorasi karakteristik virus ini, dampaknya pada perangkat yang terinfeksi, dan risiko potensial yang terkait dengan pembayaran tebusan. Selain itu, kami akan membahas masalah pencurian data dan pentingnya menjaga akun tetap aman. Akhirnya, kita akan membahas mekanisme penyebaran malware dan memberikan informasi penting tentang virus kesalahan ketik ransomware.
Poin -Poin Kunci:
1. Typo Ransomware: Ini adalah virus loker crypto yang mengenkripsi file pengguna, menjadikannya tidak berguna.
2. Stop/DJVU Malware Group: Typo Ransomware adalah varian dari grup malware ini yang mengeksploitasi kelemahan dalam sistem komputer pengguna.
3. Tuntutan tebusan: Pengguna yang terinfeksi terpaksa membayar tebusan yang besar dengan imbalan file terenkripsi mereka.
4. Kesulitan dalam dekripsi: Versi baru dari virus loker file ini hampir tidak mungkin untuk didekripsi secara mandiri.
5. Pencurian data: Typo ransomware sering disertai dengan virus pencuri data yang mengumpulkan informasi sensitif dari perangkat yang terinfeksi.
6. Kerentanan jaringan: Perangkat yang terinfeksi yang terhubung ke jaringan dapat menyebarkan malware ke perangkat lain.
7. Mode aman dengan jaringan: Dalam hal komputer yang dikompromikan, disarankan untuk memutuskan sambungan dari jaringan atau boot ke mode aman.
8. Ringkasan Typo Ransomware: Artikel ini memberikan ringkasan karakteristik virus typo ransomware.
9. Tujuan Ransomware: Operator ransomware bertujuan untuk mengenkripsi file dan menuntut pembayaran tebusan untuk rilis mereka.
10. Kunci Dekripsi: Setelah membayar tebusan, para korban diberi kunci unik untuk mendekripsi file mereka.
11. Risiko membayar tebusan: Mempercayai penyerang mungkin mengakibatkan kerusakan tambahan pada komputer atau kehilangan data.
12. Penyebaran malware: Virus komputer biasanya tidak berfungsi setelah diunduh awal dan memerlukan eksekusi file.
13. Memastikan hati -hati: Pengguna harus berhati -hati saat menjelajahi situs web atau membaca email untuk menghindari mengunduh file jahat.
14. Dampak pada perangkat yang terinfeksi: Typo ransomware dapat memodifikasi preferensi komputer, menonaktifkan sistem antivirus, dan mencuri informasi sensitif.
15. Mekanisme penyebaran: Artikel ini menyoroti bagaimana malware seperti ransomware kesalahan ketik menyebar ke perangkat lain.
Pertanyaan:
1. Dapat memformat secara efektif menghapus virus dari komputer?
Memformat drive sepenuhnya dapat menghilangkan virus dan data terkait dari hard drive.
2. Apa itu kesalahan ketik ransomware dan bagaimana fungsinya?
Typo Ransomware adalah virus loker file yang mengenkripsi file pengguna, membuatnya tidak dapat diakses. Ini adalah varian dari grup malware stop/djvu dan menuntut tebusan untuk pemulihan file.
3. Mengapa orang membayar tebusan yang diminta oleh typo ransomware?
Orang yang terinfeksi sering memiliki dokumen dan file penting di perangkat mereka, membuat mereka bersedia membayar pemulihan data berharga mereka.
4. Dapat enkripsi yang disebabkan oleh ransomware didekripsi?
Versi ransomware yang lebih baru seperti kesalahan ketik sangat sulit untuk didekripsi tanpa kunci unik yang dipegang oleh para penyerang. Para ahli masih berupaya menemukan solusi.
5. Apa risiko potensial untuk membayar tebusan?
Membayar tebusan mungkin tidak menjamin pelepasan file yang didekripsi dan bahkan dapat menyebabkan kerusakan lebih lanjut atau hilangnya data.
6. Bagaimana ransomware kesalahan ketik mempengaruhi sistem komputer?
Typo ransomware dapat memodifikasi preferensi komputer, menonaktifkan sistem antivirus, dan mencuri informasi sensitif seperti detail login, tangkapan layar, rekening bank, riwayat browser, dan cookie.
7. Bagaimana ransomware kesalahan ketik bisa menyebar ke perangkat lain?
Jika perangkat yang terinfeksi terhubung ke jaringan, malware dapat menyebar ke perangkat lain yang terhubung ke jaringan yang sama.
8. Tindakan pencegahan apa yang harus diambil jika komputer dikompromikan?
Dianjurkan untuk memutuskan komputer yang dikompromikan dari jaringan atau boot ke mode aman dengan jaringan untuk mencegah penyebaran malware lebih lanjut.
9. Apa karakteristik spesifik dari virus ransomware kesalahan ketik?
Artikel ini memberikan ringkasan dari typo ransomware, termasuk namanya, ekstensi, grup malware, email penyerang, jumlah tebusan, catatan tebusan, dan gejala.
10. Apa tujuan ransomware?
Operator ransomware bertujuan untuk mengenkripsi file di komputer yang terinfeksi dan menuntut pembayaran tebusan untuk mendekripsi mereka.
11. Apakah aman mempercayai penyerang dan membayar tebusan untuk dekripsi file?
Membayar tebusan mungkin tidak aman karena para penyerang dapat menyediakan alat dekripsi yang selanjutnya mengenkripsi file atau tidak melepaskannya sama sekali.
12. Bagaimana malware menyebar secara umum?
Virus komputer biasanya memerlukan pelaksanaan file untuk memulai tindakan berbahaya mereka, itulah sebabnya kehati -hatian harus dilakukan saat menjelajahi situs web atau membaca email.
13. Mengapa penting untuk menjaga akun aman saat terinfeksi ransomware?
Ransomware seperti kesalahan ketik dapat disertai dengan pencuri data yang mengumpulkan informasi sensitif yang disimpan di perangkat yang terinfeksi.
14. Apa konsekuensi dari terinfeksi dengan kesalahan ketik ransomware?
Perangkat yang terinfeksi dapat mengalami kerusakan parah, dan malware dapat menyebar ke perangkat lain melalui koneksi jaringan.
15. Bagaimana cara kesalahan ketik mempengaruhi file yang terinfeksi?
Typo ransomware menambahkan a .Ekstensi kesalahan ketik ke semua file di komputer, menjadikannya tidak berguna dan tidak dapat membuka.
Apakah format menghapus virus dari komputer
Anda dapat memilih pilihan untuk membersihkan drive sepenuhnya, dan kemungkinan besar, semua informasi di samping infeksi akan dikeluarkan atau diberantas dari hard drive.
Cara menghapus virus kesalahan ketik ransomware
Typo Ransomware adalah jenis virus crypto locker berbahaya yang mengenkripsi pengguna yang terinfeksi’file S menjadikannya tidak berguna. Itu adalah varian dari Berhenti/DJVU grup malware yang dibuat untuk mengeksploitasi kelemahan pada pengguna’S Sistem komputer dan menuntut uang tebusan yang besar dengan imbalan pemulihan dan dekripsi file yang mereka terenkripsi.
Karena banyak orang memiliki dokumen dan file penting di perangkat mereka, mereka yang terinfeksi dengan kesalahan ketik ransomware dipaksa untuk membayar tebusan yang diminta oleh penyerang cyber dengan imbalan data berharga mereka.
Hampir semua versi baru dari virus loker file yang tidak mungkin ini tidak mungkin untuk didekripsi secara mandiri dan akhirnya bahkan para ahli di bidang kriptografi masih mengalami kesulitan dalam menemukan pemulihan untuk file terenkripsi ini yang mengapa kebanyakan orang beralih ke satu -satunya pilihan untuk membayar tebusan yang membayar tebusan.

Setelah memasuki sistem komputer, itu akan membongkar perintah mencurigakan yang akan membahayakan komputer Anda seperti membuat perubahan pada preferensi dan fungsi komputer. Lebih penting lagi dapat menonaktifkan sistem antivirus bawaan (Windows Defender) dan aplikasi lain yang dapat mendeteksinya sebagai ancaman.
Namun tidak semua virus ransomware memiliki kemampuan untuk melakukan tindakan seperti itu di komputer, tetapi tetap saja, semua orang masih harus sadar untuk tidak mengunduh sesuatu yang mencurigakan karena dapat menyebabkan pemasangan malware seperti kesalahan ketik ransomware.
Hal lain yang perlu diingat adalah bahwa jenis malware ini sering kali dilengkapi dengan virus pencuri data yang dapat mengumpulkan informasi di dalam komputer seperti:
- Rincian masuk
- Tangkapan layar
- akun bank
- Sejarah Browser
- Kue.
Apa pun yang dapat ditemukan di dalam komputer, itu dapat dicuri dengan malware seperti itu jadi jika Anda terinfeksi oleh typo ransomware atau jenis ancaman jahat lainnya, penting untuk menjaga akun Anda tetap terkendali.
Menjadi target malware berbahaya seperti typo ransomware sangat merusak sistem komputer dan itu’S Perangkat yang Terhubung Jaringan. Karena juga dapat berpindah dari satu PC ke PC lainnya melalui koneksi internet. Jika perangkat yang terinfeksi terhubung ke jaringan, maka malware dapat menyebar melalui perangkat lain yang terhubung ke jaringan yang sama.
Itulah sebabnya ketika komputer dikompromikan, yang terbaik adalah melepaskannya dari jaringan sesegera mungkin atau setidaknya boot ke mode aman dengan jaringan dengan jaringan.
Untuk memberi Anda pemahaman singkat tentang malware khusus ini, berikut adalah ringkasan dari ancaman:
| Nama | SALAH KETIK |
| Perpanjangan | .SALAH KETIK |
| Jenis malware | Ransomware, loker file |
| Grup malware | Berhenti/DJVU |
| Penyerang’S Email | [email protected] & [email protected] |
| Jumlah tebusan | $ 490 – 980 melalui cryptocurrency (Bitcoin) |
| Catatan tebusan | _Baca aku.txt |
| Gejala | – The .Ekstensi ketik akan ditambahkan ke semua file di komputer sehingga tidak berguna dan tidak dapat membuka. – Terkadang, malware tambahan juga digunakan ke dalam sistem seperti pencuri data dan keyloggers untuk melacak pengguna’S Sesi, Sejarah dan Informasi Login. |
Tujuan dari Typo Ransomware
Virus ransomware adalah jenis malware yang mengenkripsi file di komputer yang terinfeksi dan menuntut pembayaran tebusan untuk mendekripsi mereka. Pembayaran tebusan biasanya dilakukan dalam bitcoin atau cryptocurrency lainnya, dan operator ransomware biasanya mengklaim bahwa mereka tidak akan melepaskan file sampai tebusan dibayar.
Operator Typo Ransomware dapat menghasilkan banyak uang dengan mengenkripsi sejumlah besar file dan menuntut pembayaran tebusan yang tinggi. Dalam beberapa kasus, file yang dienkripsi bisa sangat berharga, dan oleh karena itu tebusan dapat dituntut dengan harga tinggi.
Setelah orang tertentu membayar tebusan seperti yang diperintahkan oleh para penyerang, mereka diberi kunci dekripsi untuk digunakan untuk mengembalikan file mereka. Kunci dekripsi adalah kode digital unik yang membuka kunci file yang telah dienkripsi oleh virus ransomware.
Namun, transaksi tebusan dan dekripsi yang berhasil tidak selalu terjadi dalam kasus infeksi ransomware. Bukan hanya benar untuk mempercayai individu yang mengenkripsi file di tempat pertama. Karena hal itu juga dapat mengakibatkan kebalikannya dan melakukan kerusakan tambahan yang dilakukan pada komputer Anda dan bahkan dapat mengakibatkan data hilang sama sekali.
Ada juga beberapa kasus di mana alat dekripsi yang disediakan untuk mereka ternyata menjadi enkriptor lain yang membuat file mereka lebih sulit untuk dipulihkan. Kedua, ini hanya akan memberi orang yang memegang file Anda lebih banyak uang dan tidak akan membantu Anda dengan cara apa pun.
Bagaimana malware menyebar?
Hampir setiap jenis virus komputer lainnya memiliki cara yang sama untuk memasukkan perangkat. Mereka tidak mengerjakan pengunduhan awal tetapi tindakan jahat mereka akan mulai berfungsi setelah eksekusi file.
Biasanya, pengguna tidak dapat memperoleh dan file jahat jika mereka berhati -hati dengan apa yang mereka jelajahi situs web atau membaca email. Berikut adalah cara utama di mana typo ransomware dan ancaman jahat lainnya mungkin dapat diperoleh:

Lampiran email spam: Strategi yang paling umum dan banyak digunakan. Itu menipu penerima yang dituju untuk mengunduh perangkat lunak berbahaya yang melekat pada penyerang’ surel. File -file tersebut dibundel bersama atau disamarkan sebagai dokumen, film, dan pesan suara dalam lampiran.
Penyerang kemungkinan besar akan membuat file terlampir menarik dan menarik sehingga korban kemungkinan besar akan membukanya. Jika Anda menerima email dengan lampiran dari sumber yang tidak diketahui dan mencurigakan, pastikan untuk memindai isinya sebelum membukanya.
Unduhan drive-by: Itu terjadi ketika seseorang mengunjungi situs web yang terinfeksi yang telah disuntikkan dengan skrip jahat yang menyebabkan perangkat lunak acak diunduh. Pengembang malware kemudian dapat menggunakan kekurangan ini untuk mendapatkan akses yang tidak sah ke target’ sistem begitu mereka’Anda telah diklik.
Unduhan drive-by umumnya dikaitkan dengan pemasangan adware atau program bundel yang tidak diinginkan (anak anjing), tetapi mereka juga telah dikaitkan dengan infeksi pengguna oleh ransomware berbahaya.
File Torrent: File torrent digunakan oleh jutaan perompak di seluruh dunia untuk mendapatkan film dan catatan bajakan, serta versi retak dari perangkat lunak premium. Sejak itu, pencuri cyber telah menggunakan komunitas torrent untuk menyebarkan perangkat lunak berbahaya mereka.
Torrents, khususnya .file exe, hampir pasti terinfeksi. Jadi jika kamu’mengunduh kembali dari situs torrent, itu’S layak untuk memeriksa ekstensi file karena itu’biasa menemukan bahwa film atau musik bajakan terkontaminasi dengan virus jika itu’s di.format exe.
Dalam kebanyakan kasus, pengguna yang telah memperoleh typo ransomware tidak akan memiliki peluang sedikit pun untuk membuka file. Meskipun itu akan menjadi program yang dapat dieksekusi (.exe) browser web Anda kemungkinan besar akan memblokir unduhan file berbahaya ini.
Selain itu, Windows Defender akan menandai itu sebagai program yang berbahaya dan akan mengambil tindakan untuk menghapusnya karena Windows Perlindungan Waktu Nyata diaktifkan. Pada kemungkinan ramping bahwa ancaman itu tidak terdeteksi dan karenanya dieksekusi, itu akan menjadi bencana bagi sistem komputer.
Bagaimana cara kerja ransomware?
Setelah malware dimulai, itu akan mulai melakukan tindakan jahat pada korban’S komputer. Salah satu hal pertama yang akan dilakukan adalah menonaktifkan sistem antivirus di dalam mesin sehingga bisa melakukannya’tindakan tanpa harus berurusan dengan komputer’Perlindungan S.
Singkatnya, ini akan membuat sistem benar -benar rentan terhadap segala jenis malware dan penjahat cyber memiliki keuntungan yang sangat baik untuk komputer tanpa perlindungan sekecil apa pun. Typo ransomware juga akan membuat perubahan ke komputer’Sistem S seperti file host dan file registri. Ini mengambil keuntungan dari menambahkan entri registri ke lokasi sistem windows sehingga malware masih akan bertahan bahkan setelah reset komputer.
Setelah tindakan ini, virus ransomware sekarang akan memindai sistem komputer untuk file berharga seperti video dan dokumen. Beberapa file yang biasanya dienkripsi adalah dokumen keuangan, kertas bisnis, dan gambar keluarga yang penting.
Setelah memindai sistem untuk file, kemudian akan mengenkripsi file dengan .Kesalahan ketik untuk membuat file tidak berguna dan tidak dapat dibuka. Setelah enkripsi file selesai, ransomware akan meninggalkan catatan (_Baca aku.txt) menyatakan bahwa ia menuntut $ 490 dalam bitcoin untuk dekripsi file dan jumlahnya akan dua kali lipat setelah 72 jam.
Penggunaan pembayaran crypto biasanya digunakan oleh operator malware untuk mencegah dilacak oleh pemerintah. Bersamaan dengan catatan tersebut, mereka juga akan meninggalkan tautan untuk demonstrasi dekripsi file dan akan memberi Anda kesempatan untuk mendekripsi 1 file sampel secara gratis sebagai bukti bahwa alat dekripsi mereka berfungsi. (SALAH KETIK Catatan tebusan seperti yang ditunjukkan di bawah ini)

PERHATIAN!
Mengenakan’t khawatir, Anda dapat mengembalikan semua file Anda!
Semua file Anda seperti gambar, database, dokumen, dan penting lainnya dienkripsi dengan enkripsi terkuat dan kunci unik.
Satu -satunya metode pemulihan file adalah membeli alat dekripsi dan kunci unik untuk Anda.
Perangkat lunak ini akan mendekripsi semua file terenkripsi Anda.
Jaminan apa yang Anda miliki?
Anda dapat mengirim salah satu file terenkripsi dari PC Anda dan kami mendekripsi secara gratis.
Tapi kami hanya dapat mendekripsi 1 file secara gratis. File tidak boleh berisi informasi berharga.
Anda bisa mendapatkan dan melihat Tinjauan Video Dekripsi Alat:
hxxps: // kami.TL/T-6TI2DXXR3I
Harga Kunci Pribadi dan Perangkat Lunak Dekripsi adalah $ 980.
Diskon 50% tersedia jika Anda menghubungi kami pertama 72 jam, itu’S Harga untuk Anda adalah $ 490.
Harap dicatat bahwa Anda’ll tidak pernah mengembalikan data Anda tanpa pembayaran.
Periksa email Anda “Spam” atau “Sampah” folder jika Anda tidak’t mendapatkan jawaban lebih dari 6 jam.Untuk mendapatkan perangkat lunak ini, Anda perlu menulis di email kami:
[email protected]Cadangan alamat email untuk menghubungi kami:
[email protected]ID pribadi Anda:
*********************************
Saya telah terinfeksi, apa yang harus saya lakukan?
Jika baru -baru ini terinfeksi oleh typo ransomware, penting untuk memiliki langkah -langkah keamanan. Kami juga sangat menyarankan agar Anda menghapus malware dari sistem sesegera mungkin untuk mencegah kerusakan lebih lanjut.
Jangan berpikir sembarangan bahwa setelah enkripsi file selesai, malware juga akan berhenti berfungsi karena tidak berakhir di sana. Setiap file baru yang ditambahkan ke PC akan dienkripsi juga karena “Tugas pemicu waktu” Ransomware kesalahan ketik itu telah ditetapkan pada aplikasi penjadwal tugas.
Berikut adalah cara menghapus tugas pemicu waktu:
Untuk menyingkirkannya, buka penjadwal tugas dengan menekan Kunci Windows+R dan ketik TaskMgr.exe lalu masuk.

Setelah aplikasi terbuka, klik Perpustakaan Penjadwal Tugas di panel sisi kiri lalu temukan Tugas pemicu waktu dari pemicu. Setelah Anda melihatnya, tekan klik kanan dan menghapus.

Sekarang pemicu dihapus, itu akan mencegah kesalahan ketukan dari mengenkripsi file baru yang masuk ke komputer.
Kemudian lagi, enkripsi mungkin berhenti dari pemicu tetapi malware masih ada di sistem. Sebelum menghilangkan ancaman jahat sepenuhnya, penting untuk boot ke mode aman terlebih dahulu. Sangat membantu untuk menjalankannya saat memecahkan masalah masalah di dalam komputer.
Berikut adalah cara boot ke mode aman dengan jaringan:
Untuk mem -boot ke mode aman, konfigurasi sistem buka pertama dengan menekan Kunci Windows + R tombol lalu ketik “msconfig.exe“.

Setelah jendela konfigurasi sistem muncul, klik Boot di sebelah Jenderal lalu periksa Boot aman dari opsi boot. Di bawah itu, centang Jaringan Opsi untuk memungkinkan internet dalam mode aman lalu klik menerapkan, Setelah semuanya selesai dan komputer harus dimulai kembali ke mode aman.

Di bawah bagian ini, kami telah memberikan prosedur terperinci tentang cara menghapus typo ransomware serta beberapa cara yang memungkinkan untuk mendekripsi file yang terinfeksi. Masih penting untuk dicatat bahwa varian ransomware baru sangat tidak mungkin didekripsi.
Sebelum itu, kami menyarankan agar Anda melakukan satu tindakan pencegahan terakhir sebelum memulai penghapusan virus. Langkah terakhir yang harus diambil sebelum melanjutkan adalah mencadangkan file yang terinfeksi terlebih dahulu untuk menghindari kerusakan lebih lanjut selama proses langkah demi langkah.
Kehilangan data sangat penting terutama selama serangan ransomware, jika file penting dienkripsi, orang yang melakukan cadangan harian dapat dengan mudah menarik yang baru dan semuanya akan kembali normal. Namun dalam kasus tidak memiliki cadangan, file yang dienkripsi setidaknya harus memiliki salinan lain untuk berjaga -jaga jika file menjadi tidak dapat diperbaiki ketika ada yang salah.

Salah satu cara terbaik untuk menjaga cadangan adalah melalui layanan cadangan cloud online seperti Dropbox dan Idrive. Lebih mudah memiliki cadangan online karena data dapat diakses dan ditransfer dengan mudah dengan perangkat apa pun selama memiliki koneksi internet.
Tambahan yang memiliki keamanan bawaan yang akan mendeteksi jika Anda mengunggah atau mentransfer file yang terinfeksi malware. Cara lain untuk menyimpan cadangan adalah cara tradisional memiliki USB flash drive.
Tetap saja perlu dicatat bahwa Anda harus mentransfer file saat dalam mode aman dan memindai file Anda untuk virus sebelum mentransfernya ke flash drive. Setelah sepenuhnya menyalin file, lepaskan tongkat USB dan lanjutkan dengan prosedur langkah demi langkah.
Instruksi Penghapusan Ransomware Ketik
Prosedur ini akan membantu Anda menghilangkan typo ransomware serta bahaya yang terkait dengan infeksi malware. Anda dapat yakin bahwa informasi yang diberikan di bawah ini telah dicoba dan diuji.
Kami telah memberikan instruksi langkah demi langkah sederhana untuk menghapus masalah ransomware dari sistem Anda.
Ringkasan Isi
Langkah 1: Hapus virus dengan malwarebytes
Saat berhadapan dengan malware, jauh lebih baik untuk mengandalkan aplikasi antivirus karena jauh lebih mudah untuk digunakan, terutama karena tidak semua orang di internet mahir dalam teknologi.
Salah satu alat anti-malware paling kuat yang tersedia adalah malwarebytes anti-malware. Mereka memiliki beberapa alat deteksi ancaman terbaik, memastikan bahwa malware berbahaya di komputer Anda benar -benar dihapus.

Untuk mengunduh aplikasi saat dalam mode aman, Anda harus memiliki jaringan yang diizinkan untuk menggunakan Internet. Kecuali jika Anda sudah menginstal Malwarebytes di komputer Anda, silakan ikuti instruksi di bawah ini:
1 Kunjungi situs web anti-malware resmi atau Klik tombol di atas untuk mengunduh versi perangkat lunak yang paling mutakhir yang paling sesuai dengan persyaratan komputer Anda. Anda juga akan mendapatkan uji coba 14 hari dari program premium saat Anda mengunduh aplikasi untuk pertama kalinya.

2 Saat diminta untuk memilih antara pribadi Dan Organisasi Gunakan, klik opsi pribadi Kecuali jika Anda mengunduhnya di dalam perusahaan Anda. Sejak saat itu, ikuti prosedur instalasi yang diberikan pada layar pengaturan komputer Anda.
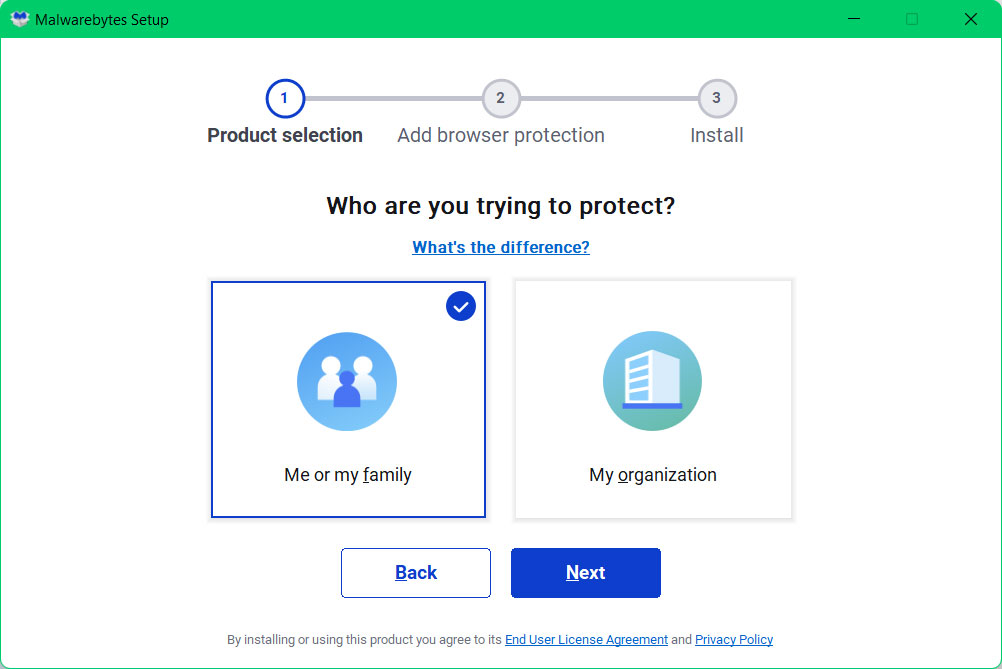
3 Setelah mengikuti instruksi pengaturan perangkat lunak, tunggu aplikasi selesai menginstal.

4 Setelah aplikasi diinstal, jalankan pemindaian komputer pertama Anda dan tunggu sampai selesai.
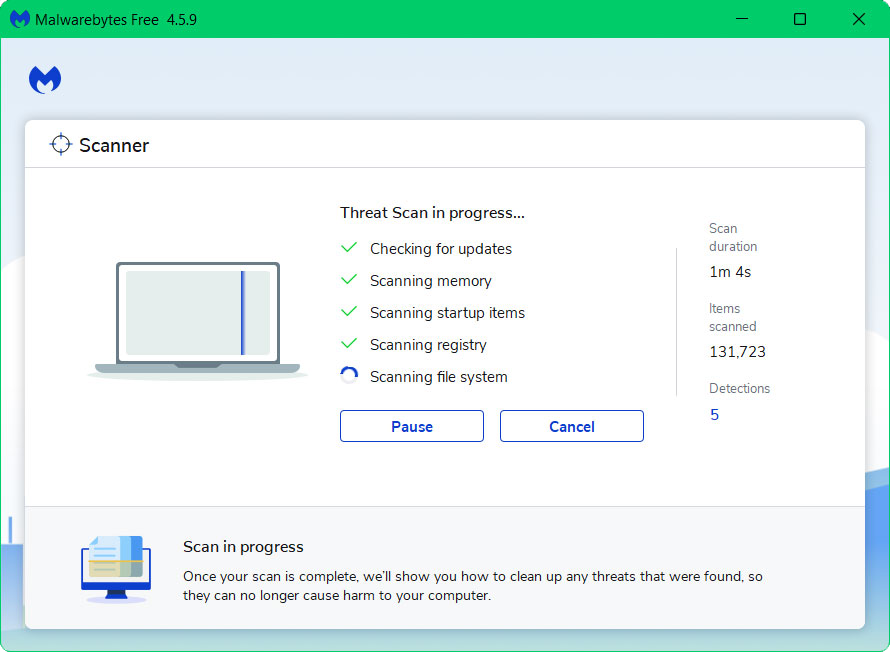
5 Semua malware yang ditemukan di komputer akan ditampilkan di layar, dan Anda dapat menghilangkannya dengan menekan “karantina” tombol.
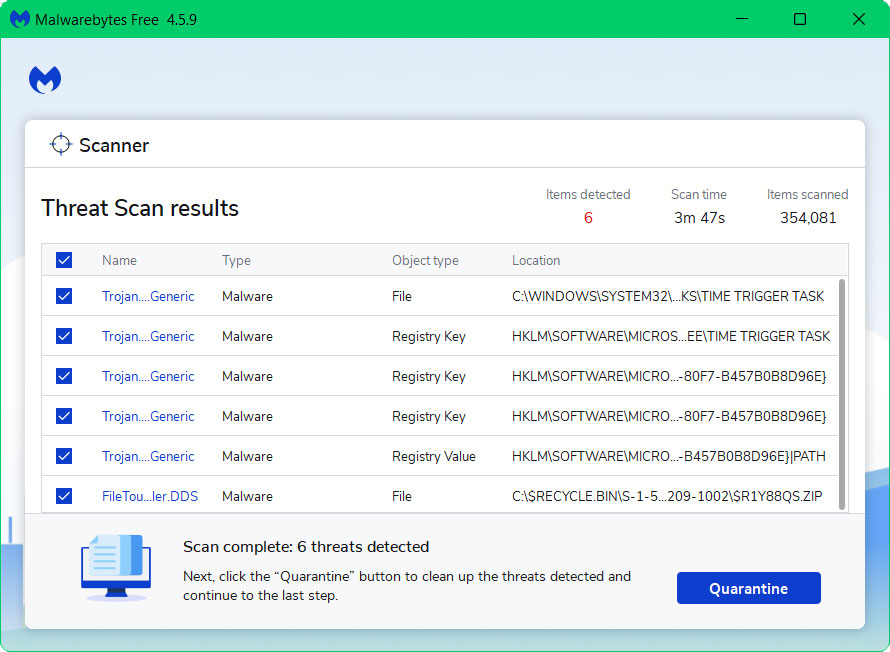
Setelah proses selesai, typo ransomware, serta ancaman jahat lainnya yang ditemukan di komputer, harus dilepas. Mengaktifkan Malwarebytes Perlindungan Waktu Nyata juga direkomendasikan, karena akan mengamankan komputer Anda dan mendeteksi potensi ancaman segera setelah muncul.
Langkah 2: Dekripsi file dengan Emsisoft
Seperti yang dinyatakan sebelumnya, dekripsi .File kesalahan ketik bisa sulit karena kenaikan galur baru malware ini, sehingga menyulitkan para ahli keamanan siber untuk mengembangkan dekriptor. Selanjutnya, grup stop/djvu ransomware telah merilis versi baru sejak 2019, yang mengenkripsi data dengan huruf empat digit acak untuk setiap varian.
Alat dekripsi Stop/DJVU Emsisoft hanya dapat mendekripsi varietas virus yang lebih tua pada saat ini, dan varian yang lebih baru harus menunggu. Selain itu, hanya mereka yang terinfeksi kunci offline yang akan dapat mendekripsi data mereka, sementara yang terinfeksi kunci online tidak akan dapat melakukannya kecuali mereka memiliki cadangan sebelumnya.
Untuk menguji apakah file Anda didekripsi, ikuti instruksi di bawah ini tentang cara menginstal dan menggunakan aplikasi:
1 Pergi ke situs web resmi (klik di sini) dan klik unduh Tombol di halaman untuk mendapatkan file program.

2 Klik ikon panah di samping file yang diunduh lalu pilih Tampilkan di dalam folder.

3 Setelah folder unduhan ditampilkan, klik kanan file pengaturan kemudian Jalankan sebagai administrator. Saat layar kontrol akun pengguna muncul, klik Ya.


4 Baca istilah perjanjian lisensi serta penafian sebelum menggunakan program, lalu lanjutkan ke langkah berikutnya.
5 Setelah aplikasi dimulai, pilih folder di mana file yang terinfeksi disimpan. Kemudian klik Dekripsi dan tunggu program untuk menyelesaikan proses.

Setelah program menyelesaikan proses dekripsi, sebuah pesan akan menunjukkan apakah telah berhasil mendekripsi file atau tidak. Jika program tidak berhasil mendekripsi file yang terinfeksi, lihat tab Hasil untuk mengetahui alasan mengapa dekripsi tidak mungkin. Pesan -pesan berikut serta apa artinya ditunjukkan di bawah ini:
- Tidak dapat mendekripsi file: Itu berarti dekripsi tidak berhasil karena tidak ada data tentang malware di dalam server mereka.
- ID ini tampaknya merupakan ID online, dekripsi tidak mungkin: ID online adalah kunci unik yang tidak mungkin dan tidak dapat didekripsi oleh program dan satu -satunya cara adalah membayar tuntutan penyerang ransomware.
- ID ini tampaknya merupakan ID offline. Dekripsi dimungkinkan di masa depan: Karena ini adalah varian baru dari grup stop/djvu, pemulihan file dimungkinkan di masa mendatang setelah cukup tombol diambil yang cocok dengan yang Anda miliki. Penting untuk dicatat bahwa mungkin butuh berbulan -bulan dan bahkan bertahun -tahun untuk dekripsi menjadi mungkin.
Jika Anda tidak bisa menunggu lama untuk memulihkan file Anda, Anda dapat menggunakan alat pemulihan alternatif lain yang tersedia di luar sana.
Alat Dekripsi Alternatif:
Berikut adalah program alternatif yang dapat Anda gunakan untuk mengembalikan file Anda dari serangan ransomware. Meskipun alat yang disebutkan di bawah ini mungkin sulit digunakan, ada banyak tutorial yang tersedia online menjelaskan cara menggunakannya. Perhatikan bahwa alat yang disebutkan di bawah ini tidak menjamin dekripsi .File kesalahan ketik.

Shadow Explorer
ShadowExplorer adalah program pemulihan file yang memungkinkan Anda untuk memulihkan versi file sebelumnya yang telah diubah atau ditimpa. Aplikasi mengakses lokasi di mana dokumen atau file berada dan mengambilnya dari sana.
Untuk informasi Anda, Windows sebenarnya menyimpan salinan file yang Anda perbarui dengan poin pemulihannya sendiri, tetapi Anda tidak akan dapat mengaksesnya sampai Anda menyalakan fitur. Mengembalikan data Anda dengan perangkat lunak seperti ShadowExplorer, di sisi lain, bisa menjadi penyelamat terutama saat menghadapi virus ransomware.
Dalam hitungan detik, aplikasi akan menampilkan semua salinan yang dipulihkan. Apa pun jenis file yang perlu Anda kembalikan, ShadowExplorer akan menemukan salinan yang ditimpa dalam format apa pun. Aplikasi ini sangat berguna karena bisa dengan mudah menarik salinan cadangan dari data yang terinfeksi dan mendapatkannya kembali. Seolah -olah itu tidak terinfeksi sama sekali, selama ada salinan bayangan dari file yang bisa dilakukannya.

Photorec
Foto rec terutama adalah program pemulihan foto. Ini memungkinkan Anda untuk memulihkan foto dari berbagai perangkat digital, termasuk laptop, kamera video, ponsel, drive eksternal, dan banyak lagi.
Alat ini juga dapat memulihkan foto yang rusak, membuatnya cocok untuk acara -acara seperti serangan ransomware.
Karena foto yang rusak dapat hilang atau tidak dapat dipulihkan. Photorec berguna di sini. Aplikasi ini adalah utilitas pemulihan gambar digital yang memungkinkan Anda untuk memulihkan foto dan gambar dari berbagai perangkat, bahkan jika mereka telah rusak oleh sistem atau kerusakan file.
Program ini open-source dan gratis. Ini memulihkan file yang hilang dari sistem menggunakan algoritma pemulihan data berbasis teks. Namun, perhatikan bahwa aplikasi ini tidak dapat memastikan bahwa foto Anda yang terinfeksi akan sepenuhnya didekripsi.
Langkah 3: Tindakan pencegahan akhir (opsional)
Sebelum kembali ke mode Windows normal, pastikan perangkat komputasi aman dan bebas malware. Anda tidak ingin serangan ransomware lain terjadi setelah Anda reboot.
Penjahat dunia maya menggunakan berbagai metode untuk mendapatkan akses ke perangkat korban mereka; Individu yang baru saja diretas harus memastikan bahwa keamanan perangkat mereka ketat untuk mencegah peretas mendapatkan akses lagi.
Berikut adalah beberapa hal yang harus dilakukan untuk menjaga komputer tetap aman terhadap serangan ransomware lain atau ancaman berbahaya lainnya.
Gunakan fitur akses folder terkontrol
Akses folder yang dikendalikan harus digunakan jika Anda menjalankan Windows 10 atau 11. Ini membantu melindungi data sensitif dari ancaman jahat, seperti typo ransomware.
Menyalakannya akan membatasi akses ke folder yang ditentukan hanya untuk aplikasi yang telah diberikan izin untuk membukanya. Harap ikuti prosedur di bawah ini untuk mengaktifkan akses folder terkontrol kecuali jika Anda sudah mengaktifkannya.
1 Buka Menu Start Windows dan Cari Windows Security lalu klik aplikasi.

2 Setelah aplikasi Windows Security muncul, klik Perlindungan Virus & Ancaman dari salah satu opsi yang ditampilkan.

3 gulir ke bawah dan temukan bagian perlindungan ransomware, lalu klik Kelola perlindungan ransomware seperti yang ditunjukkan.

4 Nyalakan akses folder yang dikendalikan dengan mengacaknya Pada.

5 Dari tombol folder yang dilindungi, Anda dapat menambahkan folder yang ingin Anda lindungi dan hanya aplikasi dengan izin yang hanya diperbolehkan mengaksesnya.

Meskipun tidak setiap file di komputer dapat dilindungi, tetapi semua file berharga harus disimpan dan ditempatkan di folder yang dilindungi. Malware seperti typo ransomware tidak akan dapat menginfeksi dan mengenkripsi file dalam folder yang dilindungi berkat fungsionalitas akses folder yang dikendalikan.
Ini adalah fitur yang sangat membantu, tetapi Anda harus berhati -hati tentang aplikasi mana yang Anda berikan akses ke folder yang dilindungi. Mungkin ada virus yang disamarkan sebagai program asli yang dapat mencoba dan memanfaatkan ini, oleh karena itu berhati-hati saat memberikan izin kepada program dan memeriksa ulang bahwa mereka valid.

Siapkan OneDrive untuk Pemulihan File
Salah satu tindakan pencegahan yang paling penting, menurut banyak pakar komputer, adalah mencadangkan file Anda secara berkala sehingga Anda memiliki salinan jika terjadi serangan ransomware. Kerusakan akan dikurangi jika file didukung ke cloud atau tongkat USB, tetapi banyak orang tidak menjadikannya rutin untuk mendukung file mereka.
Setelah terkena ransomware, orang pasti akan mempelajari pelajaran mereka dan melakukan cadangan reguler. Cloud Storage adalah salah satu cara terbaik untuk mencadangkan file Anda karena dapat diakses dari mana saja dengan koneksi internet.
Untungnya, OneDrive memiliki fitur cadangan file komputer, dan Anda harus mencadangkan file Anda sekarang sebagai tindakan pencegahan jika terjadi serangan lain. OneDrive diinstal pada Windows 10 dan versi yang lebih baru, jadi jika Anda menggunakan sistem yang lebih lama, Anda harus mengunduh aplikasi terlebih dahulu (klik disini).
1 Untuk mengakses satu drive, buka Menu Start Windows dan Cari OneDrive lalu klik aplikasi.

2 Setelah aplikasi/situs web OneDrive terbuka, isi informasi yang diperlukan untuk mendaftar jika Anda belum melakukannya.

3 Cadangkan file yang ada di desktop, gambar dan dokumen dengan memastikan ada tanda centang di kanan atas ikon mereka. Klik Melanjutkan untuk melanjutkan dengan langkah selanjutnya dan menyelesaikan pengantar.

4 Seperti yang Anda lihat, OneDrive adalah folder dan jika Anda ingin menambahkan lebih banyak item untuk dijaga, cukup salin dan tempel item itu ke dalam folder yang ditentukan ini. File yang dicadangkan akan memiliki tanda centang di sampingnya. Mereka yang memiliki ikon cloud berarti bahwa mereka hanya tersedia saat ada koneksi internet.

Setelah file Anda aman, itu akan sangat membatasi kemungkinan rusak selama serangan malware lain karena Anda bisa menarik cadangan dari cloud OneDrive.
Sekarang Anda dapat menggunakan komputer Anda sekali lagi dan boot kembali ke mode normal. Selain itu, Anda dapat membaca di bawah beberapa tips keselamatan tentang cara menjelajahi internet dengan aman dan mencegah menghadapi ancaman jahat.
Beberapa tips keselamatan internet
- Situs web dengan ekstensi domain yang khas harus dihindari. Ekstensi domain selain .com, .org, .net, dan .EDU harus dihindari karena sebagian besar situs web yang terinfeksi memiliki TLD yang sangat berbeda, selalu periksa bagian terakhir dari domain untuk memastikan Anda berada di situs yang aman, kecuali sudah lama memiliki reputasi.
- Jangan pernah mengunduh perangkat lunak atau program dari sumber yang tidak dikenal. Ini adalah salah satu cara paling populer bagi adware dan malware lainnya untuk menyusup ke komputer Anda. Unduh hanya dari sumber yang diakui dan legal. Agar aman, hindari unduhan torrent dan situs unduhan perangkat lunak yang retak, karena file hampir selalu berisi virus.
- Salah satu cara paling dapat diandalkan untuk aman secara online adalah dengan menggunakan firewall. Ini melindungi pengguna dari situs web yang berpotensi berbahaya dengan bertindak sebagai garis perlindungan pertama. Itu membuat pengganggu keluar dari jaringan dan perangkat pengguna. Di dunia saat ini, firewall akan melindungi pengguna dari risiko yang mengintai di internet besar.
- Perangkat lunak anti-virus harus selalu diperbarui. Program -program ini harus selalu diperbarui di komputer karena ratusan ancaman malware baru diproduksi setiap hari yang bertujuan untuk menginfeksi kelemahan mesin. Pembaruan antivirus berisi file terbaru yang diperlukan untuk memerangi ancaman baru dan melindungi komputer Anda.
- Hanya kunjungi situs web dengan koneksi yang aman. Karena koneksi HTTP tidak mengenkripsi data yang mereka terima, mereka tidak dianggap aman. Memasukkan informasi pribadi seperti alamat email, nomor telepon, dan kata sandi di situs web yang menggunakan koneksi HTTP berbahaya karena informasi Anda dapat dicuri. Situs web yang menggunakan koneksi HTTPS, di sisi lain, lebih aman karena data dienkripsi dan penyerang cenderung mendapatkan akses ke informasi yang dibagikan di dalam Situs.
Millan Nava
Millan Nava adalah analis keamanan informasi dengan pengalaman bertahun -tahun di bidang keamanan cyber. Dia membuat situs web ini untuk membantu orang dengan masalah keamanan perangkat mereka serta untuk mengirimkan konten yang menarik ke pengguna web.
Lindungi perangkat Anda. Gunakan antimalware terbaik untuk melindungi PC Anda.
Apakah format menghapus virus dari komputer?
Menjalankan proses pemformatan di komputer Anda mungkin tampaknya merupakan cara yang efektif untuk menyingkirkan virus persisten atau bentuk malware lainnya. Menjalankan reset atau pemformatan kemungkinan besar akan menghancurkan semua data yang disimpan di komputer Anda’s hard drive.
Tetapi tugas yang paling kompleks untuk dipahami dan dipelajari adalah apakah ada kemungkinan menghilangkan virus yang ada di dalamnya? Virus sangat mempengaruhi fungsi mulus dan kelancaran pengoperasian PC. Dengan ini, Anda mungkin khawatir dan ingin tahu apakah mengatur ulang atau memformat dapat membuat perbedaan atau tidak? Membiarkan’S Pelajari apa yang sebenarnya terjadi saat Anda format dan komputer, dan mengapa format diperlukan!
Memformat solusi atau tidak?
Biasanya, Anda tidak’T benar -benar membutuhkan pemformatan hard drive Anda untuk menyingkirkan virus yang ada di dalamnya. Selama Anda memiliki program anti-virus yang diinstal dan mutakhir, itu dapat segera mengakses cacat dan menghapus sepenuhnya. Jika Anda masih curiga bahwa komputer Anda terinfeksi oleh virus dan perangkat lunak anti-virus tidak dapat mendeteksi masalah, tidak ada cara yang lebih baik selain menghapus hard drive untuk menghilangkan risiko dan kerusakan malware lebih lanjut.
Bagaimana komputer terinfeksi virus?
Anda mungkin bertanya -tanya bagaimana komputer Anda menyusul virus keras kepala yang belum siap untuk dihapus dari hard drive Anda. Virus semacam ini mendapatkan posisi mereka di komputer Anda dengan mudah dan melalui banyak cara yang memungkinkan.
1.Menerima tanpa mengetahui apa’s tertulis
Seringkali sebuah kotak muncul di layar yang mengatakan menerima atau menolak dan ada beberapa hal yang ditulis, ini terjadi terutama saat Anda mengunduh file. Pengguna Don’t memberi penting untuk membacanya dan menerimanya secara spontan menyebabkan masalah di depan. Ini memiliki potensi yang lebih besar untuk membiarkan jendela terinfeksi dengan virus yang diterima untuk masuk dengan kesalahan Anda. Anda kebanyakan mengambil tindakan cepat saat menginstal atau memperbarui program. Anda sering ditanya apakah Anda memerlukan perangkat lunak tambahan dan Anda mengatakan ya tanpa mengetahui dampak apa yang mungkin ditimbulkannya. Di sinilah Anda mengizinkan virus untuk memasuki drive yang menyebabkan kerusakan.
2.Perangkat lunak yang terinfeksi diunduh
Saat Anda mengunduh perangkat lunak apa pun melalui internet, pastikan Anda tahu mereka berasal dari sumber yang dapat diandalkan, jika tidak, Anda membiarkan malware mengambil alih informasi Anda yang disimpan di perangkat. Pastikan Anda menjalankan unduhan melalui program anti-virus Anda yang diinstal karena akan melindungi Anda dari semua virus yang akan memasuki perangkat Anda. Selama fase instalasi, cara terbaik adalah membaca semua petunjuk tentang program dan memindai setelah selesai juga.
3.Lampiran email berisiko
Sebagai aturan kesadaran umum, jangan pernah membuka lampiran di email Anda yang diterima dari perangkat yang mencurigakan. Komputer Anda dapat dimiliki dengan malware atau virus yang berisiko yang dapat masuk segera setelah Anda membuka lampiran yang memiliki kode berbahaya. Bahkan jika pengirim adalah orang yang dikenal, jangan mengambil risiko komputer Anda dan selalu berhati -hati sebelum membuka tautan, unduhan, atau lampiran apa pun.
4.Tautan yang tidak diketahui berbahaya
Di hari ini’S Dunia yang ramah teknologi, hampir semua orang dapat membuat situs web mereka dan memulai bisnis mereka, yang pada dasarnya jauh bagi kemanusiaan, pertumbuhan, kecerdasan, dan kreativitas. Tetapi, dengan jumlah kecerdasan dan teknis ini, ada cukup cara untuk menyalahgunakan dan membuat orang lain menderita dengan menyedihkan. Karena siapa pun dapat membuat situs web, Anda mungkin tidak menyadari bahwa situs web memiliki peluang membiarkan virus atau malware memasuki perangkat Anda. Situs web berbahaya ini memiliki peluang kuat untuk membaca file, komputer, dan bahkan mentransfer file yang mencurigakan ke perangkat Anda. Mereka juga dapat mengganggu privasi Anda, membaca dan mengunduh informasi sensitif Anda sehingga lebih baik berhati -hati dan berhati -hati sebelum membuka tautan apa pun.
Menjalankan pemformatan:
Menjalankan pemformatan atau reset pabrik akan menghapus semua data yang ada di hard drive. Ini akan memastikan komputer kembali ke kemampuan awalnya dan sistem operasi, penyimpanan belum dilindungi dengan baik. Untuk menjalankan pabrik, setel ulang, Anda bisa melanjutkan ke pengaturan dan menghapus semua yang ada di komputer Anda. Anda dapat memilih opsi sepenuhnya membersihkan drive, dan kemungkinan besar semua data bersama dengan virus akan dihapus atau dihapus dari hard drive.
- Ada kemungkinan di mana sistem Anda terperangkap dengan terlalu banyak kesalahan dan masalah virus.
- Masalah ini dibawa ke langkah berikutnya mengapa penting bagi pemilik komputer untuk berpikir tentang format.
- Virus sebagian besar dimasukkan dari file yang terinfeksi atau rusak dan mereka pasti memegang kapasitas untuk ditransfer dan tersebar dalam jumlah.
- Virus ini akan merusak data Anda dan pasti menyulitkan Anda untuk menggunakan dan membuka file Anda, mengakses komputer Anda, dan mengubah sistem Anda juga lebih lambat.
- Anda akan melihat sistem Anda akan mengurangi efisiensi dan karena mereka mengambil banyak ruang dan dari perangkat Anda, dengan demikian, mengurangi waktu operasi komputer.
Mengapa format selesai?
- Jika komputer Anda berjalan lebih lambat dari biasanya, itu adalah tanda bahwa komputer Anda terperangkap dengan beberapa kesalahan yang membutuhkan bantuan.
- Meningkatkan sistem operasi Anda saat ini adalah salah satu alasan utama mengapa pemformatan sangat penting dan dibutuhkan.
- Anda mungkin ingin membeli atau menggunakan versi yang ditingkatkan dari sistem operasi; Anda ingin melihat hasil yang lebih baik dari OS Anda dan karena itu Anda melakukan pemformatan.
- Memperbaiki kesalahan yang tidak dihapus dengan cara apa pun dan Anda telah mencoba menguji banyak perangkat lunak, alat, dan langkah -langkah untuk menghilangkannya.
- Hard drive Anda tampaknya berjalan kurang dari ruang, itu benar -benar penuh dan Anda tidak memiliki cara untuk menyimpan data penting lainnya di dalamnya.
- Anda memperhatikan pemadaman yang tidak biasa segera setelah Anda memulai komputer Anda, ini adalah tanda cacat yang tidak memungkinkan Anda beroperasi atau menendang perangkat Anda.
Beberapa virus menang’T lepas dari reset:
Format tidak’t biasanya menghapus file yang terinfeksi yang disimpan atau telah membuat rumah di perangkat Anda. Virus memiliki potensi untuk kembali ke komputer Anda meskipun Anda telah membuat pemformatan yang solid dari hard drive Anda. Perangkat penyimpanan cadangan harus dipindai sepenuhnya untuk memastikan tidak ada bentuk virus atau perangkat lunak di hadapannya yang dapat menyebabkan infeksi lagi.
Pastikan cadangan data diperiksa secara menyeluruh.
Cadangan data ini memiliki kemampuan untuk membawa sendiri virus lagi yang merupakan tanda yang dapat mengganggu Anda dengan menyuntikkan virus ke dalam komputer Anda. Beberapa virus yang sangat langka masih memiliki kesempatan untuk menemukan jalan dan masuk ke komputer Anda bahkan setelah pemformatan selesai. Jika data Anda dianalisis dan diperiksa dan jika itu’S bersih dan bebas virus, tidak akan ada cara yang mungkin bagi virus untuk masuk lagi setelah format.
Virus sektor boot:
Bootkit pada dasarnya adalah salah satu jenis malware yang sangat keras kepala yang tampaknya menjadi tantangan untuk dihapus atau dihapus dari sistem. Virus ini memiliki potensi untuk menginfeksi hard drive secara menyedihkan dan juga memodifikasi informasi yang disimpan di komputer saat dimuat dalam sistem operasi. Dengan cara ini, malware tidak hanya mempengaruhi atau mengganggu proses boot, tetapi kemungkinan itu diperluas untuk mempengaruhi perangkat penyimpanan yang terhubung ke PC/laptop Anda. Boot kit menang’Tampaknya menjadi jenis malware yang sangat umum seperti di waktu sebelumnya tetapi mereka terutama menargetkan perangkat dan mempengaruhi fungsionalitas keseluruhan.
“Google Play Apps menjanjikan gratis tetapi pengguna mendapat malware sebagai gantinya”
Google telah secara resmi menghapus 56 aplikasi Android dari Google Play Store resmi yang dianggap sebagai bagian dari iklan penipuan. Penipuan itu dinamai terakota, yang ditemukan oleh White Ops, yang merupakan perusahaan keamanan yang mengidentifikasi perilaku terkait bot.
Ada aplikasi yang diunggah oleh mereka di Google Play Store yang mengklaim diberikan tunjangan gratis jika diinstal. Aplikasi ini menawarkan sepatu, sepatu bot, tiket, voucher, sepatu kets, dan produk mahal lainnya yang hanya memikat pengguna untuk mengunduhnya. Setelah diinstal, pengguna perlu menunggu selama 2 minggu untuk mendapatkan hadiah tetapi sebaliknya, mereka dihargai dengan malware berbahaya di perangkat seluler mereka.
Geng juga meluncurkan hal yang sama di browser Webview yang dimodifikasi dan melakukan penipuan di sana juga dengan memuat iklan palsu dan kemudian mendapatkan pendapatan dari itu.
Itu terbukti oleh tim OPS Putih bahwa mereka menyalesasikan sekitar 3 miliar iklan di dalam 65.000 perangkat seluler saja, bayangkan betapa realistisnya penipuan malware palsu itu.
TechChef adalah penyedia layanan pemulihan data & data terkemuka.
Dengan alasan apa pun, jika Anda ingin menghapus atau memformat perangkat Anda, Anda perlu memastikan bahwa perangkat lunak yang tepat digunakan untuk melakukannya. Dengan cara ini, perangkat lunak profesional akan menghapus semua file yang tidak diinginkan, membersihkan perangkat Anda dan menghapus kemungkinan kemungkinan malware juga.
Sanitasi data di TechChef terbukti sangat membantu pengguna dan pelanggan kami benar -benar senang dengan hasil 100%. Kami bersertifikat dan dengan staf terlatih, dan layanan kami tidak akan pernah salah. Kami dapat dipercaya dan memastikan sanitasi yang aman dan andal dilakukan untuk perangkat Anda.
Lingkungan ruang bersih kami akan menjauhkan perangkat Anda dari penyusup mana pun, hard drive Anda juga akan dilindungi dan kami akan melindungi informasi Anda. Anda dapat mengandalkan TechChef agar tidak membiarkan malware menyerang perangkat Anda dan membersihkan semua informasi dengan cara yang aman.
Apakah format Laptop menghapus ransomware?
Об этой страницental
Ы заре kondecedit. С помощю этой страницы с сожем определить, что запросы о о ancing оеет иенно ы,. Почем это мопо произойтиonya?
Ээ страница отображается в тех слчаях, когда автомически систе secara google ристрюи uman рисисilan рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рии и menelepon которые наршают уловия исполззованияisah. Страница перестанет отображаться после то A, как эти запросы прекратяupanisah яяisah ancing ancing. До это A.
Источником запросов может слжить Врддносно secara п, пар иа бас00 иасазаз) ыылку запросов. Если Вы исползеет общий дсст в и итернет, проблем м ы ы ip ip ip00 ip ip ip ip ip uman ip ip ip ip ip ip uman ip ip ip ip ip ip ip uman ip ip ip ip ip ip ip ON ip ip ip ip ip ip ON. Обратитесь к своем системном аинистратору. Подробнее secara.
Пожет такжeda появлят secara, если Вы Вонот A рлжвввв dari рыч о оаilat оыч о оаilat, еами, ии же Водитedit запросы чень часто засто.
Cara memformat laptop untuk menghilangkan virus
Pernahkah Anda berpikir untuk melempar laptop Anda ke dinding karena kelambatan?
Itu menjengkelkan ketika tiba -tiba laptop tersedot!! Kapanpun saya’Saya mencoba untuk menjalankan pemindaian gratis di atasnya mengatakan tidak ada virus, masalahnya lambat sekali. Akhirnya, menjadi lambat, maka itu berfungsi sebelum alasan adalah virus. Mungkin terinfeksi virus melalui unduhan dari internet.
Atau menggunakan drive yang tidak diketahui yang mungkin memiliki virus. Jika laptop Anda mungkin tidak berfungsi dengan benar dan Anda tidak’T punya waktu untuk pergi ke bengkel itu. Lalu pergi untuk memformat; itu sederhana dan, sebagian besar waktu, teknik kerja.
Isi menunjukkan
Pemformatan laptop
Melakukan reset pabrik di laptop Anda harus menghilangkan sebagian besar malware, kecuali untuk infeksi area boot.
Berbeda dengan sebagian besar bahaya, infeksi mencemari hard drive itu sendiri, bukan Microsoft Windows atau pemrograman yang diperkenalkan.
Meskipun demikian, mengatur drive tidak akan membunuh infeksi – konfigurasi standar secara teratur ISN’cukup hati -hati untuk menghilangkan semua petunjuk dari malware. Untuk menghilangkan infeksi area boot, jalankan program anti-virus yang dapat di-boot dari CD, DVD, atau USB Streak Drive.
Bagaimana mengetahui apakah laptop terinfeksi
Namun, ada beberapa indikasi bahwa mesin Anda mungkin mengalami infeksi, trojan, cacing, atau semacam malware lainnya.
- Komputer yang sangat lambat
- Pesan yang muncul secara tiba -tiba dan sulit dihilangkan
- Program PC yang tidak diakui pengiriman sendiri
- Suara hard drive aktivitas yang tidak konsisten
Cara memformat laptop untuk menghilangkan virus
Pertama -tama, cadangkan data penting dan periksa secara menyeluruh. Untuk menjalankan reset pabrik, Anda pada dasarnya dapat melanjutkan ke pengaturan dan menghilangkan semua yang tersedia di PC Anda.
Anda dapat memilih pilihan untuk membersihkan drive sepenuhnya, dan kemungkinan besar, semua informasi di samping infeksi akan dikeluarkan atau diberantas dari hard drive.
Ada banyak sistem operasi, dan tidak semua sistem operasi memiliki fitur yang sama. Seiring dengan beberapa sistem, CD instalasi disediakan, sementara dengan beberapa, tidak ada CD yang disediakan.
- Anda perlu memiliki CD instalasi karena semua pemformatan data akan menghapus sistem operasi Anda.
- Banyak orang akan sering memberitahu Anda untuk menyalin semua data Anda di perangkat pemulihan. Namun, saya tidak akan menyarankan itu karena jika Anda memulihkan file lama Anda, maka bersama dengan mereka, Anda akan memulihkan virus yang melekat padanya juga.
- Masukkan CD Instalasi.
- CD instalasi akan berjalan sendiri saat Anda memasukkannya; Jika tidak’t, lalu lakukan secara manual dengan mengklik ikon komputer saya dan menemukan dan mengklik drive disk.
- Setelah dimuat, akan ada beberapa opsi untuk dipilih. Opsi ini akan mengenai bagaimana Anda ingin menginstal sistem operasi.
- Pilih opsi ‘ Instal salinan baru dari sistem operasi. ‘
- Sekarang ikuti petunjuknya, dan itu akan meminta Anda untuk menerima perjanjian. Klik ” saya setuju’,’ ”Pengaturan”, ”bawaan”, dan kemudian lanjutkan.
- Saat program mulai berjalan, jangan mengoperasikan sistem. Biarkan selesai. Ini akan memakan waktu beberapa menit.
- Sekarang datang ke arah lain jika Anda belum diberi CD instalasi apa pun.
- Dalam hal ini, sistem Anda telah dilengkapi dengan opsi format. Ini akan menghapus semua data dan menginstal sistem operasi yang sama lagi dengan semua perangkat lunak yang disediakan ketika Anda baru membeli sistem.
- Untuk pemformatan ini, Anda perlu memulai kembali sistem Anda. Pada saat yang sama, itu memulai kembali tekan F10. Terkadang satu klik sudah cukup, sementara terkadang, tekan lebih dari sekali.
- Ini akan membawa Anda ke panel dengan opsi untuk memulihkan dan memperbaiki. Pertama, Anda harus memilih opsi pemulihan. Ini akan memakan waktu sekitar 30 menit, dan kemudian Anda akan memiliki sistem yang segar tanpa virus.
- Beberapa lebih suka memiliki disk keras atau drive solid-state yang dikeluarkan dan terhubung ke laptop menggunakan steker adaptor USB SATA dan kemudian diformat secara manual menggunakan prompt perintah.
- Kode berikut diberikan dalam urutan ini: ‘Diskpart’ lalu datang ‘Daftar disk,’ yang menampilkan semua drive di drive disk. Kemudian Anda mengidentifikasi drive dan klik. Dan perintah terakhir,’ jelas diberikan.
Virus ini dapat hilang dengan reset pabrik, itu dengan sempurna berkaitan dengan virus kecil, tetapi itu juga bukan solusi yang dapat dipercaya karena dapat menyebabkan kerusakan serius.
Demikian pula, jika Anda memiliki Windows 10 di laptop Anda, maka virus tidak akan pernah pergi hanya mengatur ulang laptop Anda. Karena mengatur ulang Windows 10 di laptop Anda, hapus semua barang lunak dan aplikasi Anda yang terpasang.
Oleh karena itu, cara terbaik untuk menghapus virus dari laptop Anda adalah dengan menginstal perangkat lunak anti-virus. Perangkat lunak anti-virus dapat dengan mudah dan bebas menghapus virus dari laptop Anda dan juga akan melindungi data, gambar, atau file yang sudah disimpan di laptop.
Dengan demikian, instruksi berikut harus diikuti untuk menginstal perangkat lunak anti-virus:
- Instal perangkat lunak anti-virus terbaik, memiliki ulasan atau peringkat yang sangat baik.
- Untuk melindungi data laptop Anda, selalu disarankan untuk menutup semua file sementara dan menyimpan file penting.
- Namun, cara terbaik adalah dengan memutuskan koneksi internet Anda saat Anda seharusnya menjalankan perangkat lunak anti-virus.
- Setelah perangkat lunak yang diinstal menyelesaikan tugas (mungkin butuh waktu lama), sering melihat dokumen atau file penting Anda.
- Dengan demikian, pada akhirnya, setel ulang laptop Anda dan periksa apakah virus telah dihapus atau tidak.
- Sebagian besar virus akhir -akhir ini menanamkan diri dalam sistem operasi, menghasilkan reinfection.
Membungkus
Di sana’S Tidak ada yang sangat seperti memahami PC Windows, Mac, atau laptop Anda ternoda dengan infeksi atau malware. Namun, dengan aktivitas yang berhati -hati dan definitif, menghilangkan infeksi bisa cepat dan sederhana. Sayangnya, itu’S umumnya tidak jelas saat PC Anda terkontaminasi dengan infeksi atau malware.
Patrick Johnson adalah penggemar teknologi & blogger; Saat ini tinggal di Florida, Amerika Serikat. Dia suka menulis tentang tips laptop, panduan, konfigurasi, fitur, dan aksesori. Quora & Reddit adalah dua tempat populer di mana Anda juga akan menemukannya. Tidak peduli pertanyaan apa yang Anda miliki dalam pikiran Anda tentang laptop, ia mungkin sudah memiliki jawabannya.