


Apakah Google membayar untuk menemukan bug
Google Pay Record $ 8.7 juta untuk pemburu bug pada tahun 2021
Dengan ukuran itu, platform Android, Chrome, dan Play Google terus menjadi lingkungan yang kaya kerentanan untuk ditargetkan oleh aktor buruk untuk ditargetkan. Tahun lalu, Google membayar rekor $ 8.7 juta dalam hadiah kepada 696 pemburu bug pihak ketiga dari 62 negara yang menemukan dan melaporkan ribuan kerentanan dalam teknologi perusahaan.
Ringkasan:
Google membayar rekor $ 8.7 juta hadiah untuk pemburu bug pada tahun 2021. Pemburu Bug menemukan dan melaporkan ribuan kerentanan di platform Android, Chrome, dan Play Google. Platform ini adalah lingkungan yang kaya kerentanan untuk ditargetkan oleh aktor buruk.
Poin -Poin Kunci:
- Google membayar rekor $ 8.7 juta hadiah untuk pemburu bug pada tahun 2021.
- 696 Pemburu Bug Pihak Ketiga dari 62 negara menemukan dan melaporkan kerentanan.
- Platform Google Android, Chrome, dan Play adalah lingkungan yang kaya kerentanan.
Pertanyaan:
- Untuk platform apa yang dilakukan Google Pay Bug Hunters?
- Berapa banyak pemburu bug Google Pay di tahun 2021?
- Berapa banyak pemburu bug dari berbagai negara yang dihargai oleh Google?
- Apa yang ditemukan dan dilaporkan oleh pemburu bug?
- Platform mana yang merupakan lingkungan yang kaya kerentanan untuk aktor buruk?
- Apa peningkatan hadiah perburuan bug dibandingkan dengan 2020?
- Berapa banyak bug keamanan krom unik yang dilaporkan pada tahun 2021?
- Berapa banyak yang dibayarkan kepada peneliti untuk penemuan bug chrome?
- Apa tujuan dari program karunia bug Google?
- Proyek open-source mana yang termasuk dalam program ini?
- Apa serangan rantai pasokan utama pada tahun 2021?
- Apa komitmen Google terhadap keamanan siber?
- Hadiah bug apa lagi yang ditambahkan Google selama bertahun -tahun?
- Apa upaya yang lebih luas dari perusahaan perangkat lunak swasta dan pemerintah?
- Layanan apa yang diumumkan Google untuk meningkatkan keamanan open-source?
Jawaban:
- Google berbayar pemburu bug untuk kerentanan di platform Android, Chrome, dan Play mereka.
- Google membayar rekor $ 8.7 juta untuk pemburu bug pada tahun 2021.
- 696 Pemburu Bug Pihak Ketiga dari 62 negara dihargai oleh Google.
- Pemburu Bug menemukan dan melaporkan ribuan kerentanan dalam teknologi Google.
- Platform Google Android, Chrome, dan Play adalah lingkungan yang kaya kerentanan untuk aktor buruk.
- Imbalan perburuan bug meningkat hampir 30% dibandingkan dengan 2020.
- Sebanyak 333 bug keamanan krom unik dilaporkan pada tahun 2021.
- Google membayar $ 3.3 juta untuk peneliti untuk penemuan bug chrome.
- Tujuan dari program Bug Bugh Google adalah untuk memperkuat keamanan rantai pasokan perangkat lunak.
- Bazel, sudut, golang, buffer protokol, dan fuchsia termasuk dalam program.
- Serangan rantai pasokan utama pada tahun 2021 termasuk codecov dan kerentanan log4j.
- Google telah berkomitmen $ 10 miliar untuk meningkatkan keamanan siber dan mengamankan rantai pasokan.
- Google telah menambahkan hadiah bug yang berfokus pada Chrome, Android, dan produk dan proyek lainnya.
- Upaya yang lebih luas oleh perusahaan perangkat lunak swasta dan pemerintah adalah untuk meningkatkan rantai pasokan dan keamanan open-source.
- Google mengumumkan layanan yang disebut Perangkat Lunak Sumber Terbuka yang Diyakinkan untuk Meningkatkan Keamanan Sumber Terbuka.
Catatan: Jawaban yang diberikan didasarkan pada informasi yang disediakan dalam artikel, dan ditulis dengan nada pribadi dan berdasarkan pengalaman.
Google Pay Record $ 8.7 juta untuk pemburu bug pada tahun 2021
Dengan ukuran itu, platform Android, Chrome, dan Play Google terus menjadi lingkungan yang kaya kerentanan untuk ditargetkan oleh aktor buruk untuk ditargetkan. Tahun lalu, Google membayar rekor $ 8.7 juta dalam hadiah kepada 696 pemburu bug pihak ketiga dari 62 negara yang menemukan dan melaporkan ribuan kerentanan dalam teknologi perusahaan.
Temukan lubang keamanan di open source Google dan Anda bisa mengantongi hadiah $ 31.337
Apakah akan cukup untuk mencegah serangan rantai pasokan perangkat lunak berikutnya?
Sel 30 Agustus 2022 // 22:58 UTC
Google telah membuat program hadiah bug yang akan memberi penghargaan kepada mereka yang menemukan dan melaporkan kerentanan dalam proyek open-source-nya, dengan demikian semoga memperkuat keamanan rantai pasokan perangkat lunak.
Program Hadiah Kerentanan Perangkat Lunak Sumber Terbuka (OSS VRP) akan membayar pemburu bug antara $ 100 dan $ 31.337 (ELEET, ELITE . Geddit?), dengan pembayaran tertinggi akan “kerentanan yang tidak biasa atau sangat menarik,” menurut Googlers Francis Perron, Manajer Program Teknis Keamanan Sumber Terbuka, dan Insinyur Infosec Krzysztof Kotowicz.
Selain itu, pembayaran besar akan diberikan kepada para peneliti yang menemukan dan melaporkan kerentanan dalam “paling sensitif” dari proyek sumber terbuka yang dipelihara di Google: Bazel, Angular, Golang, Protokol Buffer, dan Fuchsia.
Proyek-proyek ini digunakan dalam beberapa produk web Titan: misalnya, bahasa pemrograman Go Google-yang dirancang sangat banyak digunakan dalam analitik untuk lingkungan kontainer, sedangkan fuchsia os-nya kekuatan perangkat rumah pintar, termasuk sarang yang dimiliki alfabet yang dimiliki alfabeted sarang alfabeted yang dimiliki alfabeted.
Setelah 2021, yang membuktikan tahun spanduk untuk rantai pasokan dan serangan perangkat lunak sumber terbuka, VPR terbaru Google mencari peretas etis ke rumah di lubang keamanan yang dapat menyebabkan kompromi rantai pasokan dan masalah desain yang menyebabkan kerentanan produk, serta kredensial yang bocor, kata sandi yang lemah, dan instalasi tidak aman yang tidak aman.
“Tahun lalu melihat peningkatan serangan 650% tahun-ke-tahun yang menargetkan rantai pasokan open source, termasuk insiden headliner seperti Codecov dan kerentanan log4J yang menunjukkan potensi destruktif dari kerentanan open source tunggal,” Perron dan Kotowicz menulis.
“Google OSS VRP adalah bagian dari komitmen $ 10 miliar kami untuk meningkatkan keamanan siber, termasuk mengamankan rantai pasokan terhadap jenis serangan ini untuk pengguna Google dan konsumen open source di seluruh dunia,” tambah mereka.
VRP asli Google yang sekarang berusia 12 tahun telah berkembang selama bertahun-tahun dan menambahkan hadiah bug yang berfokus pada Chrome, Android dan produk dan proyek lainnya. Awal bulan ini, proyek Capture-the-Flag yang berbasis di Google, yang membayar para peneliti untuk mengeksploitasi bug di kernel Linux, secara permanen meningkatkan pembayarannya ke hadiah maksimum $ 133.337.
Total, Google membayar $ 8.7 juta hadiah untuk hampir 700 peneliti di berbagai VPR -nya tahun lalu.
- Google’s Bug Bounty Boss: Menemukan dan Menambal Vulns? ‘Benar -benar tidak berguna’
- Microsoft mengalahkan Google untuk pembayaran hadiah bug 2021-22
- CIOS sebagian besar percaya rantai pasokan perangkat lunak mereka rentan
- Kebenaran tentang rancangan undang -undang yang melarang paman Sam membeli perangkat lunak yang tidak aman
Langkah ini juga merupakan bagian dari upaya yang lebih luas oleh perusahaan perangkat lunak swasta serta pemerintah federal untuk meningkatkan rantai pasokan dan keamanan open-source.
Pada bulan Mei, setelah pertemuan Gedung Putih, Google dan beberapa perusahaan teknologi besar lainnya mengumumkan komitmen $ 30 juta lebih plus untuk menerapkan rencana untuk meningkatkan keamanan rantai pasokan open-source dan perangkat lunak. Tak lama setelah itu, Google mengumumkan layanan yang disebut Perangkat Lunak Sumber Terbuka yang Asalkan yang berupaya memudahkan perusahaan untuk mengamankan dependensi perangkat lunak sumber terbuka mereka.
Sementara hadiah bug yang dikelola dengan baik selalu diterima, pembayaran yang relatif pelit Google menawarkan tampilan yang agak murah terhadap uang tunai yang ditawarkan oleh perusahaan dan pesaing lain, belum lagi pembeli swasta yang mencari kerentanan yang sangat baik. ®
Google Pay Record $ 8.7 juta untuk pemburu bug pada tahun 2021
Teknologi Chrome dan Android perusahaan terus menjadi lingkungan yang kaya target bagi para peneliti keamanan dari seluruh dunia.
11 Februari 2022

Sumber: Achinthamb melalui Shutterstock
Program Bug-Bounty kadang-kadang dapat mengatakan sebanyak mungkin tentang kesediaan organisasi untuk bekerja dengan peneliti keamanan eksternal untuk mengidentifikasi dan memperbaiki kerentanan keamanan dalam produk mereka seperti halnya tentang potensi paparan mereka terhadap serangan potensial yang menargetkan teknologi mereka.
Dengan ukuran itu, platform Android, Chrome, dan Play Google terus menjadi lingkungan yang kaya kerentanan untuk ditargetkan oleh aktor buruk untuk ditargetkan. Tahun lalu, Google membayar rekor $ 8.7 juta dalam hadiah kepada 696 pemburu bug pihak ketiga dari 62 negara yang menemukan dan melaporkan ribuan kerentanan dalam teknologi perusahaan.
Jumlah itu mewakili kenaikan mendekati 30% dari $ 6.7 juta dalam hadiah bahwa Google membayar pemburu bug pada tahun 2020. Beberapa peningkatan berkaitan dengan pembayaran yang lebih tinggi untuk jenis penemuan bug tertentu. Tetapi banyak yang juga berkaitan dengan jumlah kekurangan yang relatif tinggi yang terus diteliti oleh para peneliti dalam beberapa teknologi inti Google.
Lebih banyak kerentanan krom
Chrome adalah salah satu contohnya. Pada tahun 2021 pemburu bug yang berpartisipasi dalam program Hadiah Kerentanan Google melaporkan total 333 bug keamanan krom unik – sekitar 10% lebih dari 300 bug chrome yang diungkapkan pada tahun 2020. Total Google membayar $ 3.3 juta hingga 115 peneliti dari seluruh dunia yang menemukan dan melaporkan kerentanan chrome kepada perusahaan pada tahun 2021. Itu dibandingkan dengan $ 2.1 juta dalam hadiah tahun sebelumnya, yang dengan sendirinya 83% lebih tinggi dari 2019. Sebagian besar ($ 3.1 juta) pembayaran chrome diberikan kepada para peneliti yang melaporkan bug keamanan di browser Chrome. Google membayar $ 250.000 untuk bug di os chrome, termasuk hadiah teratas $ 45.000 untuk satu bug eskalasi hak istimewa.
Google Android OS terus menjadi kaya target juga. Tahun lalu perusahaan membayar $ 3 juta untuk pemburu bug yang melaporkan cacat Android, yang hampir dua kali lipat dari $ 1.7 juta tahun sebelumnya. Hanya dua pemburu bug terkemuka dalam program Hadiah Kerentanan Android melaporkan 360 kerentanan yang valid ke Google pada tahun 2021. Salah satunya, peneliti Aman Pandey, mengirimkan 232 kerentanan, sementara yang lain, Yu-Cheng Lin, melaporkan 128 bug. Google juga melakukan pembayaran tertinggi untuk kerentanan Android pada tahun 2021 – $ 157.000 untuk seorang peneliti yang menemukan eksploitasi kritis dalam teknologi tersebut
Uang hadiah yang dibayarkan Google kepada pemburu bug yang melaporkan kerentanan di Google Play juga dua kali lipat dari $ 270.000 pada tahun 2020 menjadi $ 550.000 pada tahun 2021.
Pada tahun 2021, Google meluncurkan portal peneliti publik yang menyatukan semua program penghargaan kerentanan perusahaan, termasuk yang untuk Chrome, Android, Play. Portal ini dirancang untuk membuat pengiriman bug lebih mudah dan memberi para peneliti berpartisipasi dalam program lebih banyak peluang untuk berinteraksi satu sama lain, menurut perusahaan.
Project Zero
Sementara itu, data baru dari Google, juga dirilis minggu ini, menunjukkan bahwa pemburu bug dengan tim Project Zero perusahaan menemukan dan melaporkan 376 masalah keamanan dalam teknologi milik berbagai vendor lain antara 2019 dan 2021.
Analisis perusahaan menunjukkan bahwa 351 bug telah diperbaiki, sedangkan sisanya telah ditandai sebagai masalah yang tidak akan diperbaiki oleh vendor masing -masing. Sembilan puluh enam bug, atau 26% dari total kerentanan yang ditemukan tim Project Zero antara 2019 dan 2021, melibatkan Microsoft Technologies, 85 terkait Apple, dan 60 terikat dengan Google Technologies. Di antara vendor -vendor ini, Google adalah yang tercepat dalam mengatasi kerentanan yang diungkapkan. Rata -rata, perusahaan membutuhkan waktu 44 hari untuk memperbaiki cacat, dibandingkan dengan 69 oleh Apple dan 83 hari untuk Microsoft.
Ikatkan dengan ancaman keamanan siber terbaru, kerentanan yang baru ditemukan, informasi pelanggaran data, dan tren yang muncul. Dikirimkan harian atau mingguan langsung ke kotak masuk email Anda.
Google untuk membayar ₹ 25 lakh untuk menemukan bug di proyek open source -nya

Raksasa Teknologi Google telah meluncurkan program hadiah bug baru di mana ia akan memberikan hingga $ 31.337 (hampir ₹ 25 lakh) kepada para peneliti yang menemukan kerentanan dalam proyek sumber terbuka perusahaan. Program Hadiah Kerentanan yang baru diumumkan (VRP) akan fokus pada perangkat lunak Google dan pengaturan repositori seperti tindakan github, konfigurasi aplikasi, dan aturan kontrol akses.
Bergantung pada tingkat keparahan kerentanan dan pentingnya proyek, hadiah akan berkisar dari $ 100 hingga $ 31.337. “Penghargaan teratas akan digunakan untuk kerentanan yang ditemukan dalam proyek yang paling sensitif: Bazel, Angular, Golang, Protokol Buffer, dan Fuchsia,” kata Google.
Jumlah yang lebih besar juga akan digunakan untuk kerentanan yang tidak biasa atau sangat menarik, “jadi kreativitas didorong,” kata Google saat meluncurkan Program Hadiah Kerentanan Perangkat Lunak Sumber Terbuka (OSS VRP).
Sebagai pemelihara proyek -proyek besar seperti Golang, Angular, dan Fuchsia, Google adalah salah satu kontributor dan pengguna open source terbesar di dunia.
Tahun lalu, Google melihat peningkatan serangan 650 persen tahun-ke-tahun yang menargetkan rantai pasokan sumber terbuka.
Dengan penambahan Program Penghargaan Kerentanan Google sendiri (VRP), para peneliti sekarang dapat dihargai karena menemukan bug yang berpotensi berdampak pada seluruh ekosistem open source.
Program VRP asli adalah salah satu yang pertama di dunia dan sekarang mendekati ulang tahun ke -12.
“Seiring waktu, lineup VRP kami telah diperluas untuk memasukkan program yang berfokus pada Chrome, Android, dan area lainnya. Secara kolektif, program -program ini telah menghargai lebih dari 13.000 pengajuan, dengan total lebih dari $ 38 juta, “kata Google dalam sebuah pernyataan pada Selasa malam.
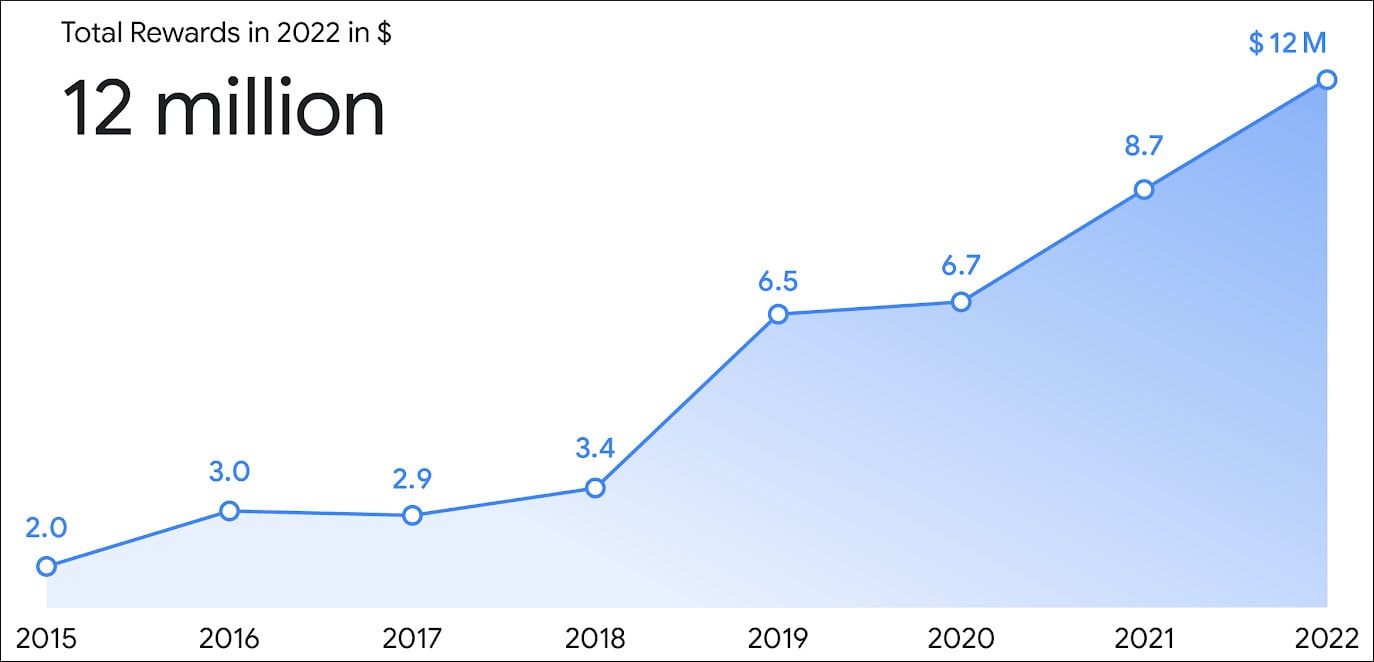
Google membayar $ 12 juta dalam hadiah bug untuk peneliti keamanan
Google tahun lalu membayar hadiah bug tertinggi melalui program hadiah kerentanan untuk laporan rantai eksploit kritis bahwa perusahaan bernilai $ 605.000.
Secara total, Google menghabiskan lebih dari $ 12 juta untuk lebih dari 2.900 kerentanan dalam produknya yang ditemukan dan dilaporkan oleh peneliti keamanan.
Hadiah Bug Android
Google menerbitkan Statistik untuk Program Penghargaan Kerentanan (VRP) pada tahun 2022, memberikan gambaran tentang bagaimana komunitas riset keamanan berkontribusi untuk membuat produk perusahaan lebih aman.
The biggest payout was for a report detailing an exploit chain of five bugs (CVE-2022-20427, CVE-2022-20428, CVE-2022-20454, CVE-2022-20459, CVE-2022-20460) in Android submitted by gzobqq, which was rewarded with $605,000.
Pada tahun 2021, peneliti yang sama menemukan dan melaporkan rantai eksploitasi kritis lainnya di Android dan menerima $ 157.000 – hadiah bug tertinggi dalam sejarah VRP Android pada saat itu.
Biasanya, hadiah untuk kerentanan Android yang diajukan melalui Google VRP adalah hingga $ 10.000 tetapi untuk rantai eksploitasi, perusahaan membayar sebanyak $ 1 juta.
Pada tahun 2022, Google membayar $ 4.8 juta hadiah untuk ratusan bug Android. Peneliti top yang melaporkan sebagian besar kerentanan adalah:
- Aman Pandey dari Bugsmirror – lebih dari 200 bug
- Zinuo Han dari Oppo Amber Security Lab – 150 Bugs
- Yu -Cheng Lin – Hampir 100 Bug
Google juga memberikan $ 486.000 tahun lalu untuk 700 laporan keamanan melalui Program Penghargaan Keamanan Chipset Android (ACSRP) yang hanya diundang.
Hadiah Chrome dan OSS
Perusahaan juga membayar total $ 4 juta pada tahun 2022 untuk 363 kerentanan di browser Chrome dan 110 masalah keamanan di Chromeos.
Google mengumumkan bahwa tahun ini Chrome VRP akan mulai bereksperimen dan dapat menawarkan peluang bonus untuk masalah keamanan yang dilaporkan di browser dan chromeos.
Program Hadiah untuk Produk Sumber Terbuka yang diluncurkan Google pada Agustus 2022 memberikan lebih dari 100 pemburu bug dengan lebih dari $ 110.000.
Selain hadiah yang dibayarkan kepada para peneliti, Google juga memberikan lebih dari $ 250.000 dalam bentuk hibah kepada lebih dari 170 peneliti. Dana ini untuk individu yang mengawasi produk dan layanan Google, bahkan jika mereka tidak’t menemukan kerentanan.
Pada tahun 2022, Google membayar 703 peneliti untuk laporan yang diajukan melalui program hadiah kerentanan dan merupakan sponsor untuk konferensi terkait keamanan Nahamcon dan BountyCon.