


Apakah google menggunakan dnssec
Ringkasan
Dalam artikel ini, kami membahas implementasi DNSSEC (Ekstensi Keamanan Sistem Nama Domain) oleh Layanan DNS Publik Google. DNSSEC adalah teknologi yang menambahkan tanda tangan kriptografi yang aman ke dalam DNS untuk mengurangi kerentanan dan memastikan integritas resolusi DNS. Sementara dnssec telah ada selama bertahun -tahun, adopsi relatif rendah. DNS publik Google sekarang melakukan validasi DNSSEC untuk semua pertanyaan secara default, meningkatkan keamanan layanan resolusi DNS -nya.
Poin -Poin Kunci:
- DNSSEC adalah teknologi kritis yang menambahkan tanda tangan kriptografi ke DNS untuk melindungi terhadap serangan DNS.
- DNSSEC memastikan integritas dan keaslian resolusi DNS, mencegah pengguna dialihkan ke situs web jahat.
- Google’s Public DNS adalah resolver DNS yang banyak digunakan yang sekarang melakukan validasi DNSSEC secara default untuk semua kueri.
- Dengan mengimplementasikan DNSSEC, DNS publik Google meningkatkan keamanan dan kepercayaan dari layanan resolusi DNS -nya.
- Adopsi DNSSEC lambat karena berbagai faktor, termasuk kurangnya motivasi di antara admin nama domain dan penulis browser.
- Layanan seperti SecSpider melacak kemajuan penyebaran DNSSEC dengan menghitung jumlah nama domain dengan kredensial DNSSEC.
- Laboratorium APNIC melakukan pengukuran untuk mengukur sejauh mana validasi dnssec berdasarkan aplikasi pengguna akhir.
- Dalam pengukuran awal mereka, sekitar 9% klien tampaknya menggunakan penyelesaian DNS yang melakukan validasi DNSSEC.
- Pengukuran yang lebih baru menunjukkan bahwa sekitar 1.6% klien secara eksklusif menggunakan penyelesaian DNS yang secara konsisten melakukan validasi DNSSEC.
- Hasil ini menyoroti tingkat adopsi DNSSEC yang relatif rendah dan kebutuhan untuk meningkatkan kesadaran dan penyebaran teknologi.
Pertanyaan unik:
- Mengapa DNSSEC Penting untuk Keamanan Resolusi DNS?
DNSSEC menambahkan tanda tangan kriptografi ke DNS, memastikan integritas dan keaslian resolusi DNS. Tanpa DNSSEC, pengguna rentan terhadap serangan DNS di mana aplikasi mereka diarahkan ke situs web berbahaya alih -alih tujuan yang dimaksudkan. - Apa pentingnya DNS publik Google yang menerapkan validasi DNSSEC secara default?
Google’s Public DNS adalah resolver DNS yang banyak digunakan, dan implementasinya validasi DNSSEC secara default meningkatkan keamanan dan kepercayaan dari layanan resolusi DNS -nya. Ini memastikan bahwa pengguna dilindungi terhadap serangan DNS dan dapat memiliki kepercayaan lebih pada keakuratan resolusi DNS yang disediakan oleh DNS publik Google. - Mengapa adopsi dnssec lambat?
Adopsi DNSSEC lambat karena berbagai faktor. Salah satu faktor penting adalah kurangnya motivasi di antara admin nama domain dan penulis browser untuk menandatangani nama domain dengan kredensial DNSSEC. Selain itu, rendahnya tingkat penyebaran DNSSEC membuatnya kurang menarik bagi alat klien untuk memasukkan validasi DNSSEC ke dalam resolusi DNS. - Apa peran layanan seperti SecSpider dalam melacak penyebaran DNSSEC?
Layanan seperti SecSpider melacak kemajuan penyebaran DNSSEC dengan menghitung jumlah nama domain yang mencakup kredensial DNSSEC. Ini membantu mengukur sejauh mana nama domain ditandatangani menggunakan tanda tangan DNSSEC dan memberikan wawasan tentang adopsi keseluruhan DNSSEC. - Bagaimana laboratorium apnik mengukur sejauh mana validasi dnssec berdasarkan aplikasi pengguna akhir?
Laboratorium Apnic melakukan pengukuran untuk menentukan sejauh mana klien menggunakan validasi dnssec bersama dengan resolusi nama. Pengukuran ini melibatkan mengamati log kueri DNS di server nama otoritatif dan menganalisis urutan dan waktu kueri DNS untuk menyimpulkan kemampuan DNSSEC dari penyelesaian DNS yang terlihat. - Apa hasil pengukuran awal laboratorium apnic?
Pengukuran awal oleh laboratorium apnik menunjukkan bahwa sekitar 9% klien tampaknya menggunakan pemulihan DNS yang melakukan beberapa bentuk validasi DNSSEC. - Keterbatasan apa yang diamati dalam pendekatan pengukuran awal?
Pendekatan pengukuran awal menggunakan generasi dinamis label DNS unik dan rantai tanda tangan DNSSEC bersama. Pendekatan ini mengandalkan caching resolver DNS, yang mempengaruhi keakuratan hasil. Pengukuran selanjutnya dilakukan untuk mengatasi keterbatasan ini. - Apa hasil dari pengukuran yang lebih baru oleh laboratorium apnic?
Pengukuran yang lebih baru menunjukkan bahwa sekitar 1.6% klien secara eksklusif menggunakan penyelesaian DNS yang secara konsisten melakukan validasi DNSSEC. Ini menunjukkan bahwa adopsi validasi dnssec oleh aplikasi pengguna akhir masih relatif rendah. - Apa yang disiratkan oleh tingkat rendah adopsi DNSSEC?
Tingkat rendah adopsi DNSSEC menunjukkan perlunya meningkatkan kesadaran dan penyebaran DNSSEC. Tanpa adopsi yang lebih luas, manfaat DNSSEC, seperti nama domain aman untuk pemetaan alamat IP dan penyediaan kunci TLS publik melalui teknologi seperti Dane, tetap kurang dimanfaatkan. - Apa dampak potensial dari adopsi DNSSEC yang lebih luas?
Adopsi DNSSEC yang lebih luas akan meningkatkan keamanan dan kepercayaan resolusi DNS untuk semua pengguna. Ini akan mengurangi risiko serangan berbasis DNS dan memberikan pemetaan yang lebih aman antara nama domain dan alamat IP, memperkuat keamanan keseluruhan Internet.
Jawaban:
- DNSSEC penting untuk keamanan resolusi DNS karena
DNSSEC menambahkan tanda tangan kriptografi ke DNS, memastikan integritas dan keaslian resolusi DNS. Tanpa DNSSEC, pengguna rentan terhadap serangan DNS seperti spoofing DNS atau keracunan cache, di mana aplikasi mereka diarahkan ke situs web jahat alih -alih tujuan yang dimaksudkan. Dengan memvalidasi respons DNS menggunakan DNSSEC, pengguna dapat lebih percaya bahwa alamat IP yang diselesaikan memang terkait dengan nama domain yang dimaksudkan. - Pentingnya DNS publik Google yang menerapkan validasi DNSSEC secara default adalah
Google Public DNS adalah salah satu penyelamat DNS yang paling banyak digunakan, dan implementasinya validasi DNSSEC secara default meningkatkan keamanan dan kepercayaan dari layanan resolusi DNS -nya. Dengan validasi DNSSEC, DNS publik Google dapat memverifikasi keaslian dan integritas respons DNS, melindungi pengguna dari serangan berbasis DNS. Validasi default ini memastikan bahwa semua pertanyaan yang dibuat melalui DN publik Google menjadi sasaran pemeriksaan DNSSEC, memberikan lapisan keamanan tambahan untuk pengguna. - Adopsi yang lambat dari DNSSEC dapat dikaitkan dengan
Berbagai faktor berkontribusi pada adopsi yang lambat dari DNSSEC. Salah satu faktor adalah kurangnya motivasi di antara administrator nama domain untuk menandatangani nama domain mereka dengan kredensial DNSSEC. Upaya dan kompleksitas tambahan yang terlibat dalam mengelola kunci dan tanda tangan DNSSEC dapat mencegah administrator domain dari mengadopsi DNSSEC. Selain itu, penulis browser mungkin enggan menerapkan validasi DNSSEC karena terbatasnya jumlah nama domain yang ditandatangani. Permintaan rendah untuk validasi DNSSEC dari pengguna juga dapat mempengaruhi motivasi untuk menggunakan alat klien yang mendukung DNSSEC. Faktor -faktor ini menciptakan siklus adopsi rendah dan insentif terbatas untuk penyebaran lebih lanjut. - Layanan seperti SecSpider Track DNSSEC Deployment oleh
Layanan seperti SecSpider Monitor Kemajuan Penyebaran DNSSEC dengan menghitung jumlah nama domain yang mencakup kredensial DNSSEC. Dengan memindai zona DNS secara teratur dan menganalisis tanda tangan DNSSEC, SecSpider dapat memberikan informasi tentang prevalensi nama domain yang ditandatangani dan adopsi keseluruhan DNSSEC. Pelacakan ini membantu meningkatkan kesadaran akan tingkat adopsi DNSSEC dan mendorong administrator nama domain untuk mempertimbangkan menerapkan DNSSEC untuk domain mereka. - Laboratorium apnik mengukur tingkat validasi dnssec oleh
Laboratorium apnik mengukur tingkat validasi DNSSEC dengan melakukan pengukuran pada aplikasi pengguna akhir. Pengukuran ini melibatkan mengamati log kueri DNS di server nama otoritatif dan menganalisis urutan dan waktu kueri DNS. Dengan memeriksa respons dan pola waktu, laboratorium apnik dapat menyimpulkan apakah DNS resolvers yang digunakan oleh pengguna akhir melakukan validasi DNSSEC. Data ini memberikan wawasan tentang proporsi aplikasi pengguna akhir yang secara aktif menggunakan validasi DNSSEC selama resolusi nama. - Dalam pengukuran awal laboratorium apnik, sekitar 9% klien tampaknya
Dalam pengukuran awal Laboratorium Apnic, sekitar 9% klien tampaknya menggunakan penyelesaian DNS yang melakukan beberapa bentuk validasi DNSSEC. Temuan ini menunjukkan tingkat adopsi dnssec sederhana di antara sebagian aplikasi pengguna akhir. Sementara 9% dapat dianggap sebagai angka yang relatif rendah, itu menunjukkan bahwa sejumlah besar pengguna atau organisasi telah memilih untuk memungkinkan validasi DNSSEC, memprioritaskan keamanan yang ditingkatkan yang ditawarkannya. - Keterbatasan yang diamati dalam pendekatan pengukuran awal oleh laboratorium apnic adalah
Pendekatan pengukuran awal yang digunakan oleh laboratorium apnik memiliki beberapa keterbatasan. Salah satu batasan adalah ketergantungan pada caching resolver DNS. Eksperimen ini melibatkan kampanye iklan online yang mendaftarkan jutaan klien akhir untuk melakukan tugas pengambilan objek DNS. The shared DNSSEC signature chain across the experiment meant that once a DNS resolver retrieved the DNSSEC Resource Records (RRs), subsequent queries for the same DNSSEC RRs were served from the resolver’s local cache. Perilaku caching ini menyulitkan untuk menilai secara akurat kemampuan DNSSEC yang sebenarnya dari masing -masing resolver dan menghasilkan potensi perkiraan yang lebih tinggi dari adopsi DNSSEC. - Dalam pengukuran yang lebih baru, sekitar 1.6% klien secara eksklusif menggunakan penyelesaian DNS itu
Dalam pengukuran yang lebih baru oleh laboratorium apnic, sekitar 1.6% klien secara eksklusif menggunakan penyelesaian DNS yang secara konsisten melakukan validasi DNSSEC. Ini menunjukkan bahwa adopsi validasi dnssec oleh aplikasi pengguna akhir masih relatif rendah. Sementara telah terjadi peningkatan kecil dibandingkan dengan pengukuran sebelumnya, ini menyoroti perlunya adopsi DNSSEC yang lebih luas di antara pemula DNS dan aplikasi pengguna akhir. - Tingkat rendah adopsi DNSSEC menyiratkan bahwa
Tingkat rendah adopsi DNSSEC menyiratkan bahwa potensi penuh DNSSEC belum direalisasikan. Dengan hanya sebagian kecil dari klien dan administrator nama domain secara aktif menggunakan DNSSEC, manfaat nama domain yang aman untuk pemetaan alamat IP dan penyediaan kunci TLS publik melalui teknologi seperti Dane tetap kurang dimanfaatkan kurang dimanfaatkan. Adopsi yang lebih luas dari DNSSEC akan berkontribusi pada infrastruktur Internet yang lebih aman dengan mengurangi risiko serangan berbasis DNS dan memastikan komunikasi yang aman antara klien dan server. - Dampak potensial dari adopsi DNSSEC yang lebih luas
Adopsi DNSSEC yang lebih luas akan secara signifikan meningkatkan keamanan dan kepercayaan resolusi DNS untuk semua pengguna. Ini akan mengurangi risiko serangan berbasis DNS seperti keracunan cache DNS dan pembajakan DNS, melindungi pengguna dari diarahkan ke situs web berbahaya. Selain itu, DNSSEC menyediakan pemetaan yang aman antara nama domain dan alamat IP, memastikan bahwa pengguna terhubung ke server yang dimaksud. Ini memperkuat keamanan internet secara keseluruhan dan mendorong kepercayaan pada interaksi online.
Dikonfirmasi – Google’S Public DNS sekarang melakukan validasi DNSSEC untuk semua pertanyaan secara default
Google telah banyak berinvestasi dalam keamanan TI, dan, saya pikir telah melakukan pekerjaan yang layak. Semua layanan adalah TLS secara default, identitas dan otorisasi ditangani dengan baik.
DNSSEC dan Google’S Public DNS Service
Sistem nama domain, atau DNS, adalah komponen yang kritis, namun agak tidak terlihat dari internet. Dunia Internet adalah dunia simbol dan kata -kata. Kami memohon aplikasi untuk berinteraksi dengan layanan seperti Google, Facebook dan Twitter, dan interaksi diutarakan dalam simbol manusia yang dapat dibaca. Tetapi interaksi dengan jaringan adalah jaringan yang sepenuhnya dalam format biner. Jadi pandangan simbolis kami tentang layanan, seperti www.Google.com, harus diterjemahkan ke dalam alamat protokol, seperti 74.125.237.144. Pemetaan dari simbol ke alamat protokol adalah salah satu fungsi kritis DNS. Kami tidak hanya mengandalkan kehadiran DNS yang berkelanjutan, tetapi juga operasi yang benar. Memasuki mybank.com.AU di browser tidak selalu menjamin bahwa interaksi Anda akan dengan layanan yang Anda maksudkan. Salah satu vektor serangan yang lebih berbahaya untuk Internet adalah dengan sengaja merusak operasi DNS, dan dengan demikian menipu aplikasi pengguna untuk membuka sesi dengan tujuan yang salah. Respons paling kuat yang kami berhasil rancang untuk mengurangi kerentanan lama ini di DNS adalah menambahkan tanda tangan kriptografi yang aman ke dalam DNS, menggunakan teknologi yang disebut DNSSEC. Tetapi apakah kita menggunakan dnssec di hari ini’S internet?
Kisah DNSSEC memiliki kesamaan yang kuat dengan IPv6. Seperti IPv6, DNSSEC telah ada selama bertahun -tahun, tetapi kesejahteraannya. Seperti IPv6, DNSSEC paling efektif ketika semua orang menggunakannya, dan pengembalian marjinal dari adopsi sedikit demi sedikit sangat rendah. Dan seperti IPv6, tingkat penyebaran dan penggunaan DNSSEC yang relatif rendah tidak mencerminkan upaya lama untuk mengangkat visibilitas teknologi dan upaya bersama untuk mempublikasikan manfaat jangka panjang yang jelas dalam penggunaan teknologi ini.
Even when the insidious dangers of an attack on the integrity of the DNS and the widely used Domain Name Certificate infrastructure were clearly demonstrated in the Diginotar incident in 2011, the potential benefits of the use of DNSSEC and the adoption of a secure binding of the domain name to IP address through digital credentials placed in a secure DNS framework failed to gain traction in the Internet. Dalam beberapa hal, ada bentuk kebuntuan timbal balik yang terjadi: sementara begitu sedikit klien yang menggunakan DNSSEC, tampaknya ada sedikit motivasi pada bagian dari admin nama domain untuk menggunakan DNSSEC untuk menandatangani nama domain. Dan sementara ada begitu sedikit nama domain yang ditandatangani, ada sedikit motivasi untuk menggunakan alat klien untuk memasukkan validasi DNSSEC ke dalam resolusi DNS. And while domain names are largely unsigned and so few clients use DNSSEC to validate DNS name resolution outcomes, there is no motivation for domain name admins or browser authors to use the DANE technology to provide a secure form of mapping from a domain name to IP address and a public TLS key.
Dapatkah kita mengukur sejauh mana dnssec telah digunakan dan digunakan saat ini’S internet? Salah satu caranya adalah dengan mengukur sejauh mana nama domain ditandatangani menggunakan tanda tangan dnssec. Layanan seperti SecSpider melacak kemajuan penandatanganan domain di berbagai zona DNS tingkat atas dan tingkat kedua dengan menghitung jumlah nama domain yang mencakup kredensial DNSSEC. Tetapi setengah dari pertanyaan lainnya juga relevan di sini. Sejauh mana aplikasi pengguna akhir menggunakan DNS Resolvers yang melakukan validasi DNSSEC saat menyelesaikan nama? Dan, paling kritis, sejauh mana aplikasi pengguna akan menahan diri untuk tidak menggunakan hasil resolusi nama DNS jika nama domain ditandatangani DNSSEC, dan validasi tanda tangan DNSSEC terkait gagal?
Di laboratorium apnic kami’telah melihat pertanyaan kedua ini, mencoba mengukur sejauh mana klien menggunakan validasi dnssec bersama dengan resolusi nama. Upaya awal kami dilakukan pada bulan Oktober dan November 2012. Latihan pengukuran pertama pada Oktober 2012 menunjuk ke sekitar 9% klien yang tampaknya menggunakan resolvers DNS yang terlihat melakukan beberapa bentuk validasi DNSSEC. Run ulang percobaan pada bulan November 2012 memberikan hasil bahwa beberapa 1.6% dari klien yang tampaknya secara eksklusif menggunakan DNS Resolvers yang secara konsisten melakukan validasi DNSSEC.
Tidak satu pun dari hasil ini yang memuaskan, dan penyebab tingkat keresahan ini dengan hasilnya berusaha untuk memperhitungkan efek caching resolver DNS ke dalam hasil percobaan. Dalam kedua percobaan ini, kami menggunakan kampanye iklan online untuk mendaftarkan jutaan klien akhir untuk melakukan koleksi objek untuk diambil, dan dalam kedua kasus kami menggunakan wildcard di DNS dan generasi dinamis label DNS yang unik untuk menghadirkan setiap klien dengan satu set nama DNS yang unik untuk diselesaikan. Namun, yang mengungkap kelemahan dalam pendekatan ini, sejauh rantai tanda tangan DNSSEC tunggal dibagikan di seluruh percobaan. This meant that once a DNS resolver had retrieved the DNSSEC Resource Records (RRs) for the experiment’s DNS names (the DNSKEY and DS RRs of the signed zone containing the wildcard entry) it served all subsequent DNSSEC RR queries from its local cache, only refreshing the cached data upon expiry of the cache lifetime of the stored records (which was set to one hour). Mengingat bahwa titik pengamatan kami untuk percobaan adalah log kueri DNS di server nama otoritatif, kami dipaksa untuk menyimpulkan kemampuan DNSSEC dari masing -masing penyelesaian DNS yang terlihat berdasarkan urutan kueri DNS seperti yang terlihat di server nama otoritatif dan waktu antara kueries. Eksperimen ini menemukan perkiraan batas atas sekitar 9% klien menggunakan DNSSEC memvalidasi resolvers menggunakan tes yang agak liberal untuk validasi DNSSEC, dan perkiraan batas bawah 1.6% dari klien yang menggunakan DNSSEC memvalidasi penyelesaian menggunakan serangkaian kendala aturan inferensi yang jauh lebih ketat. Jelas kami tertarik untuk mengurangi ketidakpastian dalam pengukuran ini jika kami bisa.
Dalam meninjau percobaan sebelumnya, kami mencatat bahwa salah satu cara untuk menghapus kebutuhan untuk menyimpulkan perilaku resolver DNS adalah dengan menggunakan konfigurasi DNS yang dihapus, sebanyak mungkin, efek dari perilaku cache resolver DNS. Rather than use a simple wildcard in a common DNSSEC-signed domain, if we could present to each client a unique DNSSEC-signed domain, then the unique label would force any DNSSEC-validating resolver to retrieve the DNSSEC RRs from the authoritative name server for this unique DNS zone. Dengan kata lain, jika penyelesaian klien melakukan validasi DNSSEC maka server nama otoritatif tidak hanya akan menerima pertanyaan A untuk alamat nama domain, tetapi juga menerima pertanyaan DNSKEY dan DS sebagai bagian dari fase validasi DNSSEC. Pendekatan ini akan memungkinkan kami untuk memastikan dengan tingkat akurasi yang lebih besar berapa banyak klien yang menggunakan DNSSEC untuk memvalidasi nama DNS. Struktur nama DNS ini ditunjukkan pada Gambar 1.
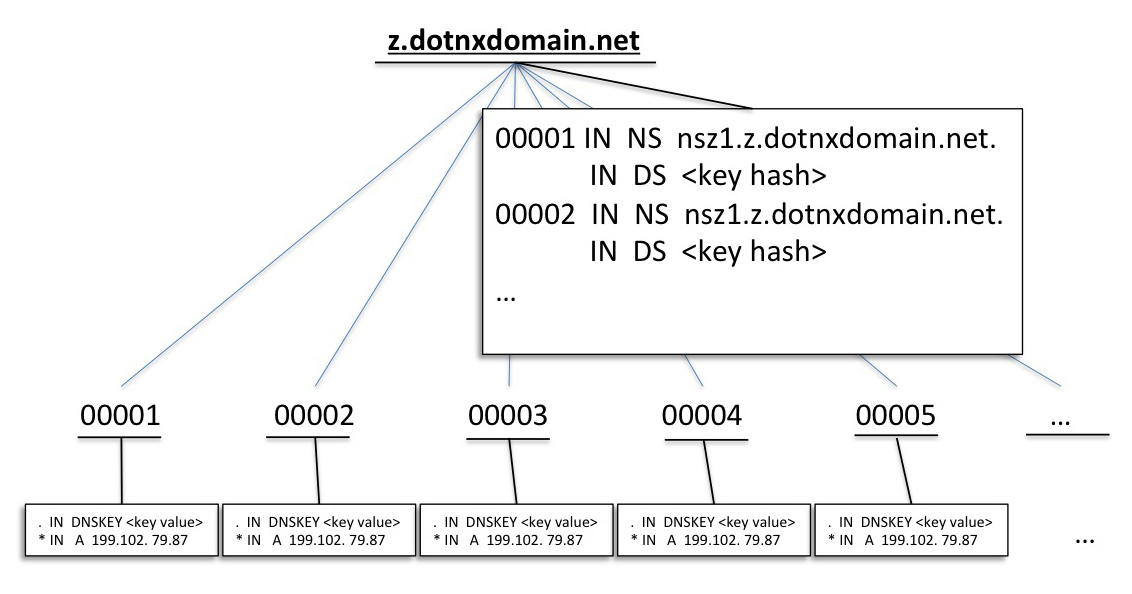
Gambar 1: Struktur nama domain yang digunakan untuk mengukur perilaku validasi dnssec
Kami menjalankan versi eksperimen pengukuran DNSSEC ini dari tanggal 8 hingga 18 Maret 2013.
Pada tanggal 19 Maret Google mengumumkan bahwa penyelesaian DNS publik Google mereka mendukung validasi DNSSEC. Dalam pengumuman mereka, Google melaporkan bahwa:
“Saat ini Google Public DNS melayani lebih dari 130 miliar permintaan DNS rata -rata (memuncak pada 150 miliar) dari lebih dari 70 juta alamat IP unik setiap hari. Namun, hanya 7% kueri dari sisi klien yang diaktifkan DNSSEC (sekitar 3% meminta validasi dan 4% meminta data DNSSEC tetapi tidak ada validasi) dan sekitar 1% dari tanggapan DNS dari sisi server nama ditandatangani.”
Pengumuman ini tampaknya menghadirkan peluang ideal untuk a “sebelum dan sesudah” Latihan, dalam melakukan latihan pengukuran DNSSEC pada periode segera setelah Google’Sakelar yang jelas ke resolvers untuk melakukan validasi DNSSEC. Dampak apa yang akan dimiliki sakelar ini pada gambaran keseluruhan klien yang melakukan validasi DNSSEC? Kami menjalankan kembali percobaan yang sama dari 22 Maret hingga 1 April 2013 untuk mengukur sejauh ini bahwa pengumuman pergeseran oleh Google ini’Server DNS publik telah mengubah gambaran keseluruhan klien yang menggunakan validasi DNSSEC.
Saat ini Google belum menyalakan validasi DNSSEC tanpa syarat. Mengutip dari materi tambahan yang diterbitkan oleh Google:
Apakah Google Public DNS mendukung protokol DNSSEC?
Ya. Google Public DNS adalah resolver yang validasi dan sadar keamanan. Saat ini ini adalah fitur opt-in: Untuk kueri yang berasal dari klien yang meminta validasi (iklan dan/atau do bendera ditetapkan), Google Public DNS memverifikasi bahwa catatan respons diautentikasi dengan benar. Validasi Secara Default (i.e. untuk semua pertanyaan) akan segera diaktifkan.
Penyelidikan klien mana yang saat ini memungkinkan DNSSEC?
Sayangnya, sebagian besar penyelesaian rintisan klien standar tidak mengaktifkan pemeriksaan DNSSEC lengkap dan tidak dapat dengan mudah dikonfigurasi ulang untuk melakukannya. Kami telah memutuskan untuk membuat peluncuran awal kami hanya mencakup penyelesaian yang secara eksplisit meminta pemeriksaan DNSSEC sehingga kami mengetahui adanya masalah sebelum mengekspos pengguna kami pada kemungkinan kegagalan DNS skala besar karena kesalahan konfigurasi atau pemadaman DNSSEC atau pemadaman. Setelah kami senang bahwa kami dapat dengan aman mengaktifkan DNSSEC untuk semua pengguna kecuali mereka yang secara eksplisit memilih keluar, kami akan melakukannya.
Implikasinya adalah, saat ini, jika kueri DNS klien tidak meminta validasi DNSSEC, maka Google Public DNS akan mengembalikan hasilnya tanpa melakukan segala bentuk validasi DNSSEC dari respons tersebut. Materi Google menunjukkan bahwa permintaan validasi DNSSEC ditandai oleh permintaan DNS yang memiliki iklan atau set bendera DO.
Bendera kueri DNS apa ini?
DNSSEC dan DNS Query Flags
Protokol DNS, sebagaimana didefinisikan dalam RFC 1034 dan RFC 1035, tidak termasuk ketentuan spesifik untuk validasi tanggapan DNS. Protokol adalah protokol kueri/respons sederhana. Klien menghasilkan kueri DNS yang terdiri dari header yang sudah selesai dan bagian kueri, dan responsnya berisi bagian header dan kueri yang sama bersama dengan jawaban, otoritas dan bagian tambahan.
DNSSEC adalah ekstensi yang kompatibel ke belakang ke protokol DNS, yang didefinisikan dalam RFCS RFC 4033, RFC 4034, RFC 4035, RFC 5155 dan RFC 6840. Ada tiga bendera dalam kueri DNS yang berisi instruksi DNSSEC eksplisit ke resolver.
Bendera do
Yang pertama adalah bagian dari mekanisme yang diperluas untuk DNS (EDNS0), yang didefinisikan dalam RFC 2671. Jika dnssec ok (MELAKUKAN) Bit diatur dalam kueri, maka ini ditafsirkan sebagai sinyal bahwa respons harus mencakup data DNSSEC dalam responsnya. Jika responsnya adalah catatan sumber daya dari zona yang ditandatangani DNSSEC, maka responsnya harus mencakup tanda tangan catatan sumber daya (RRSIG RR) sebagai tambahan untuk respons catatan sumber daya. Jika tidak ada domain seperti itu, maka responsnya harus mencakup NSEC atau NSEC3 RRS dalam responsnya.
Bendera CD
Yang kedua adalah bendera checking dinonaktifkan (CD). Jika bendera ini diatur dalam kueri maka resolver harus mengembalikan informasi yang diminta, termasuk catatan RRSIG yang sesuai jika bendera DO diatur, tetapi tidak boleh mencoba untuk memvalidasi tanda tangan yang termasuk dalam respons tersebut. Dengan mengatur bit CD dalam kueri, resolver yang berasal menunjukkan bahwa ia bertanggung jawab untuk melakukan otentikasi respons, dan bahwa server nama rekursif yang ditanya tidak boleh mengganggu fungsi ini.
Bendera iklan
Bendera terakhir adalah bendera data yang diautentikasi (AD). Bendera ini memiliki makna yang agak tidak jelas. Hingga awal 2013 dokumen standar adalah RFC4035:
4.6. Penanganan CD dan Bit Iklan
& nbs [;
Resolver yang sadar keamanan harus menghapus bit iklan saat menyusun pesan kueri untuk melindungi terhadap server nama kereta yang secara membabi buta menyalin bit header yang tidak mereka pahami dari pesan kueri ke pesan respons.
Pada bulan Februari 2013 RFC6840 diterbitkan, dengan definisi ulang berikut dari bit iklan:
5.7. Mengatur bit iklan pada pertanyaan
Semantik bit data otentik (AD) dalam kueri sebelumnya tidak terdefinisi. Bagian 4.6 dari [RFC4035] menginstruksikan penyelidik untuk selalu menghapus bit iklan saat menyusun kueri.
Dokumen ini mendefinisikan pengaturan bit iklan dalam kueri sebagai sinyal yang menunjukkan bahwa pemohon memahami dan tertarik pada nilai bit iklan dalam respons. Ini memungkinkan pemohon untuk menunjukkan bahwa ia memahami bit iklan tanpa juga meminta data dnssec melalui bit do
5.8. Mengatur bit iklan di balasan
Bagian 3.2.3 dari [RFC4035] menjelaskan dalam kondisi mana resolver yang memvalidasi harus mengatur atau menghapus bit iklan dalam respons. Untuk beroperasi dengan resolver stub dan middlebox warisan yang tidak memahami atau mengabaikan bit iklan, memvalidasi resolvers hanya boleh mengatur bit iklan ketika respons keduanya memenuhi kondisi yang tercantum dalam Bagian 3.2.3 dari [RFC4035], dan permintaan berisi set bit Do atau bit iklan set.
Pengaturan Bendera Gabungan
Efek dari berbagai pengaturan bendera kombinasi dalam kueri yang dikirim ke resolvers ditampilkan di tabel berikut.
Apakah CD AD Effect 0 0 0 Resolver mungkin atau mungkin tidak melakukan validasi DNSSEC. Tidak ada DNSSEC RRS yang dilewatkan dalam respons. 0 0 1 Resolver harus melakukan validasi. Tidak ada dnssec rrs yang dilewatkan dalam respons 0 1 0 resolver tidak boleh melakukan validasi dnssec. Tidak ada dnssec rrs yang dilewatkan dalam respons 0 1 1 sinyal campuran! Tindakan resolver tidak ditentukan. 1 0 0 Resolver harus melakukan validasi, dan mengembalikan dnssec rrs dalam responsnya 1 0 1 Resolver harus melakukan validasi, dan mengembalikan dnssec rrs dalam responsnya 1 1 0 resolver tidak boleh melakukan validasi DNSSEC, tetapi harus mengembalikan dnssec rrs dalam responsnya 1 1 1 Sinyal campuran, tetapi harus mengembalikan dnssec rrs dalam responsnya 1 1 Sinyal campuran, tetapi harus mengembalikan dnssec rrs dalam responsnya 1 1 Sinyal Mixed, tetapi harus mengembalikan DNSSEC RRS dalam responsnya 1 1 Sinyal Mixed, tetapi harus mengembalikan DNSSEC RRS dalam responsnya 1 1 1 Sinyal 1! Tindakan resolver tidak terdefinisi.
Tabel 1: Pengaturan Bendera DNSSEC dalam kueri DNS
Perlu dicatat bahwa ketika resolver diarahkan untuk tidak melakukan validasi DNSSEC, maka resolver harus merespons dengan catatan sumber daya yang diminta, bahkan dalam hal catatan sumber daya ditandatangani DNSSEC dan tanda tangannya tidak valid.
Perilaku Resolver DNS dan DNSSEC
Model konseptual paling sederhana dari resolusi DNS yang melibatkan klien, resolver DNS dan kumpulan server nama otoritatif, seperti yang ditunjukkan pada Gambar 2.
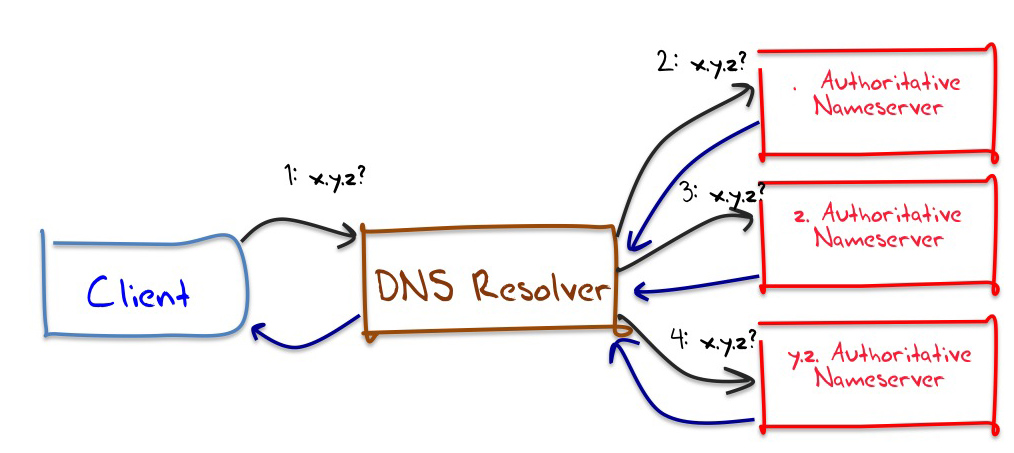
Gambar 2 – Model sederhana resolusi DNS untuk nama domain “X.y.z”
Saat klien menanyakan resolver DNS -nya untuk resolusi nama domain, seperti x.y.z, lalu resolver DNS, dengan asumsi bahwa ia memiliki status cache yang dibersihkan, pertama -tama akan mengirimkan kueri ini ke server nama root. Server akan merespons dengan set server nama otoritatif untuk domain tingkat atas z.. Resolver DNS kemudian akan mengirimkan kueri yang sama ke salah satu server nama ini untuk Z., yang akan merespons dengan server nama untuk domain y.z.. Resolver DNS kemudian akan menanyakan salah satu dari server nama ini untuk nama DNS x.y.z., dan kemudian akan lulus respons yang diterimanya kembali ke klien. Urutan kueri DNS yang dikirim oleh resolver DNS ini setelah menerima kueri awal dari klien adalah sebagai berikut:
# Query rr name server respons 1. A x.y.z. . Ns untuk "z."2. A x.y.z. z. Ns untuk "y.z."3. A x.y.z. y.z. A untuk "x.y.z."
Gambar 3 – Kueri DNS tanpa validasi DNSSEC
Bagaimana jika resolver DNS ini adalah resolver validasi DNSSEC? Ini akan melibatkan permintaan DNS tambahan, karena resolver DNS perlu memvalidasi catatan RRSIG untuk catatan sumber daya yang diambil. Validasi ini melibatkan a “jejak kembali” Up Hierarki Delegasi DNS, mengikuti rantai DNSKEY dan DS RRS hingga mencapai titik kepercayaan, yang, dalam hal ini, adalah kunci penandatanganan untuk zona root. Kumpulan permintaan DNS yang setara untuk resolver validasi DNSSEC, setelah menerima kueri awal dari klien, akan sebagai berikut:
# Query rr name server respons 1. A EDC x.y.z. . Ns untuk "z." + Rrsig 2. A EDC x.y.z. z. Ns untuk "y.z." + Rrsig 3. A EDC x.y.z. y.z. A untuk x.y.z. + RRSIG 4. Dnskey edc y.z. y.x dnskey untuk zona "y.z " + rrsig 5. Ds edc y.z. z. Ds untuk zona "y.z " + rrsig 6. DNSKEY ECD Z. z. Dnskey untuk zona "z." + Rrsig 7. DS EDC Z. . Ds untuk zona "z." + Rrsig 8. DNSKEY EDC . . Dnskey untuk zona ".A"
Gambar 4 – DNS kueri dengan validasi DNSSEC
3 kueri awal serupa, tetapi sekarang kueri yang dipancarkan oleh resolver DNS validasi DNSSEC ini termasuk EDNS0 (E) ekstensi, dan dnssec ok (D) dan pengecekan dinonaktifkan (C) Bendera. Dalam setiap kasus MELAKUKAN Sinyal bendera bahwa tanggapan dari server otoritatif harus memasukkan RRSIG RRS, jika zona tersebut memang ditandatangani DNSSEC.
Jika kami melihat transaksi di server otoritatif untuk zona y.z. Kami akan melihat kueri diikuti oleh kueri DNSKEY. Jika kita melihat transaksi di server otoritatif untuk zona induk z z., akan ada kueri, diikuti oleh permintaan DS dan permintaan DNSKEY. Dan jika kami menggunakan server nama otoritatif yang sama untuk kedua z. dan x.z. maka server nama ini akan melihat kueri untuk x.y.z., diikuti oleh permintaan DNSKEY dan DS untuk y.z.
Dari contoh ini akan tampak layak untuk mengkategorikan penyelesaian DNS ke dalam penyelesaian DNSSEC yang memvalidasi dan tidak divalidasi berdasarkan pengamatan kueri DNSKEY dan DS di server nama otoritatif yang otoritatif. Jika kita mengamati pertanyaan seperti pada Gambar 3 maka resolver DNS adalah resolver yang tidak divalidasi, dan jika mereka seperti pada Gambar 4, maka resolver adalah resolver yang memvalidasi DNSSEC. Sayangnya bentuk sederhana ini suatu kategorisasi tidak dimungkinkan, karena gambar resolusi DNS bisa jauh lebih kompleks daripada gambar sederhana Gambar 2.
Resolver DNS dapat dikonfigurasi untuk menggunakan a “ekspeditur”. Dalam hal ini resolver DNS tidak akan menanyakan server nama otoritatif secara langsung, tetapi menyalurkan pertanyaannya melalui resolver DNS lain. Keuntungan menggunakan forwarder adalah memanfaatkan efisiensi caching hasil DNS. Varian konfigurasi resolver ini memungkinkan fungsi penerusan terbatas pada resolusi zona DNS spesifik daripada menerapkannya pada semua kueri. Seorang resolver juga dapat dikonfigurasi untuk kembali ke resolusi rekursif jika forwarder gagal memberikan jawaban. ada juga “Resolver Farms” Di DNS, di mana seorang penyerang logis tunggal dapat menerima permintaan DNS, tetapi kemudian menggunakan kumpulan pemecahan DNS budak untuk melakukan kueri. Gambaran ideal resolusi DNS pada Gambar 2 harus agak ditambah untuk menggambarkan tingkat kompleksitas potensial yang terlibat dengan resolusi DNS. Gambar 5 menunjukkan beberapa konfigurasi yang mungkin terjadi.
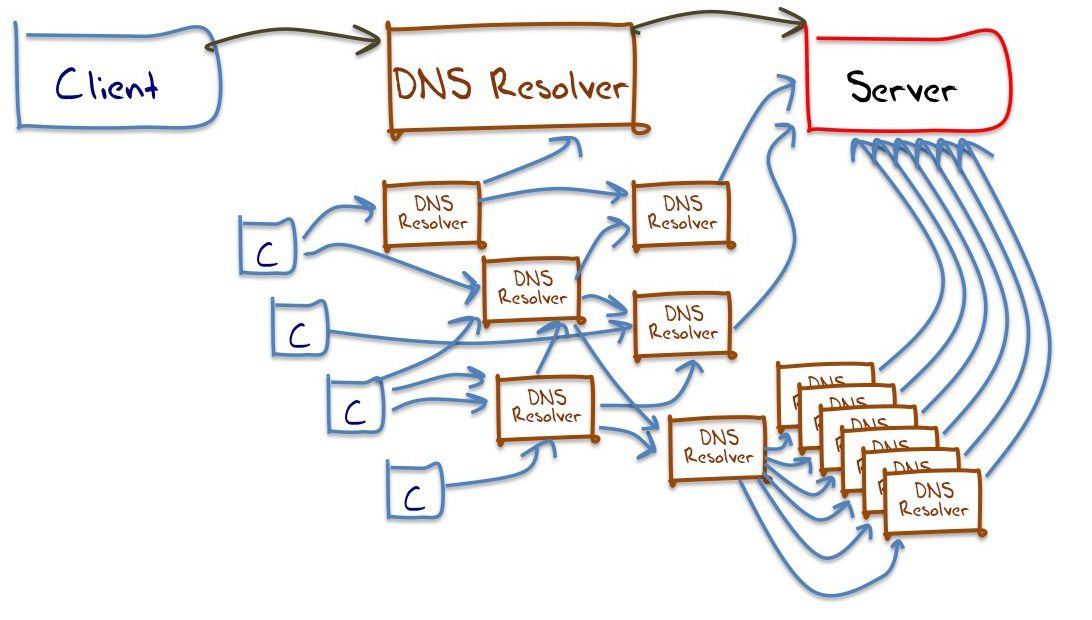
Gambar 5 – Beberapa struktur resolusi DNS dengan forwarder
Dalam konteks percobaan yang kami lakukan di sini, kami hanya menginstrumentasikan server nama otoritatif, dan kami hanya melihat pertanyaan DNS yang dikirimkan oleh”bisa dilihat” DNS Resolvers ke server ini. Dengan demikian, dalam hal penyelesaian yang terlihat langsung, pandangan infrastruktur resolusi DNS lebih dekat dengan yang ditunjukkan pada Gambar 6. Di sini struktur internal forwarder DNS secara efektif tersumbat dari server nama otoritatif, dan server hanya dapat melihat pemecah yang meneruskan permintaan untuk itu.
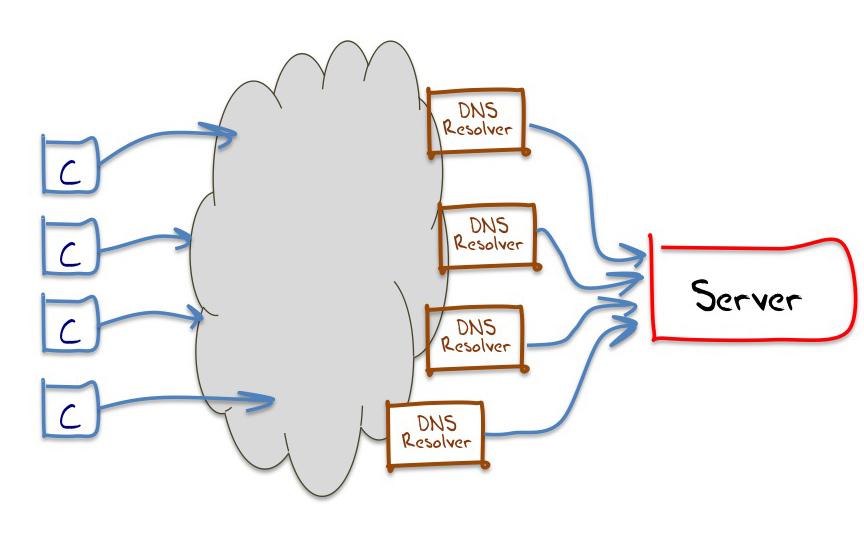
Gambar 6 – Struktur Resolusi DNS
Implikasinya di sini adalah bahwa sementara pendekatan eksperimental ini dapat memberikan pandangan yang baik tentang kemampuan validasi DNSSEC dari klien, ini membutuhkan beberapa tingkat inferensi, dan tingkat ketidakpastian terkait aturan inferensi aplikasi, untuk menyimpulkan perilaku validasi DNSSEC dari penyelesaian DNS DNS penyelesaian DNS. Misalnya, jika resolver validasi DNSEC menggunakan forwarder yang tidak divalidasi, maka server nama otoritatif akan melihat urutan kueri dari forwarder dengan set bendera DO dan CD yang konsisten dengan validasi DNSSEC. Jika resolver non-DNSSEC-validating digunakan sebagai forwarder A DNSSEC-Validating Resolver, maka server nama yang otoritatif mungkin melihat urutan kueri yang sama dari forwarder ini.
Eksperimen Pengukuran DNSSEC
Dalam percobaan ini objek flash adobe tertanam dalam iklan online. Kode ini dijalankan setelah presentasi iklan, dan tidak mengharuskan pengguna untuk mengklik kesan iklan.
Kode menyebabkan klien mengambil objek dari pengontrol percobaan, yang memberi makan klien dengan 4 URL untuk mengambil. Tiga URL pertama akan segera diambil, sedangkan URL keempat harus diambil setelah tiga objek pertama diambil, atau setelah berakhirnya timer 10 detik, mana yang terjadi terlebih dahulu. Semua URL ini termasuk label DNS yang unik. Contoh set keempat URL ditunjukkan di bawah ini. Generator URL menghasilkan serangkaian nilai unik untuk setiap percobaan. Bidang unik ini disorot dalam warna.
D http: // d.U7280280162.S1364784185.V6022.69da1.z.dotnxdomain.net/1x1.png?D.U7280280162.S1364784185.V6022.69da1.z.dotnxdomain.bersih e http: // e.U7280280162.S1364784185V6022.69da1.z.dashnxdomain.net/1x1.png?e.U7280280162.S1364784185.V6022.69da1.z.dashnxdomain.bersih F http: // f.U7280280162.S1364784185.V6022.69da2.z.dotnxdomain.net/1x1.png?F.U7280280162.S1364784185.V6022.69da2.z.dotnxdomain.bersih hasil http: // hasilnya.U7280280162.S1364784185.V6022.69da1.X.Rand.apnic.net/1x1.png?Hasil.U7280280162.S1364784185.i767.V6022.69da1& r =
Seperti yang ditunjukkan pada contoh di atas, tiga URL berbagi label DNS heksadesimal, “69DA1 ″ dalam contoh ini, sedangkan URL lainnya termasuk label yang nilainya lebih besar, “69da2” dalam hal ini. URL pertama, dimulai dengan label D, menggunakan kombinasi catatan wildcard dan domain yang ditandatangani DNSSEC. Dalam hal ini tanda tangan DNSSEC dari catatan sumber daya yang valid. URL kedua, dimulai dengan label E, menggunakan kombinasi yang sama, tetapi dalam hal ini domain tidak ditandatangani DNSSEC. URL ketiga, dimulai dengan label F, juga menggunakan kombinasi domain wildcard dan domain yang ditandatangani DNSSEC. Namun, dalam hal ini tanda tangan DNSSEC tidak valid, sejauh mencatat DS untuk zona 69DA2.z.dotnxdomain.NET tidak cocok dengan catatan DNSKEY yang sesuai. URL Hasilnya bukan DNSSEC yang ditandatangani. Urutan penyajian URL dalam skrip ditetapkan sebagai urutan dengan URL akhir yang tertunda selama 10 detik, atau hasil pengambilan yang berhasil dari tiga URL pertama, mana yang terjadi terlebih dahulu. Klien diinstruksikan untuk memulai timer untuk pengambilan URL D, E dan F, dan melaporkan nilai -nilai timer dalam URL hasil.
Tujuan kami adalah untuk memastikan bahwa setiap klien disajikan dengan label DNS yang ditandatangani secara unik, memastikan bahwa tidak ada keadaan cache di resolver DNS atau di server proxy web mana pun. Hasilnya adalah bahwa setiap percobaan menyebabkan satu set transaksi DNS dan HTTP dengan server DNS otoritatif dan server web untuk nama domain ini.
Eksperimen menggunakan server tunggal, yang berisi server nama DNS (menjalankan BIND 9.9.2-p1), dan server web (menjalankan Apache v2.2.23). Server ini adalah satu -satunya server nama otoritatif untuk domain yang digunakan dalam empat URL ini, dan titik RRS hanya ke server ini. Dalam percobaan ini kami sengaja mengatur seluruh percobaan menggunakan IPv4, meninggalkan investigasi IPv6 dan DNSSEC ke percobaan lain.
While the DNSSEC validation capabilities of individual DNS resolvers are somewhat challenging to infer from this form of experiment, it we take a step back and pose the question of whether the end user uses DNSSEC validation via its configured DNS resolvers, then this is possible to infer from the log of DNS queries and HTTP fetches at the common server. Contoh ekstrak dari log DNS dan HTTP dari server, yang berkaitan dengan satu percobaan (U5158122700.S1364428847 Dalam hal ini) ditunjukkan di bawah ini.
Permintaan server DNS -Ed di e.U5158122700.S1364428847.V6022.5e3bf.z.dashnxdomain.net dns -ed dalam f.U5158122700.S1364428847.V6022.5E3C0.z.dotnxdomain.net dns -ed dalam d.U5158122700.S1364428847.V6022.5e3bf.z.dotnxdomain.net http get/crossdomain.xml e.U5158122700.S1364428847.V6022.5e3bf.z.dashnxdomain.net http get /1x1.png e.U5158122700.S1364428847.V6022.5e3bf.z.dashnxdomain.net http get /crossdomain.xml d.U5158122700.S1364428847.V6022.5e3bf.z.dotnxdomain.net http get /1x1.png d.U5158122700.S1364428847.V6022.5e3bf.z.dotnxdomain.net http get /crossdomain.xml f.U5158122700.S1364428847.V6022.5E3C0.z.dotnxdomain.net http get /1x1.png f.U5158122700.S1364428847.V6022.5E3C0.z.dotnxdomain.net dns -ed dalam hasil.U5158122700.S1364428847.V6022.5e3bf.X.Rand.apnic.net http get /crossdomain.Hasil XML.U5158122700.S1364428847.V6022.5e3bf.X.Rand.apnic.net http get /1x1.png?Hasil.U5158122700.S1364428847.i767.V6022.5E3BF & R = ZD-1923.ZE-1578.ZF-1578
Gambar 7 – Log server dari percobaan yang tidak melakukan validasi DNSSEC
Eksperimen ini menghasilkan 4 kueri DNS, dan 8 kueri HTTP. Permintaan DNS semuanya menggunakan bendera DNSSEC OK (DO) (“-Ed” Dalam log menunjukkan bahwa resolusi rekursif dari kueri dinonaktifkan (-), EDNS0 sedang digunakan (E), dan catatan sumber daya tanda tangan DNSSEC diminta, jika tersedia (d)). Namun, resolver DNS meminta RRS tetapi tidak meminta DNSKEY atau DS RRS. Tampaknya sementara resolver telah mengatur bendera DNSSEC OK, itu tidak melakukan segala bentuk validasi DNSSEC pada nilai yang dikembalikan dalam RRSIG RRS.
Klien mengambil ketiganya (D, E dan F) URL. Mempertimbangkan bahwa f URL memiliki tanda tangan DNSSEC yang tidak valid maka ini menegaskan bahwa resolver DNS yang digunakan oleh klien ini tidak melakukan validasi DNSSEC apa pun. Baris hasilnya juga mencakup hasil timer sisi klien, dan klien melaporkan bahwa Eksperimen D mengambil klien 1.923ms untuk memuat, E mengambil 1.578ms dan F mengambil 1.578ms. Waktu yang sedikit lebih lama untuk melakukan fetch D URL dibandingkan dengan fetch f url bisa disebabkan oleh cache resolusi resolusi z.dotnxdomain.bersih saat menyelesaikan url d, dan menggunakan nilai -nilai cache saat menyelesaikan url f.
Sekarang, sebaliknya, berikut ini adalah ekstrak dari log yang sama yang menunjukkan pertanyaan DNS yang diterima oleh server nama otoritatif dari resolver DNS yang tampaknya melakukan validasi DNSSEC.
Permintaan server DNS A -EDC di D.U94278337.S1364428957.V6022.5e4e3.z.dotnxdomain.net dns a -edc di e.U94278337.S1364428957.V6022.5e4e3.z.dashnxdomain.net dns a -edc di dnskey 5e4e3.z.dotnxdomain.Net DNS A -EDC di DS 5E4E3.z.dotnxdomain.net dns a -edc dalam f.U94278337.S1364428957.V6022.5e4e4.z.dotnxdomain.net dns a -edc di dnskey 5e4e4.z.dotnxdomain.Net DNS A -EDC di DS 5E4E4.z.dotnxdomain.net dns b -edc dalam f.U94278337.S1364428957.V6022.5e4e3.z.dotnxdomain.net dns b -edc di dnskey 5e4e4.z.dotnxdomain.net dns b -edc di ds 5e4e4.z.dotnxdomain.net http get /crossdomain.xml d.U94278337.S1364428957.V6022.5e4e3.z.dotnxdomain.net http get /1x1.png d.U94278337.S1364428957.V6022.5e4e3.z.dotnxdomain.net http get /crossdomain.xml e.U94278337.S1364428957.V6022.5e4e3.z.dashnxdomain.net http get /1x1.png e.U94278337.S1364428957.V6022.5e4e3.z.dashnxdomain.net dns a -edc dalam hasil.U94278337.S1364428957.V6022.5e4e3.X.Rand.apnic.net http get /crossdomain.Hasil XML.U94278337.S1364428957.V6022.5e4e3.X.Rand.apnic.net http get /1x1.png?Hasil.U94278337.S1364428957.i767.V6022.5e4e3 & r = ZD-1572.ZE-1269.zf-null
Gambar 8 – Log server dari percobaan yang melakukan validasi DNSSEC
Dalam hal ini, klien mengambil dua URL (D dan E), dan tidak mengambil URL yang terkait dengan nama domain F yang gagal validasi DNSSEC.
Resolver DNS melakukan validasi DNSSEC, sebagaimana dibuktikan dengan pengambilan DNSKEY dan DS RRS untuk zona domain D dan F. Resolusi DNS pertama untuk nama domain F gagal validasi DNSSEC, dan klien tampaknya telah menerima respons servfail. Klien kemudian mencoba resolver yang dikonfigurasi kedua, yang juga melakukan validasi DNSSEC. Pada tahap ini klien menyerah pada upaya untuk menyelesaikan nama domain f. Setelah kedaluwarsa 10 detik pengatur waktu klien mengambil URL hasil. Baris hasilnya juga mencakup hasil timer sisi klien, dan klien melaporkan bahwa D URL mengambil klien 1.572ms untuk memuat, E mengambil 1.269 ms dan F tidak diambil. Waktu yang sedikit lebih lama untuk melakukan d fetch dibandingkan dengan e fetch dapat sebagian disebabkan oleh pengambilan resolver dari DNSKEY dan DS RRS untuk domain D, dan validasi DNSSEC yang terkait dengan DNS yang telah dilakukan oleh Penyelidikan, karena klien tidak akan menerima hasil dari DNS yang telah dilakukan dengan dan quies yang telah divalidasi, karena klien tidak akan menerima hasil dari DNS yang telah dikerjakan hingga dan quies yang telah divalidasi, karena klien tidak akan menerima hasil dari DNS dan DNS yang telah divalidasi, karena klien tidak akan menerima hasil dari DNS yang telah dilakukan dan quies yang telah divalidasi, karena klien tidak akan menerima hasil dari DNS dan DNS yang telah dikerahkan oleh DNSE DNY PENGGUHAN PENGGURANGAN PENGGANTIK, karena klien tidak akan menerima hasil dari DNS dan DNS yang telah dikerahkan oleh DNAES DNAY TINGGA PENGGA.
Tujuan dari percobaan ini adalah untuk mencicipi serangkaian klien acak besar dari seluruh internet dan mendapatkan browser mereka untuk menjalankan percobaan ini. Jika himpunan transaksi di server menyerupai set transaksi pertama yang ditunjukkan di atas maka kita dapat menyimpulkan dan klien tidak menggunakan DNSSEC, sementara jika himpunan transaksi menyerupai set kedua yang ditunjukkan di atas, maka klien menggunakan DNS Resolvers yang melakukan validasi DNSSEC untuk melindungi fungsi resolusi namanya namanya.
Dalam pengaturan eksperimental ini satu -satunya komponen yang dapat diakses yang dapat kami lengkapi dengan instrumentasi adalah server otoritatif untuk domain “dotnxdomain.bersih.”. If the DNS resolver was not performing DNSSEC validation then we would expect to see a single query for an A RR made to the authoritative server, while if the DNS resolver was a DNSSEC validating resolver then we would expect to see an A RR query, followed by a DNSKEY and a DS query.
Dan inilah yang terlihat. Pertanyaan berikut dicatat oleh server nama otoritatif dari resolver DNS yang tidak divalidasi:
22-Mar-2013 01:46:34.209 10.0.0.1#59296: Kueri: E.U3435434437.S1363916793.V6022.58CB7.z.dashnxdomain.net in a -Ed 22-Mar-2013 01:46:34.311 10.0.0.1#57571: Kueri: D.U3435434437.S1363916793.V6022.58CB7.z.dotnxdomain.net in a -Ed 22-Mar-2013 01:46:34.245 10.0.0.1#6322e: Kueri: f.U3435434437.S1363916793.V6022.58CB8.z.dotnxdomain.net di -ed
Kueri berikut dicatat oleh server nama otoritatif dari satu set Penyelidikan DNS yang tampaknya melakukan validasi DNSSEC:
22-Mar-2013 01:40:48.029 10.0.0.2#17283 Kueri: D.U2867716218.S1363916447.V6022.58721.z.dotnxdomain.net in a -Ed 22-Mar-2013 01:40:48.038 10.0.0.2#22572 Kueri: 58721.z.dotnxdomain.net di DS -Ed 22-Mar-2013 01:40:48.056 10.0.0.2#54384 Kueri: 58721.z.dotnxdomain.net di dnskey -Ed 22-Mar-2013 01:40:48.229 10.0.0.3#18024 Kueri: E.U2867716218.S1363916447.V6022.58721.z.dashnxdomain.net in a -Ed 22-Mar-2013 01:40:48.024 10.0.0.4#19869 Kueri: f.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.net in a -Ed 22-Mar-2013 01:40:48.032 10.0.0.4#52521 Kueri: 58722.z.dotnxdomain.net di DS -Ed 22-Mar-2013 01:40:48.049 10.0.0.4#35302 Kueri: 58722.z.dotnxdomain.net di dnskey -Ed 22-Mar-2013 01:40:48.084 10.0.0.5#44543 Kueri: f.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.net in a -Ed 22-Mar-2013 01:40:48.092 10.0.0.5#46424 Kueri: 58722.z.dotnxdomain.net di DS -Ed 22-Mar-2013 01:40:48.109 10.0.0.5#17802 Kueri: 58722.z.dotnxdomain.net di dnskey -Ed 22-Mar-2013 01:40:48.139 10.0.0.6#24334 Kueri: f.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.net in a -Ed 22-Mar-2013 01:40:48.147 10.0.0.6#18014 Kueri: 58722.z.dotnxdomain.net di DS -Ed 22-Mar-2013 01:40:48.164 10.0.0.6#43916 Kueri: 58722.z.dotnxdomain.net di dnskey -Ed 22-Mar-2013 01:40:48.197 10.0.0.6#51221 Kueri: f.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.net in a -Ed 22-Mar-2013 01:40:48.230 10.0.0.7#58295 Kueri: f.U2867716218.S1363916447.V6022.58722.z.dotnxdomain.net in a -Ed 22-Mar-2013 01:40:48.239 10.0.0.7#34658 Kueri: 58722.z.dotnxdomain.net di DS -Ed 22-Mar-2013 01:40:48.255 10.0.0.7#31055 Kueri: 58722.z.dotnxdomain.net di dnskey -ed
Dalam hal ini F URL, yang berisi tanda tangan DNSSEC yang tidak valid, tampaknya menghasilkan respons kesalahan servfail dari kueri DNS awal yang, pada gilirannya, memicu proses resolusi nama klien untuk mencoba lagi seluruh permintaan DNS menggunakan resolver yang berbeda. Pengulangan kegagalan yang sama menyebabkan klien melakukan coba lagi pada resolver ketiga dan terakhir yang dikonfigurasi.
Hasil percobaan
Jalankan pertama dari percobaan ini memiliki hasil berikut:
Eksperimen yang Disajikan: 2.802.390 Eksperimen yang Disajikan dengan Fetches Web: 2.632.322 Eksperimen yang Disajikan dengan Hasil Web Fetch: 2.142.141
Tabel 2 – Eksperimen A menghitung
Ini menunjukkan “menurunkan” menilai percobaan. Saat iklan disajikan kepada pengguna (an “kesan”) pengguna akhir’S browser dilewatkan objek flash. Eksekusi objek flash menyebabkan browser pengguna akhir untuk mengumpulkan parameter untuk percobaan, yang terdiri dari tiga URL percobaan dan URL hasil. Browser kemudian akan mulai mengambil dari tiga URL dengan menyelesaikan nama DNS untuk URLS. Pengukuran pertama “Eksperimen yang disajikan” Di server nama otoritatif adalah jumlah total dari jumlah pengidentifikasi unik yang menghasilkan kueri DNS. Browser pengguna akhir kemudian akan melakukan pengambilan URL. Perbedaan antara jumlah kueri DNS dan jumlah pengambilan web menunjukkan bahwa sekitar 6% dari percobaan yang dibatalkan sebelum melanjutkan ke bagian web mengambil bagian dari percobaan. Ketika salah satu ketiga URL telah diambil, atau 10 detik telah berlalu, browser pengguna akhir kemudian akan melakukan kueri resolusi DNS untuk URL hasil dan kemudian ambil URL. 19% percobaan lebih lanjut tidak sampai ke hasil fase hasil ini. Untuk memastikan bahwa efek aborsi, eksperimen, diminimalkan, ringkasan berikut hanya berkaitan dengan 2.142.141 percobaan yang telah menyelesaikan pengambilan URL hasil.
Eksperimen ini terdiri dari pengambilan URL D, E dan F. Tabel berikut menunjukkan jumlah klien yang mengambil berbagai kombinasi URL ini (dan juga mengambil URL hasil).
D e f Count no no no 4.325 0.20% Ya Tidak Tidak 1.024 0.05% Tidak Ya Tidak 2.627 0.12% Ya Ya Tidak 60.988 2.85% Tidak Tidak Ya 1.045 0.05% Ya Tidak Ya 6.108 0.29% Tidak Ya Ya 3.291 0.15% ya ya ya 2.059.990 96.17%
Tabel 3 – Eksperimen kombinasi pengambilan URL
Ada total 60.998 percobaan yang diambil D Dan e, tapi tidak F. Ada kemungkinan bahwa ini karena klien tidak dapat memvalidasi tanda tangan DNSSEC di F nama domain, tetapi juga merupakan kemungkinan bahwa klien tidak mengambil f karena beberapa bentuk ujung prematur dari percobaan’eksekusi, meskipun hasil URL telah diambil. Dimungkinkan untuk menggunakan log DNS untuk mengonfirmasi apakah klien berusaha memvalidasi nama domain F dengan mencari klien yang mengambil RRS DS dan DNSKEY untuk keduanya D Dan F, tapi hanya diambil D Dan e. Seperti yang ditunjukkan pada tabel di bawah ini, ada 58.303 percobaan eksperimen seperti itu, atau 2.72% dari total.
Kami juga tertarik pada jumlah klien yang menggunakan beberapa penyelesaian DNS di mana hanya beberapa resolvers yang melakukan validasi DNSSEC. Jika resolver validasi-DNSSEC mengembalikan kode kesalahan servfail, kemungkinan klien kemudian akan meneruskan kueri ke resolvers lainnya. Jika Penyelidik ini tidak melakukan validasi DNSSEC maka klien akan menerima respons untuk nama domain F. Jadi kategori berikutnya adalah jumlah klien yang mengambil D, E dan F, dan mengambil RRS DS dan DNSKEY untuk D dan F baik. Pengguna ini tampaknya menggunakan campuran klien yang memvalidasi DNSSEC dan non-DNSSEC. Seperti yang ditunjukkan pada tabel di bawah ini, ada 52.713 percobaan eksperimen seperti itu, atau 2.46% dari total.
Dari eksperimen yang tersisa, kami telah mengekstraksi percobaan percobaan di mana hanya RRS yang ditanya, yang menyumbang 2.026.014 percobaan, atau 94.58% dari total.
Yang tersisa adalah sekitar 2.368 percobaan percobaan yang tampaknya mengambil beberapa dnssec rrs, tetapi tidak dapat diklasifikasikan ke dalam salah satu dari dua kategori di atas.
DNSSEC Validating Resolvers: 58.303 2.72% menggunakan campuran pemicu validasi dan non-validasi: 52.713 2.46% diambil DNSSEC RRS Beberapa waktu: 2.368 0.11% tidak menjemput dnssec rrs: 2.026.014 94.58%
Tabel 4 – Eksperimen Kemampuan Klien untuk DNSSEC
Hasil dari percobaan ini menunjukkan bahwa beberapa 2.72% Dari semua klien yang tampaknya secara eksklusif menggunakan pemelihara validasi DNSSEC, dan tidak akan dapat menyelesaikan nama DNS ketika tanda tangan DNSSEC tidak valid. 2 lebih lanjut.46% klien menggunakan campuran penyelesaian DNSSEC-validating dan non-validasi, sehingga mereka tidak mendapatkan nyata “perlindungan” dari konfigurasi campuran ini.
Apa yang berubah setelah pengumuman validasi DNSSEC dari Penyelidikan DNS Publik Google Google? Berikut ini adalah data yang sama dari percobaan yang dilakukan dari Formulir 22 Maret hingga 1 April.
Eksperimen yang Disajikan: 2.590.330 Eksperimen yang disajikan dengan Fetches Web: 2.421.138 Eksperimen yang disajikan dengan hasil Web Fetch: 1.930.180
Tabel 5 – Eksperimen B Hitung
D e f Count No No No 3.471 0.18% Ya Tidak Tidak 797 0.04% Tidak Ya Tidak 2.698 0.14% Ya Ya Tidak 67.487 3.50% Tidak Tidak Ya 832 0.04% Ya Tidak Ya 4.027 0.21% Tidak Ya Ya 3.352 0.17% ya ya ya 1.844.790 95.58%
Tabel 6 – Eksperimen Kombinasi Fetch URL
DNSSEC VEDIRASI DNSSEC BEKERJA: 64.690 3.35% menggunakan campuran pemecah validasi dan non-validasi: 43.657 2.26% Dnssec RRS beberapa waktu: 2.652 0.11% tidak mengambil dnssec rrs: 1.816.968 94.13%
Tabel 7 – Eksperimen B Kemampuan Klien untuk DNSSEC
Hasil dari percobaan kedua ini menunjukkan bahwa beberapa 3.35% Dari semua klien yang tampaknya secara eksklusif menggunakan penyelesaian validasi DNSSEC, dan, dengan benar, tidak akan dapat menyelesaikan nama DNS ketika tanda tangan DNSSEC -nya tidak valid. 2 lebih lanjut.26% klien menggunakan campuran pemecah DNSSEC-validating dan non-validasi. Tingkat klien yang memvalidasi dnssec tampaknya telah meningkat sedikit lebih dari 0.5%.
Apakah perubahan positif dari tingkat klien yang melakukan validasi DNSSEC yang disebabkan oleh perubahan perilaku server DNS publik Google Google?
Server DNS Publik Google
Peningkatan 0 ini.5% dalam jumlah klien yang melakukan validasi DNSSEC dari Eksperimen A ke Eksperimen B mungkin dapat dikaitkan dengan Google yang mengaktifkan validasi DNSSC di server DNS publik pada saat pengumuman, atau bisa berada dalam batas -batas kesalahan eksperimental ini, atau bisa menjadi hasil dari beberapa set penyelamat lainnya yang menyalakan DNSEC pada periode ini, atau itu bisa menjadi periode ini. Dia’S pertanyaan yang masuk akal untuk menanyakan apakah set data kueri DNS dari server nama DNS Google sebelum dan sesudah pengumuman Google menunjukkan perbedaan dalam sejauh mana mereka melakukan validasi DNSSEC DNSSEC.
DNS Publik Google adalah DNS Forwarder, jadi dalam melihat profil kueri DNS yang dihasilkan oleh Google Resolvers, mungkin berguna untuk melihat serangkaian transformasi antara kueri yang dikirim ke Google dan kueri bahwa Google DN Resolvers akan membuat server nama yang otoritatif dan Google Resolvers akan membuat server yang otoritatif ke Google DNS akan membuat para pelayanan otoritatif yang otoritatif. (Dengan asumsi satu set nama domain unik yang belum dimuat ke dalam cache DNS lokal Google).
Kueri Asli Kueri yang sesuai Google | Validasi non-validasi | | | A A A A(cd) A A A(do) A(do) A(do), DS(do), DNSKEY(do) A(do, cd) A(do) A(do) DS(cd) DS(do) DS(do) DNSKEY(do, cd) DNSKEY(do) DNSKEY(do) In this table "cd" is the Checking Disabled flag set, and "do" is the EDNS0 option present and the DNSSEC OK flag set
Tabel 8 – DNS Query Transformasi Seperti yang dilakukan oleh Forwarders DNS Publik Google Google
Penyelidikan DNS publik Google tidak mengatur bendera CD pada salah satu pertanyaan yang mereka buat untuk server nama otoritatif (bertentangan dengan saran eksplisit di bagian 5.9 dari RFC6840, tetapi karena server adalah server nama yang otoritatif, saran dalam RFC ini dalam kasus khusus ini adalah nilai yang meragukan! Penyelidikan DNS Google tampaknya tidak mengubah perilaku resolusi DNS dalam tidak mengatur bendera CD saat membuat pertanyaan ke server nama otoritatif).
Selain perubahan ini ke profil kueri, satu -satunya perubahan lain yang kami harapkan untuk dilihat dari perspektif kueri yang diterima di server nama otoritatif antara resolver Google yang tidak melakukan validasi DNSSEC dan dnssec yang melakukan rentang yang lebih rendah, sementara proporsi rr. OK Bendera harus naik. Alasannya adalah bahwa jika Google menerima kueri dengan set bendera DO dan bendera CD dengan jelas, maka itu sendiri akan melakukan validasi DNSSEC pada hasilnya, dan dengan demikian akan menghasilkan kueri A, DS dan DNSKEY. Jika Google menerima kueri dengan set bendera DO dan CD, maka itu akan mengirim kueri ke server nama otoritatif hanya dengan set bendera DO, tetapi tidak akan melakukan validasi dnssec apa pun dengan sendirinya, karena bendera CD telah mengarahkannya untuk tidak melakukannya untuk tidak melakukannya.
Jadi, inilah hasil dari dua proses percobaan pengukuran ini. Eksperimen A adalah periode dari tanggal 8 hingga 18 Februari 2013, dan Eksperimen B adalah periode dari 22 Maret hingga 1 April 2013.
Eksperimen A Eksperimen B Jumlah total kueri: 309.043 328.059 . Single A Query: 256.708 83.07% 289.428 88.22% Single A Query With Do Set: 23.134 7.48% 20.119 6.13% beberapa pertanyaan: 11.700 3.79% 7.916 2.41% beberapa kueri, semua dengan DO set: 1.179 0.38% 578 0.18% beberapa pertanyaan, beberapa dengan set do set: 1.194 0.39% 877 0.27% urutan kueri DNSSEC-VALIDED tunggal: 5.904 1.91% 3.196 0.97% Urutan Kueri Lainnya: 7.482 2.42% 4.706 1.43%
Tabel 9 – Google’S Public DNS Resolvers DNS Query Profile: Total
Hasil ini tidak terlalu menyala. Proporsi urutan kueri DNSSEC-Validation tunggal (kueri A diikuti oleh permintaan DS dan DNSKEY di kedua urutan) sebenarnya jatuh dalam percobaan B. Hal ini mengarah pada kesimpulan sementara bahwa, dalam batas -batas variasi data dalam percobaan ini, tampaknya server DNS publik Google telah melakukan validasi DNSSEC selama beberapa waktu, dan validasi DNSSEC tidak hanya dinyalakan pada saat pengumuman Google pada 19 Maret 2013 tidak diaktifkan pada saat Google € pada 19 Maret 2013 pada 19 Maret 2013 pada saat 19 Maret 19 Maret 2013 pada 19 Maret 19 Maret 2013 pada saat Google Maret 2013 Maret 2013 pada saat 19 Maret 19 Maret 2013 pada saat 19 Maret 19 Maret 19 Maret 2013 pada saat 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret 19 Maret.
Ada cara potensial lain untuk mendeteksi resolver DNS Google yang melakukan validasi DNSSEC. Anda menanyakan RR dari server DNS publik Google dengan set bit dnssec ok, dan nama domainnya ditandatangani DNSSEC, dan tanda tangan DNSSEC yang tidak berlaku, maka sementara permintaan yang sama, dan penahanan yang akan terjadi secara resmi. pertanyaan untuk dikirim ke server nama otoritatif. Di sisi lain jika tanda tangan DNSSEC dari nama domain tidak valid, maka kueri berikutnya untuk nama domain yang sama (dengan set bit DNSSEC OK) akan menyebabkan DNS Resolvers untuk menanyakan kembali server nama otoritatif server otoritatif yang berwibawa otoritatif). Eksperimen ini memiliki tanda tangan DNSSEC-VALID dan DNSSEC-INVALID dengan nama domain D dan F. Adalah perbedaan yang terlihat dalam pola kueri dari penyelesaian DNS publik Google?
Kategori Eksperimen A Eksperimen B Valid (%) Tidak valid (%) valid (%) Tidak valid (%) Jumlah total kueri: 153.540 154.907 164.043 165.623 Kueri tunggal: 127.366 82.95% 128.134 82.72% 144.561 88.12% 145.725 87.99% Single A Query With Do Set: 5.465 3.56% 5.386 3.48% 6.308 3.85% 6.259 3.78% beberapa pertanyaan: 5.557 3.62% 5.789 3.74% 3.780 2.30% 4.038 2.44% Multiple A kueri, semua dengan DO set: 245 0.16% 248 0.16% 226 0.14% 236 0.14% beberapa kueri, beberapa dengan set do set: 202 0.13% 222 0.14% 231 0.14% 224 0.14% urutan kueri DNSSEC-VALIDED tunggal: 10.818 7.05% 5.904 3.81% 6.434 3.92% 3.196 1.93% DNSSEC Validasi ditambah permintaan tambahan: 1.864 1.21% 7.482 4.83% 1.124 0.69% 4.706 2.84% lainnya 2.023 1.32% 1.742 1.12% 1.379 0.84% 1.239 0.74%
Tabel 10 – Google’S Public DNS Resolvers DNS Query Profile: Total valid dan tidak valid
Tabel ini tidak menunjukkan perubahan yang cukup besar dalam volume kueri antara nama DNS yang valid dan tidak valid. Nya mungkin karena sifat percobaan ini, di mana penggunaan label DNS yang unik dalam setiap percobaan dengan sengaja dirancang untuk menghindari caching.
Namun, ada satu kasus di mana ada beberapa bukti kueri DNS berulang. Penurunan proporsi relatif dari urutan kueri validasi DNSSEC tunggal antara nama domain yang valid dan tidak valid adalah ilustrasi dari bentuk perilaku klien di mana respons kesalahan servfail dari kueri DNS awal menyebabkan klien untuk mencoba kembali kueri yang sama pada resolver berikutnya dalam daftar lokal DNS yang diselesaikan dengan nama DNS DNS -nya. Bagian yang mungkin ironis dari perilaku khusus ini adalah bahwa apa yang kita lihat di sini dalam tabel ini adalah hasil dari kasus -kasus di mana sejumlah DNS penyelesaian dalam daftar pemecah yang tersedia klien akhirnya meneruskan pertanyaan yang seharusnya berbeda ke titik umum server DNS publik Google Google’s Public DNS ini.
Jadi kita dapat mengatakan dengan pasti bahwa Google tidak mengaktifkan validasi DNSSEC pada saat pengumuman publik pada 19 Maret 2013, dan Google telah melakukan validasi DNSSEC untuk beberapa waktu sebelum pengumuman. Tampaknya 0.Perubahan 5% dalam tingkat penggunaan klien akhir validasi DNSSEC lebih mungkin merupakan hasil dari variabilitas dalam percobaan.
Hasilnya – Penggunaan DNSSEC oleh pengguna akhir
Eksperimen ini menunjukkan bahwa pada awal 2013 beberapa 3% Dari semua klien yang tampaknya secara eksklusif menggunakan penyelesaian validasi DNSSEC, dan, secara tepat, tidak akan dapat menyelesaikan nama DNS ketika tanda tangan DNSSEC -nya tidak valid. Lebih lanjut 2% klien menggunakan campuran pemecah DNSSEC-validating dan non-validasi.
Dikonfirmasi – Google’S Public DNS sekarang melakukan validasi DNSSEC untuk semua pertanyaan secara default
Dia’S Official… Google’Layanan DNS publik sekarang melakukan validasi DNSSEC untuk semua Permintaan DNS secara default!
Ketika berita kembali pada 19 Maret bahwa Google telah mengaktifkan validasi DNSSEC pada layanan DNS publiknya, ada beberapa kekhawatiran awal setelah orang -orang memperhatikan bahwa Google hanya melakukan validasi DNSSEC ketika diminta. Hal ini menyebabkan klarifikasi beberapa hari kemudian dari Google bahwa peluncuran awal mereka mengharuskan klien untuk meminta validasi DNSSEC sehingga mereka dapat menguji layanan – dan validasi penuh akan segera hadir.
Kata resmi
Kemarin, Google’S Warren Kumari diposting di milis DNSSEC-deployment bahwa validasi penuh sekarang terjadi:
Kami baru -baru ini mengaktifkan validasi secara default secara global, dan Anda sekarang harus mendapatkan ServFail untuk kegagalan validasi. Permintaan maaf lagi untuk pengumuman asli dan tidak jelas.
Blog / dokumentasi belum diperbarui (itu mungkin akan terjadi dalam beberapa hari ke depan) tetapi kami ingin memberi Anda kabar baik sesegera mungkin.
Dan memang tes cepat untuk melihat apakah saya bisa mendapatkan catatan DNS untuk domain uji yang diketahui memiliki tanda tangan DNSSEC yang buruk memang menghasilkan yang diharapkan “Servfail” pesan dan benar bukan mengembalikan catatan DNS apa pun:
$ Dig @8.8.8.8 www.DNSSEC gagal.org; > Dig 9.8.3-p1> @8.8.8.8 www.DNSSEC gagal.org; (1 server ditemukan) ;; Opsi Global: +CMD ;; Punya Jawaban: ;; ->> HeaderServFail, ID: 60286 ;; Bendera: QR RD RA; Kueri: 1, Jawaban: 0, Otoritas: 0, Tambahan: 0 ;; Bagian Pertanyaan:; www.DNSSEC gagal.org. DI SEBUAH
Ini adalah berita bagus bagi kita yang merupakan pendukung DNSSEC dan berarti siapa pun yang menggunakan Google’Server DNS Publik untuk Resolusi Nama DNS sekarang secara otomatis menerima keamanan yang lebih besar dari DNSSEC. Siapa pun yang menggunakan server tersebut akan tahu bahwa (untuk domain yang ditandatangani) informasi yang mereka dapatkan dari DNS adalah informasi yang sama dengan yang dimasukkan oleh operator domain ke dalam DNS – dan bukan penyerang yang ingin Anda pergi ke beberapa situs lain.
Jika Anda juga ingin mendapatkan akses ke peningkatan keamanan DNSSEC, yang harus Anda lakukan adalah mengkonfigurasi komputer atau router rumah Anda untuk dimiliki sebagai server DNS -nya server DNS publik Google:
Memindahkan validasi dnssec lebih dekat
Sama mengagumkannya dengan langkah ini oleh Google (dan itu adalah mengagumkan), Anda masih bisa meningkatkan keamanan yang disediakan oleh DNSSEC sedikit lagi. Karena google’Server DNS publik tidak ada di jaringan lokal Anda dan lebih banyak tempat di internet, ada tetap kesempatan bahwa penyerang dapat memasukkan dirinya sendiri antara Anda dan google’Server S DNS. Penyerang kemudian bisa berpura -pura mengirim Anda kembali informasi yang benar dan menyamar sebagai Google’server DNS publik.
Untuk mendapatkan tingkat keamanan DNSSEC tertinggi, Anda idealnya ingin melakukan validasi DNSSEC pada setidaknya jaringan lokal Anda dan berpotensi bahkan komputer lokal Anda. Di sana’S whitepaper besar keluar dari orang -orang di Surfnet yang disebut “Menyebarkan DNSSEC: Validasi pada server nama caching rekursif” Itu menjelaskan bagaimana Anda dapat dengan mudah mengaktifkan validasi DNSSEC untuk tiga server DNS umum yang digunakan oleh perusahaan dan jaringan saat ini.
Hei, jika Google dapat mengaktifkan validasi DNSSEC, mengapa bisa’t kamu?
Jika kamu bisa’t dnssec validasi secara lokal (misalnya, jika Anda hanya memiliki router wifi rumah yang tidak’t melakukan validasi) Kemudian melakukan validasi yang dilakukan di ISP Anda mungkin merupakan langkah berikutnya … dan jika ISP Anda menang’T Lakukan validasi dnssec maka Anda benar -benar tidak punya pilihan lain selain menggunakan layanan seperti Google’S Layanan DNS Publik. Validasi DNSSEC mereka jelas merupakan perlindungan yang jauh lebih baik daripada tidak sama sekali!
Sekali lagi, Kudos ke Google’tim DNS publik untuk mengambil langkah ini dan kami menantikan hari kapan semua DNS Resolvers Cukup lakukan validasi DNSSEC secara otomatis.
Penafian: Sudut Pandang yang Diungkapkan dalam posting ini adalah milik penulis dan mungkin atau mungkin tidak mencerminkan posisi masyarakat internet resmi.
Apakah google menggunakan dnssec
Apakah Google menerbitkan statistik langsung tentang keadaan jaringan DNS -nya?
I’m very happy that you’re going full steam into DNSSEC and other DNS security best practices deployment, and want to advocate Google DNS to other people, but alas, you aren’t actually compliant with the DNSSEC specifications at the moment for the simple reason that if the DO bit is not set in queries you aren’t doing any validation. Ini salah; Anda harus mengembalikan ServFail untuk kegagalan validasi apa pun, ke klien mana pun.
Ini benar -benar informasi yang bagus dan bermanfaat.
Saya puas bahwa Anda hanya membagikan informasi yang berguna ini dengan kami.
Harap Tetap Diberitahu Kami Seperti Ini. Terima kasih telah berbagi informasi.
Apakah ada orang di Google yang ditugaskan untuk melakukan pekerjaan untuk mendapatkan Google.com domain dsnsec ditandatangani? Kami punya masalah ayam dan telur di mana pengguna akhir tidak akan meluangkan waktu untuk terlibat dengan DNSSEC jika situs yang sering mereka akses tidak ditandatangani. Jika seseorang mengerjakannya, berapa tanggal penempatan target/kuartal?
Google: Dimana’s DNSSEC Anda?
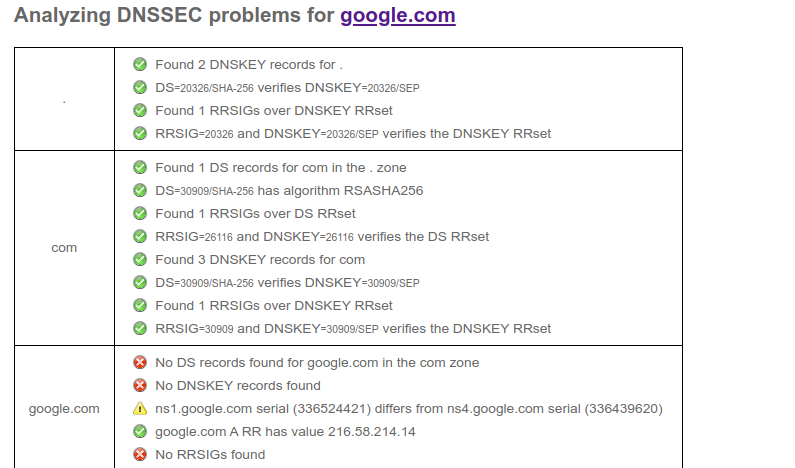
Google telah banyak berinvestasi dalam keamanan TI, dan, saya pikir telah melakukan pekerjaan yang layak. Semua layanan adalah TLS secara default, identitas dan otorisasi ditangani dengan baik.
Jadi saya agak terkejut ini melihat Google’s sendiri .com (dan .ca) bukan pengaturan dnssec. Saya bertanya -tanya mengapa, pasti ada alasannya.
DNSSEC membantu menghindari spoofing domain, yang pada gilirannya dapat digunakan untuk menipu dan mendapatkan sertifikasi TLS. SAYA’Saya yakin ini adalah keputusan yang sadar. 8 mereka.8.8.8 server melakukan validasi dnssec. Ini adalah opsi di domain google yang dikelola. DN cloud mereka mendukungnya. Hanya saja tidak masuk ke domain perusahaan mereka.