


Apakah Google menggunakan TLS
Membawa keamanan transportasi modern ke Google Cloud dengan TLS 1.3
Misalnya, Netflix juga baru -baru ini mengadopsi TLS 1.3, dan mengamati perbaikan dalam pengalaman pengguna seputar keterlambatan pemutaran (terkait jaringan) dan penanggulangan (seringkali terkait CPU).
Google sekarang selalu menggunakan TLS/SSL untuk koneksi Gmail
Kami senang hari ini membaca bahwa Google sekarang mengubah layanan Gmail mereka menjadi selalu Gunakan koneksi terenkripsi TLS. Saat mereka mencatat dalam posting blog pengumuman mereka:
Mulai hari ini, Gmail akan selalu menggunakan koneksi HTTPS terenkripsi saat Anda memeriksa atau mengirim email. Gmail telah mendukung https sejak hari diluncurkan, dan pada 2010 kami menjadikan https default. Perubahan hari ini berarti itu Tidak ada yang bisa mendengarkan pesan Anda saat mereka bolak -balik antara Anda dan server Gmail—Tidak ada masalah jika Anda menggunakan wifi publik atau masuk dari komputer, telepon, atau tablet Anda.
Poin kuncinya adalah yang saya tekankan dalam huruf tebal dalam teks: penyerang tidak dapat mendengarkan pesan Anda saat mereka pergi di antara klien surat Anda (yang bisa menjadi browser web Anda) dan server Gmail. Jelas pesan tersebut masih berpotensi dilihat baik di perangkat klien Anda atau di server Gmail … tetapi langkah ini menghapus kemampuan pesan untuk dilihat “di kawat”.
Ini adalah contoh yang bagus dari jenis tindakan yang ingin kami lihat membuat komunikasi melalui internet lebih aman- dan mengapa kami meluncurkan bagian “TLS for Applications” baru kami dari situs ini. Kami ingin mendorong lebih banyak penyedia aplikasi dan pengembang untuk membuat langkah -langkah yang telah dilakukan Google di sini.
Kudos ke tim Google/Gmail untuk mengambil langkah ini!
Penafian: Sudut Pandang yang Diungkapkan dalam posting ini adalah milik penulis dan mungkin atau mungkin tidak mencerminkan posisi masyarakat internet resmi.
Apakah Google menggunakan TLS
Manajer Produk, CDN
Gabriel Redner
Insinyur Perangkat Lunak, Cloud LB
Kami menghabiskan banyak waktu untuk memikirkan cara meningkatkan protokol internet di Google – baik untuk pelanggan Google Cloud kami dan untuk properti kami sendiri. Dari pekerjaan kami mengembangkan SPDY ke HTTP/2 dan QUIC ke HTTP/3, kami tahu bahwa meningkatkan protokol yang kami gunakan di internet sangat penting untuk meningkatkan pengalaman pengguna.
Transport Layer Security, atau TLS, adalah keluarga protokol internet yang Google telah memainkan peran penting dalam mengembangkan. Sebelumnya dikenal sebagai SSL, TLS adalah metode utama untuk mengamankan koneksi internet antara server dan klien mereka. Kami pertama kali mengaktifkan TLS 1.3 di Chrome pada Oktober 2018, pada saat yang sama dengan Mozilla membawanya ke Firefox. Saat ini, mayoritas klien modern mendukung TLS 1.3, termasuk versi terbaru Android, Apple’s iOS dan Microsoft’s Edge Browser, serta BoringsSL, Openssl dan LibCurl. Dukungan untuk TLS 1.3 beragam, dan membawa manfaat kinerja dan keamanan ke sebagian besar Internet.
Mengingat hal ini, kami baru -baru ini meluncurkan TLS 1.3 sebagai default untuk semua CDN cloud baru dan yang sudah ada dan pelanggan penyeimbang beban global. TLS 1.3 sudah digunakan di lebih dari setengah koneksi TLS di Google Cloud, hampir setara dengan Google pada umumnya.
Untuk mendapatkan keyakinan bahwa kami dapat melakukan ini dengan aman dan tanpa berdampak negatif pada pengguna akhir, kami sebelumnya mengaktifkan TLS 1.3 lintas pencarian, gmail, youtube dan banyak layanan google lainnya. Kami juga memantau umpan balik yang kami terima ketika kami meluncurkan TLS 1.3 di Chrome. Pengalaman sebelumnya ini menunjukkan bahwa kami dapat dengan aman mengaktifkan TLS 1.3 di Google Cloud secara default, tanpa mengharuskan pelanggan untuk memperbarui konfigurasi mereka secara manual.
Apa itu tls 1.3, dan apa yang dibawanya?
TLS 1.3 adalah versi terbaru dari protokol TLS dan membawa peningkatan keamanan yang terkenal kepada Anda dan pengguna Anda, selaras dengan tujuan kami untuk mengamankan internet.
- Cipher modern dan algoritma pertukaran kunci, dengan kerahasiaan ke depan sebagai garis dasar.
- Penghapusan cipher yang lebih tua, lebih jarang dan metode pertukaran utama, serta pengurangan keseluruhan dalam kompleksitas protokol.
- Latensi jabat tangan rendah (satu perjalanan pulang pergi antara klien dan server) untuk jabat tangan penuh, yang secara langsung berkontribusi pada pengalaman pengguna akhir yang baik.
Kombinasi kinerja dan manfaat keamanan ini sangat penting: Persepsi seringkali bahwa seseorang harus menukar satu untuk yang lain, tetapi desain modern dapat meningkatkan keduanya. Khususnya, TLS 1.3 dapat memiliki manfaat besar bagi pengguna di:
- Jaringan yang padat, yang sangat relevan selama masa peningkatan penggunaan internet.
- Koneksi latensi yang lebih tinggi-terutama perangkat seluler (seluler)-di mana pengurangan perjalanan bundar jabat tangan sangat bermakna.
- Perangkat bertenaga rendah, berkat daftar cipher yang dikuratori.
Misalnya, Netflix juga baru -baru ini mengadopsi TLS 1.3, dan mengamati perbaikan dalam pengalaman pengguna seputar keterlambatan pemutaran (terkait jaringan) dan penanggulangan (seringkali terkait CPU).
Sebagai manfaat tambahan, pelanggan yang harus memenuhi persyaratan NIST, termasuk banyak U.S. lembaga pemerintah dan kontraktor mereka, dapat mulai menangani persyaratan untuk mendukung TLS 1.3 menjelang NIST 1 Januari 2024 Batas waktu.
Apa berikutnya?
TLS 1.3 dengan cepat bertanggung jawab untuk mengamankan petak besar lalu lintas internet pelanggan Google Cloud, dan kami berharap proporsi itu tumbuh karena lebih banyak klien mendapatkan dukungan untuk itu. Kami sudah (sudah!) Bekerja pada set protokol modern berikutnya untuk dibawa ke pelanggan Google Cloud kami – termasuk TCP BBRV2, serta IETF Quic dan HTTP/3, yang hampir selesai diselesaikan. Kami juga berencana untuk mendukung TLS 1.3 0-rtt (meskipun pelanggan perlu
Membawa keamanan transportasi modern ke Google Cloud dengan TLS 1.3
Misalnya, Netflix juga baru -baru ini mengadopsi TLS 1.3, dan mengamati perbaikan dalam pengalaman pengguna seputar keterlambatan pemutaran (terkait jaringan) dan penanggulangan (seringkali terkait CPU).
Google sekarang selalu menggunakan TLS/SSL untuk koneksi Gmail
Kami senang hari ini membaca bahwa Google sekarang mengubah layanan Gmail mereka menjadi selalu Gunakan koneksi terenkripsi TLS. Saat mereka mencatat dalam posting blog pengumuman mereka:
Mulai hari ini, Gmail akan selalu menggunakan koneksi HTTPS terenkripsi saat Anda memeriksa atau mengirim email. Gmail telah mendukung https sejak hari diluncurkan, dan pada 2010 kami menjadikan https default. Hari ini’S Perubahan berarti itu Tidak ada yang bisa mendengarkan pesan Anda saat mereka bolak -balik antara Anda dan Gmail’server S—Tidak ada masalah jika Anda’menggunakan wifi publik atau masuk dari komputer, telepon, atau tablet Anda.
Poin kuncinya adalah yang saya tekankan dalam huruf tebal dalam teks: penyerang tidak dapat mendengarkan pesan Anda saat mereka pergi di antara klien surat Anda (yang bisa menjadi browser web Anda) dan gmail’server S. Jelas pesannya masih berpotensi dilihat baik di perangkat klien Anda atau di Gmail’server S … tapi langkah ini menghapus kemampuan pesan untuk dilihat “di kawat”.
Ini adalah contoh yang bagus dari jenis tindakan kami’D ingin melihat komunikasi melalui internet lebih aman- dan mengapa kami meluncurkan baru kami “TLS untuk aplikasi” bagian dari situs ini. Kami ingin mendorong lebih banyak penyedia aplikasi dan pengembang untuk membuat langkah -langkah yang telah dilakukan Google di sini.
Kudos ke tim Google/Gmail untuk mengambil langkah ini!
Penafian: Sudut Pandang yang Diungkapkan dalam posting ini adalah milik penulis dan mungkin atau mungkin tidak mencerminkan posisi masyarakat internet resmi.
Apakah Google menggunakan TLS
Manajer Produk, CDN
Gabriel Redner
Insinyur Perangkat Lunak, Cloud LB
Kami menghabiskan banyak waktu untuk memikirkan cara meningkatkan protokol internet di Google – baik untuk pelanggan Google Cloud kami dan untuk properti kami sendiri. Dari pekerjaan kami mengembangkan SPDY ke HTTP/2 dan QUIC ke HTTP/3, kami tahu bahwa meningkatkan protokol yang kami gunakan di internet sangat penting untuk meningkatkan pengalaman pengguna.
Transport Layer Security, atau TLS, adalah keluarga protokol internet yang Google telah memainkan peran penting dalam mengembangkan. Sebelumnya dikenal sebagai SSL, TLS adalah metode utama untuk mengamankan koneksi internet antara server dan klien mereka. Kami pertama kali mengaktifkan TLS 1.3 di Chrome pada Oktober 2018, pada saat yang sama dengan Mozilla membawanya ke Firefox. Saat ini, mayoritas klien modern mendukung TLS 1.3, termasuk versi Android terbaru, Apple’S iOS dan Microsoft’Browser tepi S, serta Boringssl, Openssl dan Libcurl. Dukungan untuk TLS 1.3 beragam, dan membawa manfaat kinerja dan keamanan ke sebagian besar Internet.
Mengingat hal ini, kami baru -baru ini meluncurkan TLS 1.3 sebagai default untuk semua CDN cloud baru dan yang sudah ada dan pelanggan penyeimbang beban global. TLS 1.3 sudah digunakan di lebih dari setengah koneksi TLS di Google Cloud, hampir setara dengan Google pada umumnya.
Untuk mendapatkan keyakinan bahwa kami dapat melakukan ini dengan aman dan tanpa berdampak negatif pada pengguna akhir, kami sebelumnya mengaktifkan TLS 1.3 lintas pencarian, gmail, youtube dan banyak layanan google lainnya. Kami juga memantau umpan balik yang kami terima ketika kami meluncurkan TLS 1.3 di Chrome. Pengalaman sebelumnya ini menunjukkan bahwa kami dapat dengan aman mengaktifkan TLS 1.3 di Google Cloud secara default, tanpa mengharuskan pelanggan untuk memperbarui konfigurasi mereka secara manual.
Apa itu tls 1.3, dan apa yang dibawanya?
TLS 1.3 adalah versi terbaru dari protokol TLS dan membawa peningkatan keamanan yang terkenal kepada Anda dan pengguna Anda, selaras dengan tujuan kami untuk mengamankan internet.
Secara khusus, TLS 1.3 menyediakan:
- Cipher modern dan algoritma pertukaran kunci, dengan kerahasiaan ke depan sebagai garis dasar.
- Penghapusan cipher yang lebih tua, lebih jarang dan metode pertukaran utama, serta pengurangan keseluruhan dalam kompleksitas protokol.
- Latensi jabat tangan rendah (satu perjalanan pulang pergi antara klien dan server) untuk jabat tangan penuh, yang secara langsung berkontribusi pada pengalaman pengguna akhir yang baik.
Kombinasi kinerja dan manfaat keamanan ini sangat penting: Persepsi seringkali bahwa seseorang harus menukar satu untuk yang lain, tetapi desain modern dapat meningkatkan keduanya. Khususnya, TLS 1.3 dapat memiliki manfaat besar bagi pengguna di:
- Jaringan yang padat, yang sangat relevan selama masa peningkatan penggunaan internet.
- Koneksi latensi yang lebih tinggi-terutama perangkat seluler (seluler)-di mana pengurangan perjalanan bundar jabat tangan sangat bermakna.
- Perangkat bertenaga rendah, berkat daftar cipher yang dikuratori.
Misalnya, Netflix juga baru -baru ini mengadopsi TLS 1.3, dan mengamati perbaikan dalam pengalaman pengguna seputar keterlambatan pemutaran (terkait jaringan) dan penanggulangan (seringkali terkait CPU).
Sebagai manfaat tambahan, pelanggan yang harus memenuhi persyaratan NIST, termasuk banyak U.S. lembaga pemerintah dan kontraktor mereka, dapat mulai menangani persyaratan untuk mendukung TLS 1.3 di depan NIST’S 1 Januari 2024 Batas waktu.
Apa’s berikutnya?
TLS 1.3 dengan cepat bertanggung jawab untuk mengamankan petak besar pelanggan Google Cloud’ lalu lintas internet, dan kami berharap proporsi itu tumbuh karena lebih banyak klien mendapatkan dukungan untuk itu. Kami’RE (sudah!) Bekerja pada set protokol modern berikutnya untuk dibawa ke pelanggan Google Cloud kami – termasuk TCP BBRV2, serta IETF Quic dan HTTP/3, yang hampir selesai diselesaikan. Kami’juga berencana untuk mendukung TLS 1.3 0-RTT (meskipun pelanggan perlu memperbarui aplikasi mereka untuk mendapatkan manfaat darinya) dan kompresi sertifikat.
Apakah Google menggunakan TLS
Umpan resmi dari tim Google Workspace ini memberikan informasi penting tentang fitur dan peningkatan baru untuk pelanggan Google Workspace.
Kamis, 2 April 2020
Tingkatkan keamanan email di Gmail dengan TLS secara default dan fitur baru lainnya
Apa’S Mengubah
Baru -baru ini, blog Google Security menguraikan bagaimana penggunaan keamanan lapisan transportasi (TLS) telah berkembang menjadi lebih dari 96% dari semua lalu lintas yang dilihat oleh browser Chrome di Chrome OS. Posting blog juga menyoroti tujuan yang signifikan: untuk mengaktifkan TLS secara default untuk produk dan layanan Google kami, dan untuk memastikan bahwa TLS bekerja di luar kotak.
Gmail sudah mendukung TLS, sehingga jika koneksi surat transfer Mail Protocol (SMTP) dapat diamankan melalui TLS, itu akan terjadi. Namun, untuk mendorong lebih banyak organisasi untuk meningkatkan postur keamanan email mereka, dan untuk melanjutkan tujuan di atas untuk memungkinkan TLS secara default, kami’ve membuat perubahan berikut:
- TLS untuk koneksi email sekarang akan diaktifkan secara default
- Admin sekarang dapat menguji rute keluar SMTP mereka’ Konfigurasi TLS di konsol admin sebelum penyebaran. Mereka tidak perlu lagi menunggu pesan memantul.
Siapa’s terpengaruh
Kenapa itu’s penting
Kami selalu menyarankan agar admin mengaktifkan fitur keamanan surat yang ada, termasuk SPF, DKIM, dan DMARC, untuk membantu melindungi pengguna akhir. Kami juga merekomendasikan agar admin menyalakan MTA Strict Transport Security (MTA-STS), yang meningkatkan keamanan Gmail dengan mensyaratkan pemeriksaan otentikasi dan enkripsi untuk email yang dikirim ke domain mereka. Mengaktifkan TLS secara default pada rute SMTP Mail baru meningkatkan postur keamanan pelanggan kami sambil memungkinkan admin untuk menguji koneksi sebelum menegakkan TLS pada rute yang ada memudahkan mereka untuk menggunakan kebijakan keamanan praktik terbaik terbaik.
Perubahan ini tidak akan memengaruhi rute email yang sebelumnya dibuat.
Detil tambahan
TLS diaktifkan secara default pada rute email baru
Dengan TLS diaktifkan secara default untuk rute email baru, semua persyaratan validasi sertifikat juga diaktifkan secara default. Ini memastikan bahwa host penerima memiliki sertifikat yang dikeluarkan untuk host yang benar yang telah ditandatangani oleh Otoritas Sertifikat Tepercaya (CA). Lihat detail lebih lanjut tentang bagaimana kami’mengubah persyaratan untuk CAS tepercaya di bawah ini.
Admin masih akan memiliki kemampuan untuk menyesuaikan pengaturan keamanan TLS mereka di rute email yang baru dibuat. Misalnya, jika surat diteruskan ke server surat pihak ketiga atau di tempat menggunakan sertifikat CA internal, admin mungkin perlu menonaktifkan validasi sertifikat CA. Menonaktifkan Validasi Sertifikat CA, atau bahkan menonaktifkan TLS sepenuhnya, tidak disarankan. Kami mendorong admin untuk menguji konfigurasi SMTP TLS mereka di konsol admin untuk memvalidasi koneksi TLS ke server surat eksternal sebelum menonaktifkan validasi yang disarankan. Lihat detail lebih lanjut tentang cara menguji koneksi TLS di konsol admin.
Otoritas Sertifikat Ketidakpercayaan di Gmail
Di masa lalu, blog Google Security telah menyoroti contoh -contoh di mana Chrome tidak akan lagi mempercayai sertifikat CA root yang digunakan untuk mencegat lalu lintas di internet publik dan di mana chrome tidak mempercayai CA spesifik.
Jika skenario ini terjadi di masa depan, sertifikat ini juga akan tidak dipercaya oleh Gmail. Ketika ini terjadi, surat yang dikirim menggunakan rute yang memerlukan TLS dengan penegakan sertifikat yang ditandatangani CA dapat memantul jika CA tidak lagi dipercaya. Meskipun daftar sertifikat root yang dipercaya oleh Gmail dapat diambil dari repositori Layanan Google Trust, kami mendorong admin untuk menggunakan fitur Test TLS Connections di konsol admin untuk mengkonfirmasi apakah sertifikat telah tidak dipercaya.
Uji koneksi TLS di konsol admin
Admin sekarang dapat menggunakan fitur Koneksi TLS Tes baru untuk memverifikasi apakah rute email dapat berhasil membuat koneksi TLS dengan validasi penuh ke tujuan apa pun, seperti server email di tempat atau relai email pihak ketiga, sebelum menegakkan TLS untuk tujuan itu.
Mulai
Admin:
Pengaturan TLS
TLS akan aktif secara default untuk semua rute email baru. Kami merekomendasikan agar admin meninjau semua rute yang ada dan memungkinkan semua opsi keamanan TLS yang disarankan untuk rute ini juga.
Menguji koneksi TLS
Admin yang ingin memerlukan koneksi TLS yang aman untuk email sekarang dapat memverifikasi bahwa koneksi ke server email penerima valid hanya dengan mengklik pada “Uji koneksi TLS” tombol di konsol admin; Mereka tidak perlu lagi menunggu email bangkit.
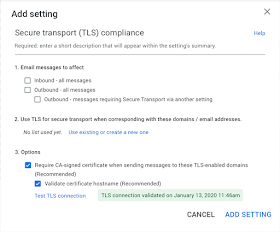 |
| Semua validasi sertifikat sekarang diaktifkan secara default saat membuat pengaturan kepatuhan TLS baru. |
 |
| TLS dan semua validasi sertifikat sekarang diaktifkan secara default saat membuat rute surat baru. |
Pengguna akhir: Tidak ada pengaturan pengguna akhir untuk fitur -fitur ini.
Kecepatan peluncuran
- Domain Rilis Cepat dan Terjadwal: Peluncuran Diperpanjang (berpotensi lebih lama dari 15 hari untuk visibilitas fitur) mulai 2 April 2020
Ketersediaan
- Tersedia untuk semua pelanggan G Suite
Sumber daya
- Bantuan G Suite Admin: Memerlukan surat untuk dikirim melalui koneksi aman (TLS)
- G Suite Admin Bantuan: Tambahkan Rute Surat untuk Pengiriman Gmail Lanjutan
- Bantuan Admin G Suite: Ikhtisar Koneksi SSL
- G Suite Admin Bantuan: Siapkan gerbang surat keluar
- G Suite Admin Bantuan: Mengintegrasikan Gmail dengan solusi pengarsipan pihak ketiga