


Apakah Google Play memindai aplikasi untuk virus?
Ringkasan Artikel: Android Mendapat Pemindai Malware Untuk Aplikasi Google Play Store
Google’s Play Protect telah berperan dalam mendeteksi dan menghapus aplikasi jahat dari Google Play Store. Namun, insiden malware terbaru yang tergelincir melalui pertahanannya telah menimbulkan kekhawatiran tentang efektivitas langkah -langkah keamanan Google. Terlepas dari upaya Google untuk meningkatkan keamanan android, malware terus menjadi masalah yang terus -menerus.
Google Play Store sering dianggap sebagai sumber yang aman untuk mengunduh aplikasi, karena memiliki mekanisme bawaan untuk menyaring malware dan ransomware. Namun, dalam beberapa waktu terakhir, beberapa contoh malware yang melewati mekanisme ini telah dilaporkan. Misalnya, Titik Periksa menemukan strain baru malware Android yang disebut “Mahal” di Play Store, yang telah diunduh jutaan kali. Demikian pula, ESET menemukan aplikasi berbahaya dari keluarga malware bankbot di Google Play. Insiden ini menyoroti kerentanan pertahanan Play Store.
Google’s Play Protect, yang berada di bawah suite keamanan Play Store, bertujuan untuk memperkuat pertahanan pemindaian. Namun, penyerang terus -menerus berusaha menembus sistem keamanan ini, membuatnya menantang bagi Google untuk menjaga aplikasi jahat. Pengguna Android berisiko jatuh ke dalam jebakan yang ditetapkan oleh aplikasi yang bermaksud buruk ini, yang sering menyamar sebagai perangkat lunak populer atau bersembunyi di dalam aplikasi yang tampaknya tidak berbahaya.
Sementara peretas menggunakan berbagai teknik untuk mem -bypass bermain pemindaian Protect, mereka sering mengandalkan trik langsung daripada mengeksploitasi kerentanan yang kompleks. Misalnya, aplikasi dapat menunda pelaksanaan kode berbahaya mereka sampai setelah mereka diterima di Play Store. Atau, komponen berbahaya dapat dienkripsi dan disembunyikan dari pemutaran Play Protect. Beberapa aplikasi menipu pengguna untuk mengunduh perangkat lunak berbahaya tambahan langsung dari server penyerang, membuatnya sulit untuk menandai mereka sebagai berbahaya.
Google mengakui bahwa itu telah membuat kemajuan dalam menggagalkan aplikasi jahat, tetapi dengan lebih dari dua miliar perangkat Android aktif bulanan, bahkan sebagian kecil aplikasi jahat dapat memengaruhi jutaan pengguna. Google membandingkan pemindaian internalnya terhadap produk anti-malware Android lainnya dan secara aktif berkolaborasi dengan perusahaan pihak ketiga untuk meningkatkan pembagian ancaman-intelijen.
Pertanyaan 1: Seberapa efektif permainan Google Protect dalam mendeteksi dan menghapus aplikasi jahat?
Play Protect Google telah membuktikan nilainya selama bertahun -tahun, dengan lebih sedikit aplikasi berbahaya yang berhasil memotong pertahanannya. Namun, insiden terbaru telah menimbulkan pertanyaan tentang keefektifannya.
PERTANYAAN 2: Mengapa beberapa aplikasi yang terinfeksi malware tergelincir melalui mekanisme penyaringan Play Store?
Terlepas dari upaya Google untuk meningkatkan keamanan Android, beberapa aplikasi jahat berhasil melewati mekanisme penyaringan Play Store. Aplikasi ini sering menggunakan trik dan teknik untuk menipu pemindaian Protect, termasuk penundaan waktu, komponen terenkripsi, dan menipu pengguna untuk mengunduh perangkat lunak berbahaya tambahan.
Pertanyaan 3: Bagaimana insiden malware terbaru di Play Store memengaruhi pengguna Android?
Insiden malware terbaru di Play Store telah membuat pengguna Android berisiko jatuh ke dalam perangkap yang ditetapkan oleh aplikasi yang bermaksud buruk. Popularitas Android dan keterbukaan platform membuat Play Store beragam ruang untuk Google untuk polisi.
Pertanyaan 4: Apa yang Google lakukan untuk meningkatkan langkah -langkah keamanannya?
Google telah memperkenalkan Play Protect sebagai bagian dari suite keamanannya untuk Play Store. Itu terus menginvestasikan sumber daya dalam pertahanan dan membandingkan pemindaian internalnya terhadap produk anti-malware Android lainnya. Selain itu, Google berkolaborasi dengan perusahaan pihak ketiga untuk meningkatkan berbagi ancaman-intelijen.
Pertanyaan 5: Bagaimana peretas bypass bermain pemindaian Protect?
Peretas menggunakan berbagai teknik untuk mem -bypass bermain pemindaian Protect, termasuk menggunakan bom waktu, kebingungan, dan menyembunyikan kode mereka. Mereka terus beradaptasi dengan mengeksploitasi kerentanan dalam mekanisme deteksi Google.
Pertanyaan 6: Apa yang dapat dilakukan pengguna untuk melindungi diri dari aplikasi berbahaya di Play Store?
Pengguna disarankan untuk hanya mengunduh aplikasi dari Google Play Store resmi. Toko aplikasi pihak ketiga umumnya lebih sulit untuk memeriksa dan memvalidasi. Mekanisme bawaan Google Play memberikan lapisan keamanan tambahan terhadap aplikasi berbahaya.
Pertanyaan 7: Bagaimana keterbukaan platform Android berkontribusi pada tantangan untuk mengamankan Play Store?
Keterbukaan platform Android, sementara salah satu kekuatannya, juga menghadirkan tantangan dalam mengamankan Play Store. Skala besar ekosistem Android menyulitkan Google untuk mengawasi setiap aplikasi secara efektif.
Pertanyaan 8: Langkah-langkah apa yang dilakukan Google untuk berkolaborasi dengan perusahaan pihak ketiga dalam meningkatkan keamanan?
Google aktif berkolaborasi dengan perusahaan pihak ketiga untuk meningkatkan berbagi ancaman-intelijen dan kolaborasi. Dengan bermitra dengan perusahaan -perusahaan ini, Google bertujuan untuk meningkatkan langkah -langkah keamanannya dan mengidentifikasi aplikasi jahat yang mungkin telah menyelinap melalui sistem pemindaiannya sendiri.
Pertanyaan 9: Bagaimana permainan Google melindungi peningkatan dari waktu ke waktu?
Google melaporkan kemajuan yang mantap dalam menggagalkan aplikasi berbahaya, dengan penurunan persentase aplikasi yang berpotensi berbahaya (PHA) pada perangkat yang secara eksklusif diunduh dari Play Store. Namun, sejumlah besar perangkat Android berarti bahkan sebagian kecil PHA dapat memengaruhi jutaan pengguna.
Pertanyaan 10: Bagaimana peretas dapat membuat profil mekanisme deteksi Google?
Peretas mempelajari dan menganalisis mekanisme deteksi Google untuk mengidentifikasi kerentanan dan menyusun cara untuk memotongnya. Mereka menggunakan teknik terkenal seperti penundaan waktu, kebingungan, dan menyembunyikan kode mereka untuk menghindari deteksi.
Pertanyaan 11: Tantangan apa yang dihadapi Google dalam mengamankan Play Store?
Mengamankan Play Store menantang untuk Google karena keterbukaan platform Android dan skala ekosistem. Ini menciptakan lingkungan yang beragam di mana aplikasi jahat dapat melewati pertahanan dan menimbulkan ancaman bagi pengguna Android.
Pertanyaan 12: Tindakan pencegahan apa yang harus diambil pengguna Android dalam mengunduh aplikasi?
Pengguna Android disarankan untuk mengunduh aplikasi secara eksklusif dari Google Play Store resmi, karena memiliki mekanisme bawaan untuk disaring untuk aplikasi jahat. Toko aplikasi pihak ketiga tidak memiliki tingkat validasi dan pemeriksaan yang sama.
Pertanyaan 13: Bagaimana peretas menipu pengguna untuk mengunduh perangkat lunak berbahaya tambahan?
Beberapa aplikasi tidak menggunakan kode khusus untuk melakukan aktivitas jahat. Sebaliknya, mereka menipu pengguna untuk mengunduh perangkat lunak berbahaya tambahan langsung dari server penyerang. Ini membuatnya sulit untuk menandai aplikasi seperti itu.
Pertanyaan 14: Bagaimana Google berkolaborasi dengan perusahaan pihak ketiga untuk meningkatkan langkah-langkah keamanan?
Google aktif berkolaborasi dengan perusahaan pihak ketiga untuk meningkatkan berbagi ancaman-intelijen dan kolaborasi. Dengan bekerja bersama, Google bertujuan untuk meningkatkan langkah -langkah keamanannya dan mendeteksi aplikasi berbahaya yang mungkin telah melewati sistem pemindaiannya sendiri.
Pertanyaan 15: Bagaimana popularitas Android meningkatkan jumlah serangan pada platform?
Popularitas Android menciptakan target yang lebih besar untuk peretas, karena aktor jahat dapat mengeksploitasi penggunaan platform yang meluas untuk melakukan serangan. Dengan jumlah perangkat Android meningkat, demikian juga peluang bagi peretas untuk menargetkan pengguna yang tidak curiga.
Android Mendapat Pemindai Malware Untuk Aplikasi Google Play Store
Beberapa orang akan berpendapat bahwa pengenalan Play Protect adalah hal yang bijaksana di bagian Google yang berbasis di Mountain View. Namun, itu tentu telah membuktikan nilainya selama beberapa tahun terakhir mengingat lebih sedikit aplikasi jahat yang berhasil memeras dengan pertahanannya. Inilah alasan mengapa Play Protect’S buruknya kinerja terhadap beberapa aplikasi layanan keamanan terkenal lainnya menimbulkan pertanyaan: apakah Google tergelincir?
Bagaimana malware terus menyelinap melewati Google Play’s pertahanan
Ruam malware menghantam Google Play Store musim panas ini. Dan sementara Google telah mengambil langkah besar untuk meningkatkan keamanan Android, tidak ada akhir yang jelas di depan.
Simpan cerita
Simpan cerita
Saran standar untuk pengguna Android untuk menghindari mengunduh aplikasi berbahaya adalah sederhana: hanya mendapatkan aplikasi dari Google Play Store resmi. Tidak seperti toko aplikasi pihak ketiga yang umumnya sulit untuk memeriksa dan memvalidasi, Google Play memiliki mekanisme bawaan untuk menyaring setiap aplikasi untuk malware, ransomware, dan berbagai macam sketsa. Jadi mengapa, kemudian, ada banyak malware yang tergelincir akhir -akhir ini?
Ambil minggu lalu, ketika titik periksa perusahaan keamanan menemukan strain baru malware Android yang disebut “Mahal” bersembunyi di sekitar 50 aplikasi di Play Store. Mereka secara kumulatif diunduh antara 1 juta dan 4.2 juta kali. Bahkan setelah Google menghapus pelanggar, Cek Titik menemukan sampel baru malware di Google Play (yang juga dihapus) yang dengan cepat mengumpulkan lebih dari 5.000 unduhan unik. Sementara itu, para peneliti di perusahaan keamanan ESET mengumumkan pada awal September bahwa mereka telah menemukan aplikasi berbahaya dari keluarga malware Bankbot di Google Play. Aplikasi, yang memiliki nama seperti “mendapatkan kartu hadiah uang sungguhan” dan “Bubble Shooter Wild Life,” memiliki malware langsung di dalamnya dan juga dibangun untuk diam -diam mengunduh aplikasi jahat tambahan yang pernah dipasang. Daftarnya terus berlanjut.
Saat Google telah diperkaya’s Pemindaian pertahanan selama bertahun -tahun – mereka sekarang berada di bawah payung permainan Google Protect Security Suite – aplikasi yang tidak masuk akal sering masuk, dan beberapa menarik jutaan unduhan sebelum Google dapat menemukan dan menghapusnya. Keterbukaan adalah ciri khas Android, dan skala besar platform adalah salah satu kekuatan intinya. Tetapi faktor -faktor itu juga membuat toko bermain beragam morass untuk Google ke polisi. Aplikasi berbahaya masih terbaik The Play Store’S pertahanan dan mengancam pengguna Android.
“Google harus masuk dan meningkatkan sistem keamanan mereka seperti penjaga, dan membuat Google Play Protect,” kata Lukas Stefanko, seorang peneliti malware di ESET. “Penyerang terus -menerus mencoba menembus [Google’S] Sistem Keamanan.”
Untuk beberapa peneliti malware seluler, menemukan aplikasi berbahaya di Google Play seperti lencana kehormatan. Tetapi mereka mengingatkan bahwa permainan kucing-dan-tikus memiliki taruhan nyata untuk pengguna Android yang bisa jatuh ke dalam perangkap yang diletakkan oleh aplikasi yang tidak bermaksud buruk. Beberapa topeng sebagai perangkat lunak yang lebih populer, memikat Anda untuk mengunduh hal yang salah. Beberapa bersembunyi di dalam game mencolok atau aplikasi kustomisasi yang menarik (membutuhkan wallpaper baru untuk ponsel Anda?) Itu tampak sungguh -sungguh dan pintar.
Aplikasi penyusup
Menyelinap aplikasi buruk melalui biasanya tidak memerlukan mengeksploitasi kerentanan rumit dalam arsitektur Google Play. Peretas sebaliknya menggunakan trik dan teknik yang cukup mudah untuk menipu pemindaian Protect, termasuk mekanisme berbasis pembelajaran mesin adaptifnya. Aplikasi dapat diatur untuk menjalankan kode berbahaya mereka pada penundaan waktu, sehingga perilaku teduh mereka tidak dimulai sampai setelah mereka diterima. Aplikasi dapat dikemas sehingga komponen berbahaya mereka dienkripsi dan tidak terlihat pemutaran Play Protect. Dan beberapa aplikasi tidak menggunakan kode khusus sama sekali, tetapi sebaliknya mencoba menipu pengguna agar mengunduh tambahan Perangkat lunak (buruk) langsung dari server penyerang, membuat mereka sulit ditandai sebagai jahat.
“Google menginvestasikan banyak sumber daya di pertahanan, tetapi popularitas Android dan pergeseran ke perangkat seluler hanya meningkatkan jumlah serangan pada platform,” kata Michael Shaulov, kepala produk, keamanan seluler dan cloud di titik cek, sebuah perusahaan yang sering menemukan dan melaporkan aplikasi yang bermasalah yang bermasalah. “Peretas dapat membuat profil dengan tepat bagaimana mekanisme deteksi Google bekerja dan kemudian menggunakan hal -hal seperti bom waktu, kebingungan, dan menyembunyikan kode mereka untuk menyelinap masuk. Mereka bukan trik baru, tapi mereka masih efektif.”
Google mengatakan bahwa itu telah membuat kemajuan yang mantap pada menggagalkan aplikasi jahat, yang disebutnya “aplikasi yang berpotensi berbahaya.”Perusahaan melaporkan bahwa pada tahun 2016, untuk pengguna yang mengunduh aplikasi secara eksklusif dari Play Store, ada Phas di 0.05 persen perangkat, dibandingkan dengan 0.15 persen di 2015. Tetapi dengan lebih dari dua miliar perangkat Android aktif bulanan di luar sana, Google tahu bahwa persentase kecil ini masih dapat memengaruhi jutaan pengguna.
Paling Populer
Google tidak’T membutuhkan Anda untuk membeli telepon lipatnya
Boone Ashworth
Anda’mungkin meremehkan chatbots ai
Steven Levy
13 sepeda listrik terbaik untuk setiap jenis perjalanan
Adrienne begitu
34 Ide Hadiah Terbaik Untuk Lulusan Baru dalam Hidup Anda
Adrian Ludwig, kepala Android Security, mengatakan bahwa Google membandingkan pemindaian dan skrining internalnya terhadap semua produk anti-malware Android lainnya yang dapat ditemukannya. “Kami membuat antivirus terbaik itu’S tersedia untuk Android, “katanya. Tapi Ludwig menekankan bahwa Google tahu itu tidak menangkap segalanya, dan telah menjangkau semakin banyak untuk meningkatkan berbagi ancaman-intelijen dan kolaborasi dengan perusahaan pihak ketiga yang menemukan hal-hal yang dilewatkan Google.
“Kami’Anda telah berjuang untuk mencari tahu bagaimana Anda mendapatkan satu persen terakhir, dan kami mendorong komunitas keamanan untuk menjangkau kami, “kata Ludwig. “Kami’sangat berorientasi pada data, tetapi kami lebih khawatir untuk memastikan kami’melakukan hal yang benar daripada bermain game. Kami’Ve selalu melaporkan kehilangan.”
Peneliti Android juga setuju bahwa kebijaksanaan konvensional tentang mengunduh aplikasi dari Play Store masih sangat benar. Dari sana, pengguna dapat mengambil beberapa langkah tambahan seperti memeriksa ulasan aplikasi sebelum mengunduh sesuatu yang baru, dan menjalankan pemindai malware Android pihak ketiga tambahan di atas apa yang sudah disediakan Google. “Kami selalu menyarankan pengguna untuk menghabiskan waktu ekstra sebelum menginstal aplikasi untuk memeriksa izin aplikasi dan komentar pengguna, terutama yang berfokus pada yang negatif,” kata Stefanko Eset. “Saya juga percaya ada kebutuhan untuk lapisan keamanan lain untuk pengguna, seperti aplikasi keamanan seluler, terutama ketika begitu banyak aplikasi berbahaya berhasil melalui sistem keamanan Google ke Play Store.”
Ya, perusahaan yang menawarkan produk anti-malware untuk Android memiliki insentif ekonomi untuk menemukan aplikasi jahat dalam bermain, hype masalahnya, dan kemudian menggembar-gemborkan produk mereka sebagai solusi. Tetapi jenis penelitian ini masih bermanfaat bagi pengguna Google dan Android secara keseluruhan, jadi Google Ludwig memilih untuk fokus pada berbagi informasi industri jangka panjang. “Kami’mencoba memikirkan bagaimana kita dapat bermitra dengan beberapa orang lain untuk menyingkirkan aspek komersial di sini dan memastikan bahwa semua orang bekerja pada kolaborasi di sekitar sampel dan model.”
Pertanyaan terbuka
Pertanyaannya sekarang adalah bagaimana membongkar model bisnis penyerang yang masih mendorong inovasi berbahaya untuk menyelinap ke Google Play. SHAULOV CHECK POINE CHECKER bahwa Penyerang dapat menjaring ratusan ribu dolar per bulan dengan memasukkan aplikasi ke Google Play, melalui teknik seperti membanting pengguna dengan pembelian dalam aplikasi yang eksploitatif, dan menghasilkan pendapatan iklan yang curang di aplikasi yang terinfeksi aplikasi yang terinfeksi.
Plus, tidak peduli berapa banyak Android menutup celah, persepsi bahwa iOS Apple menyajikan sistem operasi seluler yang lebih aman masih anjingnya. Malware memang masuk ke toko aplikasi Apple dari waktu ke waktu, tetapi penyerang dan peneliti sama -sama tampak lebih fokus pada Android. “Selalu menarik untuk melihat masalah ini sebagian besar muncul untuk Android, dan bukan untuk iOS,” kata Yanick Fratonio, seorang peneliti keamanan seluler di sekolah teknik lulusan Prancis Eurecom. “Bisa jadi Apple lebih ketat, atau bisa jadi orang jahat memilih untuk menyerang Android karena memiliki basis pengguna yang lebih besar.”
Dan itulah tangkapan yang sebenarnya. Pada akhirnya, keamanan di Play Store – tidak peduli seberapa kuat dan canggihnya – bertentangan dengan desain Android yang lebih luas dan pendekatan filosofis. “Google berada dalam posisi yang sulit, untuk sementara waktu mereka pada dasarnya mencoba untuk setara dengan Apple,” kata Shaulov Check Point. “Tapi sayangnya cara platform mereka arsiteksi mereka tidak akan pernah sampai pada titik itu karena Android memiliki keuntungan yang berbeda. Sistem operasi mereka terbuka. Itu membuat mereka menjadi pemimpin pasar, tetapi juga memberi peretas ruang untuk bermain.”
Android Mendapat Pemindai Malware Untuk Aplikasi Google Play Store
G oogle menambahkan lapisan keamanan lain ke Android dengan memeriksa pengguna secara berkala’ Aplikasi Google Play Store untuk malware.
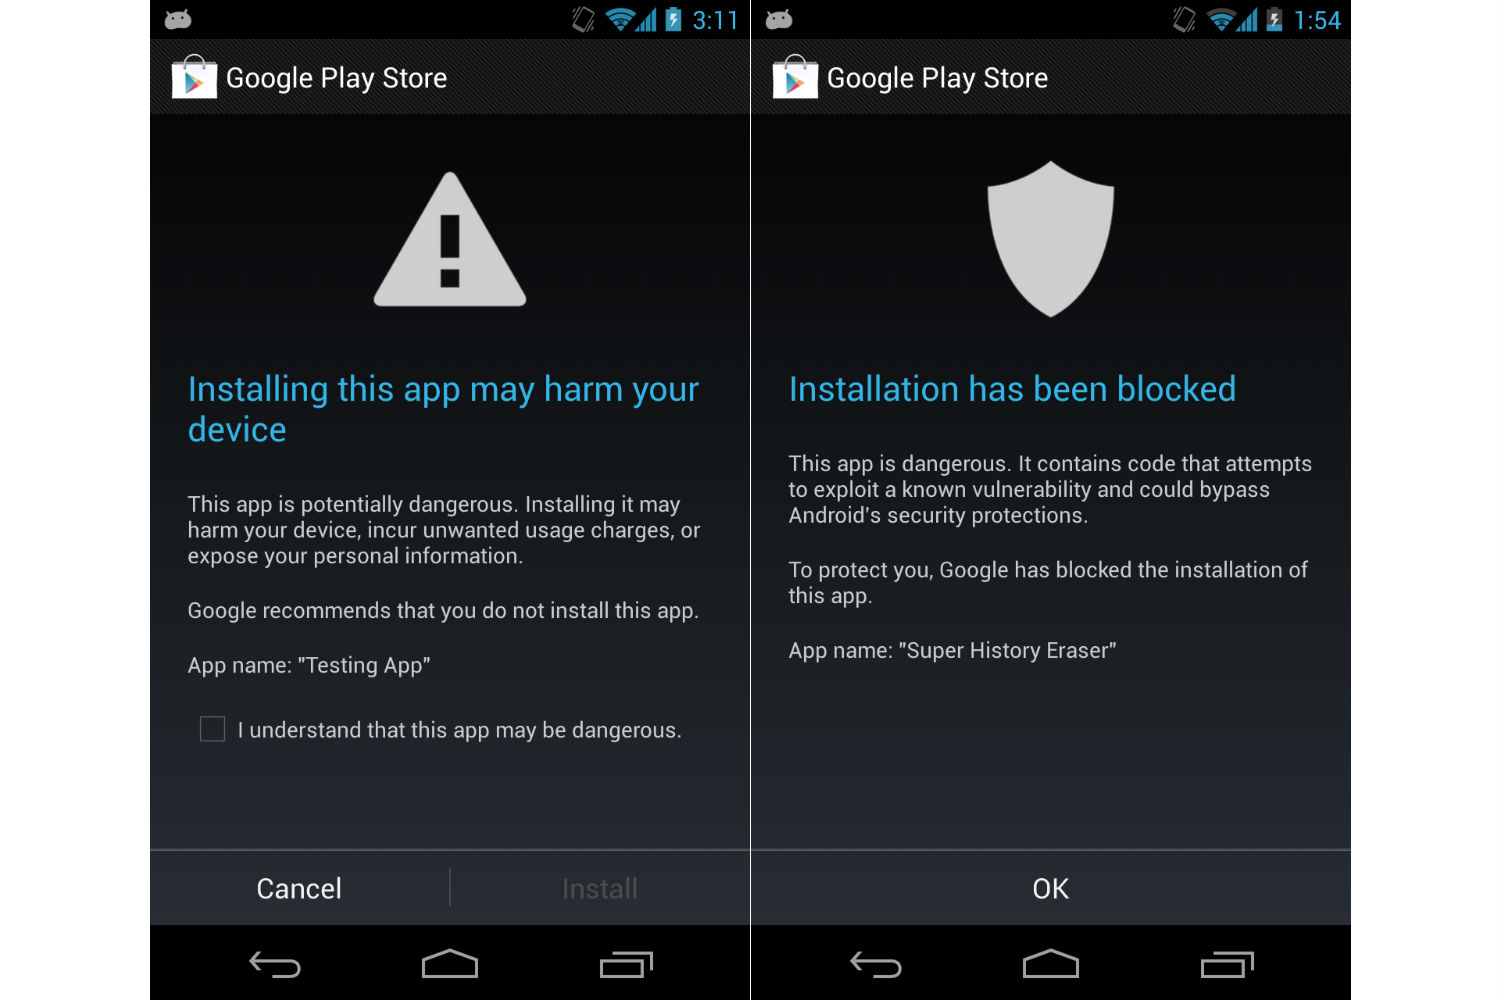
Pemindai malware baru di Android adalah perpanjangan dari Google’S “Verifikasi aplikasi” alat, yang di masa lalu hanya memindai aplikasi dari luar Google Play, dan hanya setelah instalasi. Versi yang diperbarui akan melakukan pemeriksaan rutin bahkan setelah aplikasi diinstal, di mana pun asalnya. Jika pemindai mendeteksi aplikasi itu’S yang berpotensi berbahaya, pengguna akan melihat peringatan dan opsi untuk menghapus aplikasi yang menyinggung.
Google sudah memindai aplikasi sebelum mengizinkan mereka masuk ke Google Play Store, menggunakan alat yang disebut “Tukang pukul.” Tapi Bouncer tidak’t ada pada pengguna’ perangkat, dan tidak’t memindai aplikasi yang telah diinstal pengguna. Dia’s juga tidak mudah, karena berbagai alasan. Dengan pemindai malware baru, Google dapat mengawasi aplikasi yang benar -benar dijalankan oleh pengguna di ponsel dan tablet mereka.
Dalam sebuah wawancara, kepala keamanan Android Adrian Ludwig mengatakan tidak mengharapkan dampak signifikan pada sumber daya sistem. Pemindai akan dipicu oleh perilaku yang berpotensi berbahaya, seperti pesan teks premium dan akses root, tetapi sebaliknya akan memeriksa setiap beberapa hari atau lebih. “Dia’s sangat, sangat ringan, dan bukan sesuatu yang kami’D pernah mengharapkan pengguna untuk berinteraksi,” Kata Ludwig.
Ludwig tidak akan’T mengatakan berapa banyak pengguna yang terinfeksi oleh malware melalui aplikasi Google Play Store di masa lalu, dan mengatakan bahwa data apa pun dari peluncuran pemindai malware masih terlalu awal untuk dibagikan. Tapi dia mengatakan itu untuk aplikasi di luar Google Play, pengguna hanya menginstalnya 0.18 persen dari waktu setelah diperingatkan tentang perilaku yang berpotensi berbahaya. Google berharap bahwa sebagian besar pengguna tidak akan pernah menemukan peringatan.
Dia’Perlu dicatat bahwa banyak aplikasi Android yang dipertanyakan yang telah menjadi berita utama baru -baru ini tidak akan berada di bawah pemindai malware’S Purview, karena Google tidak’t melihat aplikasi ini berbahaya bagi pengguna.
Misalnya, Virus Shield, aplikasi $ 4 yang dimaksudkan untuk menghapus ancaman keamanan tetapi sebenarnya tidak melakukan apa pun, tidak akan terdeteksi oleh Google’S Verifikasi Alat Aplikasi. Meskipun Virus Shield adalah penipuan, aplikasi itu sendiri tidak’t menyebabkan kerusakan lebih lanjut setelah pengguna membelinya. (Google telah menghapus perisai virus dari Play Store, dan pengguna dapat meminta pengembalian uang dalam situasi semacam ini.)
Verifikasi aplikasi juga tidak akan’T telah mengambil aplikasi Google Play Store yang diam -diam menambang litecoin dan dogecoin pada pengguna’ perangkat. Dua aplikasi semacam itu ditemukan minggu ini oleh perusahaan keamanan Trendmicro, dan mereka’Sejak itu telah dihapus dari Google Play Store.
Masalah dalam kasus itu tampaknya adalah bahwa aplikasi itu tidak’t mengungkapkan perilaku mereka, tetapi Ludwig mempertahankan penambangan cryptocurrency secara umum sebagai model bisnis potensial bagi pengembang. “Saya pikir cryptocurrency adalah contoh yang luar biasa baik dari inovasi yang terjadi yang tidak dapat terjadi pada platform yang memblokir terlebih dahulu dan memungkinkan nanti,” Kata Ludwig. Dia menambahkan bahwa industri harus memikirkan bagaimana mengungkapkan dan mengimplementasikan penambangan cryptocurrency, dan beberapa praktik itu mungkin tidak sesuai untuk Google Play, tetapi dia membela Android’S Kemampuan untuk membiarkan pengembang bereksperimen.
Google’Sikap terhadap apa yang merupakan malware menggarisbawahi kesenjangan antara perusahaan dan perusahaan keamanan pihak ketiga, yang menjual aplikasi mereka sendiri untuk memerangi ancaman di Android. Sebagai contoh lain, aplikasi senter populer yang secara diam -diam melacak pengguna’ lokasi dan menjual info ke jaringan iklan mungkin tidak akan ditandai dengan memverifikasi aplikasi, tetapi banyak alat pihak ketiga akan mendeteksi perilaku tersebut dan mengirim peringatan kepada pengguna.
Sementara perusahaan keamanan cenderung melebih -lebihkan risiko keamanan Android – terutama dengan menunjukkan aplikasi atau aplikasi yang tidak jelas dari luar Google Play – mereka juga menawarkan tingkat perlindungan yang tidak dimilikinya sendiri. (Google, untuk apa itu’S yang layak, melihat ketersediaan alat ini sebagai manfaat dari Android.)
Verifikasi Aplikasi adalah bagian dari Google Play Services, yang berarti Pengguna Don’Aku harus melakukan apa saja untuk menambahkannya ke perangkat mereka. Dia’S diaktifkan secara default, tetapi pengguna dapat menonaktifkannya dengan pergi ke Google Pengaturan> Verifikasi Aplikasi atau Pengaturan> Keamanan> Verifikasi Aplikasi, tergantung pada versi Android. Pemindai malware baru diluncurkan secara bertahap, dan akan tersedia di perangkat yang menjalankan Android 2.2 atau lebih tinggi.
Lebih banyak yang harus dibaca dari waktu
- Deepika Padukone membawa dunia ke Bollywood
- Potret Ibu masa perang Ukraina
- Eksklusif: Fumio kishida di masa depan Jepang
- Feminis Muslim berbalik melawan Erdogan
- Teror membesarkan anak -anak di Amerika: Kolom
- 8 buku baru untuk dibaca atau berikan Hari Ibu ini
- Para ilmuwan menggunakan suara untuk Buka kunci planet kita’rahasia
Hubungi kami di [email protected].
Virustotal Mobile
Virustotal Mobile Memeriksa Aplikasi yang Diinstal di Ponsel Android Anda Melawan Virustotal (http: // www.virustotal.com). Ini akan memberi tahu Anda tentang malware (virus, trojan, cacing) di ponsel Anda dan memungkinkan Anda untuk mengunggah aplikasi yang tidak diketahui ke virustotal. Dengan kata lain, virustotal untuk android akan mendapatkan aplikasi Anda dipindai oleh lebih dari 50 antivirus, menandai konten yang tidak diinginkan.
Harap dicatat bahwa Virustotal untuk Android tidak memberikan perlindungan waktu nyata dan, jadi, tidak ada pengganti untuk produk antivirus apa pun, hanya pendapat kedua tentang aplikasi Anda.
Dalam versi baru ini, selain menganalisis semua aplikasi yang diinstal dan mengunggahnya jika tidak ada di Virustotal, file atau URL apa pun dapat dianalisis baik dari aplikasi itu sendiri atau aplikasi lain.
Juga memiliki bagian statistik di mana Anda dapat melihat hitungan semua file yang dipindai dan aplikasi, file atau URL yang terinfeksi yang dideteksi Virustotal melalui Anda yang diunggah.
Apakah Anda ingin menjadi petugas Betitester?, Silakan kirim email kepada kami.
Catatan: Kami ingin mengirimkan aplikasi dalam bahasa Portugis, jika Anda tertarik untuk membantu mengirimi kami email, itu akan sangat membantu.
Diperbarui pada
27 Des 2022
Keamanan Data
Arrow_forward
Keamanan dimulai dengan memahami bagaimana pengembang mengumpulkan dan membagikan data Anda. Privasi dan praktik keamanan data dapat bervariasi berdasarkan penggunaan Anda, wilayah dan usia pengembang memberikan informasi ini dan dapat memperbaruinya dari waktu.
Google’Alat pertahanan bawahan untuk Android sebenarnya tidak ada gunanya: Laporan AV-Test
Google Play Protect lebih kalah dengan setidaknya 14 aplikasi antivirus lainnya yang tersedia untuk Android.
Sumeet Wadhwani Asst. Editor, Spiceworks Ziff Davis
29 Juli 2021

AV-test ditemukan setelah tes enam bulan bahwa Google Play Protect lebih rendah daripada setidaknya 14 aplikasi antivirus lainnya yang tersedia untuk Android. Alat pertahanan bawaan hanya menangkap dua pertiga dari aplikasi jahat, yang mengharuskan kebutuhan untuk aplikasi keamanan pihak ketiga.
Salah satu perlindungan keamanan Android paling sentral yang tersedia saat ini, Google Play Protect membuka jendela baru yang tertanam di dalam semua perangkat, ternyata sangat tidak efektif terhadap sejumlah ancaman. Temuan ini terungkap ketika Magdeburg, lembaga penelitian independen yang berbasis di Jerman AV-Test membuka jendela baru membagikan hasil uji ketahanan selama enam bulan yang dilakukan para peneliti yang dilakukan pada 15 aplikasi keamanan.
Semua 15 aplikasi ini berasal dari vendor terkenal dan dirancang untuk menggagalkan malware, spyware, atau jenis aplikasi atau program apa pun yang secara diam -diam terlibat dalam kegiatan yang merugikan pengguna. AV-test melakukan tes dari Januari hingga Juni 2021 di mana para peneliti menemukan, untuk pengguna Android’ kecewa, bahwa Google Play Protect mencetak yang terendah di antara semuanya, dan dengan demikian datang pada akhirnya.
Ini bukan pertanda baik untuk google’Penawaran keamanan S sendiri, yang tersedia secara gratis di semua perangkat Android. Untuk mengatakan bahwa pengguna Android, semuanya 2.8 miliar membuka jendela baru dari mereka yang mewakili 75% dari total pengguna smartphone secara global, dan terutama yang hanya mengandalkan Google Play Protect akan bingung dari temuan akan menjadi pernyataan yang meremehkan.
Google Play Protect
Play Protect dirilis pada 2017 dengan rollout kencannya tepat empat tahun lalu pada Juli 2017. Ini adalah mekanisme pertahanan bawaan yang dibawa secara khusus untuk merusak aktivitas ilegal aktor ancaman di perangkat Android melalui apa yang Google sebut aplikasi yang berpotensi berbahaya (PHA). Menurut Google, verifikasi Layanan Aplikasi di Play Protect Scan Devices sekali setiap hari, yang berjumlah 100 miliar membuka jendela baru total pemindaian aplikasi yang dilakukan dalam satu hari.
Play Protect pada dasarnya adalah pemindai virus dan merupakan perisai utama dalam hal melindungi dari serangan atau invasi jahat di Android. Tidak hanya aplikasi Protect Scan dari Play Store, tetapi juga memindai aplikasi pihak ketiga di latar belakang.
Beberapa orang akan berpendapat bahwa pengenalan Play Protect adalah hal yang bijaksana di bagian Google yang berbasis di Mountain View. Namun, itu tentu telah membuktikan nilainya selama beberapa tahun terakhir mengingat lebih sedikit aplikasi jahat yang berhasil memeras dengan pertahanannya. Inilah alasan mengapa Play Protect’S buruknya kinerja terhadap beberapa aplikasi layanan keamanan terkenal lainnya menimbulkan pertanyaan: apakah Google tergelincir?
Tes Aplikasi Keamanan Android
Selain Layanan Play Protect, 14 aplikasi keamanan lainnya termasuk yang dari Ahnlab, Avast, AVG Membuka Jendela Baru, Avira, Bitdefender Membuka Jendela Baru, F-Secure, D Data, Google, Ikarus, Kaspersky Membuka Jendela Baru, McAfee, Nortonlifelock, Dilindungi, Dilindungi.NET Membuka Jendela Baru, Securion, dan Trend Micro Membuka Jendela Baru .
AV-tes melakukan tiga putaran pengujian real-time. Setiap putaran termasuk 3.000 aplikasi malware yang segar di luar pasar. Aplikasi juga diuji dengan set referensi 3.000 aplikasi terinfeksi berbeda yang telah beredar selama hampir empat minggu. Secara total, 20.000 aplikasi berbahaya baru digunakan, setengahnya baru ditemukan sementara setengah lainnya dalam distribusi selama sekitar empat minggu.
Parameter pengujian aplikasi termasuk perlindungan, yaitu., kemampuan untuk mendeteksi kedengkian, kinerja, yang merupakan beban prosesor karena aplikasi, jumlah data yang dimuat di latar belakang, dampaknya pada baterai; Dan akhirnya aplikasinya’S Kegunaan. Setiap parameter memiliki skor maksimum 6 poin.
Selain aplikasi berbahaya, AV-test juga menyertakan 10.000 aplikasi bersih dari Google Play Store dan sumber lain untuk memeriksa apakah ada aplikasi yang menaikkan alarm palsu.
AV-test’H Hasil Tes Aplikasi Keamanan Android
Baik, kami memberikan spoiler terbesar sebelumnya jadi mari kita lihat bagaimana aplikasi lain bernasib.
Sembilan dari 15 aplikasi mencetak poin tertinggi, yaitu., 18. Ini termasuk yang dari Avast Membuka Jendela Baru, AVG, Bitdefender, F-Secure Membuka Jendela Baru, D Data, Kaspersky, McAfee Membuka Jendela Baru, Nortonlifelock und Trend Micro.
Aplikasi dari Avira, dilindungi.Net, Securion, dan Ahnlab membuka jendela baru yang dicetak antara 17.8 sampai 17.1 poin. Bahkan ikarus’ 16 poin, yang terendah dari 14 aplikasi tidak termasuk Play Protect, mengerdilkan skor oleh Google’Layanan keamanan tertanam Android, yang merupakan enam poin.
Perlu dicatat bahwa enam poin yang bermain mencetak gol berasal dari efisiensi dalam kinerjanya, suatu daerah di mana tidak ada aplikasi lain yang kehilangan poin apa pun.
Tes Ketahanan Aplikasi Keamanan Android | Sumber: AV-Test
Ketika datang untuk menaikkan alarm palsu, 11 aplikasi dari Avast, AVG, Avira, Bitdefender, F-Secure, G Data Membuka Jendela Baru, Kaspersky, McAfee, Nortonlifelock Membuka Jendela Baru, Dilindungi.net, dan tren mikro berlayar dengan warna terbang, belum lagi enam poin penuh. Securion Membuka Jendela Baru dan Ahnlab secara tidak akurat menyebut beberapa dari mereka jahat, maka pengurangan sebagian kecil dari suatu poin. Ikarus berkinerja buruk jika dibandingkan dengan yang disebutkan di atas tetapi sangat baik versus Google Play Protect, yang menunjuk aplikasi bersih sebagai jahat 70 kali.
Lima (bitdefender, data G, McAfee, Nortonlifelock, dan tren mikro) dari 15 aplikasi yang diuji berhasil mencapai tingkat serangan 100% terhadap aplikasi jahat, baik secara real-time maupun dalam set referensi tersebut. Aplikasi dari Avast, AVG, dan Kaspersky juga berhasil menangkap semua aplikasi jahat dari set referensi tetapi membuat satu kesalahan kecil masing-masing dalam pengujian real-time.
Sementara itu, Avira, F-Secure, dan Ahnlab juga membuat kesalahan, tetapi dalam pengujian waktu nyata dan rujukan yang ditetapkan. Pada saat yang sama, perlindungan dari Ikarus membuka jendela baru, dilindungi.Net membuka jendela baru, dan Securion cukup rendah dari yang lain tetapi secara signifikan lebih tinggi dari Google Play Protect yang hanya mendeteksi 68.8 persen dalam tes real-time dan 76.6 persen dalam tes dengan set referensi.
Tingkat Deteksi Malware Aplikasi Keamanan Android | Sumber: AV-Test
Apa artinya ini adalah bahwa Play Protect hanya terdeteksi sekitar 13.000 hingga 13.500 aplikasi jahat dari 20.000 yang diumpankan untuk itu. Pada dasarnya, Play Protect tidak berguna untuk semua atau sepertiga dari semua maksud dan tujuan.
Menutup pikiran
Poin Argumen: Play Protect gratis.
Counterpoint: Begitu juga sebagian besar yang lain namun mereka’VE berhasil mengalahkan atau naik level dengan setiap aplikasi keamanan lainnya. Namun, aplikasi ini memang memiliki pembelian dalam aplikasi untuk perlindungan diperpanjang yang mereka tawarkan.
Bagaimanapun, aplikasi ini tidak’t memposisikan diri sebagai perlindungan yang dibangun untuk miliaran perangkat Android. Pengguna yang tidak curiga bahkan akan menganggap kemanjuran Play Protect, alat keamanan yang paling banyak digunakan, setara dengan opsi di luar sana.
Untungnya, pengguna hanya perlu melihat sisa aplikasi dalam daftar ini untuk melindungi diri sampai Google Upgrade Play Protect dengan jaring perlindungan yang lebih luas.