


Apakah Handbrake Memiliki Virus
Apakah Handbrake Memiliki Virus?
Ringkasan:
Baru -baru ini, ada laporan tentang rem tangan yang ditandai sebagai virus oleh bek windows. Namun, ini adalah positif palsu, dan tim handbrake telah mengkonfirmasi bahwa itu bukan virus. Tampaknya menjadi kasus perangkat lunak antivirus yang salah mengidentifikasi tangan sebagai adware sebagai gantinya. Masalah ini sedang diselidiki, dan sementara itu, pengguna dapat mengirimkan file ke Windows Defender untuk membantu menyelesaikan masalah lebih cepat.
Poin -Poin Kunci:
- Win10 Defender secara keliru mendeteksi handbrake sebagai virus dalam bangunan malam terbaru.
- Item yang terdeteksi diberi label sebagai Trojan: Win32/Zpevdo.B di tangan tangan.Pekerja.file exe.
- Versi saat ini terpengaruh: tidak ditentukan.
- Sistem Operasi: Win10, sepenuhnya ditambal.
- Tidak ada teks pesan kesalahan atau tangkapan layar yang disediakan.
- Log aktivitas rem tangan yang diperlukan untuk dukungan lebih lanjut.
Pertanyaan dan jawaban:
- T: Apakah tangan benar -benar terinfeksi virus?
- T: Apa virus spesifik yang dideteksi oleh rem tangan?
- T: Apa versi handbrake saat ini yang dipengaruhi oleh masalah ini?
- T: Sistem operasi mana yang mengalami deteksi virus?
- T: Dapatkah Anda memberikan pesan kesalahan yang tepat atau tangkapan layar dari deteksi?
- T: Apa yang harus saya lakukan jika Windows Defender mendeteksi handbrake sebagai virus?
- T: Apakah ada solusi antivirus alternatif yang tidak mendeteksi handbrake sebagai virus?
- T: Apakah ada pernyataan resmi dari handbrake mengenai deteksi virus ini?
- T: Berapa lama waktu yang dibutuhkan vendor antivirus untuk memperbaiki kesalahan identifikasi ini?
- T: Haruskah saya khawatir tentang deteksi virus jika saya sudah mengunduh handbrake?
A: Tidak, rem tangan itu sendiri tidak mengandung virus apa pun. Laporan virus adalah positif palsu yang disebabkan oleh kesalahan identifikasi bek windows.
A: Windows Defender Labels sebagai Trojan: Win32/Zpevdo.B.
A: Versi spesifik tidak disebutkan dalam informasi yang disediakan.
A: Masalah deteksi terjadi pada Windows 10, ditambal sepenuhnya.
A: Sayangnya, tidak ada teks pesan kesalahan atau tangkapan layar yang termasuk dalam artikel.
A: Jika memungkinkan, Anda dapat mengirimkan file ke Windows Defender untuk membantu mereka menyelesaikan masalah lebih cepat. Ini dapat dilakukan melalui perangkat lunak antivirus itu sendiri.
A: Tidak disebutkan dalam artikel jika perangkat lunak antivirus lainnya juga mendeteksi handbrake sebagai virus. Namun, disarankan untuk memperbarui perangkat lunak antivirus Anda.
A: Tidak ada pernyataan resmi yang disebutkan dalam artikel tersebut. Namun, ada kemungkinan bahwa tim rem tangan menyadari masalah ini dan bekerja untuk menyelesaikannya.
A: Biasanya membutuhkan beberapa hari bagi vendor antivirus untuk memperbarui aturan mereka dan mengenali reputasi file tersebut.
A: Deteksi virus adalah positif palsu, jadi tidak perlu khawatir jika Anda sudah mengunduh handbrake. Namun, selalu disarankan untuk memperbarui perangkat lunak antivirus yang diinstal.
Kesimpulan:
Meskipun laporan rem tangan ditandai sebagai virus, itu dikonfirmasi sebagai positif palsu. Windows Defender secara keliru mengidentifikasi tangan sebagai Trojan: Win32/Zpevdo.B, tapi ini bukan virus. Disarankan untuk mengirimkan file ke Windows Defender dan menjaga perangkat lunak antivirus tetap up to date. Tim Handbrake menyadari masalah ini dan berupaya menyelesaikannya.
Apakah Handbrake Memiliki Virus
Untuk menghapus infeksi dari Mac Anda, telusuri ke folder berikut dan buang file -file berikut:
FYI Win10 Defender mendeteksi virus dalam membangun malam terbaru. #3574
FYI: Win10 Defender mendeteksi virus dalam build malam terbaru.
Terdeteksi: Trojan: Win32/Zpevdo.B
Item yang terpengaruh: Handbrake-20210504-2fd9617d7_x86_64-win_gui.MSI-> Produk.Cab-> Handbrake.Pekerja.exe
Versi Handbrake (E.G., 1.3.0):
Sistem dan versi operasi (e.G., Ubuntu 19.10, MacOS 10.15 Catalina, Windows 10 1909):
Win10 sepenuhnya ditambal.
Teks pesan kesalahan dan/atau tangkapan layar:
Harap berikan pesan kesalahan atau tangkapan layar yang dapat membantu.
Log Aktivitas Handbrake:
Log aktivitas diperlukan untuk dukungan. Harap baca https: // handbrake.FR/DOCS/EN/LARDER/BANTUAN/ACTIVITAS-LOG.html untuk informasi lebih lanjut.
Harap ganti teks ini dengan log aktivitas, atau unggah file log ke github dengan menyeret dan menjatuhkan file pada posting ini. Tinggalkan ~ bekas di atas dan di bawah. Teks itu diperbarui dengan sukses, tetapi kesalahan ini ditemui:
Penyumbang
SR55 berkomentar 8 Mei 2021 •
Itu memang positif palsu. Tidak banyak yang bisa kita lakukan tentang itu. Setiap kali sebuah bangunan baru muncul, dibutuhkan setiap vendor yang memiliki aturan seperti itu beberapa hari untuk membangun reputasi untuk file tersebut.
Sangat menarik bahwa itu mendeteksinya sebagai adware, bukan virus yang sebenarnya. Itu akan menyarankan aturan adware mereka sebenarnya rusak dalam beberapa cara.
Jika bek memiliki opsi untuk mengirimkan file, Anda dapat melakukannya karena dapat membantu mereka memperbaiki masalah lebih cepat.
Apakah Handbrake Memiliki Virus
Reddit dan mitranya menggunakan cookie dan teknologi serupa untuk memberi Anda pengalaman yang lebih baik.
Dengan menerima semua cookie, Anda menyetujui penggunaan cookie kami untuk mengirimkan dan memelihara layanan dan situs kami, meningkatkan kualitas reddit, mempersonalisasi konten dan iklan reddit, dan mengukur efektivitas iklan.
Dengan menolak cookie yang tidak penting, Reddit masih dapat menggunakan cookie tertentu untuk memastikan fungsionalitas yang tepat dari platform kami.
Untuk informasi lebih lanjut, silakan lihat pemberitahuan cookie kami dan kebijakan privasi kami .
Handbrake’server s kompromi, unduh menginstal trojan kompleks
Handbrake, encoder video open source yang populer, diposting di forumnya akhir pekan ini mengatakan bahwa server unduhan cermin mereka dikompromikan. Siapa pun yang mengunduh tangan antara 2 Mei dan 6 Mei berpotensi meraih versi yang terinfeksi malware. Intego virusbarrier anti-virus mengidentifikasi dan memberantas malware ini sebagai OSX/Proton.B.
Apa vektor infeksi?
Hanya mereka yang mengunduh handbrake dari server cermin mereka (unduh.Handbrake.fr) menerima aplikasi jahat. Itu tidak didistribusikan di situs web lain.
Bagaimana Proton Menginstal?
Aplikasi rem tangan tiba di a .file dmg seperti yang diharapkan, dan setelah membuka file, tidak ada yang mencurigakan yang bisa dilihat. Pengguna akan menyeret handbrake ke folder aplikasi mereka dan meluncurkannya.
Pada titik ini, aplikasi melakukan sesuatu yang tidak biasa, yang akan segera menonjol bagi pengguna rem tangan lama: ia meminta hak istimewa administrator. Dengan kedok perlu menginstal codec tambahan, muatan jahat diinstal sebagai gantinya.
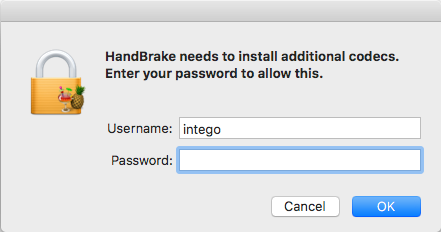
Setelah kata sandi dimasukkan, rem tangan akan diluncurkan dan tampaknya bisnis seperti biasa. Di latar belakang, bagaimanapun, pintu belakang dipasang, dinamai “Activity_agent.” Pintu belakang diamati menghubungi 85.17.25.66, yang merupakan alamat IP yang meng -host situs web handbrake. Server yang dikompromikan dapat digunakan sebagai server perintah dan kontrol (C&C) juga.
Aplikasi backdoor Activity_agents ditempatkan di Pengguna > *Pengguna Anda* > Perpustakaan > Renderfile, dan tetap hidup melalui restart dengan launchage sederhana.
Data gantungan kunci, data formulir tersimpan safari, dan cookie safari dikumpulkan, dikompresi dan disimpan pada sistem untuk diunggah nanti. Activity_agent tampaknya tidak mengunggah atau mengunduh data apa pun selama pengujian kami. Google Chrome, Firefox, Opera dan kemungkinan browser lainnya digerebek untuk informasi sensitif.
Haruskah pengguna Mac khawatir tentang proton?
Payload berbahaya berjalan pada Mac apa pun dengan OS X 10.7 atau lebih baru.
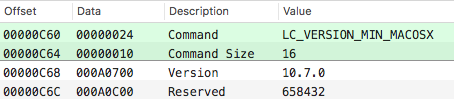
Pada saat penulisan, malware tampaknya tidak mampu mengunggah data pengguna yang sensitif ke servernya, tetapi kita harus berasumsi bahwa itu berhasil melakukannya dalam jangka waktu 2-6 Mei. Handbrake menawarkan saran berikut dalam posting forumnya:
Berdasarkan informasi yang kami miliki, Anda juga harus mengubah semua kata sandi yang mungkin berada di gantungan kunci OSX Anda atau penyimpanan kata sandi browser apa pun.
Saran yang bagus mengingat semua nama yang disimpan, kata sandi, data membentuk, dan banyak lagi, sekarang bisa berada di tangan orang jahat.
Handbrake memberi tahu Apple yang sore menambahkan tanda tangan ke basis data xprotect sebagai OSX.Proton.B. Sayangnya, bahkan dengan pembaruan xprotect terbaru di tempat, Proton masih dipasang dan berjalan dengan baik, meskipun beberapa peneliti lain melaporkan bahwa Xprotect sebenarnya menghentikan DMG dari dibuka. Namun, tanpa server untuk menurunkan data yang dikumpulkan, saat ini bukan ancaman besar.
Namun, yang mengkhawatirkan adalah cara para penyerang melakukan hal ini. Seperti halnya transmisi, tidak sekali tetapi dua kali, server unduhan dikompromikan dan aplikasi yang tersedia untuk diunduh diganti dengan yang jahat. Mengejar server, yang biasanya tidak diperbarui atau ditambal sesering seharusnya, akan menghasilkan lebih sedikit pengguna yang mengunduh malware Anda, tetapi fakta bahwa itu berasal dari sumber tepercaya akan membuat pengguna itu tidak curiga sama sekali. Jika pengguna tidak curiga, mereka menang’T Going for Malware, dan malware yang tidak terdeteksi lebih lama biasanya lebih berhasil.
Jika ini menjadi tren, dan bahkan server dari sumber tepercaya tidak dapat lagi dipercaya, kami mungkin akan berada dalam masalah.
Salah satu cara untuk memverifikasi apakah file yang Anda unduh adalah real deal, adalah dengan membandingkan checksums. Di tangan tangan’S kasus, mereka memelihara halaman yang mencantumkan semua checksum untuk unduhan yang tersedia, sehingga siapa pun dapat memverifikasi unduhan dikompromikan. Pada kenyataannya, sangat sedikit orang yang benar -benar melakukan ini, dan banyak situs web yang mendistribusikan perangkat lunak Don’t bahkan menawarkan checksum ini untuk Anda verifikasi. Apple dulu menawarkan checksum ini di halaman unduhan mereka, tetapi sejak itu berhenti melakukannya juga.
Untuk situs web yang menawarkan checksum ini, verifikasi itu mudah. Buka Aplikasi Terminal (Aplikasi> Utilitas) dan ketik yang berikut (sertakan ruang di akhir):
OpenSSL SHA1
Sekarang, cukup seret dan letakkan file yang diunduh ke jendela Terminal dan tekan Enter. Dalam hal unduhan rem tangan berbahaya, inilah hasilnya:
Intego $ openssl sha1/user/intego/desktop/handbrake-1.0.7.DMG SHA1 (/pengguna/intego/desktop/handbrake-1.0.7.DMG) = 0935A43CA90C6C419A49E4F8F1D75E68CD70B274
Menurut situs web handbrake, sha1 checksum untuk unduhan ini seharusnya “75C6204D7BD7D9C6E5B1FEDB56697AE2F3857789,” Mereka jelas tidak cocok. Jika ada pengguna yang terinfeksi proton melalui rem tangan, mereka tidak menjalankan pemeriksaan keamanan sederhana ini.
Bagaimana cara mengetahui apakah mac Anda terinfeksi (dan instruksi penghapusan)
Monitor aktivitas terbuka dan cari proses bernama “Activity_agent.” Jika proses ini berjalan, Mac Anda terinfeksi.
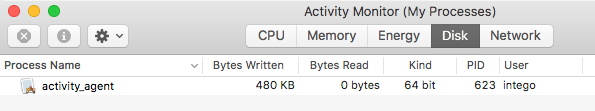
Klik prosesnya, lalu tutup dengan tombol X di bilah menu.
Untuk menghapus infeksi dari Mac Anda, telusuri ke folder berikut dan buang file -file berikut:
- Aplikasi – Hapus Aplikasi Handbrake.
- Pengguna >*Anda* >Perpustakaan >Videoframeworks – Hapus folder ini dan semua yang ada di dalamnya
- Pengguna >*Anda* >Perpustakaan >Renderfile – Hapus Aplikasi Activity_agent
- Pengguna >*Anda* >Perpustakaan >Launchagents – Menghapus “fr.Handbrake.Activity_agent.plist” Dan “fr.Handbrake.Activity_agent.Plist-e“
- Pengguna >*Anda* >Perpustakaan >Cache >fr.Handbrake.Activity_agent – Hapus foldernya
Dengan file -file itu dihapus, kosongkan sampah dan restart mac Anda. Periksa ulang lokasi yang sama lagi setelah restart untuk memastikan infeksi memang dihapus. Jika peringatan menunjukkan bahwa beberapa item tidak dapat dihapus, karena mereka digunakan, Anda’akan bisa mengosongkan sampah setelah restart.
Untuk intego’S Mac Anti-Virus Pelanggan, Perlindungan datang dalam bentuk definisi malware yang diperbarui, yang akan mendeteksi dan menghapus semua file proton. Komponen proton terdeteksi oleh intego virusbarrier sebagai OSX/Proton.B.
Bagaimana melindungi diri Anda dari proton
Ketika server resmi dari sumber tepercaya telah dikompromikan, dan malware diberi kode untuk bertindak seperti aplikasi yang sebenarnya, ada sangat sedikit untuk memperingatkan Anda sesuatu yang salah. Memverifikasi unduhan Anda akan menjadi satu -satunya cara Anda dapat yakin bahwa unduhan tidak dikompromikan. Menggunakan updater bawaan, jika suatu aplikasi menyediakan satu, biasanya merupakan cara terbaik untuk menerima pembaruan untuk suatu aplikasi.
Masih banyak yang bisa ditemukan tentang proton.B karena jauh lebih kompleks daripada yang terlihat. Malware ini masih sedang diselidiki dan ketika detail baru muncul kami akan memperbarui cerita ini.
Bagikan ini:
Tentang Jay Vrijenhoek
Jay Vrijenhoek adalah konsultan TI dengan hasrat untuk penelitian keamanan Mac. Lihat semua posting oleh Jay Vrijenhoek → Entri ini diposting dalam malware dan tag Handbrake, OSX/Proton.B, Proton. Bookmark Permalink.
Handbrake untuk Mac hanya memiliki masalah malware yang singkat namun serius


Program Transcoder Video Open Source Handbrake, dan lebih khusus lagi versi Mac, memiliki cacat keamanan yang serius minggu lalu. Meskipun sekarang telah diperbaiki, siapa pun yang mengunduh dan menginstal perangkat lunak antara 2 Mei dan 6 Mei harus memverifikasi bahwa sistem mereka tidak terinfeksi dengan Trojan yang jahat.
Meskipun apel’S ’Pemasaran era 00S menyarankan bahwa platformnya pada dasarnya bebas virus, hari ini itu’tidak benar -benar masalahnya. Handbrake adalah contoh terbaru dari itu, meskipun sepertinya pengembang dengan cepat merespons dan sejak itu menyelesaikan masalah ini. Mereka’ve juga berhubungan dengan apel untuk melihat osx itu’Fitur S XProtect mengetahui malware dan akan menjaga mata otomatis tetap terbuka untuk itu.
Video yang direkomendasikan
Trojan menyelinap ke versi yang sah dari handbrake melalui server cermin unduhan yang terinfeksi. Dari sana ia melekat pada handbrake 1.0.7 dan diunduh oleh sejumlah pengguna. Menurut tim handbrake, sekitar 50 persen pengguna yang mengunduh perangkat lunak antara 2 Mei dan 6 Mei dialihkan ke server yang terinfeksi.
- Apakah MacOS lebih aman dari Windows? Laporan malware ini memiliki jawabannya
- Malware Mac ini dapat mencuri data kartu kredit Anda dalam hitungan detik
- Apple baru saja membuat langkah besar untuk meningkatkan MacBook Anda berikutnya
Dengan mengingat hal itu, Apple sekarang mendesak semua orang yang mengunduh perangkat lunak selama periode itu untuk melakukan beberapa cek untuk melihat apakah mereka telah terpengaruh. Langkah pertama adalah mencari prosesnya “Activity_agent.” Jika’s ditemukan berjalan, maka sistem Anda terinfeksi. Cara lain adalah membandingkan unduhan Anda’s checksum hash dengan yang terdaftar di posting forum resmi.
Jika ternyata Anda terinfeksi Trojan, ada beberapa langkah yang harus diambil untuk menghapusnya. Mereka melibatkan menjalankan perintah terminal, diikuti oleh penghapusan rem tangan apa pun.Instalasi aplikasi yang Anda miliki. Anda dapat menemukan daftar lengkap perintah di forum handbrake yang ditautkan di atas.
Sayangnya, Anda seharusnya’t berhenti di sana. Setelah Anda mengonfirmasi penghapusan malware, maka Anda perlu mengubah kata sandi Anda. Salah satu tugas yang dilakukan Trojan adalah kata sandi Thievery, jadi kata sandi apa pun yang mungkin Anda gunakan sejak Anda menginstal handbrake harus diubah, serta apa pun yang berada di gantungan kunci OSX Anda dan apa pun yang disimpan di browser.
Itu mungkin menyakitkan di leher, tapi itu’S Langkah penting untuk mengurangi kerusakan yang mungkin dilakukan oleh malware yang diilhami oleh proton.
Rekomendasi editor
- apel’S berikutnya MacBook dan iPad bisa dalam masalah serius
- Chatgpt baru saja membuat malware, dan itu’sangat menakutkan
- Aplikasi penipuan licik ini membuktikan bahwa Mac dan’T -anti Bullet
- Mac Pro baru saja benar -benar dihancurkan oleh Mac Mini
- SAYA’Saya muak menunggu Apple memperbaiki masalah mencolok ini dengan Gaming Mac