


Apakah iCloud mengenkripsi data?
Apple memo enkripsi ujung ke ujung cadangan iCloud
Ringkasan:
1. Apple mengumumkan bahwa mereka memperluas perlindungan enkripsi ujung ke ujung di iCloud, termasuk cadangan iCloud.
2. Langkah ini datang sebagai ancaman terhadap data pengguna menjadi lebih canggih dan kompleks.
3. Apple bertujuan untuk menawarkan perlindungan data canggih untuk pengguna iCloud, dengan fitur debutnya hari ini untuk pengguna beta dan diluncurkan secara global pada awal 2023.
4. Selain enkripsi ujung ke ujung, Apple akan segera mendukung penggunaan tombol perangkat keras untuk otentikasi dua faktor ID Apple.
5. Apple juga memperkenalkan verifikasi kunci kontak iMessage untuk meningkatkan keamanan komunikasi pengguna.
6. Keputusan untuk memperluas perlindungan enkripsi mengikuti peningkatan pelanggaran data di seluruh dunia.
7. Saat ini, cadangan iCloud tidak dienkripsi ujung ke ujung, memungkinkan Apple untuk mengakses dan membagikan data jika perlu.
8. Apple berencana untuk terus mendukung cadangan lokal untuk iOS dan macOS sambil menawarkan enkripsi ujung ke ujung yang diperluas untuk iCloud.
9. Fitur Perlindungan Data Lanjutan untuk iCloud adalah opsional dan memerlukan pengaturan kontak atau kunci pemulihan.
10. Perubahan ini mungkin sedikit memengaruhi penggunaan iCloud yang mulus tetapi memberi pengguna dengan keamanan tambahan.
Pertanyaan dan jawaban:
1. Mengapa Apple Mengumumkan Perluasan Perlindungan Enkripsi Ujung Ujung UNTUK ICLOUD?
Apple mengumumkan peningkatan enkripsi ujung ke ujung untuk mengatasi ancaman yang semakin canggih terhadap data pengguna yang disimpan di cloud, seperti yang terlihat dalam meningkatnya jumlah pelanggaran data di seluruh dunia.
2. Kapan Perlindungan Data Lanjutan untuk Fitur iCloud tersedia untuk semua pengguna Amerika Serikat?
Fitur ini saat ini tersedia untuk pengguna yang terdaftar dalam program perangkat lunak beta Apple dan akan diluncurkan ke semua pengguna Amerika Serikat pada akhir tahun ini. Itu kemudian akan mulai diluncurkan secara global pada awal 2023.
3. Fitur keamanan tambahan apa yang akan didukung Apple untuk Otentikasi Dua Faktor Apple ID?
Mulai awal tahun depan, Apple akan mendukung penggunaan kunci perangkat keras untuk otentikasi dua faktor ID Apple, meningkatkan keamanan keseluruhan akun pengguna.
4. Apa tujuan verifikasi kunci kontak iMessage?
verifikasi kunci kontak iMessage adalah fitur yang akan diperkenalkan oleh Apple untuk memungkinkan pengguna mengkonfirmasi keaslian mitra komunikasi mereka dan menerima peringatan jika infrastruktur iMessage dikompromikan oleh entitas eksternal.
5. Apakah Apple pernah mengalami pelanggaran data pengguna yang disimpan di server iCloud?
Menurut perwakilan Apple, belum ada situasi yang diketahui di mana data iCloud pengguna telah dicuri karena pelanggaran server iCloud. Namun, infrastruktur Apple terus -menerus diserang, mirip dengan perusahaan cloud besar lainnya.
6. Mengapa cadangan iCloud sebelumnya dienkripsi ujung ke ujung?
Apple belum menerapkan enkripsi ujung ke ujung untuk cadangan iCloud, memungkinkan perusahaan untuk mengakses dan berbagi data jika perlu, seperti dalam kasus penegakan hukum. Ini adalah kelalaian penting dibandingkan dengan enkripsi ujung ke ujung yang diterapkan di bidang lain dari ekosistem Apple.
7. Alternatif apa yang dimiliki pengguna untuk melindungi data mereka sebelum memperluas enkripsi ujung ke ujung untuk cadangan iCloud?
Pengguna yang ingin menghindari potensi kerentanan dalam cadangan iCloud mengandalkan opsi cadangan lokal Apple untuk iOS dan macOS, yang sudah dienkripsi ujung ke ujung. Dengan menggunakan cadangan lokal, pengguna dapat memastikan kontrol langsung atas data mereka.
8. Akan memperluas enkripsi ujung ke ujung melindungi data pengguna bahkan jika Apple mengalami pelanggaran?
Ya, enkripsi ujung ke ujung yang diperluas akan melindungi data pengguna yang disimpan di iCloud, bahkan jika terjadi pelanggaran. Namun, Apple menyatakan bahwa tidak mengetahui adanya contoh di mana data iCloud pengguna telah dicuri karena pelanggaran server.
9. Apa tujuan perlindungan data canggih untuk fitur iCloud?
Fitur Perlindungan Data Lanjutan memberi pengguna opsi untuk mengaktifkan enkripsi ujung ke ujung untuk data iCloud mereka. Itu membutuhkan pengaturan kontak atau kunci pemulihan untuk memastikan akses data jika terjadi perangkat yang hilang.
10. Mengaktifkan fitur perlindungan data canggih yang mirip dengan mencadangkan data tentang hard drive eksternal?
Mengaktifkan Fitur Perlindungan Data Lanjutan untuk iCloud memang memperkenalkan pengalaman yang sedikit kurang mulus, karena mengharuskan pengguna untuk mengatur kontak atau kunci pemulihan. Secara konseptual, ini mirip dengan mencadangkan data pada hard drive eksternal, di mana akses data dibatasi tanpa metode pemulihan yang diperlukan.
11. Bagaimana pendekatan Apple terhadap enkripsi data berbeda dari Google?
Keputusan Apple untuk memperluas enkripsi ujung ke ujung untuk cadangan iCloud kontras dengan strategi Google. Google telah mengenkripsi cadangan Android selama beberapa tahun, memastikan bahwa data pengguna yang disimpan di perangkat Android dan cadangan cloud terkait dilindungi.
12. Jenis data mana yang akan dilindungi oleh enkripsi ujung ke ujung yang diperluas di iCloud?
Enkripsi ujung ke ujung yang diperluas di iCloud akan melindungi informasi sensitif seperti foto, catatan, dan cadangan iCloud, selain enkripsi yang ada untuk kata sandi, data kartu kredit, dan data kesehatan.
13. Apa konsekuensi dari keputusan Apple untuk membatalkan enkripsi ujung-ujung cadangan iCloud?
Keputusan itu kemungkinan akan menyebabkan kekacauan dan memiliki beberapa konsekuensi, berpotensi menimbulkan kekhawatiran tentang privasi data dan keamanan untuk pengguna iCloud.
14. Bagaimana cadangan iCloud dienkripsi ujung ke ujung dibandingkan dengan cadangan yang tidak terenkripsi?
Cadangan iCloud dienkripsi ujung ke ujung memberikan keamanan yang ditingkatkan, terutama dalam hal pelanggaran. Cadangan yang tidak terenkripsi dapat diakses oleh Apple atau entitas lain, sementara cadangan terenkripsi memastikan bahwa hanya pengguna dan peserta yang berwenang yang dapat mengakses data.
15. Akankah Apple terus mendukung cadangan lokal untuk iOS dan macOS?
Ya, Apple berencana untuk terus mendukung cadangan lokal untuk iOS dan macOS, di samping enkripsi ujung ke ujung yang diperluas untuk iCloud. Opsi bagi pengguna untuk memilih antara cadangan lokal dan cadangan cloud diantisipasi untuk tetap tersedia.
Apple memo enkripsi ujung ke ujung cadangan iCloud
Dilaporkan, Apple menjatuhkan rencana untuk mengenkripsi cadangan setelah FBI mengeluh. apel’Keputusan S tidak diragukan lagi akan menyebabkan kekacauan dan akan memiliki sejumlah konsekuensi. Dalam artikel ini, saya ingin berbicara tentang alasan teknis untuk mengenkripsi atau tidak mengenkripsi cadangan cloud, dan membandingkan Apple’Pendekatan S dengan strategi enkripsi data yang digunakan oleh Google, yang telah mengenkripsi cadangan Android selama beberapa tahun.
Apple memperluas enkripsi ujung ke ujung ke cadangan iCloud
Perusahaan juga akan segera mendukung penggunaan kunci otentikasi fisik dengan ID Apple, dan menambahkan verifikasi kontak untuk iMessage pada tahun 2023.
Simpan cerita
Simpan cerita
Apple mengumumkan hari ini bahwa mereka meluncurkan perlindungan enkripsi ujung ke ujung dalam layanan iCloud-nya. Perusahaan sudah menawarkan fitur keamanan vital untuk beberapa data di platform cloud -nya – termasuk kata sandi, kartu kredit dan data pembayaran lainnya, dan data kesehatan – tetapi akan menawarkan opsi untuk memperluas perlindungan ke informasi sensitif lainnya termasuk foto, catatan, dan, yang terpenting, cadangan iClouds. Fitur ini, yang dikenal sebagai perlindungan data canggih untuk iCloud, debut hari ini untuk pengguna yang terdaftar di Apple’Program Perangkat Lunak S Beta. Ini akan tersedia untuk semua pengguna Amerika Serikat pada akhir tahun dan akan mulai diluncurkan secara global pada awal 2023.
Langkah ini dilakukan sebagai bagian dari daftar yang lebih luas dari pengumuman terkait keamanan dari perusahaan. Mulai awal tahun depan, Apple akan mendukung penggunaan kunci perangkat keras untuk otentikasi dua faktor ID Apple. Dan di kemudian hari, perusahaan juga akan meluncurkan fitur yang disebut verifikasi kunci kontak iMessage yang akan memungkinkan pengguna untuk mengkonfirmasi bahwa mereka berkomunikasi dengan orang yang mereka maksudkan dan memperingatkan mereka jika suatu entitas telah mengganggu infrastruktur iMessage.
Apple mengatakan hari ini bahwa rilis baru datang “karena ancaman terhadap data pengguna menjadi semakin canggih dan kompleks.” Ada 1.8 miliar perangkat Apple yang digunakan secara aktif di seluruh dunia pada saat panggilan pendapatan Januari. Perwakilan Apple mengatakan kepada WIRED bahwa ancaman terhadap data yang disimpan di cloud tampak meningkat di seluruh industri, dan bahwa secara umum, jelas bahwa data yang disimpan di cloud lebih banyak berisiko kompromi daripada data yang disimpan secara lokal. Sebuah studi yang ditugaskan oleh Apple menemukan bahwa 1.1 miliar catatan terpapar dalam pelanggaran data di seluruh dunia pada tahun 2021. Awal tahun ini, Apple mengumumkan fitur untuk iOS dan macO yang dikenal sebagai Lockdown Mode, yang memberikan perlindungan keamanan yang lebih intensif bagi pengguna yang menghadapi serangan digital yang agresif dan bertarget. Langkahnya adalah keberangkatan untuk Apple, yang sebelumnya telah mengambil pendekatan bahwa perlindungan keamanannya harus cukup kuat untuk mempertahankan semua pengguna tanpa add-ons khusus.
Cadangan iCloud dienkripsi ujung ke ujung-dengan pengecualian
Ketika datang ke enkripsi ujung ke ujung, Apple lebih awal untuk menggunakan perlindungan dengan peluncuran iMessage pada tahun 2011. Sementara itu, raksasa teknologi seperti Meta dan Google masih bekerja untuk memperbaiki beberapa platform pesan populer mereka untuk mendukung fitur tersebut. Enkripsi ujung ke ujung mengunci data Anda sehingga hanya Anda dan pemilik lainnya (seperti peserta lain dalam obrolan grup) dapat mengaksesnya di mana pun disimpan. Perlindungan ISN’T digunakan di mana -mana di seluruh ekosistem apel, dan kelalaian yang sangat mencolok telah menjadi cadangan iCloud. Karena cadangan ini tidak’t end-to-end terenkripsi, Apple dapat mengakses data-pada dasarnya salinan lengkap dari semua yang ada di perangkat Anda-dan bagikan dengan entitas lain, seperti penegakan hukum.
Apple menambahkan solusi spesifik, seperti yang dikenal sebagai pesan di iCloud, untuk melindungi data terenkripsi ujung-ke-ujung, tetapi mudah bagi pengguna untuk membuat kesalahan atau salah paham opsi dan akhirnya mengekspos data yang mereka tidak tidak’T bermaksud dalam cadangan iCloud. Pengguna yang ingin menghindari jebakan potensial ini mengandalkan Apple’opsi cadangan lokal selama bertahun -tahun. Perusahaan mengatakan kepada WIRED bahwa pihaknya berencana untuk terus mendukung cadangan lokal untuk iOS dan macOS dan percaya dengan kuat dalam konsep tersebut, tetapi berharap bahwa enkripsi ujung ke ujung yang diperluas di iCloud akan meyakinkan pengguna yang telah menunggu untuk pindah.
Enkripsi ujung ke ujung yang diperluas akan melindungi pengguna’data bahkan jika Apple sendiri dilanggar. Perwakilan Apple mengatakan kepada WIRED bahwa perusahaan tidak mengetahui adanya situasi di mana pengguna’Data iCloud pernah dicuri karena pelanggaran iCloud’server S. Dia menambahkan, apel itu’Infrastruktur S terus -menerus diserang, seperti halnya untuk semua perusahaan cloud utama.
Perlindungan Data Lanjutan untuk iCloud adalah fitur opsional yang dapat dipilih pengguna untuk mengaktifkan. Saat Anda menyalakannya, fitur ini akan memandu Anda melalui proses untuk mengatur kontak pemulihan atau kunci pemulihan sehingga Anda dapat mengakses data iCloud Anda jika Anda kehilangan perangkat yang disimpan oleh tombol. Perubahan dapat membuat menggunakan iCloud sedikit kurang mulus dalam skenario tertentu, tetapi serupa secara konseptual dengan proses yang akrab dengan mencadangkan perangkat Anda pada hard drive eksternal. Jika Anda kehilangan atau merusak hard drive atau lupa kata sandi yang Anda lindungi, Anda bisa’t mengakses cadangan yang ada di atasnya.
Apple memo enkripsi ujung ke ujung cadangan iCloud
Dilaporkan, Apple menjatuhkan rencana untuk mengenkripsi cadangan setelah FBI mengeluh. apel’Keputusan S tidak diragukan lagi akan menyebabkan kekacauan dan akan memiliki sejumlah konsekuensi. Dalam artikel ini, saya ingin berbicara tentang alasan teknis untuk mengenkripsi atau tidak mengenkripsi cadangan cloud, dan membandingkan Apple’Pendekatan S dengan strategi enkripsi data yang digunakan oleh Google, yang telah mengenkripsi cadangan Android selama beberapa tahun.
Enkripsi iCloud
Apple mengenkripsi semuanya tersimpan di iCloud hingga bit terakhir. Semua informasi yang pengguna atau toko iPhone mereka di iCloud dienkripsi dengan aman dalam perjalanan dan dalam penyimpanan. Pada lapisan fisik, data dipotong menjadi beberapa potongan kecil. Potongan -potongan didistribusikan (secara acak atau berlebihan) di berbagai server milik perusahaan seperti Amazon, Microsoft, AT&T, atau dikendalikan oleh pemerintah Cina jika pengguna tinggal di daratan Cina. Tak satu pun dari perusahaan -perusahaan ini (maupun pemerintah Cina) memiliki akses ke data aktual karena sepenuhnya dienkripsi. Kunci enkripsi disimpan di Apple’Server sendiri di Cupertino. Tanpa kunci enkripsi ini, tidak ada yang bisa mendekripsi apapun.
Masalahnya, tombol enkripsi mudah diakses jika seseorang memiliki akses ke pengguna’s Account ID Apple (seperti dalam mengetahui login dan kata sandi dan dapat melewati otentikasi dua faktor). Jika pihak ketiga mendapatkan kendali atas pengguna’smple ID/akun iCloud, mereka dapat mengunduh dan mendekripsi informasi.
Lebih penting lagi, pemerintah dan penegak hukum bisa meminta Informasi dari Apple. Karena Apple memiliki kendali penuh atas kunci enkripsi, perusahaan akan melayani permintaan pemerintah dengan memberikan salinan pengguna’S icloud data bersama dengan kunci enkripsi. Ini adalah status quo, dan inilah yang ingin dilindungi FBI.
Beginilah cara Apple mengenkripsi perpustakaan foto iCloud Anda. Ini juga cara cadangan iCloud Anda saat ini dilindungi, dan memang begitu bukan Jenis enkripsi yang akan dibatalkan Apple.
Enkripsi ujung ke ujung
Ada lapisan lain dari enkripsi yang digunakan Apple untuk melindungi beberapa informasi dianggap paling sensitif. Perusahaan menggunakan metode perlindungan yang disebutnya “Enkripsi ujung ke ujung”. Enkripsi ujung ke ujung juga mengenkripsi jenis data tertentu dengan kata sandi yang hanya diketahui oleh pengguna akhir. Tanpa kata sandi itu, tidak ada seorang pun, bahkan Apple, tidak dapat mendekripsi data.
Jenis kata sandi apa? Dia’S Pengguna’S Screen Lock kode sandi, kode pin yang Anda ketik untuk membuka kunci iPhone atau iPad Anda, atau kata sandi sistem yang Anda gunakan untuk masuk ke komputer macOS Anda. Secara teknis, kode sandi iPhone yang khas hanya terdiri dari 6 digit. Jika Apple menginginkannya, itu bisa mementingkan diri sendiri “Enkripsi ujung ke ujung” dalam hitungan menit (jika bukan detik). Namun, perusahaan secara resmi menolak untuk melakukannya.
Penting untuk dicatat bahwa, sementara pemerintah dan penegak hukum masih dapat meminta informasi yang dienkripsi ujung ke ujung dari Apple, mereka tidak akan mendapatkan apa pun selain data terenkripsi yang tampak acak sebagai imbalan. Dengan Apple menolak untuk memecahkan enkripsi dan tidak memasok pemerintah yang tepat, jenis data tertentu tetap di luar jangkauan penegakan hukum – kecuali mereka tahu pengguna’S Screen Lock kode sandi dan gunakan pemutus telepon elcomsoft, yaitu. Namun demikian, enkripsi ujung ke ujung menambah hambatan pada prosedur umum permintaan pemerintah.
Jenis data apa yang saat ini dilindungi dengan enkripsi ujung ke ujung? Yang terpenting, gantungan kunci iCloud yang berisi semua pengguna’S yang tersimpan kata sandi ke berbagai situs web, aplikasi, jejaring sosial, akun, dan pembawa pesan instan.
Enkripsi ujung ke ujung juga melindungi pesan (SMS dan iMessage), data kesehatan, waktu layar, data rumah, memo suara, peta Apple (pencarian, rute, lokasi yang sering) dan, sejak iOS 14, Safari Browsing History.
Apa yang rencanakan Apple lakukan
Tanpa sumber di perusahaan, kami hanya dapat berspekulasi tentang apa yang sebenarnya direncanakan Apple untuk mengenkripsi cadangan iCloud. Dugaan kami yang berpendidikan adalah bahwa perusahaan berencana untuk menggunakan skema enkripsi ujung ke ujung yang sudah akrab, juga mengenkripsi cadangan iCloud dengan kunci yang berasal dari pengguna’S Kode Pascus Layar S.
Ini tidak akan’t ubah banyak untuk pengguna akhir. Saat memulihkan dari cadangan cloud, mereka hanya perlu mengetikkan kode sandi kunci layar lama mereka (bahkan jika mereka menggunakan kode sandi lama mereka di perangkat baru mereka). Karena Apple membuat kode sandi hampir mustahil untuk dilupakan (pengguna harus membuka kunci perangkat mereka dengan kode sandi ke ID sentuh/ID wajah yang dapat diperoleh kembali setiap 72 jam setidaknya), ketakutan akan lebih banyak pengguna menjadi “dikunci” data mereka tidak berdasar kecuali untuk beberapa kasus marjinal.
Penggunaan enkripsi ujung ke ujung akan membuat lebih sulit bagi pemerintah dan penegak hukum untuk meminta data. Saat ini, Apple tidak menyediakan data terenkripsi ujung ke ujung saat melayani permintaan pemerintah. Menambahkan cadangan iCloud ke daftar sumber data yang tidak tersedia mungkin adalah sedotan terakhir yang membuat FBI mengeluh.
Bagaimana dengan google?
Sejak rilis Android 9 pada Agustus 2018, Google telah mengenkripsi cadangan cloud yang diproduksi oleh ponsel Android yang menjalankan Android 9 atau yang lebih baru. Cadangan dienkripsi dengan kunci yang berasal dari pengguna’kode sandi kunci layar, dan tidak ada yang mengeluh. Mengapa FBI tampaknya tidak peduli dengan cadangan Android, dan memberikan banyak tekanan pada Apple? Kontennya adalah jawabannya.
Cadangan Android hanya berisi jumlah informasi marjinal. Menurut Google’I Ikhtisar Cadangan Data, “Data cadangan disimpan di layanan cadangan Android dan dibatasi hingga 5MB per aplikasi. Google memperlakukan data ini sebagai informasi pribadi sesuai dengan Google’Kebijakan Privasi. Data cadangan disimpan dalam pengguna’S Google Drive terbatas hingga 25MB per aplikasi.” Hanya bagian 5MB yang dienkripsi dengan pengguna’S Kode Pascus Layar S. 25MB data lainnya yang diizinkan untuk disimpan oleh aplikasi’S Google Drive tidak dienkripsi dengan pengguna’kode sandi S (enkripsi penyimpanan masih berlaku), dan akan diteruskan saat melayani permintaan pemerintah.
Bagaimana dengan “peka” Data seperti kata sandi, kesehatan, atau riwayat lokasi? Saat Google mengumpulkan sejumlah besar data (secara signifikan lebih dari Apple), data itu dilindungi … tidak. Pemerintah dan penegak hukum dapat meminta dan menerima pengguna’Kata sandi S, data lokasi, informasi kesehatan (Google FIT), riwayat penjelajahan dan riwayat permintaan pencarian atas keinginan. Cadangan Android yang kecil dan tidak penting dapat dienkripsi semua keinginan Google.
Sebaliknya, perangkat Apple menghasilkan cadangan cloud yang besar dan komprehensif yang dapat digunakan untuk sepenuhnya mengembalikan perangkat baru. cadangan iCloud bisa berupa gigabyte gigabyte, dan berisi hampir semuanya.
Kesimpulan
Kami menyesali Apple’Keputusan S untuk Memotong Enkripsi End-to-End dari Cadangan iCloud, bahkan jika fitur baru akan membuat kita menghabiskan waktu berjam-jam menghindari enkripsi.
ICloud end-to-end Apple bisa menjadi pengubah permainan keamanan
Akhirnya enkripsi ujung ke ujung datang ke iCloud. Sistem ini bisa sedikit buggy, tetapi menjanjikan peningkatan keamanan yang substansial.
6 Februari 2023, 14:00
Gambar: Menggambar kemarahan/staf
Peretasan. Disinformasi. Pengawasan. Cyber adalah podcast motherboard dan melaporkan perut gelap internet.
Cloud selalu menjadi tempat yang nyaman untuk menyimpan file Anda, tetapi tempat yang bermusuhan untuk keamanan. Dengan file Anda dicadangkan di perusahaan’server di suatu tempat, mereka berisiko terhadap tuntutan dari pihak berwenang untuk mengaksesnya, atau peretas yang dapat membobol perusahaan’S infrastruktur.
apel’S baru -baru ini diluncurkan “Perlindungan Data Lanjutan” Menawarkan untuk menjungkirbalikkan ide itu dengan menggunakan enkripsi ujung ke ujung untuk layanan iCloud-nya. Ini berarti cadangan perangkat dan pesan, catatan, foto, memo suara, dan lebih banyak lagi harus jauh lebih terlindungi dari pihak ketiga saat disimpan atau disinkronkan di seluruh iCloud. Janji itu bahkan Apple tidak dapat mengakses data Anda yang disimpan di cloud, dan dengan ekstensi, pihak ketiga. Ini karena kunci untuk mendekripsi konten disimpan pada pengguna’perangkat S. Ini adalah perubahan yang penting dan disambut baik; Selama bertahun -tahun, Apple memiliki data terenkripsi yang disimpan pada perangkat individual, tetapi seringkali cadangan yang disinkronkan ke cloud tidak memiliki tingkat perlindungan yang sama.
Iklan
“Selama bertahun -tahun kami’ve harus berurusan dengan fakta bahwa seluruh salinan telepon kami tinggal di server itu’S di luar kendali kami. Sekarang data di server itu berada di bawah kendali kami. Itu’benar -benar semua itu’S diubah di sini,” Matthew Green, Associate Professor di Johns Hopkins University, mengatakan kepada motherboard dalam obrolan online. “Saya pikir itu’s Perkembangan yang sangat penting.”
Apakah Anda bekerja pada keamanan di Apple? Kami ingin mendengar dari Anda. Menggunakan telepon atau komputer non-kerja, Anda dapat menghubungi Joseph Cox dengan aman pada sinyal di +44 20 8133 5190, Wickr di Josephcox, atau email [email protected].
Dalam pengujian saya, proses pengaturan perlindungan data canggih agak buggy, tetapi jika sistem memberikan apa yang dijanjikannya, iCloud’Add-on keamanan baru bisa menjadi pengubah permainan bagi orang-orang yang telah menghindari alat cadangan cloud karena kurangnya enkripsi ujung ke ujung.
“Kemampuan untuk memiliki enkripsi ujung ke ujung untuk penyimpanan cloud sehingga merupakan lemari besi pribadi yang hanya Anda pegang tombol adalah langkah besar untuk Apple,” Alan Woodward, seorang profesor cybersecurity di University of Surrey, mengatakan kepada motherboard dalam obrolan online. “Sudah sedikit rute alternatif untuk penegakan hukum di masa lalu untuk mendapatkan data yang disimpan di perangkat ketika pengguna tidak ada’T cukup menyadari itu sedang disinkronkan ke iCloud. Menutup ‘jalan keluar’ pasti akan membawa dorongan kembali dari penegakan hukum tetapi jelas Apple percaya itu adalah sesuatu yang diinginkan pelanggan.”
Iklan
Apple meluncurkan perlindungan data lanjutan untuk pengguna Mac, iPhone, dan iPad sepanjang Desember dan Januari . Untuk menyalakannya, pengguna harus masuk ke pengaturan iCloud mereka di mana sebuah kotak akan membaca “Perlindungan Data Lanjutan.” Setelah mengklik itu, perangkat akan menjalankan pengguna melalui proses. Pengaturan membutuhkan beberapa menit. Perangkat harus diperbarui ke versi terbaru dari sistem operasi yang tersedia.
Pemulihan data sangat penting ketika mengatur perlindungan data lanjutan karena Apple tidak akan dapat membantu jika Anda kehilangan akses Anda sendiri. Untuk mengurangi ini, Apple meminta Anda untuk menuliskan kode pemulihan 28 karakter dan menyimpannya di tempat lain. Apple juga meminta pengguna apakah mereka ingin mengatur a “kontak pemulihan,” Seseorang yang dipercayai yang juga menggunakan produk Apple yang kemudian dapat memberi Anda kode untuk membantu Anda mendapatkan kembali akses ke akun Anda.
Daftar lengkap data yang berada di bawah perlindungan data canggih sesuai dengan kotak penjelasan di pengaturan iCloud adalah cadangan perangkat, cadangan pesan, drive iCloud, catatan, foto, pengingat, bookmark safari, pintasan siri, memo suara, dan lintasan dompet. (Penjelajah menambahkan bahwa kata sandi, kesehatan, dan data peta sudah dilindungi dengan enkripsi ujung ke ujung).
Ketika saya menguji perlindungan data lanjutan, saya mengaktifkannya dari iPad. Tetapi ketika memeriksa apakah itu juga diaktifkan dari Mac yang masuk ke ID Apple yang sama, pengaturan Mac mengatakan perlindungan data lanjutan bukan diaktifkan. Ini tampaknya bug. Saya kemudian mengaktifkan perlindungan data lanjutan dari Mac juga. Apple menolak untuk memberikan pernyataan tentang masalah ini.
Pada tahun 2020, Reuters melaporkan bahwa Apple sebelumnya menjatuhkan rencana untuk mengenkripsi cadangan perangkat di iCloud setelah keluhan dari FBI. Perlindungan data lanjutan tampaknya telah mengganti keluhan tersebut. Green ditambahkan, “Dia’sangat menakjubkan bagi saya bahwa ini selalu kontroversial, tetapi menilai dari reaksi pejabat penegak hukum: Saya kira itu masih untuk beberapa orang.”
Kata Woodward “Dia’menarik bahwa perlindungan canggih adalah opsional dan bukan standar. Dia’S hampir seolah -olah apel mencelupkan jari kaki mereka ke dalam air untuk melihat apakah benar -benar ada permintaan untuk ini.”.
Bagi sebagian orang, enkripsi ujung ke ujung mungkin masih belum cukup. Woodward ditambahkan “Pada akhirnya apa pun di awan adalah orang lain’S komputer. Saya mungkin itu saya’M sinis lama tapi saya’D lebih suka mengontrol data saya sendiri bahkan dengan fitur Vault Pribadi sekarang ditawarkan. Mungkin aku’tidak akan bisa melakukan itu [dalam] masa depan.”
Berlangganan podcast cybersecurity kami, cyber. Berlangganan saluran Twitch baru kami.
Pelaporan asli tentang semua yang penting di kotak masuk Anda.
Dengan mendaftar, Anda menyetujui Ketentuan Penggunaan dan Kebijakan Privasi & untuk menerima komunikasi elektronik dari Wakil Media Group, yang mungkin termasuk promosi pemasaran, iklan, dan konten yang disponsori.
Cara mengaktifkan enkripsi ujung ke ujung untuk iMessage, iCloud, cadangan iPhone di iOS 16.2

Apple telah meluncurkan peningkatan keamanan besar dengan iOS 16.2 Itu membawa fitur yang telah lama diminta dari enkripsi penuh untuk iMessage di iCloud, cadangan iPhone, dan delapan aplikasi/kategori lainnya. Sebagai bagian dari proses, Anda’LL perlu mengatur kontak/kunci pemulihan – di sini’s Cara menyalakan enkripsi ujung ke ujung iPhone untuk iMessage, iCloud, cadangan perangkat, catatan, safari, foto, dan banyak lagi.
Sedangkan enkripsi ujung ke ujung (E2E) telah hadir untuk Apple’Pesan S, Keychain iCloud, data kesehatan, dan banyak lagi, pembaruan membawa E2E ke pesan cadangan Anda (pesan di iCloud) cadangan iPhone iCloud Anda, drive iCloud, catatan, foto, pengingat, bookmark safari, pintasan siri, memo suara, dan lintasan dompet, memo suara, dan lintasan dompet, memo suara, dan dompet lintasan dompet.
Baca lebih lanjut tentang detail yang bagus di liputan lengkap dan apel kami’S DUKUNGAN DUKUNGAN.
Cara mengaktifkan iphone end-to-enkripsi untuk iMessage, cadangan iCloud
Apple mencatat bahwa fitur itu hanya Tersedia di AS pada saat ini “dan akan mulai meluncurkan ke seluruh dunia pada awal 2023.”
- Pastikan Anda’ulang Menjalankan iOS 16.2
- Anda’ll juga perlu Perbarui Mac, iPad, HomePods, dll Anda. untuk pembaruan terbaru untuk menggunakan fitur – yang mungkin membutuhkan waktu untuk dilakukan
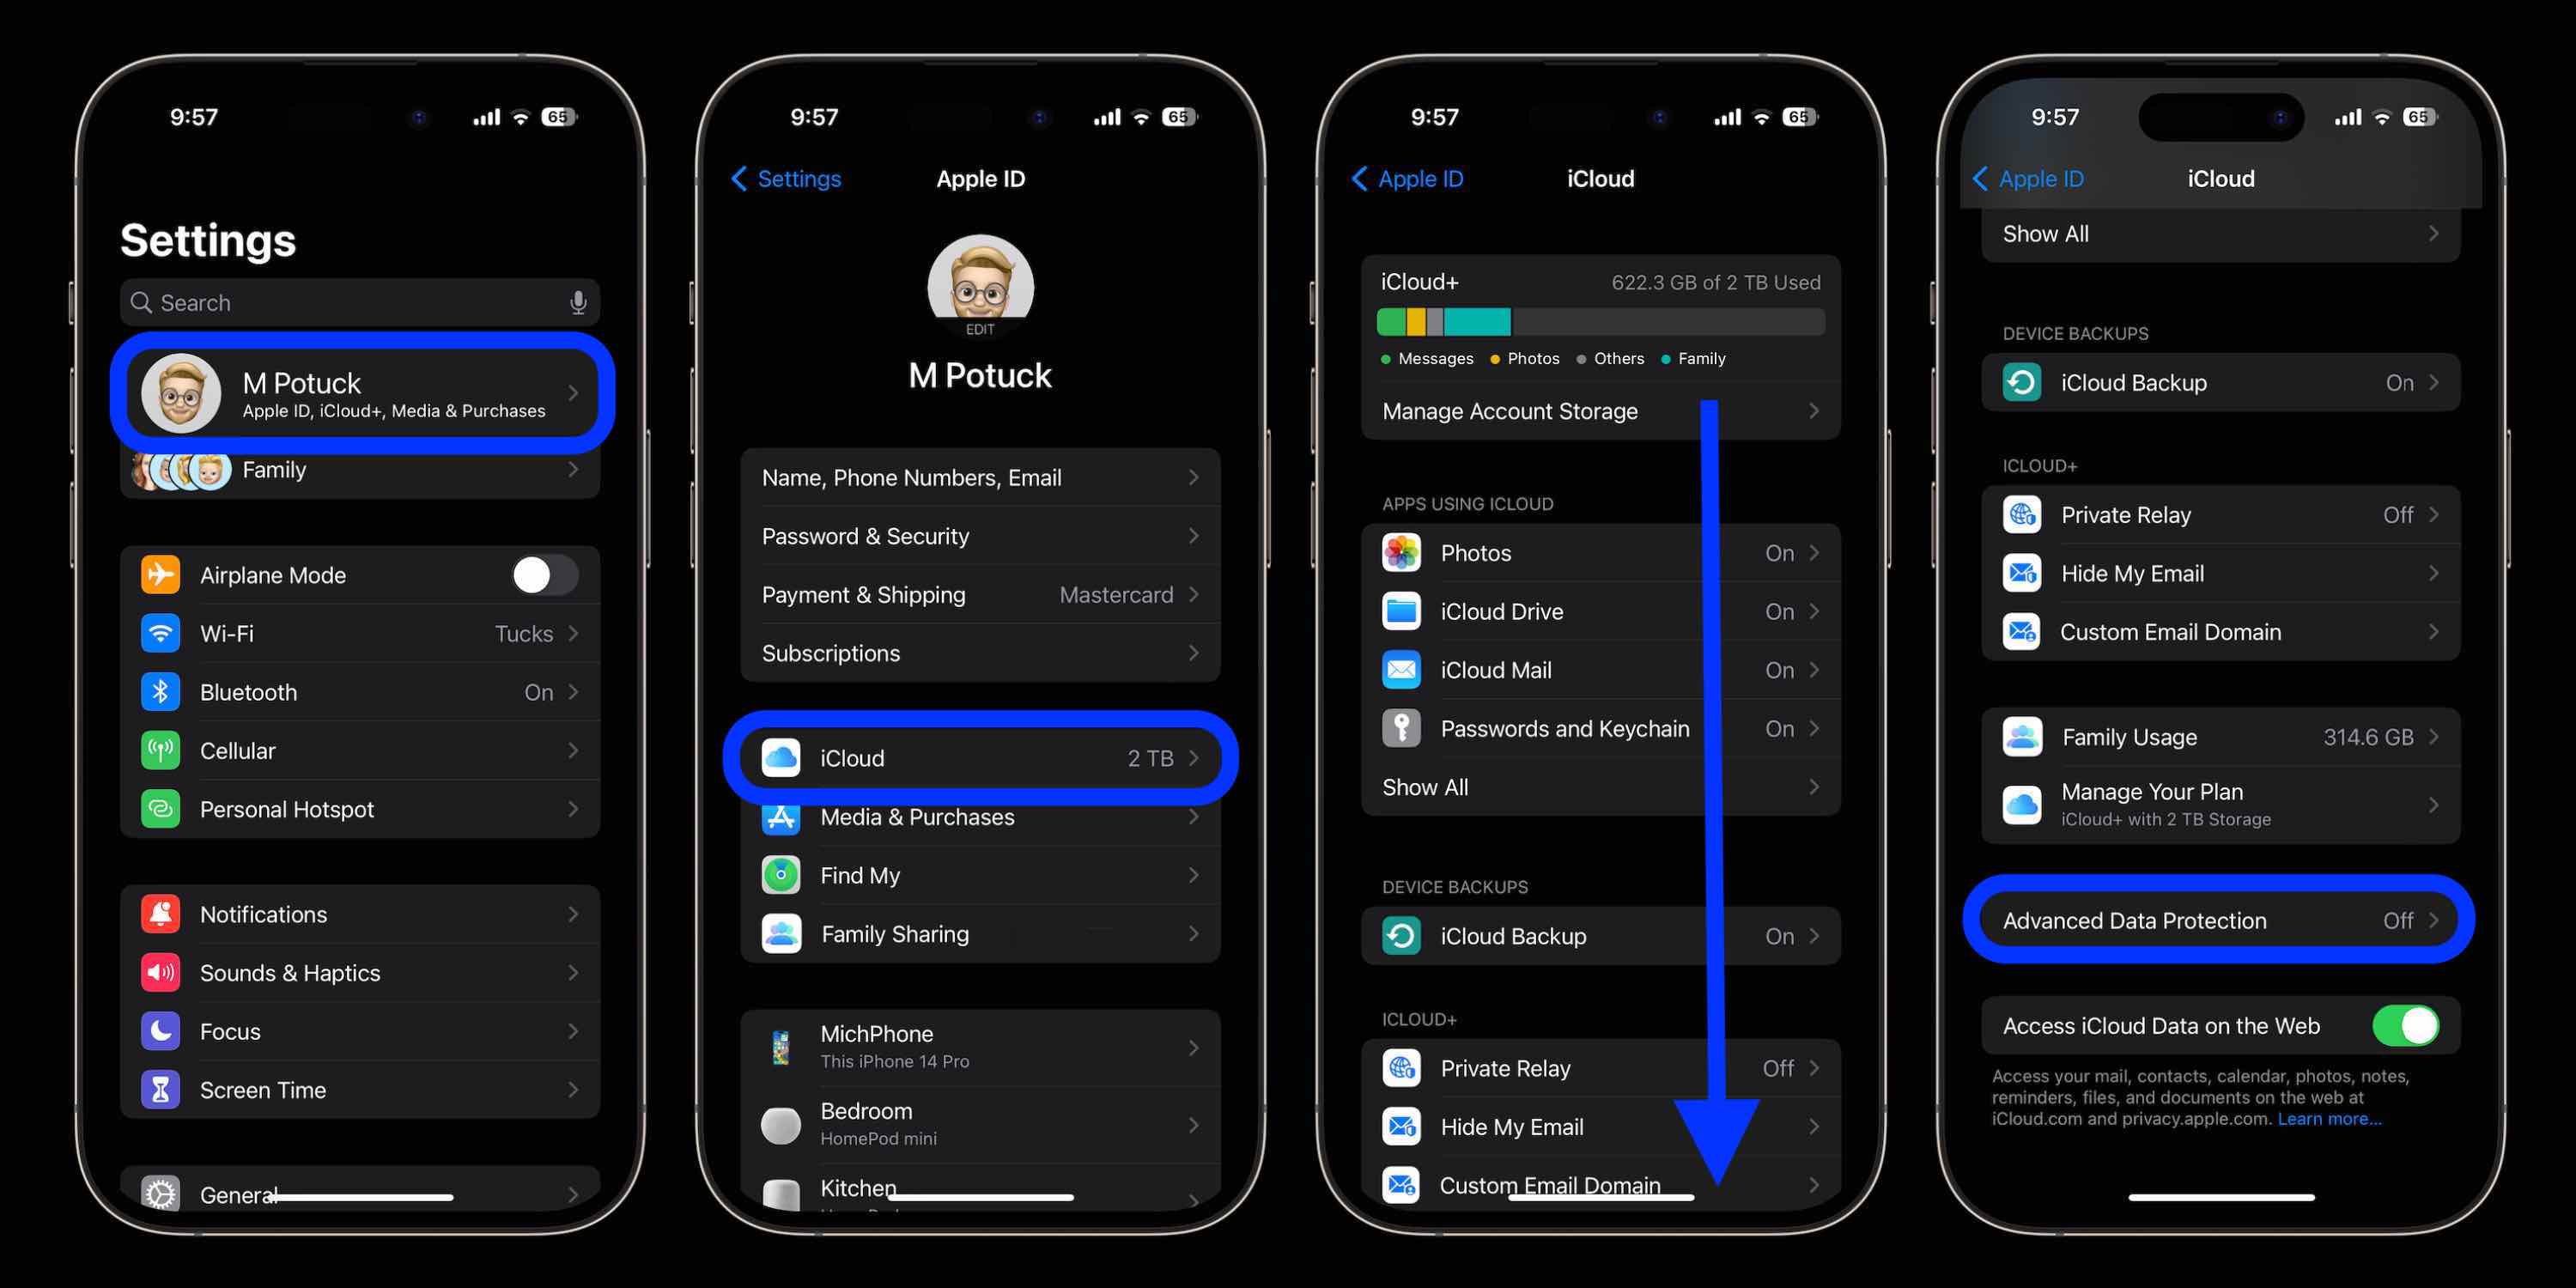
- Buka Aplikasi Pengaturan di iPhone Anda
- Ketuk nama Anda di atas
- Sekarang pilih iCloud
- Geser ke bawah dan ketuk Perlindungan Data Lanjutan
- Mengetuk Aktifkan Perlindungan Data Lanjutan
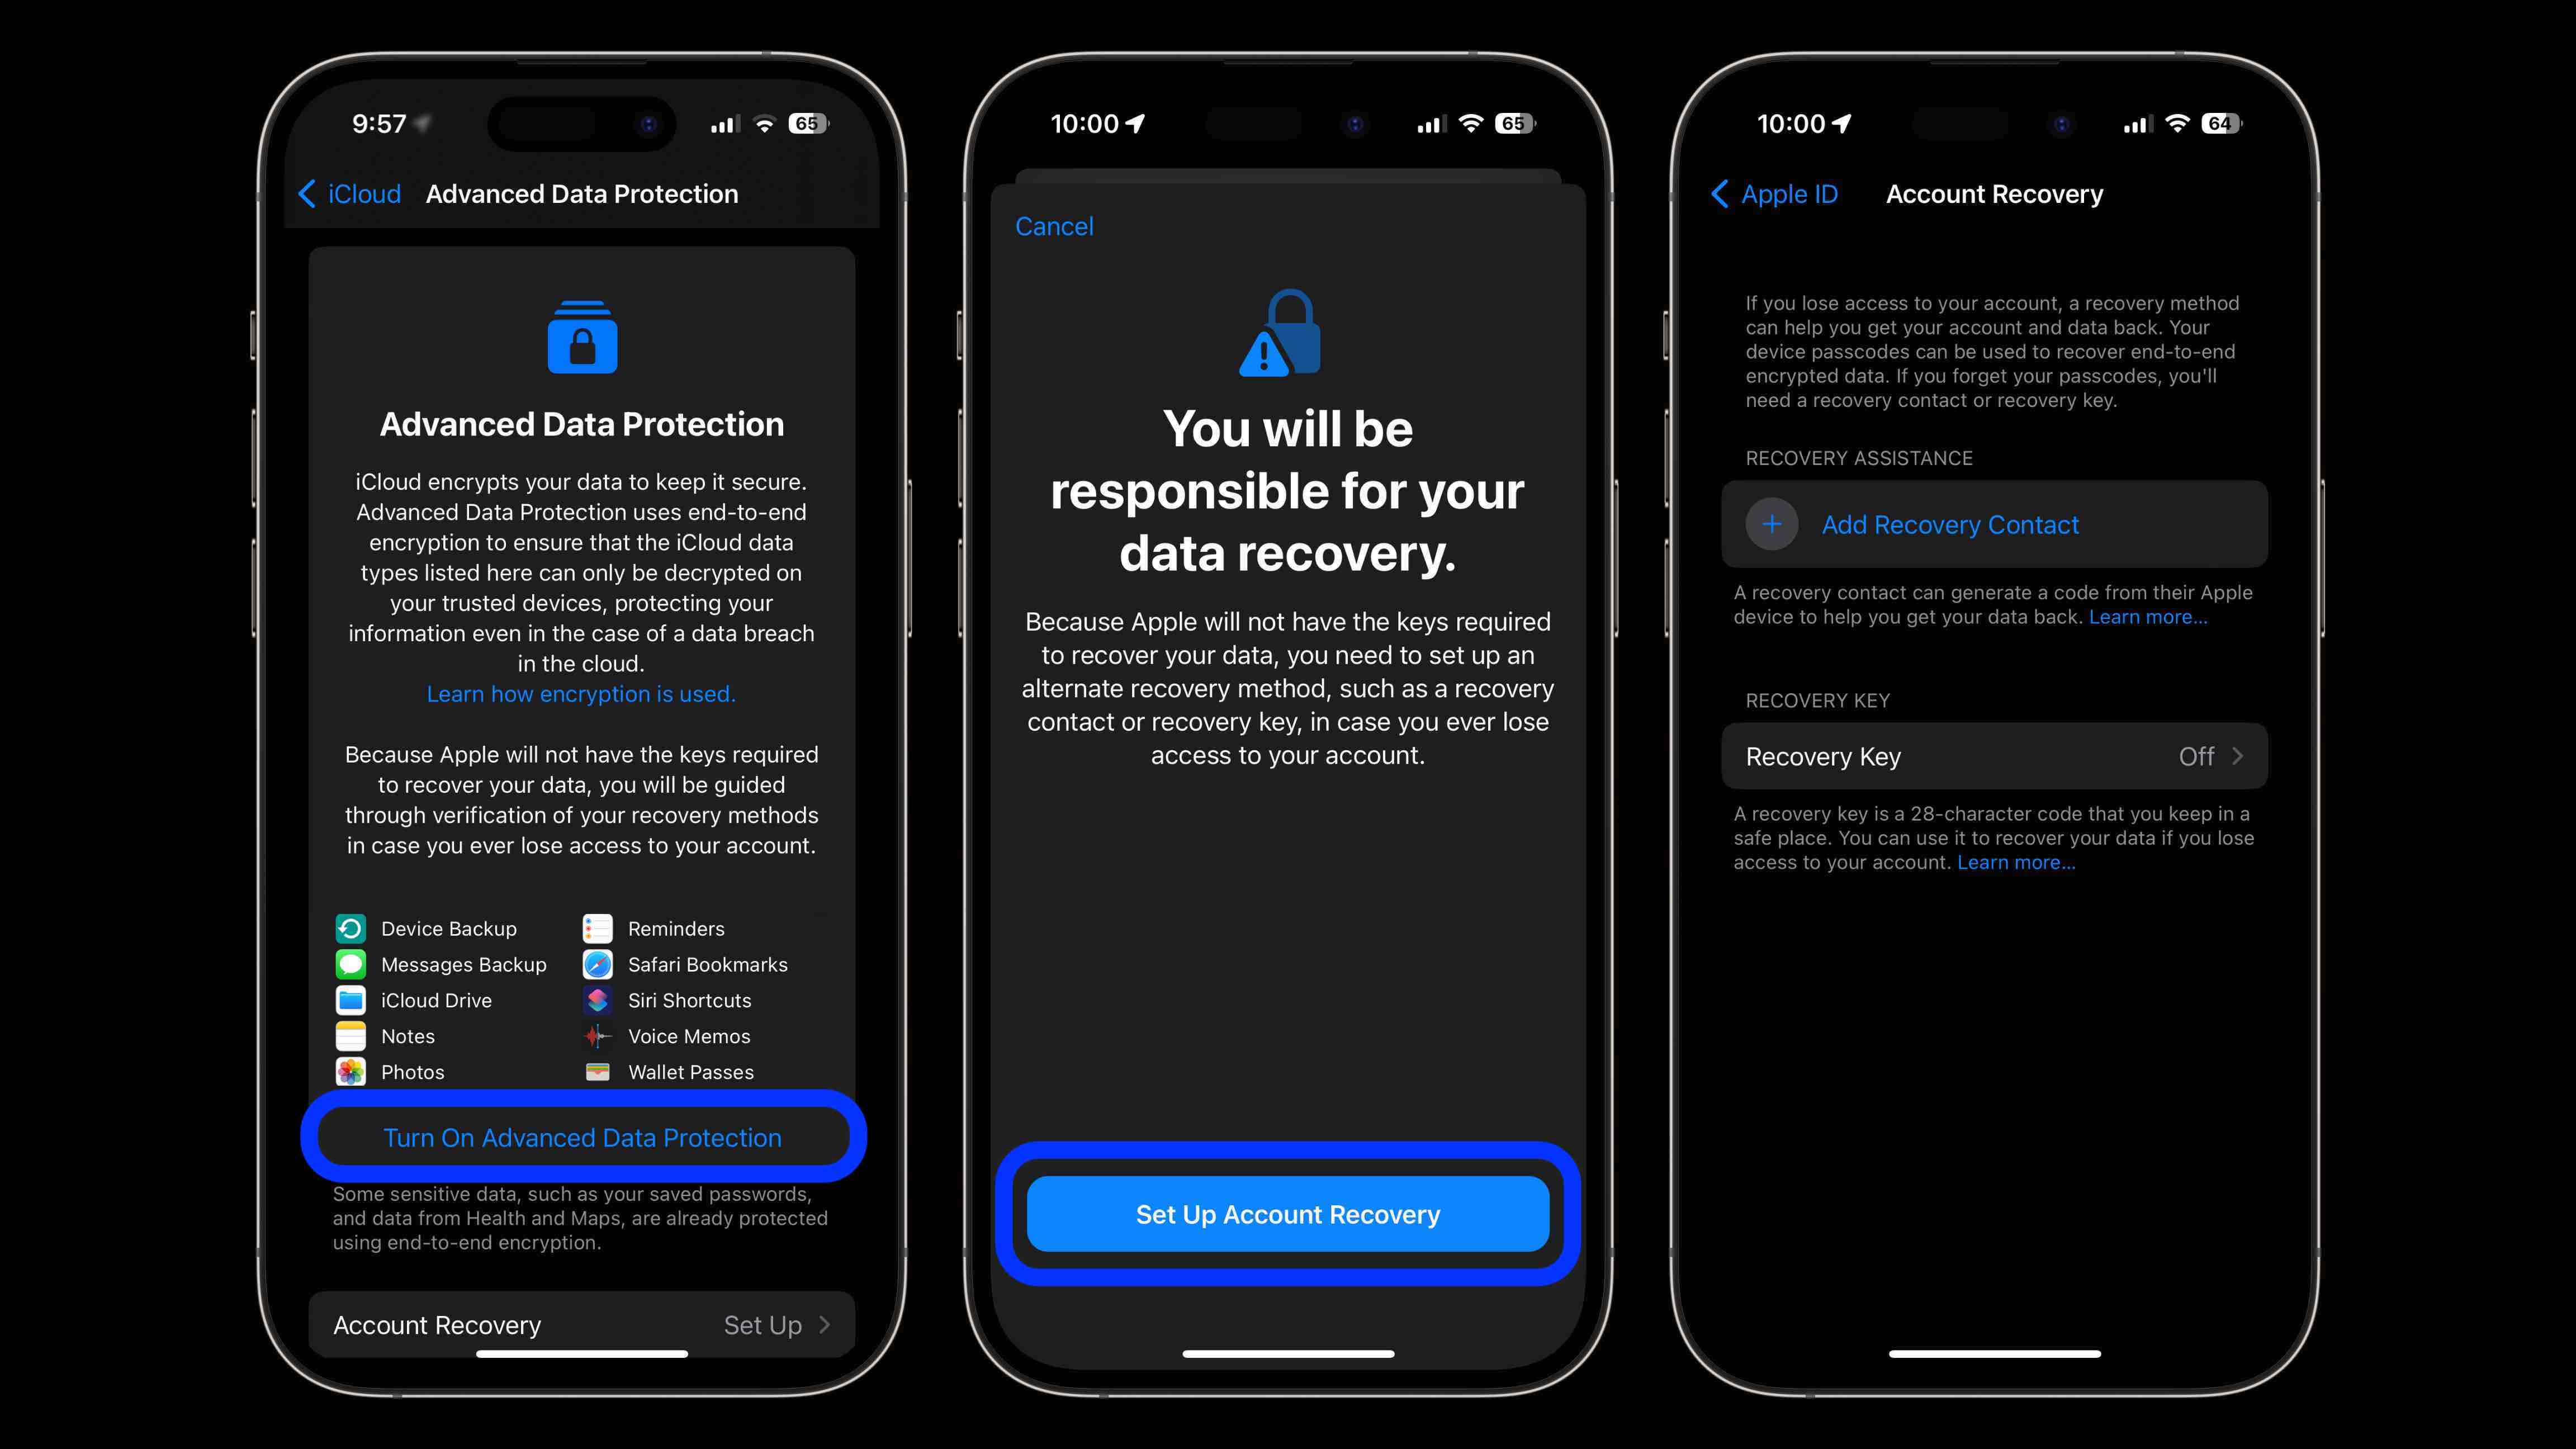
- Jika kamu tidak’t memiliki kontak pemulihan atau pengaturan kunci pemulihan, Anda’akan diminta untuk melakukannya terlebih dahulu
- Jika Anda baru saja selesai mengatur kontak/kunci pemulihan, kembalilah ke Aplikasi Pengaturan> iCloud>Perlindungan Data Lanjutan dan ketuk Aktifkan Perlindungan Data Lanjutan
- Ikuti petunjuknya
- Anda mungkin diminta untuk memperbarui perangkat Anda yang lain masuk ke akun iCloud Anda sebelum Anda dapat mengaktifkan enkripsi ujung ke ujung (E2E)
- Atau, Anda dapat menghapus perangkat yang menggunakan perangkat lunak lama untuk bergerak maju dengan proses tersebut
- Untuk tujuan keamanan, itu’Kemungkinan Apple akan membuat Anda menunggu untuk mengaktifkan fitur jika Anda’Ve baru saja mendapatkan perangkat baru – kerangka waktu itu akan muncul di layar Anda selama pengaturan
Di Sini’s bagaimana prosesnya terlihat pada enkripsi end-to-end iPhone dengan perlindungan data canggih:
Jika kamu tidak’T sudah memiliki kontak pemulihan atau pengaturan kunci, Anda’LL lakukan itu terlebih dahulu:
Komentar Teratas oleh Blog Podycust
Disukai oleh 13 orang
Sekali lagi lupa ini hanya tersedia di AS saat ini dan ada negara di luar AS! berharap mereka akan meletakkannya di awal!
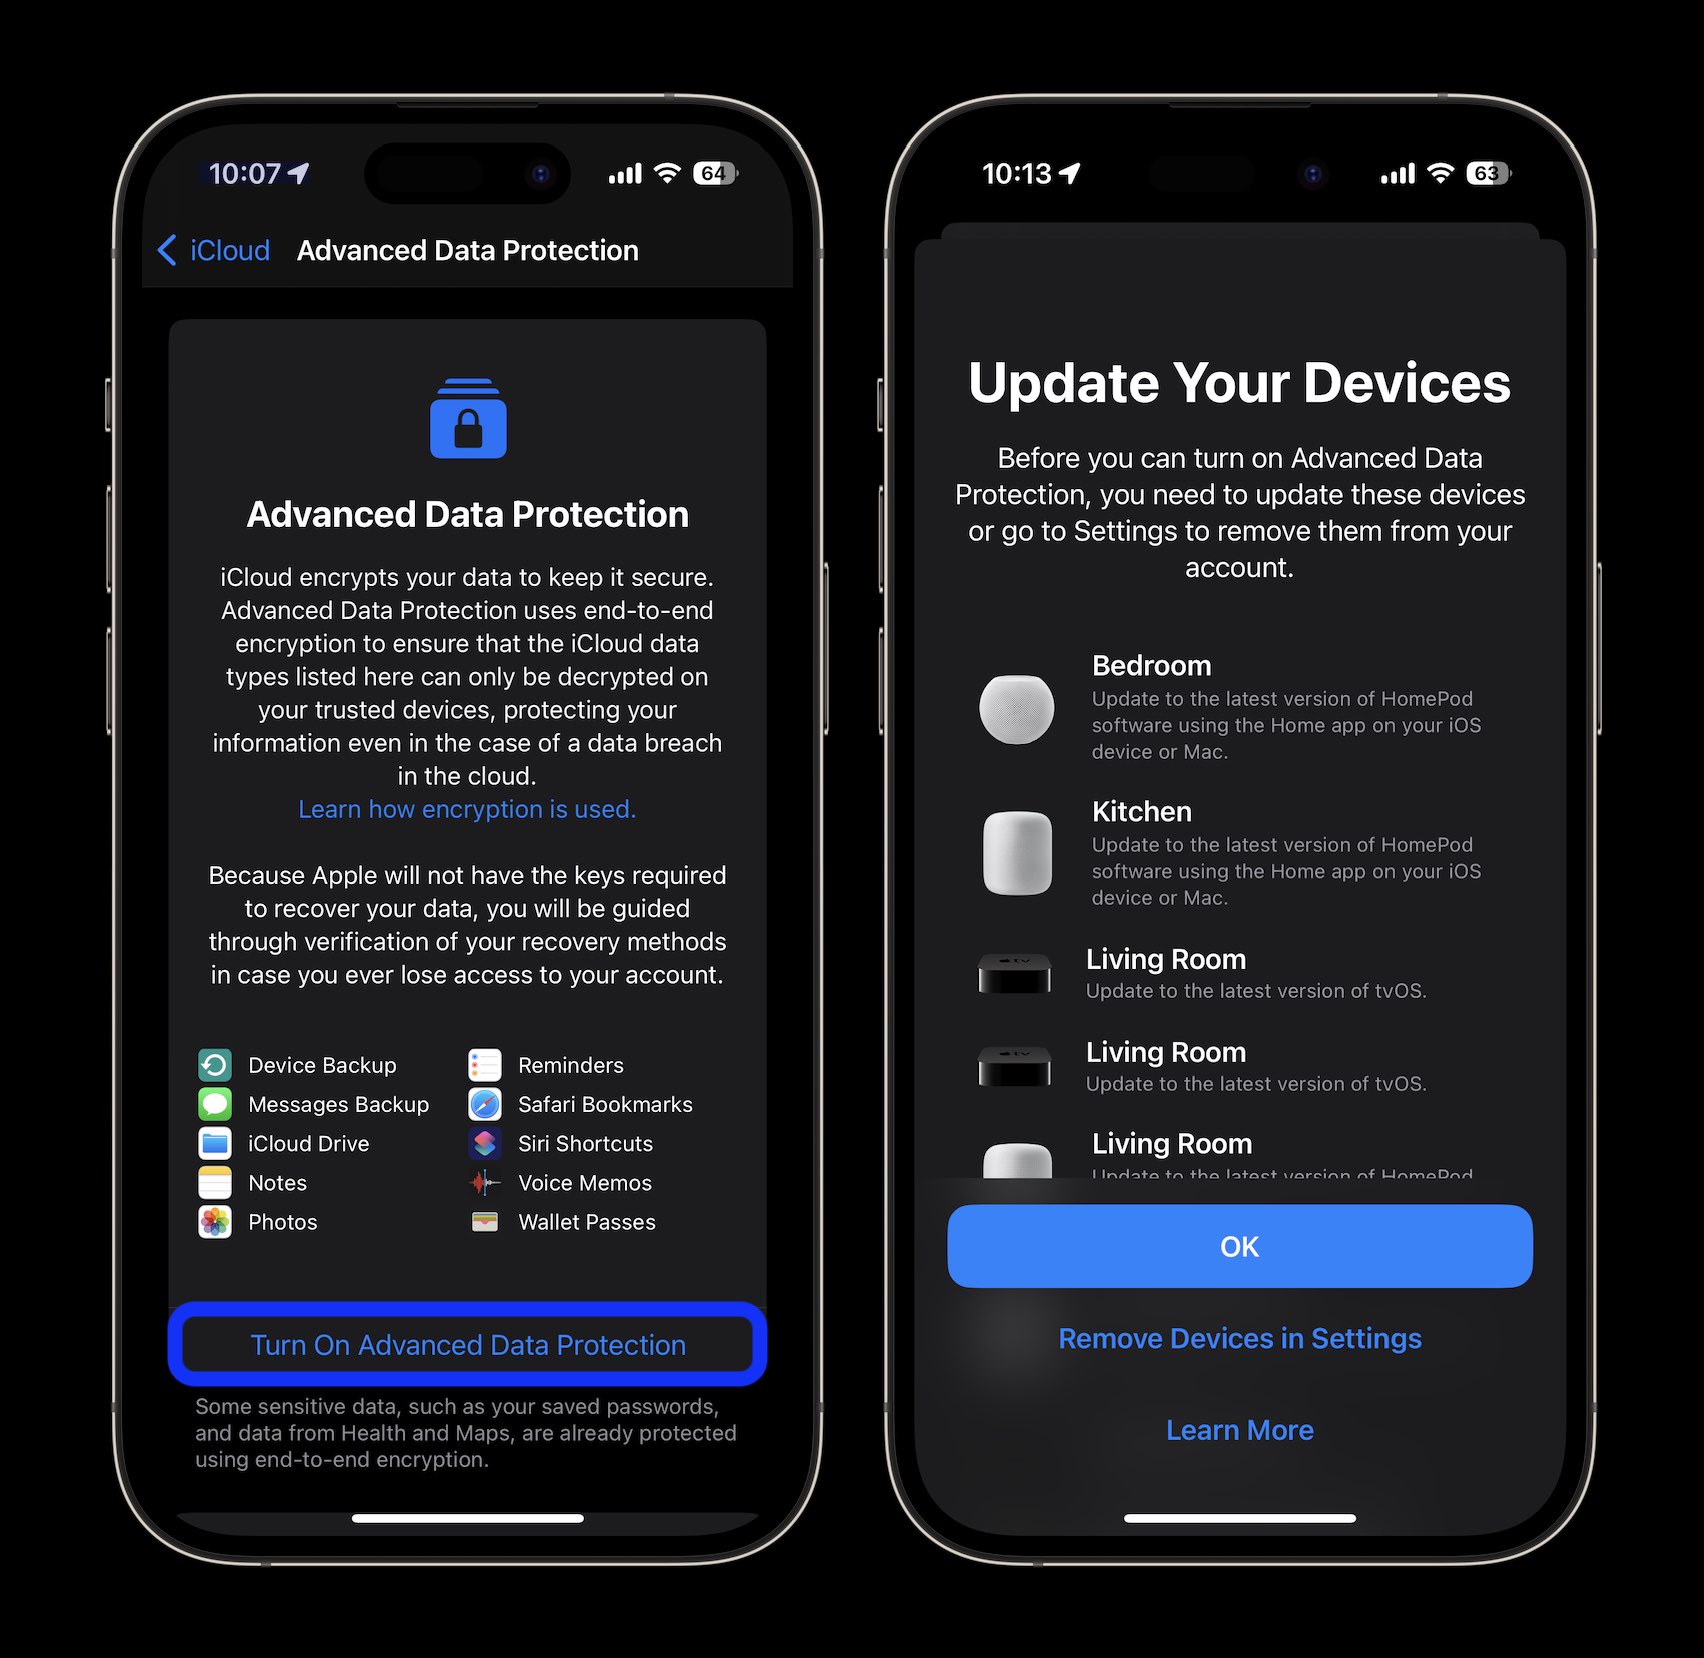
Setelah menyelesaikan pengaturan kontak/kunci pemulihan, kembali ke layar perlindungan data lanjutan dan ketuk “Aktifkan Perlindungan Data Lanjutan”. Satu hal lagi yang perlu diingat, Anda mungkin perlu memperbarui perangkat Apple Anda yang lain ke rilis terbaru untuk mengaktifkan enkripsi ujung ke ujung-atau perlu menghapusnya dari layar ID Apple utama di aplikasi Pengaturan. Apa pendapat Anda tentang enkripsi ujung ke ujung yang datang ke pesan di iCloud, cadangan, dan banyak lagi? Apakah Anda akan menyalakan fitur? Bagikan pemikiran Anda di komentar! Terima kasih telah membaca panduan kami tentang cara menyalakan enkripsi end-to-end iPhone!
Tutorial 9to5MAC lagi:
- Cara Menyesuaikan Tampilan Iphone 14 Pro Selalu On-On di iOS 16.2
- Hands-On: Cara Menggunakan Fitur Apple Music Sing Karaoke di iOS 16.2
- Cara meningkatkan masa pakai baterai iPhone 14: mengapa baterai Anda menguras dan 7 tips untuk meningkatkannya
- Cara langsung menghapus latar belakang dari gambar dengan macos ventura
FTC: Kami menggunakan penghasilan penghasilan tautan afiliasi otomatis. Lagi.
Anda’Re membaca 9to5mac – para ahli yang menyampaikan berita tentang Apple dan ekosistemnya di sekitarnya, hari demi hari. Pastikan untuk memeriksa beranda kami untuk semua berita terbaru, dan ikuti 9to5mac di Twitter, Facebook, dan LinkedIn untuk tetap di loop. Mengenakan’T TAHU MANAKAN MULAI? Lihatlah cerita eksklusif, ulasan, bagaimana-ke, dan berlangganan saluran YouTube kami
Cara mengaktifkan enkripsi ujung ke ujung untuk cadangan iCloud
Dengan rilis iOS 16.3 dan MacOS 13.2, Apple memperkenalkan perlindungan canggih untuk iCloud, yang menggunakan enkripsi ujung ke ujung untuk memberikan tingkat keamanan data cloud tertinggi Apple. Inilah semua yang perlu Anda ketahui tentang memungkinkannya di perangkat Anda.
Fitur keamanan baru memastikan pengguna akan memiliki pilihan untuk lebih melindungi data iCloud penting mereka, termasuk cadangan iCloud, foto, catatan, dan banyak lagi.
Penggunaan enkripsi end-to-end Apple berarti sebagian besar data iCloud Anda yang paling sensitif hanya dapat didekripsi pada perangkat Apple tepercaya di mana Anda masuk dengan akun ID Apple Anda, memastikan bahwa data tetap aman bahkan dalam hal pelanggaran data di cloud cloud di cloud di cloud cloud bahkan. Dengan kata lain, tidak ada seorang pun-bahkan Apple-tidak dapat mengakses data Anda kecuali Anda.
iCloud sudah melindungi 14 kategori data sensitif menggunakan enkripsi end-to-end secara default, termasuk kata sandi di kunci gantungan iCloud dan data kesehatan. Untuk pengguna yang mengaktifkan perlindungan data lanjutan, jumlah total kategori data yang dilindungi menggunakan end-to-end enkripsi naik menjadi 23, termasuk cadangan, catatan, dan foto iCloud.
Perlindungan data canggih menyediakan enkripsi ujung ke ujung untuk kategori iCloud tambahan berikut:
- Cadangan perangkat dan cadangan pesan
- iCloud Drive
- Catatan
- Foto
- Pengingat
- Memo suara
- Bookmark Safari
- Pintasan Siri
- Dompet lewat
Satu -satunya kategori data iCloud utama yang tidak dicakup adalah iCloud Mail, kontak, dan kalender karena kebutuhan untuk beroperasi dengan email global, kontak, dan sistem kalender.
Yang terpenting, perlindungan data canggih untuk iCloud adalah fitur opt-in, jadi Anda harus mengaktifkannya sendiri menggunakan langkah-langkah di bawah ini. Perhatikan bahwa jika Anda kehilangan akses ke akun Anda, Anda hanya dapat memulihkan data Anda menggunakan kode sandi atau kata sandi perangkat Anda, kontak pemulihan, atau kunci pemulihan. (Anda akan dibimbing untuk mengatur setidaknya satu kunci kontak pemulihan atau pemulihan sebelum perlindungan data lanjutan diaktifkan.)
Perlu diingat juga bahwa ketika perlindungan data lanjutan diaktifkan, akses ke data Anda melalui iCloud.com dinonaktifkan secara default, meskipun Anda akan memiliki opsi untuk mengaktifkan akses data di iCloud.com, yang memungkinkan browser web dan Apple memiliki akses sementara ke kunci enkripsi khusus data.
Sebelum Anda mengaktifkan perlindungan data lanjutan, Anda harus terlebih dahulu memperbarui semua perangkat Anda ke versi perangkat lunak terbaru, jika tidak, Anda harus menghapus perangkat ini dari akun Anda karena mereka tidak akan mendukung enkripsi ujung ke ujung. Perlindungan Data Lanjutan akan tersedia secara global di iPhone, iPad, dan Mac dimulai dengan iOS 16.3, iPados 16.3, dan MacOS 13.2, yang semuanya diharapkan akan dirilis pada Januari 2023.
Cara mengaktifkan pemulihan akun di iPhone, iPad, dan Mac
Sebelum menyalakan perlindungan data lanjutan, Anda harus mengatur pemulihan akun. Ini memastikan Anda dapat memulihkan data Anda jika Anda lupa kata sandi Anda.
- Membuka Pengaturan Di iPhone atau iPad Anda (atau pengaturan sistem di Mac), lalu pilih spanduk ID Apple Anda di bagian atas menu.
- Pilih iCloud.
- Pilih Perlindungan Data Lanjutan.
- Pilih Pemulihan Akun dan ikuti instruksi di layar untuk mengaturnya.
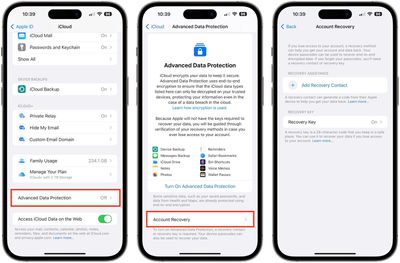
Selama pengaturan pemulihan akun, Anda dapat memilih kontak pemulihan – orang tepercaya seperti anggota keluarga atau teman yang juga memiliki perangkat Apple. Mereka akan menerima kode pemulihan jika Anda pernah lupa kata sandi Anda.
Anda juga akan memiliki opsi untuk mengatur kunci pemulihan 28 karakter, yang Anda perlukan untuk dicetak dan tetap aman di suatu tempat, atau disimpan di manajer kata sandi.
Cara mengaktifkan perlindungan data lanjutan di iPhone, iPad, dan Mac
Setelah pemulihan akun diatur, Anda dapat mengaktifkan perlindungan data lanjutan untuk cadangan iCloud.
- Membuka Pengaturan Di iPhone atau iPad (Pengaturan Sistem di Mac) dan kemudian pilih spanduk ID Apple Anda di bagian atas menu.
- Pilih iCloud.
- Pilih Perlindungan Data Lanjutan.
- Mengaktifkan sakelar untuk perlindungan data lanjutan untuk menyalakannya.
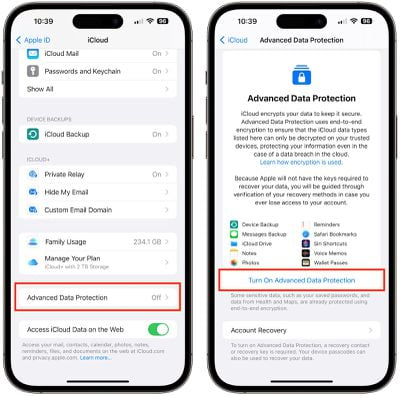
Itu dia. Cadangan iCloud Anda sekarang dilindungi dengan enkripsi ujung ke ujung.
Anda dapat mematikan perlindungan data lanjutan kapan saja. Setelah melakukannya, perangkat Anda akan dengan aman mengunggah kunci enkripsi yang diperlukan untuk server Apple, dan akun Anda akan kembali ke tingkat perlindungan standar.