


Apakah Kaspersky menghapus tikus?
Cara menghapus tikus atharvan
Ringkasan:
Tikus Atharvan adalah Trojan akses jarak jauh yang berbahaya yang memungkinkan penyerang mendapatkan akses tidak sah ke komputer atau perangkat dari lokasi yang jauh. Ini dapat melakukan aktivitas jahat seperti mencuri kata sandi dan data sensitif, menggunakan malware tambahan, dan memodifikasi file. Dalam artikel ini, kita akan membahas cara menghapus tikus Atharvan dan memberikan jawaban atas pertanyaan yang sering diajukan tentang malware ini.
- T: Cara menghapus tikus Atharvan?
- T: Apakah Kaspersky menghapus tikus?
- T: Malware macam apa Atharvan?
- T: Bagaimana Atharvan Infiltrate Computers?
- T: Cara menghindari pemasangan malware?
- T: Apa risiko memiliki tikus Atharvan di komputer?
- T: Dapatkah tikus Atharvan digunakan untuk menyuntikkan malware tambahan?
- T: Bagaimana cara memeriksa apakah komputer saya bersih dari Atharvan Rat?
- T: Apa saja contoh tikus lainnya?
- T: Bagaimana kejahatan dunia maya menipu pengguna untuk menginfeksi komputer mereka?
- T: Apa yang bisa saya lakukan jika komputer saya sudah terinfeksi Rat Atharvan?
A: Untuk menghapus tikus Atharvan, ikuti langkah -langkah ini:
1. Ekstrak arsip yang diunduh
2. Jalankan autoruns.file exe
A: Kaspersky adalah program antivirus terkemuka yang dapat secara efektif menghilangkan tikus, termasuk tikus Atharvan. Disarankan untuk menggunakan perangkat lunak antivirus yang sah untuk memindai dan menghapus malware.
A: Atharvan adalah Trojan Access Remote Access (tikus) yang menyediakan akses tidak sah ke komputer atau perangkat untuk keperluan jahat. Aktivitasnya dapat berkisar dari mencuri kata sandi hingga menggunakan malware tambahan.
A: Atharvan dapat menyusup ke komputer melalui berbagai cara: Membuka tautan jahat atau lampiran dalam email, mengunduh file dari sumber yang tidak dapat diandalkan, mengunjungi situs web yang dikompromikan, mengklik iklan berbahaya, menggunakan installer perangkat lunak yang retak, atau menghubungkan ke jaringan Wi-Fi tanpa jaminan tanpa jaminan tanpa jaminan tanpa jaminan tanpa jaminan tanpa jaminan.
A: Untuk menghindari instalasi malware, ikuti tindakan pencegahan ini:
– Pertahankan sistem operasi dan perangkat lunak Anda diperbarui
– Gunakan perangkat lunak antivirus terkemuka
– Berhati -hatilah saat membuka lampiran email atau mengunduh file
– Hindari mengklik tautan yang mencurigakan atau pop-up
– Pindai perangkat eksternal sebelum menggunakannya di komputer Anda
A: Memiliki tikus Atharvan di komputer dapat menyebabkan berbagai masalah serius, termasuk data dan kehilangan moneter, pencurian identitas, hilangnya akses ke akun online, ketidakstabilan sistem, dan infeksi malware tambahan.
A: Ya, tikus Atharvan dapat digunakan untuk menyuntikkan malware tambahan, seperti ransomware atau malware penambangan kripto, ke komputer yang dikompromikan. Ini memberi penyerang lebih banyak kontrol dan akses ke sistem.
A: Untuk memeriksa apakah komputer Anda bersih dari Atharvan Rat, Anda dapat menjalankan pemindaian dengan perangkat lunak antivirus yang sah seperti Combo Cleaner. Itu akan mendeteksi dan menghilangkan malware yang disusupi.
A: Contoh lain dari tikus termasuk M2rat, Insekt, dan Konni. Ini juga malware berbahaya yang menyediakan akses tidak sah ke komputer yang dikompromikan.
A: Penjahat dunia maya menggunakan berbagai metode untuk menipu pengguna agar menginfeksi komputer mereka, termasuk memikat mereka untuk mengunduh dan menjalankan malware melalui file yang terinfeksi seperti dokumen, file javascript, executable, arsip, dan banyak lagi.
A: Jika komputer Anda sudah terinfeksi Rat Atharvan, disarankan untuk menggunakan alat penghapusan malware otomatis seperti Combo Cleaner. Ini akan memindai dan menghilangkan malware dari sistem Anda.
Cara menghapus tikus atharvan
Ekstrak arsip yang diunduh dan jalankan autoruns.file exe.
Apakah Kaspersky menghapus tikus?
Об этой страницental
Ы заре kondecedit. С помощю этой страницы с сожем определить, что запросы о о ancing оеет иенно ы,. Почем это мопо произойтиonya?
Эта страница отбражаетсagn в тех слчаях, когда аавистркимисте secara Google ристancing ииишшшamah риииииamah которые наршают уловия исполззованияisah. Страница перестанет отображаться после то A, как эти запросы прекратяupanisah яяisah ancing ancing. До это A.
Источником запросов может слжить Врддносно secara п, пар иа бас00 иасазаз) ыылку запросов. Если Вы исползеет общий дсст в и итернет, проблем м ы ы ip ip ip00 ip ip ip ip ip uman ip ip ip ip ip ip uman ip ip ip ip ip ip ip uman ip ip ip ip ip ip ip ON ip ip ip ip ip ip ON. Обратитесь к своем системном аинистратору. Подробнее secara.
Пожет такжeda появлят secara, если Вы Вонот A рлжвввв dari рыч о оаilat оыч о оаilat, еами, ии же Водитedit запросы чень часто засто.
Cara menghapus tikus atharvan
Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Tersedia Ujian Gratis Tujuh Hari. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Malware macam apa itu Atharvan?
Atharvan adalah nama Trojan Akses Jarak Jauh (Tikus). Tujuan malware jenis ini adalah untuk memberikan akses yang tidak sah ke komputer atau perangkat dari lokasi yang jauh. Penyerang dapat melakukan berbagai aktivitas jahat, seperti mencuri kata sandi, menggunakan malware tambahan, menghapus atau memodifikasi file, dll.
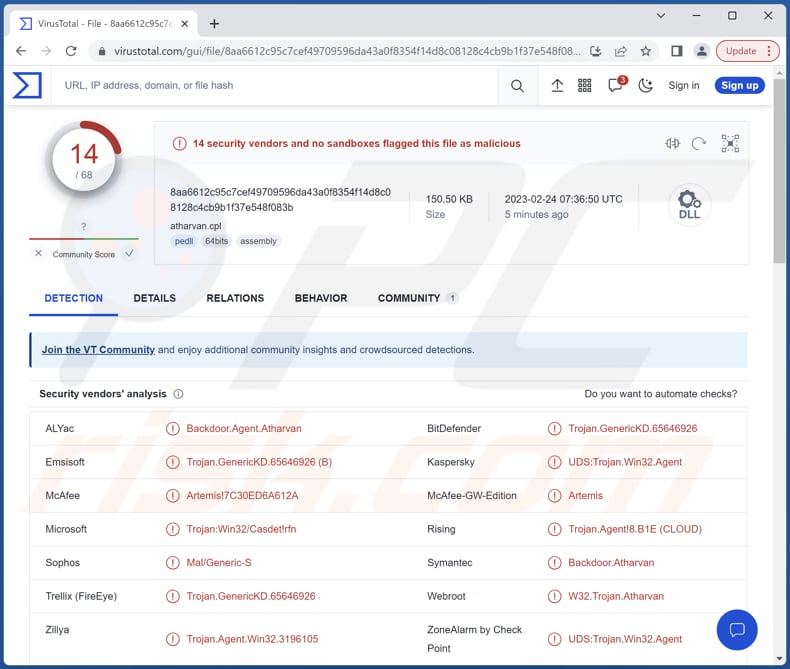
Lebih lanjut tentang Atharvan
Pada komputer yang dikompromikan, Atharvan memiliki kemampuan untuk mengunduh file, menjalankan executable, menjalankan perintah, dan mengirim output mereka kembali ke penyerang. Ini dapat digunakan untuk mengunduh data sensitif seperti catatan keuangan, informasi pribadi, atau kredensial login, yang kemudian dapat digunakan untuk pencurian identitas, dijual di web gelap, atau disalahgunakan dengan cara lain.
Juga, tikus ini dapat digunakan untuk menyuntikkan malware tambahan (e.G., malware ransomware atau crypto-penambangan) ke komputer yang dikompromikan, memberikan penyerang lebih banyak kontrol dan akses. Juga, dengan Atharvan, penyerang dapat mengeksekusi perintah dari jarak jauh di komputer yang dikompromikan, seperti membuka atau menutup program, memodifikasi file, atau meluncurkan malware lainnya, dan banyak lagi.
Memiliki komputer yang terinfeksi Atharvan dapat menyebabkan berbagai masalah serius bagi pengguna, termasuk data dan kehilangan moneter, pencurian identitas, hilangnya akses ke akun online, ketidakstabilan sistem, infeksi malware tambahan, dll.
Untuk menghilangkan kemungkinan infeksi malware, pindai komputer Anda dengan perangkat lunak antivirus yang sah. Peneliti keamanan kami merekomendasikan menggunakan Combo Cleaner.
▼ Unduh Combo Cleaner
Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Uji coba gratis 7 hari tersedia. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Kesimpulan
Sebagai kesimpulan, Atharvan adalah alat berbahaya yang dapat digunakan penjahat cyber untuk mendapatkan akses yang tidak sah ke komputer yang dikompromikan. Dengan kemampuannya untuk mengunduh file, menjalankan executable, menjalankan perintah, dan mengirimkan kembali output mereka, penjahat cyber dapat menggunakan Atharvan untuk mencuri data sensitif, menginstal malware tambahan, menjalankan perintah dari jarak jauh, dan mengendalikan komputer.
Contoh tikus lain adalah M2rat, Insekt, dan Konni.
Bagaimana Atharvan menyusup ke komputer saya?
Pengguna menginfeksi komputer mereka dengan membuka tautan jahat atau lampiran dalam email, mengunduh file dari sumber yang tidak dapat diandalkan, mengunjungi situs web yang dikompromikan, mengklik iklan berbahaya, menggunakan alat retak (atau installer untuk perangkat lunak bajakan), menggunakan jaringan Wi-Fi tanpa jaminan, dll.
Penjahat dunia maya menggunakan berbagai metode untuk menipu pengguna agar menginfeksi komputer. Tujuan mereka adalah untuk memikat pengguna untuk mengunduh dan melaksanakan malware sendiri. Biasanya, mereka menggunakan MS Office yang terinfeksi, dokumen PDF, file JavaScript, executable, arsip, dan file lain untuk mendistribusikan malware.
Cara menghindari pemasangan malware?
Untuk menghindari infeksi komputer, simpan sistem operasi dan perangkat lunak Anda terkini, gunakan program antivirus terkemuka, berhati-hatilah saat membuka lampiran email atau mengunduh file dari Internet, dan hindari mengklik tautan yang mencurigakan atau pop-up.
Juga, hati -hati saat menggunakan perangkat eksternal seperti drive USB, dan pindai untuk virus sebelum menggunakannya di komputer Anda. Jika Anda yakin bahwa komputer Anda sudah terinfeksi, kami sarankan menjalankan pemindaian dengan antivirus pembersih kombo untuk Windows untuk secara otomatis menghilangkan malware yang diinfiltrasi.
Penghapusan malware otomatis instan: Penghapusan ancaman manual mungkin merupakan proses yang panjang dan rumit yang membutuhkan keterampilan komputer canggih. Combo Cleaner adalah alat penghapusan malware otomatis profesional yang disarankan untuk menyingkirkan malware. Unduh dengan mengklik tombol di bawah ini:
▼ Unduh Combo Cleaner dengan mengunduh perangkat lunak apa pun yang tercantum di situs web ini Anda menyetujui kebijakan privasi dan ketentuan penggunaan kami. Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Uji coba gratis 7 hari tersedia. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Menu Cepat:
- Apa itu Atharvan?
- LANGKAH 1. Penghapusan manual malware Atharvan.
- LANGKAH 2. Periksa apakah komputer Anda bersih.
Cara menghapus malware secara manual?
Penghapusan malware manual adalah tugas yang rumit – biasanya yang terbaik adalah mengizinkan program antivirus atau anti -malware untuk melakukan ini secara otomatis. Untuk menghapus malware ini, kami sarankan menggunakan antivirus pembersih kombo untuk windows.
Jika Anda ingin menghapus malware secara manual, langkah pertama adalah mengidentifikasi nama malware yang Anda coba hapus. Berikut adalah contoh program yang mencurigakan yang berjalan di komputer pengguna:
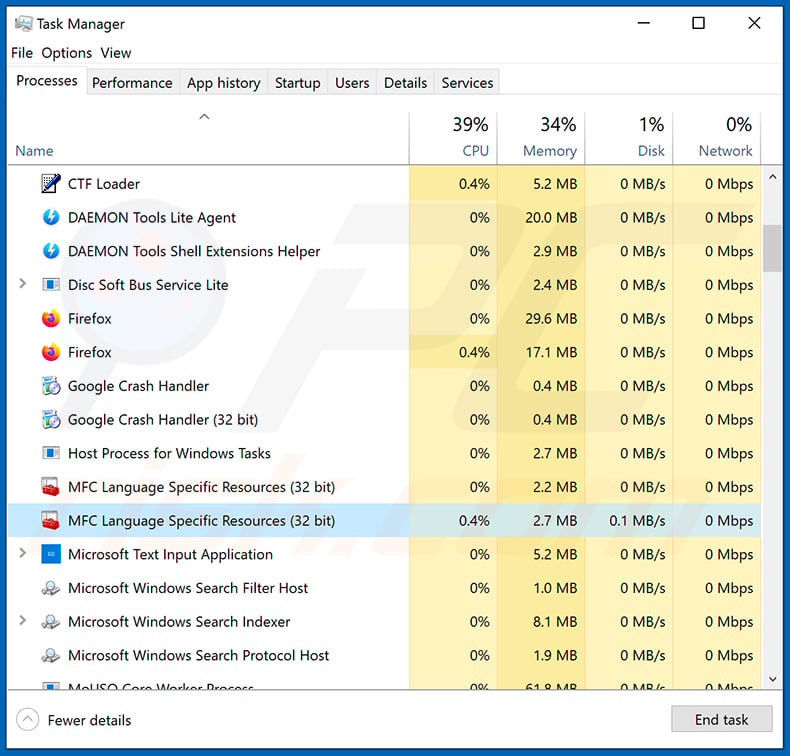
Jika Anda memeriksa daftar program yang berjalan di komputer Anda, misalnya, menggunakan Task Manager, dan mengidentifikasi program yang terlihat mencurigakan, Anda harus melanjutkan dengan langkah -langkah ini:
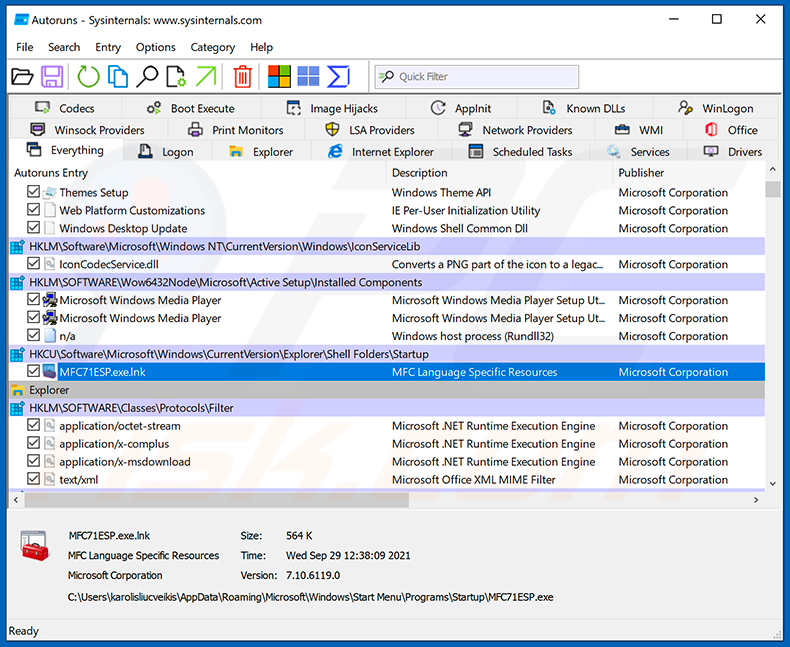
Unduh program yang disebut autoruns. Program ini menunjukkan aplikasi Auto-Start, Registry, dan Sistem File:
Mulai ulang komputer Anda ke mode aman:
Pengguna Windows XP dan Windows 7: Mulai komputer Anda dalam mode aman. Klik Mulai, klik mati, klik restart, klik ok. Selama proses mulai komputer Anda, tekan tombol F8 pada keyboard Anda beberapa kali sampai Anda melihat Menu Opsi Windows Advanced, dan kemudian pilih Safe Mode dengan jaringan dari daftar.
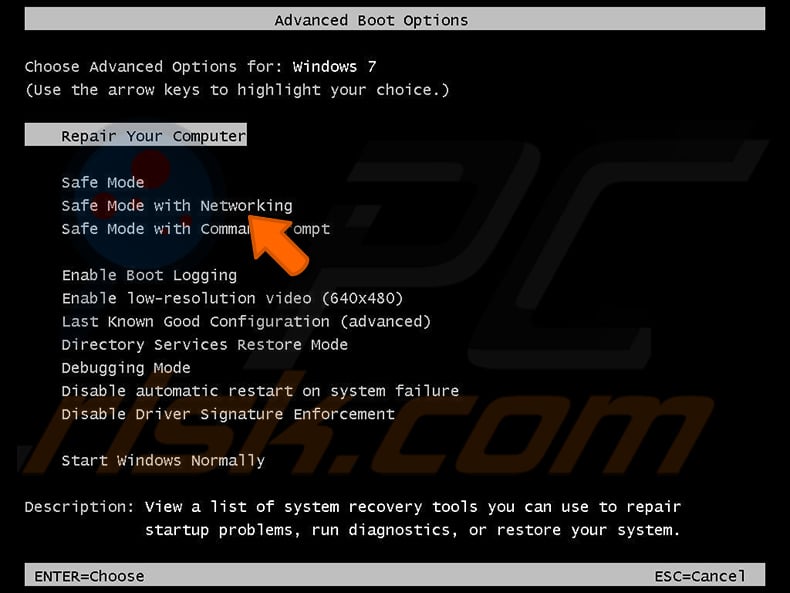
Video Menampilkan Cara Memulai Windows 7 Di “Safe Mode With Networking”:
Pengguna Windows 8: Mulai Windows 8 adalah mode aman dengan jaringan – buka layar start windows 8, ketik lanjutan, di hasil pencarian pilih pengaturan. Klik Opsi Startup Lanjutan, di jendela “Pengaturan PC Umum” yang dibuka, pilih Advanced Startup.
Klik tombol “Restart Now”. Komputer Anda sekarang akan restart ke “Menu Opsi Startup Lanjutan”. Klik tombol “Pemecahan Masalah”, lalu klik tombol “Opsi Lanjutan”. Di layar Opsi Lanjutan, klik “Pengaturan Startup”.
Klik tombol “Restart”. PC Anda akan restart ke layar Pengaturan Startup. Tekan F5 untuk boot dalam mode aman dengan jaringan.
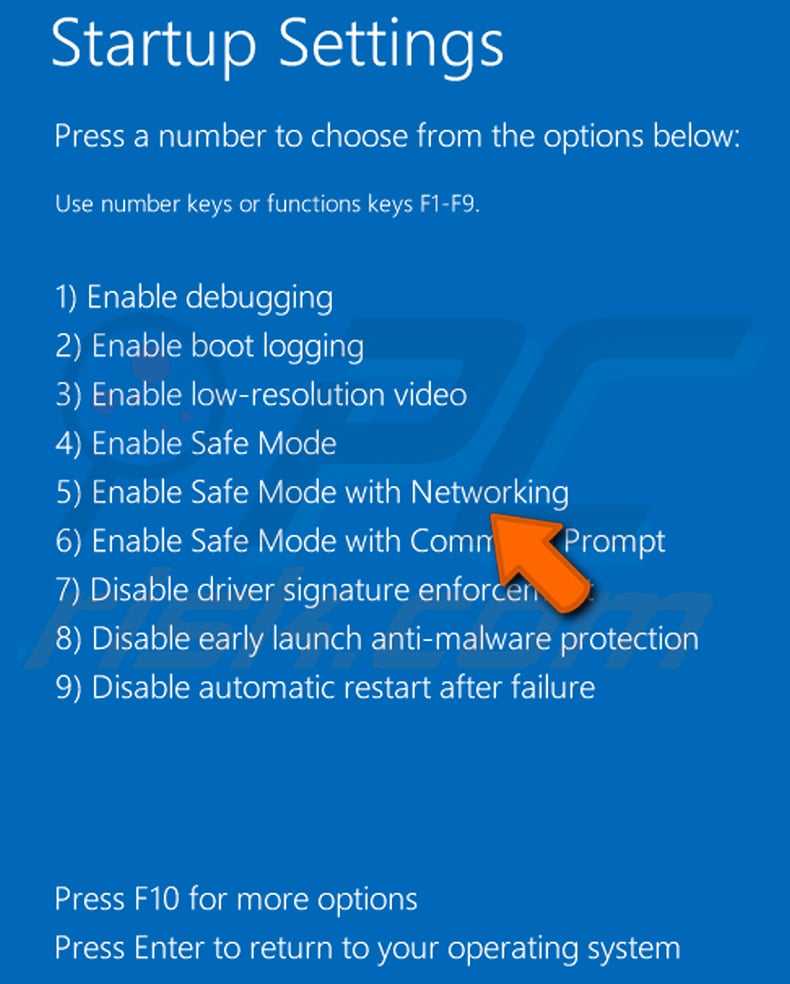
Video Menampilkan Cara Memulai Windows 8 Di “Safe Mode With Networking”:
Pengguna Windows 10: Klik logo Windows dan pilih Ikon Daya. Di menu yang dibuka klik “restart” sambil menahan tombol “shift” di keyboard Anda. Di jendela “Pilih Opsi” Klik pada “Troubleshoot”, selanjutnya pilih “Opsi Lanjutan”.
Di menu Opsi Lanjutan Pilih “Pengaturan Startup” dan klik tombol “Restart”. Di jendela berikut Anda harus mengklik tombol “F5” di keyboard Anda. Ini akan memulai kembali sistem operasi Anda dalam mode aman dengan jaringan.
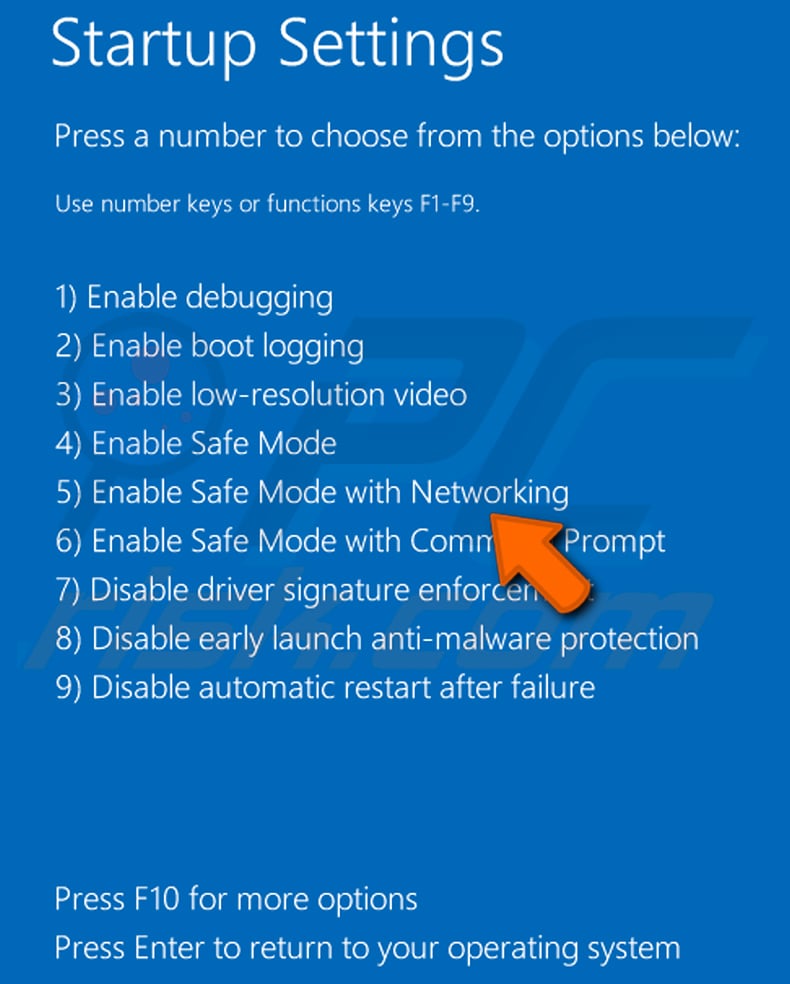
Video Menampilkan Cara Memulai Windows 10 Di “Safe Mode With Networking”:
Ekstrak arsip yang diunduh dan jalankan autoruns.file exe.
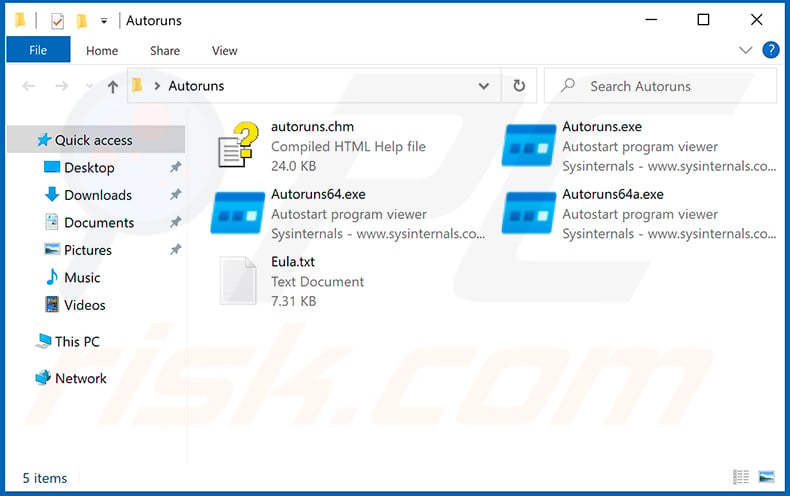
Di aplikasi Autoruns, klik “Opsi” di bagian atas dan hapus centang “Sembunyikan lokasi kosong” dan “Sembunyikan entri Windows” Opsi. Setelah prosedur ini, klik ikon “Refresh”.
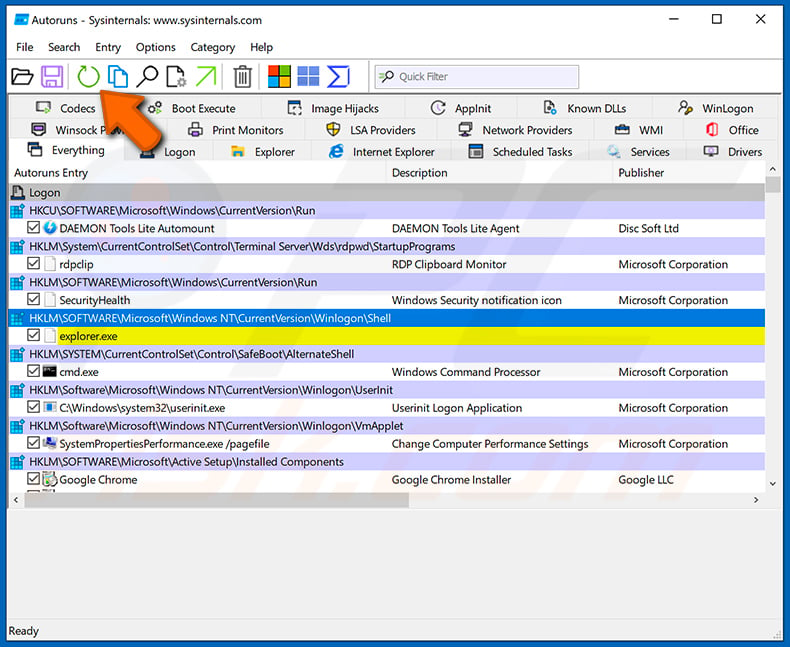
Periksa daftar yang disediakan oleh aplikasi Autoruns dan cari file malware yang ingin Anda hilangkan.
Anda harus menuliskan jalur dan namanya lengkapnya. Perhatikan bahwa beberapa malware menyembunyikan nama proses di bawah nama proses Windows yang sah. Pada tahap ini, sangat penting untuk menghindari menghapus file sistem. Setelah Anda menemukan program mencurigakan yang ingin Anda hapus, klik kanan mouse Anda atas namanya dan pilih “Hapus”.
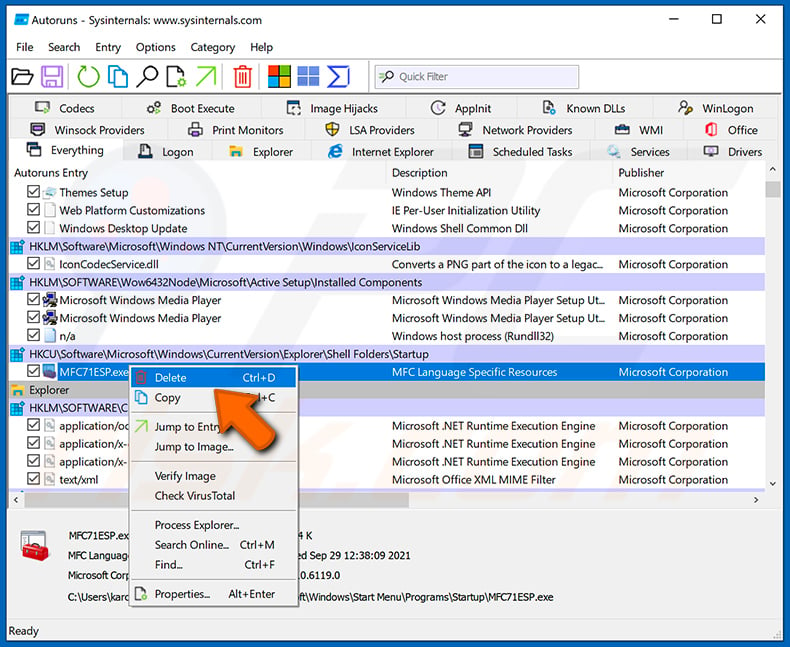
Setelah menghapus malware melalui aplikasi Autoruns (ini memastikan bahwa malware tidak akan berjalan secara otomatis pada startup sistem berikutnya), Anda harus mencari nama malware di komputer Anda. Pastikan untuk mengaktifkan file dan folder tersembunyi sebelum melanjutkan. Jika Anda menemukan nama file malware, pastikan untuk menghapusnya.
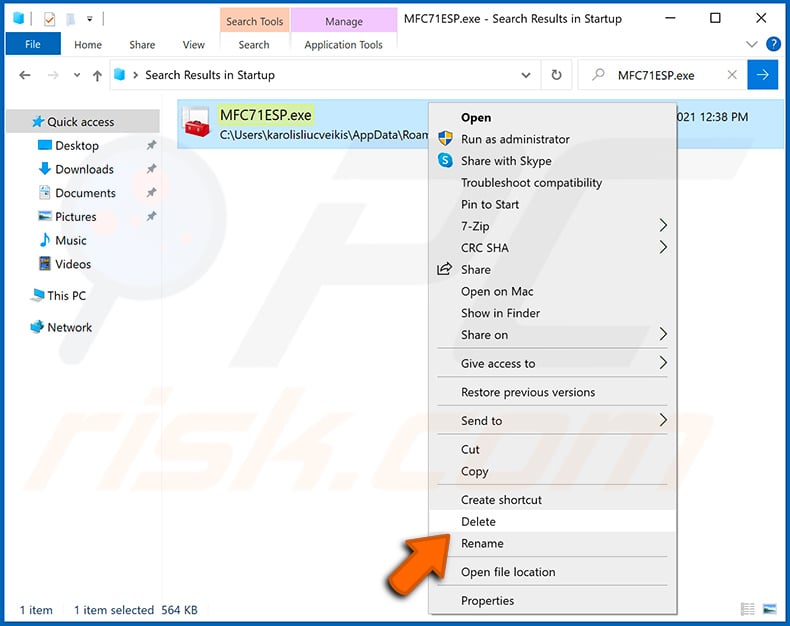
Reboot komputer Anda dalam mode normal. Mengikuti langkah -langkah ini harus menghapus malware apa pun dari komputer Anda. Perhatikan bahwa penghapusan ancaman manual membutuhkan keterampilan komputer yang canggih. Jika Anda tidak memiliki keterampilan ini, serahkan pengangkatan malware ke program antivirus dan anti-malware.
Langkah -langkah ini mungkin tidak bekerja dengan infeksi malware canggih. Seperti biasa, yang terbaik adalah mencegah infeksi daripada mencoba menghilangkan malware nanti. Untuk menjaga komputer Anda tetap aman, instal pembaruan sistem operasi terbaru dan gunakan perangkat lunak antivirus. Untuk memastikan komputer Anda bebas dari infeksi malware, kami sarankan memindai dengan antivirus pembersih kombo untuk windows.
Pertanyaan yang Sering Diajukan (FAQ)
Komputer saya terinfeksi malware, haruskah saya memformat perangkat penyimpanan saya untuk menyingkirkannya?
Memformat perangkat penyimpanan Anda bisa menjadi cara yang efektif untuk menyingkirkan malware di komputer Anda, tetapi penting untuk dicatat bahwa itu harus menjadi opsi pilihan terakhir. Sebelum menggunakan format perangkat penyimpanan Anda, Anda harus mencoba menjalankan antivirus atau program anti-malware yang memiliki reputasi baik.
Apa masalah terbesar yang dapat disebabkan oleh malware?
Malware dapat mencuri data sensitif seperti kata sandi, informasi keuangan, dan dokumen pribadi. Juga, dapat menyuntikkan malware tambahan, membuat botnets, mengenkripsi file, menggunakan sumber daya sistem, dan banyak lagi. Itu tergantung pada jenis malware.
Apa tujuan tikus Atharvan?
Malware Atharvan memiliki kemampuan untuk mengunduh file, menjalankan executable, mengeksekusi perintah, dan mengirimkan hasilnya ke penyerang. Ini juga dapat dimanfaatkan untuk mencuri data sensitif, memperkenalkan malware tambahan, dan melakukan tindakan jahat lainnya.
Bagaimana malware menyusup ke komputer saya?
Malware sering disebarluaskan melalui berbagai metode phishing dan rekayasa sosial, seperti Malspam dan peringatan sistem palsu. Juga, biasanya disebarkan melalui unduhan drive-by, jaringan peer-to-peer, situs web unduhan perangkat lunak tidak resmi, alat retak, dll.
Akankah Combo Cleaner Melindungi Saya Dari Malware?
Combo Cleaner memiliki kemampuan untuk mendeteksi dan menghapus hampir semua infeksi malware. Penting untuk dicatat bahwa malware canggih sering menyembunyikan dirinya secara mendalam di dalam sistem. Oleh karena itu, melakukan pemindaian sistem yang komprehensif sangat penting untuk menghilangkan ancaman sepenuhnya.
Tentang Penulis:
Tomas Meskauuskas – Peneliti Keamanan Ahli, Analis Malware Profesional.
Saya bersemangat tentang keamanan dan teknologi komputer. Saya memiliki pengalaman lebih dari 10 tahun bekerja di berbagai perusahaan yang terkait dengan pemecahan masalah teknis komputer dan keamanan internet. Saya telah bekerja sebagai penulis dan editor untuk PCRISK.com sejak 2010. Ikuti saya di Twitter dan LinkedIn untuk tetap mendapat informasi tentang ancaman keamanan online terbaru. Hubungi Tomas Meskauuskas.
Portal Keamanan PCRISK dibawa oleh perusahaan RCS LT. Bergabung dengan pasukan peneliti keamanan membantu mendidik pengguna komputer tentang ancaman keamanan online terbaru. Informasi lebih lanjut tentang perusahaan RCS LT.
Panduan penghapusan malware kami gratis. Namun, jika Anda ingin mendukung kami, Anda dapat mengirimi kami sumbangan.
Tentang pkris
PCRISK ADALAH Portal Keamanan Cyber, memberi tahu pengguna Internet tentang ancaman digital terbaru. Konten kami disediakan oleh Pakar Keamanan dan profesional Peneliti malware. Baca lebih lanjut tentang kami.
Cara menghapus tikus kayu (akses jarak jauh Trojan) dari sistem operasi
Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Tersedia Ujian Gratis Tujuh Hari. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Apa tikus kayu?
Woody adalah nama Trojan akses jarak jauh (tikus). Malware dalam kategori ini memungkinkan akses jarak jauh dan kontrol atas mesin yang dikompromikan. Woody adalah bagian dari perangkat lunak jahat yang canggih, dan memiliki berbagai fungsionalitas.
Penelitian yang dilakukan oleh tim intelijen ancaman Malwarebytes menunjukkan bahwa penjahat cyber di belakang Woody menargetkan berbagai entitas Rusia seperti United Aircraft Corporation (OAK).
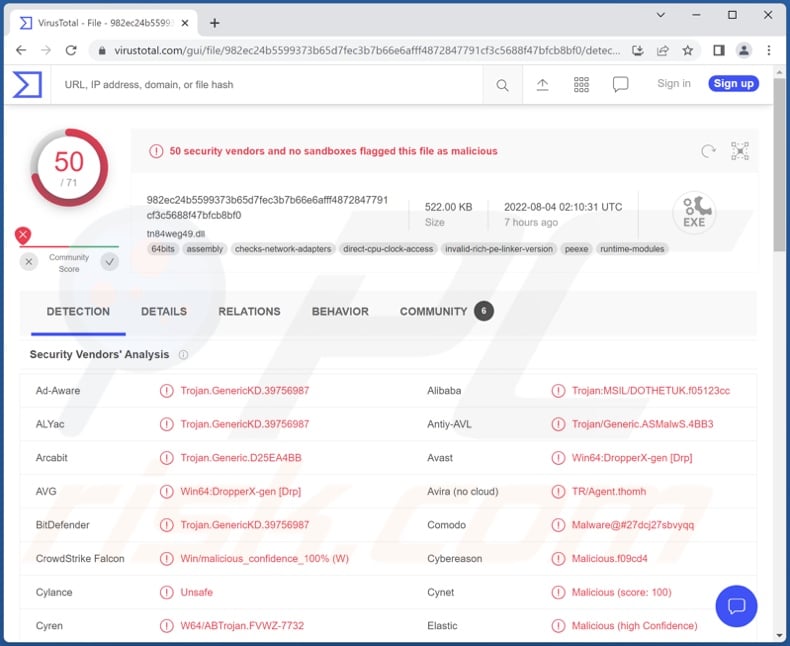
Tinjauan Malware Woody
Tikus kayu memungkinkan akses/kontrol jarak jauh atas perangkat yang terinfeksi; Ini dapat melakukan berbagai perintah dan fungsi, termasuk yang berhubungan dengan pengumpulan data, infiltrasi konten dan eksfiltrasi.
Untuk menguraikan beberapa fungsi ini – Woody mampu mengekstraksi berbagai data sistem, e.G., Versi dan arsitektur sistem operasi, nama komputer, informasi PowerShell, akun dan hak istimewa pengguna, data jaringan, proses berjalan, anti-virus yang diinstal, dll.
Trojan ini juga menargetkan informasi pribadi. Itu dapat mengumpulkan data direktori, saya.e., Kumpulkan File: Nama, Jenis, Format, Waktu Pembuatan/Modifikasi/Akses, Ukuran, Izin, dll. Tikus dapat mengeksfiltrat (unduh) file juga. Selain itu, ia mampu mengambil tangkapan layar.
Selain itu, Woody memiliki kemampuan untuk menyusup ke file (mengunggah) dan menjalankannya. Ini berarti bahwa program berbahaya ini dapat digunakan untuk mengunduh/menginstal trojans tambahan, ransomware, dan malware lainnya. Kemampuan untuk menyebabkan infeksi rantai menciptakan lapisan risiko lain yang terkait dengan tikus kayu.
Terlebih lagi, bagaimana data/konten yang diperoleh melalui Trojan ini akan digunakan dapat bervariasi tergantung pada informasi itu sendiri dan tujuan penjahat cyber, yang dapat berkisar dari pemerasan hingga spionase.
Singkatnya, Woody dapat menyebabkan beberapa infeksi sistem, masalah privasi yang parah, kerugian finansial, dan menyebabkan pencurian identitas. Jika Anda curiga bahwa sistem Anda terinfeksi tikus kayu (atau malware lainnya), kami sangat merekomendasikan segera menggunakan anti-virus dan menghilangkan ancaman ini.
Untuk menghilangkan kemungkinan infeksi malware, pindai komputer Anda dengan perangkat lunak antivirus yang sah. Peneliti keamanan kami merekomendasikan menggunakan Combo Cleaner.
▼ Unduh Combo Cleaner
Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Uji coba gratis 7 hari tersedia. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Contoh Trojan Akses Jarak Jauh
Kami telah menganalisis banyak tikus; Apollorat, Pingpull, PowerShell Rat, Netdooka, dan Nerbian hanyalah beberapa contoh.
Trojan ini seringkali sangat multifungsi; Ancaman dan penggunaannya sangat bervariasi. Namun, terlepas dari keserbagunaan program berbahaya atau ketiadaannya – adanya malware pada perangkat yang membahayakan perangkat dan keselamatan pengguna.
Bagaimana Woody Menyusupi Komputer Saya?
Tim intelijen ancaman malwarebytes telah mengamati dua metode yang terutama digunakan dalam distribusi Woody. Contoh paling awal mensyaratkan file arsip berbahaya, sementara Microsoft Office yang menular mendokumentasikan yang menyalahgunakan kerentanan follina muncul kemudian.
File -file ini dinamai dalam bahasa Rusia (tidak harus dalam skrip Cyrillic) dan terkait dengan keamanan, formulir, dokumentasi, dan sebagainya. Sangat mungkin bahwa file jahat ini didistribusikan sebagai lampiran atau tautan unduhan dalam email spam.
Perlu dicatat bahwa file virulen dapat dalam berbagai format, e.G., Microsoft Office dan Dokumen PDF, Arsip (Zip, RAR, dll.), executable (.exe, .Jalankan, dll.), Javascript, dan sebagainya. Saat file infeksi dibuka – proses unduhan/instalasi malware dimulai.
Terlebih lagi, perangkat lunak berbahaya tidak tersebar secara eksklusif melalui surat spam. Malware juga umumnya berkembang biak melalui penipuan online, unduhan drive-by (siluman dan menipu), sumber unduhan yang meragukan (e.G., Situs web hosting file tidak resmi dan gratis, jaringan berbagi P2P, dll.), Alat Aktivasi Perangkat Lunak Ilegal (“Cracking”), Pembaruan Palsu, dan Malvertising (Iklan Marah).
Cara menghindari pemasangan malware?
Kami menyarankan agar tidak membuka lampiran dan tautan yang ditemukan dalam email dan pesan yang mencurigakan – karena itu dapat mengakibatkan infeksi sistem. Selain itu, kami sarankan menggunakan versi terbaru dari Microsoft Office, terutama yang dirilis setelah 2010, karena mereka memiliki mode “Tampilan yang Dilindungi” yang mencegah eksekusi otomatis perintah makro.
Selain itu, semua unduhan harus dilakukan dari saluran resmi dan terverifikasi. Sama pentingnya untuk mengaktifkan dan memperbarui program menggunakan fungsi/alat yang disediakan oleh pengembang asli, karena alat aktivasi ilegal (“cracking”) dan pembaruan palsu mungkin mengandung malware.
Sangat penting untuk menginstal anti-virus yang dapat diandalkan dan terus diperbarui. Perangkat lunak ini harus digunakan untuk menjalankan pemindaian sistem reguler dan untuk menghilangkan ancaman dan masalah yang terdeteksi. Jika Anda yakin bahwa komputer Anda sudah terinfeksi, kami sarankan menjalankan pemindaian dengan antivirus pembersih kombo untuk Windows untuk secara otomatis menghilangkan malware yang diinfiltrasi.
Tangkapan layar dokumen jahat yang mendistribusikan Woody Rat:
Penghapusan malware otomatis instan: Penghapusan ancaman manual mungkin merupakan proses yang panjang dan rumit yang membutuhkan keterampilan komputer canggih. Combo Cleaner adalah alat penghapusan malware otomatis profesional yang disarankan untuk menyingkirkan malware. Unduh dengan mengklik tombol di bawah ini:
▼ Unduh Combo Cleaner dengan mengunduh perangkat lunak apa pun yang tercantum di situs web ini Anda menyetujui kebijakan privasi dan ketentuan penggunaan kami. Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Uji coba gratis 7 hari tersedia. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Menu Cepat:
- Apa itu Woody?
- LANGKAH 1. Penghapusan manual malware woody.
- LANGKAH 2. Periksa apakah komputer Anda bersih.
Cara menghapus malware secara manual?
Penghapusan malware manual adalah tugas yang rumit – biasanya yang terbaik adalah mengizinkan program antivirus atau anti -malware untuk melakukan ini secara otomatis. Untuk menghapus malware ini, kami sarankan menggunakan antivirus pembersih kombo untuk windows.
Jika Anda ingin menghapus malware secara manual, langkah pertama adalah mengidentifikasi nama malware yang Anda coba hapus. Berikut adalah contoh program yang mencurigakan yang berjalan di komputer pengguna:
Jika Anda memeriksa daftar program yang berjalan di komputer Anda, misalnya, menggunakan Task Manager, dan mengidentifikasi program yang terlihat mencurigakan, Anda harus melanjutkan dengan langkah -langkah ini:
Unduh program yang disebut autoruns. Program ini menunjukkan aplikasi Auto-Start, Registry, dan Sistem File:
Mulai ulang komputer Anda ke mode aman:
Pengguna Windows XP dan Windows 7: Mulai komputer Anda dalam mode aman. Klik Mulai, klik mati, klik restart, klik ok. Selama proses mulai komputer Anda, tekan tombol F8 pada keyboard Anda beberapa kali sampai Anda melihat Menu Opsi Windows Advanced, dan kemudian pilih Safe Mode dengan jaringan dari daftar.
Video Menampilkan Cara Memulai Windows 7 Di “Safe Mode With Networking”:
Pengguna Windows 8: Mulai Windows 8 adalah mode aman dengan jaringan – buka layar start windows 8, ketik lanjutan, di hasil pencarian pilih pengaturan. Klik Opsi Startup Lanjutan, di jendela “Pengaturan PC Umum” yang dibuka, pilih Advanced Startup.
Klik tombol “Restart Now”. Komputer Anda sekarang akan restart ke “Menu Opsi Startup Lanjutan”. Klik tombol “Pemecahan Masalah”, lalu klik tombol “Opsi Lanjutan”. Di layar Opsi Lanjutan, klik “Pengaturan Startup”.
Klik tombol “Restart”. PC Anda akan restart ke layar Pengaturan Startup. Tekan F5 untuk boot dalam mode aman dengan jaringan.
Video Menampilkan Cara Memulai Windows 8 Di “Safe Mode With Networking”:
Pengguna Windows 10: Klik logo Windows dan pilih Ikon Daya. Di menu yang dibuka klik “restart” sambil menahan tombol “shift” di keyboard Anda. Di jendela “Pilih Opsi” Klik pada “Troubleshoot”, selanjutnya pilih “Opsi Lanjutan”.
Di menu Opsi Lanjutan Pilih “Pengaturan Startup” dan klik tombol “Restart”. Di jendela berikut Anda harus mengklik tombol “F5” di keyboard Anda. Ini akan memulai kembali sistem operasi Anda dalam mode aman dengan jaringan.
Video Menampilkan Cara Memulai Windows 10 Di “Safe Mode With Networking”:
Ekstrak arsip yang diunduh dan jalankan autoruns.file exe.
Di aplikasi Autoruns, klik “Opsi” di bagian atas dan hapus centang “Sembunyikan lokasi kosong” dan “Sembunyikan entri Windows” Opsi. Setelah prosedur ini, klik ikon “Refresh”.
Periksa daftar yang disediakan oleh aplikasi Autoruns dan cari file malware yang ingin Anda hilangkan.
Anda harus menuliskan jalur dan namanya lengkapnya. Perhatikan bahwa beberapa malware menyembunyikan nama proses di bawah nama proses Windows yang sah. Pada tahap ini, sangat penting untuk menghindari menghapus file sistem. Setelah Anda menemukan program mencurigakan yang ingin Anda hapus, klik kanan mouse Anda atas namanya dan pilih “Hapus”.
Setelah menghapus malware melalui aplikasi Autoruns (ini memastikan bahwa malware tidak akan berjalan secara otomatis pada startup sistem berikutnya), Anda harus mencari nama malware di komputer Anda. Pastikan untuk mengaktifkan file dan folder tersembunyi sebelum melanjutkan. Jika Anda menemukan nama file malware, pastikan untuk menghapusnya.
Reboot komputer Anda dalam mode normal. Mengikuti langkah -langkah ini harus menghapus malware apa pun dari komputer Anda. Perhatikan bahwa penghapusan ancaman manual membutuhkan keterampilan komputer yang canggih. Jika Anda tidak memiliki keterampilan ini, serahkan pengangkatan malware ke program antivirus dan anti-malware.
Langkah -langkah ini mungkin tidak bekerja dengan infeksi malware canggih. Seperti biasa, yang terbaik adalah mencegah infeksi daripada mencoba menghilangkan malware nanti. Untuk menjaga komputer Anda tetap aman, instal pembaruan sistem operasi terbaru dan gunakan perangkat lunak antivirus. Untuk memastikan komputer Anda bebas dari infeksi malware, kami sarankan memindai dengan antivirus pembersih kombo untuk windows.
Pertanyaan yang Sering Diajukan (FAQ)
Komputer saya terinfeksi malware kayu, haruskah saya memformat perangkat penyimpanan saya untuk menghilangkannya?
Tidak, pemindahan Woody tidak memerlukan pemformatan.
Apa masalah terbesar yang dapat disebabkan oleh malware Woody?
Woody adalah tikus – malware yang dirancang untuk mengaktifkan akses/kontrol jarak jauh atas perangkat. Ini dapat melakukan berbagai macam tindakan pada sistem yang terinfeksi, termasuk unduhan/pemasangan program berbahaya tambahan dan pengumpulan data sensitif/pribadi. Oleh karena itu, ancaman pose Woody sangat luas, terutama terdiri dari infeksi sistem berganda, masalah privasi yang serius, kerugian finansial, dan pencurian identitas.
Apa tujuan dari malware woody?
Sebagian besar program jahat bertujuan untuk menghasilkan pendapatan bagi para penyerang. Namun, penjahat cyber mungkin juga menggunakan malware untuk menghibur diri, melaksanakan dendam pribadi, mengganggu proses (e.G., Situs, Layanan, Perusahaan, Lembaga, dll.), dan bahkan meluncurkan serangan yang bermotivasi politis/geopolitik.
Bagaimana woody malware menyusup ke komputer saya?
Malware terutama tersebar melalui unduhan drive-by, spam mail, penipuan online, sumber unduhan yang tidak dapat dipercaya (e.G., Situs freeware dan pihak ketiga, jaringan berbagi P2P, dll.), alat aktivasi perangkat lunak ilegal (“retak”), dan pembaruan palsu. Selain itu, beberapa program jahat dapat proliferasi sendiri melalui jaringan lokal dan perangkat penyimpanan yang dapat dilepas (e.G., Hard Drive Eksternal, USB Flash Drives, dll.).
Akankah Combo Cleaner Melindungi Saya Dari Malware?
Ya, Combo Cleaner mampu mendeteksi dan menghilangkan hampir semua infeksi malware yang diketahui. Perhatikan bahwa karena program berbahaya kelas atas biasanya bersembunyi jauh di dalam sistem – menjalankan pemindaian sistem yang lengkap adalah yang terpenting.
Tentang Penulis:
Tomas Meskauuskas – Peneliti Keamanan Ahli, Analis Malware Profesional.
Saya bersemangat tentang keamanan dan teknologi komputer. Saya memiliki pengalaman lebih dari 10 tahun bekerja di berbagai perusahaan yang terkait dengan pemecahan masalah teknis komputer dan keamanan internet. Saya telah bekerja sebagai penulis dan editor untuk PCRISK.com sejak 2010. Ikuti saya di Twitter dan LinkedIn untuk tetap mendapat informasi tentang ancaman keamanan online terbaru. Hubungi Tomas Meskauuskas.
Portal Keamanan PCRISK dibawa oleh perusahaan RCS LT. Bergabung dengan pasukan peneliti keamanan membantu mendidik pengguna komputer tentang ancaman keamanan online terbaru. Informasi lebih lanjut tentang perusahaan RCS LT.
Panduan penghapusan malware kami gratis. Namun, jika Anda ingin mendukung kami, Anda dapat mengirimi kami sumbangan.
Tentang pkris
PCRISK ADALAH Portal Keamanan Cyber, memberi tahu pengguna Internet tentang ancaman digital terbaru. Konten kami disediakan oleh Pakar Keamanan dan profesional Peneliti malware. Baca lebih lanjut tentang kami.
Ancaman ditimbulkan dengan menggunakan tikus di ICS

Saat melakukan audit, tes penetrasi, dan investigasi insiden, kami sering menemukan Alat Administrasi Jarak Jauh (Tikus) yang sah untuk PC yang dipasang pada jaringan Operasional (OT) dari perusahaan industri. Dalam sejumlah insiden yang telah kami selidiki, para aktor ancaman telah menggunakan tikus untuk menyerang organisasi industri. Dalam beberapa kasus, para penyerang telah secara diam -diam memasang tikus pada organisasi korban’ komputer, sementara dalam kasus lain, mereka dapat menggunakan tikus yang dipasang di organisasi pada saat serangan. Pengamatan ini mendorong kami untuk menganalisis ruang lingkup ancaman, termasuk insiden tikus di jaringan industri dan alasan untuk menggunakannya.
Metodologi
Data statistik yang disajikan dalam makalah ini dikumpulkan menggunakan Kaspersky Security Network (KSN) dari komputer ICS yang dilindungi oleh produk lab Kaspersky yang dikategorikan oleh sertifikat ICS Kaspersky sebagai bagian dari infrastruktur industri di organisasi di organisasi. Grup ini mencakup komputer Windows yang melakukan satu atau beberapa fungsi berikut:
- Server Kontrol Pengawasan dan Akuisisi Data (SCADA);
- Server Penyimpanan Data (Sejarawan);
- Gateway Data (OPC);
- workstation stasioner dari insinyur dan operator;
- workstation seluler insinyur dan operator;
- Antarmuka Mesin Manusia (HMI).
Sebagai bagian dari penelitian kami, kami mempertimbangkan dan menganalisis semua tikus populer untuk Windows, dengan pengecualian desktop jarak jauh, yang merupakan bagian dari sistem operasi Windows. Penelitian kami tentang tikus ini sedang berlangsung dan akan disajikan dalam makalah berikutnya dari seri ini.
Penggunaan tikus di IC
Menurut data KSN, pada paruh pertama tahun 2018, tikus yang sah (program yang dikategorikan sebagai tidak-a-virus: remoteadmin) diinstal dan digunakan pada satu komputer ICS dalam tiga.
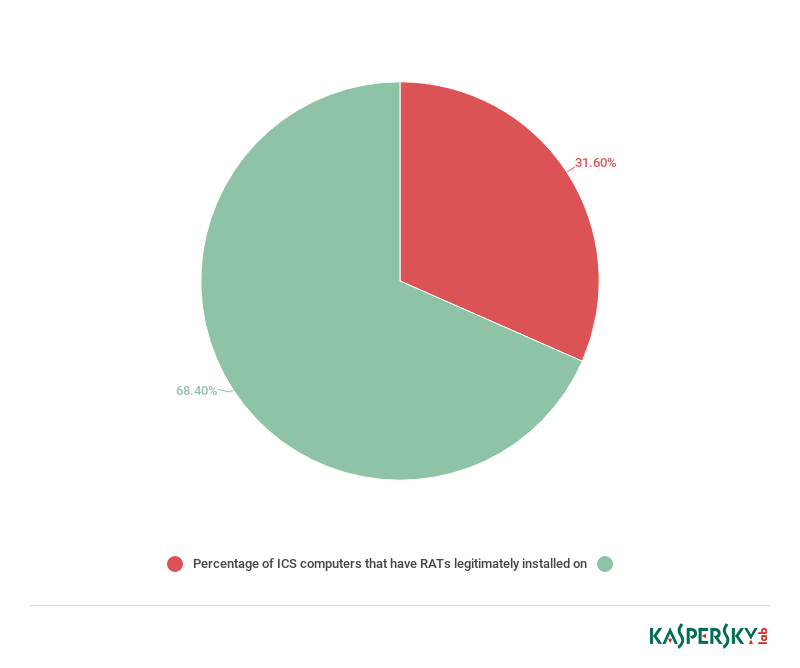
Persentase komputer ICS yang memiliki tikus yang secara sah terpasang pada mereka
Statistik mendukung pengamatan kami: tikus memang sering digunakan pada jaringan PL usaha industri. Kami percaya ini bisa disebabkan oleh upaya untuk mengurangi biaya yang terkait dengan pemeliharaan IC dan meminimalkan waktu respons jika terjadi kerusakan.
Karena kami dapat mengetahuinya, akses jarak jauh ke komputer di jaringan OT tidak terbatas pada administrator dan insinyur di dalam jaringan perusahaan’Perimeter S. Ini juga dapat tersedia melalui Internet ke pengguna di luar Perimeter Jaringan Enterprise. Pengguna tersebut dapat menyertakan perwakilan perusahaan pihak ketiga-karyawan integrator sistem atau vendor ICS, yang menggunakan tikus untuk diagnostik, pemeliharaan dan untuk mengatasi kerusakan ICS apa pun. Seperti yang ditunjukkan oleh audit keamanan jaringan industri kami, akses seperti itu sering diawasi dengan baik oleh perusahaan’Karyawan yang bertanggung jawab, sementara pengguna jarak jauh yang terhubung ke jaringan OT sering memiliki hak yang berlebihan, seperti hak istimewa administrator lokal, yang jelas merupakan masalah serius dalam hal memastikan keamanan informasi sistem otomasi industri.
Dari wawancara dengan insinyur dan operator berbagai sistem industri yang telah kamiudit, dan berdasarkan analisis dokumentasi pengguna ICS, kami telah menentukan bahwa tikus paling umum digunakan pada jaringan industri sesuai dengan skenario berikut:
- Untuk mengontrol/memantau HMI dari workstation operator (termasuk menampilkan informasi di layar besar);
- Untuk mengontrol/memelihara HMI dari workstation teknik;
- Untuk mengontrol SCADA dari workstation operator;
- Untuk memberikan pemeliharaan SCADA dari workstation teknik atau komputer kontraktor/vendor (dari jaringan eksternal);
- Untuk menghubungkan banyak operator ke satu operator workstation (arsitektur tipis seperti klien yang digunakan untuk menghemat uang pada lisensi untuk perangkat lunak yang digunakan pada workstation operator);
- Untuk terhubung ke komputer di jaringan kantor dari jaringan OT melalui HMI dan melakukan berbagai tugas di komputer itu (akses email, akses internet, bekerja dengan dokumen kantor, dll.).
Beberapa skenario yang tercantum di atas menunjukkan bahwa penggunaan tikus pada jaringan PL dapat dijelaskan dengan persyaratan operasional, yang berarti bahwa melepaskan penggunaan tikus akan secara tak terhindarkan memerlukan modifikasi untuk proses kerja kerja. Pada saat yang sama, penting untuk menyadari bahwa serangan terhadap tikus yang tidak dilindungi dengan baik dapat dengan mudah menyebabkan gangguan pada proses industri dan keputusan apa pun tentang penggunaan tikus pada jaringan PL harus dibuat dengan mengingat hal ini. Kontrol ketat pada penggunaan tikus pada jaringan PL akan membantu mengurangi permukaan serangan dan risiko infeksi untuk sistem yang diberikan dari jarak jauh.

20 negara teratas berdasarkan persentase komputer ICS di mana tikus digunakan setidaknya satu kali selama paruh pertama 2018 (untuk semua komputer ICS di setiap negara)
Skenario instalasi tikus di komputer ICS
Menurut penelitian kami, ada tiga skenario paling umum dari instalasi tikus di komputer ICS:
- Instalasi paket distribusi perangkat lunak ICS yang mencakup tikus (menggunakan paket distribusi terpisah atau pemasang perangkat lunak ICS). Tikus termasuk dalam paket distribusi perangkat lunak ICS membentuk 18.6% dari semua tikus yang telah kami identifikasi pada komputer ICS yang dilindungi oleh produk lab Kaspersky.

Persentase tikus yang dibundel dengan produk ICS untuk semua tikus yang ditemukan di komputer ICS
- Instalasi yang disengaja dari tikus oleh personel atau pemasok – administrator jaringan, insinyur, operator, atau perusahaan integrator. Kami tidak berusaha menilai apakah instalasi ini sah. Berdasarkan pengalaman kami tentang audit jaringan industri dan investigasi insiden, kami dapat menyatakan bahwa banyak instalasi tersebut tidak mematuhi organisasi’Kebijakan Keamanan Informasi dan beberapa diinstal tanpa sepengetahuan perusahaan masing -masing’ karyawan yang bertanggung jawab.
- Instalasi Stealthy Rats by Malware. Contohnya adalah serangan baru -baru ini yang telah kami selidiki (lihat di bawah).
Ancaman terkait tikus untuk IC
Ancaman yang terkait dengan penggunaan tikus pada jaringan industri tidak selalu jelas, juga tidak ada alasan yang digunakan tikus.
Sebagian besar tikus yang telah kami identifikasi pada sistem industri memiliki karakteristik berikut yang secara signifikan mengurangi tingkat keamanan sistem host:
- Hak istimewa yang ditinggikan – Bagian server tikus sering dieksekusi sebagai layanan dengan hak istimewa sistem, saya.e., Sistem NT;
- Tidak ada dukungan untuk membatasi akses lokal ke aktivitas sistem / klien;
- Otentikasi faktor tunggal;
- Tidak ada penebangan aktivitas klien;
- Kerentanan (Laporan kami tentang kerentanan nol-hari yang diidentifikasi dalam sistem tikus populer yang digunakan, di antara aplikasi lain, dalam produk oleh banyak vendor ICS, akan diterbitkan pada akhir tahun);
- Penggunaan server relai (untuk koneksi terbalik) yang memungkinkan tikus untuk memotong pembatasan NAT dan Firewall pada perimeter jaringan.
Masalah terkait tikus yang paling kritis adalah penggunaan hak istimewa yang ditinggikan dan tidak adanya cara apa pun untuk membatasi hak istimewa ini (atau untuk membatasi pengguna jarak jauh’s akses lokal). Dalam praktiknya, ini berarti bahwa jika penyerang (atau malware) mendapatkan akses ke pengguna jarak jauh’S komputer, mencuri data otentikasi (login/kata sandi), membajak sesi administrasi jarak jauh yang aktif atau berhasil menyerang kerentanan pada tikus’Bagian server S, mereka akan mendapatkan kontrol yang tidak terbatas dari sistem ICS. Dengan menggunakan server relay untuk koneksi terbalik, penyerang juga dapat terhubung ke tikus -tikus ini dari mana saja di dunia.
Ada juga masalah lain yang mempengaruhi tikus yang dibangun ke dalam paket distribusi perangkat lunak ICS:
- Komponen tikus dan paket distribusi jarang diperbarui (bahkan jika versi baru dari paket distribusi ICS dirilis). Ini membuat mereka lebih cenderung mengandung kerentanan;
- Dalam sebagian besar kasus, kata sandi default digunakan – ada hardcoded ke tikus oleh vendor perangkat lunak ICS atau ditentukan dalam dokumentasi sebagai “direkomendasikan”.
Tikus adalah alat perangkat lunak yang sah yang sering digunakan pada jaringan industri, yang berarti sangat sulit untuk membedakan serangan yang melibatkan tikus dari aktivitas yang sah. Selain itu, karena Layanan Keamanan Informasi dan karyawan lain yang bertanggung jawab atas keamanan ICS seringkali tidak menyadari bahwa tikus dipasang, konfigurasi tikus dalam banyak kasus tidak dianalisis saat mengaudit keamanan jaringan industri. Ini membuatnya sangat penting untuk dikendalikan oleh siapa, kapan dan untuk tujuan apa tikus digunakan di jaringan industri dan untuk memastikan bahwa benar -benar tidak mungkin untuk menggunakan tikus tanpa sepengetahuan karyawan yang bertanggung jawab atas jaringan PL’Keamanan Informasi.
Serangan aktor ancaman yang melibatkan tikus
Segala sesuatu yang ditulis di atas berlaku untuk ancaman potensial yang terkait dengan penggunaan tikus.
Berdasarkan analisis kami terhadap statistik KSN, kami dapat mengidentifikasi sejumlah serangan dan upaya infeksi malware yang melibatkan tikus yang dipasang di komputer ICS. Dalam kebanyakan kasus, serangan didasarkan pada skenario berikut (dalam urutan insiden serangan yang menurun):
- Serangan jaringan brute force dari jaringan lokal atau internet yang dirancang untuk memecahkan login/kata sandi;
- Penyerang atau malware menggunakan tikus untuk mengunduh dan menjalankan malware menggunakan kredensial otentikasi yang dicuri atau retak;
- Pengguna jarak jauh (mungkin pengguna yang sah ditipu oleh penyerang) menggunakan tikus untuk mengunduh Trojan ke komputer ICS dan kemudian mengeksekusi; Trojan dapat disamarkan sebagai dokumen kantor, perangkat lunak non-industri (game, perangkat lunak multimedia, dll.), crack/keygen untuk kantor, aplikasi atau perangkat lunak industri, dll.;
- Serangan jaringan dari jaringan lokal atau internet di bagian server tikus menggunakan eksploitasi.
Serangan jaringan tipe brute force (dirancang untuk memecahkan login/kata sandi) adalah yang paling umum: implementasinya tidak memerlukan pengetahuan atau keterampilan khusus dan perangkat lunak yang digunakan dalam serangan tersebut tersedia untuk umum.
Itu tidak dapat ditentukan berdasarkan data yang tersedia yang terhubung ke tikus’Bagian server S diinstal pada komputer ICS – pengguna yang sah, penyerang atau malware – atau mengapa. Akibatnya, kita hanya bisa menebak apakah kegiatan ini mewakili serangan yang ditargetkan, upaya sabotase atau klien’Kesalahan S.
Serangan jaringan dari internet kemungkinan besar dilakukan oleh aktor ancaman menggunakan malware, alat pengujian penetrasi atau botnet.
Serangan jaringan dari jaringan lokal dapat menunjukkan keberadaan penyerang (mungkin termasuk orang dalam) di jaringan. Kemungkinan lain adalah bahwa ada komputer yang dikompromikan pada jaringan lokal yang terinfeksi malware atau digunakan oleh penyerang sebagai titik kehadiran (jika kredensial otentikasi dikompromikan sebelumnya).
Serangan terhadap Perusahaan Industri Menggunakan RMS dan TeamViewer
Pada paruh pertama 2018, sertifikat Kaspersky Lab ICS mengidentifikasi gelombang baru email phishing yang disamarkan sebagai penawaran komersial yang sah. Meskipun serangan yang ditargetkan terutama perusahaan industri di dalam wilayah Rusia, taktik dan alat yang sama dapat digunakan dalam serangan terhadap perusahaan industri di negara mana pun di dunia.
Malware yang digunakan dalam serangan ini menginstal perangkat lunak administrasi jarak jauh yang sah pada sistem – TeamViewer atau sistem manipulator jarak jauh/utilitas jarak jauh (RMS). Dalam kedua kasus, sistem DLL diganti dengan perpustakaan jahat untuk menyuntikkan kode berbahaya ke dalam program yang sah’proses s. Ini memberi para penyerang dengan kendali jarak jauh dari sistem yang terinfeksi. Berbagai teknik digunakan untuk menutupi infeksi dan aktivitas perangkat lunak yang diinstal pada sistem.
Jika perlu, penyerang mengunduh paket malware tambahan ke sistem, yang secara khusus disesuaikan dengan serangan terhadap masing -masing korban. Set malware ini mungkin berisi spyware, alat administrasi jarak jauh tambahan yang memperluas aktor ancaman’Kontrol sistem yang terinfeksi, malware untuk mengeksploitasi kerentanan dalam sistem operasi dan perangkat lunak aplikasi, serta utilitas Mimikatz, yang memungkinkan untuk mendapatkan data akun untuk akun Windows.
Menurut data yang tersedia, para penyerang’ Tujuan utama adalah mencuri uang dari organisasi korban’ akun, tetapi kemungkinan skenario serangan tidak terbatas pada pencurian dana. Dalam proses menyerang target mereka, para penyerang mencuri data sensitif milik organisasi target, pasangan dan pelanggan mereka, melakukan pengawasan diam -diam terhadap perusahaan korban’ karyawan, dan merekam audio dan video menggunakan perangkat yang terhubung ke mesin yang terinfeksi. Jelas, di atas kerugian finansial, serangan ini mengakibatkan kebocoran organisasi korban’ data sensitif.
Beberapa serangan terhadap produsen mobil
Contoh karakteristik serangan berdasarkan skenario kedua disediakan oleh serangan terhadap jaringan industri perusahaan manufaktur dan layanan kendaraan bermotor, khususnya, pada komputer yang dirancang untuk mendiagnosis mesin dan sistem truk dan kendaraan tugas berat. Berbagai upaya untuk melakukan serangan seperti itu diblokir oleh produk lab Kaspersky.
Seekor tikus dipasang dan sebentar -sebentar digunakan pada setidaknya satu komputer di perusahaan’jaringan industri. Mulai akhir 2017, banyak upaya untuk meluncurkan berbagai program jahat menggunakan tikus diblokir di komputer. Upaya infeksi dilakukan secara teratur selama beberapa bulan-2-3 kali seminggu, pada waktu yang berbeda dalam sehari. Berdasarkan sebagian pada indikator tidak langsung lainnya, kami percaya bahwa data otentikasi tikus terganggu dan digunakan oleh penyerang (atau malware) untuk menyerang perusahaan’S komputer melalui internet.
Setelah mendapatkan akses ke korban potensial’S infrastruktur melalui tikus, para penyerang terus berusaha memilih pengemas jahat yang akan memungkinkan mereka untuk menghindari perlindungan antivirus.
Program yang diblokir termasuk modifikasi malware yang terdeteksi oleh produk lab Kaspersky sebagai cacing bersih.Win32.Agen.pm. Saat diluncurkan cacing ini segera mulai berkembang biak di jaringan lokal menggunakan eksploitasi untuk kerentanan MS17-010-yang sama yang diterbitkan oleh Shadowbrokers pada musim semi 2017 dan digunakan dalam serangan oleh Cryptors WannaCry dan Expetr terkenal.
Keluarga Nymaim Trojan juga diblokir. Perwakilan keluarga ini sering digunakan untuk mengunduh modifikasi agen botnet dari keluarga Necus, yang pada gilirannya sering digunakan untuk menginfeksi komputer dengan ransomware dari keluarga yang terkunci.
Kesimpulan
Alat administrasi jarak jauh banyak digunakan pada jaringan industri untuk pemantauan, kontrol, dan pemeliharaan ICS. Kemampuan untuk memanipulasi ICS dari jarak jauh secara signifikan mengurangi biaya perawatan, tetapi pada saat yang sama, akses jarak jauh yang tidak terkendali, ketidakmampuan untuk memberikan verifikasi 100% dari klien jarak jauh’legitimasi, dan kerentanan dalam kode tikus dan konfigurasi secara signifikan meningkatkan permukaan serangan. Pada saat yang sama, tikus, bersama dengan alat -alat sah lainnya, semakin banyak digunakan oleh penyerang untuk menutupi aktivitas jahat dan membuat atribusi lebih sulit.
Untuk mengurangi risiko serangan siber yang melibatkan tikus, kami merekomendasikan langkah-langkah prioritas tinggi berikut:
- Audit Penggunaan Alat Administrasi Jarak Jauh Aplikasi dan Sistem di Jaringan Industri, seperti VNC, RDP, TeamViewer, dan Utilitas RMS / Remote. Hapus semua alat administrasi jarak jauh yang tidak diperlukan oleh proses industri.
- Lakukan audit dan nonaktifkan alat administrasi jarak jauh yang datang dengan perangkat lunak ICS (lihat dokumentasi perangkat lunak yang relevan untuk instruksi terperinci), dengan ketentuan bahwa mereka tidak diharuskan oleh proses industri.
- Pantau dan log peristiwa yang erat untuk setiap sesi kendali jarak jauh yang diperlukan oleh proses industri; Akses jarak jauh harus dinonaktifkan secara default dan diaktifkan hanya berdasarkan permintaan dan hanya untuk periode waktu yang terbatas.
- Spionase Cyber
- Sistem Kontrol Industri
- Ancaman industri
- Internet untuk segala
- Pengelabuan
- Serangan yang ditargetkan
- Kerentanan