


Apakah keamanan titik akhir McAfee menggantikan pinggul?
Sistem Pencegahan Intrusi Berbasis Host (HIPS)
Tidak seperti deteksi dan remediasi kerentanan, deteksi dan penghapusan spyware, atau pemindaian antivirus, perlindungan HIPS tidak memerlukan pembaruan file yang sedang berlangsung (file patch, file definisi/pola, atau file database tanda tangan).
Pertanyaan yang sering diajukan
Sentinelone Singularity Platform adalah danau data pertama di industri yang dengan mulus menyatukan data, akses, kontrol, dan bidang integrasi perlindungan titik akhir (EPP), deteksi dan respons titik akhir (EDR), keamanan IoT, dan perlindungan beban kerja cloud (CWPP) ke dalam platform terpusat (EDR). Dengan singularitas, organisasi mendapatkan akses ke data back-end di seluruh organisasi melalui solusi tunggal, memberikan pandangan kohesif dari jaringan dan aset mereka dengan menambahkan lapisan keamanan waktu nyata, otonom di semua aset perusahaan.
Seberapa baik Sentinelone?
Sentinelone secara teratur diberitahu oleh perusahaan analis terkemuka di industri dan pengujian pihak ke-3 independen seperti:
- Solusi Deteksi dan Respons Titik Akhir Terbaik Gartner (EDR) seperti yang ditinjau oleh pelanggan
- Gartner bernama Sentinelone sebagai pemimpin dalam kuadran ajaib untuk platform perlindungan titik akhir
- Hasil mitra engenuity att & ck carbanak dan fin7 menunjukkan sentinelone memimpin semua vendor keamanan siber lainnya dengan visibilitas 100%, tidak ada deteksi yang terlewat dan tidak memerlukan perubahan konfigurasi.
- MITER ENGENUITY ATT & CK APT29 (2019) Laporan:
- Sentinelone Singularity Platform memiliki jumlah deteksi berkualitas tinggi gabungan tertinggi dan jumlah korelasi otomatis tertinggi.
- Sentinelone memiliki jumlah deteksi alat-khusus tertinggi dan jumlah deteksi manusia/MDR tertinggi.
Analis tenggelam dalam data dan tidak dapat mengikuti vektor serangan canggih. Sentinelone membantu mengubah data menjadi cerita, sehingga analis dapat fokus pada peringatan yang paling penting.
Untuk apa sentinelone digunakan?
Sentinelone menyediakan berbagai produk dan layanan untuk melindungi organisasi dari ancaman cyber. Platform keamanan Sentinelone, bernama Singularity XDR, dirancang untuk melindungi dari berbagai ancaman, termasuk malware, ransomware, dan ancaman persisten lainnya (APT) lainnya. Ini menggunakan pembelajaran mesin dan teknik analitik canggih lainnya untuk menganalisis data keamanan waktu nyata dan mengidentifikasi pola dan perilaku yang mungkin menunjukkan ancaman keamanan. Saat ancaman terdeteksi, platform dapat secara otomatis memicu respons, seperti mengkarantasi perangkat atau mengeluarkan peringatan kepada personel keamanan. Produk utama kami dirancang untuk melindungi tiga permukaan keamanan yang diserang saat ini: titik akhir, cloud, dan identitas.
Titik akhir: Produk utama kami adalah platform keamanan yang menggabungkan perlindungan titik akhir, EDR (deteksi dan respons titik akhir), dan kemampuan respons ancaman otomatis menjadi satu solusi tunggal.
Awan: Sentinelone menawarkan berbagai produk dan layanan yang dirancang untuk melindungi organisasi dari ancaman cyber di cloud. Platform keamanan Sentinelone, bernama Singularity XDR, mencakup fitur yang dirancang khusus untuk melindungi lingkungan cloud, seperti:
- Perlindungan titik akhir cloud-asli: Kemampuan perlindungan titik akhir Sentinelone dibangun untuk melindungi lingkungan cloud, termasuk awan publik, pribadi, dan hibrida. Platform ini menggunakan pembelajaran mesin dan teknik analitik canggih lainnya untuk mendeteksi dan memblokir aktivitas jahat secara real time.
- Cloud-asli EDR (deteksi dan respons titik akhir): Kemampuan EDR Sentinelone dirancang untuk mendeteksi dan menanggapi ancaman di lingkungan cloud. Platform ini mencakup fitur -fitur seperti forensik cloud, respons insiden cloud, dan perburuan ancaman cloud, yang memungkinkan tim keamanan untuk menyelidiki dan mengurangi ancaman di cloud.
- Respons ancaman otomatis: Kemampuan respons ancaman otomatis Sentinelone dirancang untuk merespons secara otomatis terhadap ancaman di lingkungan cloud. Ini termasuk fitur-fitur seperti penahanan cloud, yang memungkinkan tim keamanan mengisolasi dan berisi perangkat yang terinfeksi di cloud, dan remediasi cloud, yang akan memungkinkan tim untuk mengembalikan lingkungan cloud ke keadaan yang dikenal baik secara otomatis.
Platform keamanan kami dirancang untuk menjadi cloud-agnostik sehingga dapat digunakan di lingkungan cloud apa pun, termasuk awan publik.
Identitas: Sentinelone menawarkan berbagai produk dan layanan untuk melindungi organisasi terhadap ancaman cyber terkait identitas. Platform keamanan Sentinelone mencakup kemampuan perlindungan IAM untuk mendeteksi dan menanggapi ancaman identitas dan akses manajemen. Ini termasuk perburuan ancaman berbasis identitas, yang memungkinkan tim keamanan untuk menyelidiki dan mengurangi ancaman yang terkait dengan identitas pengguna dan kontrol akses.
Selain platform keamanannya, Sentinelone juga menawarkan layanan MDR dan profesional, seperti perburuan ancaman dan respons insiden, untuk membantu organisasi merespons dan pulih dari serangan cyber. Produk dan layanan perusahaan terutama menargetkan organisasi tingkat perusahaan, termasuk lembaga pemerintah dan perusahaan Fortune 500.
Sertifikasi mana yang dimiliki Sentinelone?
Sentinelone berpartisipasi dalam berbagai pengujian dan telah memenangkan penghargaan. Berikut adalah daftar tes dan penghargaan pihak ketiga baru -baru ini:
- Laporan MITER ATT & CK APT29: Jumlah tertinggi dari deteksi berkualitas tinggi gabungan dan jumlah korelasi otomatis tertinggi, jumlah deteksi alat-hanya-hanya dan jumlah deteksi manusia/MDR tertinggi
Solusi keamanan siber pertama dan satu-satunya untuk menerima sertifikasi VB100.
Sistem Pencegahan Intrusi Berbasis Host (HIPS)
Tidak seperti deteksi dan remediasi kerentanan, deteksi dan penghapusan spyware, atau pemindaian antivirus, perlindungan HIPS tidak memerlukan pembaruan file yang sedang berlangsung (file patch, file definisi/pola, atau file database tanda tangan).
Pertanyaan yang sering diajukan
Sentinelone Singularity Platform adalah danau data pertama di industri yang dengan mulus menyatukan data, akses, kontrol, dan bidang integrasi perlindungan titik akhir (EPP), deteksi dan respons titik akhir (EDR), keamanan IoT, dan perlindungan beban kerja cloud (CWPP) ke dalam platform terpusat (EDR). Dengan singularitas, organisasi mendapatkan akses ke data back-end di seluruh organisasi melalui solusi tunggal, memberikan pandangan kohesif dari jaringan dan aset mereka dengan menambahkan lapisan keamanan waktu nyata, otonom di semua aset perusahaan.
Seberapa baik Sentinelone?
Sentinelone secara teratur diberitahu oleh perusahaan analis terkemuka di industri dan pengujian pihak ke-3 independen seperti:
- Solusi Deteksi dan Respons Titik Akhir Terbaik Gartner (EDR) seperti yang ditinjau oleh pelanggan
- Gartner bernama Sentinelone sebagai pemimpin dalam kuadran ajaib untuk platform perlindungan titik akhir
- Hasil mitra engenuity att & ck carbanak dan fin7 menunjukkan sentinelone memimpin semua vendor keamanan siber lainnya dengan visibilitas 100%, tidak ada deteksi yang terlewat dan tidak memerlukan perubahan konfigurasi.
- MITER ENGENUITY ATT & CK APT29 (2019) Laporan:
- Sentinelone Singularity Platform memiliki jumlah deteksi berkualitas tinggi gabungan tertinggi dan jumlah korelasi otomatis tertinggi.
- Sentinelone memiliki jumlah deteksi alat-khusus tertinggi dan jumlah deteksi manusia/MDR tertinggi.
Analis tenggelam dalam data dan cukup’mampu mengimbangi vektor serangan canggih. Sentinelone membantu mengubah data menjadi cerita, sehingga analis dapat fokus pada peringatan yang paling penting
Untuk apa sentinelone digunakan?
Sentinelone menyediakan berbagai produk dan layanan untuk melindungi organisasi dari ancaman cyber. Platform keamanan Sentinelone, bernama Singularity XDR, dirancang untuk melindungi dari berbagai ancaman, termasuk malware, ransomware, dan ancaman persisten lainnya (APT) lainnya. Ini menggunakan pembelajaran mesin dan teknik analitik canggih lainnya untuk menganalisis data keamanan waktu nyata dan mengidentifikasi pola dan perilaku yang mungkin menunjukkan ancaman keamanan. Saat ancaman terdeteksi, platform dapat secara otomatis memicu respons, seperti mengkarantasi perangkat atau mengeluarkan peringatan kepada personel keamanan. Produk utama kami dirancang untuk melindungi tiga permukaan keamanan yang diserang saat ini: titik akhir, cloud, dan identitas.
Titik akhir: Produk utama kami adalah platform keamanan yang menggabungkan perlindungan titik akhir, EDR (deteksi dan respons titik akhir), dan kemampuan respons ancaman otomatis menjadi satu solusi tunggal.
Awan: Sentinelone menawarkan berbagai produk dan layanan yang dirancang untuk melindungi organisasi dari ancaman cyber di cloud. Dia Sentinelone Security Platform, bernama Singularity XDR, mencakup fitur yang dirancang khusus untuk melindungi lingkungan cloud, seperti:
- Perlindungan titik akhir cloud-asli: Sentinelone’Kemampuan perlindungan titik akhir dibangun untuk melindungi lingkungan cloud, termasuk awan publik, swasta, dan hibrida. Platform ini menggunakan pembelajaran mesin dan teknik analitik canggih lainnya untuk mendeteksi dan memblokir aktivitas jahat secara real time.
- Cloud-asli EDR (deteksi dan respons titik akhir): Sentinelone’Kemampuan EDR dirancang untuk mendeteksi dan menanggapi ancaman di lingkungan cloud. Platform ini mencakup fitur -fitur seperti forensik cloud, respons insiden cloud, dan perburuan ancaman cloud, yang memungkinkan tim keamanan untuk menyelidiki dan mengurangi ancaman di cloud.
- Respons ancaman otomatis: Sentinelone’S Kemampuan respons ancaman otomatis dirancang untuk merespons secara otomatis terhadap ancaman di lingkungan cloud. Ini termasuk fitur-fitur seperti penahanan cloud, yang memungkinkan tim keamanan mengisolasi dan berisi perangkat yang terinfeksi di cloud, dan remediasi cloud, yang akan memungkinkan tim untuk mengembalikan lingkungan cloud ke keadaan yang dikenal baik secara otomatis.
Platform keamanan kami dirancang untuk menjadi cloud-agnostik sehingga dapat digunakan di lingkungan cloud apa pun, termasuk awan publik.
Identitas: Sentinelone menawarkan berbagai produk dan layanan untuk melindungi organisasi terhadap ancaman cyber terkait identitas. Sentinelone’S Platform Keamanan mencakup kemampuan perlindungan IAM untuk mendeteksi dan menanggapi identitas dan ancaman manajemen akses. Ini termasuk perburuan ancaman berbasis identitas, yang memungkinkan tim keamanan untuk menyelidiki dan mengurangi ancaman yang terkait dengan identitas pengguna dan kontrol akses.
Selain platform keamanannya, Sentinelone juga menawarkan layanan MDR dan profesional, seperti perburuan ancaman dan respons insiden, untuk membantu organisasi merespons dan pulih dari serangan cyber. Perusahaan’Produk dan layanan terutama menargetkan organisasi tingkat perusahaan, termasuk lembaga pemerintah dan perusahaan Fortune 500.
Sertifikasi mana yang dimiliki Sentinelone?
Sentinelone berpartisipasi dalam berbagai pengujian dan telah memenangkan penghargaan. Berikut adalah daftar tes dan penghargaan pihak ketiga baru -baru ini:
- Laporan MITER ATT & CK APT29: Jumlah tertinggi dari deteksi berkualitas tinggi gabungan dan jumlah korelasi otomatis tertinggi, jumlah deteksi alat-hanya-hanya dan jumlah deteksi manusia/MDR tertinggi
- Solusi keamanan siber pertama dan satu-satunya untuk menerima sertifikasi VB100 dari Virus Bulletin. Sertifikasi VB100 adalah pengakuan yang sangat dihormati di komunitas anti-virus dan malware karena persyaratan pengujian yang ketat.
- Solusi Deteksi dan Respons Titik Akhir Terbaik Gartner (EDR) seperti yang ditinjau oleh pelanggan
- Gartner Platform Perlindungan Titik Akhir Terbaik (EPP) seperti yang ditinjau oleh pelanggan
- Passmark’S Januari 2019 Tes Kinerja membandingkan Sentinelone dengan beberapa produk AV Legacy. Pengujian menunjukkan bahwa Sentinelone berkinerja lebih baik daripada vendor lain ketika agen berada di bawah beban berat. Selama beban kerja pengguna normal, pelanggan biasanya melihat kurang dari 5% beban CPU.
Yang memiliki Sentinelone?
Sentinelone adalah perusahaan publik di New York Stock Exchange (simbol ticker: S).
Sistem Pencegahan Intrusi Berbasis Host (HIPS)
Perubahan pada pengaturan HIPS hanya boleh dilakukan oleh pengguna yang berpengalaman. Konfigurasi Pengaturan HIPS yang salah dapat menyebabkan ketidakstabilan sistem.
Sistem Pencegahan Intrusi Berbasis Host (HIPS) melindungi sistem Anda dari malware dan aktivitas yang tidak diinginkan mencoba untuk mempengaruhi komputer Anda secara negatif. HIPS Memanfaatkan Analisis Perilaku Lanjutan Ditambah dengan Kemampuan Deteksi Penyaringan Jaringan Untuk Memantau Proses, File, dan Kunci Registri. Hip terpisah dari perlindungan sistem file real-time dan bukan firewall; itu hanya memantau proses berjalan dalam sistem operasi.
Pengaturan Hips dapat ditemukan di Lanjutan Pengaturan (F5)> Mesin Deteksi> Pinggul> Dasar . Status HIPS (diaktifkan/dinonaktifkan) ditampilkan di jendela program utama ESET Endpoint Security Main, di komputer Setup> .
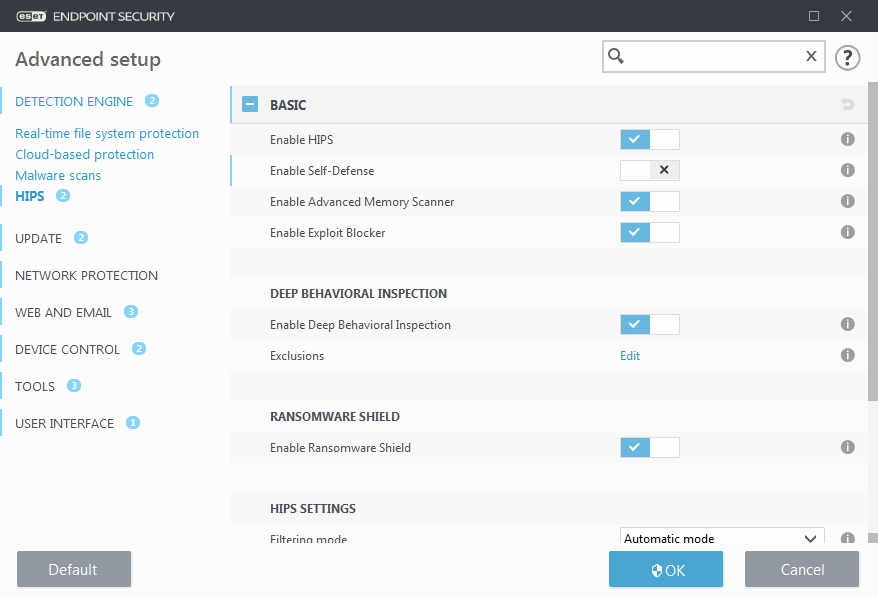
Dasar
Aktifkan Hips – Hips diaktifkan secara default di ESET ENDPOINT Security. Mematikan pinggul akan menonaktifkan sisa fitur pinggul seperti Exploit Blocker.
Aktifkan Bela Diri-ESET Endpoint Security Menggunakan teknologi bela diri bawaan sebagai bagian dari pinggul untuk mencegah perangkat lunak berbahaya merusak atau menonaktifkan perlindungan antivirus dan antispyware Anda. Bela diri melindungi sistem penting dan proses ESET, kunci registri dan file agar tidak dirusak. Agen manajemen ESET juga dilindungi saat diinstal.
Aktifkan Layanan Lindung – Mengaktifkan Perlindungan untuk Layanan ESET (EKRN.exe). Saat diaktifkan, layanan ini dimulai sebagai proses Windows yang dilindungi untuk mempertahankan serangan dengan malware. Opsi ini tersedia di Windows 8.1 dan Windows 10.
Aktifkan Pemindai Memori Lanjutan – Bekerja dalam kombinasi dengan Exploit Blocker untuk memperkuat perlindungan terhadap malware yang telah dirancang untuk menghindari deteksi dengan produk antimalware melalui penggunaan kebingungan atau enkripsi. Pemindai memori canggih diaktifkan secara default. Baca lebih lanjut tentang jenis perlindungan ini di glosarium.
Aktifkan Exploit Blocker – Dirancang untuk memperkuat jenis aplikasi yang umum dieksploitasi seperti browser web, pembaca PDF, klien email dan komponen MS Office. Exploit Blocker diaktifkan secara default. Baca lebih lanjut tentang jenis perlindungan ini di glosarium.
Inspeksi perilaku yang mendalam
Memungkinkan inspeksi perilaku mendalam – lapisan perlindungan lain yang berfungsi sebagai bagian dari fitur pinggul. Perpanjangan pinggul ini menganalisis perilaku semua program yang berjalan di komputer dan memperingatkan Anda jika perilaku prosesnya berbahaya.
Pengecualian pinggul dari inspeksi perilaku mendalam memungkinkan Anda untuk mengecualikan proses dari analisis. Untuk memastikan bahwa semua proses dipindai untuk kemungkinan ancaman, kami sarankan hanya membuat pengecualian saat itu benar -benar diperlukan.
Ransomware Shield
Aktifkan Ransomware Shield – Lapisan perlindungan lain yang berfungsi sebagai bagian dari fitur HIPS. Anda harus memiliki sistem reputasi ESET LIVEGRID® yang diaktifkan untuk Ransomware Shield berfungsi. Baca lebih lanjut tentang jenis perlindungan ini.
Aktifkan Mode Audit – Segala sesuatu yang terdeteksi oleh Ransomware Shield tidak diblokir secara otomatis, tetapi dicatat dengan keparahan peringatan dan dikirim ke konsol manajemen dengan bendera “mode audit”. Administrator dapat memutuskan untuk mengecualikan deteksi tersebut untuk mencegah deteksi lebih lanjut, atau tetap aktif, yang berarti bahwa setelah mode audit berakhir, itu akan diblokir dan dilepas. Mengaktifkan/menonaktifkan mode audit juga akan dicatat dalam keamanan titik akhir ESET. Opsi ini hanya tersedia di ESMC atau ESET Protect Cloud Policy Configuration Editor.
Pengaturan Hips
Mode penyaringan dapat dilakukan dalam salah satu mode berikut:
Operasi diaktifkan dengan pengecualian yang diblokir oleh aturan yang telah ditentukan sebelumnya yang melindungi sistem Anda.
Pengguna hanya akan diberitahu tentang peristiwa yang sangat mencurigakan.
Pengguna akan diminta untuk mengkonfirmasi operasi.
Memblokir semua operasi yang tidak ditentukan oleh aturan tertentu yang memungkinkan mereka.
Operasi diaktifkan dan aturan dibuat setelah setiap operasi. Aturan yang dibuat dalam mode ini dapat dilihat di editor aturan HIPS, tetapi prioritasnya lebih rendah dari prioritas aturan yang dibuat secara manual atau aturan yang dibuat dalam mode otomatis. Saat Anda memilih Mode Belajar dari menu drop -down mode penyaringan, mode pembelajaran akan berakhir pada pengaturan akan tersedia. Pilih rentang waktu yang ingin Anda lakukan untuk menggunakan mode pembelajaran, durasi maksimum adalah 14 hari. Ketika durasi yang ditentukan telah berlalu, Anda akan diminta untuk mengedit aturan yang dibuat oleh HIPS saat dalam mode pembelajaran. Anda juga dapat memilih mode penyaringan yang berbeda, atau menunda keputusan dan terus menggunakan mode pembelajaran.
Mode Set Setelah Mode Belajar Kedaluwarsa – Pilih mode penyaringan yang akan digunakan setelah mode belajar kedaluwarsa. Setelah kedaluwarsa, opsi Tanya Pengguna memerlukan hak administratif untuk melakukan perubahan ke mode penyaringan HIPS.
Sistem HIPS memantau peristiwa di dalam sistem operasi dan bereaksi sesuai dengan aturan yang mirip dengan yang digunakan oleh firewall. Klik Edit di sebelah aturan untuk membuka editor aturan pinggul. Di jendela aturan pinggul yang dapat Anda pilih, tambahkan, edit atau hapus aturan. Rincian lebih lanjut tentang pembuatan aturan dan operasi HIPS dapat ditemukan di Edit A HIPS Rule.
Ambil Kursus Administrasi untuk MCAFEE Host Intrusion Prevention System (HIPS) dan Lindungi Jaringan Anda Sekarang!
MCAFEE HIPS – Tinjauan Kursus Administrasi Sistem Pencegahan Intrusi Host
Kursus Administrasi Intrusion Prevention System (HIPS) host host dirancang untuk memberi para profesional TI dengan keterampilan dan pengetahuan yang diperlukan untuk mengonfigurasi, memelihara, dan memecahkan masalah solusi McAfee HIPS McAfee. Melalui kuliah dan kegiatan langsung, para profesional TI mendapatkan keahlian dalam implementasi dan manajemen pinggul McAfee.
Kursus ini memberikan pelatihan teknis untuk administrator TI pada semua aspek pinggul McAfee, mulai dari instalasi, konfigurasi, dan pemeliharaan hingga pemecahan masalah, pemantauan, dan penambalan. Selain itu, para profesional TI akan mendapatkan pemahaman yang lebih baik tentang dasar -dasar penyebaran HIPS dan dapat dengan percaya diri menjelaskan konsep -konsep kunci dalam sistem pencegahan intrusi host.
Kursus ini memberikan instruksi langkah demi langkah tentang cara menggunakan, mengkonfigurasi, dan mengelola pinggul berbasis host. Ini mencakup topik berikut:
– Dasar -dasar pinggul
– Menggunakan pinggul
– Mengontrol lalu lintas jaringan
– Mengontrol perilaku aplikasi
– Pemantauan dan Penambalan
– Konfigurasi Kebijakan
– Memecahkan masalah pinggul
Di akhir kursus, para profesional TI akan dapat menunjukkan pengetahuan dan keterampilan mereka dalam keberhasilan implementasi sistem pencegahan intrusi host McAfee. Selain itu, pengguna akan berpengalaman dalam penggunaan dan konfigurasi pinggul McAfee untuk mempertahankan postur keamanan yang efektif dan melindungi data mereka dari intrusi jahat. Ini adalah kursus yang langka dan bisa memakan waktu hingga 3 minggu untuk mengatur pelatihan.TrustScore ISN’t Hanya rata -rata sederhana dari semua ulasan. Dia’S berdasarkan beberapa faktor seperti usia dan jumlah ulasan. Apakah bisnis secara aktif meminta pelanggan untuk menulis ulasan juga berdampak pada trustScore.
Asuransi sertifikat 2 dan tembakan gratis
- Koenig akan membayar upaya ke -2 Anda jika Anda gagal dalam upaya pertama
- Biaya upaya pertama tidak termasuk
- Pertanyaan qubit terkait harus dicoba dengan skor> 80%
- Dapat tersedia dalam waktu tiga bulan setelah pelatihan
- Biaya akan menjadi 50% dari ujian terkait
Keunggulan 1-on-1 mendapatkan sesi 1on-1 dengan pelatih ahli kami pada tanggal & waktu kenyamanan Anda.
Tanggal Fleksibel Mulailah sesi Anda pada tanggal slot pilihan akhir pekan & malam Anda, dan jadwalkan kembali jika perlu.
Pelatihan sesi 4 jam tidak pernah begitu nyaman-menghadiri sesi pelatihan 4 jam panjang untuk pembelajaran yang mudah.
Pelatihan tujuan menghadiri pelatihan di beberapa kota yang paling dicintai seperti Dubai, London, Delhi (India), Goa, Singapura, New York dan Sydney.
Video USP
Anda akan belajar:
- Tingkat perlindungan
- Fitur baru
- Pencegahan intrusi host
- Kerentanan, eksploitasi, penyangga luapan, serangan, ancaman
- Manifestasi keamanan terhubung
- Pengguna Bersamaan (Koneksi Konsol)
- Mengubah ukuran, memindahkan, dan menghapus monitor
- Mengubah batas waktu sesi default
- Menambahkan monitor ke dasbor
- Mengedit Interval Refresh Otomatis
- Pedoman Izin Dasbor
- Jenis dasbor
- Menduplikasi dan menambahkan dasbor
- Menetapkan dasbor default
- Hasil beban
- Mengakses halaman dasbor
- Menghapus dasbor
- Mengkonfigurasi monitor dasbor
- Memaksa aktivitas agen mcafee dari file dan direktori clientagent
- Memeriksa klien IPS host
- Menambahkan perangkat lunak ke repositori master
- Meningkatkan dan Migrasi Kebijakan
- Instalasi HIPS di server EPO
- Menginstal ekstensi IPS host di server EPO
- Paket ke repositori master
- Memungkinkan cacat fitur
- Menginstal klien dari jarak jauh menggunakan EPO dan langsung di komputer klien
- Menanggapi peringatan spoof terdeteksi
- Layanan klien dan hubungan komponen sisi klien
- Menurunkan dan menghapus klien
- Memverifikasi klien adalah runnin
- Implementasi Registri
- Memverifikasi acara IPS host dipicu dengan benar
- Manajemen sisi klien langsung
- Host Persyaratan Instalasi IPS
- Menyelidiki masalah kinerja
- Membuka Kunci Antarmuka Klien Windows
- Perubahan klien pasca-instalasi
- Mengelola Perlindungan IPS, Aturan, Host Opsi Kebijakan Firewall, dan Daftar Host yang Diblokir
- Penebangan dan Pemecahan Masalah Klien
- Mengaktifkan grup waktunya
- Bekerja dengan beberapa kebijakan instance
- Ikhtisar Kebijakan Umum
- Mengaktifkan fungsionalitas canggih dan kontrol klien
- Kebijakan Jaringan Tepercaya dan Aplikasi Tepercaya
- Membuat dan Mengedit Eksekusi
- Menandai aplikasi sebagai tepercaya
- Mengkonfigurasi Kebijakan Antarmuka Pengguna Klien
- Mengkonfigurasi opsi tampilan
- Opsi IPS, Perlindungan, Aturan
- Menggunakan kebijakan yang telah dikonfigurasi sebelumnya
- Mengatur reaksi pelindung untuk tingkat keparahan tanda tangan
- Mengkonfigurasi opsi IPS
- Ikhtisar Pencegahan Intrusi
- Membuat dan mengedit kebijakan
- Manfaat pencegahan intrusi inang
- Bergerak dari perlindungan dasar ke lanjutan
- Beberapa kebijakan instance dan kebijakan yang efektif
- Bekerja dengan Kebijakan dan Tanda Tangan Aturan IPS
- Perlindungan IPS dengan Kebijakan Aturan IPS
- Aturan tanda tangan host dan jaringan IPS
- Tingkat tanda tangan dan keparahan
- Klien pencegahan intrusi host
- Tinjauan aturan IPS
- Aturan tanda tangan dan perilaku
- Beberapa kebijakan instance
- Kebijakan yang efektif untuk tanda tangan IPS
- Perlindungan Akses Virusscan dan aturan IPS
- Pemblokiran dan pengait aplikasi
- Buat, mengedit, atau melihat detail yang dapat dieksekusi
- Memblokir dan memungkinkan pengait aplikasi
- Proses pengait
- Mencegah menjalankan yang dapat dieksekusi (daftar hitam)
- Menyesuaikan dan mengelola aturan
- Menyesuaikan tingkat keparahan tanda tangan
- Aturan pengecualian
- Mengkonfigurasi Pengecualian Aturan IPS
- Metode penyetelan
- Membuat aplikasi tepercaya
- Membuat pengecualian untuk aturan IPS jaringan
- Menerapkan tambalan OS
- Acara tanda tangan IPS
- Membuat pengecualian berbasis acara
- Melihat sistem di mana peristiwa yang dipilih terjadi
- Melihat Informasi Kerentanan dan Eksposur Umum (CVE)
- Metodologi Umum untuk Meninjau Pembaruan, Sistem Patch dan Aplikasi
- Melihat acara IPS host
- Membuat pengecualian berdasarkan acara yang dipilih
- Daftar acara pinggul yang didukung oleh EPO
- Acara dan Logging Acara
- Urutan mode adaptif
- Menggunakan tugas server penerjemah properti
- Mempertahankan aturan klien yang ada
- Ikhtisar Aturan Klien IPS
- Buat pengecualian menggunakan aturan klien IPS
- Mode adaptif
- Menyempurnakan kebijakan berdasarkan penggunaan
- Mode Pembelajaran
- Mengelola aturan klien IPS
- Meninjau detail untuk aturan klien IPS
- Menempatkan klien dalam mode adaptif atau belajar
- Membuat tanda tangan khusus
- Membuat file dan direktori Windows/UNIX
- Membuat Registry Windows Tanda Tangan
- Menambahkan dan mengedit sub-aturan
- Menggunakan Wisaya Penciptaan Signature
- Metode untuk membuat tanda tangan khusus
- Menggunakan opsi Linux atau Solaris untuk membuat tanda tangan
- Mengedit tingkat keparahan, izin pengecualian klien, dan status log tanda tangan
- Memecahkan masalah tanda tangan khusus
- Jenis dan contoh aturan file
- Komponen tanda tangan khusus
- Ikhtisar Tanda Tangan Kustom
- Melihat informasi umum tentang tanda tangan
- Menentukan Acara Penerusan
- Membuat masalah yang melaksanakan tugas yang dijadwalkan, dan menjalankan perintah eksternal.
- Pelambatan dan agregasi
- Proses respons otomatis
- Jenis acara, format, dan siklus hidup
- Membuat, mengedit, melihat, dan menghapus respons otomatis untuk jenis acara tertentu
- Membuat dan mengedit respons otomatis
- Membuat kontak
- Mengatur filter, agregat, dan mengkonfigurasi tindakan aturan
- Set Izin Respons Otomatis
- Pemberitahuan dan penelusuran ancaman
- Variabel yang digunakan dalam pemberitahuan
- Aturan respons otomatis default
- Tuan rumah IPS IPS Firewall Ikhtisar
- Bekerja dengan Kebijakan Opsi Firewall
- Memahami Tabel Negara
- Firewall DNS Blocking
- Sumber Tepercaya/Intelijen Ancaman Global
- Dukungan Protokol Firewall
- Memungkinkan protokol yang tidak didukung dan lalu lintas menjembatani
- Bagaimana Peraturan Firewall Bekerja
- Penyaringan dan pelacakan protokol stateful
- Opsi Perlindungan dan Perlindungan Startup
- Menanggapi peringatan firewall
- Filosofi desain dasar
- Pertimbangan Desain Firewall
- Menggunakan pembangun aturan firewall
- Kebijakan Lingkungan Perusahaan yang Khas
- Penyaringan stateful dalam mode adaptif atau pembelajaran
- Membuat Grup Aturan Firewall
- Perencanaan Firewall
- Menambahkan aturan dari katalog
- Teori Firewall
- Membuat aturan firewall baru
- Mengkonfigurasi Kebijakan Firewall
- Menggunakan katalog IPS host
- Mengelola Aturan Klien Firewall
- Mode Adaptif Versus Mode Belajar
- Peraturan Firewall Konsol
- Grup Firewall
- Grup Firewall Sadar-Connection
- Pencocokan untuk kelompok yang sadar lokasi
- Grup waktunya dalam Kebijakan Firewall
- Grup Firewall yang Diaktifkan Lokasi
- Host Grup Firewall IPS
- Membuat kueri IPS host khusus
- Menjalankan kueri IPS host yang telah ditentukan sebelumnya
- Pelaporan Kebijakan Sisi Klien
- Tugas pembaruan agen mcafee
- Dasbor dan kueri
- Menghasilkan Laporan/Kueri IPS Host
- Acara kliring
- Tugas Server di EPO
- Pembaruan Konten Manual
- Membuat Tugas Tarik Server EPO
- Kerentanan Perisai Pembaruan
- Menguji klien pencegahan intrusi host mcafee
- Situs Internet McAfee
- Jalankan pertanyaan
- Praktik terbaik dengan mode adaptif
- Potensi jebakan dalam penyebaran IPS
- Menggunakan orkestra epolicy
- Lab atau dunia nyata?
- Beri tahu pengguna akhir dan rencanakan palka pelarian
- Langkah 7: Pemeliharaan dan Ekspansi Di luar IP
- Langkah 2: Siapkan lingkungan pilot
- Langkah 6: Perlindungan yang ditingkatkan dan penyetelan lanjutan
- Pertimbangan pra-instalasi dan perencanaan penyebaran
- Langkah 4: Penyetelan awal
- Beberapa instance kebijakan
- Mendaftarkan tim Help Desk
- Waktu dan harapan
- Mode Adaptif: Perbaiki Kebijakan Berdasarkan Penggunaan
- Ikuti proses ini
- Langkah 5: Mode Adaptif Opsional
- Keterbatasan mode adaptif
- Buat aplikasi tepercaya
- Pemeliharaan server
- Konfirmasikan strategi peluncuran Anda
- Instal Host IPS ke Host Host
- Langkah 1: Strategi dan Perencanaan
- Keluar dari kotak” Perlindungan
- Periksa sistem percontohan untuk operasi yang tepat
- Mengelola perlindungan
- Memahami mode adaptif
- Lebih banyak tuning
- Pengontrol domain dan host IPS
- Buat pengecualian
- Langkah 3: Instalasi dan Konfigurasi Awal
- Perlindungan tinggi dan penyetelan lanjutan
- Kebijakan yang menyempurnakan
- Pengetatan keamanan
- Konfigurasi IPS host dan penyetelan awal
- Argumen – /BANTUAN
- Argumen- /EksporConfig
- Argumen – /Ekspor
- Argumen – /execInfo
- Argumen – /defconfig
- Argumen – /Log
- Logging ClientControl
- Menghentikan layanan IPS host
- Argumen utama
- Argumen – /fwpassthru
- Argumen – /Mesin
- Argumen – /Readnailic
- Menyebarkan IP host dengan produk pihak ke -3
- Sintaks baris perintah
- Argumen – /Mulai dan /Berhenti
- Argumen – /startupipsprotection
- utilitas fwinfo
- Memecahkan masalah klien Linux
- Memverifikasi file instalasi linux
- Menghapus klien Linux
- Menghentikan dan memulai kembali klien Linux
- HIPTS – Alat Pemecahan Masalah
- Persyaratan Instalasi Klien Linux
- Catatan tentang klien Linux
- Penegakan kebijakan dengan klien Linux
- Memecahkan masalah klien Solaris
- Dukungan Zona Solaris
- Menghapus Klien Solaris
- Memverifikasi file instalasi solaris
- Persyaratan Instalasi Klien Solaris
- Penegakan Kebijakan dengan Klien Solaris
- Menginstal Klien Solaris
- Menghentikan dan memulai kembali klien Solaris
- Masalah instalasi
- Pemecahan Masalah IPS Host
- Masalah klien
- Mertool
- Artikel KnowledgeBase untuk IP host
- Mesin tuan rumah IPS
- Identifikasi versinya
- Menerapkan Paket Layanan
- Memverifikasi Kebijakan – Kebijakan Firecore
- Memverifikasi Kebijakan – Konfigurasi Statis
- Log Agen McAfee
- Memecahkan masalah firewall IPS host
- Masalah Pembaruan Kebijakan
- Proses eskalasi
- Log aktivitas
- Memecahkan masalah firewall
- Memverifikasi Kebijakan – Kebijakan Dinamis
- fwinfo.exe
- Kebijakan, Acara, dan Masalah Aturan Klien
- 1-on-1 publik – Pilih Tanggal Mulai Anda Sendiri. Siswa lain bisa digabungkan.
- 1-on-1 pribadi – Pilih Tanggal Mulai Anda Sendiri. Anda akan menjadi satu -satunya siswa di kelas.
Waktu mulai: kapan saja
Jadwal latihan:
Pelatihan 1-on-1 dijamin akan berjalan (GTR)
Pelatihan kelompok
Biaya atas permintaan Tanggal berdasarkan permintaanPelanggan yang membeli kursus ini juga membeli
Prasyarat kursus
1. Pemahaman dasar tentang arsitektur dan fundamental keamanan titik akhir.
2. Pengetahuan tentang Prinsip Administrasi Sistem dan Konsep Jaringan Dasar.
3. Kemahiran bekerja dengan Microsoft Windows dan/atau sistem operasi Linux.
4. Pengetahuan tentang kerangka dan prosedur keamanan standar.
5. Pemahaman tentang firewall, anti malware, dan sistem pencegahan intrusi.
6. Pengalaman bekerja dengan McAfee EPO (Epolicy Orchestrator) atau sistem serupa.Target audiens
Audiens target utama untuk pinggul McAfee – pelatihan administrasi sistem pencegahan intrusi host adalah profesional TI dan administrator jaringan dengan pemahaman dasar tentang keamanan komputer dan fundamental jaringan
Pelatihan ini sangat ideal untuk individu yang ingin belajar cara mengkonfigurasi, mengelola, dan memecahkan masalah dengan benar solusi keamanan pinggul McAfee di lingkungan perusahaan
Administrator sistem juga akan mendapat manfaat dari pelatihan ini karena mereka akan dapat memahami praktik terbaik saat berurusan dengan sistem dan keamanan jaringan
Selain itu, profesional keamanan TI dan direktur teknologi akan menemukan pelatihan ini bermanfaat untuk meningkatkan keamanan jaringan mereka saat ini
Akhirnya, orang -orang yang ingin mendapatkan pengetahuan yang mereka butuhkan untuk menjadi McAfee Hips Certified akan tertarik dengan pelatihan iniTUJUAN PELANJANGAN PINCI MCAFEE – Administrasi Sistem Pencegahan Intrusi Host
Program Pelatihan Administrasi Pencegahan Intrusion (HIPS) McAfee Host bertujuan untuk memberikan pembelajaran pengetahuan dan keterampilan kepada pelajar yang diperlukan untuk mengelola, menggunakan dan memelihara arsitektur HIPS McAfee. Pada akhir kursus, siswa akan dapat dengan percaya diri mengkonfigurasi lingkungan pinggul yang aman dari aktivitas jahat. Secara khusus, peserta didik akan mendapatkan pengetahuan dan keterampilan untuk: mengidentifikasi dan menanggapi ancaman jaringan, mendeteksi dan mengklasifikasikan kegiatan yang menunjukkan perilaku berbahaya, mengkonfigurasi kebijakan untuk perlindungan dan strategi implementasi untuk meningkatkan keselamatan, memantau dan meninjau jalur audit untuk aktivitas yang mencurigakan, dan memecahkan masalah yang terkait dengan HIPS dengan pinggul yang terkait. Kursus ini melengkapi pelajar dengan pengetahuan dan pemahaman yang diperlukan untuk berhasil menggunakan, memelihara, dan mengelola lingkungan pinggul.
Sistem Pencegahan Intrusi Host (HIPS)
HIPS adalah singkatan dari Sistem Pencegahan Intrusi Berbasis Host. Hips menyediakan lapisan perlindungan lain di atas antivirus, anti-spyware, manajemen tambalan dan konfigurasi firewall untuk mencegah aktivitas jahat di mesin Anda. HIPS terus memantau proses, file, aplikasi, dan kunci registri yang ditentukan untuk mencegah perilaku yang tidak sah. Anda mengontrol aplikasi mana yang dijalankan pada perangkat dan bagaimana mereka diizinkan untuk mengeksekusi.
Karena ini adalah sistem berbasis aturan, alih-alih sistem berbasis definisi, HIPS lebih efektif dalam melindungi sistem terhadap serangan nol-hari (eksploitasi jahat kode rentan sebelum tambalan tersedia).
Tidak seperti deteksi dan remediasi kerentanan, deteksi dan penghapusan spyware, atau pemindaian antivirus, perlindungan HIPS tidak memerlukan pembaruan file yang sedang berlangsung (file patch, file definisi/pola, atau file database tanda tangan).
HIPS melindungi server dan workstation dengan menempatkan agen perangkat lunak antara aplikasi dan sistem operasi’Kernel. Menggunakan aturan yang telah ditentukan berdasarkan perilaku khas serangan malware, sistem ini mengevaluasi kegiatan seperti permintaan koneksi jaringan, upaya membaca atau menulis ke memori, atau upaya untuk mengakses aplikasi tertentu. Perilaku yang diketahui baik diizinkan, perilaku yang diketahui buruk diblokir, dan perilaku mencurigakan ditandai untuk evaluasi lebih lanjut.
Alat dan fitur pinggul diakses dari konsol utama (Alat> Keamanan> Konfigurasi Keamanan). Alat HIPS memungkinkan Anda membuat instalasi, pembaruan, dan tugas penghapusan agen HIPS; Konfigurasikan pengaturan HIPS yang dapat digunakan ke perangkat yang ditargetkan yang ingin Anda lindungi; dan menyesuaikan pengaturan tampilan/interaksi pinggul yang menentukan bagaimana pinggul muncul dan beroperasi pada perangkat yang dikelola, dan opsi interaktif mana yang tersedia untuk pengguna akhir. Anda juga dapat melihat aktivitas pinggul dan informasi status untuk perangkat yang dilindungi.
Komponen Keamanan Titik Akhir
Hips adalah salah satu komponen dari solusi keamanan titik akhir yang komprehensif, bersama dengan firewall Landesk dan alat kontrol perangkat.
Keamanan proaktif
Hips secara proaktif melindungi perangkat yang dikelola Anda dari oleh:
- Memberikan perlindungan tingkat kernel terhadap aplikasi yang akan berupaya memodifikasi binari (atau file apa pun yang Anda tentukan) pada mesin Anda atau memori aplikasi dari menjalankan proses. Ini juga akan memblokir perubahan pada area registri tertentu dan dapat mendeteksi proses rootkit.
- Menggunakan perlindungan memori terhadap buffer-overflow dan heap eksploitasi.
- Melaksanakan skema perlindungan untuk menjaga penyerang dari membangun dan menjalankan kode di segmen data.
- Menonton akses file yang tidak sah atau tidak biasa.
- Menawarkan perlindungan waktu nyata untuk komputer Anda tanpa mengandalkan database tanda tangan.
Keamanan tingkat sistem
HIPS menawarkan keamanan tingkat sistem berikut:
- Kernel-level, perlindungan sistem file berbasis aturan
- Perlindungan registri
- Kontrol startup
- Deteksi rootkit siluman
- Pemfilteran jaringan
- Proses dan sertifikasi file/aplikasi
- Aturan perlindungan file yang membatasi tindakan yang dapat dilakukan oleh program yang dapat dieksekusi pada file yang ditentukan
Fitur Konsol Hips
HIPS memberikan administrator kemampuan untuk mendefinisikan dan mengelola profil terpisah untuk berbagai grup pengguna dengan pengaturan HIPS. Pengaturan HIPS mengakomodasi kebutuhan setiap dan semua grup pengguna dengan memungkinkan administrator untuk membuat banyak konfigurasi yang sangat fleksibel untuk profil pengguna yang berbeda.
Pengaturan HIPS Dapat mencakup perlindungan kata sandi khusus, penanganan Wintrust, mode perlindungan, daftar putih kustom, kebijakan kontrol akses jaringan dan aplikasi, sertifikasi file, dan aturan perlindungan file.
Fitur Klien Hips
Klien HIPS memberi administrator alat baru yang kuat untuk mengendalikan aplikasi apa yang dijalankan pada desktop dan server perusahaan, dan bagaimana aplikasi tersebut diizinkan untuk dieksekusi.
Perangkat Lunak Klien HIPS menggunakan teknik heuristik dan perilaku yang terbukti untuk mengenali pola dan tindakan khas kode jahat. Misalnya, file yang berupaya menulis ke registri sistem dapat diblokir dan ditandai sebagai potensi berbahaya. Klien HIPS menggunakan berbagai teknik hak milik untuk secara andal mendeteksi malware bahkan sebelum tanda tangan telah diidentifikasi.
Platform perangkat yang didukung
HIPS mendukung banyak platform desktop dan server yang sama yang didukung oleh platform perangkat standar yang dikelola Landesk, termasuk sistem operasi berikut:
- Windows 2000 SP2
- Windows 2003
- Windows 2008
- Windows XP SP1
- Windows Vista (32-bit, dan 64-bit)
CATATAN: Hips tidak didukung pada server inti atau core rollup
Anda tidak boleh menginstal/menggunakan pinggul ke server inti atau inti rollup. Namun, Anda dapat menggunakan pinggul pada konsol tambahan.Produk antivirus yang didukung
Hips kompatibel dengan Landesk Security Suite Antivirus Solution serta beberapa produk antivirus pihak ketiga. Kompatibilitas berarti bahwa pinggul tidak akan mengganggu proses antivirus seperti pemindaian, perlindungan waktu nyata, dll.
Pastikan perangkat yang dikelola yang ingin Anda konfigurasikan dengan HIP memiliki salah satu produk antivirus berikut yang diinstal:
- Antivirus Landesk
- Symantec Antivirus (versi 7, 8, 9, 10.1, 10.2)
- McAfee Virusscan (versi 7.0, 8.0, 8.5i)
- Tren mikro-pc-cillin (versi 2005, 2006)
- Tren Micro Officescan (Versi 6.5, 7.3)
- Trend Micro ServerProtect (Versi 5.58)
- CA Etrust Inoculateit (Versi 6.0)
- CA Etrust Antivirus (Versi 7.0, 7.1, 8.0, 8.1)
- ESET NOD32 (Versi 2.7)
Melakukan bukan menggunakan pinggul ke perangkat dengan produk antivirus lainnya yang terpasang.
Lisensi pinggul
Untuk mengakses alat HIPS, Anda harus terlebih dahulu mengaktifkan server inti Anda dengan lisensi HIPS.
Untuk informasi tentang lisensi HIPS, hubungi reseller Anda, atau kunjungi situs web Landesk.
Administrasi berbasis peran dengan pinggul
Hips, seperti patch dan kepatuhan, menggunakan administrasi berbasis peran untuk memungkinkan pengguna mengakses fitur. Administrasi berbasis peran adalah kerangka kerja akses dan keamanan yang memungkinkan administrator Landesk membatasi akses pengguna ke alat dan perangkat. Setiap pengguna diberi peran dan ruang lingkup spesifik yang menentukan fitur mana yang dapat mereka gunakan dan perangkat mana yang dapat mereka kelola.
Administrator menetapkan peran ini kepada pengguna lain dengan alat pengguna di konsol. HIPS termasuk dalam Konfigurasi Keamanan Hak, yang muncul di bawah Grup Hak Keamanan di kotak dialog Peran. Untuk melihat dan menggunakan fitur HIPS, pengguna harus diberikan Hak Akses Konfigurasi Keamanan yang diperlukan.
PENTING: Diperlukan izin Kelompok Penulis Skrip Landesk
Untuk membuat tugas dan kebijakan yang dijadwalkan dalam alat patch dan kepatuhan dan alat konfigurasi keamanan (untuk tugas pemindaian keamanan dan kepatuhan, tugas perbaikan, dan ubah tugas pengaturan), seorang pengguna harus memiliki izin grup penulis skrip Landesk. Dengan kata lain, mereka harus menjadi bagian dari kelompok yang memiliki izin penulis naskah landesk yang ditugaskan. Untuk informasi lebih lanjut tentang administrasi berbasis peran, lihat administrasi berbasis peran.Dengan konfigurasi keamanan yang benar, Anda dapat memberikan kemampuan kepada pengguna untuk:
- Lihat dan akses fitur Sistem Pencegahan Intrusi Host (HIPS) di menu alat dan kotak alat konsol
- Konfigurasi Perangkat Terkelola untuk Perlindungan HIPS
- Kelola Pengaturan HIPS (Perlindungan Kata Sandi, Penanganan Kode yang Ditandatangani, Tindakan, Mode Perlindungan, Sertifikasi File, Aturan Perlindungan File, dll.)
- Menyebarkan HIPS Instal atau Perbarui Tugas, dan Ubah Tugas Pengaturan
- Lihat aktivitas pinggul untuk perangkat yang dilindungi
- Tentukan pengaturan ambang batas data HIPS untuk merekam dan menampilkan aktivitas HIPS
Alur kerja tugas HIPS
Langkah -langkah di bawah ini memberikan garis besar ringkasan cepat dari proses atau tugas khas yang terlibat dalam mengimplementasikan perlindungan pinggul di jaringan Anda. Semua prosedur ini dijelaskan secara rinci di bagian berikutnya.
Langkah Dasar dalam Menerapkan dan Menggunakan Hips:
- Mengkonfigurasi perangkat yang dikelola untuk perlindungan HIPS (menggunakan agen ke perangkat target).
- Mengkonfigurasi Opsi HIPS Dengan Pengaturan HIPS, seperti penanganan kode yang ditandatangani, mode perlindungan, daftar putih (aplikasi yang diizinkan untuk dieksekusi pada perangkat), sertifikasi file, aturan perlindungan file, dan pengguna akhir interaktif/opsi.
- Menemukan File dan Perilaku Aplikasi pada Perangkat dengan Mode Belajar Hips.
- Menegakkan perlindungan pinggul pada perangkat yang dikelola dengan mode blok otomatis HIPS.
- Melihat aktivitas pinggul untuk perangkat yang dilindungi.
Mengkonfigurasi Perangkat untuk Perlindungan HIPS
Sebelum perangkat yang dikelola dapat dilindungi dari serangan nol-hari, mereka harus menginstal agen keamanan titik akhir. Agen Keamanan Endpoint adalah layanan agen tunggal yang mengelola semua komponen keamanan titik akhir, termasuk HIPS.
Anda dapat mengonfigurasi perangkat untuk HIPS baik selama konfigurasi agen perangkat awal atau dengan instalasi atau pembaruan yang terpisah.
Untuk menginstal atau memperbarui HIPS pada perangkat yang dikelola melalui konfigurasi agen
- Di konsol, klik Alat> Konfigurasi> Konfigurasi Agen.
- Klik Windows Baru tombol bilah alat.
- Setelah menentukan pengaturan yang Anda inginkan untuk konfigurasi agen, Anda harus terlebih dahulu mengklik Awal halaman, dan pilih Keamanan titik akhir opsi di bawah Keamanan. (Ini menyebarkan agen ke perangkat target, tetapi Anda masih perlu memilih pengaturan pinggul.)
- Sekarang Anda dapat mengakses opsi di Keamanan titik akhir halaman.
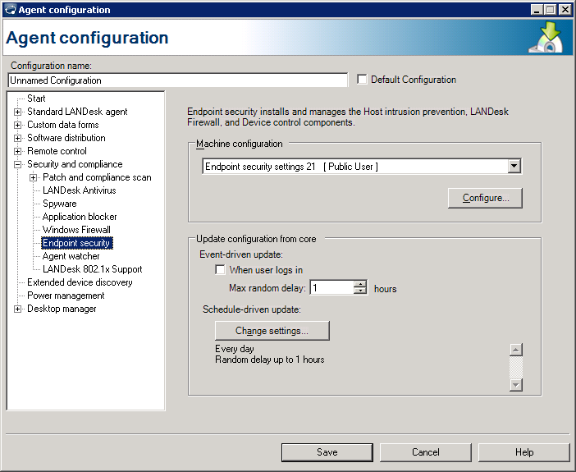
Jika Anda ingin menginstal atau memperbarui pinggul di lain waktu, Anda dapat melakukannya sebagai tugas terpisah dari Konfigurasi Keamanan alat di konsol.
Untuk menginstal atau memperbarui pinggul sebagai tugas terpisah
- Di konsol, klik Alat> Keamanan> Konfigurasi Keamanan.
- Klik Buat tugas tombol bilah alat, lalu klik Instal/Perbarui Komponen Keamanan.

Menghapus pinggul dari perangkat
Jika Anda ingin menghapus pinggul dari perangkat yang dikelola, Anda juga dapat melakukannya sebagai tugas terpisah dari konsol.
Untuk menghapus pinggul
- Di konsol, klik Alat> Keamanan> Konfigurasi Keamanan.
- Klik Buat tugas tombol bilah alat, lalu klik Hapus komponen keamanan.
- Masukkan nama untuk tugas tersebut.
- Tentukan apakah instalasi adalah tugas yang dijadwalkan atau tugas berbasis kebijakan, atau keduanya.
- Pilih komponen keamanan titik akhir untuk menghapus agen yang mencakup pinggul.
- Jika Anda ingin menampilkan kemajuan instalasi dalam dialog pemindai keamanan pada perangkat yang ditargetkan, pilih Tampilkan Dialog Kemajuan pada Klien pilihan.
- Pilih pengaturan pemindaian dan perbaikan dari daftar yang tersedia untuk menerapkan konfigurasi reboot ke tugas yang Anda buat. Anda dapat membuat pengaturan baru atau mengedit pengaturan yang ada dengan mengklik Konfigurasikan. Tugas akan menggunakan opsi reboot pemindaian dan perbaikan yang dipilih hanya, yang menentukan persyaratan dan tindakan reboot pada perangkat target selama penghapusan agen.
- Klik OKE.
Menyesuaikan perlindungan pinggul dengan pengaturan pinggul
Pengaturan HIPS memberi Anda kendali penuh atas bagaimana HIP beroperasi pada perangkat target, dan opsi mana yang tersedia untuk pengguna akhir.
Bagian ini menjelaskan cara membuat dan mengelola pengaturan pinggul:
- Membuat pengaturan pinggul
- Mengubah pengaturan pinggul default
- Melihat Pengaturan Perangkat Hips di Inventaris
- Pengaturan Hips membantu
Membuat pengaturan pinggul
Anda dapat membuat dan menerapkan pengaturan HIPS ke instalasi HIPS atau memperbarui tugas atau ke Tugas Pengaturan Ubah. Anda dapat membuat pengaturan pinggul sebanyak yang Anda suka. Pengaturan HIPS dapat dirancang untuk tujuan, waktu, atau set perangkat target tertentu.
Untuk membuat pengaturan pinggul
- Dalam Konfigurasi Keamanan jendela alat, klik kanan Pencegahan intrusi host, dan klik Baru.
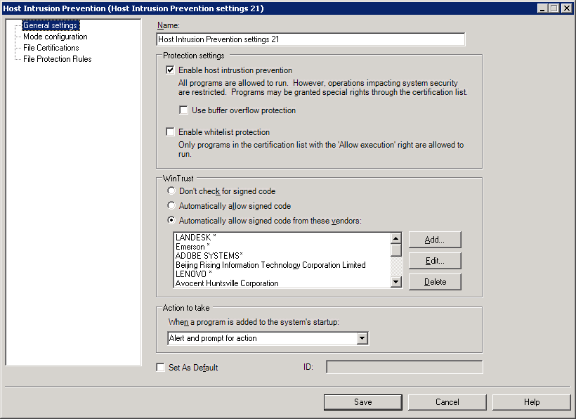
Setelah dikonfigurasi, Anda dapat menggunakan pengaturan HIPS ke perangkat target dengan tugas instalasi atau perbarui, atau tugas Pengaturan Ubah.
Mengubah pengaturan pinggul default
Pengaturan pinggul default perangkat digunakan sebagai bagian dari konfigurasi agen awal. Pada titik tertentu Anda mungkin ingin mengubah pengaturan pinggul default ini pada perangkat tertentu. Hips menyediakan cara untuk melakukan ini tanpa harus menggunakan kembali konfigurasi agen yang sama sekali baru dan lengkap.
Untuk melakukan ini, gunakan Ubah pengaturan tugas terletak di daftar drop-down Buat tugas tombol bilah alat. Kotak dialog yang muncul memungkinkan Anda memasukkan nama unik untuk tugas tersebut, tentukan apakah itu tugas atau kebijakan yang dijadwalkan, dan memilih pengaturan HIPS yang ada sebagai default atau menggunakan Edit Tombol untuk membuat pengaturan HIPS baru sebagai default untuk perangkat target.
Melihat Pengaturan Perangkat Hips di Inventaris
Anda dapat menemukan dan/atau memverifikasi pengaturan pinggul dalam tampilan inventaris perangkat.
Untuk melakukan ini, klik kanan perangkat yang dipilih, klik Inventaris> Manajemen Landesk> Pencegahan Intrusi Host.
Pengaturan Hips membantu
Gunakan kotak dialog ini untuk membuat dan mengedit pengaturan pinggul. Saat membuat pengaturan HIPS, Anda terlebih dahulu menentukan persyaratan dan tindakan umum, dan kemudian menambahkan sertifikasi file tertentu. Anda dapat membuat pengaturan pinggul sebanyak yang Anda suka dan mengeditnya kapan saja.
Jika Anda ingin memodifikasi pengaturan Default HIPS perangkat tanpa menginstal ulang agen HIPS atau menggunakan kembali konfigurasi agen lengkap, buat perubahan Anda ke salah satu opsi pada kotak dialog Pengaturan HIP.
Kotak dialog ini berisi halaman -halaman berikut:
Tentang HIPS: Halaman Pengaturan Umum
Gunakan halaman ini untuk mengonfigurasi pengaturan perlindungan umum dan tindakan untuk pinggul.
Halaman ini berisi opsi berikut:
- Nama: Mengidentifikasi pengaturan pinggul dengan nama yang unik. Nama ini muncul di daftar pengaturan HIPS di kotak dialog Tugas Instal atau Perbarui Komponen Keamanan.
- Pengaturan Perlindungan: Ada dua jenis perlindungan: pinggul dan daftar putih. Anda dapat memilih satu atau keduanya. Kedua jenis perlindungan menggunakan mode operasi yang sama, yang dipilih pada halaman konfigurasi mode. (CATATAN: Ada satu pengecualian untuk penegakan perlindungan umum ini. Jika Anda menentukan mode Perlindungan Belajar dan memiliki daftar putih hanya Opsi Pembelajaran Yang Dipilih, Aplikasi Daftar Putih Hanya Dipelajari dan Perlindungan HIPS diatur ke Mode Pemblokiran Otomatis.)
- Aktifkan pinggul: Menyalakan perlindungan pinggul. Ini memungkinkan semua program untuk berjalan (kecuali ketika operasi program mengancam keamanan sistem) sebagaimana didefinisikan oleh aturan perlindungan yang telah ditentukan sebelumnya. Anda memberikan hak khusus dengan sertifikasi file khusus untuk executable program. Perlindungan HIPS Mengamati perilaku aplikasi (apakah aplikasi diizinkan untuk memodifikasi lain yang dapat dieksekusi, memodifikasi registri, dan sebagainya) dan menegakkan aturan keamanan.
- Gunakan perlindungan overflow buffer: Melindungi perangkat dari eksploitasi memori sistem yang memanfaatkan program atau proses yang menunggu input pengguna.
CATATAN: Buffer Overflow Protection (BOP) dapat diaktifkan pada perangkat Windows 32-bit terlepas dari apakah prosesor memiliki NX / XD (tidak ada dukungan / eksekusi nonaktif) dukungan. Jika prosesor tidak memiliki dukungan NX/XD, itu ditiru. Namun, jika prosesor memiliki dukungan NX/XD tetapi dimatikan baik dalam konfigurasi BIOS atau boot, BOP tidak dapat diaktifkan. Perhatikan bahwa klien keamanan titik akhir menampilkan apakah BOP diaktifkan atau dinonaktifkan di perangkat pengguna akhir. BOP tidak didukung pada perangkat Windows 64-bit karena fitur Kernel Patch Protection (KPP) mencegah menambal kernel.
PENTING: Kami sangat menyarankan agar Anda terlebih dahulu menguji Uji Buffer Overflow Protection (BOP) pada konfigurasi perangkat keras spesifik Anda sebelum melakukan penyebaran skala luas ke perangkat yang dikelola di jaringan Anda. Beberapa konfigurasi prosesor yang lebih tua (sebelum Pentium 4 dengan HT atau HyperThreading) menjalankan versi OS Windows tertentu mungkin tidak sepenuhnya mendukung perlindungan buffer overflow.
Tentang Halaman Konfigurasi Hips: Mode
Gunakan halaman ini untuk mengonfigurasi mode operasi perlindungan pinggul.
Halaman ini berisi opsi berikut:
- Daftar putih hanya belajar: Hanya aplikasi dengan penunjukan daftar putih (aplikasi yang sertifikasi file yang diaktifkan opsi eksekusi izin) diizinkan untuk dijalankan dan dipelajari.
- File Bersertifikat: Mencantumkan file yang memiliki hak sertifikasi yang dikonfigurasi untuk HIPS.
- Menambahkan: Membuka kotak dialog File Explorer tempat Anda dapat menelusuri dan memilih file yang ingin Anda konfigurasi dengan sertifikasi file.
- Konfigurasikan: Memungkinkan Anda mengedit sertifikasi file yang dipilih.
- Menghapus: Menghapus file yang dipilih dan sertifikasi.
- Nama file: Mengidentifikasi file aplikasi yang ditetapkan sertifikasi.
- Jalur penuh: Menentukan lokasi file.
- Ukuran file: Menentukan ukuran (dalam KB) dari file tersebut.
- Tanggal file: Menunjukkan tanggal dan waktu pembuatan file.
- Versi: kapan: Menunjukkan nomor versi file, jika tersedia.
- Bersertifikat: Menunjukkan tanggal dan waktu sertifikasi file dibuat atau terakhir dimodifikasi.
- Hash md5: Menunjukkan hash md5 file. File hash digunakan untuk memastikan integritas file.
- Keterangan: Menyediakan kotak teks untuk Anda masukkan deskripsi file.
- Memotong semua perlindungan: Memungkinkan file aplikasi hak lengkap. File tersebut benar -benar tidak tertutup dan tidak dimantau.
- Bypass Buffer Overflow Protection: Memungkinkan Anda untuk memotong perlindungan overflow buffer. Anda akan ingin menggunakan opsi ini untuk file (proses) yang disertifikasi dan Anda percaya.
- Keamanan Sistem
- Ubah file yang dapat dieksekusi: Memungkinkan aplikasi hak untuk memodifikasi file yang dapat dieksekusi lainnya.
- Ubah file yang dilindungi: Memungkinkan aplikasi hak untuk memodifikasi file yang dilindungi. Anda dapat menghasilkan daftar file yang dilindungi, seperti agen perangkat Landesk Management Suite.
- Ubah Kunci Registri yang Dilindungi: Memungkinkan aplikasi hak untuk memodifikasi kunci registri yang dilindungi. Kunci yang dilindungi mencegah infeksi malware.
- Mengirim email: Memungkinkan aplikasi untuk mengirim pesan email. (CATATAN: HIPS Mengakui Aplikasi Klien Email Standar dan secara otomatis mensertifikasinya sehingga mereka dapat mengirim email.)
- Tambahkan ke startup sistem: Memungkinkan aplikasi hak untuk menambahkan file ke startup sistem.
- Izinkan eksekusi: Memungkinkan aplikasi (proses) berjalan di perangkat. File bersertifikat secara otomatis memungkinkan eksekusi diaktifkan. Juga, jika sertifikasi file memberikan hak parsial, maka opsi eksekusi Izinkan secara otomatis diaktifkan.
- Lindungi aplikasi dalam memori: Menegakkan perlindungan untuk aplikasi saat berjalan dalam memori. Aplikasi dilindungi dari penghentian atau modifikasi.
- Mewarisi proses anak: Menetapkan sertifikasi file (hak) yang sama untuk setiap proses bawahan yang dijalankan oleh aplikasi ini. Misalnya, Anda dapat menggunakan ini dengan pengaturan atau instalasi yang dapat dieksekusi untuk meneruskan hak yang sama untuk proses selanjutnya yang diluncurkan oleh program pengaturan.
- Penginstal Resmi: Menunjukkan bahwa aplikasi diizinkan untuk melakukan instalasi atau penyebaran perangkat lunak. Ini adalah kasus untuk alat distribusi perangkat lunak Landesk Management Suite, dan dapat diterapkan pada aplikasi distribusi perangkat lunak lainnya juga.
- OKE: Menyimpan sertifikasi file dan menambahkannya ke daftar file bersertifikat di kotak dialog Pengaturan Hips Utama.
- Membatalkan: Menutup kotak dialog tanpa menyimpan sertifikasi file.
Tentang Halaman Pinggul: Peraturan Perlindungan File
Gunakan halaman ini untuk melihat, mengelola, dan memprioritaskan aturan perlindungan file. Aturan Perlindungan File adalah seperangkat pembatasan yang mencegah program yang dapat dieksekusi yang ditentukan melakukan tindakan tertentu pada file yang ditentukan. Dengan aturan perlindungan file, Anda dapat mengizinkan atau menolak akses, modifikasi, pembuatan, dan eksekusi dengan program apa pun pada file apa pun.
Kotak dialog ini berisi opsi berikut:
- Aturan Perlindungan: Mencantumkan semua aturan perlindungan file (default) yang telah ditentukan sebelumnya yang disediakan oleh Landesk, serta semua aturan perlindungan file yang telah Anda buat.
- Nama aturan: Mengidentifikasi aturan perlindungan file.
- Pembatasan: Menampilkan tindakan spesifik dengan program pada file yang dibatasi oleh aturan perlindungan file.
- Terapkan aturan untuk: Menampilkan program yang dapat dieksekusi yang dilindungi oleh aturan perlindungan.
CATATAN: Aturan perlindungan file disimpan di FileWall.File XML, Terletak di: ProgramFiles \ Landesk \ Managementsuite \ ldlogon \ AgentBehaviors \ Hips_behavior.RITSLETING
Tentang Hips: Konfigurasikan kotak dialog aturan perlindungan file
Gunakan halaman ini untuk mengonfigurasi aturan perlindungan file.
Kotak dialog ini berisi opsi berikut:
- Nama aturan: Mengidentifikasi aturan perlindungan file dengan nama deskriptif.
- Menerapkan aturan untuk
- Semua program: Menentukan bahwa semua program yang dapat dieksekusi dibatasi untuk melakukan tindakan yang dipilih di bawah ini pada file yang ditentukan di bawah ini.
- Program bernama: Menentukan bahwa hanya program yang dapat dieksekusi dalam daftar yang memiliki batasan yang dipilih di bawah ini diterapkan untuk mereka.
- Menambahkan: Memungkinkan Anda memilih program mana yang dibatasi oleh aturan perlindungan file. Anda dapat menggunakan nama file dan wildcard.
- EDIT: Memungkinkan Anda memodifikasi nama program.
- Menghapus: Menghapus program dari daftar.
- Akses ditolak: Mencegah program yang ditentukan di atas mengakses file yang dilindungi.
- DENY MODIFIKASI: Mencegah program yang ditentukan di atas dari membuat perubahan apa pun pada file yang dilindungi.
- DENY CASTING: Mencegah program yang ditentukan di atas dari membuat file.
- Tolak eksekusi: Mencegah program yang ditentukan di atas dari menjalankan file yang dilindungi.
- Izinkan pengecualian untuk program bersertifikat: Memungkinkan salah satu program yang dapat dieksekusi yang saat ini termasuk dalam daftar file bersertifikat Anda untuk memotong pembatasan yang terkait dengan aturan perlindungan file ini.
- File apa pun: Menentukan bahwa semua file dilindungi dari program yang ditentukan di atas sesuai dengan pembatasan mereka.
- File bernama: Menentukan bahwa hanya file dalam daftar yang dilindungi.
- Menambahkan: Memungkinkan Anda memilih file atau file mana yang dilindungi oleh aturan. Anda dapat menggunakan nama file atau wildcard.
- EDIT: Memungkinkan Anda memodifikasi nama file.
- Menghapus: Menghapus file dari daftar.
- Berlaku untuk sub-direktori juga: Menegakkan Aturan Perlindungan File ke Subdirektori Setiap Direktori Bernama.
Memahami mode belajar pinggul
Hips dapat berjalan dalam salah satu mode perlindungan berikut: otomatis, belajar, hanya log, atau blok.
Menggunakan mode belajar pinggul
Di bawah ini adalah deskripsi proses Mode Belajar HIPS:
- Dalam Mode Learn, HIPS mempelajari jenis aplikasi apa yang diinstal pada perangkat, bagaimana mereka berperilaku, dan hak -hak mereka (hak istimewa).
- HIPS memantau aktivitas pada perangkat dan mencatat informasi dalam file riwayat tindakan.
- Data riwayat tindakan dikirim dari perangkat ke server inti.
- Administrator membaca riwayat tindakan untuk melihat aplikasi mana yang melakukan apa yang ada di perangkat. (File/aplikasi dan hak terkait yang tercantum dalam File Riwayat Tindakan (XML) ditampilkan di halaman Sertifikasi File dari Kotak Dialog Pengaturan HIPS.)
- Administrator dapat menyesuaikan pengaturan HIPS untuk mengizinkan dan menolak hak istimewa untuk aplikasi yang relevan.
Mode belajar dapat diterapkan pada perangkat yang dikelola umumnya memungkinkan pelanggaran HIP terjadi sampai pengaturan HIPS baru digunakan, atau mode belajar dapat diterapkan pada awalnya untuk periode waktu tertentu untuk menemukan aplikasi apa yang dijalankan dan perilaku mereka dan membuat daftar putih (aplikasi yang diizinkan untuk dieksekusi pada perangkat). Jika mode perlindungan umum adalah pemblokiran otomatis, Anda masih dapat menggunakan mode belajar untuk menemukan perilaku aplikasi dan kemudian menegakkan kembali mode pemblokiran otomatis setelah periode pembelajaran telah kedaluwarsa.
Perhatikan bahwa baik server inti dan perangkat yang dikelola harus beroperasi dalam mode belajar agar komunikasi riwayat tindakan berlangsung.
Menggabungkan sertifikasi pinggul
Anda dapat menggabungkan file bersertifikat pinggul dari satu pengaturan pinggul ke satu atau lebih pengaturan pinggul lainnya. Ini memungkinkan Anda memperbarui dan berbagi pengaturan file bersertifikat dengan cepat dan mudah.
Untuk menggabungkan file bersertifikat pinggul
- Dalam Konfigurasi Keamanan jendela alat, klik kanan Pencegahan intrusi host, dan klik Gabungkan file bersertifikat.
- Pilih konfigurasi sumber dari daftar.
- Pilih apakah Anda ingin menggabungkan perbedaan dalam file bersertifikat atau hanya mengganti semua file bersertifikat.
- Pilih konfigurasi target.
- Klik OKE.
Tentang kotak dialog Gabungan File Bersertifikat
Gunakan kotak dialog ini untuk mengonfigurasi dan menjalankan penggabungan file bersertifikat HIPS antara satu atau lebih pengaturan pinggul.
Kotak dialog ini berisi opsi berikut:
- Konfigurasi Sumber: Menentukan pengaturan HIPS yang file bersertifikatnya ingin Anda gabungkan dengan konfigurasi target yang dipilih.
- Gabungkan perbedaan dalam file bersertifikat: Mengganti file bersertifikat umum dalam konfigurasi target dengan yang ada di konfigurasi sumber, dan menambahkan file bersertifikat unik dari konfigurasi sumber ke konfigurasi target.
- Ganti file bersertifikat: Memaksa file bersertifikat dalam konfigurasi sumber untuk mengganti semua file dalam konfigurasi target.
- Konfigurasi Target: Menentukan konfigurasi target yang ingin Anda gabungkan dengan konfigurasi sumber. Pilih target dari daftar konfigurasi yang tersedia.
- Terjemahan bahasa Inggris-ke-Rusia
Apakah keamanan titik akhir McAfee menggantikan pinggul?
Prosedur:
Periksa sistem untuk menentukan apakah sistem pencegahan intrusi host (HIPS) dipasang:# RPM -QA | grep mfeHiplsm
Verifikasi bahwa modul pinggul McAfee aktif pada sistem:
# ps -ef | grep -i “hipclient”
Jika paket MFEHHIPLSM tidak diinstal, periksa sistem deteksi intrusi lainnya:
Di mana nama daemon aplikasi utama untuk menentukan apakah aplikasi dimuat pada sistem.
Tentukan apakah aplikasi aktif pada sistem:
Jika paket MFEHHIPLSM tidak diinstal dan aplikasi deteksi intrusi berbasis host alternatif belum didokumentasikan untuk digunakan, ini adalah sebuah temuan.
Lingkup, Tentukan, dan Pertahankan Tuntutan Regulasi online dalam hitungan menit.
Kontak
10161 Park Run Drive, Suite 150
Las Vegas, Nevada 89145TELEPON 702.776.9898
FAX 866.924.3791
[email protected]tautan langsung
© 2018 Network Frontiers LLC
Hak cipta dilindungi Undang-undang.
Mode Perlindungan: Menentukan perilaku perlindungan saat pelanggaran keamanan terjadi pada perangkat yang dikelola. Mode Perlindungan berlaku untuk jenis perlindungan yang dipilih pada halaman Pengaturan Umum.
Otomatis: Semua pelanggaran keamanan (perangkat lunak dan modifikasi sistem) secara otomatis diblokir. Dengan kata lain, semua aturan sertifikasi file yang telah Anda buat untuk file tertentu ditegakkan.
Periode belajar otomatis: Menentukan periode waktu di mana aplikasi diizinkan untuk dijalankan pada perangkat pengguna akhir sementara aturan keamanan ditegakkan. Selama periode ini, perilaku aplikasi diamati (atau dipelajari) dan informasi itu dikirim kembali ke database inti. (Periode waktu belajar otomatis maksimum adalah 5 hari. Jika Anda ingin menjalankan belajar secara otomatis untuk waktu yang lebih lama, pada akhir 5 hari Anda dapat mengatur ulang nilainya.)
CATATAN: Dua opsi periode waktu ini dieksekusi secara berturut -turut. Dengan kata lain, jika keduanya dipilih, periode belajar otomatis berjalan terlebih dahulu dan ketika kedaluwarsa, periode log-log berjalan.
Tentang Halaman Hips: File Sertifikasi
Gunakan halaman ini untuk melihat dan mengelola sertifikasi file. Sertifikasi file adalah serangkaian hak (hak istimewa atau otorisasi) yang memungkinkan dan menolak tindakan tertentu yang dapat dilakukan oleh aplikasi pada perangkat yang dikelola.
Halaman ini berisi opsi berikut:
Tentang Hips: Konfigurasikan Kotak Dialog Sertifikasi File
Gunakan kotak dialog ini untuk mengonfigurasi sertifikasi untuk file aplikasi tertentu.
Kotak dialog ini berisi opsi berikut:
- Aktifkan pinggul: Menyalakan perlindungan pinggul. Ini memungkinkan semua program untuk berjalan (kecuali ketika operasi program mengancam keamanan sistem) sebagaimana didefinisikan oleh aturan perlindungan yang telah ditentukan sebelumnya. Anda memberikan hak khusus dengan sertifikasi file khusus untuk executable program. Perlindungan HIPS Mengamati perilaku aplikasi (apakah aplikasi diizinkan untuk memodifikasi lain yang dapat dieksekusi, memodifikasi registri, dan sebagainya) dan menegakkan aturan keamanan.