


Apakah LifeLock menawarkan manajer kata sandi?
Apakah LifeLock menawarkan manajer kata sandi?
Pelanggan Norton Lifelock telah menjadi korban serangan kredensial. Cyberattackers menggunakan daftar pihak ketiga dari nama pengguna dan kata sandi yang dicuri untuk mencoba masuk ke akun Norton, dan mungkin manajer kata sandi, perusahaan ini memperingatkan.
Apakah LifeLock menawarkan manajer kata sandi?
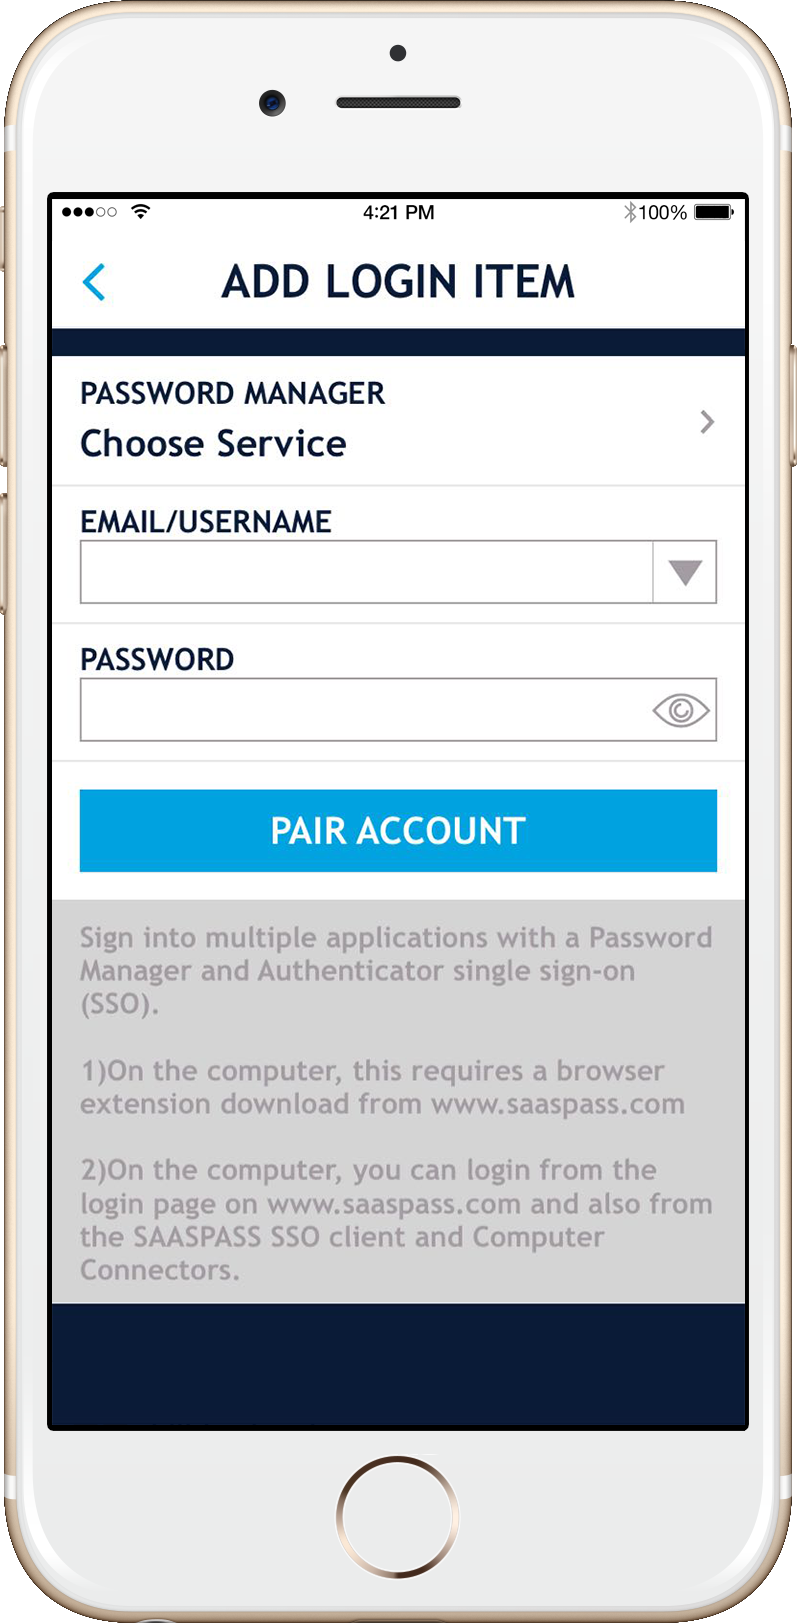
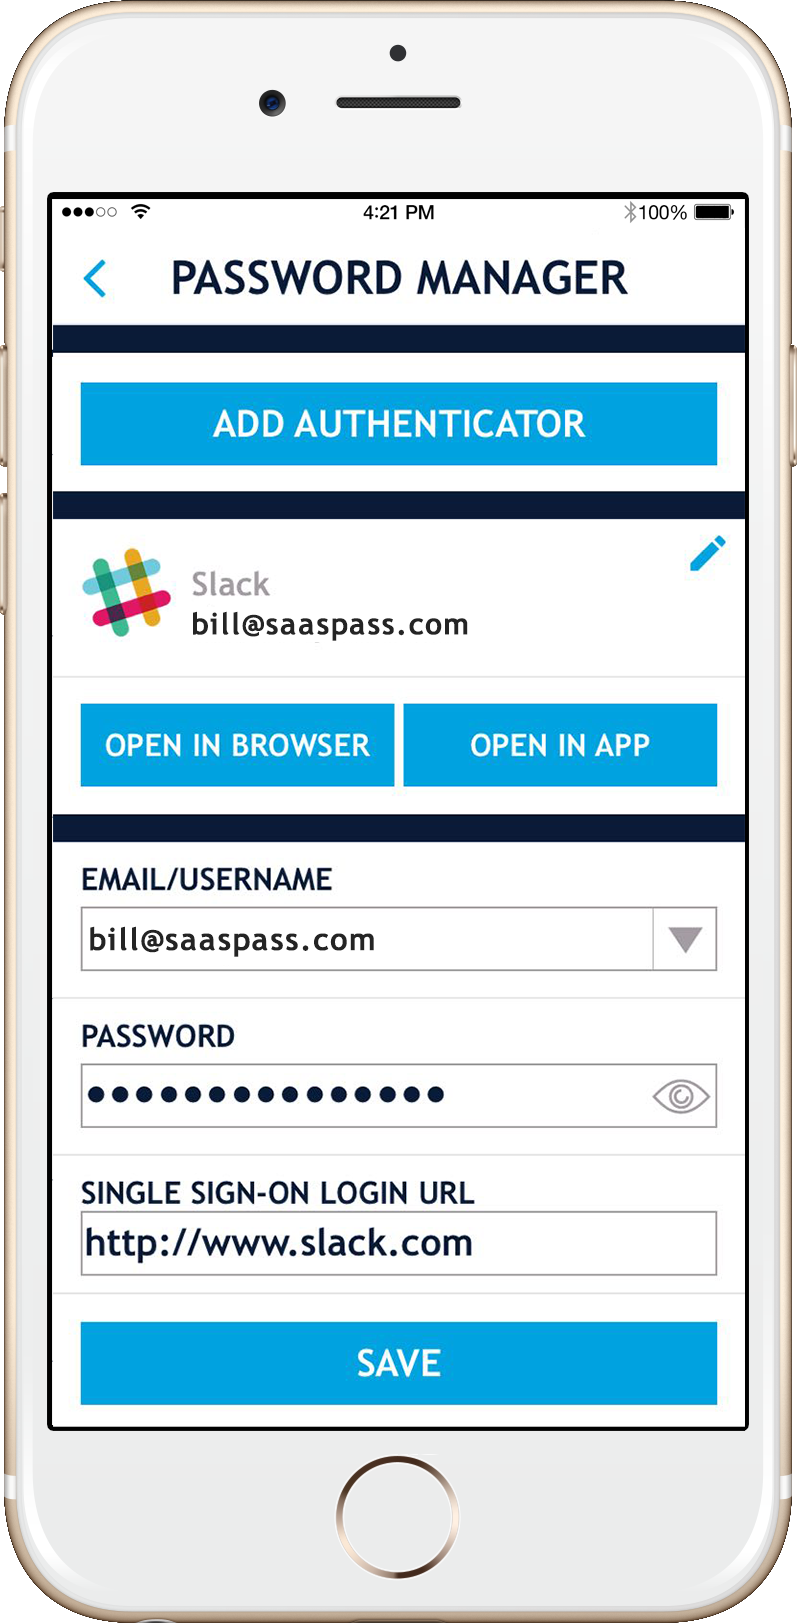
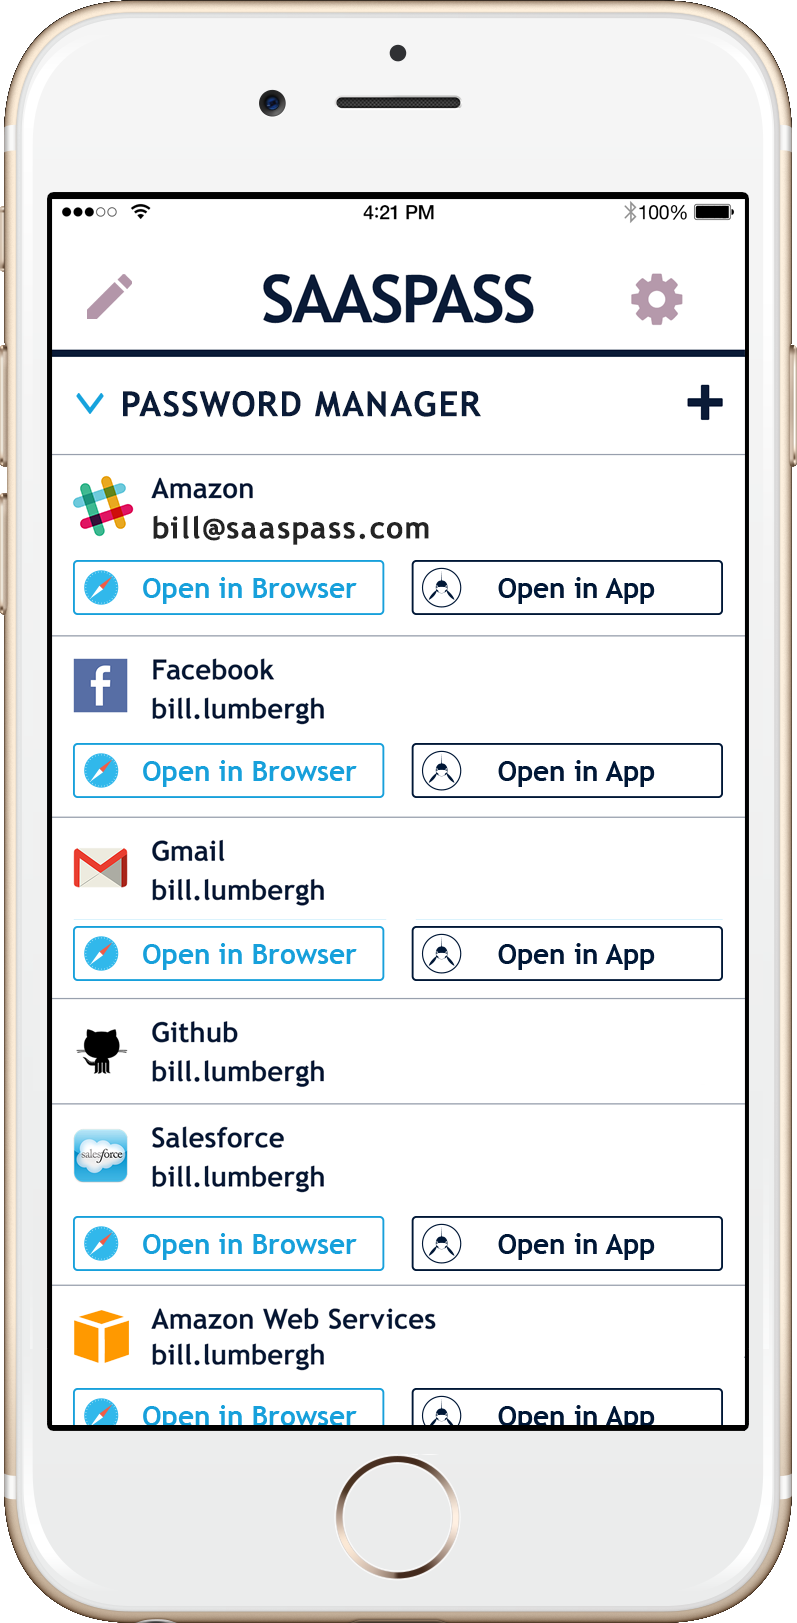
Anda dapat mengatur Manajer Kata Sandi Saaspass untuk ribuan situs web dan layanan, termasuk Lifelock.com ke Autofill dan Autologin ke mereka dari komputer & ponsel Anda. Ini adalah cara yang bagus untuk menangani semua kompleksitas web. Selain itu, Anda dapat menambahkan format otentikator otentikasi multi-faktor dengan cukup mudah juga dari dalam Manajer Kata Sandi Anda. Faktanya, kami juga dapat mengotomasi & autologin kredensial kata sandi Anda dan kode authenticator juga!!
Manajer Kata Sandi Gratis untuk Penggunaan Pribadi
Saaspass untuk Lifelock.com kata sandi manajer gratis untuk penggunaan pribadi dan dapat digunakan pada beberapa perangkat juga.
Beberapa perangkat
Saaspass Password Manager dapat didukung di beberapa perangkat termasuk tablet seperti iPad. Anda dapat memiliki semua manajer kata sandi Anda di dua atau lebih perangkat. Anda juga dapat mengontrol beberapa perangkat Anda dengan manajemen perangkat. Kemampuan untuk melakukan penghapusan jarak jauh sangat berguna terutama jika Anda memilikinya di lebih dari dua perangkat. Anda dapat menghapus Saaspass dari jarak jauh dari perangkat yang dibuang atau bahkan (Surga melarang). Akses ke Saaspass Anda selalu dilindungi oleh biometrik seperti ID sentuh atau pin yang dapat disesuaikan.
Sinkronisasi otomatis
Jika Anda memiliki Saaspass di beberapa perangkat, detail Anda akan disinkronkan secara otomatis untuk menghilangkan rasa sakit dari beberapa entri pada semua perangkat Anda.
Cadangan & Pemulihan
Anda dapat membuat cadangan melalui membangun pemulihan dan kemudian mengembalikan Saaspass Anda. Ini sangat berguna terutama jika Anda mengubah atau kehilangan perangkat. Itu menghilangkan rasa sakit dengan mencatat dan membuat kode cadangan dan kemudian membangunnya kembali.
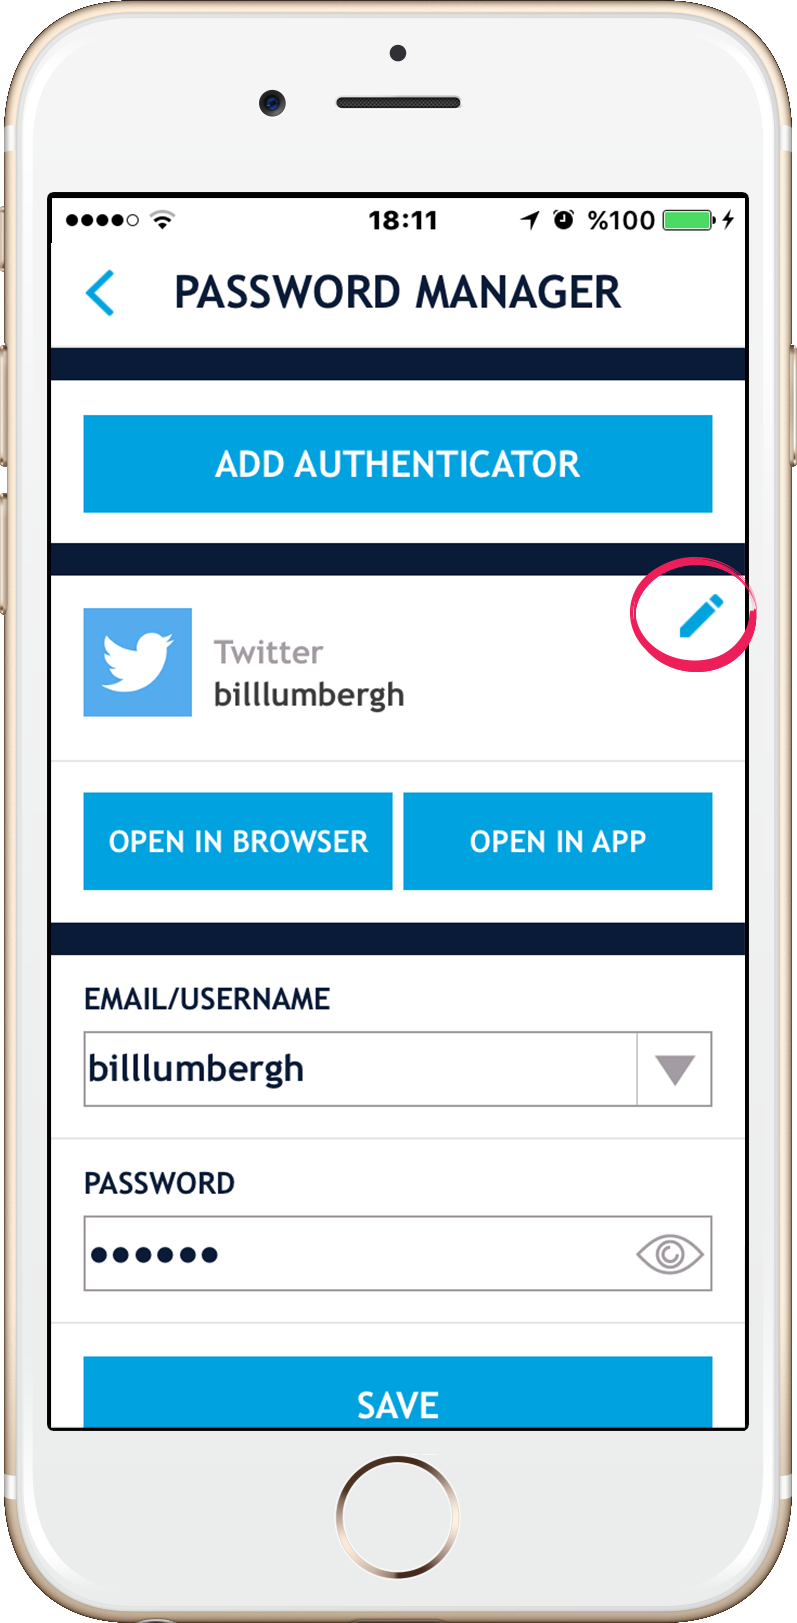
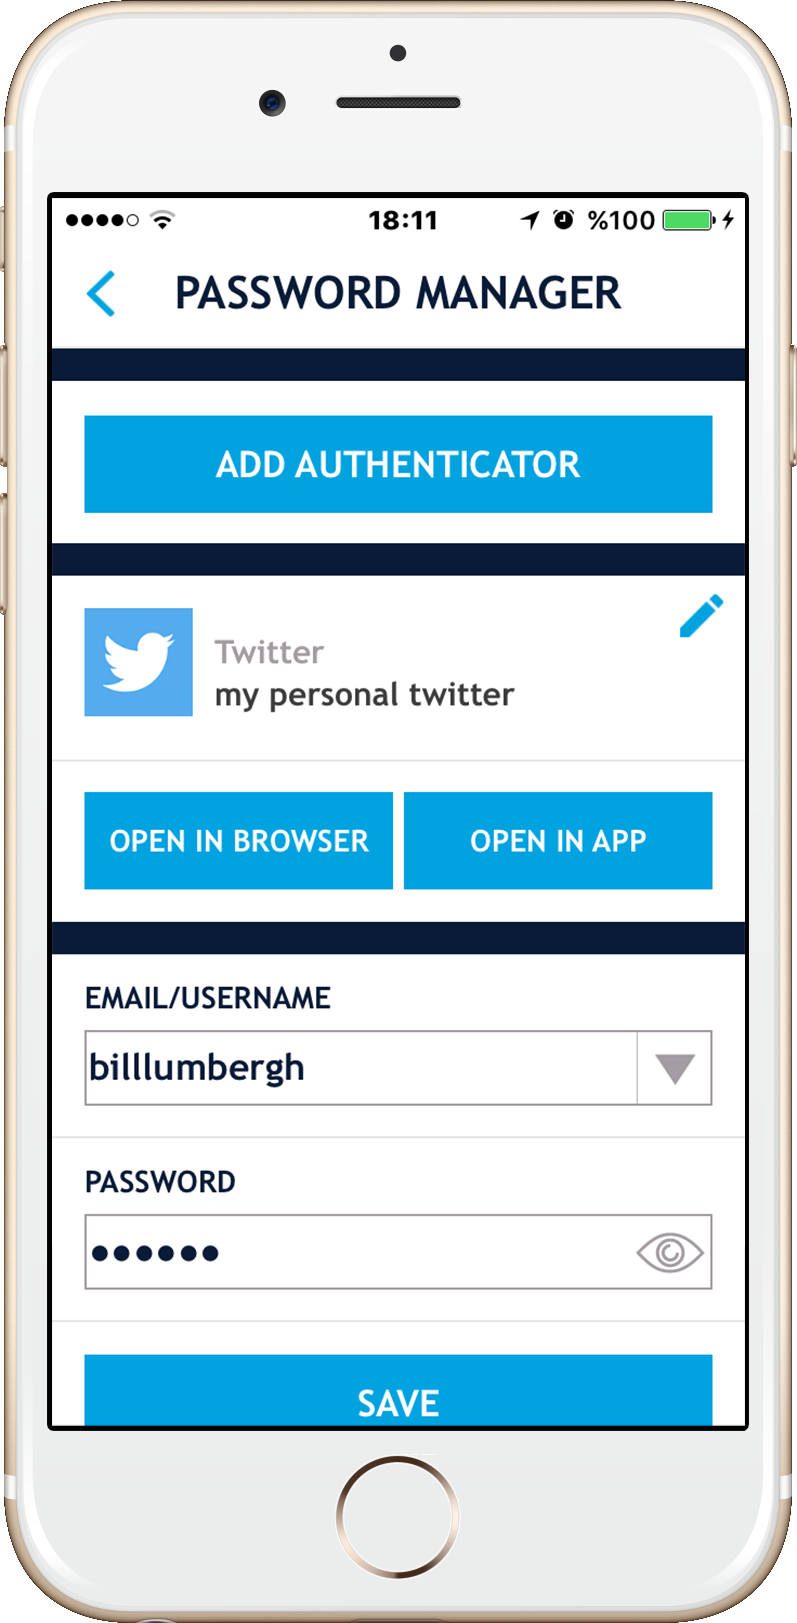
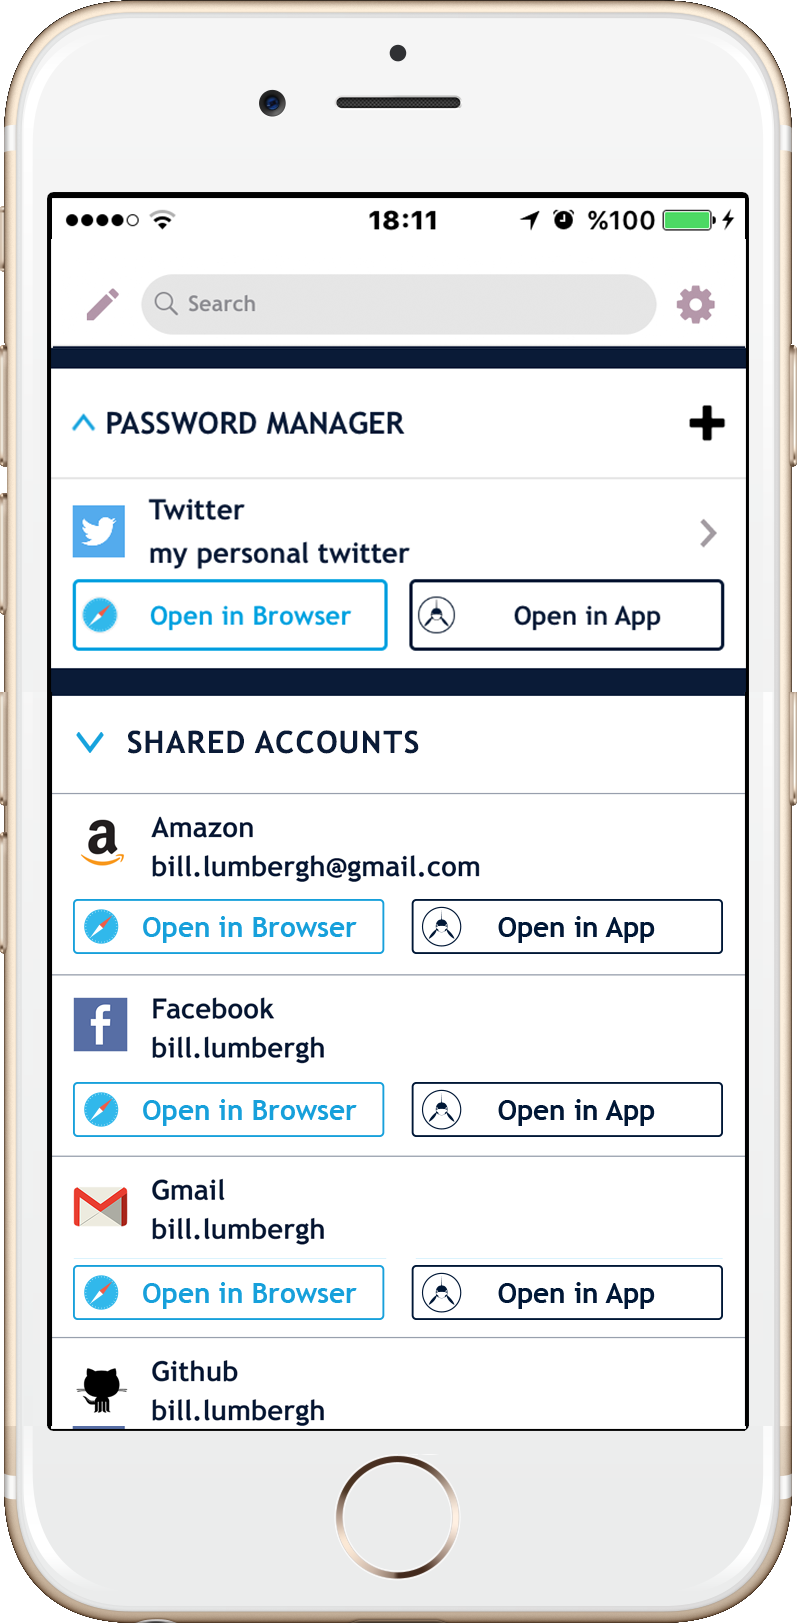
Ubah nama tampilan
Anda dapat mengubah nama tampilan Manajer Kata Sandi Anda dari dalam detail Manajer Kata Sandi.
Tata letak khusus
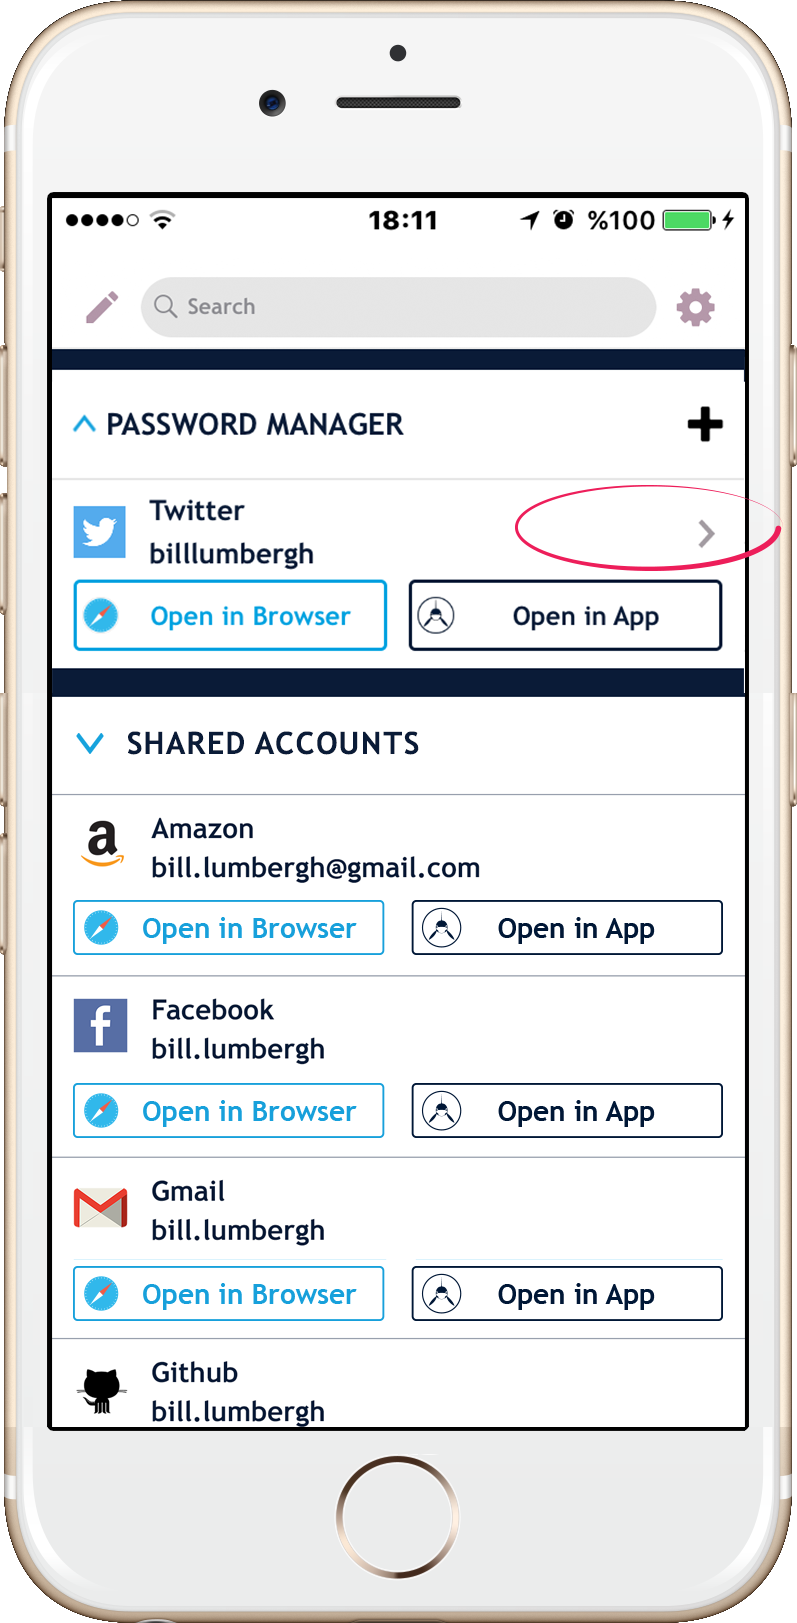
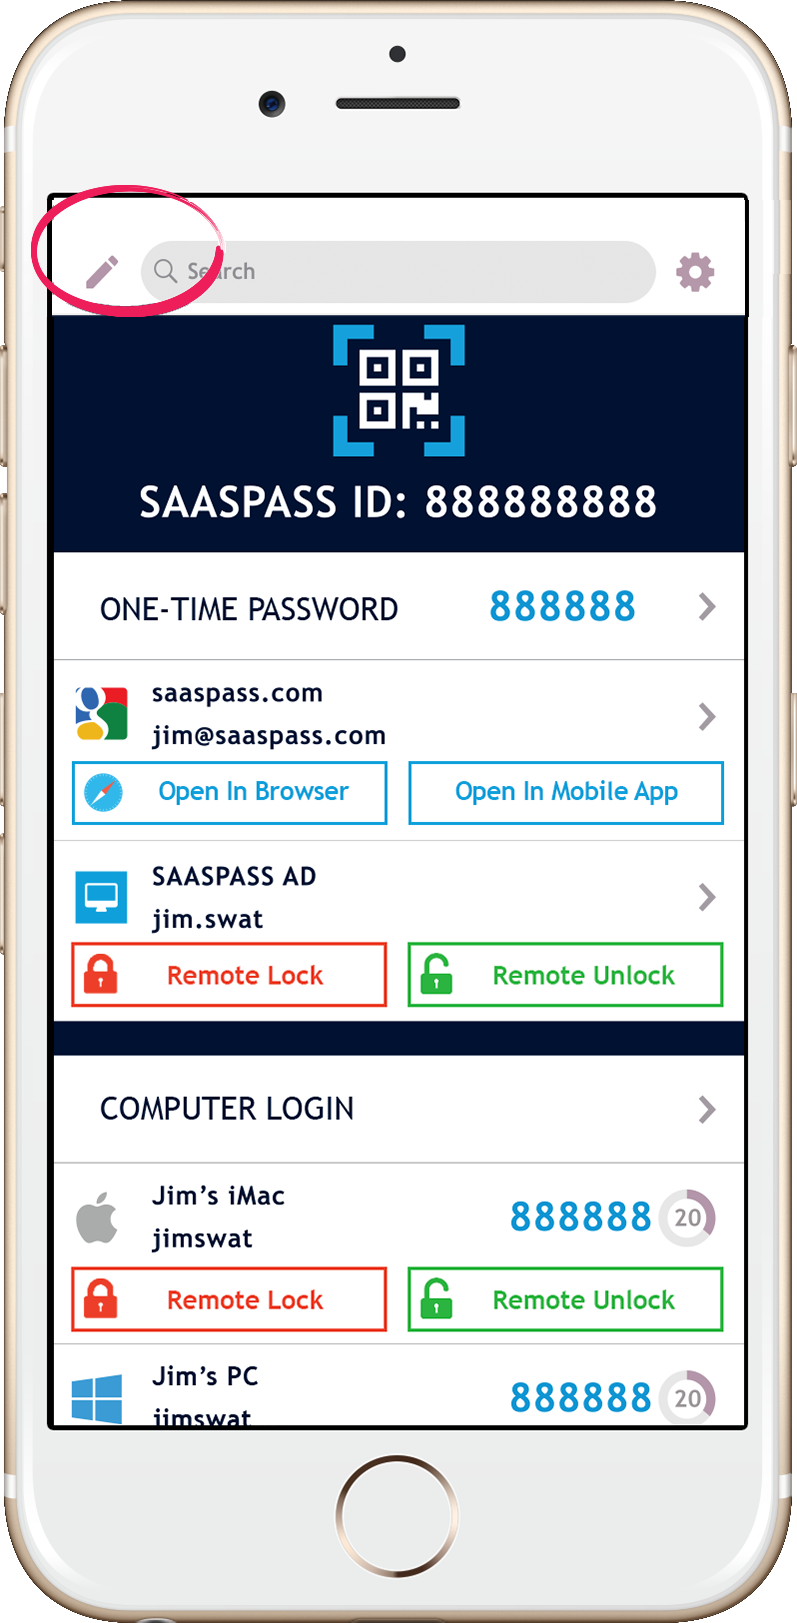
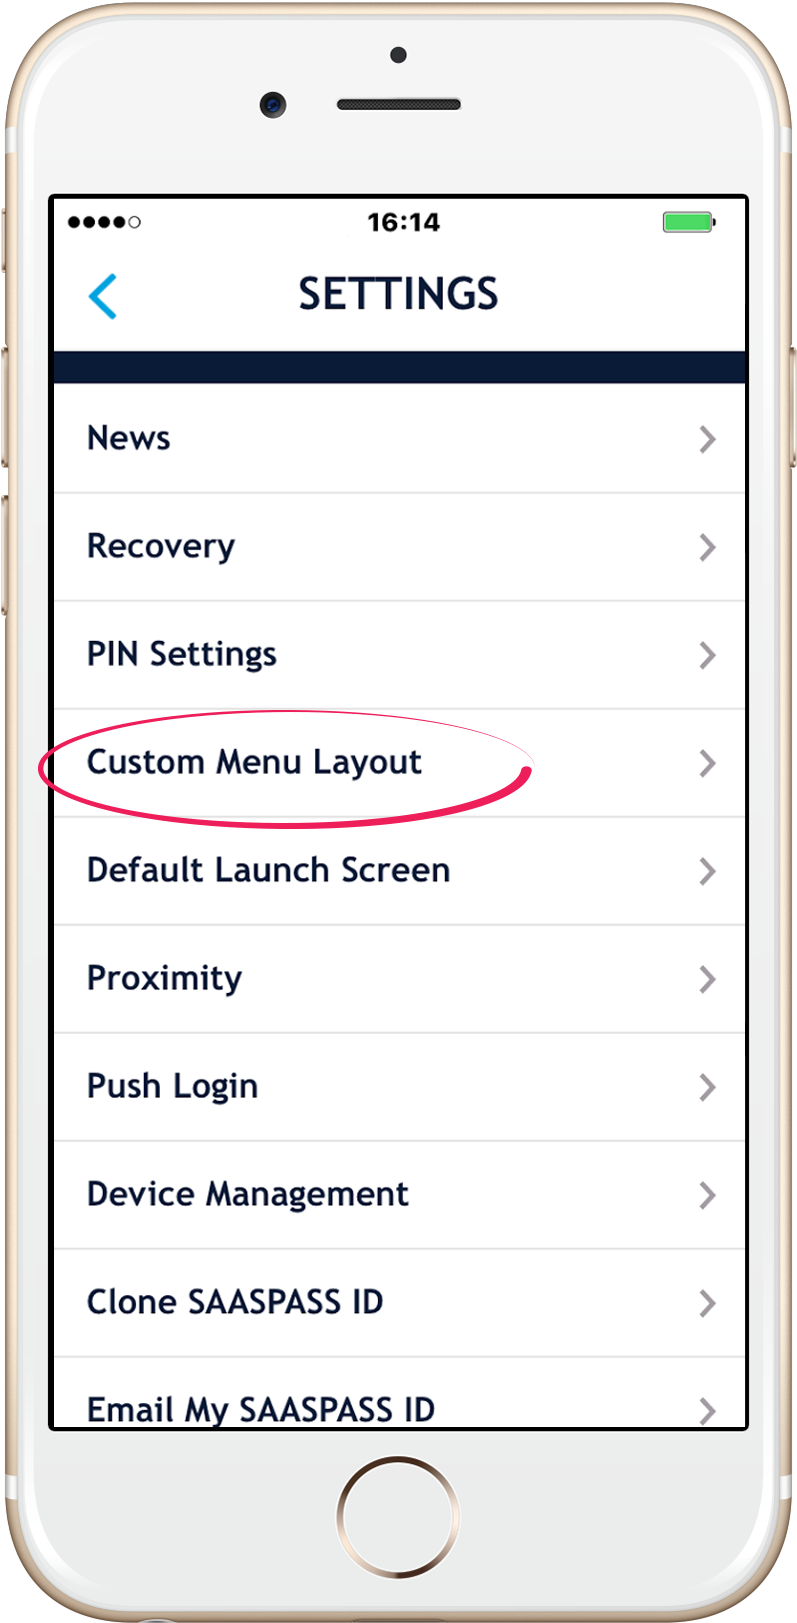
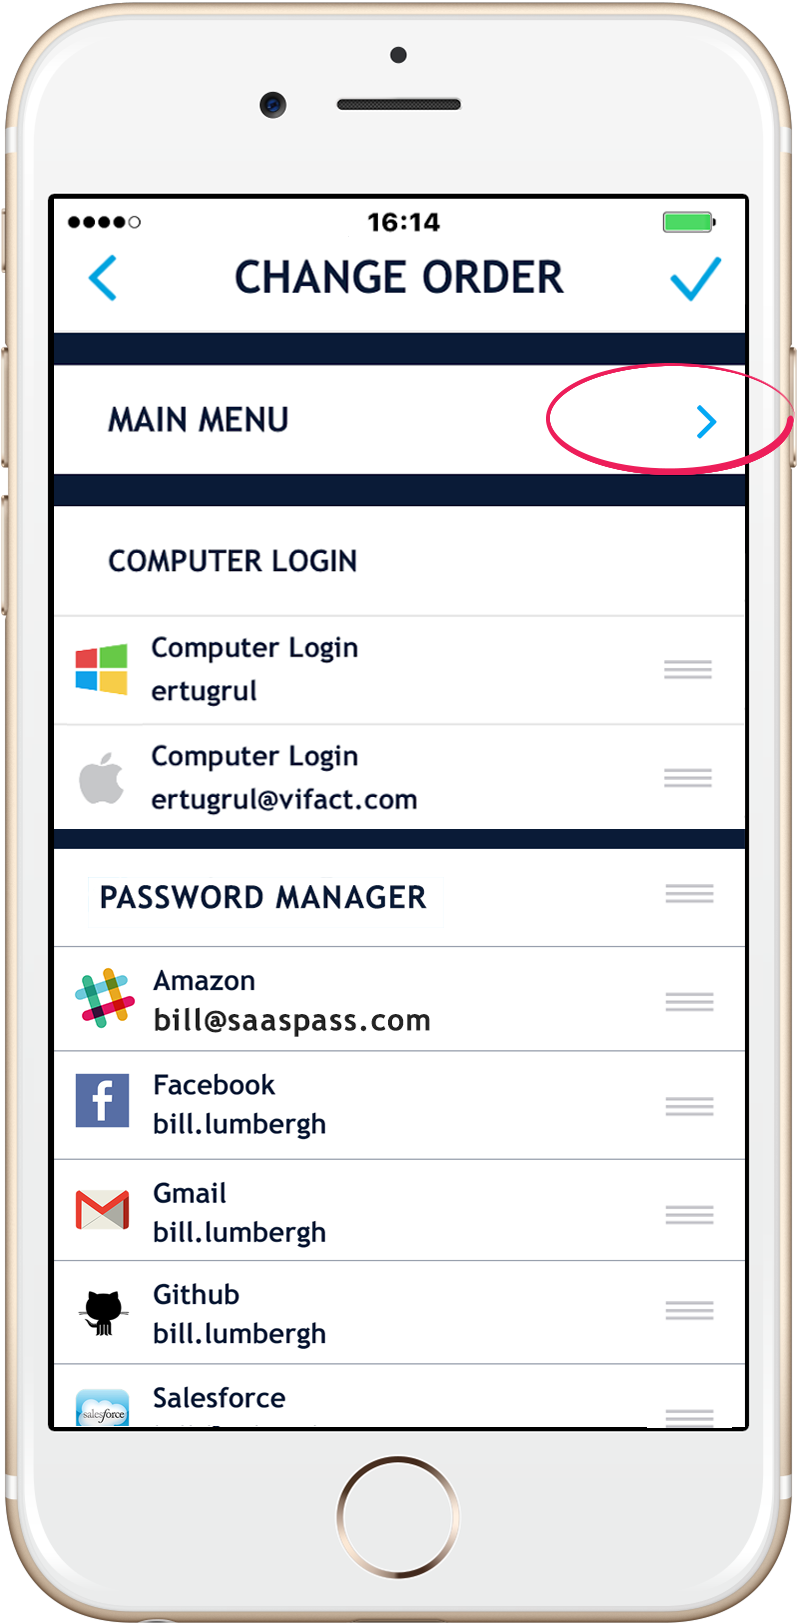
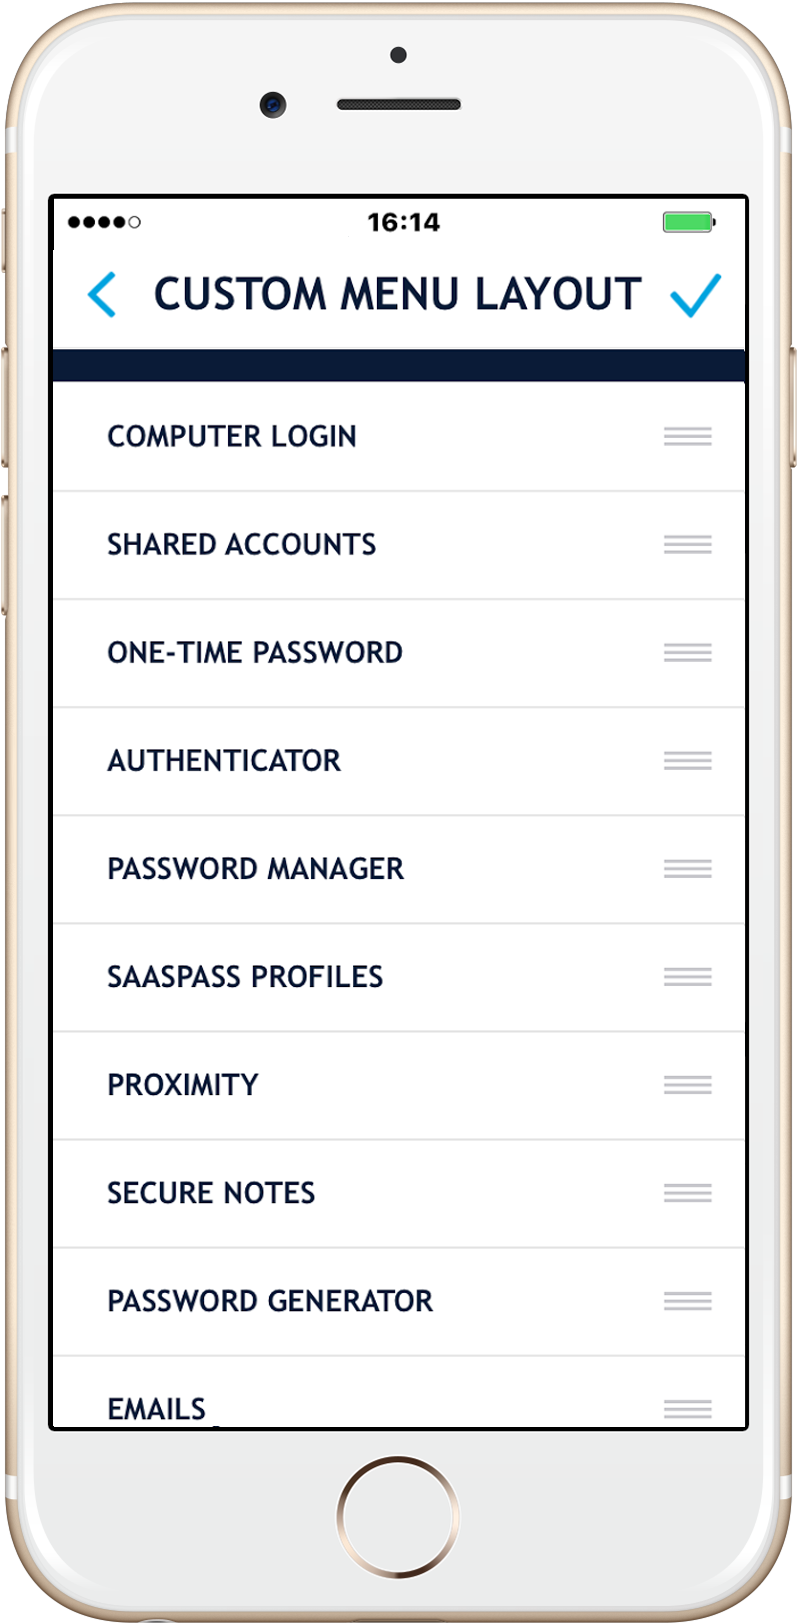
Anda dapat mengubah urutan semua authenticator Anda dan bahkan semua bagian dengan mengklik ikon Edit di sudut kiri atas aplikasi Saaspass Anda.
Hapus Layanan
Anda dapat menghapus layanan dan data pribadi Anda termasuk manajer kata sandi Anda dengan menghapus bagian data saya di bawah pengaturan di aplikasi Saaspass Anda.
Manajer Kata Sandi Perusahaan
Manajer Kata Sandi Saaspass Enterprise dapat digunakan di lingkungan perusahaan. Ini tersedia berdasarkan freemium (harga yang tercantum di sini). Selain menyediakan manajemen kata sandi kelas perusahaan, Saaspass memungkinkan perusahaan untuk mengamankan akses ke situs web, layanan, dan akun dengan otentikasi multi-faktor. Enterprise Password Manager juga dilengkapi dengan sejumlah fitur nyaman yang mencakup berbagi akses ke tim (atau pihak ke -3 bahkan) tanpa pernah berbagi kata sandi. Ini bahkan termasuk situs web dan layanan yang telah ditambahkan oleh Authenticator (TOTP) selain nama pengguna/kata sandi.
Otentikasi dua faktor untuk perusahaan tersedia dalam sejumlah format termasuk aplikasi seluler Saaspass, token hard dan token USB yang mendukung standar HOTP dan TOTP, dan token Fido U2F yang juga termasuk Yubico Yubikey Yubico’s Yubikey.
Lifelock Saaspass.com kata sandi manajer dilengkapi dengan sejumlah fitur:
- Autofill & Autologin di komputer Anda dengan ekstensi browser dari portal web
- Autofill & Autologin di komputer Anda dengan ekstensi browser dari klien SSO
- Autofill & Autologin dalam aplikasi seluler
- Amankan kata sandi Anda dengan otentikasi dua faktor & tambahkan autentikator jika memungkinkan
- Dapat digabungkan dengan autentikator untuk Autofill & Autologin di Mobile & Computer
- Kemampuan untuk menyesuaikan nama tampilan Manajer Kata Sandi Anda
- Dukungan otentikasi multifaktor
- Anda dapat mengkloning/menyinkronkan manajer kata sandi Anda ke beberapa perangkat
- Kemampuan untuk menghapus perangkat lain dari jarak jauh
- Kemampuan cadangan dan kembalikan jika Anda kehilangan perangkat Anda
- Kemampuan cadangan dan pemulihan dimatikan secara permanen
- Kemampuan pemulihan lanjutan dengan verifikasi nomor ponsel dan pengaturan pemulihan khusus (bawa pertanyaan dan jawaban Anda sendiri – byoq & a)
- Manajemen Kata Sandi Perusahaan
- Berbagi akses dengan tim tanpa berbagi kata sandi & kode authenticator
- Berbagi akses dengan tim
Apakah LifeLock menawarkan manajer kata sandi?
Pelanggan Norton Lifelock telah menjadi korban serangan kredensial. Cyberattackers menggunakan daftar pihak ketiga dari nama pengguna dan kata sandi yang dicuri untuk mencoba masuk ke akun Norton, dan mungkin manajer kata sandi, perusahaan ini memperingatkan.
Apakah LifeLock menawarkan manajer kata sandi?
Anda dapat mengatur Manajer Kata Sandi Saaspass untuk ribuan situs web dan layanan, termasuk Lifelock.com ke Autofill dan Autologin ke mereka dari komputer & ponsel Anda. Ini adalah cara yang bagus untuk menangani semua kompleksitas web. Selain itu, Anda dapat menambahkan format otentikator otentikasi multi-faktor dengan cukup mudah juga dari dalam Manajer Kata Sandi Anda. Faktanya, kami juga dapat mengotomasi & autologin kredensial kata sandi Anda dan kode authenticator juga!!
Manajer Kata Sandi Gratis untuk Penggunaan Pribadi
Saaspass untuk Lifelock.com kata sandi manajer gratis untuk penggunaan pribadi dan dapat digunakan pada beberapa perangkat juga.
Beberapa perangkat
Saaspass Password Manager dapat didukung di beberapa perangkat termasuk tablet seperti iPad. Anda dapat memiliki semua manajer kata sandi Anda di dua atau lebih perangkat. Anda juga dapat mengontrol beberapa perangkat Anda dengan manajemen perangkat. Kemampuan untuk melakukan penghapusan jarak jauh sangat berguna terutama jika Anda memilikinya di lebih dari dua perangkat. Anda dapat menghapus Saaspass dari jarak jauh dari perangkat yang dibuang atau bahkan (Surga melarang). Akses ke Saaspass Anda selalu dilindungi oleh biometrik seperti ID sentuh atau pin yang dapat disesuaikan.
Sinkronisasi otomatis
Jika Anda memiliki Saaspass di beberapa perangkat, detail Anda akan disinkronkan secara otomatis untuk menghilangkan rasa sakit dari beberapa entri pada semua perangkat Anda.
Cadangan & Pemulihan
Anda dapat membuat cadangan melalui membangun pemulihan dan kemudian mengembalikan Saaspass Anda. Ini sangat berguna terutama jika Anda mengubah atau kehilangan perangkat. Itu menghilangkan rasa sakit dengan mencatat dan membuat kode cadangan dan kemudian membangunnya kembali.
Ubah nama tampilan
Anda dapat mengubah nama tampilan Manajer Kata Sandi Anda dari dalam detail Manajer Kata Sandi.
Tata letak khusus
Anda dapat mengubah urutan semua authenticator Anda dan bahkan semua bagian dengan mengklik ikon Edit di sudut kiri atas aplikasi Saaspass Anda.
Hapus Layanan
Anda dapat menghapus layanan dan data pribadi Anda termasuk manajer kata sandi Anda dengan menghapus bagian data saya di bawah pengaturan di aplikasi Saaspass Anda.
Manajer Kata Sandi Perusahaan
Manajer Kata Sandi Saaspass Enterprise dapat digunakan di lingkungan perusahaan. Ini tersedia berdasarkan freemium (harga yang tercantum di sini). Selain menyediakan manajemen kata sandi kelas perusahaan, Saaspass memungkinkan perusahaan untuk mengamankan akses ke situs web, layanan, dan akun dengan otentikasi multi-faktor. Enterprise Password Manager juga dilengkapi dengan sejumlah fitur nyaman yang mencakup berbagi akses ke tim (atau pihak ke -3 bahkan) tanpa pernah berbagi kata sandi. Ini bahkan termasuk situs web dan layanan yang telah ditambahkan oleh Authenticator (TOTP) selain nama pengguna/kata sandi.
Otentikasi dua faktor untuk perusahaan tersedia dalam sejumlah format termasuk aplikasi seluler Saaspass, token hard dan token USB yang mendukung standar HOTP dan TOTP, dan token Fido U2F yang juga termasuk Yubico Yubikey Yubico’s Yubikey.
Lifelock Saaspass.com kata sandi manajer dilengkapi dengan sejumlah fitur:
- Autofill & Autologin di komputer Anda dengan ekstensi browser dari portal web
- Autofill & Autologin di komputer Anda dengan ekstensi browser dari klien SSO
- Autofill & Autologin dalam aplikasi seluler
- Amankan kata sandi Anda dengan otentikasi dua faktor & tambahkan autentikator jika memungkinkan
- Dapat digabungkan dengan autentikator untuk Autofill & Autologin di Mobile & Computer
- Kemampuan untuk menyesuaikan nama tampilan Manajer Kata Sandi Anda
- Dukungan otentikasi multifaktor
- Anda dapat mengkloning/menyinkronkan manajer kata sandi Anda ke beberapa perangkat
- Kemampuan untuk menghapus perangkat lain dari jarak jauh
- Kemampuan cadangan dan kembalikan jika Anda kehilangan perangkat Anda
- Kemampuan cadangan dan pemulihan dimatikan secara permanen
- Kemampuan pemulihan lanjutan dengan verifikasi nomor ponsel dan pengaturan pemulihan khusus (bawa pertanyaan dan jawaban Anda sendiri – byoq & a)
- Manajemen Kata Sandi Perusahaan
- Berbagi akses dengan tim tanpa berbagi kata sandi & kode authenticator
- Berbagi akses dengan tim tanpa berbagi kata sandi
- Manajemen Kata Sandi Perusahaan dengan Login Otentikasi Multi-Faktor
- Dukungan Manajemen Kata Sandi Perusahaan dengan Dukungan Fido U2F
- Yubico’s Yubikey Tes & Diverifikasi
- Manajemen Kata Sandi Perusahaan dengan Token Hard (keduanya HOTP/TOTP)
- Amankan tanda tunggal di (SSO)
- Lebih dari 8000 situs web dan layanan yang telah ditentukan sebelumnya & lebih banyak ditambahkan setiap hari
- Logo untuk sebagian besar situs web populer
- Salin/Tempel Kemampuan dengan Menyalin Otomatis untuk Browser Eksternal
- Dukungan ID Sentuh
- Dukungan keypad yang diacak (untuk mencegah selancar bahu)
- Pola membuka kunci (keduanya terlihat & tidak terlihat) dukungan pada perangkat Android
- Kemampuan untuk mengubah panjang pin
- Secure Notes – Notepad aman yang dienkripsi untuk menyimpan catatan pribadi dll.
- Menu utama yang dapat Anda sesuaikan
- Generator kata sandi seluler disertakan dengan kemampuan salin/tempel
- Generator Kata Sandi Desktop
- Tidak perlu mengingat kata sandi
- . & lebih banyak lagi
Untuk komputer Anda unduh salah satu ekstensi browser kami
Apakah LifeLock menawarkan manajer kata sandi?


Apakah Anda memiliki kata sandi yang kuat dan unik untuk setiap akun online Anda? Anda harus. Dan bagaimana Anda membantu memastikan bahwa kata sandi dan informasi lainnya’berbagi kembali secara online tetap seaman mungkin?
Artikel Terkait Kata Sandi & Enkripsi
Enkripsi apa yang perlu Anda ketahui
Enkripsi membantu Anda tetap aman saat melakukan hal -hal seperti menjelajahi web, berbelanja online, dan membaca email di komputer atau perangkat seluler Anda. Begini caranya.
Adalah manajer kata sandi yang tepat untuk Anda?
Manajer Kata Sandi adalah pilihan yang baik bagi banyak orang untuk mengelola akun online mereka. Tapi bagaimana Anda tahu jika ada yang tepat untuk Anda?
5 cara untuk membantu melindungi informasi pribadi Anda secara online
Pelajari lebih lanjut tentang cara membantu melindungi informasi pribadi Anda secara online dengan 5 tips sederhana ini dari Lifelock.
Penipuan Amal: 9 tips untuk membantu menghindari pemalsuan
Kesempatan untuk penipuan karakter palsu tinggi, dengan begitu banyak orang yang membutuhkan karena Covid-19.
Mulailah perlindungan Anda,
Daftarkan dalam hitungan menit.
Merek Lifelock adalah bagian dari Nortonlifelock Inc. Perlindungan pencurian identitas seumur hidup tidak tersedia di semua negara.
Hak Cipta © 2023 Nortonlifelock Inc. Seluruh hak cipta. Nortonlifelock, logo Nortonlifelock, logo centang, Norton, Lifelock, dan logo Lockman adalah merek dagang atau merek dagang terdaftar dari Nortonlifelock Inc. atau afiliasinya di Amerika Serikat dan negara lain. Firefox adalah merek dagang dari Mozilla Foundation. Android, Google Chrome, Google Play dan Google Play Logo adalah merek dagang dari Google, LLC. Mac, iPhone, iPad, Apple dan logo Apple adalah merek dagang dari Apple Inc., Terdaftar di U.S. dan negara lain. App Store adalah tanda layanan dari Apple Inc. Alexa dan semua logo terkait adalah merek dagang dari Amazon.com, inc. atau afiliasinya. Logo Microsoft dan jendela adalah merek dagang dari Microsoft Corporation di U.S. dan negara lain. Robot Android direproduksi atau dimodifikasi dari pekerjaan yang dibuat dan dibagikan oleh Google dan digunakan sesuai dengan istilah yang dijelaskan dalam Creative Commons 3.0 Lisensi Atribusi. Nama lain mungkin menjadi merek dagang dari pemiliknya masing -masing.
Saat Norton Lifelock dan LastPass dilanggar, dapatkah kita mempercayai manajer kata sandi?
Karena dua layanan utama menderita insiden keamanan, adalah manajer kata sandi hingga tugas melindungi data pribadi?
Lebih dari 6.000 pelanggan Norton Lifelock mungkin menderita serangan isian kredensial, mengkompromikan data pribadi mereka. Pelanggaran menjadi panas setelah serangan yang berhasil pada LastPass Layanan Manajer Kata Sandi lainnya, yang membawa keamanan platform tersebut – yang dirancang untuk melindungi informasi pribadi – menjadi pertanyaan. Manajer kata sandi menawarkan tingkat keamanan yang sangat bervariasi, kata para ahli Monitor teknologi, Dan penting bagi pelanggan untuk meneliti solusi yang mereka pilih secara menyeluruh.

Ribuan akun Norton Password Manager dilanggar
Pernyataan dari Gen Digital, Norton Lifelock’perusahaan induk, mengatakan pelanggan telah mengalami serangan isian kredensial dalam beberapa minggu terakhir. Insiden telah dilaporkan membentang sejauh 1 Desember tahun lalu.
Perusahaan’Sistem S “tidak dikompromikan,” Menurut pernyataan yang dikeluarkan sebagai bagian dari pemberitahuan pelanggaran data. Tapi, katanya, “Kami sangat percaya bahwa pihak ketiga yang tidak sah tahu dan telah memanfaatkan nama pengguna dan kata sandi Anda untuk akun Anda. Kombinasi nama pengguna dan kata sandi ini berpotensi juga diketahui orang lain.”
Menurut data yang dikumpulkan oleh Norton Lifelock, perusahaan terdeteksi “volume besar yang luar biasa” dari upaya login yang gagal pada 12 Desember menunjukkan kemungkinan serangan isian kredensial. Di sinilah detail login yang dicuri dari satu platform digunakan pada yang lain, dengan harapan pengguna telah memilih kata sandi yang sama atau serupa di beberapa akun.
Norton Lifelock mengirim pemberitahuan pelanggaran ke total 6.450 pemegang akun. “Dalam mengakses akun Anda dengan nama pengguna dan kata sandi Anda, pihak ketiga yang tidak sah mungkin telah melihat nama depan, nama belakang, nomor telepon, dan alamat surat Anda,” Perusahaan berkata.
Pelanggan yang telah dilanggar mungkin memiliki data di lemari besi pribadi mereka yang terpapar. Yang terpengaruh adalah orang -orang yang’Kunci Master Manajer Kata Sandi dan Kata Sandi Akun Norton serupa. Ini memudahkan penjahat berputar dari satu akun ke akun lainnya, kata perusahaan itu. Ini telah mengatur ulang kata sandi pada akun yang terkena dampak untuk mencegah pelanggan diakses secara ilegal lagi.
Apakah manajer kata sandi aman untuk digunakan?
Berita Pelanggaran Norton Lifelock datang berminggu -minggu setelah gugatan hukum class action diluncurkan terhadap lastpass karena gagal mengungkapkan tingkat serangan siber. Layanan manajemen kata sandi menderita pelanggaran data dalam kode masternya pada Agustus 2022 tetapi tidak’t mengungkapkan sejauh mana insiden itu hingga Desember, ketika mengkonfirmasi data dari hingga 25 juta pelanggan telah dikompromikan.
Dengan banyak pekerja, terutama mereka yang merupakan bagian dari tim jarak jauh, menggunakan perangkat mereka sendiri untuk tujuan kerja, pertanyaan yang, jika ada, manajer kata sandi aman untuk digunakan adalah salah satu yang harus dikelola oleh para pemimpin teknologi. Tetapi sementara prospek perusahaan seperti LastPass atau Norton Lifelock harus menahan rentetan serangan siber yang konstan mungkin bukan yang menghibur, para ahli mengatakan sistem tetap bermanfaat, paling tidak karena banyak orang memiliki pendekatan selang untuk keamanan kata sandi untuk keamanan kata sandi.
Konten dari mitra kami
Solusi Digital Memegang Kunci Departemen Pemerintah Di Bawah Tekanan Untuk Mendorong Efisiensi yang Lebih Besar
Mengapa SDM harus merangkul alat baru untuk melayani tenaga kerja yang cepat berubah
Mengapa perusahaan asuransi merangkul kekuatan transformasional cloud
Survei Kata Sandi Google mengungkapkan bahwa lebih dari setengah responden telah memberikan kata sandi mereka kepada orang lain, sementara 22% responden telah berbagi kata sandi mereka untuk situs streaming, 17% untuk platform media sosial dan 17% untuk akun belanja online online. Sementara itu laporan tentang keamanan kata sandi oleh perusahaan keamanan Bitwarden menunjukkan bahwa 34% responden di Inggris menggunakan manajer kata sandi, melakukannya karena mereka “terus melupakan kata sandi mereka.”
Lihat semua nawala mendaftar ke data buletin, wawasan, dan analisis kami yang dikirimkan kepada Anda oleh tim Monitor Teknologi mendaftar di sini
Karena itu, serangan cyber yang berhasil terhadap perusahaan manajemen kata sandi harus diambil dalam konteks mereka yang lebih luas, menurut Darren Guccione, CEO dan salah satu pendiri perusahaan keamanan Keeper Security:
“Pelanggan yang mengandalkan penyedia keamanan mereka untuk melindungi akun dan informasi mereka yang paling sensitif,” Kata Guccione. “Namun, insiden terisolasi ini dengan penyedia layanan tertentu tidak boleh mencegah individu atau perusahaan menggunakan manajer kata sandi yang aman.
“Sangat penting bahwa masyarakat memahami lebih dari 80% pelanggaran data disebabkan oleh kata sandi yang lemah atau dicuri, kredensial dan rahasia. Pertanyaannya bukan apakah manajer kata sandi harus digunakan sama sekali, tetapi manajer tertentu harus mempercayakan data mereka.”
Seperti apa penampilan perusahaan manajemen kata sandi yang sukses?
Saat memilih manajer kata sandi, kata Guccione “Tidak semua perangkat lunak cybersecurity dibuat sama.”
“Pertimbangan yang paling penting adalah mengevaluasi kekuatan manajer kata sandi, termasuk bagaimana mereka menyimpan, mengelola, melindungi, dan bertransaksi pada informasi Anda,” dia berkata. “Manajer kata sandi adalah alat vital untuk melindungi akun online Anda dan informasi sensitif, namun, alat itu harus memenuhi standar keamanan tertinggi. Pengguna tidak lagi dapat mengasumsikan setiap manajer kata sandi di pasaran akan memberikan tingkat perlindungan yang sama.”
Memang, manajer kata sandi berbasis browser dapat menjadi masalah kata Chris Hauk, Privasi Konsumen Advokat di Pixel Privacy. “Sementara setiap manajer kata sandi tunduk pada pelanggaran data atau peretasan, saya sangat waspada terhadap manajer kata sandi berbasis browser, seperti yang dibangun di google chrome,” Kata Hauk. “Ini karena para manajer ini mungkin kekurangan otentikasi dua faktor dan enkripsi yang kuat.”
Sarannya adalah untuk “Temukan Manajer Kata Sandi yang menyimpan informasi Anda dalam format yang aman dan terenkripsi” itu tidak bisa dibuka “hanya dengan menggunakan kata sandi lokal yang tidak diketahui oleh manajer kata sandi’pengembang S.”
Norton Lifelock memperingatkan kompromi akun manajer kata sandi
Akun manajer kata sandi mungkin, ironisnya, telah dikompromikan melalui isian kredensial sederhana, berkat penggunaan kembali kata sandi.
13 Januari 2023
Sumber: Skorzewiak via Alamy Stock Photo
Pelanggan Norton Lifelock telah menjadi korban serangan kredensial. Cyberattackers menggunakan daftar pihak ketiga dari nama pengguna dan kata sandi yang dicuri untuk mencoba masuk ke akun Norton, dan mungkin manajer kata sandi, perusahaan ini memperingatkan.
Gen Digital, pemilik merek LifeLock, mengirimkan pemberitahuan pelanggaran data kepada pelanggan, mencatat bahwa mereka mengambil aktivitas pada dec. 12, ketika sistem IDS -nya menandai “login gagal yang luar biasa tinggi” di akun Norton. Setelah investigasi 10 hari, ternyata aktivitas itu membentang kembali ke Desember. 1, kata perusahaan itu.
Sementara Gen Digital tidak mengatakan berapa banyak akun yang dikompromikan, itu mengingatkan pelanggan bahwa para penyerang dapat mengakses nama, nomor telepon, dan alamat surat dari akun Norton mana pun di mana mereka berhasil.
Dan itu menambahkan, “Kami tidak dapat mengesampingkan bahwa pihak ketiga yang tidak sah juga memperoleh detail yang disimpan [di Norton Password Manager], terutama jika kunci manajer kata sandi Anda identik atau sangat mirip dengan kata sandi akun Norton Anda.”
“Detail” itu, tentu saja, adalah kata sandi kuat yang dihasilkan untuk layanan online apa pun yang digunakan korban, termasuk login perusahaan, perbankan online, pengarsipan pajak, aplikasi pesan, situs e-commerce, dan banyak lagi.
Kata sandi menggunakan kembali subverts manajemen kata sandi
Dalam serangan kredensial, aktor ancaman menggunakan daftar login yang diperoleh dari sumber lain-membeli info akun yang retak di web gelap, misalnya-untuk mencoba terhadap akun baru, berharap bahwa pengguna telah menggunakan kembali alamat email dan kata sandi mereka di berbagai layanan di berbagai layanan.
Dengan demikian, ironi insiden Norton tidak hilang pada Roger Grimes, penginjil pertahanan berbasis data di Knowbe4.
“Jika saya memahami fakta yang dilaporkan, ironisnya adalah bahwa pengguna yang menjadi korban mungkin akan dilindungi jika mereka telah menggunakan manajer kata sandi yang terlibat untuk membuat kata sandi yang kuat di akun Norton Logon mereka,” katanya melalui email. “Manajer Kata Sandi membuat kata sandi yang kuat dan acak yang pada dasarnya tidak dapat diselenggarakan dan tidak dapat disembuhkan. Serangan di sini tampaknya adalah bahwa pengguna menciptakan sendiri dan menggunakan kata sandi lemah untuk melindungi akun Norton Logon mereka yang juga melindungi Norton Password Manager mereka.”
Penyerang akhir-akhir ini telah memfokuskan sistem manajemen identitas dan akses sebagai target, mengingat bahwa satu kompromi dapat membuka kunjungan harta karun data yang benar-benar di seluruh akun bernilai tinggi untuk penyerang, belum lagi sejumlah poin pivot perusahaan untuk memindahkan lebih dalam ke jaringan.
LastPass, misalnya, ditargetkan pada Agustus 2022 melalui serangan peniruan, di mana cyberattackers dapat menembus lingkungan pengembangannya untuk kabur dengan kode sumber dan data pelanggan. Bulan lalu, perusahaan menderita serangan lanjutan pada ember penyimpanan cloud yang digunakannya.
Dan Maret lalu, Okta mengungkapkan bahwa cyberattackers telah menggunakan sistem insinyur dukungan pelanggan pihak ketiga untuk mendapatkan akses ke panel administrasi back-end OKTA untuk mengelola pelanggan-di antara hal-hal lain. Sekitar 366 pelanggan terpengaruh, dengan dua pelanggaran data aktual terjadi.
Ikatkan dengan ancaman keamanan siber terbaru, kerentanan yang baru ditemukan, informasi pelanggaran data, dan tren yang muncul. Dikirimkan harian atau mingguan langsung ke kotak masuk email Anda.
Apakah LifeLock menawarkan manajer kata sandi?

Ketahui risiko Anda, amankan apa yang penting Temukan lebih banyak
Portal Dukungan Pelanggan

Dapatkan dukungan
Terinspirasi
Kiat dan tren keamanan siber terbaru
Lihat seperti apa kesuksesan dengan Outpost24
Tren keamanan siber
TELAH DIINFORMASIKAN
Webinar dan video produk sesuai permintaan
Penelitian, Panduan Praktik Terbaik dan Lembar Data
Instruksi untuk menggunakan produk kami
Whitepaper manajemen kerentanan berbasis risiko prediktif

Unduh
Program Mitra
Mitra di dekat Anda
Portal Mitra
GABUNG
Mengapa bekerja dengan kami
PERUSAHAAN
Penyedia tepercaya
Kami ISO/IEC 27001: 2013 Bersertifikat untuk Praktik Terbaik ISMS untuk Melindungi Data Anda. MEMULAI
Pelanggaran Manajer Kata Sandi Lain: Kiat Praktis untuk Melindungi Kredensial Dicuri
Mengingat pelanggaran manajer kata sandi baru -baru ini, para ahli kami telah memberikan tips tentang cara melindungi organisasi Anda dari kredensial yang dikompromikan.

Dalam beberapa minggu terakhir, cybersecurity sekali lagi didorong menjadi sorotan dengan berita bahwa LastPass dan Norton Lifelock, dua layanan manajemen kata sandi populer, telah ditargetkan dalam serangan cyber, menghasilkan kompromi akun manajer kata sandi pelanggan.
Menurut laporan, lebih dari 6.000 pelanggan Norton Lifelock mungkin menderita serangan isian kredensial, yang telah membahayakan data pribadi mereka. Serangan LastPass, yang terjadi sesaat sebelum pelanggaran Norton Lifelock, telah mempertanyakan keamanan platform tersebut, yang secara khusus dirancang untuk melindungi informasi pribadi.
Apakah manajer kata sandi aman?
Para ahli telah menunjukkan bahwa manajer kata sandi menawarkan tingkat keamanan yang sangat bervariasi dan penting bagi pelanggan untuk meneliti solusi yang mereka pilih secara menyeluruh sebelum mempercayakan data sensitif mereka padanya.
Salah satu alasan utama mengapa serangan ini sangat berbahaya adalah bahwa seringkali ada sangat sedikit yang dapat dilakukan untuk mengidentifikasi dan mendeteksi penyusup yang menggunakan kredensial yang diketahui atau tepercaya untuk mendapatkan akses ke suatu sistem. Inilah sebabnya mengapa sangat penting bagi perusahaan untuk secara proaktif memantau kredensial yang bocor dan mengingatkan tim keamanan untuk mengatur ulang kata sandi setelah penemuan, untuk mengurangi risiko pelanggaran data atau serangan ransomware. Untuk organisasi yang menggunakan Active Directory, ini diotomatisasi dengan kebijakan kata sandi Specops’Perlindungan kata sandi yang dilanggar yang memaksa perubahan kata sandi pada logon berikutnya jika kata sandi pengguna muncul dalam daftar kata sandi yang dilanggar.
Sayangnya, ancaman yang ditimbulkan oleh kredensial curian itu terlalu nyata, dan bukan hanya bisnis kecil atau tidak jelas yang berisiko, sebagaimana dibuktikan dalam pelanggaran terbaru ini. Beberapa serangan ransomware paling terkenal dalam beberapa tahun terakhir, seperti penghapusan pipa kolonial, telah dilakukan dengan menggunakan kata sandi yang dicuri atau dikompromikan.
Mempertimbangkan serangan baru -baru ini, lebih penting dari sebelumnya bagi individu dan bisnis untuk memprioritaskan keamanan siber dan mengambil langkah -langkah untuk melindungi informasi sensitif mereka. Dengan mengambil langkah proaktif untuk melindungi diri kita sendiri dan data kita, kita dapat membentuk pertahanan dasar untuk mengurangi risiko menjadi korban serangan cyber berikutnya.
Membangun Pertahanan Dasar
Salah satu langkah terpenting yang dapat diambil oleh individu dan bisnis untuk melindungi diri mereka sendiri adalah dengan menggunakan kata sandi unik untuk setiap situs dan akun, yang mengurangi kemungkinan beberapa login dikompromikan jika terjadi pelanggaran. Pengusaha memiliki tanggung jawab untuk secara teratur memantau dan menegakkan perubahan kata sandi untuk mengurangi jendela peluang untuk penjahat cyber. Organisasi terkemuka seperti NCSC merekomendasikan pendekatan proaktif reguler yang berfokus pada pemantauan jaringan keamanan real-time untuk mengurangi risiko perubahan kata sandi yang dijadwalkan dieksploitasi oleh peretas.
Cara efektif lain untuk mengamankan organisasi Anda adalah dengan memasukkan otentikasi multi-faktor. Ini mengharuskan pengguna untuk mengonfirmasi identitas mereka menggunakan bentuk otentikasi tambahan di luar nama pengguna dan kata sandi hanya. Lapisan keamanan tambahan ini membuat penyerang lebih sulit mengakses file organisasi Anda – bahkan jika mereka telah memperoleh kredensial curian.
Manajer Kata Sandi juga bisa menjadi lini pertahanan pertama yang hebat melawan pelanggaran, terlepas dari berita utama terbaru ini, asalkan mereka membentuk garis pertahanan pertama dalam strategi keamanan yang lebih kuat secara keseluruhan. Alat-alat ini secara otomatis menghasilkan kata sandi acak yang unik, berkekuatan tinggi, untuk setiap situs dan aplikasi dan menyimpannya di lemari besi digital terenkripsi yang dapat diakses dari perangkat apa pun yang menjalankan sistem operasi apa pun. Manajer Kata Sandi membantu karyawan menghindari menggunakan kata sandi daur ulang dan dapat menjaga informasi pribadi aman dari penjahat cyber.
Tapi seperti kita’Sepertinya, alat -alat ini tidak sempurna, dan akan mengizinkan organisasi mana pun untuk mempercayai keamanan kredensial mereka sendirian. Jadi, sementara alat dan praktik ini dapat membantu melindungi organisasi Anda, penting untuk diingat bahwa penjahat cyber selalu mengembangkan taktik mereka, dan pelanggaran masih dapat terjadi meskipun ada upaya terbaik Anda. Itulah mengapa penting untuk tetap mendapatkan informasi keamanan terbaru dan bekerja dengan para ahli keamanan siber untuk mengembangkan rencana keamanan komprehensif yang membahas kebutuhan spesifik organisasi Anda.
Mengandalkan strategi keamanan yang solid
Sebagai kesimpulan, melindungi organisasi Anda dari risiko kredensial yang dicuri atau dikompromikan sangat penting dalam lanskap cyber saat ini. Dengan mengambil langkah -langkah proaktif untuk melindungi informasi sensitif Anda, Anda dapat mengurangi risiko menjadi korban serangan cyber berikutnya, tetapi langkah -langkah ini sendirian’T cukup.
Sebaliknya, organisasi harus menggabungkan alat praktis dengan layanan yang kuat dan dapat diandalkan dari para ahli keamanan siber jika mereka ingin membangun pertahanan yang dapat menahan apa pun’s bersembunyi di luar perimeter mereka.
Salah satu layanan tersebut adalah Ancaman Intelijen, lengkap dengan alat deteksi waktu nyata-seperti Outpost24’S Blueliv Ancaman Kompas. Deteksi real-time bisa sangat berharga dalam meringankan risiko yang ditimbulkan oleh kredensial curian. Dengan secara proaktif memantau data login curian dan memperingatkan keamanan TI untuk mengatur ulang kata sandi atau memeriksa kegiatan yang mencurigakan, organisasi Anda dapat mengurangi kemungkinan menjadi korban serangan ransomware, seperti yang dari Conti ke Revil, yang memanfaatkan kredensial curian untuk mendapatkan akses ke sistem Anda.
Modul Pengambilan Kredensial Blueliv adalah alat yang kuat yang dirancang untuk mendeteksi kredensial yang dikompromikan secara real-time dan memulihkan yang menjadi milik pelanggan, pengguna internal, atau pemasok pihak ketiga. Dengan memblokir infeksi di sumbernya, Anda dapat mencegah pelanggaran data skala besar yang berpotensi memengaruhi seluruh organisasi Anda.
Dengan menggabungkan solusi ancaman canggih kami dengan kebersihan keamanan yang tepat, hari ini’organisasi S dapat menghentikan kredensial curian – dan risiko yang mereka sebutkan – di jalurnya.