


Apakah Linux membutuhkan firewall?
Apakah Linux membutuhkan firewall?
Ringkasan:
Linux tidak memerlukan firewall secara default, tetapi dapat berguna dalam situasi tertentu. Sebagian besar distribusi Linux tidak datang dengan firewall yang sudah diinstal sebelumnya. Namun, ada alasan mengapa Anda mungkin ingin mempertimbangkan menggunakan firewall di sistem Linux Anda. Jika Anda hanya menggunakan komputer pribadi Anda pada WLAN yang aman, dan komputer Anda memiliki alamat IP pribadi yang menghubungkan ke router dengan alamat IP publik, maka Anda mungkin tidak memerlukan firewall terpisah. Namun, jika Anda memiliki program yang berjalan di sistem Linux Anda yang memulai server web atau jenis server lain untuk akses jarak jauh, dapat membantu menggunakan firewall untuk membatasi koneksi yang masuk. Selain itu, Anda mungkin ingin menggunakan firewall untuk memblokir paket ICMP jika Anda tidak ingin komputer Anda menanggapi ping. Secara keseluruhan, sementara firewall mungkin tidak diperlukan untuk semua pengguna Linux, itu dapat memberikan lapisan keamanan tambahan.
Poin -Poin Kunci:
- Sistem Linux tidak datang dengan firewall yang sudah dipasang sebelumnya.
- Firewall mungkin tidak diperlukan jika Anda menggunakan komputer pribadi pada WLAN yang aman.
- Jika Anda memiliki program yang berjalan di sistem Linux Anda yang memulai server web atau jenis server lain untuk akses jarak jauh, firewall dapat membantu membatasi koneksi yang masuk.
- Firewall dapat digunakan untuk memblokir paket ICMP jika Anda tidak ingin komputer Anda merespons ping.
- Jika Anda terhubung langsung ke Internet dengan alamat IP publik dan jika Anda memiliki masalah keamanan khusus, menggunakan firewall mungkin bermanfaat.
Pertanyaan:
- Apakah semua sistem Linux dilengkapi dengan firewall yang sudah dipasang sebelumnya?
- Adalah firewall yang diperlukan untuk komputer pribadi di WLAN yang aman?
- Kapan berguna untuk menggunakan firewall pada sistem Linux?
- Dapatkah firewall digunakan untuk memblokir paket ICMP?
- Dalam situasi apa yang akan menggunakan firewall di Linux bermanfaat?
- Apakah ada pengaturan firewall default di Debian atau Ubuntu?
- Apa tujuan dari firewall?
- Apakah Anda memerlukan firewall untuk koneksi keluar?
- Alat apa yang tersedia di Linux untuk memantau port terbuka?
- Dapatkah firewall membuat komputer Anda tidak terlihat untuk memindai port?
- Adalah firewall yang diperlukan jika Anda tidak menawarkan layanan apa pun di komputer Anda?
- Dapatkah firewall membantu mendeteksi dan mencatat paket yang ditolak?
- Apakah ada perbedaan antara kebutuhan akan firewall di Linux dibandingkan dengan windows?
- Peran apa yang dimainkan Nat dalam menentukan kebutuhan firewall pada sistem Linux?
- Kapan mungkin disarankan untuk menggunakan router dengan perangkat lunak khusus sebagai firewall?
Tidak, sebagian besar distribusi Linux tidak datang dengan firewall yang sudah diinstal sebelumnya.
Jika komputer pribadi Anda terhubung ke WLAN yang aman dan memiliki alamat IP pribadi yang menghubungkan ke router dengan alamat IP publik, maka firewall yang terpisah mungkin tidak diperlukan.
Menggunakan firewall pada sistem Linux dapat berguna jika Anda memiliki program yang menjalankan yang memulai server web atau jenis server lain untuk akses jarak jauh.
Ya, firewall dapat digunakan untuk memblokir paket ICMP jika Anda tidak ingin komputer Anda menanggapi ping.
Menggunakan firewall di Linux dapat bermanfaat jika Anda terhubung langsung ke internet dengan alamat IP publik dan memiliki masalah keamanan khusus.
Tidak, tidak ada pengaturan firewall default di Debian atau Ubuntu.
Firewall digunakan untuk memfilter paket jaringan dan dapat mengizinkan atau melarang koneksi.
Dalam kebanyakan kasus, Anda tidak memerlukan firewall untuk koneksi keluar pada sistem Linux.
Alat seperti NetStat dapat digunakan di Linux untuk memantau port terbuka dan statusnya.
Dengan mengonfigurasi firewall Anda untuk menjatuhkan semua paket yang meminta koneksi ke port tertutup, Anda dapat membuat komputer Anda tidak terlihat ke sebagian besar pemindaian port.
Jika Anda tidak menawarkan layanan apa pun di komputer Anda, koneksi yang masuk akan ditolak, jadi firewall mungkin tidak diperlukan dalam kasus ini.
Ya, dengan menggunakan firewall dan mencatat paket yang ditolak, Anda dapat memantau ketika sesuatu di luar mencoba terhubung ke sesuatu di dalam atau ketika upaya komunikasi tertentu diblokir.
Ya, kebutuhan akan firewall mungkin berbeda di Linux dibandingkan dengan Windows. Sistem Linux umumnya menyediakan alat untuk memantau port terbuka dan secara eksplisit mengontrol proses daemon yang diketahui, yang dapat mengurangi kebutuhan untuk firewall terpisah.
Jika komputer Anda terhubung ke router menggunakan NAT dengan alamat IP publik, router itu sendiri dapat berfungsi sebagai firewall, berpotensi mengurangi kebutuhan untuk firewall terpisah pada sistem Linux Anda.
Menggunakan router dengan perangkat lunak khusus, seperti tomat, dapat disarankan jika Anda ingin memiliki lebih banyak opsi kontrol dan penyesuaian untuk pengaturan firewall Anda.
Apakah Linux membutuhkan firewall?
Cukup rumit, ISN’t itu?
Apakah saya memerlukan firewall khusus di komputer pribadi
Saya bertanya -tanya tentang masalah keamanan Linux. Kebanyakan orang setuju bahwa pemindai virus tidak berguna pada sistem Linux, tetapi bagaimana dengan firewall? Saya menggunakan debian wheezy stable dan sebelum digunakan ubuntu 12.04. Jika saya hanya memiliki PC pribadi yang masuk ke WLAN yang aman, apakah saya memerlukan firewall dan apa yang sudah diatur pada dua OS yang disebutkan di atas?
55.3K 26 26 Lencana Emas 146 146 Lencana Perak 224 224 Lencana Perunggu
Ditanya 6 Nov 2013 jam 16:50
625 2 2 Lencana Emas 11 11 Lencana Perak 16 16 Lencana Perunggu
Anda juga tidak harus memilikinya tetapi tidak ada salahnya. Lihat UNIX.StackExchange.com/pertanyaan/2546/…
6 Nov 2013 jam 17:28
Anda bisa menggunakan router dengan perangkat lunak khusus. Tomat itu bagus.
6 Nov 2013 jam 17:40
Saya tidak yakin saya melihat perlunya satu, mengingat bahwa semua distro menyertakan alat seperti NetStat, di mana Anda dapat melihat dengan tepat apa TCP, UDP, dll port terbuka dan statusnya, dan juga di mana Anda dapat secara eksplisit mengontrol proses daemon yang diketahui diketahui daemon yang diketahui diketahui. Seperti yang saya tahu, pengguna Windows memiliki firewall karena Windows 95 dan awal NT tidak memiliki alat, atau dokumentasi tentang apa yang mendengarkan, bagi orang -orang untuk merasa nyaman menempatkan mereka di jaringan sewenang -wenang.
6 Nov 2013 jam 17:41
@Bruceediger untuk memusatkan kebijakan Anda.
6 Jan 2019 pukul 14:30
3 Jawaban 3
Bagian Mudah Pertama: Tidak ada firewall yang diatur secara default di Debian atau Ubuntu, atau sebagian besar distro linux yang saya tahu.
Apakah kamu membutuhkan Firewall di Linux? Mungkin tidak, karena sebagian besar program pada sistem Linux yang mendengarkan koneksi yang masuk harus dimulai secara eksplisit oleh seseorang, dan diinstal dari repositori paket yang dijalankan oleh distro. Dan jika Anda menggunakan WLAN tepercaya, komputer Anda mungkin memiliki alamat IP pribadi, dan terhubung ke router menggunakan NAT dengan alamat IP publik, dan router itu juga berfungsi sebagai firewall.
Alasan Anda mungkin membutuhkan firewall di Linux:
- Ada banyak program yang memulai server web (atau server jenis lainnya) sehingga Anda dapat berinteraksi dengan program dari mesin apa pun. Jika Anda tidak perlu berinteraksi dari jarak jauh dengan program semacam ini, Anda dapat menggunakan firewall untuk memblokir semua koneksi yang tidak datang dari komputer itu sendiri.
- Anda tidak ingin komputer Anda merespons ping . Maka Anda akan menggunakan firewall untuk menjatuhkan semua paket ICMP. Anda juga dapat membuat Firewall Anda menjatuhkan semua paket yang meminta koneksi ke port tertutup tanpa komputer Anda merespons sama sekali. Ini akan membuat Anda tidak terlihat untuk (praktis semua) pemindaian port jika, misalnya, Anda menggunakan WLAN di kedai kopi yang teduh.
- Anda terhubung langsung ke internet dengan alamat IP publik dan kemudian bergabung dengan sekelompok ruang obrolan IRC yang berani menyajikan penghuni untuk meretas Anda.
- Anda sedang diburu oleh negara-bangsa.
Dijawab 7 Nov 2013 jam 20:36
166 2 2 Lencana Perunggu
Anda biasanya tidak membutuhkan firewall.
Firewall (lebih tepatnya filter paket) digunakan untuk memfilter paket jaringan, saya.e. untuk memungkinkan beberapa koneksi dan melarang orang lain.
Koneksi bisa jalan masuk atau outing.
Sebuah jalan masuk koneksi, i.e. Orang lain ingin terhubung ke komputer Anda, hanya mungkin, jika komputer Anda menawarkan beberapa layanan. – Untuk komputer pribadi, Anda tidak menawarkan layanan apa pun dan tidak ada orang lain yang dapat terhubung dengan Anda. Semua tanpa firewall.
Untuk outing koneksi, i.e. Anda mencoba terhubung ke beberapa komputer lain, Anda memerlukan beberapa perangkat lunak untuk melakukannya. Misalnya Anda menggunakan browser web untuk mengakses beberapa server web jarak jauh. – Dengan semua distribusi Linux, Anda biasanya menginstal hanya perangkat lunak dari repositori distribusi pilihan Anda. – Karena perangkat lunak ini biasanya open source, Anda bisa cukup yakin, perangkat lunak ini hanya melakukan apa yang diklaimnya. – Firewall biasanya tidak akan membantu.
Satu -satunya situasi di mana firewall masuk akal adalah, jika Anda ingin menawarkan beberapa layanan ke bagian tertentu dari jaringan. Dalam hal ini Anda harus mengizinkan koneksi, tetapi membuat koneksi yang tidak Anda inginkan. – Tetapi bahkan dalam hal ini mungkin ada solusi yang lebih mudah seperti TCPWrapper atau konfigurasi layanan Anda.
Anda dapat menggunakan perintah seperti sudo netstat -tupln untuk mendaftar semua layanan aktif. Itu mungkin terikat pada 127.0.0.1 yang berarti mereka hanya dapat diakses dari host yang sama atau terikat ke 0.0.0.0 yang berarti mereka dapat diakses dari mana -mana.
Dijawab 6 Nov 2013 jam 17:17
20.9k 4 4 Lencana Emas 62 62 Lencana Perak 92 92 Lencana Perunggu
Tanpa Firewall, tidak ada batasan pada paket yang masuk atau keluar, jadi tidak masuk akal untuk mengatakan Anda akan melakukannya hanya Butuh satu “jika Anda ingin menawarkan beberapa layanan ke jaringan” tetapi “memfilter koneksi yang tidak Anda inginkan”. Jika Anda tidak peduli tentang penyaringan paket “Anda tidak ingin” saat Anda menawarkan tidak ada layanan, Mengapa Anda peduli tentang penyaringan paket jika Anda? Ancamannya kurang lebih sama.
6 Nov 2013 jam 17:26
Jika Anda tidak menawarkan layanan apa pun, semua koneksi yang masuk ditolak. – Anda tidak membutuhkan firewall untuk itu.
6 Nov 2013 jam 17:43
Kecuali jika Anda akan memeriksa NetStat setiap dua menit, Anda tidak akan pernah tahu apakah dan kapan sesuatu telah membuka port mendengarkan untuk alasan apa pun. Sedangkan jika Anda menggunakan firewall dan log paket yang ditolak, a) “sesuatu” tidak akan berhasil sampai Anda membiarkannya, b) Anda akan tahu kapan sesuatu di luar mencoba dan gagal terhubung ke sesuatu di dalamnya. Juga, tanpa firewall, apa pun dapat terlibat dalam segala jenis komunikasi dengan siapa pun di mana saja, Dan Anda juga tidak akan pernah tahu tentang itu.
6 Nov 2013 jam 19:03
Linux bukan Windows, di mana adalah umum untuk menginstal perangkat lunak yang tidak jelas dari halaman web sewenang -wenang, dengan perilaku yang tidak dapat diprediksi. Di Linux Anda menginstal perangkat lunak dari repositori tepercaya, dengan perilaku yang biasanya didefinisikan. (Tentu saja ini tidak berarti secara otomatis, Anda tidak dapat menembak diri sendiri dengan ini.) – Logging Semua koneksi yang gagal dari luar biasanya akan menghasilkan daftar yang sangat panjang, yang biasanya hanya berguna untuk membuat FUD. – Kira kita harus menyimpulkannya sebagai “topik itu kontroversial”. 😉
6 Nov 2013 jam 19:55
Windows lebih merupakan target, tetapi Unix.StackExchange.com/pertanyaan/96848/… dll – linux tidak imun. Masuk semua paket yang diblokir (terutama di dalam LAN rumah) seharusnya tidak berarti banyak, dan memungkinkan Anda untuk memperhatikan jika salah satu konfigurasi firewall Anda menghambat sesuatu, atau jika ada beberapa “layanan” misterius yang terputus -putus yang Anda tidak tahu dan lebih suka menonaktifkan dengan benar dengan benar. Jika ada sistem lain di jaringan yang melakukan pemungutan suara reguler (ditolak), cukup buat aturan khusus bagi mereka untuk melewatkan logging.
6 Nov 2013 jam 20:11
Memang bukan ide bagus untuk mengekspos port terbuka saat Anda tidak membutuhkannya. Ini meningkatkan paparan Anda terhadap kerentanan keamanan dalam perangkat lunak yang relevan.
Anda tidak menyebutkan WLAN tamu yang terpisah, oleh karena itu saya harus berasumsi bahwa Anda akan mengizinkan perangkat lain seperti laptop tamu, atau ponsel Anda sendiri, untuk terhubung ke WLAN yang sama. Pada gilirannya, Anda harus berasumsi bahwa laptop tamu Anda tidak dapat dipercaya.
Tak satu pun dari dua OS memiliki firewall yang diatur untuk memulai.
Ubuntu bertujuan untuk bertemu sesuatu yang disebut “No Open Ports” secara default. Dalam versi terbaru, mereka gagal melakukannya. (Bug untuk RhythMBox di Ubuntu).
Instalasi standar Debian Wheezy mendengarkan port UDP 111, karena menjalankan RPCBind . (Seperti yang disebutkan di sini)
Saya mendukung memeriksa port terbuka Anda saat ini menggunakan SS atau NetStat . Saya menggunakan instruksi di sini. Dua contoh di atas adalah yang utama yang ingin saya temukan.
Pasti menghapus rpcbind jika Anda tidak menggunakannya. RPCBind hanya diperlukan untuk NFS2 dan NFS3. (Tidak diperlukan untuk NFS4). Jika Anda memiliki PC pribadi dan Anda tidak tahu apa itu NFS, maka Anda tidak menggunakan NFS.
Anda mungkin juga menonaktifkan plugin DAAP di ritme, jika Anda tidak menggunakannya. (Ini adalah salah satu metode untuk mengakses musik melalui jaringan lokal. Jadi Anda bisa menonaktifkannya dan melihat apakah Anda kehilangan musik :-).
Kerugian menjalankan firewall, adalah pemecahan masalah yang diperlukan saat memblokir sesuatu Anda Mengerjakan membutuhkan. Misalnya jika Anda ingin menggunakan BitTorrent, Anda harus mengkonfigurasi firewall Anda untuk mengizinkannya, jika tidak, Anda tidak akan dapat mengunggah (dan algoritma tit-for-tat berarti ini dapat memperlambat unduhan Anda).
Saya menyarankan pendekatan dua tingkat. Pertama pelajari cara memeriksa ss atau netstat . Pastikan Anda menonaktifkan/menghapus program apa pun yang mendengarkan di jaringan yang tidak Anda butuhkan. Kedua, konfigurasikan firewall.
Ketika sesuatu tidak berhasil dan Anda perlu memecahkan masalah, Anda akan dapat 1) memeriksa ulang program apa yang mendengarkan di jaringan, dan 2) sepenuhnya menonaktifkan firewall dengan kepercayaan diri yang baik.
Jika masalah Anda hilang, Anda akan tahu itu adalah masalah firewall. Anda dapat mulai meneliti port apa yang perlu Anda izinkan (atau apakah ada beberapa masalah yang lebih rumit :-). Dan semoga akhirnya mengkonfigurasi dan mengaktifkan kembali firewall, sehingga Anda ditutupi Berikutnya Waktu Ubuntu lupa tentang kebijakan keamanan andalan mereka dan buka port baru yang tidak Anda butuhkan 🙂
Firewall UFW tersedia untuk Debian dan Ubuntu. Ubuntu membuatnya untuk menyediakan “firewall tanpa rumit”.
Apakah Linux membutuhkan firewall?
Reddit dan mitranya menggunakan cookie dan teknologi serupa untuk memberi Anda pengalaman yang lebih baik.
Dengan menerima semua cookie, Anda menyetujui penggunaan cookie kami untuk mengirimkan dan memelihara layanan dan situs kami, meningkatkan kualitas reddit, mempersonalisasi konten dan iklan reddit, dan mengukur efektivitas iklan.
Dengan menolak cookie yang tidak penting, Reddit masih dapat menggunakan cookie tertentu untuk memastikan fungsionalitas yang tepat dari platform kami.
Untuk informasi lebih lanjut, silakan lihat pemberitahuan cookie kami dan kebijakan privasi kami .
Apakah saya membutuhkan firewall di linux?
Firewall adalah seperangkat filter perangkat lunak yang mengontrol lalu lintas yang masuk dan pengeluaran di komputer Anda. Dengan kata -kata sederhana, itu adalah semacam dinding antara komputer Anda dan dunia luar.
Apakah Anda memerlukan firewall di Linux?
Banyak pengguna baru menanyakan pertanyaan ini kepada saya hampir setiap hari. Jawaban singkat, Anda tidak membutuhkannya tetapi lebih baik. Izinkan saya menjelaskan mengapa.
Hampir semua distribusi Linux datang tanpa firewall secara default. Untuk lebih benar, mereka memiliki firewall yang tidak aktif. Karena kernel Linux memiliki firewall bawaan dan secara teknis semua distro Linux memiliki firewall tetapi tidak dikonfigurasi dan diaktifkan. Saya percaya itu karena menggunakan firewall memerlukan beberapa keahlian.
Tapi Don’t khawatir, linux Anda masih aman bahkan tanpa firewall aktif. Secara default, sebagian besar distribusi seperti Ubuntu dan Linux Mint tidak memiliki port terbuka sehingga komputer Anda tidak dapat diakses oleh penyusup.
Namun demikian, saya sarankan untuk mengaktifkan firewall. lebih baik berhati-hati daripada menyesal. Firewall tidak menggunakan banyak sumber daya, tetapi menambahkan lapisan keamanan tambahan. Pengguna yang tidak berpengalaman dapat secara tidak sengaja membuka beberapa port tanpa menyadarinya, misalnya, dengan memasang samba, ssh, apache. Dalam hal ini, firewall masih akan melindungi sistem dari akses luar.
Cara mengatur firewall di linux?
Ada beberapa program yang dapat Anda gunakan untuk mengonfigurasi dan menjalankan firewall di Linux. Tapi saya hanya akan menunjukkan kepada Anda dua program yang saya percaya adalah yang paling layak.
- UFW -Ini mungkin firewall paling ramah pengguna yang tersedia di Linux. Jika Anda seorang pemula yang lengkap atau Anda hanya ingin menggunakan Linux Anda tanpa akan jauh ke dalam pengaturannya, gunakan UFW.
- ptable – yang merupakan cara yang lebih canggih tetapi mungkin yang tepat untuk mengkonfigurasi firewall linux. Jika Anda benar -benar ingin belajar Linux dan Anda bertujuan untuk menjadi ahli Linux, Anda perlu belajar ptables.
UFW – Firewall yang tidak rumit
Seperti yang saya katakan di atas, UFW adalah cara paling sederhana dan paling ramah pengguna untuk menjalankan firewall di Linux. Itu dapat digunakan dengan ujung depan grafis dan juga dari baris perintah saja. Dalam kasus pertama, Anda perlu menginstal program GUFW dari Manajer Perangkat Lunak Anda. Dalam kasus terakhir, pasang hanya UFW, yaitu tanpa G dan dengan demikian tanpa GUI.
Gufw
Jadi, biarkan’s Mulailah dengan antarmuka grafis. Cukup instal GuFW, buka, dan aktifkan.
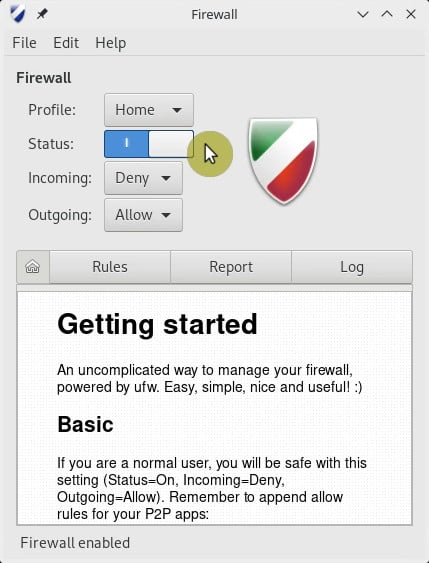
Itu’duduk. Firewall Anda aktif dan pengaturan default ke menyangkal masuk Dan Izinkan keluar Koneksi baik -baik saja untuk sebagian besar pengguna. Tidak ada yang akan dapat terhubung ke komputer Anda, sementara aplikasi apa pun di komputer Anda akan dapat mencapai dunia luar.
Jika Anda perlu membuka beberapa port untuk dapat terhubung ke komputer Anda dari luar, Anda pergi ke tab aturan dan membuka port untuk aplikasi tertentu.
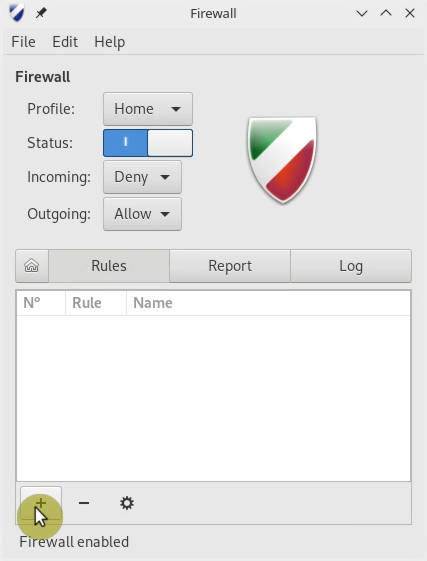
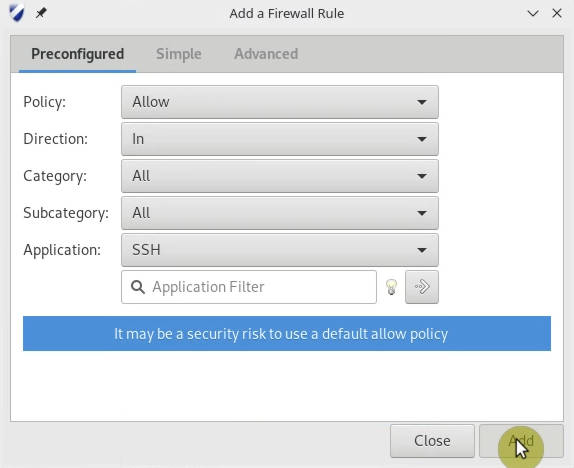
Misalnya, jika Anda perlu mengakses komputer Anda dari jarak jauh melalui SSH, Anda memilih SSH di opsi aplikasi. Anda juga dapat menentukan aturan firewall untuk aplikasi di jendela ini. Jika Anda tidak yakin, simpan pengaturan default. Pastikan Anda SSH diamankan dengan setidaknya dengan kata sandi.
UFW
GuFW adalah aplikasi firewall yang sangat sederhana dan efektif. Namun, itu mungkin tidak selalu bekerja dengan baik di beberapa distro. Misalnya, saya mengalami masalah di GuFW di Manjaro. Jadi, jika Anda tidak takut pada baris perintah, saya merekomendasikan baris perintah UFW. Ini sesederhana dan tidak pernah gagal dalam distro linux yang saya coba.
Instal UFW dari Terminal atau Manajer Perangkat Lunak. Dalam distro yang berbasis di Debian atau Debian seperti Ubuntu, Linux Mint, Elementary dll, Anda akan menjalankan perintah ini untuk menginstalnya:
sudo apt install ufw Untuk mengaktifkan firewall UFW, jalankan:
sudo ufw aktifkan Selanjutnya, periksa statusnya:
Sudo UFW Status Verbose 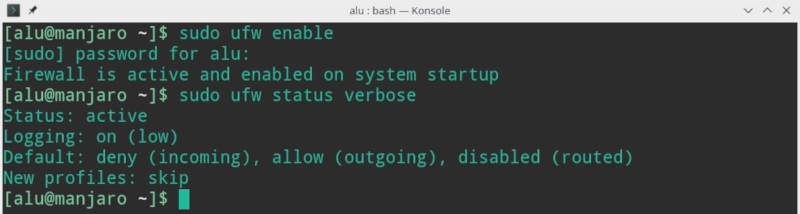
Secara default, ia memiliki aturan yang sama untuk menyangkal masuk dan membiarkan keluar.
Jika perlu Buka beberapa port, Anda hanya perlu menjalankan satu perintah. Misalnya, untuk membuka port SSH, jalankan:
sudo ufw mengizinkan ssh Jika Anda memeriksa statusnya lagi:
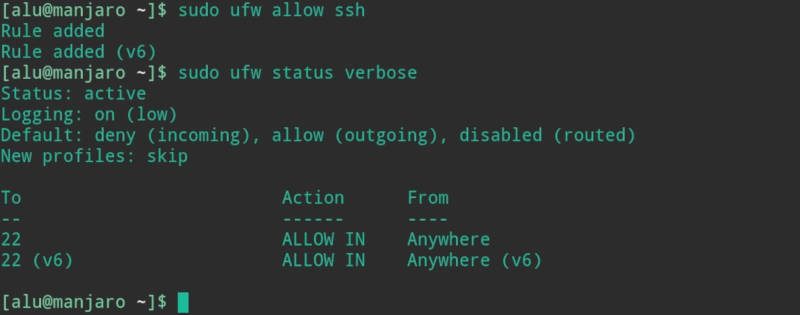
Anda akan melihat port ssh 22 terbuka.
Anda dapat membaca lebih lanjut tentang pengaturan UFW di halaman mannya, cukup jalankan UFW Man .
Saya percaya 99% pengguna akan senang menggunakan GUFW atau UFW karena firewall yang tidak rumit ini menyediakan lapisan keamanan yang andal dengan konfigurasi yang mudah. Namun, jika Anda menginginkan pengalaman Linux hardcore, Anda perlu mencoba mengkonfigurasi ptables.
Ptables – firewall linux canggih
Iptables agak ditujukan untuk penggunaan server di mana orang perlu mengonfigurasi perutean jaringan yang rumit. Untuk pengguna desktop biasa, firewall ptables tidak mudah dimengerti. Jujur, saya mencoba menggunakan iptables berkali -kali di sistem saya, dan saya selalu kembali ke UFW. Anda perlu membaca banyak untuk memahami cara kerja iPables dan cara mengkonfigurasinya untuk kebutuhan Anda. Misalnya, ini adalah aliran proses iptables.
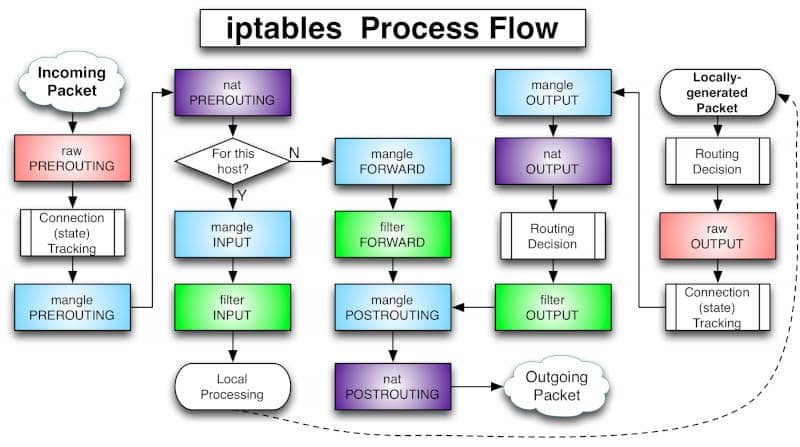
Cukup rumit, ISN’t itu?
Tanpa terlalu jauh ke dalam bagan ini, saya hanya akan mengatakan itu untuk pemula, penting untuk mengetahui bahwa filter input digunakan untuk mengontrol perilaku untuk koneksi yang masuk. Di sinilah Anda kebanyakan menyangkal koneksi. Itu filter keluaran mengontrol rantai untuk koneksi keluar. Ini digunakan untuk mengakses internet, jadi Anda kebanyakan menjaga filter tetap terbuka. Ada juga a rantai maju, Tetapi kecuali Anda melakukan semacam perutean atau sesuatu yang lain di sistem Anda yang memerlukan penerusan, Anda bahkan tidak menggunakan rantai ini.
Tapi saya akan menjaga hal -hal sederhana untuk iptables juga dan saya hanya akan menunjukkan kepada Anda Konfigurasi Firewall Stateful Sederhana Saya belajar dari wiki Linux Arch. Saya percaya ini adalah awal yang baik untuk belajar ptables.
Pertama, buat rantai yang diperlukan
sudo ptables -n tcpsudo ptables -n udp Selanjutnya, jika Anda menggunakan Arch Linux, aktifkan iptables di SystemD, jadi dimulai secara otomatis dengan sistem Anda:
sudo systemctl mengaktifkan ptables.melayani Selanjutnya, menurut Arch Wiki, Anda perlu menambahkan aturan ini:
iptables -P FORWARD DROPiptables -P OUTPUT ACCEPTiptables -P INPUT DROPiptables -A INPUT -m conntrack --ctstate RELATED,ESTABLISHED -j ACCEPTiptables -A INPUT -i lo -j ACCEPTiptables -A INPUT -m conntrack --ctstate INVALID -j DROPiptables -A INPUT -p icmp --icmp-type 8 -m conntrack --ctstate NEW -j ACCEPTiptables -A INPUT -p udp -m conntrack --ctstate NEW -j UDPiptables -A INPUT -p tcp --syn -m conntrack --ctstate NEW -j TCPiptables -A INPUT -p udp -j REJECT --reject-with icmp-port-unreachableiptables -A INPUT -p tcp -j REJECT --reject-with tcp-resetiptables -A INPUT -j REJECT --reject-with icmp-proto-unreachableiptables -t raw -I PREROUTING -m rpfilter --invert -j DROPiptables -I TCP -p tcp -m recent --update --seconds 60 --name TCP-PORTSCAN -j REJECT --reject-with tcp-resetiptables -D INPUT -p tcp -j REJECT --reject-with tcp-resetiptables -A INPUT -p tcp -m recent --set --name TCP-Portscan -j reject --rect -with tcp -resetipTables -i udp -p udp -m terbaru -update - -Seconds 60 --name udp -portscan -j reject --rect -with icmp -port -sunpor -n -port -n -port -n -n -n -port -port -uDp -uDp -j - Portscan -j tolak-reject-with icmp-port-tidak dapat diresapi Untuk membantu Anda sedikit, saya telah menyalin semua perintah ini ke skrip shell ptables_archlinux.SH. Jadi, Anda hanya perlu mengunduhnya, mengekstrak, dan membuatnya dapat dieksekusi:
wget http: // averagelinuxuser.com/wp-content/unggah/2019/02/ptables_archlinux.Zipunzip ptables_archlinux.zipchmod +x ptables_archlinux.SH Akhirnya, jalankan untuk menerapkan semua aturan firewall stateful sederhana:
sudo ./ptables_archlinux.SH Setelah skrip dieksekusi, firewall stateful sederhana dikonfigurasi. Sekali lagi, saya sarankan Anda untuk pergi ke halaman Arch Linux Wiki dan baca lebih lanjut tentang itu di sana.
Kesimpulan
Jika Anda belum menggunakan firewall di Linux Anda, saya sarankan Anda untuk mulai menggunakannya. Anda setidaknya dapat menginstal dan mengkonfigurasi firewall UFW. Dan jika Anda terlalu serius tentang belajar Linux, Anda dapat menggunakan ipables, tetapi kadang-kadang siap untuk berjuang dengan itu 🙂
Jika Anda menyukai artikel ini, Anda mungkin juga menyukai posting serupa tentang pertukaran Linux.
Rata -rata linux userfollow Saya adalah pendiri Proyek Pengguna Linux rata -rata, yang merupakan hobi yang saya kerjakan di malam hari. Pada siang hari saya adalah seorang ilmuwan yang menggunakan komputer untuk menganalisis data genetik.
- Aplikasi Linux
- Linux General
Apakah Linux membutuhkan firewall & cara mengkonfigurasi firewall linux dengan firewall-cmd
Linux lebih aman daripada sistem operasi lainnya. Tapi itu bukan satu -satunya alasan mengapa Anda mungkin tidak membutuhkan antivirus atau firewall saat menggunakan Linux.
Linux tidak kebal. Faktanya, itulah salah satu mitos keamanan siber yang paling umum yang membuat pengguna Linux mendapat masalah. Keyakinan ini membuatnya mudah untuk meletakkan penjaga Anda, dan ketika penjaga Anda turun, Anda kemungkinan besar akan ditinju pengisap. Tetapi hanya karena Linux memiliki lubang keamanan tidak berarti Anda membutuhkan perangkat lunak antivirus atau firewall. Pilihan pengaturan keamanan Anda akan dibahas secara rinci selama pemasangan sistem Linux Anda tetapi Anda mungkin tidak mengingatnya sekarang. Di artikel ini, kita akan berbicara tentang mengonfigurasi firewall dengan perintah firewall-cmd.
Apa itu firewall?
Firewall adalah aspek kunci dari keamanan jaringan, sehingga sysadmin harus memahami bagaimana mereka berfungsi. Jika Anda memahami firewall, Anda dapat menjaga keamanan jaringan dengan membuat keputusan berdasarkan informasi tentang lalu lintas mana. Firewall hanyalah filter yang menentukan paket jaringan mana yang dapat masuk ke komputer Anda dari internet dan mana yang dapat meninggalkan komputer Anda ke internet. Ini terutama digunakan untuk mengizinkan dan/atau melarang koneksi yang masuk. Koneksi keluar jarang disaring. Dengan kata -kata sederhana, itu adalah semacam dinding antara komputer Anda dan dunia luar.
Apakah Linux membutuhkan firewall?
Ini hampir selalu menjadi pertanyaan. 99% pengguna Linux percaya bahwa Linux aman secara default. Secara default, hampir semua distribusi Linux tidak memiliki firewall. Lebih tepatnya, mereka memiliki firewall yang tidak aktif. Karena kernel Linux menyertakan firewall bawaan, dan secara teoritis semua distribusi Linux termasuk satu, tetapi tidak dikonfigurasi atau aktif. Tapi jangan khawatir, bahkan tanpa firewall aktif, linux Anda masih aman. Sebagian besar distribusi, termasuk Ubuntu dan Linux Mint, tidak memiliki port terbuka secara default, memastikan bahwa orang luar tidak dapat mengakses mesin Anda. Meskipun demikian, saya mendesak agar Anda mengaktifkan firewall. Lebih baik aman daripada menyesal. Kami akan membahas lebih lanjut cara mengkonfigurasi firewall linux menggunakan firewall-cmd.
Apa itu eptables?
Iptables adalah alat firewall baris perintah yang memungkinkan atau memblokir lalu lintas menggunakan rantai kebijakan. Saat koneksi mencoba untuk membangun dirinya di sistem Anda, ptables mencari daftar aturannya untuk kecocokan. Jika tidak dapat menemukannya, itu jatuh kembali pada tindakan default. Iptables hampir biasanya disertakan dengan setiap distribusi Linux. Iptables cenderung menggunakan 3 rantai yang berbeda: input, maju, dan output. Dengan ini, Anda dapat membuat aturan yang berbeda untuk mesin yang berbeda di jaringan, namun, mengapa tidak membuatnya lebih mudah dengan menggunakan Firewall-CMD!
Apa itu firewall-cmd & firewalld?
Firewall-CMD adalah antarmuka baris perintah untuk daemon firewalld, yang berkomunikasi dengan kerangka kerja Netfilter Kernel Linux. Tumpukan ini tidak mungkin ditemukan pada modem tertanam yang biasa ditemukan di perusahaan kecil dan menengah, tetapi ada di atau tersedia untuk distribusi Linux yang mendukung SystemD. FirewallD adalah firewall yang dikendalikan secara dinamis yang mendukung zona jaringan/firewall, yang menentukan tingkat kepercayaan untuk koneksi jaringan atau antarmuka. Ini mendukung pengaturan firewall IPv4 dan IPv6, serta jembatan Ethernet dan set IP. Pilihan runtime dan konfigurasi permanen dipisahkan. Ini juga menyediakan antarmuka melalui layanan atau program mana yang dapat dengan mudah menambahkan aturan firewall.
Mengkonfigurasi Firewall dengan Firewall-CMD
Tergantung pada distribusi Linux Anda, Anda mungkin atau mungkin tidak memiliki perintah firewall-cmd yang sudah diinstal. Tanpa firewall operasional, firewall-cmd tidak memiliki apa pun untuk dikendalikan, sehingga langkah pertama adalah memeriksa bahwa firewalld sedang berjalan:
$ sudo Systemctl Enable – -NOW Firewalld
Zona digunakan sebagai preset di firewall-cmd, menawarkan Anda pilihan yang masuk akal untuk dipilih. Ini menyelamatkan Anda dari keharusan merancang firewall dari bawah ke atas. Zona ditugaskan ke antarmuka jaringan. Jalankan perintah di bawah ini untuk memeriksa zona Anda:
Jika saya ingin membuat zona baru, saya akan menggunakan perintah:
$ sudo firewall-cmd-baru zona [zonename] –permanent
Selain itu, saya dapat menggunakan perintah berikut untuk memeriksa port dan layanan mana yang diizinkan:
Untuk memeriksa zona mana yang aktif, jalankan perintah:
$ sudo firewall-cmd –get-aktif-zona
Untuk menambahkan layanan dan mengizinkan koneksi untuk layanan itu, Anda menggunakan argumen –add-service seperti yang ditunjukkan di bawah ini:
$ sudo firewall-cmd –add-service http –permanent
Perintah di atas memungkinkan layanan HTTP berjalan di zona default. Jika Anda ingin menentukan zona, Anda dapat menjalankan:
$ sudo firewall-cmd –zone = public –add-service http –permanent
Perintah di atas memungkinkan lalu lintas HTTP untuk zona tersebut “publik”. Untuk menghapus layanan dan memblokir koneksi, cukup hapus seperti di bawah ini:
$ sudo firewall-cmd–remove-service http –permanent
$ sudo firewall-cmd-reload
Setiap kali Anda membuat perubahan pada firewall menggunakan firewall-cmd, pastikan untuk memuat ulang semua pengaturan atau perubahan tidak akan berlaku. Untuk memeriksa argumen tambahan, Anda dapat menjalankan perintah firewall-cmd –help.
 Mengapa Firewalld & Firewall-CMD?
Anda dapat melakukan lebih banyak lagi dengan Firewall-CMD, seperti menentukan layanan Anda sendiri, pemblokiran ICMP, dan menunjuk sumber-sumber lalu lintas yang masuk. Meskipun tidak terlalu disarankan untuk keamanan tingkat perusahaan, Firewall-CMD masih merupakan solusi yang sangat baik dan layak untuk pengguna harian dan perusahaan yang membutuhkan tingkat keamanan yang cepat. Jika Anda baru mengenal Linux Security, Firewall-CMD adalah cara yang bagus untuk memulai dengan ipchains dan ptables. Firewall-cmd memungkinkan Anda untuk dengan cepat mengatur firewall dasar jika Anda sudah tahu ipchains. Selain itu, lingkungan runtime mudah dimodifikasi. Tidak ada persyaratan untuk memulai kembali daemon atau layanan. Sangat mudah untuk layanan, program, dan pengguna untuk memodifikasi pengaturan firewall berkat antarmuka firewalld d-bus. Ini berguna untuk administrator karena memungkinkan pengujian dan evaluasi runtime karena pemisahan runtime dan konfigurasi permanen.
Pikiran terakhir
Satu -satunya waktu Anda membutuhkan firewall adalah jika Anda menjalankan beberapa jenis aplikasi server di sistem Anda hampir sepanjang waktu. Dalam hal ini, firewall akan membatasi koneksi yang masuk ke port tertentu, memastikan bahwa mereka hanya dapat berinteraksi dengan aplikasi server yang tepat. Sekali lagi, tidak ada salahnya tidak memiliki firewall yang diaktifkan di mesin Linux Anda. Yang kami katakan adalah bahwa Anda harus berpikir untuk mengimplementasikan firewall menggunakan firewall-cmd untuk meningkatkan keamanan!