


Apakah Linux menggunakan Mac atau DAC?
Kontrol akses wajib vs Kontrol akses diskresioner: yang harus dipilih?
Ringkasan:
Kontrol akses adalah aspek penting dari keamanan siber, dan memilih model kontrol akses yang tepat untuk organisasi Anda sangat penting. Artikel ini membandingkan dua model populer: Kontrol Akses Wajib (Mac) dan Kontrol Akses Discretionary (DAC). Perbedaan utama antara kedua model dijelaskan, bersama dengan keuntungan dan keterbatasan masing -masing. Selain itu, tips implementasi disediakan untuk membantu organisasi membuat keputusan berdasarkan informasi.
Pertanyaan:
1. Apakah Linux menggunakan Mac atau DAC?
Linux terutama menggunakan DAC (Kontrol Akses Discretionary) sebagai model kontrol aksesnya, meskipun ada distribusi Linux yang diaktifkan Mac yang tersedia.
2. Apa perbedaan utama antara Mac dan DAC?
Perbedaan utama adalah bahwa di DAC, pemilik suatu objek menentukan subjek mana yang dapat mengaksesnya, saat berada di Mac, sistem menentukan akses berdasarkan label keamanan. DAC memungkinkan lebih banyak kebebasan bagi pengguna tetapi dapat menghasilkan overhead administratif, sementara Mac memberikan kontrol yang lebih ketat dan dianggap lebih aman.
3. Bagaimana cara kerja DAC?
Di DAC, pemilik objek menentukan subjek mana yang dapat mengaksesnya. Misalnya, saat membuat file, pengguna memutuskan hak akses untuk pengguna lain. Sistem operasi kemudian menegakkan izin ini ketika orang lain mencoba mengakses file.
4. Apa itu Mac?
Mac didasarkan pada label keamanan. Subjek ditugaskan tingkat izin keamanan, sedangkan objek data diklasifikasikan dengan tingkat keamanan. Sistem menggunakan label ini untuk mengevaluasi permintaan akses dan memastikan bahwa izin subjek cocok dengan klasifikasi objek yang diakses.
5. Model mana yang lebih aman?
Mac umumnya dianggap lebih aman karena kontrolnya yang lebih ketat dan penggunaan label keamanan. Ini mencegah pengguna mengakses objek dengan klasifikasi yang lebih tinggi dari tingkat izin mereka, mengurangi risiko akses yang tidak sah.
6. Apa keuntungan dari DAC?
DAC memungkinkan pengguna lebih banyak kebebasan dalam mengendalikan akses ke objek. Itu lebih fleksibel dan tidak memerlukan konfigurasi administratif yang luas. Pengguna dapat dengan mudah berbagi akses dengan orang lain berdasarkan kebijaksanaan mereka sendiri.
7. Apa keterbatasan DAC?
Salah satu batasan DAC adalah sangat bergantung pada pengguna untuk membuat keputusan kontrol akses yang benar. Ini dapat mengakibatkan kesalahan atau kesalahan konfigurasi yang disengaja yang dapat menyebabkan pelanggaran data. DAC juga tidak memiliki kemampuan untuk menegakkan kebijakan keamanan yang ketat di seluruh organisasi.
8. Bagaimana Mac Meningkatkan Keamanan?
Mac meningkatkan keamanan dengan menghilangkan keleluasaan pengguna dalam keputusan kontrol akses. Ini menegakkan kebijakan ketat berdasarkan label keamanan dan mengurangi risiko kebocoran data yang tidak disengaja atau disengaja. Selain itu, Mac menyediakan jejak audit yang jelas untuk permintaan akses dan dapat dikelola secara terpusat untuk kontrol yang lebih baik.
9. Apa saja kasus penggunaan potensial untuk Mac?
Mac umumnya digunakan di lingkungan di mana kontrol akses yang ketat sangat penting, seperti militer, pemerintah, atau organisasi keuangan. Ini cocok untuk skenario di mana kerahasiaan data adalah yang paling penting dan di mana kebijakan keamanan yang komprehensif perlu ditegakkan.
10. Bagaimana organisasi dapat memutuskan antara Mac dan DAC?
Organisasi harus mempertimbangkan persyaratan keamanan spesifik mereka, sifat data mereka, dan kemampuan mereka untuk mengelola kontrol akses. Jika kerahasiaan data adalah yang terpenting dan ada kebutuhan untuk kontrol yang ketat, Mac mungkin menjadi pilihan yang lebih baik. Di sisi lain, jika fleksibilitas dan kebebasan pengguna adalah prioritas, DAC bisa cukup.
Jawaban terperinci:
1. Apakah Linux menggunakan Mac atau DAC?
Sementara Linux terutama menggunakan DAC (Kontrol Akses Discretionary) sebagai model kontrol akses defaultnya, ada distribusi Linux yang tersedia yang menerapkan Mac (Kontrol Akses Wajib). Distribusi ini, seperti Selinux dan Apparmor, memberikan fitur keamanan yang ditingkatkan dengan menerapkan mekanisme Mac di samping model DAC tradisional.
2. Apa perbedaan utama antara Mac dan DAC?
Perbedaan utama antara Mac dan DAC terletak pada siapa yang menentukan akses ke objek. Dalam DAC (Kontrol Akses Discretionary), pemilik objek menentukan subjek mana yang dapat mengaksesnya. Ini memungkinkan lebih banyak kebebasan dan fleksibilitas pengguna tetapi dapat menghasilkan risiko keamanan potensial jika izin akses salah konfigurasi atau disalahgunakan. Di sisi lain, di Mac (kontrol akses wajib), sistem menentukan akses berdasarkan label dan kebijakan keamanan. Pengguna tidak memiliki keleluasaan untuk memberikan atau memodifikasi hak akses. Mac memberikan kontrol dan keamanan yang lebih ketat tetapi membutuhkan lebih banyak overhead administratif.
3. Bagaimana cara kerja DAC?
DAC (Kontrol Akses Discretionary) bekerja dengan memungkinkan pemilik objek untuk menentukan izin akses untuk subjek lain. Misalnya, saat membuat file, pengguna dapat mengatur, menulis, menulis, atau menjalankan izin untuk pengguna atau grup tertentu. Ketika seseorang mencoba mengakses file, sistem operasi memeriksa apakah mereka memiliki izin yang diperlukan seperti yang ditentukan oleh pemilik file. Jika izin cocok, akses diberikan; Kalau tidak, itu ditolak.
4. Apa itu Mac?
Mac (kontrol akses wajib) didasarkan pada konsep label keamanan. Dalam model ini, kedua subjek (pengguna) dan objek (data) ditugaskan label keamanan yang menunjukkan tingkat sensitivitas atau klasifikasi mereka. Subjek ditugaskan izin keamanan, sedangkan objek ditugaskan klasifikasi keamanan. Sistem menggunakan label ini untuk membuat keputusan kontrol akses. Misalnya, subjek dengan izin “rahasia” dapat diberikan akses ke objek data dengan klasifikasi “rahasia rahasia” tetapi tidak untuk mereka yang memiliki klasifikasi yang lebih tinggi.
5. Model mana yang lebih aman?
Mac (kontrol akses wajib) umumnya dianggap lebih aman dibandingkan dengan DAC (Kontrol Akses Discretionary). Kontrol ketat Mac, berdasarkan label dan kebijakan keamanan, mengurangi risiko akses yang tidak sah atau kebocoran data. Pengguna tidak dapat memberikan diri mereka atau orang lain akses di luar tingkat izin keamanan mereka. Dengan DAC, ada ketergantungan yang lebih tinggi pada pengguna untuk membuat keputusan kontrol akses yang benar, yang dapat mengakibatkan kesalahan konfigurasi yang disengaja atau disengaja yang membahayakan keamanan.
6. Apa keuntungan dari DAC?
Salah satu keuntungan utama DAC (Kontrol Akses Discretionary) adalah fleksibilitas dan kebebasan pengguna dalam mengendalikan akses ke objek. Pengguna memiliki keleluasaan untuk memberikan atau mencabut izin akses untuk objek mereka sendiri. Ini memungkinkan kolaborasi yang mudah dan berbagi sumber daya tanpa mengandalkan intervensi administratif. DAC juga mengurangi overhead administrasi karena pengguna dapat mengelola pengaturan kontrol akses mereka sendiri.
7. Apa keterbatasan DAC?
Terlepas dari kelebihannya, DAC (Kontrol Akses Discretionary) memiliki batasan yang dapat memengaruhi keamanan. Salah satu batasan adalah potensi bagi pengguna untuk membuat keputusan kontrol akses yang salah. Jika pengguna secara tidak sengaja salah mengkonfigurasi izin atau sengaja memberikan akses berlebihan kepada orang lain, data sensitif mungkin berisiko. Keterbatasan lain adalah kurangnya kontrol terpusat dan kemampuan untuk menegakkan kebijakan keamanan yang konsisten di seluruh organisasi. DAC sangat bergantung pada kebijaksanaan pengguna, yang dapat mengakibatkan praktik keamanan yang tidak konsisten atau tidak memadai.
8. Bagaimana Mac Meningkatkan Keamanan?
Mac (kontrol akses wajib) meningkatkan keamanan dengan menghapus kebijaksanaan pengguna dalam keputusan kontrol akses. Sistem ini menegakkan kebijakan ketat berdasarkan label dan izin keamanan. Ini mengurangi risiko kebocoran data yang tidak disengaja atau disengaja atau akses yang tidak sah. Mac menyediakan jejak audit yang jelas untuk permintaan akses dan memungkinkan manajemen kebijakan keamanan terpusat, memastikan akses yang konsisten dan terkontrol di seluruh organisasi.
9. Apa saja kasus penggunaan potensial untuk Mac?
Mac (kontrol akses wajib) umumnya diterapkan di lingkungan di mana kontrol akses yang ketat sangat penting. Misalnya, organisasi militer, lembaga pemerintah, atau lembaga keuangan seringkali membutuhkan Mac untuk memastikan kerahasiaan dan integritas informasi yang diklasifikasikan atau sensitif. Organisasi mana pun yang berurusan dengan data yang sangat sensitif atau tunduk pada persyaratan peraturan dapat memperoleh manfaat dari peningkatan keamanan yang disediakan oleh Mac.
10. Bagaimana organisasi dapat memutuskan antara Mac dan DAC?
Saat memutuskan antara Mac (kontrol akses wajib) dan DAC (Kontrol Akses Discretionary), organisasi perlu mempertimbangkan persyaratan keamanan spesifik mereka dan sifat data mereka. Jika kerahasiaan data dan kontrol yang ketat adalah yang paling penting, Mac mungkin merupakan pilihan yang disukai. Ini memberikan tingkat keamanan yang lebih tinggi dengan membatasi akses berdasarkan izin keamanan dan klasifikasi. Namun, jika fleksibilitas dan kebebasan pengguna dalam mengelola kontrol akses diprioritaskan, DAC bisa cukup, terutama di lingkungan di mana overhead administrasi perlu diminimalkan.
Kontrol akses wajib vs Kontrol akses diskresioner: yang harus dipilih
Kontrol akses diskresioner adalah model yang cukup populer karena memungkinkan banyak kebebasan bagi pengguna dan tidak’t menyebabkan overhead administrasi. Namun, ia memiliki beberapa keterbatasan yang cukup besar.
Apakah Linux menggunakan Mac atau DAC?
Apa perbedaan utama antara Mac (kontrol akses wajib) dan DAC (Kontrol Akses Discretionary)
Dalam Discretionary Access Control (DAC), pemilik objek menentukan subjek mana yang dapat mengakses objek. Dalam Kontrol Akses Wajib (Mac), sistem (dan bukan pengguna) menentukan subjek mana yang dapat mengakses objek data tertentu.
Dalam Discretionary Access Control (DAC), pemilik objek menentukan subjek mana yang dapat mengakses objek. Kontrol Akses Wajib (Mac) bergantung pada label klasifikasi (dan bukan pengguna) untuk menentukan subjek mana yang dapat mengakses objek data tertentu.
Di Discretionary Access Control (DAC), sistem (dan bukan pengguna) menentukan subjek mana yang dapat mengakses objek data tertentu. Dalam Kontrol Akses Wajib (Mac), pemilik objek menentukan subjek mana yang dapat mengakses objek.
Penjelasan
Pertanyaan dan jawaban yang sangat membingungkan: Harap ulangi pertanyaan ini, itu sangat buruk dan diperlukan perbaikan tata bahasa di kedua jawaban yang disediakan.
Kontrol akses diskresioner
Dalam Discretionary Access Control (DAC), pemilik objek menentukan subjek mana yang dapat mengakses objek. Model ini disebut diskresioner karena kontrol akses didasarkan pada kebijaksanaan pemilik.
Sebagian besar sistem operasi seperti semua Windows, Linux, dan Macintosh dan sebagian besar rasa UNIX didasarkan pada model DAC.
Dalam sistem operasi ini, saat Anda membuat file, Anda memutuskan hak akses apa yang ingin Anda berikan kepada pengguna lain; Saat mereka mengakses file Anda, sistem operasi akan membuat keputusan kontrol akses berdasarkan hak akses yang Anda buat.
Kontrol akses wajib
Dalam kontrol akses wajib (Mac), sistem (dan bukan pengguna) menentukan subjek mana yang dapat mengakses objek data tertentu.
Model Mac didasarkan pada label keamanan. Subjek diberi izin keamanan (rahasia, rahasia, rahasia, dll.), dan objek data diberikan klasifikasi keamanan (rahasia, rahasia, rahasia, dll.). Data izin dan klasifikasi disimpan dalam label keamanan, yang terikat pada subjek dan objek tertentu.
Saat sistem membuat keputusan kontrol akses, ia mencoba mencocokkan izin subjek dengan klasifikasi objek. Misalnya, jika pengguna memiliki izin keamanan rahasia, dan dia meminta objek data dengan klasifikasi keamanan Top Secret, maka pengguna akan ditolak aksesnya karena izinnya lebih rendah dari klasifikasi objek.
Sunting: Sepenuhnya setuju ini pertanyaan yang sangat membingungkan dan perlu dihapus atau disederhanakan
Kontrol akses wajib vs Kontrol akses diskresioner: yang harus dipilih?
Kontrol akses adalah salah satu praktik keamanan siber terpenting. Penyesuaian pengguna yang cermat’ Hak akses membantu mengamankan data sensitif dan mengurangi kemungkinan serangan yang berhasil.
Namun, memilih model kontrol akses yang relevan dengan organisasi Anda bisa rumit. Dalam salah satu posting kami sebelumnya, kami meninjau model kontrol akses berbasis peran dan atribut. Artikel ini membahas kasus penggunaan untuk model kontrol akses wajib dan diskresioner. Kami juga menunjukkan perbedaan antara Discretionary Access Control (DAC) dan Wajib Kontrol Akses (MAC) untuk membantu Anda memilih satu dari yang lain. Akhirnya, kami memberikan tips implementasi.
Model Kontrol Akses: Mengapa mereka penting?
Kontrol akses Mengatur pengguna, aplikasi, dan perangkat mana yang dapat dilihat, mengedit, menambah, dan menghapus sumber daya dalam suatu organisasi’S Lingkungan. Mengontrol akses adalah salah satu praktik utama untuk melindungi data sensitif dari pencurian, penyalahgunaan, penyalahgunaan, dan ancaman lainnya. Ada dua tingkat kontrol akses: fisik dan logis.
Kontrol akses membantu mengurangi ancaman orang dalam dan orang luar. Itu’S mengapa itu peraturan, hukum, dan standar – Nist, HIPAA, PCI DSS, Dan yang lain – Menegakkan langkah -langkah kontrol akses fisik dan logis yang ketat. Dalam artikel ini, kami membahas model kontrol akses logis.
Ada beberapa model kontrol akses logis, termasuk wajib, diskresioner, berbasis peran, Dan berbasis atribut. Proses memilih dan menggunakan salah satu model ini terlihat berbeda untuk setiap organisasi. Pilihan model tergantung pada:
- Sifat data yang dilindungi
- Persyaratan dan standar industri
- Jumlah karyawan
- Anggaran keamanan siber
Membiarkan’S Cari tahu kapan harus menggunakan model kontrol akses wajib dan diskresioner.
Apa itu kontrol akses wajib?
Kontrol akses wajib (Mac) adalah model kontrol akses di mana sistem operasi memberi pengguna akses berdasarkan Kerahasiaan Data dan Tingkat Izin Pengguna. Dalam model ini, akses diberikan pada a perlu diketahui Basis: Pengguna harus membuktikan kebutuhan akan informasi sebelum mendapatkan akses.
Mac juga disebut model kontrol non-diskresioner, yang berarti bahwa kontrol ISN’T diperoleh atas kebijaksanaan pengguna atau pemilik file. MAC IMPLEMENSI prinsip nol-peraturan dengan mekanisme kontrolnya.
Mac dipertimbangkan yang paling aman dari semua model kontrol akses. Aturan akses dalam model ini ditentukan secara manual oleh administrator sistem dan ditegakkan secara ketat oleh sistem operasi atau kernel keamanan. Pengguna biasa bisa’t mengubah atribut keamanan bahkan untuk data mereka’ve dibuat.
Apa prinsip dasar mac?

- Privasi dan kerahasiaan organisasi terbaik’Sumber S yang terpenting. Tidak ada yang memiliki hak istimewa default untuk mengakses atau mengedit seseorang’data s.
- Penyediaan akses dikelola secara terpusat.
- Setiap individu dan sumber daya dalam sistem memiliki label keamanan dengan klasifikasi dan kategori mereka.
Dengan Mac, proses mendapatkan akses terlihat seperti ini:
- Administrator mengkonfigurasi kebijakan akses dan mendefinisikan atribut keamanan: tingkat kerahasiaan, izin untuk mengakses berbagai proyek dan jenis sumber daya.
- Administrator menetapkan setiap subjek (pengguna atau sumber daya yang mengakses data) dan objek (file, database, port, dll.) satu set atribut.
- Saat subjek mencoba mengakses objek, sistem operasi memeriksa subjek’S atribut keamanan dan memutuskan apakah akses dapat diberikan.
- Untuk mendapatkan akses ke objek, pengguna memberikan kredensial mereka.
Selain memeriksa tingkat kerahasiaan dan izin (kecocokan klasifikasi antara subjek dan objek), sistem operasi memperhatikan pencocokan kategori antara subjek dan objek. Memiliki sebuah “sangat rahasia” Klasifikasi tidak’t secara otomatis memberi pengguna akses penuh ke file jika mereka’t anggota kategori yang diperlukan untuk objek.
Membiarkan’S Lihatlah contoh implementasi kontrol akses wajib. Asumsikan bahwa suatu organisasi memiliki data yang memiliki “sangat rahasia” tingkat kerahasiaan dan “Proyek Teknik” label keamanan. Dia’S tersedia untuk satu set pengguna yang memiliki keduanya “sangat rahasia” Clearance (Klasifikasi) dan Otorisasi untuk Mengakses Dokumen Rekayasa (Kategori). Pengguna tersebut juga dapat mengakses informasi yang membutuhkan tingkat izin yang lebih rendah. Tetapi karyawan dengan tingkat izin yang lebih rendah atau tidak ada hak untuk mengakses dokumen teknik’t mengakses informasi tersebut.
Mac membawa banyak manfaat ke sistem keamanan siber. Tetapi memiliki beberapa kerugian untuk dipertimbangkan. Membiarkan’S Amati kerugian dan kelebihan kontrol akses wajib.

- Perlindungan Data Tingkat Tinggi – Administrator mendefinisikan akses ke objek, dan pengguna bisa’t ubah akses itu.
- Granularity – Administrator menetapkan hak akses pengguna dan parameter akses objek secara manual.
- Kekebalan terhadap serangan kuda Trojan – Pengguna bisa’t mendeklasifikasi data atau berbagi akses ke data rahasia.
- Lebih sedikit kesalahan -Kebijakan yang ketat dan terkontrol secara konstan membantu mengurangi kesalahan sistem yang menyebabkan pengguna yang terlalu istimewa.
- Divisi yang ketat – Admin membagi pengguna menjadi himpunan bagian dan membatasi paparan sumber daya untuk subset ini menggunakan atribut keamanan.

- Pemeliharaan – Konfigurasi manual tingkat keamanan dan izin membutuhkan perhatian konstan dari administrator.
- Skalabilitas – Mac tidak’T skala secara otomatis. Pengguna dan Potongan Data Baru Pembaruan Konstan dalam Objek dan Konfigurasi Akun.
- Gangguan dengan pekerjaan pengguna – Pengguna harus meminta akses ke setiap bagian data baru; mereka bisa’t Mengkonfigurasi parameter akses untuk data mereka sendiri.
Kapan Menggunakan Mac
Model kontrol akses ini sebagian besar digunakan oleh organisasi pemerintah, militer, dan lembaga penegak hukum. Mac digunakan oleh Pemerintah AS untuk mengamankan informasi rahasia dan untuk mendukung keamanan bertingkat Kebijakan dan Aplikasi. Untuk perlindungan data yang lebih baik dan kepatuhan dalam industri asuransi Dan ruang perbankan, organisasi menggunakan Mac untuk mengontrol akses ke data akun pelanggan. Model kontrol akses non-diskresioner ini juga dapat melindungi akses ke database, di mana prosedur, tabel, tampilan, dan elemen lainnya akan menjadi objek.
Dia’S masuk akal untuk menggunakan Mac dalam organisasi yang lebih menghargai keamanan data daripada fleksibilitas dan biaya operasional. Menerapkan Mac dalam organisasi swasta jarang terjadi karena kompleksitas dan ketidakfleksibelan sistem semacam itu.
Model Mac murni memberikan tingkat keamanan yang tinggi dan terperinci. Di sisi lain, itu’sulit untuk mengatur dan memelihara. Itu’s mengapa itu’S umum untuk menggabungkan Mac dengan model kontrol akses lainnya.
Misalnya, menggabungkannya dengan model berbasis peran mempercepat konfigurasi profil pengguna. Alih -alih mendefinisikan hak akses untuk setiap pengguna, administrator dapat membuat peran pengguna. Setiap organisasi memiliki pengguna dengan peran dan hak akses yang sama: karyawan dengan posisi pekerjaan yang sama, vendor pihak ketiga, dll. Administrator dapat mengonfigurasi peran untuk grup ini alih -alih mengkonfigurasi profil pengguna individu dari awal.
Kombinasi populer lainnya adalah Mac dan model kontrol akses diskresioner, atau DAC. Mac dapat digunakan untuk mengamankan data sensitif, sementara DAC memungkinkan rekan kerja untuk berbagi informasi dalam sistem file perusahaan.
Apa itu Kontrol Akses Discretionary?
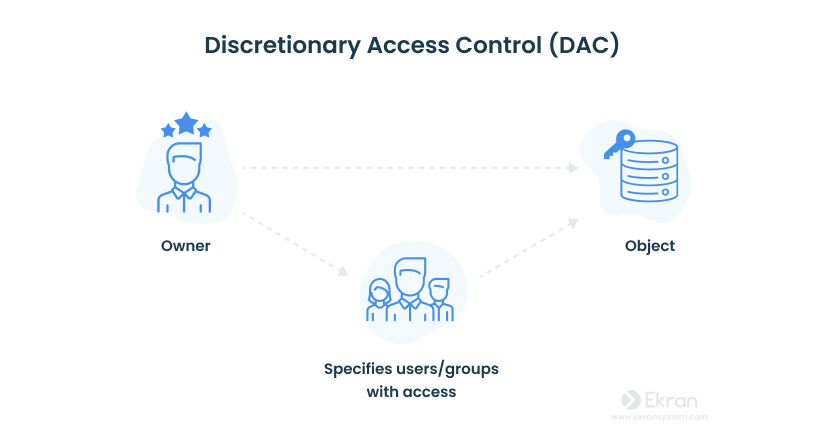
Kontrol akses diskresioner adalah Model Kontrol Akses Berbasis Identitas yang memberi pengguna sejumlah kontrol atas data mereka. Pemilik data (pembuat dokumen atau pengguna apa pun yang diizinkan untuk mengontrol data) dapat menentukan izin akses untuk pengguna atau grup pengguna tertentu. Dengan kata lain, siapa yang harus diberikan kepada dan hak istimewa apa yang diberikan kepada Hibah pada pemilik sumber daya’kebijaksanaan s.
Izin akses untuk setiap bagian data disimpan dalam Daftar Kontrol Akses (ACL). Seorang administrator membuat daftar ini ketika pengguna memberikan akses kepada seseorang. Daftar dapat dihasilkan secara otomatis. ACL mencakup pengguna dan grup yang dapat mengakses data dan tingkat akses yang mereka miliki. Administrator sistem juga dapat menegakkan ACL. Dalam hal ini, ACL bertindak sebagai kebijakan keamanan, dan pengguna reguler dapat’t mengedit atau mengesampingkannya.
Apa prinsip dasar DAC?
- Karakteristik objek (ukuran, nama, jalur direktori) tidak terlihat oleh pengguna yang aren’t diizinkan.
- Beberapa upaya akses yang gagal menegakkan otentikasi multi-faktor tambahan atau menolak akses.
- Pengguna dapat mentransfer kepemilikan objek mereka ke pengguna lain. Juga, pemilik menentukan jenis akses pengguna lain. Berdasarkan hak istimewa akses ini, sistem operasi memutuskan apakah akan memberikan akses ke file.
Mendapatkan akses ke file dalam model DAC berfungsi seperti ini:
- Pengguna 1 membuat file dan menjadi pemiliknya, atau memperoleh hak akses ke file yang ada.
- Pengguna 2 meminta akses ke file ini. Mereka memberikan kredensial mereka: nama pengguna, kata sandi, atau yang lainnya.
- Pengguna 1 memberikan akses atas kebijaksanaan mereka. Namun, pengguna 1 bisa’t memberikan hak akses yang melebihi milik mereka sendiri. Misalnya, jika pengguna 1 hanya dapat membaca dokumen, mereka bisa’t memungkinkan pengguna 2 untuk mengeditnya.
- Jika ada’S tidak ada kontradiksi antara ACL yang dibuat oleh administrator dan keputusan yang dibuat oleh pengguna 1, akses diberikan.
Kontrol akses diskresioner adalah model yang cukup populer karena memungkinkan banyak kebebasan bagi pengguna dan tidak’t menyebabkan overhead administrasi. Namun, ia memiliki beberapa keterbatasan yang cukup besar.
Pro dan kontra dari DAC
- Mudah digunakan – Pengguna dapat mengelola data mereka dan dengan cepat mengakses data pengguna lain.
- Fleksibel – Pengguna dapat mengonfigurasi parameter akses data tanpa administrator.
- Mudah dipelihara – Menambahkan objek dan pengguna baru tidak’T luangkan banyak waktu untuk administrator.
- Granular – Pengguna dapat mengonfigurasi parameter akses untuk setiap bagian data.
- Tingkat perlindungan data yang rendah – DAC CAN’t memastikan keamanan yang dapat diandalkan karena pengguna dapat membagikan data mereka sesuka mereka.
- Manajemen akses yang tidak jelas – Di sana’s Tidak ada manajemen akses terpusat, jadi untuk mengetahui parameter akses, Anda harus memeriksa setiap ACL.
- Overlay dari hak istimewa pengguna– Konflik izin dapat terjadi dengan pengguna beberapa kelompok kerja bersarang.
Kapan Menggunakan DAC
DAC seharusnya tidak’T digunakan oleh organisasi yang bekerja dengan data yang sangat sensitif (medis, keuangan, militer, dll.) untuk beberapa alasan:
- Jika pengguna 1 berbagi hak akses dengan pengguna 2, di sana’tidak ada jaminan bahwa pengguna 2 membutuhkan akses ini ke tempat kerja, menang’t mencuri atau merusak data, dan menang’t memberikan akses ke pengguna jahat.
- Dia’Tidak mungkin mengontrol aliran informasi di dalam jaringan.
- Dia’Tidak mungkin untuk menegakkan prinsip -prinsip hak istimewa yang paling sedikit, perlu diketahui, dan pemisahan tugas.
Pada saat yang sama, DAC adalah pilihan yang baik untuk usaha kecil dengan staf TI dan anggaran keamanan siber terbatas. Ini memungkinkan untuk berbagi informasi dan memastikan kelancaran pengoperasian bisnis. Pendekatan ini, ketika diterapkan dalam organisasi dengan 10 hingga 20 karyawan, tidak memiliki kompleksitas dan tantangan pengawasan yang terkait dengan penggunaan DAC dalam organisasi dengan ratusan atau ribuan karyawan.
Perbedaan antara DAC dan Mac: Tabel Perbandingan
Membiarkan’S Tinjau karakteristik utama dari kedua model ini – kontrol akses wajib vs kontrol akses diskresioner – dan lihat perbedaan antara Mac dan DAC.
| Ciri | MAC | DAC |
| Kontrol akses yang ditegakkan oleh | Administrator dan Sistem Operasi | Administrator dan Pengguna |
| Bentuk Kebijakan Kontrol Akses | Tingkat kerahasiaan dan izin | Daftar akses-kontrol dengan identitas pengguna |
| Fleksibilitas |  |  |
| Skalabilitas | | |
| Kesederhanaan | | |
| Pemeliharaan | Keras | Mudah |
| Biaya implementasi | Tinggi | Rendah |
| Granularity | Tinggi (admin adveed clearance untuk setiap pengguna dan objek secara manual) | Tinggi (pengguna dapat menetapkan hak akses untuk pengguna atau grup lainnya) |
| Mudah digunakan | | |
| Tingkat keamanan | Tinggi | Rendah |
| Berguna untuk | Pemerintah, Militer, Penegakan Hukum | Perusahaan kecil dan menengah |
| Pengguna tepercaya | Hanya administrator | Semua pengguna |
| Baseline untuk mendapatkan keputusan akses | Tugas dan objek yang memiliki ID sendiri | Kepemilikan dan ID Pengguna |
Perbandingan kontrol akses diskresioner wajib vs ini menunjukkan bahwa mereka’Model kontrol akses yang sangat berbeda, cocok untuk berbagai jenis organisasi. DAC bekerja dengan baik untuk organisasi yang membutuhkan fleksibilitas dan alur kerja yang ramah pengguna. Di sisi lain, Mac lebih cocok untuk organisasi yang bekerja dengan data yang sangat sensitif.
Menerapkan manajemen akses yang kuat dan fleksibel dengan sistem Ekran
Ada banyak organisasi yang membutuhkan elemen kontrol akses diskresioner dan model kontrol akses wajib. Fleksibilitas, skalabilitas, dan kesederhanaan DAC penting untuk menciptakan alur kerja yang sederhana dan tidak terputus. Pada saat yang sama, organisasi mungkin membutuhkan tingkat keamanan dan granularitas yang ditawarkan oleh model MAC.
Apakah karakteristik ini penting untuk organisasi Anda? Sistem Ekran’Fungsionalitas manajemen akses S dapat membantu Anda mendapatkan yang terbaik dari Mac dan DAC dengan platform all-in-one. Kami menawarkan berbagai kemungkinan kontrol akses:
- Manajemen identitas – Otentikasi dan otorisasi pengguna otomatis mengkonfirmasi identitas untuk mengurangi risiko akses yang tidak sah atau berbahaya.
- Otentikasi multi-faktor – Konfirmasi pengguna’ Identitas dengan memeriksa ulang mereka menggunakan berbagai faktor (pengetahuan, warisan, kepemilikan) untuk menghentikan pengganggu dan memberikan tingkat kontrol akses tambahan.
- Otentikasi Sekunder – Konfirmasikan setiap pengguna’Identitas untuk akun bersama dengan meminta kredensial pribadi.
- Kata Sandi dan Manajemen Rahasia -Kata sandi satu kali otomatis, pembuatan kredensial, dan rotasi rutin menyederhanakan administrator Anda’pekerjaan, karena ada lebih sedikit prosedur manual. Selain itu, ini mengurangi kemungkinan kesalahan pengguna tanpa perlu mengingat atau menuliskan kata sandi.
- Manajemen Akses Privileged – Kontrol yang kuat atas hak istimewa pengguna dan pemantauan sesi pengguna membantu Anda mengamankan manipulasi dengan data terpenting di organisasi Anda.
- Minta alur kerja persetujuan – Cara yang aman untuk mengontrol semua pengguna’ Akses Permintaan Saat Admin Melihat dan Mengontrol Semua Upaya Akses.
Kesimpulan
Setelah membandingkan dua pendekatan dan memahami perbedaan antara DAC dan Mac, kami melihat bahwa mereka’Kembali dua model kontrol akses yang berlawanan. Mac dikendalikan oleh administrator dan membutuhkan banyak waktu dan upaya untuk mempertahankan, tetapi memberikan tingkat keamanan yang tinggi. DAC jauh lebih mudah diimplementasikan dan dipelihara, karena pengguna dapat mengelola akses ke data yang mereka miliki. Namun, DAC ISN’T cukup baik untuk melindungi catatan sensitif.
Dengan sistem Ekran, Anda dapat menggabungkan manfaat dari kedua model kontrol akses ini. Selain itu, Ekran dapat menegakkan model kontrol akses berbasis peran, yang memberikan keseimbangan antara keamanan dan pengelolaan.
Meminta harga untuk sistem Ekran’Fungsionalitas Manajemen Akses untuk menyederhanakan dan mengamankan kontrol akses Anda.
Apakah Linux menggunakan Mac atau DAC?

Tingkatkan keterampilan pengkodean Anda dengan latihan
A-143, Lantai 9, Menara Perusahaan Sovereign, Sektor-136, Noida, Uttar Pradesh-201305
- Ilmu Komputer
- Catatan Gerbang CS
- Sistem operasi
- Jaringan komputer
- Sistem Manajemen Basis Data
- Rekayasa Perangkat Lunak
- Desain Logika Digital
- Matematika Rekayasa
- Python
- Contoh Pemrograman Python
- Tutorial Django
- Proyek Python
- Python Tkinter
- Tutorial Opencv Python
- Pertanyaan Wawancara Python
- Ilmu Data & ML
- Ilmu Data dengan Python
- Ilmu Data untuk Pemula
- Tutorial Pembelajaran Mesin
- Matematika untuk Pembelajaran Mesin
- Tutorial panda
- Tutorial Numpy
- Tutorial NLP
- Tutorial pembelajaran mendalam
- Devop
- Git
- AWS
- Buruh pelabuhan
- Kubernetes
- Biru langit
- GCP
- Pemrograman kompetitif
- DSA teratas untuk CP
- 50 masalah pohon teratas
- 50 masalah grafik teratas
- 50 masalah array teratas
- 50 masalah string teratas
- Masalah 50 dp teratas
- 15 situs web teratas untuk CP
- Desain sistem
- Apa itu Desain Sistem
- SD monolitik dan terdistribusi
- Skalabilitas di SD
- Database di SD
- Desain tingkat tinggi atau hld
- Desain tingkat rendah atau LLD
- Pertanyaan Wawancara SD Teratas
- Pojok Wawancara
- Persiapan Perusahaan
- Persiapan untuk SDE
- Pojok Wawancara Perusahaan
- Wawancara berpengalaman
- Wawancara magang
- Pemrograman kompetitif
- Bakat
- Sekolah GFG
- Catatan CBSE untuk Kelas 8
- Catatan CBSE untuk Kelas 9
- Catatan CBSE untuk Kelas 10
- Catatan CBSE untuk Kelas 11
- Catatan CBSE untuk Kelas 12
- Grammar bahasa inggris
- Perdagangan
- Akuntansi
- Studi Bisnis
- Ekonomi Mikro
- Ekonomi makro
- Statistik untuk Ekonomi
- Pembangunan Ekonomi India
- UPSC
- Catatan pemerintahan
- Catatan Geografi
- Catatan Sejarah
- Catatan Sains dan Teknologi
- Catatan Ekonomi
- Topik Penting dalam Etika
- UPSC Makalah Tahun Sebelumnya
- SSC/ Perbankan
- SSC CGL Syllabus
- Silabus SBI PO
- Silabus Panitera SBI
- IBPS PO Syllabus
- Silabus Panitera IBPS
- Pertanyaan bakat
- SSC CGL Practice Papers
- Tulis & dapatkan
- Menulis sebuah artikel
- Meningkatkan artikel
- Pilih topik untuk ditulis
- Tulis pengalaman wawancara
- Magang
- Magang video
Kami menggunakan cookie untuk memastikan Anda memiliki pengalaman menjelajah terbaik di situs web kami. Dengan menggunakan situs kami, Anda mengakui bahwa Anda telah membaca dan memahami kami Kebijakan Cookie & Kebijakan pribadi Mengerti !
Peningkatan
Artikel ini sedang ditingkatkan oleh pengguna lain sekarang. Anda dapat menyarankan perubahan untuk saat ini dan itu akan berada di bawah artikel’T tab Diskusi.
Anda akan diberitahu melalui email setelah artikel tersedia untuk perbaikan. Terima kasih atas tanggapan Anda yang berharga!
4.2. Selinux dan Kontrol Akses Wajib (Mac)
Linux yang ditingkatkan keamanan (Selinux) adalah implementasi Mac di kernel Linux, memeriksa operasi yang diizinkan setelah kontrol akses diskresioner standar (DAC) diperiksa. Selinux dapat menegakkan kebijakan keamanan yang dapat disesuaikan dengan pengguna tentang menjalankan proses dan tindakan mereka, termasuk upaya untuk mengakses objek sistem file. Diaktifkan secara default di Red Hat Enterprise Linux, Selinux membatasi ruang lingkup potensi kerusakan yang dapat dihasilkan dari eksploitasi kerentanan dalam aplikasi dan layanan sistem, seperti hypervisor.
SVIRT terintegrasi dengan libvirt, lapisan abstraksi manajemen virtualisasi, untuk menyediakan kerangka kerja Mac untuk mesin virtual. Arsitektur ini memungkinkan semua platform virtualisasi yang didukung oleh libvirt dan semua implementasi Mac yang didukung oleh SVIRT untuk beroperasi.