


Apakah Mac memiliki perangkat lunak virus?
Cara melindungi mac saya dari virus di macOS 10.15
OsQuery adalah alat open-source yang memungkinkan pengguna untuk meminta sistem operasi. Misalnya, ia dapat menggunakan OsQuery untuk mendapatkan visibilitas ke dalam macOS, windows, dan perangkat Linux.
Instruksi Mac Antivirus
Semua komputer, termasuk Apple Mac, perlu dilindungi oleh perangkat lunak anti-virus seperti halnya platform komputasi lainnya. Komputer apel yang menjalankan Mac OS X tidak termasuk anti-virus sebagai bagian dari sistem operasi.
Universitas mengharuskan semua platform komputasi dilindungi dari malware. Kami merekomendasikan siswa menginstal BlackBerry Cylance dengan perkiraan biaya $ 30 per tahun.
Beberapa opsi gratis untuk anti-virus juga tersedia. Siswa sangat disarankan untuk menggunakan alternatif produk berbayar meskipun opsi perangkat lunak antivirus berikut juga dapat diterima. Instruksi untuk masing -masing opsi ini tersedia melalui situs web mereka. Sebelum menginstal, Anda harus menghapus program antivirus yang lebih lama.
Gunakan hanya tautan ini yang disediakan. Banyak program anti-virus palsu ditemukan di web dan pencarian umum untuk program anti-virus gratis akan menghasilkan hasil yang buruk.
- Avast Security untuk Mac – – https: // www.Avast.com/en-us/lp-ppc-free-mac-security-download/
- Sophos Home Free – – https: // rumah.Sophos.com/en-us/download-mac-anti-virus.aspx
- Kepemimpinan
- Keragaman dan inklusi
- Global
- Kampus
- Keamanan
- Perumahan
- Makan
- Atletik dan Rekreasi
- Kesehatan dan kesejahteraan
- Acara
Cara melindungi mac saya dari virus di macOS 10.15
Virus dan malware muncul dengan bentuk penipuan yang semakin canggih, sehingga dibutuhkan mata yang terlatih untuk melihatnya. Mereka dapat mengayunkan pemerintah atau segel penegak hukum, menuduh Anda terlibat dalam kegiatan ilegal dan mengusulkan rute menuju penebusan. Tapi sebenarnya, cara terbaik untuk keluar adalah dengan memasang a Perlindungan virus untuk macOS 10.15.
Dengan perlindungan antivirus dan malware padat pada macOS 10.15, Anda dapat menggunakan Mac Anda dengan percaya diri kapan saja tanpa takut akan intimidasi dari serangan malware yang sakit dan mengerikan yang datang dari sudut dunia mana pun.
Perlindungan virus 10 teratas untuk Mac Anda di MacOS 10.15
1. Intego Mac Internet Security
Intego memberikan keamanan internet yang tangguh melalui antarmuka ramping yang mirip dengan program Mac yang dibangun oleh pabrik seperti Safari dan Finder. Di antara fungsi -fungsi ini adalah ContentBarrier untuk Perlindungan Malware, dan Betbarrier, firewall pribadi terhadap pelaku kegiatan internet berbahaya yang memperlambat kecepatan Anda.
Intego juga memindai perangkat eksternal yang melekat pada Mac Anda melalui USB seperti smartphone, dan kartu media untuk melindungi Mac Anda dari virus yang mungkin berasal dari mereka.
- ContentBarrier – perlindungan malware
- Betbarrier – Perlindungan Firewall
- Antarmuka pengguna intuitif
2. Norton
Norton menggabungkan perlindungan malware yang kuat dengan operasi hemat ruang, memberikan pengguna perlindungan malware yang memadai yang tidak mengganggu penggunaan Mac reguler mereka. Klaim perusahaan didukung oleh hasil dari laboratorium pengujian independen, dan pengiriman janji mereka telah memenangkan banyak penghargaan.
Untuk memberi pengguna nilai lebih, salinan perangkat lunak dapat digunakan di seluruh ekosistem perangkat dengan sistem operasi yang berbeda.
- Operasi yang efektif dan efisien ruang
- Perlindungan Firewall
- Sertifikasi Lab Tes Independen
3. Sophos
Meliputi pengguna di semua bidang, Sophos menyediakan koleksi holistik fungsionalitas perlindungan sistem seperti sesuai permintaan atau pemindaian file yang dijadwalkan, dan fungsi untuk mengkarantina perangkat lunak atau file yang mencurigakan. Itu juga membuat pemindaian latar belakang menyapu tanpa menurunkan sumber daya sistem Anda secara signifikan. Ini membuatnya menjadi antivirus yang ideal.
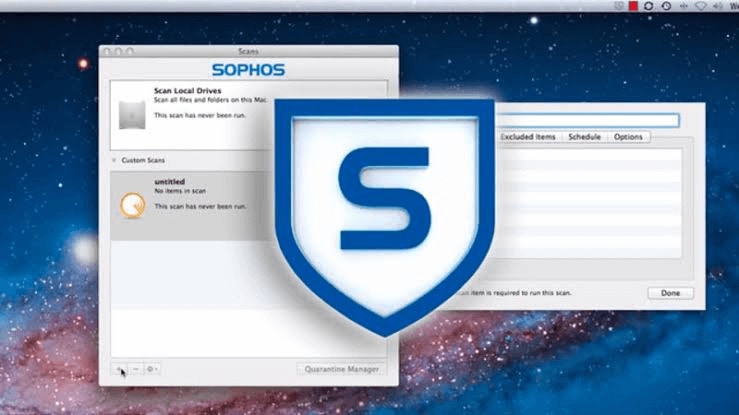
Penciptanya telah berhasil menyajikan beragam fitur perlindungan sistem pada antarmuka pengguna yang kompak dan intuitif. Mereka juga mendorong pembaruan rutin untuk memastikan perangkat lunak dilengkapi dengan baik untuk menangani ancaman yang lebih baru dan potensial.
- Monitor ransomware
- Perlindungan webcam
- Dukungan langsung
4. MacClean
Salah satu manajer tugas sistem Mac yang paling terkenal, MacClean memiliki sejarah panjang dalam membantu pengguna Mac mempertahankan sistem yang berjalan lancar. Apakah Mac OS 10.15 membutuhkan perlindungan antivirus? Bahkan jika tidak, Anda masih membutuhkan perangkat lunak seperti ini. Tidak hanya membantu menjaga virus yang mengganggu, tetapi juga membantu menjaga sistem Anda tetap bebas kekacauan. Ini memberi pengguna seperangkat alat pengungkit yang mudah digunakan untuk menghapus sampah dan file tersembunyi, file aplikasi yang berlebihan, cache, dan file sampah.
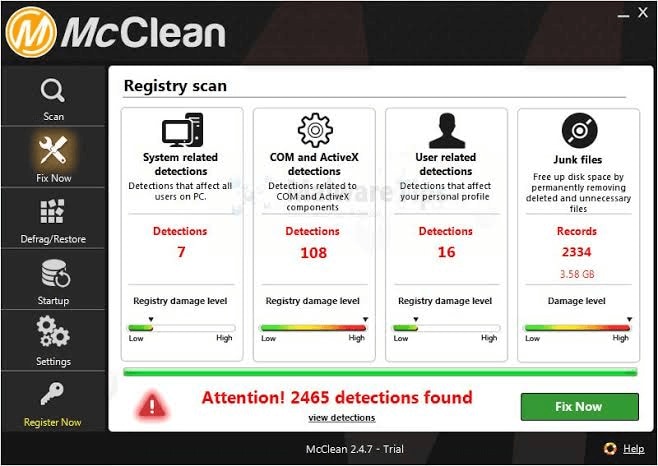
- Pemindai cepat
- Alat menyatakan
- Booster Kecepatan Sistem
Ini hanya beberapa opsi antivirus Mac yang tersedia untuk macOS 10.15. Sangat penting untuk memilih satu yang sesuai dengan kebutuhan Anda dan memberikan perlindungan komprehensif terhadap virus dan malware. Ingatlah untuk memperbarui perangkat lunak antivirus Anda secara teratur agar tetap terlindungi dari ancaman terbaru. Melindungi Mac Anda sangat penting untuk pengalaman komputasi yang aman dan bebas khawatir.
Cara melindungi mac saya dari virus di macOS 10.15
OsQuery adalah alat open-source yang memungkinkan pengguna untuk meminta sistem operasi. Misalnya, ia dapat menggunakan OsQuery untuk mendapatkan visibilitas ke dalam macOS, windows, dan perangkat Linux.
Instruksi Mac Antivirus
Semua komputer, termasuk Apple Mac, perlu dilindungi oleh perangkat lunak anti-virus seperti halnya platform komputasi lainnya. Komputer apel yang menjalankan Mac OS X tidak termasuk anti-virus sebagai bagian dari sistem operasi.
Universitas mengharuskan semua platform komputasi dilindungi dari malware. Kami merekomendasikan siswa menginstal BlackBerry Cylance dengan perkiraan biaya $ 30 per tahun.
Beberapa opsi gratis untuk anti-virus juga tersedia. Siswa sangat disarankan untuk menggunakan alternatif produk berbayar meskipun opsi perangkat lunak antivirus berikut juga dapat diterima. Instruksi untuk masing -masing opsi ini tersedia melalui situs web mereka. Sebelum menginstal, Anda harus menghapus program antivirus yang lebih lama.
Gunakan hanya tautan ini yang disediakan. Banyak program anti-virus palsu ditemukan di web dan pencarian umum untuk program anti-virus gratis akan menghasilkan hasil yang buruk.
- Avast Security for Mac – https: // www.Avast.com/en-us/lp-ppc-free-mac-security-download/
- Sophos Home Free – https: // home.Sophos.com/en-us/download-mac-anti-virus.aspx
- Kepemimpinan
- Keragaman dan inklusi
- Global
- Kampus
- Keamanan
- Perumahan
- Makan
- Atletik dan Rekreasi
- Kesehatan dan kesejahteraan
- Acara
Cara melindungi mac saya dari virus di macOS 10.15
Virus dan malware muncul dengan bentuk penipuan yang semakin canggih, sehingga dibutuhkan mata yang terlatih untuk melihatnya. Mereka dapat mengayunkan pemerintah atau segel penegak hukum, menuduh Anda terlibat dalam kegiatan ilegal dan mengusulkan rute menuju penebusan. Tapi sebenarnya, cara terbaik untuk keluar adalah dengan memasang a Perlindungan virus untuk macOS 10.15.
Dengan perlindungan antivirus dan malware padat pada macOS 10.15, Anda dapat menggunakan Mac Anda dengan percaya diri kapan saja tanpa takut akan intimidasi dari serangan malware yang sakit dan mengerikan yang datang dari sudut dunia mana pun.
Perlindungan virus 10 teratas untuk Mac Anda di MacOS 10.15
1. Intego Mac Internet Security
Intego memberikan keamanan internet yang tangguh melalui antarmuka ramping yang mirip dengan program Mac yang dibangun oleh pabrik seperti Safari dan Finder. Di antara fungsi -fungsi ini adalah ContentBarrier untuk Perlindungan Malware, dan Betbarrier, firewall pribadi terhadap pelaku kegiatan internet berbahaya yang memperlambat kecepatan Anda.
Intego juga memindai perangkat eksternal yang melekat pada Mac Anda melalui USB seperti smartphone, dan kartu media untuk melindungi Mac Anda dari virus yang mungkin berasal dari mereka.
- Perlindungan malware ContentBarrier
- Perlindungan Firewall Betbarrier
- Antarmuka pengguna intuitif
2. Norton
Norton menggabungkan perlindungan malware yang kuat dengan operasi hemat ruang, memberikan pengguna perlindungan malware yang memadai yang tidak’t mengganggu penggunaan Mac biasa mereka. Perusahaan’Klaim S didukung oleh hasil dari laboratorium pengujian independen, dan pengiriman janji mereka telah memenangkan banyak penghargaan.
Untuk memberi pengguna nilai lebih, salinan perangkat lunak dapat digunakan di seluruh ekosistem perangkat dengan sistem operasi yang berbeda.
- Operasi yang efektif dan efisien ruang
- Perlindungan Firewall
- Sertifikasi Lab Tes Independen
3. Sophos
Meliputi pengguna di semua bidang, Sophos menyediakan koleksi holistik fungsionalitas perlindungan sistem seperti sesuai permintaan atau pemindaian file yang dijadwalkan, dan fungsi untuk mengkarantina perangkat lunak atau file yang mencurigakan. Itu juga membuat pemindaian latar belakang menyapu tanpa menurunkan sistem Anda’Sumber daya S secara signifikan. Ini membuatnya menjadi antivirus yang ideal.
Penciptanya telah berhasil menyajikan beragam fitur perlindungan sistem pada antarmuka pengguna yang kompak dan intuitif. Mereka juga mendorong pembaruan rutin untuk memastikan perangkat lunak dilengkapi dengan baik untuk menangani ancaman yang lebih baru dan potensial.
- Monitor ransomware
- Perlindungan webcam
- Dukungan langsung
4. MacClean
Salah satu manajer tugas sistem Mac yang paling terkenal, MacClean memiliki sejarah panjang dalam membantu pengguna Mac mempertahankan sistem yang berjalan lancar. Apakah Mac OS 10.15 membutuhkan perlindungan antivirus? Bahkan jika tidak, Anda’LL masih membutuhkan perangkat lunak seperti ini. Tidak hanya membantu menjaga virus yang mengganggu, tetapi juga membantu menjaga sistem Anda tetap bebas kekacauan. Ini memberi pengguna seperangkat alat pengungkit yang mudah digunakan untuk menghapus sampah dan file tersembunyi, file aplikasi yang berlebihan, cache, dan file sampah.
- Pemindai cepat
- Alat menyatakan
- Booster Kecepatan Sistem
- Layanan Pelanggan yang Sangat Responsif
5. Rata -rata antivirus untuk Mac
Program antivirus lain yang melindungi Anda di berbagai bidang, AVG memindai perangkat eksternal apa pun yang terhubung ke Mac Anda’port USB, halaman web, dan email yang masuk. Ini melindungi kehadiran online Anda dengan phishing blocker dan filter spam untuk memandu Anda menjauh dari situs dan unduhan berbahaya.
Dia’S Dirancang untuk memberikan perlakuan khusus untuk perangkat lunak yang sudah ketinggalan zaman di sistem Anda, karena ini adalah titik masuk umum untuk serangan malware.
Program’O Operasi intuisi pengguna dan tidak mengganggu.
- Versi gratis
- Pemindaian perangkat eksternal yang terhubung dengan USB
- Operasi ringan
6. McAfee
Berasal dari merek lama yang telah mempertahankan relevansinya melalui budaya inovasi, antivirus McAfee ini memberikan perlindungan sistem yang canggih. Pembuat telah merilis serangkaian peningkatan fitur untuk perangkat lunak antivirus, dan versi ini berisi yang terbaru.
Peningkatan ini terintegrasi di berbagai fungsi perlindungan sistem, termasuk antispam, dan anti-phishing. Antivirus McAfee juga menyediakan fungsi cadangan jarak jauh untuk mempersiapkan Anda untuk situasi di mana serangan virus menyebabkan hilangnya file.
- Proteksi anti Spam
- Perlindungan transaksi online
- Cadangan File Jarak Jauh
- Bimbingan orang tua
7. Kaspersky Internetsecurity
Perangkat lunak antivirus lain yang tangguh yang beroperasi dengan jejak digital minimum, program antivirus Kaspersky ini berada di antara krim tanaman. Program ini telah mengantongi banyak penghargaan, berkat koleksi fungsi pelindung yang semuanya termasuk, seperti yang terkait dengan kontrol orang tua, transaksi online, dan selancar web.

Operasi yang kuat dari perangkat lunak mencegah bug dan virus menyeret ke bawah sistem Anda dan melakukannya hanya menggunakan ruang dan energi CPU minimal.
- Antarmuka pengguna yang sangat intuitif
- Perlindungan privasi
- Operasi antivirus yang kuat
- Bimbingan orang tua
- Perlindungan untuk beberapa perangkat Mac
8. Bitdefender
Duduk dalam kategori mid-range, Bitdefender menyediakan serangkaian fitur perlindungan sistem yang layak dengan harga yang terjangkau. Fungsinya yang mendekluting membuat sapuan bersih pada hard disk Anda dengan kapasitas pembersihan 100%. Deteksi malware -nya hampir sama sempurna.
Ini juga menawarkan fungsi yang kuat, kinerja yang lancar, dan operasi yang tidak mencolok. Tetapi berbagai macam fungsinya tidak’t mengacaukan pengguna dengan antarmuka palsu yang dipenuhi tab dan tombol. Dengan antarmuka yang ramping, pengguna dapat dengan mudah mengaktifkan fungsi sesuai permintaan dengan beberapa klik.
- Mekanisme pembersihan tanpa cacat
- Deteksi malware yang berfokus pada laser
- Perlindungan ransomware yang kuat
- Fungsi Kontrol Orangtua
9. Avira
Melalui antarmuka pengguna yang renyah dan intuitif, Avira memberi pengguna fungsionalitas perlindungan sistem canggih. Pengguna dapat dengan cepat mengakses fitur pelindung yang sangat mereka butuhkan, dan juga dengan mudah menjadwalkan aktivitas pemindaian rutin. Di antara arsenal antivirus perangkat lunak adalah blok situs web jahat, anti-pelacakan, dan fitur pemindaian file.
Tidak hanya mengidentifikasi ancaman, tetapi juga menghilangkannya secara tegas.
- Pembaruan Rutin Definisi Virus
- Karantina file dan aplikasi
- Catatan Pindai dan Karantina
10. ESET Cyber Security untuk Mac
Terakhir dalam daftar kami adalah binatang antivirus ini yang mengidentifikasi, mengumpulkan, dan memberantas virus dengan presisi bedah. Meskipun tidak memiliki lonceng dan peluit yang datang dengan program lain dalam daftar ini seperti firewall pribadi dan kunci aplikasi, ESET menyelesaikan pekerjaan ketika datang ke keamanan siber. Ini telah dilakukan di atas rata -rata dalam sejumlah tes independensi, menunjukkan kemampuan deteksi malware yang hampir sempurna.
- Perlindungan malware pemenang penghargaan
- Newsmart Protect for Home Devices
- Fungsi proteksi baru diarahkan pada ancaman yang lebih dalam.
Tips:
Apa yang harus dilakukan jika mac saya mendapat virus
Sekarang Anda memiliki jawaban yang jelas jika Anda bertanya -tanya ‘dapatkah mac mendapatkan virus di Mac OS 10.15’, Apa yang harus Anda lakukan saat Anda menemukan mereka?
1. Aktifkan otentikasi dua faktor di Mac Anda
Ini membuat tidak mungkin bagi siapa pun untuk menggunakan kredensial ID Apple Anda pada perangkat jarak jauh. Aplikasi lain juga memiliki protokol otentikasi yang serupa.
2. Jangan jatuh cinta
Hal terbaik yang harus dilakukan ketika dihadapkan dengan spam adalah mengikuti langkah -langkah yang direkomendasikan di tip berikutnya, tetapi hal terburuk yang harus dilakukan adalah menindaklanjuti dengan apa yang mereka rekomendasikan; pada akhirnya tidak pernah ternyata baik bagi para korban.
3. Jangan google mereka
Sayangnya, vendor malware situs web phishing juga dapat memiliki halaman mereka di hasil teratas Google untuk pencarian yang menyelidikinya. Akibatnya, Anda dapat berakhir dengan masalah yang lebih buruk jika Anda mengikuti solusi yang ditemukan di halaman pencarian teratas Google. Daripada Google itu, jalankan melalui antivirus Anda.
4. Mainkan dengan keren dan putus
Jika kamu’sudah diberikan ke dalam skema berbahaya, jangan kehilangan keren. Anda bukan orang pertama maupun orang terakhir yang jatuh untuk penipuan, tetapi pastikan Anda bukan yang terburuk.
Untuk menahan kerusakan, lepaskan koneksi internet Mac Anda sepenuhnya, lalu tutup Mac Anda. Jangan menggunakannya lagi sampai Anda telah menghubungi Apple dari perangkat lain dan menyelesaikan masalah.
5. Selalu waspada
Selidiki atau hindari aplikasi atau situs apa pun yang terlihat mencurigakan, dan bukan hanya yang ditandai oleh antivirus Anda. Tidak ada perangkat lunak yang mampu mendeteksi aktivitas malware atau phishing seratus persen dari waktu.
Dapatkah Anda mengandalkan macos ventura untuk perlindungan malware?
Dia’S salah satu pertanyaan paling umum saya’m Ditanya: Dapatkah pengguna Mac biasa sekarang mengandalkan perlindungan keamanan yang disediakan oleh MacOS Ventura, atau apakah mereka membutuhkan tambahan pihak ketiga? Jawaban yang benar adalah bahwa itu tergantung pada penilaian risiko keamanan Anda, tetapi Anda juga perlu tahu seberapa efektif perlindungan macOS, dan di mana kelemahannya berada. Dalam artikel ini saya berangkat untuk menilai seberapa bagus Ventura 13.1 adalah saat dihadapkan dengan malware asli.
Metode
Untuk menyelidiki ini, saya menyiapkan tiga Ventura 13.1 mesin virtual, masing -masing dengan konfigurasi keamanan yang berbeda:
- Apple Silicon Mode Keamanan Penuh, dengan semua perlindungan keamanan standar diaktifkan;
- Diatur keamanan permisif dalam mode pemulihan, dengan System Integrity Protection (SIP) dinonaktifkan;
- Keamanan permisif dengan SIP dinonaktifkan, dan subsistem kebijakan penilaian keamanan dinonaktifkan menggunakan spctl –global-donable .
Pengaturan dikonfirmasi dengan memeriksa masing -masing dengan Silentknight, dan semua tes divirtualisasikan menggunakan sandboxed vionbles yang terkunci dalam isolasi dari host Mac Studio M1 Max. Karena sampel malware termasuk X86 Executable, Rosetta 2 diinstal pada setiap VM sebelum pengujian dimulai.
Sampel yang diuji termasuk Dazzlespy, Sysjoker, CloudMensis (dikenal oleh Apple sebagai Snowdrift) dan XCSSET (diidentifikasi oleh Apple sebagai Dubrobber A). Karena beberapa sampel tidak memiliki pemasang yang efektif, dan macOS 13.Saya telah menambal sebagian besar jika tidak semua kerentanan yang mereka andalkan untuk menginstal dengan sukses, hanya sampel XCSSET dan DAZZLESPY yang muncul yang dapat dijalankan dan setidaknya sebagian menginstal diri mereka sendiri. Untuk membantu lebih lanjut malware, tes juga dijalankan di setiap VM dengan bendera karantina yang dilucuti dari arsip zip.
Hasil
Keamanan penuh
Berjalan dengan keamanan penuh diaktifkan, macOS berhasil mengenali dan memblokir sampel cloudmensis dan xcsset, apakah bendera karantina diatur atau tidak.

Mencoba menjalankan komponen Windowserver berbahaya di CloudMensis meninggalkan pengguna dengan tidak diragukan lagi bahwa itu berbahaya, dan tidak ada opsi untuk memotong blok.

Meskipun dalam konfigurasi ini, aplikasi Xcode berbahaya di XCSSET adalah’t diidentifikasi secara khusus, itu diakui sebagai jahat dan diblokir secara efektif.

Sysjoker’S bogus mpeg-2 transport stream diblokir dari dijalankan di quicktime player, meskipun pengguna yang ditentukan dapat memotongnya, dan itu bukan’t diidentifikasi sebagai jahat.

Satu -satunya peringatan yang diberikan pada Dazzlespy’S Malicious SoftwareUpdate tidak berkomitmen, dan meninggalkan pengguna dengan opsi untuk membukanya. Jika mereka memilih untuk melanjutkan, itu berhasil memasang dirinya di folder tersembunyi di ~/.Lokal, diinstal daftar propertinya di ~/pustaka/peluncuran untuk kegigihan, dan macOS secara otomatis menambahkannya ke pengaturan sistem> item login umum, meskipun diserahkan kepada pengguna untuk mengaktifkannya.
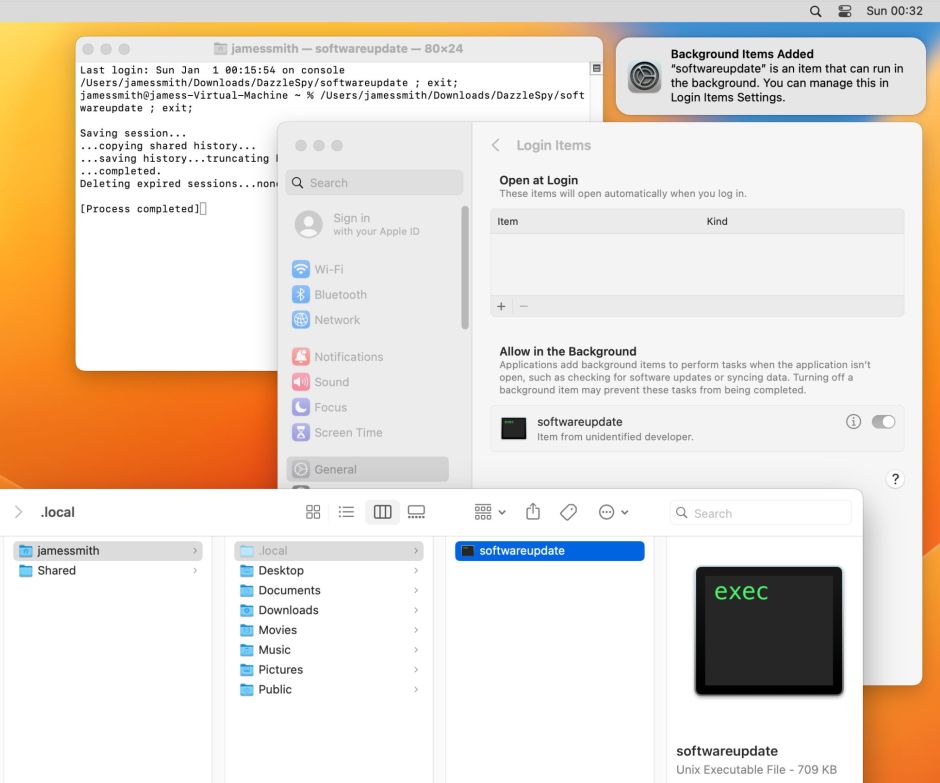
Dengan sampel malware yang didekompresi di ~/dokumen, pemindaian remediator xprotect tidak’T menghasilkan laporan perangkat lunak yang mencurigakan. Namun, memindahkan aplikasi Xcode berbahaya dari xcsset ke folder /aplikasi terdeteksi dan diatasi dengan penghapusannya.
SIP dinonaktifkan
Ini memperkenalkan beberapa perbedaan halus tetapi signifikan dari keamanan penuh, sehingga kurang sulit untuk menjalankan kode berbahaya, tetapi juga mengubah pemindaian remediator xprotect.
Aplikasi Xcode Bogus di XCSSET masih berhasil diblokir, tetapi di sini diidentifikasi mengandung macOS.2070D41 malware, juga dikenal oleh Apple sebagai Dubrobber A. Itu juga bisa dijalankan setelah mengupas bendera karantina, menggunakan teknik bypass dari pencari’S perintah terbuka, yang diblokir saat berada di keamanan penuh. Ketika bendera karantina telah dilucuti, sysjoker’S dapur transportasi MPEG-2 dibuka dan berjalan di pemain QuickTime tanpa ada peringatan yang ditampilkan.
Lebih mengganggu, saat macOS menginstal dazzlespy’S berbahaya perangkat lunak sebagai item login, itu diaktifkan secara default. Untuk perlindungan yang relatif baru terhadap metode yang terkenal untuk mencapai kegigihan, itu’S efek samping yang mengkhawatirkan dari menonaktifkan SIP.
Seolah untuk mengkompensasi, Xprotect Remediator’scan S tampak lebih luas dalam liputan mereka. Kode Windowserver jahat di CloudMensis terdeteksi dan dilaporkan ketika masih dalam ~/unduhan dan ~/dokumen folder, dan Dubrobber keduanya terdeteksi dan diatasi dengan sukses dari ~/dokumen.
SIP dan xprotect dinonaktifkan
Menonaktifkan Subsistem Kebijakan Penilaian Keamanan Menghapus sebagian besar peringatan saat mencoba menjalankan perangkat lunak berbahaya. Dalam kebanyakan kasus, pengguna disajikan dengan pilihan netral untuk dibuat, apakah malware harus dibuka.

Satu -satunya pengecualian untuk itu adalah ketika mencoba menjalankan aplikasi Xcode berbahaya di XCSSET, yang masih mengakibatkan pemblokiran dengan peringatan bahwa itu berisi macOS.2070D41 malware, meskipun itu bisa dilewati dengan melucuti bendera karantina dan menggunakan pencari’S Perintah Buka.
Xprotect Remediator scan berperilaku sama dengan yang dilakukan dengan SIP dimatikan, mendeteksi Windowserver, dan mendeteksi dan memulihkan dubrobber.
Apakah Perlindungan Keamanan MacOS berhasil?
Efektivitas perlindungan keamanan yang dibangun ke dalam macO saat ini tergantung pada pengaturan keamanan, malware itu sendiri, dan pengguna. Dengan keamanan penuh yang berlaku, satu -satunya dari empat sampel malware yang tidak dimiliki macos’T Block secara efektif adalah DAZZLESPY. Meskipun itu berlari dan diinstal tanpa peringatan, yang bisa membuatnya kegigihan, itu dibiarkan dinonaktifkan secara default.
Dazzlespy adalah malware yang relatif baru, dan mungkin tidak memberikan ancaman kepada pengguna Mac yang membuat macO mereka tetap up to date. Telah ada kurangnya deteksi di alam liar, dan para peneliti percaya bahwa itu mungkin tergantung pada dua kerentanan yang keduanya ditetapkan dalam macOS 11.2. Meskipun Sysjoker dapat dibuka di QuickTime Player, tidak ada VM yang menunjukkan bukti aktivitas jahatnya, jadi itu juga mungkin tidak lagi memberikan ancaman bagi macOS saat ini.
Dia’s juga penting bahwa, dengan perlindungan keamanan penuh aktif di macOS 13.1, pengupasan bendera karantina tidak’t mempengaruhi deteksi atau pemblokiran sampel malware. Di masa lalu, ketika pemeriksaan penjaga gerbang lebih tergantung pada keberadaan bendera karantina, metode menghindari bendera yang terpasang, atau melepasnya, dapat melewati sebagian besar perlindungan. Mengurangi ketergantungan pada bendera karantina membuatnya secara signifikan lebih sulit untuk menginstal dan menjalankan perangkat lunak berbahaya.
Setiap langkah menjauh dari perlindungan keamanan penuh mengurangi kemungkinan sampel malware ini terdeteksi dan diblokir oleh macOS. Efek cacing cacat sangat kompleks dan meresap. Untuk XCSSET, misalnya, memberi pengguna kesempatan untuk menjalankan aplikasi berbahaya menggunakan metode terkenal untuk melewati perlindungan keamanan. Saya menduga bahwa banyak yang menonaktifkan SIP tidak menyadari efek jahat ini: itu’mudah untuk berasumsi bahwa perlindungan kuat yang disediakan oleh SSV membuat SIP kurang penting bagi Mac yang menjalankan Big Sur dan kemudian.
Xprotect Remediator memainkan peran penting dalam mendeteksi dan menghapus beberapa jenis malware yang diketahui. Ini bergantung pada heuristik untuk efisiensi, misalnya meminimalkan folder yang dipindai, dan memindai frekuensi. Untuk sebagian besar musim panas lalu ia menjalankan beberapa cek untuk Dubrobber setiap hari, tetapi sekarang telah berkurang dalam frekuensi, mungkin karena pengurangan Apple’Penilaian ancamannya.
Untuk semua malware, periode yang paling berbahaya adalah antara rilis dan penyebarannya, dan pelepasan penanggulangan yang efektif, termasuk penambalan kerentanan yang dieksploitasi dan pembaruan untuk Xprotect dan Xprotect Remediator. Apple diharapkan untuk membahas yang pertama dari mereka yang memiliki respons keamanan cepat (RSR), dan untuk sebagian besar paruh kedua tahun lalu merilis pembaruan untuk Xprotect Remediator setiap dua minggu. Masih harus dilihat bagaimana mereka akan mengatasi peningkatan besar dalam ancaman dari malware baru.
I Haven’t mempertimbangkan pelaporan dan pemantauan dalam artikel ini; SAYA’ll lihat itu secara terpisah besok.
Kesimpulan
- Ketika saat ini Rilis MacOS dijalankan dengan Keamanan penuh Perlindungan diaktifkan, memberikan tingkat perlindungan yang baik terhadap malware yang diketahui, yang seharusnya cukup bagi sebagian besar pengguna, sesuai dengan penilaian risiko mereka.
- Banyak faktor mengurangi efektivitas keamanan macOS, termasuk menjalankan versi macOS yang lebih lama, menonaktifkan SIP, menonaktifkan xprotect, dan perilaku pengguna berisiko tinggi seperti menggunakan bypass yang diketahui, kurang perhatian, dan mengklik melalui peringatan.
- Keamanan yang efektif di Ventura jauh lebih sedikit tergantung pada karantina. Di masa lalu, menghapus bendera karantina dapat memungkinkan malware yang diketahui berjalan dengan bebas. Itu’tidak lagi terjadi di Ventura.
- Ventura, Xprotect Remediator, dan pembaruan keamanan RSR belum diuji dengan peningkatan besar dalam ancaman.
Sampel malware yang digunakan tersedia untuk para peneliti oleh fondasi objektif-lihat. SAYA’D ingin berterima kasih kepada yayasan dan Patrick Wardle khususnya atas bantuan mereka yang murah hati.
Apakah Mac membutuhkan antivirus pihak ketiga untuk kepatuhan SOC 2?
OsQuery membuat keamanan bawaan di Audit MacOS siap

Jason Meller
Artikel ini hanya tentang Mac. Ingin mengetahui perspektif kami tentang AV pihak ketiga untuk Windows? Periksa, “Apakah Windows cukup bek untuk lulus Soc 2?.”
Ingin melewatkan pembukaan? Langsung ke SQL OsQuery di akhir artikel ini.
Deteksi dan pencegahan malware pihak ketiga (apa yang kami sebut antivirus lebih dari satu dekade yang lalu) tidak setiap admin mac’ secangkir teh. Beberapa memiliki ikan yang lebih besar untuk digoreng (e.G., mendapatkan visibilitas titik akhir, sebagai permulaan); Bagi yang lain, mereka puas dengan kemampuan anti-malware bawaan macOS dan dengan demikian tidak memiliki rencana untuk menggunakan AV pada manfaatnya.
Sayangnya, SOC 2 dan audit serupa lainnya memaksa kedua jenis admin Mac untuk membeli dan menggunakan perangkat lunak seperti antivirus sebelumnya dan lebih awal dalam organisasi’S Lifecycle. Ketika saya menanyakannya admin siapa yang tidak’T tetap menggunakan AV mengapa mereka melakukannya, tanggapan mereka umumnya jatuh ke dalam dua ember:
- Mereka tidak’T percaya macOS memiliki kemampuan anti-malware yang cukup untuk lulus audit SOC2. 1
- Mereka tidak dapat lulus audit kepatuhan seperti SOC 2 tanpa fitur pelaporan perusahaan di sekitar perlindungan malware (yang tidak dilakukan Apple’t memiliki fitur AV -nya)
Dalam artikel ini, kami’ll menantang kedua asumsi ini. Yang paling penting, saya ingin menunjukkan bahwa dengan alat open-source, Anda dapat lulus audit SOC2 dengan anti-malware bawaan di macOS sambil juga dapat mempertahankan posisi itu untuk kepemimpinan senior dan auditor. Untuk melakukan itu, saya harap Anda’LL memanjakan saya dalam mendorong industri AV pihak ketiga sedikit dalam prosesnya.
Idealnya, sebelum Anda menghadapi audit SOC 2, Anda benar -benar mempercayai Anda’ve membuat keputusan terbaik dalam hal keamanan Mac Anda dengan sumber daya yang Anda miliki. Misalnya, sebagai praktisi keamanan, saya lakukan Sebenarnya percaya bahwa banyak organisasi lebih baik mengandalkan kemampuan keamanan macOS bawaan tanpa suplemen pihak ketiga. Bagaimana itu bisa terjadi?
Baik, sebagai permulaan, biarkan’S pertama-tama mengakui bahwa penelitian paling mendasar dan sepintas di sekitar AV pihak ketiga menandakan pertunjukan horor konsekuensi nyata yang meliputi: Tanking titik akhir’kinerja, secara teratur memblokir perangkat lunak yang sah, menjual pengguna tanpa pandang bulu’ data untuk pihak yang dirahasiakan, dan bahkan perangkat lunak itu sendiri menjadi sumber kompromi besar.
Oke, tapi tidak setiap vendor sama -sama menderita masalah ini’S tidak benar-benar adil untuk mendakwa seluruh industri AV pihak ketiga hanya pada anekdot tersebut.
Jadi sekarang, biarkan’B berbicara tentang apa yang kami maksud “lebih baik.” Dalam pandangan saya, cara yang paling rabun dan cacat untuk memastikan kualitas perangkat lunak antivirus adalah hanya untuk mengukur seberapa baik hal itu menghentikan hal -hal buruk terjadi. Pengukuran ini meliputi:
- Seberapa cepat AV dapat mendeteksi novel/ancaman baru?
- Berapa banyak eksekusi real-time hal-hal buruk yang dihentikan AV?
- Berapa banyak area visibilitas baru yang bisa diperolehnya?
Dia’tidak mengherankan bahwa perusahaan keamanan AV membangun seluruh nada mereka berdasarkan pengukuran ini. Sayangnya, pengukuran ini gagal untuk mempertimbangkan biaya yang dibayarkan (biasanya oleh pengguna akhir) untuk perbaikan marjinal di seluruh metrik ini. Atau dengan cara lain:
Agak seperti bagaimana bola lampu yang membuat segala sesuatunya terbakar masih berkualitas tinggi, selama Anda hanya mengukur lumens?
– Tavis Ormandy (@taviso) 19 November 2016
Kesengsaraan pengguna akhir yang dihasilkan oleh AV pihak ketiga biasanya hanya dibahas ketika menjadi sangat mengerikan sehingga dapat dengan mudah dikaitkan dengan peristiwa keuangan yang merugikan yang signifikan. Kesengsaraan tidak terikat untuk segala sesuatu yang tidak jauh dari bar itu. Akuntansi untuk ini, kita perlu menyesuaikan bagaimana kita secara akurat mengukur AV’S Performa aktual.
Ini satu jalan. Alih -alih hanya mencari kinerja antivirus terbaik di setiap biaya, kita membutuhkan kinerja antivirus per unit yuck, di mana yuck didefinisikan sebagai degradasi kualitatif perangkat’pengalaman pengguna.
Jadi siapa yang lebih insentif untuk memberi kita kinerja AV maksimum per yuck? Dalam pandangan saya, itu’S jelas vendor OS (seperti Apple), dan inilah alasan mengapa:
- Vendor OS terpengaruh secara finansial jika pengguna berpikir OS mereka berjalan seperti sampah. Vendor AV pihak ketiga, di sisi lain, sebenarnya diberi insentif untuk menggambarkan vendor OS sebagai tidak kompeten untuk memposisikan diri sebagai ahli yang unik.
- Vendor OS mengandalkan ekosistem pihak ketiga yang berkembang dari perangkat lunak yang berguna dan menyenangkan untuk mendorong adopsi OS itu sendiri. Itu berarti mereka harus sangat peduli tentang bagaimana keamanan OS memengaruhi kelayakan perangkat lunak. AV pihak ketiga tidak memiliki insentif untuk peduli tentang kelayakan perangkat lunak lain sampai pelanggan mereka memperhatikan (dan kemudian memperbaikinya hanya dengan menambahkannya ke daftar izin).
- Vendor OS dapat menggunakan integrasi vertikal untuk mengembangkan sistem keamanan yang sangat efisien jauh di dalam kernel OS itu sendiri dan mengandalkan keberadaan perangkat keras keamanan yang canggih seperti TPM. Vendor pihak ketiga tidak dapat menghubungkan pada tingkat yang dalam ini (dengan aman), dan mereka tidak dapat berhasil mengadvokasi perangkat keras khusus di dalam perangkat yang membuat teknologi mereka lebih baik.
Mengingat realitas di atas, itu’S mudah melihat mengapa Apple menaikkan macOS’ Kemampuan keamanan bawaan selama beberapa tahun terakhir.
Xprotect adalah macOS’ Teknologi antivirus bawaan. Di bawah kap, ia memindai executable (saat pertama kali diluncurkan atau ketika mereka berubah) terhadap daftar tanda tangan dalam format industri standar yang disebut Yara. Berikut adalah contoh aturan Yara dalam file tanda tangan XProtect:
Aturan Eicar
Aturan Yara di atas mencari keberadaan file uji virus Eciar yang terkenal.
Sementara aturan ini menggunakan pencocokan file hash dasar (Anda dapat melihat contoh yang lebih kuat dalam repo Scott Knight secara teratur menyegarkan), Yara adalah leg-up yang signifikan dibandingkan pencocokan hash tradisional, yang gagal segera setelah penulis malware mengubah satu byte kode tunggal. Ini sangat mirip (jika tidak identik) dengan berapa banyak vendor AV klasik mendekati deteksi malware.
Bagaimana aturan ini dipraktikkan itu sederhana. Saat sebuah file dipindai, jika cocok dengan salah satu tanda tangan, Xprotect memblokir eksekusi, menghasilkan log, dan akhirnya mengingatkan pengguna yang menyarankan mereka untuk meletakkan yang disinggung yang dapat dieksekusi ke tempat sampah.
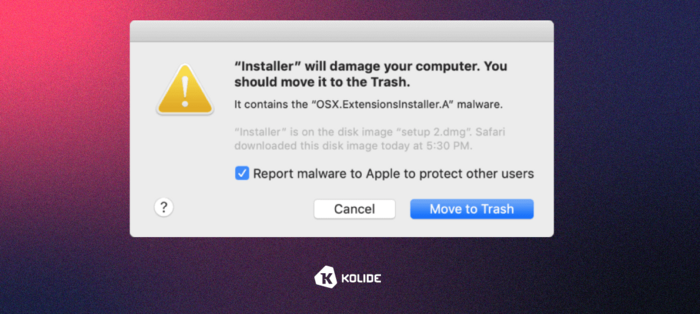
Manfaat besar lainnya adalah pembaruan xProtect itu sendiri secara otomatis, diam -diam, dan secara terpisah dari pembaruan keamanan yang diinstal secara manual. Saat tanda tangan ini diperbarui, Xprotect akan memindai kembali setiap eksekusi aplikasi berikutnya.
Bahkan jika xprotect gagal menghentikan malware meluncurkan, Anda’tidak hancur. MacOS’ Malware Removal Tool (MRT) Remediate Infection Berdasarkan file data sistem otomatis dan pembaruan keamanan dari Apple dan terus memeriksa virus dan malware kapan saja pengguna restart atau log ke komputer.
Anda mungkin ingat MRT memainkan peran penting dalam kerentanan server web Zoom 2019. Di sinilah Apple menghapus komponen rentan dari aplikasi pihak ketiga menggunakan sistem MRT.
Gatekeeper adalah bagian integral dari seluruh peralatan anti-malware di macOS. Ini memainkan peran penting dalam memeriksa executable’ tanda tangan digital untuk memastikan mereka berasal dari pengembang yang terverifikasi. Ini memastikan bahwa executable baru yang dapat berasal dari sumber yang tidak aman (mis: mengunduh aplikasi dari situs web) ditangani untuk mencegah mereka merugikan sistem sampai pengguna dan sistem dapat memverifikasi bahwa mereka aman.
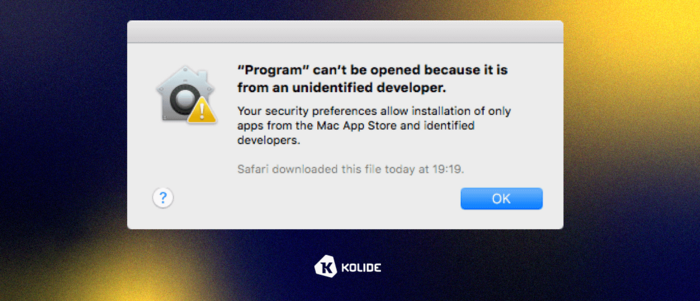
MacOS 10.15 ke atas membutuhkan semua aplikasi untuk mendapatkan pengguna’ Izin sebelum mencatat tombolnya atau mengakses file, kamera, atau mikrofon. Selain itu, Apple menyimpan macOS (catalina dan di atas) pada volume disk terpisah untuk memisahkan file sistem penting dari aplikasi. Selama perlindungan integritas sistem diaktifkan, file -file ini tidak dapat dimodifikasi dengan proses apa pun.
MacOS menawarkan perlindungan kata sandi yang lebih baik dan dukungan TOTP dua faktor di Monterey (melalui gantungan kunci baru). Apple menambahkan indikator perekaman untuk memberi tahu pengguna jika aplikasi merekam aktivitas mereka melalui mic. Sementara itu, FileVault dapat mengenkripsi data yang disimpan di Mac.
Selain itu, Safari menggunakan teknologi anti-phishing untuk mendeteksi situs web yang curang dan mencegah plug-in seperti Silverlight, QuickTime, dan Oracle Java berjalan jika mereka aren’t diperbarui ke versi terbaru.
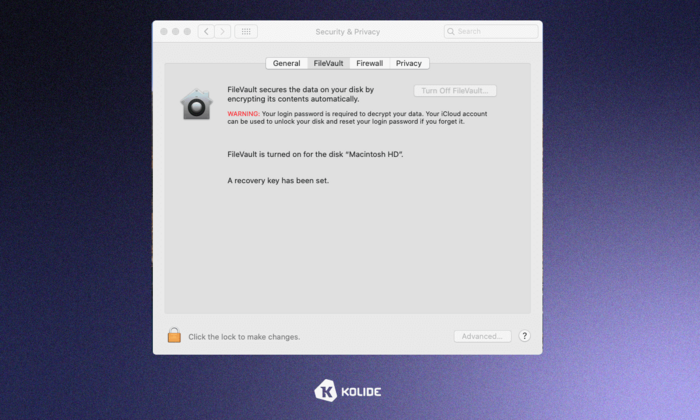
Vendor AV’ argumen umum untuk membenarkan produk mereka meskipun apel’Keamanan bawaan yang komprehensif adalah tentang pemisahan rambut di sekitar kemanjuran deteksi.
Playbook umumnya melibatkan vendor AV pihak ketiga yang menunjuk ke varian malware spesifik yang dapat dideteksi produk mereka dan bahwa Apple gagal menambah daftar tanda tangan mereka segera (atau sama sekali).
Dalam pandangan saya, ini adalah argumen yang bodoh untuk dipasang. Dia’mudah untuk menyebutkan banyak kampanye malware yang sukses yang tidak dapat dideteksi oleh vendor antivirus secara tepat waktu. Karena deteksi/pencegahan yang sempurna tidak dimungkinkan, kami harus mempertimbangkan biaya kepercayaan yang ingin kami bayar dalam hal degradasi kinerja yang dijamin, positif palsu, dan permukaan serangan tambahan untuk menjadi sangat sangat marjinal perbaikan. Jika pengguna menyimpan kapal yang ketat, menerapkan pembaruan, dan tidak menonaktifkan penjaga gerbang, itu sangat berkorelasi dengan peluang yang sangat rendah bahwa perbedaan perlindungan itu berdampak pada mereka.
Memperluas gagasan bahwa pencegahan akhirnya gagal, pada titik tertentu, masuk akal untuk menemukan dasar yang masuk akal dari antivirus pencegahan dan menggeser fokus dan sumber daya untuk membangun rencana respons insiden komputer. Itu berarti Kapan (bukan jika) Mac menjadi terganggu, organisasi dapat bereaksi lebih baik untuk mengurangi dampak yang berpotensi parah dari kompromi yang tidak terkendali. Permainan pencegahan adalah satu dengan pengembalian yang sangat berkurang per dolar yang dihabiskan. Di sisi lain, pengembangan respons insiden adalah salah satu investasi keamanan terbaik yang dapat Anda lakukan.
Seperti yang kita lihat di atas, Apple diberi insentif dan melakukan pekerjaan yang wajar melindungi pengguna Mac dari malware.
Itu’Berita bagus! Tapi disana’s Satu masalah.
Anda masih perlu mengumpulkan data untuk menyusun laporan untuk audit kepatuhan Anda, dan macOS tidak’t menawarkan cara untuk mencapai tingkat visibilitas armada itu.
Itu’s di mana osquery datang untuk menyelamatkan.
Anda mungkin pernah mendengar tentang menggunakan OsQuery untuk mengambil inventaris perangkat, tetapi apakah Anda tahu itu’s juga alat praktis untuk menyusun data untuk memenuhi persyaratan pelaporan SOC 2?
OsQuery adalah alat open-source yang memungkinkan pengguna untuk meminta sistem operasi. Misalnya, ia dapat menggunakan OsQuery untuk mendapatkan visibilitas ke dalam macOS, windows, dan perangkat Linux.
Anda dapat menggunakan OsQuery untuk memeriksa semua perangkat di armada Anda. Ini memungkinkan Anda untuk memastikan bahwa mereka mengikuti aturan khusus platform berdasarkan perusahaan Anda’S KEBIJAKAN KEAMANAN DATA DAN KEPATUHAN KEPERCAYAAN (E.G., Enkripsi disk, status firewall, pembaruan OS, dll.)
OsQuery dapat menumpuk dan mencatat data kepatuhan untuk mendukung pelaporan SOC 2 dan proses audit. Anda dapat melihat metrik agregat atau menelusuri ke bawah ke spesifik menggunakan berbagai filter untuk menunjukkan bahwa pengguna’ Perangkat sesuai dengan persyaratan SOC 2.
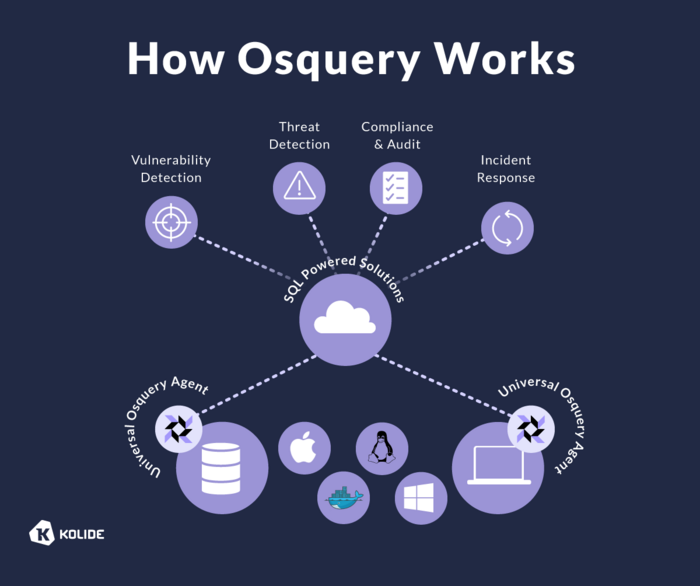
Banyak profesional TI menyukai OsQuery karena TI’S sederhana, andal, dan dapat diperluas. Karena berfungsi untuk ketiga sistem operasi, Anda dapat mengumpulkan data di setiap perangkat di armada Anda tanpa menggunakan alat yang berbeda.
Untuk lulus audit SOC 2 Anda, Anda harus membuat dokumentasi untuk menunjukkan bahwa sistem dan proses Anda memenuhi persyaratan tertentu.
Untuk menunjukkan bahwa Anda memiliki pertahanan yang tepat terhadap malware dan virus sesuai dengan kriteria umum 6.8, Anda harus membuat laporan untuk menggambarkan proses Anda untuk pemantauan integritas file (FIM) dan manajemen keamanan titik akhir.
Dokumentasi Anda harus menunjukkan hal itu:
- Anda dapat melacak pembaruan yang dibuat untuk perangkat lunak dan file konfigurasi dan perubahan status dan acara perlindungan titik akhir.
- Anda telah menerapkan kontrol untuk mencegah, mendeteksi, dan bertindak berdasarkan perangkat lunak yang tidak sah atau berbahaya yang dimasukkan ke dalam infrastruktur Anda.
- Hanya orang yang berwenang yang dapat menginstal aplikasi dan perangkat lunak di perangkat yang terhubung ke jaringan Anda.
- Anda memiliki proses untuk mendeteksi perubahan yang dapat menunjukkan adanya perangkat lunak yang tidak sah atau berbahaya.
- Di sana’S Proses kontrol perubahan yang ditentukan manajemen untuk memantau implementasi perangkat lunak dan aplikasi.
- Perangkat lunak antivirus dan anti-malware diimplementasikan dan dipelihara untuk mendeteksi dan memulihkan malware.
- Anda mengikuti prosedur untuk memindai aset informasi dalam tahanan Anda untuk mendeteksi malware dan perangkat lunak tidak sah lainnya.
Di bawah ini adalah contoh dari dokumentasi yang kami berikan kepada pelanggan berdasarkan permintaan untuk membantu mereka memberikan kriteria ini untuk kepatuhan SOC 2 mereka dengan Kolide dan MacOS’ perlindungan bawaan.
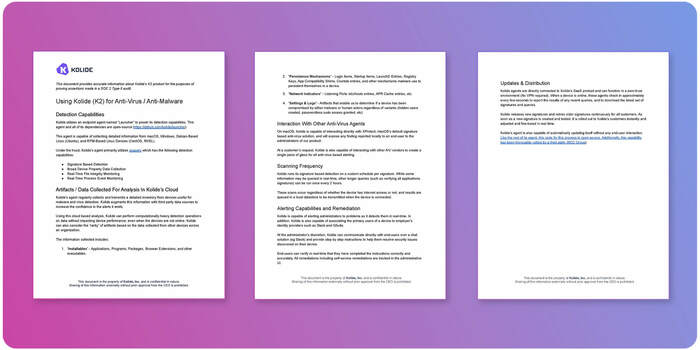
Anda dapat [mengunduh salinan dokumentasi ini di sini] (/Kepatuhan/SOC2-AV.pdf).
MacOS dapat memenuhi persyaratan teknis untuk sertifikasi SOC 2, dan Anda tidak’t perlu menggunakan antivirus pihak ketiga. Tetapi’s Tantang untuk menyusun data perangkat dan melaporkan pada skala. Di sinilah OsQuery masuk untuk memberikan visibilitas armada, memantau kegiatan, dan menyusun data yang Anda butuhkan untuk membuktikan kepatuhan armada untuk audit dan pelaporan SOC 2.
Untuk menetapkan bahwa alat pencegahan malware secara keseluruhan dari macOS adalah operasional, xprotect (komponen utama) mensyaratkan bahwa dua hal hadir dan fungsional agar berfungsi dengan benar:
- Persyaratan pertama adalah bahwa penjaga gerbang harus diaktifkan agar Xprotect dijalankan pada executable yang baru diunduh (pada dasarnya file mana pun di mana bit karantina diatur ke “BENAR”).
- Persyaratan kedua adalah bahwa System Integrity Protection (SIP) diaktifkan untuk memastikan layanan anti-malware dan definisi mereka tidak dimodifikasi oleh aktor yang buruk.
Di bawah ini adalah pilihan kueri yang disederhanakan Kolide berjalan secara otomatis menggunakan agen osquery:
PILIH * DARI penjaga gerbang +---------------------+----------------+---------+----------------+ | penilaian_enabled | dev_id_enabled | Versi | OPAQUE_VERSION | +---------------------+----------------+---------+----------------+| 1 | 1 | 8.0 | 94 | +---------------------+----------------+---------+----------------+ PILIH tanggal(Mtime,'unixepoch') DARI mengajukan DI MANA jalur='/Library/Apple/System/Library/Coreservices/XProtect.bundel/isi/sumber daya/xprotect.Plist '; +-------------------------+ | Tanggal (mTime, 'unixepoch') | + -------------------------+ | 2022-03-11 | +-------------------------+ SELECT * dari xprotect_reports; +-----------------+-------------+------------+ | Nama | user_action | Waktu | +-----------------+-------------+------------+| Osx.Eicar.com.i | Sampah | 1650480090 | +-----------------+-------------+------------+ DENGAN Mrt_info SEBAGAI ( PILIH * DARI plist DI MANA jalur MENYUKAI '/Library/Apple/System/Library/Coreservices/MRT.Aplikasi/Isi/Info.Plist ' ) PILIH Max(KASUS KAPAN jalur = '/Library/Apple/System/Library/Coreservices/MRT.Aplikasi/Isi/Info.Plist ' KEMUDIAN 'Mrt.aplikasi' AKHIR) SEBAGAI nama, Max(KASUS KAPAN jalur = '/Library/Apple/System/Library/Coreservices/MRT.Aplikasi/Isi/Info.Plist ' KEMUDIAN '/Library/Apple/System/Library/Coreservices/MRT.aplikasi' AKHIR) SEBAGAI jalur, Max(KASUS KAPAN kunci = 'Cfbundlexecutable' KEMUDIAN nilai AKHIR) SEBAGAI bundle_executable, Max(KASUS KAPAN kunci = 'CfBundleIdentifier' KEMUDIAN nilai AKHIR) SEBAGAI Bundle_Identifier, Max(KASUS KAPAN kunci = 'Cfbundlename' KEMUDIAN nilai AKHIR) SEBAGAI bundle_name, Max(KASUS KAPAN kunci = 'Cfbundleshortversionstring' KEMUDIAN nilai AKHIR) SEBAGAI bundle_short_version, Max(KASUS KAPAN kunci = 'Cfbundleversion' KEMUDIAN nilai AKHIR) SEBAGAI bundle_version, Max(KASUS KAPAN kunci = 'CfbundlepackageType' KEMUDIAN nilai AKHIR) SEBAGAI bundle_package_type, Max(KASUS KAPAN kunci = 'Lsenvironment' KEMUDIAN nilai AKHIR) SEBAGAI lingkungan, Max(KASUS KAPAN kunci = 'Lsuielement' KEMUDIAN nilai AKHIR) SEBAGAI elemen, Max(KASUS KAPAN kunci = 'Dtcompiler' KEMUDIAN nilai AKHIR) SEBAGAI penyusun, Max(KASUS KAPAN kunci = 'Cfbundledevelopmentregion' KEMUDIAN nilai AKHIR) SEBAGAI pengembangan_region, Max(KASUS KAPAN kunci = 'CfbundlEsplayname' KEMUDIAN nilai AKHIR) SEBAGAI nama tampilan, Max(KASUS KAPAN kunci = 'CfbundlegetInfostring' KEMUDIAN nilai AKHIR) SEBAGAI info_string, Max(KASUS KAPAN kunci = 'LsminimumSystemversion' KEMUDIAN nilai AKHIR) SEBAGAI minimum_system_version, Max(KASUS KAPAN kunci = 'LsApplicationCategoryType' KEMUDIAN nilai AKHIR) SEBAGAI kategori, Max(KASUS KAPAN kunci = 'NsappleScriptenabled' KEMUDIAN nilai AKHIR) SEBAGAI apelcript_enabled, Max(KASUS KAPAN kunci = 'NshumanreadableCopyright' KEMUDIAN nilai AKHIR) SEBAGAI hak cipta, Max(KASUS KAPAN kunci = '-- tidak tersedia' KEMUDIAN nilai AKHIR) SEBAGAI last_opened_time DARI Mrt_info KELOMPOK OLEH jalur; Nama = MRT.Path APP =/Perpustakaan/Apple/Sistem/Perpustakaan/Coreservices/MRT.app bundle_executable = mrt bundle_identifier = com.apel.Mrt bundle_name = mrt bundle_short_version = 1.91 bundle_version = 1 bundle_package_type = appl lingkungan = elemen = 1 compiler = com.apel.kompiler.llvm.dentang.1_0 pengembangan_region = en display_name = info_string = minimum_system_version = 10.10 kategori = apelcript_enabled = hak cipta = hak cipta © 2020 Apple, Inc. Seluruh hak cipta. last_opened_time = PILIH * DARI sip_config; +----------------------------+---------+---------------+ | config_flag | diaktifkan | enabled_nvram | +----------------------------+---------+---------------+| SIP | 1 | 1 | | allow_apple_internal | 0 | 0 | | izin_device_configuration | 0 | 0 | | allow_kernel_debugger | 0 | 0 | | izin_task_for_pid | 0 | 0 | | allow_unrestricted_dtrace | 0 | 0 | | izin_unrestricted_fs | 0 | 0 | | allow_unrestricted_nvram | 0 | 0 | | Izin_UNTRUSTED_KEXTS | 0 | 0 | +----------------------------+---------+---------------+ Seperti yang dapat Anda lihat di atas, OsQuery dapat membantu mengumpulkan detail penting tentang keadaan macOS’ Perlindungan malware dan virus bawaan. Pertanyaannya sekarang menjadi, bagaimana Anda mengumpulkan data terbaik dan menampilkannya kepada auditor?
OsQuery di luar kotak memancarkan log yang dapat dikumpulkan oleh siems pihak ketiga dan alat agregasi log. Menggunakan fungsi pelaporan asli mereka, Anda dapat membangun dasbor yang akan membuat Anda melalui audit Anda dan memberi Anda visibilitas yang luar biasa.
Jika kamu tidak’T ingin membangun semua ini sendiri, Kolide bisa membuat Anda bangun dan berlari cepat. Kolide’S Produk secara otomatis memberi Anda installer asli untuk Mac, Windows, dan Linux yang menginstal OsQuery. Setelah agen berjalan, Kolide akan secara otomatis mengumpulkan semua info terkait, mengumpulkannya, dan memvisualisasikannya. Dalam beberapa menit, Anda bisa melihat dasbor seperti ini:
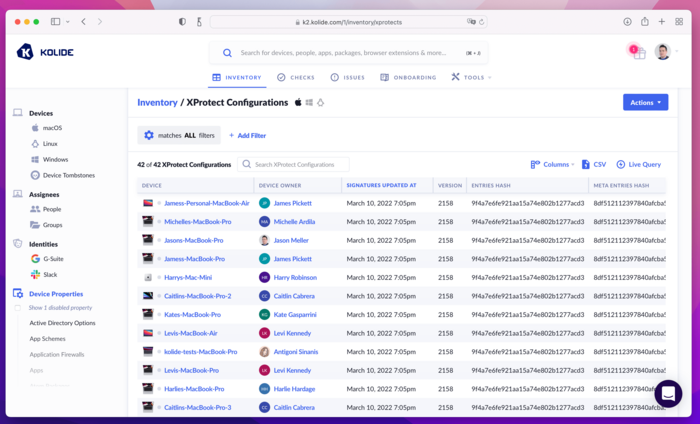
Kolide’S inventaris secara otomatis mengumpulkan data yang Anda butuhkan untuk melewati SOC2 dengan alat AV bawaan.
Pertanyaan lain vanilla osquery tidak’t punya jawaban untuk remediasi. Misalnya, jika Anda menemukan penjaga gerbang atau SIP dinonaktifkan, bagaimana Anda memperbaikinya? Salah satu pendekatan adalah menggunakan MDM untuk memaksa sesuatu seperti penjaga gerbang yang diaktifkan. Sayangnya, pengaturan lain seperti SIP tidak dapat dikelola oleh jenis kebijakan ini.
Sekali lagi, Kolide dapat menjalankan cek terhadap Mac Anda untuk memverifikasi bahwa layanan ini diaktifkan. Jika mereka adalah’T, Kolide terintegrasi dengan Slack untuk pesan pengguna akhir dan mengarahkan mereka tentang cara mengaktifkan kembali fitur-fitur tersebut (dan menjelaskan mengapa mereka penting untuk menjaga mereka seperti itu).
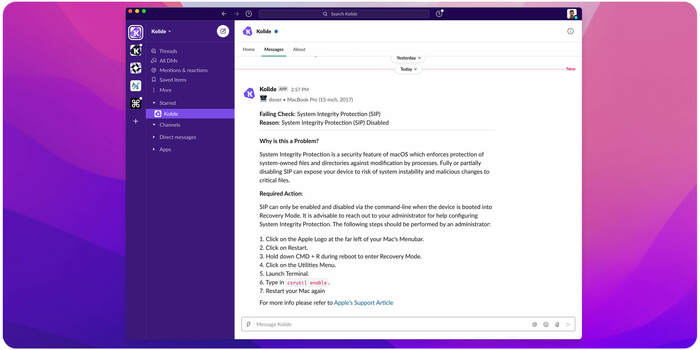
Aplikasi Kolide Slack dapat menjangkau pengguna akhir secara langsung untuk memberi tahu mereka bahwa SIP dimatikan dan membantu mereka mendapatkannya kembali sesegera mungkin.
Pemberitahuan pengguna akhir adalah bagian dari filosofi keamanan jujur kami. Kami percaya bahwa mengajar pengguna akhir bagaimana menjaga perangkat mereka tetap aman dan lebih lengkap keamanan daripada hanya mengunci mesin.
Coba Kolide secara gratis untuk melihat bagaimana kami dapat membantu Anda mencapai kepatuhan SOC 2 dengan lebih mudah.
- Auditor kepatuhan merasa terganggu saat Anda menggunakan istilah biner seperti “lulus” atau “gagal” untuk menggambarkan hasil audit. Sebaliknya mereka menggunakan istilah seperti “diubah” atau “memenuhi syarat”. Saat saya menggunakan kata itu “lulus” Dalam artikel ini, maksud saya Anda telah memperoleh laporan SOC 2 tanpa kualifikasi negatif. ↩
Perangkat lunak anti-virus terbaik untuk Mac
Home / Handy Tips / Mac Anti Virus Software Jika Anda’Re a Mac-User, kemungkinan Anda tidak’T memiliki perangkat lunak antivirus terpasang. Untuk waktu yang lama, secara luas diyakini bahwa Mac kebal terhadap virus dan malware jahat lainnya. Yang benar adalah, mereka’tidak. Dan dengan semakin banyak orang yang beralih ke Mac, virus menjadi lebih umum. Dalam artikel ini, kami’LL Bicara Anda melalui lima perangkat lunak anti-virus terbaik untuk komputer Mac. Beberapa gratis, dan beberapa dibayar – jadi ada’s sesuatu untuk semua orang.
1. ESET Anti-Virus untuk Mac
ESET adalah perangkat lunak anti-virus berbayar untuk komputer Mac yang datang dengan harga $ 39.95 untuk lisensi satu tahun. Alat yang efektif ini mengklaim menawarkan 100 persen deteksi ancaman, dan berkinerja relatif cepat dibandingkan dengan perangkat lunak ant-virus lainnya. Anda dapat menghemat uang dengan memilih lisensi dua tahun, atau dengan membeli lisensi empat-Mac-yang merupakan pilihan yang fantastis jika keluarga atau teman Anda menggunakan komputer Mac juga. Jika Anda ingin mencoba ESET sebelum membeli, mereka menawarkan uji coba 30 hari gratis.
Fakta cepat
- Biaya: $ 39.95 selama satu tahun, opsi yang lebih murah tersedia selama dua tahun plus dan dua perangkat plus
- Manfaat: Cepat, deteksi ancaman 100%, uji coba gratis 30 hari
- Belajarlah lagi:www.Eset.com/au/home/cyber-keamanan
2. Antivirus bitdefender untuk mac
Bitdefender tidak diragukan lagi adalah salah satu perangkat lunak anti-virus terbaik untuk komputer Mac saat ini tersedia. Sekali lagi, ia menawarkan deteksi ancaman 100%, dan melakukan pemindaian dan analisis dengan sangat cepat. Apa’Lebih lanjut, bitdefender memiliki dampak sistem kurang dari 10%, artinya menang’t mempengaruhi kinerja dan kecepatan komputer Anda saat berjalan di latar belakang.
Bitdefender memiliki berbagai rencana yang tersedia, yang paling mendasar adalah lisensi satu tahun untuk $ 49.99. Lisensi dua dan tiga tahun menawarkan sedikit penghematan.
Fakta cepat
- Biaya: Banyak opsi biaya, mulai dari $ 49.99 selama satu tahun untuk satu Mac
- Manfaat: Cepat, deteksi ancaman 100%, dampak sistem minimal, uji coba gratis 30 hari, berbagai pilihan harga
- Belajarlah lagi:www.Bitdefender.com.AU/Solusi/Antivirus-untuk-Mac
3. Norton untuk Mac
Keamanan Norton untuk MAC tidak memberikan deteksi ancaman 100% (tes menyarankan meningkat pada 99.17% malware dilemparkan padanya). Dia’s Juga bukan opsi tercepat yang tersedia, jadi mungkin bukan pilihan pertama Anda. Yang sedang berkata, Norton menawarkan paket perangkat tiga dan lima yang mencakup Mac, PC, dan bahkan smartphone. Jadi jika rumah tangga Anda menggunakan Mac dan PC, Norton Security layak dipertimbangkan.
Fakta cepat
- Biaya: $ 64.99 selama satu tahun untuk satu Mac, $ 89.99 selama satu tahun untuk tiga perangkat, dan $ 109.99 selama satu tahun untuk lima perangkat
- Manfaat: Tiga atau lima rencana perangkat yang mencakup perangkat Mac dan PC
- Belajarlah lagi:au.Norton.com/macintosh-antivirus
4. Sophos Anti-Virus untuk Mac
Sophos mungkin adalah taruhan terbaik Anda jika Anda’mencari perangkat lunak anti-virus gratis untuk Mac. Kemampuan deteksi sama dengan keamanan Norton. Perangkat lunak ini memang memiliki dampak kecil pada kinerja komputer. Apakah Anda akan melihat ini tergantung pada spesifikasi perangkat Anda atau tidak.
Fakta cepat
- Biaya: bebas
- Manfaat: Gratis, 99.Deteksi ancaman 17%
- Belajarlah lagi:rumah.Sophos.com/mac
5. Avast untuk Mac
Avast for Mac adalah pilihan gratis lainnya. Sementara itu menawarkan deteksi ancaman yang unggul dibandingkan dengan Sophos (100% dibandingkan dengan 99.17%), cenderung memiliki dampak signifikan pada kinerja mesin Anda. Jika kamu’ve punya komputer Mac baru, top-of-the-line, ini mungkin bukan masalah. Tetapi untuk sebagian besar pengguna Mac, ekstra 0.Perlindungan 83% Just ISN’T sepadan.
Fakta cepat
- Biaya: bebas
- Manfaat: Deteksi ancaman 100% gratis
- Belajarlah lagi:www.Avast.com/en-au/free-mac-security
Butuh Bantuan dengan Mac Anda?
Apakah Anda memerlukan perangkat lunak anti-virus yang diinstal, penghapusan malware, atau perbaikan Mac lainnya, kami dapat membantu menjaga agar komputer Mac Anda berkinerja pada kapasitas penuh. Kami juga dapat membantu dengan kebutuhan Mac Anda yang lain, termasuk pengaturan iPad dan pengaturan iPhone. Jadi jika Anda memiliki masalah teknologi, jangan ragu untuk menelepon kami. Telepon menyala 1300 553 166 atau isi formulir di halaman ini.