


Apakah macOS mengacak alamat mac?
Apakah macOS mengacak alamat mac?
Kantor ekstrem kantor CTO CTO yang diterbitkan 30 Apr 2021
Cara Mengacak / Privat Alamat MAC di MacBook (MacOS) dan Desktop PC (Windows 11) yang hanya memiliki koneksi Ethernet kabel
Saya telah mengubah semua perangkat saya untuk menggunakan pengacakan Mac untuk implikasi privasi positif. Saya telah berhasil dengan mudah mengubah perangkat Android dan iOS saya dengan tiang sakelar. Dengan Android itu disebut Mac acak dan untuk iOS itu disebut alamat Wi-Fi pribadi. Saya juga mencoba mengaktifkan fitur ini di MacBook saya yang menjalankan MacOS Monterey dan di Windows 11 Desktop PC saya. Namun untuk macOS tampaknya tidak ada opsi untuk mengacak / pribadi alamat MAC. Windows 11 Desktop PC saya terhubung melalui koneksi Ethernet kabel saja, namun saya hanya dapat menemukan panduan tentang cara melakukan ini untuk koneksi Wi-Fi, saya tidak dapat menemukan sakelar untuk mengacak Mac pada koneksi kabel untuk Windows 11. Pertanyaan saya adalah, apakah mungkin untuk mengacak -acak / pribadi alamat MAC untuk macbook yang menjalankan macOS, dan pc desktop windows 11 yang hanya memiliki koneksi ethernet kabel? Hampir semua penelitian yang saya lakukan hanya memberi saya panduan untuk iOS, android dan perangkat Windows di Wi-Fi saja. Artikel terbaik yang saya temukan adalah ini, tetapi tidak membahas koneksi Ethernet kabel untuk Windows 10/11 dan solusi macOS tidak akan bertahan dari reboot yang tidak ideal.
Ditanya 19 Apr 2022 pukul 17:55
Sneakyshrike Sneakyshrike
127 1 1 Lencana Emas 2 2 Lencana Perak 7 7 Lencana Perunggu
Apa di Bumi adalah titik pengacakan alamat MAC pada koneksi kabel? Pengacakannya adalah untuk mencegah koneksi wifi publik yang tidak diketahui & oleh karena itu melacak Anda. Tidak masuk akal sama sekali [& juga harus dimatikan untuk koneksi yang diketahui di WiFi juga].
19 Apr 2022 jam 18:06
Saya tidak tahu atau peduli bagaimana Anda akan melakukan spoofing mac pada kotak apel atau windows, tetapi perangkat kerasnya pasti mampu. Itu sepele di bawah linux.
19 Apr 2022 pukul 19:00
Ada beberapa alat yang memungkinkan Anda melakukannya (setidaknya di windows).
19 Apr 2022 jam 19:10
@Tetsujin terima kasih telah memberi tahu saya tentang itu. Saya tidak tahu. Saya hanya berasumsi itu akan bermanfaat di semua perangkat yang terhubung dan nirkabel.
20 Apr 2022 jam 18:01
TIDAK. Alamat Mac tidak melintasi perbatasan, jadi pada koneksi kabel itu tidak pernah meninggalkan bangunan. Di WiFi publik, Mac tetap dapat digunakan untuk melacak kebiasaan koneksi Anda – apakah Anda pergi ke Starbucks setiap hari, atau terkadang mendapatkan pret sebagai gantinya. Dalam jaringan domestik atau bahkan bisnis, itu bukan masalah.
Apakah macOS mengacak alamat mac?
Kantor ekstrem kantor CTO CTO yang diterbitkan 30 Apr 2021
Karena analisis data telah berevolusi dari bola salju ke longsoran salju, inisiatif privasi data telah berdiri dalam kesenjangan antara individu dan perusahaan yang ingin memanfaatkan data mereka. Seperti yang kita ketahui, Apple telah menjadi penasihat privasi yang kuat selama ini (tim pemasaran mereka akan memberi tahu Anda berulang kali), tetapi di iOS 14, mereka hampir membawanya ke tingkat yang sama sekali baru.
Pengacakan Mac
Seperti yang Anda ketahui, alamat MAC “dibakar dalam” pengidentifikasi chip radio yang memberi mereka apa yang seharusnya menjadi alamat di seluruh dunia yang unik. Chip menggunakan alamat Mac untuk komunikasi jaringan, yang, dalam nirkabel, dikirim melalui udara untuk dilihat semua orang. Karena keunikan itu, alamat MAC secara historis mewakili chip itu sendiri, perangkat dengan chip yang diinstal, dan pengguna yang membawanya berkeliling. Dengan demikian, alamat MAC adalah sedikit medan pertempuran untuk privasi data pribadi.
Selama beberapa tahun sekarang, iOS dan Android telah mendukung pengacakan Mac, yang merupakan cara untuk secara dinamis mengubah alamat MAC yang digunakan untuk komunikasi over-the-air. Dalam versi sebelumnya, alamat MAC hanya diacak selama proses penemuan perangkat, yang merupakan cara pemindaian perangkat untuk belajar tentang jaringan terdekat. Ini mencegah sebagian besar jenis perangkat/pengguna pelacakan pengguna yang lewat (atau terputus). Tetapi begitu perangkat terhubung ke jaringan, perangkat hanya akan dan selalu menggunakan alamat MAC “nyata”.
Apa yang baru?
Alasan artikel ini adalah bahwa Apple membuat cukup ketakutan industri dalam beberapa rilis beta pertama dari iOS 14. Meskipun rilis iOS 14 akhir memiliki perilaku pengacakan yang kurang agresif daripada beta, dunia pengacakan Mac berubah, dan operator jaringan bijaksana untuk mengikutinya.
Di iOS 14, Apple menambahkan pengacakan Mac untuk semua koneksi Wi-Fi, bukan hanya untuk pemindaian. Untuk setiap SSID unik (jaringan nirkabel), perangkat ini akan memilih alamat acak baru dan menggunakan alamat pribadi itu untuk jaringan (selama pengujian beta, alamat ini juga diacak setiap 24 jam). Fitur pengalamatan pribadi diaktifkan secara default, tetapi dapat dinonaktifkan oleh pengguna atau melalui profil jaringan yang didorong oleh administrator.

Gambar 1: IOS 14 Alamat MAC pribadi
Sangat mungkin bahwa Apple secara sah berencana untuk merilis algoritma pengacakan yang agresif, dan mereka dibicarakan di langkan oleh industri. Namun, saya pikir lebih mungkin mereka memainkan peran sebagai agen perubahan dengan cara yang hanya bisa Apple bisa. Dengan menggoda perilaku agresif, mereka mendapatkan perhatian semua orang, dan tujuan mereka adalah untuk mempengaruhi industri untuk merangkul paradigma operasional yang tidak terlalu bergantung pada alamat MAC. Tapi, perubahan ini akan memakan waktu untuk operator jaringan.
Terlepas dari kenyataan bahwa Apple mengguncang perahu
Ringkasan:
- Saya telah mengubah semua perangkat saya untuk menggunakan pengacakan mac karena alasan privasi, tetapi saya tidak dapat menemukan opsi untuk melakukannya di macbook saya yang menjalankan macOS dan windows 11 pc dengan koneksi ethernet kabel.
- Randomisasi Mac terutama digunakan untuk mencegah pelacakan pada koneksi Wi-Fi publik.
- Ada alat yang tersedia untuk spoofing Mac di perangkat Apple dan Windows.
- Pengacakan alamat MAC didukung pada perangkat iOS dan Android untuk komunikasi over-the-air.
- Di iOS 14, Apple memperkenalkan pengacakan Mac untuk semua koneksi Wi-Fi, tidak hanya selama pemindaian.
- Fitur pengalamatan pribadi di iOS 14 diaktifkan secara default, tetapi dapat dinonaktifkan oleh pengguna atau administrator.
- Perilaku agresif Apple dalam rilis beta iOS 14 meningkatkan kesadaran tentang pengacakan Mac dan pentingnya dalam privasi data.
- Industri ini perlahan -lahan merangkul paradigma operasional yang mengurangi ketergantungan pada alamat MAC.
Pertanyaan:
- Apa tujuan pengacakan Mac pada koneksi kabel?
- Apakah mungkin untuk memalsukan alamat MAC di perangkat Apple dan Windows?
- Perangkat mana yang mendukung pengacakan Mac?
- Perubahan apa yang dilakukan pada pengacakan Mac di iOS 14?
- Dapatkah fitur pengalamatan pribadi di iOS 14 dinonaktifkan?
- Peran apa yang dimainkan Apple dalam mempromosikan pengacakan Mac?
Pengacakan Mac pada koneksi kabel tidak diperlukan karena alamat MAC tidak meninggalkan gedung dan tidak digunakan untuk melacak seperti pada koneksi Wi-Fi publik. Ini terutama digunakan untuk alasan privasi di jaringan nirkabel.
Ya, spoofing mac dimungkinkan pada perangkat Apple dan Windows. Ada alat yang tersedia untuk melakukan tugas ini.
Perangkat iOS dan Android mendukung pengacakan Mac untuk komunikasi over-the-air.
Di iOS 14, pengacakan Mac diperluas ke semua koneksi Wi-Fi, tidak hanya selama pemindaian. Setiap SSID unik akan memiliki alamat MAC acak baru, dan fitur diaktifkan secara default.
Ya, fitur pengalamatan pribadi di iOS 14 dapat dinonaktifkan oleh pengguna atau administrator melalui profil jaringan.
Perilaku agresif Apple dalam rilis beta iOS 14 menarik perhatian pada pentingnya pengacakan Mac. Mereka bertujuan untuk mempengaruhi industri untuk mengurangi ketergantungan pada alamat MAC.
Apakah macOS mengacak alamat mac?
Kantor ekstrem kantor CTO CTO yang diterbitkan 30 Apr 2021
Cara Mengacak / Privat Alamat MAC di MacBook (MacOS) dan Desktop PC (Windows 11) yang hanya memiliki koneksi Ethernet kabel
SAYA’telah mengubah semua perangkat saya untuk menggunakan pengacakan mac untuk implikasi privasi positif. SAYA’VE berhasil dengan mudah mengubah perangkat Android dan iOS saya dengan tiang sakelar. Dengan android’s disebut mac acak dan untuk iOS itu’S disebut alamat wi-fi pribadi. SAYA’VE juga mencoba mengaktifkan fitur ini di MacBook saya yang menjalankan MacOS Monteray dan di Windows 11 Desktop PC saya. Namun untuk macOS tidak ada’Tampaknya menjadi pilihan apa pun untuk mengacak / pribadi alamat MAC. PC desktop Windows 11 saya terhubung melalui koneksi Ethernet kabel saja, namun saya hanya bisa menemukan panduan tentang cara melakukan ini untuk koneksi Wi-Fi, saya bisa’t temukan sakelar untuk mengacak mac -mac pada koneksi kabel untuk windows 11. Pertanyaan saya adalah, apakah mungkin untuk mengacak -acak / pribadi alamat MAC untuk macbook yang menjalankan macOS, dan pc desktop windows 11 yang hanya memiliki koneksi ethernet kabel? Hampir semua penelitian yang saya lakukan hanya memberi saya panduan untuk iOS, android dan perangkat Windows di Wi-Fi saja. Artikel terbaik yang saya temukan adalah ini, tetapi tidak’t Mengatasi koneksi Ethernet kabel untuk Windows 10/11 dan solusi macOS menang’t bertahan dari reboot yang isn’t ideal.
Ditanya 19 Apr 2022 pukul 17:55
Sneakyshrike Sneakyshrike
127 1 1 Lencana Emas 2 2 Lencana Perak 7 7 Lencana Perunggu
Apa di Bumi adalah titik pengacakan alamat MAC pada koneksi kabel? Pengacakannya adalah untuk mencegah koneksi wifi publik yang tidak diketahui & oleh karena itu melacak Anda. Tidak masuk akal sama sekali [& juga harus dimatikan untuk koneksi yang diketahui di WiFi juga].
19 Apr 2022 jam 18:06
Saya tidak tahu atau peduli bagaimana Anda akan melakukan spoofing mac pada kotak apel orwindows, tetapi perangkat kerasnya pasti mampu tjis. Sepele di bawah linux.
19 Apr 2022 pukul 19:00
Ada beberapa alat yang memungkinkan Anda melakukannya (setidaknya di windows).
19 Apr 2022 jam 19:10
@Tetsujin terima kasih telah memberi tahu saya tentang itu. Saya tidak tahu. Saya hanya berasumsi itu akan bermanfaat di semua perangkat yang terhubung dan nirkabel.
20 Apr 2022 jam 18:01
TIDAK. Alamat Mac tidak melintasi perbatasan, jadi pada koneksi kabel itu tidak pernah meninggalkan bangunan. Di wifi publik Mac yang tetap dapat digunakan untuk melacak kebiasaan koneksi Anda – apakah Anda pergi ke Starbucks setiap hari, atau terkadang mendapatkan pret sebagai gantinya. Dalam jaringan domestik atau bahkan bisnis, itu bukan masalah.
Apakah macOS mengacak alamat mac?
Kantor ekstrem kantor CTO CTO yang diterbitkan 30 Apr 2021
Karena analisis data telah berevolusi dari bola salju ke longsoran salju, inisiatif privasi data telah berdiri dalam kesenjangan antara individu dan perusahaan yang ingin memanfaatkan data mereka. Seperti yang kita ketahui, Apple telah menjadi penasihat privasi yang kuat selama ini (tim pemasaran mereka akan memberi tahu Anda berulang kali), tetapi di iOS 14, mereka hampir membawanya ke tingkat yang sama sekali baru.
Pengacakan Mac
Seperti yang Anda ketahui, alamat MAC “terbakar” pengidentifikasi chip radio yang memberi mereka apa yang seharusnya menjadi alamat yang unik di seluruh dunia. Chip menggunakan alamat Mac untuk komunikasi jaringan, yang, dalam nirkabel, dikirim melalui udara untuk dilihat semua orang. Karena keunikan itu, alamat MAC secara historis mewakili chip itu sendiri, perangkat dengan chip yang diinstal, dan pengguna yang membawanya berkeliling. Dengan demikian, alamat MAC adalah sedikit medan pertempuran untuk privasi data pribadi.
Selama beberapa tahun sekarang, iOS dan Android telah mendukung pengacakan Mac, yang merupakan cara untuk secara dinamis mengubah alamat MAC yang digunakan untuk komunikasi over-the-air. Dalam versi sebelumnya, alamat MAC hanya diacak selama perangkat’proses penemuan, itulah cara pemindaian perangkat untuk belajar tentang jaringan terdekat. Ini mencegah sebagian besar jenis perangkat/pengguna pelacakan pengguna yang lewat (atau terputus). Tetapi begitu perangkat terhubung ke jaringan, perangkat hanya akan dan selalu menggunakan “nyata” Alamat MAC.
Apa’S baru?
Alasan artikel ini adalah bahwa Apple membuat cukup ketakutan industri dalam beberapa rilis beta pertama dari iOS 14. Meskipun rilis iOS 14 akhir memiliki perilaku pengacakan yang kurang agresif daripada beta, dunia pengacakan Mac berubah, dan operator jaringan bijaksana untuk mengikutinya.
Di iOS 14, Apple menambahkan pengacakan Mac untuk semua koneksi Wi-Fi, bukan hanya untuk pemindaian. Untuk setiap SSID unik (jaringan nirkabel), perangkat ini akan memilih alamat acak baru dan menggunakan alamat pribadi itu untuk jaringan (selama pengujian beta, alamat ini juga diacak setiap 24 jam). Fitur pengalamatan pribadi diaktifkan secara default, tetapi dapat dinonaktifkan oleh pengguna atau melalui profil jaringan yang didorong oleh administrator.
Gambar 1: IOS 14 Alamat MAC pribadi
Dia’Sangat mungkin bahwa Apple secara sah berencana untuk merilis algoritma pengacakan yang agresif, dan mereka dibicarakan di langkan oleh industri. Namun, saya pikir itu’lebih mungkin bahwa mereka memainkan peran sebagai agen perubahan dengan cara yang hanya bisa dilakukan Apple. Dengan menggoda perilaku agresif, mereka membuat semua orang’perhatian, dan tujuan mereka adalah untuk mempengaruhi industri untuk merangkul paradigma operasional bahwa Don’t sangat bergantung pada alamat MAC. Tapi, perubahan ini akan memakan waktu untuk operator jaringan.
Terlepas dari kenyataan bahwa Apple mengguncang perahu dalam beta mereka, Android memiliki perilaku pengacakan Mac untuk sesi yang terhubung sejak Android 10.0. Default Android ke Mac acak, yang dapat dinonaktifkan, seperti yang ditunjukkan di bawah ini.

Selain produsen OS, IEEE 802.11AQ Working Group juga telah memasukkan peningkatan untuk privasi Mac. 802.11AQ mencatat bahwa alamat MAC, pengacak data OFDM, nomor urutan, data permintaan penyelidikan, dan atribut lainnya semuanya dapat digunakan untuk mengidentifikasi perangkat secara unik. Ada cara untuk mengatasi hal ini dalam protokol, dan ada upaya industri yang lebih luas untuk meningkatkan privasi individu.
Supaya Anda tahu, itu’S bahwa nilai hex kedua dalam alamat MAC yang menunjukkan alamat pribadi (dihasilkan perangkat lunak). Alamat apa pun yang cocok dengan salah satu pola berikut dianggap pribadi:
- x2: xx: xx: xx: xx: xx
- x6: xx: xx: xx: xx: xx
- xa: xx: xx: xx: xx: xx
- xe: xx: xx: xx: xx: xx
Platform analisis keamanan seperti Extreme AirDefense juga harus dapat mengidentifikasi apakah perangkat menggunakan alamat pribadi.
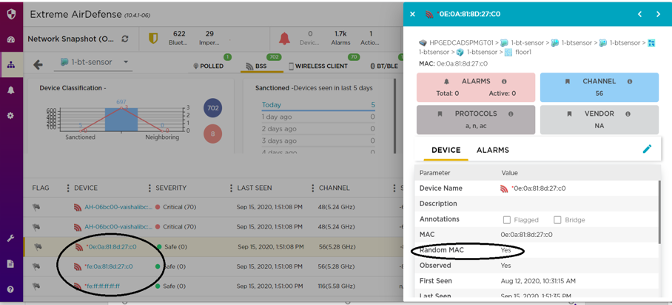
Terus’S Masalah Besar?
Sejujurnya, untuk saat ini, tidak ada’nada. Krisis dihindari.
Namun, beta iOS 14 memicu sedikit kepanikan di beberapa industri karena semua orang berjuang untuk menilai kerusakan jaminan. Kataku “jaminan” Karena Apple fokus pada privasi, dan mereka akan terus memprioritaskannya di masa depan. Inti dari pengacakan Mac adalah mengaburkan beberapa aspek pelacakan kehadiran yang mengidentifikasi pola perilaku, terutama di berbagai jaringan dan tempat yang dapat menunjukkan aktivitas pengguna.
Karena inisiatif privasi mendorong ke depan (dan mereka akan), mungkin juga ada efek samping dalam pengalaman pengguna dan alur kerja operator. Perlu diingat bahwa alamat MAC selalu menjadi pengidentifikasi perangkat jangka panjang yang dapat diprediksi, yang berarti bahwa alat ekosistem jaringan, proses, dan paradigma koneksi sering dibangun di sekitar alamat MAC.
Jadi disini’S poin penting. Alamat MAC masa depan mungkin tidak berperilaku sama dengan alamat MAC hari ini (atau kemarin). Pekerjaan rumah Anda adalah mengevaluasi semua jaringan Anda’S Alur kerja umum yang mengandalkan alamat MAC yang stabil dan stabil. Kemudian memikirkan kembali apakah mereka akan bekerja jika alamat MAC berbeda, atau jika Mac berubah secara teratur (e.G. setiap 24 jam). Mulailah Repreooling sekarang sehingga Anda tidak lengah nanti. Berikut adalah beberapa area operasional untuk Anda mulai.
Portal web tawanan
Portal Captive adalah halaman web yang disajikan kepada pengguna selama koneksi jaringan awal, biasanya untuk jaringan tamu. Mereka’Digunakan untuk memberikan persyaratan dan perjanjian hukum, untuk login tamu/pengunjung, untuk menangkap beberapa info tamu dengan imbalan konektivitas, dan untuk tujuan otentikasi/penagihan, seperti hotspot berbasis penggunaan.
Dalam banyak kasus, portal web captive menggunakan alamat mac sebagai jangkar perangkat, dan jadi pengguna’S State otorisasi terhubung ke Mac. Jika Mac pernah berubah, infrastruktur akan memaksa pengguna melalui portal lagi, menciptakan tantangan pengalaman pengguna.
Dia’sulit untuk memberikan panduan khusus untuk mengembangkan alur kerja portal karena mereka’digunakan kembali dengan banyak cara yang bervariasi. Salah satu pertimbangan adalah melihat skema otentikasi alternatif yang tidak dikunci oleh Mac, seperti 802.Alur kerja sertifikat 1x (saya tahu, sertifikat menakutkan), ekstrem’s private psk, atau hotspot 2.0.
Otentikasi Mac
Meskipun alamat MAC selalu rentan terhadap penguping dan spoofing over-the-air (menyalin oleh penyerang), beberapa sistem menggunakan alamat MAC untuk otentikasi perangkat. Dalam konteks keamanan-sensitif, praktik ini sangat jarang dan tidak direkomendasikan, tetapi masih terjadi. Di beberapa lingkungan perusahaan, ia menggunakan kombinasi 802.Otentikasi Pengguna 1x Otentikasi Mac untuk memberikan otentikasi dua faktor dari perangkat yang dimiliki TI. Dalam hal ini, masalah pengacakan Mac dapat dihindari karena dapat mendorong profil ke perangkat yang menonaktifkan fitur pengacakan selama orientasi. Dia’S Hanya satu kotak lagi untuk memeriksa instalasi profil (setelah MDM Anda atau alat penyediaan lainnya mendukung sakelar Mac pribadi). Juga, pertimbangkan dampak Mac acak per-SSID jika perangkat TI perusahaan terhubung ke lebih dari satu SSID.
Dalam beberapa jaringan akses publik dengan langganan penggunaan (bulanan, tahunan, terukur), rencana penggunaan mungkin khusus perangkat, di mana Mac digunakan dalam alur kerja akuntansi untuk melacak konsumsi data pengguna. Alur kerja tersebut mungkin memerlukan pendekatan baru untuk asosiasi akun ke perangkat jika pengguna memiliki pengalamatan pribadi diaktifkan (atau jika Mac pribadi pernah berubah untuk SSID). Dalam kebanyakan kasus, operator ini akan menyesuaikan dengan bentuk otentikasi alternatif (berpotensi dalam hotspot 2.0 alur kerja) Apakah nama pengguna dan kata sandi, sertifikat, aplikasi, profil di perangkat, atau sims. Tentu saja, mereka dapat memerangi cara manual ini dengan menunjukkan kepada pengguna cara menonaktifkan fitur dan tetap dengan alamat non-pribadi.
Analisis Perangkat
Sekarang kita’Re akhirnya mendapatkan topik yang menarik bagi Apple. Pada kenyataannya, perilaku iOS 14 tidak’T sangat banyak mengubah cerita analitik, tetapi ada beberapa poin yang perlu diingat:
- Jika alamat MAC pribadi berubah, maka alamat Mac baru akan dianggap sebagai perangkat unik baru, yang dapat mempengaruhi perangkat perangkat/pengguna.
- Alamat pribadi tidak akan memetakan ke database OUI. Oui adalah mekanisme sepele untuk memetakan Mac ke produsen perangkat, tetapi alamat pribadi akan mengaburkan bahkan mekanisme dasar itu.
- Semakin mustahil untuk membuat hubungan antara perangkat pemindaian dan perangkat yang terhubung, misalnya, untuk mengidentifikasi pengunjung tertentu dengan “bertunangan” pengunjung. Namun bisa dibilang, kasus penggunaan pelacakan pertunangan ini lebih slideWare.
- Karena Mac tetap sama untuk SSID yang diberikan, itu’masih mungkin untuk mengukur pengulangan versus tamu baru, dan pada akhirnya mengikat pengguna’aktivitas s dari waktu ke waktu ke sesi tertentu.
Sebagian besar analitik kehadiran lainnya tetap tidak berubah, seperti pengukuran hunian, kepadatan pengguna, data aliran lokasi – dan tentu saja, kapan saja kami dapat memetakan pengguna tertentu ke Mac acak, kami dapat memperoleh lebih banyak.
Berpikir ke depan tentang pengacakan Mac yang berputar setiap hari atau mingguan, salah satu tindakan adalah bagi operator venue untuk fokus mendorong adopsi aplikasi pengguna – tentu saja, ini adalah cawan suci pertunangan. Untuk melibatkan pengguna, melacak pengulangan pengguna, atau mengekstrak informasi, operator mungkin harus mempermanis pot dengan aplikasi di perangkat yang menambah nilai lebih untuk pengguna, yang hanya menaikkan biaya masuk untuk kasus bisnis.
Pendaftaran MAC
Untuk beberapa lingkungan di mana operator ingin pengguna mendaftarkan perangkat mereka, alamat MAC sering digunakan sebagai bentuk sederhana dari penjaga gerbang akses. Misalnya, di lingkungan universitas, siswa di asrama mungkin diharapkan untuk mendaftarkan perangkat (printer, konsol game, TV, barang -barang IoT) yang tidak mendukung 802.1x keamanan. Selanjutnya, di universitas dan konteks unit multi-penghuni lainnya, database pendaftaran Mac dapat digunakan untuk keamanan jaringan pribadi yang memungkinkan pengguna untuk mengakses perangkat mereka sendiri (mirip dengan jaringan rumah), sambil diblokir dari melihat orang lain’ perangkat. Tantangan utama untuk hari ini adalah memastikan bahwa pendaftaran terjadi dengan MAC pribadi yang terkait dengan SSID operasional. Ini sangat penting untuk alur kerja karena SSID onboarding mungkin tidak cocok dengan SSID operasional, sehingga Mac pribadi mungkin berbeda untuk situs -situs ini. Pilihan lain yang berguna di sini adalah memberikan kredensial otentikasi yang unik, seperti PSK pribadi. Kunci Pra-Dibararkan Pribadi (PPSK) memberikan visibilitas identitas melalui PSK per-perangkat atau per pengguna yang unik yang dapat dikelompokkan bersama sebagai bagian dari kebijakan pengguna.
Untuk saat ini, ini mungkin bukan masalah umum karena perangkat seluler adalah target pengacakan utama, dan mereka mendukung mekanisme otentikasi yang fleksibel.
Daftar penolakan Mac
Ada juga alur kerja di Wi-Fi di mana sistem secara otomatis menerapkan (atau admin melakukannya secara manual) aturan penolakan akses kepada pengguna yang telah berperilaku jahat, melanggar kebijakan penggunaan, atau berulang kali gagal otentikasi gagal. Pada kenyataannya, daftar hitam ini tidak’t berhenti penyerang atau pelanggar yang ditentukan. Namun, mereka adalah alat keamanan-lite di admin jaringan’S Toolbox yang mungkin tidak lagi efektif untuk pelanggar menggunakan platform dengan perilaku pengacakan.
Penyelesaian masalah
Dalam alur kerja pemecahan masalah konektivitas, alamat MAC mungkin satu -satunya pengidentifikasi untuk memulai pemecahan masalah dengan alat produk, log, atau tangkapan paket. Memperoleh MAC membahas cara manual untuk pemecahan masalah tidak benar -benar nyaman, tetapi itu mungkin satu -satunya pilihan dalam beberapa situasi. Di iOS 14, Apple sebenarnya membuatnya lebih mudah untuk menyelesaikan masalah ini dengan menampilkan alamat Mac tepat di utilitas koneksi. Perilaku beta dengan pengacakan harian cukup banyak menghancurkan alur kerja ini, tetapi rilis iOS 14 akhir membuat alamat MAC acak terlihat. Untuk menemukan alamat MAC, cukup buka menu Wi-Fi dan klik jaringan untuk melihat alamat pribadi.
Merencanakan jangka panjang, pastikan Anda membangun alur kerja pemecahan masalah konektivitas Anda di sekitar nama pengguna, nama host, atau pengidentifikasi terkait kebijakan lainnya untuk memecahkan masalah perangkat tertentu.
Kebijakan berbasis Mac
Router wi-fi rumah semakin mendukung pembatasan waktu dan konten yang dapat diterapkan pada perangkat tertentu (seperti anak Anda’S Telepon). Kebijakan ini ditegakkan oleh alamat MAC. Jika mereka’tidak lagi berfungsi, itu’S karena Mac sekarang menjadi alamat pribadi. Solusi mudah di sini adalah menonaktifkan fitur untuk jaringan rumah. Tetapi orang-orang muda yang cerdas dapat dengan mudah mengaktifkan kembali fitur tersebut untuk memotong kontrol keamanan. jadi kamu’D lebih baik mendefinisikan kebijakan untuk alamat yang sebenarnya maupun pribadi.
Pemesanan IP berbasis Mac
Saya tidak’t berharap untuk melihat banyak kasus penggunaan di mana perangkat seluler telah memesan alamat IP di server DHCP, tetapi itu mungkin terjadi. Alamat Mac adalah entitas tautan yang biasa untuk fitur ini. Agaknya, kasus penggunaan ini memiliki pengawasan, sehingga fitur dapat dengan mudah dinonaktifkan pada perangkat, atau alamat pribadi dapat digunakan untuk entri reservasi.
Forensik penggunaan
Dalam kasus di mana Wi-Fi publik telah digunakan untuk melakukan kejahatan online, alamat MAC adalah bagian penting dari toolkit forensik yang dapat digunakan untuk mengkorelasikan perangkat dengan pengguna. Undang -undang untuk jenis aplikasi forensik ini bervariasi menurut negara, jadi mungkin tidak berlaku sama di mana -mana. Sekali lagi, implementasi beta menghancurkan kasus penggunaan ini, sedangkan rilis iOS 14 membuatnya tetap dalam permainan, selama Anda melakukan forensik pada alamat aktual dan pribadi, untuk berjaga -jaga.
Menutup pikiran
Percakapan ini terasa seperti permainan keamanan klasik versus kemudahan penggunaan. Saat privasi bergerak maju, industri perlu menyesuaikan. Anda mungkin mengatakan alamat MAC tidak pernah dimaksudkan untuk digunakan dalam semua cara kami menggunakannya hari ini. Namun, selama lebih dari 20 tahun, alamat MAC telah menjadi komponen yang andal dari protokol nirkabel, dan 20 tahun fungsionalitas telah dibangun di sekitarnya. Apple menyelamatkan operator jaringan banyak rasa sakit dengan meninggalkan implementasi beta mereka, tapi saya pikir paradigma pengacakan Mac akan terus berubah. Akan lebih bijaksana bagi operator jaringan untuk memikirkan (dan mulai merancang) dunia di mana alamat MAC tidak hanya pribadi, tetapi juga berputar secara teratur.
Sumber daya
Apple telah memposting halaman basa pengetahuan singkat tentang topik ini: https: // dukungan.apel.com/en-us/ht211227
Blog ini awalnya ditulis oleh Marcus Burton, Arsitek, Teknologi Cloud
Terus’S masalah besar tentang pengacakan Mac? – Bagian 1
Apple sekarang mengaktifkan alamat Mac acak untuk semua yang dilakukan perangkat mereka secara default. Alamat mac acak’t semua buruk. Di dunia Wi-Fi, yang dilakukan oleh para insinyur adalah tindakan penyeimbang. Di blog ini, Jim Palmer menjelaskan itu dari pengguna’Sudut pandang, itu’s A tradeoff antara anonimitas dan kemudahan akses ke jaringan.
Pengarang
Jim Palmer
Diterbitkan
18 September 2020
Membagikan
Kategori
Pengacakan mac terdengar lebih seperti apa yang akan terjadi di lingkungan makanan cepat saji lingkungan Anda daripada penyebab gemuruh di seluruh kerumunan TI. Tetapi’S Benar. Apple mengumumkan fitur privasi baru dengan Apple iOS 14 terbaru, iPados 14, dan WatchOS 7 menggunakan pengacakan Mac. Untuk memahami mengapa ini membuat gelombang dengan profesional TI, kita perlu mendapatkan sedikit kutu buku di sini.
Kontrol akses sedang (Mac, juga disebut Alamat Kontrol Akses Media) adalah cara perangkat, kabel dan nirkabel, berinteraksi dengan media di mana mereka bermaksud mengirim lalu lintas. Media itu bisa berupa kabel tembaga, kabel serat optik, atau radio. Media ini, bentuk apa pun yang dibutuhkan, dikenal sebagai lapisan fisik dalam model OSI. Alamat MAC digunakan di lapisan data.
Karena kita menjadi masyarakat yang lebih mobile, hilang adalah hari -hari hanya dapat mengakses informasi dari tempat -tempat tertentu, seperti meja atau kios. Hari ini, kami terus bergerak; di sekitar kota atau kota, atau hanya dari satu kamar di rumah ke rumah lain. Saat perangkat bergerak, lapisan fisik terus -menerus menyesuaikan berdasarkan situasi. Laptop mungkin ditransfer ke jaringan pada pagi hari dan kemudian menjadi nirkabel saat Anda bekerja di teras Anda. Kemampuan lapisan fisik untuk menyesuaikan dengan gaya hidup kita berarti lapisan data telah mengambil peran yang jauh lebih besar. Dia’S selalu diminta untuk membuat komunikasi jaringan berfungsi, seperti semua lapisan, tetapi dengan variabilitas lapisan fisik, insinyur jaringan telah mengandalkan sifat lapisan data yang tidak berubah sebagai cara untuk menjaga jaringan tetap stabil. Ini terkadang merugikan pengguna akhir. Lebih lanjut tentang itu nanti.
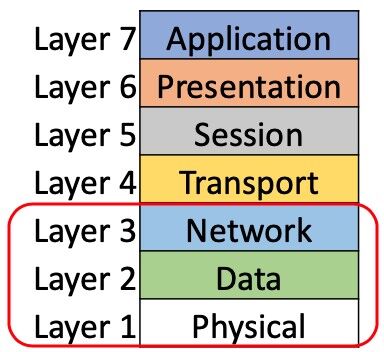
Gambar 1 Model OSI
Kunci stabilitas jaringan
Untuk memahami mengapa kita memikirkan Layer 2, di mana alamat MAC hidup, sebagai kunci untuk stabilitas jaringan, kita perlu melihat Layer 3, lapisan jaringan. Di sinilah alamat IP langsung. Alamat IP dapat berubah sepanjang waktu. Untuk jaringan Wi-Fi yang berbeda, itu’S hampir diberikan itu akan berubah. Dari rumah ke kedai kopi ke kantor ke toko kelontong dan kembali ke rumah, lapisan jaringan berubah di setiap lokasi. Meskipun itu’S biasanya wi-fi di semua tempat ini, lapisan fisik juga berbeda: pita yang berbeda, saluran yang berbeda, pengaturan yang berbeda, tetapi masih wi-fi.
Dengan semua fluktuasi ini di Layers 1 & 3, insinyur jaringan telah mengandalkan stabilitas Layer 2 dan alamat MAC untuk membangun jaringan yang stabil. Manfaat bagi pengguna akhir sudah jelas: stabilitas jaringan. Kelemahan dari stabilitas ini, untuk pengguna yang sama, adalah bahwa operator jaringan dapat mengetahui pengguna itu’Kebiasaan melalui informasi yang stabil ini. Operator jaringan tahu kapan dan berapa kali alamat MAC yang sama muncul di toko tertentu. Jika mereka bisa mendapatkan pengguna perangkat itu untuk memberikan beberapa informasi pribadi – misalnya dengan menggunakan akun media sosial untuk masuk ke portal tawanan – mereka kemudian dapat mengikat kedua informasi tersebut bersama -sama. Ikat alamat mac ke pengguna’nama dan akun media sosial dan dunia yang sama sekali baru terbuka. Memang, dunia itu mungkin berasal dari film “Laporan Minoritas” tetapi’S A Game Changer!
Selamat datang di dunia alamat MAC acak. Ini aren’t baru, omong -omong. Perangkat mulai menggunakan alamat MAC acak selama proses penyelidikan Wi-Fi pada tahun 2014. Baik Android dan Windows telah menggunakan alamat Mac acak untuk keduanya ‘menyelidik untuk’ Dan ‘menghubungkan ke’ Jaringan untuk sementara waktu, tetapi hanya jika diaktifkan di pengaturan lanjutan. Sekarang Apple mengaktifkan alamat Mac acak untuk semua yang dilakukan perangkat secara default. Untuk menambahkan lebih banyak keacakan pada pengacakan ini adalah fitur yang mengubah alamat MAC acak setiap 24 jam untuk jaringan yang sama. Ini akan diaktifkan secara default di iOS 14 tetapi dihapus selama pengujian beta. Namun, di Android 11 dan Windows 10 ini adalah fitur canggih yang dapat diaktifkan oleh pengguna akhir. Dengan mengikuti lintasan ini, itu bukan’sulit membayangkan bahwa pengacakan Mac akan diaktifkan secara default pada semua perangkat di masa depan yang tidak terlalu jauh.
Dari pengguna’sudut pandang ini mungkin disambut. Karena kedai kopi lokal bisa’t mengikat informasi pribadi apa pun dengan sesuatu yang selalu berubah, anonimitas pengguna kembali. Pengguna bisa’T dilacak saat mereka menjalani hari mereka. Tapi apakah itu selalu merupakan hal yang baik?
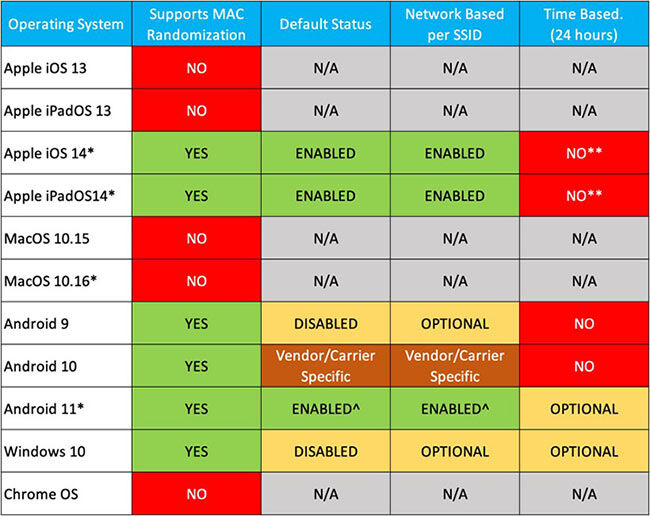
Gambar 2 Saat ini pada September 2020
Pikirkan kembali terakhir kali Anda tinggal di sebuah hotel selama beberapa hari. Anda terhubung ke jaringan mereka, memasukkan sesuatu ke dalam halaman splash, dan Anda sedang dalam perjalanan. Lain kali Anda perlu menggunakannya tidak ada halaman splash. Jaringan mengenal Anda’D sudah masuk karena mereka mengikat login ke perangkat’Alamat S MAC. Jika alamat MAC secara acak dan baru, jaringan bisa’tidak tahu apakah perangkat itu sudah masuk atau tidak. Pengguna harus masuk lagi. Dan lagi. Jika hotel membatasi jumlah perangkat – dengan tepat dilacak oleh alamat MAC – yang dapat digunakan oleh setiap tamu, apa yang terjadi sekarang?
Portal Captive, alamat DHCP yang dipesan, Daftar Kontrol Akses (ACL) di Layers 2 & 3, aturan firewall, daftar layanan dan fitur yang dapat dipengaruhi yang dapat dipecahkan terus dan terus.
Alamat mac acak’t semua buruk. Di dunia Wi-Fi, yang dilakukan oleh para insinyur adalah tindakan penyeimbang, trade-off. Dari pengguna’Sudut pandang, itu’s A tradeoff antara anonimitas dan kemudahan akses ke jaringan. Memang, pengguna dapat mengaktifkan atau menonaktifkan fitur alamat MAC acak ini tetapi untuk melakukannya untuk setiap jaringan akan menjadi tugas yang cukup. Untuk administrator jaringan, insinyur, dan arsitek, ini berarti melewati setiap jaringan untuk memastikan keacakan di Layer 2 menang’t secara signifikan mempengaruhi jaringan, baik saat OS baru ini’S dirilis untuk semua orang untuk meningkatkan ke atau ketika perangkat baru diluncurkan dengan OS baru yang sudah dimuat sebelumnya. Ada perilaku yang berbeda antara peningkatan dan pra-muatan pada perangkat baru. Bersabarlah dengan saya saat saya menjelaskan yang ini.
Jika Anda memiliki perangkat iOS 13 dan meningkatkan ke iOS 14 atau Android 9 ke Android 10, itu’S tidak diperkirakan Untuk menggunakan alamat MAC acak untuk jaringan apa pun yang sebelumnya Anda bergabung. Jika’S WLAN baru, akan mencoba Mac acak untuk upaya pertama. Jika asosiasi gagal, itu’S diperkirakan* untuk kembali ke Mac yang terbakar. Jika Anda memiliki perangkat iOS 13 dan meningkatkan ke iOS 14, dan kemudian lupakan WLAN yang sebelumnya bergabung, itu’S diperkirakan* berperilaku seolah -olah itu’s wlan baru. Melupakan dan bergabung kembali dengan jaringan adalah langkah pemecahan masalah yang umum bagi banyak orang (termasuk saya) dan memahami implikasi MAC acak adalah penting untuk pemecahan masalah di masa depan bagi kedua pengguna dan staf TI.
Jika Anda membeli perangkat yang memiliki iOS 14 atau Android 10 yang sudah dimuat sebelumnya, setiap WLAN akan diperlakukan sebagai yang baru, jadi itu akan mencoba alamat MAC acak untuk setiap WLAN. Jika asosiasi gagal, itu’S diperkirakan* untuk kembali ke Mac yang terbakar dan mencoba lagi. Sejak itu’s Perangkat baru, itu tidak’t banyak membantu. Jumlah kebingungan yang disebabkan saat memecahkan masalah perangkat yang telah menggunakan beberapa alamat MAC saat mencoba menghubungkan dan mengakses jaringan akan meningkatkan waktu untuk menyelesaikan setiap panggilan masalah. Ini adalah hadiah yang akan terus memberi kepada administrator jaringan!
Semoga pada titik ini Anda bertanya tentang dampaknya dan bagaimana cara memitigasinya. Saya berharap ada jawaban yang mudah, tetapi tidak pernah ada. Solusi termudah adalah meminta semua orang yang akan menggunakan jaringan Anda untuk mematikan fitur ini untuk SSID yang Anda kelola. Sedangkan mungkin, itu’benar -benar tidak praktis. Mendapatkan 100% pengguna untuk melakukan ini tidak akan pernah terjadi. Bahkan jika Anda memiliki manajemen perangkat seluler (MDM) dengan setiap perangkat menggunakannya dan semuanya terhubung setelah peluncuran, profil dapat didorong yang mematikan alamat MAC acak. Mungkin, ya! Mungkin … tidak. Apa yang dapat dilakukan pengguna 100% dari waktu adalah memanggil meja bantuan saat mereka bisa’t terhubung. Bayangkan volume panggilan saat ini ke meja bantuan meningkat secara eksponensial berdasarkan di mana perangkat dan pengguna termasuk dalam bagan di atas ditambah dengan peningkatan waktu yang didedikasikan untuk setiap panggilan. Adalah organisasi yang siap mengambilnya?
Sekarang Anda memiliki pemahaman yang lebih baik tentang mengapa alamat MAC acak, Anda dapat membaca lebih lanjut tentang dampak pada jaringan dan bagaimana CommScope dapat membantu di bagian 2 blog ini.
*Cari blog masa depan setelah ponsel baru mulai dikirimkan dengan sistem operasi baru ini yang telah diinstal sebelumnya.
Nonaktifkan alamat MAC acak


Sejumlah vendor mulai memanfaatkan Alamat Mac pribadi (acak) untuk menghubungkan ke setiap jaringan. Mungkin diinginkan dalam beberapa kasus untuk menonaktifkan alamat MAC pribadi (acak) untuk menghindari kebutuhan untuk mendaftar ulang perangkat Anda untuk digunakan di jaringan MSU.
Pilih vendor Anda dari daftar berikut:
apel
Alamat MAC acak dikonfigurasi untuk setiap jaringan:
iPhone, iPad, atau iPod touch
- Membuka Pengaturan aplikasi
- Pilih Wifi
- Pilih tombol informasi di sebelah jaringan
- Cacat Alamat pribadi
jam apel
- Membuka Pengaturan aplikasi
- Pilih Wifi
- Pilih Nama Jaringan
- Cacat Alamat pribadi
Android
Alamat MAC acak dikonfigurasi untuk setiap jaringan:
- Membuka Pengaturan aplikasi
- Pilih Jaringan & Internet
- Pilih Wifi
- Pilih jaringan untuk mengonfigurasi
- Pilih Canggih
- Pilih Pribadi
- Cacat Mac acak
Windows
Alamat MAC acak dikonfigurasi untuk setiap jaringan:
- Pilih Awal tombol
- Pilih Pengaturan
- Jaringan & Internet
- Wifi
- Kelola jaringan yang dikenal
- Pilih jaringan
- Pilih Properti
- Cacat “Gunakan alamat perangkat keras acak untuk jaringan ini”


- Hubungi kami: (517) 432-6200
- Kontak informasi
- Pernyataan Privasi
- Aksesibilitas Situs
- Hubungi MSU: (517) 355-1855
- Mengunjungi: MSU.edu
- MSU adalah tindakan afirmatif-aksi, pelengkap yang sama.
- Spartan akan.
- © Michigan State University