


Apakah Malwarebytes memindai sektor boot?
Temui Rekaman Boot Master
Virus sektor boot biasanya tersebar melalui media eksternal, seperti drive USB yang terinfeksi atau media lain seperti CD atau DVD. Ini biasanya terjadi ketika pengguna secara tidak sengaja meninggalkan media dalam drive. Saat sistem berikutnya dimulai, virus memuat dan segera berjalan sebagai bagian dari MBR. Menghapus media eksternal pada saat ini tidak menghapus virus.
Virus Sektor Boot
Mary Landesman adalah mantan kontributor LifeWire dan ahli keamanan. Dia dinobatkan sebagai salah satu wanita yang akan ditonton di dalamnya keamanan.
Diperbarui pada 12 Desember 2019
Dalam artikel ini
Melompat ke bagian
Hard drive terdiri dari banyak segmen dan kelompok segmen, yang dapat dipisahkan oleh sesuatu yang disebut partisi. Untuk menemukan semua data yang tersebar di seluruh segmen ini, sektor boot beroperasi sebagai sistem desimal Dewey virtual. Setiap hard disk juga memiliki Master Boot Record (MBR) yang menempatkan dan menjalankan file sistem operasi yang diperlukan yang diperlukan untuk memfasilitasi pengoperasian disk.
Saat disk dibaca, pertama -tama mencari MBR, yang kemudian melewati kontrol ke sektor boot, yang pada gilirannya memberikan informasi terkait tentang apa yang berada di disk dan di mana ia berada. Sektor boot juga menyimpan informasi yang mengidentifikasi jenis dan versi sistem operasi disk diformat dengan.
Jelas, virus yang menyerang ruang ini pada disk menempatkan seluruh operasi disk itu dalam risiko.
Virus sektor boot adalah jenis virus rootkit, dan istilah -istilah ini sering digunakan secara bergantian.
Virus Sektor Boot Terkenal
Virus sektor boot pertama ditemukan pada tahun 1986. Dijuluki otak, virus ini berasal dari Pakistan dan dioperasikan dalam mode siluman penuh, menginfeksi floppies 360-kb.
Mungkin yang paling terkenal dari kelas virus ini adalah virus Michelangelo yang ditemukan pada Maret 1992. Michelangelo adalah infektor sektor mbr dan boot dengan muatan 6 Maret yang menimpa sektor drive kritis. Michelangelo adalah virus pertama yang membuat berita internasional.
Bagaimana virus sektor boot menyebar
Virus sektor boot biasanya tersebar melalui media eksternal, seperti drive USB yang terinfeksi atau media lain seperti CD atau DVD. Ini biasanya terjadi ketika pengguna secara tidak sengaja meninggalkan media dalam drive. Saat sistem berikutnya dimulai, virus memuat dan segera berjalan sebagai bagian dari MBR. Menghapus media eksternal pada saat ini tidak menghapus virus.
Cara lain jenis virus ini dapat bertahan adalah melalui lampiran email yang berisi kode virus boot. Setelah dibuka, virus ini melekat pada komputer dan bahkan dapat memanfaatkan daftar kontak pengguna untuk mengirimkan replika dirinya ke orang lain.
Tanda -tanda virus sektor boot
Sulit untuk segera mengetahui apakah Anda telah terinfeksi oleh jenis virus ini. Namun, dari waktu ke waktu, Anda mungkin memiliki masalah pengambilan data atau mengalami data benar -benar hilang. Komputer Anda kemudian mungkin gagal memulai, dengan pesan kesalahan “disk boot tidak valid” atau “disk sistem tidak valid.”
Menghindari virus sektor boot
Anda dapat mengambil serangkaian langkah untuk menghindari virus sektor root atau boot.
- Kewaspadaan: Jelas, tingkat perlindungan pertama terhadap virus apa pun adalah kewaspadaan: Jangan pernah memasukkan media yang tidak dikenal ke komputer Anda, dan bijaksana tentang penipuan email, lampiran, dan unduhan.
- Alat perlindungan anti-virus: Bagaimanapun, adalah pencegahan dengan menggunakan alat deteksi dan pencegahan virus yang kuat. Windows 10 dikirimkan dengan Windows Defender, sementara versi Windows yang lebih awal dengan Essentials Keamanan Microsoft. Microsoft merekomendasikan pindah ke Windows Defender untuk versi Windows yang lebih lama ini. Selain itu, beberapa alat gratis dan berbasis biaya yang sangat baik tersedia, termasuk Malwarebytes dan Adwcleaner gratis dan McAfee dan Norton yang sangat kuat, antara lain.
- Gunakan aplikasi antivirus cadangan. Tidak ada aplikasi anti-virus yang dapat menangkap 100% dari semua virus (meskipun mereka mencoba). Menggunakan aplikasi antivirus kedua dapat meningkatkan kemungkinan bahwa jika virus tergelincir oleh lini pertahanan pertama Anda, perlindungan sekunder akan menangkapnya. Malewarebytes dan Air, antara lain, menawarkan aplikasi yang dirancang khusus untuk menjadi aplikasi antivirus sekunder.
- Pembaruan perangkat lunak: Pertahankan perangkat lunak Anda diperbarui karena pengembang perangkat lunak secara teratur mengeluarkan tambalan dan perbaikan untuk lubang keamanan yang telah dilanggar oleh peretas dan virus. Di dunia antivirus, Anda menginginkan yang memperbarui dirinya setiap hari, setidaknya.
- Cadangan: Membuat tidak hanya cadangan data tetapi cadangan boot disk dapat membantu Anda pulih jika terjadi sektor boot atau virus rootkit. Meskipun ini bukan strategi pencegahan, itu harus dilakukan sebelum Anda mendapatkan virus.
Pulih dari virus sektor boot
Karena virus sektor boot mungkin telah mengenkripsi sektor boot, mereka bisa sulit untuk pulih dari.
Pertama, cobalah untuk boot dalam mode aman stripped-down. Jika Anda bisa masuk ke mode aman, Anda dapat menjalankan program anti-virus Anda untuk mencoba memadamkan virus.
Windows Defender sekarang juga menyediakan versi “offline” yang akan meminta Anda untuk mengunduh dan menjalankan jika tidak dapat menghapus virus. Windows Defender Offline berguna untuk mengatasi rootkit dan virus sektor boot karena menganalisis komputer Anda sementara Windows sebenarnya tidak berjalan – artinya virus tidak berjalan, baik. Anda dapat secara langsung mengakses utilitas ini dengan pergi kePengaturan, Pembaruan & Keamanan, kemudian Windows Defender. Memilih Pilih pemindaian offline.
Jika tidak ada perangkat lunak perlindungan virus yang dapat mengidentifikasi, mengisolasi, atau mengkarantina virus, Anda mungkin perlu memformat ulang hard drive Anda dan menginstal ulang sistem operasi Anda.
Pertanyaan:
- Apa itu virus sektor boot? Virus sektor boot adalah jenis virus yang menginfeksi rekor boot master (MBR) atau sektor boot dari hard drive komputer. Itu menyebar melalui media eksternal atau lampiran email.
- Bagaimana virus sektor boot menyebar? Virus sektor boot biasanya tersebar melalui media eksternal yang terinfeksi, seperti drive USB atau CD/DVD. Mereka juga dapat menyebar melalui lampiran email.
- Apa saja virus sektor boot terkenal? Contoh virus sektor boot terkenal termasuk Brain dan Michelangelo.
- Apa tanda -tanda virus sektor boot? Tanda -tanda virus sektor boot dapat mencakup masalah pengambilan data, data yang menghilang, dan pesan kesalahan seperti “disk boot tidak valid” atau “disk sistem tidak valid.”
- Bagaimana Anda bisa menghindari virus sektor boot? Untuk menghindari virus sektor boot, Anda harus melakukan kewaspadaan dengan tidak memasukkan media yang tidak dikenal ke komputer Anda dan berhati -hati dengan lampiran dan unduhan email. Menggunakan alat perlindungan antivirus, menjaga perangkat lunak Anda diperbarui, dan membuat cadangan juga dapat membantu mencegah infeksi.
- Bagaimana Anda bisa pulih dari virus sektor boot? Untuk pulih dari virus sektor boot, Anda dapat mencoba boot dalam mode aman dan menjalankan program antivirus. Windows Defender Offline adalah alat yang berguna untuk mengatasi rootkit dan virus sektor boot. Jika semuanya gagal, Anda mungkin perlu memformat ulang hard drive Anda dan menginstal ulang sistem operasi Anda.
- Apa tujuan dari Master Boot Record (MBR)? Master Boot Record (MBR) menempatkan dan menjalankan file sistem operasi pertama yang diperlukan pada hard disk untuk memfasilitasi operasinya.
- Apa hubungan antara virus sektor boot dan virus rootkit? Virus sektor boot adalah jenis virus rootkit dan istilahnya sering digunakan secara bergantian.
- Bagaimana cara kerja Windows Defender Offline? Windows Defender Offline menganalisis komputer Anda saat Windows tidak berjalan, memungkinkannya mendeteksi dan menghapus virus sektor rootkit dan boot.
- Mengapa penting untuk menjaga perangkat lunak Anda diperbarui? Menjaga perangkat lunak Anda diperbarui adalah penting karena pengembang perangkat lunak secara teratur melepaskan tambalan dan perbaikan untuk lubang keamanan yang mungkin dieksploitasi oleh peretas dan virus.
Temui Rekaman Boot Master
Virus sektor boot biasanya tersebar melalui media eksternal, seperti drive USB yang terinfeksi atau media lain seperti CD atau DVD. Ini biasanya terjadi ketika pengguna secara tidak sengaja meninggalkan media dalam drive. Saat sistem berikutnya dimulai, virus memuat dan segera berjalan sebagai bagian dari MBR. Menghapus media eksternal pada saat ini tidak menghapus virus.
Virus Sektor Boot
Mary Landesman adalah mantan kontributor LifeWire dan ahli keamanan. Dia dinobatkan sebagai salah satu wanita yang akan ditonton di dalamnya keamanan.
Diperbarui pada 12 Desember 2019
Dalam artikel ini
Melompat ke bagian
Hard drive terdiri dari banyak segmen dan kelompok segmen, yang dapat dipisahkan oleh sesuatu yang disebut partisi. Untuk menemukan semua data yang tersebar di seluruh segmen ini, sektor boot beroperasi sebagai sistem desimal Dewey virtual. Setiap hard disk juga memiliki Master Boot Record (MBR) yang menempatkan dan menjalankan file sistem operasi yang diperlukan yang diperlukan untuk memfasilitasi pengoperasian disk.
Saat disk dibaca, pertama -tama mencari MBR, yang kemudian melewati kontrol ke sektor boot, yang pada gilirannya memberikan informasi terkait tentang apa yang berada di disk dan di mana ia berada. Sektor boot juga menyimpan informasi yang mengidentifikasi jenis dan versi sistem operasi disk diformat dengan.
Jelas, virus yang menyerang ruang ini pada disk menempatkan seluruh operasi disk itu dalam risiko.
Virus sektor boot adalah jenis virus rootkit, dan istilah -istilah ini sering digunakan secara bergantian.
Virus Sektor Boot Terkenal
Virus sektor boot pertama ditemukan pada tahun 1986. Dijuluki otak, virus ini berasal dari Pakistan dan dioperasikan dalam mode siluman penuh, menginfeksi floppies 360-kb.
Mungkin yang paling terkenal dari kelas virus ini adalah virus Michelangelo yang ditemukan pada Maret 1992. Michelangelo adalah infektor sektor mbr dan boot dengan muatan 6 Maret yang menimpa sektor drive kritis. Michelangelo adalah virus pertama yang membuat berita internasional.
Bagaimana virus sektor boot menyebar
Virus sektor boot biasanya tersebar melalui media eksternal, seperti drive USB yang terinfeksi atau media lain seperti CD atau DVD. Ini biasanya terjadi ketika pengguna secara tidak sengaja meninggalkan media dalam drive. Saat sistem berikutnya dimulai, virus memuat dan segera berjalan sebagai bagian dari MBR. Menghapus media eksternal pada saat ini tidak menghapus virus.
Cara lain jenis virus ini dapat bertahan adalah melalui lampiran email yang berisi kode virus boot. Setelah dibuka, virus ini melekat pada komputer dan bahkan dapat memanfaatkan daftar kontak pengguna untuk mengirimkan replika dirinya ke orang lain.
Tanda -tanda virus sektor boot
Sulit untuk segera mengetahui apakah Anda telah terinfeksi oleh jenis virus ini. Namun, dari waktu ke waktu, Anda mungkin memiliki masalah pengambilan data atau mengalami data benar -benar hilang. Komputer Anda kemudian mungkin gagal memulai, dengan pesan kesalahan “disk boot tidak valid” atau “disk sistem tidak valid.”
Menghindari virus sektor boot
Anda dapat mengambil serangkaian langkah untuk menghindari virus sektor root atau boot.
- Kewaspadaan: Jelas, tingkat perlindungan pertama terhadap virus apa pun adalah kewaspadaan: Jangan pernah memasukkan media yang tidak dikenal ke komputer Anda, dan bijaksana tentang penipuan email, lampiran, dan unduhan.
- Alat perlindungan anti-virus: Bagaimanapun, adalah pencegahan dengan menggunakan alat deteksi dan pencegahan virus yang kuat. Windows 10 dikirimkan dengan Windows Defender, sementara versi Windows yang lebih awal dengan Essentials Keamanan Microsoft. Microsoft merekomendasikan pindah ke Windows Defender untuk versi Windows yang lebih lama ini. Selain itu, beberapa alat gratis dan berbasis biaya yang sangat baik tersedia, termasuk Malwarebytes dan Adwcleaner gratis dan McAfee dan Norton yang sangat kuat, antara lain.
- Gunakan aplikasi antivirus cadangan. Tidak ada aplikasi anti-virus yang dapat menangkap 100% dari semua virus (meskipun mereka mencoba). Menggunakan aplikasi antivirus kedua dapat meningkatkan kemungkinan bahwa jika virus tergelincir oleh lini pertahanan pertama Anda, perlindungan sekunder akan menangkapnya. Malewarebytes dan Air, antara lain, menawarkan aplikasi yang dirancang khusus untuk menjadi aplikasi antivirus sekunder.
- Pembaruan perangkat lunak: Pertahankan perangkat lunak Anda diperbarui karena pengembang perangkat lunak secara teratur mengeluarkan tambalan dan perbaikan untuk lubang keamanan yang telah dilanggar oleh peretas dan virus. Di dunia antivirus, Anda menginginkan yang memperbarui dirinya setiap hari, setidaknya.
- Cadangan: Membuat tidak hanya cadangan data tetapi cadangan boot disk dapat membantu Anda pulih jika terjadi sektor boot atau virus rootkit. Meskipun ini bukan strategi pencegahan, itu harus dilakukan sebelum Anda mendapatkan virus.
Pulih dari virus sektor boot
Karena virus sektor boot mungkin telah mengenkripsi sektor boot, mereka bisa sulit untuk pulih dari.
Pertama, cobalah untuk boot dalam mode aman stripped-down. Jika Anda bisa masuk ke mode aman, Anda dapat menjalankan program anti-virus Anda untuk mencoba memadamkan virus.
Windows Defender sekarang juga menyediakan versi “offline” yang akan meminta Anda untuk mengunduh dan menjalankan jika tidak dapat menghapus virus. Windows Defender Offline berguna untuk mengatasi rootkit dan virus sektor boot karena menganalisis komputer Anda sementara Windows sebenarnya tidak berjalan – artinya virus tidak berjalan, baik. Anda dapat secara langsung mengakses utilitas ini dengan pergi kePengaturan, Pembaruan & Keamanan, kemudian Windows Defender. Memilih Pilih pemindaian offline.
Jika tidak ada perangkat lunak perlindungan virus yang dapat mengidentifikasi, mengisolasi atau mengkarantina virus, Anda mungkin perlu memformat ulang hard disk Anda sepenuhnya sebagai pilihan terakhir.
Dalam hal ini, Anda akan senang Anda membuat cadangan!
Temui Rekaman Boot Master

MBR adalah kependekan dari Rekaman Boot Master. Biasanya, MBR adalah sektor pertama pada drive startup (atau media yang dipartisi lainnya).
Terkadang itu’S disebut sebagai tabel partisi master, karena, antara lain, berisi lokasi setiap partisi pada hard drive.
Yang paling penting, untuk artikel ini, berisi boot loader, yang pada dasarnya adalah bagian dari kode yang dapat dieksekusi yang memulai pemuatan sistem operasi, atau boot-loader pada sistem yang memiliki lebih dari satu sistem operasi yang diinstal.
Jadi, pada dasarnya ini adalah kode pertama yang dieksekusi setelah BIOS melakukan tugasnya.
Saya melihat sesuatu yang jahat bersembunyi
Di sinilah malware ikut bermain. Menjadi kode pertama yang dieksekusi memberi Anda keuntungan dalam perlombaan senjata antara malware dan anti-malware.
Sebuah program yang dapat mengubah MBR sehingga dapat membuat sesuatu dimuat ke dalam kernel windows disebut bootkit. Bootkit sangat populer ketika virus menyebar melalui floppies, tetapi mereka kembali dan sekarang menyebar melalui eksploitasi dan cara yang lebih maju lainnya kemudian menyalin dari floppy ke floppy. Bootkit memiliki potensi untuk menonaktifkan semua perangkat lunak keamanan Anda sebelum Evens mendapat kesempatan untuk memulai.
Ada juga ransomware di luar sana yang memindahkan MBR asli ke lokasi yang berbeda dan menempatkan dirinya di awal drive. Jadi kode ransomware adalah kode pertama yang berjalan ketika BIOS beralih ke drive, untuk membawa boot sistem.
Tetapi pada sistem yang terkena ransomware menampilkan pesan yang memberi tahu Anda di mana dan cara membeli kata sandi, yang akan mengembalikan situasi asli. Tanpa jaminan tentu saja. Yang seharusnya tidak’T Menjadi Kejutan Saat Anda Berurusan Dengan Penjahat.
Dapatkah saya memperbaiki MBR jika terjadi masalah?
Pertama: Tanpa Ahli Bantuan Peluang membuat segalanya lebih buruk lebih besar dari kemungkinan memperbaikinya sendiri.
FixMBR adalah utilitas yang tersedia sebagai perintah di konsol pemulihan windows. Biasanya akan memperbaiki masalah yang disebabkan oleh beberapa versi windows pada satu komputer, yang disebut sistem multiboot. Jika Anda menggunakan sistem operasi yang berbeda maka Windows Anda akan membutuhkan sesuatu yang lain.
Misalnya grub bootloader yang mendukung campuran sistem operasi. Tetapi jika masalah Anda disebabkan oleh malware, maka itu’waktu untuk melihat:
Mbar malwarebytes ant-rootkit (beta) untuk panduan terperinci tentang cara menggunakannya, silakan baca artikel ini yang muncul di blog ini beberapa waktu yang lalu. Memindai rekaman boot master juga dapat dicapai dengan menggunakan “Pindai untuk rootkit” opsi tersedia di bawah “Memindai kustom” di Malwarebytes Anti-Malware 2.0

Hasil pemindaian MBR yang khas dari drive yang bersih, diambil dari log oleh mbar akan terlihat seperti ini:

Tanda tangan MBR itu penting. Setelah memuat sektor nol, BIOS memeriksa apakah dua byte terakhir dari sektor itu adalah 55AA seperti yang terlihat di disk. 55AA ini disebut tanda tangan rekaman boot dan memberi tahu sistem bahwa ini adalah akhir dari sektor ini. Ini adalah sesuatu yang mungkin dibutuhkan BIOS saat booting. Jika tanda tangan rekaman boot tidak ada, Anda kemungkinan akan mendapatkan pesan yang bergantung pada BIOS seperti ini:
Kesalahan: Rekaman Boot Signature AA55 Tidak Ditemukan
Ukuran sektor 512 byte membatasi ukuran disk hingga 2TB dan jumlah partisi primer menjadi 4, karena jumlah informasi maksimum yang dapat ditahan yang dapat ditahannya. Jika Anda punya, atau ingin lebih, Anda perlu menggunakan Disk Tabel Partisi Guid. Yang terlihat seperti MBR’Penerus S ketika sistem UEFI menjadi standar baru.
Ringkasan: MBR adalah bagian pertama dari drive fisik yang menyimpan informasi tentang partisi pada drive itu dan boot loader. Malware telah diketahui mengubah MBR untuk keuntungannya. Masalah dengan MBR tidak mudah untuk memecahkan masalah, tetapi ada beberapa metode untuk mengembalikan situasi yang bisa diterapkan. MBR memiliki beberapa keterbatasan yang menjadi lazim, tetapi ada alternatif.
Bagikan artikel ini
Apakah ada malware sektor boot di mac?
Beberapa dari Anda di sini telah menawarkan saran setelah saya menghubungi karena saya mengklik jendela mengambang dari safari dan menjawab pertanyaan “ya” atau “tidak”. Saya cukup paranoid dan menjalankan keamanan internet intego (kemungkinan besar saya tidak akan memperbarui langganan setelah berakhir) dan memindai dengan malwarebytes. Komputer selalu bersih.
Diakui, saya sedikit paranoid dan telah menggali secara online untuk mencari tahu tentang kemungkinan malware yang saya buka sendiri. Saya telah melihat beberapa posting tentang malware yang menyerang sektor boot yang tidak terlihat oleh program anti-malware normal. Itu juga akan bertahan dari sistem yang lengkap dan menginstal ulang. Apakah ada kemungkinan bahwa saya hanya memilih tombol di sebelah ya atau tidak di jendela mengambang yang bisa saya instal malware seperti ini di SSD saya?
Tebakan saya adalah malware seperti ini akan membuat komputer sama sekali tidak berguna. Anda bahkan tidak bisa memberikannya karena masuk dengan spyware yang sudah diinstal sebelumnya. Terima kasih atas waktunya.
Tunjukkan lebih sedikit
Diposting pada 4 Desember 2021 10:17
Balas saya juga (1) saya juga saya juga (1) saya juga
Pertanyaan ditandai sebagai jawaban terbaik
Level Pengguna: Level 6
9.370 poin
Anda memposting di area diskusi besar jadi saya menganggap Anda memiliki Big Sur.
Bagian boot sistem macOS dan macOS itu sendiri ada di disk yang hanya baca untuk pengguna. Hanya penginstal bersertifikat Apple yang dapat mengubah macOS.
Jadi, bahkan jika Anda mengklik sesuatu yang seharusnya tidak Anda lakukan, dan bahkan jika Anda memasukkan kata sandi administrator, macOS (atau sektor boot) tidak akan terpengaruh atau diubah.
Anda bisa memasang sesuatu di area pengguna di dalam safari, tetapi apa pun yang Anda instal juga dapat dihapus oleh Anda. Dan itu tidak akan bertahan dari format jika karena alasan tertentu Anda memilih untuk melakukan itu.
Saya pikir Anda terlalu mengkhawatirkan ini.
Tunjukkan lebih sedikit
Diposting pada 4 Desember 2021 10:49
Pertanyaan serupa
Malware – Menyapu Saran SSD yang dicari setelah hampir enam bulan bertanya -tanya apakah saya memiliki malware yang tidak dilihat oleh program anti -malware dan kadang -kadang melihat perilaku aneh oleh M1 Mac Mini saya, saya memberikan penampilan menghapus dan membersihkan kembali dengan keras. Saya mengerti bahwa sumber OS yang akan diinstal adalah partisi di SSD itu sendiri. Apakah ada cara ini dapat dirusak oleh malware juga? Apakah saya perlu pergi ke apel dan mendapatkan sesuatu yang benar -benar segar atau saya benar -benar tidak beruntung. Terima kasih.
Tindakan virus/keamanan yang dipasang pabrik. Pop-up spam konstan di safari. MacKeeper telah menemukan jalannya ke komputer saya. Saya telah menghapusnya dan file.Masih mendapatkan pembukaan windows terus -menerus meskipun bukan mackeeper sekarang. Mereka sebagian besar adalah apple palsu mendukung windows. Saya telah memblokir pop-up dan tidak memiliki ekstensi. Saya juga memperbarui perangkat lunak dan memulai kembali sistem. Seharusnya ukuran keamanan/virus apa (i.e. Pabrik diinstal) di Mac ini? Saya khawatir saya mungkin telah menghapus program/aplikasi.
Cara menggunakan malware setelah mengambil ancaman saya memiliki popup dari Mac Cleanup Pro untuk sementara waktu yang telah saya hapus. Saya menggunakan everweb untuk situs web saya. Saya kesulitan mengupload selebaran kemarin. Ketika saya mengunggah situs web saya, biasanya pergi ke Firefox. Semua tab favorit saya telah menghilang. Saya memulai kembali dan mendapat pesan dari Mac Cleanup untuk mengatakan telah menemukan masalah dan ancaman. Jadi saya menjalankan cek malware dan ditemukan 7 ancaman. Yang saya khawatirkan adalah OSX.Genieo yang tampaknya menjadi utas . Perpustakaan/Launchagents/Com.perusahaan.InstallerAgent.Plist Jika saya membersihkan ini, apakah itu akan membahayakan start-up saya dan akankah saya kehilangan informasi? Ancaman lainnya adalah anak anjing.Mac Cleanup Pro dan mencantumkan 6 item yang berkaitan dengan itu. Setelah membaca posting di sini, saya menyadari bahwa Mac Cleanup Pro ini adalah tipuan tetapi saya khawatir itu mungkin telah menginstal sesuatu? Saya juga berpikir bahwa baru -baru ini saya memiliki pesan yang mengatakan adobe saya perlu memperbarui jadi saya mengkliknya. Saya menyadari sekarang itu mungkin tipuan lain. Saya tidak yakin bagaimana menggunakan malware saat ditemukan ancaman. Bagaimana cara saya mengkarantina mereka dan menghapusnya dan membersihkan komputer?
Semua balasan balasan bermanfaat
Pertanyaan ditandai sebagai ★ membantu
Level Pengguna: Level 6
9.370 poin
Anda dapat melihat dalam preferensi safari, memeriksa ekstensi, mungkin menghapus semua yang tidak Anda kenal. Periksa juga di bawah preferensi umum pengaturan untuk beranda.
Hal -hal lain yang dapat Anda lakukan – di bawah preferensi safari => Cek Lanjutan Tampilkan Menu Kembangkan. Di bawah menu kembangkan itu, Anda dapat menghapus cache. Anda juga dapat menghapus semua sejarah safari. Di bawah safari => preferensi => privasi Anda dapat memilih mengelola data situs web dan memilih semua item dan kemudian klik hapus semua, ini menghapus semua cookie.
Big Sur juga memiliki tombol reset safari (di bawah menu safari saya percaya) tetapi itu akan menghapus semua bookmark Anda dan saya tidak yakin Anda ingin melakukan itu.
Etrecheck (seperti yang disarankan oleh Barney) mungkin lebih mudah dijalankan di sini untuk menenangkan pikiran Anda karena memeriksa semuanya (berikan akses disk penuh) bukan hanya safari dan jika ada malware yang dapat menghapusnya.
Tunjukkan lebih sedikit
Pertanyaan ditandai sebagai ★ membantu
Level Pengguna: Level 6
9.370 poin
Photospete menulis:
Saya memiliki Intel Mac yang lebih tua yang hanya bisa menjalankan Sierra tinggi. Menjadi itu bukan’T didukung oleh Apple lagi karena usianya, apakah masuk akal untuk memindahkan produk intego ke sana atau hanya berhenti menggunakannya sama sekali? Terima kasih.
Menambahkan produk intego tidak akan meningkatkan keamanan, tetapi akan meningkatkan risiko karena pemasangan produk tersebut dapat membuat gangguan dengan operasi Mac normal dan keamanan Mac bawaan, yang sangat kuat bahkan untuk sistem yang lebih lama.
Sebagian besar masalah keamanan (mungkin 99%) berasal dari penggunaan browser web yang ditambah dengan perilaku pengguna yang tidak tepat. Meskipun Apple tidak lagi memberikan pembaruan keamanan untuk Safari untuk High Sierra, Anda masih dapat menggunakan Firefox atau Chrome, yang menerima pembaruan keamanan. Anda juga dapat berhati -hati dengan perilaku online Anda dan dengan situs mana yang Anda kunjungi. Cadangan mesin waktu reguler ditambah “klon” yang terpisah atau cadangan cloud juga merupakan praktik yang baik. Tetap tetap firewall dan gunakan router yang baik dengan keamanan perangkat keras. Batasi akses fisik ke Mac yang lebih tua. Anda juga dapat memilih untuk menggunakan Mac Anda dari akun non-admin; Perlu diingat bahwa kata sandi admin diperlukan bahkan pada sistem yang lebih lama untuk menginstal sesuatu.
Saya memiliki macos 10.11 di iMac 2008, 10.12 di iMac yang lebih tua, 10.13 Di MacBook Air 2010 – ini semua diperbarui sejauh yang mereka bisa – plus Catalina dan Big Sur di Mac yang lebih baru. Saya tahu banyak peserta dalam diskusi Apple juga menggunakan Mac yang lebih lama. Mac ini mungkin bertahan lama, jauh lebih lama dari cutoff untuk pembaruan Apple OS.
Jadi saya tidak akan menginstal intego dan menurut saya, terus menggunakan mac sierra tinggi Anda seharusnya baik -baik saja. Akhirnya, Anda akan menemukan beberapa situs web dan perangkat lunak komersial yang tidak akan berfungsi dengan baik dengan Mac Anda karena usianya. Namun saya harus mengatakan, bahkan dengan iMac 2008 pada 10.11, saya belum melihat ini kecuali di sejumlah kecil situs web, yang semuanya masih bisa saya gunakan dengan Chrome atau Firefox. Saya juga telah menerima beberapa email di bawah OS 10.11 versi Apple Mail yang tidak ditampilkan dengan benar.
[Pemula] Cara menghapus virus sektor boot dengan mudah?
Jika Anda memiliki sektor virus boot dan bertanya -tanya, kami akan menjelaskan penghapusan virus sektor boot dalam langkah -langkah sederhana untuk membantu semua kekhawatiran Anda.
Theo Lucia
10 Apr 2023 • Diajukan ke: Pemulihan USB • Solusi Terbukti

Tahukah Anda apa itu virus sektor boot? Atau apakah Anda menghadapi masalah yang membingungkan ini sekarang? Anda mungkin telah mencari banyak informasi tentangnya secara online, tetapi masih belum menemukan jawaban yang Anda inginkan.
Jangan khawatir, Anda akan mendapatkan pemahaman yang komprehensif tentang definisi virus sektor boot Hapus virus sektor boot, Segera setelah Anda membaca artikel ini.
Setelah menghapus virus sektor boot, sistem Anda bisa rentan memilikinya lagi. Jadi, dalam artikel ini, Anda juga akan menemukan bagaimana virus sektor boot datang di tempat pertama, dan bagaimana Anda dapat mencegahnya di masa depan. Ayo kita mulai.
Navigasi konten
- Bagian 1: Memahami Virus Sektor Boot
- Bagian 2: Cara Menghapus Virus Sektor Boot?
- Bagian 3: Cara Menghindari Mendapatkan Virus Sektor Boot Lagi?
Bagian 1: Memahami Virus Sektor Boot
1. Definisi virus sektor boot
Virus sektor boot adalah program komputer berbahaya yang menyalin dirinya ke hard drive Anda, perangkat USB, atau media penyimpanan lainnya. Ini mempengaruhi MBR Anda (Master Boot Record) dengan mengganti kodenya.
Rekaman Boot Master adalah sektor hard drive Anda yang mengeksekusi dirinya sendiri saat Anda menyalakan komputer Anda. Jadi, virus sektor boot menyerang sektor boot hard drive Anda dan tabel partisi.
Yang membuatnya sulit untuk dihapus adalah bahwa sektor boot Anda dimuat saat Anda menyalakan komputer, dan virus dimulai. Virus sektor boot kemudian menjalankan perintah DOS dan menginfeksi perangkat penyimpanan yang tersisa yang terpasang pada komputer Anda.
2. Cara mendeteksi virus sektor boot?
Virus sektor boot yang berbeda menyebabkan kerusakan dalam beberapa cara. Beberapa virus sektor boot dapat menyebabkan malware adware. Orang lain bisa berbahaya seperti melacak aktivitas Anda di latar belakang; mencuri informasi Anda. Jadi, bagaimana Anda tahu jika Anda memiliki virus sektor boot?
Ini bukan cara langsung untuk mendeteksi virus ini, tetapi kami akan melakukan yang terbaik untuk membuatnya lebih mudah. Di bawah ini adalah daftar tanda -tanda yang menunjukkan virus sektor boot:
- Lihat apakah file menghilang secara otomatis dari hard disk Anda atau media eksternal seperti USB.
- Aplikasi di PC Anda sering mogok.
- Pesan kesalahan “Disk Tidak Valid” muncul sekarang dan kemudian.
Meskipun alasan ini dapat menunjukkan virus sektor boot, Anda harus menjalankan perangkat lunak antivirus secara teratur. Perangkat lunak antivirus atau deteksi malware dapat membantu mengidentifikasi virus sektor boot dan menyelamatkan Anda dari kerusakan parah.
3. Bagaimana virus sektor boot menyebar?
Saat memasuki sistem Anda, virus sektor boot menulis ke semua media penyimpanan yang terhubung. Anda akan belajar bagaimana virus sektor boot menyebar di tempat pertama.
Di bawah ini adalah cara melaluinya virus sektor boot menyebar:
- Media Fisik – Virus sektor boot dapat menyebar melalui drive usb yang terinfeksi atau floppy disk. Saat Anda memasukkan drive USB yang terinfeksi ke sistem komputer Anda, itu menggantikan kode sektor boot yang ada dan menginfeksi itu.
- Lampiran email – Ini telah berkembang menjadi salah satu alasan umum untuk penyebaran virus sektor boot. Saat Anda mengunduh lampiran email, kode virus boot hadir dan mempengaruhi komputer Anda.
- Aplikasi pihak ke -3 – Jika Anda menginstal aplikasi dari Internet, tidak semua berlisensi dan dilindungi dengan perlindungan. Mereka dapat berisi virus sektor boot, dan menginstalnya dapat menimpa kode sektor boot Anda saat ini.
Mungkin ada alasan lain, tetapi yang disebutkan di atas adalah yang paling umum. Di bagian mendatang, kami akan melihat bagaimana Anda dapat memperbaiki sektor boot Anda dari virus.
Bagian 2: Cara Menghapus Virus Sektor Boot?
Jika Anda merasa bahwa sistem Anda memiliki virus sektor boot dan mencari penghapusan virus sektor boot, kami akan membantu Anda.
Penghapusan virus sektor boot dimungkinkan, dan kami akan membahas dua cara mudah. Metode melibatkan:
- Menggunakan perangkat lunak antivirus
- Menggunakan layanan manual
Metode 01 – Menggunakan Perangkat Lunak Antivirus
Dengan virus sektor boot, seluruh sektor boot Anda dienkripsi. Dengan enkripsi, sulit untuk menghapus virus sektor boot. Kami akan membahas dua perangkat lunak antivirus yang sangat efektif melawan virus sektor boot untuk kemudahan Anda.
Perangkat Lunak 1: Kaspersky Rescue Disk
Metode ini akan menggunakan antivirus disk penyelamatan kaspersky untuk menghilangkan virus sektor boot. Ikuti langkah -langkah di bawah ini:
Langkah 1: Komputer Booting
Menggunakan Kaspersky Rescue Disk, pilih mode grafis untuk booting.
Langkah 2: Pembaruan-Database
Setelah sistem memicu dalam mode grafis disk penyelamatan Kaspersky, perbarui basis datanya sebelum melanjutkan lebih lanjut. Membuka “Pusat pembaruan saya “ dan klik Mulai Perbarui.

Langkah 3: Mulai Pindai Objek

Langkah 4: Pilih Drive
Anda dapat memilih drive yang ingin Anda pindai secara manual, tetapi secara default, Kaspersky Disk Rescue memilih sektor boot disk itu sendiri.
Langkah 5: Hasil pemindaian akhir
Setelah pemindaian selesai, penyelamatan Kaspersky akan menunjukkan file yang terinfeksi. Anda dapat mempresentasikannya sendiri dan mengambil tindakan yang diinginkan untuk file tersebut.

Perangkat Lunak 2: Avast Antivirus
Avast Antivirus hadir dengan fitur pemindaian waktu boot, yang dapat membantu Anda menghilangkan virus sektor boot. Ikuti langkah -langkah di bawah ini:
Langkah 1: Open Avast Antivirus
Setelah Anda menginstal perangkat lunak ini, temukan di PC Anda dan buka.
Langkah 2: Pilih pemindaian virus
Pilih bagian “pemindaian virus” untuk melanjutkan.

Langkah 3: Pilih Opsi Pemindaian Boot-Time
Saat Anda sampai pada langkah ini, cukup pilih opsi ketiga “root-time scan”.
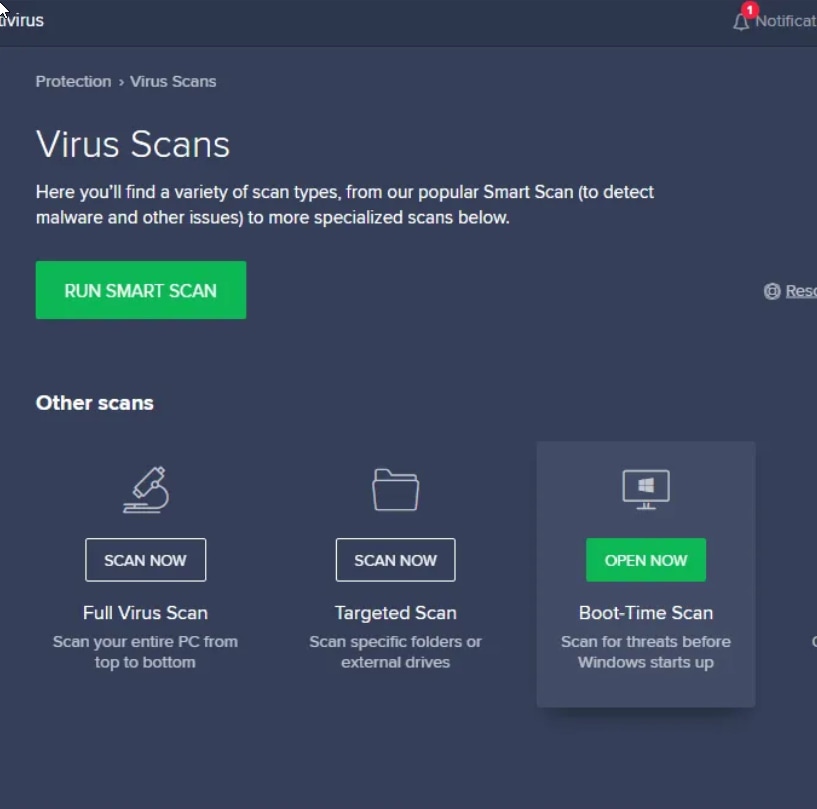
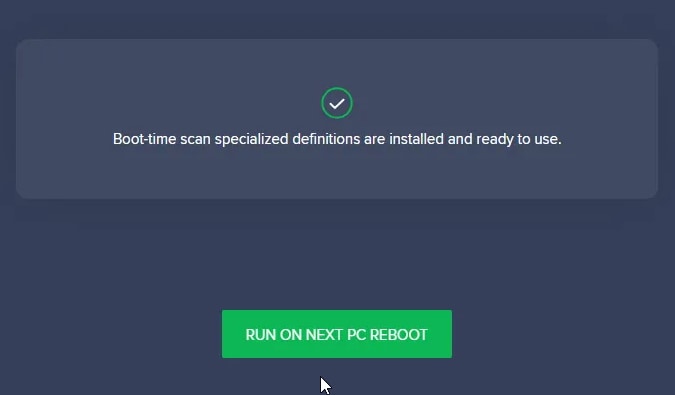
Langkah 4: Keluar dan klik Jalankan pada reboot berikutnya
Setelah memulai kembali sistem, Avast akan memulai pemindaian waktu boot. Setelah selesai, itu akan menghapus virus sektor boot Anda.
Metode 02 – Menggunakan Layanan Manual
Menggunakan antivirus yang dapat di -boot adalah opsi teraman untuk menghapus virus sektor boot. Ada peluang rendah untuk kehilangan file dengan metode itu. Namun, jika metode pertama tidak berhasil untuk Anda, Anda dapat menggunakan opsi lain.
- Anda dapat menggunakan aplikasi penghapusan malware apa pun untuk mendeteksi dan menghapus malware sebelum menyebabkan kerusakan.
- Menggunakan SYS DOS Perintah untuk mengembalikan versi pertama sektor boot Anda. Namun, SYS DOS Perintah berfungsi jika Anda yakin bahwa virus sektor boot Anda saat ini tidak dienkripsi.
Jika metode di atas berhasil untuk Anda dan sektor boot Anda bebas dari virus, pekerjaan masih belum selesai. Sistem Anda mungkin menangkap virus sektor boot lagi. Tapi, bagaimana mencegahnya? Kami akan memberi tahu bagaimana di bagian selanjutnya.
Bagian 3: Bagaimana menghindari mendapatkan virus sektor boot lagi?
Jika Anda telah berhasil menghapus sektor boot, ikuti praktik di bawah ini untuk menghindari mendapatkan virus sektor boot lagi.
1. Hati -hati dengan media fisik. Perhatikan di mana Anda menggunakan media fisik Anda, seperti drive USB. Mereka dapat membiarkan virus sektor boot masuk ke disk penyimpanan Anda jika terinfeksi.
2. Antivirus yang diperbarui. Selalu gunakan antivirus terkini. Misalkan antivirus Anda memiliki semua perpustakaan dan file yang diperbarui; itu dapat menangkap program berbahaya baru sebelum mereka mengeksekusi
3. Perlindungan malware ekstra. Seiring dengan antivirus, gunakan perangkat lunak perlindungan malware tambahan. Itu tidak perlu tetapi direkomendasikan.
4. Koneksi jaringan. Jika Anda terhubung ke Wi-Fi publik atau jaringan LAN, pastikan untuk memeriksa sumber koneksi sebelum bergabung dengan mereka. Virus sektor boot dapat dengan cepat menyebar di jaringan Wi-Fi dan LAN.
5. Aplikasi dan file pihak ke -3. Hindari, dengan segala cara, mengunduh file atau perangkat lunak bajakan apa pun dari Internet. Mereka biasanya mengandung berbagai jenis virus yang dapat berbahaya bagi sistem Anda.
6. Enkripsi disk Anda. Dengan enkripsi, Anda dapat mencegah virus sektor boot menimpa enkripsi kode saat ini. Enkripsi dapat dengan mudah melindungi bagian disk sektor boot Anda.
Mengadopsi praktik ini dapat membantu Anda mencegah virus sektor boot memasuki sistem Anda.
Kiat Bonus: Cara Memulihkan Data Setelah USB Anda diserang oleh virus?
Jika Anda kehilangan data sebagai akibat dari serangan virus sektor boot, kami sarankan Anda menggunakan Wondershare RecoverIt untuk memulihkan data Anda.
Wondershare RecoverIt adalah alat pemulihan data yang andal yang memungkinkan Anda memulihkan semua jenis file dari komputer’S drive penyimpanan buil-in dan drive eksternal termasuk drive USB. Membiarkan’s lihat bagaimana perangkat lunak ini bekerja!
Langkah 1
Pertama, unduh dan instal perangkat lunak Wondershare RecoverIt pada sistem PC masing -masing. Perangkat lunak ini tersedia untuk sistem PC Windows dan Mac. Kemudian luncurkan alat pemulihan data ini.
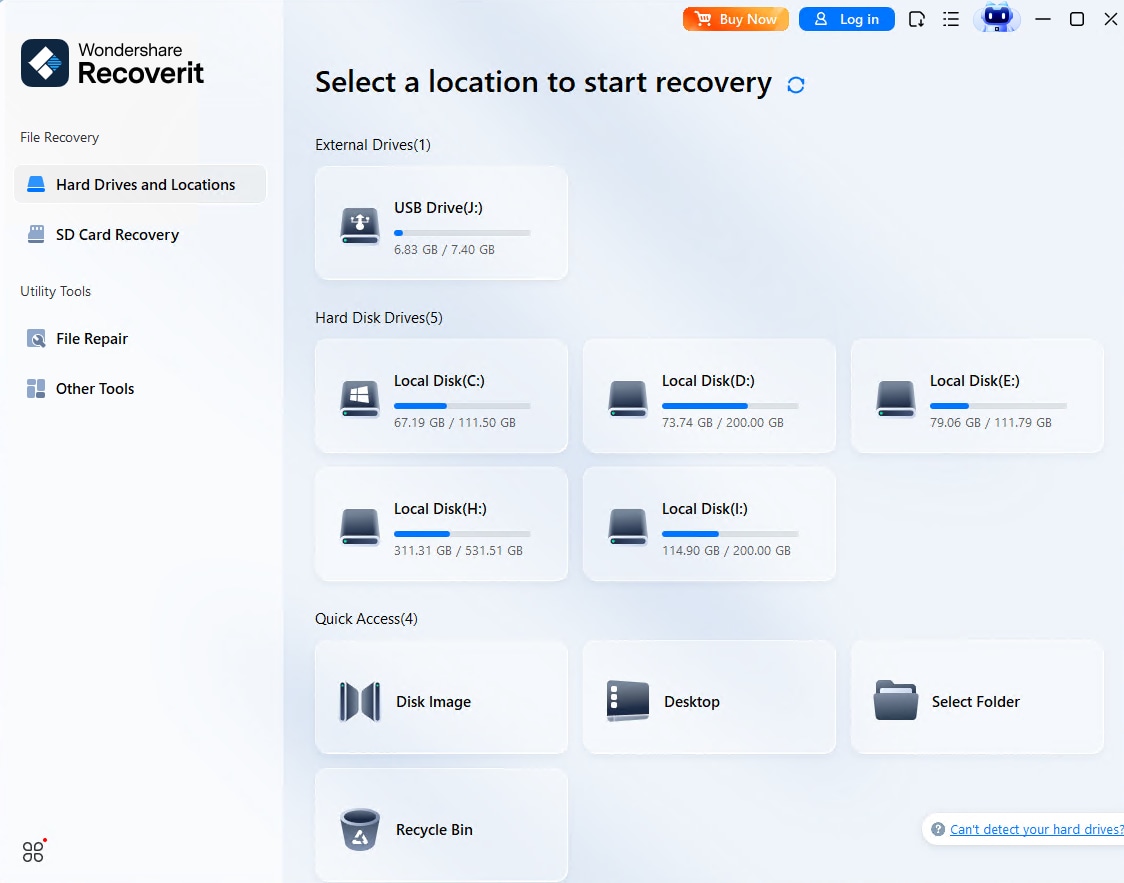
Langkah 2
Setelah meluncurkan perangkat lunak, Anda dapat melihat berbagai bagian dari opsi penyimpanan yang tersedia. Pilih lokasi yang tepat yang ingin Anda pulihkan, dan klik “Mulai”.
Langkah 3
Proses pemulihan data Anda akan dimulai dengan sendirinya. Anda bisa melihat kemajuannya di layar Anda.
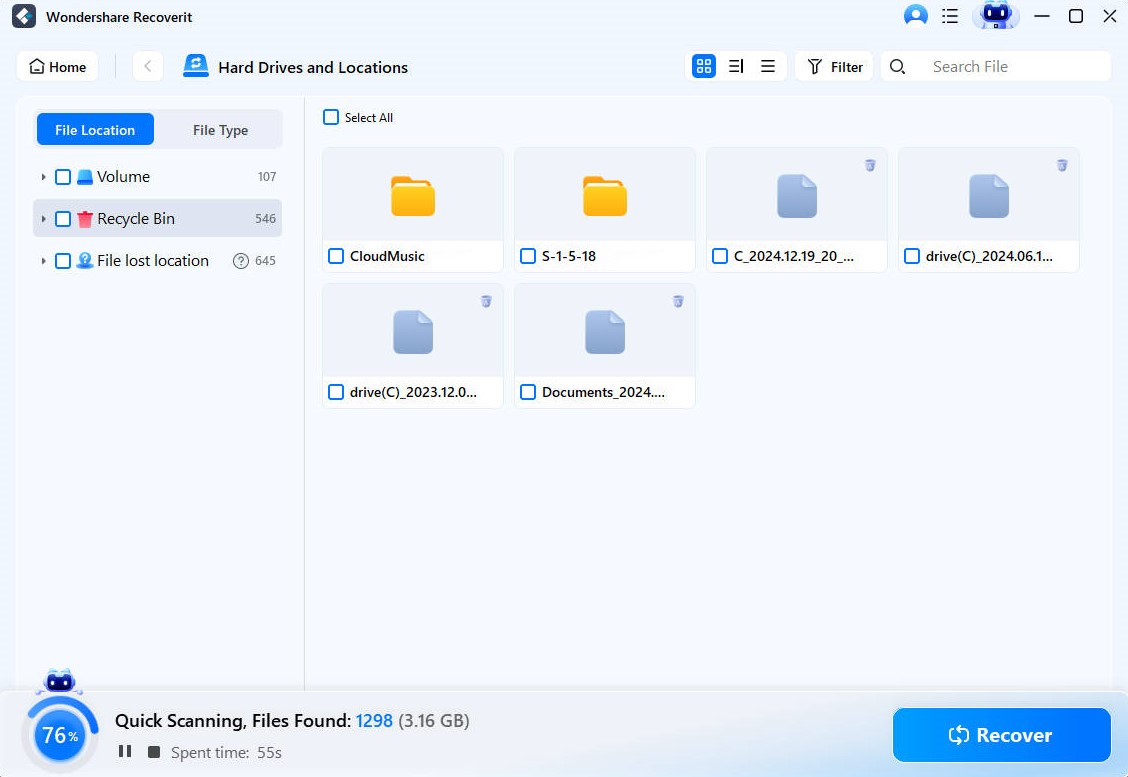
Langkah 4
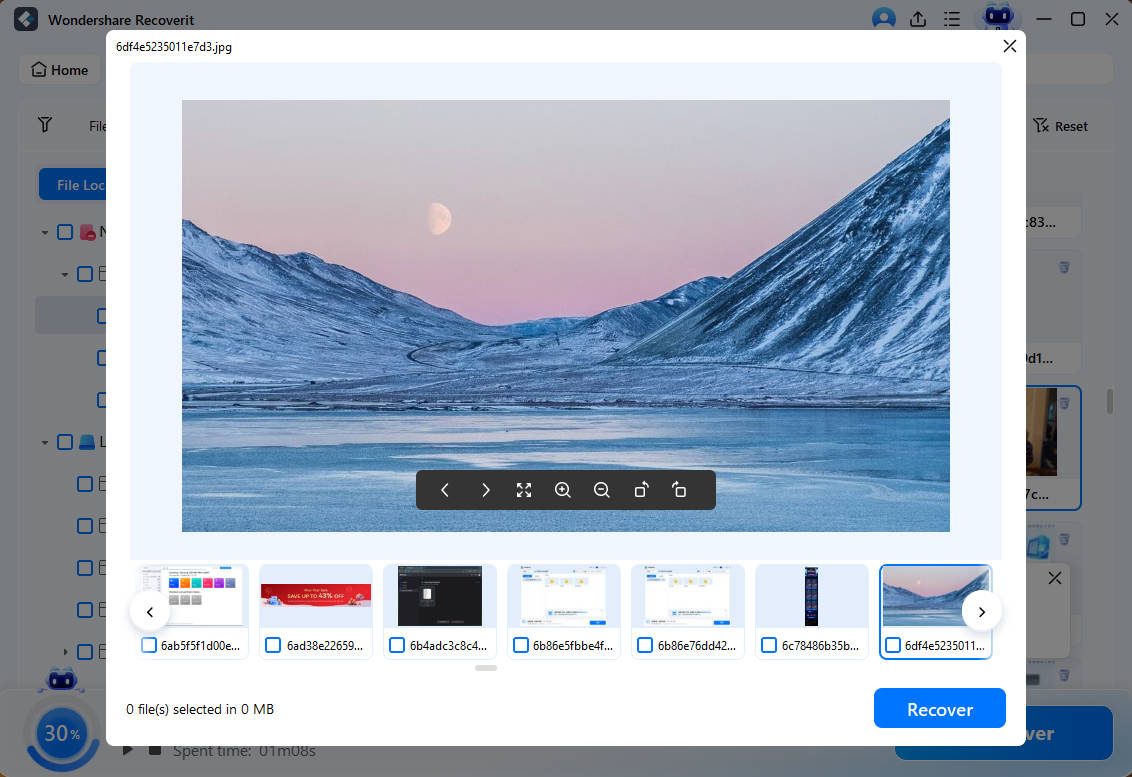
Setelah pemindaian, Anda dapat memilih untuk melihat pratinjau file yang ingin Anda pulihkan.
Kesimpulan:
Di artikel ini, Anda telah mengetahui tentang virus sektor boot dan bagaimana Anda dapat mendeteksi jika sistem Anda terpengaruh olehnya. Anda juga telah belajar bagaimana itu dapat menyebar di dalam sistem Anda. Selain itu, artikel ini memberi Anda dua cara untuk menyingkirkan virus sektor boot, dan lebih jauh lagi, bagaimana Anda dapat mencegah virus sektor boot di masa depan.
Virus sektor boot dapat membahayakan data Anda. Kemungkinannya adalah Anda dapat kehilangan file dan data Anda dengan virus sektor boot. Kami sangat merekomendasikan Wondershare RecoverIt Software untuk memulihkan data Anda kembali, yang telah kami coba dan uji. Jika Anda menghadapi masalah kehilangan data, itu akan membantu Anda dengan cepat mendapatkan file yang hilang.
Solusi USB
- USB Recovery | alat teratas.
- USB Recovery | diformat.
- Pemulihan Data | Flash Drive.
- Pemulihan Data | Pena Drive.
- Pemulihan Data | Stick Memory.
- Memulihkan virus yang terinfeksi USB.
- Format tulis USB yang dilindungi.
- Perangkat USB yang tidak diformat.
- Perbaiki drive usb yang rusak.
- USB tidak dikenali? Tetap!
- Perbaiki perangkat USB yang tidak diketahui.
- Pendrive tidak terdeteksi.
- Hapus perlindungan tulis.
- Berapa ukuran USB yang Anda butuhkan.
- Enkripsi Flash Drive Anda.