


Apakah MAPI mendukung auth modern?
Ringkasan Artikel: Apakah MAPI didukung untuk otentikasi modern
Artikel ini membahas proses beralih ke otentikasi modern di Office 365 dan langkah -langkah untuk menyelesaikan sakelar. Ini juga menyoroti pentingnya menilai penggunaan otentikasi dasar dalam penyewa Anda sebelum membuat perubahan. Artikel ini memberikan instruksi terperinci tentang cara mengekspor laporan penggunaan otentikasi dasar menggunakan Azure Ad Admin Center atau PowerShell. Laporan ini membantu mengidentifikasi pengguna atau aplikasi yang masih menggunakan otentikasi dasar. Dengan mengikuti instruksi dan menganalisis laporan, Anda dapat memastikan transisi yang lancar ke otentikasi modern di Office 365.
Poin -Poin Kunci:
1. Mengaktifkan otentikasi modern tidak secara otomatis menonaktifkan otentikasi dasar.
Untuk menyelesaikan Switch ke Otentikasi Modern di Office 365, Anda harus mengikuti proses tertentu. Artikel ini memberikan contoh langkah demi langkah untuk membantu Anda mengaktifkan otentikasi modern dan menonaktifkan otentikasi dasar jika perlu.
2. Microsoft secara aktif menonaktifkan otentikasi dasar pada penyewa yang tidak menggunakannya.
Jika Anda belum mengaktifkan otentikasi modern di lingkungan Office 365 Anda, penting untuk melakukannya sesegera mungkin. Microsoft semakin menghapus dukungan untuk otentikasi dasar, dan organisasi Anda mungkin terpengaruh jika Anda terus mengandalkannya.
3. Default keamanan dalam Azure Ad menegakkan otentikasi modern dan memblokir otentikasi dasar.
Jika penyewa Anda sudah diaktifkan default keamanan, tutorial ini mungkin tidak berlaku untuk Anda. Penting untuk memahami pengaturan keamanan dalam penyewa iklan Azure Anda untuk memastikan bahwa otentikasi modern dikonfigurasi dengan benar.
4. Prasyarat untuk demonstrasi langsung.
Untuk mengikuti tutorial, Anda harus memiliki akses administrator global ke penyewa Microsoft 365. Akses ini memungkinkan Anda untuk melakukan perubahan yang diperlukan dan menganalisis penggunaan otentikasi dasar di lingkungan Anda.
5. Menganalisis penggunaan otentikasi dasar dalam penyewa Anda sangat penting.
Sebelum membuat perubahan yang terkait dengan otentikasi modern, penting untuk menilai apakah otentikasi dasar masih digunakan. Mengidentifikasi pengguna atau aplikasi yang mengandalkan otentikasi dasar memungkinkan Anda untuk memberi tahu mereka tentang perubahan yang akan datang dan membantu mereka transisi ke otentikasi modern.
6. Menggunakan Laporan Log Masuk di Azure Ad Admin Center.
Artikel ini memberikan instruksi langkah demi langkah tentang cara mengekspor laporan penggunaan otentikasi dasar menggunakan Azure Ad Admin Center. Laporan ini membantu Anda menentukan apakah ada pengguna atau aplikasi yang masih menggunakan otentikasi dasar dan memberikan informasi berharga untuk proses transisi.
7. Menggunakan Laporan Log Masuk dengan Azure Ad PowerShell.
Jika Anda lebih suka kontrol lebih besar daripada bidang laporan, Anda dapat menggunakan PowerShell sebagai gantinya. Artikel ini menjelaskan cara menggunakan modul AzureadPreview dan Get-AzureAdaDitsignInlogs cmdlet untuk mengekstrak log masuk. PowerShell menawarkan fleksibilitas yang lebih besar dalam memfilter dan menyesuaikan laporan berdasarkan persyaratan spesifik Anda.
Pertanyaan:
1. Apa risiko tidak beralih ke otentikasi modern di Office 365?
Risiko tidak beralih ke otentikasi modern di Office 365 adalah meningkatnya penghapusan dukungan untuk otentikasi dasar oleh Microsoft. Jika Anda terus mengandalkan otentikasi dasar, organisasi Anda mungkin menghadapi masalah kompatibilitas dan potensi kerentanan keamanan.
2. Bagaimana Microsoft menangani penyewa yang tidak menggunakan otentikasi dasar?
Microsoft secara aktif menonaktifkan otentikasi dasar pada penyewa yang tidak menggunakannya. Ini memastikan bahwa organisasi didorong untuk beralih ke otentikasi modern dan meningkatkan keamanan dan kompatibilitas lingkungan Office 365 mereka secara keseluruhan.
3. Apa default keamanan di iklan azure?
Default keamanan dalam Azure AD adalah seperangkat pengaturan keamanan yang telah dikonfigurasi sebelumnya yang menegakkan otentikasi modern dan memblokir otentikasi dasar. Pengaturan ini memberikan tingkat keamanan dasar untuk organisasi yang menggunakan Azure AD dan Office 365.
4. Apa prasyarat untuk mengikuti tutorial?
Untuk mengikuti tutorial, Anda harus memiliki akses administrator global ke penyewa Microsoft 365. Tingkat akses ini memungkinkan Anda untuk melakukan perubahan yang diperlukan dan menganalisis penggunaan otentikasi dasar di lingkungan Anda.
5. Mengapa penting untuk menganalisis penggunaan otentikasi dasar dalam penyewa Anda?
Menganalisis penggunaan otentikasi dasar dalam penyewa Anda sangat penting untuk mengidentifikasi pengguna atau aplikasi yang masih mengandalkannya. Informasi ini membantu Anda memberi tahu pihak yang bertanggung jawab tentang perubahan yang akan datang dan mendukungnya dalam transisi ke otentikasi modern.
6. Bagaimana Anda bisa mengekspor laporan penggunaan otentikasi dasar menggunakan Azure Ad Admin Center?
Untuk mengekspor laporan penggunaan otentikasi dasar menggunakan Azure Ad Admin Center, Anda perlu mengikuti instruksi langkah demi langkah yang disediakan dalam artikel. Instruksi ini memandu Anda dengan mengakses log masuk, menerapkan filter, dan mengunduh laporan dalam format JSON atau CSV.
7. Apa manfaat menggunakan PowerShell untuk mengekspor laporan penggunaan otentikasi dasar?
Menggunakan PowerShell memungkinkan Anda untuk memiliki kontrol lebih besar atas bidang laporan dan menyesuaikannya dengan persyaratan spesifik Anda. Artikel ini menjelaskan cara menginstal modul AzureAdpreview dan menggunakan cmdlet Get-azureadaDitsignInlogs untuk mengekstrak log masuk dengan filter yang diinginkan.
8. Lisensi mana yang diperlukan untuk mengekstrak log masuk dalam iklan Azure?
Untuk mengekstrak log masuk dalam iklan Azure, Anda memerlukan lisensi Azure Ad Premium P1 di penyewa Anda. Lisensi ini memberikan izin yang diperlukan dan akses untuk mengambil informasi yang diperlukan untuk menganalisis penggunaan otentikasi dasar.
9. Apa kondisi untuk memfilter log masuk menggunakan PowerShell?
Kondisi untuk memfilter log masuk menggunakan PowerShell termasuk tidak termasuk aplikasi seluler dan klien desktop, tidak termasuk browser, memastikan aplikasi klien yang digunakan tidak kosong, dan menentukan kisaran tanggal untuk log untuk menutupi.
10. Bagaimana Anda dapat mencapai lebih banyak fleksibilitas dalam menyesuaikan laporan penggunaan otentikasi dasar?
Dengan menggunakan PowerShell, Anda dapat mencapai lebih banyak fleksibilitas dalam menyesuaikan Laporan Penggunaan Otentikasi Dasar. PowerShell memungkinkan Anda untuk menerapkan filter spesifik, memilih bidang yang diinginkan, dan memformat laporan sesuai dengan preferensi Anda.
Apakah MAPI didukung untuk otentikasi modern
1. Buka PowerShell yang ditinggikan.
Pelajari cara beralih ke otentikasi modern di Office 365
Bergabunglah dengan diskusi yang dipimpin oleh ahli, pelatihan kelas dunia, desain, dan demo untuk perlindungan data bertenaga cloud. Perluas keterampilan cloud dan keamanan Anda dan mendaftar untuk Veeamon 2023.
Daftar isi
Tahukah Anda bahwa beralih-pada Otentikasi modern tidak’t secara otomatis mematikan otentikasi dasar? Ada beberapa langkah yang harus Anda lakukan untuk menyelesaikan sakelar ke Kantor Otentikasi Modern 365.
Bukan pembaca? Tonton tutorial video terkait ini!
Tidak melihat videonya? Pastikan blocker iklan Anda dinonaktifkan.
Microsoft’S momentum dalam menghilangkan otentikasi dasar tampak tak terbendung sekarang. Mereka’ve mulai menonaktifkan otentikasi dasar pada penyewa yang tidak menggunakannya. Jika Anda memiliki’t memungkinkan otentikasi modern di Office 365, biarkan artikel ini membantu Anda memulai dengan contoh langkah demi langkah.
Pada tanggal 1 Agustus 2017, penyewa yang baru dibuat yang sudah ditegakkan default keamanan, yang memungkinkan otentikasi modern dan memblokir otentikasi dasar. Jika default keamanan sudah diaktifkan di penyewa Anda, tutorial ini tidak akan berlaku untuk Anda.
Referensi: Default Keamanan di Azure AD.
Prasyarat
Microsoft 365 Backup for Dummies Ebook membahas tantangan keamanan data dengan menguraikan fitur keamanan out-of-the-box di Microsoft 365. Dapatkan ebook
Tutorial ini akan menjadi demonstrasi langsung. Jika kamu’D ingin mengikuti, Anda harus memiliki akses administrator global ke penyewa Microsoft 365.
Menganalisis Penggunaan Otentikasi Dasar di Penyewa Anda
Sebelum mengutak -atik otentikasi modern, Anda harus menilai apakah otentikasi dasar masih digunakan dalam penyewa Anda. Dengan cara ini, jika masih ada pengguna atau aplikasi yang menggunakan otentikasi dasar, Anda dapat memberi tahu pihak yang bertanggung jawab bahwa otentikasi dasar akan segera berhenti bekerja.
Catatan: Subbagian berikut melibatkan mengekstraksi log masuk dalam Azure AD, yang mengharuskan Anda memiliki lisensi Azure Ad Premium P1 di penyewa Anda.
Laporan Log Masuk di Azure Ad Admin Center
Ikuti langkah -langkah ini untuk mengekspor laporan penggunaan otentikasi dasar di Azure Ad Admin Center.
1. Buka browser web Anda dan masuk ke Pusat Admin Direktori Aktif Azure.
2. Selanjutnya, klik Azure Active Directory → Masuk Log.
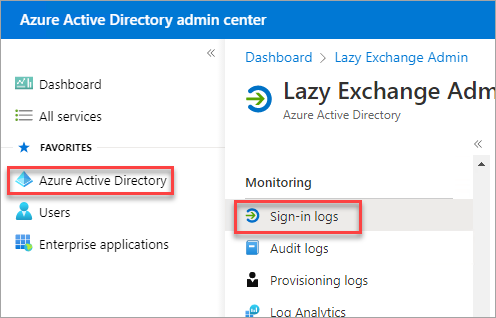
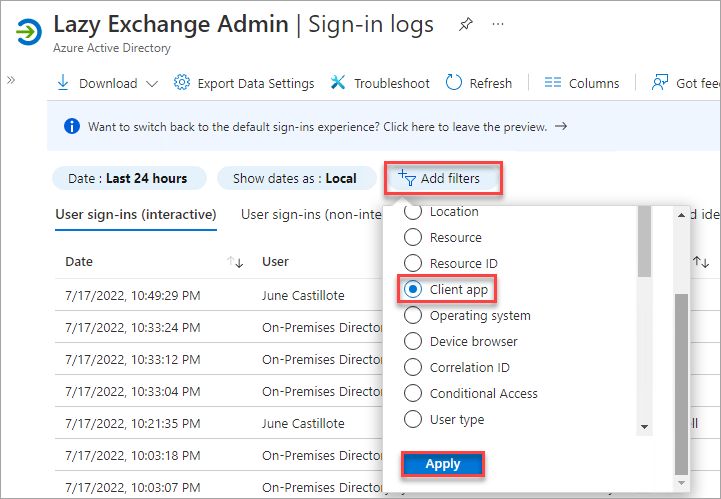
3. Saat Anda melihat log masuk, klik Tambah Filter → Aplikasi Klien → Terapkan. Langkah ini memungkinkan Anda untuk memfilter catatan berdasarkan aplikasi klien.
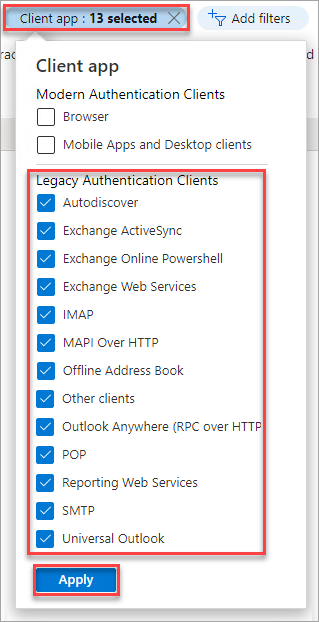
4. Sekarang, klik filter aplikasi klien yang Anda tambahkan, periksa setiap item di bawah bagian klien Otentikasi Legacy, dan klik Terapkan.
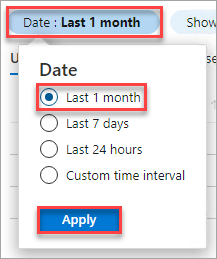
5. Selanjutnya, sesuaikan filter tanggal hingga 1 bulan terakhir, atau periode mana pun yang Anda yakini sudah cukup.
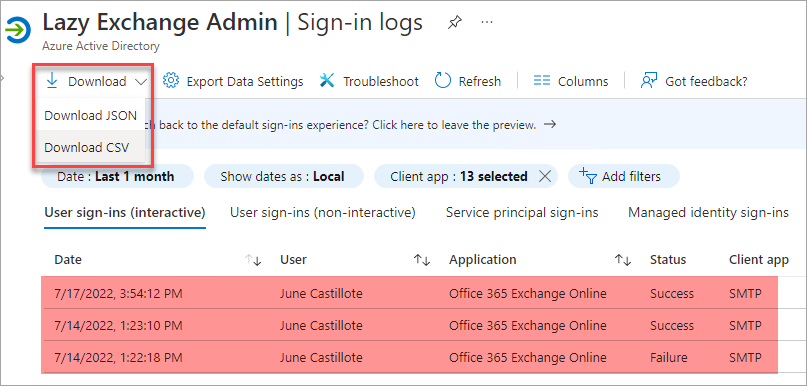
6. Jika ada hasil setelah menerapkan filter, masih ada pengguna atau aplikasi menggunakan otentikasi dasar. Klik Unduh → Unduh JSON atau unduh CSV, tergantung pada format file mana yang Anda sukai untuk laporan dan analisis.
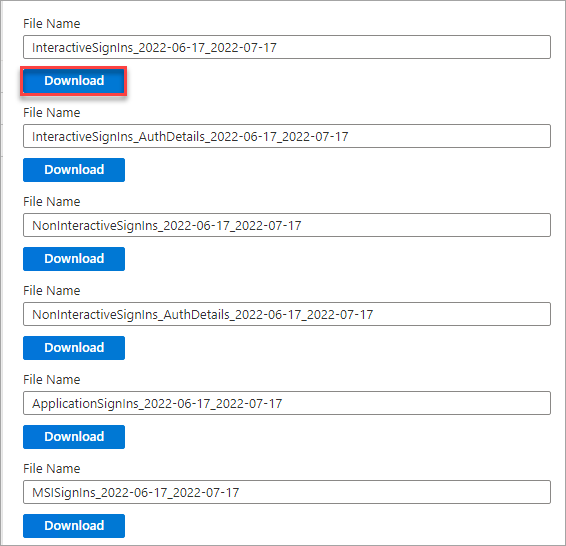
7. Terakhir, klik tombol unduh di mana laporan yang ingin Anda unduh. Contoh ini mengunduh laporan masuk interaktif ke file CSV.
Laporan Log Masuk Menggunakan Azure Ad PowerShell
Jika Anda ingin lebih banyak kontrol atas bidang untuk dilaporkan, Anda bisa menggunakan PowerShell sebagai gantinya. Metode ini membutuhkan modul AzureadPreview, yang mencakup CMDlet Get-AzureadaDitsignInlogs untuk mengekstraksi log masuk masuk.
1. Buka PowerShell yang ditinggikan.
2. Instal Modul AzureadPreview Jika Anda Haven’t menginstalnya.
Instalasi AzureadPreview3. Selanjutnya, sambungkan ke Azure Active Directory PowerShell dengan menjalankan cmdlet di bawah ini. Masuk dengan Kredensial Administrator Global Anda.
Connect-azuread4. Buat filter dengan kondisi berikut dan simpan di variabel $ filter.
- ClientAppused bukan aplikasi seluler dan klien desktop dan
- ClientApped yang digunakan bukan browser dan
- ClientApped yang digunakan tidak kosong ” dan
- CreateDDateTime lebih besar dari atau sama dengan -30 hari.
$ filter = @"Aplikasi seluler NE ClientAppused NE dan Klien Desktop 'dan Browser NE ClientApped NE dan ClientAppused Ne' 'dan CreateDateTime GT $ ((Get-Date).Adddays (-30).Tostring ('yyyy-mm-dd')) "@5. Jalankan perintah di bawah ini untuk mengeksekusi cmdlet Get-azureadaDitsignInlogs dengan filter dan hanya mengembalikan CreateDeTetime, userprincipalname, appDisplayName, dan properti yang digunakan klien yang digunakan. Output akan mengekspor ke file CSV yang disebut BasicAuthSignin.CSV.
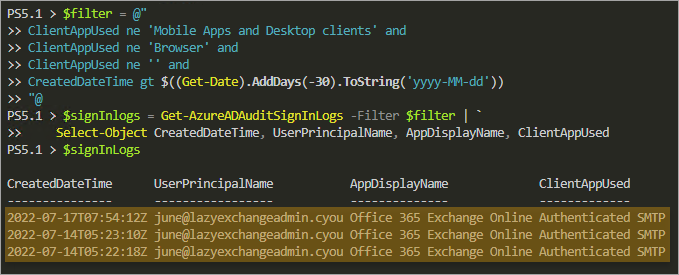
# Dapatkan log-in log $ SignInlogs = get-azureadauditsigninlogs -filter $ filter | `Select-Object createDeTetime, userprincipalname, appDisplayName, clientAppused # Tampilkan hasilnya di layar $ SigninLogsMenurut hasil di bawah ini, masih ada penggunaan SMTP yang diautentikasi dalam 30 hari terakhir, yang merupakan bentuk otentikasi dasar.
Nilai -nilai yang digunakan klien selain aplikasi seluler dan klien desktop dan browser menggunakan warisan atau otentikasi dasar.
6. Secara opsional, pertimbangkan untuk mengekspor log masuk ke file CSV untuk digunakan nanti.
$ SignInlogs | Ekspor-CSV .\ BasicAuthSignin.CSV -NotypeInformationMengaktifkan Otentikasi Modern di Organisasi Office 365
Sudahkah Anda memberi tahu pengguna Anda tentang beralih yang direncanakan ke otentikasi modern? Jika demikian, dan Anda’telah menyelesaikan persiapan lain yang mungkin diperlukan yang mungkin dibutuhkan organisasi Anda, Anda’siap untuk memulai sakelar.
Cara tercepat untuk mengaktifkan otentikasi modern adalah melalui Microsoft 365 Admin Center, dan di bawah ini adalah langkah untuk melakukannya.
1. Masuk ke Pusat Admin Microsoft 365 menggunakan browser web Anda.
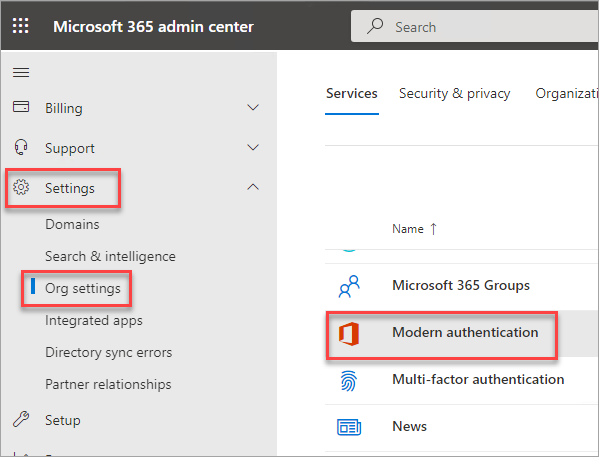
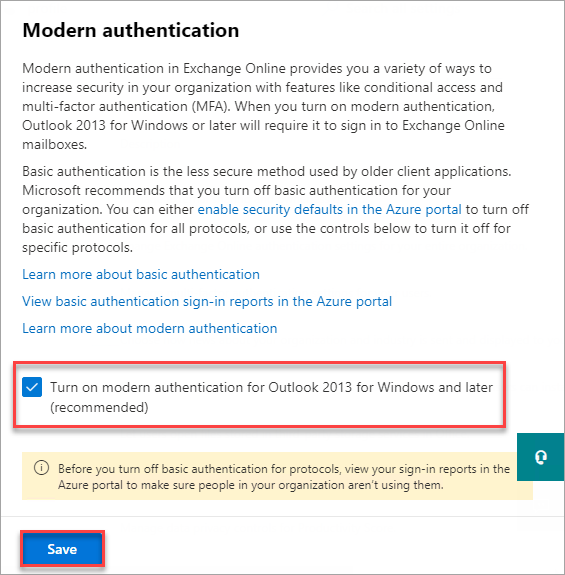
2. Klik Pengaturan → Pengaturan Org → Otentikasi Modern.
3. Pada halaman Fly-Out Otentikasi Modern yang muncul, periksa Nyalakan Otentikasi Modern untuk Outlook 2013 untuk Kotak Windows dan yang lebih baru (Disarankan) dan klik Simpan.
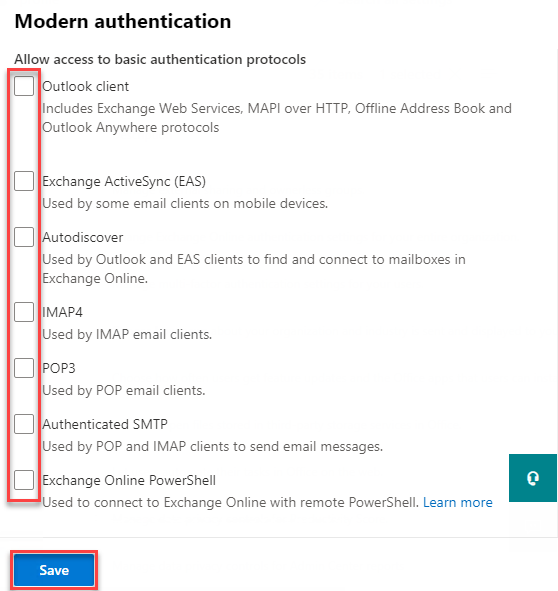
Begitu Anda’ve diklik simpan untuk mengaktifkan otentikasi modern, opsi tambahan akan muncul: Izinkan akses ke protokol otentikasi dasar.
Untuk memblokir otentikasi dasar sepenuhnya, hapus centang pada kotak -kotak berikut dan klik Menyimpan. Setiap kotak centang mewakili protokol atau layanan.
- Klien Outlook (termasuk Exchange Web Services (EWS), MAPI melalui HTTP, buku alamat offline, dan Outlook Anywhere)
- Exchange ActiveSync (EAS)
- Autodiscover
- Imap4
- Pop3
- SMTP yang diautentikasi (Auth SMTP)
- Exchange Online PowerShell
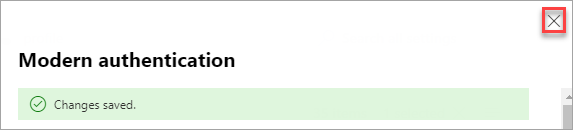
5. Begitu Anda’ve menyimpan perubahan otentikasi modern, keluar dari otentikasi moden terbang keluar.
Memverifikasi pengaturan otentikasi modern
Apakah Anda bertanya -tanya apa yang terjadi ketika Anda membuat pengaturan otentikasi modern itu? Anda harus! Memahami bagaimana perubahan itu diterapkan pada penyewa Anda sangat penting ketika Anda pada akhirnya perlu memecahkan masalah otentikasi.
1. Buka PowerShell dan terhubung ke Exchange Online.
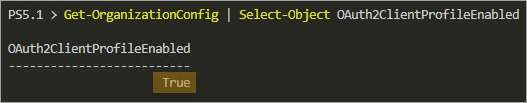
Connect -ExchangeOnline -Organization your_tenant.Onmicrosoft.com -showbanner: $ false2. Saat Anda mengaktifkan otentikasi modern, Anda secara teknis menetapkan nilai OAuth2ClientProfileEnabled dalam konfigurasi organisasi pertukaran online Anda ke True. Jalankan perintah di bawah ini untuk memverifikasi nilai itu.
Get-OrganizationConfig | SELECT-Object OAuth2ClientProfileEnabledSeperti yang dapat Anda lihat di bawah, nilai OAuth2ClientProfileEnabled adalah benar, yang berarti otentikasi modern aktif.
3. Saat Anda mematikan setiap protokol’S Otentikasi Dasar di Microsoft 365 Admin Center, Anda secara teknis membuat kebijakan otentikasi baru sebagai gantinya secara online dengan parameter berikut.
| Nama Parameter | Nilai | Protokol atau layanan terpengaruh |
| IzinkanBasicAuthActiveSync | False (diblokir) | Exchange Active Sync (EAS) |
| Allowbasicauchautodiscover | False (diblokir) | Autodiscover |
| Allowbasiciauthimap | False (diblokir) | Imap4 |
| Allowbasiciauthmapi | False (diblokir) | MAPI over http (MAPI/http) |
| IzinBasicauthofflineaddressbook | False (diblokir) | Buku Alamat Offline (OAB) |
| Idlowbasiciauthpop | False (diblokir) | Pop3 |
| IzinkanBasicAuthrpc | False (diblokir) | Outlook Anywhere (RPC melalui HTTP) |
| IzinkanBasicauthsmtp | False (diblokir) | SMTP yang diautentikasi |
| IzinkanBasicAuthwebservices | False (diblokir) | Exchange Web Services (EWS) |
| Allowbasiciauthpowershell | False (diblokir) | PowerShell |
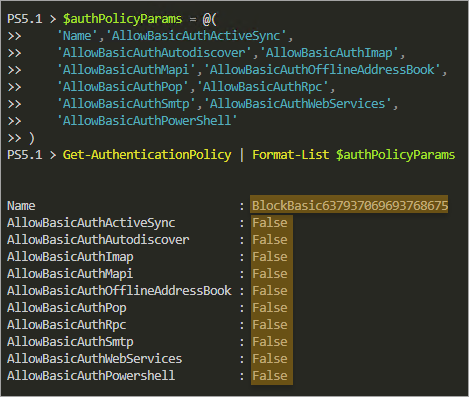
Biasanya, nama kebijakan otentikasi dimulai dengan blockauth*. Untuk memverifikasi kebijakan otentikasi itu, jalankan kode di bawah ini di PowerShell.
$ authpolicyparams = @('name', 'izinBasicAuthActivenc', 'izinBasicAuthautoDiscover', 'izinBasicyuthimap', 'izinbasicyuthmapi', 'izinBasiChOfflineaddressbook', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'izin', 'ILLEYBASICHOP', 'ILLEYBASICHOC', 'ILLEYBASICHOC', 'ILLEYBASICHOC', 'ILLEYBASICHOC', 'ILLEYBASICHOP', ' icauthpowershell ') get-authenticationPolicy | Format-list $ authpolicyparamsHasil di bawah ini mengkonfirmasi bahwa properti Allowbasic* dalam kebijakan otentikasi diatur ke false, yang berarti memblokir otentikasi dasar.
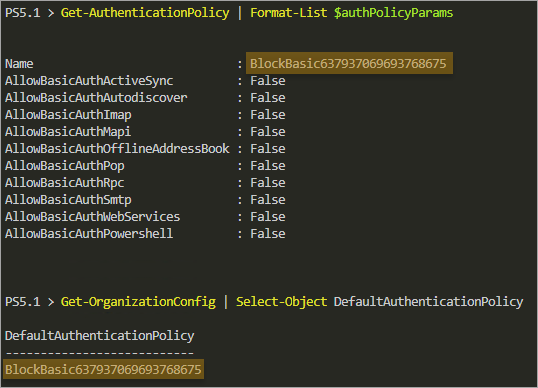
4. Jadi kamu’ve mengkonfirmasi kebijakan otentikasi memblokir semua otentikasi dasar. Bagaimana Anda memastikan bahwa kebijakan otentikasi berlaku untuk organisasi Anda? Untuk memverifikasi, dapatkan nilai properti DefaultAuthenticationPolicy dari Konfigurasi Organisasi Online Exchange Anda.
Get-OrganizationConfig | SELECT-Object DefaultAuthenticationPolicyHasilnya harus menunjukkan kebijakan otentikasi mana yang merupakan default di organisasi Anda, seperti yang dapat Anda lihat di bawah.
Mengaktifkan Kantor Outhentication Office 365 Outlook Modern
Anda’VE memungkinkan otentikasi modern dan diblokir otentikasi dasar – tetapi pekerjaan Anda tidak’t berhenti di sana. Anda harus memastikan bahwa klien Outlook Anda di Windows dapat terhubung menggunakan otentikasi modern dengan memodifikasi atau menambahkan beberapa item registri.
Catatan: Jika entri registri untuk Outlook versi Anda tidak ada, Don’T panik, Anda hanya perlu membuatnya.
Catatan: Outlook 2010 tidak mendukung otentikasi modern, dan tidak ada solusi yang tersedia.
Buka PowerShell sebagai admin dan jalankan perintah yang sesuai dengan versi Outlook Anda.
Outlook 2013
Outlook 2013 mendukung otentikasi modern secara default, tetapi tidak aktif. Untuk mengaktifkan, memodifikasi entri registri berikut.
# Dua entri di bawah ini mengaktifkan otentikasi modern di Outlook 2013 set -itemproperty -path hkcu: \\ software \\ microsoft \\ office \\ 15.0 \\ common \\ identity -name enableadal -value 1 -force set -itemproperty -path hkcu: \\ software \\ microsoft \\ office \\ 15.0 \\ Common \\ Identity -Name Version -value 1 -force # Buat hkcu: \\ perangkat lunak \\ microsoft \\ Exchange \\ alwaysemsoAuthForAutodiscover entri registri. # Nilai ini memaksa pandangan untuk selalu menggunakan otentikasi modern. New -item -path hkcu: \\ software \\ microsoft -name 'exchange' -force new -itemproperty -path hkcu: \\ software \\ microsoft \\ pertukaran -name 'selaluasemsoAuthForAutodiscover' -value 1 -propertytipe -dword -force -force -force -naalue '-value 1 -propertypeType -force -force -force -force -force -nalue Outlook 2016, Outlook 2019, dan Outlook 365
Otentikasi modern sudah diaktifkan secara default pada Outlook 2016 dan versi yang lebih baru. Tetapi Microsoft merekomendasikan pengaturan Nilai SELALUSEMSOUTHFORAUTODISCOVER untuk memaksa penggunaan otentikasi modern.
# Buat HKCU: \\ Software \\ Microsoft \\ Exchange \\ Selalu -Selasa Entri Registri. # Nilai ini memaksa pandangan untuk selalu menggunakan otentikasi modern. New -item -path hkcu: \\ software \\ microsoft -name 'exchange' -force new -itemproperty -path hkcu: \\ software \\ microsoft \\ pertukaran -name 'selaluasemsoAuthForAutodiscover' -value 1 -propertytipe -dword -force -force -force -naalue '-value 1 -propertypeType -force -force -force -force -force -nalue 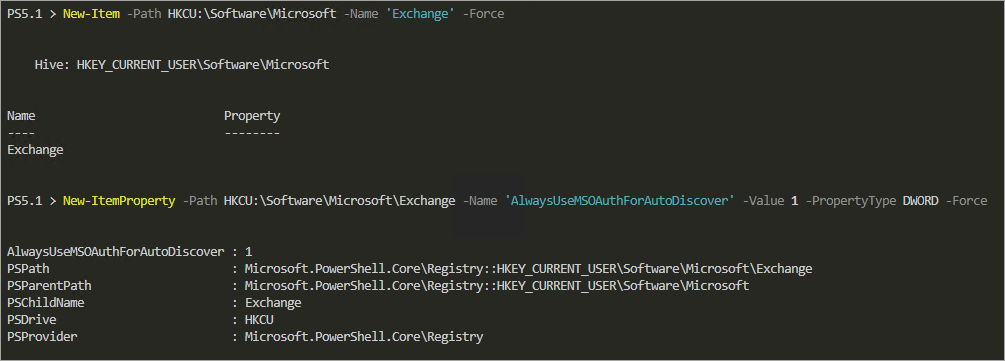
Jika kamu’Mengelola kumpulan besar komputer Windows dengan klien Outlook, pertimbangkan untuk menyebarkan item registri melalui objek kebijakan grup.
Mengonfirmasi Outlook Otentikasi Modern
Sekarang ini’waktu untuk menguji apakah Outlook menggunakan otentikasi modern.
Buka Outlook dan Masuk dengan Akun Anda. Setelah beralih ke otentikasi modern, Outlook akan meminta Anda untuk mengautentikasi kembali.
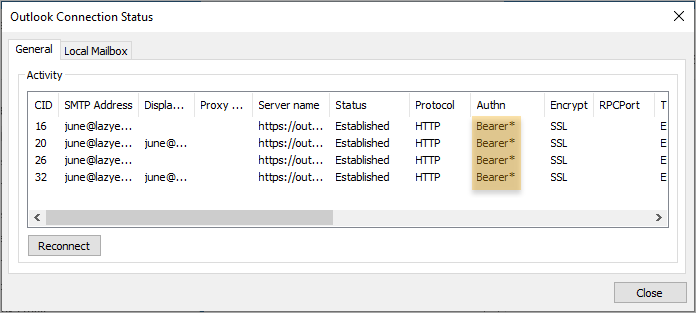
Tekan CTRL, klik kanan ikon Microsoft Outlook di baki sistem dan klik Status hubungan.
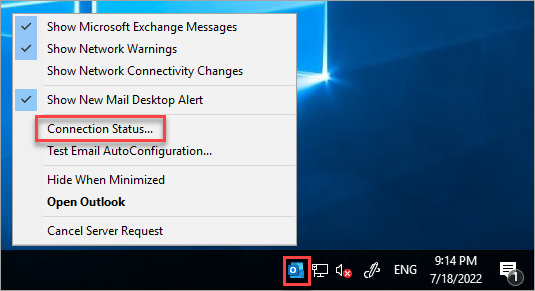
Lihat Authn kolom. Nilainya seharusnya Pembawa*, yang berarti Outlook sekarang menggunakan otentikasi modern dengan token pembawa OAuth2.
Microsoft 365 Backup for Dummies Ebook membahas tantangan keamanan data dengan menguraikan fitur keamanan out-of-the-box di Microsoft 365. Dapatkan ebook
Kesimpulan
Akhirnya! Anda’ve selesai beralih ke otentikasi modern di penyewa Microsoft 365 Anda. Anda’ve memastikan pengguna Anda mengetahui perubahan dengan mengekstraksi laporan otentikasi dasar.
Setelah mengaktifkan otentikasi modern dan memblokir masuk warisan, Anda’telah memverifikasi perubahan menggunakan Perintah Exchange Online PowerShell. Akhirnya, Anda’ve memastikan bahwa klien Outlook mampu melakukan otentikasi modern.
Benci iklan? Ingin mendukung penulis? Dapatkan banyak tutorial kami dikemas sebagai buku panduan ATA.
Apakah MAPI didukung untuk otentikasi modern
Kami menggunakan MAPI untuk terhubung ke kotak surat Office 365. Saat mengambil konten kotak surat melalui panggilan MAPI OpenMSgstore kami mendapatkan kesalahan ‘kesalahan di bagian MAPI: 0x80040111. Detail: Toko informasi tidak dapat dibuka ‘.
Di Office 365 Penyewa, otentikasi modern diaktifkan.
Adakah yang bisa mengkonfirmasi apakah mapi panggilan openmsgstore berfungsi dengan otentikasi modern atau tidak ?
Pengembangan akses
Mengakses: Keluarga sistem manajemen database relasional Microsoft yang dirancang untuk kemudahan penggunaan. Perkembangan: Proses meneliti, memproduksi, dan menyempurnakan teknologi baru atau yang sudah ada.
Otentikasi Modern dan MAPI-HTTP
Jika Anda memiliki’T Heard, Modern Authentication (alias Adal), kini telah secara resmi pergi GA (https: // blog.kantor.com/2015/11/19/diperbarui-kantor-365-modern-otentikasi-publik-preview/)-yang berarti bahwa jika Anda menggunakan layanan Office 365, khususnya pertukaran online, dan Office 2013/2016 sebagai klien Anda, Anda harus benar-benar melihat fungsionalitas ini untuk pengguna akhir Anda.
Bagi mereka yang tidak terbiasa dengan auth modern, ada banyak manfaat, tetapi salah satu yang paling jelas bagi pengguna akhir adalah menghilangkan kebutuhan untuk penggunaan ‘Simpan kredensial saya’ Saat masuk ke Exchange Online dan memberikan pengalaman SSO yang benar saat dikombinasikan dengan Federasi ADFS.
Sekarang, proses untuk mengaktifkan Auth Modern didokumentasikan dengan sangat baik dalam posting blog di atas, tetapi versi singkatnya adalah:
- Aktifkan auth modern di sisi penyewa melalui perintah PowerShell
- Aktifkan auth modern di sisi klien melalui kunci registri
Apa isn’T Explicity Disebut sebagai prasyarat adalah bahwa klien Outlook Anda juga perlu berjalan di MAPI melalui mode http. Sekarang, untuk sebagian besar lingkungan, ini mungkin bukan masalah-tetapi jika Anda seperti pelanggan baru-baru ini, Anda mungkin secara khusus menonaktifkan penggunaan MAPI-HTTP. Sekarang ada sejumlah alasan yang valid mengapa Anda mungkin ingin melakukan ini (mereka adalah mereka menggunakan versi lama dasar sungai yang tidak’t mendukung optimasi menggunakan protokol MAPI-HTTP), tetapi ternyata, pengenalan MAPI melalui protokol HTTP untuk menggantikan warisan ‘RPC melalui http’ Protokol lebih dari 3 tahun yang lalu sebenarnya adalah salah satu prekursor untuk memungkinkan semua hal otentikasi modern mewah ini berfungsi.
Untuk detail lengkap tentang apa yang dibawa protokol MAPI-HTTP dan manfaat yang diperkenalkan, saya sarankan membaca posting blog yang hebat ini dari tim Microsoft Exchange.
Tetapi singkatnya, jika Anda menemukan bahwa Anda telah mengaktifkan auth modern sesuai langkah yang dijelaskan, dan Anda’masih mendapatkan ‘Prompt Auth Dasar’ – SAYA’d lanjutkan dan periksa untuk melihat apakah kunci registri berikut telah ditetapkan (melalui GPO atau sebaliknya)
Kunci: Hkey_current_user \ software \ microsoft \ exchange DWORD: Mapihttpdisabled Nilai: 1
Di atas perlu dihapus, atau diatur ke ‘0’ Agar auth modern bekerja. Artikel Dukungan KB2937684 juga memberi Anda beberapa info lebih lanjut tentang memastikan MAPI-HTTP diaktifkan untuk Kantor Kantor 2013/2016 Anda.
Perhatikan bahwa mengubah nilai ini tidak berlaku sampai klien berikutnya melakukan ‘Autodiscover’ untuk beralih. Tergantung pada situasinya, ini dapat menyebabkan pengguna melihat pop up berikut:
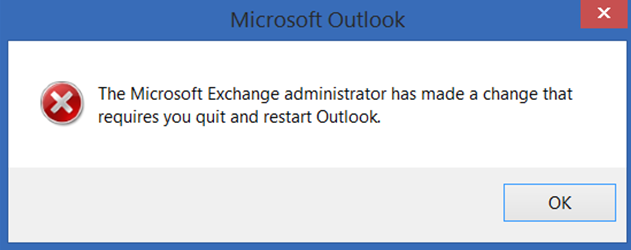
Secara umum, saya’D merekomendasikan Anda menguji pembaruan registri terlebih dahulu dengan subset pengguna uji coba, sebelum meluncurkannya ke audiens yang lebih luas. Setelah itu dikonfirmasi berfungsi, maka Anda dapat melihat meluncurkan auth modern untuk pengguna akhir Anda.
Tahun ini: Microsoft Deprecation of Basic Authentication sebagai gantinya secara online
Otentikasi Dasar adalah protokol otentikasi yang sudah ketinggalan zaman. Ancamannya hanya meningkat sejak Microsoft awalnya mengumumkan bahwa mereka akan menonaktifkannya. Saat ini, ada alternatif otentikasi pengguna modern yang lebih baik dan lebih efektif seperti OAuth 2.0 otorisasi berbasis token. Juga agar MFA efektif, Anda juga perlu memblokir otentikasi warisan. Ini karena protokol otentikasi warisan seperti pop, smtp, imap, dan can mapi’T Paksa MFA, menjadikannya titik masuk yang disukai untuk musuh yang menyerang organisasi Anda … dengan ancaman dan risiko ini dalam pikiran, Microsoft mengambil langkah -langkah untuk meningkatkan keamanan data sebagai gantinya secara online.
Dampak
Microsoft juga memperluas ruang lingkup yang terkena dampak keseluruhan, protokol berikut disertakan: Exchange Web Services (EWS), Exchange ActiveSync (EAS), POP, IMAP, Remote Powershell, MAPI, RPC, SMTP AUTH dan OAB.
Untuk Exchange Web Services (EWS), Remote PowerShell (RPS), POP dan IMAP, dan Exchange ActiveSync (EAS):
- Jika Anda telah menulis kode Anda sendiri menggunakan protokol ini, perbarui kode Anda untuk menggunakan OAuth 2.0 Alih -alih otentikasi dasar, atau bermigrasi ke protokol yang lebih baru (grafik API).
- Jika Anda atau pengguna Anda menggunakan aplikasi pihak ke -3 yang menggunakan protokol ini, hubungi pengembang aplikasi pihak ke -3 yang memasok aplikasi ini untuk memperbaruinya untuk mendukung OAuth 2.0 otentikasi atau bantu pengguna Anda untuk beralih ke aplikasi itu’S Dibangun menggunakan OAuth 2.0.
Untuk SMTP Auth:
Microsoft akan terus menonaktifkan SMTP Auth untuk penyewa yang Don’t menggunakannya, tetapi kami tidak akan mengubah konfigurasi penyewa yang melakukannya. Tapi kami menyarankan untuk menjauh dari menggunakan Auth Dasar dan SMTP meskipun jika Anda bisa, karena membuat Anda terbuka.
Untuk pertukaran powershell online
Sejak rilis Exchange Online V2 PowerShell Module It’S mudah mengelola pengaturan pertukaran online dan pengaturan perlindungan Anda dari baris perintah menggunakan otentikasi modern. Modul EXO V2 menggunakan otentikasi modern dan berfungsi dengan otentikasi multifaktor (MFA) untuk menghubungkan ke semua lingkungan PowerShell terkait pertukaran di Microsoft 365.
Buku Alamat Outlook, MAPI, RPC, dan Offline (OAB)
Semua versi Outlook for Windows sejak 2016 memiliki otentikasi modern diaktifkan secara default, jadi itu’Kemungkinan besar Anda’sudah menggunakan otentikasi modern. Outlook Anywhere (sebelumnya dikenal sebagai RPC over HTTP) telah digunakan sebagai imbalan secara online demi MAPI melalui http. Outlook for Windows menggunakan MAPI melalui http, ews, dan oab untuk mengakses surat, mengatur gratis/sibuk dan keluar kantor, dan mengunduh buku alamat offline. Semua protokol ini mendukung otentikasi modern.
Bagaimana jika Anda ingin memblokir otentikasi dasar?
Di Sini’S Tabel yang merangkum opsi untuk secara proaktif menonaktifkan otentikasi dasar
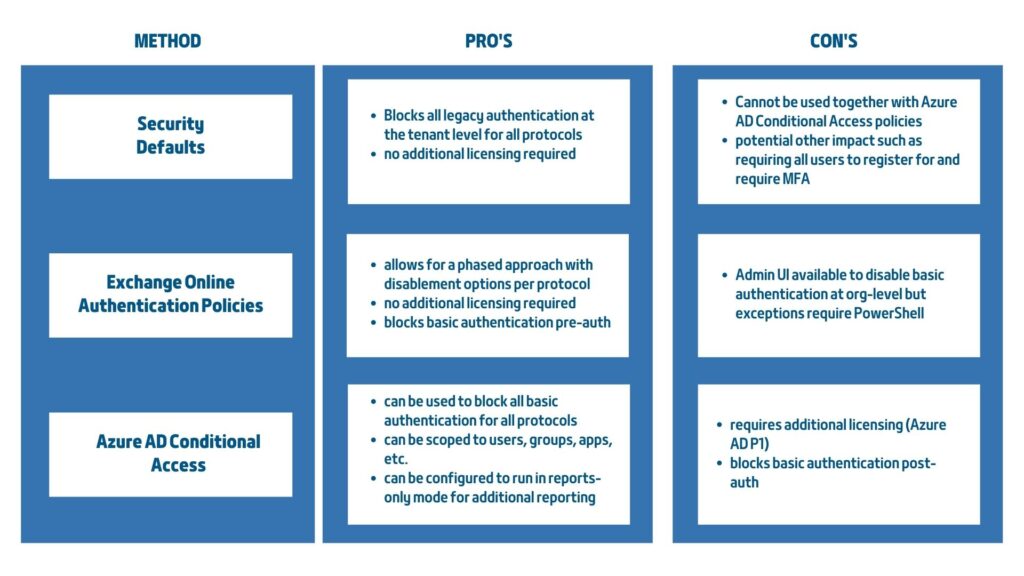
Microsoft akan mulai mengirimkan pesan di Pusat Pesan Admin Microsoft 365 mulai dari sekarang, memberi tahu Anda bahwa Microsoft akan menonaktifkan otentikasi dasar untuk protokol dalam penyewa Anda karena tidak digunakan. Atau Anda mendapatkan yang mengatakan kami tahu Anda menggunakan Auth Dasar, tetapi Microsoft bermaksud untuk secara proaktif menonaktifkannya untuk waktu yang singkat, dan jika Anda tidak melakukannya’T ingin Microsoft mengambil tindakan itu untuk protokol dalam penyewa Anda, Anda dapat menggunakan a Fitur baru di Pusat Admin Microsoft 365 untuk meminta Microsoft tidak menonaktifkan protokol spesifik.
Microsoft menambahkan fitur ini ke alat swalayan untuk membantu Anda meminimalkan gangguan saat Anda beralih dari menggunakan otentikasi dasar. Tapi kami dari Secise menyarankan Anda untuk menggunakan fitur ini hanya jika Anda benar -benar membutuhkan Auth Dasar! Bukan hanya karena Anda pikir Anda mungkin, atau untuk berjaga -jaga. Pelanggan dikompromikan melalui otentikasi dasar setiap hari, dan cara terbaik untuk mencegah hal itu adalah menonaktifkannya dan pindah ke otentikasi modern.
Anda sekarang dapat langsung pergi ke diagnostik swadaya auth dasar dengan hanya mengklik tautan ini di bawah ini.
Apakah Anda memerlukan bantuan dengan semua pertanyaan Microsoft Anda? Menjangkau kami!