


Apakah McAfee bekerja di Mac?
Apa itu Mac OS X yang setara dengan pemetaan jaringan keamanan McAfee
Ringkasan:
Dalam artikel ini, saya akan membahas Mac OS X yang setara dengan pemetaan jaringan keamanan McAfee. Saya akan memberikan poin-poin penting tentang cara memeriksa file yang dihasilkan adware, masalah Docker Desktop yang tidak dimulai karena McAfee Firewall, dan langkah-langkah untuk mereproduksi perilaku. Selain itu, saya akan menjawab pertanyaan dan memberikan jawaban terperinci berdasarkan teks.
Poin -Poin Kunci:
- Periksa file yang dihasilkan adware di dukungan/folder ~/pustaka/aplikasi.
Pertanyaan:
1. Bagaimana cara memeriksa file yang dihasilkan adware?
Untuk memeriksa file yang dihasilkan adware, navigasikan ke dukungan/folder ~/pustaka/aplikasi.
2. Apa masalah dengan Docker Desktop di MacOS Catalina?
Docker Desktop di MacOS Catalina mungkin tidak dimulai dan digantung tanpa batas waktu.
3. Langkah apa yang telah diambil untuk menyelesaikan masalah desktop Docker?
Berbagai langkah telah dicoba untuk menyelesaikan masalah desktop Docker. Ini termasuk menggunakan versi terbaru dari Docker Desktop, menonaktifkan fitur eksperimental yang diaktifkan, dan memberikan diagnostik.
4. Apa perilaku Docker yang diharapkan?
Perilaku Docker yang diharapkan adalah memulai dengan benar.
5. Apa perilaku sebenarnya dari Docker?
Perilaku sebenarnya dari Docker adalah bahwa ia menggantung di fase “mulai” selamanya.
6. Versi MacOS mana yang sedang digunakan?
Versi macOS yang digunakan adalah 10.15.7.
7. Bagaimana saya bisa mendapatkan log diagnostik?
Untuk mendapatkan log diagnostik, unduh Docker untuk Mac dari https: // hub.buruh pelabuhan.com/editions/community/docker-ce-desktop-mac/.
8. Apa langkah -langkah untuk mereproduksi perilaku Docker yang tidak dimulai?
Langkah -langkah untuk mereproduksi perilaku adalah sebagai berikut:
- Instal Docker Desktop.
- Cobalah untuk memulai desktop Docker.
- Berikan kata sandi untuk perubahan jaringan yang diperlukan.
- Tunggu berjam -jam tanpa kemajuan.
9. Apa hubungan antara keamanan titik akhir McAfee dan masalah Docker?
Untuk beberapa pengguna, Firewall Keamanan Endpoint McAfee mungkin memblokir akses UDP ke layanan DNS internal, yang menyebabkan masalah Docker.
10. Bisakah firewall McAfee dimatikan?
Dalam beberapa kasus, firewall McAfee dapat dikelola oleh perusahaan TI, dan pengguna mungkin tidak memiliki opsi untuk mematikannya.
Jawaban terperinci:
1. Bagaimana cara memeriksa file yang dihasilkan adware?
Untuk memeriksa file yang dihasilkan adware, Anda dapat menavigasi ke dukungan/folder ~/pustaka/aplikasi. Folder ini berisi berbagai subfolder dan file yang terkait dengan aplikasi yang diinstal di Mac Anda. Cari file yang mencurigakan atau tidak dikenal yang mungkin terkait dengan adware.
2. Apa masalah dengan Docker Desktop di MacOS Catalina?
Masalah dengan Docker Desktop di MacOS Catalina adalah bahwa ia gagal memulai dan menggantung tanpa batas waktu. Masalah ini telah dilaporkan oleh beberapa pengguna dan belum diselesaikan oleh solusi yang disarankan dari masalah serupa sebelumnya.
3. Langkah apa yang telah diambil untuk menyelesaikan masalah desktop Docker?
Berbagai langkah telah diambil untuk menyelesaikan masalah desktop Docker. Pengguna telah mencoba menggunakan versi terbaru dari Docker Desktop, menonaktifkan fitur eksperimental yang diaktifkan, dan memberikan diagnostik. Namun, tidak satu pun dari langkah -langkah ini yang menyelesaikan masalah ini untuk semua pengguna.
4. Apa perilaku Docker yang diharapkan?
Perilaku Docker yang diharapkan adalah memulai dengan benar tanpa penundaan atau hang. Saat Docker berfungsi dengan benar, pengguna harus dapat menggunakannya untuk menjalankan aplikasi yang dikemas di Mac mereka.
5. Apa perilaku sebenarnya dari Docker?
Perilaku aktual Docker, seperti yang dilaporkan oleh pengguna, adalah bahwa ia menggantung di fase “mulai” selamanya. Ini mencegah pengguna menggunakan Docker dan menjalankan aplikasi containered di Mac mereka.
6. Versi MacOS mana yang sedang digunakan?
Versi macOS yang digunakan oleh pengguna yang terkena dampak adalah 10.15.7 (Catalina).
7. Bagaimana saya bisa mendapatkan log diagnostik?
Untuk mendapatkan log diagnostik, Anda dapat mengunduh Docker untuk Mac dari situs web resmi Docker. Kunjungi https: // hub.buruh pelabuhan.com/editions/community/docker-cce-desktop-mac/dan unduh versi terbaru Docker untuk Mac. Ikuti instruksi instalasi, dan setelah diinstal, Anda dapat mengakses fitur diagnostik di dalam antarmuka Docker Desktop.
8. Apa langkah -langkah untuk mereproduksi perilaku Docker yang tidak dimulai?
Untuk mereproduksi perilaku Docker yang tidak memulai, Anda dapat mengikuti langkah -langkah ini:
- Instal Docker Desktop pada Mac Running MacOS Catalina.
- Mencoba memulai Docker Desktop dengan mengklik ikonnya.
- Saat diminta, berikan kata sandi Anda untuk memungkinkan Docker membuat perubahan jaringan yang diperlukan.
- Tunggu waktu yang lama, seperti beberapa jam, tanpa kemajuan dalam proses startup Docker.
9. Apa hubungan antara keamanan titik akhir McAfee dan masalah Docker?
Menurut pengalaman pengguna dan interaksi dengan dukungan Docker, beberapa pengguna telah mengidentifikasi hubungan antara Firewall Keamanan Endpoint McAfee dan masalah Docker. Dalam kasus tertentu, pengaturan firewall dari McAfee Endpoint Security Version 10.7.5 (Mac) mungkin memblokir akses UDP ke layanan DNS internal, menyebabkan Docker menggantung saat startup.
10. Bisakah firewall McAfee dimatikan?
Sayangnya, dalam banyak kasus, firewall McAfee dikelola oleh tim TI perusahaan dan tidak dapat dimatikan atau dikonfigurasi oleh pengguna individu. Pembatasan ini membuatnya menantang bagi pengguna yang terkena dampak untuk menyelesaikan masalah itu sendiri tanpa bantuan yang tepat dari departemen TI.
Catatan: Jawaban yang diberikan didasarkan pada pengalaman dan diskusi yang disebutkan dalam teks asli. Pengalaman dan solusi individu dapat bervariasi tergantung pada lingkungan dan konfigurasi tertentu.
Apa itu Mac OS X yang setara dengan pemetaan jaringan keamanan McAfee
Periksa file yang dihasilkan adware di dukungan/folder ~/pustaka/aplikasi:
Docker Desktop untuk Mac tidak pernah dimulai karena McAfee Firewall #5246
Seperti yang lain selama beberapa telinga muda terakhir, saya mengalami situasi di mana Docker Desktop di Macos Catalina tidak pernah dimulai. Saya telah mencoba semua saran dalam masalah tertutup lainnya untuk masalah yang sama persis ini.
- Saya telah mencoba dengan versi terbaru dari Docker Desktop
- Saya telah mencoba menonaktifkan fitur eksperimental yang diaktifkan
- Saya telah mengunggah diagnostik
- ID Diagnostik: 007C4B87-6B7F-47C5-B8DD-CA846E0CEF85/20210113192759
Perilaku yang diharapkan
Docker untuk memulai
Perilaku aktual
Docker menggantung di “Start” Forever
Informasi
Itu tergantung setiap kali di laptop MacBook Pro saya dengan versi “stabil” terbaru. Dari melihat log VM, saya melihat yang berikut di Docker.File log untuk VM:
. 2021-01-13T19: 36: 44Z Docker Time = "2021-01-13T19: 36: 44z" Level = info msg = "/docker/start - Versi MacOS: 10.15.7
Log Diagnostik
Docker untuk Mac: Versi Terbaru Dari https: // hub.buruh pelabuhan.com/editions/community/docker-ce-desktop-mac/ Langkah untuk mereproduksi perilaku
- Instal Docker Desktop
- Cobalah untuk memulai desktop Docker
- Berikan kata sandi saya sehingga Docker dapat membuat perubahan jaringan yang diperlukan.
- Tunggu berjam -jam. Tidak ada apa-apa
Teks itu diperbarui dengan sukses, tetapi kesalahan ini ditemui:
rpatrick00 dikomentari 22 Jan 2021
@harrouet i’m tidak yakin. Bekerja dengan Dukungan Docker, kami telah mempersempit masalah saya ke McAfee Endpoint Security 10.7.5 (Mac) Firewall Memblokir Akses UDP ke Layanan DNS Internal pada Satu Laptop Mac tetapi tidak pada laptop Mac identik lainnya dengan perangkat lunak dan konfigurasi yang sama
#5141 tampaknya memiliki banyak orang yang melaporkan berbagai masalah/gejala. Saya menduga itu bukan’t Masalah tunggal seperti saya.
Plinzen dikomentari 26 Jan 2021
@rpatrick00
Apakah Anda memiliki solusi yang tersedia? Sayangnya McAfee dikelola oleh Corp It dan saya tidak bisa mematikannya.
rpatrick00 dikomentari 26 Jan 2021
@Plinzen tidak, saya tidak punya solusi yang bisa diterapkan untuk masalah ini. Saya berada di kapal yang sama di McAfee yang dikelola oleh tim TI perusahaan kami. Karena saya tidak tahu pengecualian apa yang diperlukan, saya bahkan tidak dapat meminta mereka mengubah pengaturan firewall untuk memperbaiki masalah.
rgov berkomentar 26 Jan 2021 •
D'HH, kabel disilangkan dan memposting komentar yang salah tentang masalah ini. Maaf tentang itu.
Apakah Anda keberatan memperbarui judul untuk merujuk McAfee sehingga lebih mudah untuk memisahkan ini, dan orang -orang dengan konfigurasi serupa dapat menemukannya lebih mudah? Terima kasih.
Apa itu Mac OS X yang setara dengan pemetaan jaringan keamanan McAfee?
Kami memiliki beberapa komputer dari OS yang berbeda dalam suatu jaringan. Milik saya adalah Mac OS X dan kebanyakan lainnya adalah Window XP atau 7. Saya perlu membantu memantau apa yang terhubung komputer. Di masa lalu, saya menggunakan Windows dan memiliki keamanan McAfee yang produk yang merupakan peta real-time dari semua komputer yang terhubung termasuk setiap IP dan nama komputer. Sekarang menggunakan Mac OS X, saya tidak menemukan apa pun yang dapat saya gunakan. Saya mencoba nmap dan zenmap, tetapi tidak ada yang memberikan nama komputer, dan tidak ada monitor waktu nyata dan pemindaian membutuhkan waktu selamanya. Ada NetworkView tetapi hanya berfungsi pada mesin jendela. Apa yang bisa saya gunakan?
48.5k 52 52 Lencana Emas 193 193 Lencana Perak 271 271 Lencana Perunggu
Ditanya 28 Des 2011 jam 8:23
2.665 14 14 Lencana Emas 38 38 Lencana Perak 44 44 Lencana Perunggu
2 Jawaban 2
Zenmap bisa Sangat Berikan nama netbios (nama yang Anda maksudkan).
Selain itu, Anda dapat mengubah pemindaian NMAP untuk hanya memindai alamat IP, dan detail netbios, yang seharusnya sangat signifikan mengurangi durasi pemindaian.
Selain itu, harus, jika Anda bersedia kembali ke terminal, dimungkinkan untuk membuatnya diperbarui dengan cukup cepat, mungkin setiap ~ 30 detik.
Misalnya, dengan perintah zenmap dari:
NMAP -SU -P 137 --Script NBSTAT.NSE 10.1.1.1/24 Catatan: Saya menggunakan 10.1.1.1 awalan IP. Dalam kasus Anda, ini kemungkinan akan menjadi 192.168.sesuatu.sesuatu
/24 adalah netmask. Dalam hal ini, ini menyebabkan NMAP memindai semuanya mulai dari 10.1.1.0 - 10.1.1.255 . Untuk menggunakan, Anda cukup menempelkan baris di atas ke kotak entri "perintah" di zenmap
Ini adalah pemindaian LAN saya:
Memulai nmap 5.51 (http: // nmap.org) di 2012-01-27 05:59 Pacific Standard Time NMAP Scan Laporan untuk 10.1.1.1 host sudah habis (0.Latensi 00S). Port State Service 137/UDP Open | Difiltered NetBIOS-NS MAC Alamat: -Snip- (Super Micro Computer) Laporan pemindaian NMAP untuk 10.1.1.2 host sudah habis (0.Latensi 00S). Layanan Port State 137/UDP Tertutup Netbios-NS Alamat Mac: -snip- (komputer super mikro) Melewati pemindaian UDP terhadap 10.1.1.4 Karena Windows tidak mendukung pemindaian mesin Anda sendiri (localhost) dengan cara ini. Laporan Pemindaian NMAP untuk 10.1.1.4 Host sudah habis. Port State Service 137/UDP Laporan Pemindaian Netbios-NS NMAP yang Tidak Diketahui untuk 10.1.1.10 host sudah habis (0.Latensi 00S). Port State Service 137/UDP Open NetBIOS-NS MAC Alamat: -Snip- (Teknologi THECUS) Hasil Skrip Host: | nbstat: | Nama NetBIOS: IED, Pengguna NetBIOS :, Netbios Mac: | Nama | Bendera IED: | Bendera IED: | Bendera IED: | \ x01 \ x02__msbrowse __ \ x02 Bendera: | Bendera MyGroup: | Bendera MyGroup: | _ Bendera MyGroup: Laporan Pemindaian NMAP untuk 10.1.1.15 host sudah habis (0.Latensi 00S). Port State Service 137/UDP Tertutup Netbios-NS MAC Alamat: -Snip- (Pegatron) Laporan pemindaian NMAP untuk 10.1.1.18 host sudah habis (0.00062S latensi). Layanan Port State 137/UDP Difilter NetBIOS-NS MAC Alamat: -Snip- (Microsoft) Laporan Pemindaian NMAP untuk 10.1.1.19 tuan rumah sudah habis (0.Latensi 00S). Port State Service 137/UDP Open NetBIOS-NS MAC Alamat: 8C: 89: A5: 5B: 4A: 5F (Tidak Diketahui) Hasil Skrip Host: | nbstat: | Nama NetBIOS: Derple, Pengguna NetBIOS :, Netbios Mac: -snip- (Tidak Diketahui) | Nama | Derple Flags: | Bendera WorkGroup: | _ Derple Flags: Laporan Pemindaian NMAP untuk 10.1.1.31 Host sudah habis (0.Latensi 00S). Port State Service 137/UDP Open NetBIOS-NS MAC Alamat: -Snip- (Apple) Hasil Skrip Host: | nbstat: | Nama NetBIOS: ICRAP, Pengguna NetBIOS :, Netbios Mac: | Nama | Bendera ICRAP: | Bendera ICRAP: | Bendera ICRAP: | \ x01 \ x02__msbrowse __ \ x02 Bendera: | Bendera WorkGroup: | Bendera WorkGroup: | _ WorkGroup Flags: Laporan Pemindaian NMAP untuk 10.1.1.40 host sudah habis (0.Latensi 00S). Port State Service 137/UDP Open NetBIOS-NS MAC Alamat: -Snip- (Tidak Diketahui) Hasil Skrip Host: | nbstat: | Nama NetBios: God-Blor, Pengguna Netbios :, NetBios Mac: -snip- (Tidak Diketahui) | Nama | Bendera God-Blor: | Bendera WorkGroup: | _ Bendera dewa-Blor: Laporan pemindaian NMAP untuk 10.1.1.55 host sudah habis (0.Latensi 0030 -an). Port State Service 137/UDP Open NetBIOS-NS MAC Alamat: -Snip- (Brother Industries) Hasil Skrip Host: | nbstat: | Nama Netbios: BRN001BA9391452, Pengguna NetBIOS :, Netbios Mac: -snip- (Brother Industries) | Nama | BRN001BA9391452 Bendera: | _ BRN001BA9391452 Bendera: NMAP Selesai: 256 Alamat IP (10 host UP) dipindai dalam 9.40 detik Seperti yang Anda lihat, itu telah menyelesaikan informasi untuk semua komputer di LAN saya yang melaporkan informasi NetBIOS. Itu juga melakukan semua hal di atas dalam ~ 9.4 detik.
Saya melakukan ini di komputer Windows saya karena Mac saya (tampaknya tepat bernama ICRAP, seperti yang dapat Anda lihat dalam hasil pemindaian) ketakutan saat ini, dan saya tidak dapat memulai ulang karena saya memiliki beberapa transfer file besar dalam proses dalam proses. NMAP adalah platform agnostik, jadi platform tempat Anda melakukan pemindaian ini tidak masalah. Saya memang menguji ini di Mac dari baris perintah saja, dan itu bekerja dengan baik di sana juga (yah, itu melakukan perjalanan perlindungan banjir pada sakelar yang saya lakukan, tapi itu masalah lain).
Saya telah mengedit alamat MAC dari pemindaian.
Saya dapat menambahkan lebih banyak informasi tentang cara mengatur ini hingga pemindaian terus menerus dari baris perintah, jika Anda ingin.
Anda dapat melihat informasi lebih lanjut tentang NBSTAT.naskah nse yang saya gunakan untuk menanyakan informasi netbios di sini.
Halaman NMAP Brief Man juga sangat berguna, untuk memahami apa yang sedang terjadi.
Itu semua McAfee bagiku
· Disarankan untuk menyalin srpubkey.Bin, Regseckey.Bin, dan Sitelist.XML dari server EPO ke folder bersama atau langsung ke mesin lokal. File -file ini dapat ditemukan di server EPO di \ Program Files \ McAfee \ Epolicy Orchestrator \ dB \ Software \ saat ini \ epoagent3700macx \ install409 \
Menginstal McAfee Agent 4.x (dikelola)
Cara menginstal agen terkelola
- Dalam banyak kasus, agen diinstal pada mesin dalam mode terkelola. Untuk mengatur agen terkelola, administrator perlu memastikan agen McAfee 4.X Paket dan ekstensi diperiksa ke repositori master server EPO.
· Unduh paket agen mcafee (ex. MA450MAC.ritsleting)
· Unduh paket ekstensi agen McAfee (EX. Epoagentmeta.ritsleting)
· Masuk ke konsol EPO
· Periksa dua paket ke repositori master
- Klik Menu | Perangkat lunak | Repositori Master
- Pilih Tindakan| Paket check in di kiri bawah layar
- Biarkan jenis paket default dipilih Produk atau pembaruan (.RITSLETING)
- Klik Jelajahi tombol dan arahkan ke paket agen (ex. MA450MAC.ritsleting)
- Ikuti opsi layar untuk menyelesaikan proses check -in
- Saat paket check -in klik lengkap Menu | Perangkat lunak | Ekstensi
- Pilih Pasang ekstensi dari kiri bawah layar
- Klik Jelajahi tombol dan arahkan ke paket ekstensi agen (ex. Epoagentmeta.ritsleting)
- Ikuti opsi layar untuk menyelesaikan proses check -in
- Setelah agen McAfee 4.X sepenuhnya diperiksa ke dalam server EPO file instal sudah siap.
· Salin file instal secara lokal ke Mac atau ke drive bersama yang dapat diakses dari Mac. File instal dapat ditemukan di server EPO
- \ Program Files \ McAfee \ Epolicy Orchestrator \ dB \ Software \ current \ EpoAgent3700MacX \ Install409 \ Install.SH
· CATATAN: Jalur yang ditunjukkan di atas adalah untuk McAfee Agent 4.5. Jalan untuk 4.0 agen akan berada di direktori epoagent3xxxmacx yang berbeda
· Setelah file disalin ke drive bersama atau secara lokal siap digunakan untuk instalasi
· Buka terminal pada Mac dan ketik berikut ini di direktori yang sama tempat instalasi.SH disimpan
- 1.CHMOD +X INSTAL.SH (Ini Menambahkan Mode Eksekusi ke File)
- 2.Sudo ./Install.Sh –I (Ini menjalankan instalasi menggunakan sakelar –i)
· Saat instalasi selesai tunggu 5-10 menit untuk agen periksa ke EPO. Kemungkinan besar akan ditemukan di kelompok yang hilang & ditemukan kecuali penyortiran dihidupkan. Jika mesin tidak terisi di pohon sistem EPO setelah 10-15 menit restart mesin jika memungkinkan.
- Jika mesin memiliki agen McAfee 4.0 dan perlu ditingkatkan secara manual ke 4.5 Lakukan yang berikut:
· Salin file instal secara lokal ke Mac atau ke drive bersama yang dapat diakses dari Mac. File instal dapat ditemukan di server EPO
- \ Program Files \ McAfee \ Epolicy Orchestrator \ dB \ Software \ current \ EpoAgent3700MacX \ Install409 \ Install.SH
· Setelah file disalin ke drive bersama atau secara lokal siap digunakan untuk instalasi
· Buka terminal pada Mac dan ketik berikut ini di direktori yang sama tempat instalasi.SH disimpan
- 1.CHMOD +X INSTAL.SH (Ini Menambahkan Mode Eksekusi ke File)
- 2.Sudo ./Install.sh –u (Ini menjalankan upgrade menggunakan sakelar –u)
Menghapus Agen McAfee 4.X
Cara menghapus agen melalui konsol EPO (dikelola)
- Setelah lingkungan didirikan dan sebagian besar sistem dikelola oleh EPO; Penghapusan dilakukan melalui konsol EPO.
· Untuk menghapus agen menggunakan konsol EPO melakukan langkah -langkah berikut:
- Klik Menu | Pohon sistem
- Pilih sistem dari pohon sistem
- Pilih Tindakan | Manajemen Direktori | Menghapus
- Pesan hapus akan muncul meminta untuk menghapus agen
- Pilih kotak centang dan klik Oke
- Lain kali agen McAfee memeriksa ke server EPO atau penangan agen itu kemudian akan melakukan uninstall
Cara menghapus agen menggunakan terminal (dikelola atau tidak dikelola)
- Dalam beberapa kasus menghapus agen pada mesin tidak dimungkinkan dari konsol EPO. Ini biasanya terjadi ketika mesin tidak terhubung ke jaringan atau ketika agen mengalami masalah yang terhubung ke server EPO.
· Untuk menghapus agen menggunakan terminal lakukan langkah -langkah berikut:
- Masuk ke mesin atau SSH ke mesin
- Terminal terbuka (prompt shell)
- Ubah ke Direktori/Perpustakaan McAfee/McAfee/CMA
- Ketik sudo ./uninstall.SH
- Tunggu skrip untuk ditampilkan “Agen unininstal”
Menginstal Produk melalui McAfee Agen 4.X
Cara menginstal keamanan mcafee untuk mac melalui konsol epo
- Keamanan McAfee untuk Mac - AV dapat diinstal menggunakan melalui agen dari server EPO.
· Sebelum perangkat lunak dapat digunakan, perlu untuk memeriksa dua paket ke repositori master. Unduh paket perangkat lunak sehingga dapat diperiksa ke dalam repositori master. Keamanan McAfee untuk perangkat lunak Mac rumit sehingga penting untuk mengikuti langkah selanjutnya dengan tepat.
- Unzip msmantimalware10lml.ritsleting
- Temukan dan unzip komponen EPO yang ditemukan di dalam direktori unzip msmantimalware10lml
- Klik Menu | Perangkat lunak | Repositori Master
- Pilih Tindakan| Paket check in di kiri bawah layar
- Biarkan jenis paket default dipilih Produk atau pembaruan (.RITSLETING)
- Klik Jelajahi tombol dan arahkan ke paket agen (ex. /Unduhan/msmantimalware10lml/epo komponen/epo 4.X Paket Penerapan/Keamanan McAfee untuk Mac-Anti-Malware-1.0-RTW-EP-676.ritsleting)
- Ikuti opsi layar untuk menyelesaikan proses check -in
- Saat paket check -in klik lengkap Menu | Perangkat lunak | Ekstensi
- Pilih Pasang ekstensi dari kiri bawah layar
- Klik Jelajahi tombol dan arahkan ke paket ekstensi agen (ex. /Unduhan/msmantimalware10lml/epo komponen/epo 4.x ekstensi/keamanan McAfee untuk mac-1.0-anti-malware.ritsleting)
- Ikuti opsi layar untuk menyelesaikan proses check -in
- Klik Jelajahi Tombol lagi dan navigasikan ke paket ekstensi Laporan Agen (EX. /Unduhan/msmantimalware10lml/epo komponen/epo 4.x ekstensi/keamanan McAfee untuk mac-1.0-laporan.ritsleting)
- Ikuti opsi layar untuk menyelesaikan proses check -in
· Setelah memeriksa perangkat lunak ke dalam repositori master, produk siap digunakan
- Masuk ke konsol EPO
- Pilih Menu | Pohon sistem
- Pilih grup atau subkelompok dari pohon sistem tempat tugas harus dibuat
- Di bawah bidang organisasi saya, pilih Tugas klien tab
- Klik Tugas baru di bagian bawah layar
- Beri nama tugas dan masukkan catatan yang diperlukan lalu pilih Penyebaran produk Dari menu drop down lalu pilih Berikutnya.
- Di halaman konfigurasi pilih Mac untuk platform target
- Memilih Keamanan McAfee untuk Mac - AV 1.0.xxx Dari menu drop -down
- Memastikan bahwa Install dipilih untuk jenis tindakan lalu pilih Berikutnya
- Di bagian jadwal, buatlah pilihan yang diinginkan lalu klik Berikutnya Kemudian Menyimpan
- Tunggu sistem untuk memeriksa EPO atau mengeluarkan panggilan bangun agar mereka menarik tugas baru
Cara menghapus keamanan mcafee untuk mac melalui konsol epo
- Cara paling umum untuk menghapus perangkat lunak adalah melalui konsol EPO.
· Untuk menghapus agen menggunakan EPO melakukan langkah -langkah berikut:
- Masuk ke konsol EPO
- Pilih Menu | Pohon sistem
- Pilih grup atau subkelompok dari pohon sistem tempat tugas harus dibuat
- Di bawah bidang organisasi saya, pilih Tugas klien tab
- Klik Tugas baru di bagian bawah layar
- Beri nama tugas dan masukkan catatan yang diperlukan lalu pilih Penyebaran produk Dari menu drop down lalu pilih Berikutnya.
- Di halaman konfigurasi pilih Mac untuk platform target
- Memilih Keamanan McAfee untuk Mac - AV 1.0.xxx Dari menu drop -down
- Memastikan bahwa Menghapus dipilih untuk jenis tindakan lalu pilih Berikutnya
Tunggu sistem untuk memeriksa EPO atau mengeluarkan panggilan bangun agar mereka menarik tugas baru
Cara melihat penipuan seperti "macbook Anda terinfeksi 5 virus!"
Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Tersedia uji coba gratis tujuh hari terbatas. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Jenis penipuan seperti apa "MacBook Anda terinfeksi 5 virus!"?
Ini adalah penipuan yang digunakan untuk menipu pengunjung agar percaya bahwa komputer mereka terinfeksi dan membeli perangkat lunak antivirus untuk menghilangkan virus "terdeteksi". Itu disamarkan sebagai peringatan keamanan dari situs McAfee. Kami telah menemukan penipuan ini saat memeriksa situs web yang menggunakan jaringan iklan nakal (halaman streaming film ilegal, situs torrent, dan halaman serupa).
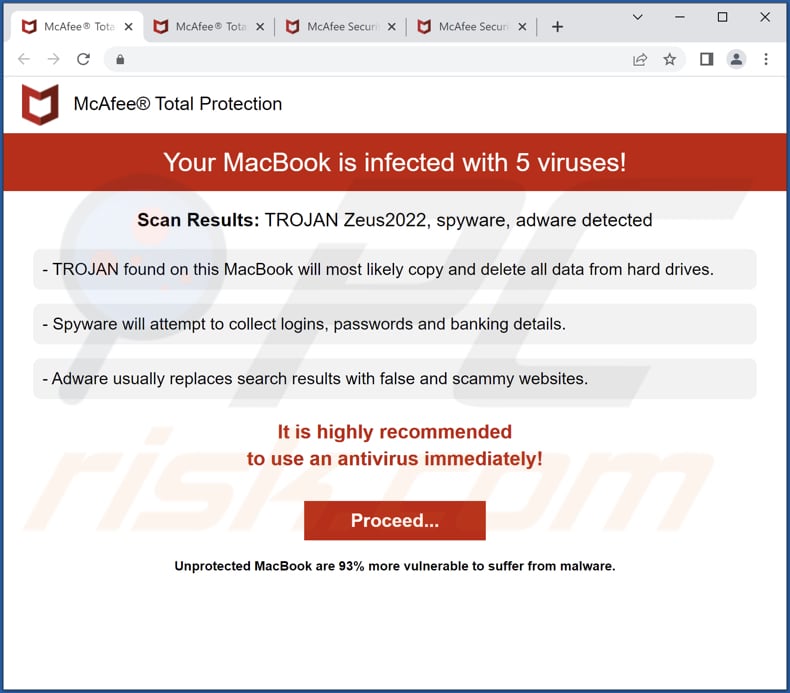
Lebih lanjut tentang "MacBook Anda terinfeksi 5 virus!" tipuan
Situs penipuan ini menampilkan peringatan perlindungan total McAfee palsu yang mengklaim bahwa komputer terinfeksi lima virus. Ini menyatakan bahwa setelah menjalankan pemindaian, ia mendeteksi Trojan Zeus2022, Spyware, dan Adware. Ini mendesak untuk menggunakan antivirus segera untuk menghindari kehilangan semua data yang disimpan di hard drive, memiliki login, kata sandi, detail perbankan dicuri, dan hasil pencarian diganti dengan situs web teduh.
Halaman penipuan ini mempromosikan perlindungan total McAfee - produk perangkat lunak yang sah yang dikembangkan oleh perusahaan McAfee. Perusahaan yang sah tidak pernah menggunakan metode seperti itu untuk mempromosikan produk atau layanan mereka. Individu di balik situs web penipuan ini adalah afiliasi yang bertujuan untuk mengumpulkan komisi tidak sah. Tujuan mereka adalah menipu pengunjung agar membeli perlindungan total McAfee melalui halaman mereka.
Untuk menghilangkan kemungkinan infeksi malware, pindai Mac Anda dengan perangkat lunak antivirus yang sah. Peneliti keamanan kami merekomendasikan menggunakan Combo Cleaner.
▼ Unduh combo cleaner untuk mac
Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Tersedia uji coba gratis tujuh hari terbatas. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Penipuan serupa secara umum
Situs web yang menampilkan penipuan pop-up biasanya dirancang untuk mempromosikan perangkat lunak yang sah atau dipertanyakan, mengumpulkan informasi pribadi, mengekstrak uang, atau mendistribusikan malware. Mereka menggunakan taktik menakut -nakuti (tampilan konten menipu) untuk menipu pengunjung agar melakukan tindakan tertentu. Kebanyakan dari mereka disamarkan sebagai halaman resmi/sah.
Bagaimana cara membuka situs web penipuan?
Biasanya, situs web yang menampilkan penipuan pop-up dibuka melalui halaman teduh lainnya, iklan menipu, tombol "unduh" (atau serupa) palsu, dan pemberitahuan yang ditampilkan oleh halaman yang tidak dapat dipercaya. Juga, situs -situs ini dapat dibuka dengan adware yang diinstal atau perangkat lunak lain semacam ini atau melalui hasil pencarian yang dipromosikan menggunakan teknik keracunan mesin pencari.
Cara menghindari mengunjungi situs web penipuan?
Jangan mempercayai iklan yang muncul di halaman yang dipertanyakan atau mengizinkan halaman tersebut menunjukkan pemberitahuan. Unduh perangkat lunak dari halaman dan platform web resmi. Jangan gunakan halaman tidak resmi, pengunduh pihak ketiga, jaringan peer-to-peer, dan sumber serupa untuk mengunduh aplikasi (atau file).
Pastikan bahwa tidak ada adware atau perangkat lunak lain yang tidak diinginkan yang diinstal pada perangkat Anda. Selalu periksa pengunduh/installer untuk aplikasi yang tidak diinginkan sebelum mengunduh/menginstal perangkat lunak. Jika komputer Anda sudah terinfeksi, kami sarankan menjalankan pemindaian dengan antivirus pembersih kombo untuk macOS untuk secara otomatis menghilangkan semua ancaman.
Penampilan "MacBook Anda terinfeksi 5 virus!"Penipuan (GIF):
Teks di halaman ini:
Perlindungan Total McAfee®
MacBook Anda terinfeksi 5 virus!
Hasil Pemindaian: Trojan Zeus2022, Spyware, Adware terdeteksi
- Trojan ditemukan di MacBook ini kemungkinan besar akan menyalin dan menghapus semua data dari hard drive.
- Spyware akan mencoba mengumpulkan login, kata sandi, dan detail perbankan.
- Adware biasanya menggantikan hasil pencarian dengan situs web palsu dan scammy.
Itu sangat disarankan
untuk menggunakan antivirus segera!
Melanjutkan.
MacBook yang tidak dilindungi 93% lebih rentan menderita malware.
Penghapusan malware Mac otomatis instan: Penghapusan ancaman manual mungkin merupakan proses yang panjang dan rumit yang membutuhkan keterampilan komputer canggih. Combo Cleaner adalah alat penghapusan malware otomatis profesional yang disarankan untuk menyingkirkan malware mac. Unduh dengan mengklik tombol di bawah ini:
▼ Unduh Combo Cleaner untuk Mac dengan mengunduh perangkat lunak apa pun yang tercantum di situs web ini Anda menyetujui kebijakan privasi dan ketentuan penggunaan kami. Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Tersedia uji coba gratis tujuh hari terbatas. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Menu Cepat:
- Apa itu "MacBook Anda terinfeksi 5 virus!"?
- LANGKAH 1. Hapus file dan folder terkait PUA dari OSX.
- LANGKAH 2. Hapus ekstensi nakal dari safari.
- Langkah 3. Hapus add-on nakal dari google chrome.
- Langkah 4. Lepaskan plug-in yang tidak diinginkan dari Mozilla Firefox.
Video yang Menampilkan Cara Menghapus Pembajak Adware dan Browser Dari Komputer Mac:
POTENSI APLIKASI YANG TIDAK DIINGINKAN:
Hapus aplikasi yang berpotensi tidak diinginkan dari Anda "Aplikasi"Folder:
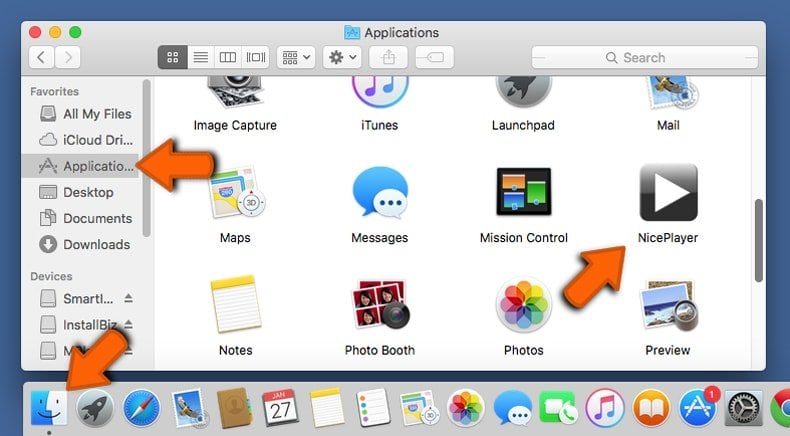
Klik Ikon Finder. Di jendela Finder, pilih "Aplikasi". Di folder aplikasi, cari "Mplayerx","NicePlayer", atau aplikasi mencurigakan lainnya dan seret ke tempat sampah. Setelah menghapus aplikasi yang berpotensi tidak diinginkan yang menyebabkan iklan online, pindai Mac Anda untuk setiap komponen yang tidak diinginkan yang tersisa.
Combo Cleaner memeriksa apakah komputer Anda terinfeksi malware. Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Tersedia uji coba gratis tujuh hari terbatas. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Hapus file dan folder terkait adware
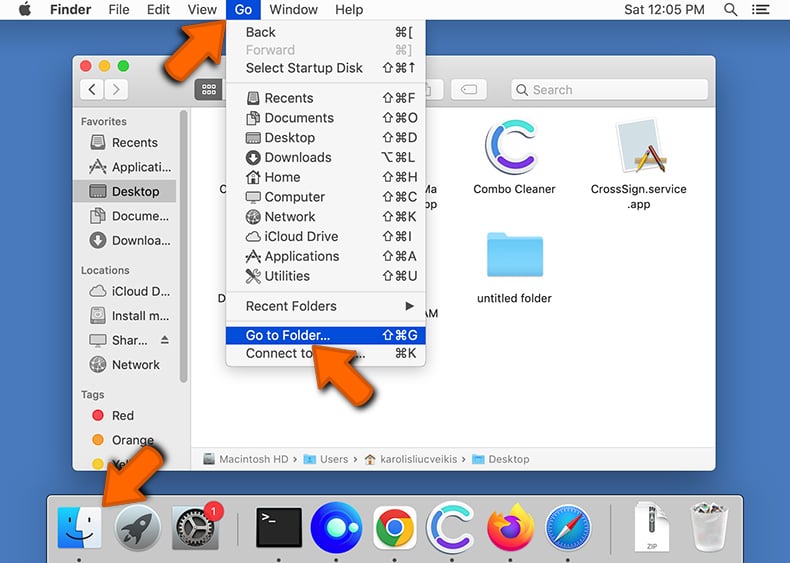
Klik Penemu ikon, dari bilah menu. Memilih Pergi, dan klik Pergi ke folder.
Periksa file yang dihasilkan adware di/library/launchagents/folder:
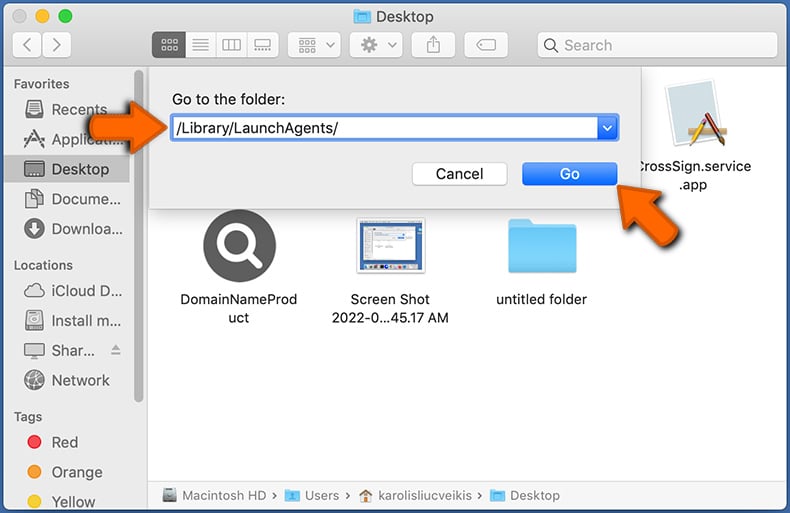
Dalam Pergi ke folder. Bar, ketik: /Perpustakaan/Launchagents/
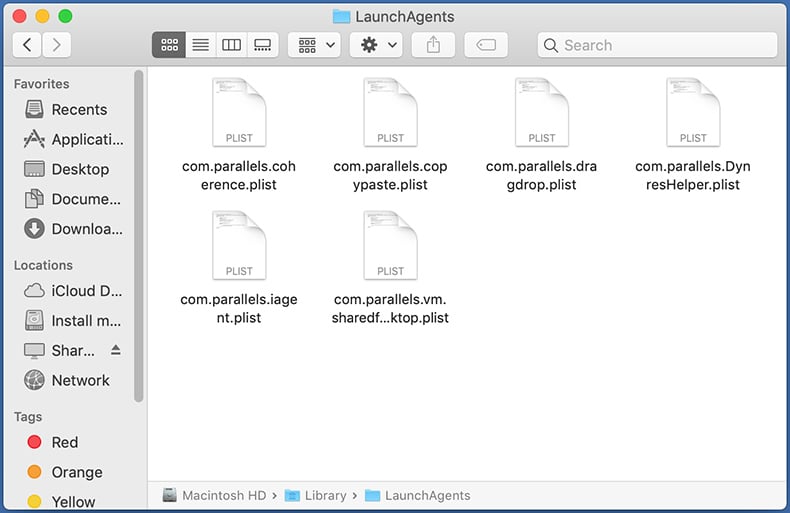
Dalam "Launchagents"Folder, cari file mencurigakan yang baru-baru ini ditambahkan dan pindahkan ke tempat sampah. Contoh file yang dihasilkan oleh adware - "installmac.Persetujuan.plist","myppes.unduh.plist","Mykotlerino.ltvbit.plist","Kuklorest.memperbarui.plist", dll. Adware biasanya menginstal beberapa file dengan string yang sama persis.
Periksa file yang dihasilkan adware di dukungan/folder ~/pustaka/aplikasi:
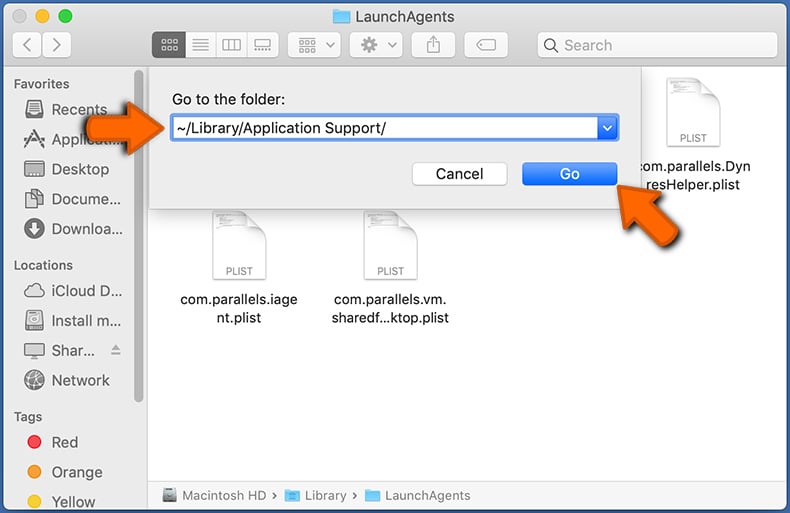
Dalam Pergi ke folder. Bar, ketik: ~/Dukungan Perpustakaan/Aplikasi/
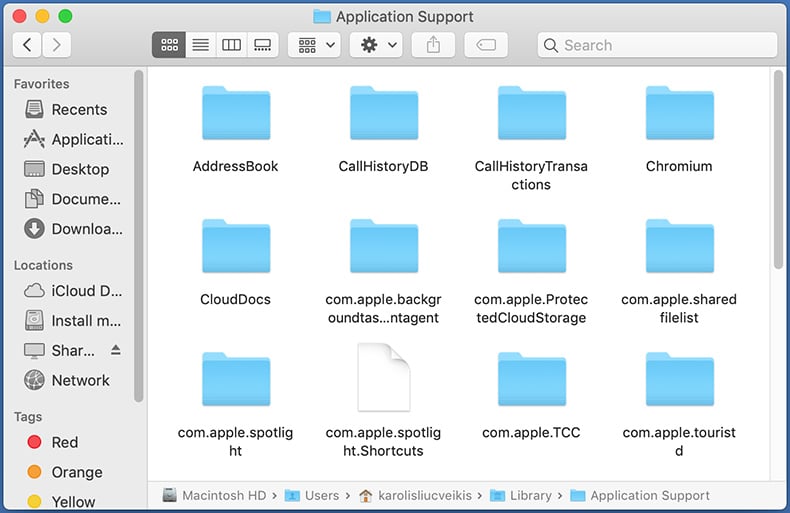
Dalam "Dukungan Aplikasi"Folder, cari folder mencurigakan yang baru saja ditambahkan. Misalnya, "Mplayerx" atau "NicePlayer", dan pindahkan folder ini ke tempat sampah.
Periksa file yang dihasilkan adware di ~/library/launchagents/folder:
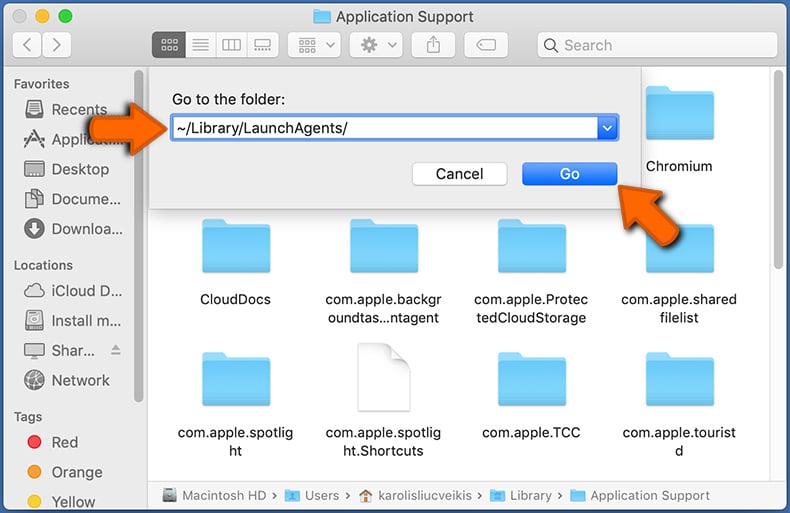
Dalam Pergi ke folder. Bar, ketik: ~/Perpustakaan/launchAGENS/
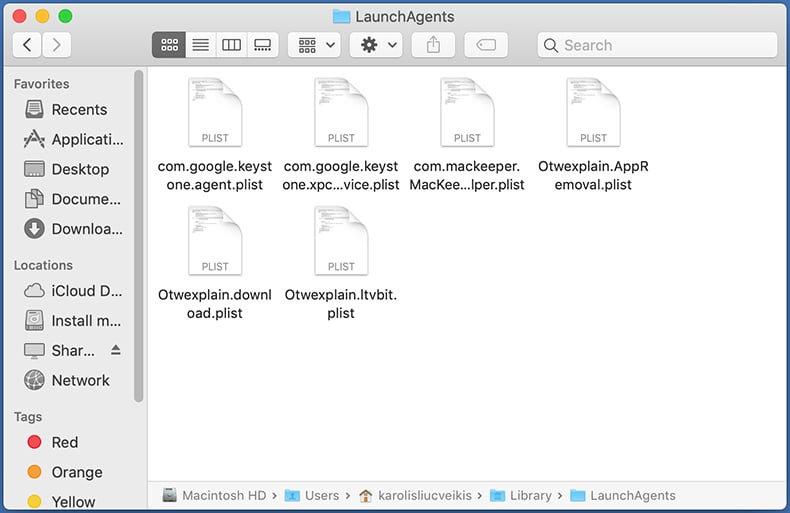
Dalam "Launchagents"Folder, cari file mencurigakan yang baru-baru ini ditambahkan dan pindahkan ke tempat sampah. Contoh file yang dihasilkan oleh adware - "installmac.Persetujuan.plist","myppes.unduh.plist","Mykotlerino.ltvbit.plist","Kuklorest.memperbarui.plist", dll. Adware biasanya menginstal beberapa file dengan string yang sama persis.
Periksa file yang dihasilkan adware di/library/launchdaemons/folder:
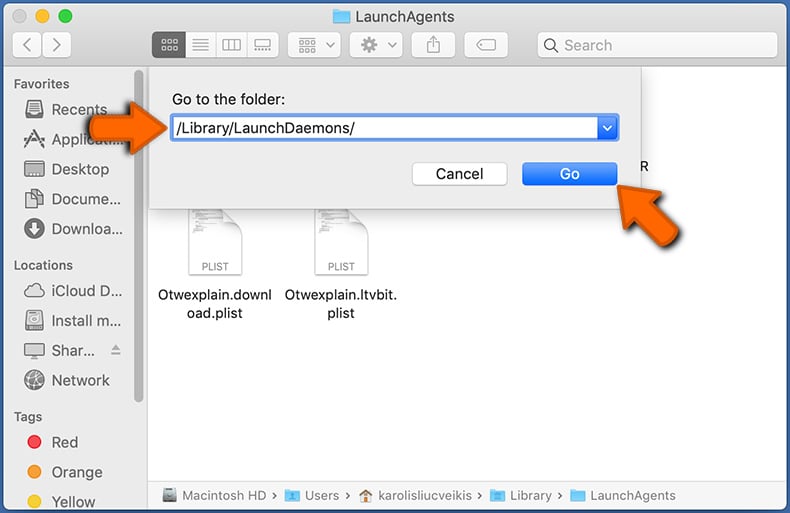
Dalam "Pergi ke folder. "Bar, ketik: /Library/LaunchDaemons/
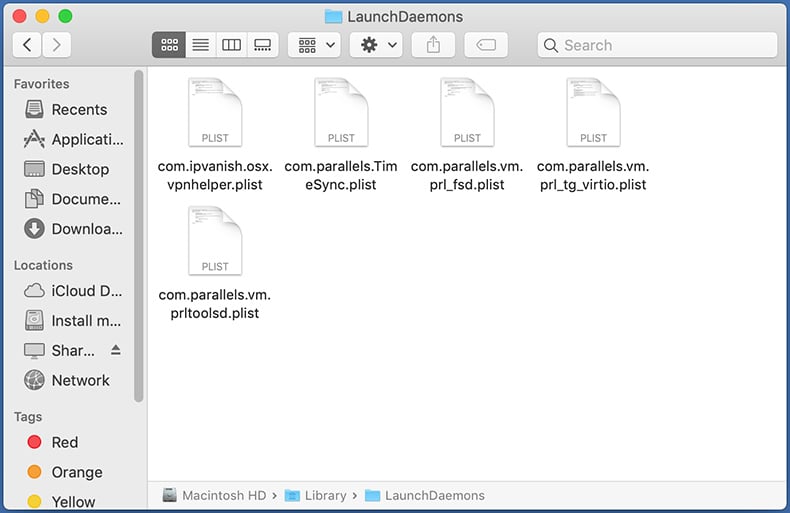
Dalam "Launchdaemons"Folder, cari file mencurigakan yang baru-baru ini ditambahkan. Misalnya "com.Aoudad.preferensi net.plist","com.myppes.preferensi net.plist","com.Kuklorest.preferensi net.plist","com.Avickupd.plist", dll., dan pindahkan mereka ke tempat sampah.
Pindai Mac Anda dengan Combo Cleaner:
Jika Anda telah mengikuti semua langkah dengan benar, Mac Anda harus bersih dari infeksi. Untuk memastikan sistem Anda tidak terinfeksi, jalankan pemindaian dengan antivirus pembersih kombo. Unduh di sini. Setelah mengunduh file, klik ganda ComboCleaner.Penginstal DMG. Di jendela yang terbuka, seret dan letakkan ikon Combo Cleaner di atas ikon Aplikasi. Sekarang buka LaunchPad Anda dan klik ikon Combo Cleaner. Tunggu sampai Combo Cleaner memperbarui database definisi virus dan klik "Mulai pemindaian kombo" tombol.
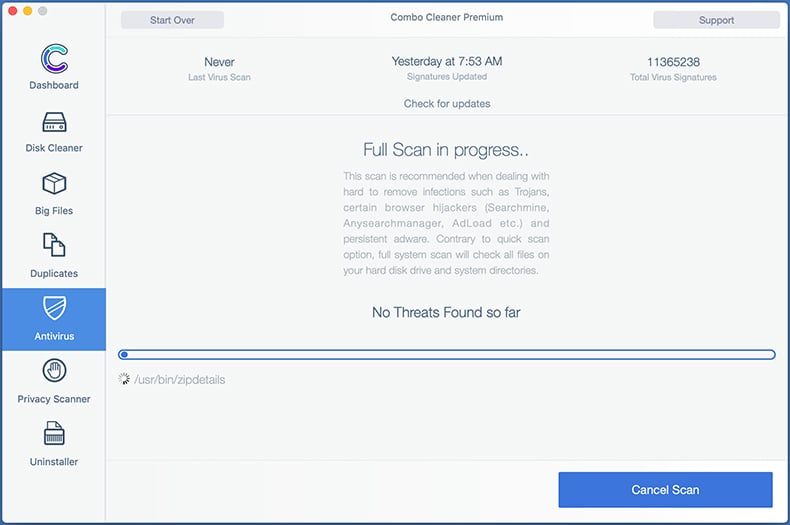
Combo Cleaner akan memindai Mac Anda untuk infeksi malware. Jika pemindaian antivirus menampilkan "tidak ada ancaman yang ditemukan" - ini berarti Anda dapat melanjutkan dengan panduan penghapusan; jika tidak, disarankan untuk menghilangkan infeksi yang ditemukan sebelum melanjutkan.
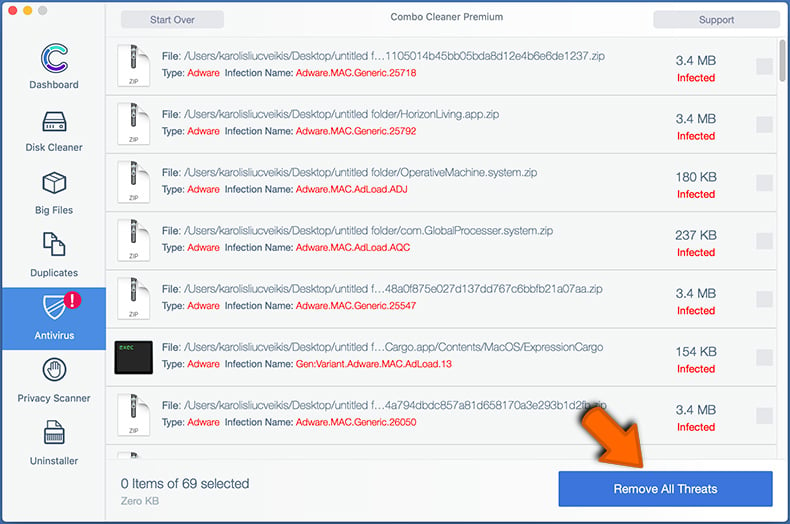
Setelah menghapus file dan folder yang dihasilkan oleh adware, terus menghapus ekstensi nakal dari browser internet Anda.
Hapus ekstensi berbahaya dari browser internet
Hapus ekstensi safari berbahaya:
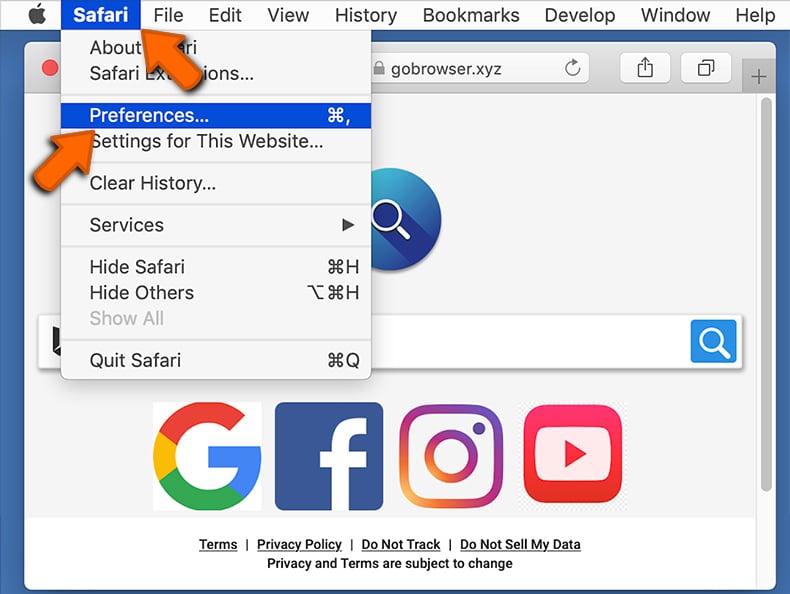
Buka browser Safari, dari bilah menu, pilih "Safari"Dan klik"Preferensi. ".
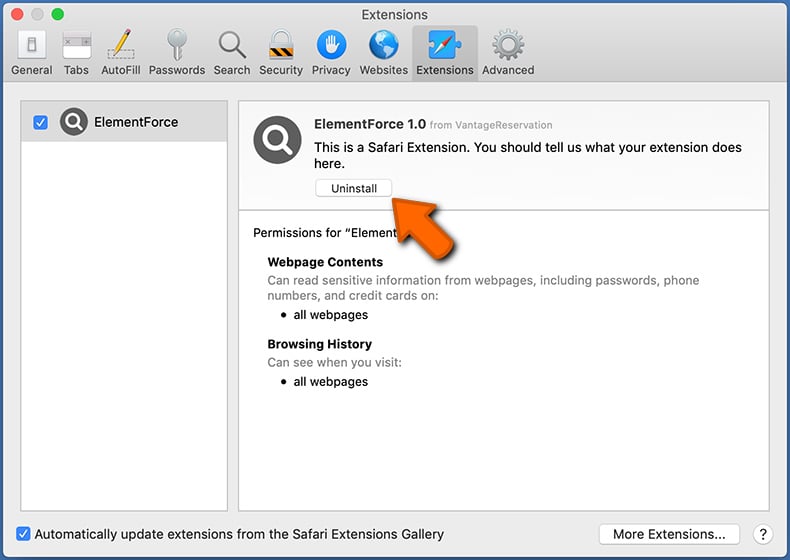
Di jendela Preferensi, pilih "Ekstensi"Dan cari ekstensi mencurigakan yang baru saja dipasang. Saat berada, klik "Uninstall"Tombol di sebelahnya/mereka. Perhatikan bahwa Anda dapat dengan aman menghapus semua ekstensi dari browser Safari Anda - tidak ada yang penting untuk operasi browser biasa.
- Jika Anda terus mengalami masalah dengan pengalihan browser dan iklan yang tidak diinginkan - Reset Safari.
Hapus ekstensi berbahaya dari Google Chrome:
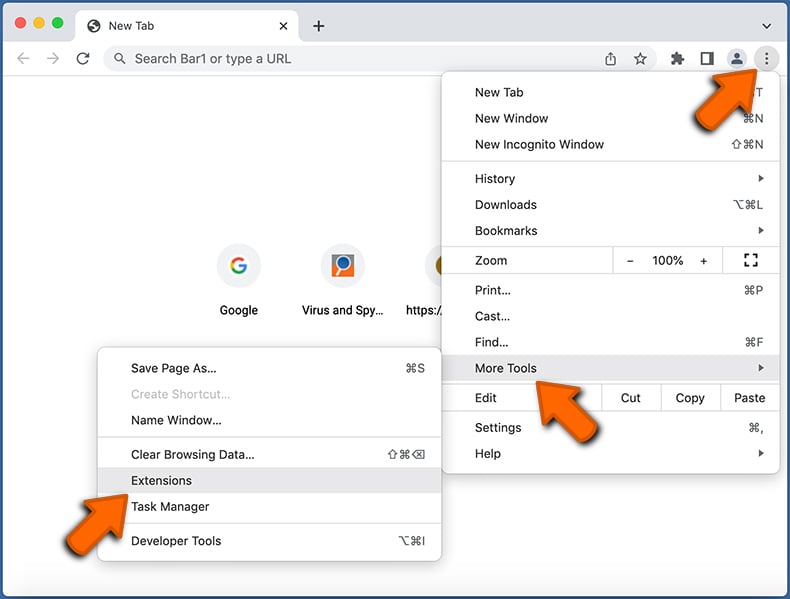
Klik Ikon Menu Chrome (di sudut kanan atas Google Chrome), pilih "Lebih banyak alat"Dan klik"Ekstensi". Temukan semua ekstensi mencurigakan yang baru saja dipasang, pilih entri ini dan klik "Menghapus".
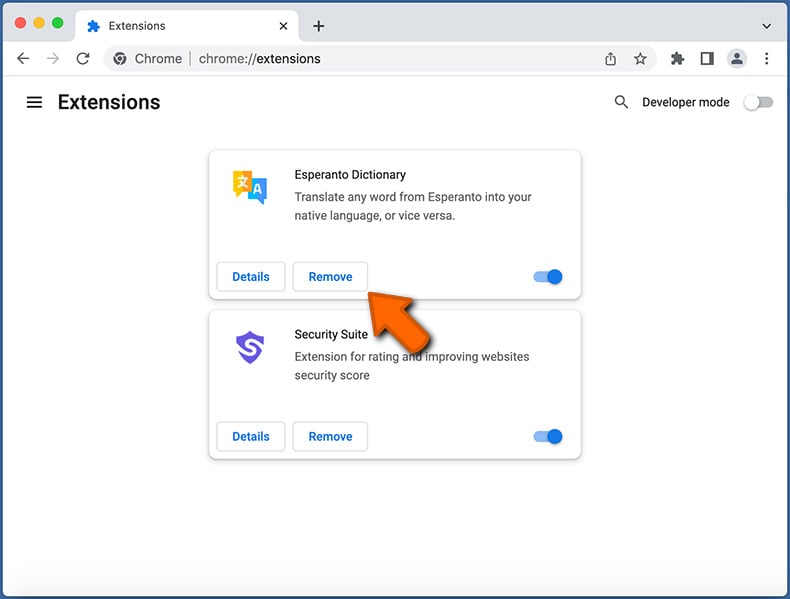
- Jika Anda terus mengalami masalah dengan pengalihan browser dan iklan yang tidak diinginkan - Reset Google Chrome.
Hapus ekstensi berbahaya dari Mozilla Firefox:
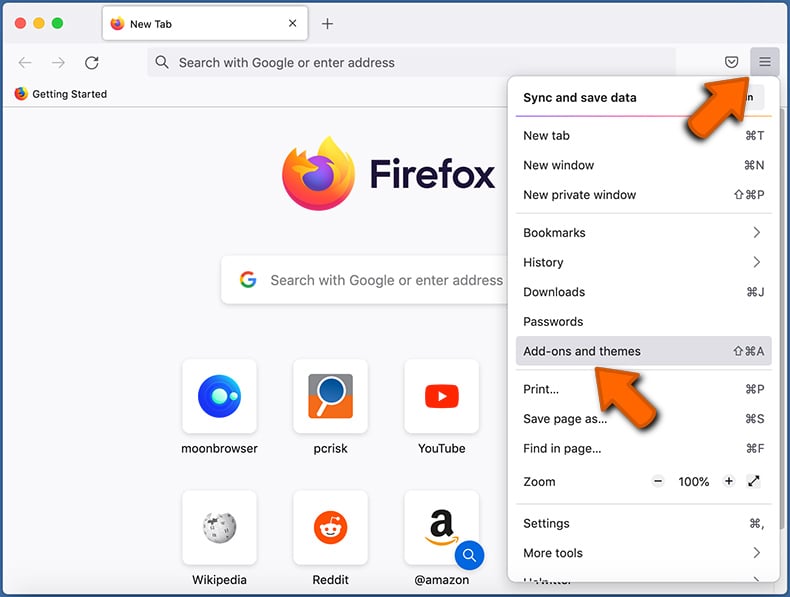
Klik menu Firefox (di sudut kanan atas jendela utama) dan pilih "Add-on dan tema". Klik "Ekstensi", Di jendela yang dibuka menemukan semua ekstensi mencurigakan yang baru-baru ini dipasang, klik pada tiga titik dan kemudian klik "Menghapus".
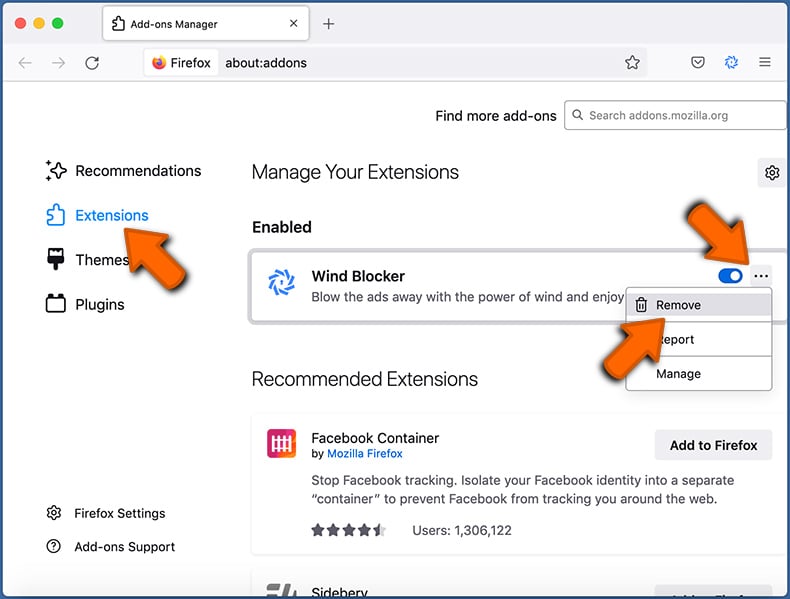
- Jika Anda terus mengalami masalah dengan pengalihan browser dan iklan yang tidak diinginkan - Reset Mozilla Firefox.
Pertanyaan yang Sering Diajukan (FAQ)
Apa itu penipuan pop-up?
Penipuan pop-up adalah penipuan yang menggunakan taktik menakut-nakuti untuk menipu pengunjung agar melakukan tindakan tertentu. Biasanya, ini adalah peringatan keamanan palsu, pemberitahuan sistem, atau pesan serupa.
Apa tujuan penipuan pop-up?
Penipuan pop-up digunakan untuk menipu pengunjung agar memberikan informasi pribadi, mentransfer/membayar uang, mengunduh malware, menyediakan akses jarak jauh ke komputer, dll.
Mengapa saya menemukan pop-up palsu?
Situs web yang menampilkan penipuan pop-up tidak dikunjungi dengan sengaja. Mereka dibuka melalui halaman yang dipertanyakan lainnya (e.G., Halaman yang menggunakan jaringan iklan nakal), iklan, aplikasi teduh yang diinstal, atau pemberitahuan yang ditampilkan oleh situs web yang teduh.
Akankah Combo Cleaner Melindungi Saya Dari Penipuan Pop-Up?
Combo Cleaner dapat memindai setiap situs web dan mendeteksi halaman yang memberikan penipuan pop-up (dan situs yang tidak dapat dipercaya lainnya). Ini segera memperingatkan pengguna dan membatasi akses ke halaman -halaman itu.
Tentang Penulis:
Tomas Meskauuskas - Peneliti Keamanan Ahli, Analis Malware Profesional.
Saya bersemangat tentang keamanan dan teknologi komputer. Saya memiliki pengalaman lebih dari 10 tahun bekerja di berbagai perusahaan yang terkait dengan pemecahan masalah teknis komputer dan keamanan internet. Saya telah bekerja sebagai penulis dan editor untuk PCRISK.com sejak 2010. Ikuti saya di Twitter dan LinkedIn untuk tetap mendapat informasi tentang ancaman keamanan online terbaru. Hubungi Tomas Meskauuskas.
Portal Keamanan PCRISK dibawa oleh perusahaan RCS LT. Bergabung dengan pasukan peneliti keamanan membantu mendidik pengguna komputer tentang ancaman keamanan online terbaru. Informasi lebih lanjut tentang perusahaan RCS LT.
Panduan penghapusan malware kami gratis. Namun, jika Anda ingin mendukung kami, Anda dapat mengirimi kami sumbangan.
Tentang pkris
PCRISK ADALAH Portal Keamanan Cyber, memberi tahu pengguna Internet tentang ancaman digital terbaru. Konten kami disediakan oleh Pakar Keamanan dan profesional Peneliti malware. Baca lebih lanjut tentang kami.