


Apakah McAfee menghentikan ransomware?
Ringkasan
Serangan ransomware dapat dihentikan dengan menerapkan praktik keamanan tertentu. Salah satu metode yang efektif adalah aplikasi nol-peradangan yang memungkinkan yang mengizinkan dengan perangkat lunak keamanan titik akhir yang komprehensif. Solusi anti-ransomware yang diinstal pada perangkat dapat mencegah malware dan virus menginfeksi sistem. PC Matic Professional Business Security menawarkan solusi yang kuat untuk mencegah serangan ransomware.
Poin -poin penting
- Aplikasi nol-peradangan yang memungkinkan yang dikombinasikan dengan perangkat lunak keamanan titik akhir adalah pertahanan yang kuat terhadap serangan ransomware.
- Solusi keamanan anti-ransomware harus diinstal di semua perangkat titik akhir.
- Mempertahankan cadangan data kritis, menggunakan aplikasi yang memungkinkan, dan menjaga perangkat lunak antivirus tetap terkini adalah praktik pencegahan yang penting.
- Memiliki daftar periksa respons ransomware dan melakukan pemindaian kerentanan rutin adalah langkah -langkah penting bagi organisasi.
- Segera RDP dan otentikasi perangkat dapat mencegah insiden ransomware.
- Phishing email, kerentanan internet, dan infeksi malware yang ada adalah vektor serangan umum.
- Menerapkan sistem deteksi intrusi dan menggunakan otentikasi multi-faktor meningkatkan keamanan jaringan.
- Segmentasi Jaringan dan Membatasi Penggunaan PowerShell dapat membantu meminimalkan dampak intrusi cyber.
Pertanyaan dan jawaban
1. Bisakah serangan ransomware dihentikan?
Ya, serangan ransomware dapat dihentikan dengan mengimplementasikan praktik keamanan seperti aplikasi nol-persimpangan dan perangkat lunak keamanan titik akhir.
2. Apa peran solusi keamanan anti-ransomware?
Solusi keamanan anti-ransomware diinstal pada perangkat titik akhir untuk memblokir malware dan virus, secara efektif mencegah penjahat cyber mengakses sistem.
3. Bagaimana PC Matic membantu dalam memerangi ransomware?
PC Matic menawarkan solusi keamanan bisnis yang komprehensif yang melindungi semua perangkat dari ancaman keamanan modern dan kejahatan dunia maya, termasuk ransomware.
4. Mengapa memelihara data penting dan cadangan sistem yang penting?
Mempertahankan cadangan terenkripsi offline dari data penting, sistem operasi, dan aplikasi perangkat lunak memungkinkan pemulihan yang lebih cepat jika terjadi serangan ransomware. “Gambar emas” dari sistem kritis dapat digunakan untuk membangun kembali sistem.
5. Apa itu aplikasi memungkinkan dan bagaimana cara mencegah ransomware?
APPLIKE ILIFLISTING memastikan bahwa hanya perangkat lunak resmi yang dapat berjalan pada aset TI, secara efektif memblokir perangkat lunak yang tidak diketahui atau tidak sah dari pelaksanaan. Ini mencegah ransomware dari sistem infiltrasi.
6. Apa pentingnya menjaga perangkat lunak antivirus dan solusi anti-malware terkini?
Menjaga solusi antivirus dan anti-malware tetap mutakhir memastikan bahwa sistem dilindungi terhadap ancaman cyber terbaru. Pembaruan perangkat lunak dan perangkat keras, termasuk patch keamanan, memberikan lapisan perlindungan tambahan.
7. Mengapa membuat daftar periksa respons ransomware yang diperlukan?
Daftar periksa respons ransomware membantu organisasi memiliki rencana dalam kasus insiden cyber. Ini termasuk langkah -langkah spesifik, prosedur komunikasi, dan pemberitahuan yang harus diikuti. APPLIKE ILIFLISTING adalah bagian penting dari rencana ini.
8. Apa itu pemindaian kerentanan dan bagaimana hal itu membantu mencegah insiden cyber?
Pemindaian kerentanan membantu mengidentifikasi kelemahan dalam sistem dan aplikasi. Pemindaian reguler dan menjaga perangkat lunak terkini memastikan bahwa sistem dilindungi dari potensi intrusi cyber.
9. Bagaimana RDP yang aman dan otentikasi perangkat membantu mencegah insiden ransomware?
Menggunakan perangkat lunak desktop jarak jauh yang aman dengan otentikasi perangkat memastikan bahwa hanya personel yang berwenang yang dapat mengakses jaringan. Ini menghilangkan sesi desktop jarak jauh yang tidak aman atau terganggu yang dapat menyebabkan insiden ransomware.
10. Apa vektor serangan ransomware utama?
Vektor serangan ransomware utama meliputi phishing email, vishing, phishing tombak, kerentanan internet, infeksi nol-day dan fileless, infeksi malware yang ada, MSP pihak ketiga, serangan lulus, ancaman persisten canggih, dan salah konfigurasi server server server, server salah konfigurasi server server server server server server.
11. Apa tujuan dari sistem deteksi intrusi (IDS)?
Sistem deteksi intrusi membantu dalam mendeteksi penyimpangan dalam aktivitas jaringan, khususnya memerintahkan dan kegiatan kontrol yang terkait dengan serangan ransomware. Ini memungkinkan staf untuk mengambil tindakan yang tepat terhadap aktivitas jahat.
12. Bagaimana otentikasi multi-faktor meningkatkan keamanan jaringan?
Otentikasi multi-faktor menambahkan lapisan keamanan tambahan dengan mengharuskan pengguna untuk menyediakan berbagai bentuk identifikasi untuk mengakses sistem. Ini memastikan bahwa hanya pengguna yang berwenang yang dapat memperoleh akses ke jaringan.
13. Bagaimana Segmentasi Jaringan dan Membatasi Penggunaan PowerShell Meminimalkan Dampak Intrusi Cyber?
Segmentasi jaringan mengisolasi aset penting, meminimalkan dampak potensial dari intrusi cyber. Membatasi penggunaan PowerShell untuk pengguna tertentu berdasarkan kasus per kasus menambahkan lapisan keamanan tambahan.
14. Apa manfaat menggunakan perangkat lunak kinerja sistem PC Matic?
Perangkat Lunak Kinerja Sistem PC Matic adalah solusi manajemen kinerja terpadu yang membantu memantau dan memelihara sistem untuk perlindungan cyber yang optimal.
15. Apa prinsip “hak istimewa paling sedikit” dan “akses nol kepercayaan”?
Prinsip “Privilege Terkecil” memastikan bahwa pengguna hanya memiliki tingkat akses minimum yang diperlukan untuk melakukan tugas mereka. “Zero Trust Access” berarti bahwa tidak ada pengguna atau sistem yang secara inheren dipercaya, dan akses diberikan atas dasar yang perlu diketahui.
Apakah webroot menghentikan ransomware
Keamanan jaringan paling baik diterapkan pada lapisan, dan mencegah ransomware tidak berbeda. Semakin banyak praktik keamanan yang Anda miliki, yang paling Anda mitigasi risiko infeksi ransomware.
Serangan ransomware di AK
Bisakah serangan ransomware dihentikan? Ya. Baca lebih lanjut tentang cara terbaik untuk mencegah peretasan.
Salah satu cara terbaik untuk menghentikan serangan cyber ransomware atau intrusi hacker adalah memiliki nol-trust
APPLIKE ILIPLISTING Dikombinasikan dengan solusi perangkat lunak keamanan titik akhir yang komprehensif.
Anti-ransomware Solusi keamanan dipasang di perangkat titik akhir Anda termasuk ponsel, tablet, laptop, workstation, server, dan sistem jaringan.
Alat kontrol aplikasi menggunakan daftar putih akan memblokir malware atau virus dari menginfeksi perangkat atau sistem informasi Anda secara efektif menjaga penjahat cyber keluar.
Pelajari lebih lanjut tentang PC Matic Professional Business Security Solutions di Endpoint Security untuk mencegah ransomware atau hubungi spesialis keamanan siber PC Matic.
Melawan kembali melawan ransomware dengan PC Matic
PC Matic melindungi semua perangkat Anda dari ancaman keamanan modern dan kejahatan dunia maya.
Praktik Terbaik Pencegahan Ransomware
Mempertahankan data kritis dan cadangan sistem. Administrator TI harus mempertahankan cadangan data yang dienkripsi offline, gambar sistem operasi, dan aplikasi perangkat lunak. Jenis cadangan terbaik yang harus dimiliki jika terjadi serangan ransomware adalah “gambar emas” dari sistem kritis sehingga dapat dibangun kembali. Cadangan Sistem Operasi yang Dikonfigurasi (OS) dan semua aplikasi perangkat lunak terkait yang dapat digunakan untuk membangun kembali sistem akan mempercepat pemulihan ransomware. Selain gambar sistem, kode sumber atau executable yang berlaku harus tersedia dan disimpan secara offline dengan cadangan. Solusi tahan cyber terbaik menggabungkan keamanan informasi dengan redundansi sistem.
Memanfaatkan daftar aplikasi. Kontrol aplikasi, daftar putih atau daftar izin adalah salah satu alat pencegahan terpenting yang dapat digunakan oleh administrator TI mencegah ransomware. Gunakan Daftar Izin Direktori Aplikasi, juga dikenal sebagai APPLIKE ILIGListing, pada semua aset TI termasuk perangkat titik akhir, perangkat IoT, server dan jaringan untuk memastikan bahwa hanya perangkat lunak yang sudah diotorisasi yang dapat berjalan, dan semua perangkat lunak yang tidak diketahui atau tidak sah diblokir dari pelaksanaan. Aplikasi Otomatis mengizinkan daftar dari PC Matic membuat pemecah putih terkini efektif dan mudah dilakukan.
Pastikan perangkat lunak antivirus dan solusi anti-malware terbaru. Aktifkan pembaruan otomatis untuk solusi antivirus dan malware. Pembaruan Perangkat Lunak dan Perangkat Keras Termasuk Pembaruan Patch Keamanan adalah lapisan perlindungan penting lainnya terhadap ancaman dunia maya.
Buat daftar periksa respons ransomware. Organisasi harus membuat rencana respons insiden cyber dengan langkah -langkah spesifik yang harus diambil termasuk rencana komunikasi yang mencakup prosedur dan pemberitahuan khusus dalam hal insiden cyber ransomware. Profesional TI yang bertanggung jawab atas kesinambungan bisnis, respons insiden dunia maya, dan rencana pemulihan bencana harus diingat bahwa banyak skrip ransomware ditulis untuk mencari dan menghapus cadangan yang dapat diakses. Dalam beberapa kasus, file cadangan mungkin sudah terinfeksi skrip malware (infeksi malware prekursor). Untuk alasan ini, APPLIKE ILIFLISTING yang mencegah file program yang tidak diketahui atau tidak disetujui adalah bagian penting dari rencana keamanan siber untuk organisasi mana pun.
Pemindaian Kerentanan. Selain perangkat lunak aplikasi whitelisting dan keamanan blacklisting antivirus endpoint, melakukan pemindaian kerentanan secara teratur dan menjaga perangkat lunak tetap terkini adalah bagian penting dari pencegahan cyber-insident.
Amankan RDP dan Otentikasi Perangkat. Banyak insiden ransomware terjadi karena sesi desktop jarak jauh yang tidak aman atau terganggu. Menggunakan program perangkat lunak RDP yang aman dengan otentikasi perangkat memungkinkan administrator TI tahu persis siapa yang ada di jaringan.
Vektor serangan ransomware utama. Email phishing, vishing dan phishing-phishing, kerentanan internet, infeksi nol-day dan fileless, infeksi malware yang ada (prekursor), MSP pihak ketiga (penyedia layanan terkelola), serangan lairan yang terus-menerus terhadap lairan yang terus-menerus digunakan oleh lool cropware, dan kesalahan launchware, dan kesalahan lairan yang diserahkan kepada para propor.
Menerapkan Sistem Deteksi Intrusi (IDS). Dengan IDS, profesional TI dapat lebih mudah mendeteksi penyimpangan aktivitas “perintah dan kontrol”, dan aktivitas jaringan berbahaya lainnya yang biasanya terjadi sebelum serangan ransomware. Solusi IDS yang efektif memantau jaringan, sistem, dan perangkat titik akhir untuk aktivitas jahat atau pelanggaran kebijakan. Setiap aktivitas intrusi atau pelanggaran kebijakan dilaporkan memungkinkan staf untuk mengambil tindakan perlindungan yang tepat. Perangkat Lunak Kinerja Sistem PC Matic adalah solusi manajemen kinerja terpadu yang membantu memantau dan memelihara sistem untuk perlindungan cyber yang optimal.
Gunakan MFA, otentikasi multi-faktor. Lembaga Kebijakan Menggunakan Otentikasi Multi-Faktor untuk Pengguna dan Menerapkan Prinsip “Privilege Terkecil” dan “Nol Akses Kepercayaan” untuk semua sistem dalam organisasi.
Menggunakan segmentasi jaringan dan membatasi penggunaan PowerShell. Menggunakan kebijakan grup membatasi penggunaan PowerShell hanya untuk pengguna tertentu berdasarkan kasus per kasus. Gunakan segmentasi jaringan untuk silo atau mengisolasi aset kritis untuk meminimalkan dampak dari setiap pengintaian cyber, dan untuk membuat frustrasi gerakan lateral oleh aktor ancaman jahat di jaringan.
Serangan ransomware terbaru
Serangan ransomware terbaru.
Berkedut, Layanan streaming video Amazon, menderita pelanggaran data besar -besaran dari basis kode internalnya yang terpapar ke internet. Para peretas mengakses server Twitch karena kesalahan konfigurasi server dan informasi perusahaan rahasia yang bocor dan data pengguna termasuk pembayaran, metode keamanan TI, SDK, dan seluruh kode sumbernya. Ukuran besar dari pelanggaran yang terdiri dari 125 GB data perusahaan sensitif memiliki potensi untuk mempengaruhi sebagian besar jika tidak semua basis pengguna Twitch. Kejadian ini menunjukkan betapa pentingnya keamanan server untuk memerangi ancaman dunia maya. Pelajari lebih lanjut tentang perlindungan server ransomware.
Accenture adalah salah satu korban terbaru dari serangan ransomware – dilanda lockbit dengan tebusan $ 50 juta. Lockbit adalah geng ransomware yang menyewakan perangkat lunak berbahaya untuk penjahat cyber yang menerima sebagian dari tebusan yang dibayarkan sebagai imbalan untuk mengorbankan jaringan korban ransomware. Lockbit semakin meminta karyawan yang tidak puas untuk memikat mereka untuk mengunduh malware dengan imbalan potongan tebusan.
T-Mobile. Pelanggaran data yang mempengaruhi lebih dari 50 juta pelanggan T-Mobile telah menghasilkan gugatan class action. Peretasan data sangat besar, mengekspos data pribadi pelanggan yang sensitif termasuk nomor jaminan sosial, tanggal lahir, dan lisensi pengemudi.
Renner Brasil. Lojas Renner, toko rantai pakaian terbesar Brasil adalah target tebusan $ 1 miliar pertama, permintaan ransomware terbesar sejauh ini. Serangan cyber dilakukan oleh geng ransomexx, yang memperoleh akses tidak sah ke server Renner melalui penyedia layanan yang dikelola IT Brasil.
Sistem Kesehatan Peringatan. Serangan sarang ransomware pada jaringan Memorial Healthcare System memungkinkan akses ke data pasien yang sensitif dan memaksa rantai rumah sakit untuk menunda semua operasi mendesak. Pasien Memorial Health perlu dialihkan ke fasilitas perawatan kesehatan lainnya untuk menerima perawatan. Pelajari lebih lanjut tentang perlindungan ransomware untuk rumah sakit.
Ancaman ransomware terbaru
Trickbot, Dridex, QBot (Quakbot), ICEDID, FIVEHANDS, MAZE, EGREGOR, CONTI, REVIL SODINOKIBI, DOPPELPAYMER, AVO, PYSA, SNATCH, dan NETWALKER – adalah salah satu varian tebusan terbaru untuk mendapatkan popularitas. Aktor ancaman baru yang muncul termasuk Avoslocker, Hive Ransomware, Karakurt dan Hellokitty. Perusahaan cybersecurity menyarankan ini adalah geng ancaman ransomware yang paling berbahaya untuk ditonton. Serangan ransomware telah meningkat 65% tahun-ke-tahun dari Agustus 2020 hingga Agustus 2021 dengan Ransomware Gangs Revil dan Darkside yang sangat aktif meluncurkan hampir 1/3 dari serangan.
Penjahat Cyber semakin banyak dieksploitasi kerentanan aplikasi Untuk mendapatkan akses dan kontrol infrastruktur aplikasi jaringan untuk mengenkripsi data yang sensitif dan berharga.
Skema Ancaman Grup Ransomware Terus memikat karyawan yang kehilangan haknya untuk menggunakan skrip jahat. Selain Lockbit 2.0, Black Kingdom Ransomware menawarkan satu juta dolar, atau 40% dari $ 2.5 juta tebusan sebagai bujukan bagi karyawan yang membantu menggunakan ransomware yang dikenal sebagai Demonware, baik di jarak jauh atau di tempat. Skema ancaman dunia maya orang dalam terhadap perusahaan dan jaringan mereka diperkirakan akan meningkat.
Penipuan Dukungan Microsoft Windows Tech. Menggunakan pesan email, peretas menipu pengguna akhir untuk memanggil call center yang curang atau mengunduh file PDF berbahaya dengan moniker Bazaloader yang menginstal backdoor di komputer mereka untuk diretas ke dalam sistem jaringan. Malware memberikan kendali handsy-on-keyboard hacker dari komputer korban yang mengarah ke pemasangan ransomware.
Lockfile Windows Exchange Ransomware. LockFile mengenkripsi domain windows menggunakan kerentanan proxyshell dan petitpotam yang baru diungkapkan menggunakan eksekusi kode jarak jauh yang tidak aautitikasi untuk meretas dan mengenkripsi perangkat. (Lockfile Exploit oleh Conti Ransomware Operation.)
Karma ransomware data bocor ancaman cyber. Karma ransomware data pelanggaran mengancam untuk melepaskan data yang dienkripsi dan dienkripsi kepada jurnalis dan mempublikasikan data ke situs web mereka jika tebusan tidak dibayar.
Conti ransomware kembali naik lagi dengan peringatan peringatan FBI/CISA baru. Korban terbaru Conti termasuk koperasi pakan pertanian di Iowa yang dapat berdampak buruk pada harga pangan dalam waktu dekat. Ancaman ransomware conti biasanya dilakukan melalui spearphishing atau kredensial RDP dicuri. Baca lebih banyak peringatan ransomware.
Loker Ranzy Ransomware FBI Peringatan Ranzy Locker adalah grup RAAS (ransomware sebagai layanan) yang menggunakan pemerasan ganda terhadap korbannya. Ranzy Keduanya mengeksfiltrasi data penting untuk pemerasan sebelum enkripsi untuk tebusan. Panggilan API, kerentanan sistem, dan TTP geng ransomware umum lainnya (taktik, teknik, prosedur) digunakan untuk menemukan, mengekspiltrat, dan mengenkripsi file data kritis target.
Sugar Ransomware sebagai layanan. Sugar adalah varian ransomware baru yang tersedia untuk peretas sebagai RAAS (ransomware-as-a-service). Keluarga ransomware baru ini menargetkan komputer pribadi daripada jaringan bisnis tetapi sama berbahayanya dengan mengenkripsi data mesin dan menahannya untuk tebusan.
Perlindungan ransomware terbaik untuk 2022
Di bawah serangan tebusan? Dapatkan Bantuan dari PC Matic Anti-Ransomware Solutions. PC Matic adalah pelopor dalam mengimplementasikan teknologi daftar putih di bisnis kecil dan organisasi perusahaan, lembaga pemerintah lokal dan federal, distrik sekolah K-12, perguruan tinggi, universitas dan lembaga pendidikan, rumah sakit dan fasilitas perawatan kesehatan, lembaga keuangan, nirlaba, infrastruktur kritis, dan industri dari semua ukuran ukuran ukuran ukuran ukuran ukuran ukuran ukuran ukuran ukuran ukuran ukuran, niral-profit, kritis, dan berbagai ukuran dari ukuran ukuran ukuran ukuran ukuran ukuran ukuran berukuran. PC Matic memiliki solusi keamanan siber terbaik untuk memerangi ransomware dengan APPLIKE ILIFLISTING dalam lingkungan komputasi yang dinamis dan hibrida. Pelajari lebih lanjut tentang cara mencegah serangan ransomware.
Mengamankan keluarga Anda’perangkat S
Jutaan keluarga di seluruh dunia mempercayai pc matic untuk melindungi perangkat rumah mereka.
Apakah webroot menghentikan ransomware?
Webroot tidak menghentikan ransomware secara khusus, tetapi dapat mendeteksi dan menghapus perangkat lunak berbahaya yang dapat digunakan untuk melakukan serangan ransomware. Untuk melindungi komputer Anda dari ransomware, kami sarankan Anda menjaga perangkat lunak keamanan Anda tetap up dan menjalankan pemindaian reguler. Anda juga harus menghindari mengklik tautan atau membuka lampiran dari sumber yang tidak diketahui.
Antivirus mana yang terbaik untuk ransomware?
Apakah webroot melindungi terhadap malware?
Ya, webroot melindungi terhadap malware.
Dapat antivirus mencegah ransomware?
Tidak ada satu jawaban pasti untuk pertanyaan ini. Beberapa ahli mengatakan bahwa perangkat lunak antivirus dapat efektif dalam mencegah ransomware, sementara yang lain mengatakan bahwa itu bukan solusi yang sangat mudah. Cara terbaik untuk melindungi diri Anda dari ransomware adalah dengan menjaga komputer dan perangkat lunak Anda tetap up to date, dan untuk mempraktikkan kebersihan cyber yang baik dengan berhati -hati tentang tautan dan lampiran yang Anda klik dan situs web yang Anda kunjungi.
Dapatkah Anda memindai ransomware?
Ada beberapa cara berbeda yang dapat Anda pindai untuk ransomware: 1. Gunakan program keamanan yang berspesialisasi dalam deteksi dan penghapusan ransomware. Ada beberapa opsi berbeda yang tersedia, dan itu’penting untuk memilih satu yang ditinjau dengan baik dan memiliki reputasi baik. 2. Gunakan program antivirus umum. Meskipun tidak semua program antivirus dilengkapi untuk mendeteksi dan menghapus ransomware, beberapa memiliki kemampuan ini. Jika kamu’tidak yakin apakah program Anda memiliki kemampuan ini, Anda dapat memeriksa program’S situs web atau hubungi dukungan pelanggan. 3. Gunakan alat penghapusan ransomware. Ada beberapa alat berbeda yang tersedia yang dapat memindai dan menghapus ransomware. Alat -alat ini biasanya gratis untuk diunduh dan digunakan. 4. Gunakan titik pemulihan sistem. Jika Anda memiliki titik pemulihan sistem yang dibuat sebelum Anda terinfeksi ransomware, Anda dapat menggunakannya untuk mengembalikan sistem Anda ke keadaan sebelumnya. Ini akan menghapus ransomware dari sistem Anda dan harus memungkinkan Anda untuk mengakses file Anda lagi. 5. Gunakan cadangan. Jika Anda memiliki cadangan file Anda, Anda dapat mengembalikannya dari cadangan. Ini akan menimpa file apa pun yang telah dienkripsi oleh ransomware, memungkinkan Anda mengaksesnya lagi.
Apakah Windows Defender memindai ransomware?
Windows Defender tidak memindai ransomware secara default. Namun, Anda dapat mengaktifkan perlindungan ransomware dengan membuka Windows Defender Security Center, mengklik ubin perlindungan virus & ancaman, dan kemudian memilih pengaturan perlindungan ransomware.
Lebih baik webroot dari McAfee?
Tidak ada jawaban sederhana untuk pertanyaan ini karena tergantung pada berbagai faktor. Beberapa orang mungkin lebih suka webroot karena dampak sistem yang lebih ringan dan pemindaian yang lebih cepat, sementara yang lain mungkin menemukan McAfee’perlindungan yang lebih komprehensif dan fitur yang lebih menarik. Pada akhirnya, terserah individu untuk memutuskan program mana yang lebih baik memenuhi kebutuhan mereka.
Apakah webroot telah diretas?
Tidak ada indikasi bahwa webroot telah diretas. Namun, selalu penting untuk waspada dan mengambil langkah -langkah untuk melindungi akun dan informasi online Anda. Berikut adalah beberapa tips: -Pilih kata sandi yang kuat dan unik untuk akun online Anda
-Aktifkan otentikasi dua faktor, jika tersedia
-Hindari mengklik tautan atau membuka lampiran dari sumber yang tidak diketahui atau tidak dipercaya
-Perlu Perangkat Lunak dan Sistem Operasi Anda Terbarui
-Jalankan solusi keamanan terkemuka di perangkat Anda
Dapatkah firewall memblokir ransomware?
Ya, firewall dapat memblokir ransomware. Dengan memblokir koneksi yang masuk dan keluar ke alamat IP jahat yang diketahui, firewall dapat membantu mencegah ransomware menginfeksi suatu sistem. Selain itu, mengkonfigurasi firewall untuk memblokir semua executable berjalan kecuali yang ada di daftar putih juga dapat membantu mencegah ransomware berjalan.
Dapatkah Windows Defender Menghapus Ransomware?
Ya, Windows Defender dapat menghapus ransomware. Untuk melakukannya, ikuti langkah -langkah ini: 1. Buka Windows Defender dengan mengklik tombol Mulai, lalu mengklik Panel Kontrol. Di kotak pencarian, ketik Defender, lalu klik Windows Defender. 2. Klik Tautan Alat, lalu klik Opsi. 3. Di bawah opsi, klik tab pemindai, lalu klik jenis pemindaian yang ingin Anda jalankan. 4. Klik tombol Pindai Sekarang. Windows Defender akan memindai komputer Anda untuk malware dan mencoba menghapus malware apa pun yang ditemukannya.
Apakah Windows 10 memiliki perlindungan ransomware?
Ya, Windows 10 memiliki perlindungan ransomware. Untuk mengaktifkannya, Pergi ke Mulai> Pengaturan> Pembaruan & Keamanan> Keamanan Windows> Perlindungan Virus & Ancaman. Di bawah “Perlindungan ransomware,“Nyalakan akses folder yang dikendalikan.
Dapatkah Anda pulih dari ransomware?
Tidak ada jawaban satu ukuran untuk semua untuk pertanyaan ini, karena cara terbaik untuk pulih dari ransomware akan bervariasi tergantung pada jenis ransomware dan tingkat kerusakan. Namun, beberapa tip umum yang dapat membantu meliputi: 1. Segera memutuskan sambungan dari internet untuk mencegah ransomware menyebar. 2. Memulihkan data dari cadangan, jika tersedia. 3. Menghubungi layanan penghapusan malware profesional untuk membantu membersihkan infeksi. 4. Melaporkan insiden tersebut ke penegakan hukum.
Bisakah McAfee menghapus ransomware?
Ya, McAfee dapat menghapus ransomware. Untuk melakukannya, ikuti langkah -langkah ini: 1. Unduh dan instal McAfee Antivirus Plus. 2. Buka program dan klik “Pindai” tombol. 3. Pilih “Memindai keseluruhan“Dari daftar opsi. 4. Klik “Memindai sekarang.“5. Tunggu pemindaian selesai. 6. Jika ada ransomware ditemukan, McAfee akan menghapusnya.
Windows 10 kebal terhadap ransomware?
Tidak, Windows 10 tidak kebal terhadap ransomware. Ada sejumlah langkah yang dapat Anda ambil untuk melindungi komputer Anda dari ransomware, termasuk: – menjaga sistem operasi dan perangkat lunak Anda tetap up to date
– Gunakan program antivirus terkemuka
– Hindari membuka lampiran email dari pengirim yang tidak dikenal
– Mengenakan’t Klik tautan dalam pesan email dari pengirim yang tidak dikenal
– Cadangkan file penting Anda secara teratur
Apakah Windows 10 rentan terhadap ransomware?
Ya, Windows 10 rentan terhadap ransomware. Ada beberapa langkah yang dapat Anda ambil untuk melindungi diri Anda sendiri, termasuk: -MBANGKAN data Anda secara teratur
-Menjaga perangkat lunak antivirus Anda tetap up to date
-Menghindari mengklik tautan atau membuka lampiran dari sumber yang tidak diketahui
-Berhati -hatilah dengan apa yang Anda unduh dan instal
-Menjaga sistem operasi dan perangkat lunak Anda tetap up to date
Butuh Bantuan Membuka Kehidupan Digital Anda Tanpa Membayar Penyerang Anda*?
Saat ini, tidak semua jenis ransomware memiliki solusi. Terus periksa situs web ini sebagai kunci dan aplikasi baru ditambahkan saat tersedia.
Ransomware adalah malware yang mengunci komputer dan perangkat seluler Anda atau mengenkripsi file elektronik Anda. Saat ini terjadi, Anda bisa’T Dapatkan ke data kecuali Anda membayar tebusan. Namun ini tidak dijamin dan Anda tidak boleh membayar!
- Dekriptor baru untuk Bianlian Tersedia, silakan klik di sini.
- Dekriptor baru untuk Ranhassan Tersedia, silakan klik di sini.
- Dekriptor baru untuk Megacortex Tersedia, silakan klik di sini.
- Dekriptor baru untuk Mafiaware666 Tersedia, silakan klik di sini.
- Dekriptor baru untuk Solidbit Tersedia, silakan klik di sini.
Kabar baik
Pencegahan dimungkinkan. Mengikuti nasihat keamanan cyber sederhana dapat membantu Anda menghindari menjadi korban ransomware.
Kabar buruk
Sayangnya, dalam banyak kasus, setelah ransomware telah dirilis ke perangkat Anda, ada sedikit yang dapat Anda lakukan kecuali Anda memiliki cadangan atau perangkat lunak keamanan di tempatnya.
Kabar baik
Namun demikian, kadang -kadang mungkin untuk membantu pengguna yang terinfeksi mendapatkan kembali akses ke file terenkripsi atau sistem yang terkunci, tanpa harus membayar. Kami telah membuat repositori kunci dan aplikasi yang dapat mendekripsi data yang dikunci oleh berbagai jenis ransomware.
Didekripsi
Pertempuran sudah berakhir untuk ancaman ransomware ini. Jika Anda telah terinfeksi salah satu jenis ransomware ini, klik tautan dengan namanya dan itu akan membawa Anda ke alat dekripsi.
Q&A ransomware
Kenali jawaban atas beberapa pertanyaan paling umum.
- Jika diserang, haruskah saya membayar tebusan?
- Mengapa begitu sulit untuk menemukan solusi tunggal melawan ransomware?
- Siapa korban ransomware?
Saran umum bukan untuk membayar tebusan. Dengan mengirimkan uang Anda ke penjahat cyber Anda’hanya akan mengkonfirmasi bahwa ransomware berfungsi, dan di sana’tidak ada jaminan Anda’akan mendapatkan kunci dekripsi yang Anda butuhkan sebagai imbalan.
- Europol
- Politie
- Layanan Web Amazon
- Barracuda
© 2021 – Tidak ada lagi tebusan
Kami menggunakan cookie di situs web No More Ransom untuk mendukung fitur teknis yang meningkatkan pengalaman pengguna Anda. Untuk informasi lebih lanjut, lihat Penafian Situs Web kami.
Cara mencegah ransomware di jaringan Anda ditambah alat terbaik
Kami menunjukkan kepada Anda beberapa teknik yang paling terbukti untuk membantu mencegah ransomware menginfeksi jaringan Anda, beberapa alat yang dapat membantu menghentikan serangan di jalurnya, dan praktik terbaik untuk membersihkan ransomware. Gunakan strategi terbaik ini untuk melindungi jaringan Anda, dan melindungi lingkungan Anda dari kehilangan data kritis yang tidak perlu, dan waktu henti.
Diperbarui: 25 April 2023
Apa itu ransomware?
Sementara sebagian besar virus dan malware mencoba mencuri data Anda, ransomware menyandera file Anda dengan mengenkripsi mereka dan hanya menyediakan kunci saat tebusan mereka telah dibayar. Infeksi biasanya dimulai ketika seseorang mencoba membuka lampiran dari email yang berisi kode jahat.
Virus mulai dengan diam -diam mengenkripsi segala sesuatu di PC lokal, dan drive jaringan apa pun yang dapat dipetakan ke sana. Jika ransomware bahkan lebih canggih, ia dapat mulai mencari jalan lain untuk pindah lebih dalam ke jaringan, seperti port RDP terbuka, atau saham jaringan tanpa jaminan.
Sejak awal 2000’S penyebaran ransomware telah tumbuh secara signifikan. Jenis serangan ini tidak hanya terus menjadi lebih mahal, tetapi mereka juga tumbuh dalam kompleksitasnya. Beberapa ransomware yang paling berbahaya dapat menghindari perangkat lunak antivirus yang paling populer dan bahkan bersembunyi saat itu’sedang dipelajari di lingkungan kotak pasir.
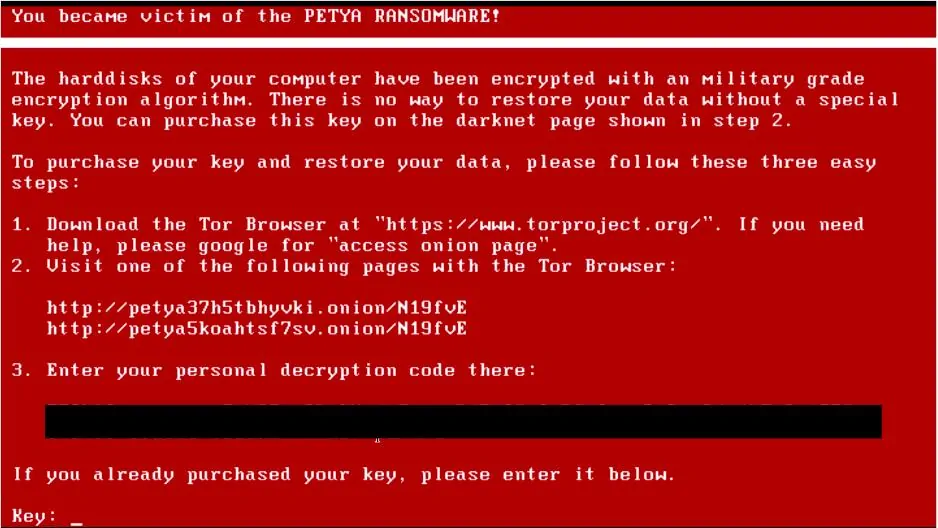
Serangan ransomware dapat dikenakan biaya korban di mana saja dari beberapa ratus, hingga puluhan ribu dolar untuk mendekripsi dan memulihkan file mereka dari penyerang. Pembayaran ini biasanya diminta dalam bentuk cryptocurrency seperti Bitcoin atau Monero.
Dalam kebanyakan kasus memulihkan file terenkripsi tanpa kunci dekripsi tidak mungkin. Itu’s mengapa itu’jauh lebih mudah untuk memposisikan jaringan Anda agar tidak terinfeksi.
Bagaimana mencegah infeksi ransomware
Keamanan jaringan paling baik diterapkan pada lapisan, dan mencegah ransomware tidak berbeda. Semakin banyak praktik keamanan yang Anda miliki, yang paling Anda mitigasi risiko infeksi ransomware.
Tambalan dan perbarui perangkat Anda
Dia’mudah tertinggal di tambalan dan pembaruan, tetapi selang kesadaran keamanan ini dapat terbukti menjadi bencana jika tidak diperbaiki. Pastikan server, PC, dan perangkat penyimpanan jaringan Anda ditambal dan terkini setidaknya sebulan sekali.
Tetap telinga untuk setiap nol-hari yang baru ditemukan atau tambalan keamanan darurat yang mungkin perlu dipasang lebih cepat dari jadwal. Menjaga jadwal tambalan yang ketat adalah cara mudah untuk memenangkan setengah pertempuran ketika datang untuk mencegah ransomware. Organisasi yang lebih besar dapat memperoleh manfaat dari penyebaran tambalan otomatis menggunakan beberapa alat manajemen tambalan.
Amankan port dan layanan Anda dari ransomware
Salah satu vektor serangan paling populer untuk ransomware telah rentan terhadap layanan desktop jarak jauh. Jika perangkat di jaringan Anda menggunakan protokol desktop jarak jauh untuk mendapatkan akses secara eksternal, Anda’LL ingin memastikan Anda’menggunakan praktik terbaik.
Hanya mengizinkan desktop jarak jauh melalui jaringan pribadi virtual (VPN). Di masa lalu, itu sudah cukup untuk menggunakan layanan desktop jarak jauh dengan port yang tidak standar dan kata sandi yang kuat. Hari ini, ini tidak cukup untuk menjaga jaringan Anda aman. Penyerang sekarang menggunakan alat pemindaian port yang canggih untuk menemukan layanan melalui port non-standar dan kemudian menjalankan serangan brute force yang kuat untuk mendapatkan akses.
Kerentanan kritis seperti bluekeep terus ditemukan, membuat jaringan rentan terhadap serangan ransomware yang dapat dicaci. Jika Anda harus menggunakan layanan desktop jarak jauh, pastikan hanya dapat diakses dari dalam VPN, atau dari daftar alamat IP yang masuk daftar putih. Ini juga akan membantu privasi online Anda saat menggunakan jaringan publik.
Pertimbangkan untuk menggunakan port yang tidak standar untuk layanan tertentu. Sedangkan ini bukan’T yang sangat mudah, itu memang menambah lapisan ketidakjelasan tambahan yang akan mengurangi bot yang menyelidiki jaringan mencari peluang untuk menyebabkan masalah.
Menghentikan ransomware di email Anda
Email adalah vektor serangan nomor satu dalam hal mendapatkan sistem yang terinfeksi dengan ransomware. Seringkali penyerang akan menggunakan email yang dibuat dengan baik yang menyamarkan malware mereka adalah faktur, dokumen kata, atau “terenkripsi” pesan.
Korban akan mengklik dokumen Word yang biasanya meminta mereka untuk melanjutkan tautan untuk melihat sisa dokumen. Tautan ini melakukan unduhan drive-by dan memulai penyebaran ransomware.
Ada lusinan metode yang berbeda yang bisa digunakan penyerang untuk menipu korban mereka dalam mengunduh dan melaksanakan ransomware mereka. Penyaringan email sangat penting dalam hal menyingkirkan beberapa buah gantung rendah.
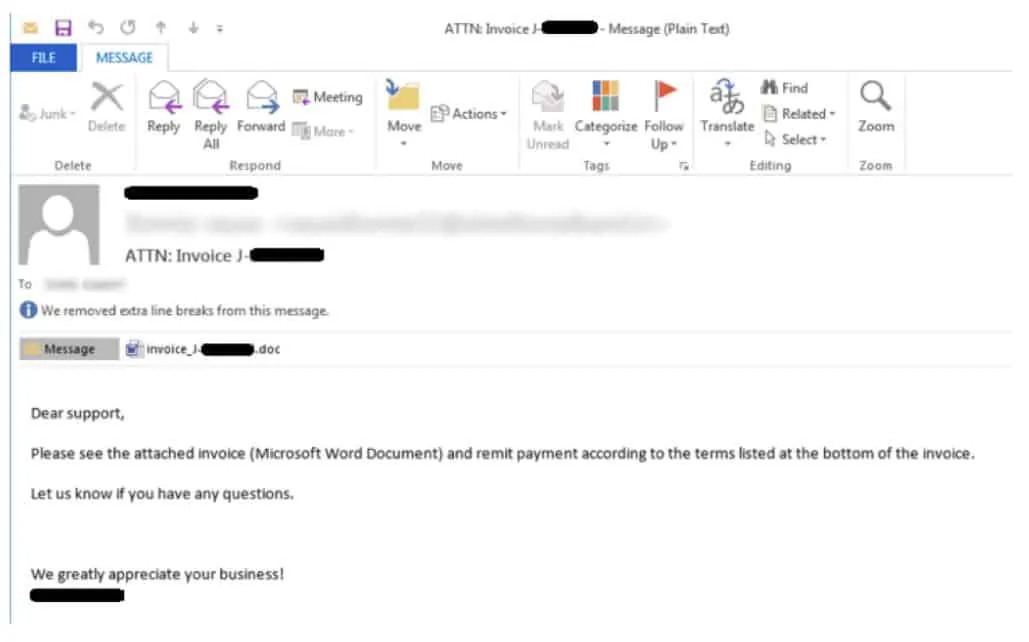
Cara umum bagi ransomware untuk menyebar adalah melalui makro jahat yang tertanam dalam dokumen kata. Sebagian besar firewall perusahaan sekarang memiliki penyaringan makro yang telah dikonfigurasi sebelumnya yang tidak hanya akan memindai dokumen tetapi juga menganalisis jika mengandung makro berbahaya.
Menyangkal semua dokumen yang berisi makro dan hanya masuk daftar putih domain spesifik adalah cara sederhana untuk sepenuhnya memotong seluruh jalan serangan. Produk lain seperti keamanan email vipre dapat mendeteksi dan menghapus tautan yang menurutnya berbahaya sebelum pengguna memiliki kesempatan untuk mengkliknya.
Praktik terbaik lainnya seperti menjalankan email Anda melalui layanan daftar hitam, dan membatasi ekstensi spesifik seperti .exe, .kelelawar, dan .Jar, juga akan membantu memerangi ransomware dan virus lainnya juga.
Bagian utama lain dari keamanan email adalah mendidik tim Anda tentang praktik terbaik, dan identifikasi email berbahaya. Kami’LL lebih menyentuh pendidikan nanti.
Membatasi akses untuk mencegah ransomware
Jika ransomware menemukan dirinya pada seseorang’S komputer, ada beberapa batasan yang dapat Anda lakukan untuk membantu mengisolasi dan menghentikan eksekusi dan penyebaran ransomware jika diunduh pada PC di jaringan.
Pastikan pengguna tidak memiliki hak istimewa administrator. Ketika pengguna lokal memiliki akses tidak terbatas ke PC mereka, ini memberikan ransomware penuh untuk tidak hanya menginfeksi PC lokal tetapi mulai menyelidik ke luar dan menginfeksi saham lain di jaringan.
Sebagian besar ransomware akan mencoba mengambil tindakan spesifik sebelum memulai enkripsi file. Mengunci pengguna’S akses ke salinan bayangan lokal, instalasi perangkat lunak, dan memiliki UAC yang cukup ketat bisa cukup untuk menghentikan eksekusi penuh kebanyakan ransomware.
Memastikan jaringan Anda tersegmentasi oleh grup keamanan dan subnet juga akan membatasi ruang lingkup kerusakan jika ransomware berhasil mengeksekusi pada PC di jaringan Anda.
Kebanyakan ransomware memanfaatkan lingkungan yang lemah ini dan tidak’t memiliki kemampuan untuk melakukan eskalasi hak istimewa. Memiliki pembatasan lokal dan domain yang menyeluruh dapat mencegah seluruh jaringan menjadi dikompromikan.
Metode yang sering diabaikan untuk menghentikan ransomware membatasi apa yang dapat dijalankan dari folder appData dan temp. Sejumlah besar serangan ransomware memanfaatkan folder appData dan temp untuk menginfeksi jaringan. Di bawah kebijakan grup Anda dapat dan harus membatasi jenis file apa yang diizinkan untuk dijalankan dari folder ini.
Memblokir file suka .exe, .kelelawar, dan .JS dari berjalan di dalam folder ini dapat berhenti bahkan ransomware paling sulit di jalurnya, bahkan jika itu berhasil melewati firewall dan antivirus lokal.
Membatasi folder AppData adalah langkah yang kuat terhadap ancaman ransomware, tetapi datang dengan ketidaknyamanannya. Anda’LL sering menemukan diri Anda masuk daftar putih aplikasi yang sah seperti LogMein atau GOTOMEETING, karena ada sejumlah program nyata yang menggunakan folder AppData.
Semua kebijakan keamanan ini dapat didorong keluar melalui skrip login, atau kebijakan grup.
Mencegah downtime ransomware dengan cadangan
Bahkan dengan praktik keamanan jaringan & perangkat terbaik di tempat, akan tiba saatnya di mana ancaman akan tergelincir melalui celah, dan itu mungkin memerlukan file dan program untuk dipulihkan dari cadangan baru -baru ini. Cadangan tambahan seharusnya sudah menjadi bagian inti dari jaringan bisnis apa pun untuk menghindari downtime.
Sementara cadangan yang solid menang’t tentu mencegah penyebaran ransomware, mereka pasti akan memberi Anda ketenangan pikiran dan bertindak sebagai polis asuransi jika ada yang salah. Pastikan Anda’Mengikuti praktik terbaik ketika datang untuk mencadangkan data penting di jaringan Anda.
Pastikan cadangan Anda tetap di luar lokasi atau di penyimpanan cloud. Jika terjadi bencana, apakah itu ransomware, gempa bumi, atau pembobolan, Anda’LL ingin salinan file Anda diangkat.
Memiliki solusi cadangan di luar premis memberi Anda fleksibilitas untuk memulai pemulihan bahkan jika seluruh kantor turun, atau perlu dipindahkan. Cadangan di luar lokasi mungkin membutuhkan waktu untuk pulih dari tergantung pada kecepatan internet Anda, dan jumlah data yang Anda miliki.
Cadangan di luar lokasi adalah solusi yang sangat baik terutama ketika dipasangkan dengan metode pemulihan yang lebih tersedia yang terletak di tempat.
Ada sejumlah solusi cadangan online yang dapat Anda pilih, berikut adalah beberapa favorit kami.
Simpan cadangan tambahan di tangan untuk penempatan cepat. Saat Anda’kembali pulih dari bencana atau ransomware menyerang Anda’tidak hanya melindungi data Anda, Anda’Simpan Perusahaan dari Potensi Downtime Potensial.
Bergantung pada ukuran organisasi Anda, satu jam downtime bisa menelan biaya puluhan ribu dolar. Ransomware telah melumpuhkan seluruh pemerintah daerah yang tidak memiliki kebijakan cadangan yang tepat. Perangkat lunak keamanan seperti StorageCraft’S shadowprotect bisa mengambil ‘Snapshots’ jaringan Anda dan pulih ke titik waktu yang Anda tentukan. Memiliki kekuatan untuk mengembalikan jaringan Anda dari satu jam sebelum bencana, membayar sendiri pada hari pertama.
Jaga agar punggung Anda aman. Di sana’tidak ada gunanya menginvestasikan waktu dan uang Anda ke dalam solusi cadangan jika dikompromikan bersama dengan yang lainnya selama serangan ransomware. Drive eksternal yang dicolokkan ke server akan mendapatkan data terenkripsi secepat apa pun di jaringan.
Cadangan harus dilakukan idealnya dari mesin terpisah, terisolasi dari semua lalu lintas lainnya di lingkungan. Ini melindungi cadangan Anda tetapi masih memberi Anda akses cepat ke mount virtual drive dengan cepat.
Komponen kedua dari ini adalah memastikan cadangan Anda dienkripsi dan dikunci tertulis. Ini tidak hanya mencegah perubahan yang tidak disengaja untuk mencadangkan data tetapi juga menghentikan ransomware dari mengenkripsi cadangan jika PC yang terisolasi entah bagaimana dikompromikan.
Perangkat lunak perlindungan ransomware terbaik
Metodologi kami untuk memilih alat perlindungan ransomware
Kami meninjau pasar untuk sistem perlindungan ransomware dan menganalisis alat berdasarkan kriteria berikut:
- Pemantauan Keamanan Sistem Konstan
- Perlindungan file
- Mengingatkan aktivitas yang tidak biasa di sekitar enkripsi file
- Sistem yang mengimplementasikan remediasi otomatis untuk mematikan aktivitas enkripsi
- Perlindungan untuk file sistem vital
- Uji coba gratis atau demo yang memberikan kesempatan untuk penilaian bebas biaya
- Nilai uang dari paket yang menyediakan pemantauan keamanan dengan harga yang wajar
Dengan kriteria seleksi ini dalam pikiran, kami mengidentifikasi beberapa sistem berguna yang harus Anda pertimbangkan untuk melindungi sistem Anda dari ransomware.
Dengan semua kebijakan keamanan dan langkah -langkah pemulihan ini di tempat, Anda’masih masih ingin mengandalkan perangkat lunak keamanan real-time proaktif yang dapat memantau jaringan Anda dan menghentikan ransomware di treknya. Di Sini’S Ringkasan cepat dari pilihan teratas kami untuk perlindungan ransomware.
- Editor Ancaman’Pilihan s Sistem berbasis cloud ini memiliki solusi sederhana namun efektif untuk perlindungan ransomware dan malware karena, secara default, ia memblokir semua perangkat lunak dari berjalan dan kemudian hanya mengizinkan sistem yang secara khusus Anda daftarkan dalam daftar putih untuk dieksekusi. Paket ini juga tersedia untuk integrasi dengan semua sistem RMM utama. Daftar untuk demo gratis.
- Manajer Acara Keamanan SolarWinds (uji coba gratis) Perangkat lunak pencegahan ransomware holistik terbaik untuk bisnis. Pelaporan fitur, audit, dan template peringatan yang dapat disesuaikan. Muncul dengan uji coba gratis 30 hari.
- SpinOne (uji coba gratis) Layanan berbasis cloud yang terintegrasi ke dalam platform SaaS paling populer untuk menyediakan sistem pencegahan kehilangan data dan sistem perlindungan ransomware. Akses uji coba gratis 15 hari.
- Kelola Manajer Kerentanan Plus (uji coba gratis) Temukan eksploitasi yang digunakan ransomware untuk menginfeksi sistem Anda dan memperbaikinya sebelum malware apa pun menyentuh sistem Anda dengan paket alat keamanan ini. Berjalan di Windows Server. Mulai uji coba gratis 30 hari.
- Kelola LOG360 (uji coba gratis) Paket besar alat keamanan ini menyediakan aktivitas pencatatan dan pemantauan integritas file dengan respons otomatis untuk memblokir aktivitas yang tidak sah, seperti enkripsi file. Berjalan di Windows Server. Mulai uji coba gratis 30 hari.
- Crowdstrike falcon mencegah Anti-virus generasi berikutnya berbasis perangkat ini melindungi dari berbagai jenis malware, termasuk ransomware. Tersedia untuk Windows, MacOS, dan Linux.
- Malwarebytes Perlindungan antivirus titik akhir dengan perlindungan ransomware bawaan.
- Alat anti-ransomware Kaspersky Pemasang mandiri gratis. Tersedia untuk perlindungan rumah dan bisnis.
1. Loker Ancaman (Akses Demo Gratis)
Ancaman Menyederhanakan strategi yang dibutuhkan untuk menangani ransomware – ini memblokir semua perangkat lunak dari berjalan. Tidak peduli program apa yang masuk ke titik akhir Anda, mereka bisa’t run. Platform memungkinkan Anda mengatur “Izinkan daftar,” yang merupakan ancaman’Nama untuk daftar putih. Perangkat lunak dalam daftar itu akan diizinkan untuk dieksekusi, jadi selama Anda tidak’t ransomware daftar putih, titik akhir Anda sepenuhnya dilindungi tanpa perlu mencadangkan data.
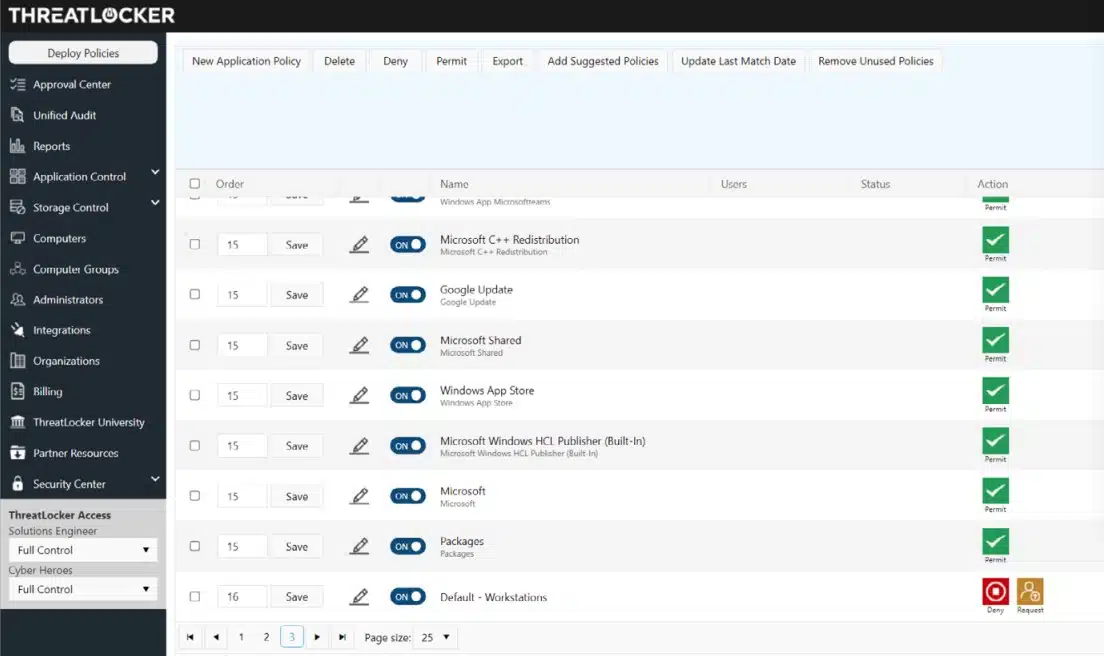
Terima kasih kepada Blok pada eksekusi, Manajer Sistem Don’Aku harus khawatir tentang pengguna yang menginstal perangkat lunak pilihan mereka sendiri dan segala jenis malware adalah dengan disabilitas oleh strategi. Ada kemungkinan bahwa malware akan menyelinap ke titik akhir Anda yang menyamar sebagai program lain yang sah. Misalnya, sepotong ransomware dapat dibuat dengan kata nama.exe pada file yang berisi. Namun, ancaman dapat mengetahui perbedaan antara program nyata dan palsu dengan melihat atribut file yang dapat dieksekusi, seperti ukuran.
Fitur Utama:
- Memblokir semua perangkat lunak secara default
- Memungkinkan perangkat lunak bernama berjalan
- Mengontrol akses sumber daya dengan perangkat lunak yang diizinkan
Produsen perangkat lunak endpoint membebankan biaya untuk setiap instalasi, jadi manajemen lisensi penting. Jika Anda membeli lima lisensi untuk sepotong perangkat lunak, Anda perlu membuat lebih pasti bahwa hanya lima salinan yang diinstal di situs Anda. Dengan Daftar izin fitur ancaman, Anda dapat melihat berapa banyak titik akhir yang memiliki setiap perangkat lunak. Anda menginstalnya sendiri dan Anda menyetujuinya dasar per-perangkat. Jadi, pengguna lain yang bekerja pada titik akhir yang tidak Anda lakukan’t instal paket itu bisa’t memilikinya. Jika mereka mencoba menginstalnya sendiri, itu menang’t bekerja, dan jika sepotong ransomware menyamar sebagai perangkat lunak hukum, ia menang’t run.
Seluruh platform ancrocker memiliki berbagai komponen yang memungkinkan Anda untuk memfokuskan keamanan sistem Anda untuk melindungi akses ke aplikasi bukan ke perangkat. Ini adalah langkah yang diperlukan saat ini karena banyak aplikasi yang digunakan bisnis adalah paket SaaS yang dihosting server cloud. Jadi, untuk bisnis yang sepenuhnya menggunakan aplikasi SaaS, memfokuskan keamanan pada perangkat lokal tidak berguna. Dengan Sistem Ancroplocker, Anda dapat mengamankan akses ke aplikasi apa pun di mana saja.
Pro:
- Cocok untuk jaringan hybrid
- Mengimplementasikan nol arsitektur kepercayaan (ZTA)
- Membuat Jaringan Virtual
Kontra:
- Tidak’T Sertakan manajer hak akses penuh
Pendekatan Ancaman Terkocok untuk Berurusan dengan Ransomware dan Mengelola Tim Terdistribusi Sulit Untuk Memahami. Cara terbaik untuk mempelajari konsep ancaman adalah mengakses demo sistem.
PILIHAN EDITOR
Ancaman adalah pilihan teratas kami untuk alat pencegahan ransomware karena secara otomatis memblokir semua perangkat lunak dari mengeksekusi. Strategi sederhana ini berarti bahwa semua sistem berbahaya segera ditangani. Ini termasuk strategi invasi ancaman persisten canggih dengan sistem seperti Trojans akses jarak jauh serta ransomware dan malware. Anda mengizinkan perangkat lunak resmi Anda dijalankan dengan mendaftarkannya di daftar putih. Daftar sistem yang disetujui ini juga berguna untuk pemindaian penghapusan malware berkala – apa pun yang bukan’t dalam daftar dihapus. Antara pemindaian, blok pada semua executable juga mencegah pengguna melanggar perjanjian lisensi perangkat lunak Anda dengan menginstal utilitas favorit mereka sendiri.
Unduh: Dapatkan demo gratis
OS: Berbasis cloud
2. Manajer Acara Keamanan SolarWinds (uji coba gratis)
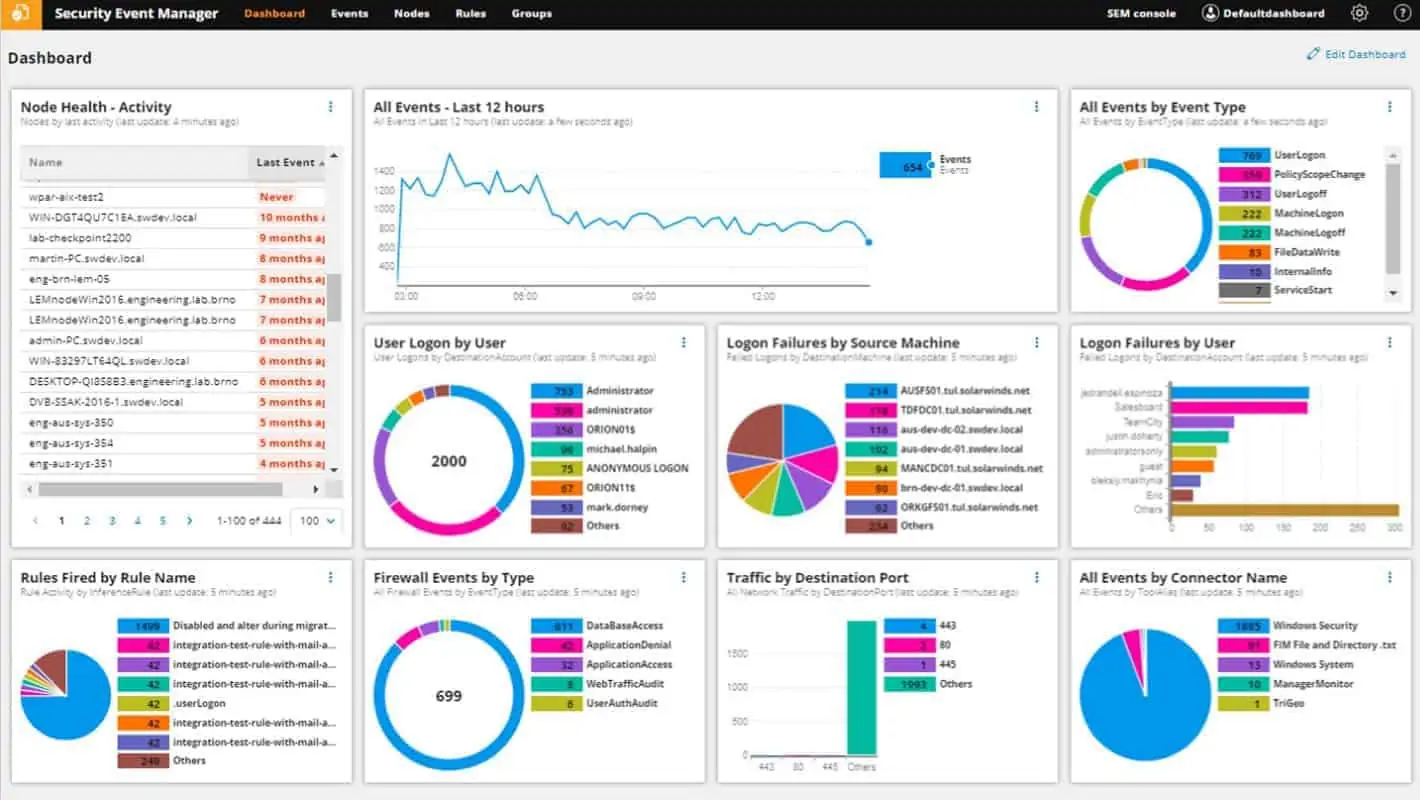
Manajer Acara Keamanan SolarWinds (SEM) adalah alat keamanan yang sangat dihormati untuk mencegah ransomware untuk lingkungan berukuran sedang hingga besar. Manajer Keamanan Acara Memberikan Keamanan Jaringan Tingkat Perusahaan dengan Harga Bisnis Kecil. Harga dimulai dari $ 2525 (£ 2019) tetapi Anda bisa mendapatkan uji coba fungsional 30 hari secara gratis untuk memastikannya’S yang tepat cocok untuk Anda.
Dasbor Manajer Acara Keamanan memantau dan mengingatkan Anda tentang sejumlah acara terkait keamanan di jaringan Anda dan berfungsi secara proaktif untuk menjaga perangkat di jaringan aman dan terkini. Meskipun program ini memiliki lusinan fitur yang menjadikannya alat keamanan yang kuat, kami’LL fokus terutama pada sifat anti-ransomware untuk artikel ini.
Fitur utama
- Pemantauan Integritas File
- Pemantauan Keamanan Sistem Melalui Analisis Log
- Deteksi Ancaman
- Respons otomatis
- Pelaporan Kepatuhan
Intelijen yang didukung komunitas dan deteksi berbasis ancaman. Manajer Acara Keamanan (SEM) memanfaatkan sejumlah sumber untuk selalu memiliki informasi terbaru tentang ancaman yang berkembang dan evolusi terbaru ransomware. Platform SEM terus diperbarui dengan analitik real-time, vektor serangan, dan server perintah dan kontrol jahat untuk memastikan tidak ada yang tergelincir melalui retakan.
Menyelam dalam dan melakukan analisis forensik dengan logging terperinci. Mudah menyaring dan memilah log jaringan Anda untuk menyesuaikan dan meningkatkan deteksi berbasis ancaman ransomware. Kompilasi log dari server, aplikasi, dan perangkat penyimpanan jaringan lainnya dengan fungsi pencarian yang dapat disesuaikan dan fitur visualisasi.
Secara otomatis mendeteksi dan menghentikan perilaku ransomware. Saat akun menjadi terganggu, mungkin sulit untuk mengidentifikasi akun itu dan menonaktifkan aksesnya. Dengan SEM’S monitor aktivitas, Anda dapat mengatur ambang batas yang telah ditentukan sebelumnya yang dapat memperingatkan Anda atau mengambil tindakan khusus terhadap akun itu. Identifikasi dengan cepat dan hentikan akun saat berperilaku jahat, mengubah ekstensi file, atau mencoba eskalasi hak istimewa di dalam jaringan Anda.
Pro:
- Mudah digunakan-menampilkan banyak templat, dasbor, dan monitor yang dilakukan untuk Anda
- Memberikan perlindungan ransomware otomatis dengan kecerdasan buatan
- Lebih dari 700 peringatan yang telah dikonfigurasi sebelumnya, aturan korelasi, dan templat deteksi memberikan wawasan instan saat menginstal
- Aturan respons ancaman mudah dibangun dan menggunakan pelaporan cerdas untuk mengurangi positif palsu
- Fitur pelaporan dan dasbor bawaan membantu Anda melacak masalah dan mendokumentasikan kinerja dari waktu ke waktu
Kontra:
- Fitur -fitur padat – membutuhkan waktu untuk sepenuhnya menjelajahi semua fitur
Keseluruhan, Manajer Acara Keamanan SolarWinds memiliki ratusan aturan korelasi out-of-the-box yang dapat mengingatkan Anda akan perilaku yang mencurigakan secara real-time. Anda juga dapat mengatur aturan baru dengan berkat normalisasi data log. Dasbor memberi Anda pusat perintah untuk mengidentifikasi potensi kerentanan jaringan.
SEM beroperasi di lingkungan Windows dan dapat diinstal pada Windows Server 2012-2016. SolarWinds menawarkan a Uji coba gratis 30 hari untuk SEM.
3. Perlindungan ransomware spinOne (uji coba gratis)
Putaran.ai spinone berspesialisasi dalam perlindungan data untuk platform SaaS. Ini secara khusus terintegrasi dengan Google Workspace (G Suite), Microsoft 365, dan Salesforce. Alat menonton aktivitas dalam sistem penyimpanan data, memindai koneksi API untuk aktivitas malware dan melacak perilaku pengguna untuk aktivitas manusia jahat. Layanan ini juga menyediakan fungsi cadangan dan pemulihan, jadi Anda tidak akan pernah tergoda untuk membayar tebusan.
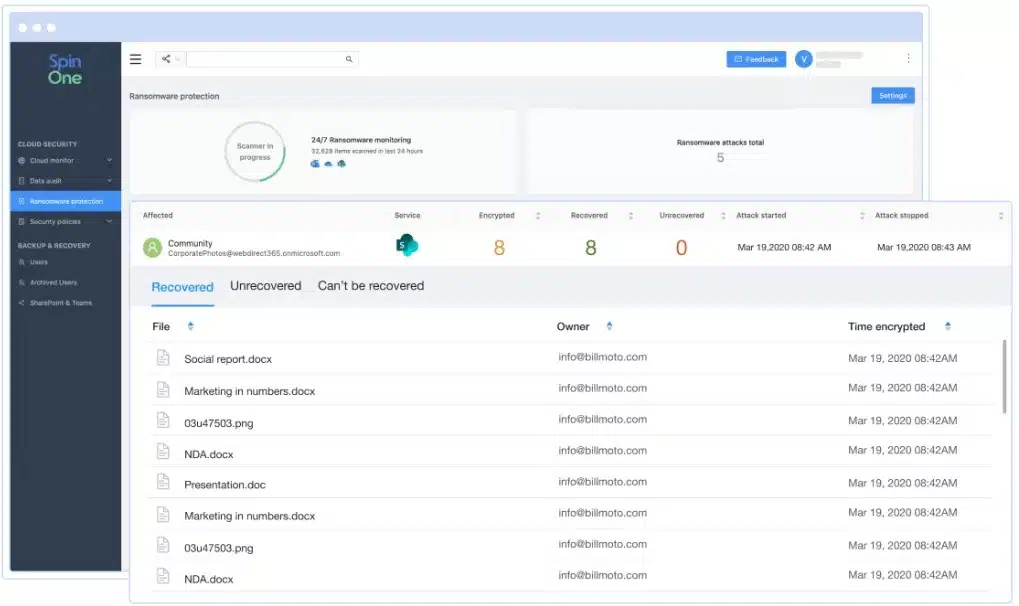
Sistem cadangan spinOne secara otomatis membuat repositori untuk file Anda dan meng -host mereka di AWS, GCP, atau Azure. Anda juga dapat memilih untuk mendapatkan salinan kedua yang disimpan di perangkat lokal di kantor Anda. Alat ini mengambil cadangan level file penuh dan tambahan. Namun, ini memindai semua file secara konstan dan memblokir pergerakan file yang diperbarui ke cadangan jika aktivitas ransomware terdeteksi.
Fitur Utama:
- Pemindaian ransomware
- Cadangan dan pemulihan
- Teknisi dan analis keamanan siber
- Jaminan pemulihan
Toko file cloud menang’t menjalankan kode, jadi Anda tidak’T perlu khawatir tentang ransomware yang beroperasi langsung di dalam server file Anda. Sebaliknya, sistem penyimpanan SaaS ini dapat dikompromikan melalui akses aplikasi jarak jauh yang difasilitasi melalui API. Saat mengidentifikasi file yang rusak, SpinOne segera memutuskan semua akses API dan mengisolasi file yang rusak.
Setelah memberi tahu Anda tentang serangan ransomware, sistem menyelidiki sumber ransomware dengan melacak melalui log akses filenya. Setelah memberikan laporan lengkap tentang serangan itu, layanan SpinOne menghapus file yang rusak dan menggantinya dengan salinan bersih yang diambil dari repositori cadangan.
Pro:
- Pemindaian ransomware dan malware
- Pemantauan File untuk Perlindungan Data Sensitif
- Janji pemulihan bencana 2 jam
- Cadangan dan Pemulihan Data
Kontra:
- Hanya melindungi platform cloud tertentu, tidak semua
Layanan SpinOne tersedia dalam tiga edisi: SpinOne untuk Microsoft 365, SpinOne for G Suite, dan SpinOne for Salesforce. Layanan Salesforce memiliki lebih sedikit fasilitas dalam rencana, hanya dengan sistem cadangan dan pemulihan., Dua paket lainnya menawarkan pelacakan perilaku pengguna, audit kepatuhan, penilaian risiko, dan pencegahan kehilangan data serta pemindaian ransomware dan malware. Anda dapat mengakses salah satu dari paket ini dengan a Uji coba gratis 15 hari.
4. Kelola Manajer Kerentanan Plus (uji coba gratis)
Pergunakan bencana dengan menutup eksploitasi dengan Kelola Manajer Kerentanan Plus Plus Sebelum produsen ransomware menemukannya. Ini adalah pemindai kerentanan dengan manajer patch yang dibundel dan bahkan dapat melihat kelemahan nol dan menutupnya.
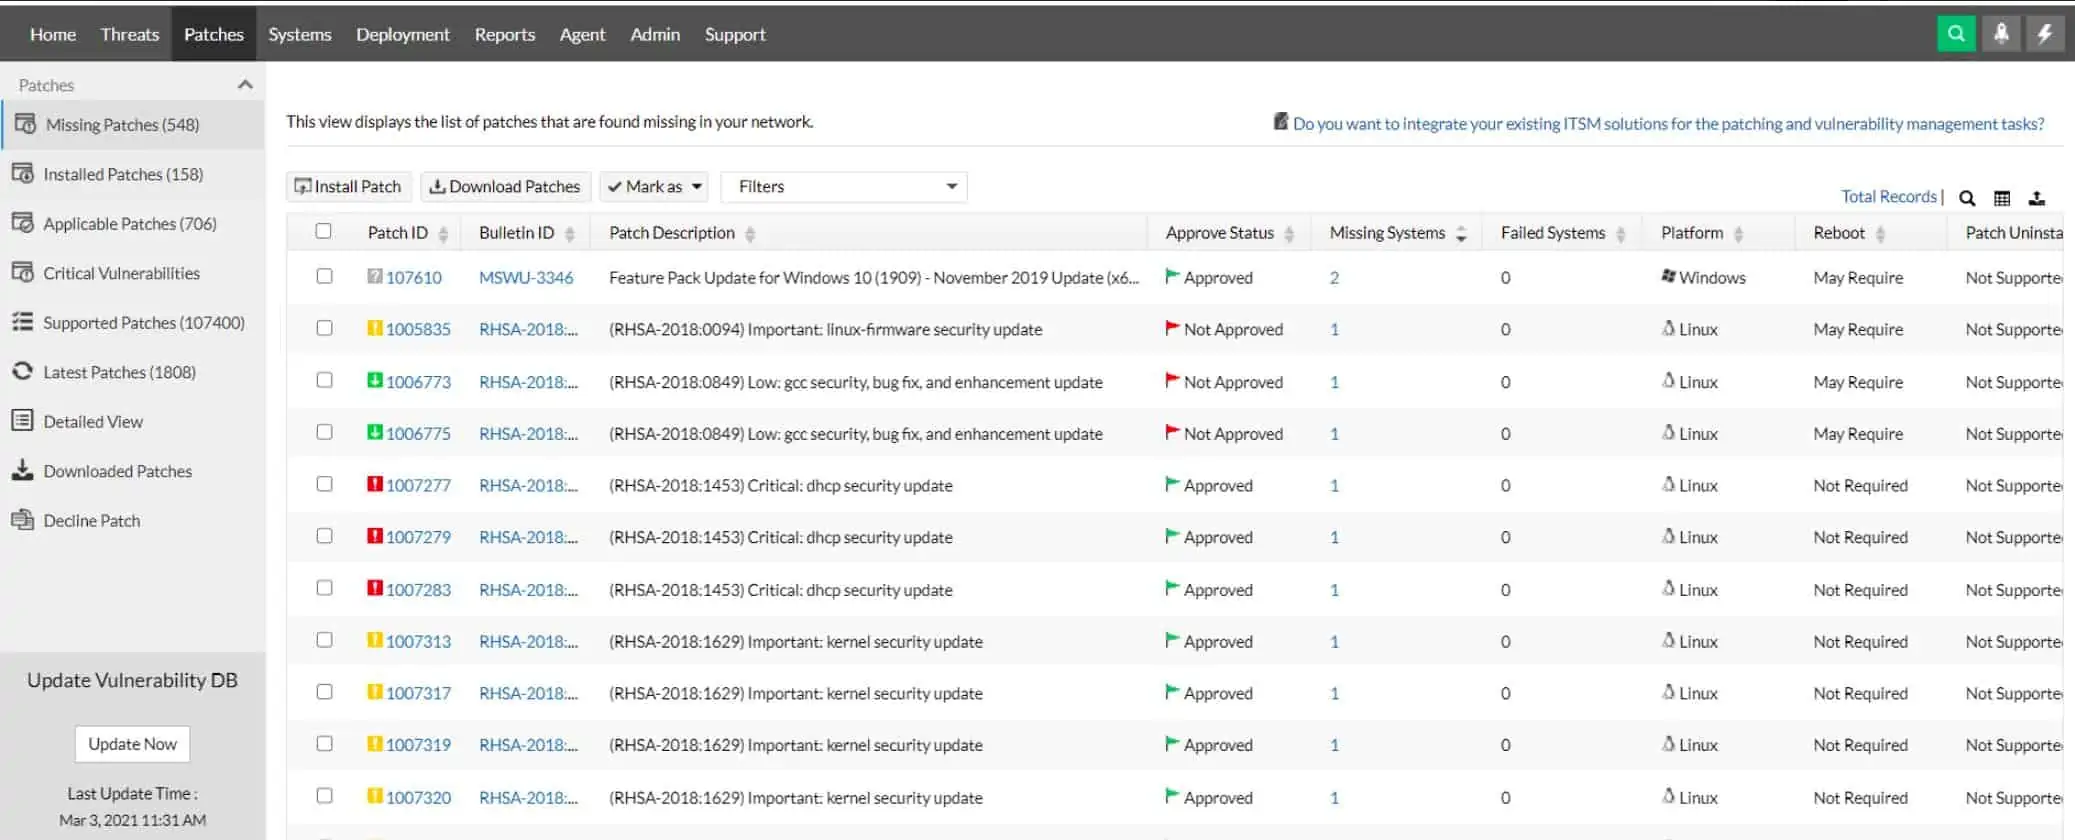
Anda tidak dapat memprediksi kelemahan sistem apa yang akan digunakan gelombang ransomware berikutnya untuk masuk ke sistem Anda, jadi mengeraskan semuanya terhadap segala kemungkinan serangan dengan paket perangkat lunak ini. Paket Vulnerability Manager Plus berjalan di Windows Server tetapi mencapai di seluruh jaringan Anda untuk memindai semua perangkat Anda yang menjalankan Windows, MacOS, dan Linux. Siklus pemindaian terjadi setiap 90 menit dan melihat melalui inventaris perangkat lunak setiap perangkat, mencari paket dan perangkat lunak yang tidak sah yang telah ditandai sebagai akhir kehidupan.
Fitur Utama:
- Pemindaian Kerentanan
- Manajemen tambalan
- Pengerasan Sistem
- Penilaian Risiko Server Web
Semua perangkat lunak saat ini dan resmi dan OS dipindai untuk risiko. Ini melibatkan memeriksa status tambalan mereka dan melihat konfigurasi mereka. Jika tambalan tersedia, manajer kerentanan plus memicu manajer patch yang merupakan bagian dari bundel. Kesalahpahaman perangkat lunak dan perangkat keras dan disorot untuk tindakan dan sistem bahkan dapat menghasilkan skrip untuk menyelaraskan interaksi perangkat dan perangkat lunak untuk menghapus titik masuk untuk malware dan penyusup.
Aset Web sangat terpapar pada serangan potensial sehingga layanan penilaian risiko kerentanan dalam sistem manajemen ini memperhatikan aset lancar, mencari peluang yang dapat digunakan peretas untuk menginfeksi situs web atau menyerang layanan Anda.
Pro:
- Dapat melihat kelemahan keamanan bahkan sebelum dipublikasikan
- Termasuk sistem untuk mendeteksi dan menutup eksploitasi
- Menyediakan manajer tambalan otomatis di suite
- Mencatat semua penemuan dan tindakan untuk pelaporan kepatuhan
Kontra:
- Tidak’t meluas ke platform cloud
Kelola Mendapat Menyediakan Edisi Gratis Manajer Kerentanan Plus, yang terbatas untuk melindungi 25 perangkat. Versi berbayar ditawarkan untuk uji coba gratis 30 hari.
5. Kelola LOG360 (uji coba gratis)
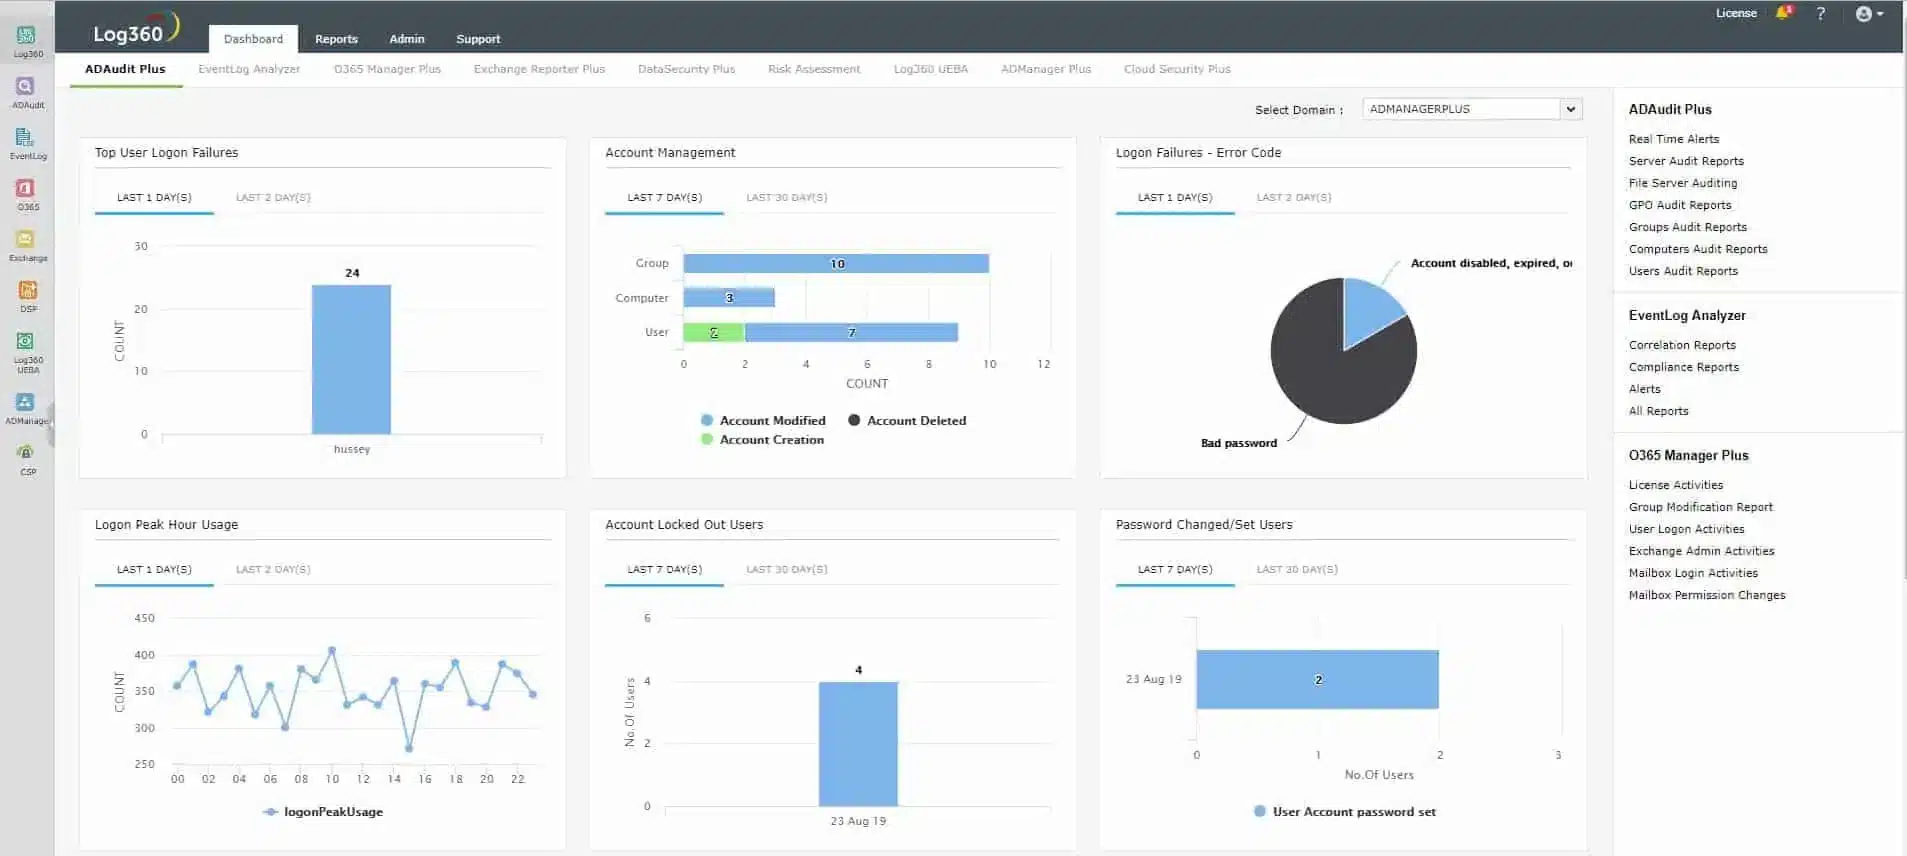
Mengelola LOG360 menyediakan sebuah Feed Ancaman Intelijen, Yang mencantumkan alamat sumber peretas terkenal dan metode yang baru digunakan. Ini memungkinkan SIEM untuk memindai catatan log dan aktivitas jaringan untuk mencari komunikasi dari sumber -sumber tersebut. Sementara itu, monitor integritas file mencari tindakan yang tidak terduga pada file dan Anda dapat menentukan bahwa itu mengingatkan tindakan enkripsi apa pun.
Fitur Utama:
- Alamat IP dan daftar hitam domain
- Penebangan aktivitas
- Pemantauan Integritas File
- Deteksi perilaku anomali
Paket termasuk Analisis Perilaku Pengguna dan Entitas (Ueba). Ini mencatat semua aktivitas per akun pengguna dan per perangkat. Malware, seperti ransomware dapat terlihat ketika aktivitas pada titik akhir tiba -tiba berubah.
Sistem manajemen mencakup banyak modul yang berbeda, yang mungkin sulit dikoordinasikan. Namun, a Orkestrasi Keamanan, Otomatisasi, dan Respons Unit (melambung) di bundel menangani masalah itu. Ini menyediakan antarmuka tunggal di mana Anda menentukan tindakan untuk diterapkan pada deteksi ancaman. Tindakan ini akan melibatkan beberapa modul dan juga alat pihak ketiga.
Ketika sebuah Ransomware Tindakan enkripsi diidentifikasi, sistem Anda akan segera menangguhkan akun pengguna yang terlibat dan memblokir semua komunikasi dengan alamat IP apa pun yang telah diidentifikasi terlibat dalam memandu malware.
Pro:
- Perlindungan Data Sensitif untuk Kepatuhan Standar
- Tanggapan otomatis
- Interaksi dengan alat pihak ketiga
Kontra:
- Terlalu besar untuk dikelola oleh bisnis kecil
Mengelola LOG360 adalah paket di tempat yang berjalan Windows Server. Namun, ia dapat mengumpulkan log dari sistem operasi lain, perangkat jaringan, dan platform cloud. Ini berinteraksi dengan alat pihak ketiga, seperti firewall dan malware untuk mendapatkan kecerdasan lebih lanjut tentang aktivitas sistem. Anda dapat memeriksa log360 dengan uji coba gratis 30 hari.
6. Crowdstrike falcon mencegah
Crowdstrike falcon mencegah adalah sistem anti-virus generasi berikutnya yang menginstal pada titik akhir. Paket ini tersedia untuk Windows, MacOS, dan Linux. Merek Falcon adalah keluarga produk cybersecurity yang bekerja dalam kombinasi dengan Falcon Prevent. Falcon Prevent System adalah produk dasar dalam kisaran dan bertindak sebagai agen titik akhir untuk sistem Falcon lainnya, yang semuanya berbasis cloud.
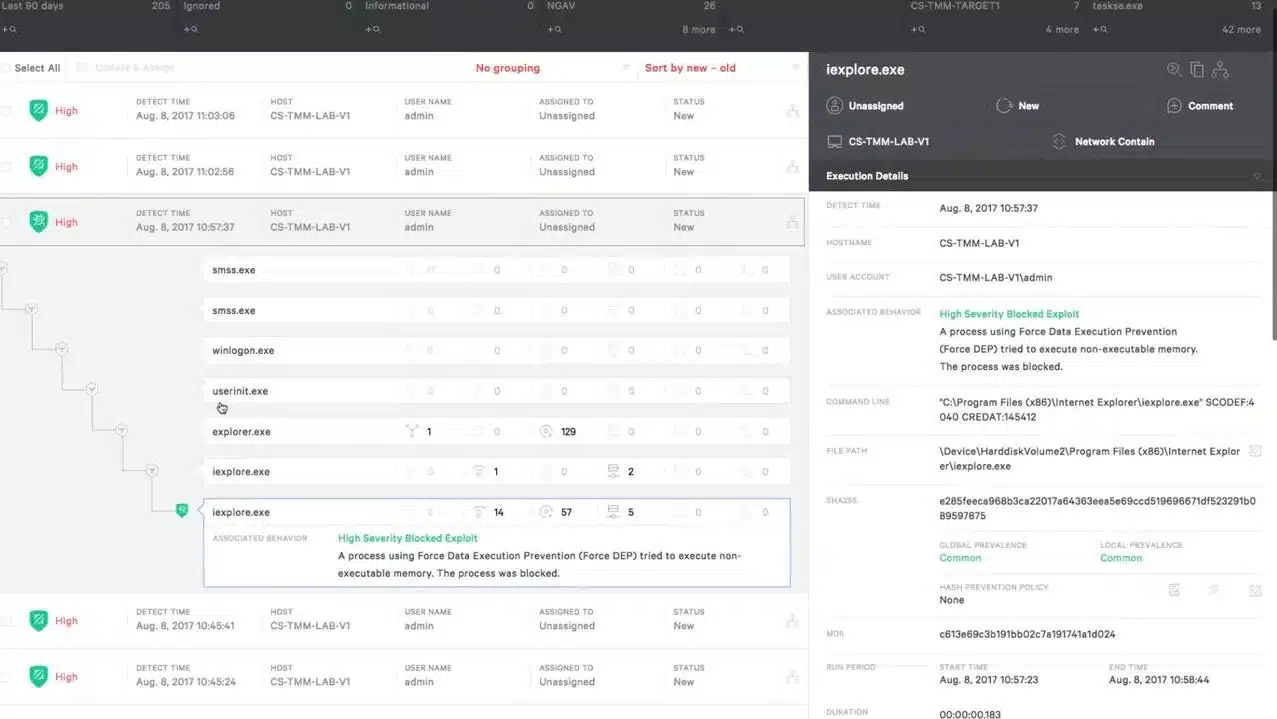
Falcon Prevent System mampu mendeteksi berbagai malware, termasuk ransomware. Sistem deteksi dalam alat ini berbasis anomali. Ini berarti bahwa paket tersebut menetapkan dasar aktivitas normal per pengguna pada perangkat dan kemudian mencari aktivitas yang tidak’T cocok dengan pola itu. Perilaku anomali ini kemudian ditandai untuk penyelidikan lebih lanjut.
Fitur utama
- Dapat menemukan serangan tanpa fileless dan bebas malware
- Mencari aktivitas yang tidak biasa
- Diperbarui oleh platform Falcon
- Terus bekerja jika perangkat sedang offline
Deteksi ransomware. Sistem mendapatkan indikator serangan (IOA) dari platform Falcon dan ini memandu deteksi ancaman. Alat ini akan menetapkan dasar aktivitas normal dan kemudian mencari aktivitas yang berbeda. Peristiwa yang tidak biasa dibandingkan dengan IOA.
Pemblokiran ransomware. Unduhan tak terduga diblokir dengan mengisolasi file dan menggambar pengguna’Sataran ke file baru. File karantina dapat dirilis secara manual.
Respons ransomware. Jika aktivitas yang mencurigakan diidentifikasi, cegah akan membunuh prosesnya.
Remediasi ransomware. Sistem Pencegahan membersihkan setelah serangan yang dikonfirmasi dengan menghapus semua file yang terkait dengan malware yang diblokir.
Pro:
- Respons cepat, berkat intelijen ancaman
- Pendekatan fleksibel dengan deteksi anomali yang dapat memblokir serangan nol
- Juga mengidentifikasi aktivitas penyusup
- Dapat menghubungkan suite malware untuk dideteksi dan remediasi
Kontra:
- Hanya tindakan setelah ransomware sudah diinstal dan dipicu
Anda dapat mulai dengan uji coba gratis 15 hari.
7. Malwarebytes Anti Ransomware Software
Malwarebytes (MBAM) Pertama kali menemukan jalannya ke pasar dengan memberikan perlindungan malware tingkat konsumen yang berkualitas untuk workstation individu. Maju cepat beberapa tahun dan Malwarebytes sekarang membawa tingkat perlindungan ransomware berkualitas yang sama dengan lingkungan bisnis dengan program anti-malware tingkat bisnisnya. Sementara Malwarebytes menawarkan payung layanan perlindungan jaringan, kami’LL hanya fokus pada kemampuan pertahanan ransomware -nya.
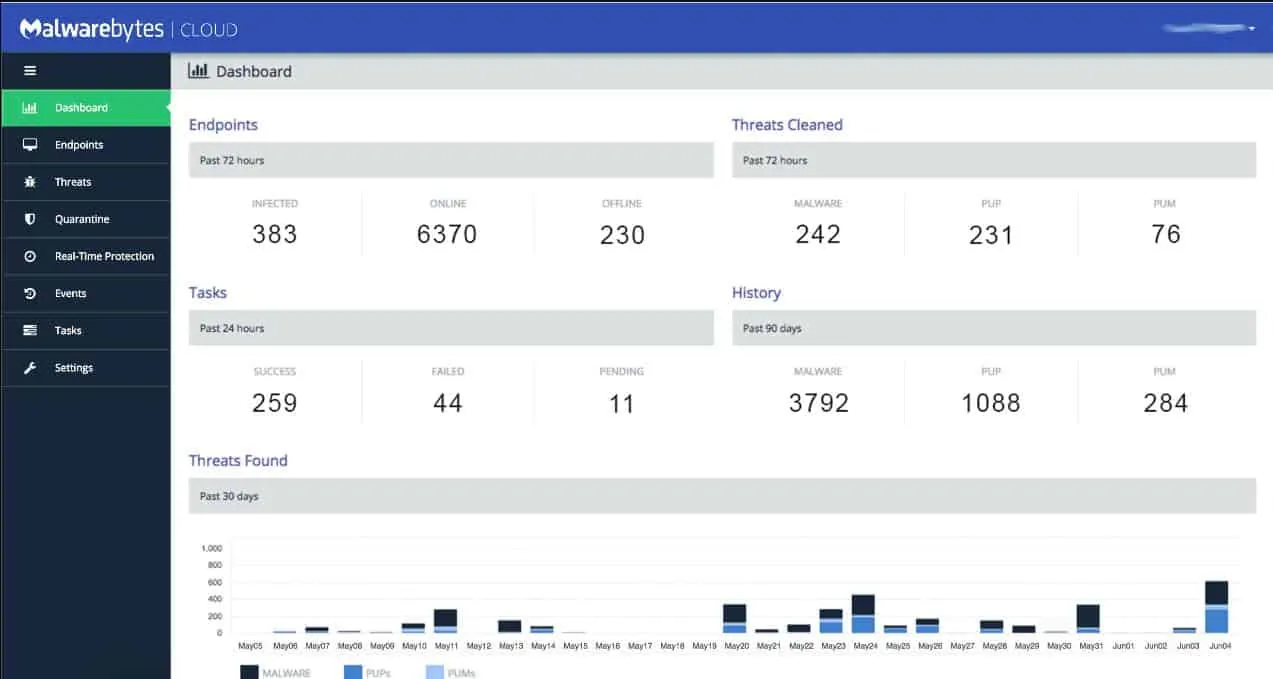
Pada hari -hari awal perangkat lunak pencegahan ransomware malwarebytes tersedia sebagai produk mandiri beta. Teknologi ini sekarang menjadi fitur inti yang dibangun langsung ke Malwarebytes Premium yang tersedia di platform Android, Windows, dan Apple. Malwarebytes Premium mulai dari $ 39.99 (£ 31.99) setahun per perangkat untuk konsumen dan $ 119.97 (£ 95.96) setahun untuk 3 perangkat untuk usaha kecil. Anda bisa mendapatkan rincian penuh dari harga bisnis mereka Di Sini. Secara keseluruhan itu’S Paket Keamanan Internet yang sangat baik.
Fitur utama
- Melindungi Windows, MacOS, iOS, dan Android
- Pemantauan Keamanan Titik Akhir Konstan
- Deteksi ancaman berbasis AI
- Membuat poin pemulihan untuk rollback sistem
Pencegahan ransomware real-time. MBAM memantau setiap titik akhir hidup untuk mendeteksi aktivitas ransomware. Ini termasuk mengenali eksekusi kode jarak jauh, perubahan berbahaya pada registri, dan enkripsi Rouge pada mesin.
Deteksi dan pembelajaran mesin ransomware. Profil ancaman yang dibangun dari pembelajaran mesin membantu mengidentifikasi secara proaktif dan menghentikan ransomware sebelum dapat menyebar. Teknologi ini membuat Anda tetap di depan varian ransomware yang secara tradisional menghindari sidik jari malware yang diketahui.
Opsi pemulihan ransomware. Malwarebytes menggunakannya’Teknologi rollback ransomware untuk membuat cache lokal sistem dan file data Anda. Cache ini dilindungi dan dapat diaktifkan kembali jika ransomware tidak berhasil.
Pro:
- Memberikan wawasan tingkat tinggi tentang ancaman dan kesehatan aset dari perangkat di seluruh jaringan
- Mengidentifikasi proses dan perilaku berbahaya
- Menawarkan perlindungan botnet serta perlindungan dari ancaman berbasis browser
- Menawarkan versi gratis
Kontra:
- Ingin melihat uji coba produk lengkap yang lebih lama untuk pengujian
8. Alat anti ransomware Kaspersky
Kaspersky’Al Tool Anti Ransomware (KART) baru -baru ini telah dirubah dan dibebaskan untuk siapa saja yang ingin mencobanya. Solusi premium mereka menawarkan manajemen tambalan otomatis pengguna dan bisnis, dukungan perangkat lunak, dan 20+ teknologi deteksi ancaman lainnya. Kart saat ini dihargai $ 39.00 (£ 31.99) untuk 3 perangkat rumah dan $ 53.99 (£ 43.19) untuk 3 perangkat di lingkungan bisnis. Kasperksy’Alat anti-ransomware kompatibel dengan lingkungan OS Windows.
Fitur utama
- Ditawarkan dalam versi gratis dan berbayar
- Berjalan di windows
- Memblokir enkripsi yang tidak sah
Memblokir enkripsi di sumbernya. Sama seperti alat keamanan lainnya, kart dapat mendeteksi dan memblokir kedua eksekusi ransomware jarak jauh lokal. Itu dapat mendeteksi saat enkripsi file sedang dicoba dan menghentikan proses itu dari finishing.
Bekerja bersama dengan alat lain. Kart memiliki kemampuan unik untuk berjalan bersama dengan perangkat lunak antivirus lainnya. Sementara sebagian besar alat antivirus akan saling bertarung dan menyebabkan masalah, Kart tampaknya dapat berjalan berdampingan dengan titik akhir keamanan lainnya yang ada.
Mendeteksi lebih dari sekedar ransomware. Selain serangan ransomware, KART dapat mendeteksi penambangan kripto ilegal, infeksi adware, dan objek barang-barang risiko pada PC titik akhir.
Pro:
- Sepenuhnya gratis
- Instalasi Sederhana – Konfigurasi Sedikit Dibutuhkan
- Bagus untuk usaha kecil dan pengguna rumah
Kontra:
- Bukan pilihan terbaik untuk jaringan perusahaan
Kesimpulan
Dia’jelas bahwa ancaman ransomware ada di sini untuk tetap, dan hanya semakin maju seiring berjalannya waktu. Berita baiknya adalah sekarang ada lebih banyak alat perangkat lunak dan langkah -langkah keamanan perangkat yang dapat Anda gunakan sekarang untuk membantu menjaga jaringan Anda aman.
Semua alat yang disebutkan di atas tersedia sebagai uji coba gratis, jadi cobalah beberapa dan lihat perlindungan ransomware mana yang tepat untuk Anda.
Pernahkah Anda mengalami serangan ransomware sebelumnya? Apakah Anda bisa pulih? Biarkan komentar tentang pengalaman Anda di bagian komentar di bawah ini.
Lindungi Jaringan Anda dari FAQ Ransomware
Bagaimana mencegah serangan ransomware wannacry?
Langkah pertama yang harus diambil untuk mencegah serangan WannaCry adalah meningkatkan versi Windows atau Windows Server Anda. WannaCry tidak’T Serang Windows 8, Windows 10, Windows Server 2008, Windows Server 2012, atau Windows Server 2016. Buat cadangan reguler dari sistem Anda sehingga semuanya dapat dipulihkan segera setelah serangan terjadi.
Apakah mengenkripsi hard drive Anda mencegah ransomware?
TIDAK. Mengenkripsi hard drive Anda adalah tindakan keamanan yang valid terhadap pencurian data. Namun, data terenkripsi dapat dienkripsi lagi. Ketika enkripsi Anda sendiri berada di bawah enkripsi ransomware, data Anda dianggap tidak dapat diakses seperti yang seharusnya jika Anda tidak tahu’t mengenkripsi itu.
Dapat ransomware menyebar melalui jaringan?
Ya. Titik masuk tradisional ransomware adalah melalui lampiran email. Namun, modul replikasi rangkaian virus dapat mengeksplorasi dan mengeksploitasi kerentanan yang diketahui untuk mencapai perangkat lain yang dapat diakses ke komputer yang terinfeksi melalui jaringan.
Apa yang ada di artikel ini?
- Apa itu ransomware?
- Membatasi akses untuk mencegah ransomware
- Mencegah downtime ransomware dengan cadangan
- Perangkat lunak perlindungan ransomware terbaik
- Lindungi Jaringan Anda dari FAQ Ransomware
Layanan Keamanan Terkelola
Lindungi Data Kritis Anda, Pantau Lingkungan Anda Untuk Gangguan dan Tanggapi Insiden Keamanan Dengan Layanan Keamanan Dikelola 24/7.
Layanan profesional
Layanan profesional
Tertarik untuk mendapatkan penawaran? Hubungi kami hari ini dan cari tahu bagaimana layanan keamanan siber profesional kami dapat membantu Anda melindungi bisnis Anda, memperkuat postur keamanan Anda dan memenuhi persyaratan kepatuhan
EMEA Cybersecurity
Tentang kami
Keamanan Sistem Hitachi’S misi adalah membuat internet menjadi tempat yang lebih aman
Untuk semua, untuk memanfaatkan potensi penuh untuk menghubungkan orang dan bisnis bersama untuk membangun hubungan kepercayaan yang dapat menjadi katalisator kolaborasi bebas kekhawatiran dan inovasi tanpa batas.
Hubungi kami
- Rumah
- Layanan Keamanan Terkelola
- Intelijen Ancaman Cyber (Baru)
- Ancaman & Pemantauan Acara Keamanan & Manajemen Log
- Program Penilaian Kerentanan yang dikelola
- Manajemen risiko
- Keamanan yang dikelola untuk kepatuhan PCI-DSS
- Pemantauan Keamanan Cloud (AWS/Azure/M365)
- Deteksi & Respons Titik Akhir
- Deteksi & Respons Jaringan
- Layanan Deteksi Intrusi
- Forensik Digital & Respons Insiden
- Pemantauan Manajemen Integritas File
- Perlindungan DDOS
- Ancaman Intelijen Layanan (Pemantauan Web Gelap)
- Program Kesadaran Keamanan
- Layanan profesional
- Pengujian Penetrasi
- Penilaian Kerentanan IT/OT
- Penilaian Aplikasi (Tinjauan Web/Seluler/Kode)
- Teknik Sosial dan Kesadaran Keamanan
- Ulasan Konfigurasi Keamanan
- Ulasan Arsitektur Keamanan
- Penilaian kompromi
- Penilaian postur keamanan
- Layanan Pemindaian Aplikasi Web
- Pengembangan Program Keamanan Perusahaan
- Manajemen Risiko IT/OT
- Penilaian Kontrol Keamanan (ISO, NIST, COBIT, SAN)
- Kepatuhan PCI DSS
- Kepatuhan cepat
- CISO Virtual
- Kebijakan dan Prosedur Keamanan
- Penilaian Kematangan Arsitektur Keamanan
- DPO sebagai layanan
- Forensik digital
- Penilaian kompromi
- Perencanaan & Penanganan Respons Insiden
- Layanan Keamanan yang Dikelola untuk Eropa
- Layanan Profesional untuk Eropa
- Hubungi Kami – Kantor Eropa
- Tentang kami
- Mitra
- Rewind mingguan
- Siaran pers
- Fitur Media
- Blog
- Brosur
- Video
- Karier
- Acara
- CSR
Anda’telah terinfeksi ransomware… sekarang apa? Dan apa saja tips yang efektif untuk mencegah infeksi ransomware?
Ransomware mungkin turun dalam sejarah manusia sebagai salah satu serangan cyber-cyber yang paling menyeramkan, mengenkripsi file dan dokumen terlebih dahulu, kemudian memeras uang untuk mendekripsi mereka. Dalam kasus baru -baru ini, 110 panti jompo di seluruh U.S. terpengaruh ketika perusahaan IT yang melayani mereka dipukul oleh strain ransomware, ryuk. Pusat perawatan tidak dapat mengakses catatan medis, salah satu juru bicara yang berbicara tentang kemungkinan kematian pasien karena infeksi malware. Permintaan tebusan senilai $ 14 juta bitcoin tidak terjangkau untuk perusahaan IT.
Ransomware adalah jenis malware yang terus menyebabkan kekacauan di seluruh dunia. Laporan dari McAfee menemukan bahwa serangan ransomware telah meningkat sebesar 118% menjadi Q1 2019.
Rumah sakit, sekolah, perusahaan TI, lembaga keuangan, semua jenis organisasi adalah target untuk ransomware pada tahun 2019. Faktanya, lebih dari 500 sekolah di U.S. adalah korban ransomware.
Selain itu, biaya ransomware terus berputar, tiga kali lipat pada tahun 2019; biaya rata -rata menjadi $ 36.295 USD.
Bersiap untuk serangan ransomware adalah tindakan positif yang harus dibangun oleh semua perusahaan ke dalam rencana keamanan strategis mereka.
Bagaimana infeksi ransomware terjadi?
Untuk memahami tindakan apa yang dapat membantu melindungi perusahaan Anda dari ransomware, Anda perlu tahu bagaimana ransomware menginfeksi jaringan perusahaan.
Penjahat dunia maya menggunakan sejumlah metode yang dicoba dan diuji untuk memulai infeksi; Beberapa yang paling terkenal termasuk:
Email phishing
Phishing masih merupakan metode yang sangat sukses yang digunakan untuk menginfeksi jaringan komputer dengan ransomware. Faktanya, intervensi manusia diperlukan untuk hampir semua serangan cyber dan rekayasa sosial adalah cara utama untuk memanipulasi pengguna akhir.
Drive-by-downloads
Situs web atau iklan online yang berisi malware, adalah titik masuk ke infeksi ransomware pada pengguna akhir’mesin S; kerentanan di browser atau perangkat lunak lain yang memfasilitasi infeksi. Seringkali, pengguna bahkan tidak menyadari infeksi telah terjadi, kit eksploitasi berbasis web mencari cacat perangkat lunak, kemudian menggunakannya untuk menginstal ransomware.
Protokol Desktop Jarak Jauh (RDP)
RDP adalah alat yang digunakan secara teratur oleh departemen TI untuk mengelola titik akhir. Selain itu, ini digunakan oleh penjahat cyber untuk membantu menyebarkan ransomware di seluruh jaringan, seringkali lebih dari beberapa bulan dan dengan diam -diam.
Kerentanan dalam sistem operasi
Kelemahan dalam sistem operasi dan perangkat lunak lain, seperti browser, menawarkan penjahat cyber cara ke dalam jaringan untuk memulai infeksi.
Media yang bisa dilepas
FOB USB yang terinfeksi ransomware telah dikirim dalam pos ke penerima yang tidak curiga. FOB secara otomatis menjalankan ransomware jika dimasukkan atau menggunakan trik rekayasa sosial, melalui pesan yang menggoda, digunakan untuk mendorong penerima untuk memulai instalasi.
5 cara untuk mencegah infeksi ransomware
Mengetahui bagaimana ransomware berakhir di jaringan kami dapat membantu kami mencegahnya terjadi di tempat pertama:
1. Pelatihan Kesadaran Keamanan
Pelatihan Kesadaran Keamanan memberi perusahaan Anda alat untuk memastikan karyawan memahami dampak phishing, drive-by-download, dan kebersihan keamanan umum. Singkatnya, melatih semua karyawan tentang risiko phishing dan cara bekerja dengan aman dapat membantu menghentikan ransomware sebelum dimulai.
2. Deteksi dan Respons Titik Akhir (EDR)
Alat EDR adalah agen yang dapat mencari tanda-tanda serangan cyber, termasuk ransomware. Alat -alat ini biasanya mengirimkan peringatan kepada administrator dan pengguna akhir jika pola serangan terlihat.
3. Patching biasa
Banyak infeksi ransomware perlu mengeksploitasi cacat dalam perangkat lunak seperti browser untuk mengaktifkan infeksi. Oleh karena itu, pastikan Anda secara teratur menambal titik akhir Anda karena ini adalah tindakan vital dalam perang melawan ransomware dan malware lainnya.
4. Mencegah makro berjalan
Beberapa bentuk ransomware disembunyikan dalam dokumen, sering dikirim melalui email phishing. Jika memungkinkan, mencegah makro berjalan secara otomatis saat dokumen dibuka.
5. Gunakan sistem cadangan tahan yang aman dan ransomware
Penggunaan sistem cadangan yang benar dapat menjadi anugerah jika Anda terinfeksi oleh ransomware. Namun, itu harus berupa udara dan idealnya disimpan di luar lokasi.
Pemulihan Infeksi Ransomware
Mencegah lebih baik daripada mengobati. Namun, penjahat cyber di balik ransomware tidak akan diremehkan. Bahkan dengan tindakan terbaik, Anda mungkin masih berakhir sebagai korban ransomware. Yang sedang berkata, rencana perbaikan seperti apa yang dibutuhkan dalam keadaan ini?
Layanan Investigasi Ransomware, seperti yang dikirimkan oleh mitra layanan kami Cytelligence, dapat digunakan untuk memulihkan data dan menghapus ransomware. Oleh karena itu, investigasi ransomware adalah suatu proses, melibatkan beberapa langkah kunci.
1. Memisahkan
Isolasi titik akhir yang terinfeksi membantu mencegah penyebaran infeksi lebih lanjut.
2. Menemukan
Menemukan titik masuk dan strain ransomware memberi penyelidik informasi yang diperlukan untuk melakukan penghapusan ransomware yang aman.
3. Menghapus
Penghapusan ransomware sangat penting untuk memastikan tidak ada infeksi lebih lanjut yang dapat terjadi. Ini bisa rumit karena beberapa ransomware menyembunyikan dalam mode siluman, diaktifkan kembali di kemudian hari.
4. Pulih
Setelah ransomware dihapus dengan bersih, pemulihan file terenkripsi dapat terjadi.
Kesimpulan
FBI menerbitkan pemberitahuan terbaru yang menasihati Anda.S. perusahaan tentang meningkatnya ancaman ransomware berdampak tinggi. FBI juga memberi tahu bahwa perusahaan tidak boleh membayar tebusan. Dengan tuntutan tebusan yang semakin mahal, pembayaran mungkin bukan pilihan bagi perusahaan.
Sebaliknya, mencegah infeksi menggunakan kewaspadaan dan langkah -langkah keamanan yang baik adalah cara yang lebih efektif untuk mengelola ancaman. Namun, jika Anda menemukan diri Anda terinfeksi oleh malware yang paling menyeramkan ini, layanan investigasi ransomware adalah pilihan yang baik untuk meminimalkan dampaknya.
Jika Anda memerlukan panduan lebih lanjut tentang cara melawan ransomware, unduh infografis kami yang berguna dengan mengklik di bawah.
Hitachi Systems Security adalah penyedia layanan keamanan TI global yang membangun dan memberikan layanan khusus untuk memantau dan melindungi aset TI paling kritis dan sensitif dalam infrastruktur Anda 24/7.