


Apakah memformat hapus ransomware
Bagaimana cara menghapus infeksi ransomware
Buka File Explorer dan arahkan ke lokasi folder/file yang ingin Anda cadangan. Pilih item, klik kanan, dan klik Menyalin.
Ransomware – Wipe Disk Lengkap versus Pemformatan
Biasanya ketika saya menemukan ransomware/cryptoware pada perangkat saya akan sepenuhnya menyeka drive dengan setidaknya satu lintasan menggunakan utilitas seperti DBAN. Terkadang saya bertanya -tanya apakah saya melebih -lebihkan potensi malware (mis: membangun kembali dirinya) sedang melakukan format penuh offline dari drive sama efektifnya dengan penghapusan disk penuh akan benar -benar dalam nuking perangkat yang dikompromikan?
Ditanya 14 Mei 2017 pukul 7:30
199 1 1 Lencana Emas 2 2 Lencana Perak 8 8 Lencana Perunggu
2 Jawaban 2
Disk WIPE Anda bisa menjadi tidak berguna/Buang-buang waktu jika tidak ada yang mencoba memulihkan file yang sebelumnya dihapus dari drive itu. Dalam hal ini, penghapusan normal dari semua partisi dan pemformatan adalah semua yang dibutuhkan
Itu bisa Ukuran keamanan yang baik Jika Anda tahu bahwa pada suatu titik seseorang akan mencoba menggunakan alat pemulihan untuk memulihkan file yang dihapus dari drive.
Ini sebenarnya tentang jika Anda ingin mencegah file yang terinfeksi pulih atau tidak.
199 1 1 Lencana Emas 2 2 Lencana Perak 8 8 Lencana Perunggu
Dijawab 17 Mei 2017 jam 10:06
8.859 3 3 Lencana Emas 19 19 Lencana Perak 28 28 Lencana Perunggu
Menambahkan ke jawaban yang diterima, menyeka pasti mencegah operasi program “unguring” (atau FBI) yang dapat menciptakan kembali sebagian atau semua dari apa yang ada di disk sebelum memformat.
Wiping membutuhkan banyak waktu. Tapi saya tahu beberapa geek-fanatics yang menyeka ruang kosong mereka secara berkala, tentu saja. Disk tidak akan aus dari ini lebih dari yang mereka lakukan dari defragmenting, tapi saya tidak akan membuat keduanya menjadi latihan harian.
Sedangkan untuk menghapus disk penuh, saya tidak akan repot kecuali saya menjual komputer saya dan hanya tidak ingin fragmen email saya di seluruh disk.
Pertanyaan Anda menyebutkan ransomware. Jika komputer saya dipukul dengan ransomware, saya hanya akan tertawa dan melakukan pemulihan sistem penuh. Itu akan dimulai dengan menciptakan kembali partisi (termasuk pemformatan) dan menulis ulang file saya seperti sebelum masalah hit. Saya menggunakan Acronis TrueImage untuk ini, dan telah menguji pemulihan berkali -kali jadi saya memiliki keyakinan penuh bahwa itu berfungsi dengan baik.
Hal lain yang tersisa dari sebelumnya masih ada di disk, tetapi tidak akan dianggap apa pun kecuali ruang kosong setelah pemulihan, jadi itu tidak bisa menyakiti apapun.
Terutama jika ransomware telah mengenkripsi. Dalam hal ini Anda dapat mempertimbangkan enkripsi mereka setara dengan menghapus dengan angka acak.
Bagaimana cara menghapus infeksi ransomware?
Laptop saya telah dibajak oleh virus ransomware. Saya benar -benar tidak memiliki file di komputer saya yang layak dibayar. Namun, bagaimana cara terus menggunakan komputer saya setelah dibajak? Saya melakukan pemulihan sistem kembali ketika datang ke dalam kotak, tetapi layar tebusan masih menutupi halaman rumah saya. Kevin
Ransomware adalah jenis malware yang menuntut uang dengan ancaman: ia mengendalikan PC Anda, dan ingin Anda membayar untuk mendapatkannya kembali. Secara umum, itu’yang terbaik untuk menghindari membayar. Jika Anda merasa tidak punya pilihan, maka malware telah mengekspos kelemahan kritis pada perlindungan malware Anda, dan prosedur cadangan dan pemulihan. Tidak ada bisnis terkemuka yang menemukan dirinya dalam posisi ini. Namun, beberapa telah ditangkap oleh ransomware yang menginfeksi file di server dan juga pada PC individual, ketika mereka tidak memiliki cadangan offline atau cloud yang memadai.
Ransomware seharusnya tidak’T bahkan dapatkan jika PC menjalankan salinan Windows, Microsoft sepenuhnya diperbarui’S pintar atau penelusuran aman Google, dan perangkat lunak anti-virus terkini. Saat ini, sebagian besar perangkat lunak anti-virus akrab dengan semua varian umum ransomware, dan jika tidak, harus mencakup heuristik yang mengenali kegiatan yang berpotensi berbahaya, seperti enkripsi file. Sayangnya, pengguna dapat menginstal ransomware sendiri, baik dengan mengunduh file yang terinfeksi atau dengan menjalankan file yang tiba di email phishing.
Tentu saja, program anti-virus harus memindai file-file tersebut juga. Jika Anda memiliki keraguan, unggah file ke total virus dan memeriksanya oleh lebih dari 50 program anti-virus.
Pada prinsipnya, harus dimungkinkan untuk mengalahkan semua ransomware dengan segera memutuskan PC Anda dari internet, memformat ulang hard drive, dan menginstal ulang semuanya dari cadangan. Jika laptop Anda menjalankan Windows 8, 8.1 atau 10, maka saya berharap “Kembalikan pengaturan pabrik” opsi untuk menyelesaikan masalah, jika Anda bisa melakukannya. Coba mengetik “instal ulang” Di kotak pencarian Windows, lalu klik “Hapus semuanya dan pasang kembali Windows”.
Ini berbeda dari “pemulihan sistem” Fungsi dalam versi Windows sebelumnya, yang mencoba membawa PC kembali ke keadaan sebelumnya. Anda dapat melakukannya dengan memulai PC Anda dalam mode aman, memilih “Mode aman dengan prompt perintah” Dari menu Opsi Boot Lanjutan, mengetik RSTRUI.exe dan menekan enter. Rupanya ini bekerja dengan beberapa jenis ransomware awal, tapi saya curiga’Bukan apa yang Anda lakukan.
Atau, Anda mungkin dapat menjalankan program seperti Malwarebytes Anti-Malware dari CD/DVD atau USB Thumb Drive, mungkin setelah menggunakan Process Explorer untuk membunuh browser atau proses malware lainnya. Saya menyimpan thumbdrive USB dengan pilihan utilitas perbaikan jika saya membutuhkannya untuk tujuan semacam ini. Banyak orang menggunakan a “ulang
Bagaimana cara menghapus infeksi ransomware
Buka File Explorer dan arahkan ke lokasi folder/file yang ingin Anda cadangan. Pilih item, klik kanan, dan klik Menyalin.
Ransomware – Wipe Disk Lengkap versus Pemformatan
Biasanya ketika saya menemukan ransomware/cryptoware pada perangkat saya akan sepenuhnya menyeka drive dengan setidaknya satu lintasan menggunakan utilitas seperti DBAN. Terkadang saya bertanya -tanya apakah saya melebih -lebihkan potensi malware (mis: membangun kembali dirinya) sedang melakukan format penuh offline dari drive sama efektifnya dengan penghapusan disk penuh akan benar -benar dalam nuking perangkat yang dikompromikan?
Ditanya 14 Mei 2017 pukul 7:30
199 1 1 Lencana Emas 2 2 Lencana Perak 8 8 Lencana Perunggu
2 Jawaban 2
Disk WIPE Anda bisa menjadi tidak berguna/Buang-buang waktu jika tidak ada yang mencoba memulihkan file yang sebelumnya dihapus dari drive itu. Dalam hal ini, penghapusan normal dari semua partisi dan pemformatan adalah semua yang dibutuhkan
Itu bisa Ukuran keamanan yang baik Jika Anda tahu bahwa pada suatu titik seseorang akan mencoba menggunakan alat pemulihan untuk memulihkan file yang dihapus dari drive.
Ini sebenarnya tentang jika Anda ingin mencegah file yang terinfeksi pulih atau tidak.
199 1 1 Lencana Emas 2 2 Lencana Perak 8 8 Lencana Perunggu
Dijawab 17 Mei 2017 jam 10:06
8.859 3 3 Lencana Emas 19 19 Lencana Perak 28 28 Lencana Perunggu
Menambahkan ke jawaban yang diterima, menyeka pasti mencegah operasi program “unguring” (atau FBI) yang dapat menciptakan kembali sebagian atau semua dari apa yang ada di disk sebelum memformat.
Wiping membutuhkan banyak waktu. Tapi saya tahu beberapa geek-fanatics yang menyeka ruang kosong mereka secara berkala, tentu saja. Disk tidak akan aus dari ini lebih dari yang mereka lakukan dari defragmenting, tapi saya tidak akan membuat keduanya menjadi latihan harian.
Sedangkan untuk menghapus disk penuh, saya tidak akan repot kecuali saya menjual komputer saya dan hanya tidak ingin fragmen email saya di seluruh disk.
Pertanyaan Anda menyebutkan ransomware. Jika komputer saya dipukul dengan ransomware, saya hanya akan tertawa dan melakukan pemulihan sistem penuh. Itu akan dimulai dengan menciptakan kembali partisi (termasuk pemformatan) dan menulis ulang file saya seperti sebelum masalah hit. Saya menggunakan Acronis TrueImage untuk ini, dan telah menguji pemulihan berkali -kali jadi saya memiliki keyakinan penuh bahwa itu berfungsi dengan baik.
Hal lain yang tersisa dari sebelumnya masih ada di disk, tetapi tidak akan dianggap apa pun kecuali ruang kosong setelah pemulihan, jadi itu tidak bisa menyakiti apapun.
Terutama jika ransomware telah mengenkripsi. Dalam hal ini Anda dapat mempertimbangkan enkripsi mereka setara dengan menghapus dengan angka acak.
Bagaimana cara menghapus infeksi ransomware?
Laptop saya telah dibajak oleh virus ransomware. Saya benar -benar tidak memiliki file di komputer saya yang layak dibayar. Namun, bagaimana cara terus menggunakan komputer saya setelah dibajak? Saya melakukan pemulihan sistem kembali ketika datang ke dalam kotak, tetapi layar tebusan masih menutupi halaman rumah saya. Kevin
Ransomware adalah jenis malware yang menuntut uang dengan ancaman: ia mengendalikan PC Anda, dan ingin Anda membayar untuk mendapatkannya kembali. Secara umum, itu’yang terbaik untuk menghindari membayar. Jika Anda merasa tidak punya pilihan, maka malware telah mengekspos kelemahan kritis pada perlindungan malware Anda, dan prosedur cadangan dan pemulihan. Tidak ada bisnis terkemuka yang menemukan dirinya dalam posisi ini. Namun, beberapa telah ditangkap oleh ransomware yang menginfeksi file di server dan juga pada PC individual, ketika mereka tidak memiliki cadangan offline atau cloud yang memadai.
Ransomware seharusnya tidak’T bahkan dapatkan jika PC menjalankan salinan Windows, Microsoft sepenuhnya diperbarui’S pintar atau penelusuran aman Google, dan perangkat lunak anti-virus terkini. Saat ini, sebagian besar perangkat lunak anti-virus akrab dengan semua varian umum ransomware, dan jika tidak, harus mencakup heuristik yang mengenali kegiatan yang berpotensi berbahaya, seperti enkripsi file. Sayangnya, pengguna dapat menginstal ransomware sendiri, baik dengan mengunduh file yang terinfeksi atau dengan menjalankan file yang tiba di email phishing.
Tentu saja, program anti-virus harus memindai file-file tersebut juga. Jika Anda memiliki keraguan, unggah file ke total virus dan memeriksanya oleh lebih dari 50 program anti-virus.
Pada prinsipnya, harus dimungkinkan untuk mengalahkan semua ransomware dengan segera memutuskan PC Anda dari internet, memformat ulang hard drive, dan menginstal ulang semuanya dari cadangan. Jika laptop Anda menjalankan Windows 8, 8.1 atau 10, maka saya berharap “Kembalikan pengaturan pabrik” opsi untuk menyelesaikan masalah, jika Anda bisa melakukannya. Coba mengetik “instal ulang” Di kotak pencarian Windows, lalu klik “Hapus semuanya dan pasang kembali Windows”.
Ini berbeda dari “pemulihan sistem” Fungsi dalam versi Windows sebelumnya, yang mencoba membawa PC kembali ke keadaan sebelumnya. Anda dapat melakukannya dengan memulai PC Anda dalam mode aman, memilih “Mode aman dengan prompt perintah” Dari menu Opsi Boot Lanjutan, mengetik RSTRUI.exe dan menekan enter. Rupanya ini bekerja dengan beberapa jenis ransomware awal, tapi saya curiga’Bukan apa yang Anda lakukan.
Atau, Anda mungkin dapat menjalankan program seperti Malwarebytes Anti-Malware dari CD/DVD atau USB Thumb Drive, mungkin setelah menggunakan Process Explorer untuk membunuh browser atau proses malware lainnya. Saya menyimpan thumbdrive USB dengan pilihan utilitas perbaikan jika saya membutuhkannya untuk tujuan semacam ini. Banyak orang menggunakan a “Disk penyelamatan” seperti yang dari Comodo dan Kaspersky. Ini termasuk utilitas yang dapat dijalankan dari perangkat USB. Kaspersky juga menjelaskan cara merekam Kaspersky Rescue Disk 10 ke perangkat USB dan boot komputer darinya.
Jenis Ransomware
Ada banyak jenis ransomware, dan mereka bekerja dengan cara yang berbeda. Anda perlu tahu sedikit malware yang telah menginfeksi laptop Anda sehingga Anda dapat mencari instruksi penghapusan. Setidaknya ada beberapa lusin untuk dipilih. Yang paling umum termasuk Crowti, Falebebsod, Reveton dan Tescrpt, sedangkan Petya adalah salah satu yang terburuk.
Tebusan No More Baru! Situs web, didukung oleh European Cybercrime Center, memiliki saran yang berguna plus bidikan layar dari beberapa layar ransomware umum, sementara Jen Ruhman memiliki halaman LinkedIn dengan 27 screenshot. Atau, Anda dapat melakukan pencarian gambar untuk ransomware, atau bahkan mengunggah tangkapan layar Anda sendiri dan melakukan pencarian gambar terbalik.
Jenis laptop juga membuat perbedaan, seperti halnya sistem operasi. Sebagian besar infeksi ransomware ditujukan untuk Microsoft Windows, tetapi pasangan menargetkan Mac Apple, mesin Linux, dan smartphone Android. Ketika datang ke laptop Windows, model lama menjalankan Windows 7, Vista atau XP lebih rentan: malware dapat menginfeksi MBR atau Rekaman Boot Master. (Virus sektor boot telah umum selama bertahun -tahun.) Sistem Windows 8/8/1/10 yang lebih baru dengan urutan startup UEFI dan SecureBoot kurang rentan.
Pemindahan
Beberapa virus ransomware relatif mudah dihapus, sementara yang lain sulit. Yang termudah adalah “Scareware” Layar browser yang mengklaim laptop Anda telah dikunci oleh FBI atau kepolisian setempat. Ini tidak pernah benar. Anda biasanya dapat menghentikannya dengan menggunakan Windows Task Manager untuk menutup browser, atau memaksa berhenti pada Mac, kemudian menjalankan program anti-virus untuk menghapusnya.
Yang lebih sulit mengenkripsi tabel file master di Windows, atau file individual, atau seluruh hard drive.
Tabel file master melacak semua sektor di hard drive, dan bit mana yang disimpan di sektor tersebut. Itu mft dienkripsi, itu’secara teori dimungkinkan untuk menyelamatkan file dengan menggunakan program yang belum dikeluarkan seperti Easeus’s hapus (windows atau mac) atau piriform’S Recuva. Namun, menguraikan dan mengidentifikasi lebih dari beberapa file bisa menjadi tugas besar.
Program ransomware terburuk mengenkripsi file atau hard drive dengan enkripsi kekuatan militer. Namun, semua tidak harus hilang. Setidaknya ada 20 program yang dirancang untuk mendekripsi file -file ini, dari perusahaan seperti AVG, EMISSOFT, dan Kaspersky Lab. Windows Club memiliki daftar bagus alat dekriptor ransomware gratis untuk membuka kunci file, dengan tautan.
Namun, jika ransomware Anda mengenkripsi setiap file dengan kunci uniknya sendiri, seperti Rokku, maka Anda mungkin tidak akan mendapatkan file Anda kembali. Inilah sebabnya mengapa cadangan offline dan kemungkinan di luar kantor sangat penting untuk melindungi data yang berharga.
Masa depan
Ransomware telah ada sejak lama, dimulai dengan Joseph Popp’s cyborg pada tahun 1989, tetapi baru mulai menjadi lebih umum sekitar satu dekade yang lalu. Untungnya, sulit bagi para penjahat untuk memanen uang tanpa dilacak dan diidentifikasi.
Masalah itu sebagian besar diselesaikan dengan kedatangan web gelap (via tor) dan bitcoin, cryptocurrency digital pseudonim. Sebagian besar korban ransomware mungkin tidak pernah menggunakan bitcoin, jadi PC yang terinfeksi harus memberikan instruksi yang jelas tentang cara melakukan pembayaran, dan kemudian bagaimana mendekripsi file mereka.
Rekomendasi standar adalah tidak pernah membayar penjahat yang menyebarkan ransomware, karena kesuksesan finansial akan menarik lebih banyak penjahat ke industri. Dalam beberapa kasus, orang akan membayar, karena mereka pikir peluang untuk memulihkan file mereka bernilai lebih dari biaya.
Untuk pengguna rumahan, tentu saja, itu’S selalu lebih murah dan lebih mudah untuk membeli hard drive eksternal dan membuat cadangan daripada membayar file untuk didekripsi. Dalam kebanyakan kasus, itu’S juga lebih murah untuk membeli drive USB DVD atau Blu-ray dan membuat cadangan pada cakram optik. Tidak ada ransomware yang dapat mengenkripsi file pada itu.
Apakah Anda punya pertanyaan lain untuk Jack? Kirim email untuk [email protected]
Artikel ini berisi tautan afiliasi, yang berarti kami dapat memperoleh komisi kecil jika pembaca mengklik dan melakukan pembelian. Semua jurnalisme kami independen dan sama sekali tidak dipengaruhi oleh pengiklan atau inisiatif komersial mana pun. Dengan mengklik tautan afiliasi, Anda menerima bahwa cookie pihak ketiga akan ditetapkan. Informasi lebih lanjut.
Cara menghindari kehilangan data yang disebabkan oleh ransomware format
Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Tersedia Ujian Gratis Tujuh Hari. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Apa itu format?
Ditemukan oleh Michael Gillespie, format adalah salah satu dari banyak program jahat yang termasuk dalam keluarga ransomware DJVU. Program jenis ini dirancang untuk mengenkripsi file sehingga korban tidak dapat menggunakannya kecuali mereka mendekodenya dengan alat atau kunci dekripsi tertentu.
Untuk mendapatkan alat/kunci ini, korban didorong untuk membayar pengembang tebusan (biasanya, menggunakan cryptocurrency). Format mengganti nama file terenkripsi dengan menambahkan “.format“Ekstensi.
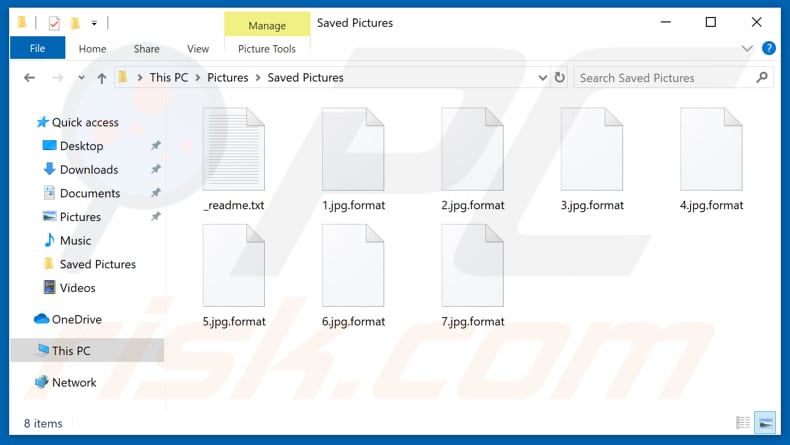
Misalnya, “Sampel.jpg” menjadi “Sampel.jpg.format“. Instruksi tentang cara mendekripsi file dapat ditemukan dalam file teks yang dipanggil “_Baca aku.txt“, yang disimpan di semua folder yang berisi file terenkripsi.
Format mengenkripsi foto, database, dokumen, dan file lain menggunakan algoritma enkripsi yang kuat. Pesan tebusan menyatakan bahwa para korban dapat mendekripsi file mereka dengan alat yang dapat dibeli ($ 980) dari penjahat cyber yang merancang ransomware ini.
Pengembang format (penjahat cyber) seharusnya memberikan diskon %50 kepada mereka yang menghubungi mereka dalam 72 jam pertama infeksi oleh ransomware ini.
Untuk meyakinkan para korban bahwa mereka memiliki alat dekripsi yang valid, pengembang menawarkan dekripsi gratis satu file, yang dapat dikirim melalui [email protected] atau [email protected] email CC, atau akun telegram @DataRestore mereka. Pengembang format kemudian harus memberikan perincian lebih lanjut seperti alamat dompet cryptocurrency, dan sebagainya.
Meskipun demikian, kami sangat menyarankan agar Anda tidak mempercayai pengembang ransomware. Seringkali, mereka tidak mengirim alat untuk mendekripsi file. Kebanyakan orang yang mempercayai mereka dan membayar alat dekripsi/kunci ditipu.
Umumnya tidak mungkin untuk mendekripsi file tanpa alat yang dimiliki hanya oleh pengembang ransomware, namun, program tipe ransomware yang termasuk dalam keluarga DJVU mungkin berhasil didekripsi dengan alat dekripsi offline, tetapi hanya jika tidak ada koneksi internet selama proses enkripsi, atau server yang digunakan penjahat cyber bukanlah meresponsnya bukanlah merespons internet selama proses enkripsi, atau server yang digunakan oleh para penjahat cyber hanyalah merespons hanyalah meresponsnya adalah merespons internet selama proses enkripsi, atau server cyber cimriminal bukanlah respons hanyalah merespons internet, atau server cyber hanyalah merespons, atau server cyber hanyalah merespons internet, atau server tidak merespons internet, atau server cyber.
Tidak ada jaminan bahwa ini akan berhasil, namun, patut dicoba. Cara lain untuk menghindari kehilangan data tanpa harus menghubungi pengembang ransomware adalah dengan memulihkan file dari cadangan (jika seseorang dibuat sebelum enkripsi).
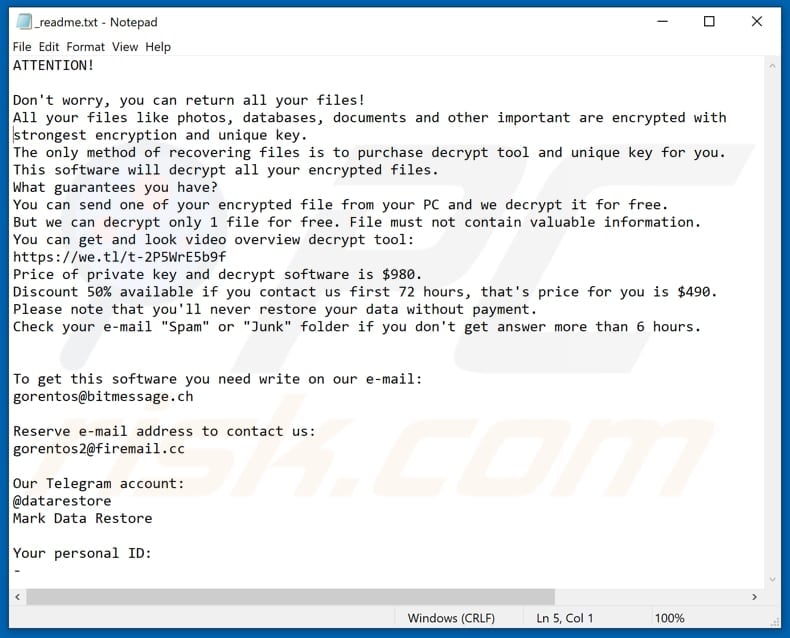
Tangkapan layar pesan yang mendorong pengguna untuk membayar tebusan untuk mendekripsi data yang dikompromikan:
Format mirip dengan kebanyakan program tipe ransomware. Beberapa contoh lainnya termasuk akses, ndarod, dan lilocked. Secara umum, ransomware adalah perangkat lunak yang mencegah orang mengakses file mereka dengan enkripsi – penjahat cyber menggunakan program ini untuk menghasilkan pendapatan dengan memaksa korban membeli alat atau kunci dekripsi atau kunci.
Perbedaan umum antara program -program ini adalah biaya algoritma dekripsi dan kriptografi (simetris atau asimetris) yang digunakan untuk mengunci file. Sayangnya, algoritma ini membuat dekripsi tanpa alat yang benar tidak mungkin.
Dalam beberapa kasus, dimungkinkan untuk mendekripsi file secara manual (tanpa harus menghubungi penjahat cyber atau membayarnya), hanya, hanya jika program tidak sepenuhnya dikembangkan, memiliki bug, kekurangan, dll yang tidak terungkap. Oleh karena itu, pertahankan data cadangan dan tetap disimpan di server jarak jauh atau perangkat penyimpanan yang dicabut.
Bagaimana ransomware menginfeksi komputer saya?
Ransomware dan malware berisiko tinggi lainnya berkembang biak dalam beberapa cara: kampanye spam, trojans, saluran unduhan yang meragukan, alat pembaruan perangkat lunak palsu, dan alat lainnya (‘retak’) yang seharusnya mengaktifkan perangkat lunak berbayar gratis gratis.
Penjahat Cyber sering mengirim email yang berisi dokumen Microsoft Office, file PDF, dieksekusi (.exe atau orang lain), file javascript atau arsip (zip, rar). Tujuannya adalah untuk menipu orang agar membuka file terlampir yang, setelah dibuka, mengunduh dan menginstal program jahat seperti ransomware.
Trojan adalah program berbahaya – mereka mengunduh dan menginstal malware lainnya, namun, ini hanya dapat dilakukan jika Trojan sudah diinstal pada sistem operasi.
Selain itu, program berbahaya dapat dikeluarkan melalui sumber unduhan yang tidak dapat dipercaya seperti jaringan peer-to-peer (Emule, klien torrent, dan sebagainya), tidak resmi, hosting file gratis atau halaman unduhan freeware, pengunduh pihak ketiga, dan sumber serupa lainnya lainnya.
Biasanya, penjahat cyber mengunggah file jahat yang disamarkan sebagai ‘biasa’ atau ‘tidak berbahaya’ dan berharap orang akan mengunduh dan membukanya. Jika dibuka, mereka menginfeksi komputer dengan program berbahaya (mereka menginstal malware).
Alat pembaruan palsu menginfeksi sistem dengan mengunduh dan menginstal perangkat lunak berbahaya, atau dengan mengeksploitasi bug/kekurangan perangkat lunak yang sudah ketinggalan zaman yang sudah diinstal pada sistem operasi. Alat aktivasi tidak resmi (‘cracking’) yang seharusnya memintas aktivasi perangkat lunak berbayar, namun, mereka sering menginstal malware sebagai gantinya.
Untuk menghilangkan kemungkinan infeksi malware, pindai komputer Anda dengan perangkat lunak antivirus yang sah. Peneliti keamanan kami merekomendasikan menggunakan Combo Cleaner.
▼ Unduh Combo Cleaner
Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Uji coba gratis 7 hari tersedia. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Bagaimana Melindungi Diri Anda Dari Infeksi Ransomware?
Jangan buka file/lampiran (atau tautan) yang diterima dari alamat yang meragukan, tidak diketahui, dan mencurigakan dan termasuk dalam email yang tidak relevan. Perbarui perangkat lunak yang diinstal dengan alat atau fungsi yang disediakan/dirancang oleh pengembang resmi. Unduh file dan perangkat lunak dari situs web resmi dan dapat dipercaya.
Jangan percaya banyak sumber meragukan yang disebutkan di atas. Jika perangkat lunak yang diinstal tidak gratis, itu tidak boleh diaktifkan dengan alat tidak resmi. ‘Retak’ adalah ilegal dan sering mengarah pada pengunduhan dan pemasangan malware. Jaga agar sistem tetap aman dengan memiliki rangkaian anti-virus atau anti-spyware yang terkemuka dan memindai sistem secara teratur.
Jika komputer Anda sudah terinfeksi format, kami sarankan menjalankan pemindaian dengan antivirus pembersih kombo untuk Windows untuk secara otomatis menghilangkan ransomware ini.
Teks yang disajikan dalam file teks format ransomware (“_Baca aku.txt“):
PERHATIAN!
Jangan khawatir, Anda dapat mengembalikan semua file Anda!
Semua file Anda seperti foto, database, dokumen, dan penting lainnya dienkripsi dengan enkripsi terkuat dan kunci unik.
Satu -satunya metode pemulihan file adalah membeli alat dekripsi dan kunci unik untuk Anda.
Perangkat lunak ini akan mendekripsi semua file terenkripsi Anda.
Jaminan apa yang Anda miliki?
Anda dapat mengirim salah satu file terenkripsi dari PC Anda dan kami mendekripsi secara gratis.
Tapi kami hanya dapat mendekripsi 1 file secara gratis. File tidak boleh berisi informasi berharga.
Anda bisa mendapatkan dan melihat Tinjauan Video Dekripsi Alat:
https: // kami.TL/T-2P5WRE5B9F
Harga Kunci Pribadi dan Perangkat Lunak Dekripsi adalah $ 980.
Diskon 50% Tersedia Jika Anda menghubungi kami pertama 72 jam, harga untuk Anda adalah $ 490.
Harap dicatat bahwa Anda tidak akan pernah mengembalikan data Anda tanpa pembayaran.
Periksa folder “spam” atau “sampah” email Anda jika Anda tidak mendapatkan jawaban lebih dari 6 jam.Untuk mendapatkan perangkat lunak ini, Anda perlu menulis di email kami:
[email protected]Cadangan alamat email untuk menghubungi kami:
[email protected]Akun telegram kami:
@DataRestore
Tandai pemulihan dataID pribadi Anda:
–
Tangkapan layar file yang dienkripsi oleh format (“.format“Ekstensi):
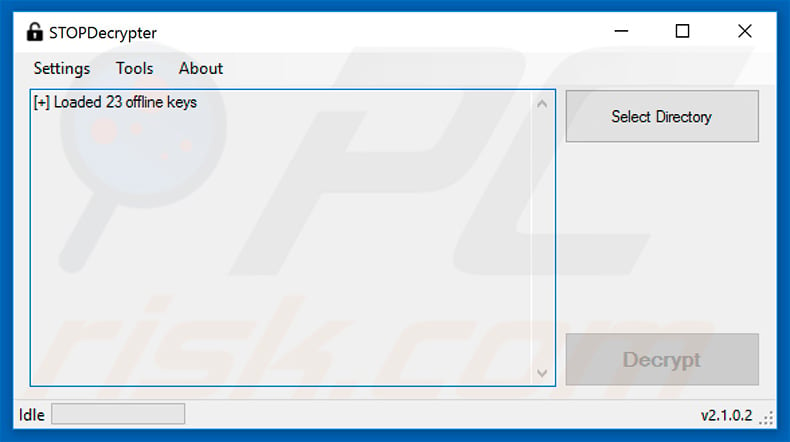
Peneliti malware Michael Gillespie telah mengembangkan alat dekripsi yang mungkin mengembalikan data Anda jika dienkripsi menggunakan “kunci offline”. Seperti disebutkan, setiap korban mendapatkan kunci dekripsi yang unik, yang semuanya disimpan di server jarak jauh yang dikendalikan oleh penjahat cyber.
Ini dikategorikan sebagai “kunci online”, namun, ada kasus -kasus di mana mesin yang terinfeksi tidak memiliki koneksi internet atau server waktu keluar/tidak merespons. Jika ini masalahnya, format akan menggunakan “kunci enkripsi offline”, yang dikodekan dengan keras. Penjahat cyber mengubah kunci offline secara berkala untuk mencegah beberapa enkripsi dengan kunci yang sama.
Sementara itu, Michael Gillespie terus -menerus mengumpulkan kunci offline dan memperbarui decrypter, namun, peluang dekripsi yang berhasil masih sangat rendah, karena hanya proporsi yang sangat kecil dari “kunci offline” sejauh ini telah dikumpulkan.
Anda dapat mengunduh decrypter dengan mengklik tautan ini (perhatikan bahwa tautan unduhan tetap identik, meskipun decrypter terus diperbarui). File Anda akan dipulihkan hanya jika daftar kunci yang dikumpulkan termasuk yang digunakan untuk mengenkripsi data Anda.
Screenshot Stop/DJVU Decrypter oleh Michael Gillespie:
Seperti kebanyakan ransomware dari keluarga DJVU, Format juga menampilkan pop-up pembaruan Windows palsu selama enkripsi:
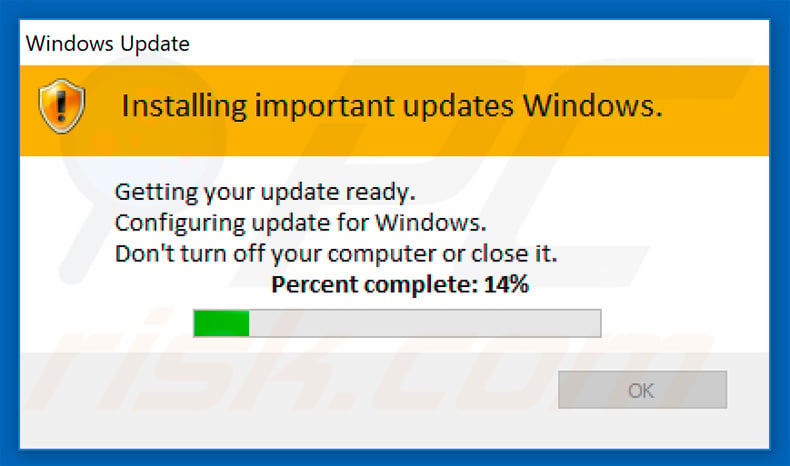
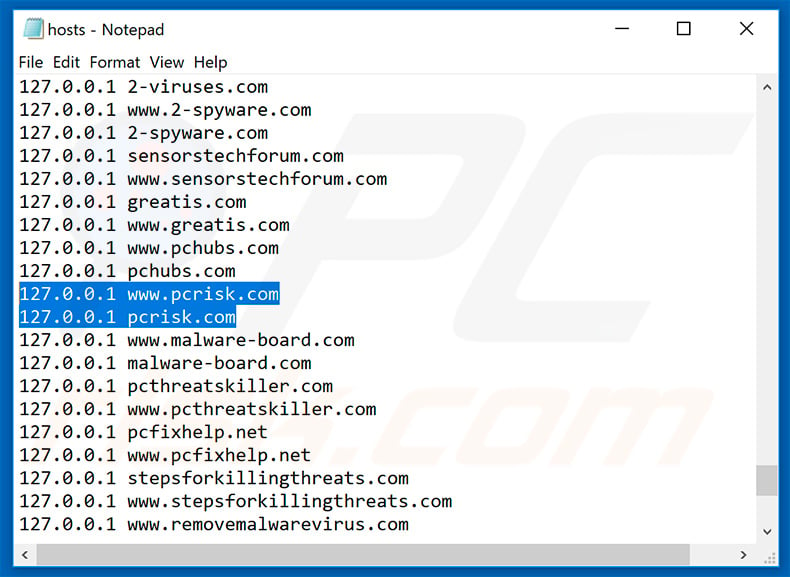
CATATAN PENTING! – Selain enkripsi data, infeksi tipe ransomware dari keluarga malware DJVU juga menginstal virus tipe Trojan yang disebut Azorult, yang dirancang untuk mencuri berbagai kredensial akun. Selain itu, keluarga malware ini dirancang untuk menambahkan sejumlah entri ke file host Windows.
Entri berisi URL dari berbagai situs web, yang sebagian besar terkait dengan penghapusan malware. Ini dilakukan untuk mencegah pengguna mengakses situs web keamanan malware dan mencari bantuan. Situs web kami (pkrisk.com) juga ada dalam daftar.
Menghapus entri ini, bagaimanapun, sederhana – Anda dapat menemukan instruksi terperinci dalam artikel ini (perhatikan bahwa, meskipun langkah -langkah tersebut ditampilkan di lingkungan Windows 10, prosesnya hampir identik pada semua versi sistem operasi Microsoft Windows).
Tangkapan layar situs web yang ditambahkan ke file host Windows:
Format Penghapusan Ransomware:
Penghapusan malware otomatis instan: Penghapusan ancaman manual mungkin merupakan proses yang panjang dan rumit yang membutuhkan keterampilan komputer canggih. Combo Cleaner adalah alat penghapusan malware otomatis profesional yang disarankan untuk menyingkirkan malware. Unduh dengan mengklik tombol di bawah ini:
▼ Unduh Combo Cleaner dengan mengunduh perangkat lunak apa pun yang tercantum di situs web ini Anda menyetujui kebijakan privasi dan ketentuan penggunaan kami. Untuk menggunakan produk fitur lengkap, Anda harus membeli lisensi untuk pembersih kombo. Uji coba gratis 7 hari tersedia. Combo Cleaner dimiliki dan dioperasikan oleh RCS LT, perusahaan induk PCRISK.com Baca lebih lanjut.
Video yang menyarankan langkah apa yang harus diambil jika terjadi infeksi ransomware:
Menu Cepat:
- Apa itu virus format?
- LANGKAH 1. Melaporkan ransomware ke pihak berwenang.
- LANGKAH 2. Mengisolasi perangkat yang terinfeksi.
- Langkah 3. Mengidentifikasi infeksi ransomware.
- Langkah 4. Mencari alat dekripsi ransomware.
- Langkah 5. Memulihkan file dengan alat pemulihan data.
- Langkah 6. Membuat cadangan data.
Melaporkan ransomware ke pihak berwenang:
Jika Anda adalah korban serangan ransomware, kami merekomendasikan untuk melaporkan kejadian ini kepada pihak berwenang. Dengan memberikan informasi kepada lembaga penegak hukum, Anda akan membantu melacak kejahatan dunia maya dan berpotensi membantu dalam penuntutan para penyerang. Berikut daftar otoritas di mana Anda harus melaporkan serangan ransomware. Untuk daftar lengkap pusat keamanan siber lokal dan informasi tentang mengapa Anda harus melaporkan serangan ransomware, baca artikel ini.
Daftar otoritas lokal di mana serangan ransomware harus dilaporkan (pilih satu tergantung pada alamat tempat tinggal Anda):
Mengisolasi perangkat yang terinfeksi:
Beberapa infeksi tipe ransomware dirancang untuk mengenkripsi file dalam perangkat penyimpanan eksternal, menginfeksi mereka, dan bahkan tersebar di seluruh jaringan lokal. Untuk alasan ini, sangat penting untuk mengisolasi perangkat (komputer) yang terinfeksi sesegera mungkin.
Langkah 1: Putuskan sambungan dari internet.
Cara termudah untuk memutuskan komputer dari internet adalah dengan mencabut kabel Ethernet dari motherboard, namun, beberapa perangkat terhubung melalui jaringan nirkabel dan untuk beberapa pengguna (terutama mereka yang tidak terlalu paham teknologi), melepas kabel mungkin tampak merepotkan. Oleh karena itu, Anda juga dapat memutuskan sistem secara manual melalui panel kontrol:
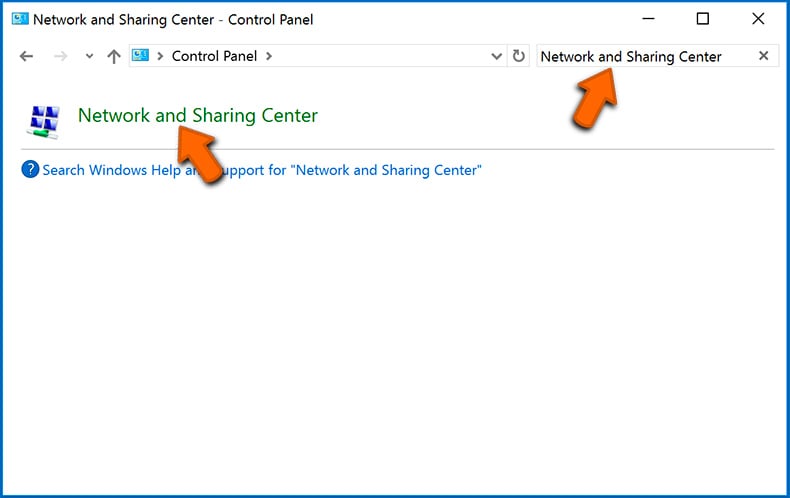
Menavigasi ke “Panel kendali“, klik bilah pencarian di sudut kanan atas layar, masukkan”Jaringan dan pusat Berbagi“Dan pilih hasil pencarian:
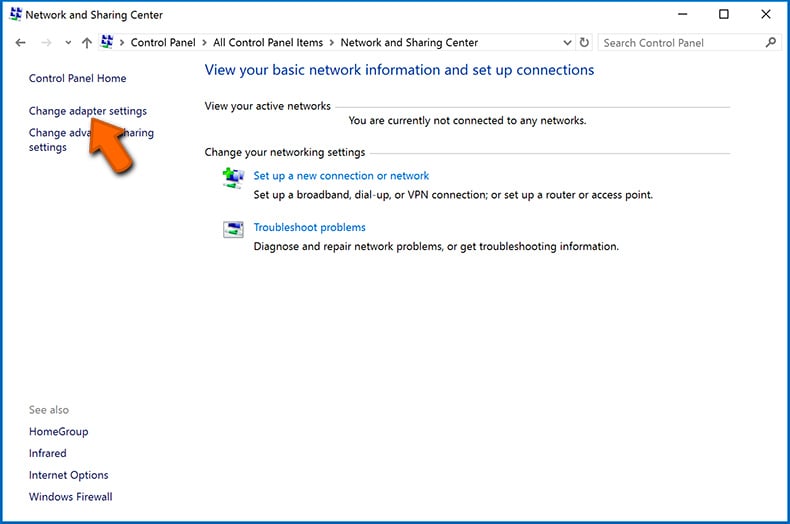
Klik “Ubah pengaturan adaptor“Opsi di sudut kiri atas jendela:
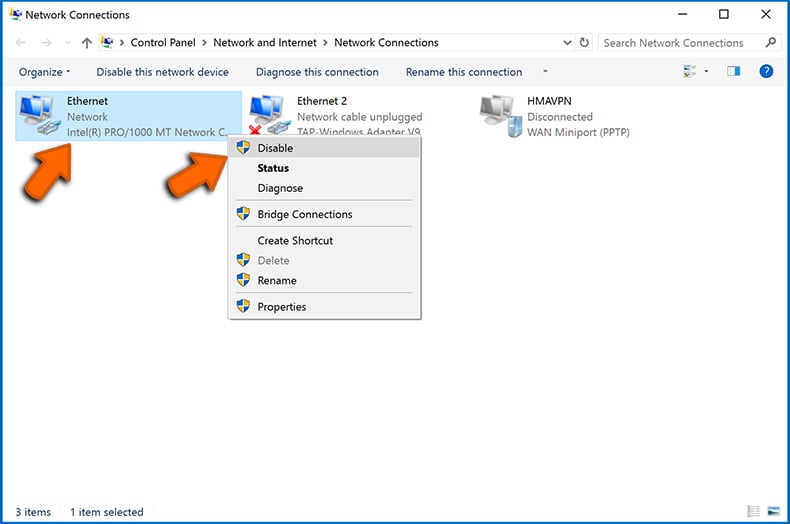
Klik kanan pada setiap titik koneksi dan pilih “Cacat“. Setelah dinonaktifkan, sistem tidak akan lagi terhubung ke internet. Untuk mengaktifkan kembali titik koneksi, cukup klik kanan lagi dan pilih “Memungkinkan“.
Langkah 2: Cabut semua perangkat penyimpanan.
Seperti disebutkan di atas, ransomware mungkin mengenkripsi data dan menyusup ke semua perangkat penyimpanan yang terhubung ke komputer. Untuk alasan ini, semua perangkat penyimpanan eksternal (flash drive, hard drive portabel, dll.Namun harus segera terputus, kami sangat menyarankan Anda untuk mengeluarkan setiap perangkat sebelum memutuskan untuk mencegah korupsi data:
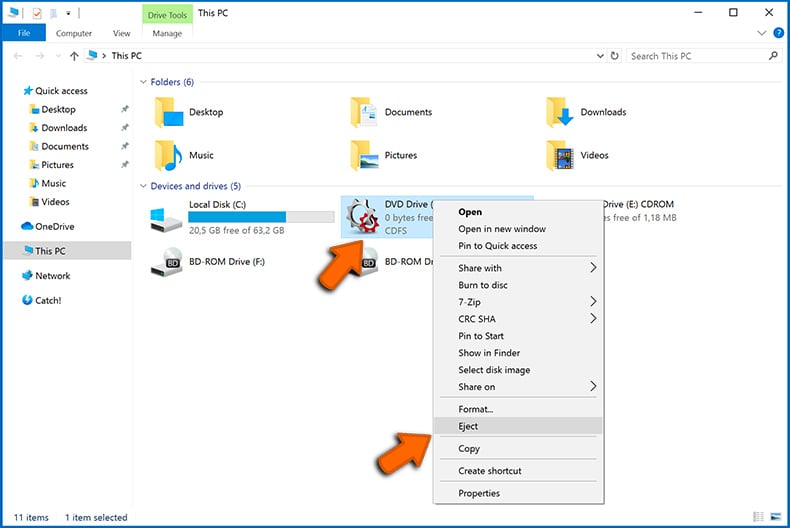
Navigasi ke “Komputer saya“, klik kanan pada setiap perangkat yang terhubung, dan pilih”Mengeluarkan“:
Langkah 3: Masuk dari akun penyimpanan cloud.
Beberapa tipe ransomware mungkin dapat membajak perangkat lunak yang menangani data yang disimpan dalam “cloud”. Oleh karena itu, data dapat rusak/dienkripsi. Untuk alasan ini, Anda harus keluar dari semua akun penyimpanan cloud di dalam browser dan perangkat lunak terkait lainnya. Anda juga harus mempertimbangkan untuk sementara menghapus pemasangan perangkat lunak manajemen cloud sampai infeksi benar-benar dihapus.
Identifikasi infeksi ransomware:
Untuk menangani infeksi dengan benar, seseorang harus terlebih dahulu mengidentifikasinya. Beberapa infeksi ransomware menggunakan pesan tebusan-permintaan sebagai pengantar (lihat file teks Waldo Ransomware di bawah).
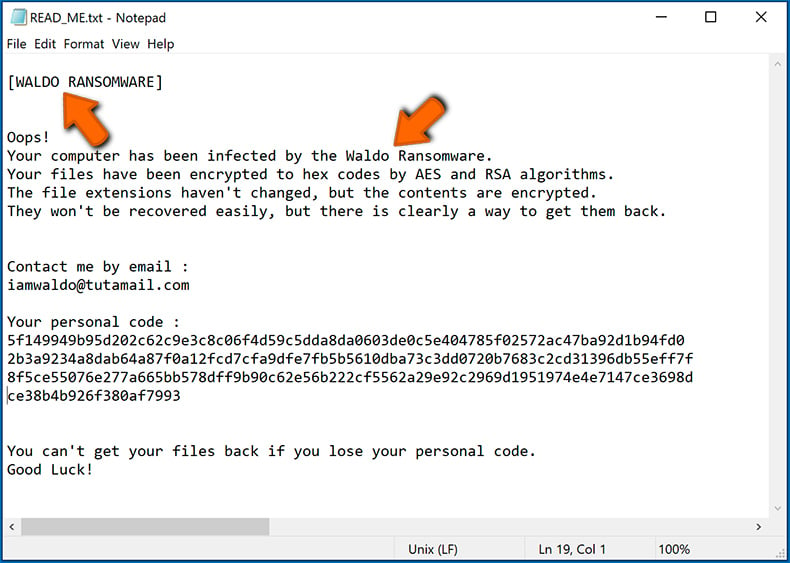
Namun, ini jarang. Dalam kebanyakan kasus, infeksi ransomware memberikan lebih banyak pesan langsung hanya menyatakan bahwa data dienkripsi dan bahwa korban harus membayar semacam tebusan. Perhatikan bahwa infeksi tipe ransomware biasanya menghasilkan pesan dengan nama file yang berbeda (misalnya, “_Baca aku.txt“,”BACA AKU.txt“,”DECRYPTION_INSTRUKSI.txt“,”Decrypt_files.html“, dll.). Oleh karena itu, menggunakan nama pesan tebusan mungkin tampak seperti cara yang baik untuk mengidentifikasi infeksi. Masalahnya adalah bahwa sebagian besar nama ini generik dan beberapa infeksi menggunakan nama yang sama, meskipun pesan yang disampaikan berbeda dan infeksi itu sendiri tidak terkait. Oleh karena itu, menggunakan nama file pesan saja dapat menjadi tidak efektif dan bahkan menyebabkan kehilangan data permanen (misalnya, dengan mencoba mendekripsi data menggunakan alat yang dirancang untuk infeksi ransomware yang berbeda, pengguna cenderung berakhir dengan merusak file dan dekripsi secara permanen tidak akan dimungkinkan bahkan dengan alat yang benar).
Cara lain untuk mengidentifikasi infeksi ransomware adalah dengan memeriksa ekstensi file, yang ditambahkan ke setiap file terenkripsi. Infeksi ransomware sering dinamai oleh ekstensi yang mereka tambahkan (lihat file yang dienkripsi oleh Qewe Ransomware di bawah).
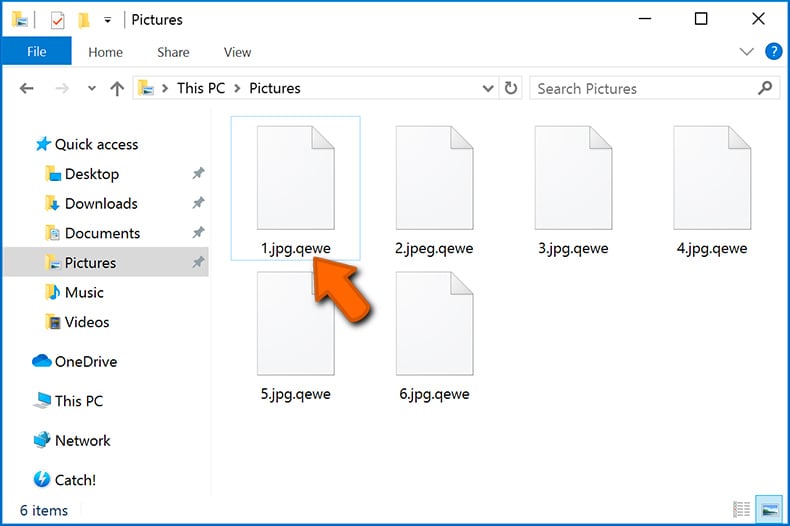
Metode ini hanya efektif, ketika ekstensi yang ditambahkan unik – banyak infeksi ransomware menambahkan ekstensi generik (misalnya, “.terenkripsi“,”.enc“,”.Crypted“,”.terkunci“, dll.). Dalam kasus ini, mengidentifikasi ransomware dengan ekstensi yang ditambahkan menjadi tidak mungkin.
Salah satu cara termudah dan tercepat untuk mengidentifikasi infeksi ransomware adalah dengan menggunakan situs web ID Ransomware. Layanan ini mendukung sebagian besar infeksi ransomware yang ada. Korban cukup mengunggah pesan tebusan dan/atau satu file terenkripsi (kami menyarankan Anda untuk mengunggah keduanya jika memungkinkan).
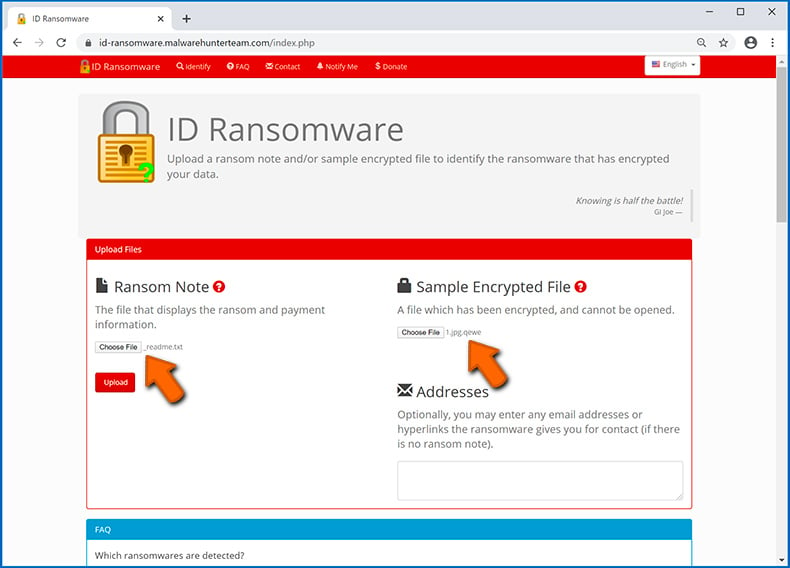
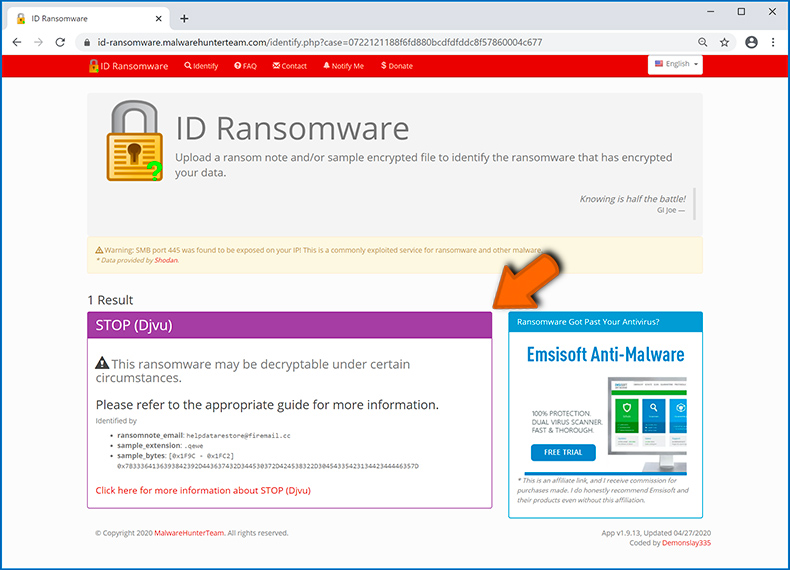
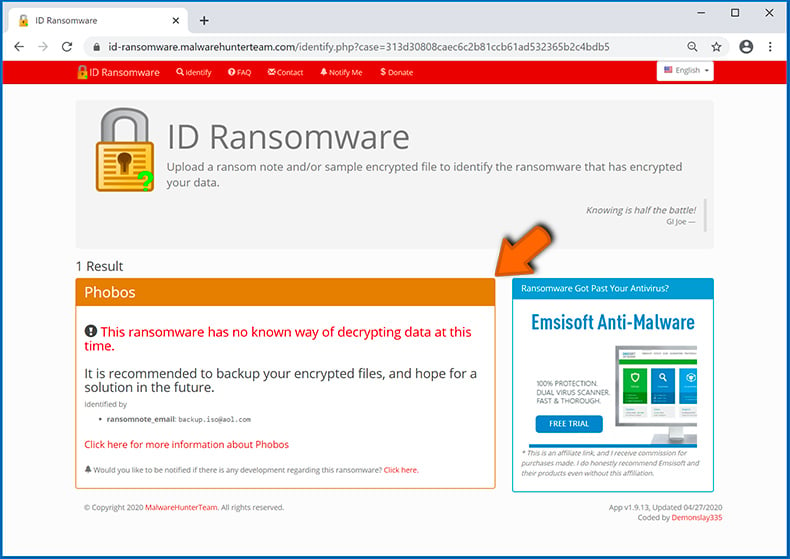
Ransomware akan diidentifikasi dalam hitungan detik dan Anda akan diberikan berbagai detail, seperti nama keluarga malware yang menjadi milik infeksi, apakah itu didekripsi, dan sebagainya.
Contoh 1 (QEWE [STOP/DJVU] Ransomware):
Contoh 2 (.ISO [Phobos] Ransomware):
Jika data Anda dienkripsi oleh ransomware yang tidak didukung oleh ID ransomware, Anda selalu dapat mencoba mencari internet dengan menggunakan kata kunci tertentu (misalnya, judul pesan tebusan, ekstensi file, disediakan email kontak, alamat dompet crypto, dll.).
Cari alat dekripsi ransomware:
Algoritma enkripsi yang digunakan oleh sebagian besar infeksi tipe ransomware sangat canggih dan, jika enkripsi dilakukan dengan benar, hanya pengembang yang mampu memulihkan data. Ini karena dekripsi membutuhkan kunci tertentu, yang dihasilkan selama enkripsi. Memulihkan data tanpa kunci tidak mungkin. Dalam kebanyakan kasus, penjahat penjahat cyber menyimpan kunci di server jarak jauh, daripada menggunakan mesin yang terinfeksi sebagai host. Dharma (Crysis), Phobos, dan keluarga lain dari infeksi ransomware kelas atas hampir sempurna, dan dengan demikian memulihkan data yang dienkripsi tanpa keterlibatan pengembang tidak mungkin. Meskipun demikian, ada lusinan infeksi tipe ransomware yang kurang berkembang dan mengandung sejumlah kekurangan (misalnya, penggunaan kunci enkripsi/dekripsi yang identik untuk setiap korban, kunci yang disimpan secara lokal, dll.). Oleh karena itu, selalu periksa alat dekripsi yang tersedia untuk setiap ransomware yang menyusup ke komputer Anda.
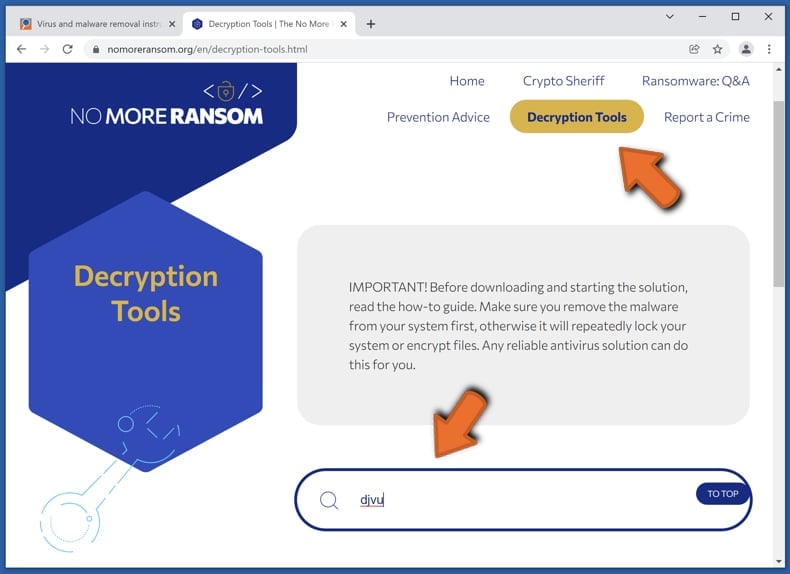
Menemukan alat dekripsi yang benar di internet bisa sangat membuat frustrasi. Untuk alasan ini, kami menyarankan Anda menggunakan proyek No More Ransom dan di sinilah mengidentifikasi infeksi ransomware bermanfaat. Situs web Proyek No More Ransom berisi bagian “alat dekripsi” dengan bilah pencarian. Masukkan nama ransomware yang diidentifikasi, dan semua dekriptor yang tersedia (jika ada) akan terdaftar.
Kembalikan file dengan alat pemulihan data:
Tergantung pada situasinya (kualitas infeksi ransomware, jenis algoritma enkripsi yang digunakan, dll.), memulihkan data dengan alat pihak ketiga tertentu. Oleh karena itu, kami menyarankan Anda untuk menggunakan alat Recuva yang dikembangkan oleh CCleaner. Alat ini mendukung lebih dari seribu tipe data (grafik, video, audio, dokumen, dll.) dan sangat intuitif (sedikit pengetahuan diperlukan untuk memulihkan data). Selain itu, fitur pemulihan sepenuhnya gratis.
Langkah 1: Lakukan pemindaian.
Jalankan aplikasi Recuva dan ikuti wizard. Anda akan diminta dengan beberapa jendela yang memungkinkan Anda memilih jenis file apa yang harus dicari, lokasi mana yang harus dipindai, dll. Yang perlu Anda lakukan adalah memilih opsi yang Anda cari dan mulai pemindaian. Kami menyarankan Anda untuk mengaktifkan “Memindai dengan seksama“Sebelum memulai, jika tidak, kemampuan pemindaian aplikasi akan dibatasi.
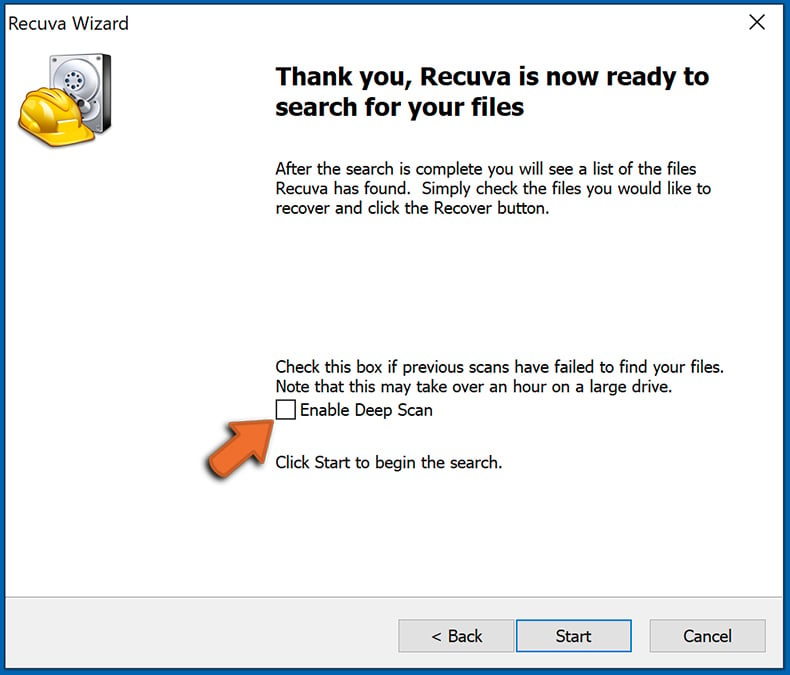
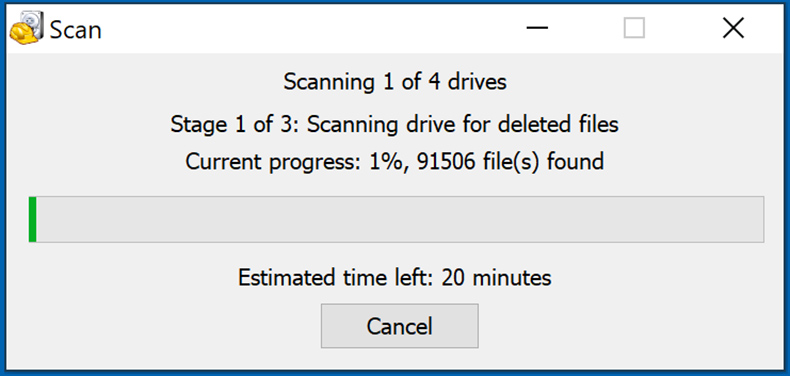
Tunggu Recuva menyelesaikan pemindaian. Durasi pemindaian tergantung pada volume file (baik dalam jumlah dan ukuran) yang Anda pindai (misalnya, beberapa ratus gigabyte bisa memakan waktu lebih dari satu jam untuk memindai). Oleh karena itu, bersabarlah selama proses pemindaian. Kami juga menyarankan agar tidak memodifikasi atau menghapus file yang ada, karena ini mungkin mengganggu pemindaian. Jika Anda menambahkan data tambahan (misalnya, mengunduh file/konten) saat memindai, ini akan memperpanjang proses:
Langkah 2: Memulihkan data.
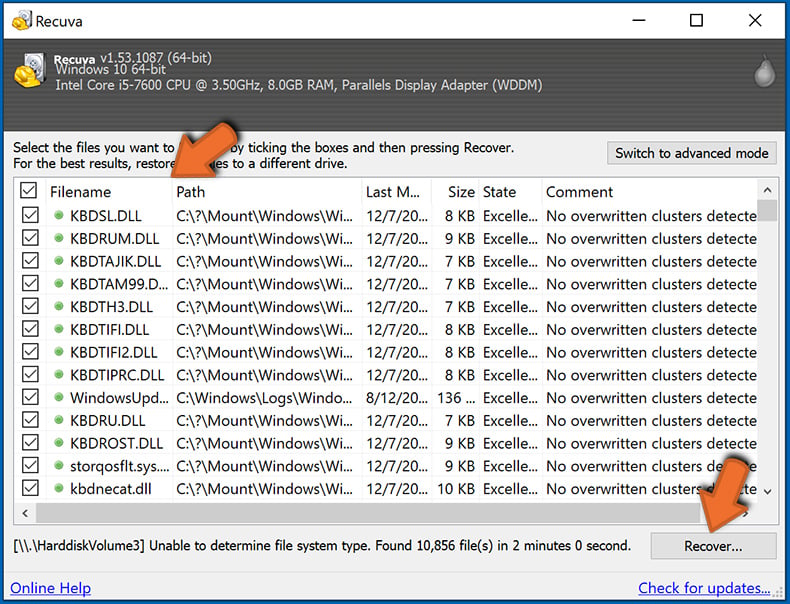
Setelah proses selesai, pilih folder/file yang ingin Anda kembalikan dan cukup klik “Recover”. Perhatikan bahwa beberapa ruang bebas pada drive penyimpanan Anda diperlukan untuk mengembalikan data:
Buat cadangan data:
Manajemen file yang tepat dan membuat cadangan sangat penting untuk keamanan data. Oleh karena itu, selalu berhati -hatilah dan pikirkan.
Manajemen partisi: Kami menyarankan Anda menyimpan data Anda di beberapa partisi dan menghindari menyimpan file penting dalam partisi yang berisi seluruh sistem operasi. Jika Anda jatuh ke dalam situasi di mana Anda tidak dapat mem -boot sistem dan dipaksa untuk memformat disk di mana sistem operasi diinstal (dalam kebanyakan kasus, di sinilah infeksi malware bersembunyi), Anda akan kehilangan semua data yang disimpan dalam drive itu. Ini adalah keuntungan memiliki beberapa partisi: jika Anda memiliki seluruh perangkat penyimpanan yang ditugaskan untuk satu partisi, Anda akan dipaksa untuk menghapus semuanya, namun, membuat beberapa partisi dan mengalokasikan data dengan benar memungkinkan Anda untuk mencegah masalah tersebut. Anda dapat dengan mudah memformat satu partisi tunggal tanpa mempengaruhi yang lain – oleh karena itu, satu akan dibersihkan dan yang lain akan tetap tidak tersentuh, dan data Anda akan disimpan. Mengelola partisi cukup sederhana dan Anda dapat menemukan semua informasi yang diperlukan di halaman web dokumentasi Microsoft.
Cadangan Data: Salah satu metode cadangan yang paling dapat diandalkan adalah menggunakan perangkat penyimpanan eksternal dan tetap mencabutnya. Salin data Anda ke hard drive eksternal, drive flash (thumb), SSD, HDD, atau perangkat penyimpanan lainnya, cabut dan simpan di tempat kering dari matahari dan suhu ekstrem. Metode ini, bagaimanapun, cukup tidak efisien, karena cadangan data dan pembaruan perlu dilakukan secara teratur. Anda juga dapat menggunakan layanan cloud atau server jarak jauh. Di sini, koneksi internet diperlukan dan selalu ada kemungkinan pelanggaran keamanan, meskipun ini adalah kesempatan yang sangat langka.
Kami sarankan menggunakan Microsoft OneDrive untuk mencadangkan file Anda. OneDrive memungkinkan Anda menyimpan file dan data pribadi Anda di cloud, menyinkronkan file di seluruh komputer dan perangkat seluler, memungkinkan Anda untuk mengakses dan mengedit file Anda dari semua perangkat Windows Anda. OneDrive memungkinkan Anda menyimpan, berbagi dan mempratinjau file, mengakses riwayat unduhan, memindahkan, menghapus, dan mengganti nama file, serta membuat folder baru, dan banyak lagi.
Anda dapat mencadangkan folder dan file terpenting Anda di PC Anda (desktop, dokumen, dan folder gambar Anda). Beberapa onedrive’S Fitur yang lebih penting termasuk versi file, yang menyimpan versi file yang lebih lama hingga 30 hari. OneDrive fitur tempat daur ulang di mana semua file yang Anda hapus disimpan untuk waktu yang terbatas. File yang dihapus tidak dihitung sebagai bagian dari pengguna’alokasi s.
Layanan ini dibangun menggunakan teknologi HTML5 dan memungkinkan Anda untuk mengunggah file hingga 300 MB melalui drag dan drop ke browser web atau hingga 10 GB melalui aplikasi desktop OneDrive. Dengan OneDrive, Anda dapat mengunduh seluruh folder sebagai file zip tunggal dengan hingga 10.000 file, meskipun bisa’t melebihi 15 GB per unduhan tunggal.
OneDrive hadir dengan 5 GB penyimpanan gratis di luar kotak, dengan tambahan 100 GB, 1 TB, dan 6 opsi penyimpanan TB tersedia untuk biaya berbasis berlangganan. Anda bisa mendapatkan salah satu paket penyimpanan ini dengan membeli penyimpanan tambahan secara terpisah atau dengan langganan Office 365.
Membuat cadangan data:
Proses cadangan sama untuk semua jenis file dan folder. Di Sini’s Bagaimana Anda dapat mencadangkan file Anda menggunakan Microsoft OneDrive
Langkah 1: Pilih file/folder yang ingin Anda cadangan.
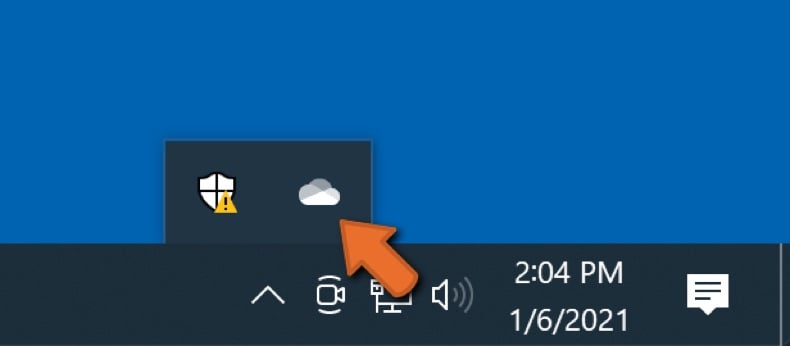
Klik Ikon OneDrive Cloud untuk membuka Menu OneDrive. Saat berada di menu ini, Anda dapat menyesuaikan pengaturan cadangan file Anda.
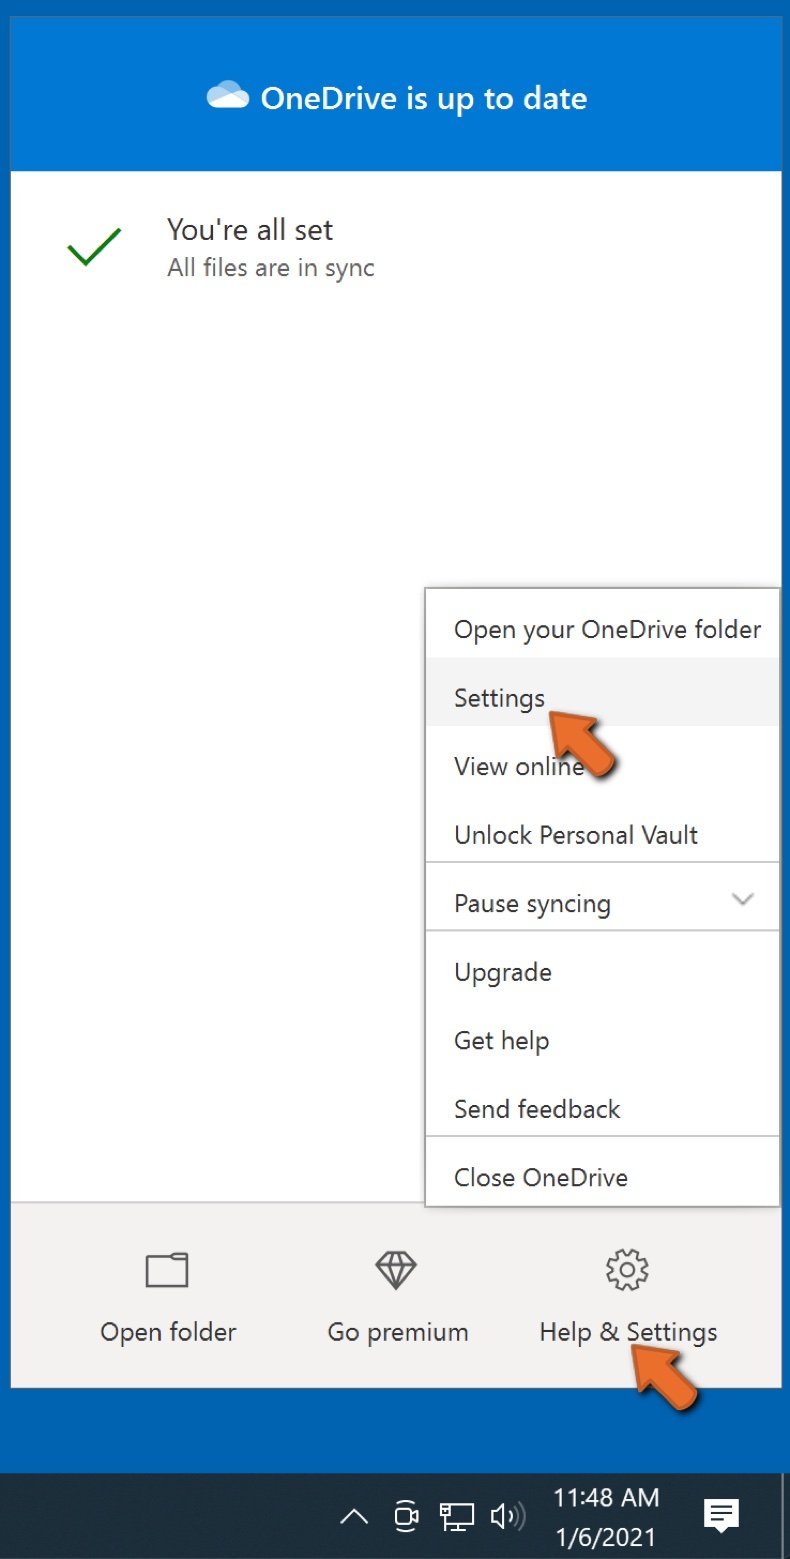
Klik Bantuan & Pengaturan dan kemudian pilih Pengaturan Dari menu drop-down.
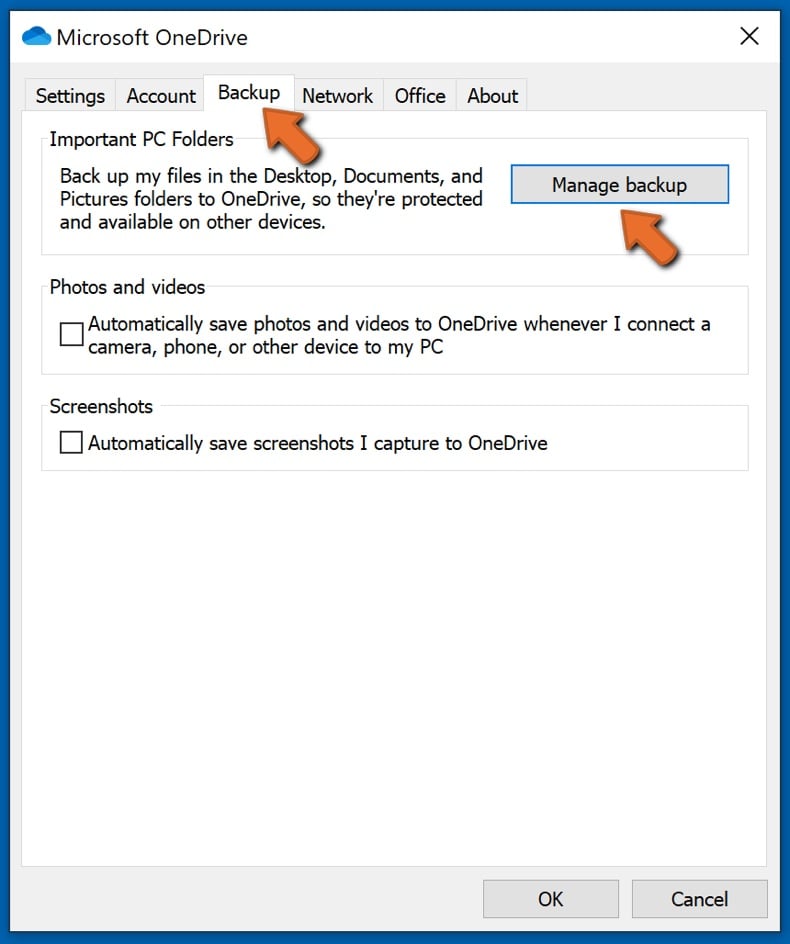
Pergi ke Tab Cadangan dan klik Kelola cadangan.
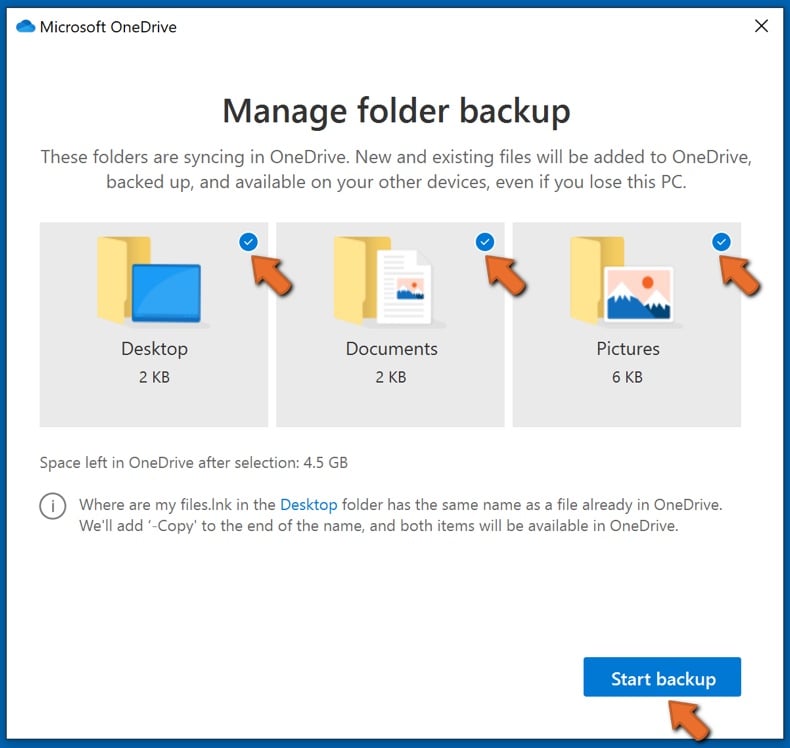
Di menu ini, Anda dapat memilih untuk membuat cadangan Desktop dan semua file di atasnya, dan Dokumen Dan Foto-foto folder, sekali lagi, dengan semua file di dalamnya. Klik Mulai cadangan.
Sekarang, saat Anda menambahkan file atau folder di desktop dan folder dokumen dan gambar, mereka akan secara otomatis didukung di OneDrive.
Untuk menambahkan folder dan file, bukan di lokasi yang ditunjukkan di atas, Anda harus menambahkannya secara manual.
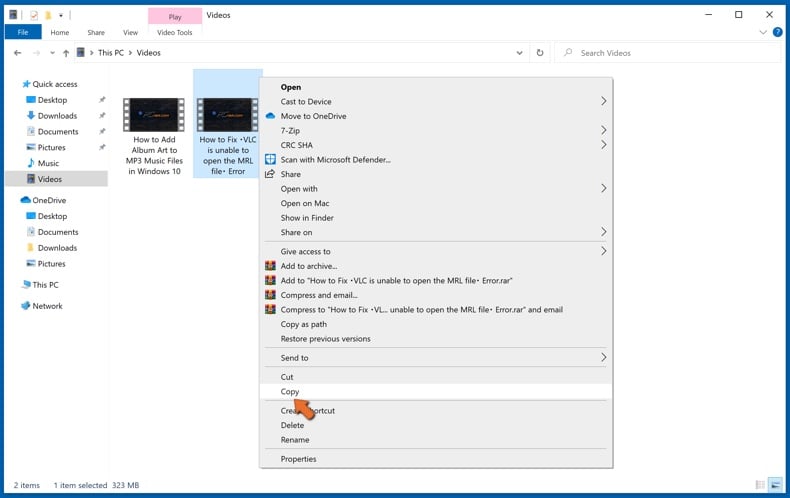
Buka File Explorer dan arahkan ke lokasi folder/file yang ingin Anda cadangan. Pilih item, klik kanan, dan klik Menyalin.
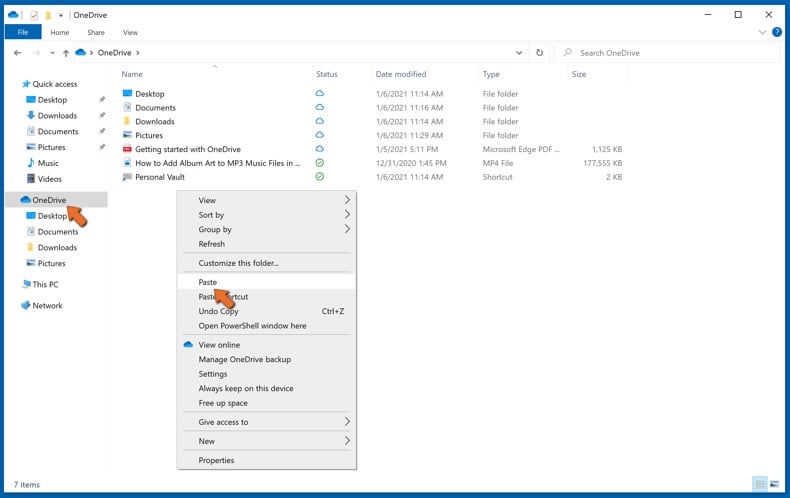
Kemudian, Arahkan ke OneDrive, klik kanan di mana saja di jendela dan klik Tempel. Atau, Anda bisa menarik dan memasukkan file ke OneDrive. OneDrive akan secara otomatis membuat cadangan folder/file.
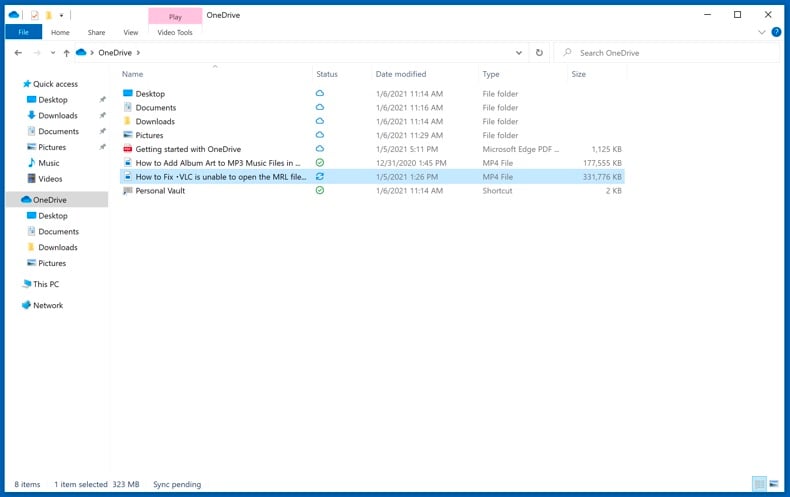
Semua file yang ditambahkan ke folder OneDrive didukung di cloud secara otomatis. Lingkaran hijau dengan tanda centang di dalamnya menunjukkan bahwa file tersedia baik secara lokal maupun onedrive dan bahwa versi file sama pada keduanya. Ikon Cloud Biru menunjukkan bahwa file tersebut belum disinkronkan dan hanya tersedia di OneDrive. Ikon sinkronisasi menunjukkan bahwa file saat ini sinkronisasi.
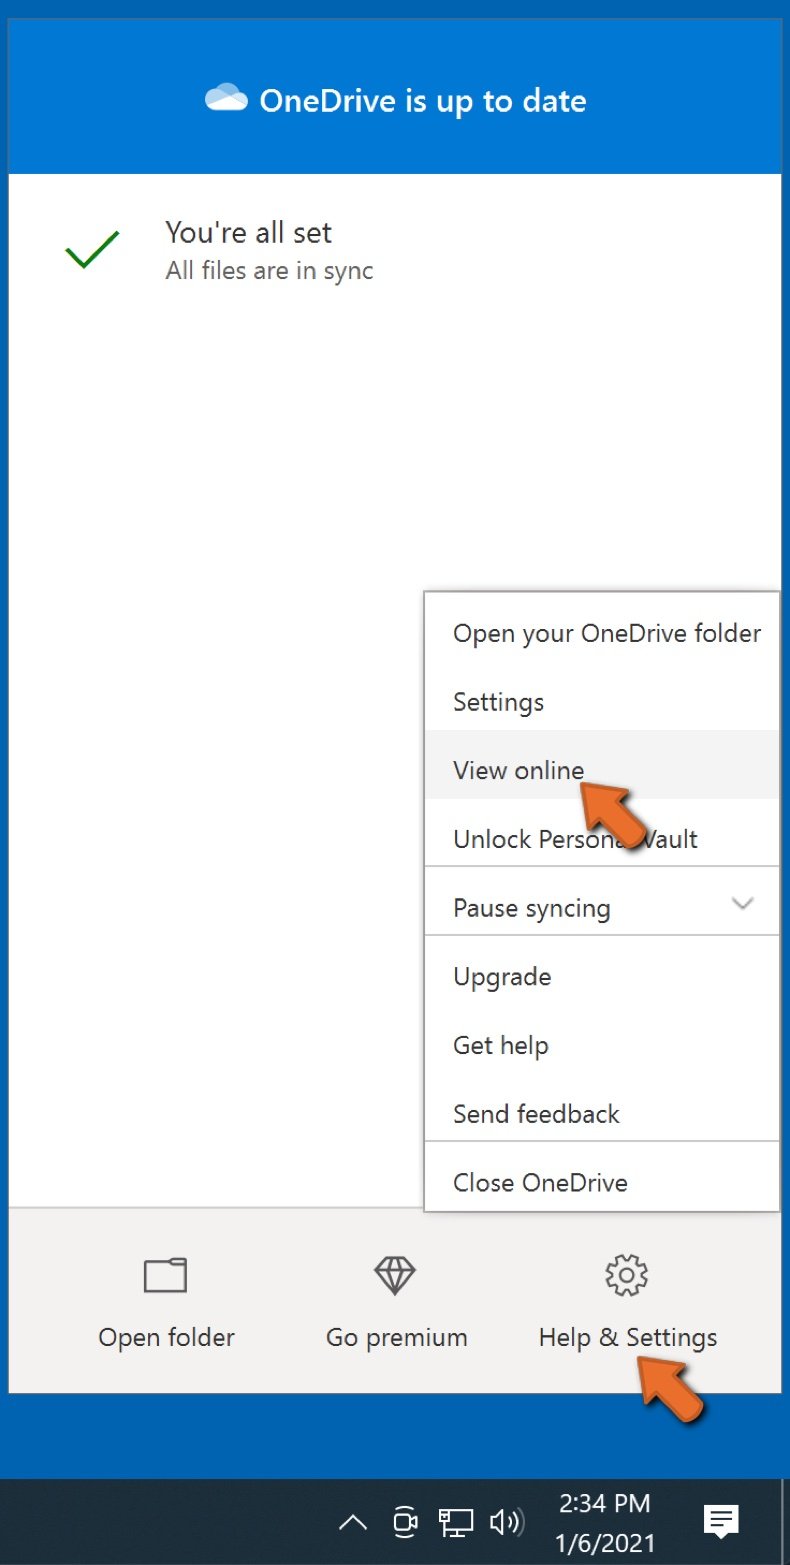
Untuk mengakses file yang hanya terletak di OneDrive Online, buka Bantuan & Pengaturan menu tarik-turun dan pilih Lihat online.
Langkah 2: Mengembalikan file yang rusak.
OneDrive memastikan bahwa file tetap sinkron, jadi versi file di komputer adalah versi yang sama di cloud. Namun, jika ransomware telah mengenkripsi file Anda, Anda dapat memanfaatkan OneDrive’Sejarah Versi S fitur yang memungkinkan Anda untuk melakukannya Kembalikan versi file sebelum enkripsi.
Microsoft 365 memiliki fitur deteksi ransomware yang memberi tahu Anda ketika file OneDrive Anda telah diserang dan memandu Anda melalui proses memulihkan file Anda. Namun harus dicatat bahwa jika Anda tidak’t memiliki langganan Microsoft 365 berbayar, Anda hanya mendapatkan satu deteksi dan pemulihan file secara gratis.
Jika file OneDrive Anda dihapus, rusak, atau terinfeksi oleh malware, Anda dapat mengembalikan seluruh OneDrive Anda ke negara bagian sebelumnya. Di Sini’s Bagaimana Anda dapat mengembalikan seluruh OneDrive Anda:
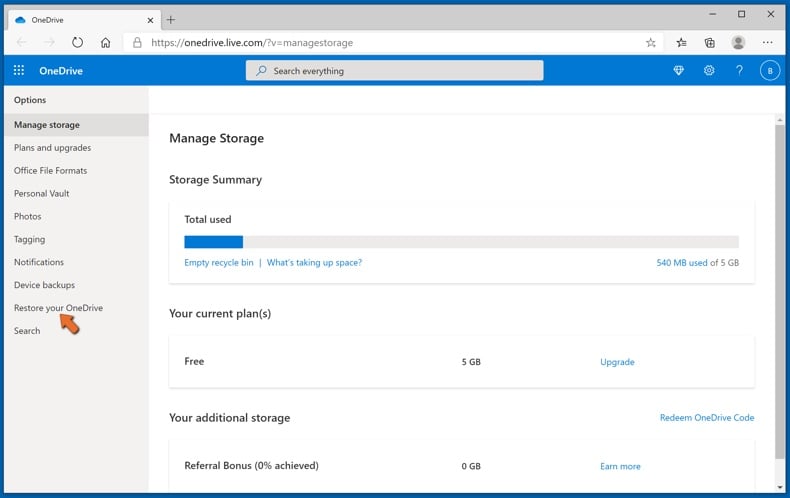
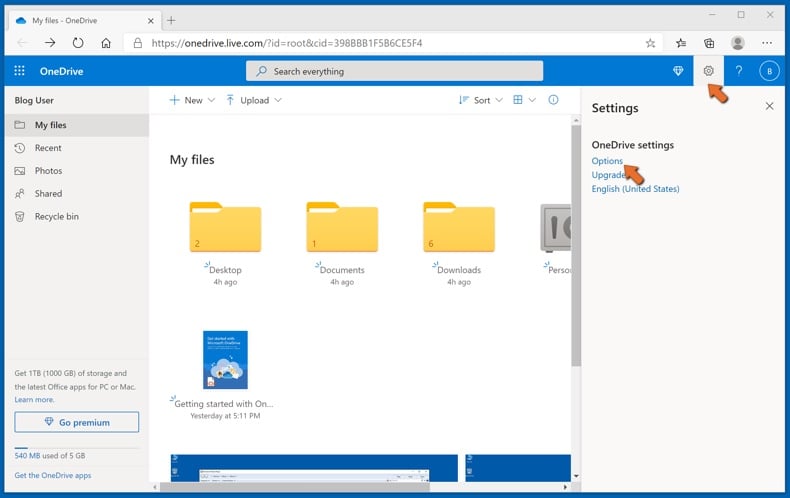
1. Jika Anda masuk dengan akun pribadi, klik Pengaturan Cog Di bagian atas halaman. Lalu klik Pilihan dan pilih Kembalikan OneDrive Anda.
Jika Anda masuk dengan akun pekerjaan atau sekolah, klik Pengaturan Cog Di bagian atas halaman. Lalu klik Kembalikan OneDrive Anda.
2. Di Pulihkan Halaman OneDrive Anda, Pilih tanggal dari daftar drop-down. Perhatikan bahwa jika Anda memulihkan file Anda setelah deteksi ransomware otomatis, tanggal pemulihan akan dipilih untuk Anda.
3. Setelah mengkonfigurasi semua opsi restorasi file, klik Memulihkan untuk membatalkan semua kegiatan yang Anda pilih.
Cara terbaik untuk menghindari kerusakan akibat infeksi ransomware adalah dengan mempertahankan cadangan terkini secara teratur.
Tentang Penulis:
Tomas Meskauuskas – Peneliti Keamanan Ahli, Analis Malware Profesional.
Saya bersemangat tentang keamanan dan teknologi komputer. Saya memiliki pengalaman lebih dari 10 tahun bekerja di berbagai perusahaan yang terkait dengan pemecahan masalah teknis komputer dan keamanan internet. Saya telah bekerja sebagai penulis dan editor untuk PCRISK.com sejak 2010. Ikuti saya di Twitter dan LinkedIn untuk tetap mendapat informasi tentang ancaman keamanan online terbaru. Hubungi Tomas Meskauuskas.
Portal Keamanan PCRISK dibawa oleh perusahaan RCS LT. Bergabung dengan pasukan peneliti keamanan membantu mendidik pengguna komputer tentang ancaman keamanan online terbaru. Informasi lebih lanjut tentang perusahaan RCS LT.
Panduan penghapusan malware kami gratis. Namun, jika Anda ingin mendukung kami, Anda dapat mengirimi kami sumbangan.
Tentang pkris
PCRISK ADALAH Portal Keamanan Cyber, memberi tahu pengguna Internet tentang ancaman digital terbaru. Konten kami disediakan oleh Pakar Keamanan dan profesional Peneliti malware. Baca lebih lanjut tentang kami.
Bagaimana mencegah terhadap infeksi
- Bagaimana ransomware menginfeksi komputer saya?
- Mencegah infeksi ransomware
- Melaporkan ransomware ke pihak berwenang
- Cadangan dan Pemulihan Data
- Cara menggunakan email dengan aman?
Format file virus (ransomware DJVU) – hapus + kembalikan file
Saat kami berbicara tentang intrusi program yang tidak dikenal ke komputer Anda’pekerjaan, pepatah “Perhatian terlebih dahulu adalah lengan” menggambarkan situasi seakurat mungkin. Gridinsoft Anti-Malware adalah alat yang selalu berguna untuk dimiliki di gudang senjata Anda: cepat, efisien, mutakhir. Adalah tepat untuk menggunakannya sebagai bantuan darurat dengan kecurigaan infeksi sekecil apa pun.
Tersedia uji coba 6 hari Gridinsoft Anti-Malware.
EULA | Kebijakan Privasi | Gridinsoft
Berlangganan saluran telegram kami untuk menjadi yang pertama mengetahui tentang berita dan materi eksklusif kami tentang keamanan informasi.
Panduan ini secara khusus bertujuan untuk membantu Anda menghilangkan format virus tanpa perlu memulai pembayaran untuk infeksi penghapusan. Sebagai tambahan saya akan membantu Anda memulihkan “.format” dokumen.
Bagaimana merusak ransomware format?
Format dapat diringkas dengan benar sebagai infeksi tipe ransomware yang umum.
R ansomware adalah singkatan dari jenis perangkat lunak khusus yang memperkenalkan perubahan yang tidak diinginkan dengan dokumen Anda dan kemudian memaksa Anda untuk membayar jumlah uang tertentu untuk mengembalikannya. Format pertama kali terungkap dan dianalisis oleh Michael Gillespie 1 .
Format milik keluarga ransomware DJVU. Aktivitasnya pada dasarnya mirip dengan perwakilan lain dari keluarga yang sama: akses, ndarod, nTUSEG. Itu memodifikasi semua jenis file populer meskipun mengenkripsi mereka. Oleh karena itu, orang tidak dapat menggunakan file segera setelah dienkripsi. Format menambahkan khusus “.format” ekstensi ke semua file yang dimodifikasi olehnya. Misalnya, file “laporan.dokter”, Setelah di -ciphered dengan format, akan diubah menjadi “laporan.dokter.format”. Segera setelah enkripsi berhasil dicapai, format membuat dokumen teks tertentu (“_Baca aku.txt”) dan menambahkannya ke semua folder yang berisi file terenkripsi.
File teks yang dihasilkan oleh format yang meminta pembayaran tebusan pada dasarnya mirip dengan pemberitahuan lain yang disebutkan oleh ransomware milik keluarga DJVU. Ringkasan pesannya adalah bahwa semua file dienkripsi dan satu -satunya solusi untuk mengembalikannya adalah dengan menggunakan kunci dekripsi yang unik.
Mekanisme kriptografi yang diterapkan oleh format tidak sepenuhnya diteliti. Namun, memang benar bahwa pemilik PC yang file -nya dienkripsi dapat diberikan kunci dekripsi tertentu, yang benar -benar berbeda dan tidak ada salinan lain yang akan berfungsi semata -mata pada perangkat Anda. Realitas yang menyedihkan adalah tidak mungkin untuk mengembalikan informasi tanpa kunci unik yang tersedia.
Selama format melakukan aktivitas berbahaya, tidak mungkin bagi Anda untuk mendapatkan akses ke kunci, yang disimpan di server jauh yang dimiliki oleh penipuan yang mempromosikan infeksi format.
Crooks menyebutkan bahwa untuk menerima kunci dan memulihkan data yang diubah, pembayaran harus diimplementasikan untuk mereka yang berjumlah $ 980. Untuk mendapatkan detail pembayaran, para korban didorong oleh pesan untuk menghubungi penipuan dengan menulis email, atau melalui telegram.
Peringatan juga menunjukkan bahwa pemilik komputer harus menghubungi perwakilan format selama 72 jam mulai dari momen modifikasi data. Pemberitahuan menyebutkan bahwa dengan syarat menghubungi dalam waktu 72 jam pengguna akan diberikan potongan 50%, sehingga jumlah tebusan akan diminimalkan hingga $ 490). Namun, tidak peduli berapa jumlah yang diminta, menjauh dari membayar tebusan!
Apakah itu ide yang bagus untuk membayar tebusan format?
Jika Anda berpikir bahwa membayar tebusan yang diminta adalah satu-satunya jalan keluar, saya harus menyebutkan beberapa pemikiran tentang keputusan ini. Penjahat yang berdiri di belakang ransomware pasti ingin Anda berpikir bahwa pasti tidak ada pilihan lain untuk memulihkan informasi.
Tentunya, Crooks ingin tebusan ditransfer melalui beberapa saluran yang telah ditentukan sebelumnya dan urutan langkah. Faktanya, ini biasanya dilakukan melalui bitcoin sebagai mata uang transfer utama. Penerapan bitcoin seringkali merupakan pilihan yang disukai oleh penipuan cyber karena transfer seperti itu sangat tidak mungkin dilacak.
Mempertimbangkan kekhasan bitcoin ini, mereka sering diterapkan oleh peretas yang bertujuan untuk menakut -nakuti korban yang ditargetkan melalui ransomware. Teknologi mata uang virtual yang sulit dilacak seperti itu adalah faktor kunci mengapa hampir semua penipuan ransomware berhasil tetap anonim setelah berhasil memenuhi misi mencuri uang mereka.
Namun, dalam banyak kasus, bahkan mentransfer tebusan yang diminta mungkin tidak membantu korban virus karena sangat mungkin bahwa mereka mungkin tidak diberikan kunci dekripsi file apa pun. Jika demikian, ini adalah solusi yang baik untuk mencoba beberapa alternatif lain yang mungkin tersedia-membayar tebusan pasti bukan jalan keluar yang baik dan harus menjadi item terakhir dalam daftar.
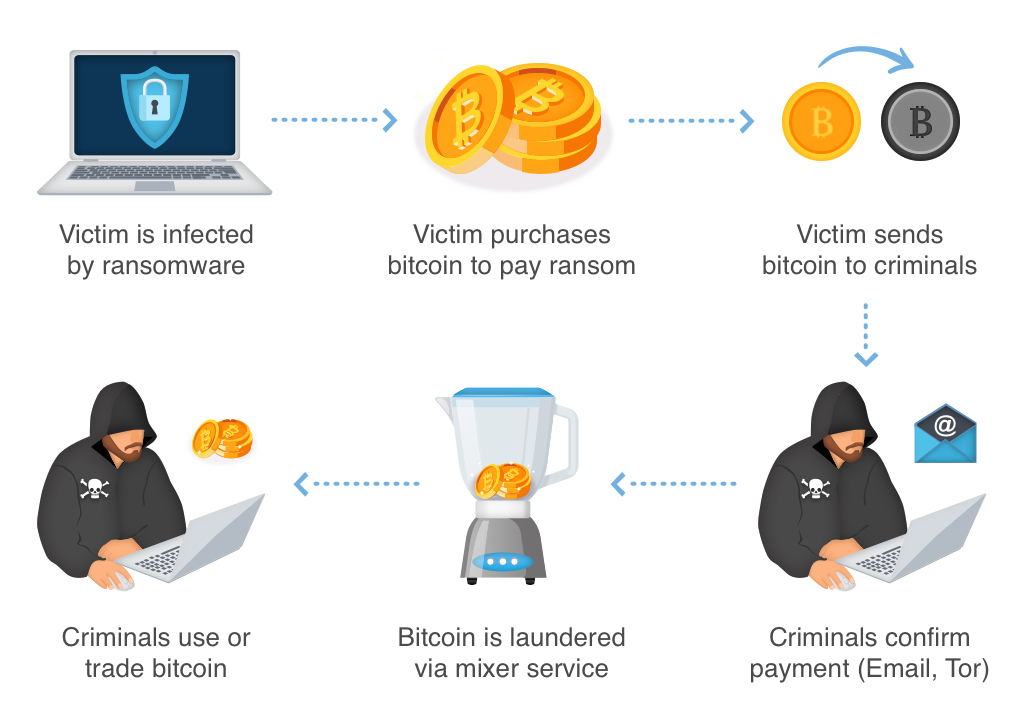
Anda tidak dapat mempercayai penipuan online karena mereka’t khawatir apa yang Anda rasakan tentang masalah dengan file Anda, bahkan saat Anda memulai transfer tebusan. Inilah sebabnya mengapa membayar uang yang diminta oleh penipuan ini tidak benar -benar memperbaiki masalah Anda. Karenanya, seringkali orang hanya kehilangan uang mereka.
Saya tentu menyarankan agar Anda tidak menghubungi penjahat ini dan tidak mengirim dana ke saku mereka. Per sekarang, tidak ada alat yang dapat memecahkan format ransomware atau mengembalikan data yang dienkripsi. Dengan demikian, salah satu solusi kerja nyata untuk memulihkan data yang hilang – hanya menggunakan cadangan yang tersedia.
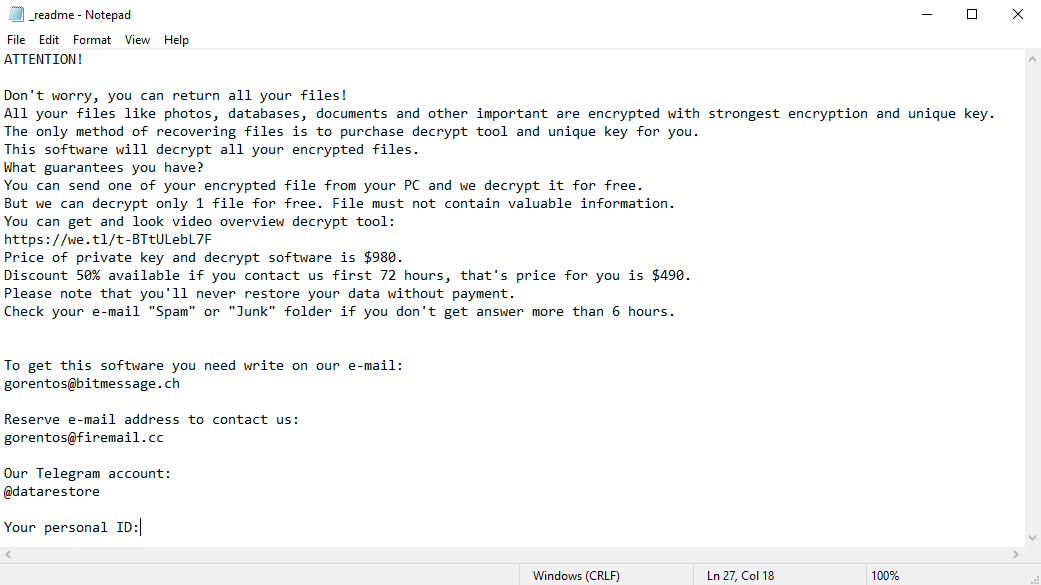
Peringatan menakutkan yang menuntut pengguna untuk membayar tebusan untuk mendekripsi data yang dikodekan berisi peringatan yang membuat frustrasi ini
Anda harus menyadari bahwa web hari ini penuh dengan ancaman yang terlihat sangat mirip dengan infeksi format. Aplikasi berbahaya yang dikenal sebagai ransomware umumnya diuraikan untuk mengenkripsi file penting dan untuk menyebutkan tentang tebusan pada layar yang ditarget.
Keunikan dari semua ancaman ransomware semacam itu adalah bahwa mereka menerapkan serangkaian tindakan yang sama untuk menghasilkan kunci dekripsi unik untuk memulihkan data yang diimphered.
Dengan demikian, kecuali jika ransomware masih di bawah tahap pengembangan atau memiliki dengan beberapa kekurangan yang sulit dilacak, memulihkan secara manual data yang diaduk adalah hal yang Anda bisa’T benar -benar tampil. Satu -satunya solusi untuk mencegah hilangnya data berharga Anda adalah secara teratur membuat cadangan file penting Anda.
Perhatikan bahwa bahkan jika Anda memelihara cadangan tersebut secara teratur, mereka harus dimasukkan ke lokasi tertentu tanpa berkeliaran, tidak terhubung ke stasiun kerja utama Anda.
Misalnya, cadangan dapat disimpan di USB flash drive atau penyimpanan hard drive eksternal alternatif. Secara opsional, Anda dapat merujuk pada bantuan penyimpanan informasi online (cloud).
Tak perlu disebutkan, saat Anda menyimpan data cadangan Anda di perangkat umum Anda, itu mungkin sama -sama di -ciphered serta data lainnya.
Untuk alasan ini, menemukan cadangan di perangkat utama Anda pasti bukan ide yang bagus.
Bagaimana format menyerang PC?
Format mengacu pada berbagai metode untuk menyebarkan akarnya ke dalam sistem. Tidak jelas metode apa yang tepat digunakan untuk menyusup ke perangkat Anda.
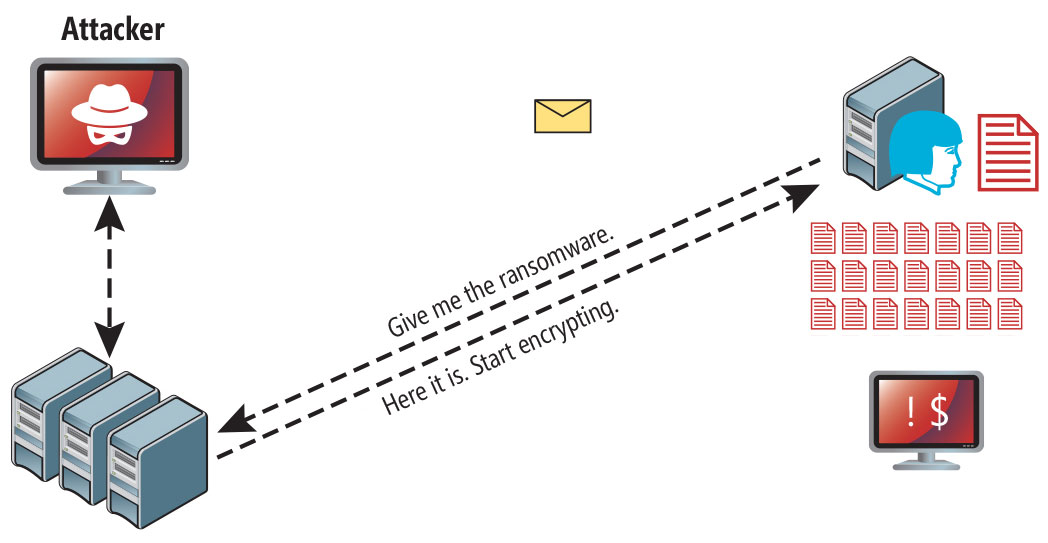
Format serangan ransomware setelah upaya phishing yang berhasil.
Dan selalu, ini adalah kebocoran umum yang melaluinya dapat disuntikkan ke PC Anda:
- instalasi tersembunyi bersama dengan aplikasi lain, terutama utilitas yang berfungsi sebagai freeware atau shareware;
- Tautan yang meragukan di email spam yang mengarah ke pemasang format
- sumber hosting gratis online;
- Menggunakan sumber daya peer-to-peer ilegal (P2P) untuk mengunduh perangkat lunak bajakan.
Ada kasus ketika virus format disamarkan sebagai beberapa alat yang sah, misalnya, dalam pesan yang menuntut untuk memulai beberapa perangkat lunak atau pembaruan browser yang tidak diinginkan. Ini biasanya cara beberapa penipuan online bertujuan untuk memaksa Anda memasang format ransomware secara manual, dengan benar -benar membuat Anda berpartisipasi langsung dalam proses ini.
Tentunya, peringatan pembaruan palsu tidak akan menunjukkan bahwa Anda akan benar -benar menyuntikkan ransomware format. Instalasi ini akan disembunyikan di bawah waspada yang menyebutkan bahwa diduga Anda harus memperbarui Adobe Flash Player atau program meragukan lainnya.
Tentu saja, aplikasi retak juga mewakili kerusakan. Menggunakan P2P keduanya ilegal dan dapat mengakibatkan injeksi malware serius, termasuk ransomware format.
Singkatnya, apa yang dapat Anda lakukan untuk menghindari suntikan ransomware format ke dalam perangkat Anda? Meskipun tidak ada jaminan 100% untuk mencegah PC Anda rusak, ada tips tertentu yang ingin saya berikan untuk mencegah penetrasi format. Anda harus berhati -hati saat menginstal perangkat lunak gratis hari ini.
Pastikan Anda selalu membaca apa yang ditawarkan installer selain program gratis utama. Menjauhlah dari membuka lampiran email yang meragukan. Jangan buka file dari penerima yang tidak dikenal. Tentu saja, program keamanan Anda saat ini harus selalu diperbarui.
Malware tidak berbicara secara terbuka tentang dirinya sendiri. Itu tidak akan disebutkan dalam daftar program yang tersedia. Namun, itu akan ditutupi di bawah beberapa proses jahat berjalan secara teratur di latar belakang, mulai dari saat Anda meluncurkan komputer Anda.
Pesan dengan ransomware format menyatakan informasi yang membuat frustrasi:
PERHATIAN! Jangan khawatir, Anda dapat mengembalikan semua file Anda! Semua file Anda seperti foto, database, dokumen, dan penting lainnya dienkripsi dengan enkripsi terkuat dan kunci unik. Satu -satunya metode pemulihan file adalah membeli alat dekripsi dan kunci unik untuk Anda. Perangkat lunak ini akan mendekripsi semua file terenkripsi Anda. Jaminan apa yang Anda miliki? Anda dapat mengirim salah satu file terenkripsi dari PC Anda dan kami mendekripsi secara gratis. Tapi kami hanya dapat mendekripsi 1 file secara gratis. File tidak boleh berisi informasi berharga. Anda bisa mendapatkan dan melihat tinjauan video alat dekripsi: https: // kami.Harga TL/T-2P5WRE5B9F Perangkat Lunak Kunci Pribadi dan Dekripsi adalah $ 980. Diskon 50% Tersedia Jika Anda menghubungi kami pertama 72 jam, harga untuk Anda adalah $ 490. Harap dicatat bahwa Anda tidak akan pernah mengembalikan data Anda tanpa pembayaran. Periksa folder "spam" atau "sampah" email Anda jika Anda tidak mendapatkan jawaban lebih dari 6 jam. Untuk mendapatkan perangkat lunak ini, Anda perlu menulis di email kami: [email protected] email cadangan ch untuk menghubungi kami: [email protected] Akun Telegram Kami: @DataRestore Mark Data Pulihkan ID Pribadi Anda: xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx
Gambar di bawah ini memberikan visi yang jelas tentang bagaimana file tersebut “.format” ekstensi terlihat seperti:
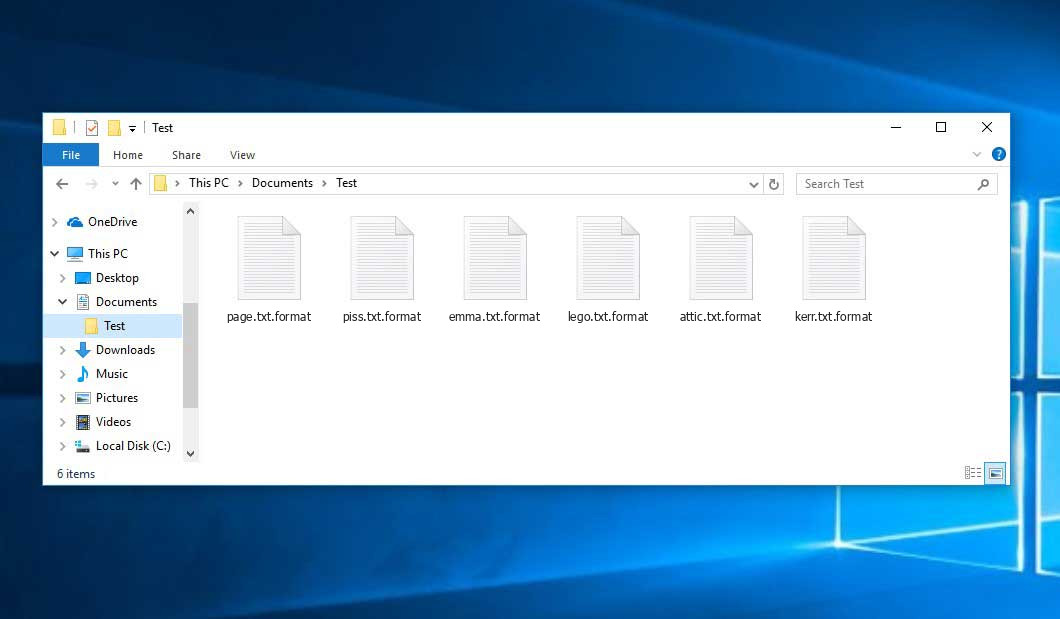
Contoh Crypted .format file
Cara menghilangkan infeksi format?
Selain menyandikan korban’file s, virus format juga telah mulai menginstal spyware azorult di komputer untuk mencuri kredensial akun, dompet cryptocurrency, file desktop, dan banyak lagi.
Alasan mengapa saya akan merekomendasikan Gridinsoft 2
Ini adalah cara yang bagus untuk menghadapi pengakuan dan menghapus ancaman-menggunakan Gridinsoft Anti-Malware. Program ini akan memindai PC Anda, menemukan dan menetralkan semua proses mencurigakan 3 .
Unduh Gridinsoft Anti-Malware.
Anda dapat mengunduh Gridinsoft Anti-Malware dengan mengklik tombol di bawah ini:
Jalankan file pengaturan.
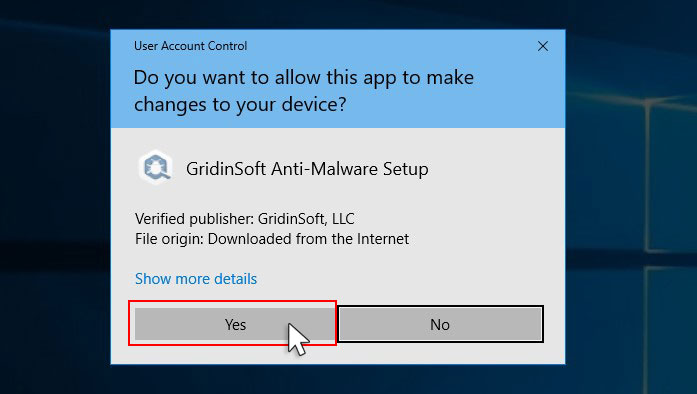
Saat File Pengaturan telah selesai diunduh, klik dua kali di Instal-Antimalware-Fix.exe File untuk menginstal Gridinsoft Anti-Malware di komputer Anda.
Sebuah Kontrol Akun Pengguna meminta Anda untuk mengizinkan Gridinsoft Anti-Malware membuat perubahan pada perangkat Anda. Jadi, Anda harus mengklik “Ya” untuk melanjutkan instalasi.
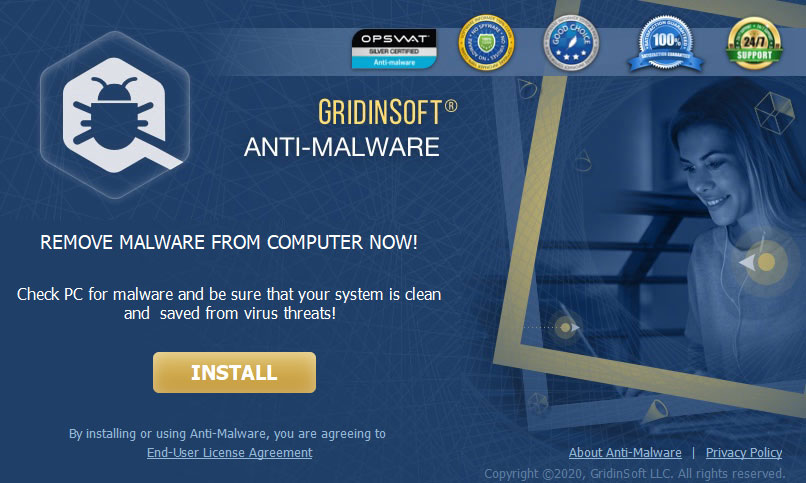
Tekan “Install” tombol.
Setelah diinstal, anti-malware akan berjalan secara otomatis.
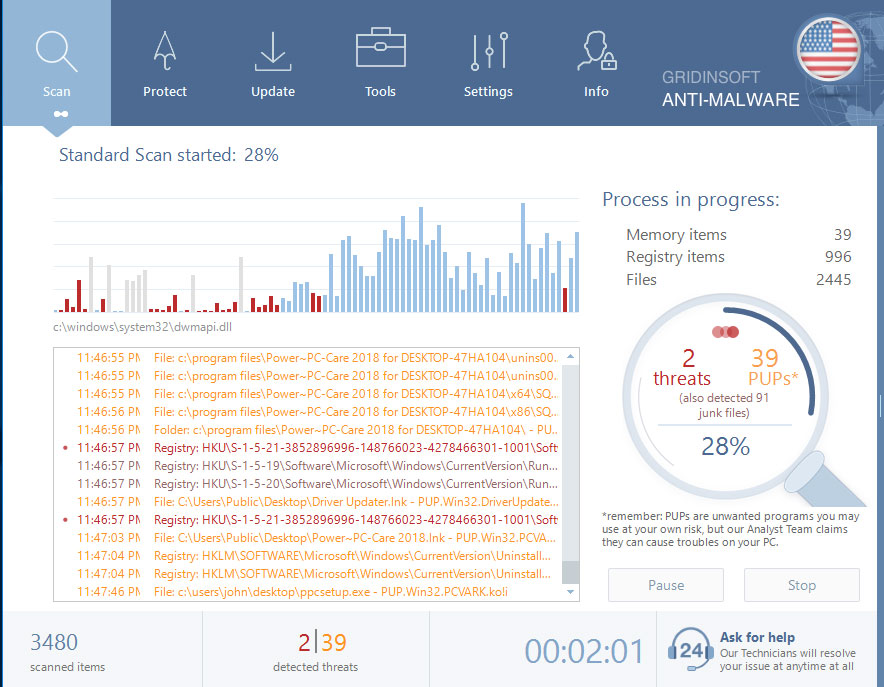
Tunggu pemindaian anti-malware selesai.
Gridinsoft Anti-Malware akan secara otomatis mulai memindai PC Anda untuk infeksi format dan program jahat lainnya. Proses ini dapat memakan waktu 20-30 menit, jadi saya sarankan Anda secara berkala memeriksa status proses pemindaian.
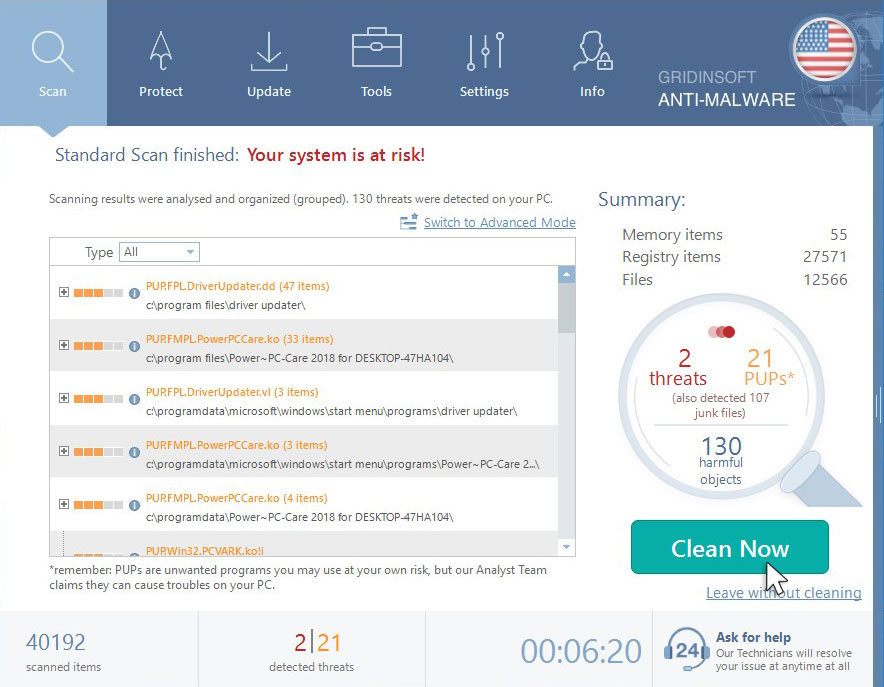
Klik “Bersihkan sekarang”.
Setelah pemindaian selesai, Anda akan melihat daftar infeksi yang dideteksi oleh Gridinsoft Anti-Malware. Untuk menghapusnya, klik pada “Bersihkan sekarang” Tombol di sudut kanan.
Cara mendekripsi .format file?
Spesialis Enkripsi Michael Gillespie (AS) berhasil membuat dekodernya untuk beberapa versi dan varian ransomware keluarga ini (Access, Ndarod, NTUSEG, dan lainnya).
Ini bekerja saat virus format menggunakan kunci offline untuk enkripsi.
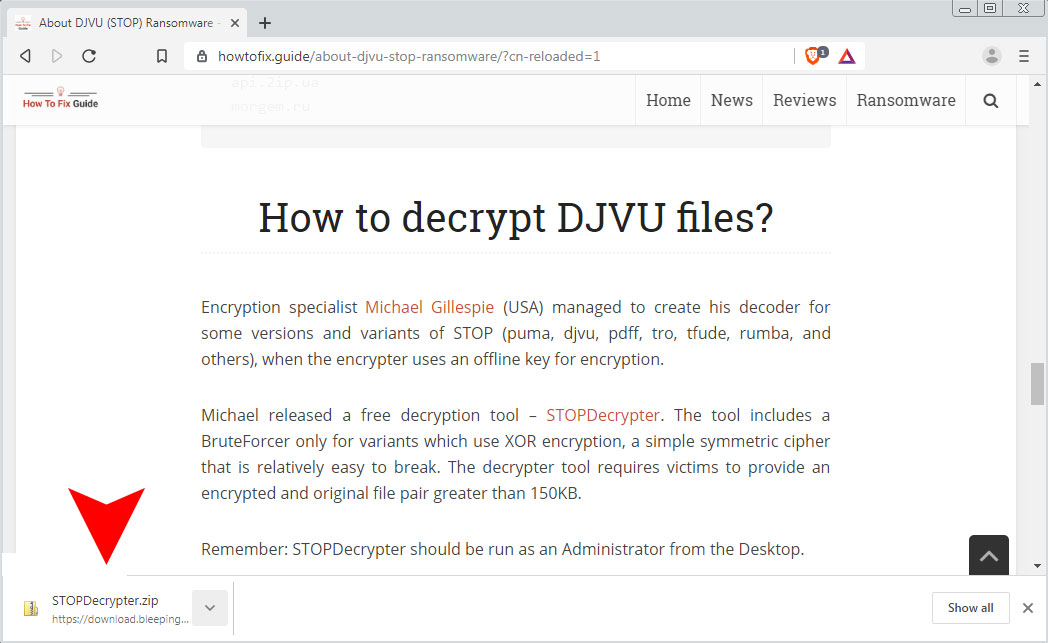
Anda dapat mengunduh alat dekripsi gratis di sini: stopDecrypter. Alat ini mencakup bruteforcer hanya untuk varian yang menggunakan enkripsi XOR, sandi simetris sederhana yang relatif mudah dipecahkan. Alat Decrypter mengharuskan korban untuk menyediakan pasangan file yang dienkripsi dan asli lebih dari 150kb.
Unduh Alat StopDecrypter:
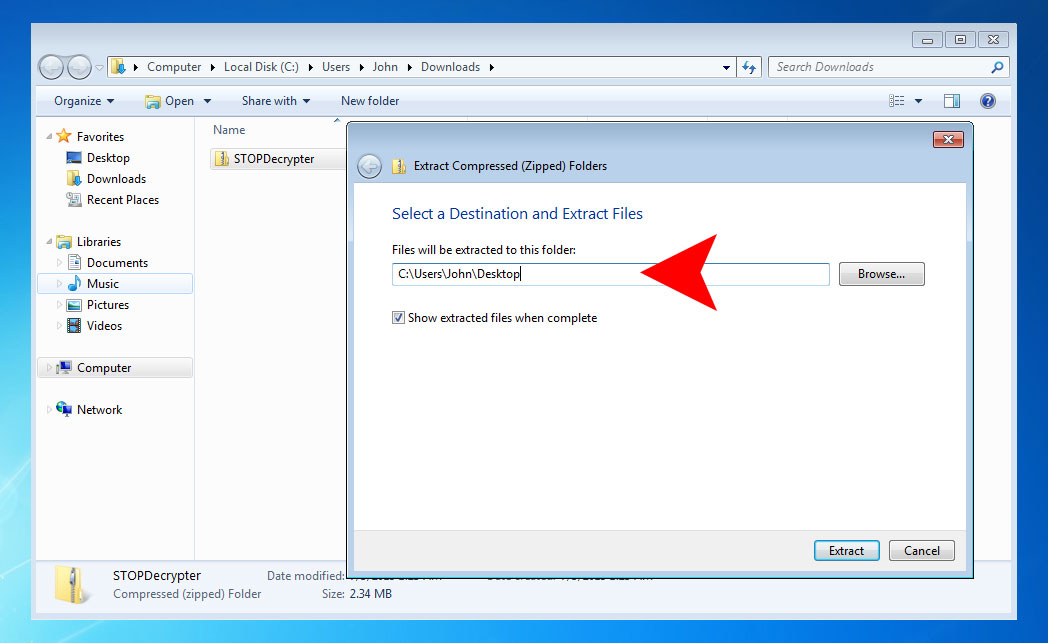
Ekstrak Alat StopDecrypter ke folder desktop Anda:
Jalankan Alat StopDecrypter:
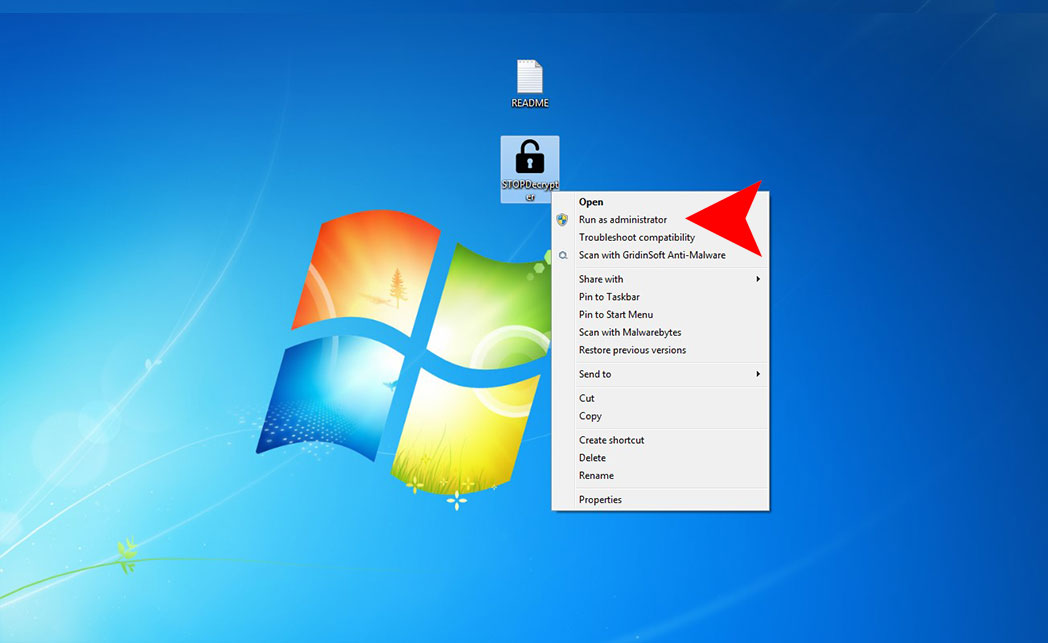
Ingat: StopDecrypter harus dijalankan sebagai administrator dari desktop.
Pilih folder Anda dan tekan “Dekripsi” tombol:
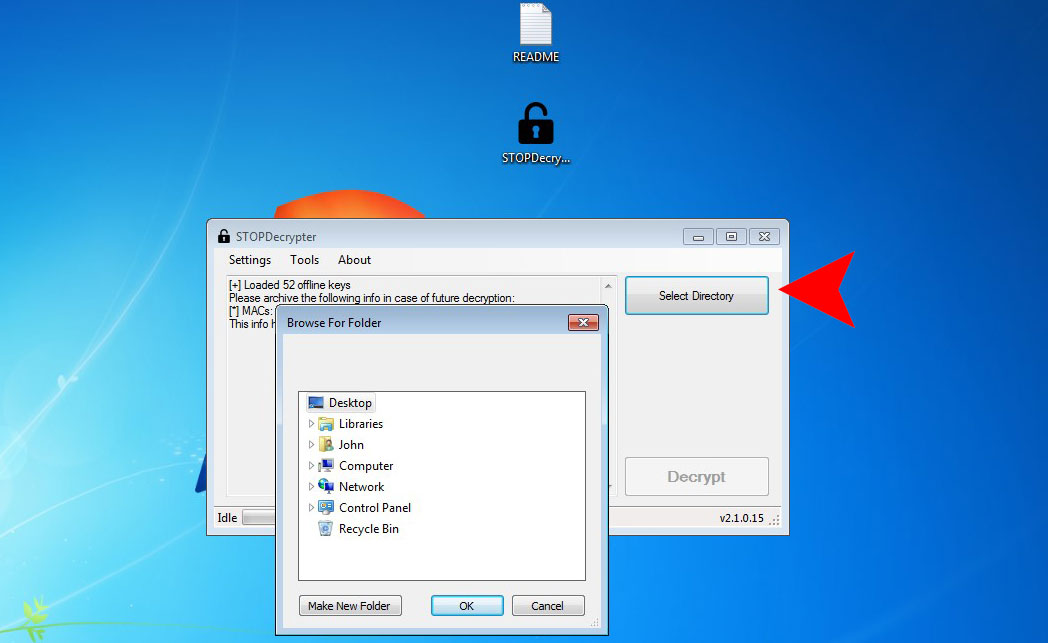
Apa selanjutnya?
Jika panduan tidak’t membantu Anda menghapus Format infeksi, Silakan unduh Gridinsoft Anti-Malware yang saya rekomendasikan. Juga, Anda selalu dapat meminta saya di komentar untuk mendapatkan bantuan. Semoga beruntung!