


Apakah mengatur ulang kata sandi berarti mengubahnya?
Mengatur ulang kata sandi vs. Mengubah kata sandi
Ringkasan
Dalam artikel ini, kita akan membahas perbedaan antara mengatur ulang kata sandi dan mengubah kata sandi. Mengatur ulang kata sandi adalah tindakan administratif yang dapat dilakukan oleh administrator atau seseorang dengan izin yang sesuai, saat mengubah kata sandi adalah tindakan pengguna yang mengharuskan pengguna untuk mengetahui kata sandi mereka saat ini. Kami juga akan mengeksplorasi izin dan pencatatan acara yang terkait dengan tindakan ini dalam sistem Windows.
Poin -poin penting
- Mengatur ulang kata sandi adalah tindakan administratif, saat mengubah kata sandi adalah tindakan pengguna.
- Untuk perubahan kata sandi, pengguna harus mengetahui kata sandi mereka saat ini, tetapi untuk pengaturan ulang kata sandi, kata sandi lama tidak diperlukan.
- Pengguna membutuhkan izin “Ubah Kata Sandi” untuk mengubah kata sandi mereka, sementara seseorang dengan izin “Reset Kata Sandi” dapat mengatur ulang kata sandi orang lain.
- Perubahan kata sandi biasanya dilakukan melalui panel kontrol akun pengguna atau kotak dialog Logon di Windows.
- Reset Kata Sandi dapat dilakukan melalui alat manajemen akun seperti pengguna dan komputer Direktori Aktif.
- Di Windows Server 2003 dan versi yang lebih baru, ID acara yang berbeda dicatat untuk perubahan kata sandi dan acara reset kata sandi.
- Izin “Reset Kata Sandi” digunakan saat administrator atau orang pendukung menangani kata sandi pengguna yang terlupakan.
- Di Active Directory, izin “Ubah Kata Sandi” memerlukan pengetahuan tentang kata sandi akun saat ini, sedangkan izin “Reset Kata Sandi” tidak.
- Secara default, pengguna dapat mengubah kata sandi mereka sendiri, tetapi hanya administrator dan operator akun yang dapat mengatur ulang kata sandi.
Pertanyaan dan jawaban
T: Bagaimana Active Directory (AD) Reset Izin Kata Sandi Berbeda dari Izin Ubah Kata Sandi? Bagaimana cara mengatur ulang kata sandi log Windows System dan mengubah kata sandi di penampil acara?
A: Meskipun mengatur ulang kata sandi dan mengubah kata sandi memiliki efek yang sama, mereka dua tindakan yang sama sekali berbeda. Perubahan Kata Sandi adalah tindakan pengguna yang mengharuskan pengguna untuk mengetahui kata sandi mereka saat ini dan memiliki izin “Ubah Kata Sandi”. Di sisi lain, reset kata sandi adalah tindakan administratif yang dapat dilakukan oleh seseorang dengan izin “Reset Kata Sandi”, dan itu tidak memerlukan pengetahuan tentang kata sandi lama. Di Windows Event Viewer, Acara Perubahan Kata Sandi dicatat dengan ID EVENT 627, sementara Acara Reset Kata Sandi dicatat dengan ID Event ID 628 mulai dari Windows Server 2003. Di Windows 2000, perubahan kata sandi dan event reset kata sandi dicatat dengan ID Event 627.
T: Apa perbedaan antara kata sandi reset dan ubah izin kata sandi pada objek pengguna di Active Directory (AD)?
A: Izin “Ubah Kata Sandi” memerlukan pengetahuan tentang kata sandi akun saat ini dan memungkinkan orang untuk mengubah kata sandi mereka sendiri. Izin “Reset Kata Sandi”, di sisi lain, digunakan ketika administrator atau orang pendukung menangani kata sandi pengguna yang terlupakan. Itu tidak memerlukan pengetahuan tentang kata sandi akun saat ini. Secara default, pengguna dapat mengubah kata sandi mereka sendiri, sementara hanya administrator dan operator akun yang dapat mengatur ulang kata sandi di Active Directory.
T: Bagaimana pengaturan ulang kata sandi dapat dibedakan dari perubahan kata sandi dalam praktik?
A: Reset kata sandi dapat diprakarsai oleh administrator atau seseorang dengan izin yang sesuai. Itu tidak mengharuskan pengguna untuk mengetahui kata sandi mereka saat ini. Sebaliknya, perubahan kata sandi dilakukan oleh pengguna itu sendiri dan mengharuskannya untuk memasukkan kata sandi mereka saat ini sebelum mengatur yang baru. Proses untuk reset kata sandi biasanya melibatkan menghasilkan tautan atau kode reset kata sandi unik, sementara perubahan kata sandi biasanya dilakukan melalui antarmuka pengguna seperti panel kontrol akun pengguna atau kotak dialog login.
T: Apakah lebih aman untuk memiliki halaman terpisah untuk reset kata sandi dan fungsi perubahan kata sandi?
A: Ya, umumnya dianggap lebih aman untuk memiliki halaman terpisah untuk reset kata sandi dan fungsi perubahan kata sandi. Tautan atau kode reset kata sandi sering dikirim ke email pengguna, dan memiliki halaman khusus untuk proses reset memastikan bahwa pengguna dapat dengan aman mengatur kata sandi baru tanpa risiko kata sandi lama mereka dikompromikan. Di sisi lain, halaman perubahan kata sandi hanya boleh diakses saat pengguna sudah masuk dan dapat memberikan kata sandi mereka saat ini untuk memastikan keamanan akun mereka.
T: Dapatkah upaya mengatur ulang kata sandi dicatat dan dipantau?
A: Ya, upaya reset kata sandi dapat dicatat dan dipantau. Dengan memanfaatkan mekanisme pencatatan dan audit acara dalam sistem Windows, administrator dapat melacak kata sandi mengatur ulang acara dan mengidentifikasi kegiatan yang mencurigakan atau tidak sah. Selain itu, log dapat memberikan informasi berharga untuk analisis forensik jika terjadi insiden keamanan atau pelanggaran yang terkait dengan pengaturan ulang kata sandi.
T: Apakah ada pertimbangan keamanan yang perlu diingat saat menerapkan pengaturan ulang kata sandi dan mengubah fungsionalitas?
A: Ya, ada beberapa pertimbangan keamanan yang perlu diingat saat menerapkan pengaturan ulang kata sandi dan mengubah fungsionalitas. Ini termasuk:
- Menggunakan mekanisme yang aman untuk mengirim tautan atau kode reset kata sandi, seperti email terenkripsi atau sistem pesan yang aman.
- Menerapkan kebijakan kata sandi yang kuat untuk memastikan bahwa pengguna membuat kata sandi yang kuat dan unik.
- Mekanisme Menerapkan untuk Mencegah Kekuatan Brute atau Serangan Otomatis pada Reset Kata Sandi dan Ubah Fungsionalitas.
- Secara berkala meninjau dan memperbarui izin dan kontrol akses yang terkait dengan pengaturan ulang kata sandi dan mengubah fungsionalitas untuk mencegah akses yang tidak sah.
- Meninjau log dan pemantauan secara berkala untuk segala kegiatan yang mencurigakan atau pola yang terkait dengan reset dan perubahan kata sandi.
- Memastikan bahwa kata sandi mengatur ulang dan mengubah fungsionalitas diuji dan ditinjau dengan benar untuk setiap kerentanan atau kelemahan potensial.
T: Dapatkah metode yang digunakan untuk reset kata sandi dan perubahan kata sandi disesuaikan atau diperpanjang?
A: Ya, metode yang digunakan untuk reset kata sandi dan perubahan kata sandi dapat disesuaikan dan diperluas berdasarkan persyaratan spesifik suatu aplikasi atau sistem. Organisasi dapat memilih untuk menerapkan langkah-langkah keamanan tambahan, seperti otentikasi multi-faktor, untuk meningkatkan keamanan reset kata sandi dan mengubah fungsionalitas. Selain itu, organisasi dapat mengintegrasikan reset kata sandi dan mengubah fungsionalitas dengan identitas lain dan sistem manajemen akses atau layanan untuk memberikan pengalaman pengguna yang mulus dan memastikan praktik keamanan yang konsisten di berbagai aplikasi.
T: Apa konsekuensi potensial dari reset atau perubahan kata sandi yang tidak sah?
A: Reset atau perubahan kata sandi yang tidak sah dapat memiliki konsekuensi yang parah, terutama jika dilakukan pada akun administratif atau eksekutif. Seorang individu yang tidak sah yang mendapatkan akses ke akun administratif melalui reset atau perubahan kata sandi berpotensi menyebabkan kerusakan yang signifikan, seperti akses tidak sah ke informasi sensitif, perubahan yang tidak sah pada konfigurasi sistem, atau bahkan kompromi sistem lengkap yang lengkap. Oleh karena itu, sangat penting untuk menerapkan langkah -langkah keamanan yang kuat dan memantau reset kata sandi dan mengubah kegiatan untuk mencegah akses yang tidak sah secara tidak sah.
Mengatur ulang kata sandi vs. Mengubah kata sandi
Anda dapat membayangkan konsekuensi dari seseorang yang dapat mengatur ulang kata sandi akun administratif atau akun eksekutif-tergantung pada niat dan keahlian pelaku, konsekuensinya berpotensi dapat menjadi bencana.
Ubah Kata Sandi vs Kata sandi reset [ditutup]
Ingin meningkatkan pertanyaan ini? Perbarui pertanyaan sehingga dapat dijawab dengan fakta dan kutipan dengan mengedit posting ini.
Ditutup 9 tahun yang lalu .
Saya memiliki halaman di mana pengguna dapat meminta tautan reset kata sandi jika mereka lupa kata sandi ke akun mereka. Saya juga ingin membuat cara bagi pengguna untuk mengubah kata sandi mereka jika mereka sudah masuk ke akun mereka. Apakah lebih baik membuat halaman terpisah untuk setiap jenis reset kata sandi yang berbeda ini atau haruskah saya mengubah formulir berdasarkan apakah pengguna masuk atau tidak? Apakah itu sangat penting? Apakah ada standar umum?
Ditanya 24 Okt 2013 jam 2:42
Shane a. Darr Shane a. Darr
521 6 6 Lencana Perak 16 16 Lencana Perunggu
Topik ini lebih cocok untuk UX.StackExchange.com.
24 Okt 2013 jam 2:58
Saya tidak setuju karena maksud dari pertanyaan saya bukan yang lebih ramah pengguna, tetapi apa yang lebih standar praktik dari sudut pandang pengembangan. Niat saya adalah untuk tetap dengan standar pemrograman yang diterima secara umum dan membuat hal -hal seaman mungkin. Saya dapat melihat mengapa pertanyaan ini dapat dipandang sebagai pertanyaan UX dan saya seharusnya membuat alasan untuk pertanyaan saya lebih jelas. Terima kasih
26 Okt 2013 jam 5:22
1 Jawaban 1
Buat halaman terpisah. Tautan reset (saat pengguna tidak masuk) biasanya menggunakan nilai get yang unik. Ketika pengguna meminta tautan untuk dikirim ke mereka, nilai dimasukkan ke dalam database. Ketika seseorang mengunjungi halaman reset, server akan memeriksa nilai GET yang dimasukkan ke dalam URL. Jika nilai GET cocok dengan nilai unik yang ada di database, maka orang tersebut diberi kesempatan untuk memasukkan kata sandi baru. Nilai unik dalam database biasanya diatur ke kedaluwarsa dengan cukup cepat. Ini mencegah orang menggunakan brute force untuk mengatur ulang kata sandi orang lain.
Anda tidak ingin mencampur di atas dengan perubahan kata sandi sederhana yang dimulai saat pengguna masuk.
Dijawab 24 Okt 2013 jam 2:50
Lloyd Banks Lloyd Banks
35.4K 57 57 Lencana Emas 155 155 Lencana Perak 246 246 Lencana Perunggu
Terima kasih atas masukan Anda. Reset Kata Sandi untuk Proses Kata Sandi yang Terlupakan yang Anda Catat di atas adalah persis seperti yang saya buat. Saya senang bahwa saya melakukannya dengan benar. Saya berpikir bahwa mungkin saya hanya akan membuat halaman info akun pembaruan di mana pengguna dapat mengubah info termasuk kata sandi mereka jika diperlukan.
24 Okt 2013 jam 2:53
Mengubah kata sandi dan mengatur ulang kata sandi adalah dua hal yang sangat berbeda. Mengatur ulang kata sandi dapat dilakukan saat pengguna tidak masuk. Mengubah kata sandi hanya terjadi saat pengguna masuk dan mengetahui kata sandi mereka saat ini.
Mengatur ulang kata sandi vs. Mengubah kata sandi
T: Bagaimana Active Directory (AD) Reset Izin Kata Sandi Berbeda dari Izin Ubah Kata Sandi? Bagaimana cara mengatur ulang kata sandi log Windows System dan mengubah kata sandi di penampil acara?
A: Meskipun mengatur ulang kata sandi dan mengubah kata sandi memiliki efek yang sama, mereka dua tindakan yang sama sekali berbeda.
Perubahan kata sandi adalah tindakan pengguna, di mana pengguna memasukkan kata sandi baru untuk akun pengguna Windows -nya. Windows mengotentikasi pengguna sebelum dia diizinkan untuk mengubah kata sandi. Ini berarti bahwa pengguna harus selalu memasukkan kata sandi lamanya sebelum diizinkan mengubahnya. Seorang pengguna juga harus memiliki izin perubahan kata sandi pada objek akun domain iklannya untuk diizinkan mengubah kata sandi. Seorang pengguna dapat mengubah kata sandi dari applet panel kontrol akun pengguna atau dari opsi Ubah Kata Sandi di kotak dialog Logon yang muncul setelah menekan Ctrl+Alt+Del.
Reset kata sandi adalah tindakan administratif, di mana administrator windows (atau akun Windows yang memiliki izin reset kata sandi pada objek akun pengguna) mengatur ulang kata sandi pengguna. Berlawanan dengan perubahan kata sandi, reset kata sandi tidak memerlukan pengetahuan tentang kata sandi lama. Akun apa pun yang memiliki izin reset kata sandi pada objek akun domain iklan pengguna dapat melakukan reset kata sandi. Reset Kata Sandi dapat diluncurkan dari salah satu alat manajemen akun iklan seperti Microsoft Management Console (MMC) Pengguna Direktori Aktif dan Komputer Snap-In atau Pusat Administratif Active Directory Administrative.
Dimulai dengan Windows Server 2003, Windows mencatat ID acara yang berbeda untuk perubahan kata sandi dan Acara Reset Kata Sandi. IT ID Log ID 627 untuk Acara Perubahan Kata Sandi dan ID Acara 628 untuk Acara Reset Kata Sandi. Windows 2000 Logged Event ID 627 untuk Perubahan Kata Sandi dan Acara Reset Kata Sandi.
Membedakan antara reset kata sandi dan ubah kata sandi
Apa perbedaan antara Setel ulang kata sandi Dan Ganti kata sandi Izin pada objek pengguna di Active Directory (AD)?
Itu Ganti kata sandi Izin mengharuskan orang yang mengubah kata sandi mengetahui kata sandi akun saat ini. Ketika seorang administrator atau pendukung orang menangani kata sandi pengguna yang terlupakan, administrator atau pendukung orang menggunakan Setel ulang kata sandi izin, yang tidak memerlukan pengetahuan tentang kata sandi akun saat ini. Dengan izin default AD, Anda dapat mengubah kata sandi Anda sendiri, tetapi hanya administrator dan operator akun yang dapat mengatur ulang kata sandi.
Setel ulang kata sandi

Setel ulang kata sandi adalah tindakan membatalkan kata sandi saat ini untuk akun di situs web, layanan, atau perangkat, dan kemudian membuat yang baru. Kata sandi dapat diatur ulang menggunakan pengaturan perangkat lunak atau layanan, atau dengan menghubungi departemen layanan pelanggan.
Jika Anda memerlukan pengaturan ulang kata sandi Anda, sebagian besar layanan memiliki layanan “lupa kata sandi” yang mengirimi Anda email tautan saat Anda meminta untuk mengatur ulang kata sandi di situs web ini. Jika alamat email Anda tidak lagi valid, atau Layanan bukan Layanan Harapan Komputer, hubungi perusahaan yang bertanggung jawab atas layanan kata sandi yang terlupakan.
Fitur Reset Kata Sandi adalah untuk akun Anda dan tidak digunakan sebagai metode mengakses akun orang lain atau meretas akun lain.
Informasi terkait
- Cara mengatur ulang kata sandi windows yang hilang atau terlupakan.
- Saya lupa kata sandi facebook saya.
- Bantuan dan Informasi tentang Kata Sandi Komputer.
- Apa cara yang aman untuk mengingat kata sandi saya?
- Forum Harapan Komputer Pengingat otentikasi kata sandi.
- Bantuan dan Dukungan Keamanan Komputer.
Blog Keamanan Direktori Aktif
Saya harap ini menemukan Anda dengan baik. Hari ini, saya hanya ingin mengambil beberapa menit untuk menjelaskan masalah yang berdampak pada hampir setiap organisasi publik di Amerika Serikat, dan mungkin sebagian besar organisasi di seluruh dunia.
Beberapa minggu yang lalu, multi-$ B yang terkemuka secara global di depan umum.Organisasi Lisensi Gold Finger 007.
Diberi jari emas 007’banyak kemampuan (Audit Delegasi Direktori Aktif, Analisis Izin Efektif Direktori Aktif, Analisis Izin Direktori Aktif, Komputasi Ukuran Token Kerberos Lebar Domain Dll.), kami selalu ingin belajar tentang apa yang digunakan pelanggan kami.
Jadi ketika kami bertanya kepada mereka apa yang ingin mereka gunakan untuk menggunakan jari emas, mereka memberi tahu kami bahwa mereka ingin menggunakannya “audit siapa yang bisa mengubah yang kata sandi di Active Directory, karena auditor kepatuhan SOX mereka mengharuskan mereka untuk memberikan informasi ini.”
Itu agak mengejutkan. Kami pikir mereka bermaksud mengatakannya “siapa bisa mengatur ulang yang kata sandi” Jadi kami bertanya lagi apakah auditor mengharuskan mereka untuk memberikan laporan “siapa yang bisa mengubah kata sandi siapa”, atau “siapa yang dapat mengatur ulang kata sandinya.”
Mereka mengkonfirmasi bahwa auditor ingin tahu “siapa bisa mengubah yang kata sandi”.
Itu bagi kami agak mengkhawatirkan.
Perbedaan antara Ubah Kata Sandi dan Reset Kata Sandi
Teman -teman, perbedaan antara “siapa yang bisa mengubah kata sandi” Dan “siapa yang bisa mengatur ulang kata sandi” sangat penting untuk dipahami untuk keamanan organisasi, namun sebagian besar masih disalahpahami, dan dengan demikian layak untuk menjelaskan –
Perubahan Kata Sandi Direktori Aktif
Setiap Akun Pengguna Domain di Active Directory dilindungi oleh kata sandi, dan itu adalah pengetahuan dari kata sandi ini yang memungkinkan pemegang akun untuk mengotentikasi dirinya, dan pada dasarnya mengklaim saham identitas yang diwakili oleh akun pengguna domain tersebut tersebut.
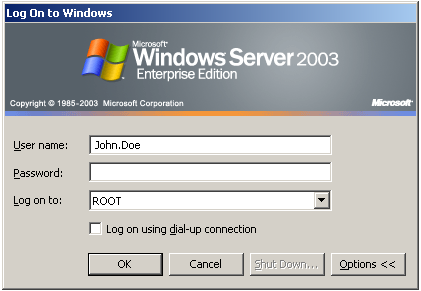
Saat pengguna’Akun S awalnya diatur, ia diberikan kata sandi sementara (idealnya melalui cara aman), dan kemudian diminta untuk segera mengubah kata sandi itu menjadi nilai baru, saya.e. satu yang hanya dia punya pengetahuan tentang.
Hanya akun’Pemegang S seharusnya tahu akunnya’kata sandi s. Tidak ada orang lain yang seharusnya tahu kata sandinya, karena siapa pun yang tahu akunnya’Kata sandi S dapat mengautentikasi sistem sebagai pengguna dengan menggunakan kata sandi itu.
Sekarang, untuk alasan keamanan, sebagian besar organisasi mengharuskan pengguna untuk mengubah kata sandi mereka secara berkala, untuk melindungi kata sandi dari serangan menebak kata sandi, dan dengan demikian sistem menyediakan fasilitas untuk membiarkan pengguna mengubah kata sandi mereka.
Seorang pengguna dapat mengubah kata sandi dengan memohon urutan otentikasi keamanan (“ALT-CTRL-DEL”), lalu pilih “Ganti kata sandi” pilihan. Pengguna kemudian diminta untuk memasukkan kata sandi baru dan kata sandi saat ini.
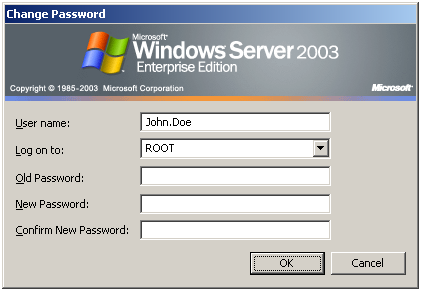
(Catatan: jendela Ganti kata sandi Dialog mengacu pada saat ini kata sandi sebagai tua kata sandi.)
Jika kata sandi saat ini yang dimasukkan valid, sistem menerima permintaan perubahan kata sandi, dan melanjutkan untuk mengubah pengguna’Kata sandi S ke nilai baru. Jika kata sandi saat ini yang dimasukkan tidak valid, sistem menolak permintaan perubahan kata sandi.
Sekarang, sangat penting untuk dicatat bahwa untuk mengubah kata sandi, pengguna diharuskan memasukkan kata sandi saat ini.e. Tanpa menunjukkan pengetahuan tentang kata sandi saat ini, dia tidak dapat mengubah kata sandi.
Dengan kata lain, jika seseorang mengasumsikan bahwa hanya pengguna yang tahu kata sandi ke akunnya, maka orang dapat menyimpulkan bahwa tidak ada orang lain yang dapat mengubah pengguna’kata sandi s, karena tidak ada orang lain yang tahu pengguna’S Kata sandi saat ini.
Singkatnya, tidak perlu audit siapa yang dapat mengubah kata sandinya karena (dalam 99.9999% kasus), hanya pemegang akun pengguna yang mengetahui kata sandi akun saat ini, dan tanpa mengetahui pengguna saat ini’kata sandi s, tidak ada yang bisa mengubah pengguna’kata sandi s.
Akibatnya, menurut pendapat saya yang sederhana, auditor kepatuhan peraturan tidak boleh meminta organisasi untuk mengaudit “siapa yang bisa mengubah kata sandi siapa” hanya karena tidak ada manfaat materi dalam melakukannya.
Kata sandi Direktori Aktif diatur ulang
Sekarang, jika Anda bertanya pada diri sendiri – “Tapi tunggu, bagaimana dengan situasi di mana pengguna lupa kata sandinya, lalu memanggil bantuan meja untuk bantuan, sebagai akibatnya operator meja bantuan mengatur ulang pengguna’s Password, dan memberi pengguna kata sandi sementara yang kemudian dapat dia login, dan segera setelah masuk, ubah kata sandi menjadi nilai yang hanya diketahui oleh pengguna.”
Jawabannya adalah, operator meja bantuan, tidak mengubah pengguna’s Password, tetapi sebenarnya mengatur ulang pengguna’Kata sandi s ke kata sandi sementara baru, kemudian berikan kata sandi sementara ini kepada pengguna (semoga melalui saluran yang aman) dan (semoga) menginstruksikan dia untuk segera mengubah kata sandi menjadi nilai yang hanya diketahui oleh pengguna.
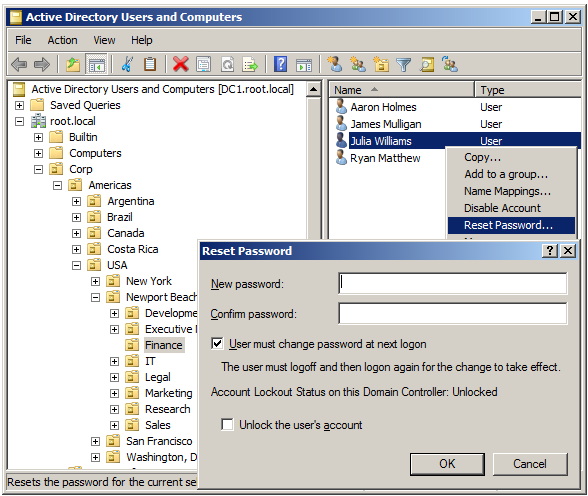
Anda lihat, untuk memperhitungkan situasi di mana pengguna lupa kata sandinya, dan karenanya tidak dapat masuk, sistem menyediakan fasilitas yang dengannya personel administratif yang berwenang dapat mengatur ulang kata sandi pengguna’akun s.
Fasilitas reset kata sandi ini juga dapat digunakan untuk mengendalikan akun pengguna domain dalam situasi di mana ia perlu mengambil alih akun pengguna, seperti yang melibatkan pemutusan hubungan kerja, insiden keamanan dll.
Perlu dicatat bahwa mengatur ulang pengguna’Kata sandi S tidak memerlukan mendemonstrasikan pengetahuan pengguna’S yang ada/kata sandi saat ini. Sebaliknya, itu hanya mengharuskan individu yang melakukan reset kata sandi memiliki “Kata Sandi Ubah Kekuatan Pengguna” Diperluas hak yang diberikan pada akun pengguna domain. Siapa pun yang memiliki hak ini diberikan pada akun pengguna domain dapat secara instan mengatur ulang akun pengguna domain’kata sandi s.
(Sebenarnya, untuk mengubah pengguna’kata sandi, pengguna juga membutuhkan “Pengguna mengubah kata sandi” diperpanjang tepat di akunnya sendiri, yang secara default diberikan “Setiap orang” Dan “Setiap orang” secara implisit termasuk pengguna dirinya sendiri. Ngomong -ngomong, hanya karena hak diberikan “Setiap orang” tidak berarti bahwa semua orang (/siapa pun) dapat mengubah pengguna’kata sandi s; Hanya orang -orang yang dapat menunjukkan pengetahuan tentang kata sandi saat ini yang dapat mengubah pengguna’akun s’kata sandi s.)
(Btw, petugas hak untuk Kata Sandaran User-Force-Change IS 00299570-246D-11D0-A768-00AA006E0529 dan Panduan Hak untuk User-change-password IS AB721A53-1E2F-11D0-9819-00AA0040529B.)
Sekarang, secara default banyak kelompok administrasi Direktori Aktif, termasuk admin domain, admin perusahaan, admin bawaan, operator akun dan lainnya diberikan “Kata Sandi Ubah Kekuatan Pengguna” (juga dikenal sebagai “Setel ulang kata sandi”) Diperluas di semua akun pengguna domain, dan dengan demikian banyak personel administrasi secara default, sudah memiliki kemampuan untuk mengatur ulang kata sandi dari sebagian besar akun pengguna domain. Selain itu, banyak organisasi mengembangkan dan mengimplementasikan model delegasi khusus yang menghasilkan lebih banyak orang yang dapat mengatur ulang kata sandi dari sebagian besar akun pengguna domain mereka.
Sangat penting untuk memahami bahwa siapa pun yang memiliki “Kata Sandi Ubah Kekuatan Pengguna” (Saya.e. “Setel ulang kata sandi”) diperluas dengan benar diberikan pada akun pengguna domain dapat secara instan mengatur ulang akun itu’kata sandi dan login sebagai dia.
Tentu saja, begitu seseorang dapat mengatur ulang akun pengguna domain’Kata sandi, dia dapat langsung masuk sebagai dia, mendapatkan akses ke semua yang dimiliki pengguna, baca dan kirim email, akses, merusak, menyalin atau membocorkan semua yang diakses pengguna ke.
Akibatnya, sangat penting untuk diketahui setiap saat, tepatnya siapa yang dapat mengatur ulang kata sandinya di Active Directory.
Akibatnya, alih -alih meminta organisasi untuk mengaudit “siapa yang bisa mengubah kata sandi siapa” Auditor kepatuhan peraturan harus meminta mereka untuk mengaudit “siapa yang dapat mengatur ulang kata sandinya”, karena kemampuan untuk mengatur ulang seseorang’Kata sandi S secara instan memungkinkan logon pelaku sebagai pengguna target, dan mengakses semua yang dimiliki pengguna.
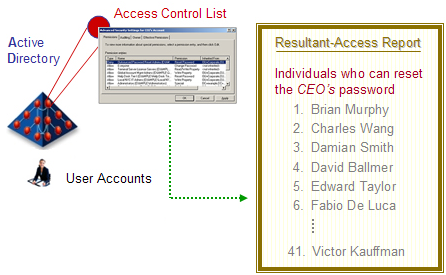
Juga dimungkinkan bagi individu jahat untuk mengatur ulang pengguna’s password, then logon as the user, engage in unauthorized access, then logoff, and when the actual user account attempts to login the next time around, after a few unsuccessful attempts to logon using the old password, the user would unsuspectingly call Help Desk, and in most cases, a Help Desk operator will simply reset the password again, without suspecting that someone may have reset the user’kata sandi dan masuk.
Anda dapat membayangkan konsekuensi dari seseorang yang dapat mengatur ulang kata sandi akun administratif atau akun eksekutif-tergantung pada niat dan keahlian pelaku, konsekuensinya berpotensi dapat menjadi bencana.
Jadi, jika saya bisa, saya’D suka dengan rendah hati meminta auditor kepatuhan untuk memahami perbedaan vital ini, dan mungkin lain kali di sekitar, mintalah laporan “siapa yang dapat mengatur ulang kata sandi akun pengguna”, bukan “Siapa yang Dapat Mengubah Kata Sandi Akun Pengguna”.
Akhirnya, saat meminta informasi ini, sangat penting untuk memastikan bahwa laporan audit yang dilengkapi tidak didasarkan pada analisis izin sekadar, tetapi pada analisis izin yang efektif, karena hanya izin yang efektif mengungkapkan siapa yang benar -benar dapat mengatur ulang kata sandinya.
Ini berdampak pada 85% organisasi di seluruh dunia
Seperti yang Anda ketahui, hari ini Direktori Aktif adalah landasan keamanan dunia maya di lebih dari 85% organisasi di seluruh dunia.
Intelijen global kami menunjukkan bahwa di sebagian besar organisasi ini, tidak ada yang tahu apa yang dapat mengatur ulang kata sandi siapa, bahkan yang dari target bernilai tinggi i.e. Akun eksekutif dan administrasi.
Sayangnya ini adalah situasi yang sangat memprihatinkan dan mengkhawatirkan.
Misalnya, beberapa waktu lalu, seorang karyawan perusahaan internasional multi-$ meminta uji coba, dan menjalankan mini jari emas di lingkungan mereka di sini di Amerika Serikat. Dalam sekitar 2 menit, ia dapat mengetahui bahwa lebih dari 700 orang di dunia memiliki hak yang cukup efektif untuk dapat mengatur ulang kata sandi organisasi itu’S CEO’Akun Pengguna S Domain. Yang mengejutkan bagi kami adalah bahwa baik CEO, maupun sebagian besar dari 700+ orang ini tahu bahwa mereka memiliki hak yang cukup untuk dapat mengatur ulang kata sandi CEO.
Kebetulan, organisasi ini telah memberikan outsourcing manajemen penyebaran direktori aktif mereka ke perusahaan internasional multi-$ b lainnya, dan membayangkan kejutan saya ketika kami mengetahui bahwa ada beberapa individu yang sangat terkemuka dalam daftar pengguna 700+ itu, beberapa di antaranya saya kenal secara pribadi (kebanyakan di Eropa dan yang lain di Asia.)
Untuk alasan keamanan, kedua perusahaan ini akan tetap tanpa nama. (Anda tahu siapa Anda.)
Membungkusnya
Beberapa minggu yang lalu kami memberi tahu pelanggan kami tentang perbedaan yang halus namun penting ini, dan saya senang memberi tahu Anda bahwa hari ini mereka melakukan audit “siapa yang dapat mengatur ulang kata sandinya” alih-alih.
Singkatnya, sangat penting untuk mengetahui (setiap saat) tepatnya siapa yang dapat mengatur ulang kata sandinya. Paling tidak, semua organisasi harus tahu setidaknya siapa yang dapat mengatur ulang kata sandi dari semua akun administratif/istimewa mereka dan akun eksekutif mereka (CEO, CIO, CFO dan CISO) karena itu adalah kemampuan untuk mengatur ulang kata sandi yang merupakan jantung dari risiko keamanan cyber top dunia hari ini hari ini.
Nah, 10 menit saya sudah habis. (Lebih lanjut kali.)
Semoga sukses,
Sanjay