


Apakah mengatur ulang router mencegah ddos?
r, penting untuk dicatat bahwa tidak semua VPN diciptakan sama ketika datang ke perlindungan DDOS. Berikut adalah beberapa poin penting yang perlu dipertimbangkan:
1. Lokasi Server VPN: Memilih VPN dengan berbagai lokasi server dapat membantu mendistribusikan dan menyerap serangan DDOS di beberapa server, meminimalkan dampaknya pada koneksi Anda.
2. Enkripsi Lalu Lintas: Protokol enkripsi yang kuat, seperti AES-256, dapat membantu melindungi lalu lintas Anda agar tidak dicegat atau dibajak selama serangan DDOS.
3. Alamat IP khusus: Beberapa penyedia VPN menawarkan alamat IP khusus yang cenderung ditargetkan dalam serangan DDOS, karena mereka tidak dibagikan di antara banyak pengguna.
4. Pemantauan dan Mitigasi Jaringan: Cari penyedia VPN yang memiliki sistem pemantauan dan mitigasi jaringan yang kuat untuk mendeteksi dan mengurangi serangan DDOS secara real-time.
5. Kemitraan Anti-Ddos: Beberapa penyedia VPN membentuk kemitraan dengan penyedia layanan anti-DDOS untuk menawarkan perlindungan tambahan terhadap serangan DDOS.
Saat menggunakan VPN dapat memberikan lapisan perlindungan tambahan terhadap serangan DDoS, penting untuk diingat bahwa tidak ada tindakan keamanan yang sangat mudah. Jika Anda sering ditargetkan oleh serangan DDOS, mungkin ada baiknya mempertimbangkan langkah -langkah perlindungan tambahan seperti menggunakan layanan perlindungan DDOS atau berkonsultasi dengan profesional cybersecurity.
Secara keseluruhan, menggunakan VPN dapat membantu melindungi terhadap serangan DDOS dengan menyembunyikan alamat IP Anda dan mengenkripsi lalu lintas web Anda. Namun, sangat penting untuk memilih VPN dengan langkah -langkah keamanan yang kuat dan infrastruktur jaringan yang dirancang khusus untuk menangani serangan DDOS.
Sekarang, mari kita lanjutkan untuk menjawab beberapa pertanyaan unik berdasarkan teks:
Pertanyaan 1: Dapat mengatur ulang alamat IP Anda menghentikan serangan DDOS?
Jawaban: Mengatur ulang alamat IP Anda saja tidak mungkin menghentikan serangan DDOS. Serangan DDOS menargetkan host atau infrastruktur jaringan, dan hanya mengubah alamat IP Anda mungkin tidak mencegah serangan dari melanjutkan. Yang terbaik adalah berkonsultasi dengan penyedia layanan internet Anda (ISP) dan mengambil langkah tambahan untuk mengurangi dampak serangan.
Pertanyaan 2: Bagaimana mengatur ulang antarmuka IP atau mengirim rilis/pembaruan DHCP mempengaruhi serangan DDOS?
Jawaban: Tindakan mengatur ulang antarmuka IP atau melakukan rilis/pembaruan DHCP mungkin tidak harus mencegah serangan DDOS. Bahkan jika perangkat Anda mengirimkan rilis DHCP, Anda mungkin masih menerima alamat IP yang sama jika ada sewa yang valid untuk perangkat Anda. Selain itu, jika serangan DDOS ditargetkan pada nama host Anda atau berbagai alamat IP, mengubah alamat IP Anda saja mungkin tidak memberikan solusi jangka panjang.
Pertanyaan 3: Langkah apa yang dapat Anda ambil untuk mengurangi serangan DDOS?
Jawaban: Berikut adalah beberapa langkah yang dapat Anda ambil untuk mengurangi serangan DDOS:
– Hubungi ISP Anda dan laporkan serangannya. Mereka mungkin dapat mengambil tindakan untuk membantu menghentikan serangan.
– Coba Power Cycling Perangkat CPE Anda (router/modem) untuk waktu yang lama, karena ini dapat membantu dalam beberapa kasus.
– Pertimbangkan untuk mengubah ISP Anda jika mereka tidak dapat secara efektif menghentikan serangan.
– Memanfaatkan Layanan Perlindungan DDOS untuk membantu mengurangi serangan.
Pertanyaan 4: Dapatkah VPN melindungi terhadap serangan DDOS?
Jawaban: Ya, menggunakan VPN dapat memberikan beberapa tingkat perlindungan terhadap serangan DDOS. Dengan menyembunyikan alamat IP Anda dan mengenkripsi lalu lintas web Anda, VPN dapat mempersulit penyerang untuk menemukan dan menargetkan jaringan Anda. Namun, penting untuk memilih penyedia VPN dengan langkah -langkah keamanan yang kuat yang dirancang khusus untuk menangani serangan DDOS.
Pertanyaan 5: Bagaimana VPN melindungi terhadap serangan DDOS?
Jawaban: VPN melindungi terhadap serangan DDOS dengan menyembunyikan alamat IP Anda dan mengenkripsi lalu lintas Anda. Ini menyulitkan penyerang untuk mengidentifikasi dan menargetkan jaringan Anda. Selain itu, penyedia VPN dapat mendistribusikan lalu lintas yang masuk di beberapa server, meminimalkan dampak serangan. Namun, penting untuk dicatat bahwa tidak ada tindakan keamanan yang 100% efektif, dan tingkat perlindungan yang diberikan oleh VPN dapat bervariasi tergantung pada penyedia.
Pertanyaan 6: Langkah -langkah lain apa yang dapat diambil untuk melindungi terhadap serangan DDoS?
Jawaban: Selain menggunakan VPN, ada langkah -langkah lain yang dapat Anda ambil untuk melindungi terhadap serangan DDOS:
– Gunakan kata sandi yang kuat dan unik untuk akun online Anda.
– Teruskan perangkat lunak dan perangkat Anda dengan tambalan keamanan terbaru.
– Menerapkan langkah-langkah keamanan tingkat jaringan, seperti firewall dan sistem deteksi intrusi.
– Cadangkan data Anda secara teratur untuk meminimalkan dampak serangan.
– Mendidik diri sendiri dan tim Anda tentang teknik serangan DDOS umum dan bagaimana mendeteksi dan menanggapi mereka.
Pertanyaan 7: Apakah semua VPN sama efektifnya dalam melindungi terhadap serangan DDOS?
Jawaban: Tidak, tidak semua VPN sama -sama efektif dalam melindungi terhadap serangan DDoS. Tingkat perlindungan yang diberikan oleh VPN tergantung pada infrastrukturnya, lokasi server, protokol enkripsi, dan kemampuan pemantauan jaringan. Penting untuk memilih penyedia VPN terkemuka yang menawarkan langkah -langkah keamanan yang kuat yang dirancang khusus untuk menangani serangan DDOS.
Pertanyaan 8: Dapat mengubah ISP Anda membantu mengurangi serangan DDOS?
Jawaban: Dalam beberapa kasus, mengubah penyedia layanan internet Anda (ISP) dapat membantu mengurangi serangan DDOS. Jika ISP Anda saat ini tidak dapat secara efektif menghentikan serangan atau jika serangan menargetkan rentang alamat IP tertentu yang terkait dengan ISP Anda, beralih ke ISP yang berbeda dapat memberikan solusi sementara. Namun, penting untuk mempertimbangkan langkah -langkah perlindungan lainnya dan berkonsultasi dengan para profesional cybersecurity untuk memastikan perlindungan komprehensif terhadap serangan DDOS.
Pertanyaan 9: Apa jenis serangan utama DDoS?
Jawaban: Jenis utama serangan DDOS meliputi:
– Banjir UDP: Banjir target dengan volume tinggi paket UDP.
– Syn Flood: Eksploitasi Proses Jabat Tangan TCP Dengan Mengirim Banjir Permintaan Syn.
– Banjir ICMP: Kelebihan Target dengan Paket Permintaan Gema ICMP.
– HTTP Flood: Mengirim sejumlah besar permintaan HTTP untuk menghabiskan sumber daya target.
– Amplifikasi DNS: Melecehkan server DNS yang rentan untuk memperkuat volume lalu lintas yang dikirim ke target.
Pertanyaan 10: Apakah mungkin untuk menghentikan serangan DDOS sepenuhnya?
Jawaban: Meskipun sulit untuk sepenuhnya menghentikan serangan DDOS yang ditentukan, ada berbagai strategi dan teknik mitigasi yang dapat membantu meminimalkan dampaknya. Ini termasuk menggunakan layanan perlindungan DDOS, menerapkan langkah-langkah keamanan tingkat jaringan, bekerja dengan ISP Anda untuk memblokir lalu lintas berbahaya, dan secara teratur memantau dan menganalisis lalu lintas jaringan untuk pola yang tidak biasa.
Pertanyaan 11: Dapatkah serangan DDOS menyebabkan kerusakan permanen pada jaringan?
Jawaban: Dalam kebanyakan kasus, serangan DDOS tidak menyebabkan kerusakan permanen pada jaringan. Namun, mereka dapat secara signifikan mengganggu operasi normal, yang mengakibatkan kerugian finansial dan kerusakan reputasi. Penting untuk memiliki langkah -langkah keamanan yang tepat untuk mengurangi dampak serangan DDOS dan meminimalkan potensi kerusakan.
Pertanyaan 12: Apakah serangan DDOS ilegal?
Jawaban: Ya, serangan DDOS ilegal di banyak yurisdiksi. Mereka dianggap sebagai bentuk kejahatan dunia maya dan dapat mengakibatkan tuduhan pidana dan hukuman. Penting untuk melaporkan serangan DDoS kepada otoritas yang sesuai dan mengambil tindakan hukum terhadap para pelaku.
Pertanyaan 13: Dapatkah serangan DDOS ditelusuri kembali ke penyerang?
Jawaban: Menelusuri serangan DDOS kembali ke penyerang bisa menantang karena penggunaan berbagai teknik untuk menyembunyikan identitas mereka. Namun, dengan bantuan lembaga penegak hukum dan profesional cybersecurity, dimungkinkan untuk mengidentifikasi dan menangkap individu di balik serangan DDOS.
Pertanyaan 14: Dapatkah serangan DDOS digunakan sebagai bentuk pemerasan?
Jawaban: Ya, serangan DDOS telah digunakan sebagai bentuk pemerasan di masa lalu. Penyerang dapat menuntut pembayaran tebusan atau mengancam untuk melanjutkan atau meningkatkan serangan jika tuntutan mereka tidak terpenuhi. Penting untuk melaporkan upaya pemerasan apa pun kepada otoritas yang sesuai dan mengambil tindakan hukum yang sesuai.
Pertanyaan 15: Bagaimana individu dapat melindungi diri dari serangan DDOS?
Jawaban: Individu dapat melindungi diri dari serangan DDOS dengan:
– Menggunakan VPN terkemuka untuk menyembunyikan alamat IP mereka.
– Menerapkan langkah -langkah keamanan jaringan yang kuat, seperti firewall dan sistem deteksi intrusi.
– Secara teratur memperbarui perangkat lunak dan perangkat mereka dengan tambalan keamanan terbaru.
– Berhati -hatilah dengan email, tautan, dan unduhan yang mencurigakan yang mungkin mengandung malware.
– Mendidik diri mereka sendiri tentang teknik serangan DDOS umum dan tetap mendapat informasi tentang praktik terbaik cybersecurity.
– Berkonsultasi dengan profesional cybersecurity untuk rekomendasi keamanan yang dipersonalisasi.
Akan mengatur ulang ip stop ddos
Kamu don’t perlu khawatir tentang menjadi ddos-ed saat menggunakan VPN. Peretas bahkan telah mencoba memeras penyedia VPN di masa lalu dengan mengancam DDOS jika mereka tidak’t Membayar tebusan. Hal terburuk yang terjadi adalah gangguan layanan skala kecil, yang berarti beberapa server turun selama satu hari atau lebih.
Apakah mengatur ulang router mencegah ddos?
Reddit dan mitranya menggunakan cookie dan teknologi serupa untuk memberi Anda pengalaman yang lebih baik.
Dengan menerima semua cookie, Anda menyetujui penggunaan cookie kami untuk mengirimkan dan memelihara layanan dan situs kami, meningkatkan kualitas reddit, mempersonalisasi konten dan iklan reddit, dan mengukur efektivitas iklan.
Dengan menolak cookie yang tidak penting, Reddit masih dapat menggunakan cookie tertentu untuk memastikan fungsionalitas yang tepat dari platform kami.
Untuk informasi lebih lanjut, silakan lihat pemberitahuan cookie kami dan kebijakan privasi kami .
Akan mengatur ulang ip stop ddos?
Router saya telah beberapa kali (meskipun tidak diambil offline), akan mengatur ulang IP menghentikan serangan?
Ditanya 5 Des 2017 pukul 20:40
23 1 1 Lencana Emas 1 1 Lencana Perak 6 6 Lencana Perunggu
2 Jawaban 2
Tidak, itu tidak akan menghentikan DDOS. DDOS akan melanjutkan pada host yang ditargetkan saat ini. Kembali ke target sebentar lagi.
Menebak maksud Anda benar -benar akan “akan mengatur ulang IP menghentikan serangan [pada saya],” maka jawabannya mungkin. Pertama, ini akan sangat tergantung pada infrastruktur ISP Anda.
Dengan mengatur ulang IP Anda, Anda bisa berarti Anda mengatur ulang antarmuka IP atau bisa jadi melibatkan pengiriman rilis/Perpanjakan DHCP sebagai bagian dari proses. Either way, jika perangkat Anda tidak mengirim rilis DHCP, server DHCP apa pun hanya akan mengembalikan alamat IP yang sama karena masih ada sewa yang valid untuk perangkat CPE Anda.
Bahkan jika itu mengirim rilis DHCP (saya.e. Melepaskan Sewa), ada kemungkinan besar Anda akan menerima alamat IP yang sama. Banyak implementasi DHCP akan menggunakan alamat IP yang sama perangkat CPE memiliki sewa untuk sebelumnya jika belum disewakan ke klien lain.
Either way, Anda memiliki peluang bagus untuk mendapatkan alamat IP yang sama dari ISP Anda dan akan tetap “diserang.”Kembali ke penargetan yang saya sebutkan sebelumnya, serangan DDOS dapat diluncurkan terhadap nama host atau berbagai alamat IP daripada satu alamat IP tunggal.
Jadi, bahkan jika Anda memiliki alamat IP baru, jika Anda menggunakan layanan DNS dinamis dan serangan itu ditargetkan pada nama host Anda, maka Anda masih menjadi target serangan. Atau jika targetnya adalah rentang IP dan IP baru Anda masih dalam kisaran, maka Anda masih akan menjadi target serangan. Mungkin butuh waktu untuk serangan untuk naik kembali, tetapi Anda kemungkinan akan segera mengalami masalah ini lagi.
Jadi, apa yang harus Anda lakukan?
- Hubungi ISP Anda. Mereka mungkin dapat mengambil tindakan untuk menghentikan serangan tanpa keterlibatan lebih lanjut oleh Anda dan ini juga dapat membantu orang lain. Bahkan mungkin bahwa ini adalah satu -satunya cara Anda dapat menghentikan serangan. Bahkan jika Anda akan mencoba opsi lain, mulailah proses ini karena mungkin memakan waktu paling banyak.
- Berikan “IP Reset” (apa pun artinya) bidikan, mungkin itu akan membantu. Jika tidak, Anda tidak lebih buruk.
- Anda dapat mencoba mematikan perangkat CPE Anda untuk jangka waktu tertentu (10+ menit tetapi lebih lama lebih baik – mungkin mematikan sebelum tidur dan kembali di pagi hari). Ini tidak akan membantu dengan banyak bentuk DDOS, tetapi mungkin membantu dengan beberapa jika perangkat CPE Anda tidak online. Anda juga dapat meningkatkan peluang Anda untuk mendapatkan alamat IP baru dari ISP Anda saat Anda menyalakannya kembali.
- Ubah alamat Mac sisi ISP dari perangkat yang meminta alamat IP jika memungkinkan. Ini akan sering menghasilkan IP yang berbeda.
- Ubah ISP Anda. Jika ISP Anda tidak dapat menghentikannya dan targetnya adalah alamat IP atau rentang alamat IP, ini mungkin satu -satunya pilihan Anda.
Apakah vpns menghentikan serangan ddos?
VPN dapat melakukan banyak hal, tetapi dapatkah mereka melindungi terhadap serangan DDoS?
Semua konten kami ditulis oleh manusia, bukan robot. Belajarlah lagi

Aliza Vigderman, editor senior

Gabe Turner, Kepala Editor
Terakhir diperbarui 14 November 2022
Oleh Aliza Vigderman & Gabe Turner pada 14 November 2022
- Apakah vpns menghentikan serangan ddos?
- Apa itu serangan DDOS?
- Bagaimana mereka bekerja
- Tipe
- Yang melakukan
- Legalitas
- Apa yang harus dilakukan
Serangan DDoS serius dan menakutkan. Dari sudut pandang kami, perlindungan proaktif biasanya merupakan tindakan terbaik dalam hal keamanan digital, dan itu tentu saja berdering di sini. Dalam artikel ini, kami’LL memberi tahu Anda semua yang kami ketahui tentang serangan Denial-of-Service (DDOS) yang didistribusikan dan bagaimana VPN dapat menghentikannya.
VPN terbaik untuk menghentikan serangan DDOS
Peringkat Editor:
9.7 /10
Peringkat Editor:
9.5 /10
Peringkat Editor:
9.4 /10
Apakah vpns menghentikan serangan ddos?
Secara umum, ya, VPN dapat menghentikan serangan DDOS. Manfaat utama VPN adalah bahwa ia menyembunyikan alamat IP. Dengan alamat IP tersembunyi, serangan DDOS bisa’t Temukan jaringan Anda, membuatnya lebih sulit untuk menargetkan Anda. Selain itu, VPNs mengenkripsi lalu lintas web, membuat terowongan antara komputer dan jaringan Anda, sehingga menyembunyikan aktivitas dari penyedia layanan internet Anda (ISP). Namun, VPN bukanlah solusi yang sangat mudah untuk menghentikan serangan DDOS. Jika seorang peretas sudah tahu komputer Anda’alamat ip, lalu tidak ada’t banyak yang bisa dilakukan VPN. Belum lagi bahwa kadang -kadang peretas langsung pergi ke perusahaan VPN’ server. Jika perusahaan itu sendiri telah menerapkan perlindungan serangan DDOS dengan buruk, penggunanya cenderung tidak aman. Sedangkan VPN bisa’t Menghentikan serangan DDOS sedang berlangsung atau sudah ada di server, mereka dapat menghentikan serangan setelah VPN diatur pada perangkat Anda.
Apa itu serangan DDOS?
Membiarkan’S Back Up sebentar. Apa itu serangan DDOS? “Ddos” berdiri untuk “Penolakan Layanan Terdistribusi,” yang merupakan jenis serangan siber yang memaksa orang offline. Peretas’ Tujuan dalam melakukan serangan DDOS adalah untuk membanjiri jaringan dengan permintaan dan lalu lintas yang tidak diinginkan. Selanjutnya, sebuah situs bisa’t menangani masuknya lebih jauh, mencegah lalu lintas yang sah datang.
Statistik serangan DDOS
Dia’S memperkirakan bahwa jumlah serangan DDOS akan berlipat ganda dari 7.9 juta pada 2018 hingga 15.4 juta pada tahun 2023. 1 Namun, percepatan pertumbuhan serangan DDOS telah melambat sejak FBI menutup 15 situs web DDOS-untuk-sewaan terbesar pada bulan Desember 2018. 2
DDOS vs. Dos
Sekarang, biarkan’S masuk ke beberapa teknis yang lebih dalam. Serangan penolakan layanan (DOS), sementara tampaknya mirip dengan serangan DDOS, memiliki beberapa perbedaan penting. Pertama, satu sumber melakukan serangan DOS, sementara beberapa sumber melanggengkan serangan DDOS. Dari sana, serangan DOS terbagi dalam dua kategori utama:
- Serangan aplikasi: Serangan aplikasi menempatkan tekanan operasional pada perangkat lunak yang melayani permintaan sehingga tidak dapat menangani permintaan tambahan.
- Serangan Jaringan: Serangan -serangan ini bandwidth jenuh dengan membanjiri server dengan kekuatan atau banjir dengan permintaan cacat. Karena konfigurasi firewall telah maju, serangan jenis ini menjadi kurang umum.
| Ddos | Dos | |
|---|---|---|
| Sumber | Beberapa komputer | Satu komputer |
| Kecepatan | Lebih cepat | Lebih lambat |
| Level ancaman | Tinggi | Rendah hingga menengah |
| Malware terlibat? | Ya, botnet dapat terdiri dari PC yang terinfeksi | TIDAK |
Bagaimana cara kerja serangan DDOS?
Serangan DDOS adalah ketika penyerang atau beberapa penyerang membuat tidak mungkin layanan dikirim. Mereka melakukan ini dengan memblokir akses ke:
- Server
- Perangkat
- Jasa
- Jaringan
- Aplikasi
- Transaksi spesifik dalam aplikasi
Serangan menenggelamkan sistem dengan permintaan data. Ini bisa berarti mengirim server web begitu banyak permintaan untuk melayani halaman yang crash atau memukul database dengan volume kueri volume tinggi. Akibatnya, bandwidth internet, CPU, dan kapasitas RAM menjadi kewalahan.
Jenis Serangan DDoS
Ada tiga jenis serangan DDOS:
- Serangan berbasis volume: Jenis serangan DDOS paling dasar, serangan berbasis volume menggunakan sejumlah besar lalu lintas fabrikasi untuk membanjiri situs web atau server. Mereka termasuk ICMP, UDP, dan serangan banjir paket spoofed.
- Protokol atau serangan DDOS protokol atau jaringan: Serangan ini mengkonsumsi sumber daya server untuk memaksa jaringan offline. Jika itu’S tidak mungkin, mereka’ll memakan sumber daya balancer dan firewall sumber daya sebagai gantinya. Beberapa jenis serangan protokol adalah ping kematian, banjir syn, dan smurf ddos.
- Serangan Lapisan Aplikasi: Serangan ini cenderung menargetkan lapisan di mana server web menanggapi permintaan dan menghasilkan halaman web. Server dipukul dengan permintaan ke titik di mana ia bisa’t menangani mereka lagi dan macet.
Siapa yang melakukan serangan DDOS?
Penjahat dunia maya dan peretas menggunakan botnet, jaringan komputer yang terinfeksi malware, untuk menggunakan serangan DDOS. Ini membuatnya sulit untuk melacak [citaton ke orang tertentu. Ada banyak alasan mengapa penjahat cyber menggunakan serangan DDOS. Peretas dapat menggunakan serangan DDOS untuk memeras perusahaan dan mendapatkan ketenaran dalam komunitas peretas. Selain itu, cyberterrorist menggunakan serangan DDOS untuk memperlambat situs web perusahaan utilitas, bank, dan bahkan seluruh pemerintah.
Apakah serangan DDOS legal?
Serangan DDOS jelas tidak legal, setidaknya tidak di Amerika Serikat, di mana mereka termasuk dalam undang -undang federal. 4 Peserta berisiko didakwa dengan keluhan kriminal dan sipil, dan hal yang sama berlaku untuk serangan DOS. Undang -Undang Penipuan dan Penyalahgunaan Komputer melarang seseorang dari “Secara sadar menyebabkan transmisi program, kode informasi, atau perintah, dan sebagai akibat dari perilaku tersebut, sengaja menyebabkan kerusakan tanpa otorisasi ke komputer yang dilindungi.” Serangan DDOS adalah transmisi program, kode informasi, atau perintah, merusak integritas atau ketersediaan data, program, sistem, atau informasi, sehingga mereka diklasifikasikan sebagai aktivitas ilegal.
Bagaimana saya tahu jika saya’ve telah ddosed?
Ini adalah beberapa tanda peringatan bahwa Anda’ve telah ddosed:
- Situs web down
- Kurangnya akses ke manajemen situs web
- Respons lambat
- Hilangnya akses internet
Apa yang harus dilakukan jika Anda’kembali
Jika Anda tidak’T Siapkan VPN Anda tepat waktu dan dapatkan DDOSD, ada beberapa langkah yang bisa Anda ambil:
- Jika Anda mengelola situs web Anda, masukkan ke dalam mode pemeliharaan untuk mencegah hilangnya data situs web.
- Beri tahu tim manajemen perusahaan Anda tentang masalah ini.
- Hubungi ISP Anda dan beri tahu mereka bahwa Anda sedang diserang.
- Hubungi pihak ketiga lainnya yang bertanggung jawab atas pengiriman layanan atau manajemen keamanan perimeter untuk memberi tahu mereka bahwa Anda sedang diserang.
- Menangkap informasi sebanyak mungkin, seperti berikut:
- Waktu acara dimulai
- Durasi acara
- Statistik lalu lintas, jika mungkin, untuk menunjukkan throughput lalu lintas
- Log Server
- Perubahan yang mungkin terjadi selama atau segera setelah acara DDOS
DDOS, VPN, dan permainan
Serangan DDoS adalah ancaman khusus selama sesi game. VPN adalah cara yang baik untuk melindungi terhadap serangan DDOS selama sesi karena alamat IP tersembunyi. Kami menyusun VPN terbaik untuk bermain game, tetapi gamer juga dapat melindungi diri mereka sendiri dengan tidak menerima permintaan panggilan video yang tidak diketahui dan dengan mendapatkan router dengan perlindungan serangan DDOS bawaan.
Kiat pro: Mengubah ke server di dekat lokasi Anda dapat meningkatkan kecepatan. VPN dengan banyak server memberikan lebih banyak opsi untuk beralih
Bagaimana mencegah serangan ddos
Saat mendapatkan VPN adalah langkah yang bagus untuk mencegah serangan DDOS, Anda harus mengambil tindakan pencegahan lain untuk menghindari bencana. Selain menggunakan layanan VPN, kami merekomendasikan praktik terbaik ini:
- Memiliki titik eliminasi kegagalan tunggal. Arsitek sistem Anda sehingga ada beberapa titik masuk, membuatnya lebih sulit untuk menargetkan situs Anda.
- Gunakan aturan DDS. Pastikan sistem hosting Anda memiliki fungsionalitas DDS bawaan, yang dapat memantau lalu lintas dan memungkinkan akses hanya untuk pengguna yang memenuhi kriteria spesifik Anda.
- Batasi jumlah entri ke data Anda. Izinkan akses ke data sensitif kepada sesedikit mungkin. Ini membatasi paparan dan karenanya risiko.
Apa itu VPN?
Kami mendengar tentang mereka sepanjang waktu, tapi apa itu VPN, sungguh? Virtual Private Networks (VPN) Buat terowongan terenkripsi antara komputer Anda dan jaringan, biasanya jaringan Wi-Fi publik. Ini berarti semua lalu lintas web Anda, bersama dengan alamat IP Anda, akan disembunyikan dari ISP.
Bagaimana cara kerja VPN?
VPN bekerja dengan menghubungkan pengguna’perangkat S dan jaringan (biasanya publik) melalui terowongan terenkripsi. Terowongan mengenkripsi pengguna’S Aktivitas online dan menyembunyikan alamat IP mereka, menggantinya dengan alamat IP server pribadi yang terhubung ke. Untuk mengirimkan data dari perangkat ke server pribadi, VPN menggunakan protokol internet yang menempatkan data dalam paket dan pastikan itu dikirim dalam urutan yang tepat. Jika VPN gagal, sebagian besar datang dengan sakelar kill yang akan menutup semua jendela atau aplikasi dengan lalu lintas web, membuat pengguna terlindungi dan pribadi online.
Hati-Hati: Salah satu kerugian dari VPN adalah bahwa ia dapat menghancurkan sistem Anda, menyebabkannya berjalan lebih lambat.
Apa yang harus dicari dalam VPN
Ada banyak kriteria yang perlu dipertimbangkan saat Anda’memilih kembali VPN. Ini adalah fitur terpenting untuk diawasi:
- Jumlah server: Masuk ke server yang berbeda dapat menyebabkan pengalaman internet yang sama sekali berbeda, terutama saat Anda’Re menonton Netflix dengan VPN.
- Kecepatan: Pertukaran untuk keamanan VPN biasanya kecepatan, dan Anda tidak’T ingin memperlambat komputer atau perangkat Anda terlalu banyak.
- Enkripsi: Kami memeriksa AES-256, standar emas untuk enkripsi.
- Kebijakan pribadi: Pastikan perusahaan tidak melacak terlalu banyak data, terutama informasi yang tidak perlu seperti aktivitas penelusuran atau alamat IP Anda.
- Lokasi Markas Besar: Di mana perusahaan berbasis memiliki implikasi untuk undang -undang data apa yang harus mereka patuhi dan jika mereka dapat dipaksa untuk menyerahkan data Anda kepada pemerintah. Kami lebih suka perusahaan VPN yang berkantor pusat di negara -negara di luar yurisdiksi lima mata, sembilan mata, dan 14 mata mata atau di negara -negara tanpa undang -undang retensi data yang ketat.
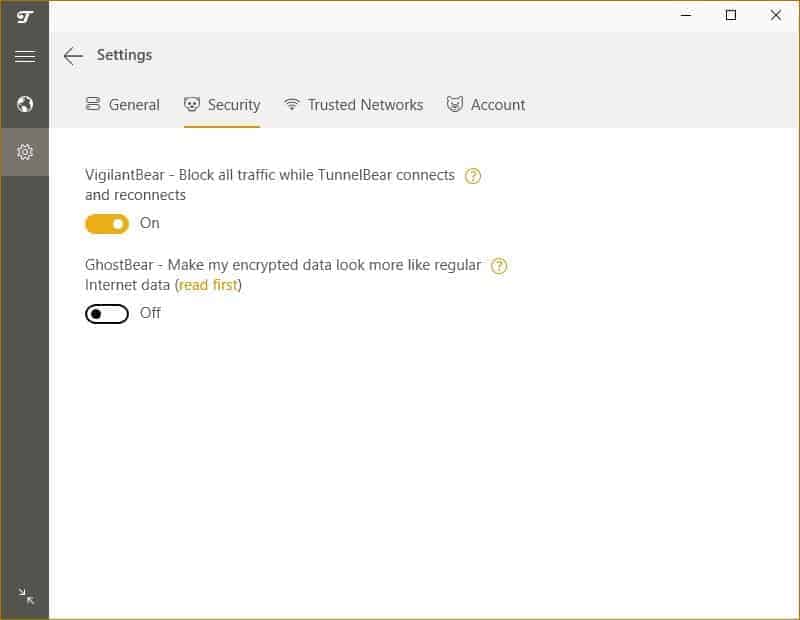
- Membunuh beralih: Sakelar Kill adalah kegagalan-aman yang secara otomatis mematikan aktivitas jika VPN terputus.
- Alamat IP: Ini bisa dinamis atau statis. Alamat IP dinamis berubah setiap kali Anda terhubung ke VPN, dan alamat IP statis Don’t berubah. Dinamis lebih disukai, tetapi statis tidak apa -apa jika banyak pengguna berbagi alamat IP.
- Biaya: Layanan mungkin memiliki semua yang Anda butuhkan, tetapi masih perlu sesuai dengan anggaran Anda. Ada VPN gratis, yang biasanya memiliki beberapa batasan data, dan membayar layanan dapat berharga mulai dari $ 2 hingga $ 20 per bulan, tergantung pada berapa lama kontrak yang Anda daftarkan dan berapa banyak perangkat yang ingin Anda hubungkan.
- Opsi Layanan Pelanggan: Kami lebih suka berbagai opsi dukungan pelanggan, termasuk email, obrolan langsung, dan telepon.
Kesimpulan
VPN adalah cara yang bagus untuk menghentikan serangan DDOS, tetapi tidak 100 persen dari waktu. Perusahaan VPN dapat memiliki perlindungan DDOS yang kurang diterapkan dengan buruk, dan penyerang mungkin sudah memiliki alamat IP Anda, dalam hal ini’S tidak banyak yang bisa dilakukan VPN. Namun, bila digunakan dengan benar dan diatur sebelum serangan, VPN adalah salah satu taktik terbaik untuk mencegah serangan DDOS.
Pertanyaan paling umum
Berikut adalah pertanyaan yang paling sering kami dapatkan tentang VPN dan menghentikan serangan DDOS.
Tidak, jika Anda sudah berada di bawah serangan DDOS, mengatur ulang alamat IP Anda Won’t banyak membantu. Namun, mengatur ulang alamat IP Anda setiap beberapa hari adalah kebiasaan yang baik untuk dikembangkan jika Anda’telah menjadi target beberapa serangan DDOS, atau jika Anda’kembali streamer atau gamer yang sangat terlihat. Saat mengubah alamat IP Anda menang’t mencegah penyerang mencari alamat IP baru Anda, itu dapat menunda mereka untuk menemukannya.
Ya, serangan DDOS ilegal di bawah u.S. Undang -Undang Penipuan dan Penyalahgunaan Komputer. Memulai serangan DDOS terhadap jaringan tanpa izin akan menelan biaya hingga 10 tahun penjara dan denda hingga $ 500.000.
Ada beberapa tanda -tanda ddosed. Anda’LL perhatikan bahwa server Anda melambat dan merespons dengan 503 karena pemadaman layanan. TTL (Time to Live) pada permintaan ping bisa keluar, atau, jika Anda menggunakan koneksi yang sama untuk perangkat lunak internal, karyawan Anda dapat melihat masalah kecepatan. Solusi analisis log juga dapat menunjukkan lonjakan lalu lintas yang sangat besar, menunjukkan bahwa tidak semua lalu lintas adalah organik.
Anda dapat melaporkan serangan DDOS ke penegakan hukum jika Anda terancam atau diperas, atau jika Anda kehilangan uang sebagai akibat dari serangan itu. Dalam kebanyakan kasus, hubungi Unit Kejahatan Web Nasional Anda. Di u.S., mengajukan keluhan secara online dengan FBI’Pusat Keluhan Kejahatan Internet.
- Cisco. (2020). Laporan Internet Tahunan Cisco (2018–2023) Buku Putih.
Cisco.com/c/en/us/solutions/collateral/eksekutif-perspektif/Reportasi-internet tahunan/white-paper-c11-741490.html - Forbes. (2019). Racun FBI menyebabkan penurunan besar dalam serangan DDOS.
Forbes.com/situs/leemathews/2019/03/19/fbi-crackdown-leads-to-massive-in-ddos-attacks/?SH = 933AD61A49C8 - Departemen Keamanan Dalam Negeri. (2021). Denial Denial of Service Defense Terdistribusi.
DHS.Pemerintah/Sains-dan-Teknologi/DDOSD - Layanan Perlindungan DDOS. (2014). Apakah DDOS ilegal atau tindakan protes?
DdoSattackProtection.org/blog/is-ddos-ilegal/ - FBI. (2021). Pusat Kepatuhan Kejahatan Internet.
IC3.pemerintah/
- Kebijakan pribadi
- Syarat & Ketentuan
- Aksesibilitas
- Jangan menjual/berbagi informasi pribadi saya
- Batasi penggunaan informasi pribadi saya yang sensitif
Apakah VPN menghentikan serangan DDOS? (Panduan Cepat)
Serangan DDOS sangat menjengkelkan – mereka memaksa Anda offline dan dapat terjadi kapan saja. Beberapa artikel online merekomendasikan menggunakan VPN, tetapi seberapa efisien itu? Apakah VPN benar -benar menghentikan serangan DDOS?
Itu tidak’T benar -benar hentikan mereka, tetapi memang menawarkan perlindungan terhadap serangan cyber ini. Kami’ll tunjukkan bagaimana dalam artikel ini, dan juga menjawab pertanyaan lain.
Untuk menemukan VPN anti-DDOS yang baik, kami sarankan membaca panduan lengkap kami. Jika kamu’re terburu -buru, Anda bisa mencoba Nordvpn karena itu’s Pilihan nomor satu kami.
Apa itu serangan DDOS?
DDOS adalah singkatan dari Denial of Service Terdistribusi. Dia’s Serangan dunia maya yang membuat Anda tanpa akses internet selama satu jam atau lebih. Penjahat dunia maya sering menargetkan bisnis dengan serangan DDOS. Tapi peretas wannabe juga bisa mendapatkan gamer, pita, dan pengguna internet reguler.
Dia’S Hard to Tell You’berurusan dengan serangan DDOS, tetapi ada beberapa tanda yang harus diperhatikan:
- Situs tertentu menang’t memuat.
- Kamu bisa’t terhubung ke situs mana pun.
- Koneksi internet Anda turun secara acak untuk waktu yang lama.
- Jaringan Anda sangat lambat.
- Akses sangat lambat ke file lokal dan jarak jauh.
- Anda menerima banyak email spam.
Jika satu atau dua hal dalam daftar itu terjadi pada Anda sekali atau dua kali, itu tidak’t tentu saja’kembali menjadi ddos-ed. Tetapi jika itu sering terjadi dan/atau bertahan selama beberapa jam, itu’S kemungkinan serangan DDOS.
DDOS vs. Serangan dos
Dos adalah singkatan dari penolakan layanan, dan itu’S Versi serangan DDOS yang sedikit lebih lemah. Tidak seperti serangan DDOS, serangan DOS hanya akan menyebabkan perlambatan yang mengganggu atau memaksa Anda offline selama beberapa menit atau satu jam.
Bagaimana cara kerja serangan DDOS?
Serangan DDOS membanjiri jaringan dengan membanjirinya dengan lalu lintas dan permintaan yang tidak diinginkan. Untuk menjalankan serangan DDOS, peretas menggunakan jaringan komputer, yang disebut botnet. Mereka menambahkan komputer ke jaringan dengan menginfeksi mereka dengan malware.
Sayangnya, saat ini hampir semua orang dapat menyewa botnet untuk melakukan serangan DDOS di web yang dalam – dan harga mulai sekitar $ 10 per jam! Jadi DDOS-ER tidak’t perlu menjadi penjahat cyber yang terampil untuk memaksa Anda offline.
Jenis Serangan DDoS
Peretas sering menggunakan salah satu dari tiga jenis serangan DDOS berikut:
- Serangan berbasis volume – Ini adalah tipe serangan DDOS yang paling umum dan tujuannya adalah untuk mengkonsumsi semua bandwidth antara Anda dan server web. Jika berhasil, Anda’akan dipaksa offline. Serangan berbasis volume diukur dalam bit per detik (bps).
- Serangan Protokol – Serangan Protokol Networks Force Offline Dengan Mengonsumsi Sumber Daya Server. Jenis DDOS ini diukur dalam paket per detik (PPS).
- Serangan Lapisan Aplikasi – Mereka membanjiri server web dengan permintaan yang sah sampai macet. Serangan ini diukur dalam permintaan per detik (RPS).
Siapa yang mau ddos kamu?
Banyak dari Anda mungkin akan menjalani seluruh hidup mereka tanpa mengalami serangan DDOS. Namun, jika Anda’kembali seorang gamer atau streamer, Anda’kemungkinan akan mendapatkan ddos-ed setidaknya sekali.
DDOS-ing sangat sering terjadi saat bermain game-sampai pada titik di mana pemain kesal DDOS pemain lain hanya untuk “tidak menghormati” mereka. Ada banyak utas reddit di mana orang mengeluh tentang mendapatkan ddos-ed saat bermain game. Sepertinya DDoS-ing sering terjadi dalam game online yang sangat kompetitif-seperti Liga legenda, Fortnite, atau Legenda puncak.
Kami juga menemukan beberapa utas reddit di mana pita besar dan kecil dan mod mereka mengeluh tentang ddos-ing. Terkadang, streamer mungkin mendapatkan DDOS-ed hari demi hari, tidak bisa streaming sama sekali.
Dalam situasi yang jarang, penjahat cyber juga bisa DDOS usaha kecil dan freelancer. Tanpa akses web, freelancer bisa’T bekerja. Dan ddos-ing menghentikan usaha kecil dari menerima kartu kredit atau melakukan pemesanan.
Dapatkah VPN mencegah serangan DDOS?
Ya, VPN dapat menghentikan serangan DDOS. Dia’S layanan online yang menyembunyikan alamat IP Anda dari situs web dan pengguna online lainnya. Tanpa IP Anda, tidak ada yang dapat menargetkan jaringan Anda dengan serangan DDOS. Jika mereka melakukan itu, mereka’ll just ddos vpn sebagai gantinya.
Meskipun VPN DDOS Protection itu nyata, tidak setiap VPN dapat melindungi Anda sepenuhnya atau menawarkan pengalaman yang lancar. Anda hanya harus tetap dengan penyedia teratas seperti Nordvpn, ExpressVPN, Dan Pia. Mereka memiliki jaringan server besar dengan perlindungan anti-DDOS. Juga, mereka menawarkan keamanan tingkat bank, kebijakan tanpa log, kecepatan cepat, dan aplikasi yang mudah digunakan.
Untuk mempelajari lebih lanjut tentang VPN mana yang mencegah serangan DDOS dengan sangat baik, silakan periksa panduan lengkap kami.
Saat VPN DDOS Protection tidak’T Bekerja untuk Anda
Jika server game Anda’bermain kembali adalah ddos-ed bukan Anda, menggunakan VPN anti-DDOS untuk bermain game’t membantu. VPN hanya akan menyembunyikan alamat IP Anda, bukan server game’S ip. Jadi itu hanya bisa melindungi Anda dari serangan DDOS.
Satu-satunya cara bagi server game untuk menghindari mendapatkan DDOS-ED adalah agar admin menggunakan perlindungan anti-DDOS. Atau, Anda harus bermain di server yang berbeda itu’S tidak menjadi ddos-ed-dan idealnya memiliki perlindungan anti-ddos.
Bisakah Anda menjadi DDOS dengan VPN?
Ya, seseorang dapat DDOS server VPN saat Anda’terhubung kembali ke sana. Tapi itu’tidak masalah – itu’S sebenarnya apa’S yang seharusnya terjadi saat Anda menggunakan VPN untuk menghentikan serangan DDOS. Itu harus mencapai server VPN Anda alih -alih jaringan Anda.
Kamu don’t perlu khawatir tentang menjadi ddos-ed saat menggunakan VPN. Peretas bahkan telah mencoba memeras penyedia VPN di masa lalu dengan mengancam DDOS jika mereka tidak’t Membayar tebusan. Hal terburuk yang terjadi adalah gangguan layanan skala kecil, yang berarti beberapa server turun selama satu hari atau lebih.
Selama Anda’Re menggunakan VPN dengan perlindungan anti-DDOS yang baik seperti Nordvpn, semuanya akan baik-baik saja. Bahkan jika peretas DDOS server VPN, serangan mereka menang’T menjadi sukses.
Bisakah Anda menghentikan serangan DDOS dengan memulai kembali router Anda?
Ya, Anda dapat menghentikan serangan DDOS jika Anda memulai kembali router Anda, tetapi hanya jika Anda memiliki alamat IP yang dinamis. Itu berarti Anda harus mendapatkan IP baru setiap kali Anda memulai kembali router. Selama orang tersebut tidak ada jaringan Anda’tidak tahu IP baru Anda, mereka menang’T dapat memaksa Anda offline.
Tapi solusi ini bukan’t nyaman. Dia’jauh lebih mudah untuk menggunakan VPN anti-DDOS sebagai gantinya. Dengan itu, Anda hanya terhubung ke server VPN untuk menghindari serangan DDOS. Dia’lebih baik daripada memulai kembali router Anda setiap kali itu terjadi.
Apa yang terjadi jika Anda memiliki alamat IP statis?
Jika Anda memiliki IP statis, Anda dapat meminta ISP Anda untuk mengubahnya jika Anda’kembali mendapatkan ddos-ed. Tapi kami sarankan menggunakan VPN untuk menghentikan serangan DDOS sebagai gantinya. Meminta ISP Anda untuk mengubah IP Anda jika Anda mendapatkan DDoS-ed sering kali ISN’t nyaman. Mereka mungkin menolak untuk mengubahnya setelah banyak permintaan dan meminta Anda untuk menghubungi polisi sebagai gantinya.
FAQ
Berikut adalah beberapa pertanyaan umum yang kami lihat orang-orang bertanya tentang serangan DDOS dan VPN anti-DDOS di situs-situs seperti Reddit dan Quora:
Apakah serangan DDOS ilegal?
Ya, serangan DDOS ilegal di sebagian besar dunia, tetapi kita bisa’t Vouch untuk semua negara. Status hukum ddos bervariasi dari satu tempat ke tempat lain, jadi Anda harus Google negara Anda’S sikap legal di atasnya.
Melakukan serangan DDOS di negara di mana itu’S ilegal seperti AS atau Inggris dapat menghasilkan denda dan waktu penjara yang sangat besar.
Bisakah serangan DDOS dilacak?
Dimungkinkan untuk melacak asal serangan DDOS, tetapi itu’sangat sulit untuk melakukannya. Dimungkinkan untuk melacak satu atau dua bot, tetapi menelusuri ribuan bot hampir tidak mungkin. Forensik seperti jalur pembayaran, penyerang’S motivasi, dan jika botnet sebagai layanan juga penting untuk menelusuri serangan DDOS.
Tetapi karena lalu lintas berasal dari sumber yang sah, itu’sangat sulit untuk menentukan penyerang. Banyak orang yang komputernya digunakan dalam serangan DDOS’T bahkan menyadari bahwa perangkat mereka terinfeksi dan ditambahkan ke botnet.
Biasanya, itu’jauh lebih mudah untuk melacak serangan DOS karena berasal dari hanya satu perangkat.
Bisakah DDOS dicegah?
Ada banyak tip tentang cara mencegah serangan DDOS, tetapi semuanya untuk pemilik situs web dan bisnis. Menggunakan model keamanan nol kepercayaan dan menganalisis lalu lintas jaringan ISN’t sesuatu yang dapat dilakukan pengguna online rata -rata. Cara terbaik untuk mencegah serangan DDOS dalam situasi itu adalah dengan menggunakan VPN.
Dengan begitu, hanya VPN yang akan menjadi DDoS-ed. Jaringan Anda akan aman, dan Anda’ll terus memiliki akses internet.
Bagaimana VPN menghentikan serangan DDOS?
VPN tidak’t tepat “berhenti” serangan ddos - tidak ada yang benar -benar bisa melakukan itu. Tetapi VPN dapat melindungi Anda dari serangan DDOS dengan menyembunyikan alamat IP Anda. Tanpa itu, para penyerang bisa’t Targetkan jaringan Anda ke DDOS itu. Mereka’hanya bisa melihat VPN’s ip dan ddos server vpn Anda’menggunakan kembali.
Adapun bagaimana VPN menyembunyikan IP Anda, servernya bertindak sebagai perantara antara Anda dan Internet. Alih -alih koneksi Anda terlihat seperti ini:
Anda → Jaringan ISP → Internet
Mereka’Sepertinya ini:
Anda → Jaringan ISP → Server VPN → Internet
Jadi siapa pun yang berinteraksi dengan Anda di internet akan berpikir semua lalu lintas Anda berasal dari server VPN. Inilah sebabnya mereka’hanya akan melihat VPN’Alamat IP.
Bagaimana menghentikan serangan ddos
Cara termudah untuk menghentikan serangan DDOS adalah dengan menggunakan VPN – di sini’menunjukkan:
- Berlangganan VPN anti-DDOS yang baik seperti Nordvpn. Dia’Lebih baik melakukannya sekarang, bukan selama serangan DDOS ketika Anda mungkin kesulitan mengakses web.
- Unduh dan instal aplikasi VPN di perangkat Anda.
- Gunakan aplikasi VPN untuk terhubung ke server VPN.
- Semua serangan DDOS sekarang akan menargetkan server VPN, bukan perangkat Anda.
Apakah VPN gratis membantu melawan serangan DDOS?
Ya, VPN gratis dapat mencegah serangan DDOS, tetapi kami bisa’T KATAKAN BAGAIMANA ITU. Kebanyakan VPN gratis’T aman digunakan, jadi mereka kemungkinan tidak’t memiliki perlindungan anti-ddos yang baik di server mereka. Mereka’ll melindungi Anda dari mendapatkan ddos-ed, tetapi Anda’masih akan dibiarkan tanpa akses internet jika server VPN berhasil ddos-ed.
Jika Anda benar -benar ingin menggunakan VPN gratis, kami sarankan untuk mencoba ProtonVPN. Dia’S VPN yang sangat aman dengan perlindungan anti-DDOS yang memiliki paket berbayar yang sah di samping rencana gratis. Dia’s juga salah satu satu -satunya VPN yang menawarkan bandwidth tak terbatas pada rencana gratisnya.