


Apakah mengunduh untuk membuat Anda masuk dalam daftar?
NSA cenderung menargetkan siapa pun yang tor-toranya
Ringkasan:
Dalam artikel ini, kami mengeksplorasi poin -poin penting yang terkait dengan Tor Browser dan Tails, dengan fokus pada aspek -aspek penting seperti koneksi server proxy, pengurungan Apparmor untuk manajemen file, menyembunyikan penggunaan Tor, enkripsi HTTPS, dan perlindungan terhadap JavaScript yang berbahaya. Topik -topik ini sangat penting untuk memahami dan memaksimalkan anonimitas dan keamanan Anda saat menjelajahi internet menggunakan TOR.
Poin -Poin Kunci:
1. Server proxy menolak koneksi
Saat Anda menemukan pesan kesalahan “Server proxy menolak koneksi” di browser Tor, ini menunjukkan bahwa ekor belum terhubung ke jaringan tor. Untuk menyelesaikan ini, pastikan Anda terhubung ke jaringan lokal dan jaringan Tor.
2. Pengurungan dan manajemen file Apparmor
Tor Browser in Tails terbatas dengan Apparmor untuk melindungi sistem dan data Anda. Kurungan ini membatasi folder yang dapat diakses oleh browser Tor. Untuk menghindari kesalahan yang ditolak kesalahan saat mengunduh file di browser Tor, simpan ke folder Tor Browser khusus yang terletak di folder rumah. Selain itu, gunakan folder browser persisten/tor jika Anda telah mengaktifkan fitur folder persisten untuk mengunduh dan mengunggah file di berbagai sesi.
3. Manajemen memori untuk unduhan file besar
Untuk mencegah ekor kehabisan memori, unduh file besar ke folder browser persisten/tor. File yang diunduh di luar penyimpanan persisten disimpan dalam RAM, yang memiliki kapasitas terbatas.
4. Menyembunyikan sidik jari penggunaan dan browser
Situs web tidak dapat tertipu untuk berpikir bahwa Anda tidak menggunakan tor karena daftar node keluar jaringan tor adalah publik. Namun, ekor menyulitkan situs web untuk membedakan pengguna ekor dari pengguna browser Tor lainnya, meningkatkan anonimitas Anda. Situs web dapat mengumpulkan informasi sidik jari browser, yang mencakup detail seperti nama browser, versi, ukuran jendela, zona waktu, dan font yang tersedia. Ekor bertujuan untuk memberikan informasi yang sama seperti Tor Browser pada sistem operasi lain untuk meminimalkan karakteristik yang dapat dibedakan. Namun, dimasukkannya ekstensi asal Ublock berpotensi mengungkapkan penggunaan ekor jika memblokir iklan di halaman web.
5. Enkripsi https dengan https di mana -mana
Menggunakan https alih -alih http mengenkripsi komunikasi Anda dengan situs web dan mencegah intersepsi dengan node keluar tor. Ekstensi HTTPS Everywhere, termasuk dalam browser Tor, memastikan koneksi terenkripsi dengan situs web utama dan membahas keterbatasan penggunaan HTTPS di situs tertentu.
6. Perlindungan terhadap JavaScript Berbahaya
JavaScript diaktifkan secara default di browser Tor untuk mempertahankan kegunaan, tetapi javascript yang berpotensi berbahaya dinonaktifkan. Ini memungkinkan javascript yang tidak berbahaya dan bermanfaat sambil mengurangi risiko. Disablement JavaScript Lengkap akan membuat banyak situs web tidak dapat digunakan.
Pertanyaan:
1. Mengapa kesalahan “server proxy menolak koneksi” terjadi di browser Tor?
Menjawab: Pesan kesalahan menunjukkan bahwa ekor belum terhubung ke jaringan tor. Pastikan konektivitas jaringan yang tepat dan periksa pengaturan konektivitas jaringan Tor.
2. Bagaimana kurungan apparmor mempengaruhi manajemen file di browser Tor?
Menjawab: Apparmor Surfinement membatasi folder yang dapat diakses oleh browser. Untuk menghindari kesalahan yang ditolak kesalahan, simpan file ke folder Tor Browser spesifik di dalam direktori home atau gunakan folder browser persisten/tor untuk transfer file cross-sesi.
3. Mengapa Anda harus mengunduh file besar ke folder browser persisten/tor?
Menjawab: Mengunduh file besar ke folder browser persisten/tor mencegah ekor kehabisan memori. File yang diunduh di luar penyimpanan persisten disimpan dalam RAM, yang memiliki kapasitas terbatas.
4. Bagaimana ekor meningkatkan anonimitas dan menyembunyikan penggunaan untuk?
Menjawab: Ekor bertujuan untuk menyulitkan situs web untuk membedakan pengguna ekor dari pengguna browser Tor lainnya. Itu menutupi peramban sidik jari dan memberikan informasi yang sama seperti Tor Browser pada sistem operasi lainnya. Namun, dimasukkannya ekstensi asal usul ublock berpotensi mengungkapkan penggunaan ekor.
5. Mengapa enkripsi https penting, dan bagaimana https di mana -mana membantu?
Menjawab: HTTPS mengenkripsi komunikasi Anda dengan situs web, mencegah intersepsi dengan node keluar untuk. HTTPS DI MANA SAJA, termasuk dalam Tor Browser, memastikan koneksi terenkripsi dengan situs web utama dan membahas keterbatasan penggunaan HTTPS di situs tertentu.
6. Bagaimana Tor Browser Melindungi dari JavaScript Berbahaya?
Menjawab: Tor Browser memungkinkan javascript yang tidak berbahaya dan berguna secara default tetapi menonaktifkan javascript yang berpotensi berbahaya. Kompromi ini memungkinkan kegunaan sambil meminimalkan risiko.
7. Apa yang dapat dipelajari dari pesan kesalahan “server proxy menolak koneksi”?
Menjawab: Pesan kesalahan menunjukkan bahwa ekor tidak terhubung ke jaringan tor. Verifikasi konektivitas jaringan dan pastikan pengaturan jaringan Tor dikonfigurasi dengan benar.
8. Di mana Anda harus menyimpan file saat menggunakan Tor Browser untuk menghindari kesalahan yang ditolak kesalahan?
Menjawab: Simpan file ke folder Tor Browser khusus di dalam direktori home atau gunakan folder browser persisten/tor jika fitur folder persisten diaktifkan.
9. Bagaimana ekor mencegah situs web membedakan pengguna ekor dari pengguna browser Tor lainnya?
Menjawab: Ekor berusaha untuk memberikan informasi sidik jari browser yang sama seperti Tor Browser pada sistem operasi lain, menyulitkan situs web untuk membedakan pengguna Tails. Namun, dimasukkannya ekstensi asal ublock dapat mengungkapkan penggunaan ekor jika iklan diblokir.
10. Mengapa dimasukkannya ekstensi asal usul ublock dalam ekor yang signifikan?
Menjawab: Ekstensi Asal Ublock di Tails Menghapus Iklan. Namun, jika halaman web menyertakan iklan yang tidak diunduh oleh pengguna, itu dapat mengungkapkan bahwa pengguna menggunakan ekor.
11. Apa tujuan menggunakan https alih -alih http?
Menjawab: Https mengenkripsi komunikasi dengan situs web dan mencegah intersepsi dengan node keluar tor. Ini meningkatkan keamanan dan privasi selama kegiatan online.
12. Bagaimana cara ekstensi HTTPS Everywhere berkontribusi untuk penelusuran aman?
Menjawab: Ekstensi HTTPS Everywhere memastikan koneksi terenkripsi dengan berbagai situs web utama, mengatasi batasan dan mempromosikan penggunaan HTTPS. Ini memberikan kolaborasi antara Proyek Tor dan Electronic Frontier Foundation.
13. Mengapa Tor Browser Mengaktifkan JavaScript secara default?
Menjawab: Mengaktifkan JavaScript secara default mempertahankan kegunaan dan aksesibilitas di situs web. Menonaktifkan semua JavaScript dapat membuat banyak situs web tidak dapat digunakan.
14. Bagaimana ekor menangani sidik jari browser?
Menjawab: Ekor bertujuan untuk memberikan detail sidik jari browser yang sama seperti Tor Browser pada sistem operasi lain, membuatnya lebih sulit bagi situs web untuk membedakan pengguna Tails. Ini meminimalkan karakteristik yang dapat diidentifikasi potensial.
15. Bagaimana Anda bisa melindungi diri terhadap javascript berbahaya saat menggunakan Tor Browser?
Menjawab: Tor Browser menonaktifkan javascript yang berpotensi berbahaya secara default, meminimalkan risiko. Pengguna harus menjaga agar browser Tor diperbarui untuk mendapatkan manfaat dari perbaikan keamanan.
NSA cenderung menargetkan siapa pun yang ingin penerima
Ekor mencoba membuatnya sesulit mungkin bagi situs web untuk membedakan pengguna ekor dari pengguna lain Tor Browser. Jika memungkinkan situs web untuk menentukan apakah Anda adalah pengguna Tor Browser Di dalam atau di luar ekor, ini akan memberikan sedikit lebih banyak informasi tentang Anda dan mengurangi anonimitas Anda.
Server proxy menolak koneksi
Pesan kesalahan berikut di Tor Browser berarti ekor belum terhubung ke jaringan TOR:
server proxy menolak koneksi Pastikan Anda:
- Terhubung ke jaringan lokal
- Terhubung ke jaringan tor
Pengurungan Apparmor, mengunduh, dan mengunggah file
Tor Browser in Tails terbatas dengan Apparmor untuk melindungi sistem dan data Anda dari beberapa jenis serangan terhadap Tor Browser . Sebagai akibatnya, browser Tor di ekor hanya dapat membaca dan menulis kepada sejumlah folder terbatas.
Inilah sebabnya, misalnya, Anda mungkin menghadapi Izin ditolak kesalahan jika Anda mencoba mengunduh file ke Rumah map.
- Anda dapat menyimpan file dari browser Tor ke folder Tor Browser yang terletak di folder home. Isi folder ini akan hilang setelah Anda mematikan ekor.
- Jika Anda ingin mengunggah file dengan Tor Browser, salin ke folder itu terlebih dahulu.
- Jika Anda menyalakan fitur folder persisten dari penyimpanan persisten, Anda juga dapat menggunakan Browser gigih/tor folder untuk mengunduh dan mengunggah file dari Tor Browser. Isi dari Browser gigih/tor Folder disimpan di berbagai sesi kerja.
Untuk mencegah ekor kehabisan memori dan mogok, unduh file yang sangat besar ke Browser gigih/tor map. Semua file yang Anda unduh di luar penyimpanan persisten disimpan dalam memori (RAM), yang lebih terbatas.
Menyembunyikan yang Anda gunakan Tor Browser
Tidak mungkin untuk disembunyikan ke situs web yang Anda kunjungi yang Anda gunakan Tor, karena daftar node keluar dari jaringan Tor adalah publik.
Itulah sebabnya lebih banyak situs web meminta Anda untuk memecahkan captcha saat menggunakan Tor Browser.
Anonimitas yang disediakan oleh Tor Browser bekerja dengan membuat semua pengguna terlihat sama untuk membuat tidak mungkin mengetahui siapa di antara jutaan pengguna Tor Browser.
Ekor mencoba membuatnya sesulit mungkin bagi situs web untuk membedakan pengguna ekor dari pengguna lain Tor Browser. Jika memungkinkan situs web untuk menentukan apakah Anda adalah pengguna Tor Browser Di dalam atau di luar ekor, ini akan memberikan sedikit lebih banyak informasi tentang Anda dan mengurangi anonimitas Anda.
Situs web yang Anda kunjungi dapat mengambil banyak informasi tentang browser Anda, apakah itu Tor Browser atau browser biasa. Informasi ini disebut sidik jari dari browser dan termasuk nama dan versi browser, ukuran jendela, zona waktu, font yang tersedia, dll.
Untuk membuatnya sulit untuk membedakan pengguna ekor dari pengguna lain Tor Browser, Tor Browser di ekor mencoba memberikan informasi yang sama seperti Tor Browser pada sistem operasi lainnya.
Perbedaannya adalah ekornya termasuk Asal Ublock ekstensi, yang menghapus iklan. Jika penyerang dapat menentukan bahwa Anda tidak mengunduh iklan yang termasuk dalam halaman web, yang dapat mengungkapkan bahwa Anda adalah pengguna ekor.
Untuk bersembunyi pada seseorang yang memantau koneksi internet Anda yang Anda hubungkan ke Tor, lihat dokumentasi kami tentang menghubungkan ke jaringan TOR.
Enkripsi https dengan https di mana -mana
Menggunakan https alih -alih http mengenkripsi komunikasi Anda dengan situs web dan mencegah node keluar tor dari mencegat komunikasi Anda.
Misalnya, inilah penampilan browser ketika kami mencoba masuk ke akun email di RiseUp.net, menggunakan antarmuka webmail mereka:
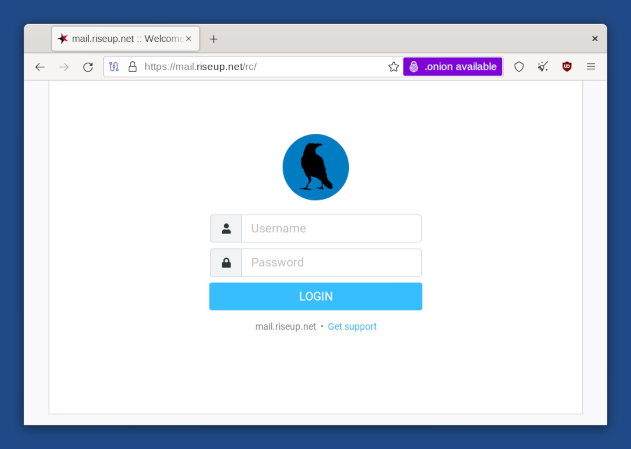
Perhatikan ikon gembok di sebelah kiri bilah alamat yang mengatakan “surat.bangkit.bersih”. Perhatikan juga alamat yang dimulai dengan “https: //” (bukan “http: //”). Ini adalah indikator bahwa koneksi terenkripsi menggunakan HTTPS sedang digunakan.
Saat Anda mengirim atau mengambil informasi sensitif (seperti kata sandi), Anda harus mencoba hanya menggunakan layanan yang menyediakan https. Kalau tidak, sangat mudah bagi penguping untuk mencuri informasi apa pun yang Anda kirim, atau untuk memodifikasi konten halaman dalam perjalanannya ke browser Anda.
Https di mana -mana adalah ekstensi firefox yang termasuk dalam browser tor . Ini diproduksi sebagai kolaborasi antara Proyek Tor dan Electronic Frontier Foundation. Itu mengenkripsi komunikasi Anda dengan sejumlah situs web utama. Banyak situs di web menawarkan beberapa dukungan terbatas untuk enkripsi melalui https, tetapi membuatnya sulit untuk digunakan. Misalnya, mereka mungkin default ke HTTP yang tidak terenkripsi, atau mengisi halaman terenkripsi dengan tautan yang kembali ke situs yang tidak terenkripsi. Ekstensi HTTPS Everywhere memperbaiki masalah ini dengan menulis ulang semua permintaan ke situs -situs ini ke HTTPS.
Untuk mempelajari lebih lanjut tentang HTTPS di mana -mana, Anda dapat melihat:
- beranda https di mana -mana
- FAQ HTTPS DI MANA SAJA
Perlindungan terhadap JavaScript Berbahaya
Memiliki semua javascript dinonaktifkan secara default akan menonaktifkan banyak javascript yang tidak berbahaya dan mungkin berguna, dan mungkin membuat banyak situs web tidak dapat digunakan.
Itulah sebabnya JavaScript diaktifkan secara default tetapi browser Tor menonaktifkan semua javascript yang berpotensi berbahaya. Kami menganggap ini sebagai kompromi yang diperlukan antara keamanan dan kegunaan.
Untuk lebih memahami perilaku browser Tor, misalnya, mengenai javascript dan cookie, Anda dapat merujuk ke dokumen desain browser Tor.
Tingkat keamanan
Anda dapat mengubah tingkat keamanan browser Tor untuk menonaktifkan fitur browser sebagai pertukaran antara keamanan dan kegunaan. Misalnya, Anda dapat mengatur tingkat keamanan Paling aman untuk menonaktifkan JavaScript sepenuhnya.
Tingkat keamanan diatur ke Standar secara default yang memberikan pengalaman yang paling dapat digunakan.

Untuk mengubah tingkat keamanan, klik ikon di sebelah kanan bilah alamat dan pilih pengaturan keamanan lanjutan… .
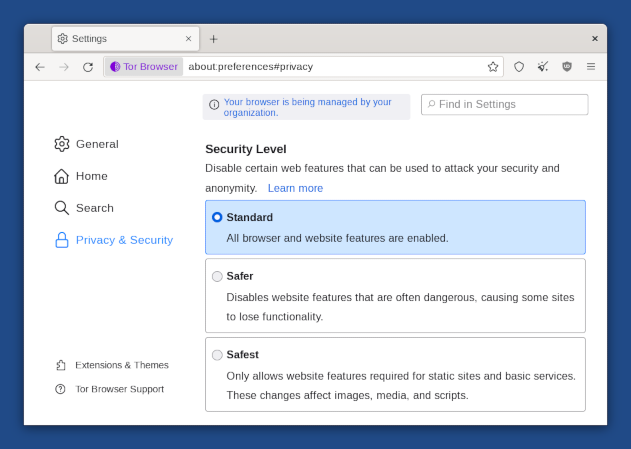
Anda dapat dengan aman mengabaikan pesan, “Browser Anda dikelola oleh organisasi Anda,” yang muncul di preferensi browser Tor.
Semua pesan ini berarti bahwa fitur pembaruan otomatis dari browser Tor telah dinonaktifkan. Ini dilakukan dengan sengaja di ekor untuk memastikan bahwa tidak ada fitur keamanan atau konfigurasi yang rusak oleh pembaruan otomatis browser Tor .
Sirkuit Tor
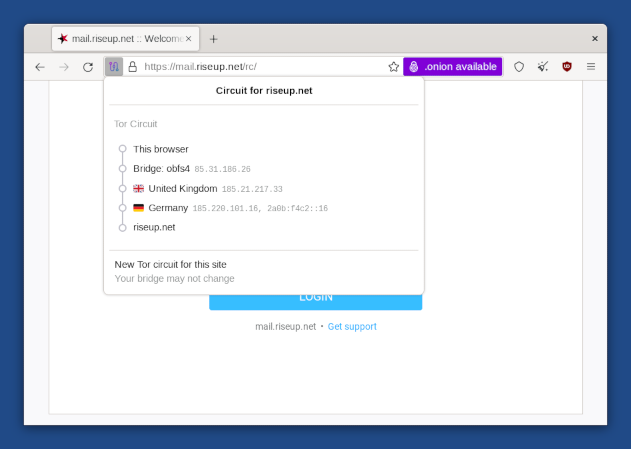
Klik pada gembok di bilah alamat untuk menampilkan sirkuit TOR yang digunakan untuk terhubung ke situs web di tab saat ini, 3 relaynya, negara mereka, dan alamat IP.
Relai terakhir di sirkuit, yang tepat di atas situs web tujuan, adalah Relay keluar. Negaranya mungkin mempengaruhi bagaimana situs web berperilaku.
Klik sirkuit baru untuk tombol situs ini untuk menggunakan sirkuit yang berbeda.
Anda dapat menggunakan sirkuit bawang untuk mendapatkan informasi lebih rinci tentang sirkuit yang digunakan.
Fitur Identitas Baru

Untuk beralih ke identitas baru, pilih ▸ Identitas baru .
Fitur identitas baru Tor Browser:
- Menutup semua tab terbuka.
- Membersihkan status sesi termasuk cache, sejarah, dan cookie.
- Menutup semua koneksi web yang ada dan membuat sirkuit Tor baru.
Fitur ini tidak cukup untuk memisahkan identitas kontekstual yang kuat karena sirkuit Tor menggunakan ouside Tor Browser tidak berubah.
Mulai ulang ekor sebagai gantinya.
Noscript untuk memiliki lebih banyak kontrol atas JavaScript

Tor Browser menyertakan ekstensi noscript ke:
- Lindungi dari lebih banyak serangan JavaScript. Misalnya, serangan scripting lintas-situs (XSS).
- Memungkinkan Anda untuk menonaktifkan JavaScript sepenuhnya hanya di beberapa situs web.
Untuk informasi lebih lanjut, Anda dapat merujuk ke situs web dan fitur Noscript.
Letterboxing
Fitur kotak surat dari browser Tor membantu mencegah situs web mengidentifikasi browser Anda berdasarkan ukuran jendelanya. Tanpa letterboxing, situs web dapat menggunakan ukuran jendela browser untuk melacak pengunjung atau melemahkan anonimitas Anda.
Fitur kotak surat dari browser Tor berfungsi dengan menambahkan margin abu -abu ke jendela browser saat jendela diubah ukurannya. Halaman web tetap sedekat mungkin dengan ukuran yang diinginkan tanpa mengungkapkan ukuran sebenarnya dari jendela.
NSA cenderung menargetkan siapa pun yang ‘penuh orang yang ingin’
Apakah Anda adalah pengguna reguler alat privasi web seperti Tor and Tails, atau Anda baru saja memeriksa situs web mereka, NSA dapat melacak gerakan online Anda, investigasi baru mengungkapkan.
Seth Rosenblatt Mantan Penulis Senior / Berita
Penulis senior Seth Rosenblatt meliput Google dan keamanan untuk CNET News, dengan sesekali terjun ke dalam teknologi dan budaya pop. Sebelumnya editor senior ulasan CNET untuk perangkat lunak, ia telah menulis tentang hampir setiap kategori perangkat lunak dan aplikasi yang tersedia.
Seth Rosenblatt
3 Juli 2014 6:20 P.M. Pt
3 menit dibaca
Penggunaan alat privasi web umum atau bahkan rasa ingin tahu tentang mereka dapat membuat Anda ditambahkan ke daftar pengawasan Badan Keamanan Nasional, menurut laporan baru.
The NSA surveillance program called X-Keyscore , first revealed last summer in documents leaked by Edward Snowden, has been found to contain selection rules that potentially add to an NSA watch list anybody who has not only used, but visited online privacy-protection tools such as the Tor Network for anonymous Web browsing and the Linux-based Tails operating system. File X-Keyscore Snowden menunjukkan bahwa itu memungkinkan karyawan NSA untuk mendapatkan nomor telepon atau alamat email seseorang, melihat konten email, dan mengamati aktivitas internet lengkap termasuk riwayat penelusuran tanpa surat perintah.
Analisis kode sumber X-Keyscore (hanya teks) menunjukkan bahwa program telah menargetkan seorang siswa Jerman yang menjalankan node Tor, dan dapat menambah pengawasan NSA mencantumkan siapa pun yang menggunakan alat privasi internet populer seperti Tor. Laporan -laporan tersebut disiapkan oleh wartawan untuk penyiar televisi publik Jerman NDR dan WDR, dan orang -orang yang dipekerjakan oleh dan menjadi sukarelawan untuk Tor, yang mengatakan bahwa “mantan karyawan dan ahli NSA yakin bahwa kode yang sama atau kode serupa masih digunakan sampai sekarang.”
Terutama didanai oleh pemerintah AS, jaringan Tor menganonimkan lalu lintas internet dengan menyampaikan komunikasi melalui serangkaian hub anonim yang dienkripsi yang disebut node. Ini sering digunakan oleh wartawan dan aktivis, dan diperkirakan pada 2012 bahwa 50.000 hingga 60.000 warga Iran menggunakan layanan ini setiap hari.
Ekor adalah varian dari sistem operasi Linux yang dapat diluncurkan dari kunci USB dan dilengkapi dengan Tor dan alat umum lainnya yang dikonfigurasi sebelumnya dengan pengaturan privasi. Setiap kali boot, secara otomatis menghapus semua yang tidak disimpan di tempat lain. Ekor dijelaskan dalam kode sumber X-Keyscore sebagai, “Mekanisme COMSEC yang dianjurkan oleh para ekstremis di forum ekstremis.”
Electronic Frontier Foundation memperingatkan orang untuk tidak meninggalkan layanan hanya karena NSA memata -matai mereka.
“Semakin banyak orang biasa menggunakan tor dan ekor, semakin sulit bagi NSA untuk membuat kasus yang membaca atau menggunakan alat -alat ini secara de facto mencurigakan,” tulis staf EFF EFF.
Wahyu Pengawasan X-Keyscore yang baru mengkhawatirkan karena luasnya jangkauan mereka.
“Ini bukan hanya metadata; ini adalah konten” penuh “yang disimpan selamanya,” kata pakar keamanan Bruce Schneier di blognya. “Itu mungkin,” tulisnya, bahwa siapa pun yang membaca posting blognya “saat ini sedang dipantau oleh NSA” karena berisi tautan ke Torproject.org.
Aturan dalam kode sumber menunjukkan bahwa X-Keyscore melacak semua pengunjung ke Torproject.org, menurut laporan NDR.
Penulis dan Advokat Privasi Cory Doctorow, yang diberi pengarahan sebelum laporan Jerman, mengatakan bahwa seorang ahli yang ia konsultasikan menunjukkan bahwa sumber untuk kode X-Keyscore mungkin bukan Edward Snowden.
“Keberadaan sumber kedua potensial berarti bahwa Snowden mungkin telah mengilhami beberapa mantan rekannya untuk memperhatikan sikap angkuh agensi terhadap hukum dan kesopanan,” katanya.
Logo ProPublica
Jika Anda mengunduh Privacy Software Tor pada tahun 2011, Anda mungkin telah ditandai untuk dimata -matai.
9 Juli 2014, 5:01 P.M. Edt


Seri: Dragnets
Melacak sensor dan pengawasan
Pekan lalu, jurnalis Jerman mengungkapkan bahwa Badan Keamanan Nasional memiliki program untuk mengumpulkan informasi tentang orang yang menggunakan layanan pelindung privasi, termasuk perangkat lunak anonim populer yang disebut TOR. Tapi tidak jelas berapa banyak pengguna yang terpengaruh.
Jadi kami melakukan sedikit sleuthing, dan menemukan bahwa daftar penargetan NSA sesuai dengan daftar server direktori yang digunakan oleh Tor antara Desember 2010 dan Februari 2012 – termasuk dua orang di Massachusetts Institute of Technology. Pengguna Tor terhubung ke server direktori ketika mereka pertama kali meluncurkan layanan Tor.
Itu berarti bahwa jika Anda mengunduh Tor selama 2011, NSA mungkin telah mengambil alamat IP komputer Anda dan menandai Anda untuk pemantauan lebih lanjut. Proyek Tor adalah organisasi nirlaba yang menerima dana yang signifikan dari U.S. pemerintah.
Wahyu adalah salah satu bukti pertama target mata -mata spesifik di dalam Amerika Serikat. Dan mereka telah diikuti oleh lebih banyak bukti. Intercept mengungkapkan minggu ini bahwa pemerintah memantau email lima Muslim-Amerika terkemuka, termasuk mantan pejabat administrasi Bush.
Tidak jelas apakah, atau seberapa luas, NSA memata -matai pengguna TOR dan layanan privasi lainnya.
Setelah berita itu, salah satu pengembang asli TOR, Roger Dingledine, meyakinkan pengguna bahwa mereka kemungkinan besar tetap anonim saat menggunakan layanan: “Tor dirancang agar kuat bagi seseorang yang menonton lalu lintas pada satu titik di jaringan – bahkan otoritas direktori.”Lebih mungkin bahwa pengguna bisa dimata -matai ketika mereka tidak menggunakan Tor.
Untuk bagiannya, NSA mengatakan hanya mengumpulkan informasi untuk tujuan intelijen asing yang valid dan bahwa itu “meminimalkan” informasi yang dikumpulkan tentang Anda.S. warga. Dengan kata lain, NSA mungkin telah membuang informasi apa pun yang diperolehnya tentang Anda.S. penduduk yang mengunduh Tor.
Namun, menurut laporan baru -baru ini oleh Dewan Pengawas Privasi dan Kebebasan Sipil, prosedur minimalisasi NSA bervariasi berdasarkan program. Di bawah Prism, misalnya, NSA berbagi data yang tidak ditulis dengan FBI dan CIA.
Selain itu, NSA juga dapat mencari komunikasi dari orang -orang yang secara tidak sengaja terperangkap dalam prisma dragnet, taktik yang beberapa orang menyebut pencarian “backdoor”. Tidak jelas apakah pintu belakang serupa ada untuk jenis data lain seperti alamat IP.
Menanggapi berita Tor, NSA mengatakan sedang mengikuti arahan Januari Presiden Obama untuk tidak melakukan pengawasan untuk tujuan “menekan atau membebani atau membebani kritik atau perbedaan pendapat, atau untuk orang yang kurang beruntung berdasarkan etnis, ras, jenis kelamin, orientasi seksual, atau agama mereka.”
[Pengungkapan: Mike Tigas adalah pengembang aplikasi yang menggunakan Tor, disebut Browser Bawang.]
Kami memperbarui bagan wahyu NSA kami untuk memasukkan pemantauan perangkat lunak privasi.
Untuk Geeks, berikut adalah alamat IP yang tercantum dalam kode NSA Xkeyscore dan ketika ditambahkan atau dihapus dari daftar Server Direktori Tor:
Apakah browser Tor aman untuk digunakan?
Callum Tennent mengawasi cara kami menguji dan meninjau layanan VPN. Dia anggota IAPP, dan saran VPN -nya telah ditampilkan di Forbes dan Internet Society.
- Pemandu
- Apakah browser Tor aman untuk digunakan?
Putusan kami
Saat ditangani dengan hati -hati, browser TOR aman dan legal untuk digunakan di Windows, MacOS, dan perangkat Android di sebagian besar negara. Tor memberikan lebih banyak anonimitas daripada browser web biasa dengan menyembunyikan alamat IP Anda dan melewati lalu lintas web Anda melalui tiga lapisan enkripsi. Namun, Tor tidak sepenuhnya aman. Menggunakannya dapat menempatkan Anda pada risiko kebocoran data, memata-matai, dan serangan man-in-the-middle melalui node keluar jahat.
Tor adalah sistem gratis yang dikelola sukarelawan yang dirancang untuk Menyembunyikan identitas, lokasi, dan aktivitas online Anda dari pelacakan atau pengawasan.
Tor paling sering diakses melalui browser Tor: aplikasi open-source gratis berdasarkan Mozilla Firefox. Browser Tor bekerja dengan merutekan lalu lintas Anda tiga node acak; simpul penjaga, simpul tengah dan simpul keluar.
Lapisan enkripsi ditambahkan untuk masing -masing node yang dilewati lalu lintas Anda, berakhir di node terakhir. Di titik keluar dari titik, lalu lintas Anda sepenuhnya didekripsi dan dikirim ke tujuannya.
Meskipun fokusnya pada anonimitas, menggunakan Tor hadir dengan beberapa risiko terhadap keamanan dan keselamatan Anda. Dalam panduan ini, kami’LL Jelaskan risiko keselamatan ini dan ajari Anda cara menggunakan Tor dengan aman.
Ringkasan: Apakah browser Tor aman?
- Tor rute lalu lintas web Anda melalui jaringan server acak dan melindunginya tiga lapisan enkripsi. Ini menyembunyikan alamat IP Anda dari situs web yang Anda kunjungi dan mencegah ISP (penyedia layanan internet) Anda memantau aktivitas Anda.
- Meskipun data penelusuran Anda anonim, itu bukan pribadi. Tor’s guard node dapat melihat alamat IP publik Anda tetapi bukan aktivitas Anda. Tor’S Exit Node dapat melihat aktivitas Anda tetapi bukan alamat IP Anda.
- Lalu lintas web Anda sepenuhnya didekripsi dan terlihat di simpul keluar, meskipun tidak dapat dilacak dengan identitas Anda. Ini berarti Anda berisiko mengalami pengawasan atau injeksi malware melalui node keluar jahat.
- Ada beberapa bukti bahwa pengguna TOR dapat tidak dianonimkan oleh lembaga penegak hukum AS dan peneliti akademik.
- Tor dapat menjadi rumit untuk digunakan dan diatur, yang berarti mudah untuk mengungkapkan identitas Anda yang sebenarnya melalui kebocoran atau perilaku data yang mungkin mengungkapkan informasi pribadi.
- Tor legal di sebagian besar negara, meskipun penggunaan browser Tor dapat menandai Anda untuk pengawasan oleh otoritas pemerintah karena kemampuannya untuk mengakses tersembunyi .Domain Bawang.
Kiat ahli: Cara sederhana untuk melindungi lalu lintas TOR Anda adalah dengan menggunakan layanan VPN tepercaya, yang menambahkan lapisan enkripsi tambahan ke koneksi Anda dan bertindak sebagai firewall ke beberapa jenis malware. Kami merekomendasikan Nordvpn yang menawarkan jaminan uang kembali 30 hari.