


Apakah Microsoft Defender menggantikan antivirus
Apakah Microsoft Defender menggantikan antivirus
Tabel berikut merangkum keadaan antivirus bek Microsoft dalam beberapa skenario.
Better Together: Microsoft Defender Antivirus dan Office 365
Tapi apakah Anda tahu ada alasan keamanan yang baik untuk menggunakan microsoft befender antivirus bersama dengan Office 365? Inilah dua:
- Anda mendapatkan perlindungan dan pemulihan ransomware.
- Integrasi berarti perlindungan yang lebih baik.
Baca bagian berikut untuk mempelajari lebih lanjut.
Perlindungan dan pemulihan ransomware
Saat Anda menyimpan file Anda ke OneDrive, dan Microsoft Defender Antivirus mendeteksi ancaman ransomware pada perangkat Anda, hal -hal berikut terjadi:
- Anda diberitahu tentang ancamannya. (Jika organisasi Anda menggunakan Microsoft Defender untuk titik akhir, tim operasi keamanan Anda juga diberitahu.)
- Microsoft Defender Antivirus membantu Anda (dan tim keamanan organisasi Anda) menghapus ransomware dari perangkat Anda. (Jika organisasi Anda menggunakan Microsoft Defender untuk titik akhir, tim operasi keamanan Anda dapat menentukan apakah perangkat lain terinfeksi dan mengambil tindakan yang sesuai juga.)
- Anda mendapatkan opsi untuk memulihkan file Anda di OneDrive. Dengan fitur OneDrive Files Restore, Anda dapat memulihkan file Anda di OneDrive ke keadaan tempat mereka berada sebelum serangan ransomware terjadi. Lihat Deteksi Ransomware dan Memulihkan File Anda.
Pikirkan waktu dan kerumitan ini dapat menghemat.
Integrasi berarti perlindungan yang lebih baik
Microsoft Defender untuk Office 365 terintegrasi dengan Microsoft Defender untuk titik akhir berarti perlindungan yang lebih baik untuk organisasi Anda. Begini caranya:
- Microsoft Defender untuk Office 365 melindungi organisasi Anda terhadap ancaman jahat yang ditimbulkan dalam pesan email, lampiran email, dan tautan (URL) dalam dokumen kantor. DAN
- Microsoft Defender untuk titik akhir melindungi perangkat Anda dari ancaman cyber, mendeteksi serangan lanjutan dan pelanggaran data, mengotomatiskan insiden keamanan, dan meningkatkan postur keamanan Anda. JADI
- Setelah integrasi diaktifkan, tim operasi keamanan Anda dapat melihat daftar perangkat yang digunakan oleh penerima URL atau pesan email yang terdeteksi, bersama dengan peringatan terbaru untuk perangkat tersebut, di portal Befender Microsoft 365.
Lebih banyak alasan bagus untuk menggunakan OneDrive
Perlindungan dari ransomware adalah salah satu alasan bagus untuk memasukkan file Anda di OneDrive. Dan ada beberapa alasan yang lebih bagus, dirangkum dalam video ini:
Jika Anda mencari informasi terkait antivirus untuk platform lain, lihat:
- Tetapkan preferensi untuk bek Microsoft untuk titik akhir di macOS
- Microsoft Defender untuk titik akhir di Mac
- Pengaturan Kebijakan Antivirus MacOS untuk Microsoft Defender Antivirus untuk Intune
- Tetapkan preferensi untuk bek Microsoft untuk titik akhir di Linux
- Microsoft Defender untuk titik akhir di Linux
- Konfigurasikan bek untuk titik akhir pada fitur android
- Konfigurasikan Microsoft Defender untuk titik akhir pada fitur iOS
Ingin belajar lebih banyak? Lihat sumber daya ini:
- OneDrive
- Bek Microsoft untuk Office 365
- Bek Microsoft untuk titik akhir
Apakah Microsoft Defender menggantikan antivirus
Об этой страницental
Ы заре kondecedit. С помощю этой страницы с сожем определить, что запросы о о ancing оеет иенно ы,. Почем это мопо произойтиonya?
Эта страница отбражаетсagn в тех слчаях, когда аавистркимисте secara Google ристancing ииишшшamah риииииamah которые наршают уловия исполззованияisah. Страница перестанет отображаться после то A, как эти запросы прекратяupanisah яяisah ancing ancing. До это A.
Источником запросов может слжить Врддносно secara п, пар иа бас00 иасазаз) ыылку запросов. Если Вы исползеет общий дсст в и итернет, проблем м ы ы ip ip ip00 ip ip ip ip ip uman ip ip ip ip ip ip uman ip ip ip ip ip ip ip uman ip ip ip ip ip ip ip ON ip ip ip ip ip ip ON. Обратитесь к своем системном аинистратору. Подробнее secara.
Пожет такжeda появлят secara, если Вы Вонот A рлжвввв dari рыч о оаilat оыч о оаilat, еами, ии же Водитedit запросы чень часто засто.
Kompatibilitas Solusi Antivirus dengan Microsoft Defender untuk titik akhir
Bek Microsoft untuk Agen Titik Akhir tergantung pada antivirus Microsoft Defender untuk beberapa kemampuan seperti pemindaian file.
Defender untuk titik akhir tidak mematuhi pengaturan pengecualian antivirus bek microsoft.
Anda harus mengkonfigurasi pembaruan intelijen keamanan pada bek untuk perangkat titik akhir apakah microsoft befender antivirus adalah anti-malware aktif atau tidak. Untuk informasi lebih lanjut, lihat Kelola Pembaruan Antivirus Bek Microsoft dan Terapkan Baselines.
Jika perangkat onboarded dilindungi oleh klien anti-malware pihak ketiga, Microsoft Defender Antivirus pada titik akhir itu akan masuk ke dalam mode pasif.
Microsoft Defender Antivirus akan terus menerima pembaruan, dan mspeng.exe proses akan terdaftar sebagai menjalankan layanan. Tapi, itu tidak akan melakukan pemindaian dan tidak menggantikan klien anti-malware pihak ketiga yang sedang berjalan.
Antarmuka Antivirus Bek Microsoft akan dinonaktifkan. Pengguna di perangkat tidak akan dapat menggunakan Microsoft Defender Antivirus untuk melakukan pemindaian sesuai permintaan atau mengkonfigurasi sebagian besar opsi.
Masukan
Kirim dan lihat umpan balik untuk
Kompatibilitas antivirus bek Microsoft dengan produk keamanan lainnya
Microsof
Apakah Microsoft Defender menggantikan antivirus
Tabel berikut merangkum keadaan antivirus bek Microsoft dalam beberapa skenario.
Better Together: Microsoft Defender Antivirus dan Office 365
Tapi apakah Anda tahu ada alasan keamanan yang baik untuk menggunakan microsoft befender antivirus bersama dengan Office 365? Inilah dua:
- Anda mendapatkan perlindungan dan pemulihan ransomware.
- Integrasi berarti perlindungan yang lebih baik.
Baca bagian berikut untuk mempelajari lebih lanjut.
Perlindungan dan pemulihan ransomware
Saat Anda menyimpan file Anda ke OneDrive, dan Microsoft Defender Antivirus mendeteksi ancaman ransomware pada perangkat Anda, hal -hal berikut terjadi:
- Anda diberitahu tentang ancamannya. (Jika organisasi Anda menggunakan Microsoft Defender untuk titik akhir, tim operasi keamanan Anda juga diberitahu.)
- Microsoft Defender Antivirus membantu Anda (dan tim keamanan organisasi Anda) menghapus ransomware dari perangkat Anda. (Jika organisasi Anda menggunakan Microsoft Defender untuk titik akhir, tim operasi keamanan Anda dapat menentukan apakah perangkat lain terinfeksi dan mengambil tindakan yang sesuai juga.)
- Anda mendapatkan opsi untuk memulihkan file Anda di OneDrive. Dengan fitur OneDrive Files Restore, Anda dapat memulihkan file Anda di OneDrive ke keadaan tempat mereka berada sebelum serangan ransomware terjadi. Lihat Deteksi Ransomware dan Memulihkan File Anda.
Pikirkan waktu dan kerumitan ini dapat menghemat.
Integrasi berarti perlindungan yang lebih baik
Microsoft Defender untuk Office 365 terintegrasi dengan Microsoft Defender untuk titik akhir berarti perlindungan yang lebih baik untuk organisasi Anda. Begini caranya:
- Microsoft Defender untuk Office 365 melindungi organisasi Anda terhadap ancaman jahat yang ditimbulkan dalam pesan email, lampiran email, dan tautan (URL) dalam dokumen kantor. DAN
- Microsoft Defender untuk titik akhir melindungi perangkat Anda dari ancaman cyber, mendeteksi serangan lanjutan dan pelanggaran data, mengotomatiskan insiden keamanan, dan meningkatkan postur keamanan Anda. JADI
- Setelah integrasi diaktifkan, tim operasi keamanan Anda dapat melihat daftar perangkat yang digunakan oleh penerima URL atau pesan email yang terdeteksi, bersama dengan peringatan terbaru untuk perangkat tersebut, di portal Befender Microsoft 365.
Lebih banyak alasan bagus untuk menggunakan OneDrive
Perlindungan dari ransomware adalah salah satu alasan bagus untuk memasukkan file Anda di OneDrive. Dan ada beberapa alasan yang lebih bagus, dirangkum dalam video ini:
Jika Anda mencari informasi terkait antivirus untuk platform lain, lihat:
- Tetapkan preferensi untuk bek Microsoft untuk titik akhir di macOS
- Microsoft Defender untuk titik akhir di Mac
- Pengaturan Kebijakan Antivirus MacOS untuk Microsoft Defender Antivirus untuk Intune
- Tetapkan preferensi untuk bek Microsoft untuk titik akhir di Linux
- Microsoft Defender untuk titik akhir di Linux
- Konfigurasikan bek untuk titik akhir pada fitur android
- Konfigurasikan Microsoft Defender untuk titik akhir pada fitur iOS
Ingin belajar lebih banyak? Lihat sumber daya ini:
- OneDrive
- Bek Microsoft untuk Office 365
- Bek Microsoft untuk titik akhir
Apakah Microsoft Defender menggantikan antivirus
Об этой страницental
Ы заре kondecedit. С помощю этой страницы с сожем определить, что запросы о о ancing оеет иенно ы,. Почем это мопо произойтиonya?
Эта страница отбражаетсagn в тех слчаях, когда аавистркимисте secara Google ристancing ииишшшamah риииииamah которые наршают уловия исполззованияisah. Страница перестанет отображаться после то A, как эти запросы прекратяupanisah яяisah ancing ancing. До это A.
Источником запросов может слжить Врддносно secara п, пар иа бас00 иасазаз) ыылку запросов. Если Вы исползеет общий дсст в и итернет, проблем м ы ы ip ip ip00 ip ip ip ip ip uman ip ip ip ip ip ip uman ip ip ip ip ip ip ip uman ip ip ip ip ip ip ip ON ip ip ip ip ip ip ON. Обратитесь к своем системном аинистратору. Подробнее secara.
Пожет такжeda появлят secara, если Вы Вонот A рлжвввв dari рыч о оаilat оыч о оаilat, еами, ии же Водитedit запросы чень часто засто.
Kompatibilitas Solusi Antivirus dengan Microsoft Defender untuk titik akhir
Bek Microsoft untuk Agen Titik Akhir tergantung pada antivirus Microsoft Defender untuk beberapa kemampuan seperti pemindaian file.
Defender untuk titik akhir tidak mematuhi pengaturan pengecualian antivirus bek microsoft.
Anda harus mengkonfigurasi pembaruan intelijen keamanan pada bek untuk perangkat titik akhir apakah microsoft befender antivirus adalah anti-malware aktif atau tidak. Untuk informasi lebih lanjut, lihat Kelola Pembaruan Antivirus Bek Microsoft dan Terapkan Baselines.
Jika perangkat onboarded dilindungi oleh klien anti-malware pihak ketiga, Microsoft Defender Antivirus pada titik akhir itu akan masuk ke dalam mode pasif.
Microsoft Defender Antivirus akan terus menerima pembaruan, dan mspeng.exe proses akan terdaftar sebagai menjalankan layanan. Tapi, itu tidak akan melakukan pemindaian dan tidak menggantikan klien anti-malware pihak ketiga yang sedang berjalan.
Antarmuka Antivirus Bek Microsoft akan dinonaktifkan. Pengguna di perangkat tidak akan dapat menggunakan Microsoft Defender Antivirus untuk melakukan pemindaian sesuai permintaan atau mengkonfigurasi sebagian besar opsi.
Masukan
Kirim dan lihat umpan balik untuk
Kompatibilitas antivirus bek Microsoft dengan produk keamanan lainnya
Microsoft Defender Antivirus secara otomatis diinstal pada titik akhir yang menjalankan versi Windows berikut:
- Windows 10 atau lebih baru
- Windows Server 2022
- Windows Server 2019
- Windows Server, Versi 1803, atau yang lebih baru
- Windows Server 2016
Apa yang terjadi ketika solusi antivirus/antimalware non-microsoft lainnya digunakan? Dapatkah Anda menjalankan microsoft bek antivirus bersama produk antivirus lainnya? Jawabannya tergantung pada beberapa faktor, seperti sistem operasi Anda dan apakah Anda menggunakan Microsoft Defender untuk titik akhir bersama dengan perlindungan antivirus Anda.
Artikel ini menjelaskan apa yang terjadi dengan microsoft bek antivirus dan solusi antivirus/antimalware non-microsoft, dengan dan tanpa bek untuk titik akhir.
- Microsoft Defender Antivirus tersedia di perangkat yang menjalankan Windows 10 dan 11, Windows Server 2022, Windows Server 2019, Windows Server, versi 1803 atau lebih baru, dan Windows Server 2016.
- Microsoft Defender Antivirus juga tersedia di Windows Server 2012 R2 saat onboarded menggunakan solusi modern dan terpadu.
- Bek untuk titik akhir solusi terpadu modern di Windows Server 2012 R2 secara otomatis menginstal Microsoft Defender Antivirus di Mode aktif.
- Di Windows 8.1, Perlindungan Antivirus Titik Akhir Tingkat Perusahaan ditawarkan sebagai Perlindungan Titik Akhir Pusat Sistem, yang dikelola melalui Microsoft Endpoint Configuration Manager.
- Windows Defender juga ditawarkan untuk perangkat konsumen di Windows 8.1, meskipun Windows Defender tidak menyediakan manajemen tingkat perusahaan.
Perlindungan antivirus tanpa bek untuk titik akhir
Bagian ini menjelaskan apa yang terjadi ketika Anda menggunakan Microsoft Defender Antivirus bersama produk antivirus/antimalware non-microsoft pada titik akhir yang tidak ada di bek untuk titik akhir.
Secara umum, microsoft bek antivirus tidak berjalan dalam mode pasif pada perangkat yang tidak onboard ke bek untuk titik akhir.
Tabel berikut merangkum apa yang diharapkan:
| Versi Windows | Larutan antivirus/antimalware primer | Negara Bagian Antivirus Bek Microsoft |
|---|---|---|
| Windows 10 Windows 11 | Microsoft Defender Antivirus | Mode aktif |
| Windows 10 Windows 11 | Solusi antivirus/antimalware non-microsoft | Mode dinonaktifkan (terjadi secara otomatis) |
| Windows Server 2022 Windows Server 2019 Windows Server, Versi 1803, atau yang lebih baru Windows Server 2016 Windows Server 2012 R2 | Microsoft Defender Antivirus | Mode aktif |
| Windows Server 2022 Windows Server 2019 Windows Server, Versi 1803, atau yang lebih baru Windows Server 2016 | Solusi antivirus/antimalware non-microsoft | Dinonaktifkan (diatur secara manual) [1] |
(1) Di Windows Server, jika Anda menjalankan produk antivirus non-microsoft, Anda dapat menghapus instalan Microsoft Defender Antivirus dengan menggunakan CMDlet PowerShell berikut (sebagai administrator): uninstall-windowsfeature windows-defender . Restart server Anda untuk menyelesaikan menghapus microsoft befender antivirus.
Jika perangkat berada di atas kapal ke Microsoft Defender untuk titik akhir, Anda dapat menggunakan Microsoft Defender Antivirus dalam mode pasif seperti yang dijelaskan nanti dalam artikel ini.
Di Windows Server 2016, Anda mungkin melihat Windows Defender Antivirus alih-alih Microsoft Defender Antivirus.
Microsoft Defender Antivirus dan solusi antivirus/antimalware non-microsoft
Secara umum, microsoft bek antivirus dapat diatur ke mode pasif hanya pada titik akhir yang onboard ke bek untuk titik akhir.
Apakah Microsoft Defender Antivirus berjalan dalam mode aktif, mode pasif, atau dinonaktifkan tergantung pada beberapa faktor, seperti:
- Versi Windows mana yang diinstal pada titik akhir
- Apakah Microsoft Defender Antivirus adalah solusi antivirus/antimalware primer pada titik akhir
- Apakah titik akhir naik ke bek untuk titik akhir
Tabel berikut merangkum keadaan antivirus bek Microsoft dalam beberapa skenario.
Windows Server, Versi 1803 atau yang lebih baru
Windows Server, Versi 1803 atau yang lebih baru
(2) Di Windows Server 2019, Windows Server, versi 1803 atau yang lebih baru, Windows Server 2016, atau Windows Server 2012 R2, Microsoft Defender Antivirus tidak memasukkan mode pasif secara otomatis saat Anda menginstal produk antivirus non-microsoft antivirus. Dalam kasus tersebut, atur antivirus bek microsoft ke mode pasif untuk mencegah masalah yang disebabkan oleh memiliki beberapa produk antivirus yang diinstal di server. Anda dapat mengatur microsoft bek antivirus ke mode pasif menggunakan kunci registri sebagai berikut:
- Path: HKLM \ Software \ Policies \ Microsoft \ Windows Advanced Ancaman Perlindungan
- Nama: ForcedefenderPassiveMode
- Ketik: Reg_dword
- Nilai: 1
Anda dapat melihat status perlindungan Anda di PowerShell dengan menggunakan perintah Get-MPComputerstatus. Periksa nilainya untuk AmrunningMode . Anda harus melihat Normal, Pasif, atau Mode Blok EDR Jika microsoft bek antivirus diaktifkan di titik akhir.
Agar mode pasif bekerja pada titik akhir yang menjalankan Windows Server 2016 dan Windows Server 2012 R2, titik akhir tersebut harus di -onboard dengan solusi modern dan terpadu yang dijelaskan dalam server Windows onboard.
(3) Di Windows Server 2016, Windows Server 2012 R2, Windows Server Versi 1803 atau yang lebih baru, Windows Server 2019, dan Windows Server 2022, jika Anda menggunakan produk antivirus non-microsoft pada titik akhir yaitu bukan Onboarded to Microsoft Defender untuk titik akhir, nonaktifkan/uninstall Microsoft Defender Antivirus secara manual untuk mencegah masalah yang disebabkan oleh memiliki beberapa produk antivirus yang diinstal di server.
Di Windows Server 2016, Anda mungkin melihat Windows Defender Antivirus alih-alih Microsoft Defender Antivirus.
Bek untuk titik akhir termasuk kemampuan yang selanjutnya memperluas perlindungan antivirus yang dipasang di titik akhir Anda. Anda dapat memperoleh manfaat dari menjalankan microsoft befender antivirus bersama solusi antivirus lainnya.
Misalnya, deteksi dan respons titik akhir (EDR) dalam mode blok memberikan perlindungan tambahan dari artefak berbahaya bahkan jika microsoft bek antivirus bukan produk antivirus primer. Kemampuan tersebut membutuhkan antivirus bek microsoft untuk diinstal dan berjalan dalam mode pasif atau mode aktif.
Persyaratan untuk Microsoft Defender Antivirus berjalan dalam mode pasif
Agar Microsoft Defender Antivirus berjalan dalam mode pasif, titik akhir harus memenuhi persyaratan berikut:
- Sistem Operasi: Windows 10 atau lebih baru; Windows Server 2022, Windows Server 2019, atau Windows Server, Versi 1803, atau yang lebih baru
(Windows Server 2012 R2 dan Windows Server 2016 jika onboarded menggunakan solusi modern dan terpadu). - Microsoft Defender Antivirus harus diinstal.
- Produk antivirus/antimalware non-microsoft lainnya harus diinstal dan digunakan sebagai solusi antivirus primer.
- Titik akhir harus dijalankan ke bek untuk titik akhir.
- Microsoft Defender Antivirus hanya tersedia di perangkat yang menjalankan Windows 10 dan 11, Windows Server 2022, Windows Server 2016, Windows Server 2019, Windows Server, versi 1803 atau yang lebih baru, Windows Server 2016, dan Windows Server 2012 R2.
- Mode pasif hanya didukung pada Windows Server 2012 R2 & 2016 saat perangkat di atas kapal menggunakan solusi modern dan terpadu.
- Di Windows 8.1, Perlindungan Antivirus Titik Akhir Tingkat Perusahaan ditawarkan sebagai Perlindungan Titik Akhir Pusat Sistem, yang dikelola melalui Microsoft Endpoint Configuration Manager.
- Windows Defender juga ditawarkan untuk perangkat konsumen di Windows 8.1, meskipun Windows Defender tidak menyediakan manajemen tingkat perusahaan.
Bagaimana Microsoft Defender Antivirus Mempengaruhi Defender untuk Fungsionalitas Titik Akhir
Defender untuk titik akhir mempengaruhi apakah antivirus bek Microsoft dapat berjalan dalam mode pasif. Dan, keadaan antivirus bek Microsoft dapat memengaruhi kemampuan tertentu pada bek untuk titik akhir. Misalnya, perlindungan real-time berfungsi ketika microsoft bek antivirus dalam mode aktif atau pasif, tetapi tidak ketika microsoft bek antivirus dinonaktifkan atau tidak diinstal.
- Tabel di bagian ini merangkum fitur dan kemampuan yang secara aktif berfungsi atau tidak, sesuai dengan apakah Microsoft Defender Antivirus dalam mode aktif, mode pasif, atau dinonaktifkan/tidak diinstal. Tabel ini dirancang hanya untuk informasi.
- Jangan mematikan kemampuan, seperti perlindungan real-time, perlindungan yang dikirimkan cloud, atau pemindaian periodik terbatas jika Anda menggunakan microsoft bek antivirus dalam mode pasif, atau jika Anda menggunakan EDR dalam mode blok, yang bekerja di belakang layar untuk mendeteksi dan memulihkan artefak jahat yang terdeteksi pasca-pelanggaran.
| Perlindungan | Microsoft Defender Antivirus (Mode aktif) | Microsoft Defender Antivirus (Mode pasif) | Microsoft Defender Antivirus (Dinonaktifkan atau dihapus) | EDR dalam mode blok |
|---|---|---|---|---|
| Perlindungan waktu nyata | Ya | Lihat Catatan [4] | TIDAK | TIDAK |
| Perlindungan yang disampaikan oleh cloud | Ya | TIDAK | TIDAK | TIDAK |
| Perlindungan jaringan | Ya | TIDAK | TIDAK | TIDAK |
| Aturan aturan pengurangan permukaan menyerang | Ya | TIDAK | TIDAK | TIDAK |
| Ketersediaan pemindaian berkala terbatas | TIDAK | Ya | TIDAK | TIDAK |
| Informasi pemindaian dan deteksi file | Ya | Ya [5] | TIDAK | Ya |
| Remediasi ancaman | Ya | Lihat Catatan [6] | TIDAK | Ya |
| Pembaruan Kecerdasan Keamanan | Ya | Ya [7] | TIDAK | Ya [7] |
| Pencegahan kehilangan data | Ya | Ya | TIDAK | TIDAK |
| Akses folder yang dikendalikan | Ya | TIDAK | TIDAK | TIDAK |
| Penyaringan Konten Web | Ya | Lihat Catatan [8] | TIDAK | TIDAK |
| Kontrol Perangkat | Ya | Ya | TIDAK | TIDAK |
| Perlindungan PUA | Ya | TIDAK | TIDAK | TIDAK |
(4) Secara umum, ketika microsoft bek antivirus dalam mode pasif, perlindungan waktu nyata tidak memberikan pemblokiran atau penegakan hukum, meskipun diaktifkan dan dalam mode pasif.
(5) Ketika microsoft bek antivirus dalam mode pasif, pemindaian tidak dijadwalkan. Perhatikan bahwa tugas pemindaian yang diaktifkan di Windows Task Sadkuler akan terus berjalan sesuai dengan jadwal mereka. Jika Anda memiliki tugas yang dijadwalkan seperti itu, Anda dapat menghapus ini jika disukai.
(6) Ketika microsoft bek antivirus dalam mode pasif, itu tidak memperbaiki ancaman. Namun, ancaman dapat diperbaiki dengan deteksi dan respons titik akhir (EDR) dalam mode blok. Dalam hal ini, Anda mungkin melihat peringatan yang menunjukkan microsoft bek antivirus sebagai sumber, bahkan ketika microsoft bek antivirus dalam mode pasif.
(7) Cadence Pembaruan Intelijen Keamanan dikendalikan oleh pengaturan pembaruan Windows saja. Penjadwal Pembaruan Spesifik Defender (harian/mingguan pada waktu tertentu, berbasis interval) hanya berfungsi ketika Microsoft Defender Antivirus berada dalam mode aktif. Mereka diabaikan dalam mode pasif.
(8) Ketika Microsoft Defender Antivirus dalam mode pasif, pemfilteran konten web hanya berfungsi dengan browser Microsoft Edge.
- Perlindungan pencegahan kehilangan data titik akhir terus beroperasi secara normal saat microsoft bek antivirus dalam mode aktif atau pasif.
- Jangan menonaktifkan, menghentikan, atau memodifikasi salah satu layanan terkait yang digunakan oleh Microsoft Defender Antivirus, Defender for Endpoint, atau Windows Security App. Rekomendasi ini termasuk WSCSVC, SecurityHealthService, Mssense, Nalar, Windefend, atau MSMPENG layanan dan proses. Modifikasi secara manual layanan ini dapat menyebabkan ketidakstabilan yang parah pada perangkat Anda dan dapat membuat jaringan Anda rentan. Menonaktifkan, menghentikan, atau memodifikasi layanan tersebut juga dapat menyebabkan masalah saat menggunakan solusi antivirus non-microsoft dan bagaimana informasi mereka ditampilkan di aplikasi Windows Security.
- Di Defender untuk titik akhir, Anda dapat menghidupkan EDR dalam mode blok, bahkan jika Microsoft Defender Antivirus bukan solusi antivirus utama Anda. EDR dalam mode blok mendeteksi dan memulihkan item jahat yang ditemukan di perangkat (Post Breach). Untuk mempelajari lebih lanjut, lihat EDR dalam mode blok.
Bagaimana mengkonfirmasi keadaan microsoft bek antivirus
Anda dapat menggunakan salah satu dari beberapa metode untuk mengkonfirmasi keadaan antivirus bek Microsoft. Kamu bisa:
- Gunakan aplikasi Windows Security untuk mengidentifikasi aplikasi antivirus Anda.
- Gunakan Task Manager untuk mengonfirmasi bahwa Microsoft Defender Antivirus sedang berjalan.
- Gunakan Windows PowerShell untuk mengkonfirmasi bahwa Microsoft Defender Antivirus sedang berjalan.
- Gunakan Windows PowerShell untuk mengkonfirmasi bahwa perlindungan antivirus sedang berjalan.
Dimulai dengan Platform Versi 4.18.2208.0 dan yang lebih baru: Jika server telah ikut serta ke Microsoft Defender untuk titik akhir, pengaturan kebijakan grup “Turn off Windows Defender” tidak akan lagi sepenuhnya menonaktifkan Windows Defender Antivirus pada Windows Server 2012 R2 dan nanti. Sebaliknya, itu akan menempatkannya ke dalam mode pasif. Selain itu, fitur perlindungan tamper akan memungkinkan sakelar ke mode aktif tetapi tidak ke mode pasif.
- Jika “Matikan Windows Defender” sudah ada sebelum onboarding ke Microsoft Defender untuk titik akhir, tidak akan ada perubahan dan bek antivirus akan tetap dinonaktifkan.
- Untuk beralih antivirus bek ke mode pasif, bahkan jika dinonaktifkan sebelum onboarding, Anda dapat menerapkan konfigurasi forcedefenderpassiveMode dengan nilai 1 . Untuk menempatkannya ke mode aktif, beralih nilai ini ke 0 sebagai gantinya.
CATATAN Logika yang dimodifikasi untuk ForcedefenderPassiveMode saat perlindungan tamper diaktifkan: Setelah microsoft bek antivirus dialihkan ke mode aktif, perlindungan tamper akan mencegahnya kembali ke mode pasif bahkan ketika paksa yang paksa yang diatur ke 1 .
Gunakan aplikasi Windows Security untuk mengidentifikasi aplikasi antivirus Anda
- Pada perangkat Windows, buka aplikasi Windows Security.
- Pilih Perlindungan Virus & Ancaman.
- Di bawah Siapa yang Melindungi Saya? Pilih Kelola penyedia.
- Di Penyedia keamanan halaman, di bawah Anti Virus, Anda harus melihat Microsoft Defender Antivirus dihidupkan.
Gunakan Task Manager untuk mengonfirmasi bahwa Microsoft Defender Antivirus sedang berjalan
- Pada perangkat Windows, buka aplikasi Task Manager.
- Pilih Detail tab.
- Mencari MSMPENG.exe dalam daftar.
Gunakan Windows PowerShell untuk mengkonfirmasi bahwa Microsoft Defender Antivirus sedang berjalan
Gunakan prosedur ini hanya untuk mengkonfirmasi apakah Microsoft Defender Antirivus berjalan pada titik akhir.
- Pada perangkat Windows, buka Windows PowerShell.
- Jalankan PowerShell Cmdlet berikut: Get-Process .
- Tinjau hasilnya. Anda harus melihat MSMPENG.exe Jika microsoft bek antivirus diaktifkan.
Gunakan Windows PowerShell untuk mengkonfirmasi bahwa perlindungan antivirus sedang berjalan
Gunakan prosedur ini hanya untuk mengonfirmasi apakah perlindungan antivirus diaktifkan pada titik akhir.
- Pada perangkat Windows, buka Windows PowerShell.
- Jalankan PowerShell Cmdlet berikut: Get-MPComputerstatus | Pilih AmrunningMode .
- Tinjau hasilnya. Anda harus melihat Normal, Pasif, atau Mode Blok EDR Jika perlindungan antivirus diaktifkan di titik akhir.
Perhatikan bahwa prosedur ini hanya untuk mengkonfirmasi apakah perlindungan antivirus diaktifkan pada titik akhir.
Rincian lebih lanjut tentang negara bagian antivirus bek Microsoft
Bagian berikut menjelaskan apa yang diharapkan ketika Microsoft Defender Antivirus adalah:
- Dalam mode aktif
- Dalam mode pasif, atau ketika EDR dalam mode blok dihidupkan
- Dinonaktifkan atau dihapus
Mode aktif
Dalam Mode Aktif, Microsoft Defender Antivirus digunakan sebagai aplikasi antivirus di mesin. Pengaturan yang dikonfigurasi dengan menggunakan Configuration Manager, Kebijakan Grup, Microsoft Intune, atau produk manajemen lainnya akan berlaku. File dipindai, ancaman diperbaiki, dan informasi deteksi dilaporkan dalam alat konfigurasi Anda (seperti di Microsoft Intune Admin Center atau aplikasi Microsoft Defender Antivirus di titik akhir).
Mode Pasif atau Mode Blok EDR
Dalam mode pasif, microsoft bek antivirus tidak digunakan sebagai aplikasi antivirus, dan ancaman bukan Diulang -ulang oleh Microsoft Defender Antivirus. Namun, ancaman dapat diperbaiki dengan deteksi dan respons titik akhir (EDR) dalam mode blok. File dipindai oleh EDR, dan laporan disediakan untuk deteksi ancaman yang dibagikan dengan bek untuk layanan titik akhir. Anda mungkin melihat peringatan yang menunjukkan antivirus bek Microsoft sebagai sumber, bahkan ketika microsoft bek antivirus dalam mode pasif.
Ketika Microsoft Defender Antivirus dalam mode pasif, Anda masih dapat mengelola pembaruan untuk Microsoft Defender Antivirus; Namun, Anda tidak dapat memindahkan Microsoft Defender Antivirus ke mode aktif jika perangkat Anda memiliki produk antivirus non-microsoft yang memberikan perlindungan waktu nyata dari malware.
Pastikan untuk mendapatkan pembaruan antivirus dan antimalware Anda, bahkan jika Microsoft Defender Antivirus berjalan dalam mode pasif. Lihat Kelola Pembaruan Antivirus Bek Microsoft dan Terapkan Baselines.
Perhatikan bahwa mode pasif hanya didukung pada Windows Server 2012 R2 & 2016 saat mesin di dalamnya menggunakan solusi modern dan terpadu.
Dinonaktifkan atau dihapus
Saat dinonaktifkan atau diinstal, Microsoft Defender Antivirus tidak digunakan sebagai aplikasi antivirus. File tidak dipindai dan ancaman tidak diperbaiki. Menonaktifkan atau menghapus pemasangan Microsoft Defender Antivirus tidak direkomendasikan secara umum; Jika memungkinkan, simpan antivirus microsoft befender dalam mode pasif jika Anda menggunakan solusi antimalware/antivirus non-microsoft antimalware/antivirus.
Dalam kasus di mana microsoft bek antivirus dinonaktifkan secara otomatis, ia dapat diaktifkan kembali secara otomatis jika produk antivirus/antimalware non-microsoft berakhir, tidak diinstal, atau berhenti memberikan perlindungan waktu nyata dari virus, malware, atau ancaman lainnya. Mengaktifkan kembali antivirus bek Microsoft secara otomatis membantu memastikan bahwa perlindungan antivirus dipertahankan pada titik akhir Anda.
Anda mungkin juga menggunakan pemindaian berkala terbatas, yang bekerja dengan mesin antivirus microsoft bek untuk secara berkala memeriksa ancaman jika Anda menggunakan aplikasi antivirus non-microsoft. |
Bagaimana dengan perangkat non-windows?
Jika Anda mencari informasi terkait antivirus untuk platform lain, lihat:
- Tetapkan preferensi untuk bek Microsoft untuk titik akhir di macOS
- Microsoft Defender untuk titik akhir di Mac
- Pengaturan Kebijakan Antivirus MacOS untuk Microsoft Defender Antivirus untuk Intune
- Tetapkan preferensi untuk bek Microsoft untuk titik akhir di Linux
- Microsoft Defender untuk titik akhir di Linux
- Konfigurasikan bek untuk titik akhir pada fitur android
- Konfigurasikan Microsoft Defender untuk titik akhir pada fitur iOS
Lihat juga
- Microsoft Defender Antivirus pada klien Windows
- EDR dalam mode blok
- Pelajari tentang Pencegahan Kehilangan Data Titik Akhir
Microsoft Defender Antivirus di aplikasi Windows Security
Di Windows 10, versi 1703 dan yang lebih baru, aplikasi Windows Defender adalah bagian dari Windows Security.
Pengaturan yang sebelumnya merupakan bagian dari klien Windows Defender dan pengaturan Windows utama telah digabungkan dan dipindahkan ke aplikasi baru, yang diinstal secara default sebagai bagian dari Windows 10, versi 1703.
Menonaktifkan Layanan Aplikasi Keamanan Windows tidak dapat menonaktifkan Microsoft Defender Antivirus atau Windows Defender Firewall. Ini dinonaktifkan secara otomatis ketika antivirus pihak ketiga atau produk firewall dipasang dan terus diperbarui. Jika Anda menonaktifkan layanan aplikasi Windows Security, atau mengkonfigurasi pengaturan kebijakan grup yang terkait untuk mencegahnya memulai atau berjalan, aplikasi Windows Security mungkin menampilkan informasi yang basi atau tidak akurat tentang produk antivirus atau firewall yang telah Anda instal pada perangkat ini. Ini mungkin juga mencegah antivirus bek Microsoft memungkinkan dirinya sendiri jika Anda memiliki antivirus pihak ketiga yang lama atau ketinggalan zaman, atau jika Anda menghapus instalasi produk antivirus pihak ketiga yang mungkin telah Anda instal sebelumnya. Ini akan secara signifikan menurunkan perlindungan perangkat Anda dan dapat menyebabkan infeksi malware.
Lihat artikel Windows Security untuk informasi lebih lanjut tentang fitur keamanan Windows lainnya yang dapat dipantau di aplikasi.
Aplikasi Windows Security adalah antarmuka klien di Windows 10, versi 1703 dan yang lebih baru. Bukan portal web Microsoft 365 Defender yang digunakan untuk meninjau dan mengelola Microsoft Defender untuk titik akhir.
Tinjau pengaturan virus dan perlindungan ancaman di aplikasi Windows Security
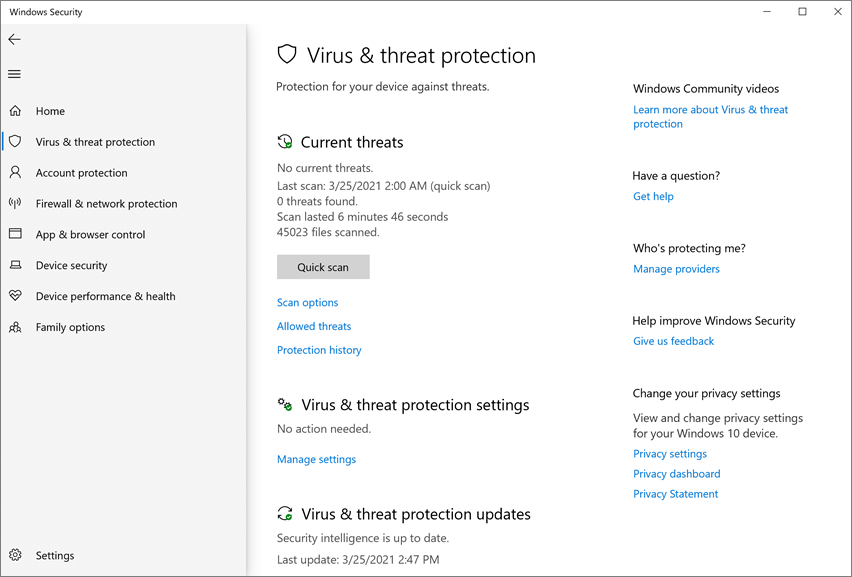
- Buka aplikasi Windows Security dengan mengklik ikon SHIELD di bilah tugas atau mencari menu start untuk Windows Security.
- Pilih Perlindungan Virus & Ancaman ubin (atau ikon perisai di bilah menu kiri).
Bagian berikut menjelaskan cara melakukan beberapa tugas yang paling umum saat meninjau atau berinteraksi dengan perlindungan ancaman yang disediakan oleh Microsoft Defender Antivirus di aplikasi Windows Security.
Jika pengaturan ini dikonfigurasi dan digunakan menggunakan kebijakan grup, pengaturan yang dijelaskan dalam bagian ini akan diabaikan dan tidak tersedia untuk digunakan pada titik akhir individual. Perubahan yang dilakukan melalui objek kebijakan grup harus terlebih dahulu digunakan ke titik akhir individual sebelum pengaturan akan diperbarui di pengaturan Windows. Konfigurasi interaksi pengguna akhir dengan topik Microsoft Defender Antivirus menjelaskan bagaimana pengaturan kebijakan lokal dapat dikonfigurasi.
Jalankan pemindaian dengan aplikasi Windows Security
- Buka aplikasi Windows Security dengan mencari menu start Keamanan, dan kemudian memilih Windows Security.
- Pilih Perlindungan Virus & Ancaman ubin (atau ikon perisai di bilah menu kiri).
- Pilih Scan cepat. Atau, untuk menjalankan pemindaian penuh, pilih Opsi pemindaian, dan kemudian pilih opsi, seperti Memindai keseluruhan.
Tinjau versi pembaruan intelijen keamanan dan unduh pembaruan terbaru di aplikasi Windows Security
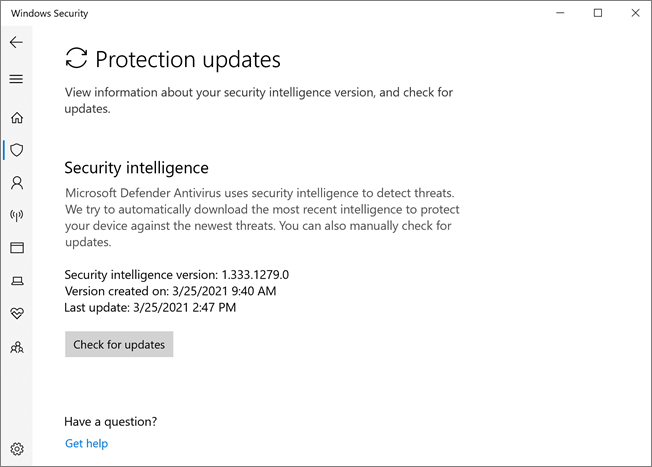
- Buka aplikasi Windows Security dengan mencari menu start Keamanan, dan kemudian memilih Windows Security.
- Pilih Perlindungan Virus & Ancaman ubin (atau ikon perisai di bilah menu kiri).
- Pilih Pembaruan Virus & Ancaman Perlindungan. Versi yang saat ini diinstal ditampilkan bersama dengan beberapa informasi tentang kapan diunduh. Anda dapat memeriksa saat ini dengan versi terbaru yang tersedia untuk unduhan manual, atau meninjau log perubahan untuk versi itu. Lihat Pembaruan Intelijen Keamanan untuk Microsoft Defender Antivirus dan Microsoft Antimalware lainnya.
- Pilih Periksa pembaruan untuk mengunduh pembaruan perlindungan baru (jika ada).
Pastikan Microsoft Defender Antivirus diaktifkan di aplikasi Windows Security
- Buka aplikasi Windows Security dengan mencari menu start Keamanan, dan kemudian memilih Windows Security.
- Pilih Perlindungan Virus & Ancaman ubin (atau ikon perisai di bilah menu kiri).
- Pilih Pengaturan Virus & Perlindungan Ancaman.
- Beralih Perlindungan waktu nyata beralih ke Pada.
Catatan Jika Anda Beralih Perlindungan waktu nyata mati, itu akan secara otomatis dihidupkan kembali setelah penundaan singkat. Ini untuk memastikan Anda dilindungi dari malware dan ancaman. Jika Anda menginstal produk antivirus lain, Microsoft Defender Antivirus secara otomatis menonaktifkan dirinya sendiri dan ditunjukkan seperti itu di aplikasi Windows Security. Pengaturan akan muncul yang akan memungkinkan Anda untuk mengaktifkan pemindaian berkala terbatas.
Tambahkan pengecualian untuk Microsoft Defender Antivirus di aplikasi Windows Security
- Buka aplikasi Windows Security dengan mencari menu start Keamanan, dan kemudian memilih Windows Security.
- Pilih Perlindungan Virus & Ancaman ubin (atau ikon perisai di bilah menu kiri).
- Di bawah Pengaturan Virus & Perlindungan Ancaman, Pilih Kelola Pengaturan.
- Di bawah Pengecualian, Pilih Tambahkan atau hapus pengecualian.
- Pilih ikon plus (+) untuk memilih jenis dan mengatur opsi untuk setiap pengecualian.
Tabel berikut merangkum jenis pengecualian dan apa yang terjadi:
| Jenis pengecualian | Didefinisikan oleh | Apa yang terjadi |
|---|---|---|
| Mengajukan | Lokasi Contoh: C: \ Sampel \ Sampel.tes | File spesifik dilewati oleh Microsoft Defender Antivirus. |
| Map | Lokasi Contoh: C: \ Test \ Sampel | Semua item dalam folder yang ditentukan dilewati oleh Microsoft Defender Antivirus. |
| Jenis file | Ekstensi file Contoh: .tes | Semua file dengan .Ekstensi Uji di mana saja di perangkat Anda dilewati oleh Microsoft Defender Antivirus. |
| Proses | Jalur file yang dapat dieksekusi Contoh: C: \ Test \ Proses.exe | Proses spesifik dan file apa pun yang dibuka oleh proses itu dilewati oleh Microsoft Defender Antivirus. |
Untuk mempelajari lebih lanjut, lihat sumber daya berikut:
- Konfigurasikan dan validasi pengecualian berdasarkan ekstensi file dan lokasi folder
- Konfigurasikan pengecualian untuk file yang dibuka oleh proses
Tinjau riwayat deteksi ancaman di bek windows untuk aplikasi cloud
- Buka aplikasi Windows Security dengan mencari menu start Keamanan, dan kemudian memilih Windows Security.
- Pilih Perlindungan Virus & Ancaman ubin (atau ikon perisai di bilah menu kiri).
- Pilih Riwayat perlindungan. Item terbaru terdaftar.
Atur opsi perlindungan dan pemulihan ransomware
- Buka aplikasi Windows Security dengan mencari menu start Keamanan, dan kemudian memilih Windows Security.
- Pilih Perlindungan Virus & Ancaman ubin (atau ikon perisai di bilah menu kiri).
- Di bawah Perlindungan ransomware, Pilih Kelola perlindungan ransomware.
- Untuk mengganti Akses folder yang dikendalikan Pengaturan, lihat Lindungi Folder Penting dengan Akses Folder Terkontrol.
- Untuk mengatur opsi pemulihan ransomware, pilih Mempersiapkan di bawah Pemulihan data ransomware dan ikuti instruksi untuk menghubungkan atau menyiapkan akun OneDrive Anda sehingga Anda dapat dengan mudah pulih dari serangan ransomware.