


Apakah Microsoft memiliki keamanan sendiri?
Ringkasan Artikel: Nyalakan atau Mati Keamanan Windows
1. Kelemahan Keamanan Microsoft Windows: Microsoft Windows selalu memprioritaskan inovasi daripada keamanan, yang telah menyebabkan kerentanan keamanan dalam sistem operasi mereka.
2. Jeda antara inovasi dan keamanan: Fokus pada Inovasi telah menciptakan kelambatan dalam mengatasi masalah keamanan, membuat sistem Windows rentan terhadap serangan.
3. Pentingnya Keamanan di Windows: Sementara inovasi penting, keamanan harus diberi pertimbangan yang sama untuk melindungi terhadap ancaman dan kegiatan jahat.
4. Dampak transformasi digital: Pergeseran cepat ke infrastruktur cloud dan transformasi digital telah memperkenalkan risiko keamanan baru yang perlu ditangani dalam sistem windows.
5. Keamanan sebagai fitur: Microsoft secara tradisional tidak menekankan keamanan dalam pemasaran mereka, yang dapat menciptakan rasa aman yang salah bagi pengguna.
6. Risiko Keamanan dalam Fitur Inovatif: Fitur inovatif di windows, seperti autorun dan pembagian file tamu, dapat menjadi jalan untuk ancaman jika tidak diamankan dengan benar.
7. Hutang dan Keamanan Teknis: Hutang teknis dan ketergantungan pada fitur tertentu berkontribusi pada kerentanan keamanan dalam sistem Windows.
8. Kerentanan Follina: Kerentanan Follina adalah contoh terbaru dari cacat keamanan dalam alat Microsoft yang dapat dieksploitasi untuk eksekusi kode jarak jauh.
9. Tautan antara fitur dan risiko: Keberhasilan fitur produktivitas di MS Office dapat menyebabkan eksploitasi kerentanan pada alat lain.
10. Meningkatnya relevansi keamanan: Di dunia di mana ancaman keamanan lazim, keamanan akses Windows menjadi lebih penting daripada inovasi murni.
1. Apa kelemahan utama di Microsoft Windows?
Kelemahan utama di Microsoft Windows adalah prioritas inovasi daripada keamanan.
2. Mengapa ada jeda antara inovasi dan keamanan dalam sistem Windows?
Ada lag karena keamanan sering dianggap sebagai renungan, dengan inovasi diutamakan.
3. Bagaimana transformasi digital memengaruhi keamanan windows?
Transformasi Digital telah memperkenalkan risiko keamanan baru yang perlu ditangani dalam sistem Windows.
4. Bagaimana keamanan pasar Microsoft dibandingkan dengan vendor lain?
Microsoft secara longgar menganggap keamanan sebagai fitur dan tidak terlalu memasarkannya seperti yang dilakukan Apple.
5. Peran apa yang dimainkan fitur inovatif dalam risiko keamanan windows?
Fitur inovatif, jika tidak diamankan dengan benar, dapat menjadi jalan untuk ancaman dalam sistem Windows.
6. Apa dampak utang teknis pada Windows Security?
Hutang teknis dan ketergantungan pada fitur tertentu berkontribusi pada kerentanan keamanan dalam sistem Windows.
7. Apa kerentanan follina?
Kerentanan Follina adalah kerentanan eksekusi kode jarak jauh nol-hari dalam alat Microsoft yang dapat dieksploitasi melalui email phishing.
8. Bagaimana fitur produktivitas di MS Office terkait dengan risiko keamanan?
Keberhasilan fitur produktivitas di MS Office dapat menyebabkan eksploitasi kerentanan pada alat lain.
9. Mengapa Keamanan Menjadi Lebih Relevan dalam Sistem Windows?
Keamanan menjadi lebih relevan karena prevalensi ancaman keamanan dan dampaknya yang merugikan pada organisasi.
10. Apa kelemahan utama di Microsoft Windows?
Kelemahan utama di Microsoft Windows adalah ketergantungan pada hak istimewa administratif, yang dapat menciptakan kerentanan keamanan.
Menghidupkan atau mematikan keamanan windows
Di Sini’S APA YANG BISA ANDA LAKUKAN DENGAN ATP:
Sisi Gelap Microsoft Windows – Privilege Administratif dan Mengakses Kelemahan Keamanan
Tidak dapat disangkal bahwa Microsoft Windows memiliki keunggulan pasar yang jelas dalam hal ekosistem TI mereka. Tidak ada vendor lain yang menghasilkan pasangan sistem operasi server dan desktop yang berhasil yang unggul dalam kompatibilitas, otentikasi, produktivitas, dan arsitektur, dan ada manfaat yang jelas untuk memiliki arsitektur desktop dan server yang terintegrasi yang didasarkan pada platform yang mendasarinya yang sama.
Solusi Microsoft, bagaimanapun, memiliki satu cacat yang telah mengganggu mereka sejak windows untuk workgroup 3.11 Kembali pada pertengahan 1990-an: Keamanan di Windows selalu menjadi renungan yang perlahan-lahan telah direkayasa ulang ke dalam solusi. Berkali -kali, keamanan telah mengambil kursi belakang untuk inovasi – dan baru -baru ini, ke transformasi digital yang cepat dan beralih ke infrastruktur cloud modern.
Blog ini akan mengeksplorasi:
- Faktor -faktor yang berkontribusi pada jeda antara inovasi dan keamanan di ekosistem Microsoft Windows (i.e. hutang teknis)
- Masalah terbesar dengan risiko yang diciptakan oleh lag keamanan itu
- Cara terbukti untuk mengurangi, dan bahkan menghilangkan, ancaman yang melekat pada ekosistem Microsoft.
Mengapa Keamanan adalah satu -satunya rintangan terbesar dan paling gigih untuk Microsoft Windows
Keamanan secara tradisional menjadi pertimbangan sekunder ketika inovasi adalah pendorong utama untuk suatu teknologi. Ini tidak berubah sejak pertengahan 90-an. Inovasi sistem operasi dan fitur -fiturnya masih dipuji sebagai hal yang paling penting karena persepsi menegaskan bahwa teknologi perlu ada di tepi pendarahan industrinya jika akan tetap relevan.
Dengan kata -kata di atas, beberapa vendor, seperti Apple, tampaknya mengembangkan dan memasarkan keamanan dan inovasi yang setara. Microsoft, bagaimanapun, secara longgar mempertimbangkan keamanan fitur. Meskipun ini merupakan pendapat yang dapat diperdebatkan, sejarah produk dari masing -masing vendor menyarankan kesimpulan ini, dan pemasaran mereka memperkuat sentimen ini. Ingat ketika Apple Marketing menyatakan bahwa macOS tidak bisa mendapatkan virus komputer? Kita semua lebih tahu sekarang. Microsoft Windows tidak pernah memeluk pemasaran keamanan dengan cara apa pun yang sama – terlepas dari apakah itu benar atau salah.
Pertimbangkan transisi ke cloud atau transformasi digital, yang keduanya dipercepat oleh persyaratan kerja-dari-mana di mana saja dinormalisasi selama pandemi. Tetapi juga pertimbangkan fitur -fitur seperti Autorun untuk CD/DVD dan media yang dapat dilepas USB, berbagi file tamu, dan bahkan akses ke sistem operasi root melalui C#. Pada saat itu, ini di mana ide -ide hebat – inovasi yang meminjamkan keunggulan kompetitif yang diperlukan. Tetapi sifat inovasi yang cepat terbakar juga cocok untuk mengambil risiko. Jika keamanan untuk inovasi ini adalah renungan, aktor ancaman dapat dengan cepat belajar bagaimana mengeksploitasi dan menggunakan inovasi ini sebagai saluran untuk aktivitas jahat.
Analisis tentang apa yang bisa salah dan bagaimana mengamankan fitur -fitur inovatif ini hanya muncul setelah kerentanan ditemukan dan eksploitasi bertekad untuk menyajikan risiko bagi bisnis. Lagi pula, dengan semua kemampuan cloud OneDrive, Dropbox, Google Drive, dll., Mengapa kita bahkan menggunakan berbagi file berbasis server di lingkungan? Selain itu, dengan semua solusi akses jarak jauh canggih di pasaran, mengapa kita masih menggunakan RDP? Itu karena kami memiliki hutang teknis dan solusi lain seperti cadangan utilitas yang bergantung padanya. Ini semua dikembangkan dan dirilis dengan inovasi dalam pikiran dan keamanan ditambahkan sebagai renungan.
Fitur -fitur yang dibuat Microsoft membantu membangun dan memodernisasi infrastruktur teknologi informasi kami, tetapi mereka juga memperkenalkan risiko, dan dalam beberapa kasus, risiko ini sekarang sama sekali tidak dapat diterima dan harus dikurangi.
Contoh kasus – kerentanan follina
Kerentanan follina adalah salah satu contoh dari apa yang bisa salah ketika pertimbangan keamanan akses Windows mulai berlaku setelah suatu produk’rilis S. Kerentanan Follina adalah kerentanan eksekusi kode jarak jauh nol-hari (RCE) (CVE-2022-30190p) yang ditemukan di Microsoft Support Diagnostic Tool (MSDT). Ini memungkinkan penyerang untuk menjalankan kode sewenang -wenang menggunakan dokumen Microsoft Office berbahaya. Follina paling sering dieksploitasi melalui email phishing.
Menurut Microsoft, “Penyerang yang berhasil mengeksploitasi kerentanan ini dapat menjalankan kode sewenang -wenang dengan hak istimewa aplikasi panggilan. Penyerang kemudian dapat menginstal program, melihat, mengubah, atau menghapus data, atau membuat akun baru dalam konteks yang diizinkan oleh pengguna’hak.”
Keberhasilan otomatisasi, produktivitas, dan fitur di MS Office, oleh karena itu, telah menyebabkan eksploitasi kerentanan (follina) dalam alat sistem operasi yang digunakan untuk mendiagnosis masalah. Bundling keduanya adalah salah satu alasan ini adalah serangan berhasil dan studi kasus untuk vektor serangan potensial di masa depan.
Apa’S berubah – mengapa risiko keamanan ini tidak dapat diterima hari ini?
Di sini, keamanan sering dipandang sebagai penghalang bagi inovasi karena menerapkan pemeriksaan keamanan yang tepat dapat memperlambat inovasi sampai -sampai dapat kehilangan keunggulan kompetitifnya atau dianggap memiliki lebih sedikit relevansi. Sekarang, di dunia di mana ancaman keamanan begitu merajalela, jahat, dan sangat merugikan organisasi, keamanan Windows Access – dan keamanan inovatif – mungkin lebih relevan daripada inovasi saja saja.
Microsoft Windows Flaw terbesar: hak istimewa administratif
Kerentanan follina adalah konsekuensi dari satu kelemahan yang menginfestasi semua perangkat komputasi dan sangat menyakitkan bagi Microsoft Windows: hak istimewa administrasi. Menghapus hak istimewa administratif dan menegakkan hak istimewa yang benar-benar (hak istimewa yang cukup ditambah akses just-in-time) akan mencegah sebagian besar malware dan penyerang melakukan gerakan lateral.
Karena sebagian besar malware dan serangan membutuhkan hak istimewa untuk dieksekusi, yang mungkin juga berarti memanfaatkan gerakan lateral dan eskalasi hak istimewa untuk mendapatkan tingkat akses yang diperlukan, prinsip privilege terkecil (POLP) menawarkan sejumlah besar daya perlindungan cyber cyber yang signifikan. Memiliki POLP di tempat berarti penyerang’Kode S hanya akan dijalankan dalam konteks pengguna yang ditargetkan, menimbulkan risiko yang jauh lebih sedikit untuk pengguna standar tanpa hak administratif daripada untuk pengguna admin lokal. Ini mewakili penyesuaian strategis terbesar yang dapat dilakukan suatu organisasi dalam mengelola akun Windows untuk pengguna akhir untuk mengurangi masalah yang terus -menerus ini.
Hak istimewa administrasi tidak selalu dan secara inheren adalah hal yang buruk – masalah ada di mana organisasi gagal, atau tidak dapat, untuk menegakkan kontrol granular atas hak istimewa admin mereka. Kembali ke versi paling awal dari Windows dengan jaringan bawaan, hak administratif memungkinkan Anda untuk melakukan dan mengakses apa pun di dalam jaringan Anda. Saat itu, sistem operasi itu sendiri tidak memiliki keamanan built-in untuk mengontrol akses granular dan memberikan akses berbasis peran dan pemisahan tugas. Pada saat -saat itu, sebagian besar profesional TI hanya memberi semua orang hak administrasi ke sistem lokal mereka karena itu adalah cara termudah untuk memastikan setiap orang memiliki berbagai tingkat akses yang mereka butuhkan untuk melakukan pekerjaan mereka. Risiko penyediaan hak admin selimut tidak dipahami dengan baik, dan fitur dasar menjadi administrator lokal diadopsi hampir di mana -mana.
Kurangnya kontrol granular atas hak administratif tetap menjadi masalah bagi banyak organisasi saat ini. Ini terutama berlaku untuk lingkungan yang mencoba mengurangi risiko dengan membagikan dua kredensial: satu sebagai pengguna standar untuk pekerjaan sehari -hari dan satu sebagai administrator untuk tugas yang membutuhkan hak istimewa yang ditinggikan. Ketika keduanya beroperasi bersama di workstation yang sama, risiko terhadap lingkungan tinggi karena serangan memori, seperti alat lewat, dan alat pencucian kata sandi, seperti Mimikatz, yang dapat mencuri rahasia dari proses aktif. Saat ini, inovasi sistem operasi masih di belakang risiko keamanan, dan bahkan teknik seperti emet, dibautkan.
Setelah aplikasi, malware, atau pengguna mendapatkan hak administrasi, mereka dapat secara efektif melakukan apa saja pada sistem. Bayangkan apa yang terjadi ketika akun superuser dilanggar. Aktor ancaman dapat memiliki akses tanpa batas ke seluruh jaringan Anda selama yang dibutuhkan organisasi Anda untuk mendeteksi pelanggaran. Ancaman meluas lebih lanjut dalam ruang lingkup jika kredensial itu valid di berbagai sistem. Bahkan alat yang dirancang untuk melindungi terhadap hak -hak administrasi dapat digagalkan dengan beberapa kreativitas dan peretasan menggunakan gerakan lateral dan eksploitasi kerentanan (i.e. eskalasi hak istimewa).
Apa cara terbaik untuk mengelola ancaman terhadap hak istimewa administrasi?
Hapus hak administratif dari setiap pengguna di mana pun dan kapan pun memungkinkan! Hak administrasi belum cukup berkembang untuk aman, dan cara terbaik untuk benar -benar mengelola ancaman ini adalah dengan mempertimbangkan alternatif. Pendekatan yang paling efektif adalah secara harfiah menghapus hak administratif di mana -mana dan menangani tugas apa pun yang membutuhkan hak istimewa yang ditinggikan sebagai pengecualian, dan bukan norma. Ini benar sejak Windows XP, yang diharapkan tidak lagi ada di lingkungan Anda. Namun, masalah akses istimewa masih ada bahkan dalam solusi Microsoft terbaru.
Seberapa efektif menghilangkan hak admin sebagai strategi mitigasi?
Menurut Laporan Kerentanan Microsoft Beyondrust, temuan 2015-2020 menunjukkan bahwa sebanyak 75% kerentanan kritis dapat dikurangi dengan menghapus hak admin. Berdasarkan tren tersebut, dan pemahaman tentang lanskap Windows Microsoft, edisi 2022 dari laporan ini memperkirakan penghapusan hak admin dan penegakan hak istimewa paling tidak menjadi penting bagi manajemen kerentanan jendela yang sedang berlangsung dan pengurangan keseluruhan dari permukaan serangan tersebut.
Sebagai pakar cybersecurity Sami Laiho, Senior Technical Fellow, MVP, dibagikan dalam edisi 2022 dari laporan ini, ia telah mengamati bahwa pelanggannya mengalami 75% lebih sedikit tiket meja layanan dan 65% lebih sedikit pemasangan ulang komputer setelah menghapus hak admin.
Komputer hanya bekerja lebih baik saat Anda tidak’T memiliki hak istimewa untuk menghancurkannya.
Sami Laiho, Senior Technical Fellow, MVP (Microsoft Volnerabilities Report 2022)
Seperti yang disarankan data, jika tim informasi dan keamanan benar -benar menghapus hak admin, risiko ke lingkungan mereka akan berkurang secara drastis. Mereka juga akan lebih cenderung memenuhi inisiatif kepatuhan, persyaratan asuransi dunia maya, dan tetap konsisten dengan prinsip nol kepercayaan. Penambalan tidak selalu mungkin, atau diinginkan. Inilah sebabnya mengapa penghapusan hak admin dianggap sebagai langkah penting dalam strategi pengurangan risiko Windows.
Microsoft Windows Hari Ini – Mintalah Pola Ancaman Berlanjut?
Di masa lalu, Microsoft Windows telah memungkinkan kekhawatiran keamanan Windows mereka tertinggal di belakang sistem operasi mereka. Namun, Windows Security telah matang secara signifikan dalam beberapa tahun terakhir untuk mengatasi beberapa masalah ini dengan lebih baik. Menurut data yang dikumpulkan oleh laporan Microsoft Volnerability 2022 yang luar biasa:
- Jumlah kerentanan di seluruh sistem operasi Windows turun menjadi 507 (dari 907 pada tahun 2020).
- Kerentanan Windows menurun sebesar 40% yoy
- Kerentanan Windows Server menurun sebesar 41% yoy
- Kerentanan kritis windows menurun sebesar 50% yoy
Kerentanan Windows yang kritis itu telah berkurang setengahnya selama lima tahun terakhir mencerminkan Windows Microsoft’S Lanjutan investasi dalam membangun sistem operasi yang lebih aman. Gambaran kerentanan keseluruhan, bagaimanapun, tetap dicampur karena alasan pengurangan kerentanan tetap sedikit sulit dipahami. Penurunan bisa menjadi hasil dari:
- Praktik keamanan dan pengkodean yang lebih baik
- Akhir kehidupan untuk produk seperti Windows 7
- Pergeseran layanan ke cloud
- Atau, kemungkinan besar, kombinasi dari ketiganya.
Sementara sebagian besar kerentanan Microsoft Windows untuk tahun 2021 telah menunjukkan risiko tinggi teknologi di tempat, fakta bahwa sebagian besar organisasi bergeser ke cloud merupakan perubahan potensial yang penting pada pola ancaman. Pergeseran ke cloud berpotensi meningkatkan organisasi’keamanan dengan memberikan cara yang lebih efisien untuk mengurangi risiko dan menghilangkan beban perbaikan dari tim keamanan TI. Ini tidak berarti kerentanan cloud tidak ada, melainkan mereka diperbaiki oleh penyedia SaaS.
Penting untuk dicatat adalah bahwa, pada penulisan artikel ini, vendor SaaS tidak diwajibkan untuk menerbitkan cves seperti rekan-rekan mereka di tempat mereka. Ini pada akhirnya menyulitkan siapa pun untuk mengumpulkan statistik tentang dampak kerentanan di cloud, kecuali mereka benar -benar dieksploitasi. Ini memperkuat pentingnya menghilangkan hak administratif untuk membantu mengurangi eksploitasi, terlepas dari aset di tempat atau di cloud.
Microsoft telah memberikan solusi untuk ancaman yang dihadapi oleh sistem operasi setiap hari, saat dikendalikan oleh rata -rata orang. Salah satu ancaman paling mendalam, hak administratif untuk pengguna akhir, dapat diselesaikan dengan hanya menjadikan semua orang sebagai pengguna standar.
Dalam Laporan Microsoft Volnerability 2022, Russell Smith, Direktur Editorial, Petri IT Knowledge, mendesak itu “Sangat penting bahwa organisasi terus mengelola penggunaan hak istimewa administratif dengan cermat untuk melindungi dari kerentanan di Microsoft’S Perangkat Lunak.” Smith menambahkan itu, “Terlepas dari pentingnya berjalan dengan hak pengguna standar untuk melindungi sistem dan data, masih tidak mungkin untuk mengelola secara alami di Windows saat ini. Organisasi perlu mengelola akses istimewa pada titik akhir dengan cara yang fleksibel dan aman yang mengurangi risiko bagi bisnis sambil mengizinkan karyawan untuk melakukan pekerjaan mereka”.
Jika pengguna akhir benar -benar membutuhkan hak administrasi lokal untuk beberapa tugas yang tidak jelas, ada alat asli dari Microsoft dan vendor pihak ketiga untuk mengakomodasi kasus penggunaan tanpa risiko memberikan kredensial administratif sekunder. Sementara ini mungkin terdengar seperti “baut” Pendekatan masalah asli, ini adalah solusi yang layak dengan manfaat seperti mendokumentasikan akses istimewa untuk inisiatif kepatuhan peraturan.
Manajemen hak istimewa untuk windows
Ketika datang ke solusi pihak ketiga yang dapat menambahkan keamanan Windows Access tanpa mengganggu fungsionalitas asli yang telah membuat Microsoft Windows begitu sukses, Russell Smith menempatkan di luar manajemen hak istimewa untuk Windows di atas.
Menghidupkan atau mematikan keamanan windows
Saat Anda mendapatkan perangkat baru dan memulai Windows 10 untuk pertama kalinya, perlindungan antivirus yang dilengkapi dengan perangkat adalah aplikasi keamanan default Anda. Namun, Windows Security sudah dipasang sebelumnya dan siap untuk Anda gunakan kapan saja.
Jika Anda ingin menggunakan Windows Security, uninstal semua program antivirus Anda yang lain dan Windows Security akan dinyalakan secara otomatis. Anda mungkin diminta untuk memulai ulang perangkat Anda.
Catatan: Dalam versi Windows 10 sebelumnya, Windows Security disebut Windows Defender Security Center.


Butuh lebih banyak bantuan?
Ingin lebih banyak opsi?
Jelajahi manfaat berlangganan, menelusuri kursus pelatihan, pelajari cara mengamankan perangkat Anda, dan banyak lagi.


Komunitas membantu Anda mengajukan dan menjawab pertanyaan, memberikan umpan balik, dan mendengar dari para ahli dengan pengetahuan yang kaya.
Microsoft Security and Your Business: Microsoft Defender
Ketika bisnis memperluas dan mengadopsi sistem teknis yang lebih maju, permukaan serangan mereka tumbuh, dan solusi keamanan dunia maya menjadi lebih penting. Apakah mereka mengalami kehilangan data atau sistem yang disengaja, perusahaan yang menjadi korban serangan dunia maya menempatkan karyawan mereka’ dan pemangku kepentingan’ keamanan berisiko.
Karena banyaknya rencana dukungan keamanan dunia maya di pasar, mungkin sulit untuk memastikan mana yang paling sesuai dengan bisnis Anda’kebutuhan s. Apakah perusahaan Anda berbasis di Brisbane atau bisnis kecil yang layak mendapatkan lebih banyak, program keamanan yang Anda terapkan dalam infrastruktur TI Anda harus melindungi Anda dan data sensitif Anda setiap saat.
Jawaban terbaru Microsoft untuk ini – Microsoft 365 Defender (Microsoft Defender) – dapat berisi langkah -langkah keamanan yang dibutuhkan perusahaan Anda untuk meningkatkan sistem TI Anda dan melindungi masa depan bisnis Anda.
Apa itu Microsoft Defender?
Microsoft 365 Defender adalah serangkaian solusi keamanan yang dirancang untuk melindungi perusahaan Anda’titik akhir dan infrastruktur TI secara keseluruhan. Ini menawarkan berbagai fitur pelindung dan alat untuk memindai, mendeteksi, dan mendiagnosis potensi ancaman yang berinteraksi dengan sistem atau sistem cloud perusahaan Anda.
Lebih khusus lagi, Microsoft 365 Defender mencakup lima solusi untuk keselamatan perusahaan Anda’S Network Digital. Ini adalah:
- Microsoft Defender for Cloud Apps – Pialang keamanan Cloud Access yang sebelumnya dikenal sebagai Microsoft Cloud App Security. Ini menerapkan protokol keamanan/akses ke bisnis Anda’S Cloud Applications.
- Microsoft Defender untuk Office 365 – Lapisan Keamanan Tambahan untuk SharePoint, OneDrive, Exchange Online, dan Tim.
- Manajemen Kerentanan Microsoft Defender – Satu set alat yang dapat menentukan, mempelajari, dan memecahkan potensi kelemahan dalam sistem Anda.
- Microsoft Defender for Identity – Menggunakan Perangkat Lunak Analytics Untuk mempelajari bagaimana pengguna yang berwenang menggunakan sistem Anda. Itu menandai aktivitas yang mencurigakan dan menyelidikinya.
- Microsoft Defender for Endpoint – memantau sebuah organisasi’titik akhir untuk membantu mencegah ancaman dunia maya memasuki sistem Anda.
Untuk menjaga sederhana ini, setiap solusi keamanan mendaftarkan perangkat lunak yang sangat maju yang mempelajari perilaku sistem Anda dan penggunanya. Anda dapat menganggap setiap program sebagai layanan dukungan yang mampu mengidentifikasi aktivitas yang mencurigakan sambil membuat Anda diperbarui.
Sedangkan skala bek’Kemampuan S dapat terasa luar biasa, perusahaan Anda dapat merasa yakin bahwa Microsoft’S Solusi Keamanan Komprehensif mengutamakan minat Anda dan bekerja untuk menjadi bebas stres bagi Anda.
Mengapa Bisnis Harus Menggunakan Microsoft Defender’program S?
Untuk penjahat cyber, semua perusahaan adalah tambang emas. Organisasi yang tidak menggunakan Microsoft’Alat keamanan dapat membuat diri mereka sendiri dan data mereka rentan terhadap gerombolan ancaman.
Beberapa bahaya keamanan dunia maya umum meliputi:
- Serangan phishing – Ketika seorang peretas mengasumsikan identitas pengguna jaringan dalam upaya mencuri yang lain’kredensial S.
- Malware-istilah serba guna yang digunakan untuk merujuk pada virus dan perangkat lunak berbahaya yang bermaksud melanggar jaringan’s bingkai keamanan.
- Ransomware – malware yang dapat mengenkripsi file perusahaan dan menahannya untuk tebusan.
- Terdistribusi Denial-of-Service (DDOS)-Ketika perangkat yang sebelumnya terinfeksi (bot) melepaskan segerombolan permintaan koneksi ke jaringan atau situs web korban, yang mengakibatkan kecelakaan atau berkurangnya kecepatan sistem.
Menurut Universitas Edith Cowan, bisnis Australia kehilangan $ 33 miliar kolektif pada tahun keuangan 2020-21 . Untuk perusahaan kecil yang tidak mengelola dukungan TI, infrastruktur, atau dana untuk melindungi diri mereka sendiri, kejahatan dunia maya memiliki potensi untuk membatalkan kerja keras mereka.
Keamanan Cyber lebih dari sekedar masalah meja layanan. Selain mendidik staf tentang praktik yang aman dan berhati -hati pada aplikasi web, bisnis dapat mempersiapkan diri dengan menggunakan solusi yang ditetapkan seperti yang ditemukan di Microsoft Defender untuk memastikan bahwa sistem TI mereka dilindungi dari peretas, pelanggaran data, dan yang terburuk yang dapat dilemparkan oleh dunia maya pada mereka.
Manfaat Menggunakan Solusi Microsoft Defender
Sama seperti dukungan TI jarak jauh atau bisnis Anda’S pelanggan tetap, Microsoft 365 Defender mendukung Anda dan menempatkan keselamatan Anda di bagian atas daftar prioritasnya. Jadi, alih-alih menghabiskan waktu dan sumber daya Anda mensurvei sistem Anda, Anda dapat fokus pada aspek lain dari bisnis Anda, seperti meningkatkan karyawan Anda atau merencanakan langkah pengubah permainan perusahaan Anda berikutnya.
Berikut ini adalah manfaat utama menggunakan Microsoft Defender’S Perangkat Lunak dalam Bisnis Anda:
Terintegrasi dengan mulus dengan produk Microsoft
Untuk perusahaan yang kerangka kerjanya terdiri dari produk Microsoft, bek’Program S mungkin tidak kesulitan berkomunikasi dengan platform lain dan layanan keamanan di seluruh bisnis Anda. Juga, kemungkinan menghadapi masalah integrasi mungkin berkurang secara signifikan.
Sistem 24/7 dan pemantauan titik akhir
Dibuat oleh perusahaan yang memiliki reputasi baik seperti Microsoft, Microsoft 365 Defender’Solusi S adalah penggabungan dari alat antivirus terbaru, teknologi cloud, dan perangkat lunak keamanan proaktif.
Karena fakta bahwa solusi dan produknya menangani suatu sistem’S Keamanan Cyber di berbagai bidang, Microsoft Defender’Aplikasi S (ketika disatukan) secara efektif merupakan kerangka keamanan yang mencakup semua yang mampu mengidentifikasi, menyelidiki, dan mengurangi ancaman cyber yang diluncurkan terhadap bisnis Anda 24/7.
Berbasis di Cloud
Perangkat lunak apa pun yang dibangun untuk cloud (dan datanya) mudah diakses oleh perangkat dengan koneksi internet yang andal, di mana pun mereka berada. Pembela’Program S didukung oleh infrastruktur cloud dan internet. Menggunakan Pembelajaran Mesin dan Kecerdasan Buatan (AI) untuk mengidentifikasi dan merasakan ancaman, itu terus diperbarui pada protokol keamanan dan kerentanan terbaru, memberi Anda perlindungan waktu nyata terhadap ancaman yang muncul.
Keamanan Cyber dioptimalkan untuk bisnis Anda
Setiap hari, penjahat cyber berusaha untuk tetap di depan kurva dengan menciptakan malware yang lebih merusak untuk perusahaan yang tidak curiga. Perangkat lunak antivirus seringkali dapat berfungsi sebagai perlindungan yang baik terhadap ancaman ini dan tidak melakukan apa pun selain mendukung Anda dan bisnis Anda yang ramai.
Pakar Keamanan Microsoft dan Cyber di Essential Tech telah menggunakan pengetahuan mereka untuk menawarkan dukungan TI kepada Brisbane’S banyak bisnis microsoft berbahan bakar. Bicaralah dengan tim hari ini untuk melihat bagaimana bisnis Anda dapat melindungi dirinya dengan bek Microsoft 365.
Punya pertanyaan?
Kami mendengarkan dan belajar memahami tantangan bisnis Anda, sehingga kami dapat memberikan solusi yang efektif yang memenuhi kebutuhan bisnis spesifik Anda. Bicaralah dengan seorang ahli sekarang!
3 cara Microsoft 365 Fitur Keamanan Bisnis Membantu menjaga data Anda tetap aman
Pertimbangkan ini. Dalam 30 atau 40 detik dibutuhkan Anda untuk menulis pesan teks sederhana, orang dengan niat buruk mendapatkan akses ke seseorang’S Data Bisnis. Sebuah studi baru -baru ini oleh University of Maryland menunjukkan bahwa penjahat dunia maya menyusup ke data bisnis setiap 39 detik sekali. Bahkan, beberapa komputer dalam penelitian ini diserang rata -rata 2.244 kali sehari!
Tahukah Anda bahwa 43% serangan cyber ditargetkan untuk usaha kecil? Jika Anda menjalankan perusahaan kecil, itu’sulit untuk ditelan. Untungnya, ada cara Anda dapat melindungi diri sendiri.
Bisnis Microsoft 365 baru -baru ini mengumumkan serangkaian fitur keamanan baru, yang mencakup beberapa alat untuk menjaga bisnis aman dari mata yang mengintip. Kami’ve mengumpulkan panduan sederhana yang akan membantu Anda memahami fitur -fitur ini dan bagaimana Anda dapat menggunakannya untuk melindungi data Anda.
Pelajari bagaimana Microsoft 365 adalah tambahan yang bagus untuk portofolio Anda dengan ebook kami
Apa itu bisnis Microsoft 365?
Sebelum kami masuk ke detailnya, kami pikir kami’D memberi Anda sedikit latar belakang tentang bisnis Microsoft 365. Apa itu dan mengapa Anda membutuhkannya?
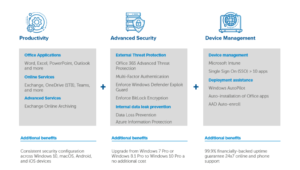
Bisnis Microsoft 365 Menggabungkan Office 365 dengan Mobilitas dan Keamanan Perusahaan. Solusi yang kuat ini dirancang untuk memberikan perusahaan dengan semua fitur yang mereka butuhkan untuk menjalankan bisnis yang lebih aman dan efisien: produktivitas, keamanan canggih dan manajemen perangkat.
Data Anda rentan
Lihat sekelilingmu. Pekerja menghabiskan lebih banyak waktu di luar kantor dan berbagi banyak dokumen sensitif dengan kolega mereka di perangkat seluler mereka. Ini membuat banyak perusahaan kecil target ideal untuk serangan cyber. Tahukah Anda bahwa 28% karyawan menggunakan setidaknya satu perangkat yang tidak disetujui untuk melengkapi alat yang disediakan oleh perusahaan mereka? Praktik semacam ini membuat pintu terbuka lebar untuk pelanggaran data yang serius.
Dalam paragraf berikut, kami’LL menunjukkan kepada Anda bagaimana bisnis Microsoft 365 dapat melindungi data mereka dengan berfokus pada 3 manfaat keamanan utama:
- Pusat Keamanan Bisnis Microsoft 365
- Fitur Kepatuhan
- Office 365 Perlindungan Ancaman Lanjutan
1. Pusat Keamanan Bisnis Microsoft 365
Mengelola keamanan bisa menjadi tantangan besar. Ada begitu banyak solusi di pasaran dan masing -masing memiliki serangkaian kontrol sendiri yang harus dikonfigurasi untuk digunakan dalam situasi yang berbeda. Microsoft 365 Business telah menciptakan pusat keamanan yang memungkinkan Anda memantau keamanan, mengkonfigurasi perangkat, pengguna, dan aplikasi. Anda’LL juga menerima peringatan untuk aktivitas yang mencurigakan. Fitur -fitur ini dapat diaktifkan karena Anda membutuhkannya.
- Atur Pengaturan Manajemen Aplikasi untuk perangkat Android atau iOS: Ini termasuk menghapus file dari perangkat yang tidak aktif setelah periode yang ditetapkan, mengenkripsi file kerja dan mengharuskan pengguna untuk mengatur pin.
- Atur Pengaturan Perlindungan Aplikasi untuk Perangkat Windows 10: Gunakan pengaturan ini untuk mengaktifkan enkripsi bitlocker untuk membantu melindungi data jika perangkat hilang atau dicuri. Anda juga dapat mengaktifkan Windows Defender Exploit Guard untuk memberikan perlindungan canggih terhadap ransomware.
- Hapus data perusahaan dari perangkat: Anda dapat menghapus data perusahaan dari jarak jauh jika perangkat hilang atau dicuri atau jika seorang karyawan meninggalkan perusahaan Anda. Catatan Setelah Anda menyeka perangkat, Anda tidak dapat mengembalikannya di kemudian hari.
- Setel ulang perangkat Windows 10 ke pengaturan pabrik: Reset pabrik akan menghapus semua aplikasi dan data yang Anda instal pada perangkat dan mengembalikannya ke pengaturan asli yang dimilikinya saat pertama kali membelinya.
- Intune di portal Azure: Layanan berbasis cloud ini berfokus pada aplikasi seluler dan manajemen perangkat. Ini terintegrasi dengan Microsoft 365 dan Azure Active Directory untuk mengontrol siapa yang memiliki akses ke data Anda dan apa yang sebenarnya dapat mereka lihat. Ini juga memungkinkan Anda untuk tetap produktif dan menjaga perusahaan Anda’S dilindungi data. Di Sini’s apa yang dilakukannya:
- Melindungi informasi perusahaan Anda dengan mengendalikan cara mengakses pengguna dan berbagi informasi
- Menetapkan aturan dan mengkonfigurasi pengaturan pada perangkat pribadi dan organisasi untuk mengakses data dan jaringan
- Menyebarkan dan mengotentikasi aplikasi pada perangkat, baik di tempat maupun seluler
- Memastikan bahwa perangkat dan aplikasi sesuai dengan persyaratan keamanan Anda
2. Kepatuhan
Kepatuhan akan menjadi masalah besar pada tahun 2020 dan seterusnya. Berikut adalah beberapa fitur dalam bisnis Microsoft 365 yang akan membantu Anda mempertahankan standar kepatuhan dan peraturan.
- Pencegahan Kehilangan Data (DLP): Anda dapat mengatur DLP untuk secara otomatis mendeteksi informasi sensitif, seperti nomor kartu kredit dan nomor jaminan sosial untuk mencegah berbagi di luar perusahaan Anda. Office 365 juga memiliki alat DLP untuk membantu Anda melindungi konten untuk mematuhi standar HIPAA dan Peraturan Perlindungan Data Umum (GDPR).
- Exchange Online Archiving: Gunakan fitur ini untuk mengarsipkan pesan dengan cadangan data berkelanjutan. Simpan pengguna’email, termasuk item yang dihapus, jika mereka’dibutuhkan kembali nanti untuk penemuan atau pemulihan. Bahkan jika pengguna mencoba menghapus email mereka, Anda masih dapat mengaksesnya untuk eDiscovery.
- Label Sensitivitas: Fitur ini mencakup semua elemen Rencana Perlindungan Informasi Azure 1. Anda dapat menerapkan label spesifik untuk mengontrol akses ke informasi sensitif dalam email dan dokumen. Berikut beberapa contoh:
- Jangan maju
- Jangan ditiru
- Rahasia
- Sangat rahasia
- Mengenkripsi
3. Office 365 Perlindungan Ancaman Lanjutan
Office 365 memiliki lebih dari 1.000 kontrol keamanan dan privasi untuk memenuhi standar internasional, regional dan industri. Lanjutan Perlindungan Ancaman (ATP) akan melindungi perusahaan Anda dari serangan canggih yang tidak diketahui yang disembunyikan dalam lampiran dan tautan email. Ini juga memberikan pertahanan yang solid terhadap ancaman zero-day,* ransomware dan malware lainnya.
Di Sini’S APA YANG BISA ANDA LAKUKAN DENGAN ATP:
- Pindai lampiran email
- Pindai alamat web dalam pesan email dan dokumen kantor
- Mengidentifikasi dan memblokir file berbahaya di perpustakaan online
- Periksa pesan email untuk spoofing yang tidak sah
- Deteksi saat seseorang mencoba menyamar sebagai pengguna dan organisasi’domain khusus
- Buat kebijakan kata sandi yang mengharuskan pengguna untuk mengatur ulang kata sandi mereka setelah periode tertentu
*Ancaman nol hari adalah kerentanan perangkat lunak yang terjadi sebelum pengembang dapat merilis tambalan resmi atau memperbarui perbaikan masalah.
Khawatir Anda melewatkan satu tempat di klien Anda’ keamanan? Ambil penilaian keamanan kami dan bangun penawaran Anda di fondasi yang tepat
Fitur Keamanan Microsoft
Tabel berikut akan memberi Anda gambaran yang lebih baik tentang fitur keamanan yang tersedia di Office 365 dan Microsoft 365 Business.
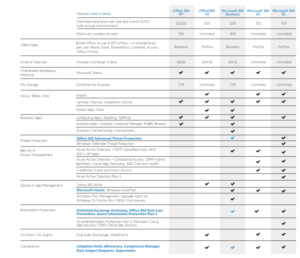
Kesimpulan
Kami’ve hanya menggaruk permukaan tentang semua fitur keamanan yang tersedia dengan bisnis Microsoft 365. Seperti yang kami sebutkan sebelumnya, keamanan dan kepatuhan data hanya akan menjadi lebih penting seiring berjalannya waktu. Dipersiapkan. Sebuah studi baru -baru ini menunjukkan bahwa 54% dari pemilik usaha kecil yang disurvei tidak’T punya rencana untuk menangani serangan cyber. Ingin informasi lebih lanjut? Bicaralah dengan salah satu pakar keamanan kami hari ini!
Ditulis oleh Sherweb Team Collaborators @ Sherweb
Sebagai penyedia solusi cloud bernilai tambah, SherWeb didedikasikan untuk menyediakan lebih banyak untuk mitranya, pelanggan langsung dan jaringan yang diperluas. Blog Sherweb hanyalah salah satu contoh tentang bagaimana kami mewujudkannya, dan anggota tim kami sering berkolaborasi dalam konten untuk memastikan itu seuntungkan mungkin bagi pembaca kami. Jika Anda menyukai apa yang Anda lihat di sini, kami sangat mendorong Anda untuk berlangganan!
Microsoft Security Defaults – Langkah ke arah yang benar, tetapi pelanggan harus melakukan lebih banyak
Kami memahami bahwa keamanan untuk Office 365 bisa sulit dan kompleks. Saat kami terus melihat serangan terkait identitas umum terhadap otentikasi seperti semprotan kata sandi, replay, phishing, dan peningkatan berbasis malware hingga saat ini’Dunia yang tidak pasti, sangat penting bagi kita untuk memahami Microsoft’S “Default keamanan”.
Di blog ini kita akan membahas default keamanan di Azure Active Directory (Azure AD) dan bagaimana hal itu membuatnya lebih mudah untuk membantu mengamankan keseluruhan lingkungan Anda. Microsoft menyediakan default keamanan untuk semua orang, jadi ini adalah topik yang sangat penting . Kami juga akan membahas beberapa fitur warisan yang sudah usang dan mengapa ini penting bagi Anda. Terakhir, kami akan membahas adopsi kontrol keamanan saat ini berdasarkan industri, mengapa beberapa pengaturan baru bukanlah akhir dari perjalanan keamanan Microsoft Anda tetapi merupakan tempat yang baik untuk mulai melakukan perjalanan keamanan yang panjang dan sukses. Jadi, biarkan’s Mulailah.
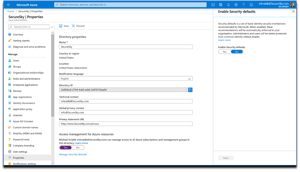
Jika Anda telah membuat penyewa Office 365 baru baru -baru ini, atau jika Anda mengelola lingkungan Office 365, Anda mungkin telah memperhatikan beberapa perubahan .
Pertama – seperti yang dapat Anda lihat di tangkapan layar berikut, penyewa baru dibuat dengan ‘Default keamanan’ diaktifkan:
Kedua, pengguna Azure Active Directory akan melihat bahwa beberapa kebijakan akses bersyarat dasar telah ditinggalkan dan tidak dapat lagi digunakan, seperti yang disajikan dalam tangkapan layar berikut:
Jadi – apa itu ‘Default keamanan’, Dan mengapa beberapa fitur warisan sudah usang sekarang?
Keamanan Direktori Aktif Azure saat ini
Pada 9 Januari, Microsoft mengumumkan default keamanan untuk pelanggan Azure Active Directory.
Sejak 2012, tim Perlindungan Identitas Microsoft telah menerapkan standar keamanan untuk akun konsumen (email pribadi, akun Xbox, Skype, dll.). Ini termasuk persyaratan untuk otentikasi multi-faktor, menegakkan tantangan akses ketika aktivitas abnormal diidentifikasi, dan memaksa reset kata sandi ketika informasi pelanggan diidentifikasi dalam data pelanggaran.
Microsoft telah mengamati manfaat keamanan yang signifikan dari perubahan ini – kemampuan untuk menantang pengguna ketika risiko diidentifikasi menyebabkan penurunan 6x dalam tingkat kompromi. Bahkan seiring bertambahnya pengguna, ada lebih sedikit akun Microsoft yang dikompromikan daripada sebelumnya.
Pada tahun 2014, Microsoft mulai membuat teknologi ini tersedia untuk pelanggan organisasi Azure Active Directory (A AD). Kontrol ini benar -benar berfungsi – Telemetri Microsoft menunjukkan bahwa lebih dari 99.9% kompromi akun organisasi dapat dihentikan hanya dengan menggunakan MFA dan menonaktifkan otentikasi warisan. Juga tahun lalu Google Research menyatakan bahwa prosedur pemulihan akun (menggunakan MFA ketika aktivitas mencurigakan diidentifikasi) dapat memblokir hingga 100% bot otomatis, 99% serangan phishing curah, dan 66% serangan yang ditargetkan yang terjadi selama penyelidikan mereka . (https: // keamanan.GoogleBlog.com/2019/05/new-research-how-is-basic.html) .
Sayangnya, ketika alat -alat tersebut ada di tempat bagi pelanggan untuk menghentikan serangan, adopsi aktual dari kemampuan ini secara signifikan rendah. Meskipun upaya yang signifikan, Microsoft’Pengukuran penggunaan MFA yang paling optimis menunjukkan bahwa hanya sekitar 9% pengguna organisasi yang pernah melihat klaim MFA.
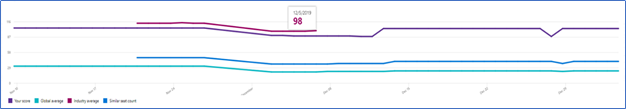
Di Securesky, sayangnya kami mengamati kondisi yang sama seperti yang dilakukan Microsoft. Contoh skor aman rata -rata untuk beberapa vertikal klien disajikan di bawah ini – garis datar, tidak ada perbaikan selama kehidupan lingkungan .
Rata -rata skor aman CSP/MSP
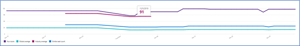
Produksi Rata -rata Skor Aman
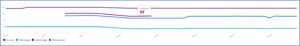
Rata -rata skor aman layanan kesehatan
Default keamanan
Microsoft perlu mengambil taktik yang berbeda – untuk melindungi akun organisasi seperti yang mereka lakukan dengan akun konsumen. Default keamanan memberikan pengaturan default yang aman yang dikelola Microsoft atas nama organisasi untuk menjaga pelanggan tetap aman sampai mereka siap mengelola keamanan identitas mereka sendiri.
Apa itu default keamanan? Untuk memulai, Microsoft melakukan hal berikut:
- Mengharuskan semua pengguna dan admin untuk mendaftar untuk MFA.
- Menantang pengguna dengan MFA – kebanyakan saat mereka muncul di perangkat atau aplikasi baru, tetapi lebih sering untuk peran dan tugas penting.
- Menonaktifkan otentikasi dari klien otentikasi lama, yang dapat’t do MFA.
Kontrol ini ditujukan untuk organisasi yang tidak mengonfigurasi keamanan mereka sendiri . Jika Anda telah mengonfigurasi pengaturan keamanan di lingkungan Anda sendiri, Microsoft ISN’T akan melompat dan mengubah pengaturan Anda – klien yang sudah menggunakan akses bersyarat tidak akan melihat default keamanan yang diterapkan dalam penyewa mereka .
Langkah maju yang bagus
Securesky senang melihat Microsoft menegakkan otentikasi multi-faktor sebagai bagian dari default keamanan. Ini adalah kontrol kritis untuk mengamankan lingkungan Office 365.
Pertanyaan besarnya adalah akankah perusahaan merespons Microsoft’S dorongan untuk mengonfigurasi lingkungan O365 dan Azure Anda dengan aman, semoga sejarah ISN’t indikator.
Namun, otentikasi multifaktor bukanlah peluru perak. Dengan adopsi MFA yang lebih luas, kami mengantisipasi melihat lebih banyak teknik serangan yang dirancang untuk menghindarinya. Multi-Factor Auth melindungi terhadap Pebak Paket P atau serangan brute-force dan pengungkapan C Redential melalui pelanggaran data . Namun, sangat penting untuk diingat bahwa otentikasi NY yang mengandalkan sesuatu yang diketahui dan diketik pengguna dapat dipasangkan. Serangan terhadap MFA meliputi:
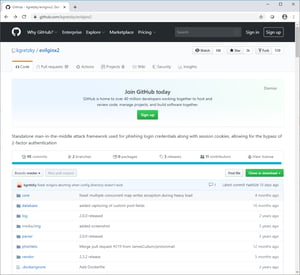
Pria di kerangka tengah – Ada sejumlah proyek sumber O Pen yang ada untuk membantu penyerang membangun infrastruktur untuk duduk di antara korban dan situs web MFA, sehingga penyerang dapat mencuri semua token dan mengambil alih sesi. Tangkapan layar dari repositori GitHub untuk kerangka kerja populer disajikan dalam tangkapan layar berikut:
Pendekatan serangan MFA meliputi:
Serangan phishing SMS – Rekayasa Sosial Pengguna
Serangan swap sim – Rekayasa Sosial Penyedia untuk Mengubah Sim/Telepon Tautan
Serangan titik akhir yang dikompromikan – Serangan dapat mencuri kredensial sesi dan memulai sesi kedua.
Serangan Pemulihan Masuk – Dapat memotong MFA untuk memulihkan akun, berpotensi mengubah pengaturan pengguna.
Serangan yang menggunakan teknik ini seringkali sangat ditargetkan . Misalnya, serangan swap sim baru -baru ini digunakan untuk mengkompromikan akun CEO Twitter Jack Dorsey dan SMS.
Melampaui MFA
Sementara keamanan default adalah langkah pertama yang bagus oleh Microsoft, organisasi harus mengambilnya sendiri untuk memperluas kontrol keamanan yang diterapkan di lingkungan cloud mereka.
- Organisasi harus mengkonfigurasi dan mengeraskan seluruh lingkungan O365 mereka dengan benar. Rekomendasi Pengaturan Kunci Untuk Ditimplahkan Di Office 365 Envi Ronment disajikan dalam posting blog Securesky berikut. Selain itu, kami merekomendasikan agar organisasi mengevaluasi kontrol komprehensif yang disediakan di C Enter for Internet Security Microsoft 365 Foundations Benchmark, yang dikontribusikan oleh Securesky.
- Pemberdayaan efektif Kemampuan deteksi di O365, serta pemantauan dan analisis tepat waktu dari peristiwa ancaman yang terdeteksi.
Seperti biasa jika Anda memiliki lebih banyak pertanyaan tentang default Microsoft Security, jangan ragu untuk menghubungi kami kapan saja. [email protected]