


Apakah Microsoft merekomendasikan VPN
Ringkasan
1. Microsoft menambahkan VPN bawaan gratis ke browser tepinya
Microsoft sedang menguji layanan VPN bertenaga cloudflare yang disebut EDGE Secure Network yang akan ditambahkan ke Browser Edge-nya. Layanan ini bertujuan untuk meningkatkan keamanan dan privasi dengan mengenkripsi lalu lintas web pengguna dan memungkinkan mereka untuk menjelajahi web menggunakan alamat IP virtual. Namun, penggunaan data dibatasi hingga 1GB per bulan, dan pengguna perlu masuk ke akun Microsoft.
2. Tunneling split VPN untuk Microsoft 365
Optimalisasi Microsoft 365 untuk Pengguna Jarak Jauh Termasuk Menerapkan VPN Split Tunneling. Ini memungkinkan pengguna untuk mengakses sumber daya perusahaan dengan aman sambil tetap memiliki akses internet untuk tugas lain. Ada berbagai skenario dan pertimbangan untuk mengimplementasikan tunneling split VPN.
3. Model VPN tradisional
Perusahaan secara tradisional menggunakan VPN untuk mendukung pengalaman jarak jauh yang aman bagi penggunanya. Dengan tunneling paksa, semua koneksi dari perangkat pengguna jarak jauh dialihkan kembali ke jaringan di tempat. Pendekatan ini berkelanjutan selama skala pengguna jarak jauh dan volume lalu lintas rendah, tetapi mungkin tidak ideal untuk menghubungkan ke aplikasi cloud yang didistribusikan dan peka terhadap kinerja.
4. Efek negatif dari VPN terowongan paksa
Penggunaan VPN terowongan paksa untuk menghubungkan ke aplikasi cloud memiliki efek negatif. Ini dapat memengaruhi kinerja dan pengalaman pengguna, karena semua lalu lintas dialihkan melalui VPN bahkan untuk tugas yang tidak peka. Pendekatan ini juga dapat menghasilkan peningkatan latensi dan penurunan efisiensi jaringan untuk aplikasi berbasis cloud.
5. VPN Split Tunneling Manfaat
Menerapkan vpn split tunneling untuk Microsoft 365 menawarkan beberapa manfaat. Ini memungkinkan organisasi untuk mengoptimalkan lalu lintas jaringan, memprioritaskan aplikasi penting, dan meningkatkan kinerja untuk pengguna yang mengakses aplikasi berbasis cloud. VPN Split Tunneling juga memberikan penggunaan sumber daya jaringan yang lebih efisien dan mengurangi strain pada infrastruktur VPN.
Pertanyaan
1. Apa yang ditambahkan Microsoft ke browser tepinya?
Microsoft menambahkan layanan VPN built-in gratis yang disebut Edge Secure Network ke Browser Edge-nya.
2. Bagaimana Edge Secure Network Meningkatkan Keamanan dan Privasi?
EDGE Secure Network mengenkripsi lalu lintas web pengguna dan memungkinkan mereka menjelajahi web menggunakan alamat IP virtual, memberikan keamanan dan privasi yang disempurnakan.
3. Berapa batas penggunaan data untuk jaringan aman tepi?
Batas Penggunaan Data untuk jaringan EDGE Secure adalah 1GB per bulan.
4. Apakah pengguna perlu memiliki akun Microsoft untuk menggunakan jaringan EDGE Secure?
Ya, pengguna harus masuk ke akun Microsoft untuk menggunakan jaringan EDGE Secure.
5. Apa manfaat menerapkan vpn split tunneling untuk Microsoft 365?
Menerapkan VPN Split Tunneling memungkinkan organisasi untuk mengoptimalkan lalu lintas jaringan, memprioritaskan aplikasi penting, dan meningkatkan kinerja untuk pengguna yang mengakses aplikasi berbasis cloud.
6. Apa efek negatif dari VPN terowongan paksa?
VPN terowongan paksa dapat memengaruhi kinerja, pengalaman pengguna, dan efisiensi jaringan untuk aplikasi berbasis cloud.
7. Bagaimana VPN Split Tunneling membantu dalam menghubungkan ke aplikasi cloud yang peka terhadap kinerja?
VPN Split Tunneling memungkinkan organisasi untuk mengoptimalkan lalu lintas jaringan dan memprioritaskan aplikasi cloud yang peka terhadap kinerja, meningkatkan pengalaman pengguna.
8. Apa saja pertimbangan untuk mengimplementasikan vpn split tunneling?
Beberapa pertimbangan untuk mengimplementasikan vpn split tunneling termasuk mengelola sumber daya jaringan, langkah -langkah keamanan, dan mendefinisikan kebijakan untuk merutekan lalu lintas aplikasi tertentu.
9. Bagaimana Pengguna Dapat Mencoba Versi Pratinjau dari Edge Secure Network?
Pengguna dapat mencoba versi pratinjau dari Edge Secure Network dengan membuka Edge, menuju ke “Pengaturan dan banyak lagi,” dan mengklik “Jaringan Aman.”
10. Apakah ada alternatif untuk jaringan yang aman?
Ya, browser lain seperti Opera menawarkan layanan VPN bawaan gratis, sementara browser populer seperti Mozilla dan Google Chrome menawarkan layanan VPN berbayar.
11. Di mana saya dapat menemukan panduan terperinci tentang penerapan vpn split tunneling untuk Microsoft 365?
Panduan terperinci tentang menerapkan vpn split tunneling untuk Microsoft 365 dapat ditemukan dalam artikel “Menerapkan VPN Split Tunneling untuk Microsoft 365.”
12. Apa tujuan tunneling split VPN untuk Microsoft 365?
Tujuan dari VPN Split Tunneling untuk Microsoft 365 adalah untuk memberikan pengalaman jarak jauh yang aman bagi pengguna yang mengakses sumber daya perusahaan sambil memungkinkan mereka memiliki akses internet untuk tugas -tugas lain.
13. Bagaimana vpn split tunneling mengoptimalkan sumber daya jaringan?
VPN split tunneling mengoptimalkan sumber daya jaringan dengan memungkinkan hanya lalu lintas spesifik untuk dialihkan melalui VPN, mengurangi strain pada infrastruktur VPN.
14. Apa pertimbangan khusus untuk mengamankan lalu lintas media tim di lingkungan tunneling split VPN?
Pertimbangan khusus untuk mengamankan lalu lintas media tim di lingkungan tunneling split VPN dapat ditemukan dalam artikel “Mengamankan Lalu Lintas Media Tim untuk VPN Split Tunneling.”
15. Bagaimana kinerja Microsoft 365 dapat dioptimalkan untuk pengguna di China di lingkungan VPN?
Informasi tentang mengoptimalkan kinerja Microsoft 365 untuk pengguna di China di lingkungan VPN dapat ditemukan dalam artikel “Microsoft 365 Optimasi Kinerja untuk Pengguna China.”
Tinjauan: VPN Split Tunneling untuk Microsoft 365
Penggunaan VPN terowongan paksa untuk menghubungkan ke aplikasi cloud yang didistribusikan dan peka terhadap kinerja adalah suboptimal, tetapi efek negatif telah diterima oleh beberapa perusahaan untuk mempertahankan status keamanan quo. Contoh diagram skenario ini dapat dilihat di bawah ini:
Microsoft menambahkan VPN bawaan gratis ke browser tepinya
EDGE Secure Network akan diluncurkan sebagai bagian dari peningkatan keamanan
Oleh Sheena Vasani, seorang penulis yang meliput perdagangan, e-reader, dan berita teknologi. Dia sebelumnya menulis tentang segala hal mulai dari pengembangan web hingga AI di dalam.
29 Apr 2022, 21:30 UTC | Komentar
Bagikan cerita ini
Microsoft menambahkan layanan virtual private network (VPN) gratis ke tepi browser dalam upaya untuk meningkatkan keamanan dan privasi, halaman dukungan Microsoft terungkap.
Ditelepon ”Jaringan EDGE Secure,” Microsoft saat ini sedang menguji layanan VPN bertenaga cloudflare dan mengatakan akan meluncurkannya ke publik sebagai bagian dari peningkatan keamanan.
Saat dihidupkan, jaringan EDGE Secure harus mengenkripsi pengguna’ Lalu lintas web sehingga penyedia layanan internet bisa’t mengumpulkan informasi menjelajahi Anda’D lebih suka menjaga pribadi, seperti, katakanlah, pencarian terkait kesehatan atau hanya pertanyaan aneh.
Fitur baru ini juga akan memungkinkan pengguna menyembunyikan lokasi mereka dengan memungkinkan mereka menjelajahi web menggunakan alamat IP virtual. Itu juga berarti pengguna dapat mengakses konten yang diblokir di negara mereka seperti, misalnya, Netflix atau Hulu menunjukkan.
Terkait
- Microsoft mengendarai cloud, kantor, dan jendela ke pertumbuhan berkelanjutan di Q3 2022
- Dasar -dasar Windows 11: Cara Menggunakan Pemulihan Sistem untuk kembali ke masa lalu
Di sana’S tangkapan untuk layanan gratis ini. Penggunaan data dibatasi hingga 1GB per bulan, dan pengguna harus masuk ke akun Microsoft sehingga perusahaan dapat, ironisnya melacak penggunaannya.
Microsoft menambahkan bahwa sementara CloudFlare akan mengumpulkan informasi dukungan dan diagnostik dari Layanan, perusahaan akan secara permanen menyingkirkan data itu setiap 25 jam.
Sementara fitur ini masih sedang dikembangkan dan belum tersedia untuk pengujian awal juga, Microsoft merinci bagaimana pengguna dapat mencoba pratinjau. Itu menunjukkan itu bisa segera diluncurkan ke salah satu saluran Microsoft Edge Insider terlebih dahulu, yang dapat diunduh dan bergabung dengan pengguna di sini.
Setelah itu terjadi, Anda dapat mencoba versi pratinjau dengan membuka tepi, menuju ke Pengaturan dan banyak lagi, dan mengklik Jaringan yang aman.
Klik “Jaringan yang aman” untuk mengaktifkan layanan VPN. Gambar: Microsoft
Pada saat itu, pengguna akan diminta untuk masuk atau membuat akun Microsoft. Setelah melakukannya, ikon perisai solid akan muncul di bingkai browser, menunjukkan Microsoft’S edge Secure Network sekarang dihidupkan. Itu akan mati setelah pengguna menutup browser.
Microsoft adalah salah satu dari banyak browser yang menawarkan semacam layanan VPN. Opera dilengkapi dengan yang gratis juga, tetapi browser yang lebih populer seperti Mozilla hanya menawarkan layanan VPN berbayar, seperti halnya Google Chrome, sehingga berpotensi membantu meningkatkan Edge’Proposisi nilai S.
Terkait
- Firefox’Fitur anti-pelacak menambahkan VPN per-akun untuk privasi lebih lanjut
- Cara Menggunakan Apple’f fitur relai pribadi dengan iCloud Plus
Tinjauan: VPN Split Tunneling untuk Microsoft 365
Artikel ini adalah bagian dari serangkaian artikel yang membahas optimasi Microsoft 365 untuk pengguna jarak jauh.
- Untuk panduan terperinci tentang menerapkan VPN Split Tunneling, lihat Menerapkan VPN Split Tunneling untuk Microsoft 365.
- Untuk daftar terperinci skenario tunneling split VPN, lihat skenario tunneling VPN split umum untuk Microsoft 365.
- Untuk panduan mengamankan lalu lintas media tim di lingkungan tunneling split VPN, lihat mengamankan lalu lintas media tim untuk vpn split tunneling.
- Untuk informasi tentang cara mengkonfigurasi aliran dan acara langsung di lingkungan VPN, lihat pertimbangan khusus untuk aliran stream dan langsung di lingkungan VPN.
- Untuk informasi tentang mengoptimalkan kinerja penyewa Microsoft 365 di seluruh dunia untuk pengguna di Cina, lihat Microsoft 365 Optimalisasi Kinerja untuk Pengguna China.
Perusahaan secara tradisional menggunakan VPN untuk mendukung pengalaman jarak jauh yang aman bagi penggunanya. Sementara beban kerja inti tetap di tempat, VPN dari klien jarak jauh dialihkan melalui pusat data di jaringan perusahaan adalah metode utama bagi pengguna jarak jauh untuk mengakses sumber daya perusahaan. Untuk melindungi koneksi ini, perusahaan membangun lapisan solusi keamanan jaringan di sepanjang jalur VPN. Keamanan ini dibangun untuk melindungi infrastruktur internal dan untuk melindungi penelusuran seluler situs web eksternal dengan mengalihkan kembali lalu lintas ke VPN dan kemudian keluar melalui perimeter internet di tempat. VPN, perimeter jaringan, dan infrastruktur keamanan yang terkait seringkali dibangun dan diskalakan untuk volume lalu lintas yang ditentukan, biasanya dengan sebagian besar konektivitas dimulai dari dalam jaringan perusahaan, dan sebagian besar tetap berada dalam batas jaringan internal internal.
Untuk beberapa waktu, model VPN di mana semua koneksi dari perangkat pengguna jarak jauh dialihkan kembali ke jaringan di tempat (dikenal sebagai Tunneling paksa) sebagian besar berkelanjutan selama skala bersamaan pengguna jarak jauh sederhana dan volume lalu lintas yang melintasi VPN rendah. Beberapa pelanggan terus menggunakan VPN Force Tunneling sebagai status quo bahkan setelah aplikasi mereka pindah dari dalam perimeter perusahaan ke awan SaaS publik.
Penggunaan VPN terowongan paksa untuk menghubungkan ke aplikasi cloud yang didistribusikan dan peka terhadap kinerja adalah suboptimal, tetapi efek negatif telah diterima oleh beberapa perusahaan untuk mempertahankan status keamanan quo. Contoh diagram skenario ini dapat dilihat di bawah ini:
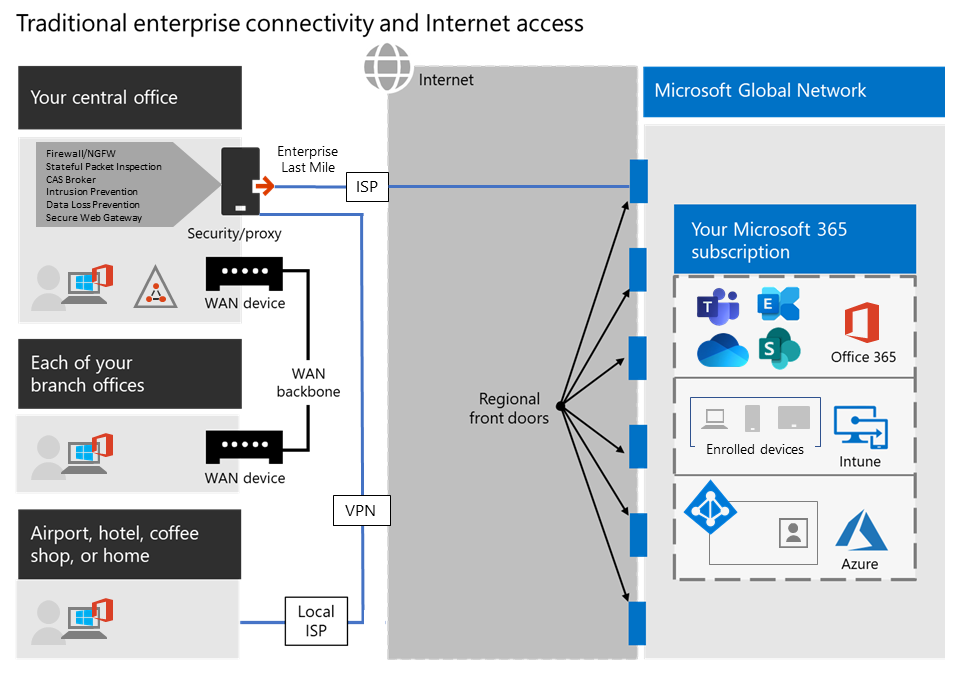
Gambar 1: Solusi VPN terowongan paksa tradisional.
Masalah ini telah tumbuh selama bertahun -tahun, dengan banyak pelanggan melaporkan pergeseran yang signifikan dari pola lalu lintas jaringan. Lalu lintas yang digunakan untuk tetap di tempat sekarang terhubung ke titik akhir cloud eksternal. Banyak pelanggan Microsoft melaporkan bahwa sebelumnya, sekitar 80% dari lalu lintas jaringan mereka adalah ke beberapa sumber internal (diwakili oleh garis putus -putus dalam diagram di atas). Pada tahun 2020 jumlah itu menurun menjadi sekitar 20% atau lebih rendah karena mereka telah menggeser beban kerja utama ke cloud. Tren ini tidak biasa dengan perusahaan lain. Seiring waktu, saat perjalanan cloud berlangsung, model di atas menjadi semakin rumit dan tidak berkelanjutan, mencegah organisasi menjadi gesit saat mereka pindah ke dunia yang pertama cloud.
Krisis COVID-19 di seluruh dunia meningkatkan masalah ini untuk membutuhkan perbaikan segera. Kebutuhan untuk memastikan keselamatan karyawan telah menghasilkan tuntutan yang belum pernah terjadi sebelumnya pada perusahaan itu untuk mendukung produktivitas kerja-dari-rumah pada skala besar-besaran. Microsoft 365 diposisikan dengan baik untuk membantu pelanggan memenuhi permintaan itu, tetapi konkurensi yang tinggi dari pengguna yang bekerja dari rumah menghasilkan sejumlah besar lalu lintas Microsoft 365 yang, jika dialihkan melalui VPN terowongan paksa dan perimeter jaringan di tempat, menyebabkan saturasi cepat dan menjalankan infrastruktur VPN di luar kapasitas di luar kapasitas, kapasitas, kapasitas, kapasitas, menyebabkan kapasitas di luar kapasitas di luar kapasitas, menyebabkan saturasi VPN di luar kapasitas di luar kapasitas, menyebabkan saturasi VPN di luar kapasitas di luar kapasitas, menyebabkan saturasi VPN di luar kapasitas, menyebabkan Saturasi VPN. Dalam kenyataan baru ini, menggunakan VPN untuk mengakses Microsoft 365 tidak lagi hanya penghalang kinerja, tetapi juga dinding keras yang tidak hanya memengaruhi Microsoft 365 tetapi operasi bisnis kritis yang masih harus bergantung pada VPN untuk beroperasi.
Microsoft telah bekerja erat dengan pelanggan dan industri yang lebih luas untuk memberikan solusi modern yang efektif untuk masalah ini dari dalam layanan kami sendiri, dan untuk menyelaraskan dengan praktik terbaik industri. Prinsip Konektivitas untuk Layanan Microsoft 365 telah dirancang untuk bekerja secara efisien untuk pengguna jarak jauh sambil tetap memungkinkan organisasi untuk menjaga keamanan dan mengendalikan konektivitas mereka. Solusi ini juga dapat diimplementasikan dengan cepat dengan pekerjaan terbatas namun mencapai efek positif yang signifikan pada masalah yang diuraikan di atas.
Untuk pelanggan yang menghubungkan perangkat pekerja jarak jauh mereka ke jaringan perusahaan atau infrastruktur cloud melalui VPN, Microsoft merekomendasikan agar skenario utama Microsoft 365 Tim Microsoft, SharePoint Online, Dan Pertukaran online diarahkan ke a Terowongan split VPN konfigurasi. Ini menjadi sangat penting karena strategi lini pertama untuk memfasilitasi produktivitas karyawan yang berkelanjutan selama acara kerja skala besar dari rumah seperti krisis Covid-19.
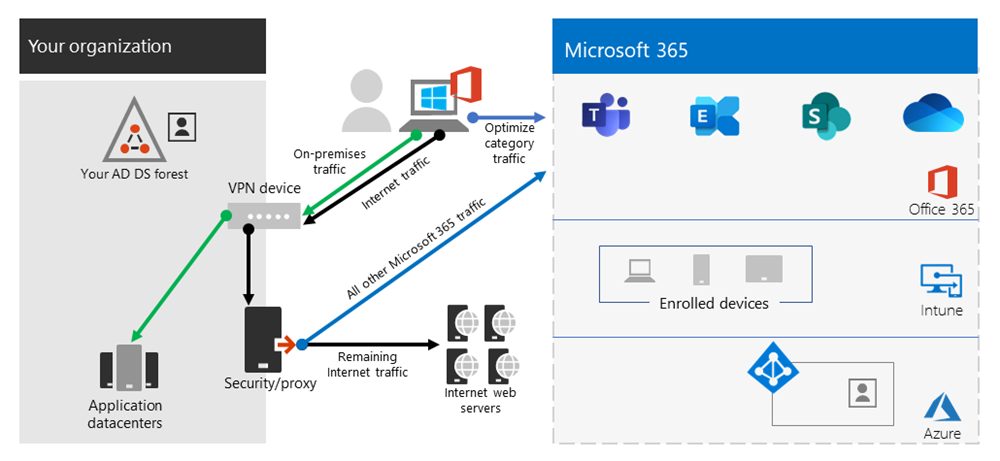
Gambar 2: Solusi terowongan split VPN dengan pengecualian Microsoft 365 yang ditentukan dikirim langsung ke layanan. Semua lalu lintas lainnya melintasi terowongan VPN terlepas dari tujuan.
Inti dari pendekatan ini adalah untuk memberikan metode sederhana bagi perusahaan untuk mengurangi risiko saturasi infrastruktur VPN dan secara dramatis meningkatkan kinerja Microsoft 365 dalam jangka waktu sesingkat mungkin. Mengkonfigurasi klien VPN untuk memungkinkan lalu lintas Microsoft 365 volume tinggi yang paling kritis untuk memotong terowongan VPN mencapai manfaat berikut:
- Segera memitigasi akar penyebab sebagian besar kinerja yang dilaporkan pelanggan dan masalah kapasitas jaringan dalam arsitektur VPN perusahaan yang memengaruhi Microsoft 365 Pengalaman Pengguna Solusi yang disarankan secara khusus menargetkan titik akhir layanan Microsoft 365 yang dikategorikan sebagai Mengoptimalkan Dalam topik Microsoft 365 URL dan rentang alamat IP. Lalu lintas ke titik akhir ini sangat sensitif terhadap latensi dan pelambatan bandwidth, dan memungkinkannya untuk memotong terowongan VPN dapat secara dramatis meningkatkan pengalaman pengguna akhir serta mengurangi beban jaringan perusahaan. Koneksi Microsoft 365 yang bukan merupakan mayoritas bandwidth atau jejak pengalaman pengguna dapat terus dialihkan melalui terowongan VPN bersama dengan lalu lintas yang terikat internet. Untuk informasi lebih lanjut, lihat strategi terowongan split VPN.
- Dapat dikonfigurasi, diuji, dan diimplementasikan dengan cepat oleh pelanggan dan tanpa persyaratan infrastruktur atau aplikasi tambahan tergantung pada platform VPN dan arsitektur jaringan, implementasi dapat memakan waktu hanya beberapa jam. Untuk informasi lebih lanjut, lihat Terapkan VPN Split Tunneling.
- Mempertahankan postur keamanan implementasi VPN pelanggan dengan tidak mengubah cara koneksi lain dialihkan, termasuk lalu lintas ke internet konfigurasi yang disarankan mengikuti hak istimewa terkecil Prinsip untuk Pengecualian Lalu Lintas VPN dan memungkinkan pelanggan untuk menerapkan VPN terowongan terpisah tanpa mengekspos pengguna atau infrastruktur terhadap risiko keamanan tambahan. Lalu lintas jaringan yang dialihkan langsung ke titik akhir Microsoft 365 dienkripsi, divalidasi untuk integritas oleh tumpukan aplikasi klien kantor dan terselubung ke alamat IP yang didedikasikan untuk layanan Microsoft 365 yang dikeraskan baik di tingkat aplikasi dan jaringan. Untuk informasi lebih lanjut, lihat cara alternatif untuk profesional keamanan dan TI untuk mencapai kontrol keamanan modern dalam skenario kerja jarak jauh yang unik saat ini (Blog Tim Keamanan Microsoft).
- Secara alami didukung oleh sebagian besar platform VPN perusahaan Microsoft terus berkolaborasi dengan mitra industri yang memproduksi solusi VPN komersial untuk membantu mitra mengembangkan bimbingan dan templat konfigurasi yang ditargetkan untuk solusi mereka sejalan dengan rekomendasi di atas. Untuk informasi lebih lanjut, lihat Panduan Howto untuk Platform VPN Umum.
Microsoft merekomendasikan untuk memfokuskan konfigurasi VPN terowongan terpisah pada rentang IP khusus yang didokumentasikan untuk layanan Microsoft 365. FQDN atau konfigurasi terowongan split berbasis appid, sedangkan mungkin pada platform klien VPN tertentu, mungkin tidak sepenuhnya mencakup skenario Microsoft 365 utama dan dapat bertentangan dengan aturan perutean VPN berbasis IP. Untuk alasan ini, Microsoft tidak merekomendasikan menggunakan Microsoft 365 FQDNS untuk mengonfigurasi VPN terowongan terpisah. Penggunaan konfigurasi FQDN mungkin berguna dalam skenario terkait lainnya, seperti .kustomisasi file PAC atau untuk mengimplementasikan bypass proxy.
Untuk proses langkah demi langkah untuk mengonfigurasi Microsoft 365 untuk pekerja jarak jauh, lihat Siapkan Infrastruktur Anda untuk Pekerjaan Jarak Jauh
Strategi terowongan split VPN
Jaringan perusahaan tradisional sering dirancang untuk bekerja dengan aman untuk dunia pra-cloud di mana data, layanan, aplikasi paling penting di-host di tempat dan secara langsung terhubung ke jaringan perusahaan internal, seperti halnya sebagian besar pengguna. Dengan demikian infrastruktur jaringan dibangun di sekitar elemen -elemen ini di kantor cabang itu terhubung ke kantor pusat melalui Switching label multiprotocol (MPLS) jaringan, dan pengguna jarak jauh harus terhubung ke jaringan perusahaan melalui VPN untuk mengakses baik di titik akhir dan internet. Dalam model ini, semua lalu lintas dari pengguna jarak jauh melintasi jaringan perusahaan dan dialihkan ke layanan cloud melalui titik jalan keluar yang umum.
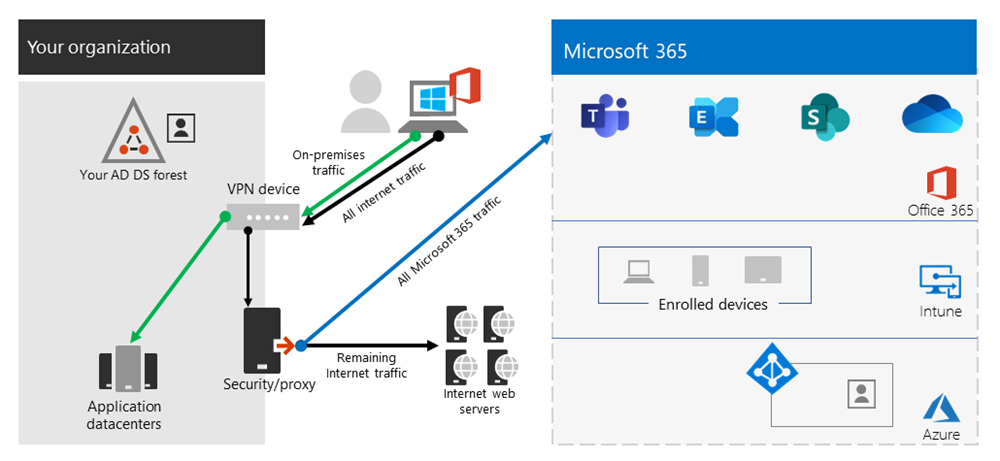
Gambar 2: Solusi VPN umum untuk pengguna jarak jauh di mana semua lalu lintas dipaksa kembali ke jaringan perusahaan terlepas dari tujuan
Ketika organisasi memindahkan data dan aplikasi ke cloud, model ini telah mulai menjadi kurang efektif karena dengan cepat menjadi rumit, mahal, dan tidak dapat dikalkhajar, secara signifikan mempengaruhi kinerja dan efisiensi pengguna dan membatasi kemampuan organisasi untuk beradaptasi dengan perubahan kebutuhan yang berubah. Banyak pelanggan Microsoft telah melaporkan bahwa beberapa tahun yang lalu 80% lalu lintas jaringan adalah ke tujuan internal, tetapi pada tahun 2020 80% plus lalu lintas terhubung ke sumber daya berbasis cloud eksternal.
Krisis COVID-19 telah memperburuk masalah ini untuk membutuhkan solusi langsung untuk sebagian besar organisasi. Banyak pelanggan telah menemukan bahwa model VPN paksa tidak dapat diskalakan atau cukup kinerja untuk skenario kerja jarak jauh 100% seperti yang diharuskan krisis ini. Solusi cepat diperlukan agar organisasi -organisasi ini terus beroperasi secara efisien.
For the Microsoft 365 service, Microsoft has designed the connectivity requirements for the service with this problem squarely in mind, where a focused, tightly controlled and relatively static set of service endpoints can be optimized very simply and quickly so as to deliver high performance for users accessing the service, and reducing the burden on the VPN infrastructure so it can be used by traffic that still requires it.
Microsoft 365 mengkategorikan titik akhir yang diperlukan untuk Microsoft 365 menjadi tiga kategori: Mengoptimalkan, Mengizinkan, Dan Bawaan. Mengoptimalkan Titik akhir adalah fokus kami di sini dan memiliki karakteristik berikut:
- Adalah titik akhir yang dimiliki dan dikelola Microsoft, di -host di infrastruktur Microsoft
- Didedikasikan untuk inti microsoft 365 beban kerja seperti Exchange Online, SharePoint Online, Skype for Business Online, dan Tim Microsoft
- Telah menyediakan IPS
- Tingkat perubahan rendah dan diharapkan tetap kecil jumlahnya (saat ini 20 subnet IP)
- Volume tinggi dan/atau sensitif latensi
- Dapat memiliki elemen keamanan yang diperlukan yang disediakan dalam Layanan daripada sejalan di jaringan
- Akun sekitar 70-80% dari volume lalu lintas ke layanan Microsoft 365
Serangkaian titik akhir yang dilingkup dengan ketat ini dapat dibagi dari terowongan VPN paksa dan dikirim dengan aman dan langsung ke layanan Microsoft 365 melalui antarmuka lokal pengguna. Ini dikenal sebagai Terowongan Terpisah.
Elemen keamanan seperti DLP, Perlindungan AV, otentikasi, dan kontrol akses semuanya dapat disampaikan secara lebih efisien terhadap titik akhir ini di lapisan yang berbeda dalam layanan. Karena kami juga mengalihkan sebagian besar volume lalu lintas dari solusi VPN, ini membebaskan kapasitas VPN untuk lalu lintas kritis bisnis yang masih bergantung padanya. Ini juga harus menghapus kebutuhan dalam banyak kasus untuk melalui program peningkatan yang panjang dan mahal untuk menangani cara operasi baru ini.
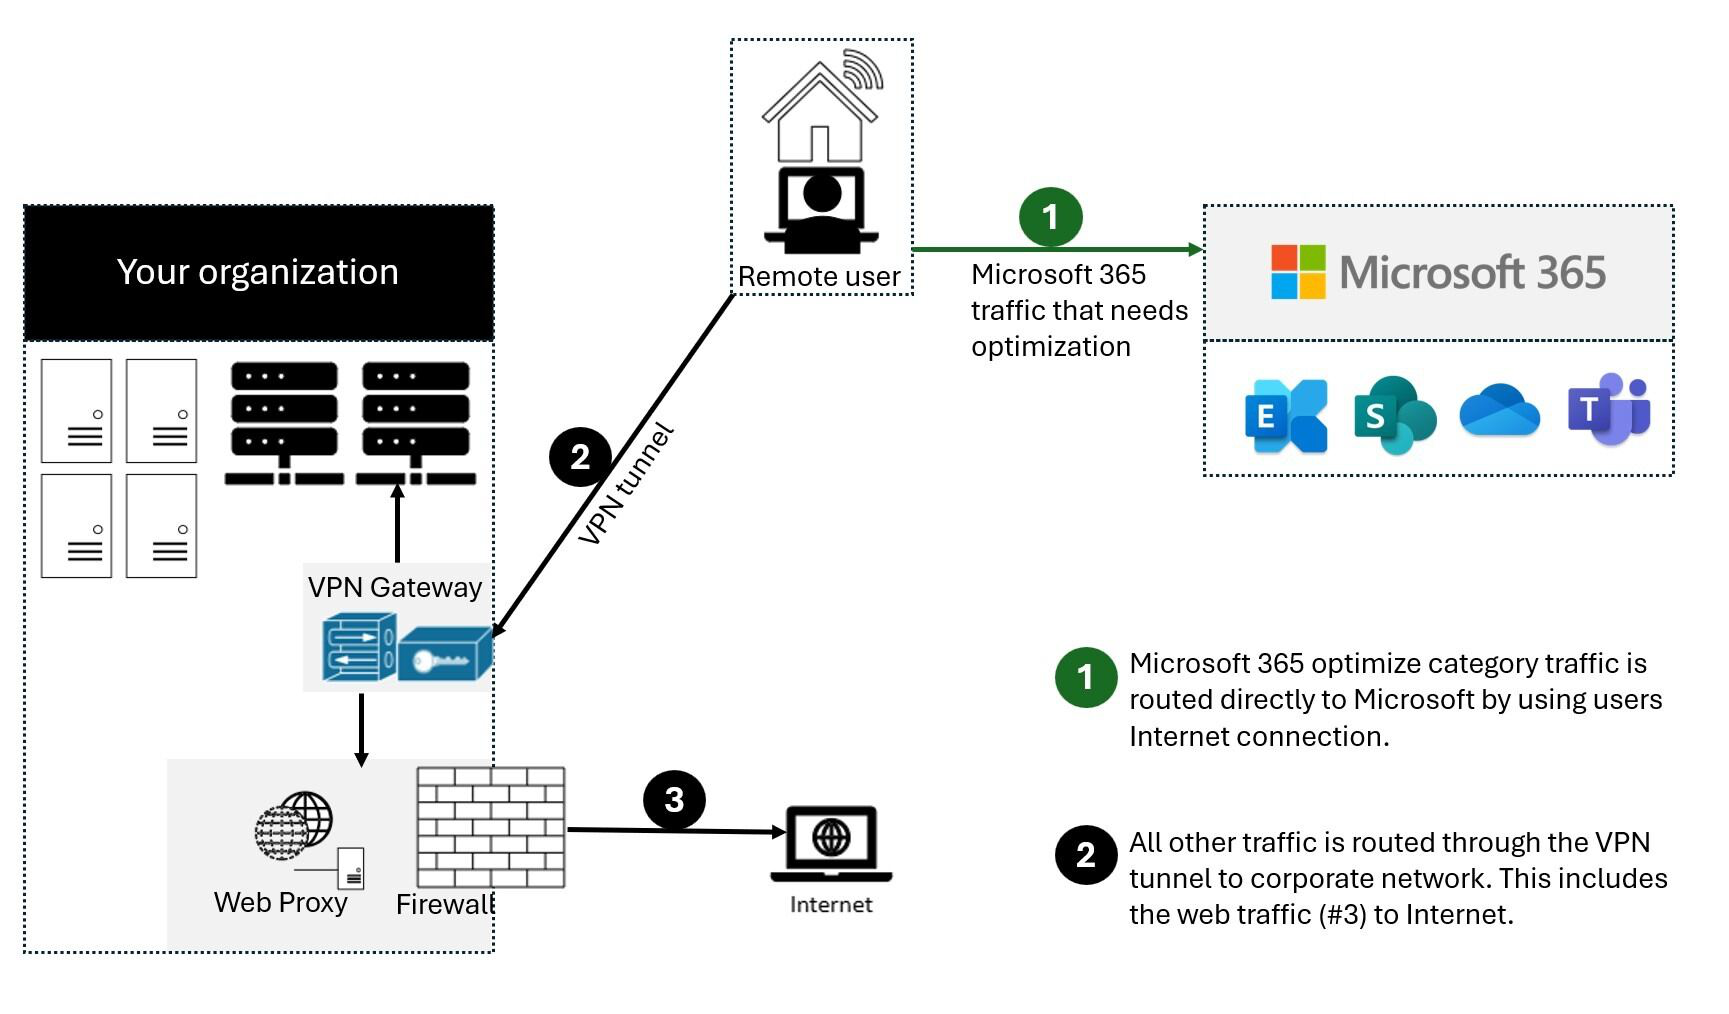
Gambar 3: Solusi terowongan split VPN dengan pengecualian Microsoft 365 yang ditentukan dikirim langsung ke layanan. Semua lalu lintas lainnya dipaksa kembali ke jaringan perusahaan terlepas dari tujuan.
Dari perspektif keamanan, Microsoft memiliki serangkaian fitur keamanan yang dapat digunakan untuk memberikan keamanan yang serupa, atau bahkan ditingkatkan daripada yang disampaikan oleh inspeksi sebaris di tumpukan keamanan tempat. Posting Blog Tim Keamanan Microsoft Cara alternatif untuk profesional keamanan dan untuk mencapai kontrol keamanan modern dalam skenario kerja jarak jauh yang unik saat ini memiliki ringkasan yang jelas dari fitur yang tersedia dan Anda akan menemukan panduan yang lebih terperinci dalam artikel ini. Anda juga dapat membaca tentang implementasi Microsoft tentang Tunneling Split VPN saat menjalankan VPN: Bagaimana Microsoft menjaga agar tenaga kerja jarak jauh tetap terhubung.
Dalam banyak kasus, implementasi ini dapat dicapai dalam hitungan jam, memungkinkan resolusi cepat ke salah satu masalah paling mendesak yang dihadapi organisasi saat mereka dengan cepat bergeser ke pekerjaan jarak jauh skala penuh. Untuk panduan implementasi terowongan vpn split, lihat Menerapkan VPN split tunneling untuk Microsoft 365.
FAQ
Tim Keamanan Microsoft telah menerbitkan cara -cara alternatif bagi para profesional keamanan dan TI untuk mencapai kontrol keamanan modern saat ini’Skenario kerja jarak jauh yang unik, sebuah posting blog, yang menguraikan cara -cara utama bagi para profesional keamanan dan dapat mencapai kontrol keamanan modern dalam skenario kerja jarak jauh yang unik saat ini. Selain itu, di bawah ini adalah beberapa pertanyaan dan jawaban pelanggan umum tentang subjek ini.
Bagaimana cara menghentikan pengguna mengakses penyewa lain, saya tidak percaya di mana mereka bisa mengeksfiltrasi data?
Jawabannya adalah fitur yang disebut pembatasan penyewa. Lalu lintas otentikasi tidak volume tinggi atau sangat sensitif latensi sehingga dapat dikirim melalui solusi VPN ke proxy di tempat di mana fitur diterapkan. Izin daftar penyewa tepercaya dipelihara di sini dan jika klien berusaha untuk mendapatkan token ke penyewa yang tidak tepercaya, proxy hanya menyangkal permintaan tersebut. Jika penyewa dipercaya, maka token dapat diakses jika pengguna memiliki kredensial dan hak yang tepat.
Jadi meskipun pengguna dapat membuat koneksi TCP/UDP ke titik akhir yang ditandai di atas, tanpa token yang valid untuk mengakses penyewa yang dimaksud, mereka tidak dapat masuk dan mengakses/memindahkan data apa pun.
Apakah model ini memungkinkan akses ke layanan konsumen seperti akun onedrive pribadi?
Tidak, tidak, titik akhir Microsoft 365 tidak sama dengan layanan konsumen (OneDrive.hidup.com sebagai contoh) sehingga terowongan split tidak akan mengizinkan pengguna untuk secara langsung mengakses layanan konsumen. Lalu lintas ke titik akhir konsumen akan terus menggunakan terowongan VPN dan kebijakan yang ada akan terus berlaku.
Bagaimana cara menerapkan DLP dan melindungi data sensitif saya ketika lalu lintas tidak lagi mengalir melalui solusi di tempat saya?
Untuk membantu Anda mencegah pengungkapan informasi sensitif yang tidak disengaja, Microsoft 365 memiliki seperangkat alat bawaan yang kaya. Anda dapat menggunakan kemampuan DLP bawaan tim dan SharePoint untuk mendeteksi informasi sensitif yang disimpan atau dibagikan secara tidak tepat. Jika bagian dari strategi kerja jarak jauh Anda melibatkan kebijakan bawaan Anda sendiri (BYOD), Anda dapat menggunakan akses bersyarat berbasis aplikasi untuk mencegah data sensitif dari diunduh ke perangkat pribadi pengguna
Bagaimana cara mengevaluasi dan mempertahankan kontrol otentikasi pengguna saat mereka terhubung secara langsung?
Selain fitur pembatasan penyewa yang dicatat dalam Q1, kebijakan akses bersyarat dapat diterapkan untuk secara dinamis menilai risiko permintaan otentikasi dan bereaksi dengan tepat. Microsoft merekomendasikan model Nol Trust diimplementasikan dari waktu ke waktu dan kami dapat menggunakan kebijakan akses bersyarat Azure AD untuk mempertahankan kontrol di dunia seluler dan cloud-first. Kebijakan akses bersyarat dapat digunakan untuk membuat keputusan real-time tentang apakah permintaan otentikasi berhasil berdasarkan banyak faktor seperti:
- Perangkat, adalah perangkat yang dikenal/tepercaya/domain bergabung?
- IP – adalah permintaan otentikasi yang berasal dari alamat IP perusahaan yang dikenal? Atau dari negara yang tidak kami percayai?
- Aplikasi – adalah pengguna yang berwenang untuk menggunakan aplikasi ini?
Kami kemudian dapat memicu kebijakan seperti menyetujui, memicu MFA atau memblokir otentikasi berdasarkan kebijakan ini.
Bagaimana cara melindungi terhadap virus dan malware?
Sekali lagi, Microsoft 365 memberikan perlindungan untuk titik akhir yang ditandai yang dioptimalkan di berbagai lapisan dalam layanan itu sendiri, diuraikan dalam dokumen ini. Seperti dicatat, jauh lebih efisien untuk menyediakan elemen -elemen keamanan ini dalam layanan itu sendiri daripada mencoba melakukannya sejalan dengan perangkat yang mungkin tidak sepenuhnya memahami protokol/lalu lintas. Secara default, SharePoint Online secara otomatis memindai unggahan file untuk malware yang diketahui
Untuk titik akhir pertukaran yang tercantum di atas, pertukaran perlindungan online dan bek Microsoft untuk Microsoft 365 melakukan pekerjaan yang sangat baik dalam memberikan keamanan lalu lintas ke layanan.
Dapatkah saya mengirim lebih dari sekadar lalu lintas mengoptimalkan langsung?
Prioritas harus diberikan kepada Mengoptimalkan Titik akhir yang ditandai karena ini akan memberikan manfaat maksimal untuk tingkat pekerjaan yang rendah. Namun, jika Anda mau, titik akhir yang ditandai diizinkan diperlukan agar layanan berfungsi dan memiliki alamat IP yang disediakan untuk titik akhir yang dapat digunakan jika perlu.
Ada juga berbagai vendor yang menawarkan solusi proxy/keamanan berbasis cloud yang disebut Amankan gateway web yang menyediakan aplikasi keamanan, kontrol, dan kebijakan perusahaan pusat untuk penelusuran web umum. Solusi ini dapat bekerja dengan baik di dunia cloud-first, jika sangat tersedia, performant, dan disediakan dekat dengan pengguna Anda dengan memungkinkan akses internet yang aman dikirim dari lokasi berbasis cloud yang dekat dengan pengguna. Ini menghilangkan kebutuhan untuk jepit rambut melalui jaringan VPN/perusahaan untuk lalu lintas penjelajahan umum, sambil tetap memungkinkan kontrol keamanan pusat.
Bahkan dengan solusi ini di tempat, Microsoft masih sangat menyarankan agar mengoptimalkan lalu lintas Microsoft 365 yang ditandai dikirim langsung ke layanan.
Untuk panduan tentang memungkinkan akses langsung ke jaringan virtual Azure, lihat pekerjaan jarak jauh menggunakan Azure VPN Gateway point-to-site.
Mengapa Port 80 Diperlukan? Apakah lalu lintas dikirim dengan jelas?
Port 80 hanya digunakan untuk hal -hal seperti pengalihan ke sesi port 443, tidak ada data pelanggan yang dikirim atau dapat diakses melalui port 80. Enkripsi menguraikan enkripsi untuk data dalam transit dan istirahat untuk Microsoft 365, dan jenis lalu lintas menguraikan bagaimana kami menggunakan SRTP untuk melindungi lalu lintas media tim.
Apakah saran ini berlaku untuk pengguna di Cina menggunakan contoh di seluruh dunia dari Microsoft 365?
TIDAK, itu tidak. Satu peringatan untuk saran di atas adalah pengguna di RRC yang terhubung ke contoh di seluruh dunia dari Microsoft 365. Karena terjadinya umum dari kemacetan jaringan lintas batas di wilayah tersebut, kinerja jalan keluar internet langsung dapat bervariasi. Sebagian besar pelanggan di wilayah ini beroperasi menggunakan VPN untuk membawa lalu lintas ke jaringan perusahaan dan memanfaatkan sirkuit MPLS resmi atau mirip dengan jalan keluar di luar negeri melalui jalur yang dioptimalkan. Ini diuraikan lebih lanjut dalam artikel Microsoft 365 Optimasi Kinerja untuk Pengguna China.
Apakah pekerjaan konfigurasi split-tunnel untuk tim yang berjalan di browser?
Ya, dengan peringatan. Sebagian besar fungsi tim didukung di browser yang terdaftar di Get Client for Microsoft Teams.
Selain itu, Microsoft Edge 96 ke atas Mendukung VPN Split Tunneling untuk lalu lintas peer-to-peer dengan mengaktifkan kebijakan Edge WebrtcrespectosRoutingTableAnabled. Pada saat ini, browser lain mungkin tidak mendukung Tunneling split VPN untuk lalu lintas peer-to-peer.
Tentang selalu di VPN
Selalu di VPN mendukung domain-bergabung, nondomain-noded (workgroup), atau perangkat Azure AD yang bergabung untuk memungkinkan skenario perusahaan dan BYOD. Selalu di VPN tersedia di semua edisi Windows, dan fitur platform tersedia untuk pihak ketiga melalui dukungan plug-in UWP VPN.
Selalu di VPN mendukung integrasi dengan platform berikut:
- Perlindungan Informasi Windows (WIP). Integrasi dengan WIP memungkinkan penegakan kebijakan jaringan untuk menentukan apakah lalu lintas diizinkan untuk memeriksa VPN. Jika profil pengguna aktif dan kebijakan WIP diterapkan, selalu pada VPN secara otomatis dipicu untuk terhubung. Juga, saat Anda menggunakan WIP, tidak perlu menentukan aturan AppTriggerList dan TrafficFilterList secara terpisah di profil VPN (kecuali jika Anda ingin konfigurasi yang lebih canggih) karena kebijakan WIP dan daftar aplikasi secara otomatis berlaku secara otomatis berlaku.
- Windows halo untuk bisnis. Selalu di VPN secara asli mendukung Windows Hello for Business dalam mode otentikasi berbasis sertifikat. Dukungan Hello Windows asli memberikan pengalaman masuk tunggal yang mulus untuk masuk ke mesin, serta koneksi ke VPN. Tidak ada otentikasi sekunder (kredensial pengguna) yang diperlukan untuk koneksi VPN.
- Platform akses bersyarat Microsoft Azure. Klien VPN yang selalu ada dapat berintegrasi dengan platform akses bersyarat Azure untuk menegakkan otentikasi multifaktor (MFA), kepatuhan perangkat, atau kombinasi keduanya. Saat sesuai dengan kebijakan akses bersyarat, Azure Active Directory (Azure AD) mengeluarkan sertifikat otentikasi IP Security (IPSEC) yang berumur pendek (secara default, enam puluh menit). Sertifikat IPSEC kemudian dapat digunakan untuk mengotentikasi ke VPN Gateway. Kepatuhan Perangkat Menggunakan Konfigurasi Manajer/Kebijakan Kepatuhan Intune, yang dapat mencakup status pengesahan kesehatan perangkat sebagai bagian dari pemeriksaan Kepatuhan Koneksi. Untuk detail lebih lanjut, lihat VPN dan akses bersyarat
- Platform otentikasi multi-faktor iklan Azure. Ketika dikombinasikan dengan layanan dial-in otentikasi jarak jauh layanan pengguna (RADIUS) dan ekstensi Server Kebijakan Jaringan (NPS) untuk otentikasi multi-faktor Azure AD, otentikasi VPN dapat menggunakan MFA yang kuat.
- Plug-in VPN pihak ketiga. Dengan Universal Windows Platform (UWP), penyedia VPN pihak ketiga dapat membuat aplikasi tunggal untuk berbagai perangkat Windows. UWP menyediakan lapisan API inti yang dijamin di seluruh perangkat, menghilangkan kompleksitas dan masalah yang sering dikaitkan dengan menulis driver tingkat kernel. Saat ini, Windows UWP VPN Plug-in ada untuk Pulse Secure, akses F5, Cek Check Point Capsule VPN, Forticlient, SonicWall Mobile Connect, dan GlobalProtect.
Fitur keamanan
Selalu di VPN menyediakan konektivitas ke sumber daya perusahaan dengan menggunakan kebijakan terowongan yang membutuhkan otentikasi dan enkripsi sampai mencapai gateway VPN. Secara default, sesi terowongan berakhir di VPN Gateway, yang juga berfungsi sebagai gateway IKEV2, memberikan keamanan ujung ke ujung.
Untuk detail tentang opsi otentikasi VPN standar, lihat Opsi Otentikasi VPN.
Selalu di VPN mendukung fitur keamanan berikut:
- Dukungan Protokol VPN IKEV2 Industri IKEV2. Klien VPN yang selalu ada mendukung IKEV2, salah satu protokol tunneling standar industri yang paling banyak digunakan saat ini. Kompatibilitas ini memaksimalkan interoperabilitas dengan gateway VPN pihak ketiga.
- Interoperabilitas dengan gateway IKEV2 VPN pihak ketiga. Klien VPN yang selalu ada mendukung interoperabilitas dengan gateway IKEV2 VPN pihak ketiga. Anda juga dapat mencapai interoperabilitas dengan gateway VPN pihak ketiga dengan menggunakan plug-in UWP VPN yang dikombinasikan dengan jenis tunneling khusus tanpa mengorbankan selalu pada fitur dan manfaat platform VPN.
Catatan Konsultasikan dengan gateway Anda atau vendor alat back-end pihak ketiga tentang konfigurasi dan kompatibilitas dengan selalu di VPN dan terowongan perangkat menggunakan IKEV2.
Catatan Terowongan Pengguna mendukung SSTP dan IKEV2, dan Device Tunnel hanya mendukung IKEV2, tanpa dukungan untuk SSTP Fallback.
Catatan IKEV2 adalah satu -satunya protokol yang didukung untuk terowongan perangkat dan tidak ada opsi dukungan untuk SSTP Fallback. Untuk informasi lebih lanjut lihat, konfigurasikan Terowongan Perangkat VPN Selalu di.
- Aturan berbasis aplikasi. Aturan firewall berbasis aplikasi didasarkan pada daftar aplikasi yang ditentukan sehingga hanya lalu lintas yang berasal dari aplikasi ini diizinkan untuk memeriksa antarmuka VPN.
- Aturan berbasis lalu lintas. Aturan firewall berbasis lalu lintas didasarkan pada persyaratan jaringan seperti port, alamat, dan protokol. Gunakan aturan ini hanya untuk lalu lintas yang cocok dengan kondisi spesifik ini diizinkan untuk memeriksa antarmuka VPN.
Aturan -aturan ini hanya berlaku untuk lalu lintas keluar dari perangkat. Penggunaan filter lalu lintas memblokir lalu lintas masuk dari jaringan perusahaan ke klien.
CATATAN Jika Anda menyalakan filter lalu lintas di profil terowongan perangkat, maka terowongan perangkat menolak lalu lintas masuk (dari jaringan perusahaan ke klien).
- Nama pengguna dan kata sandi
- Kartu pintar (baik fisik maupun virtual)
- Sertifikat Pengguna
- Windows halo untuk bisnis
- Dukungan MFA dengan cara integrasi Radius EAP
Vendor aplikasi mengontrol metode otentikasi plug-in UWP Pihak Ketiga, meskipun mereka memiliki serangkaian opsi yang tersedia, termasuk jenis kredensial khusus dan dukungan OTP.
Fitur Konektivitas
Selalu di VPN mendukung fitur konektivitas berikut:
- Aplikasi pemicu otomatis. Anda dapat mengkonfigurasi selalu di VPN untuk mendukung pemicu otomatis berdasarkan peluncuran aplikasi atau permintaan resolusi namespace. Untuk informasi lebih lanjut tentang cara mengkonfigurasi pemicu otomatis, lihat Opsi Profil yang Dipicu VPN Auto.
- Pemicu otomatis berbasis nama. Dengan selalu di VPN, Anda dapat mendefinisikan aturan sehingga permintaan nama domain spesifik memicu koneksi VPN. Perangkat Windows mendukung pemicu berbasis nama untuk mesin yang bergabung dengan domain dan nondomain (sebelumnya, hanya mesin yang bergabung nondomain yang didukung).
- Deteksi jaringan tepercaya. Selalu di VPN termasuk fitur ini untuk memastikan bahwa konektivitas VPN tidak dipicu jika pengguna terhubung ke jaringan tepercaya dalam batas perusahaan. Anda dapat menggabungkan fitur ini dengan salah satu metode pemicu yang disebutkan sebelumnya untuk memberikan pengalaman pengguna “hanya terhubung” yang diperlukan “.
- Terowongan perangkat. Selalu di VPN memberi Anda kemampuan untuk membuat profil VPN khusus untuk perangkat atau mesin. Tidak seperti Terowongan Pengguna, yang hanya terhubung setelah pengguna masuk ke perangkat atau mesin, Terowongan perangkat memungkinkan VPN untuk membuat konektivitas sebelum masuk pengguna. Terowongan perangkat dan terowongan pengguna beroperasi secara independen dengan profil VPN mereka, dapat dihubungkan pada saat yang sama, dan dapat menggunakan metode otentikasi yang berbeda dan pengaturan konfigurasi VPN lainnya yang sesuai. Untuk informasi tentang cara mengkonfigurasi terowongan perangkat, termasuk informasi tentang cara menggunakan kelola untuk mendaftarkan alamat IP klien secara dinamis di DNS, lihat Konfigurasi Terowongan Perangkat VPN Selalu pada.
CATATAN TUNNEL Perangkat hanya dapat dikonfigurasi pada perangkat yang bergabung dengan domain yang menjalankan Windows 10 Enterprise atau pendidikan versi 1709 atau lebih baru. Tidak ada dukungan untuk kontrol pihak ketiga dari terowongan perangkat.
Fitur Jaringan
Selalu di VPN mendukung fitur jaringan berikut:
- Dukungan dual-stack untuk IPv4 dan IPv6. Selalu di VPN secara asli mendukung penggunaan IPv4 dan IPv6 dalam pendekatan dual-stack. Ia tidak memiliki ketergantungan khusus pada satu protokol di atas yang lain, yang memungkinkan kompatibilitas aplikasi IPv4/IPv6 maksimum yang dikombinasikan dengan dukungan untuk kebutuhan jaringan IPv6 di masa depan.
- Kebijakan perutean khusus aplikasi. Selain mendefinisikan kebijakan routing koneksi VPN global untuk pemisahan internet dan intranet, dimungkinkan untuk menambahkan kebijakan perutean untuk mengontrol penggunaan konfigurasi terowongan atau paksa terowongan berdasarkan aplikasi per aplikasi. Opsi ini memberi Anda lebih banyak kontrol granular atas aplikasi mana yang diizinkan untuk berinteraksi dengan sumber daya melalui terowongan VPN.
- Rute Pengecualian. Selalu di VPN mendukung kemampuan untuk menentukan rute eksklusi yang secara khusus mengontrol perilaku perutean untuk menentukan lalu lintas mana yang harus melintasi VPN saja dan tidak membahas antarmuka jaringan fisik.
Catatan Rute Pengecualian Bekerja untuk Lalu Lintas Dalam Subnet yang Sama dengan Klien seperti LinkLocal. Rute eksklusi hanya berfungsi dalam pengaturan terowongan split.
Catatan Hindari penggunaan sufiks global karena mengganggu resolusi nama pendek saat menggunakan tabel kebijakan resolusi nama.
Langkah selanjutnya
- Instal Remote Access sebagai server VPN
- Tutorial: Menyebarkan selalu di VPN
Apa itu VPN?
VPN, yang merupakan singkatan dari Virtual Private Network, membuat koneksi digital antara komputer Anda dan server jarak jauh yang dimiliki oleh penyedia VPN, membuat terowongan point-to-point yang mengenkripsi data pribadi Anda, menutupi alamat IP Anda, dan memungkinkan Anda menghindari blok situs web dan firewall di internet di internet di internet di internet di internet,. Ini memastikan bahwa pengalaman online Anda bersifat pribadi, terlindungi, dan lebih aman.
Dengan definisi itu, koneksi VPN adalah:
- Maya Karena tidak ada kabel fisik yang terlibat dalam proses koneksi.
- Pribadi Karena melalui koneksi ini, tidak ada orang lain yang dapat melihat data atau aktivitas penelusuran Anda.
- Jaringan Karena beberapa perangkat – komputer Anda dan server VPN – bekerja bersama untuk mempertahankan tautan yang ditetapkan.
Sekarang setelah Anda tahu arti di balik VPN, serta apa yang diperjuangkan VPN, mari kita jelajahi banyak manfaat dari VPN, dan mengapa mungkin menguntungkan untuk menggunakannya.

Mengapa saya harus menggunakan layanan VPN?
Bagi siapa pun yang mencari pengalaman online yang lebih aman, lebih bebas, dan lebih aman, manfaat menggunakan VPN sangat banyak. VPN melindungi penggunanya dengan mengenkripsi data mereka dan menutupi alamat IP mereka, meninggalkan riwayat penelusuran dan lokasi mereka tidak dapat dilacak. Anonimitas yang lebih besar ini memungkinkan privasi yang lebih besar, serta kebebasan yang lebih besar bagi mereka yang ingin mengakses konten yang diblokir atau terikat wilayah.
Berikut adalah beberapa alasan umum mengapa Anda dapat menggunakan VPN:
Amankan data Anda
Data sensitif seperti email kerja, informasi pembayaran, dan penandaan lokasi terus -menerus ditransmisikan secara online. Informasi ini dapat dilacak dan mudah dieksploitasi, terutama di jaringan publik, di mana siapa pun yang memiliki akses ke jaringan memiliki potensi akses data pribadi Anda. Koneksi VPN mengacak data Anda ke dalam kode dan menjadikannya tidak dapat dibaca oleh siapa pun tanpa kunci enkripsi. Itu menyembunyikan aktivitas penelusuran Anda sehingga tidak ada orang lain yang bisa melihatnya.
Bekerja dari rumah
Hari ini, pekerjaan jarak jauh lebih luas dari sebelumnya. Dengan VPN, pekerja jarak jauh dapat mengakses sumber daya perusahaan melalui koneksi pribadi dari mana saja, asalkan mereka bisa online. Ini memberi karyawan rasa fleksibilitas yang lebih besar, sementara juga memastikan bahwa data perusahaan tetap dilindungi dan aman, bahkan pada jaringan Wi-Fi publik.
Akses atau stream konten regional dari mana saja
Beberapa situs dan layanan membatasi konten media mereka berdasarkan lokasi geografis, yang berarti Anda mungkin tidak memiliki akses ke jenis konten tertentu. VPN menyamarkan, atau spoof, lokasi server lokal Anda sehingga tampak seolah -olah berbasis di tempat lain, seperti di negara lain.
Bypass Sensorship and Surveillance
Beberapa daerah mungkin tidak memiliki akses ke situs atau layanan tertentu karena pembatasan pemerintah, sensor, atau pengawasan. Spoofing lokasi memberi pengguna ini kemampuan untuk menghindari firewall, melihat situs web yang diblokir, dan bergerak secara online.
Mencegah ISP dan pelacakan pihak ketiga
Penyedia Layanan Internet (ISP) Log dan lacak riwayat penelusuran Anda melalui alamat IP unik perangkat Anda. Informasi ini berpotensi dijual kepada pengiklan pihak ketiga, diberikan kepada pemerintah, atau membuat rentan di wajah kompromi keamanan. Dengan merutekan ke server VPN jarak jauh alih -alih server ISP Anda, VPN menutupi alamat IP Anda, mencegah pelacakan ISP, dan menjaga data pribadi Anda tetap pribadi.
Jenis Koneksi VPN
Hari ini, Anda akan menemukan berbagai macam VPN untuk komputer dan seluler, baik premium maupun gratis, tersedia untuk penggunaan profesional dan pribadi. Berikut adalah beberapa tipe yang paling umum:
| Nama | Jenis | Metode koneksi | Gunakan kasing |
|---|---|---|---|
| Remote Access VPN (juga dikenal sebagai VPN klien-ke-situs) | Rumah | Hubungkan ke jaringan pribadi atau server pihak ketiga melalui SSL/TSL | Untuk pekerja jarak jauh yang membutuhkan akses ke file dan sumber daya perusahaan melalui koneksi pribadi, atau untuk pengguna yang ingin menelusuri internet publik melalui koneksi terenkripsi |
| VPN situs-ke-situs | Pribadi | Jaringan terhubung ke jaringan lain melalui LAN, WAN | Untuk organisasi besar yang perlu menghubungkan jaringan internal mereka di beberapa situs di berbagai lokasi, sambil mempertahankan koneksi yang aman |
| Aplikasi VPN | Mobile | Hubungkan ke jaringan pribadi melalui aplikasi VPN di perangkat seluler atau ponsel pintar | Untuk pengguna seluler yang ingin memanfaatkan manfaat VPN saat bepergian, atau saat mengalami koneksi internet yang tidak stabil |
Remote Access VPN (juga dikenal sebagai VPN klien-ke-situs)
Salah satu jenis VPN yang paling banyak digunakan untuk komputer, VPN akses jarak jauh, memberi pengguna di luar lokasi kemampuan untuk terhubung ke jaringan organisasi, atau server jarak jauh, dari perangkat pribadi mereka. Ini dapat dicapai dengan memasukkan kredensial otentikasi Anda melalui halaman login, yang kemudian memberi wewenang kepada Anda untuk membuat koneksi melalui browser web Anda.
Pengguna juga dapat terhubung ke VPN melalui klien desktop virtual atau aplikasi VPN, yang juga terhubung ke jaringan atau server setelah Anda memasukkan kredensial Anda. Seorang klien memberi penggunanya antarmuka yang mudah untuk bekerja, informasi konektivitas, dan kemampuan untuk beralih di antara berbagai fitur VPN.
VPN akses jarak jauh dapat digunakan untuk penggunaan profesional dan pribadi, itulah sebabnya ini adalah salah satu bentuk VPN yang paling umum. Ini memberi pekerja jarak jauh kemampuan untuk mengakses file dan sumber daya perusahaan tanpa harus berada di kantor, dan melindungi data pribadi perusahaan-perusahaan terlaris sehingga cenderung tetap pribadi. Adapun pengguna individu yang hanya ingin menelusuri internet publik dengan peningkatan otonomi dan anonimitas, VPN akses jarak jauh merupakan bagian integral untuk menghindari blok konten, firewall, dan pelacakan ISP.

VPN situs-ke-situs
Organisasi besar yang membutuhkan solusi khusus yang lebih kuat, dapat memilih VPN situs-ke-situs. VPN situs-ke-situs adalah jaringan internal pribadi yang terdiri dari beberapa jaringan dalam suatu organisasi, yang terhubung satu sama lain’S Local Area Networks (LAN) melalui internet publik. Pengaturan ini memungkinkan pengguna di dua jaringan terpisah, baik di dalam atau berdekatan dengan organisasi, untuk berbagi sumber daya satu sama lain sambil tetap membatasi akses penuh ke semua sumber daya mereka, memastikan bahwa komunikasi di dalam perusahaan tetap pribadi dan seaman mungkin. Karena skala dan kompleksitas VPN situs-ke-situs, jenis koneksi ini paling cocok untuk perusahaan tingkat perusahaan dengan departemen di berbagai lokasi.
Dalam VPN situs-ke-situs, ada dua jenis jaringan:
Intranet
VPN situs-ke-situs intranet menghubungkan beberapa situs dari organisasi yang sama bersama-sama dengan cara LAN. Ini berguna ketika banyak departemen di berbagai lokasi perlu berkolaborasi satu sama lain dalam jaringan pribadi tertutup. Melalui koneksi situs-ke-situs, departemen-departemen ini dapat bertukar sumber daya dengan aman dan efisien satu sama lain.
Ekstranet
VPN situs-ke-situs ekstranet menghubungkan beberapa situs dari berbagai organisasi bersama dengan cara LAN. Sebuah organisasi yang sering berkolaborasi dengan pemasok, mitra, atau vendor bisnis pihak ketiga mungkin memerlukan kemampuan untuk membentuk jaringan ini. Organisasi juga dapat menyesuaikan ruang lingkup akses antara setiap jaringan, sehingga hanya beberapa sumber daya yang dibagikan, sementara yang lain tetap pribadi.

VPN seluler
Sementara penyedia VPN lama biasanya melayani pengguna desktop, smartphone telah memacu peningkatan besar dalam pertumbuhan di antara VPN untuk ponsel-dan untuk alasan yang baik. Untuk pengguna ponsel cerdas yang mencari keamanan dan perlindungan yang lebih besar saat bepergian, VPN seluler adalah suatu keharusan.
VPN seluler tidak hanya memberikan manfaat dari VPN tradisional, tetapi mereka juga terus melindungi data ketika konektivitas internet berkedip atau tidak stabil, atau ketika beralih antara data seluler dan Wi-Fi. Selama aplikasi berjalan, koneksi VPN tetap aman, dan perangkat Anda tetap dilindungi. Karena fleksibilitasnya, VPN seluler sangat ideal untuk pengguna yang bepergian, atau untuk mereka yang tidak’t memiliki akses ke koneksi internet yang andal.

Bagaimana cara kerja VPN?
Jadi bagaimana VPN melindungi Anda? Mari kita lihat di bawah kap dan lihat bagaimana hal -hal bekerja.
| Nama Protokol | Enkripsi | Rute | Gunakan kasing |
|---|---|---|---|
| OpenVPN | Enkripsi AES 256-bit menggunakan OpenSSL | TCP dan UDP, SSL/TSL | Penggunaan keseluruhan terbaik |
| SSTP | Enkripsi AES 256-bit | TCP, SSL/TSL | Pilihan terbaik untuk Windows |
| IKEV2 / IPSEC | Enkripsi AES 256-bit | UDP | Pilihan terbaik untuk penelusuran seluler |
| L2TP / IPSEC | Enkripsi AES 256-bit | UDP | Opsi Terbaik untuk Pengaturan Dasar |
| PPTP | Enkripsi 128-bit | TCP | Tidak ada; usang |
| Wireguard | Enkripsi AES 256-bit | UDP | Pilihan terbaik untuk pengadopsi awal |
Ketika koneksi yang dicoba dilakukan ke server jarak jauh penyedia VPN, server mengotentikasi pengguna dan membuat terowongan terenkripsi untuk data mereka untuk dijalankan. Data yang corong melalui terowongan ini diacak ke dalam kode dan dianggap tidak terbaca oleh siapa pun yang tidak memiliki akses ke kunci enkripsi, dan karenanya tidak memiliki izin untuk membacanya. Setelah data ini mencapai server, server menggunakan kunci privatnya sendiri untuk mendekripsi data dan membuatnya dapat dibaca. Server mengirimkan data yang didekripsi, bersama dengan alamat IP baru, kembali ke situs Anda’mencoba untuk terhubung.
Bagaimana proses enkripsi ini terjadi – dan apakah itu sepenuhnya aman – tergantung pada jenis protokol, atau sistem instruksi, yang digunakan untuk membuat koneksi. Layanan VPN hanya dapat menjamin keamanan dan ketenangan pikiran saat didukung oleh protokol yang kuat. Itu adalah mesin yang membuat VPN tetap berjalan.
Anda akan menemukan berbagai macam protokol di antara penyedia VPN, masing -masing dengan metode perutean mereka sendiri, masing -masing dengan kasus penggunaannya sendiri. Berikut adalah beberapa opsi paling umum untuk diwaspadai:
OpenVPN
Salah satu protokol yang paling banyak digunakan di ruang tersebut, OpenVPN umumnya dianggap sebagai standar industri untuk keamanan, stabilitas, dan fleksibilitasnya. Ini fitur teknologi enkripsi 256-bit, menyediakan terowongan melalui SSL/TSL, dan menggunakan teknologi open-source, yang berarti siapa pun dapat melihat kode sumbernya dan mengatasi kerentanan potensial apa pun. Tingkat transparansi ini memastikan bahwa data Anda tidak akan pernah dijual atau diberikan kepada pengiklan pihak ketiga.
SSTP
SSTP, yang merupakan singkatan dari Secure Socket Tunneling Protocol, adalah protokol standar industri lainnya yang menampilkan enkripsi 256-bit dan sertifikasi SSL/TSL untuk otentikasi. Dia’S secara asli dibangun ke Windows OS dan didukung oleh Microsoft, yang menjadikannya pilihan terbaik untuk pengguna Windows.
IKEV2 / IPSEC
IKEV2, yang merupakan singkatan dari Internet Key Exchange Version 2, adalah protokol yang biasanya dipasangkan dengan IPSEC, keamanan protokol internet, untuk keamanan dan kecepatan yang optimal. IKEV2/IPSEC mempertahankan koneksi Anda di bawah kondisi internet yang tidak stabil, bahkan ketika beralih antara data seluler dan Wi-Fi. Dia’S protokol terbaik untuk digunakan untuk VPN seluler.
L2TP / IPSEC
L2TP, yang merupakan singkatan dari Layer 2 Tunneling Protocol, adalah protokol lain yang sering dipasangkan dengan IPSEC untuk keamanan tambahan. Seperti SSTP, ini secara asli dibangun di Windows OS, dan umumnya mudah diatur, meskipun banyak penyedia tidak lagi mendukung protokol ini karena sekarang ada opsi yang lebih baik yang tersedia.
PPTP
PPTP, yang merupakan singkatan dari Protokol Tunneling Point-to-Point, adalah pendahulu asli untuk L2TP, dan sejak itu telah menjadi usang. Beberapa VPN gratis mungkin masih menggunakan protokol ini, meskipun karena banyak kelemahan keamanan yang diketahui, itu tidak lagi dianggap sebagai opsi yang dapat diandalkan untuk koneksi yang aman.
Wireguard
Wireguard adalah protokol yang lebih baru dan sedang naik daun yang terus mendapatkan daya tarik di ruang VPN. Ini memuji basis kode yang lebih ramping, teknologi enkripsi yang lebih modern, dan kompatibilitas seluler yang lebih besar. Seperti OpenVPN, itu’S proyek open-source, yang berarti siapa pun dapat meninjau kode sumber, melaporkan bug, dan menjaga agar penyedia mereka bertanggung jawab.
Bagaimana VPN melindungi alamat IP Anda
Selain enkripsi, VPN juga menutupi alamat IP Anda dari internet publik, pada gilirannya menutupi identitas Anda. Ketika pengguna berhasil menghubungkan komputer mereka ke server VPN, VPN tidak hanya mengamankan data mereka, tetapi juga memberi mereka alamat IP baru yang menyembunyikan alamat IP mereka yang sebenarnya. Ini mungkin datang dalam bentuk alamat IP bersama, yang mengelompokkan banyak pengguna ke dalam satu IP sehingga aktivitas dari setiap pengguna menjadi sulit untuk dilihat. Alamat IP baru ini juga dapat sesuai dengan alamat IP server VPN, yang berarti semakin banyak server yang ada di seluruh dunia, semakin banyak alamat IP yang harus Anda pilih. Bergantung pada kebutuhan Anda, ini dapat dikonfigurasi dalam pengaturan klien VPN Anda.
Saat VPN menyembunyikan alamat IP Anda, itu juga menipu, atau menyembunyikan, lokasi Anda juga. Ini berguna untuk melewati blok konten dan firewall, yang mengandalkan IP Anda untuk memulai pemblokiran. IP Masking juga terbukti efektif melawan Doxing, di mana identitas pribadi Anda diumumkan secara online, serta serangan DDOS, atau distribusi serangan layanan yang didistribusikan. Jika tidak ada yang tahu alamat IP Anda yang sebenarnya, maka tidak ada yang bisa meluncurkan serangan terhadap Anda.

Seberapa aman VPN?
Bahkan dengan protokol terkuat, VPN tidak menjamin keamanan berbalut besi. Untuk satu, itu tidak melindungi dari virus. Dan meskipun VPN dapat mencegah pengiklan menggunakan cookie Anda untuk menargetkan iklan, itu tidak mencegah cookie itu sendiri. Kelemahan keamanan, bug, dan kerentanan lainnya mungkin muncul, itulah sebabnya penting untuk menjaga perangkat lunak Anda tetap up to date. Penyedia yang kurang memiliki reputasi baik dapat mencatat aktivitas penelusuran Anda dan menggunakan data untuk menjual iklan Anda. Dan sementara penyedia terbaik menawarkan tingkat enkripsi dan masking IP tertinggi, ISP dan entitas pihak ketiga lainnya tumbuh lebih cepat setiap hari.
Terlepas dari tantangan kecil ini, pengalaman online Anda masih lebih aman dan lebih fleksibel dengan layanan VPN daripada tanpa. Jika Anda ingin membawa lapisan privasi online tambahan ke penjelajahan harian Anda, maka VPN diperlukan. Dengan kombinasi kemenangan enkripsi yang kuat ditambah masking IP, VPN bekerja untuk memenuhi kebutuhan perlindungan Anda.


Apa yang dilakukan VPN yang baik?
Sekarang Anda tahu keuntungan menggunakan VPN, serta berbagai jenis, protokol, dan kasus penggunaannya, mari kita jelajahi apa yang harus dicari dalam penyedia VPN. Ada banyak opsi di pasaran, tetapi Anda ingin memilih perusahaan terkemuka dengan keahlian yang jelas, rekam jejak yang terbukti, dan nilai -nilai yang dapat dipercaya. Berikut adalah beberapa fitur yang harus Anda cari di penyedia VPN yang baik:
Protokol yang kuat
Fitur terpenting dari setiap penyedia VPN adalah keamanan, jadi penting untuk memilih layanan yang menggunakan protokol standar industri dengan enkripsi 256-bit-jenis enkripsi yang sama yang digunakan oleh bank dan militer. Dalam lanskap saat ini, ini berarti menyadari keterbatasan protokol yang lebih tua seperti L2TP/IPSEC, sambil menghindari protokol usang seperti PPTP sama sekali. Sebaliknya, pilih layanan yang menggunakan OpenVPN, SSTP, IKEV2/IPSEC, atau Wireguard. Penyedia teratas mendukung banyak protokol dan harus memungkinkan Anda untuk beralih di antara mereka, tergantung pada kasus penggunaan.
Perlindungan Alamat IP
Anonimitas yang lebih besar adalah alasan penting untuk menggunakan VPN. Saat mencari penyedia, Anda ingin memilih satu yang memberi Anda opsi untuk mengubah alamat IP Anda. Alamat IP bersama grup beberapa pengguna bersama -sama di bawah satu IP, melindungi Anda dari dalam kerumunan, sementara switching server yang cepat dan mudah memungkinkan Anda untuk memilih lokasi Anda dari mana pun server penyedia Anda berada.
Berbagai server di banyak lokasi
Saat menggunakan VPN, Anda mungkin melihat perlambatan kinerja jika penyedia Anda hanya menjalankan sejumlah server tertentu dalam sejumlah lokasi tertentu. Dengan menggunakan layanan yang terdiri dari banyak server yang terletak di dekat dan jauh, termasuk yang lebih dekat dengan Anda, data Anda menempuh jarak yang lebih pendek, meningkatkan kecepatan. Semakin banyak server yang ada di seluruh dunia, semakin menyebar pengguna, semakin cepat kinerja. Dan jika Anda ingin beralih ke alamat IP dari wilayah tertentu, Anda ingin melihat bahwa penyedia Anda memiliki server di sana yang mendukung protokol yang Anda pilih.
Kebijakan Zero-Log
Anda mungkin disembunyikan dari pihak ketiga, tetapi secara teori, penyedia VPN memiliki kekuatan untuk berpotensi melihat semua yang Anda lakukan di bawah perlindungannya. Karena itu, penting untuk pergi dengan perusahaan yang mempraktikkan transparansi di sekitar kebijakan logging mereka. Penyedia VPN zero-log, atau tanpa log menyimpan catatan alamat email Anda, informasi pembayaran, dan server VPN, tetapi tidak boleh mencatat atau menyimpan data apa pun yang dikirim saat Anda terhubung dengan aman. Ini termasuk log penggunaan, log koneksi, data sesi, atau bahkan alamat IP Anda.
Membunuh beralih
Jika koneksi VPN aman Anda terputus, komputer Anda kembali ke alamat IP Anda yang sebenarnya, pada gilirannya kompromi identitas Anda. A Kill Switch mencegah hal ini terjadi dengan memotong koneksi internet Anda segera setelah koneksi VPN Anda terganggu.
Kompatibilitas seluler
Aktivitas seluler menjadi berisiko saat itu terjadi di jaringan Wi-Fi tanpa jaminan. Jika Anda mencari pengalaman seluler yang lebih aman, maka mungkin berguna untuk mencari penyedia yang menawarkan dukungan untuk VPN seluler, terutama kemampuan untuk beralih ke protokol IKEV2/IPSEC saat berkeliaran. Ini memastikan bahwa koneksi Anda aman, bahkan saat Anda pindah dari Wi-Fi publik ke data seluler.
Opsi untuk otentikasi
Saat komputer mencoba untuk terhubung ke server VPN, VPN harus terlebih dahulu mengotentikasi pengguna sebelum koneksi berhasil. Ini biasanya berarti memasukkan kredensial Anda melalui halaman login atau klien desktop, meskipun sebaiknya mempertimbangkan opsi tambahan untuk otentikasi. Otentikasi multi-faktor, misalnya, mengharuskan Anda mengesahkan login Anda dengan perangkat seluler Anda melalui aplikasi. Anda mungkin juga ingin menggunakan kunci keamanan fisik, yang Anda pasang ke port USB Anda, untuk lebih banyak keamanan.
Dukungan pelanggan
Seperti perusahaan perangkat lunak lainnya, penyedia VPN harus memiliki tim pendukung yang dapat Anda hubungi untuk setiap masalah yang mungkin muncul. Tim pendukung ini harus berpengetahuan, bermanfaat, dan mudah dihubungi.
Harga Premium
Secara umum, yang terbaik adalah menghindari VPN gratis sama sekali. Dengan memilih penyedia berbayar, Anda memilih perusahaan yang nyata dan kredibel, didukung oleh teknologi dan infrastruktur berkualitas. Penyedia berbayar juga lebih kecil kemungkinannya untuk mencatat aktivitas Anda dan menjual informasi itu kepada pengiklan. VPN premium mungkin memerlukan biaya bulanan, tetapi nilai keselamatan, keamanan, dan ketenangan pikiran sepadan dengan biayanya.
Bagaimana VPN membantu pencurian identitas?
Pencurian identitas adalah masalah yang terus berkembang yang terus bergeser dan berkembang dengan cara yang halus dan mengejutkan. Saat peretas mencuri data pribadi Anda untuk tujuan membebankan kartu kredit Anda, mengakses rekening bank Anda, mengambil sewa, atau menggunakan asuransi Anda untuk keuntungan mereka – semua bentuk penipuan. Dengan meningkatnya frekuensi pelanggaran data perusahaan, di mana informasi pengguna dicuri dari database, masalah pencurian identitas tampaknya hanya tumbuh lebih besar. Dan sekarang hampir setiap kafe, bisnis, atau bandara menawarkan Wi-Fi publik untuk kebutuhan kerja, perbankan, dan belanja pelanggan mereka, identitas kami tampaknya lebih rentan dari sebelumnya.
Meskipun tidak mungkin untuk mencegah pelanggaran data terjadi, dimungkinkan untuk melindungi dari pencurian identitas online dengan menggunakan VPN. Melalui Tunneling, VPN mengenkripsi data Anda sehingga tidak ada orang lain, termasuk penipu, dapat melihatnya, sehingga mengamankan informasi Anda bahkan saat Anda menggunakan jaringan tanpa jaminan. VPN juga menutupi alamat IP Anda sehingga identitas dan lokasi online Anda tetap tidak dapat dilacak, sehingga sulit bagi cyberthevieves untuk menjabarkan Anda. Karena alamat IP Anda disembunyikan, Anda terlindungi dari serangan cyber.
Pertanyaan yang sering diajukan
- Apa itu VPN dan mengapa saya membutuhkannya?
VPN, yang merupakan singkatan dari Virtual Private Network, melindungi penggunanya dengan mengenkripsi data mereka dan menutupi alamat IP mereka. Ini menyembunyikan aktivitas penelusuran, identitas, dan lokasi mereka, memungkinkan privasi dan otonomi yang lebih besar. Siapa pun yang mencari pengalaman online yang lebih aman, lebih bebas, dan lebih aman dapat memperoleh manfaat dari VPN. Pelajari lebih lanjut tentang manfaat VPN
Penyedia VPN yang memiliki reputasi baik harus menawarkan tingkat enkripsi tertinggi, perlindungan alamat IP, penutupan lokasi, dan opsi privasi yang gagal. Bergantung pada fitur yang ditawarkan, Anda mungkin menggunakan VPN untuk bekerja dari jarak jauh, aman data sensitif, akses konten regional, blok konten bypass, atau mencegah pelacakan pihak ketiga. Temukan banyak fitur VPN
Koneksi VPN adalah koneksi digital yang dibuat antara komputer Anda dan server jarak jauh yang dimiliki oleh penyedia VPN. Saat koneksi berhasil, itu membuat terowongan terenkripsi yang melaluinya semua data Anda berjalan. Data ini diacak ke dalam kode sehingga tidak ada orang lain yang bisa melihatnya, memastikan bahwa aktivitas penelusuran Anda tetap pribadi dan terlindungi. Lihat lebih banyak definisi VPN
Sementara VPN tidak melindungi dari cookie, mereka melindungi dari pelacakan ISP, atau pelacakan penyedia layanan internet, serta pengiklan pihak ketiga dan penjahat cyber. Ini dilakukan dengan merutekan koneksi Anda ke server VPN jarak jauh, yang menutupi alamat IP Anda dan menyembunyikan lokasi Anda. Dengan informasi ini tersembunyi, identitas Anda tetap pribadi. Pelajari lebih lanjut tentang perlindungan VPN
Aplikasi VPN adalah aplikasi perangkat lunak yang memungkinkan Anda membuat koneksi ke server VPN jarak jauh setelah Anda memasukkan kredensial login Anda. Ini mungkin datang dalam bentuk klien virtual untuk desktop, atau sebagai aplikasi seluler. Selama klien atau aplikasi berjalan, perangkat Anda akan tetap dilindungi melalui VPN. Ini sangat berguna untuk pengguna ponsel cerdas yang mencari keamanan dan perlindungan saat bepergian. Jelajahi jenis VPN tambahan
Mulailah dengan akun gratis Azure
Nikmati layanan populer gratis selama 12 bulan, lebih dari 25 layanan selalu gratis, dan kredit $ 200 untuk digunakan dalam 30 hari pertama Anda.