


Apakah Microsoft Surface membutuhkan antivirus?
Apakah Microsoft Surface membutuhkan antivirus?
Optimalisasi yang paling umum (dan seringkali paling penting) untuk antivirus adalah definisi pengecualian antivirus yang tepat untuk semua komponen. Sementara beberapa vendor dapat secara otomatis mendeteksi komponen Citrix dan menerapkan pengecualian, untuk sebagian besar lingkungan, ini adalah tugas manual yang perlu dikonfigurasi untuk antivirus di konsol manajemen.
Ringkasan
Artikel ini memberikan pedoman untuk mengkonfigurasi perangkat lunak antivirus di Citrix Daas dan Citrix Virtual Apps dan Desktops Environments. Ini mencakup penyediaan agen dan disimpan, pembaruan tanda tangan, pengecualian yang disarankan, dan optimisasi kinerja. Menerapkan rekomendasi ini memerlukan konsultasi dengan vendor antivirus dan tim keamanan Anda.
Penting untuk dicatat bahwa pengecualian dan optimasi antivirus dapat meningkatkan permukaan serangan suatu sistem, mengeksposnya pada ancaman keamanan potensial. Oleh karena itu, pengujian yang ketat dalam lingkungan laboratorium dan keterlibatan tim antivirus dan keamanan direkomendasikan sebelum menerapkan konfigurasi ini dalam penyebaran produksi.
Poin -Poin Kunci:
- Tentukan pengecualian antivirus dengan benar untuk semua komponen.
- Perangkat lunak agen perlu mendaftar dengan situs pusat untuk manajemen dan pelaporan.
- Identifikasi bagaimana setiap agen dapat diidentifikasi secara unik untuk mencegah pendaftaran yang bertentangan.
- Di lingkungan yang tidak persisten, gunakan skrip startup untuk mengembalikan data identifikasi mesin.
- Pahami bagaimana de-provisioning mesin berperilaku dan jika pembersihan manual atau otomatis.
- Pastikan pembaruan tanda tangan yang tepat waktu dan konsisten untuk keamanan titik akhir.
- Meminimalkan jendela peluang untuk malware dengan memahami di mana tanda tangan disimpan.
- Pertimbangkan untuk melampirkan penyimpanan persisten ke mesin yang tidak ada untuk pembaruan yang efisien.
- Kembangkan strategi untuk memperbarui gambar master dengan tanda tangan terbaru.
- Jelajahi mesin pemindaian terpusat sebagai pendekatan untuk mengelola pembaruan tanda tangan.
- Perangkat lunak antivirus yang dikonfigurasi secara tidak benar dapat berdampak negatif pada skalabilitas dan pengalaman pengguna.
Pertanyaan:
1. Bagaimana Anda dapat mengoptimalkan perangkat lunak antivirus untuk lingkungan Citrix?
Di lingkungan Citrix, perangkat lunak antivirus dapat dioptimalkan dengan mendefinisikan pengecualian antivirus yang tepat untuk semua komponen. Ini bisa menjadi tugas manual di sebagian besar lingkungan dan perlu dikonfigurasi di konsol manajemen antivirus.
2. Bagaimana seharusnya pendaftaran agen ditangani di lingkungan tervirtualisasi?
Perangkat lunak agen yang diinstal pada mesin virtual perlu mendaftar dengan situs pusat untuk manajemen dan pelaporan. Untuk mencegah pendaftaran yang bertentangan, setiap mesin harus menghasilkan pengidentifikasi yang unik. Di lingkungan yang tidak ada, skrip startup dapat digunakan untuk secara otomatis mengembalikan data identifikasi mesin.
3. Apa saja pertimbangan utama untuk pembaruan tanda tangan di mesin yang tidak ada?
Untuk mesin non-persisten, penting untuk memahami bagaimana tanda tangan diperbarui dan disimpan. Pertimbangkan untuk melampirkan penyimpanan yang persisten ke mesin yang tidak ada untuk mempertahankan cache pembaruan antara reset dan pembaruan gambar. Perbarui gambar master secara teratur dengan tanda tangan terbaru, terutama untuk pembaruan tambahan.
4. Apa manfaat dari pembaruan tanda tangan yang memusatkan di lingkungan tervirtualisasi?
Penyentuh pembaruan tanda tangan tidak hanya meminimalkan dampak kinerja perangkat lunak antivirus tetapi juga merampingkan proses pembaruan. Ini menggantikan sifat tanda tangan yang terdesentralisasi dengan mesin pemindaian terpusat, mengurangi kebutuhan untuk pembaruan mesin individual.
5. Bagaimana perangkat lunak antivirus yang dapat dikonfigurasi secara tidak benar mempengaruhi skalabilitas dan pengalaman pengguna?
Perangkat lunak antivirus yang dikonfigurasi secara tidak tepat dapat berdampak negatif pada skalabilitas dan pengalaman pengguna secara keseluruhan. Penting untuk memastikan konfigurasi dan optimasi kinerja yang tepat untuk meminimalkan kelemahan ini.
6. Adalah pengecualian antivirus dan optimasi yang direkomendasikan tanpa pengujian menyeluruh?
Tidak, Citrix merekomendasikan pengujian yang ketat di lingkungan laboratorium sebelum menerapkan pengecualian dan optimisasi antivirus dalam penyebaran produksi. Juga disarankan untuk melibatkan antivirus dan tim keamanan untuk meninjau konfigurasi ini.
7. Apa pertukaran antara keamanan dan kinerja saat mengonfigurasi pengecualian antivirus?
Pertukaran antara keamanan dan kinerja saat mengkonfigurasi pengecualian antivirus tergantung pada lingkungan tertentu dan rekomendasi vendor. Penting untuk menemukan keseimbangan yang meminimalkan ancaman keamanan sambil mempertahankan kinerja sistem yang optimal.
8. Bagaimana langkah pendaftaran agen dapat dimasukkan dalam instruksi penyegelan gambar?
Langkah Pendaftaran Agen untuk Lingkungan dengan Manajemen Gambar Tunggal dapat dimasukkan dalam Instruksi Penyegelan Gambar sebagai skrip yang sepenuhnya otomatis. Ini memastikan bahwa setiap mesin yang disediakan terdaftar dan dapat diidentifikasi secara unik.
9. Seberapa sering gambar master harus diperbarui dengan tanda tangan terbaru?
Gambar master harus diperbarui secara berkala dengan tanda tangan terbaru, terutama untuk pembaruan tambahan. Ini membantu meminimalkan jumlah lalu lintas yang diperlukan untuk memperbarui setiap mesin virtual.
10. Apa pentingnya pembaruan tanda tangan yang konsisten untuk keamanan titik akhir?
Pembaruan tanda tangan yang konsisten sangat penting untuk menjaga keamanan titik akhir yang efektif. Mereka memastikan bahwa perangkat lunak antivirus dapat mendeteksi dan melindungi terhadap ancaman malware terbaru, menjaga sistem dan data tetap aman.
11. Mengapa penting untuk melibatkan vendor keamanan dalam memahami proses pendaftaran/tidak mendaftar agen mereka?
Dengan melibatkan vendor keamanan dalam memahami proses pendaftaran/tidak mendaftar dari agen mereka, organisasi dapat memastikan kompatibilitas dengan lingkungan spesifik mereka. Ini membantu menghindari konflik dan memastikan operasi yang lancar.
12. Tantangan apa yang dapat muncul di lingkungan yang dinamis dengan penyediaan dan pencabutan agen?
Di lingkungan yang dinamis, tantangan dapat timbul dengan penyediaan dan penyediaan agen. Penting untuk memahami bagaimana pencabutan mesin berperilaku, apakah itu memerlukan pembersihan manual atau jika dapat diotomatisasi. Integrasi dengan hypervisor atau pengontrol pengiriman dapat menawarkan kreasi otomatis atau penghapusan mesin.
13. Tindakan pencegahan apa yang harus diambil saat memperbarui tanda tangan di lingkungan non-persisten?
Saat memperbarui tanda tangan di lingkungan non-persisten, organisasi harus meminimalkan jendela peluang untuk infeksi malware. Ini dapat dilakukan dengan memahami di mana tanda tangan disimpan dan melampirkan penyimpanan yang persisten ke mesin yang tidak ada. Ini memastikan cache pembaruan tetap utuh antara reset dan pembaruan gambar.
14. Bagaimana Pembaruan Tanda Tangan Dikelola Secara Efisien di Lingkungan Tervirtualisasi Dengan Banyak Mesin?
Manajemen yang efisien dari pembaruan tanda tangan di lingkungan tervirtualisasi dengan banyak mesin dapat dicapai dengan memusatkan mesin pemindaian. Ini menyederhanakan proses pembaruan dan mengurangi dampak kinerja pada masing -masing mesin.
15. Dampak apa yang dapat dikonfigurasi secara tidak benar perangkat lunak antivirus terhadap pengalaman pengguna?
Perangkat lunak antivirus yang dikonfigurasi secara tidak benar dapat berdampak negatif terhadap pengalaman pengguna, yang mengarah ke masalah kinerja dan mengalami pengalaman pengguna yang terdegradasi. Penting untuk mengonfigurasi perangkat lunak antivirus dengan benar untuk meminimalkan dampak tersebut dan memastikan pengalaman pengguna yang lancar.
Apakah Microsoft Surface membutuhkan antivirus?
Optimalisasi yang paling umum (dan seringkali paling penting) untuk antivirus adalah definisi pengecualian antivirus yang tepat untuk semua komponen. Sementara beberapa vendor dapat secara otomatis mendeteksi komponen Citrix dan menerapkan pengecualian, untuk sebagian besar lingkungan, ini adalah tugas manual yang perlu dikonfigurasi untuk antivirus di konsol manajemen.
Kertas Teknologi: Keamanan Endpoint, Antivirus, dan Praktik Terbaik Antimalware
Artikel ini memberikan pedoman untuk mengkonfigurasi perangkat lunak antivirus di Citrix Daas dan Citrix Virtual Apps dan Desktops Environments. Ini juga mencakup sumber daya untuk mengkonfigurasi perangkat lunak antivirus pada teknologi dan fitur Citrix lainnya (misalnya, konektor cloud, layanan penyediaan, dan sebagainya). Konfigurasi antivirus yang salah adalah salah satu masalah paling umum yang dilihat Citrix Consulting di lapangan. Ini dapat mengakibatkan berbagai masalah, mulai dari masalah kinerja atau pengalaman pengguna yang terdegradasi hingga batas waktu dan kegagalan berbagai komponen.
Dalam makalah teknologi ini, kami membahas beberapa topik utama yang relevan dengan penyebaran antivirus yang optimal di lingkungan tervirtualisasi: penyediaan agen dan pencabutan, pembaruan tanda tangan, daftar pengecualian yang disarankan dan optimisasi kinerja yang disarankan. Implementasi yang berhasil dari rekomendasi ini tergantung pada vendor antivirus Anda dan tim keamanan Anda. Konsultasikan dengan mereka untuk mendapatkan rekomendasi yang lebih spesifik.
Peringatan! Artikel ini berisi pengecualian antivirus. Penting untuk dipahami bahwa pengecualian antivirus dan optimasi meningkatkan permukaan serangan suatu sistem dan mungkin mengekspos komputer ke berbagai ancaman keamanan. Namun, pedoman berikut biasanya mewakili pertukaran terbaik antara keamanan dan kinerja. Citrix tidak merekomendasikan menerapkan salah satu dari pengecualian atau optimasi ini sampai pengujian yang ketat telah dilakukan di lingkungan lab untuk secara menyeluruh memahami pengorbanan antara keamanan dan kinerja. Citrix juga merekomendasikan agar organisasi melibatkan antivirus dan tim keamanan mereka untuk meninjau pedoman berikut sebelum melanjutkan dengan segala jenis penyebaran produksi.
Pendaftaran Agen
Perangkat lunak agen yang diinstal pada setiap mesin virtual yang disediakan biasanya perlu mendaftar dengan situs pusat untuk manajemen, pelaporan status dan kegiatan lainnya. Agar pendaftaran berhasil, setiap agen harus dapat diidentifikasi secara unik.
Dengan mesin yang disediakan dari satu gambar menggunakan teknologi seperti Provisioning Services (PVS) atau Layanan Pembuatan Mesin (MCS), penting untuk memahami bagaimana masing -masing agen diidentifikasi – dan jika ada instruksi yang diperlukan untuk lingkungan tervirtualisasi. Beberapa vendor menggunakan informasi dinamis seperti alamat Mac atau nama komputer untuk identifikasi mesin. Yang lain menggunakan pendekatan yang lebih tradisional dari string acak yang dihasilkan selama instalasi. Untuk mencegah pendaftaran yang bertentangan, setiap mesin perlu menghasilkan pengidentifikasi yang unik. Pendaftaran di lingkungan non-persisten sering dilakukan dengan menggunakan skrip startup yang secara otomatis mengembalikan data identifikasi mesin dari lokasi yang persisten.
Dalam lingkungan yang lebih dinamis, penting juga untuk memahami bagaimana de-provisioning mesin berperilaku, jika pembersihan adalah operasi manual, atau jika dilakukan secara otomatis. Beberapa vendor menawarkan integrasi dengan hypervisor atau bahkan pengontrol pengiriman di mana mesin dapat secara otomatis dibuat atau dihapus saat mereka disediakan.
Rekomendasi: Tanyakan kepada vendor keamanan Anda bagaimana pendaftaran/tidak mendaftar agen mereka diterapkan. Jika pendaftaran membutuhkan lebih banyak langkah untuk lingkungan dengan manajemen gambar tunggal, sertakan langkah-langkah ini dalam instruksi penyegelan gambar Anda, lebih disukai sebagai skrip otomatis yang sepenuhnya otomatis.
Pembaruan tanda tangan
Tanda tangan yang tepat waktu, secara konsisten diperbarui adalah salah satu aspek terpenting dari solusi keamanan titik akhir. Sebagian besar vendor menggunakan tanda tangan yang di -cache secara lokal, secara bertahap diperbarui yang disimpan di masing -masing perangkat yang dilindungi.
Dengan mesin non-persisten, penting untuk memahami bagaimana tanda tangan diperbarui dan di mana mereka disimpan. Ini memungkinkan Anda untuk memahami dan meminimalkan jendela peluang bagi malware untuk menginfeksi mesin.
Terutama dalam situasi di mana pembaruan tidak bertahap dan dapat mencapai ukuran yang signifikan, Anda dapat mempertimbangkan penyebaran di mana penyimpanan persisten dilampirkan pada masing-masing mesin yang tidak ada untuk menjaga pembaruan cache tetap utuh antara reset dan pembaruan gambar. Menggunakan pendekatan ini, jendela peluang dan dampak kinerja dari pembaruan definisi diminimalkan.
Selain pembaruan tanda tangan untuk masing -masing mesin yang disediakan, penting juga untuk mendefinisikan strategi untuk memperbarui gambar master. Mengotomatiskan proses ini disarankan, jadi memperbarui gambar master secara teratur dengan tanda tangan terbaru. Ini sangat penting untuk pembaruan tambahan di mana Anda meminimalkan jumlah lalu lintas yang diperlukan untuk setiap mesin virtual.
Pendekatan lain untuk mengelola pembaruan tanda tangan di lingkungan tervirtualisasi adalah untuk sepenuhnya menggantikan sifat tanda tangan terdesentralisasi dengan mesin pemindaian terpusat. Meskipun ini terutama dilakukan untuk meminimalkan dampak kinerja antivirus, ia juga memiliki manfaat sampingan dari pembaruan tanda tangan yang memusatkan.
Rekomendasi: Tanyakan kepada vendor keamanan Anda bagaimana tanda tangan diperbarui dalam antivirus Anda. Berapa ukuran dan frekuensi yang diharapkan, dan merupakan pembaruan secara bertahap? Apakah ada rekomendasi untuk lingkungan yang tidak ada?
Optimalisasi Kinerja
Antivirus, terutama jika dikonfigurasi secara tidak benar, dapat berdampak negatif pada skalabilitas dan pengalaman pengguna secara keseluruhan. Oleh karena itu, penting untuk memahami dampak kinerja untuk menentukan apa yang menyebabkannya dan bagaimana hal itu dapat diminimalkan.
Strategi dan pendekatan optimasi kinerja yang tersedia berbeda untuk berbagai vendor dan implementasi antivirus. Salah satu pendekatan yang paling umum dan efektif adalah untuk memberikan kemampuan pemindaian antivirus yang tidak terentralisasi. Daripada setiap mesin bertanggung jawab untuk memindai sampel (seringkali identik), pemindaian terpusat dan dilakukan hanya sekali. Pendekatan ini dioptimalkan untuk lingkungan tervirtualisasi; Namun, pastikan Anda memahami dampaknya terhadap ketersediaan tinggi.
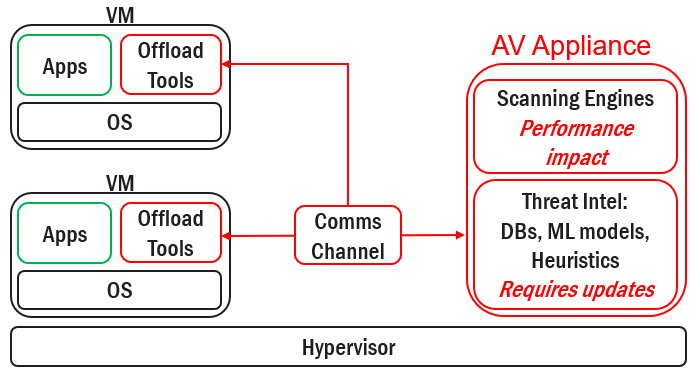
Mematikan pemindaian ke alat khusus bisa sangat efektif di lingkungan tervirtualisasi
Pendekatan lain didasarkan pada pra-pemindaian bagian-bagian baca saja disk, dilakukan pada gambar master sebelum penyediaan. Penting untuk memahami bagaimana hal ini mempengaruhi jendela peluang (misalnya, bagaimana jika disk sudah berisi file yang terinfeksi tetapi tanda tangan tidak tersedia selama fase pra-pemindaian?). Optimalisasi ini sering dikombinasikan dengan pemindaian untuk acara-acara khusus, karena semua bacaan akan berasal dari porsi disk yang telah dipindai atau dari cache tulis khusus sesi/disk diferensial yang sudah dipindai selama operasi penulisan. Seringkali, kompromi yang baik adalah menggabungkan pemindaian real-time (dioptimalkan) dengan pemindaian terjadwal (pemindaian penuh sistem).
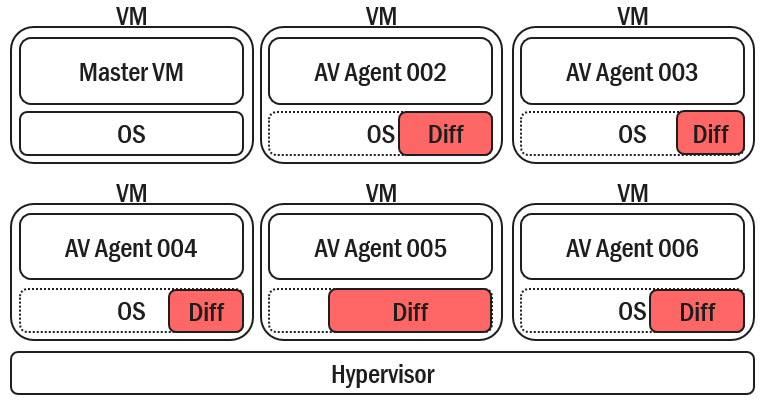
Optimalisasi pemindaian yang paling umum adalah fokus hanya pada perbedaan antara mesin virtual
Rekomendasi: Optimalisasi kinerja dapat sangat meningkatkan pengalaman pengguna. Namun mereka juga dapat dianggap sebagai risiko keamanan. Oleh karena itu, konsultasi dengan vendor Anda dan tim keamanan Anda direkomendasikan. Sebagian besar vendor antivirus dengan solusi untuk lingkungan tervirtualisasi menawarkan mesin pemindaian yang dioptimalkan.
Pengecualian antivirus
Optimalisasi yang paling umum (dan seringkali paling penting) untuk antivirus adalah definisi pengecualian antivirus yang tepat untuk semua komponen. Sementara beberapa vendor dapat secara otomatis mendeteksi komponen Citrix dan menerapkan pengecualian, untuk sebagian besar lingkungan, ini adalah tugas manual yang perlu dikonfigurasi untuk antivirus di konsol manajemen.
Pengecualian biasanya direkomendasikan untuk pemindaian waktu nyata. Namun Citrix merekomendasikan pemindaian file dan folder yang dikecualikan secara teratur menggunakan pemindaian terjadwal. Untuk mengurangi potensi dampak kinerja, disarankan untuk melakukan pemindaian yang dijadwalkan selama jam non-bisnis atau di luar puncak.
Integritas file dan folder yang dikecualikan harus selalu dipertahankan. Organisasi dapat mempertimbangkan untuk menggunakan pemantauan integritas file komersial atau solusi pencegahan intrusi host untuk melindungi integritas file dan folder yang telah dikecualikan dari pemindaian real-time atau on-access. File basis data dan log dikecualikan dalam jenis pemantauan integritas data ini karena file -file ini diharapkan berubah. Jika seluruh folder harus dikecualikan dari pemindaian real-time atau on-access, Citrix merekomendasikan dengan cermat memantau pembuatan file baru di folder yang dikecualikan.
Hanya memindai drive lokal – atau menonaktifkan pemindaian jaringan. Asumsinya adalah bahwa semua lokasi jarak jauh yang mungkin termasuk server file yang meng -host profil pengguna dan folder yang dialihkan sedang dipantau oleh antivirus dan solusi integritas data. Jika tidak, disarankan agar saham jaringan yang diakses oleh semua mesin yang disediakan dikecualikan. Contohnya termasuk saham hosting folder yang dialihkan atau profil pengguna.
Pertimbangan penting lainnya adalah pengecualian proses. Ketika pengecualian proses direkomendasikan, tujuannya adalah untuk mencegah pemindaian kegiatan apa pun yang dilakukan oleh proses tersebut daripada mencegah pemindaian file EXE. Dalam beberapa solusi keamanan ini disebut sebagai mendefinisikan proses tepercaya.
Rekomendasi: Tinjau rekomendasi ini dengan vendor dan tim keamanan Anda.
- Tinjau semua file, folder, dan proses untuk dikecualikan dan konfirmasi mereka ada sebelum Anda membuat kebijakan pengecualian.
- Menerapkan beberapa kebijakan eksklusi untuk komponen yang berbeda alih -alih membuat satu kebijakan besar untuk semuanya.
- Untuk meminimalkan jendela peluang, terapkan kombinasi waktu nyata dan pemindaian yang dijadwalkan.
Aplikasi dan desktop virtual
Pengontrol pengiriman
- %Systemroot%\ ServiceProfiles \ Networkservice \ Hadatabasename.mdf
- %SystemRoot%\ ServiceProfiles \ NetworkService \ haImportDatabasename.mdf
- %Systemroot%\ ServiceProfiles \ NetworkService \ Hadatabasename_log.ldf
- %Systemroot%\ ServiceProfiles \ NetworkService \ haimportDatabasename_log.ldf
- %ProgramData%\ Citrix \ Broker \ Cache
- %ProgramFiles%\ Citrix \ Broker \ Service \ Brokerservice.exe
- %ProgramFiles%\ Microsoft SQL Server \ 150 \ localdb \ binn \ sqlservr.exe
Apakah Microsoft Surface membutuhkan antivirus?
Reddit dan mitranya menggunakan cookie dan teknologi serupa untuk memberi Anda pengalaman yang lebih baik.
Dengan menerima semua cookie, Anda menyetujui penggunaan cookie kami untuk mengirimkan dan memelihara layanan dan situs kami, meningkatkan kualitas reddit, mempersonalisasi konten dan iklan reddit, dan mengukur efektivitas iklan.
Dengan menolak cookie yang tidak penting, Reddit masih dapat menggunakan cookie tertentu untuk memastikan fungsionalitas yang tepat dari platform kami.
Untuk informasi lebih lanjut, silakan lihat pemberitahuan cookie kami dan kebijakan privasi kami .
Antivirus untuk Microsoft Surface Pro dengan prosesor ARM
Saya memiliki pertanyaan apakah Microsoft Surface Pro dan Microsoft Surface menjalankan Windows 10 dengan prosesor ARM. Apakah ada antivirus yang mendukung arsitektur ini tanpa emulasi?
A: Jawabannya tidak benar -benar pada 10/27/2021. Windows Defender akan menjadi taruhan terbaik Anda saat ini.
Daftar antivirus yang tidak didukung:
-ESET (hanya emulasi?)
-Kaspersky (hanya emulasi?)
-Tren mikro (hanya emulasi?)
-Norton
-Webroot
-Emsisoft
-Avira
-Avast
-Malwarebytes Cloud
-Rata -rata
-Sophos
-McAfee
-Bitdefender
Belum lagi bahwa Google ada di belakang dalam memastikan aplikasinya kompatibel dengan gelombang baru prosesor lengan. Google Drive tidak’T bekerja di permukaan atau saat ini melalui desktop. Anda’ll harus menggunakan GI web untuk mengakses file cloud Anda.
Laptop Microsoft Surface GO 2 Ulasan: Notebook yang lebih murah, lebih cepat, lebih ringkas


Microsoft’Upaya kedua pada laptop permukaan berbiaya lebih rendah lebih cepat, lebih tenang dan lebih murah dari pendahulunya, sambil menjaga semua fitur baiknya.
Laptop permukaan GO 2 dimulai dari £ 529 ($ 599/A $ 1.099) dan biaya £ 20- £ 170 kurang dari iterasi pertama tergantung pada versi. Model awal telah ditingkatkan dengan komponen modern yang membuatnya jauh lebih menggoda, meskipun masih harga menengah daripada laptop anggaran yang benar-benar.
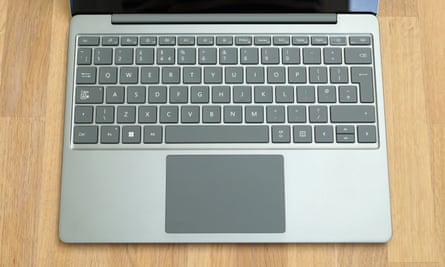
Bit bagus dari aslinya telah dipertahankan. Ini memiliki keyboard berukuran besar dan hampir penuh dan trackpad yang besar. 12.LCD LCD LCD ada di sisi yang lebih kecil tetapi masih sangat bermanfaat untuk bekerja berkat rasio 3: 2 yang lebih tinggi dibandingkan dengan buku catatan layar lebar.
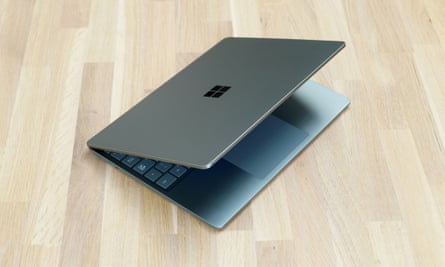
Layar memiliki warna dan kontras yang bagus tetapi tidak terlalu cerah dan terasa lebih tidak renyah daripada rival resolusi lebih tinggi, termasuk Microsoft’S mesin lain. Mengganggu, keyboard tidak tertatih -tatih. Sensor sidik jari di tombol daya bagus, meskipun tidak termasuk dalam model termurah.
Di atas layar adalah webcam 720p yang lebih baik, yang bersama dengan mic yang sangat baik memungkinkan panggilan video yang renyah. Speakernya keras dan bagus untuk menonton video cepat tetapi menang’t ganti bahkan speaker murah untuk musik.
Spesifikasi
- Layar: 12.4in LCD 1536 x 1024 (148 ppi)
- Prosesor: Quad-Core Intel Core I5-1135G7 (Generasi ke-11)
- RAM: 4 atau 8GB
- Penyimpanan: 128GB atau 256GB SSD
- Grafik: Intel Iris XE
- Sistem operasi:Windows 11 Home
- Kamera: 720p menghadap ke depan
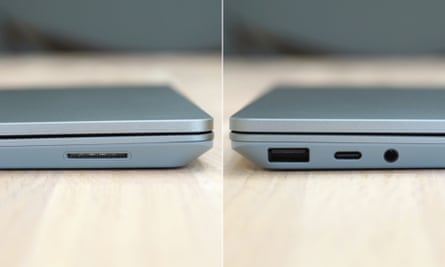
- Konektivitas: WiFi 6 (AX), Bluetooth 5.1, USB-A, USB-C, headphone, sambungan permukaan, sensor sidik jari
- Ukuran: 278.18 x 205.67 x 15.69 mm
- Berat: 1.127g
Kinerja lebih cepat dan lebih keren
Laptop GO 2 dikirimkan dengan prosesor Intel Core i5-1135G7 generasi ke-11 dan 4GB atau 8GB RAM, menjadikannya hingga 23% lebih cepat dari versi sebelumnya, meskipun pesaing sudah menggunakan chip intel generasi ke-12 generasi ke-12.
Seperti yang diuji dengan 8GB RAM dan 256GB penyimpanan Laptop GO 2 tentu saja cukup mampu untuk mesin yang ringkas, dan berjalan sangat tenang dan lebih dingin dari versi sebelumnya. Bergantian cepat antara browser, editor teks dan aplikasi pesan tetapi sedikit lamban saat melakukan pengeditan yang kompleks pada file gambar besar.
Seperti halnya pendahulunya, masa pakai baterai mengecewakan. Itu hanya berlangsung sekitar 6.5 jam kerja terutama di browser, pengeditan teks dasar dan menggunakan berbagai aplikasi obrolan. Mengambil panggilan video di browser memalu baterai, menggunakan sekitar 1% per menit. Masa pakai baterai mungkin cukup untuk penggunaan intermiten sebagai komputer portabel tetapi Anda mungkin perlu membawa pengisi daya juga, untuk berjaga -jaga.
Laptop 4 berlangsung lebih dari delapan jam, sementara Apple’S MacBook Air berlangsung lebih dari 16 jam dengan beban kerja yang lebih menuntut.
Keberlanjutan
Microsoft tidak memberikan umur yang diharapkan untuk baterai tetapi harus bertahan lebih dari 500 siklus pengisian penuh dengan setidaknya 80% dari kapasitas aslinya dan dapat digantikan oleh Microsoft seharga £ 203.94. SSD dapat dilepas dan beberapa suku cadang pengganti dan panduan layanan tersedia untuk teknisi perbaikan. Biaya Layanan Out-of-Warranty untuk Laptop Go 2 dari Microsoft adalah £ 339.06.
Basis Laptop GO berisi 30% pasca-konsumen plastik daur ulang. Microsoft mengoperasikan skema daur ulang untuk mesin lama. Ini juga menerbitkan laporan keberlanjutan di seluruh perusahaan dan rincian setiap produk’S Dampak Lingkungan.
Windows 11 Home
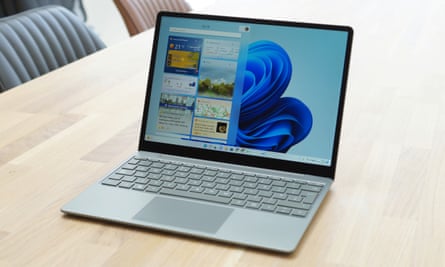
Laptop GO 2 menjalankan Windows 11, yang seperti perangkat permukaan lainnya bebas dari uji coba untuk program anti-virus dan perangkat lunak yang tidak diinginkan lainnya yang sering dapat menyebabkan masalah, kecuali uji coba Microsoft Office yang telah dipasang sebelumnya.
Ini berjalan sangat baik pada mesin tidak ada masalah seperti gagal tidur atau niggle lain yang sering hadir di mesin windows pihak ketiga. Styling dan antarmuka Windows 11 yang lebih modern sesuai dengan sumur laptop yang ringkas, dan banyak tepi perangkat lunak yang lebih kasar telah dihaluskan selama tahun terakhir pembaruan.
Harga
The Microsoft Surface Laptop Go 2 starts at £529 ($599/A$1,099) with 4GB of RAM and 128GB of storage, £629 ($699/A$1,199) with 8GB and 128GB or £729 ($799/A$1,299) with 8GB and 256GB.
Sebagai perbandingan, Laptop Surface 4 berharga £ 899, Surface Pro 8 harganya £ 849 dan permukaan GO 3 berharga £ 349. Demikian pula model spesifikasi dari Dell mulai dari £ 500, laptop kerangka mulai dari £ 899 dan Apple’S M1 MacBook Air berharga £ 999.
Dakwaan
Laptop permukaan GO 2 adalah peningkatan pada pendahulunya di hampir segala hal. Lebih cepat, berjalan lebih dingin dan lebih tenang, memiliki webcam yang lebih baik, lebih mudah diperbaiki dan, yang paling penting, lebih murah. Itu masih isn’t a “anggaran” mesin, tetapi dihargai lebih tepat untuk apa yang ditawarkannya.
Masih memakukan dasar-dasar laptop yang dibuat dengan baik, kompak: ia memiliki keyboard dan trackpad yang hebat, kinerja yang solid dan pengisian cepat. Layarnya tampan tetapi tidak segar atau cerah seperti yang saya inginkan. Masa pakai baterai yang relatif lemah adalah masalah terbesar – yang terbaik dapat mengelola tiga kali lebih lama.
Beberapa laptop kompak dapat digunakan dan dibuat dengan baik. Meskipun ada beberapa kekurangan yang patut dipertimbangkan, tetapi perhatikan model awal £ 529 memiliki harga yang menggoda, tetapi hanya 4GB RAM, yang benar -benar tidak cukup untuk lebih dari penggunaan yang sangat ringan.
Pro: Performa yang solid, cukup tenang, keyboard dan trackpad yang baik, webcam yang bagus dan mikrofon, pemindai sidik jari dalam model menengah atau tinggi, USB-C, tampilan yang bagus, build padat, bahan daur ulang, komponen modular.
Kontra: masa pakai baterai yang lemah, tidak ada tombol backlit, layar tidak renyah, panggilan video memakan baterai
Ulasan lainnya
- Microsoft Surface Laptop 4 Review: Windows 10 seperti yang dimaksudkan
- Microsoft Surface Go 3 Ulasan: Tablet Windows 11 Kecil’t terus
- Ulasan Studio Laptop Permukaan: Microsoft’s PC portabel baru yang unik
- Ulasan Surface Duo 2: Microsoft’Android layar ganda perlu bekerja
- Ulasan Laptop Kerangka: PC modular mudah diperbaiki atau ditingkatkan
Divisi dari Teknologi Informasi
Microsoft Defender for Endpoint adalah Microsoft’S suite keamanan titik akhir modern. Ini lebih dari sekedar antivirus, dan juga lebih dari solusi EDR. Dikombinasikan dengan fitur dan produk keamanan lainnya di Microsoft 365, itu menjadi katalis yang menggerakkan operasi keamanan Anda dan secara signifikan meningkatkan postur keamanan Anda.
Microsoft Endpoint Detection and Response (EDR) adalah solusi yang memantau dan mengumpulkan informasi tentang kegiatan yang dilakukan pada (melalui) perangkat. Kegiatan semacam itu dapat mencakup banyak hal, termasuk membaca, membuat, dan memodifikasi file, proses, kunci registri, dan banyak lagi. Perlindungan untuk server dan perangkat seluler disertakan.
Microsoft Defender untuk titik akhir terdiri dari beberapa fitur, termasuk:
- Microsoft Defender Antivirus
- Deteksi dan Respons Titik Akhir (EDR)
- Investigasi dan Remediasi Otomatis (Udara)
- Serangan Pengurangan Permukaan
- Manajemen Ancaman dan Kerentanan
- Pakar Ancaman Microsoft
Microsoft Defender for Endpoint saat ini didukung pada platform berikut:
- Windows (7, 8.1, 10)
- Windows Sever (2012 R2, 2016, 2019)
- MacOS
- iOS 11.0 dan yang lebih baru
- Android 6.0 dan yang lebih baru
- Linux
Penting untuk dipahami bahwa tidak semua fitur tersedia di semua platform. Jelas, fungsionalitas lengkap tersedia di Windows 10 dan Windows Server 2019. Namun, dari sana, hal -hal menurun dan bergantung pada versi sistem operasi platform yang Anda gunakan.