


Apakah Mullvad memiliki terowongan terpisah?
Keterbatasan terowongan terpisah
Setelah Anda menghasilkan nomor akun Anda, Anda bisa menambah waktu. Langganannya sangat ramah pengguna dan tidak menggoda kontrak jangka panjang.
Ringkasan
Split Tunneling adalah fitur yang disediakan oleh aplikasi Mullvad untuk Android, Linux, dan Windows. Ini memungkinkan pengguna untuk mengecualikan aplikasi tertentu dari menggunakan VPN dan sebaliknya menggunakan koneksi internet reguler mereka. Sementara aplikasi memiliki antarmuka pengguna yang nyaman, konfigurasi manual diperlukan di Linux untuk mengecualikan alamat dan port IP tertentu.
Poin -poin penting
- Tidak termasuk alamat IP tertentu
- Prasyarat
- Waspadalah terhadap risiko privasi
- Memungkinkan IP tertentu melalui firewall
- Contoh yang sedikit lebih rumit
- – Bernama Set IP
- – Memungkinkan lalu lintas ke tuan rumah lokal
- – Memungkinkan lalu lintas DNS
- – Memungkinkan lalu lintas yang masuk (untuk server)
- Masalah
Pertanyaan
- Apa itu Terowongan Terpisah?
- Bagaimana bisa split terowongan dikonfigurasi di linux?
- Apa prasyarat untuk menyiapkan aturan firewall yang ditentukan pengguna?
- Risiko privasi apa yang harus diperhatikan pengguna saat menggunakan terowongan terpisah?
- Bagaimana cara mengecualikan alamat IP tertentu menyebabkan serangan de-anonimisasi?
- Bagaimana IP spesifik diizinkan melalui firewall?
- Apa tujuan dari tabel excludetraffic dan rantai yang tidak dikecualikan?
- Bagaimana aturan firewall dapat terdaftar dan dihapus?
- Adalah aturan eksklusi yang aman untuk meninggalkan tanpa batas waktu?
- Bagaimana cara pemisahan tunneling bekerja di aplikasi Mullvad?
Split Tunneling adalah fitur yang memungkinkan pengguna untuk mengecualikan aplikasi tertentu dari menggunakan VPN dan mengarahkan lalu lintas internet mereka melalui koneksi reguler.
Untuk mengonfigurasi terowongan terpisah di Linux, konfigurasi manual diperlukan. Pengguna dapat mengecualikan alamat dan port IP tertentu dengan mengatur aturan firewall menggunakan alat NFT.
Host harus memiliki alat NFT tersedia. Paket NFTables biasanya tersedia pada distribusi Linux utama seperti Fedora, Ubuntu, dan Debian.
Sementara terowongan terpisah bisa lebih nyaman, ia juga dapat menimbulkan risiko privasi. NetFilter, bahasa yang digunakan untuk mendefinisikan aturan firewall, tidak memiliki perampasan penjaga, yang berarti bahwa aturan yang memuat tanpa pesan kesalahan mungkin tidak mencapai perilaku privasi yang dimaksudkan. Pengguna harus berhati -hati dan menguji aturan di lingkungan yang aman untuk memastikan privasi.
Jika alamat IP spesifik dikecualikan saat menggunakan fitur terowongan split, serangan de-anonimisasi dapat terjadi. Misalnya, jika pengguna mengecualikan alamat IP yang terkait dengan situs web tertentu tetapi mengunjungi halaman web yang meminta skrip dan gambar dari alamat IP yang berbeda yang terkait dengan situs web, lalu lintas yang dikecualikan masih dapat dialihkan melalui terowongan VPN. Ini berpotensi menautkan alamat IP nyata pengguna ke alamat IP keluar terowongan mereka.
Untuk mengizinkan alamat IP tertentu, seperti 173.239.79.196, Untuk memotong terowongan VPN, pengguna perlu menerapkan aturan firewall yang sesuai menggunakan alat NFT. Aturan ini mengatur tanda pelacakan koneksi dan tanda meta untuk mengecualikan alamat IP yang ditentukan dari terowongan.
Tabel Excludetraffic dan rantai yang tidak dikecualikan digunakan untuk mengatur aturan firewall yang memungkinkan lalu lintas spesifik untuk memotong terowongan VPN. Aturan -aturan ini dijalankan ketika lalu lintas yang berasal dari lokal dialihkan dan menerapkan tanda koneksi dan tanda meta untuk mengecualikan lalu lintas dari terowongan.
Untuk memeriksa semua aturan yang diterapkan, termasuk yang diterapkan oleh aplikasi Mullvad, pengguna dapat menjalankan “aturan daftar sudo nft”. Untuk menghapus aturan, pengguna dapat menggunakan perintah “sudo nft delete tabel”.
Selama aplikasi Mullvad berfungsi dengan baik, aturan pengecualian juga harus bekerja secara efektif. Karena tanda menerapkan tidak memiliki efek samping selain mengecualikan lalu lintas saat aplikasi terhubung, aman untuk meninggalkan aturan ini ditetapkan tanpa batas waktu, bahkan ketika aplikasi terputus.
Untuk menyaring lalu lintas output dan memastikan bahwa semua lalu lintas yang tidak dikecualikan dialihkan melalui terowongan VPN, aplikasi Mullvad mengatur rantai output dengan prioritas dan kriteria spesifik. Rantai ini memastikan bahwa hanya lalu lintas yang ditandai melewati dan kemudian dialihkan kembali melalui antarmuka yang sesuai.
Keterbatasan terowongan terpisah
Setelah Anda menghasilkan nomor akun Anda, Anda bisa menambah waktu. Langganannya sangat ramah pengguna dan tidak menggoda kontrak jangka panjang.
Tunneling split dengan Linux (Lanjutan)
Aplikasi Mullvad untuk Android, Linux dan Windows memiliki fitur terowongan terpisah. Ini memungkinkan Anda untuk mengecualikan beberapa aplikasi dari VPN sehingga mereka akan menggunakan koneksi internet biasa Anda. Namun jika Anda ingin mengecualikan alamat atau port IP tertentu, konfigurasi manual diperlukan. Ini dimungkinkan di Linux.
Apa yang dicakup panduan ini
- Tidak termasuk alamat IP tertentu
- Prasyarat
- Hati -hati – bahaya privasi di depan!
- Memungkinkan IP spesifik melalui firewall kami
- Contoh yang sedikit lebih rumit
- – Bernama Set IP
- – Memungkinkan lalu lintas ke tuan rumah lokal
- – Memungkinkan lalu lintas DNS
- – Memungkinkan lalu lintas yang masuk (untuk server)
- Masalah
Tidak termasuk alamat IP tertentu
Prasyarat
Untuk mengatur aturan firewall yang ditentukan pengguna Anda, host harus memiliki alat NFT tersedia. Paket NFTables tersedia di Fedora, Ubuntu dan Debian, dan kemungkinan besar pada distribusi Linux utama lainnya.
Hati -hati – bahaya privasi di depan!
NetFilter memungkinkan bahasa yang sangat ekspresif digunakan untuk mendefinisikan aturan firewall, yang hebat. Namun, bahasa tersebut tidak memiliki perampasan penjaga, dan memiliki aturan yang benar secara sintaksis yang akan dimuat NetFilter tanpa memancarkan pesan kesalahan apa pun tidak memastikan bahwa aturan tersebut akan mencapai perilaku yang Anda harapkan, dan sebenarnya dapat merugikan privasi Anda. Dengan demikian, berhati -hatilah secara ekstrem dan sebaiknya uji Anda
aturan di lingkungan yang aman jika Anda harus memastikan privasi Anda setiap saat.
Contoh
Menerapkan aturan -aturan ini juga akan memungkinkan IP yang dikecualikan dicapai ketika aplikasi kami berada dalam keadaan yang diblokir. Juga, tidak termasuk beberapa alamat IP dan bukan yang lain dapat menyebabkan serangan de-anonimisasi. Pertimbangkan skenario berikut: Anda mengecualikan alamat IP itu contoh.com menunjuk dari terowongan dan kemudian mencoba mengunjungi situs web di https: // contoh.com Di browser web, dan saat halaman sedang dimuat, dokumen HTML meminta berbagai skrip dan gambar dari https: // aset.contoh.com. Sejak aktiva.contoh.com Dan contoh.com dapat menyelesaikan ke 2 alamat yang berbeda, lalu lintas ke aktiva.contoh.com masih bisa dialihkan melalui terowongan kami. Hasil akhirnya adalah siapa pun yang mengendalikan keduanya aktiva.contoh.com Dan contoh.com Dapat mengamati bahwa pengguna yang tampaknya sama mengirim permintaan dari 2 alamat IP yang berbeda secara bersamaan, sehingga terowongan keluar dari alamat IP dapat ditautkan ke alamat IP nyata pengguna.
Memungkinkan IP spesifik melalui firewall kami
Karena aplikasi Mullvad kami untuk Linux memungkinkan untuk terowongan terpisah berdasarkan per aplikasi, kami harus menyesuaikan aturan firewall kami untuk memungkinkan beberapa koneksi dialihkan di luar terowongan kami. Ini dicapai dengan memiliki aturan yang memeriksa apakah lalu lintas ditandai dengan tanda pelacakan koneksi (0x00000f41) untuk melewati firewall dan tanda meta (0x6d6f6c65) untuk merutekan lalu lintas di luar terowongan. Ini berarti bahwa seseorang hanya perlu menetapkan kedua tanda itu agar lalu lintas dikecualikan, dan melakukannya dengan tabel dan rantai netfilter tambahan itu sederhana.
Untuk mengizinkan IP tertentu, misalnya 173.239.79.196, untuk dicapai tanpa melalui terowongan, orang harus menerapkan aturan berikut.
Tabel inet excludetraffic < chain excludeOutgoing < type route hook output priority 0; policy accept; ip daddr 173.239.79.196 ct mark set 0x00000f41 meta mark set 0x6d6f6c65; >>
Simpan aturan ke file Excudetraffic.aturan dan memuatnya melalui NFT seperti itu:
sudo nft -f excludetraffic.aturan
Perintah di atas mengatur meja firewall baru dengan rantai bernama Kecualikan keluar yang dieksekusi dalam kait output yang berarti bahwa aturan dapat dieksekusi segera setelah lalu lintas yang berasal dari lokal dialihkan. Ini adalah rantai filter, meskipun tidak ada penyaringan yang akan dilakukan, rantai hanya menerapkan tanda koneksi ke lalu lintas yang ditakdirkan ke alamat IP yang ditentukan. Mengingat ini adalah sebuah inet meja, (dan bukan IP4 atau IP6 Tabel), Alamat IPv4 dan IPv6 dapat digunakan di sini.
Mencantumkan dan menghapus aturan
Untuk memeriksa semua aturan yang diterapkan pada sistem Anda (termasuk yang diterapkan oleh aplikasi kami), Anda dapat menjalankan aturan daftar sudo nft . Aturan akan berlaku sampai dihapus atau sistem direboot.
Untuk menghapus aturan, hapus saja tabel dengan NFT:
sudo nft menghapus tabel inet excludetraffic
Jika aplikasi kami berfungsi, maka aturan pengecualian ini juga harus berfungsi. Dan karena menerapkan nilai tidak boleh memiliki efek samping selain mengecualikan lalu lintas ketika aplikasi kami terhubung, aman untuk meninggalkan aturan ini ditetapkan tanpa batas, bahkan ketika aplikasi kami terputus, karena aturan ini tidak mengubah cara lalu lintas ditangani kecuali aplikasi kami terhubung atau memblokir.
Mengapa ini berhasil?
Untuk menyaring lalu lintas output dan memastikan bahwa semua lalu lintas yang tidak dikecualikan dialihkan melalui terowongan kami, aplikasi kami mengatur rantai output dengan prioritas 0 yang menolak lalu lintas yang bukan’t ditandai dan isn’t dialihkan melalui perangkat terowongan kami. Dengan demikian, memiliki rantai yang menandai lalu lintas tertentu yang akan dikecualikan akan membuat lalu lintas tersebut melewati rantai output kami dan kemudian dialihkan kembali melalui antarmuka yang sesuai.
Contoh yang sedikit lebih rumit
Bernama Set IP
Menyiapkan satu aturan per alamat IP untuk dikecualikan mungkin tampak agak rumit, dan pengembang NetFilter akan setuju – karenanya mungkin untuk menggunakan set untuk menentukan daftar alamat IP atau subnet yang harus dikecualikan dari terowongan.
Tentukan tidak termasuk_ips = < 173.239.79.196, 173.239.79.197, 17.0.0.0/8 >Tabel inet excludetraffic < chain excludeOutgoing < type route hook output priority 0; policy accept; ip daddr $EXCLUDED_IPS ct mark set 0x00000f41 meta mark set 0x6d6f6c65; >>
Memungkinkan lalu lintas ke tuan rumah lokal
Di sisi lain, seseorang dapat menambahkan aturan spesifik untuk hanya mengecualikan lalu lintas UDP atau TCP untuk port tertentu untuk beberapa alamat dan bukan yang lain. Aturan tentu saja bisa sama ekspresifnya dengan NetFilter memungkinkan mereka. Misalnya, seseorang dapat memiliki penyaringan yang lebih ketat dengan melarang lalu lintas LAN di aplikasi kami tetapi masih dapat terhubung ke host di jaringan lokal mereka di port tertentu.
Tabel inet excludetraffic < chain excludeOutgoing < type filter hook output priority -10; policy accept; ip daddr 192.168.1.98 tcp dport ct mark set 0x00000f41; > >
Memungkinkan lalu lintas DNS
Untuk memungkinkan lalu lintas DNS mengalir ke host tertentu di luar terowongan, aturan serupa dapat diterapkan.
Tentukan resolver_addrs = < 192.168.1.1, 1.1.1.1, 8.8.8.8 >Tabel inet excludetraffic < chain excludeDns < type filter hook output priority -10; policy accept; ip daddr $RESOLVER_ADDRS udp dport 53 ct mark set 0x00000f41 meta mark set 0x6d6f6c65; ip daddr $RESOLVER_ADDRS tcp dport 53 ct mark set 0x00000f41 meta mark set 0x6d6f6c65; >>
Aturan di atas dapat dikurangi menjadi aturan tunggal yang sedikit lebih kompleks. Namun, menggunakan aturan ini tidak akan membocorkan kueri DNS. Aturan di atas juga akan menambahkan tanda paket (0x6d6f6c65) untuk mengalihkan rute lalu lintas melalui antarmuka yang sesuai. Tanda paket tidak hanya digunakan oleh firewall, tetapi juga oleh tabel perutean. Rantai mengecualikan harus memiliki prioritas antara -200 dan 0, jika tidak rantai output kami akan memblokir lalu lintas.
Memungkinkan lalu lintas yang masuk (untuk server)
Untuk memungkinkan proses mendengarkan pada port tertentu sementara aplikasi kami aktif, seseorang harus mengatur tanda pelacakan koneksi pada lalu lintas yang masuk. Tidak seperti contoh lainnya, itu’penting bahwa tanda diterapkan sebelum rantai input kami dieksekusi. Misalnya, untuk mengizinkan proses pada host untuk mendengarkan di port 2010 untuk TCP dan UDP, aturan berikut harus diterapkan.
Tabel inet excludetraffic < chain allowIncoming < type filter hook input priority -100; policy accept; tcp dport 2010 ct mark set 0x00000f41 meta mark set 0x6d6f6c65; >rantai diizinkan keluar < type route hook output priority -100; policy accept; tcp sport 2010 ct mark set 0x00000f41 meta mark set 0x6d6f6c65; >>
Ingatlah bahwa aturan di atas akan melarang host menerima koneksi pada port yang dikecualikan dari antarmuka terowongan.
Masalah
Mengatur prioritas lebih rendah dari -200 akan menghasilkan konfigurasi yang tidak berfungsi dan membocorkan alamat IP terowongan Anda, e.G. Aturan berikut ini benar secara sintaksis dan akan berhasil dimuat tetapi lalu lintas tidak akan mengalir dan alamat IP terowongan Anda akan bocor.
Keterbatasan terowongan terpisah
Anda’ve berhasil sampai ke titik tengah dari seri terowongan split kami! Di Bagian 3, dapatkan sedikit teknis saat kami memeriksa beberapa keterbatasan implementasi terowongan kami dan bagaimana cara mengatasinya.
Membiarkan’S penyelaman langsung ke keterbatasan yang disajikan oleh solusi terowongan split kami. Kami’LL juga menyebutkan cara bekerja di sekitar mereka.
Resolusi Nama
Karena bagaimana DNS dikonfigurasi dan digunakan pada sebagian besar platform, permintaan masih akan dikirim ke dalam terowongan, bahkan untuk aplikasi yang dipilih untuk mengecualikan lalu lintas mereka.
Membiarkan’s Gunakan skenario game untuk melihat bagaimana hal ini dapat menyebabkan masalah
Bayangkan Anda berada di Jepang dan terhubung ke server VPN di California. Tetapi untuk mencapai waktu pulang-pergi yang rendah saat memainkan game online favorit Anda, Anda menggunakan terowongan split untuk mengecualikan lalu lintas game Anda dari bepergian melintasi laut dan kembali.
Seperti banyak game online, yang Anda mainkan memiliki servernya yang tersebar di seluruh dunia. Itu juga menggunakan DNS untuk menugaskan server untuk para pemainnya. Karena itu, ia akan memilih server yang paling dekat dengan lokasi VPN Anda, dalam hal ini California.
Jadi meskipun lalu lintas game Anda bepergian ke luar terowongan VPN (berkat terowongan terpisah), itu dikirim ke server yang jauh, jauh. Ini berarti Anda tidak akan mengalami peningkatan kinerja yang dapat disediakan oleh terowongan split.
Dua cara di mana ini dapat dikurangi
- Aktifkan DOH/DOT (DNS over HTTPS/DNS over TLS) Di klien game untuk mengganti DNS yang membajak di server VPN. Lalu lintas DNS kemudian akan dikirim, dienkripsi, antara Anda dan server DNS yang dikonfigurasi Anda. Anda dapat mencoba layanan DOH/DOT kami, tetapi jika tidak ada server DNS kami yang berada di dekat Anda, maka tidak ada yang akan diperoleh.
- Terhubung ke server VPN di daerah Anda. Dalam hal ini, server game masih akan dipilih berdasarkan server VPN’Lokasi S. Tetapi karena Anda dan server berada di wilayah yang sama, hasil akhirnya harus sama, karena server game yang dekat dengan Anda berdua akan dipilih.
Perangkat lunak jaringan yang bersaing (di Windows)
Bisa terjadi bahwa split tunneling berhenti bekerja jika Anda memiliki banyak aplikasi (driver kernel) yang berjuang untuk mengelola koneksi jaringan baru. Anda akan mengalami ini karena aplikasi split sedang offline.
Contoh perangkat lunak yang dapat bertabrakan dengan fungsionalitas tunneling terpisah termasuk perangkat lunak proxy, firewall, dan perangkat lunak keamanan serupa. Kadang -kadang tabrakan disebabkan oleh menggunakan konfigurasi yang tumpang tindih, di lain waktu, hanya memasang aplikasi secara bersamaan dapat mengakibatkan tabrakan.
Jika terowongan terpisah berhenti bekerja dengan cara ini, hanya logika pemisahan yang menjadi tidak efektif. Keamanan dijamin dan perlindungan anti bocor tetap utuh. Dengan kata lain, semua lalu lintas yang bisa’T terbagi dan menuju ke terowongan diblokir dengan aman. Ini sangat kontras dengan implementasi tunneling split lainnya yang telah kami periksa.
Masalah ini hanya dapat diselesaikan dengan memodifikasi set aplikasi yang diinstal atau konfigurasi internalnya.
Komunikasi Localhost (di Windows)
Masalah ini hanya ada dalam implementasi Windows dari split tunneling, berkat badai yang agak sempurna.
Ada masalah dengan perangkat lunak klien yang mencoba terhubung ke localhost. Aplikasi yang dikecualikan umumnya dicegah untuk menghubungkan ke layanan lokal di soket UDP. Ini bisa menjadi masalah jika aplikasi yang dikecualikan perlu berkomunikasi dengan daemon di mesin lokal dan menggunakan soket jaringan untuk komunikasi ini. Contohnya adalah jika aplikasi yang dikecualikan mencoba menggunakan layanan proxy yang berjalan di mesin lokal.
Tidak ada solusi umum untuk masalah ini. Anda harus mengubah konfigurasi berdasarkan kasus per kasus.
Lifetimes Koneksi (di Linux)
Masalah ini hanya ada dalam implementasi terowongan split kami di Linux.
Sebagian besar koneksi yang dibuat dari aplikasi yang dikecualikan bergantung pada masa pakai terowongan VPN. Pengecualian untuk ini adalah koneksi lokal yang memiliki alamat tujuan di jaringan lokal, dengan kata lain, koneksi ke perangkat di LAN Anda.
Oleh karena itu, kapan pun Anda mengganti server VPN atau secara eksplisit memutuskan Terowongan VPN, koneksi yang terpengaruh akan rusak.
Bagaimana cara menggunakan Mullvad’fitur terowongan terpisah?
Fitur ini saat ini tersedia di versi Windows, Android, dan Linux dari aplikasi Mullvad VPN.
Anda dapat menemukan pengaturan di bawah Pengaturan> Lanjutan> Terowongan Terpisah. Detail khusus platform dapat ditemukan di panduan terowongan split kami.
Berikutnya
Artikel ini berada dalam seri lima bagian tentang split tunneling-semuanya ditulis oleh pengembang Mullvad. Nantikan angsuran berikutnya yang akan membahas Terpisah terowongan dan kebocoran lalu lintas.
Jika Anda melewatkan artikel sebelumnya, kami mengundang Anda untuk membaca dengan teliti di waktu luang Anda:
- Apa itu Terowongan Terpisah?
- Kapan terowongan terpisah bermanfaat?
- Keterbatasan Tunneling Split (artikel ini)
- Dapat membagi terowongan menjadi bocor lalu lintas?
- Fondasi terowongan split aman
Untuk hak universal untuk privasi,
MULLVAD VPN
Apa itu Terowongan Terpisah?
Sabuk pengaman! Memulai seri 5-bagian kami dan pelajari semua tentang split tunneling, fitur Mullvad VPN sekarang tersedia di tiga platform! Di bagian 1 (dari 5), kami menjelaskan apa sebenarnya terowongan split.
Sekarang aplikasi kami mendukung terowongan terpisah di Windows, Android, dan Linux, kami’bersemangat untuk berbagi perjalanan pengembangan kami dengan Anda. Ditulis oleh salah satu pengembang kami sendiri, seri ini akan menjadi agak teknis saat kita melanjutkan, tetapi untuk sekarang mari kita luangkan waktu sebentar untuk menjelaskan apa yang terpisah terowongan itu.
Apa itu Terowongan Terpisah?
Saat menggunakan VPN pribadi, semua Lalu lintas internet biasanya dikirim di terowongan VPN terenkripsi. Ini adalah konfigurasi default yang baik yang memastikan lalu lintas tidak akan secara tak terduga bocor tidak terenkripsi. Namun, menggunakan terowongan terenkripsi dalam skenario tertentu terlalu tidak efisien atau tidak mungkin.
Sebagai orang yang sadar privasi, itu’yang terbaik untuk menggunakan terowongan VPN sebanyak mungkin dan hanya membuat pengecualian untuk lalu lintas tertentu. Inilah yang dilakukan split tunneling: secara kondisional mengirimkan lalu lintas ke luar terowongan terenkripsi.
Implementasi yang berbeda dari terowongan split akan menggunakan kondisi yang berbeda untuk mengidentifikasi lalu lintas yang harus dikecualikan. Kami telah memilih untuk menggunakan satu kondisi: aplikasi yang membuat permintaan jaringan. Dan kita’LL jelaskan solusi kami lebih cepat nanti.
Bagaimana cara menggunakan Mullvad’fitur terowongan terpisah?
Fitur ini saat ini tersedia di versi Windows, Android, dan Linux dari aplikasi Mullvad VPN.
Anda dapat menemukan pengaturan di bawah Pengaturan> Lanjutan> Terowongan Terpisah. Detail khusus platform dapat ditemukan di panduan terowongan split kami.
Berikutnya
Artikel ini berada dalam seri lima bagian tentang split tunneling-semuanya ditulis oleh pengembang Mullvad. Nantikan angsuran berikutnya yang akan membahas Saat terowongan terpisah berguna.
- Apa itu Terowongan Terpisah? (artikel ini)
- Kapan terowongan terpisah bermanfaat?
- Keterbatasan terowongan terpisah
- Dapat membagi terowongan menjadi bocor lalu lintas?
- Fondasi terowongan split aman
Untuk hak universal untuk privasi,
MULLVAD VPN
Anonimitas lengkap dengan Mullvad VPN [Pengujian & Ulasan Hands-On]
Invicti Web Application Security Scanner-Satu-satunya solusi yang memberikan verifikasi otomatis kerentanan dengan Scanning ™ berbasis bukti ™.
Kamu don’t bahkan perlu email untuk menggunakan Mullvad VPN. Tapi biarkan’S Cari tahu apakah ada alasan lagi untuk menggunakannya.
Anda mungkin seseorang yang belum’t mendengar tentang Mullvad VPN. Itu’cukup umum karena mereka tidak memiliki program afiliasi. Sederhananya, mereka tidak’t bayar jika ada yang mengirimi mereka pelanggan.
Fakta ini saja memperkuat kredibilitas mereka di atas banyak penyedia VPN teratas lainnya.
Tapi artikel ini akan menggaruk jauh di bawah permukaan dengan pengujian langsung yang luas. Pada akhirnya, Anda’akan siap mengevaluasinya sendiri dan melakukan panggilan yang tepat.
MULLVAD VPN
Dimulai pada tahun 2009, Mullvad VPN terletak di Swedia, anggota Aliansi Pengawasan 14-Mata. Pada awalnya, ini bukan’t sesuatu yang ideal.
Misalnya, PureVPN telah pindah ke Kepulauan Virgin Inggris dari Hong Kong, mengutip Privasi Konsumen.
Tapi, Mullvad adalah open-source dan telah dimulai dengan audit eksternal independen pada tahun 2017. Selain itu, Anda dapat membaca laporan audit di situs web mereka, yang merupakan tambahan selamat datang.
Selain itu, mereka mencantumkan server mereka yang disewa atau dimiliki:

Ini membutuhkan banyak hal untuk mengungkapkan server sewaan Anda, terutama jika Anda memiliki banyak hal itu. Sementara penyedia VPN cukup umum untuk menyewa server di berbagai negara, mereka jarang menyebutkan fakta ini terbuka lebar.
Selain itu, semua server yang disewa didedikasikan secara eksklusif untuk Mullvad, dan tidak ada berbagi dengan entitas bisnis lainnya.
Selain itu, Mullvad VPN tidak menggunakan server virtual, yang merupakan praktik umum tetapi sedikit tidak aman dengan sebagian besar VPN.
Singkatnya, Mullvad VPN aman untuk semua orang, kecuali jika Anda’kembali seseorang seperti mata-mata profil tinggi.
Fitur
Mullvad VPN memiliki daftar lengkap fitur privasi-sentris. Selain itu, Anda akan menemukan banyak kemampuan canggih yang berguna yang tidak terlihat dengan semua VPN garis depan:
- Kebijakan tanpa log
- Aplikasi open-source
- Wireguard yang dimodifikasi
- Sakelar pembunuhan terintegrasi
- Multihopping
- Terowongan Terpisah
- Penerusan Port
- Server DNS khusus
- Harga datar di seluruh rencana
- Perlindungan Kebocoran DNS & IPv6
- Pemblokiran iklan & pelacak yang dibangun
- Pendaftaran Anonim dengan Pembayaran Crypto
Kami memverifikasi bahwa daftar itu bagus dan akhirnya datang ke pengujian. Ulasan ini akan memiliki penjelasan lebih lanjut tentang setiap fitur diikuti oleh beberapa tes standar.
Mulai
Satu dimulai dengan Mullvad VPN dengan nomor akun yang dihasilkan secara acak.
Dan itu menjadi satu -satunya metode untuk berkomunikasi dengan dukungan dan mengaktifkan aplikasi. Jadi tolong jangan’t kehilangan itu. ��

Setelah Anda menghasilkan nomor akun Anda, Anda bisa menambah waktu. Langganannya sangat ramah pengguna dan tidak menggoda kontrak jangka panjang.

Meskipun tidak ada’t paket gratis apa pun, jaminan uang kembali 30 hari mencakup risiko apa pun untuk pengguna baru.
Dan Anda juga dapat membayar tunai untuk privasi lengkap:

Bagaimanapun, kami berlangganan paket bulanan dan mengunduh aplikasi Windows untuk pengujian lebih lanjut.
Antarmuka pengguna
Login dilakukan dengan menggunakan nomor akun yang sudah dihasilkan. Atau, Anda dapat mengunduh aplikasi, membuat akun dengannya, dan membeli kredit.
Antarmuka pengguna tidak’T terlihat modern, tapi tidak ada yang benar -benar sudah ketinggalan zaman. Dia’S yang dibungkus dalam tampilan panel tunggal yang bagus, tidak seperti Namecheap VPN, yang tergeletak dalam sistem tiga panel.


Semua opsi dasar dan lanjutan tersembunyi di bawah ikon gigi kanan atas. Jadi, tidak ada’Tipisnya Anda akan kehilangan apa pun dalam antarmuka pengguna yang rumit seperti dengan VPN Hidemyass.
Selain itu, Anda akan menemukan gembok di bilah tugas yang menunjukkan status koneksi. Ini tetap tidak dikunci dalam warna merah dan berubah menjadi hijau saat Anda membuat koneksi. Selain itu, ini memungkinkan Anda menghubungkan/memutuskan dengan klik kanan sederhana tanpa membuka aplikasi.


Antarmuka dilampirkan ke bilah tugas. Dan Anda dapat melepaskannya dengan menavigasi ke Pengaturan> Preferensi dan mengubahnya ke Unpin App dari Taskbar.
Secara keseluruhan, UI sederhana, intuitif, dan bekerja tanpa masalah apa pun.
Auto-Connect & Adblocker
Anda dapat mengatur Mullvad VPN untuk memulai secara otomatis dan terhubung setiap kali Anda memulai komputer. Namun, fungsi -fungsi ini independen. Misalnya, seseorang dapat mengaturnya untuk diluncurkan saat startup tetapi tetap terputus. Demikian pula, ini dapat dikonfigurasi untuk menghubungkan secara otomatis dengan peluncuran aplikasi tetapi hindari pembukaan saat startup.


Ada opsi untuk memblokir iklan dan pelacak tepat di bawah Terhubung secara otomatis. Saat pemblokiran iklan akan memastikan pengalaman penelusuran bebas gangguan, ini dapat merusak beberapa situs web.
Selain itu, ada Pelacak blok Untuk memastikan sidik jari browser acak, yang membantu memotong iklan yang ditargetkan.
Tapi kita’VE mencatat bahwa VPN hanya memberikan perlindungan parsial dan Don’t melayani tujuan sepenuhnya.

Ini sama dengan pengujian protonvpn kami. NetShield -nya seharusnya memblokir iklan, malware, dan pelacak. Tetapi bahkan menggunakannya untuk kekuatan penuh menghasilkan sidik jari browser yang unik, seperti halnya Mullvad VPN.
Solusi yang lebih berdedikasi untuk melindungi dari iklan dan pelacak adalah perangkat lunak anti-track. Atau, Anda bisa mulai menggunakan browser yang berani. Ini memiliki blocker yang sangat baik di tempat dan memberikan kesempatan untuk mendapatkan crypto gratis juga.
Sakelar pembunuhan terintegrasi
Sakelar membunuh melindungi pengguna VPN selama masalah sementara dalam koneksi VPN. Ini memastikan bahwa pengguna’Alamat IP tetap disembunyikan setiap kali enkripsi turun.
Mullvad VPN hadir dengan sakelar pembunuhan terintegrasi yang berarti bahwa itu’LL Nonaktifkan Akses Internet Setiap kali Anda beralih server atau untuk gangguan sisi server sesaat. Ini adalah fitur bawaan dan kaleng’t dimatikan.


Selain itu, Anda dapat meningkatkan taruhan dengan Selalu membutuhkan VPN (di bawah Aktifkan IPv6). Ini memungkinkan akses hanya saat ada koneksi VPN. Bahkan aplikasi yang dikecualikan di split tunneling (dibahas nanti) akan diblokir internet.
Terowongan Terpisah
Tunneling terpisah akan menyisihkan aplikasi tertentu dari VPN’enkripsi S dan pelambatan kecepatan yang menyertainya. Anda dapat menemukan opsi ini di Pengaturan> Lanjutan> Terowongan Terpisah.

Prosesnya sederhana. Pilih dari bagian filter terowongan split atau gulir ke bawah dan pilih Temukan aplikasi lain.
Dan lagi, fungsi ini menang’t bekerja dengan Selalu membutuhkan VPN.
Protokol Terowongan
Protokol terowongan, lebih dikenal sebagai protokol VPN, adalah tulang punggung koneksi VPN Anda. Ini adalah ketentuan yang bertanggung jawab untuk menyediakan koneksi terenkripsi. Singkatnya, ini menentukan aturan yang dimainkan oleh koneksi VPN Anda.
Ada banyak protokol VPN untuk kasus penggunaan tertentu. Mullvad VPN dilengkapi dengan OpenVPN dan Wireguard, dua yang terbaik.

Opsi yang ideal untuk pengguna awam adalah meninggalkannya Otomatis. Tetapi yang terbaik untuk lebih memilih OpenVPN (TCP) untuk melewati sensor seperti membuka blokir Netflix International Libraries atau mengakses Facebook dari China.
Atau, Anda dapat beralih ke Wireguard untuk koneksi cepat. Khususnya, Mullvad VPN menggunakan Wireguard yang disempurnakan, yang seaman protokol OpenVPN.
Multihop (jembatan server)
Dengan Mullvad VPN, Anda dapat memiliki lalu lintas yang dialihkan dari beberapa server VPN sebelum keluar. Ini pada dasarnya dilakukan untuk mendapatkan lapisan keamanan tambahan dan umumnya tidak perlu bagi sebagian besar pengguna.
Multihop Suit terbaik untuk server yang dikompromikan (baca sewaan) dan melewati sensor di negara-negara yang diatur internet seperti Turki. Tapi sebagai efek samping dari perutean ekstra, Anda’LL mengalami lebih banyak pengurangan kecepatan jaringan.

Pergi ke Mode jembatan di dalam Pengaturan OpenVPN, yang berada di bawah Bagian Protokol Terowongan.
Sekarang Anda dapat beralih ke Otomatis di bawah mode jembatan. Opsi ini akan mencoba tiga kali secara normal sebelum pergi untuk koneksi multihop. Atau, Anda cukup memilih Pada dan cobalah koneksi yang dijembatani dengan upaya pertama.
Anda memang memiliki pilihan untuk memilih server entri dan keluar tertentu melalui Beralih lokasi di layar beranda setelah menyalakannya di pengaturan.


Aplikasi MULLVAD VPN mendukung beberapa perutean server melalui protokol OpenVPN. Dan Anda perlu menghasilkan, mengunduh, dan menggunakan file konfigurasi untuk mengatur multihop dengan wireguard.
Dilaporkan, Mullvad menggunakan bayangan untuk fitur multihopnya. Shadowsocks adalah proxy open-source yang awalnya dibuat untuk memotong sensor di Cina. Tetapi tekanan dari otoritas Cina memaksa pengembang untuk mengubahnya menjadi proyek open-source yang dikelola oleh kontributor di seluruh dunia.
Sementara itu membuat paket data terlihat seperti lalu lintas https normal, kopling dengan server VPN membuat duo lebih kuat.
Tujuan yang jelas adalah untuk menghindari sensor saat memiliki internet pribadi dan anonim.
Penerusan Port
Port Forwarding (alias Mapping Port) adalah untuk memungkinkan akses cepat ke layanan/file jarak jauh yang terletak di dalam jaringan pribadi. Ini membantu koneksi yang masuk secara langsung mencapai tujuan mereka meningkatkan kinerja.
Ini umumnya digunakan dalam permainan, mengatur server FTP untuk transfer file, dll.
Anda dapat membuat/menghapus port dari halaman akun Mullvad VPN Anda:

Klik Kelola Port dan Kunci Wireguard di kanan atas. Atau, Anda dapat mencapai di dalam aplikasi Mullvad VPN Anda dengan menavigasi ke Protokol Terowongan> Wireguard> Pengaturan Wireguard> Kunci Wireguard> Kelola Kunci.

Untuk Wireguard, pilih kunci yang digunakan pada perangkat yang dimaksudkan itu’LL bertindak sebagai server untuk koneksi eksternal. Atau pilih tidak ada tombol untuk OpenVPN. Terakhir, klik Tambahkan port Tombol di sisi kanan untuk mendapatkan nomor port.
Ini akan menetapkan dan menjaga agar port berfungsi sampai Anda punya waktu di akun Anda. Khususnya, fitur ini hanya berfungsi tanpa pembaruan otomatis dihidupkan. Untuk kasus seperti itu, batalkan langganan otomatis Anda dan mulailah membayar secara manual. Ini menang’t mempengaruhi waktu yang tersisa dengan langganan Anda saat ini.
Anda dapat mengelola port dari bagian yang sama. MULLVAD VPN Menghapus port ini setelah 20 hari dari Akun Kedaluwarsa.
Dan harap ingat untuk terhubung ke kota yang sama seperti dengan port yang diteruskan. Selain itu, ini akan membutuhkan waktu untuk mengaktifkan. Jadi tunggu aktivasi dan restart aplikasi VPN Anda sebelum menggunakan port tertentu.
Server DNS khusus
Server DNS yang sangat dekat dan terpelihara dengan baik adalah penguat kinerja. Anda dapat berlangganan server DNS pihak ke-3 premium atau menggunakan yang gratis, seperti Google’DNS Publik atau Comodo Secure DNS.
Mullvad memiliki layanan DNS publik sendiri. Seseorang dapat menggunakannya meskipun tidak menggunakan layanan VPN mereka.
Anda dapat memasukkan alamat IP server DNS di Pengaturan> Lanjutan> Gunakan server DNS khusus.

Yang mengatakan, menggunakan DNS khusus merusak privasi Anda, terutama jika Anda adalah’Tentu tentang layanan hosting DNS spesifik itu.
Server DNS dapat mencatat data Anda dan mengintip aktivitas web Anda. Oleh karena itu, itu’S umumnya tidak ditentukan untuk menggunakan server DNS yang tidak dapat diandalkan khusus. Secara meyakinkan, Anda tidak’t perlu pengaturan DNS khusus dalam banyak kasus dan lebih baik tanpanya.
Jadi, itu mencakup sebagian besar Mullvad’fitur S VPN. Bagian lebih lanjut adalah tentang beberapa tes VPN dasar untuk memvalidasi klaim privasi dan kinerja.
Tes IP & WEBRTC
Ini adalah salah satu hal pertama yang diminta pengguna dengan VPN: alamat IP anonim. Dengan Mullvad VPN, Anda memiliki alamat IPv4 anonim dan dapat menggunakan alamat IPv6 bahkan jika Anda tidak melakukannya’t punya satu semula.

Tapi, Anda bisa beralih Aktifkan IPv6 jika kamu tidak’T ingin yang bertopeng. Menonaktifkannya akan memberikan Anda hanya dengan alamat IPv4 bahkan jika Anda memiliki alamat IPv6.
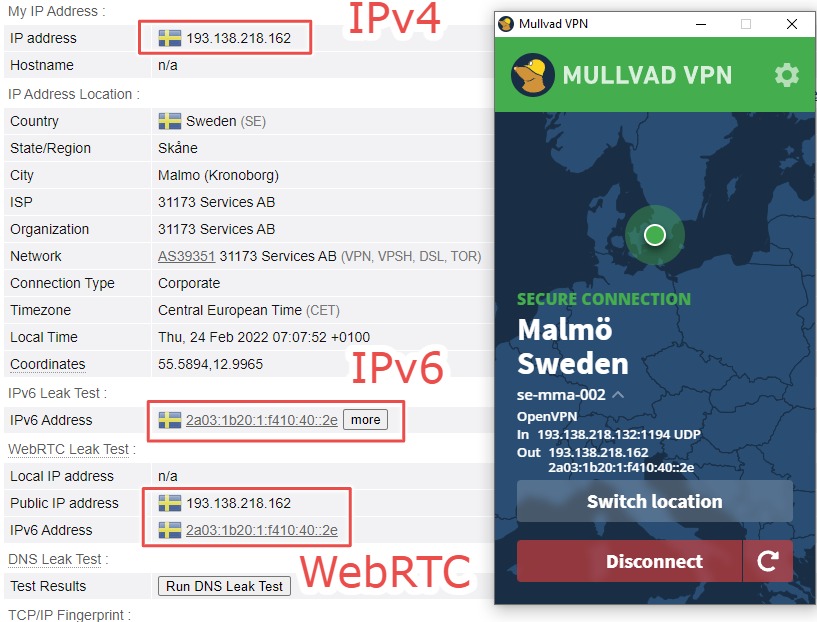
Mullvad VPN berkinerja hebat dengan menutupi alamat IPv4 dan IPv6 saya. Itu sangat baik dalam menangani kebocoran WEBRTC berbasis browser juga.
Anda dapat memeriksa alamat IP Anda di BrowserLeaks.
Tes bocor DNS
Server DNS adalah hal pertama kontak komputer Anda saat membuat koneksi keluar baru.
Biasanya, itu’s ISP Anda yang menangani permintaan DNS. Tapi itu harus berubah ke penyedia VPN setelah terhubung ke terowongan VPN terenkripsi, meskipun VPN tertentu gagal, menghasilkan kebocoran DNS.
Kebocoran DNS adalah saat DNS Anda ditanya melewati VPN Anda dan mendarat kembali ke server DNS asli Anda, yang ditangani kemungkinan besar oleh ISP Anda. Dengan itu, ISP Anda dapat memantau aktivitas internet Anda seperti setiap halaman web yang Anda kunjungi, unduhan Anda, tautan yang Anda klik, dll.
Dan itu seharusnya tidak’t terjadi. Yang membunuh salah satu pilar inti – privasi – menggunakan VPN.
Kami menjalankan tes kebocoran DNS yang diperluas dengan Mullvad VPN:

Hasilnya menunjukkan Tidak ada kebocoran DNS Mullvad VPN itu menangani semua kueri DNS.
Tes enkripsi
Analisis jaringan tidak sesulit waktu yang lalu. Alat seperti Wireshark tersedia secara bebas untuk membantu aktor buruk dalam mendapatkan detail penting tentang Anda seperti browser web, sistem operasi, alamat IP, dll.

Gambar sebelumnya mengungkapkan banyak dari satu paket data tunggal. Dan ribuan perjalanan per menit berdasarkan aktivitas web Anda.

Akhirnya, ini datang ke VPN untuk mengenkripsi informasi ini seperti pada gambar di atas, jadi penonton tidak mendapatkan apa -apa.
Secara meyakinkan, enkripsi berhasil, dan rata -rata pengguna tidak perlu khawatir.
Tes kecepatan
Tes kecepatan menunjukkan kapasitas server VPN untuk mengirimkan setelah enkripsi biasa. Meskipun VPN premium tidak pernah mengecewakan Anda, kecepatan kecepatan tidak dapat dihindari.
Ini adalah hasil dengan MULLVAdbpn dengan pemilihan protokol otomatis dihidupkan:
| Server | Ping (MS) | Unduh (MBPS) | Unggah (MBPS) | Kira -kira. Jarak (km) |
| Bawaan | 6 | 48.72 | 39.86 | Na |
| Singapura | 75 | 46.1 | 45.36 | 6200 |
| Stockholm, Swedia | 354 | 42.31 | 17.32 | 5720 |
| Manchester, Inggris | 327 | 29.7 | 21.54 | 6900 |
| Miami, Florida, AS | 467 | 31.25 | 10.96 | 13.700 |
Namun, pengalaman aktual dapat bervariasi dengan faktor -faktor seperti beban server instan, jarak server konten dari server VPN, lokasi pengguna, dll.
Satu downside dengan Mullvad VPN tidak menyebutkan beban server seperti dengan ProtonVPN. Itu’s Parameter penting membantu dalam memilih server yang kurang ramai untuk kinerja yang lebih baik.
Namun, pelambatan kecepatan bukanlah masalah yang bagus dengan Mullvad VPN.
Mullvad VPN: Kesan terakhir
Mullvad VPN baik untuk jumlah tagihannya. Harga datarnya memotong ambiguitas apa pun dan memberdayakan penggunanya saat berlangganan. Penerusan port adalah fitur premium lain itu’S Entah absen di beberapa penyedia VPN teratas (e.G., Nordvpn) atau hadir sebagai tambahan berbayar dengan orang lain seperti PureVpn.
Namun, aspek yang membutuhkan Mullvad’Perhatian adalah jumlah server (saat ini, hanya ada 700+), geo-unblocking (Netflix, BBC iPlayer, Hulu, dll.), dan memberikan teks bantuan dalam aplikasi VPN.
Meskipun kami memiliki beberapa VPN yang hebat dalam hal itu, sebagai protonvpn, mereka dua kali lebih mahal untuk langganan bulanan.
Dan kebebasan dari yayasan pers yang memuji Mullvad VPN jelas menambah kelebihannya. Selain itu, Mozilla VPN yang sangat dihormati juga menggunakan Mullvad VPN Server.
Namun, akan bermanfaat jika Anda’ll melalui ulasan protonvpn kami sebelum melakukan panggilan terakhir Anda.
Fitur Mullvad
- Mulai
- Antarmuka pengguna
- Auto-Connect & Adblocker
- Sakelar pembunuhan terintegrasi
- Terowongan Terpisah
- Protokol Terowongan
- Multihop (jembatan server)
- Penerusan Port
- Server DNS khusus
- Tes IP & WEBRTC
- Tes bocor DNS
- Tes enkripsi
- Tes kecepatan