


Apakah Nessus menggunakan nmap?
Nessus: Mythbusters Edition
Nessus port scan vs nmap port scan
Tujuan saya adalah untuk menemukan kerentanan jaringan. Saya telah menggunakan Nessus dan NMAP keduanya untuk pemindaian kerentanan. Saya harus memverifikasi apakah saya hanya dapat menggunakan “nessus” daripada menggunakan “nmap”. Menurut upaya saya di web, banyak orang menyarankan untuk menggunakan Nessus dan NMAP bersama -sama karena Nessus juga menyediakan rentang pemindaian port sebagai NMAP. Tapi saya tidak mengerti alasan pasti mengapa nessus port scan tidak dapat menggantikan pemindaian port nmap ? Apa yang seharusnya menjadi perbedaan utama dengan Nessus dan NMAP dalam hal pemindaian pelabuhan?
Ditanya 20 Feb 2018 pukul 6:20
Tech_enthusiast Tech_enthusiast
435 1 1 Lencana Emas 5 5 Lencana Perak 19 19 Lencana Perunggu
3 Jawaban 3
Saya tidak menyarankan Anda menggunakan keduanya. Anda perlu mengembangkan keterampilan Anda tanpa alat untuk mengetahui apa yang harus diserang dan bagaimana menyerangnya.
Buku -buku berikut akan membantu Anda memulai:
- Penilaian Keamanan Jaringan, Edisi ke -3
- Operasi Cyber: Membangun, Membela, dan Menyerang Jaringan Komputer Modern
- Python: Pengujian Penetrasi untuk Pengembang
- Menguasai Kali Linux untuk Pengujian Penetrasi Lanjutan, Edisi ke -2
- Metasploit Terungkap: Rahasia Pentester Ahli
Anda harus menguasai teknik tanpa menggunakan alat. Metasploit adalah semacam kerangka kerja teknik, tetapi Anda juga dapat mengandalkannya terlalu banyak jika Anda tidak mempelajari skrip atau relevansi spesifik kode untuk setiap modul ke detail, bukan hanya opsi atau opsi canggih atau lanjutan.
Namun, NMAP dapat dimodifikasi untuk mendapatkan pemahaman tentang lingkungan dalam hal kerentanan, efisiensi kontrol, dan praktik keamanan yang dalam. Saya akan merekomendasikannya atas Nessus untuk setiap situasi kecuali untuk situasi kebakaran dan lupa. Namun, kebakaran-dan lupa cenderung memberikan laporan dengan risiko yang salah dan berbagai kesalahan kesalahan termasuk positif palsu (yang bisa menjadi positif palsu jika mengemudi ahli tidak tahu bagaimana mengurangi positif palsu ke set masalah yang tepat) dan negatif palsu.
Jadi, saya juga merekomendasikan (setelah teknik dikuasai) buku -buku ini:
- NMAP: Eksplorasi jaringan dan buku masak audit keamanan, edisi ke -2
- Menguasai mesin skrip NMAP
Nessus: Mythbusters Edition
Saya baru -baru ini melakukan sedikit riset tentang sejarah Nessus. Saya menemukan bahwa versi pertama Nessus diterbitkan pada tahun 1998, dan setiap kali perangkat lunak telah ada selama itu pasti ada beberapa mitos dan kesalahpahaman yang berkembang secepat fitur baru selama bertahun -tahun. Posting ini akan menjelaskan beberapa mitos umum dan meluruskan.
Meskipun kami tidak menghasilkan ledakan besar untuk posting ini, saya terjun di seberang kantor, hanya karena.
Mitos #1 – “Menginstal Nessus dari distribusi Linux Anda’S Repositori menginstal versi terbaru Nessus “
Bergantung pada distribusi Linux mana yang Anda jalankan, dan versi distribusi mana yang telah Anda instal, Anda mungkin dapat menginstal paket yang disebut “Nessus” dari repositori paket. Banyak orang percaya bahwa proses ini menginstal versi Nessus terbaru, tetapi tidak. Distribusi biasanya akan mencakup 2.Versi x Nessus di repositori. Versi Nessus saat ini adalah 4.4.0 dan hanya dapat diunduh dari http: // www.Nessus.org atau dari portal dukungan pelanggan yang dapat dipertahankan. Untuk memberikan beberapa latar belakang, berikut ini adalah sejarah singkat versi Nessus:
- 1998 – Nessus Alpha1 – Proyek Mahasiswa, diumumkan di milis Bugtraq
- Mei 2000 – Nessus 1.0 – Versi stabil pertama
- Februari 2003 – Nessus 2.0 – Mesin NASL Baru
- Oktober 2004 – Nessus 2.2 – Kemampuan untuk masuk ke host melalui SSH, versi GPL terakhir
- Desember 2005 – Nessus 3.0 – mesin NASL3 diperkenalkan
- April 2009 – Nessus 4.0-Model berbasis utas, dukungan 64-bit
- November 2009 – Nessus 4.2 – API Nessus, Antarmuka Pengguna, Laporan, dan Kebijakan yang disimpan di server
- November 2010 – Nessus 4.4 – Penggunaan memori yang lebih rendah, penjadwalan, pelaporan peningkatan
Anda juga dapat meninjau artikel “Mengapa meningkatkan ke Nessus 4?”Untuk tampilan terperinci tentang peningkatan antara versi, termasuk analisis kinerja antara Nessus 2 dan Nessus 4.
Mitos #2: “Nessus menggunakan NMAP sebagai mesin pemindai”
Sebelum ke Nessus 2.2.0, sebagian kecil kode dari NMAP 1.X digunakan di plugin pemindaian port awal. Nessus juga menggunakan (dan masih melakukannya hingga hari ini) mesin pemindaian pelabuhannya sendiri, termasuk pemindai syn yang dimasukkan dalam versi pertama Nessus. Sedangkan NMAP adalah pemindai pelabuhan yang fantastis (dan banyak lagi!) Nessus tidak pernah memasukkan atau menggunakan NMAP sebagai pemindai port secara default.
Ada dua plugin Nessus yang dapat mengintegrasikan NMAP. Satu untuk menjalankan nmap bersama Nessus, dan satu untuk mengimpor hasil. Untuk informasi lebih lanjut, lihat “Kapan, bagaimana dan mengapa (tidak) menggunakan nmap di dalam nessus”
Jika Anda perlu mengimpor hasil NMAP, saya sarankan menginstal NMAPXML.NASL. Ada beberapa kasus di mana seseorang sudah menjalankan pemindaian nmap, dan itu’s Use
Nessus: Mythbusters Edition
Sedangkan, NMAP bukanlah pemindai kerentanan penuh, ini adalah alat pelaporan yang digunakan untuk menganalisis respons layanan yang datang dalam paket dan alat pelaporan dapat membantu mengidentifikasi kerentanan dalam jaringan. NMAP menggunakan mesin skrip untuk mengidentifikasi informasi kerentanan.
Nessus port scan vs nmap port scan
Tujuan saya adalah untuk menemukan kerentanan jaringan. Saya telah menggunakan Nessus dan NMAP keduanya untuk pemindaian kerentanan. Saya harus memverifikasi apakah saya hanya dapat menggunakan “nessus” daripada menggunakan “nmap”. Menurut upaya saya di web, banyak orang menyarankan untuk menggunakan Nessus dan NMAP bersama -sama karena Nessus juga menyediakan rentang pemindaian port sebagai NMAP. Tapi saya tidak mengerti alasan pasti mengapa nessus port scan tidak dapat menggantikan pemindaian port nmap ? Apa yang seharusnya menjadi perbedaan utama dengan Nessus dan NMAP dalam hal pemindaian pelabuhan?
Ditanya 20 Feb 2018 pukul 6:20
Tech_enthusiast Tech_enthusiast
435 1 1 Lencana Emas 5 5 Lencana Perak 19 19 Lencana Perunggu
3 Jawaban 3
Saya tidak menyarankan Anda menggunakan keduanya. Anda perlu mengembangkan keterampilan Anda tanpa alat untuk mengetahui apa yang harus diserang dan bagaimana menyerangnya.
Buku -buku berikut akan membantu Anda memulai:
- Penilaian Keamanan Jaringan, Edisi ke -3
- Operasi Cyber: Membangun, Membela, dan Menyerang Jaringan Komputer Modern
- Python: Pengujian Penetrasi untuk Pengembang
- Menguasai Kali Linux untuk Pengujian Penetrasi Lanjutan, Edisi ke -2
- Metasploit Terungkap: Rahasia Pentester Ahli
Anda harus menguasai teknik tanpa menggunakan alat. Metasploit adalah semacam kerangka kerja teknik, tetapi Anda juga dapat mengandalkannya terlalu banyak jika Anda tidak mempelajari skrip atau relevansi spesifik kode untuk setiap modul ke detail, bukan hanya opsi atau opsi canggih atau lanjutan.
Namun, NMAP dapat dimodifikasi untuk mendapatkan pemahaman tentang lingkungan dalam hal kerentanan, efisiensi kontrol, dan praktik keamanan yang dalam. Saya akan merekomendasikannya atas Nessus untuk setiap situasi kecuali untuk situasi kebakaran dan lupa. Namun, kebakaran-dan lupa cenderung memberikan laporan dengan risiko yang salah dan berbagai kesalahan kesalahan termasuk positif palsu (yang bisa menjadi positif palsu jika mengemudi ahli tidak tahu bagaimana mengurangi positif palsu ke set masalah yang tepat) dan negatif palsu.
Jadi, saya juga merekomendasikan (setelah teknik dikuasai) buku -buku ini:
- NMAP: Eksplorasi jaringan dan buku masak audit keamanan, edisi ke -2
- Menguasai mesin skrip NMAP
Nessus: Mythbusters Edition
Saya baru -baru ini melakukan sedikit riset tentang sejarah Nessus. Saya menemukan bahwa versi pertama Nessus diterbitkan pada tahun 1998, dan setiap kali perangkat lunak telah ada selama itu pasti ada beberapa mitos dan kesalahpahaman yang berkembang secepat fitur baru selama bertahun -tahun. Posting ini akan menjelaskan beberapa mitos umum dan meluruskan.
Meskipun kami tidak menghasilkan ledakan besar untuk posting ini, saya terjun di seberang kantor, hanya karena.
Mitos #1 – “Menginstal Nessus dari distribusi Linux Anda’S Repositori menginstal versi terbaru Nessus “
Bergantung pada distribusi Linux mana yang Anda jalankan, dan versi distribusi mana yang telah Anda instal, Anda mungkin dapat menginstal paket yang disebut “Nessus” dari repositori paket. Banyak orang percaya bahwa proses ini menginstal versi Nessus terbaru, tetapi tidak. Distribusi biasanya akan mencakup 2.Versi x Nessus di repositori. Versi Nessus saat ini adalah 4.4.0 dan hanya dapat diunduh dari http: // www.Nessus.org atau dari portal dukungan pelanggan yang dapat dipertahankan. Untuk memberikan beberapa latar belakang, berikut ini adalah sejarah singkat versi Nessus:
- 1998 – Nessus Alpha1 – Proyek Mahasiswa, diumumkan di milis Bugtraq
- Mei 2000 – Nessus 1.0 – Versi stabil pertama
- Februari 2003 – Nessus 2.0 – Mesin NASL Baru
- Oktober 2004 – Nessus 2.2 – Kemampuan untuk masuk ke host melalui SSH, versi GPL terakhir
- Desember 2005 – Nessus 3.0 – mesin NASL3 diperkenalkan
- April 2009 – Nessus 4.0-Model berbasis utas, dukungan 64-bit
- November 2009 – Nessus 4.2 – API Nessus, Antarmuka Pengguna, Laporan, dan Kebijakan yang disimpan di server
- November 2010 – Nessus 4.4 – Penggunaan memori yang lebih rendah, penjadwalan, pelaporan peningkatan
Anda juga dapat meninjau artikel “Mengapa meningkatkan ke Nessus 4?”Untuk tampilan terperinci tentang peningkatan antara versi, termasuk analisis kinerja antara Nessus 2 dan Nessus 4.
Mitos #2: “Nessus menggunakan NMAP sebagai mesin pemindai”
Sebelum ke Nessus 2.2.0, sebagian kecil kode dari NMAP 1.X digunakan di plugin pemindaian port awal. Nessus juga menggunakan (dan masih melakukannya hingga hari ini) mesin pemindaian pelabuhannya sendiri, termasuk pemindai syn yang dimasukkan dalam versi pertama Nessus. Sedangkan NMAP adalah pemindai pelabuhan yang fantastis (dan banyak lagi!) Nessus tidak pernah memasukkan atau menggunakan NMAP sebagai pemindai port secara default.
Ada dua plugin Nessus yang dapat mengintegrasikan NMAP. Satu untuk menjalankan nmap bersama Nessus, dan satu untuk mengimpor hasil. Untuk informasi lebih lanjut, lihat “Kapan, bagaimana dan mengapa (tidak) menggunakan nmap di dalam nessus”
Jika Anda perlu mengimpor hasil NMAP, saya sarankan menginstal NMAPXML.NASL. Ada beberapa kasus di mana seseorang sudah menjalankan pemindaian nmap, dan itu’S berguna untuk mengimpor hasil ke Nessus untuk menjalankan pemindaian kerentanan terhadap daftar host.
Catatan: Anda dapat menemukan informasi lebih lanjut dalam posting berjudul “Menggunakan Hasil NMAP dengan Pemindaian Batch Nessus”.
Mitos #3: “Nessus tidak mendukung IPv6”
Nessus akan memindai host IPv6, asalkan mesin pemindaian berjalan di Linux atau sistem Mac OS X dengan IPv6 diaktifkan. Lihat posting berjudul “Nessus 3.2 beta – pemindaian IPv6 “
Microsoft Windows tidak memiliki beberapa API utama yang diperlukan untuk pemalsuan paket IPv6 (e.G., Mendapatkan alamat MAC dari router, tabel perutean, dll.). Ini pada gilirannya mencegah pemindai port bekerja dengan baik, tetapi sesuatu yang direncanakan untuk rilis di masa mendatang adalah menambahkan dukungan untuk pemindaian IPv6 untuk server Nessus yang berjalan di Windows.
Mitos #4: “Nessus hanya memindai layanan jaringan, bukan aplikasi web.”
Pada Juni 2009, Tenable merilis perombakan besar dari fungsi pemindaian aplikasi web Nessus. Sejak itu Nessus terus mengimplementasikan fitur pemindaian aplikasi web yang menggunakan teknik fuzzing untuk menemukan kerentanan khusus dalam aplikasi. Nessus memiliki beberapa cara untuk menyebutkan kerentanan dalam aplikasi web:
Kerentanan Aplikasi Web yang Dikenal – Nessus berisi lebih dari 2.523 plugin yang dapat sidik jari dan mendeteksi kerentanan yang diketahui dalam aplikasi web. Plugin apa pun yang tercantum dalam keluarga plugin “penyalahgunaan CGI” atau “Penyalahgunaan CGI: XSS” ditulis untuk menyebutkan kerentanan yang sebelumnya telah dilaporkan dalam produk aplikasi web (open-source atau komersial).
Mitos #5: “Nessus hanya memindai perangkat di seluruh jaringan”
Sejalan dengan itu, salah satu fitur yang lebih kuat di Nessus adalah kemampuan untuk mengaudit tambalan dan konfigurasi secara lokal. Daripada melakukan seluruh pemindaian perangkat di seluruh jaringan, yang mengkonsumsi beberapa bandwidth dan memiliki potensi untuk “memperburuk” target, Nessus dapat masuk ke target dan memeriksa konfigurasi secara lokal. Tenable saat ini mendukung platform berikut sehubungan dengan Pemeriksaan Patch Lokal:
- Linux (berbagai distribusi)
- Windows (semua platform yang didukung)
- VMware ESX
- HP-UX
- Solaris
- Mac OS X
- Database (oracle, mssql dan banyak lagi)
Nessus juga dapat melakukan audit konfigurasi, meninjau konfigurasi sistem operasi atau aplikasi dan membandingkannya dengan standar yang diketahui. Nessus mendukung banyak sistem operasi dan aplikasi yang berbeda, termasuk Cisco IOS, tolok ukur CIS dan banyak lagi. Contoh yang bagus dari kemampuan ini dalam aksi ini termasuk dalam posting berjudul “Auditing Linux, Apache, & MySQL Melawan Tolok Ukur CIS”
Paul Asadoorian
Sebagai pendiri dan CEO Security Weekly, Paul tetap menjadi salah satu dunia’Pakar terkemuka pada semua hal cybersecurity. Security Weekly adalah sumber daya satu atap untuk podcast, webcast dan konten lainnya, memberi tahu anggota masyarakat tentang pengujian penetrasi, analisis kerentanan, peretasan etis dan pengujian perangkat tertanam. Sebelumnya, Paul menjabat sebagai spesialis keamanan TI untuk Brown University, dan sebagai instruktur di Sans Institute.
Nmap vs nessus
NMAP (Network Mapper) didefinisikan sebagai alat pemindaian jaringan yang digunakan oleh administrator jaringan untuk memetakan jaringan mereka dan menemukan host dan layanan dengan mengirimkan paket dan menganalisis tanggapan, juga merupakan alat yang dibebaskan dari negara yang dapat digunakan sebagai pemindai yang dapat digunakan sebagai pemindai yang dapat digunakan sebagai pemindai yang dapat digunakan sebagai pemindai yang dapat digunakan sebagai pemindai yang dapat digunakan sebagai pemindai yang dapat digunakan sebagai pemindaian yang dapat digunakan sebagai pemindai yang dapat digunakan sebagai pemindai yang dapat digunakan sebagai pemindai yang dapat digunakan sebagai pemindaian yang diklasifikasikan sebagai pemindai yang dapat digunakan sebagai pemindai yang diklasien sebagai pemindai yang dapat digunakan sebagai pemindaian yang dikupas sebagai pemindaian yang dapat digunakan sebagai pemindaian yang dikupas sebagai pemindaian yang dapat digunakan sebagai pemindaian yang digunakan sebagai pemindaian yang dikupas sebagai pemindaian yang diklasien sebagai pemindaian. Ibilitas diserang atau mungkin peretas mencoba mendapatkan akses ke komputer mana pun yang telah kami terhubung di jaringan.
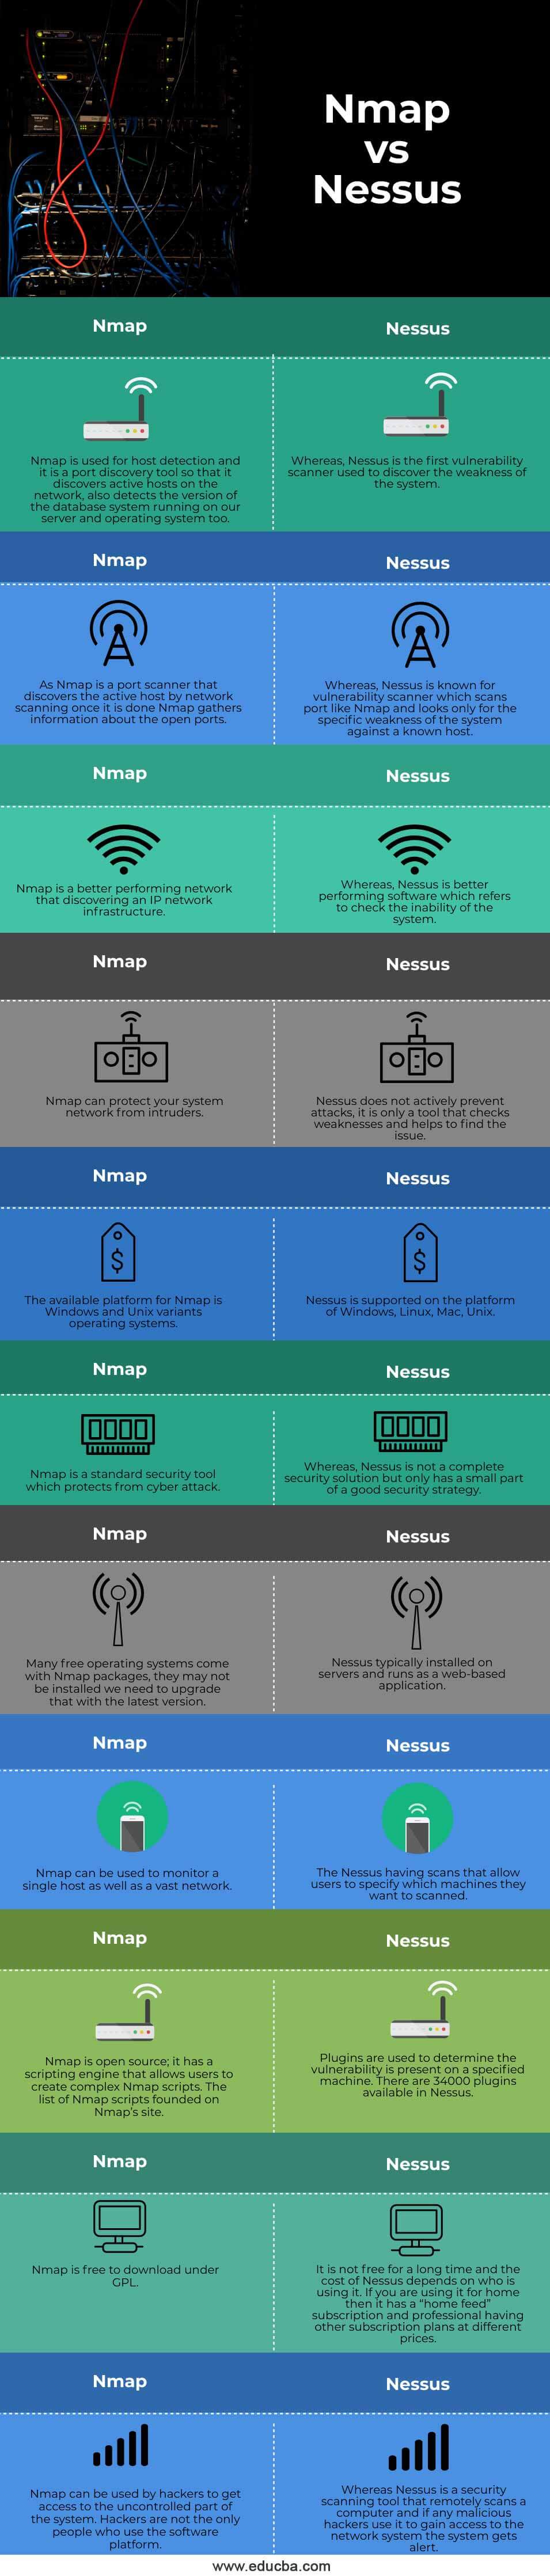
Perbandingan head to head antara NMAP vs nessus (infografis)
Di bawah ini adalah perbedaan teratas antara NMAP vs Nessus.
Pengembangan Web, Bahasa Pemrograman, Pengujian Perangkat Lunak & Lainnya
Perbedaan utama
Nmap dan nessus keduanya adalah alat pemindaian jaringan sehingga ada perbedaan dalam apa yang mereka coba capai.
1. Keamanan
Nessus adalah pemindai kerentanan, kerentanan berarti memindai kelemahan sistem di komputer dan jaringan untuk mengidentifikasi keamanan dan meningkatkan efektivitas sistem. Sedangkan, pemetaan jaringan adalah tujuan pertama dari NMAP yang pemetaan menemukan host dan layanan pada sistem. Sebagian besar administrator jaringan dan profesional keamanan menggunakan NMAP untuk memetakan jaringan mereka.
NMAP menentukan status naik dan turun dari host juga menentukan keberadaan host, layanan dalam jaringan, firewall, sistem operasi, dan versi yang tidak terduga pada host host. Nessus memiliki plugin pemeriksaan keamanan untuk menentukan kinerja jaringan sistem.
2. Pemindai Kerentanan
Pemindaian dapat menjaga sistem kami tetap aman. Menemukan kerentanan sebelum peretas melakukan sesuatu sangat penting untuk menjaga data perusahaan kami tetap aman tentang keamanan jaringan. Kerentanan berarti mengidentifikasi kelemahan atau ketidakmampuan sistem dalam jaringan. Pemindaian kerentanan mendeteksi ketidakmampuan dan dengan menggunakan alat nessus kita dapat mendeteksi kelemahan sistem yang akan membantu melindungi sistem kita dan meningkatkan efektivitas sistem. Nessus menyediakan banyak fungsionalitas dalam satu alat, peretas dapat menjalankan alat yang sama dan menguntungkan untuk mengetahui apa hasilnya bahwa mereka memindai sistem. Nessus adalah salah satu pemindai kerentanan yang digunakan untuk menemukan serangan jahat.
Sedangkan, NMAP bukanlah pemindai kerentanan penuh, ini adalah alat pelaporan yang digunakan untuk menganalisis respons layanan yang datang dalam paket dan alat pelaporan dapat membantu mengidentifikasi kerentanan dalam jaringan. NMAP menggunakan mesin skrip untuk mengidentifikasi informasi kerentanan.
3. Instalasi di Windows
Sebelum versi Windows dirilis, NMAP adalah alat khusus Unix dan setelah rilis, ini adalah platform paling populer kedua untuk NMAP. Ini populer karena pengguna Windows tidak memiliki kompiler dan juga memelihara panduan untuk pengguna yang ingin menjalankan NMAP di Windows. NMAP mendukung antarmuka Ethernet untuk pemindaian paket mentah. Kecepatan pemindaian lebih lambat dari UNIX karena ada kekurangan di Windows Networking API. Windows memiliki tiga pilihan untuk menginstal NMAP, yang tersedia di halaman pengunduhan di https: // nmap.org/unduh.html yang merupakan windows self-installer, biner zip baris perintah dan, opsional adalah kompiler.
Padahal, untuk Nessus kita dapat memperoleh pemasang Windows dan perlu mengunduhnya sesuai sistem operasi, setelah diunduh dua klik pada penginstal dan kemudian menyelesaikan instalasi, wisaya selamat datang untuk pengguna Nessus dibuka.
Tabel Perbandingan NMAP vs Nessus
| S.TIDAK | Nmap | Nessus |
| 1 | NMAP digunakan untuk deteksi host dan ini adalah alat penemuan port sehingga menemukan host aktif di jaringan, juga mendeteksi versi sistem basis data yang berjalan di server dan sistem operasi kami juga. | Sedangkan, Nessus adalah pemindai kerentanan pertama yang digunakan untuk menemukan kelemahan sistem. |
| 2 | Karena NMAP adalah pemindai port yang menemukan host aktif dengan pemindaian jaringan setelah selesai NMAP mengumpulkan informasi tentang port terbuka. | Sedangkan, Nessus dikenal untuk pemindai kerentanan yang memindai port seperti NMAP dan hanya mencari kelemahan spesifik sistem terhadap host yang diketahui. |
| 3 | NMAP adalah jaringan berkinerja lebih baik yang menemukan infrastruktur jaringan IP. | Padahal, Nessus adalah perangkat lunak yang lebih berkinerja lebih baik yang mengacu untuk memeriksa ketidakmampuan sistem. |
| 4 | NMAP dapat melindungi jaringan sistem Anda dari penyusup. | Nessus tidak secara aktif mencegah serangan, itu hanya alat yang memeriksa kelemahan dan membantu menemukan masalah ini. |
| 5 | Platform yang tersedia untuk NMAP adalah sistem operasi varian Windows dan Unix. | Nessus didukung pada platform Windows, Linux, Mac, Unix. |
| 6 | NMAP adalah alat keamanan standar yang melindungi dari serangan cyber. | Padahal, Nessus bukan solusi keamanan yang lengkap tetapi hanya memiliki sebagian kecil dari strategi keamanan yang baik. |
| 7 | Banyak sistem operasi gratis dilengkapi dengan paket NMAP, mereka mungkin tidak diinstal kita perlu memutakhirkannya dengan versi terbaru. | Nessus biasanya diinstal di server dan dijalankan sebagai aplikasi berbasis web. |
| 8 | NMAP dapat digunakan untuk memantau satu host dan juga jaringan yang luas. | Nessus memiliki pemindaian yang memungkinkan pengguna untuk menentukan mesin mana yang ingin mereka pindai. |
| 9 | NMAP adalah open-source; Ini memiliki mesin skrip yang memungkinkan pengguna untuk membuat skrip NMAP yang kompleks. Daftar skrip nmap yang didirikan di NMAP’S Situs. | Plugin digunakan untuk menentukan kerentanan hadir pada mesin yang ditentukan. Ada 34000 plugin yang tersedia di Nessus. |
| 10 | NMAP gratis untuk diunduh di bawah GPL. | Ini tidak gratis untuk waktu yang lama dan biaya Nessus tergantung pada siapa yang menggunakannya. Jika Anda menggunakannya untuk rumah maka ia memiliki a “Home Feed” Berlangganan dan Profesional Memiliki Rencana Langganan Lainnya Dengan Harga Berbagai. |
| 11 | NMAP dapat digunakan oleh peretas untuk mendapatkan akses ke bagian sistem yang tidak terkendali. Peretas bukan satu -satunya orang yang menggunakan platform perangkat lunak. | Sedangkan Nessus adalah alat pemindaian keamanan yang memindai komputer dari jarak jauh dan jika ada peretas berbahaya yang menggunakannya untuk mendapatkan akses ke sistem jaringan sistem mendapatkan waspada. |
Kesimpulan
Artikel di atas menyimpulkan bahwa keduanya digunakan untuk memeriksa keamanan jaringan, dan peran mereka dalam pemindaian keamanan jaringan adalah yang paling cocok dalam keamanan jaringan kami. Kami juga menyimpulkan bahwa NMAP dan Nessus menggunakan perintah mereka untuk memeriksa ketidakmampuan jaringan dan server sebelum alat -alat ini administrator secara manual memeriksa jaringan mereka.
Artikel yang direkomendasikan
Ini adalah panduan untuk nmap vs nessus. Di sini kita membahas perbedaan utama NMAP vs Nessus dengan infografis dan tabel perbandingan. Anda juga dapat melihat artikel -artikel berikut untuk mempelajari lebih lanjut –
- MPLS vs Internet
- CONEMU VS CMDER
- Sprintf vs Snprintf
- B Pohon vs Pohon Biner
All in One Excel VBA Bundle
500+ jam video HD
15 jalur belajar
120+ kursus
Sertifikat penyelesaian yang dapat diverifikasi
Akses Seumur Hidup
Program Pelatihan Master Analis Keuangan
1000+ jam video HD
43 jalur belajar
250+ kursus
Sertifikat penyelesaian yang dapat diverifikasi
Akses Seumur Hidup
Bundel Sains Data Semua dalam Satu
Video HD 1500+ jam
80 jalur pembelajaran
360+ kursus
Sertifikat penyelesaian yang dapat diverifikasi
Akses Seumur Hidup
All in One Software Development Bundle
3000+ jam video HD
149 Jalur Pembelajaran
600+ kursus
Sertifikat penyelesaian yang dapat diverifikasi
Akses Seumur Hidup
Sidebar primer
All in One Software Development Bundle 3000+ jam video HD | 149 Jalur Pembelajaran | 600+ kursus | Sertifikat penyelesaian yang dapat diverifikasi | Akses Seumur Hidup
Program Pelatihan Master Analis Keuangan 1000+ jam video HD | 43 Jalur Pembelajaran | 250+ kursus | Sertifikat penyelesaian yang dapat diverifikasi | Akses Seumur Hidup
Nmap vs nessus – mana yang lebih baik?
Nessus terutama digunakan sebagai alat penilaian kerentanan infrastruktur TI sementara NMAP adalah alat pemindai port open-source dan paling populer. Kedua alat digunakan dari jarak jauh dan memberikan daftar kemungkinan kerentanan dari sistem target. Artikel ini mencakup alat Nessus dan NMAP, di sini kami membandingkan fungsi yang ditawarkan oleh kedua alat. Klik di sini jika Anda tertarik membandingkan OpenVas vs Nessus, keduanya adalah alat pemindai kerentanan.
Perbandingan alat berdasarkan fungsi keamanan yang tersedia di NMAP dan Nessus
| Kegunaan | Nmap | Nessus |
| Instalasi | Mudah | Mudah |
| Pemindaian pelabuhan | Tersedia | Tersedia |
| Skrip kerentanan | Tersedia | Tersedia |
| Biaya | Bebas | Baik gratis dan pro |
| Penilaian Konfigurasi | Sangat terbatas | Tersedia |
| Kemudahan penggunaan | Sedang | Mudah |
| Dukungan pelanggan | Tidak tersedia | Tersedia |
| Kecepatan | Lebih cepat | Lebih lambat dari nmap |
Instalasi
Baik alat Nessus dan NMAP mudah dipasang dan Anda dapat dengan mudah menginstal kedua alat dengan mengikuti panduan resmi. Ingat, Anda memerlukan ID resmi untuk mendaftar untuk Nessus Professional Tool dan tersedia untuk uji coba gratis 7 hari. Setelah kedaluwarsa uji coba 7 hari, Anda dapat menggunakan edisi komunitas dari alat ini dengan bebas. NMAP sudah diinstal pada Kali Linux. Versi GUI dari NMAP juga tersedia.
Plugin Pembaruan Alat Nessus Setelah Anda memulai pertama kali dengan menggunakan http: // 127.0.0.1: 8834/

Pemindaian pelabuhan
Kedua alat menyediakan fungsionalitas keamanan pemindaian port dan memberikan perincian yang bagus saat melaporkan port terbuka dari sistem target. Tetapi jika Anda berbicara secara khusus, NMAP adalah alat yang digunakan hanya untuk pemindaian port dan layanan dan Nessus memiliki seluruh daftar fungsionalitas keamanan termasuk pemindaian port. Pemindaian Port adalah salah satu fungsionalitas yang tersedia di Nessus Tool.
Skrip kerentanan
Dalam diskusi ini, skrip kerentanan adalah istilah yang digunakan untuk menunjukkan skrip yang tersedia dalam database alat yang membantu dalam menemukan kerentanan yang diketahui secara otomatis. Baik NMAP dan Nessus memiliki skrip kerentanan dan Anda dapat menggunakannya dengan sangat mudah terhadap sistem target. Skrip Nessus tersedia yang disebut plugin yang mengidentifikasi kerentanan yang diketahui. NMAP juga memiliki mesin skrip dan banyak skrip yang tersedia di lokasi/usr/share/nmap/skrip. Anda dapat memilih skrip dan menjalankannya kapan pun diperlukan.
Biaya
Nessus Tool tersedia dalam edisi komunitas dan profesional. Nessus Community Edition gratis tetapi memiliki fungsionalitas yang sangat sedikit. Nessus Professional bukan alat yang lebih mahal dan rencana langganan yang berbeda tersedia untuk sekitar $ 3000 per tahun. NMAP gratis dan Anda dapat menggunakan alat ini tanpa membayar satu sen pun.
Penilaian Konfigurasi
Nessus populer dan sangat efektif untuk melakukan penilaian konfigurasi berdasarkan internasional yang tersedia (e.G. Komputer Internet Security (CIS)) tolok ukur. Alat ini sangat efektif dalam aktivitas penilaian konfigurasi dan merupakan pilihan nomor satu untuk auditor keamanan. NMAP dapat menjalankan beberapa skrip kerentanan tetapi tidak setara dengan seluruh aktivitas penilaian konfigurasi seperti yang dilakukan oleh Nessus.
Kemudahan penggunaan
Nessus hadir dengan GUI yang bagus (antarmuka pengguna grafis) dan pengguna baru juga dapat menjalankan pemindaian untuk target dengan sangat mudah. Hanya perlu memberikan detail target seperti nama pemindaian, IP target, pemilihan plugin untuk jenis pemindaian, dll. Nessus juga mendukung konkurensi karena Anda dapat menjalankan beberapa pemindaian pada saat yang sama dan berhenti, resume opsi pemindaian juga tersedia. Alat NMAP tersedia baik di baris perintah dan GUI. Tetapi sebagian besar peneliti keamanan menggunakan alat ini di baris perintah. Di bawah ini adalah perintah untuk menjalankan pemindaian dasar NMAP:
nmap
Dukungan pelanggan
Nessus dimiliki oleh Tenable dan memiliki tim dukungan pelanggan yang membantu mendiagnosis masalah yang berkaitan dengan masalah. Seperti yang dinyatakan sebelumnya, NMAP gratis dan open-source sehingga tidak ada dukungan pelanggan yang tersedia. Meskipun, komunitas besar ada untuk menyelesaikan masalah dan mengembangkan skrip baru untuk mengidentifikasi kerentanan baru.
Kecepatan
Nessus adalah alat yang lambat jika Anda membandingkannya dengan alat NMAP. Untuk memulai pemindaian Nessus, Anda perlu mengisi seluruh detail seperti alamat IP, pilih plugin, dll. terhadap target. NMAP sangat cepat dan Anda akan memindai hanya dengan mengetik NMAP dengan alamat IP.
Kesimpulan
Nessus dan NMAP, keduanya adalah alat yang secara luas digunakan oleh komunitas keamanan informasi. Nessus adalah alat yang lebih lengkap dan digunakan sebagai alat defacto oleh agen audit keamanan profesional. Alat NMAP lebih digunakan untuk mengidentifikasi port dan layanan terbuka untuk mengidentifikasi jenis kerentanan tertentu. Sekarang, mana yang lebih baik? Jika Anda melakukan audit resmi dan Anda perlu mengirimkan laporan kepada klien, Nessus lebih baik karena alat ini memberikan laporan bersih untuk kepatuhan keamanan yang berbeda. Alat ini juga menyarankan langkah -langkah mitigasi yang hilang di alat NMAP. NMAP adalah alat cepat yang memberikan beberapa kesalahan konfigurasi keamanan dan kerentanan target.
Terkait
Berlangganan kami untuk menerima lebih banyak pembaruan artikel tersebut di email Anda.
Jika Anda memiliki pertanyaan, jangan ragu untuk bertanya di bagian komentar di bawah ini. Tidak ada yang memberi saya kegembiraan yang lebih besar daripada membantu pembaca saya!
Penafian: Tutorial ini hanya untuk tujuan pendidikan. Individu bertanggung jawab penuh atas tindakan ilegal apa pun.