


Apakah nordvpn menggunakan wireguard?
Protokol Nordlynx – Solusi untuk koneksi VPN yang cepat dan aman
Sementara implementasi Wireguard menunjukkan jangkauan rekan yang saat ini dikonfigurasi yang digunakan untuk bidang data, sifat ringan dari protokol Wireguard membuat evaluasi jalur alternatif di luar cakupan. Pertanyaannya adalah: Bagaimana kita dapat memisahkan bidang data dari pemeriksaan konektivitas?
Protokol nordvpn mana yang harus saya pilih? | Dukungan nordvpn
NordVPN mendukung sejumlah protokol enkripsi keamanan untuk menyediakan layanan VPN. Tingkat keamanan dan tujuan protokol VPN ini berbeda, tetapi begitu juga kebutuhan pelanggan kami. Kami mendorong Anda untuk melihat lebih dekat pada kekuatan dan kelemahan setiap protokol VPN. Meskipun kami ingin Anda dapat memilih dengan bebas, kami juga merasa tugas kami untuk memberi tahu Anda tentang apa yang mungkin paling cocok untuk Anda.
1. OpenVPN
OpenVPN adalah perangkat lunak sumber terbuka yang matang dan kuat yang memungkinkan kami untuk menyediakan layanan VPN yang andal dan aman. Ini adalah protokol VPN serbaguna yang dapat digunakan pada port TCP dan UDP. OpenVPN mendukung sejumlah besar algoritma enkripsi dan cipher: Untuk memastikan perlindungan data Anda, kami menggunakan AES-256-GCM dengan kunci DH 4096-bit. Jika Anda sadar tentang keamanan Anda dan bertanya -tanya apa protokol NordVPN yang paling stabil, kami sarankan OpenVPN.
2. IKEV2/IPSEC
IKEV2/IPSEC secara signifikan meningkatkan keamanan dan privasi pengguna dengan menggunakan algoritma dan kunci kriptografi yang kuat. Nordvpn menggunakan nge (“enkripsi generasi berikutnya”) di ikev2/ipsec. Kunci fase1 dihasilkan menggunakan AES-256-GCM, SHA2-384, dan PFS (Kerahasiaan Maju Perfect Forward) menggunakan Keys Diffie-Hellman 3072-bit. Ipsec kemudian mengamankan terowongan antara klien dan server, menggunakan enkripsi AES-256 yang kuat. Protokol VPN ini memberi pengguna keamanan, stabilitas, dan kecepatan ketenangan.
3. Wireguard (nordlynx) (direkomendasikan oleh nordvpn dan digunakan secara default di sebagian besar aplikasi kami)
Wireguard adalah protokol tunneling terbaru dan tercepat, dan seluruh industri VPN membicarakannya. Ini menggunakan kriptografi canggih yang mengungguli para pemimpin saat ini, OpenVPN, dan IPSec/IKEV2. Namun, masih dianggap eksperimental, jadi penyedia VPN perlu mencari solusi baru (seperti Nordlynx oleh NordVPN) untuk mengatasi kerentanan Wireguard.
Modern, sangat cepat, dan sangat ramping dalam arsitekturnya, Wireguard didukung oleh penelitian akademik yang menyeluruh. Wireguard hanya terdiri dari 4.000 baris kode, membuatnya mudah untuk digunakan, mengaudit, dan memperbaiki. Untuk menempatkannya dalam perspektif, OpenVPN berjalan pada 400.000 baris kode, yang berarti bahwa Wireguard hanya membentuk 1% dari arsitektur besar OpenVPN.
Nordlynx saat ini digunakan secara default di aplikasi Nordvpn. Jika Anda bertanya-tanya protokol VPN mana yang terbaik untuk bermain game atau kegiatan yang bergantung pada kecepatan online lainnya, jawabannya selalu Nordlynx.
Ingin belajar lebih banyak?
Lihat NordVPN di YouTube!
Protokol Nordlynx – Solusi untuk koneksi VPN yang cepat dan aman
Saat inovasi mengetuk, apa yang akan Anda lakukan: biarkan masuk atau tutup pintu? Menjadi orang-orang geek yang penuh penasaran dan imajinatif, kami di Nordvpn selalu terbuka untuk inovasi. Itu sebabnya kami mengembangkan teknologi protokol Nordlynx kami.
04 Januari 2022
Времaskan чтения: 12 мин.
-Apa itu nordlynx dan bagaimana cara kerjanya?
Nordlynx adalah sistem enkripsi yang melindungi privasi Anda saat menggunakan VPN. Ini mengenkripsi data pengguna Anda saat bepergian ke dan dari server VPN, memastikan tidak ada yang dapat mencegat dan melihatnya saat dalam transit.
-Manfaat Nordlynx
Terima kasih kepada Nordlynx, NordVPN menawarkan salah satu layanan VPN tercepat di industri ini. Ini memastikan pengalaman bermain game yang lancar tanpa buffering atau lag. Nordlynx didukung pada beberapa sistem operasi, termasuk Windows, MacOS, Android, iOS, dan Linux. Anda dapat menutupi hingga enam perangkat dengan hanya satu akun NordVPN. Enkripsi yang disediakan oleh Nordlynx sangat kuat, berkat keamanan Wireguard. Mudah digunakan karena dibangun langsung ke aplikasi NordVPN Anda.
-Latar belakang
Menawarkan koneksi berkecepatan tinggi sambil mempertahankan keamanan online terkemuka adalah tantangan bagi penyedia VPN. Munculnya Wireguard, protokol tunneling VPN baru, tampak seperti menghirup udara segar di industri ini.
Protokol Nordlynx – Solusi untuk koneksi VPN yang cepat dan aman
Sementara implementasi Wireguard menunjukkan jangkauan rekan yang saat ini dikonfigurasi yang digunakan untuk bidang data, sifat ringan dari protokol Wireguard membuat evaluasi jalur alternatif di luar cakupan. Pertanyaannya adalah: Bagaimana kita dapat memisahkan bidang data dari pemeriksaan konektivitas?
Protokol nordvpn mana yang harus saya pilih? | Dukungan nordvpn
NordVPN mendukung sejumlah protokol enkripsi keamanan untuk menyediakan layanan VPN. Tingkat keamanan dan tujuan protokol VPN ini berbeda, tetapi begitu juga pelanggan kami’ kebutuhan. Kami mendorong Anda untuk melihat lebih dekat pada kekuatan dan kelemahan setiap protokol VPN. Meskipun kami ingin Anda dapat memilih dengan bebas, kami juga merasakannya’S kewajiban kami untuk memberi tahu Anda tentang apa yang paling cocok untuk Anda.
1. OpenVPN
OpenVPN adalah perangkat lunak sumber terbuka yang matang dan kuat yang memungkinkan kami untuk menyediakan layanan VPN yang andal dan aman. Ini adalah protokol VPN serbaguna yang dapat digunakan pada port TCP dan UDP. OpenVPN mendukung sejumlah besar algoritma enkripsi dan cipher: Untuk memastikan perlindungan data Anda, kami menggunakan AES-256-GCM dengan kunci DH 4096-bit. Jika Anda sadar tentang keamanan Anda dan bertanya -tanya apa protokol NordVPN yang paling stabil, kami sarankan OpenVPN.
2. IKEV2/IPSEC
IKEV2/IPSEC secara signifikan meningkatkan keamanan dan privasi pengguna dengan menggunakan algoritma dan kunci kriptografi yang kuat. Nordvpn menggunakan nge (“Enkripsi generasi berikutnya”) di ikev2/ipsec. Kunci fase1 dihasilkan menggunakan AES-256-GCM, SHA2-384, dan PFS (Kerahasiaan Maju Perfect Forward) menggunakan Keys Diffie-Hellman 3072-bit. Ipsec kemudian mengamankan terowongan antara klien dan server, menggunakan enkripsi AES-256 yang kuat. Protokol VPN ini memberi pengguna keamanan, stabilitas, dan kecepatan ketenangan.
3. Wireguard (nordlynx) (direkomendasikan oleh nordvpn dan digunakan secara default di sebagian besar aplikasi kami)
Wireguard adalah protokol tunneling terbaru dan tercepat, dan seluruh industri VPN membicarakannya. Ini menggunakan kriptografi canggih yang mengungguli para pemimpin saat ini, OpenVPN, dan IPSec/IKEV2. Namun, itu’masih dianggap eksperimental, jadi penyedia VPN perlu mencari solusi baru (seperti nordlynx oleh nordvpn) untuk mengatasi wireguard’kerentanan s.
Modern, sangat cepat, dan sangat ramping dalam arsitekturnya, Wireguard didukung oleh penelitian akademik yang menyeluruh. Wireguard hanya terdiri dari 4.000 baris kode, membuatnya mudah untuk digunakan, mengaudit, dan memperbaiki. Untuk menempatkannya dalam perspektif, OpenVPN berjalan pada 400.000 baris kode, yang berarti bahwa Wireguard hanya membuat 1% dari OpenVPN’arsitektur besar.
Nordlynx saat ini digunakan secara default di aplikasi Nordvpn. Jika kamu’bertanya-tanya protokol VPN mana yang terbaik untuk bermain game atau kegiatan yang bergantung pada kecepatan online lainnya, jawabannya selalu nordlynx.
Ingin belajar lebih banyak?
Lihat NordVPN di YouTube!
Protokol Nordlynx – Solusi untuk koneksi VPN yang cepat dan aman
Saat inovasi mengetuk, apa yang akan Anda lakukan: biarkan masuk atau tutup pintu? Menjadi orang-orang geek yang penuh penasaran dan imajinatif, kami di Nordvpn selalu terbuka untuk inovasi. Itu’S mengapa kami mengembangkan teknologi protokol Nordlynx kami.
04 Januari 2022
Времaskan чтения: 12 мин.
- Apa itu nordlynx dan bagaimana cara kerjanya?
- Manfaat Nordlynx
- Latar belakang
- Project Nordlynx
- Bagaimana kami membuatnya bekerja
- Di desktop
- Di Android
- Di iOS
Apa itu nordlynx dan bagaimana cara kerjanya?
Protokol Nordlynx adalah sistem enkripsi yang dapat melindungi privasi Anda saat Anda’menggunakan VPN. Dia’S Proses yang mengenkripsi data pengguna Anda saat itu’s bepergian ke dan dari server VPN, jadi tidak ada yang bisa mencegat dan melihatnya saat itu’S dalam perjalanan.
Nordlynx dibangun di sekitar protokol yang disebut Wireguard®, dan memiliki dua properti yang sangat hebat. Salah satunya adalah kapasitasnya untuk memberikan kecepatan koneksi internet yang cepat pada pengguna NordVPN, tanpa mengorbankan keamanan enkripsi. Jika kamu’Anda pernah bertanya -tanya “Kecepatan internet apa yang saya butuhkan dan dapatkah saya mendapatkannya dengan VPN?”, Protokol Nordlynx kami mungkin menjadi jawabannya.
Saat menghubungkan ke server VPN menambahkan langkah tambahan pada data Anda’Perjalanan S, Nordlynx harus memastikan bahwa Anda menang’t Perhatikan perlambatan yang jelas di ujung Anda. Data Anda akan melakukan perjalanan dengan cepat ke server NordVPN dan kembali, tetap sepenuhnya dienkripsi saat bergerak.
Titik penjualan lainnya adalah kesederhanaannya; Karena kode Nordlynx jauh lebih ramping daripada protokol VPN lama, itu’sangat mudah untuk memecahkan masalah dan menyelesaikan masalah teknis. Itu artinya kita’akan dapat terus mempertahankan dan meningkatkan layanan VPN Anda.
Manfaat Nordlynx
Terima kasih kepada Nordlynx, kami dapat menawarkan salah satu VPN tercepat di industri ini.
Protokol VPN ini bagus untuk bermain game online, karena Anda tidak’Aku perlu khawatir tentang buffering dan lag.
Nordlynx didukung pada beberapa sistem operasi, termasuk Windows, MacOS, Android, iOS, dan Linux. Dan ingat itu hanya dengan satu akun NordVPN, Anda dapat menutupi hingga enam perangkat.
Enkripsinya sangat kuat, berkat Wireguard’Keamanan S.
Nordlynx sangat mudah digunakan: itu’S dibangun langsung ke aplikasi NordVPN Anda.
Latar belakang
Menawarkan koneksi berkecepatan tinggi sambil mempertahankan keamanan online terkemuka adalah salah satu tantangan terbesar bagi penyedia VPN. Bagaimana jika ada sesuatu yang bisa membawa perubahan radikal?
Munculnya Wireguard, protokol tunneling VPN baru, tampak seperti menghirup udara segar di industri ini.
Modern, sangat cepat, dan sangat ramping dalam arsitekturnya, Wireguard menggunakan kriptografi canggih dan didukung oleh penelitian akademik yang menyeluruh. Dengan kombo ini, ini mengungguli protokol VPN terkemuka saat ini – OpenVPN dan IPSEC. Wireguard hanya terdiri dari 4000 baris kode, membuatnya mudah untuk digunakan, mengaudit, dan menemukan bug. Untuk membandingkan: OpenVPN berjalan pada 400.000 baris kode, artinya Wireguard hanya akan membentuk 1% dari OpenVPN besar -besaran’arsitektur s.
Namun, itu’tidak semuanya sebagus kedengarannya. Protokol Wireguard masih dalam pengembangan berat, dan itu’s jauh dari sempurna. Ya, Wireguard dapat menjanjikan kecepatan koneksi yang lebih baik, tetapi kemampuannya untuk membuat pengguna tetap tertinggal.
Tetapi kesempatan untuk menawarkan koneksi VPN yang lebih cepat dan lebih dapat diandalkan ke pengguna kami ada di sana. Dan sebagai penyedia VPN terkemuka, kami menganggapnya sebagai tantangan.
Itu’s bagaimana proyek nordlynx menjadi hidup.
Project Nordlynx
Wireguard sendiri bisa’t memastikan privasi lengkap. Di Sini’s mengapa. Bisa’t Tetapkan alamat IP secara dinamis ke semua orang yang terhubung ke server. Oleh karena itu, server harus berisi tabel IP statis lokal untuk mengetahui ke mana paket internet bepergian dan ke siapa mereka harus kembali. Itu berarti pengguna’Identitas S harus disimpan di server dan ditautkan ke alamat IP internal yang ditetapkan oleh VPN.
Untuk membuatnya kurang teknis: Dengan menerapkan protokol Wireguard yang tidak sesuai dengan layanan kami, kami akan membahayakan privasi Anda. Dan kami tidak akan pernah melakukan ini.
Jadi kami memiliki teka -teki untuk dipecahkan: bagaimana kami bisa membawa wireguard’Man manfaat bagi pengguna kami sambil memperkuat bagian privasi yang goyah?
Bagaimana kami membuatnya bekerja
Kami perlu menemukan cara bagi protokol Wireguard untuk bekerja tanpa menimbulkan risiko bagi pelanggan kami’ pribadi.
Dan kami menemukannya. Kami mengembangkan sesuatu yang disebut sistem nat ganda (terjemahan alamat jaringan). Ini adalah kunci untuk koneksi yang aman.
Sederhananya, sistem NAT ganda membuat dua antarmuka jaringan lokal untuk setiap pengguna. Antarmuka pertama memberikan alamat IP lokal ke semua pengguna yang terhubung ke server. Tidak seperti di protokol Wireguard asli, setiap pengguna mendapatkan alamat IP yang sama.
Setelah terowongan VPN didirikan, antarmuka jaringan kedua dengan sistem NAT dinamis dimulai. Sistem memberikan alamat IP yang unik untuk setiap terowongan. Dengan cara ini, paket internet dapat melakukan perjalanan antara pengguna dan tujuan yang diinginkan tanpa menjadi campur aduk.
Sistem NAT ganda memungkinkan kami untuk membuat koneksi Nordlynx yang aman tanpa menyimpan data yang dapat diidentifikasi di server. Alamat IP lokal yang dinamis tetap ditetapkan hanya saat sesi aktif. Sementara itu, otentikasi pengguna dilakukan dengan bantuan database eksternal yang aman. Itu berarti Anda dapat menikmati kecepatan koneksi yang sangat baik tanpa mengorbankan keamanan dan privasi Anda.
Bagaimana cara mengaktifkan protokol nordlynx?
Anda dapat mengaktifkan Nordlynx dengan sangat mudah. Ikuti langkah -langkah sederhana ini untuk menyalakan protokol nordlynx di aplikasi nordvpn Anda.
Di desktop
- Buka aplikasi nordvpn Anda, dan pastikan Anda’kembali masuk.
- Klik “Preferensi” ikon, yang muncul di sebelah kiri antarmuka dan terlihat seperti tiga garis atau slider horizontal.
- Di dalam “Umum,” Buka “Protokol VPN” menu drop down.
- Pilih Nordlynx dari daftar protokol yang tersedia.
Ikuti langkah -langkah ini, dan Anda’ll terhubung dengan nordlynx sebagai protokol enkripsi Anda setiap kali Anda menggunakan layanan nordvpn.
Di Android
- Buka aplikasi nordvpn Anda, dan pastikan Anda’kembali masuk.
- Klik “Profil” ikon, yang muncul di bagian bawah antarmuka.
- Di halaman profil, klik ikon gigi, lalu klik “Protokol.”
- Pilih Nordlynx dari daftar protokol yang tersedia.
Di iOS
- Buka aplikasi nordvpn Anda, dan pastikan Anda’kembali masuk.
- Klik ikon gigi di kanan bawah.
- Pilihan “Koneksi VPN” Dan “Protokol.”
- Pilih Nordlynx dari daftar protokol yang tersedia.
Secara default, NordVPN untuk Linux berjalan pada protokol OpenVPN. Ikuti langkah -langkah ini untuk beralih ke Nordlynx:
- Perbarui aplikasi Anda ke versi terbaru.
- Instal Wireguard. Tutorial untuk distribusi yang berbeda tersedia di pusat bantuan kami.
- Buka terminal dan masukkan:
nordvpn set teknologi nordlynx
nordvpn c
Itu’S It – Sekarang aplikasi Linux Anda sedang berjalan di Nordlynx. Anda selalu dapat beralih kembali ke OpenVPN dengan masuk ‘nordvpn mengatur teknologi openvpn’.
Tidak menggunakan linux tetapi ingin mencoba nordlynx? Kami akan segera memberikan tutorial tentang cara mengaturnya pada klien Wireguard pihak ketiga mana pun.
Bagaimana saya bisa menonaktifkan nordlynx?
Jika Anda ingin menonaktifkan Nordlynx, itu hanya akan memakan waktu beberapa detik; Faktanya, itu’S hampir sama dengan proses pengaturan Nordlynx. Jika kamu’ve yang sudah dipilih nordlynx sebagai protokol Anda, buka aplikasi nordvpn Anda dan ikuti langkah -langkah dari bagian sebelumnya. Saat Anda mencapai langkah 4, pilih protokol yang berbeda, dan sekarang itu akan menjadi default Anda saat berikutnya Anda secara otomatis menghubungkan atau secara manual memilih server. Dia’S yang sederhana untuk menonaktifkan nordlynx!
Atau, Anda dapat memilih opsi penggunaan yang disarankan, yang akan menghubungkan Anda dengan protokol VPN terbaik untuk sistem dan area Anda.
Pengguna Linux, Gunakan Nordlynx
Pada musim gugur 2018, kami mengundang sekelompok kecil pengguna untuk mengambil implementasi Wireguard kami untuk test drive sebagai bagian dari beta tertutup. Kemudian, setelah berbulan -bulan penelitian, pengembangan, dan pengujian lebih lanjut, kami go public dengan Nordlynx – solusi kami untuk koneksi VPN yang cepat, pribadi dan aman. Dan kita’Mengundang setiap jiwa yang penasaran di luar sana untuk mencobanya!
Semua aplikasi nordvpn mendukung Nordlynx, yang dapat Anda unduh di sini, jika Anda tidak melakukannya’t sudah.
Bagaimana cara memperbaiki “Gagal mencapai adaptor nordlynx” kesalahan
Jika Anda menerima a “Gagal mencapai adaptor nordlynx” Pesan kesalahan pada sistem operasi Windows, berikut adalah beberapa langkah yang dapat Anda ambil untuk menyelesaikan masalah.
- Klik kanan pada tombol Start Anda dan klik “Pengaturan perangkat.”
- Di dalam “Pengaturan perangkat,” klik “Bagian Adaptor Jaringan.”
- Pilih “Nordlynx Tunnel” dan klik “Menghapus perangkat.”
- Selanjutnya, buka “Panel kendali” dan pilih “Hapus instalan program.”
- Pilih NordVPN Network Tun dan hapus instalannya.
Reboot perangkat Anda dan kemudian unduh driver tun baru untuk Windows 10 atau Windows 7 atau 8.
Untuk instruksi dan bantuan lebih lanjut, pergilah ke halaman dukungan kami.
Nordlynx: Langkah selanjutnya dalam teknologi VPN
Kami percaya bahwa Nordlynx memiliki potensi untuk menjadi pengubah permainan di industri VPN. Tapi kita’tidak ada apa -apa tanpa umpan balik Anda – beri tahu kami tentang pengalaman Anda dengan Nordlynx dan bantu kami membuat internet lebih baik!
Dan jika Anda ingin melihat sendiri seberapa cepat NordVPN, Anda dapat mengunduhnya hari ini dari situs web NordVPN menggunakan kupon NordVPN untuk mendapatkan yang terbaik.
SUPPROSKOSIONS UNTUK SE ONLINE ANDA DENGAN NORDLYNX
Tetap Aman dengan Dunia’S VPN terkemuka
Также доступно на седющих зыках: bahasa Inggris, français, polski, 简体 中文, 繁體 中文. и д д зыки.
Eglė juodytė
Eglė-ux-автор В nordvpn. Оексты проandiзводя отличное Впчатление на полззовател secara она чбо orang ччбзызызызызыamah о.
Mencapai Beyond 1Gbps: Bagaimana kami mencapai NAT Traversal dengan Vanilla Wireguard
Insinyur Keamanan Nord telah bekerja keras mengembangkan MeshNet, solusi jaringan mesh yang menggunakan protokol tunneling Wireguard. Berikut adalah detail teknis tentang bagaimana kami menangani tantangan mengoptimalkan meshnet’kecepatan s.
14 Maret 2023
Времaskan чтения: 15 мин.
Meshnet ditenagai oleh Nordlynx, protokol berdasarkan Wireguard. Wireguard adalah protokol tunneling yang sangat baik. Ini terbuka, aman, ringan, ramping, dan-berkat implementasi in-kernel seperti di kernel Linux atau kernel Windows NT-benar-benar sangat cepat.
Di jantungnya “Routing cryptokey,” yang membuat membuat terowongan hampir semudah melacak beberapa ratus byte negara bagian. Jadi memiliki ratusan atau bahkan ribuan terowongan dari satu mesin layak.
Properti ini menjadikan Wireguard blok bangunan yang sangat menarik untuk jaringan peer-to-peer mesh. Tetapi sebelum sampai di sana, satu atau dua tantangan masih harus diatasi. Jadi biarkan’s gali mereka!
Aturan dasar
Berikut adalah aturan dasar untuk membantu kami menimbang pertukaran yang lebih baik. Pertama, privasi dan keamanan adalah prioritas, jadi setiap tradeoff yang mengkompromikan enkripsi ujung ke ujung atau memaparkan terlalu banyak informasi secara otomatis di luar meja. Kedua, kecepatan dan stabilitas adalah salah satu kualitas paling penting dari meshnet. Akhirnya, untuk mencakup semua sistem operasi utama (Windows, Android, iOS, MacOS, dan Linux), ide atau solusi apa pun harus dapat diimplementasikan pada platform tersebut.
Jadi, inilah aturan dasarnya:
Aturan #1
Semuanya akan dienkripsi ujung ke ujung. Data pengguna apa pun yang lewat antar perangkat tidak dapat diakses oleh orang lain – bahkan untuk keamanan nord itu sendiri.
Aturan #2
Tidak ada pencampuran bidang data (i.e., kode yang memproses paket) dan mengendalikan bidang (i.e., kode yang mengkonfigurasi jaringan), jika memungkinkan. Itu’S karena logika tambahan (e.G., Nat Traversal, Paket Penyaringan/Pemrosesan) Ditambahkan ke Wireguard akan memperlambatnya.
Aturan #3
Tidak ada solusi yang menargetkan satu implementasi Wireguard tunggal. Ingat implementasi in-persnel yang cepat? Untuk mencapai throughput tinggi di mana -mana, kita harus dapat beradaptasi dengan seluk -beluk setiap platform.
Besar! Sekarang biarkan’s dapatkan retak!
NAT Traversal 101
Setiap aplikasi peer-to-peer (termasuk meshnet) memiliki implementasi nat traversal di jantungnya. Meskipun ini adalah topik yang agak luas (lihat saja jumlah RFC terkait: RFC3261, RFC4787, RFC5128, RFC8489, RFC8445, RFC8656 …), prinsip intinya cukup sederhana: NAT umumnya dirancang untuk mendukung koneksi keluar dengan baik dengan baik.
Mereka mencapai ini dengan meneruskan paket keluar apa pun sambil mengingat informasi yang cukup untuk dapat membedakan di mana dan bagaimana meneruskan paket respons yang masuk kapan pun mereka tiba. Sifat tepat dari informasi ini dan bagaimana hal itu digunakan akan menentukan jenis NAT dan perilaku spesifiknya. Misalnya, Linux NATS didasarkan pada modul kernel Conntrack dan seseorang dapat dengan mudah memeriksa keadaan informasi ini kapan saja menggunakan perintah Conntrack -L.
$ sudo conntrack -l tcp 6 382155 mapan src = 192.168.3.140 dst = 172.217.18.3 Sport = 60278 DPOR = 443 SRC = 172.217.18.3 dst = 192.168.3.140 sport = 443 dport = 60278 [terjamin] Mark = 0 Penggunaan = 1 TCP 6 348377 SRC yang Ditetapkan = 192.168.228.204 DST = 35.85.173.255 Sport = 38758 DPORT = 443 SRC = 35.85.173.255 dst = 192.168.228.204 sport = 443 dport = 38758 [terjamin] Mark = 0 Use = 1 .
RFC4787 yang hebat ini membahas banyak detail tentang perilaku nat secara umum.
Sementara koneksi keluar ditangani secara transparan, koneksi yang masuk bisa menjadi masalah. Tanpa paket keluar diteruskan terlebih dahulu (dan akibatnya tanpa informasi Conntrack), Nats tidak memiliki petunjuk di mana untuk meneruskan paket koneksi yang masuk dan satu -satunya pilihan yang tersisa adalah untuk menjatuhkannya. Pada saat ini, kami akhirnya tiba di bagian inti dari setiap perusahaan koneksi peer-to-peer:
Misalkan Anda menembak satu paket dari kedua sisi koneksi peer-to-peer satu sama lain secara kasar. Dalam hal ini, koneksi akan tampak seperti “outing” Dari perspektif kedua NAT, memungkinkan host untuk berkomunikasi.
Membiarkan’S buka sedikit:
- “Tembak satu paket” – Kirim paket UDP. Meskipun ada teknik tentang protokol lain, hanya paket UDP yang penting dalam kasus ini, karena Wireguard berbasis UDP. Paketnya’I konten muatan tidak masalah (bahkan bisa kosong), tetapi itu’penting untuk mendapatkan header yang benar.
- “satu sama lain” – Paket’S Sumber dan Tujuan Alamat dan port, ditransmisikan dari sisi koneksi yang berbeda, harus saling mencerminkan tepat setelah terjemahan pertama dilakukan tetapi sebelum terjemahan oleh NAT kedua terjadi. Tidak peduli alamat sumber dan port apa yang digunakan oleh NAT di samping untuk paket keluar, sisi lain harus mengirim paketnya ke alamat dan port yang tepat ini dan sebaliknya. Sayangnya, beberapa NAT membuat sangat sulit untuk mengetahui terjemahan yang mereka buat, itulah sebabnya Nat Traversal tidak pernah 100% dapat diandalkan.
- “kira -kira” – Data tentang koneksi keluar dalam NAT ISN’t disimpan selamanya, jadi paket dari sisi lain harus mencapai NAT sebelum data ini menghilang. Waktu penyimpanan sangat tergantung pada NAT – bervariasi dari setengah menit hingga beberapa menit.
Teknik ini sangat umum. Hanya potongan-potongan kecil yang berbeda dalam kasus yang berbeda. Aplikasi peer-to-peer yang khas untuk mendukung.
Beberapa hal perlu dilakukan dengan benar, tetapi semua ini dimungkinkan dengan vanilla wireguard dan aturan dasar yang ditetapkan. Ambil dua paket dan kirimkan dari sumber yang tepat ke tujuan yang tepat pada waktu yang hampir bersamaan, bahkan tanpa khawatir tentang apa’S di dalam paket. Betapa sulitnya? #Kata-kata terakhir yang terkenal.
WG-Stun
Bagian penting dari setiap implementasi traversal NAT adalah mencari tahu terjemahan apa yang akan dilakukan oleh NAT. Dalam beberapa kasus, tidak ada nat (e.G., host di internet terbuka), atau dimungkinkan untuk hanya meminta NAT untuk melakukan terjemahan tertentu sebagai gantinya (e.G., Dengan menggunakan UPNP RFC6970, PMP RFC6886). Terkadang, terjemahan harus diamati dalam aksi. Untungnya, stun protokol standar (RFC8489) melakukan hal itu.
Sementara ada beberapa seluk-beluk dengan protokol setrum itu sendiri, permintaan pengikat setrum adalah intinya adalah intinya. Permintaan yang mengikat ini biasanya diformat oleh klien di belakang NAT dan diproses oleh server yang dihosting di internet terbuka. Setelah menerima permintaan ini, server akan melihat alamat IP sumber dan port paket permintaan dan menambahkannya ke muatan paket respons.
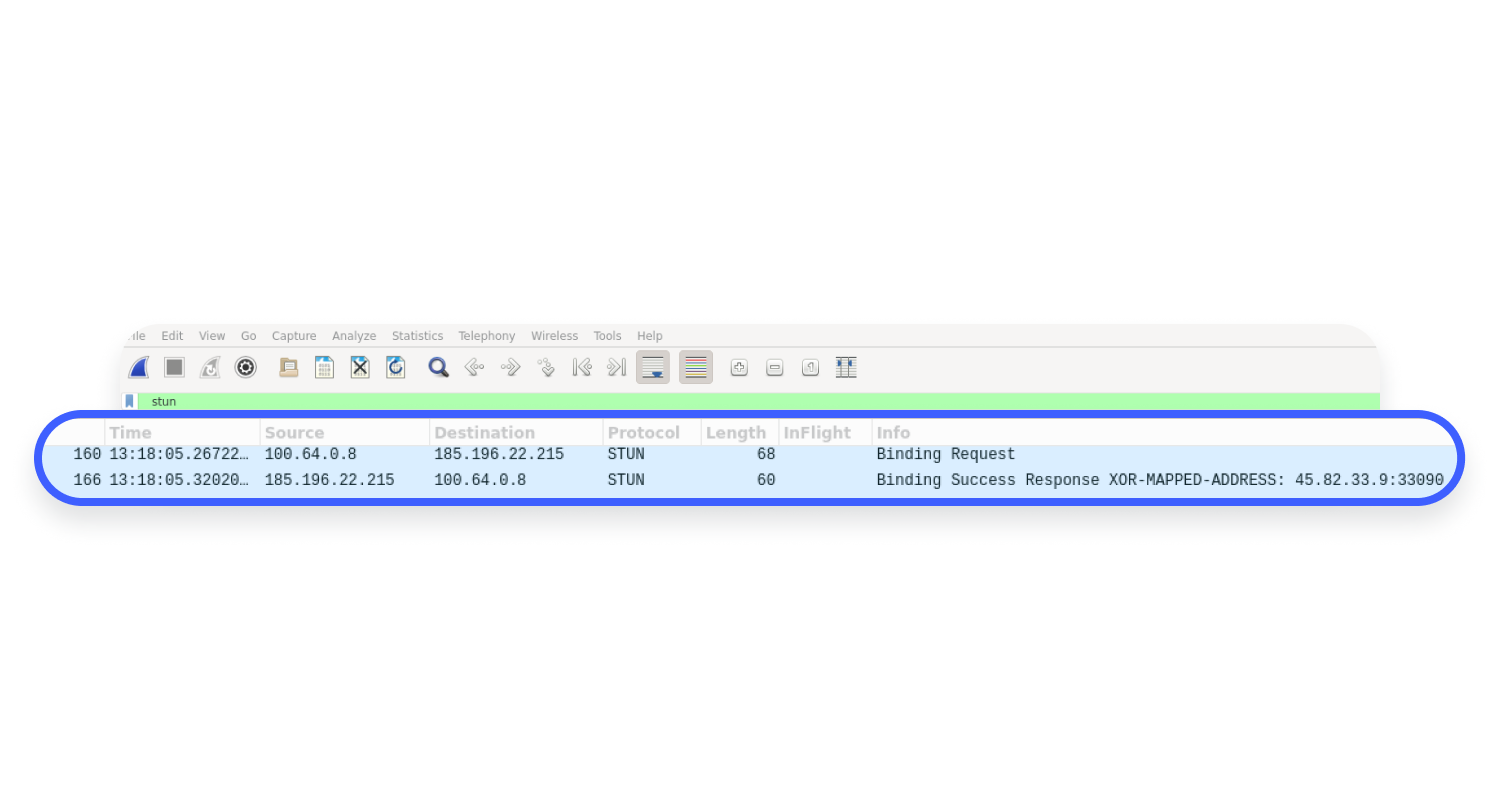
Beberapa NAT akan menggunakan terjemahan yang sama dari alamat IP sumber terlepas dari tujuan (mari’S panggil mereka “Nat yang ramah”). Alamat IP sumber yang sama dan port sumber akan digunakan untuk paket yang masuk ke server setrum dan peer meshnet apapun. Tapi ada tangkapan! Terjemahan NAT yang sama akan dilakukan hanya selama paket menggunakan IP dan port sumber yang sama untuk semua tujuan pada host yang berasal.
Похожие статьи
Времaskan чтения: 9 минst.
Времaskan чтения: 7 мин.
Di Sini’s Tantangan pertama. Vanilla Wireguard tidak mampu melakukan permintaan setrum sendiri. Selain itu, begitu Wireguard menyimpan port sumber untuk komunikasi dengan rekan -rekannya, program lain tidak dapat, secara umum, menggunakannya lagi.
Meskipun secara teknis dimungkinkan untuk menambahkan fungsi setrum ke Wireguard, itu akan melanggar aturan dasar kami #2 dan akan secara serius memperumit hubungan dengan aturan #3. Pencarian berlanjut.
Protokol Wireguard dirancang untuk membuat terowongan IP. Mungkin itu’S mungkin untuk mengirimkan permintaan setrum di dalam terowongan? Dengan begitu, permintaan setrum akan dienkapsulasi, menghasilkan dua paket IP: bagian dalam (stun) dan luar (wireguard). Untungnya, menurut whitepaper Wireguard, semua paket luar yang ditujukan untuk rekan mana pun harus menggunakan kembali Sumber IP dan port yang sama:
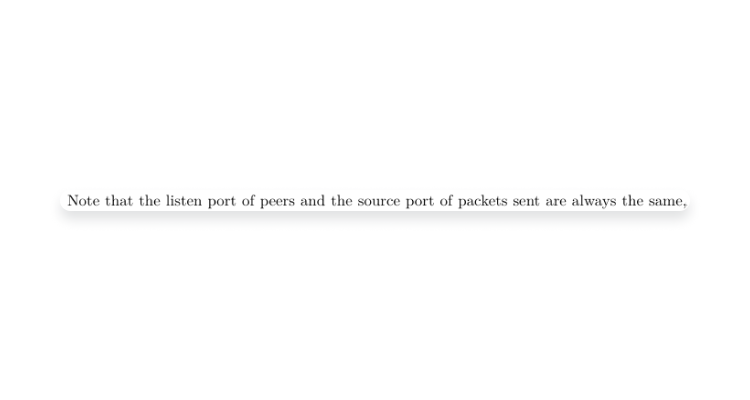
Dia’menjadi perilaku semua implementasi wireguard yang diuji untuk posting blog ini.
Menggunakan properti ini, kita dapat berasumsi bahwa paket yang ditakdirkan untuk rekan wireguard yang berbeda akan mendapatkan terjemahan yang sama saat melalui NATS yang ramah. Itu’s Justru apa yang kita butuhkan saat menggunakan layanan eksternal (seperti stun) untuk menentukan terjemahan mana yang akan digunakan NAT saat berkomunikasi dengan rekan meshnet.
Tetapi tidak ada server stun standar yang dapat berkomunikasi dengan Wireguard secara langsung. Bahkan jika kami meng -host server setrum di ujung terowongan, setelah decapsulation, server akan merespons dengan paket dalam’S Sumber IP dan port – tapi kami membutuhkan paket luar’S Sumber I IP dan Port.
Say Hello to WG-Stun, layanan kecil yang memelihara terowongan Wireguard dengan klien dan menunggu permintaan setrum di dalam terowongan. Saat permintaan yang mengikat tiba, alih -alih melihat ke dalam paket permintaan pengikatan, server setrum mengambil alamat dari rekan Wireguard itu sendiri dan menulisnya ke dalam respons pengikat setrum. Kemudian, ia merangkum paket sesuai dengan protokol Wireguard dan mengirimkannya kembali ke klien. Di sisi klien, untuk mencari tahu terjemahan apa yang akan dilakukan oleh NAT untuk koneksi Wireguard, kita hanya perlu menambahkan rekan setinggi WG dan mengirimkan permintaan stun standar di dalam terowongan.
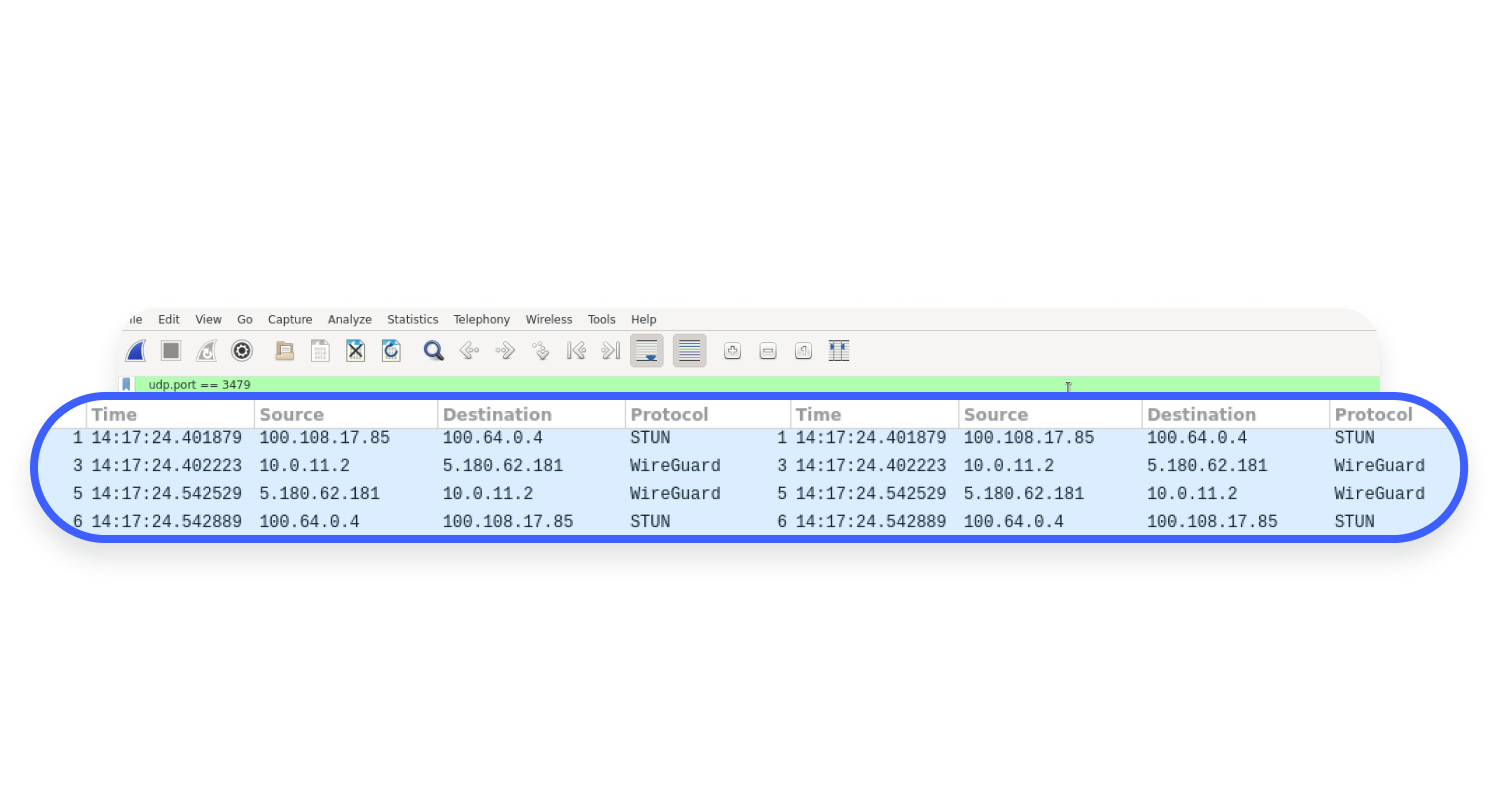
Pada gambar di atas, Anda dapat melihat permintaan standar WG-Stun standar. Dalam hal ini, permintaan setrum dikirim ke 100.64.0.4, yang merupakan IP yang dipesan untuk layanan setrum in-tunnel. Permintaan itu dienkapsulasi dan dikirimkan oleh Wireguard ke salah satu server WG-Stun yang diselenggarakan oleh Nord Security. Server WG-Stun ini hanyalah peer Wireguard standar dengan IP yang diizinkan diatur ke 100.64.0.4/32, dan titik akhir menunjuk ke server itu sendiri.
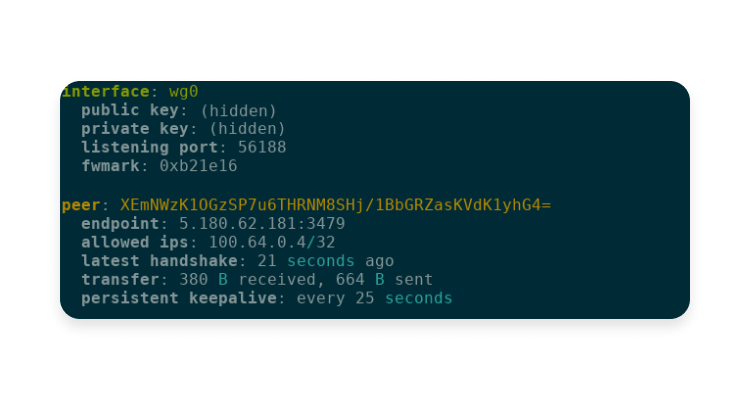
Perhatikan bahwa layanan WG-Stun, dengan desain, layanan kecil yang secara fungsional tidak mampu melakukan apa pun selain menanggapi permintaan setrum (dan ICMP untuk pengujian jangkauan). Dengan cara ini, kami mengikat layanan ini hanya untuk mengontrol-pesawat dan mematuhi aturan #2. Karena layanan WG-Stun hanyalah rekan standar, Wireguard’S cross-platform antarmuka lebih dari cukup untuk mengontrol rekan wg-stun di salah satu implementasi Wireguard (Aturan #3), yang paling penting, karena Wireguard’Senkripsi S, kami mendapatkan privasi dan keamanan secara default (Aturan #1).
Pemilihan jalur
Sekarang kita dapat melakukan setrum dengan vanilla wireguard dan mencari tahu beberapa terjemahan yang akan dilakukan Nat, asalkan NAT kita ramah nat. Sayangnya, itu’s tidak cukup untuk memastikan konektivitas yang baik dengan rekan meshnet. Bagaimana jika tidak ada nat sama sekali? Bagaimana jika dua nat dalam rantai, dan rekan meshnet kami adalah di antara mereka? Bagaimana jika peer meshnet berjalan di VM mesin lokal? Bagaimana jika peer meshnet berhasil “bertanya” NAT untuk terjemahan spesifik melalui UPNP? Ada beberapa kemungkinan konfigurasi di sini. Terkadang kami menyebut konfigurasi ini “jalan setapak,” menggambarkan bagaimana satu peer meshnet dapat menjangkau yang lain. Di dunia nyata, daftar jalur potensial jauh lebih lama dari daftar jalur yang dapat mempertahankan koneksi peer-to-peer.
Misalnya, satu peer meshnet dapat mengakses yang lain secara langsung jika keduanya berada di dalam jaringan area lokal yang sama. Apa’Lebih lanjut, jika NAT mendukung pengambilan rambut, rekan yang sama dapat diakses melalui alamat IP WAN juga dari router. Selain itu, adalah umum untuk satu host untuk berpartisipasi dalam beberapa jaringan pada saat yang sama (e.G., oleh jaringan tervirtualisasi, menggunakan beberapa antarmuka fisik, dnating, dll.). Tetapi tidak mungkin untuk mengetahui terlebih dahulu jalur mana yang valid dan mana yang tidak.
Untuk alasan ini, aplikasi peer-to-peer biasanya menerapkan pemeriksaan konektivitas untuk menentukan jalur mana yang memungkinkan rekan untuk menjangkau satu sama lain (e.G., cek standar dalam es (rfc8445), dan ketika beberapa jalur melewati cek, mereka memilih yang terbaik. Pemeriksaan ini biasanya dilakukan di latar belakang, terpisah dari saluran data, untuk menghindari mengganggu jalur yang saat ini digunakan. Misalnya, jika dua rekan terhubung melalui beberapa layanan relai (e.G., Putar RFC8656), upaya untuk meningkatkan ke jalur yang lebih baik (e.G., LAN langsung), yang tidak divalidasi, dapat menyebabkan gangguan jalur sampai batas waktu berlalu dan itu akan sangat tidak diinginkan.
Sementara implementasi Wireguard menunjukkan jangkauan rekan yang saat ini dikonfigurasi yang digunakan untuk bidang data, sifat ringan dari protokol Wireguard membuat evaluasi jalur alternatif di luar cakupan. Pertanyaannya adalah: Bagaimana kita dapat memisahkan bidang data dari pemeriksaan konektivitas?
Mempertimbangkan sifat terowongan Wireguard yang terjangkau, solusi yang paling mudah adalah mengkonfigurasi dua pasang rekan pada setiap node meshnet – satu untuk bidang data, yang lain untuk pemeriksaan konektivitas. Tapi solusi ini tidak layak dalam praktik. Rekan Wireguard diidentifikasi oleh identitas mereka (kunci publik), dan setiap antarmuka hanya memiliki satu identitas. Kalau tidak, routing cryptokey dan fungsi roaming, dalam bentuk saat ini, akan rusak. Selain itu, platform seluler dapat memiliki paling banyak satu antarmuka terbuka kapan saja, membatasi node meshnet menjadi satu identitas pada waktu tertentu.
Jadi biarkan’s Cari solusi di tempat lain. Di Sini’s bagaimana kami sampai pada pengamatan yang sekarang menjadi prinsip inti untuk melakukan konektivitas memeriksa dari bidang data:
Mengingat bahwa koneksi dapat dibuat dengan menggunakan sepasang titik akhir – sangat mungkin melakukan langkah yang sama dengan titik akhir sumber yang berbeda akan berhasil.
Dimungkinkan untuk memaksa pengamatan ini bukan benar, tetapi itu tidak akan’T Jadilah kejadian alami. NATS akan memiliki perilaku pemetaan dan penyaringan yang sama untuk setiap pasangan koneksi keluar yang berbeda. RFC4787 menganggap NAT Trickinicity sebagai properti yang diinginkan. UPNP RFC6970, PMP RFC6886, dan protokol serupa akan berperilaku serupa untuk permintaan yang berbeda. LAN hampir tidak pernah disaring berdasarkan per-source-port untuk koneksi keluar.
Di sisi lain, membuat asumsi seperti itu memungkinkan kita untuk sepenuhnya memisahkan pemeriksaan konektivitas dan bidang data. Setelah melakukan konektivitas, periksa out-of-band, peningkatan jalur dapat dilakukan dengan tingkat kepastian keberhasilan yang tinggi.
Oleh karena itu, dalam implementasi meshnet kami, node meshnet mengumpulkan titik akhir (sesuai standar es (rfc8445)) untuk dua tujuan berbeda. Pertama, untuk melakukan pemeriksaan konektivitas, dan kedua, untuk meningkatkan koneksi Wireguard jika pemeriksaan konektivitas berhasil. Setelah daftar titik akhir diketahui, titik akhir dipertukarkan antara node meshnet yang berpartisipasi menggunakan server relay. Untuk privasi dan keamanan, pesan pertukaran titik akhir dienkripsi dan diautentikasi menggunakan algoritma ECDH X25519 dan Chacha20poly1305 untuk aead. Setelah itu, pemeriksaan konektivitas dilakukan secara terpisah dari Wireguard menggunakan soket UDP lama. Jika beberapa kandidat titik akhir berhasil dalam pemeriksaan konektivitas, kandidat dengan waktu pulang-pergi terendah lebih disukai.
Kami telah memvalidasi jalur menggunakan beberapa titik akhir, sehingga titik akhir bidang data yang sesuai dipilih, dan peningkatan jalur dicoba. Jika peningkatan gagal membuat koneksi, itu dilarang untuk jangka waktu tertentu, tetapi jika berhasil → kami telah berhasil membuat koneksi peer-to-peer menggunakan vanilla wireguard.
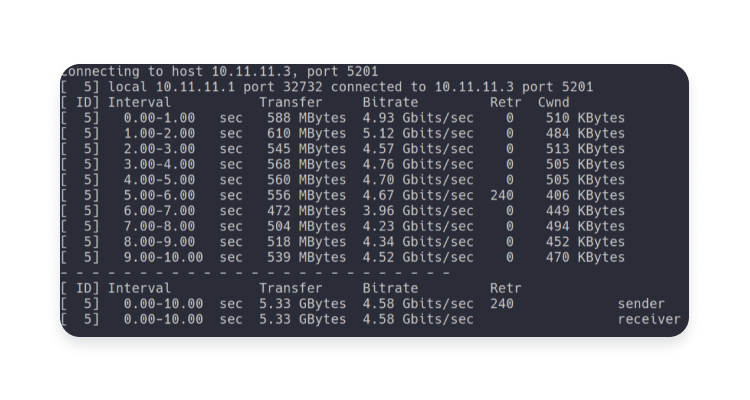
Dan sekarang kita dapat menyalakan iperf3 dan mengukur apa artinya. Seperti yang mungkin Anda sadari, kami sekarang mengukur vanilla wireguard itu sendiri. Misalnya, menjalankan dua node meshnet dalam wadah Docker pada satu laptop rata-rata yang dilengkapi dengan Intel I5-8265U tanpa penyesuaian atau tuning tambahan, kami dapat dengan mudah melampaui tanda 2Gbps untuk uji IPERF3 koneksi TCP tunggal tunggal IPERF3.
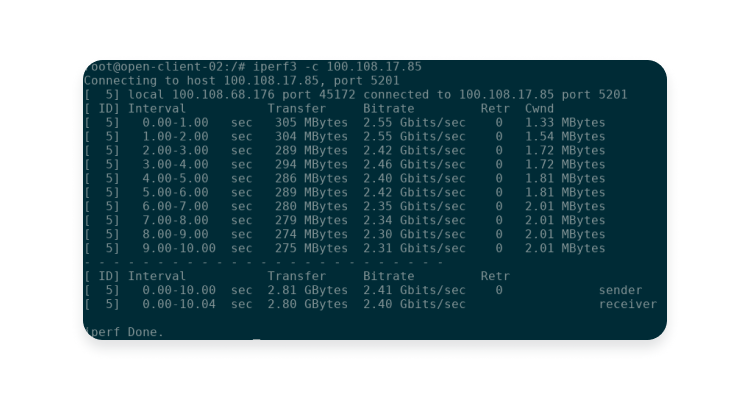
Pada saat penulisan, implementasi Wireguard default yang digunakan oleh Meshnet untuk Linux adalah kernel Linux, Windows-Wireguard-NT atau Wireguard-Go, dan untuk platform lainnya-BoringTun.
Kesimpulan
Dengan memecahkan beberapa tantangan, keamanan Nord’Smeshnet Implementasi Dikelola Membangun MeshNet Berdasarkan Wireguard dengan kemampuan peer-to-peer hanya menggunakan antarmuka Xplatform dan manfaat dari implementasi Wireguard dalam-kernel. Itu melampaui tanda throughput 1Gbps. Saat ini, implementasinya sedang dalam proses dirilis, jadi tunggu saja untuk peningkatan kecepatan besar!
Fit meshnet dengan kebutuhan Anda
Akses jarak jauh, berbagi file, dan banyak lagi
Menggunakan Nordlynx di aplikasi NordVPN (Windows)
Nordlynx adalah teknologi yang kami bangun di sekitar protokol Wireguard®. Ini memungkinkan Anda mengalami Wireguard’S Manfaat Kecepatan Tanpa Mengorbankan Privasi Anda.
Di Windows 7 dan 8.1:
- Instal aplikasi NordVPN untuk windows dan pergi ke pengaturan aplikasi dalam sudut kiri bawah.

Pilih Terhubung secara otomatis di sisi kiri menu dan pastikan untuk mematikan “Pilih protokol dan server VPN secara otomatis” pilihan. Setelah itu, klik menu drop-down VPN Protocol dan pilih Nordlynx.

Di Windows 10 dan 11:
- Klik ikon gigi di sudut bawah kiri aplikasi.

Klik Koneksi Pengaturan.

Di bawah Protokol VPN memilih Nordlynx.

Wireguard adalah merek dagang terdaftar dari Jason a. Donenfeld.
Artikel terkait
- Memecahkan Masalah Konektivitas NordVPN di Windows
- Cara mengatur koneksi manual di windows 7 dan di atas
- Bagikan VPN melalui hotspot seluler di Windows 10
- Cara terhubung ke nordvpn dengan ikev2/ipsec di windows 10