


Apakah Norton menangkap Trojan?
Ringkasan:
Malware adalah perangkat lunak berbahaya yang dapat membahayakan komputer. Penting untuk mengambil langkah -langkah untuk mencegah serangan malware. Ada berbagai jenis malware, termasuk virus, cacing, trojan, ransomware, botnets, adware, spyware, rootkit, malware tanpa file, dan malvertising. Ada tanda-tanda peringatan yang harus diwaspadai, seperti sistem operasi yang lebih lambat, kecelakaan yang tidak terduga, pop-up dan peringatan keamanan, tuntutan tebusan, dan ruang penyimpanan berkurang. Dengan menyadari tanda -tanda ini dan mengambil tindakan pencegahan, Anda dapat melindungi informasi pribadi dan perangkat Anda dari serangan malware.
1. Apa itu malware?
Malware adalah kependekan dari “perangkat lunak berbahaya.”Ini mengacu pada perangkat lunak yang dirancang untuk mendapatkan akses yang tidak sah atau menyebabkan kerusakan pada sistem komputer tanpa pengetahuan pengguna. Ini dapat digunakan untuk berbagai keperluan, seperti mencuri informasi sensitif, kompromi keamanan sistem, atau mengganggu operasi komputer.
2. Bagaimana serangan malware terjadi?
Serangan malware cara umum terjadi adalah melalui taktik rekayasa sosial, di mana peretas secara strategis menempatkan tautan berbahaya, file, atau lampiran di depan korban mereka. Saat korban mengklik aset yang terinfeksi, malware diinstal pada perangkat mereka, memungkinkan peretas untuk mendapatkan akses ke data sensitif atau mengkompromikan sistem.
3. Apa saja jenis malware?
Beberapa jenis malware yang umum termasuk virus, cacing, trojan, ransomware, botnet, adware, spyware, rootkit, malware tanpa filless, dan malvertising. Setiap jenis malware memiliki karakteristik dan metode serangannya sendiri.
4. Bagaimana saya bisa mencegah serangan malware?
Untuk mencegah serangan malware, penting untuk mengikuti praktik keamanan siber yang baik. Beberapa tindakan pencegahan meliputi:
- Menjaga sistem operasi dan perangkat lunak Anda tetap up to date dengan tambalan keamanan terbaru
- Menggunakan program antivirus dan antimalware yang andal
- Menghindari mengklik tautan yang mencurigakan atau mengunduh file dari sumber yang tidak dapat dipercaya
- Berhati -hatilah dengan lampiran email, terutama dari pengirim yang tidak dikenal
- Menggunakan kata sandi yang kuat dan unik untuk semua akun Anda
- Secara teratur mencadangkan data penting Anda
5. Apa tanda -tanda peringatan serangan malware?
Beberapa tanda peringatan serangan malware meliputi:
- Sistem operasi yang lebih lambat dengan pembekuan layar, restart yang tidak dapat dijelaskan, atau pemutusan Wi-Fi acak
- Sistem yang sering macet, bahkan dengan perangkat lunak yang kompatibel yang diketahui
- Masuknya iklan pop-up, menunjukkan keberadaan adware atau spyware
- Pesan permintaan tebusan ditampilkan di layar
- Penurunan tiba -tiba di ruang penyimpanan yang tersedia
6. Bagaimana cara melindungi komputer saya dari malware?
Selain mengikuti tindakan pencegahan, Anda dapat melindungi komputer Anda dari malware dengan:
- Menggunakan firewall untuk memantau lalu lintas jaringan
- Mengaktifkan pembaruan otomatis untuk sistem operasi dan perangkat lunak Anda
- Menghindari situs web dan unduhan yang mencurigakan
- Menggunakan Jaringan Pribadi Virtual (VPN) saat menjelajahi Internet
- Secara teratur memindai komputer Anda untuk malware
7. Apakah ada tips spesifik untuk mencegah serangan ransomware?
Ya, beberapa tips spesifik untuk mencegah serangan ransomware meliputi:
- Mencadangkan file penting Anda secara teratur dan menyimpannya secara offline
- Berhati -hatilah dengan lampiran dan tautan email, terutama dari sumber yang tidak diketahui
- Memastikan sistem operasi Anda dan semua perangkat lunak diperbarui
- Menggunakan perangkat lunak keamanan terkemuka yang mencakup perlindungan ransomware
- Waspada mengunduh perangkat lunak atau media bajakan, karena mereka dapat menjadi sumber potensial ransomware
8. Apa yang harus saya lakukan jika saya curiga komputer saya terinfeksi malware?
Jika Anda mencurigai komputer Anda terinfeksi malware, Anda harus:
- Putuskan sambungan dari internet untuk mencegah kerusakan atau kehilangan data lebih lanjut
- Jalankan pemindaian sistem lengkap menggunakan perangkat lunak antivirus Anda
- Ikuti instruksi yang disediakan oleh perangkat lunak antivirus Anda untuk menghapus malware
- Ubah kata sandi Anda untuk semua akun online Anda
- Pantau akun dan informasi kredit Anda untuk segala aktivitas yang mencurigakan
9. Apakah perangkat seluler juga rentan terhadap serangan malware?
Ya, perangkat seluler juga rentan terhadap serangan malware. Malware dapat dirancang untuk menargetkan perangkat Android dan iOS, mengkompromikan data pribadi, dan menyebabkan berbagai masalah. Penting untuk menginstal aplikasi keamanan, menghindari mengunduh aplikasi dari sumber yang tidak dipercaya, dan menjaga sistem operasi perangkat Anda tetap mutakhir untuk melindungi dari malware seluler.
10. Seberapa sering saya harus memperbarui perangkat lunak antivirus saya?
Anda harus memperbarui perangkat lunak antivirus secara teratur, idealnya mengaturnya untuk memperbarui secara otomatis. Pembaruan perangkat lunak antivirus mencakup definisi virus terbaru dan tambalan keamanan, memastikannya dapat secara efektif mendeteksi dan menghapus ancaman malware terbaru. Pembaruan rutin membantu menjaga komputer Anda terlindungi dari malware baru dan yang muncul.
FAQ Virus
Jika Anda menemukan alat ini dinonaktifkan di komputer Anda, periksa untuk melihat apakah perangkat Anda menunjukkan tanda -tanda infeksi lainnya, seperti sistem operasi yang lebih lambat dan ruang penyimpanan terbatas.
Apa itu malware + bagaimana mencegah serangan malware pada tahun 2022
Malware adalah bentuk yang disingkat “perangkat lunak berbahaya.” Ini adalah perangkat lunak yang dirancang khusus untuk mendapatkan akses ke atau merusak komputer, biasanya tanpa sepengetahuan pemiliknya.
Awalnya, teknisi menciptakan malware untuk percobaan dan lelucon. Akhirnya, orang-orang yang tidak berkemauan keras melihatnya berguna untuk vandalisme dan penghancuran mesin yang ditargetkan.
Sekarang, dengan lebih dari 25 juta jenis malware baru yang terdaftar sejak awal 2022 saja, tidak ada waktu yang lebih baik untuk meningkatkan perlindungan malware Anda dan keamanan siber secara keseluruhan daripada sekarang. Gunakan panduan utama ini untuk memahami cara kerja malware, berbagai jenis malware yang terlihat di internet, dan tips pencegahan serangan malware yang dapat membantu menjaga informasi dan perangkat pribadi Anda aman.
Bagaimana cara kerja malware?
Proses malware membuat jalan ke perangkat Anda relatif sederhana:
- Seorang peretas secara strategis menempatkan tautan berbahaya, file, atau lampiran di depan korban mereka, berpotensi sebagai email phishing melalui taktik rekayasa sosial.
- Korban mengklik aset yang terinfeksi, tanpa sadar memicu malware untuk diinstal ke perangkat mereka.
- Malware mulai mencuri, kompromi, dan/atau hancurkan data sensitif yang disimpan di perangkat.
Tetapi beberapa penjahat cyber suka menggunakan tongkat USB dan flash drive untuk menyebarkan malware karena itu’S lebih sulit untuk sistem
untuk mendeteksi infeksi seperti itu. Untuk menghindari taktik ini, jangan pernah memasukkan perangkat penyimpanan yang tidak dikenal ke komputer Anda.
Perlu diingat bahwa ada banyak hal yang dapat Anda lakukan untuk melindungi diri dari peretas’ skema licik, dimulai dengan belajar tentang jenis malware yang ingin mereka gunakan.
10 jenis malware
Ada berbagai jenis malware yang bersembunyi secara online. Berikut adalah 10 jenis malware paling umum yang terlihat di internet:
- MalwareVirus: Potongan kode berbahaya yang dimasukkan ke dalam program atau aplikasi dan sering dipicu oleh para korban sendiri.
- Cacingmalware: Infeksi malware dirancang untuk mereplikasi diri mereka sendiri dan menggunakan kekurangan sistem untuk membuat jalan ke perangkat.
- Trojanmalware: Ancaman jahat yang meniru aplikasi atau program yang sah untuk membuat korban mengunduh dan menginstal malware tanpa sadar.
- Ransomware: malware yang dapat mengunci, mengenkripsi, dan menghancurkan file pribadi begitu’s terpasang.
- Botnets: Program seperti laba-laba yang merangkak internet mencari kekurangan keamanan untuk dieksploitasi.
- Adware: Perangkat lunak berbahaya yang menampilkan pop-up yang tidak diinginkan yang dapat melacak aktivitas penelusuran Anda.
- Spyware: Jenis malware yang melacak dan merekam aktivitas pengguna secara rahasia.
- Rootkits: malware yang dapat memberikan peretas akses jarak jauh lengkap ke korban’perangkat S.
- Malware Tanpa Film: Malware Menggunakan Protokol dan Perangkat Lunak yang Sudah Dibangun ke dalam Sistem Operasi untuk Meninjau Perangkat.
- Malvertising: Iklan yang terinfeksi malware yang dirancang untuk menginstal ke perangkat Anda setelah Anda mengklik popup yang ditampilkan.
Mengenakan’t biarkan serangan malware ini menggerogoti rasa keamanan Anda secara online. Ada sejumlah bendera merah yang dapat Anda perhatikan untuk membantu menemukan ancaman malware yang berbeda.
Tanda peringatan serangan malware
Jaga penjaga saat Anda menelusuri secara online dengan menjaga tanda -tanda peringatan serangan malware ini teratas.
Sistem operasi yang lebih lambat
Jika Anda melihat perlambatan dramatis di komputer Anda’S Kecepatan, itu mungkin tanda malware yang ditemukan di perangkat Anda. Anda juga dapat melihat pembekuan layar, restart yang tidak dapat dijelaskan, dan pemutusan Wi-Fi acak.
Perlu diingat, tidak semua komputer yang mengalami sistem yang lebih lambat memiliki infeksi malware. Terkadang kurangnya penyimpanan dapat berdampak pada perangkat Anda’S Sistem Operasi.
Kecelakaan yang tidak terduga
Beberapa kerusakan sistem memiliki akar penyebab, seperti perangkat lunak yang tidak kompatibel atau masalah daya. Namun, ada beberapa contoh di mana malware bisa dimainkan. Jika sistem crash menjadi konstan, bahkan dengan aplikasi yang Anda tahu bekerja untuk komputer Anda, ada kemungkinannya’S menderita infeksi malware.
Peringatan pop-up dan keamanan
Iklan pop-up mengganggu banyak pengguna online-itulah sebabnya banyak browser datang dengan blocker pop-up yang sudah diinstal sebelumnya. Itu’S Mengapa jika Anda melihat banjir pop-up datang ke layar Anda, Anda’Aku akan tahu bahwa mereka kemungkinan dikendarai dengan malware. Peretas menggunakan iklan dan spyware berbahaya ini untuk melacak aktivitas online Anda.
Tuntutan tebusan
Tuntutan tebusan yang ditampilkan di layar komputer Anda adalah tanda pasti bahwa komputer Anda memiliki malware di atasnya. Peretas menggunakan berbagai jenis ransomware untuk memanfaatkan seseorang’S informasi pribadi untuk mendapat untung untuk diri mereka sendiri.
Ruang penyimpanan berkurang
Perubahan dramatis di komputer Anda’Kapasitas penyimpanan S bisa menjadi tanda bahwa perangkat Anda hosting malware berbahaya.
Sedikit atau tidak ada ruang yang bisa berarti bahwa perangkat lunak berbahaya dapat mengkompromikan beberapa file, karena malware mengembang karena masuk lebih dalam ke sistem Anda. Kelebihan ruang dapat menunjukkan bahwa malware dapat menyelesaikan pekerjaannya karena beberapa infeksi dapat menghapus file dan perangkat lunak penting.
Lalu lintas jaringan yang mencurigakan
Trik keamanan siber yang digunakan banyak orang memantau lalu lintas jaringan mereka untuk tanda -tanda aktivitas yang mencurigakan. Jika Anda mematikan semua perangkat Anda yang terhubung dan masih melihat aktivitas lanjutan, seorang peretas mungkin telah mengambil malware ke salah satu dari Anda.
Browser mengarahkan kembali
Meskipun tidak setiap pengalihan berbahaya, ada beberapa pengalihan browser yang dapat membawa Anda ke situs web yang berpotensi berbahaya. Misalnya, peretas dapat membuat ekstensi browser yang dirancang untuk secara otomatis mengarahkan Anda ke tempat yang terinfeksi malware mereka. Mereka’LL Gunakan ini untuk mengumpulkan dan merekam data pribadi Anda.
Mengetahui tanda -tanda situs web tanpa jaminan dapat membantu Anda mengidentifikasi taktik serangan malware ini. Itu termasuk mengawasi:
- Perbedaan URL yang mencurigakan
- “Http” bukan lokat
- Ulasan negatif
- Pop-up yang tidak diminta
Perangkat lunak antivirus yang dinonaktifkan
Peretas cukup pintar untuk mengetahui bahwa kebanyakan orang melengkapi perangkat mereka dengan beberapa jenis perlindungan malware. Solusi mereka adalah merancang malware yang dapat menonaktifkan perangkat lunak antivirus atau jenis ekstensi keamanan lainnya yang mengingatkan tentang ancaman potensial.
Jika Anda menemukan alat ini dinonaktifkan di komputer Anda, periksa untuk melihat apakah perangkat Anda menunjukkan tanda -tanda infeksi lainnya, seperti sistem operasi yang lebih lambat dan ruang penyimpanan terbatas.
Kontak menerima pesan aneh dari Anda
Jika teman Anda mulai bertanya tentang pesan aneh Anda’Kirim ulang mereka (selain meme sesekali), maka nomor telepon pribadi atau email Anda mungkin ada di tangan penjahat cyber. Peretas mungkin menggunakan nomor telepon tepercaya Anda dan kontak curian untuk mengirim email phishing dan teks spam ke kontak Anda.
6 Tip Perlindungan Malware
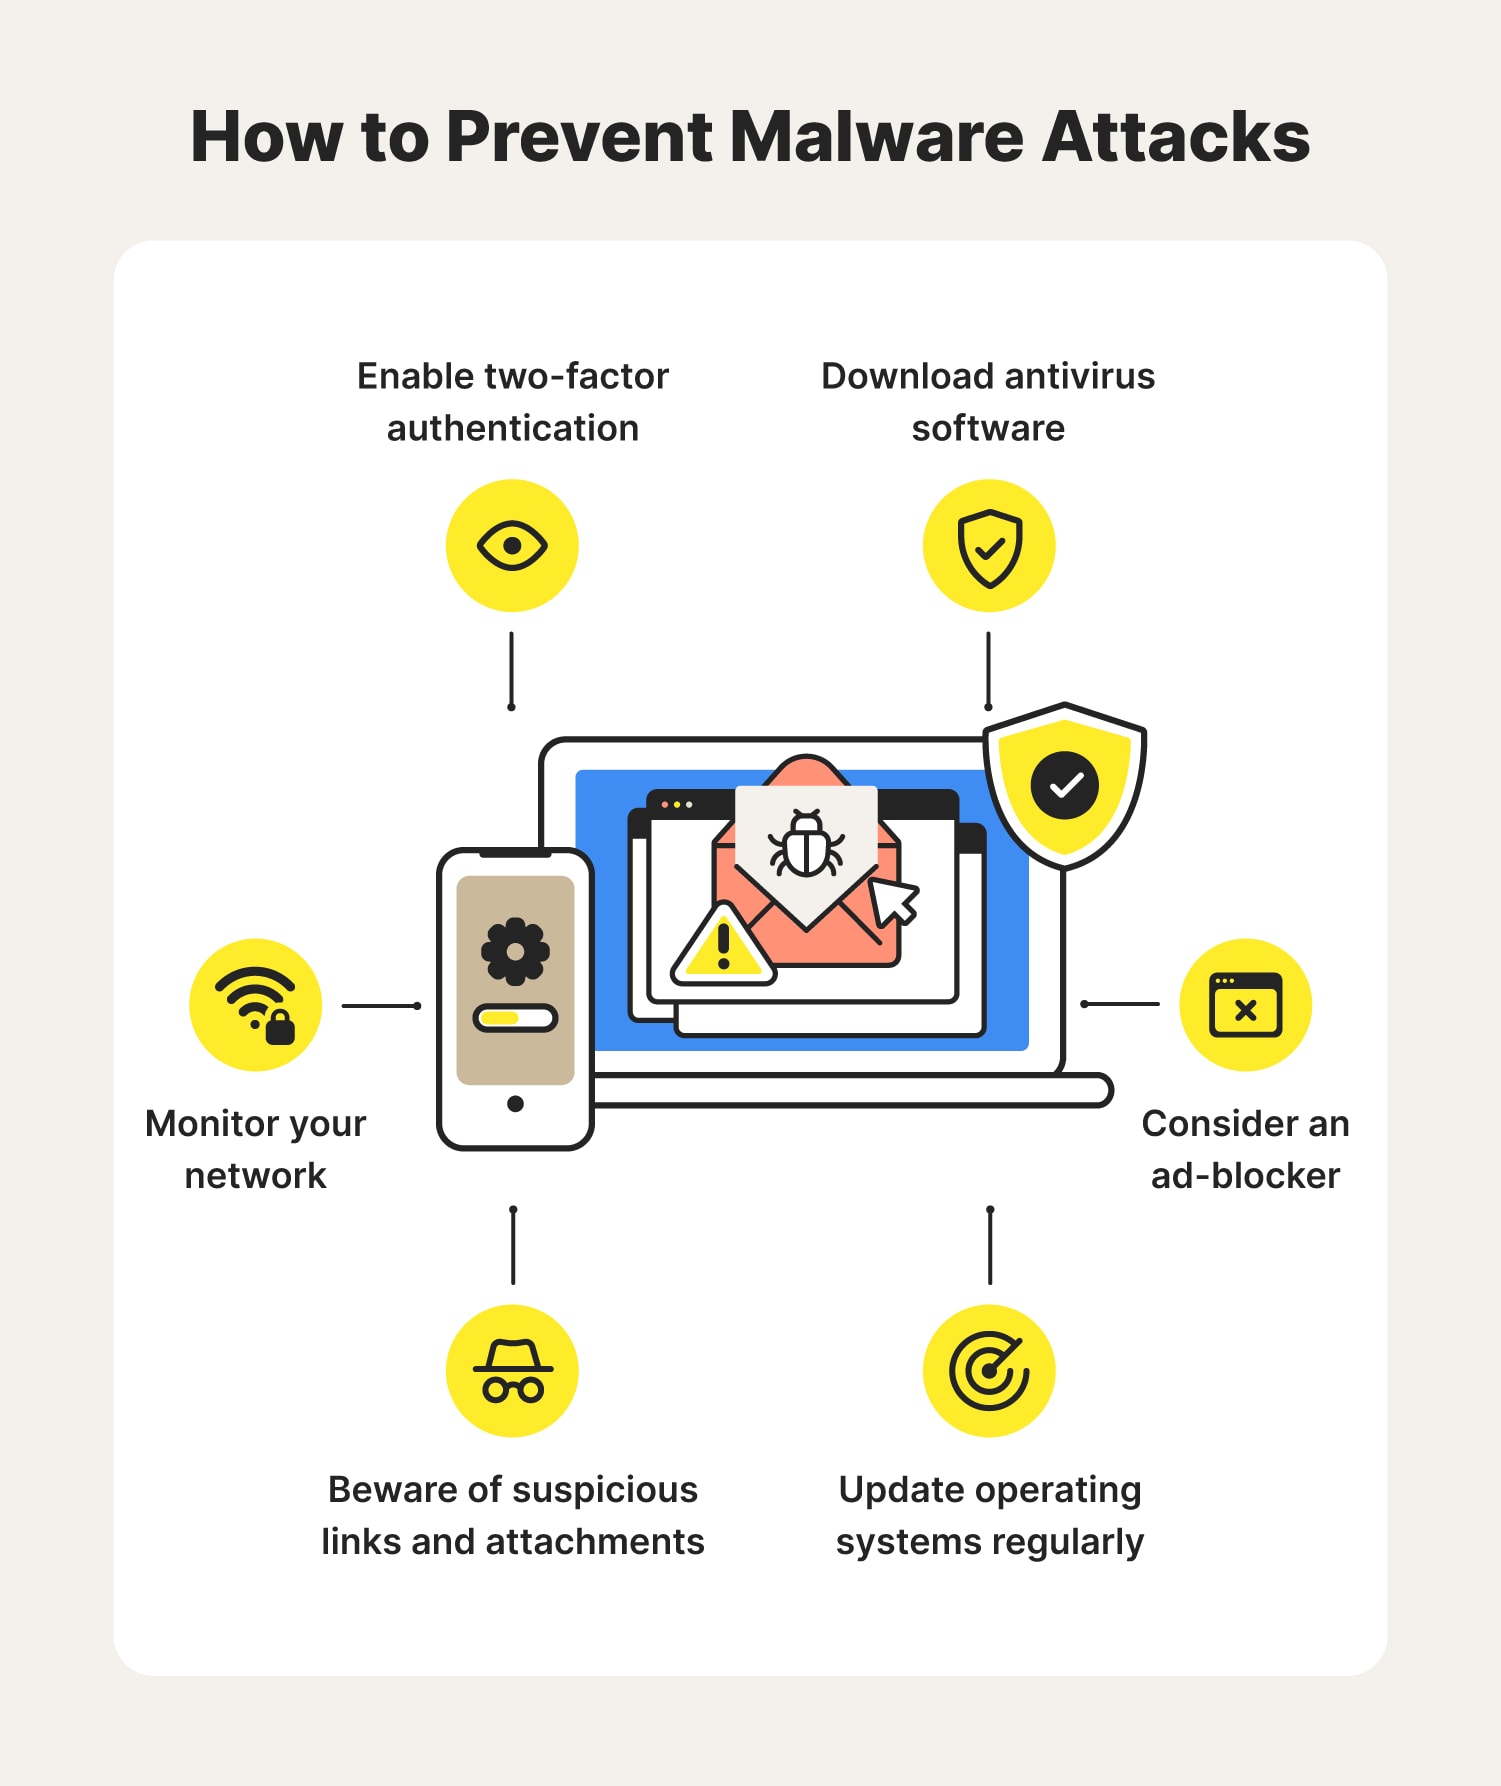
Selain mengetahui apa yang harus Anda perhatikan, ada beberapa hal yang dapat Anda lakukan sendiri untuk menjaga perangkat dan informasi pribadi Anda tetap aman.
1. Perbarui sistem operasi secara teratur
Dia’penting untuk membuat kebiasaan memeriksa perangkat Anda untuk pembaruan perangkat lunak secara teratur. Seperti yang disebutkan, peretas sering menggunakan botnet dan jenis malware lainnya untuk mengekspos eksploitasi nol hari untuk mengkompromikan perangkat dan jaringan Anda.
2. Waspadalah terhadap tautan dan lampiran yang mencurigakan
Mengawasi tautan yang mencurigakan dan lampiran dapat membantu mencegah serangan malware menyelinap di komputer Anda. Ini bisa terlihat seperti url yang don’T cukup menyerupai apa yang Anda’Digunakan untuk melihat atau mengirim email lampiran dari pengirim yang tidak dikenal. Penjahat Cyber suka menggunakan ini selain email phishing dan taktik rekayasa sosial untuk menipu pengguna agar menyerahkan informasi pribadi mereka.
3. Pertimbangkan seorang pemblokir iklan
Cyberthieves dapat menggunakan popup yang diresapi dengan spyware dan/atau adware untuk secara ilegal melacak aktivitas jaringan Anda dan menginstal malware ke perangkat Anda. Untuk membantu mencegah serangan malware semacam ini, pertimbangkan untuk mengunduh ad- blocker. Alat keamanan siber ini membantu menjaga iklan berbahaya agar tidak muncul di layar Anda – dan, pada gilirannya, membuat Anda tidak mengkliknya.
4. Aktifkan otentikasi dua faktor
Otentikasi dua faktor berguna jika penjahat cyber mampu mengakses kredensial login Anda. Fitur keamanan biometrik seperti pemindaian sidik jari dan pengenalan wajah membuat pembuktian identitas Anda suatu keharusan sebelum Anda dapat sepenuhnya mengakses akun Anda. Dan karena peretas mungkin menang’T dapat meniru DNA dan/atau struktur wajah Anda, mereka’kemungkinan akan mencapai hambatan untuk mengakses.
5. Pantau jaringan Anda
Pengguna dapat beralih ke aktivitas jaringan mereka untuk melihat apakah mereka’berpotensi berurusan dengan infeksi malware. Jika Anda melihat alamat IP yang tidak dikenal yang mengambil sejumlah besar penggunaan Anda, seorang peretas dapat mencoba mengkompromikan data pada perangkat Anda.
6. Unduh Perangkat Lunak Antivirus
Perangkat lunak antivirus tepercaya dapat membantu memberikan perlindungan 24/7 kepada perangkat Anda terhadap serangan malware yang mengancam keselamatan cyber Anda. Seringkali dilengkapi dengan manajer kata sandi dan perangkat lunak deteksi ancaman, perangkat lunak keamanan dapat membantu Anda menelusuri dengan lebih percaya diri mengetahui bahwa Anda memiliki alat cybersecurity yang tepat bekerja untuk membuat Anda tetap aman.
Malware adalah salah satu cyberthreats asli, yang berarti kami dapat belajar banyak tentang taktik cybertackers dan dapat menggunakannya untuk melawan mereka. Gunakan tips perlindungan malware ini dan tanda -tanda peringatan untuk tetap di depan peretas dan meningkatkan keamanan malware Anda.
FAQ MALWARE
Lihatlah beberapa pertanyaan yang paling sering diajukan tentang malware untuk membantu melindungi terhadap serangan malware.
Bagaimana cara menghapus malware?
Langkah -langkah untuk menghapus malware dapat bervariasi tergantung pada perangkat Anda. Jika Anda memiliki komputer Mac®, Anda mungkin dapat menghapus malware dengan mengambil langkah -langkah ini:
- Putuskan sambungan dari internet.
- Masukkan mode aman.
- Periksa aktivitas Anda untuk aplikasi yang mencurigakan.
- Jalankan Pemindai Malware.
- Verifikasi browser Anda’S HOMEPAGE.
- Bersihkan cache Anda.
Pengguna PC dapat menghapus malware dari perangkat mereka dengan mengambil langkah -langkah ini:
- Putuskan sambungan dari internet.
- Masukkan mode aman.
- Periksa monitor aktivitas Anda untuk aplikasi jahat.
- Jalankan Pemindai Malware.
- Perbaiki browser web Anda.
- Bersihkan cache Anda.
Apa 4 contoh malware?
Empat contoh malware meliputi:
- Virus.
- Cacing.
- Trojan.
- Ransomware.
Bagaimana saya tahu jika saya memiliki malware?
Ada beberapa tanda peringatan malware yang menunjukkan Anda mungkin memiliki malware:
- Kecelakaan yang tidak terduga.
- Peringatan pop-up dan keamanan.
- Tuntutan tebusan.
- Ruang penyimpanan berkurang.
- Lalu lintas jaringan yang mencurigakan.
- Browser mengarahkan kembali.
- Perangkat lunak antivirus yang dinonaktifkan.
- Kontak menerima pesan aneh dari Anda.
Apakah malware merupakan virus?
Malware adalah istilah yang digunakan untuk mencakup banyak jenis perangkat lunak berbahaya, yang meliputi virus dan jenis serangan siber lainnya.
Bisakah malware menyebar melalui wi-fi?
Ya, malware dapat menggunakan Wi-Fi dan koneksi kabel, nirkabel, dan/atau bluetooth lainnya untuk menyebar dan menyusup ke perangkat.
Bagaimana cara menemukan malware tersembunyi?
Gunakan perangkat lunak antivirus untuk mengidentifikasi malware yang mungkin bersembunyi di komputer pribadi Anda atau perangkat lain.
Bagaimana saya tahu jika saya memiliki malware di ponsel saya?
Ada beberapa tanda bahwa ponsel Anda mungkin memiliki malware:
- Aplikasi yang tidak pernah Anda unduh.
- Penurunan kecepatan.
- Waktu start-up yang lebih lama untuk aplikasi.
- Penggunaan data yang mencurigakan.
- Iklan popup yang tidak terkendali.
Ancaman cyber telah berevolusi, dan begitu juga kita.
Norton 360 ™ dengan LifeLock ™, all-in-one, perlindungan komprehensif terhadap virus, malware, pencurian identitas, pelacakan online dan banyak lagi, banyak lagi.
Coba Norton 360 dengan Lifelock.
Catatan Editorial: Artikel kami memberikan informasi pendidikan untuk Anda. Penawaran Nortonlifelock mungkin tidak mencakup atau melindungi dari setiap jenis kejahatan, penipuan, atau ancaman yang kita tulis. Tujuan kami adalah meningkatkan kesadaran tentang keselamatan dunia maya. Harap tinjau persyaratan lengkap selama pendaftaran atau pengaturan. Ingatlah bahwa tidak ada yang dapat mencegah semua pencurian identitas atau kejahatan dunia maya, dan lifelock itu tidak memantau semua transaksi di semua bisnis.
Hak Cipta © 2023 Nortonlifelock Inc. Seluruh hak cipta. Nortonlifelock, logo Nortonlifelock, logo centang, Norton, Lifelock, dan logo Lockman adalah merek dagang atau merek dagang terdaftar dari Nortonlifelock Inc. atau afiliasinya di Amerika Serikat dan negara lain. Firefox adalah merek dagang dari Mozilla Foundation. Android, Google Chrome, Google Play dan Google Play Logo adalah merek dagang dari Google, LLC. Mac, iPhone, iPad, Apple dan logo Apple adalah merek dagang dari Apple Inc., Terdaftar di U.S. dan negara lain. App Store adalah tanda layanan dari Apple Inc. Alexa dan semua logo terkait adalah merek dagang dari Amazon.com, inc. atau afiliasinya. Logo Microsoft dan jendela adalah merek dagang dari Microsoft Corporation di U.S. dan negara lain. Robot Android direproduksi atau dimodifikasi dari pekerjaan yang dibuat dan dibagikan oleh Google dan digunakan sesuai dengan istilah yang dijelaskan dalam Creative Commons 3.0 Lisensi Atribusi. Nama lain mungkin menjadi merek dagang dari pemiliknya masing -masing.
FAQ Virus
Apakah Anda seorang pelanggan Norton yang menghadapi masalah dengan malware? Gunakan halaman ini untuk mendapatkan jawaban atas pertanyaan yang sering diajukan.

Keselamatan untuk setiap perangkat.
Keamanan bukan lagi urusan satu mesin. Anda memerlukan suite keamanan yang membantu melindungi semua perangkat Anda – PC Windows Anda, Mac, Smartphone Android atau iPad Anda.
Komputer saya memiliki virus. Bagaimana ini bisa terjadi?
Ribuan virus baru, trojan, dan cacing dibuat setiap hari. Terkadang, bahkan perangkat lunak anti-virus terbaik di dunia tidak dapat melindungi komputer Anda dari terinfeksi. Berikut adalah beberapa cara paling umum ini bisa terjadi
- Mengklik iklan pop-up yang menarik yang berisi Trojan
- Membuka lampiran email jahat
- Mengunduh virus dari program berbagi file seperti Limewire
- Perangkat lunak Norton Anda tidak diperbarui dengan definisi virus terbaru
- Sistem Anda terinfeksi malware sebelum Norton diinstal
Bagaimana cara melepaskannya dari komputer saya?
Setelah Anda memiliki virus di komputer Anda, itu mungkin menyerang Norton dan mencegahnya bekerja dengan baik; Dalam kasus ini, virus harus dihapus secara manual. Norton menawarkan opsi dukungan gratis, do-it-yourself serta layanan berbayar di mana kami menjaga ancaman untuk Anda. Jika Anda merasa nyaman mengedit Registry Sistem Windows Anda, boot ke Safe Mode, atau memodifikasi file sistem lainnya, Anda mungkin dapat menghapus ancaman sendiri dengan mengikuti instruksi di sini. Jika Anda lebih suka membiarkan salah satu teknisi ahli kami melakukan semua pekerjaan untuk Anda, cobalah Layanan Penghapusan Spyware & Virus kami.
Mengapa perangkat lunak Norton saya tidak dapat menghapus virus untuk saya?
Dengan ribuan ancaman yang dihasilkan setiap hari, banyak di antaranya merupakan ancaman unik, unik yang disajikan hingga secara unik menginfeksi sistem khusus Anda, ada kemungkinan bahwa Anda telah bersentuhan dengan ancaman yang belum dikenali Norton belum mengenali. Selain itu, beberapa malware dirancang khusus untuk menonaktifkan perangkat lunak anti-virus Norton. Trojan dan cacing bisa sangat sulit untuk diperbaiki karena tidak mengandung kode bersih yang dapat diperbaiki oleh Norton secara otomatis; Sebaliknya, mereka harus dihapus secara manual.
Mengapa Norton tidak dapat mendeteksi ancaman ini ketika perangkat lunak anti-virus lainnya bisa?
Norton menangani beberapa ribu peringatan ancaman baru setiap bulan dan memperbarui perangkat lunaknya secepat dan selanjutnya mungkin. Karena setiap vendor perangkat lunak memproses ancaman pada jadwalnya sendiri, kadang-kadang produk anti-virus lain dapat mendeteksi ancaman sebelum Norton bisa. Demikian juga, perangkat lunak Norton sering mengenali ancaman di depan produk lain.
Mengapa Anda mengenakan biaya untuk layanan penghapusan Spyware & Virus Norton?
Menghapus ancaman secara manual dari komputer pelanggan kami adalah proses yang kompleks dan seringkali memakan waktu, yang membutuhkan keahlian khusus. Layanan pemindahan Spyware & Virus Norton ditangani oleh teknisi ahli yang sangat terlatih yang akan bekerja selama diperlukan untuk menemukan dan menetralkan semua ancaman yang diketahui di komputer pengguna. Kami mendukung kualitas layanan kami dan dengan bangga menawarkan masa garansi tujuh hari, bebas infeksi. Klik di sini untuk mempelajari lebih lanjut tentang layanan penghapusan kami.
Apa itu virus Trojan?
Mengetahui apa itu Trojan dan cara kerjanya membantu melindungi perangkat Anda dari jenis malware ini.
Semua konten kami ditulis oleh manusia, bukan robot. Belajarlah lagi

Aliza Vigderman, editor senior

Gabe Turner, Kepala Editor
Terakhir diperbarui 26 Jan 2023
Oleh Aliza Vigderman & Gabe Turner pada 26 Januari 2023
Satu menit kamu’RE pada perangkat lunak baru ini yang menunjukkan seperti apa bayi Anda dengan selebriti, dan selanjutnya Anda menemukan diri Anda terkunci dari komputer Anda. Itu’Kemungkinan besar serangan Trojan. Trojan licik, bahkan untuk malware. Untungnya, Anda dapat melindungi perangkat Anda dari Trojan jika Anda tahu persis cara kerjanya. Jadi biarkan’S MULAI TROJANS 101, MOUL YANG AKAN KAMI?
Apa’s a trojan dan bagaimana melindungi diri sendiri
Trojan adalah jenis malware licik yang menyusup ke perangkat dengan menyamarkan sebagai program yang tidak berbahaya. Trojan sulit dideteksi, bahkan jika Anda’EKS EKSTRUK HATI -HATI. Itu’S mengapa perangkat lunak antivirus diperlukan jika Anda ingin melindungi diri dari jenis malware ini. Kami menguji dan menilai perangkat lunak antivirus tentang kemampuan mereka untuk mendeteksi Trojan sepanjang waktu, dan ini adalah yang terbaik kami’telah mencoba sejauh ini:
Peringkat Editor:
9.5 /10
Peringkat Editor:
9.6 /10
Peringkat Editor:
9.7 /10
Apa itu Trojan? Melihat lebih dekat pada malware ini
Kuda Trojan, Malware Trojan, atau hanya Trojan adalah jenis malware. Itu membentuk sekitar 51.45 persen dari semua malware, 1 yang tidak mengejutkan, mengingat sifat unik Trojan. Untuk menyusup ke perangkat, Trojan menampilkan dirinya sebagai perangkat lunak yang sah, tetapi tersembunyi di bawah eksteriornya yang tampaknya tidak berbahaya adalah kode jahat yang dapat merusak perangkat Anda.
Jika Anda melihat paralel antara malware Trojan dan kuda legenda tertentu, itu’S karena Trojans benar -benar mengambil nama mereka dari kuda Trojan. Anda tahu, kuda kayu yang seharusnya digunakan orang Yunani untuk menyelundupkan tentara ke Troy. 2 Malware Trojan beroperasi mirip dengan orang Yunani’ Strategi Kuda Trojan. Perangkat lunak yang tampaknya tidak berbahaya adalah kuda kayu yang dilubangi, dan kode-kode jahat yang tersembunyi di dalamnya adalah tentara Yunani. Tepat ketika para prajurit merayap keluar dari kuda Trojan dan menyerang sementara kota Troy tidur, kode -kode jahat di Trojan Malware melakukan serangan yang bermusuhan pada perangkat Anda di belakang punggung Anda.
Adalah virus komputer Trojans?
Jika Anda membaca di Trojans Online, Anda mungkin melihat istilahnya ‘Virus Trojan’ banyak dilemparkan. Sementara istilah itu diterima secara luas, itu salah, secara teknis. Trojan dan virus komputer keduanya adalah jenis malware, tetapi masing -masing memiliki sifat unik. Perbedaan utama antara virus dan trojan adalah bahwa virus mereplikasi diri, sedangkan trojan tidak. 3 Virus dapat menyebar ke perangkat lain dengan membuat salinan dirinya sendiri dan melampirkannya ke komputer yang terinfeksi’s Perangkat lunak, file, dan folder. Sebaliknya, ketika Trojan menginfeksi perangkat, tetap di sana sampai pengguna menyalin atau mengunduh program jahat di komputer yang berbeda.
Bagaimana tepatnya Trojans bekerja?
Karena Trojans Don’T replikat, serangan Trojan dimulai dengan menipu pengguna untuk mengunduh, menginstal, dan mengeksekusi malware. Misalnya, seorang peretas mungkin melampirkan penginstal Trojan ke email saat menggunakan rekayasa sosial untuk membuat Anda membuka lampiran. Jika Anda melakukannya, perangkat Anda akan mengunduh dan menginstal Trojan. Pernah mendengar tentang penipuan phishing, di mana scammers mengirim email dari alamat email bisnis yang tampaknya sah? Peretas dapat menggunakan taktik serupa untuk menyebarkan Trojan.
Semakin banyak Anda tahu: Trojan, virus, dan cacing semuanya berbeda dari malware. Di antara ketiganya, Trojan adalah yang terbaik dalam menghindari deteksi, tetapi mereka juga menyebarkan yang paling lambat karena mereka tidak’T replikat sendiri.
Berapa banyak kerusakan yang bisa dilakukan Trojans?
Jadi, masih berpikir bahwa lampiran itu sah, tanpa disadari Anda mengunduh dan memasang Trojan. Apa yang terjadi sekarang? Malware mengeksekusi dan mulai merusak komputer Anda, tetapi jumlah kerusakan tergantung pada bagaimana peretas merancang Trojan. Secara umum, malware Trojan dapat:
- Hapus file Anda
- Instal Malware Tambahan
- Ubah data di perangkat Anda
- Salin data Anda
- Mengganggu perangkat Anda’kinerja s
- Curi Informasi Pribadi Anda
Jenis Trojan
Dalam komputasi, kami mengklasifikasikan Trojans berdasarkan apa yang mampu mereka lakukan. Itu semua tergantung pada trojan’S Kode jahat, juga dikenal sebagai muatannya. Ketika seorang Trojan menyusup ke perangkat, muatannya melakukan tugas -tugasnya, yang biasanya berada di bawah salah satu kategori ini:
- Trojan Backdoor: Trojan backdoor memasang program backdoor tanpa sepengetahuan Anda. Program kemudian memberikan akses jarak jauh pembuat malware ke perangkat Anda.
- Remote Access Trojan (tikus): Tikus mirip dengan trojan backdoor karena mereka memberikan peretas akses jarak jauh ke perangkat yang terinfeksi. Namun, alih -alih memasang program backdoor, tikus itu sendiri adalah program backdoor yang menyamar sebagai perangkat lunak yang sah.
- Mengeksploitasi: Eksploitasi berisi kode yang dirancang untuk menyerang perangkat lunak tertentu’kerentanan s. Trojan dijalankan saat Anda meluncurkan perangkat lunak yang rentan di perangkat yang terinfeksi Anda.
- Rootkit: Rootkit memberikan akses istimewa penjahat cyber ke area terbatas dari suatu perangkat’perangkat lunak S, seperti yang membutuhkan administrator’I Izin untuk Berlari. Itu kemudian bersembunyi di sana atau menyembunyikan aktivitas malware lainnya.
- Bankir Trojan: Seorang bankir Trojan adalah Trojan yang mencuri informasi keuangan atau kredensial perbankan online.
- DDOS TROJAN: DDOS Trojans membajak beberapa komputer dan menggunakannya untuk melakukan serangan penolakan terdistribusi (DDOS). Komputer yang dibajak sering disebut zombie.
- Trojan Downloader: Setelah menginfeksi komputer, pengunduh Trojan mengunduh malware tambahan, seperti adware atau spyware.
- Trojan Dropper: Mirip dengan pengunduh Trojan, Trojan Droppers menginstal malware tambahan. Namun, alih -alih mengunduh malware, yang membutuhkan koneksi internet, tetesan Trojan sudah berisi kode instalasi berbahaya.
- Fakeav Trojans: Fakeav Trojans menyamar sebagai perangkat lunak antivirus yang sah. Mereka tidak’T sebenarnya melindungi perangkat Anda dari malware, tentu saja; Mereka memalsukan deteksi malware dan memeras uang dengan imbalan penghapusannya.
- Trojan Ransomware: Jenis Trojan ini beroperasi seperti ransomware, menuntut pembayaran tebusan untuk memulihkan atau membatalkan kerusakan yang terjadi pada target’file s.
- SMS Trojan: SMS Trojans menyerang layanan pesan perangkat seluler untuk mencegat pesan teks. Mereka juga dapat mengirim pesan teks ke nomor pesan premium. Kaspersky Lab mendeteksi sms android pertama Trojan di 4 2010.
- Trojan-spy: Trojan-spy, seperti namanya, memata-matai pengguna’S tindakan menggunakan alat seperti KeyLoggers atau dengan mengambil tangkapan layar dan mengirimkannya kembali ke malware’Sumber S.
- Trojan-Mailfinder: Peretas terutama menggunakan Trojan-Mailfinder untuk menyebarkan malware. Trojan ini memanen kontak email dari perangkat target dan mengirimkan data kembali ke peretas, yang mereka gunakan untuk menyebarkan malware melalui email.
- Trojan-Arcbomb: “Arcbomb” adalah senyawa kata -kata “arsip” Dan “bom.” Trojan-Arcbomb Bom Sejumlah besar data kosong ketika komputer yang terinfeksi mencoba membongkar data yang diarsipkan.
- Trojan-Clicker: Trojan-Clicker adalah bentuk penipuan iklan. Itu membuat koneksi ke halaman web yang didukung iklan tertentu berulang kali, memberikan situs web’Pendapatan pemilik dari iklan bayar per klik.
- Trojan-Notifier: Trojan-Notifier biasanya menyertai program malware lain. Tujuannya adalah untuk mengingatkan penyerang peristiwa yang terkait dengan malware. Misalnya, ketika pengguna menginstal program backdoor, Trojan-Notifier memberitahu penyerang untuk memulai serangan.
- Trojan-Proxy: Trojan-Proxy memungkinkan aktor jahat untuk memanfaatkan komputer yang terinfeksi sebagai proxy ke internet.
- Trojan-PSW: Dalam istilah malware, “PSW” berdiri untuk “Pencuri Kata Sandi,” Itulah tepatnya Trojan-PSW. Itu mencuri kata sandi dan login kredensial dari komputer yang terinfeksi.
Contoh serangan malware Trojan
Trojan menyebar lebih lambat dari malware lain karena mereka tidak’T replikat sendiri. Namun, mereka yang telah menyebar dengan sukses telah menyebabkan kerusakan keuangan besar. Berikut beberapa contoh:
- Emosi: Anda tahu bahwa malware itu buruk ketika Departemen Keamanan Dalam Negeri menyebutnya “di antara malware yang paling mahal dan destruktif.” 5 Emosi adalah seorang bankir Trojan yang mencuri informasi keuangan. Itu menyebar melalui email spam dan phishing, dan setelah menginfeksi perangkat, itu menjatuhkan atau mengunduh trojans dan malware tambahan untuk mencuri data secara lebih efektif. Untungnya, berkat upaya kolaboratif dari berbagai negara, Emosi tidak lagi menjadi ancaman. 6
- Zeus (alias ZBOT): Awalnya, Zeus Trojan mencuri informasi keuangan dari targetnya dengan mencatat tombol untuk mencuri kata sandi. Alih -alih melakukan serangan sendiri, pembuat Zeus menjual kode sumbernya ke penjahat cyber, yang sebagian mengapa Zeus menjadi luas. Namun, sejak pengembang’S pensiun pada tahun 2010, kode sumber menjadi tersedia di depan umum. 7 Itu berarti pengembangan varian baru Zeus berlanjut hingga hari ini.
- Subseven: Subseven Trojan adalah tikus, yang memberikan hacker remote control atas komputer dan jaringan Windows. Saat menyusup ke komputer, Subseven memodifikasi file dan pendaftaran sistem, menyebabkan Trojan dieksekusi saat startup. Untungnya, Windows 10’S built-in antivirus dapat mendeteksi Subseven, dan begitu juga perangkat lunak antivirus Windows lainnya. 8
Dapat trojan mempengaruhi perangkat seluler?
Trojans menargetkan komputer terutama, tetapi ini tidak’T berarti smartphone lebih aman dari ancaman. Faktanya, telah ada lonjakan Trojan yang dirancang untuk menginfeksi perangkat seluler. Kaspersky mencatat total 156.710 Trojan Mobile Banking baru pada tahun 2020 saja. 9
Smartphone dan tablet Android adalah target paling umum dari Trojan seluler. Itu’S karena Android memungkinkan instalasi file APK dari sumber pihak ketiga. Jika Anda mengunjungi situs web yang dibajak, misalnya, situs web dapat memaksa ponsel Android Anda untuk menginstal aplikasi Trojan Mobile Banking. Prompt akan menanyakan apakah Anda’yakinlah tentang aplikasinya, tapi itu’S tentang satu -satunya hal yang berdiri di antara ponsel Android Anda dan Trojan. Itu’S Mengapa mengetahui cara menghapus virus android sangat penting untuk semua pengguna Android. Sebaliknya, dengan perangkat iOS, Anda hanya dapat mengunduh dari App Store, itulah sebabnya iPad dan iPhone Don’t membutuhkan antivirus.
Contoh Trojan Seluler
Berikut adalah beberapa contoh Trojan Android:
- Ginp Banking Trojan: Ginp Coaxes pengguna untuk memasukkan informasi mobile banking mereka untuk membayar € 0.75 untuk data COVID-19, tetapi sebenarnya mencuri kredensial login perbankan online yang telah dimasukkan pengguna di aplikasi. 10 dan ini bukan’t bahkan satu-satunya penjahat cyber scam terkait covid yang digunakan untuk memikat target.
- Cerberus: Cerberus adalah Trojan untuk disewa. Pembuatnya menawarkan Cerberus’ Kode sumber untuk peretas di forum bawah tanah, web gelap, dan bahkan twitter. Cerberus dapat melakukan sejumlah hal, seperti mengirim dan mencegat pesan teks, penekanan tombol logging, memanen kontak, dan menginstal aplikasi.
- Spyeye/Trojan: Android/Spitmo: Spyeye adalah yang pertama dari banyak Trojan Mobile Banking. Ini mencuri nomor otentikasi transaksi seluler (MTAN) yang dikirim lembaga keuangan melalui SMS untuk memvalidasi transfer uang online seluler.
Tip untuk pengguna Android: Google secara aktif memantau aplikasi yang mengandung malware, jadi itu’Singkat untuk menginstal aplikasi langsung dari Google Play Store.
Sejarah Trojan
Trojans memiliki sejarah panjang yang mendatangkan malapetaka, tetapi tidak ada yang tahu pasti dari mana mereka berasal. Banyak yang menganggap John Walker’S (bukan karakter Marvel) versi game yang disebut Animal To Be The First Trojan, yang ia rilis pada tahun 1974. Perangkat lunak Walker HID yang disebut Pervade di dalam permainan. Perangkat lunak tersembunyi ini memeriksa semua direktori komputer yang tersedia untuk pengguna, dan jika hewan tidak’Ters ada di salah satu direktori, ia memasang salinan permainan di sana. Hewan dan Pervade sesuai dengan definisi Trojan – Perangkat lunak yang bersembunyi di dalam perangkat lunak lain dan melakukan tugas di belakang pengguna’s belakang. Namun, beberapa percaya itu karena tidak’T memiliki niat jahat, itu bukan’t a trojan atau malware sama sekali. Faktanya, Walker mengatakan dalam surat bahwa dia memastikan Pervade tidak mengubah atau menghapus file lainnya.
Lebih dari satu dekade setelah insiden hewan, Trojan PC-Writ muncul. Ini adalah salah satu Trojan paling awal dengan niat jahat. Itu berpura -pura menjadi “Versi 2.72” dari Word Processor yang dinamai secara identik (PC-Write yang sebenarnya tidak’T lepaskan versi 2.72). Setelah dieksekusi, itu menghapus semua komputer yang terinfeksi’file s.
Trojans akhirnya berubah dari sekadar destruktif ke sumber keuntungan. Pada tahun 1989, AIDS Trojan (alias virus cyborg PC) mulai beredar. Trojan ransomware yang menghapus atau mengenkripsi file sistem setelah mem -boot komputer yang terinfeksi beberapa kali. Itu menuntut tebusan $ 189 untuk pemulihan file. Jika pengguna tidak’t patuh, terus menghapus file sistem sampai komputer menjadi tidak dapat digunakan. Segera setelah itu, penulis malware lain melihat Trojan’ potensi dalam menghasilkan laba, dan sisanya adalah sejarah.
Mendeteksi dan Menghapus Trojan
Inti dari Trojans adalah untuk menginfeksi perangkat dengan malware dan menghindari deteksi, jadi bagaimana kita menangkapnya? Nah, Anda bisa’t Katakan apakah program perangkat lunak adalah trojan hanya dengan melihatnya. Namun, Anda dapat mendeteksi Trojan dengan mengamati perangkat, program, dan aplikasi Anda.
1. Periksa program dan aplikasi Anda. Periksa komputer Anda’S Program Perangkat Lunak dan Perangkat Seluler’S Aplikasi secara teratur. Jika Anda melihat sesuatu yang Anda tidak’tidak ingat menginstal, itu’S mungkin trojan atau program jahat yang diinstal Trojan.
2. Periksa program startup Anda. Trojans juga bisa bersembunyi di komputer Anda’proses startup. Trojan ini lebih sulit dideteksi karena mereka’Re dalam memori sistem. Itu’S Mengapa Anda harus memeriksa perangkat Anda’Program startup juga.
3. Periksa perangkat Anda’kinerja s. Malware secara umum dapat memperlambat perangkat. Jika kamu’Mengalami masalah kinerja, itu’yang terbaik untuk memeriksa PC Anda’s manajer tugas atau mac Anda’S monitor aktivitas untuk melihat apa’S menyebabkan masalah.
- Tekan Ctrl+Alt+Del.
- Pilih Task Manager.
- Gulir ke bawah ke proses latar belakang.
- Periksa proses mana yang memakan CPU, memori, dan ruang disk Anda.
- Tekan perintah+ruang untuk membuka sorotan.
- Ketik in “monitor aktivitas.”
- Periksa aplikasi mana yang memakan sumber daya di bawah “% CPU.”
Cara menghapus trojan
Jika Anda menemukan Trojan, apakah itu’S Masquerading sebagai program yang sah, bersembunyi sebagai program startup, atau beroperasi sebagai proses latar belakang, langkah selanjutnya adalah menghapusnya. Di Sini’s bagaimana Anda bisa melakukannya.
Menghapus Trojan Berpura -pura Menjadi Program
Jika kamu’menggunakan PC Windows:
- Buka PC Anda’Pengaturan S.
- Klik Aplikasi.
- Pergi ke Aplikasi & Fitur.
- Klik nama program Trojan.
- Pilih uninstall.
Jika kamu’Re menggunakan Mac:
- Luncurkan Finder OS X.
- Tekan Perintah+Shift+A untuk membuka folder Aplikasi.
- Temukan Trojan.
- Seret ikonnya ke tempat sampah.
- Atau, Anda dapat memilih aplikasi, klik file, lalu klik Pindah ke sampah.
- Masukkan nama atau kata sandi administrator Anda jika diperlukan.
Jika kamu’menggunakan perangkat seluler Android:
- Pergi ke Android Anda’Pengaturan S.
- Pilih Aplikasi & Pemberitahuan.
- Ketuk Info Aplikasi.
- Temukan aplikasi Trojan dan ketuk.
- Tekan uninstall.
Menghapus Trojan Posing sebagai Program Startup
- Tekan Windows+R untuk memunculkan menu Run.
- Jenis “Regedit” di lapangan.
- Pilih hkey_current_user, lalu perluas folder perangkat lunak.
- Temukan program Trojan.
- Klik kanan foldernya dan pilih Hapus.
- Di bilah menu Mac Anda, klik logo Apple.
- Pilih Preferensi Sistem.
- Pergi ke pengguna & grup.
- Pilih ID Anda dari daftar.
- Pilih Item Login untuk daftar program yang berjalan saat startup.
- Di bawah kolom sembunyikan, centang kotak centang di sebelah Trojan.
Menghapus Trojan dengan proses latar belakang jahat
- Luncurkan Task Manager dengan menekan Ctrl+Alt+Del.
- Klik kanan proses jahat.
- Pilih Properti.
- Buka tab Detail dan perhatikan nama produk.
- Tutup jendela Properties dan klik Tugas Akhir.
- Hapus instalan program (berdasarkan nama produk) yang memulai proses.
- Tekan perintah+ruang untuk membuka sorotan.
- Jenis “monitor aktivitas.”
- Pilih paket jahat.
- Tekan ikon X di bilah alat.
- Pilih Force Quit.
- Hapus instalan program yang memulai proses.
Pindai perangkat Anda menggunakan perangkat lunak antivirus
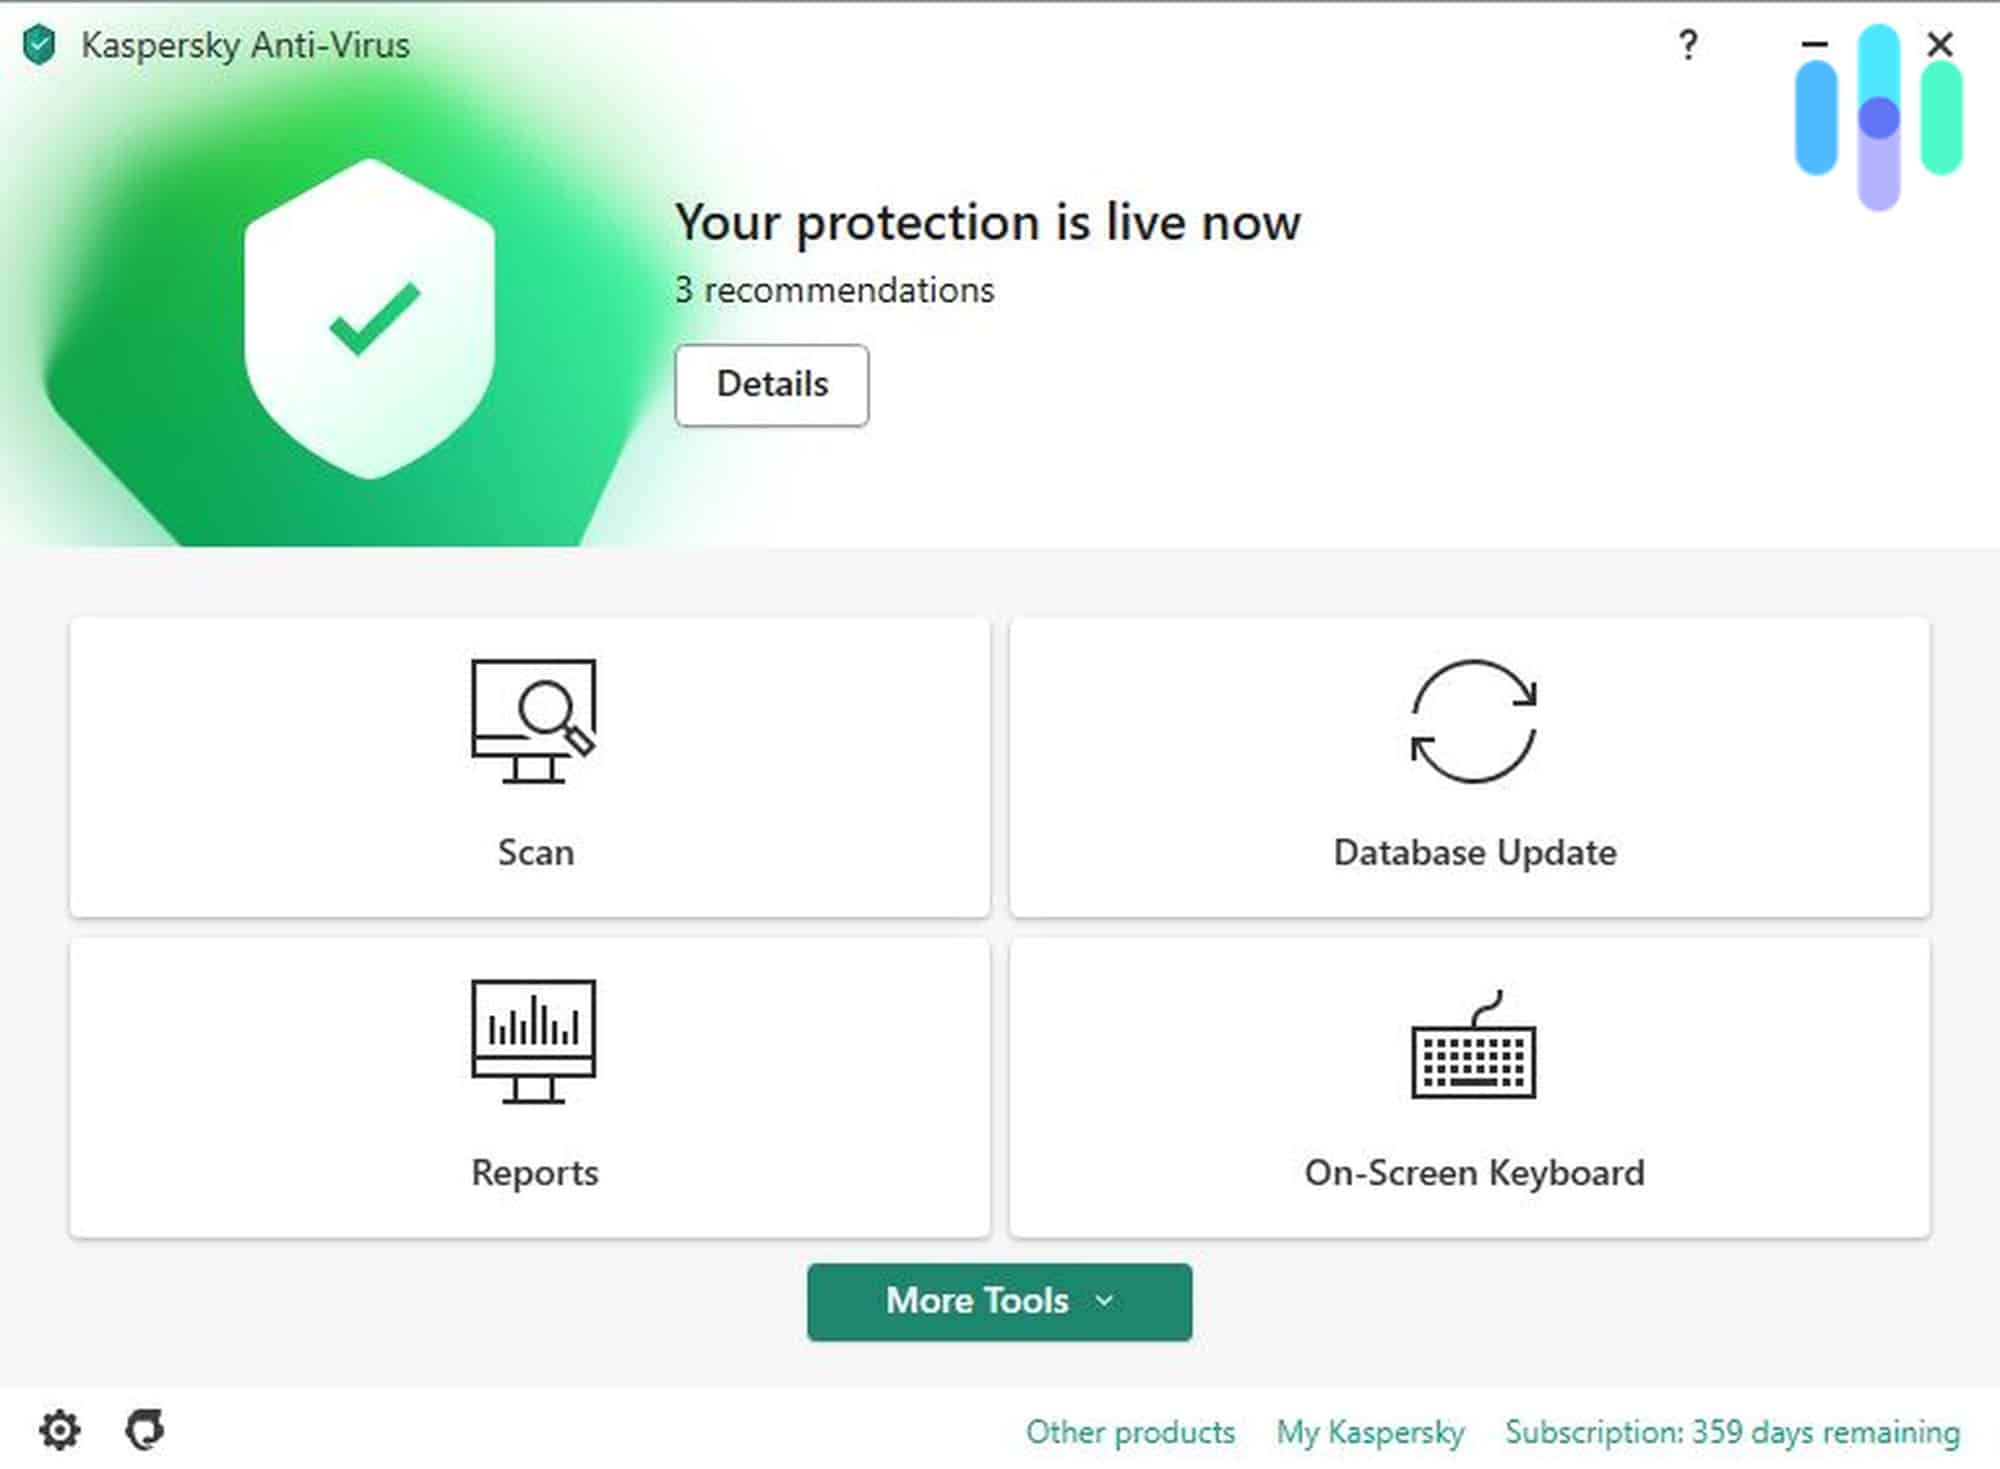
Langkah -langkah yang kami uraikan di atas akan membantu Anda mendeteksi dan menghapus Trojan sendiri, tetapi kami tahu mereka’kembali melelahkan. Siapa yang punya waktu untuk melakukan semua langkah itu secara teratur, benar? Jika Anda ingin mengambil jalan yang lebih mudah, memindai perangkat Anda dengan perangkat lunak antivirus akan menghemat banyak waktu dan energi. Anda dapat membeli perangkat lunak antivirus atau mengunduh antivirus gratis; Pastikan ia memiliki fitur yang tepat untuk memerangi Trojan. Kami merekomendasikan perangkat lunak antivirus dengan fitur -fitur berikut:
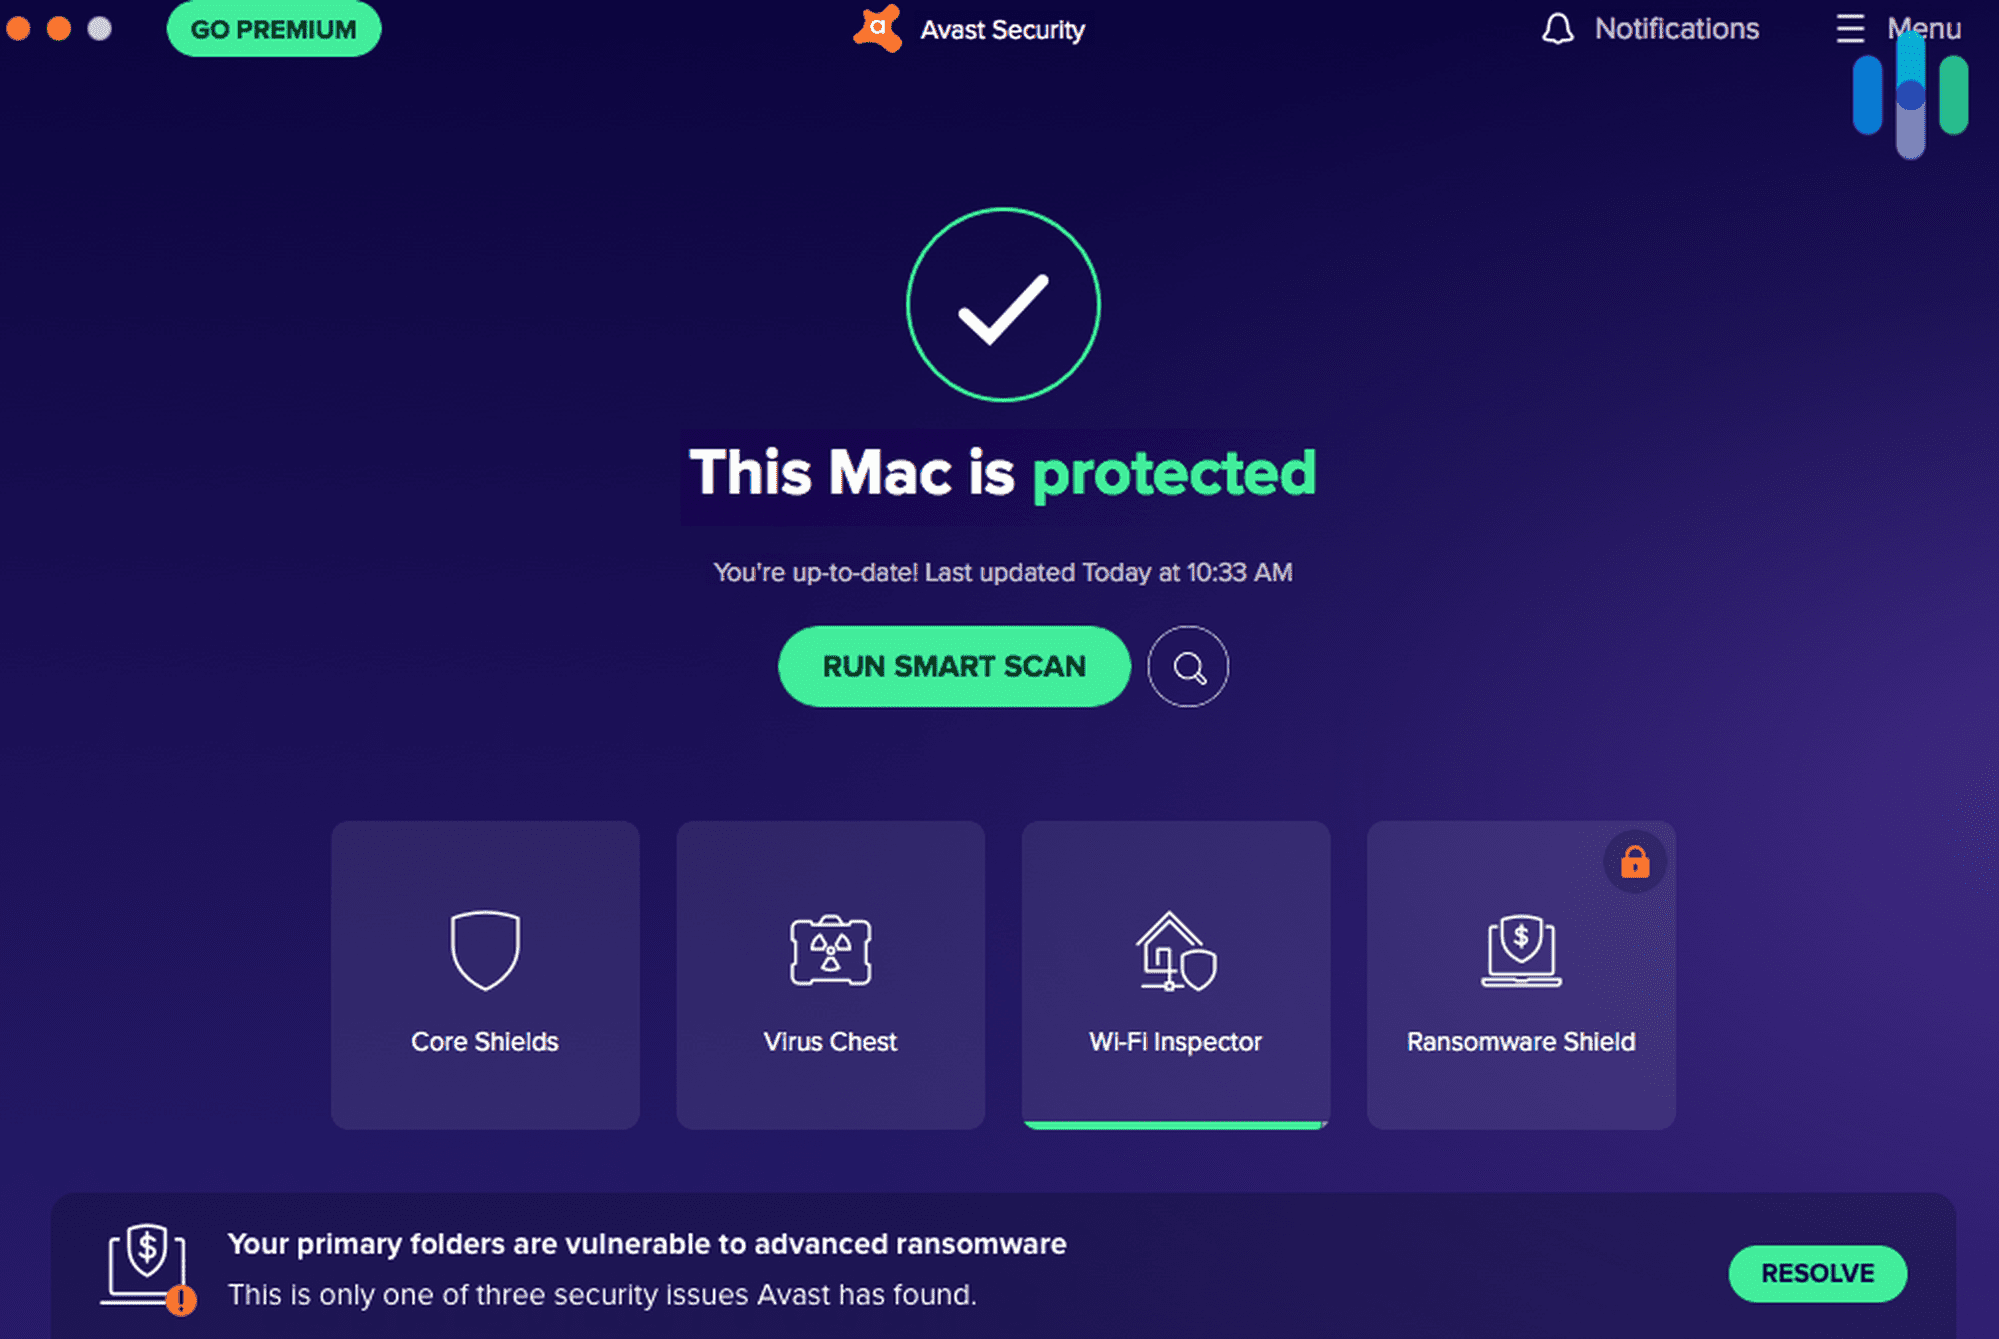
- Pemindaian real-time
- Pemindaian berbasis tanda tangan
- Deteksi malware berbasis perilaku
- Keamanan Email
- Firewall
Tip dari para ahli kami: Sejak Trojans Don’t mereplikasikan diri, menghapus program itu’S Hosting malware bekerja sebagian besar waktu. Namun, ada jenis Trojan yang memasang program berbahaya tambahan. Cukup menghapus Trojan mungkin tidak cukup, jadi itu’yang terbaik untuk menggunakan perangkat lunak antivirus untuk menyingkirkan semua jejak serangan Trojan.
Lindungi Diri Anda: Hindari Infeksi Trojan
Dia’tidak cukup untuk memiliki perangkat lunak antivirus terbaik; Bagaimanapun, tidak ada perangkat lunak antivirus yang sempurna. Sebagai pendukung keselamatan digital, kami mendorong perilaku online yang aman untuk melindungi komputer, ponsel, dan perangkat apa pun yang terhubung dengan internet dari ancaman seperti Trojan. Tapi bagaimana tepatnya kita bisa tetap aman secara online? Nah, pertama, kita harus tahu dari mana Trojan berasal sehingga kita tahu apa yang harus dihindari.
Dari mana Trojan berasal
Trojan dapat datang dari mana saja: flash drive yang terinfeksi, email, situs web yang dibajak, dan sebagainya. Namun, sejarah menunjukkan bahwa sebagian besar Trojan berasal dari sumber -sumber ini:
- Situs berbagi file: Situs berbagi file berguna, tetapi mereka memiliki kerugian. Salah satunya adalah bahwa peretas dapat mengunggah salinan retak perangkat lunak yang sah yang disuntik dengan Trojans dan menunggu target yang tidak curiga untuk mengambil umpan.
- Lampiran Email: Satu klik adalah semua yang diperlukan untuk lampiran Trojan untuk menginfeksi komputer. Jika Anda mengklik lampiran yang terinfeksi, itu akan mengunduh dan menginstal Trojan Malware, yang kemudian akan melakukan apa itu’S diprogram untuk dilakukan.
- Situs web yang terinfeksi: Jika Anda mengunjungi situs web yang dibajak, kode berbahaya yang disuntikkan ke dalamnya akan membawa Anda ke situs web jahat lainnya atau menginstal Trojan.
- Hacked Wi-Fi: Wi-Fi yang diretas, atau bahkan hotspot Wi-Fi palsu yang dibuat agar terlihat seperti hotspot publik nyata, dapat memberikan peretas akses mudah ke perangkat Anda. Jika Anda terhubung ke satu, peretas dapat menjalankan semua jenis serangan pada perangkat Anda, seperti memasang program backdoor atau tikus.
Bagaimana menghindari infeksi trojan
Sekarang kita tahu dari mana Trojan sering berasal’lebih mudah untuk tetap berhati -hati. Ikuti tips ini untuk menjadi lebih aman dari infeksi Trojan:
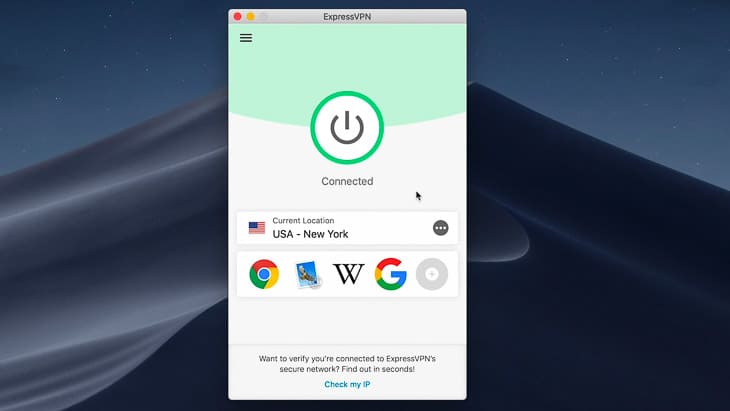
- Gunakan VPN saat mengunduh dari situs berbagi file. VPN menyembunyikan alamat IP Anda dari peretas yang mencoba memata-matai perangkat Anda saat Anda mengunduh dari situs berbagi file. Juga, VPN menyembunyikan riwayat penjelajahan Anda. Sementara beberapa VPN mungkin memperlambat unduhan Anda, kami’VE menguji beberapa VPN untuk torrenting yang memiliki dampak minimal pada pengalaman torrent kami.
- Jika tidak yakin, jangan buka lampiran email atau file IM. Jika antivirus Anda memiliki perlindungan email, pindai lampiran sebelum membukanya.
- Jangan mengunjungi situs web tanpa jaminan. Sebagian besar browser akan memperingatkan Anda jika Anda mencoba membuka situs web tanpa jaminan. Jika Anda melihat salah satu peringatan itu, segera kembali.
- Terhubung ke VPN saat di Wi-Fi publik. Menghubungkan ke jaringan Wi-Fi publik selalu berisiko. Untuk berada di sisi yang aman, gunakan VPN untuk menyembunyikan riwayat penelusuran Anda dari orang lain di jaringan. Apa’Lebih lanjut, VPN mengubah alamat IP Anda, membuat Anda kurang rentan terhadap peretasan.
- Jangan menginstal aplikasi atau program dari situs web tidak resmi atau repositori aplikasi. Halaman unduhan perangkat lunak resmi dan repositori aplikasi ada karena suatu alasan – jadi kami dapat mengunduh program dan aplikasi gratis dari malware.
- Periksa aplikasi’I Izin sebelum menginstal. Trojan yang menyamar sebagai aplikasi yang sah dapat menggunakan izinnya untuk melaksanakan tugas jahat. Misalnya, jangan menginstal aplikasi senter atau kalkulator yang meminta izin untuk mengirim SMS.
Rekap
Trojan licik dan berpotensi menimbulkan berbagai jenis kerusakan. Tetapi jika ada’S apapun yang kami ingin Anda ambil dari artikel ini, itu’S bahwa Trojans bukan tidak mungkin untuk menjaga. Jika Anda memantau perangkat Anda untuk penyimpangan, gunakan alat keselamatan digital seperti perangkat lunak antivirus dan VPN, dan mempraktikkan perilaku online yang aman secara proaktif, Anda dapat menghemat kesulitan berurusan dengan perangkat yang terinfeksi Trojan.
FAQ
Trojans dan malware banyak yang harus dihadapi, jadi mari kita jawab pertanyaan yang sering diajukan Trojan untuk membersihkan segalanya.
Virus Trojan di komputer, atau hanya Trojan, adalah program perangkat lunak jahat atau kode yang menyamar sebagai perangkat lunak yang sah dan tidak berbahaya. Setelah menginfeksi perangkat, ia menjalankan tugasnya, yang mungkin termasuk menghapus atau memodifikasi data, mencuri data, menginstal malware tambahan, dan mengganggu kinerja sistem. Namun, “Virus Trojan” adalah keliru, karena trojans dan virus komputer adalah dua jenis malware yang berbeda. Virus dapat menyebar melalui replikasi diri, sedangkan Trojan tidak replikasi diri. Virus sering melekat pada perangkat lunak lain, sedangkan Trojan adalah perangkat lunak yang berisi kode jahat. Istilah yang benar adalah sederhana “Trojan” atau “Malware Trojan.”
Trojans menginfeksi perangkat dengan menipu penggunanya untuk mengunduh perangkat lunak yang tampaknya tidak berbahaya yang berisi kode jahat. Setelah diunduh, diinstal, dan diluncurkan, kode berbahaya dieksekusi.
Virus Trojan dapat dihilangkan dengan berbagai cara. Jika Anda tahu perangkat lunak mana yang berisi malware, Anda dapat menghapus instalannya. Namun, cara paling efektif untuk menghapus semua jejak virus Trojan adalah dengan memasang perangkat lunak antivirus yang mampu mendeteksi dan menghapus Trojan.
Virus Trojan buruk karena mereka menipu pengguna untuk mengunduh malware yang membahayakan perangkat dengan berbagai cara. Sebagai contoh, Remote Access Trojans (tikus) memberikan peretas akses jarak jauh ke komputer yang terinfeksi, yang dapat mengakibatkan mata -mata, pencurian data, dan pencurian identitas.
- Purlesec. (2021). Statistik Keamanan Cyber 2021 Daftar Tertinggi Statistik, Data & Tren.
Purlesec.US/Sumber Daya/Cyber-Security-Statistics/ - Britannica. (2021). kuda Troya.
Britannica.com/topic/trojan-horse - Membuka. (2018) Minggu 3: Malware.
membuka.edu/openlearn/ocw/mod/oucontent/view.php?id = 48320 & dicetak = 1 - Daftar aman. (2010). Trojan SMS pertama untuk Android.
Securelist.com/first-sms-trojan-for-android/29731/ - Cisa. (2018). Malware emosi.
US-CERT.Cisa.GOV/NCAS/Alerts/TA18-201A - Europol. (2021). DUNIA’Salware paling berbahaya yang terganggu melalui aksi global.
Europol.Europa.EU/Ruang Berita/Berita/Dunia%E2%80%99-MOST-DEGERAUS-MALWARE-EMOTET-DISRUPTED-THROUGH-GLOBAL-ACTION - Reuters. (2021). Analisis: Top Hacker “pensiun”; para ahli menguatkan untuk kembali.
Reuters.com/artikel/us-hackers-zeus/analisis-top-hacker-retires-experts-brace-for-his-return-idustre69s54q20101029 - F-Secure. (2021). Backdoor: W32/Subseven
F-Secure.com/v-descs/subseven.shtml - Daftar aman. (2021). Evolusi malware seluler 2020.
Securelist.com/Mobile-Malware-Evolution-2020/101029/ - Buguroo. (2018). Analisis Banker Android Ginp.
Buguroo.com/en/labs/analisis-of-the-ginp-android-banker
Akankah Norton Antivirus menyingkirkan kuda Trojan?

Bahkan dengan perangkat lunak anti-virus yang diinstal, komputer masih dapat menjadi korban malware seperti kuda Trojan; Penjahat dunia maya terus mengembangkan infeksi yang disediakan oleh perangkat lunak keamanan perlindungan yang diberikan oleh perangkat lunak perlindungan. Sementara Norton Antivirus dapat menghilangkan infeksi ini, penting bagi bisnis untuk menyadari bahwa defisiensi aplikasi dalam deteksi dan pemindahan malware.
Keterangan
- Istilah “kuda Trojan” berasal dari kisah Yunani Perang Troya, di mana orang -orang Yunani, sebagai tindakan akal -akalan, disajikan kepada musuh -musuh mereka, Trojan, seekor kuda kayu besar kayu besar. Beberapa tentara Yunani bersembunyi di dalam struktur. Di tengah malam, para prajurit muncul dari kuda dan membuka gerbang kota, memungkinkan pasukan Yunani masuk dan mengambil alih Troy. Virus Trojan, seperti dalam narasi, tampak jinak tetapi mengandung kandungan jahat. Trojans adalah aplikasi yang tampaknya melayani beberapa fungsi yang berguna-sejumlah infeksi ini, misalnya, menyamar sebagai perangkat lunak anti-virus-tetapi termasuk kode yang melakukan operasi tanpa izin pengguna atau bahkan memungkinkan penyerang untuk mendapatkan akses jarak jauh ke PC.
Fungsi
- Kuda Trojan dibagi menjadi beberapa kelompok yang berbeda tergantung pada metode pelecehan mereka, tetapi yang paling umum dan paling berbahaya adalah Trojan akses jarak jauh. Setelah seorang peretas mendapatkan akses ke sistem yang terinfeksi melalui tikus, individu dapat mencuri informasi rahasia, memasang malware tambahan ke komputer, merekam dan log log, merusak integritas hard drive, dan banyak kegiatan lain yang dapat menelan biaya bisnis ribuan dolar untuk diselesaikan. Peretas juga menggunakan tikus untuk mengirimkan Trojans ke PC lain dan membuat botnet.
Resolusi
- Norton Antivirus mendeteksi dan menghilangkan kuda Trojan. Melalui LiveUpdate, administrator dapat mengunduh ke komputer, definisi virus terbaru, yang berisi informasi yang dibutuhkan mesin pemindaian untuk menemukan ancaman yang ada dan muncul pada suatu sistem. Setelah membawa antivirus Norton terkini, admin harus melakukan pemindaian virus dalam mode aman untuk mencari Trojans dan virus lainnya. Perangkat lunak ini memungkinkan pengguna untuk mengkarantina, menghapus atau mengembalikan file yang terinfeksi yang ditemukannya. Program ini juga dapat memperbaiki file, tetapi itu bukan pilihan untuk kuda Trojan, karena seluruh aplikasi berisi data jahat.
Masalah
- Norton Antivirus, seperti semua perangkat lunak antivirus, tidak dapat mendeteksi semua malware di web. Jika workstation menjadi korban kuda Trojan, tetapi Symantec belum meluncurkan tambalan untuk infeksi, tidak hanya norton antivirus tidak akan menghilangkan virus, tetapi biasanya bahkan tidak akan tahu bahwa infeksi ada. Untuk menyelesaikan kekurangan ini, mendidik karyawan tentang penelusuran yang aman; menyarankan pengguna untuk mengunduh file hanya dari situs web tepercaya. Norton antivirus, dalam kasus yang jarang terjadi, juga dapat melaporkan positif palsu. Dengan kata lain, Norton Antivirus akan memberi label program jinak sebagai jahat jika mendeteksi kode yang cocok dengan serangkaian karakter dalam virus yang dikenal. Jika Anda tahu programnya aman, Anda dapat melaporkan false positif ke symantec (tautan dalam sumber daya).
Ruri Ranbe telah bekerja sebagai penulis sejak 2008. Dia menerima a.A. dalam literatur bahasa Inggris dari Valencia College dan sedang menyelesaikan b.S. dalam ilmu komputer di University of Central Florida. Ranbe juga memiliki lebih dari enam tahun pengalaman teknologi informasi profesional, yang berspesialisasi dalam arsitektur komputer, sistem operasi, jaringan, administrasi server, virtualisasi dan desain web.