


Apakah permukaan Microsoft memiliki chip TPM?
Apa itu TPM
Panduan ini akan menunjukkan kepada Anda langkah -langkah untuk memeriksa apakah komputer Anda menyertakan chip TPM untuk menginstal Windows 11.
Dell-tietokoneet, jotka voidaan päivittää tpm-versiosta 1.2 Versioon 2.0
Tämä Artikkeli Sisältää tietoja siitä, millä delliltä toimitetuilla tietokoneilla di Mahdollisuus päivittää tpm (modul platform tepercaya) laiteohjelmistoversiosta 1.2 Versioon 2.0.
YHTEENVETO: Tämä Artikkeli Sisältää Tietoja Siitä, Millä Delliltä Toimitetuilla Tietokoneilla di Mahdollisuus Päivittää TPM (Modul Platform Tepercaya) Laiteohjelmistlisoosta 1.2 Versioon 2.0.
- Artikkelin Sisältö
- Artikkelin Ominaisuudet
- Arvostele Tämä Artikkeli
Tämä Artikkeli di Saatettu Kääntää automaattisesti. Jos Sinulla di Palautetta Sen Laadusta, Ilmoita Siitä Meille Käyttämällä Tämän Sivun Alareunassa Olevaa Lomaketta.
Artikkelin Sisältö
Oireet
Huomautus: Järjestelmiä, Joissa pada 6. JA 7. Sukupolven Intel-Suorittimet (i7-7xxx, i5-7xxx, i3-7xxx, i7-6xxx, i5-6xxx, i3-6xxx), ei voi päivittää windows 11: een. Päivittäminen TPM 2.0 -Versioon ei ohita tätä microsoftin vaatimusta.
TPM (Modul Platform Tepercaya) -Laiteohjelmisto
Vuosina 2015–2018 Valmistettujen Dell -Tietokoneiden Tehtaalta Toimitetuissa Versioissa Saattaa Olla TPM (Modul Platform Tepercaya) -Laiteohjelmiston Versio 1.2.
Tämä Artikkeli Sisältää Luettelon Tietokonemalleista, Joissa Saattaa Olla TPM 1.2 -Versio, Jotta Voit Tarvittaessa Päivittää tpm -laiteohjelmiston versioon 2.0.
Vuoden 2019 Jälkeen Julkaistut Tietokoneet Tukevat TPM-Laiteohjelmistoa 2.0 Ilman Varhennusvaihtoehtoa (Järjestelmät, Joissa di Toimitettaessa Windows 10 Ja Joiden Legacy-Tuki di Rajallinen Tai Ei Ole Käytettävissä).
Lue Seuraava Artikkeli Huolellisesti Ennen Päivitystä Tai Varhennusta:
Varmista Seuraavasti, Että Tietokoneesi Voidaan Päivittää tpm-laiteohjelmiston versioon 2.0:
- Siirry Dellin Tuotetukisivulle.
- Anna Palvelutunniste Tai Valitse Mallinumero Tuoteluettelosta.
- Valitse Ohjaimet ja ladiattavat tiedostot -Välilehti.
- Valitse Avattavasta Luokka-Valikosta Suojaus .
- ETSI Dell TPM 2.0 Utilitas Pembaruan Firmware.
- Jos Se Näkyy Luettelossa, Päivitas di Mahdollinen.

(Kuva 1: Dell-tuen ohjaimet ja ladiattavat tiedostot)
- TPM: n Ja Bitlockerin Vianmääritys Ja Yleisten Ongelmien Ratkaiseminen
- TPM-Versioidens 1.2 Ja 2.0 Ominaisuuksien Verilu
Syy
Syytiedot Eivät Ole Käytettävissä.
Apa itu TPM?
Jeremy Laukkonen adalah penulis otomotif dan teknologi untuk berbagai publikasi perdagangan utama. Saat tidak meneliti dan menguji komputer, konsol game, atau smartphone, ia tetap mutakhir pada berbagai sistem kompleks yang menyalakan kendaraan listrik baterai .
Diterbitkan pada 14 Maret 2023
Dalam artikel ini
Melompat ke bagian
Windows 11 membutuhkan modul platform tepercaya 2.0 (TPM 2.0). TPM 2.0 adalah chip itu’S Didedikasikan untuk menangani tugas kriptografi, yang dimanfaatkan Windows 11 untuk sejumlah fitur keamanannya. Misalnya, Windows 11 menggunakan TPM 2.0 chip di PC Anda setiap kali Anda masuk menggunakan sidik jari atau pengenalan wajah Anda melalui windows hello, dan saat mengenkripsi data.
Apa TPM di Windows 11?
Istilah Modul Platform Tepercaya (TPM) mengacu pada standar internasional yang menjelaskan spesifikasi mikroprosesor yang didedikasikan untuk melakukan tugas keamanan dan chip apa pun yang sesuai dengan standar tersebut. Saat Anda mendengar bahwa PC memiliki TPM, itu berarti komputer memiliki chip yang memenuhi standar TPM, atau berisi firmware yang memungkinkan CPU utama melakukan fungsi yang sama. Dalam kebanyakan kasus, chip TPM akan ditemukan dipasang langsung di PC’S motherboard, tetapi Anda juga dapat menambahkan TPM ke komputer dengan memasang kartu ekspansi.
Standar TPM itu sendiri dikembangkan oleh sekelompok perusahaan teknologi yang memasukkan produsen PC seperti IBM dan HP, produsen chip seperti Intel, dan perusahaan perangkat lunak seperti Microsoft. Grup ini merilis TPM 1.0 pada tahun 2001, yang diperbarui ke TPM 1.2 di 2009, dan TPM 2.0 di 2014.
Gagasan di balik standar TPM adalah memastikan PC dengan chip TPM akan mampu melakukan tugas keamanan tertentu. Misalnya, chip yang sesuai dengan standar TPM perlu, antara lain, memiliki generator bilangan acak, perlu dapat menghasilkan kunci kriptografi, dan kemampuan untuk mengenkripsi dan mendekripsi data.
Apa itu TPM 2.0?
TPM 2.0 adalah versi standar TPM yang dirilis pada tahun 2014 dan merupakan versi terbaru dari standar ketika Windows 11 dirilis. Istilah ini juga mengacu pada chip yang sesuai dengan standar. Ketika Anda mendengar bahwa komputer perlu memiliki TPM 2.0, itu berarti perlu memiliki chip atau firmware yang sesuai dengan TPM 2.0 Standar.
TPM 2.0 mampu melakukan berbagai tugas kriptografi seperti mengenkripsi dan mendekripsi data dan mengautentikasi perangkat keras. Di komputer yang memiliki TPM 2.0 Firmware, bukan TPM 2 khusus.0 chip, Anda biasanya dapat mengaktifkan TPM 2.0 di uefi.
Sejak TPM 2.0 diperkenalkan pada tahun 2014, komputer dibangun sebelum don itu’t memilikinya. Namun, dimungkinkan untuk menambahkan TPM 2.0 ke komputer dengan memasang kartu ekspansi. Juga dimungkinkan untuk meniru TPM 2.0, yang mana Anda dapat menjalankan Windows 11 di Mac menggunakan paralel.
Apa TPM 2.0 lakukan di windows 11?
TPM 2.0 melakukan banyak hal
Apa itu TPM
Panduan ini akan menunjukkan kepada Anda langkah -langkah untuk memeriksa apakah komputer Anda menyertakan chip TPM untuk menginstal Windows 11.
Dell-tietokoneet, jotka voidaan päivittää tpm-versiosta 1.2 Versioon 2.0
Tämä Artikkeli Sisältää tietoja siitä, millä delliltä toimitetuilla tietokoneilla di Mahdollisuus päivittää tpm (modul platform tepercaya) laiteohjelmistoversiosta 1.2 Versioon 2.0.
YHTEENVETO: Tämä Artikkeli Sisältää Tietoja Siitä, Millä Delliltä Toimitetuilla Tietokoneilla di Mahdollisuus Päivittää TPM (Modul Platform Tepercaya) Laiteohjelmistlisoosta 1.2 Versioon 2.0.
- Artikkelin Sisältö
- Artikkelin Ominaisuudet
- Arvostele Tämä Artikkeli
Tämä Artikkeli di Saatettu Kääntää automaattisesti. Jos Sinulla di Palautetta Sen Laadusta, Ilmoita Siitä Meille Käyttämällä Tämän Sivun Alareunassa Olevaa Lomaketta.
Artikkelin Sisältö
Oireet
Huomautus: Järjestelmiä, Joissa pada 6. JA 7. Sukupolven Intel-Suorittimet (i7-7xxx, i5-7xxx, i3-7xxx, i7-6xxx, i5-6xxx, i3-6xxx), ei voi päivittää windows 11: een. Päivittäminen TPM 2.0 -Versioon ei ohita tätä microsoftin vaatimusta.
TPM (Modul Platform Tepercaya) -Laiteohjelmisto
Vuosina 2015–2018 Valmistettujen Dell -Tietokoneiden Tehtaalta Toimitetuissa Versioissa Saattaa Olla TPM (Modul Platform Tepercaya) -Laiteohjelmiston Versio 1.2.
Tämä Artikkeli Sisältää Luettelon Tietokonemalleista, Joissa Saattaa Olla TPM 1.2 -Versio, Jotta Voit Tarvittaessa Päivittää tpm -laiteohjelmiston versioon 2.0.
Vuoden 2019 Jälkeen Julkaistut Tietokoneet Tukevat TPM-Laiteohjelmistoa 2.0 Ilman Varhennusvaihtoehtoa (Järjestelmät, Joissa di Toimitettaessa Windows 10 Ja Joiden Legacy-Tuki di Rajallinen Tai Ei Ole Käytettävissä).
Lue Seuraava Artikkeli Huolellisesti Ennen Päivitystä Tai Varhennusta:
Varmista Seuraavasti, Että Tietokoneesi Voidaan Päivittää tpm-laiteohjelmiston versioon 2.0:
- Siirry Dellin Tuotetukisivulle.
- Anna Palvelutunniste Tai Valitse Mallinumero Tuoteluettelosta.
- Valitse Ohjaimet ja ladiattavat tiedostot -Välilehti.
- Valitse Avattavasta Luokka-Valikosta Suojaus .
- ETSI Dell TPM 2.0 Utilitas Pembaruan Firmware.
- Jos Se Näkyy Luettelossa, Päivitas di Mahdollinen.
(Kuva 1: Dell-tuen ohjaimet ja ladiattavat tiedostot)
- TPM: n Ja Bitlockerin Vianmääritys Ja Yleisten Ongelmien Ratkaiseminen
- TPM-Versioidens 1.2 Ja 2.0 Ominaisuuksien Verilu
Syy
Syytiedot Eivät Ole Käytettävissä.
Apa itu TPM?
Jeremy Laukkonen adalah penulis otomotif dan teknologi untuk berbagai publikasi perdagangan utama. Saat tidak meneliti dan menguji komputer, konsol game, atau smartphone, ia tetap mutakhir pada berbagai sistem kompleks yang menyalakan kendaraan listrik baterai .
Diterbitkan pada 14 Maret 2023
Dalam artikel ini
Melompat ke bagian
Windows 11 membutuhkan modul platform tepercaya 2.0 (TPM 2.0). TPM 2.0 adalah chip itu’S Didedikasikan untuk menangani tugas kriptografi, yang dimanfaatkan Windows 11 untuk sejumlah fitur keamanannya. Misalnya, Windows 11 menggunakan TPM 2.0 chip di PC Anda setiap kali Anda masuk menggunakan sidik jari atau pengenalan wajah Anda melalui windows hello, dan saat mengenkripsi data.
Apa TPM di Windows 11?
Istilah Modul Platform Tepercaya (TPM) mengacu pada standar internasional yang menjelaskan spesifikasi mikroprosesor yang didedikasikan untuk melakukan tugas keamanan dan chip apa pun yang sesuai dengan standar tersebut. Saat Anda mendengar bahwa PC memiliki TPM, itu berarti komputer memiliki chip yang memenuhi standar TPM, atau berisi firmware yang memungkinkan CPU utama melakukan fungsi yang sama. Dalam kebanyakan kasus, chip TPM akan ditemukan dipasang langsung di PC’S motherboard, tetapi Anda juga dapat menambahkan TPM ke komputer dengan memasang kartu ekspansi.
Standar TPM itu sendiri dikembangkan oleh sekelompok perusahaan teknologi yang memasukkan produsen PC seperti IBM dan HP, produsen chip seperti Intel, dan perusahaan perangkat lunak seperti Microsoft. Grup ini merilis TPM 1.0 pada tahun 2001, yang diperbarui ke TPM 1.2 di 2009, dan TPM 2.0 di 2014.
Gagasan di balik standar TPM adalah memastikan PC dengan chip TPM akan mampu melakukan tugas keamanan tertentu. Misalnya, chip yang sesuai dengan standar TPM perlu, antara lain, memiliki generator bilangan acak, perlu dapat menghasilkan kunci kriptografi, dan kemampuan untuk mengenkripsi dan mendekripsi data.
Apa itu TPM 2.0?
TPM 2.0 adalah versi standar TPM yang dirilis pada tahun 2014 dan merupakan versi terbaru dari standar ketika Windows 11 dirilis. Istilah ini juga mengacu pada chip yang sesuai dengan standar. Ketika Anda mendengar bahwa komputer perlu memiliki TPM 2.0, itu berarti perlu memiliki chip atau firmware yang sesuai dengan TPM 2.0 Standar.
TPM 2.0 mampu melakukan berbagai tugas kriptografi seperti mengenkripsi dan mendekripsi data dan mengautentikasi perangkat keras. Di komputer yang memiliki TPM 2.0 Firmware, bukan TPM 2 khusus.0 chip, Anda biasanya dapat mengaktifkan TPM 2.0 di uefi.
Sejak TPM 2.0 diperkenalkan pada tahun 2014, komputer dibangun sebelum don itu’t memilikinya. Namun, dimungkinkan untuk menambahkan TPM 2.0 ke komputer dengan memasang kartu ekspansi. Juga dimungkinkan untuk meniru TPM 2.0, yang mana Anda dapat menjalankan Windows 11 di Mac menggunakan paralel.
Apa TPM 2.0 lakukan di windows 11?
TPM 2.0 melakukan banyak fungsi terkait keamanan di Windows 11, dan itu dimulai saat Anda menyalakan komputer Anda. Selama proses boot, Windows 11 menggunakan chip TPM untuk memverifikasi integritas sistem operasi sebelum Windows pernah memuat. Jika mendeteksi penyimpangan, proses boot berhenti dan memungkinkan Anda memperbaiki jendela untuk menghindari pemuatan sistem operasi yang mungkin telah diubah tanpa sepengetahuan Anda.
TPM 2.0 Chip juga memainkan peran dalam proses logon windows jika Anda menggunakan windows halo. Chip ini berperan dalam mengenkripsi dan menyimpan data biometrik Anda, yang terdiri dari sidik jari atau pemindaian wajah Anda, dan memeriksa catatan itu ketika Anda mencoba masuk ke Windows.
Begitu Anda’Re masuk ke Windows 11, TPM 2.0 Memungkinkan perangkat lunak anti-malware untuk memeriksa integritas Windows 11 dengan cara yang sama seperti sistem diperiksa selama proses boot. Karena malware tidak’T Mulai berjalan sampai Windows memuat, atau memuat di samping Windows, ini dapat memungkinkan anti-malware Anda untuk mengidentifikasi dan menghilangkan rootkit dan perangkat lunak berbahaya lainnya.
Bagaimana cara mengetahui apakah komputer Anda memiliki TPM
Jika komputer Anda dibangun setelah 2014, mungkin ada TPM 2.0. Jika dibangun baru -baru ini, dalam beberapa tahun terakhir, maka itu’S cenderung memiliki fitur ini. Jika Anda Aren’Tentu, cara termudah untuk mengetahuinya adalah dengan melakukan pemeriksaan kompatibilitas Windows 11.
Anda juga dapat memeriksa untuk melihat apakah Anda memiliki TPM di pengaturan Windows dengan menavigasi ke Pembaruan & Keamanan > Windows Security > Keamanan Perangkat. Cari Versi spesifikasi, yang akan dikatakan 1.0, 1.2, atau 2.0 Jika Anda memiliki TPM. Jika kamu tidak’t memiliki tpm sama sekali, maka bagian rincian prosesor keamanan akan kosong.
Apa yang harus dilakukan jika Anda tidak’t punya tpm 2.0
Jika komputer Anda tidak’t punya tpm 2.0, maka Anda harus terus menggunakan Windows 10. Ada solusi yang akan memungkinkan Anda menginstal Windows 11 di komputer yang tidak’t punya tpm 2.0, tapi itu bukan’t aman. Microsoft menang’t memberikan pembaruan dan dukungan kepada pengguna yang menggunakan metode bypass untuk menginstal Windows 11 pada PC yang tidak memiliki TPM 2.0, dan banyak fitur keamanan Windows 11 yang dimenangkan’T berfungsi, jadi menggunakan metode bypass membuat Anda secara inheren kurang aman baik baik dan di masa depan.
Anda dapat menambahkan TPM 2.0 ke komputer yang tidak’t memilikinya melalui kartu ekspansi jika Anda dapat menemukan yang kompatibel dengan motherboard Anda. Jika Anda menempuh rute itu, Anda dapat memasang kartu dan kemudian mengaktifkan TPM 2.0 di bios atau uefi. Sebelum Anda melakukannya, itu’S layak untuk diperiksa untuk melihat apakah komputer Anda mendukung firmware tpm 2.0 sudah. Anda dapat melakukannya dengan memuat UEFI dan memeriksa untuk melihat apakah ada opsi untuk mengaktifkan TPM 2.0.
Setelah Anda memasang TPM 2.0 kartu atau mengaktifkannya di UEFI, Anda dapat meningkatkan ke Windows 11 tanpa masalah apa pun. Namun, jika Anda’T mampu menambahkan tpm 2.0 ke sistem Anda, Anda’lebih baik menempel dengan windows 10 selama Microsoft terus mendukungnya.
Bagaimana cara mengaktifkan tpm 2.0?
Anda dapat menyalakan TPM – atau memverifikasi bahwa itu aktif – dengan memasukkan UEFI/BIOS saat startup. Anda dapat menemukan TPM di Canggih atau Keamanan. Pengaturan “on” untuk TPM adalah Pada, Diaktifkan, atau Firmware tpm, Tergantung pada model komputer Anda.
Bagaimana cara menginstal windows 11 tanpa tpm?
TPM adalah bagian penting dari Windows Security, jadi Anda tidak boleh menginstal sistem operasi tanpa itu kecuali komputer Anda tidak memiliki chip. Anda dapat melakukan solusi, tetapi memahami bahwa itu berisiko bagi komputer dan windows Anda. Di editor registri, ketik Hkey_local_machine \ system \ setup, dan kemudian klik kanan Mempersiapkan > Baru > Kunci, dan beri nama labconfig kunci baru. Kemudian, klik kanan kunci dan pilih Baru > DWORD (32-bit), dan mengatur nilai untuk Bypasstpmcheck, Bypassramcheck, Dan Bypasssecurebootcheck ke 1. Setelah ini, Anda harus dapat menginstal Windows 11.
Cara Memeriksa Apakah PC Anda Memiliki Modul Platform Tepercaya (TPM)
Jika Anda berencana untuk meningkatkan ke Windows 11 atau ingin menggunakan enkripsi pada Windows 10, Anda perlu memastikan bahwa TPM ada dan diaktifkan, dan begitulah caranya.
(Kredit Gambar: Masa Depan)
Modul Platform Tepercaya (TPM) adalah chip keamanan yang tertanam di sebagian besar sistem untuk menyediakan lingkungan yang tahan kerusakan perangkat keras untuk menghasilkan, menyimpan, dan melindungi kunci enkripsi. Di Windows 10, Anda biasanya membutuhkan modul ini untuk menggunakan fitur seperti Bitlocker untuk mengenkripsi dan mendekripsi hard drive, tetapi menginstal sistem operasi bukanlah persyaratan. Namun, ini berubah dengan Windows 11.
Di Windows 11, Microsoft memperbarui persyaratan sistem minimum, membuat modul platform tepercaya (versi 2.0) Prasyarat untuk mengkonfigurasi fitur keamanan dan menginstal sistem operasi di komputer.
Jika perangkat Anda tidak memiliki TPM 2.0 Chip, Saat Anda menjalankan alat pemeriksaan kesehatan PC Windows atau utilitas lain, Anda akan mendapatkan kesalahan, dan Anda tidak akan dapat menginstal Windows 11 meskipun perangkat kerasnya memenuhi persyaratan minimum.
Apakah Anda berencana untuk membuat lompatan ke Windows 11 atau ingin mengonfigurasi fitur keamanan seperti BitLocker, Anda memiliki beberapa cara untuk memeriksa apakah komputer Anda memiliki modul platform tepercaya yang dikonfigurasi dan diaktifkan.
Panduan ini akan menunjukkan kepada Anda langkah -langkah untuk memeriksa apakah komputer Anda menyertakan chip TPM untuk menginstal Windows 11.
Cara memeriksa apakah tpm hadir di komputer Anda
Di Windows 10, ada banyak cara untuk menentukan apakah sistem memiliki modul platform tepercaya, termasuk pengaturan, manajer perangkat, dan pengaturan antarmuka firmware (UEFI) terpadu yang dapat diperluas.
Konfirmasi TPM 2.0 dengan pengaturan
Untuk memeriksa apakah perangkat Anda memiliki chip TPM dan diaktifkan, gunakan langkah -langkah ini:
- Membuka Awal.
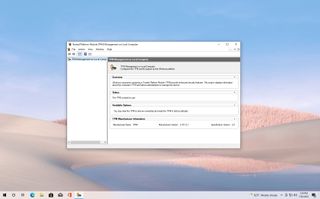
- Pencarian untuk TPM.MSC dan klik hasil teratas untuk membuka konsol manajemen modul platform tepercaya (TPM).
- Di bawah bagian “Status”, konfirmasi “TPM siap digunakan” Untuk mengonfirmasi perangkat memiliki modul platform tepercaya dan diaktifkan.
- Di bawah bagian “Informasi Produsen TPM”, periksa Versi spesifikasi untuk mengkonfirmasi chip itu Versi 2.
Setelah Anda menyelesaikan langkah-langkahnya, Anda akan mengonfirmasi apakah komputer termasuk modul keamanan berbasis perangkat keras atau tidak.
Konfirmasi TPM 2.0 dengan Device Manager
Untuk memeriksa apakah chip TPM hadir dan diaktifkan dengan Device Manager, gunakan langkah -langkah ini:
- Membuka Awal.
- Pencarian untuk Pengaturan perangkat dan klik hasil teratas untuk membuka aplikasi.
- Perluas Perangkat keamanan cabang.
- Konfirmasi Modul Platform Tepercaya 2.0 entri ada.
Setelah Anda menyelesaikan langkah -langkahnya, mirip dengan menggunakan Pengalaman Pengaturan, Anda akan mengkonfirmasi apakah perangkat tersebut mengaktifkan chip TPM.
Konfirmasi TPM 2.0 dengan uefi
Meskipun dua metode yang diuraikan di atas dapat membantu dengan cepat menentukan apakah Anda memiliki modul platform tepercaya, mereka tidak mengkonfirmasi apakah komputer tidak mendukung fitur keamanan karena dapat hadir tetapi dinonaktifkan pada pengaturan UEFI.
Untuk mengonfirmasi dan mengaktifkan modul platform tepercaya melalui pengaturan UEFI, gunakan langkah -langkah ini:
Peringatan: Mengubah pengaturan firmware yang salah dapat mencegah perangkat Anda mulai dengan benar. Anda harus mengakses pengaturan motherboard hanya saat Anda memiliki alasan yang bagus. Diasumsikan bahwa Anda tahu apa yang Anda lakukan.
- Membuka Pengaturan.
- Klik Pembaruan & Keamanan.
- Klik Pemulihan.
- Di bawah bagian “Startup Lanjutan”, klik Restart sekarang tombol.
- Klik Pemecahan masalah.
- Klik Opsi lanjutan.
- Klik Pengaturan firmware UEFI pilihan.
- Kiat cepat: Jika Anda memiliki BIOS lama, opsi tidak akan tersedia.
- Klik Mengulang kembali tombol.
- Buka halaman Pengaturan Keamanan.
- Catatan Cepat: Pengaturan UEFI biasanya berbeda per produsen dan bahkan per model komputer. Akibatnya, Anda mungkin perlu memeriksa situs web dukungan pabrikan Anda untuk detail yang lebih spesifik tentang mencapai pengaturan keamanan.
- Konfirmasi Modul Platform Tepercaya (TPM) hadir.
- (Opsional) Jika ada, pilih TPM opsi, pilih Diaktifkan opsi, dan tekan Memasuki.
- Keluar Uefi Pengaturan.
- Konfirmasikan perubahan untuk restart komputer.
Setelah Anda menyelesaikan langkah -langkahnya, Anda akan tahu apakah perangkat memiliki modul platform tepercaya untuk menginstal Windows 11. Anda juga dapat mengikuti panduan ini untuk mengakses pengaturan motherboard selama urutan boot.
Lebih banyak sumber daya
Untuk artikel, liputan, dan jawaban yang lebih bermanfaat untuk pertanyaan umum tentang Windows 10, kunjungi sumber daya berikut:
- Windows 11 di Windows Central – semua yang perlu Anda ketahui
- Windows 10 di Windows Central – semua yang perlu Anda ketahui
Dapatkan buletin Windows Central
Semua berita terbaru, ulasan, dan pemandu untuk Windows dan Xbox Diehards.
Dengan mengirimkan informasi Anda, Anda menyetujui syarat & ketentuan (dibuka di tab baru) dan kebijakan privasi (dibuka di tab baru) dan berusia 16 atau lebih.
Mauro Huculak adalah penulis teknis untuk WindowsCentral.com. Fokus utamanya adalah menulis How-to yang komprehensif untuk membantu pengguna mendapatkan hasil maksimal dari Windows 10 dan banyak teknologi terkait. Dia memiliki latar belakang TI dengan sertifikasi profesional dari Microsoft, Cisco, dan Comptia, dan dia adalah anggota yang diakui dari komunitas MVP Microsoft.
TPM tidak ditemukan di Surface Pro 3
Ketika saya mencoba mem -boot perangkat saya hari ini, saya sampai pada pemulihan bitlocker. Setelah memasuki kunci, Surface Pro 3 saya di -boot secara normal. Namun, ketika saya mem -boot ulang perangkat saya masuk lagi ke pemulihan bitlocker meminta kunci. Saya bisa menghentikannya dengan menghentikan bitlocker, namun sekarang perangkat saya tidak terenkripsi lagi. Saya tidak dapat melanjutkan bitlocker lagi karena saya mendapatkan kesalahan: “Perangkat keamanan Platform Tepercaya (TPM) yang kompatibel tidak dapat ditemukan di komputer ini.”Di TPM.MSC I Get: Modul Platform Tepercaya yang Kompatibel (TPM) tidak dapat ditemukan di komputer ini. Pastikan komputer ini memiliki 1.2 tpm atau lebih baru dan dihidupkan di BIOS. Namun di BIOS saya TPM diaktifkan! (Bahkan mencoba menonaktifkan dan mengaktifkannya) ketika saya mengaktifkan di Device Manager “Tampilkan Perangkat Tersembunyi” Saya mendapatkan “Modul Platform Tepercaya 2.0 “, saat saya mengkliknya saya dapatkan” Saat ini, perangkat perangkat keras ini tidak terhubung ke komputer. (Kode 45) “Belum ada pembaruan untuk Windows, atau pembaruan instalasi perangkat lunak baru! Terima kasih atas bantuan Anda, Michael
Ditanya 20 Mar 2017 jam 18:57
99 1 1 Lencana Perak 5 5 Lencana Perunggu
Sudahkah Anda melakukan proses dekripsi? Anda akan ingin melakukannya sebelum Anda melanjutkan, begitu banyak, saya menolak untuk memberikan solusi sampai itu terjadi. Saya memiliki alasan yang sangat spesifik untuk ingin Anda melakukan itu. Saya berusaha menghindari Anda kehilangan data dengan menunggu.
20 Mar 2017 pukul 19:27
Kapan terakhir kali firmware ditingkatkan pada mesin?
20 Mar 2017 pukul 19:30
Pembaruan Firmware Terakhir diinstal pada Sistem -1/30/2017
20 Mar 2017 pukul 19:35
@Ramhound Saya baru saja memulai proses dekripsi, namun sepertinya itu membutuhkan waktu 🙂
20 Mar 2017 pukul 19:38
Ya; Ini akan memakan waktu beberapa saat, tetapi Anda tidak dapat menyelesaikan masalah Anda tanpa kehilangan data jika Anda tidak terlebih dahulu menonaktifkan BitLocker, karena itu akan melibatkan menghapus perangkat keras TPM di Device Manager dan/atau mematikan kemudian mengaktifkan modul TPM dalam UEFI.