


Apakah ransomware membutuhkan perlindungan?
Ringkasan:
Perlindungan ransomware sangat penting dalam lanskap keamanan siber saat ini untuk mencegah dan mengurangi risiko serangan ransomware. Penjahat dunia maya menjadi lebih canggih dalam teknik mereka, menjadikannya penting bagi perusahaan untuk memprioritaskan perlindungan ransomware.
Poin -Poin Kunci:
1. Serangan ransomware sedang meningkat: Ransomware telah menjadi salah satu ancaman terkemuka terhadap keamanan siber perusahaan pada tahun 2022, dengan serangan menjadi lebih sering dan mahal.
2. Evolusi ransomware: Serangan ransomware telah berevolusi dari enkripsi sederhana untuk memasukkan taktik seperti pemerasan ganda dan pemerasan triple, memperluas ruang lingkup efeknya.
3. Pentingnya perlindungan ransomware: Pencegahan ransomware sangat penting untuk mengurangi dampak dan biaya serangan dengan mengidentifikasi dan memblokir infeksi sebelum enkripsi data selesai.
4. Praktik terbaik untuk perlindungan ransomware: Menerapkan solusi anti-ransomware, memberikan pelatihan kesadaran keamanan siber, menggunakan otentikasi yang kuat, menerapkan hak istimewa paling sedikit, menambal perangkat lunak yang rentan, dan menghasilkan cadangan yang sering adalah beberapa praktik terbaik untuk melindungi terhadap ransomware.
Pertanyaan:
1. Apa itu perlindungan ransomware?
Jawaban: Perlindungan ransomware melibatkan mencegah serangan ransomware dan mengurangi risiko mereka melalui berbagai strategi dan praktik.
2. Mengapa serangan ransomware menjadi perhatian yang semakin besar?
Jawaban: Serangan ransomware menjadi lebih sering dan mahal, menimbulkan ancaman yang signifikan terhadap keamanan siber perusahaan.
3. Bagaimana ransomware berevolusi selama bertahun -tahun?
Jawaban: Ransomware telah berevolusi dari enkripsi sederhana untuk memasukkan taktik seperti pemerasan ganda dan pemerasan triple, meningkatkan dampaknya.
4. Mengapa perlindungan ransomware penting?
Jawaban: Perlindungan ransomware sangat penting untuk mengurangi biaya dan dampak serangan dengan mendeteksi dan memblokir infeksi sebelum enkripsi data selesai.
5. Apa saja praktik terbaik untuk perlindungan ransomware?
Jawaban: Praktik terbaik termasuk menyebarkan solusi anti-ransomware, memberikan pelatihan kesadaran keamanan siber, menggunakan otentikasi yang kuat, menerapkan hak istimewa paling sedikit, menambal perangkat lunak yang rentan, dan menghasilkan cadangan yang sering.
6. Bagaimana solusi anti-ransomware dapat membantu?
Jawaban: Solusi anti-ransomware dapat mengidentifikasi dan memblokir ransomware yang diketahui dan novel berdasarkan perilaku mereka, memungkinkan deteksi cepat dan pemulihan otomatis file terenkripsi.
7. Mengapa pelatihan kesadaran keamanan siber penting?
Jawaban: Sebagian besar serangan ransomware menargetkan karyawan melalui teknik seperti phishing, jadi melatih karyawan untuk mengenali serangan umum dapat mengurangi risiko.
8. Bagaimana otentikasi yang kuat dapat melindungi terhadap ransomware?
Jawaban: Membutuhkan kata sandi yang kuat dan menerapkan otentikasi multi-faktor dapat mengurangi risiko penyerang mendapatkan akses yang tidak sah ke sistem perusahaan melalui serangan pengambilalihan akun.
9. Apa yang paling tidak ada hak istimewa dan bagaimana hal itu membantu?
Jawaban: Hak istimewa paling tidak melibatkan membatasi izin pengguna hanya untuk yang diperlukan, membuatnya lebih sulit bagi penyerang untuk bergerak secara lateral dalam jaringan dan lebih mudah untuk mendeteksi gerakan tersebut.
10. Mengapa Menambal Perangkat Lunak Rentan Penting?
Jawaban: Ransomware sering mendapatkan akses ke sistem perusahaan dengan mengeksploitasi kerentanan yang tidak ditandingi, jadi segera menerapkan tambalan meminimalkan risiko ini.
11. Bagaimana cadangan membantu dalam perlindungan ransomware?
Jawaban: Membuat cadangan yang sering dibaca dapat memberikan opsi pemulihan setelah serangan ransomware, mengurangi kehilangan data dari enkripsi.
12. Bagaimana cara memeriksa bantuan dengan perlindungan ransomware?
Jawaban: Titik Periksa menawarkan solusi untuk menutup vektor infeksi ransomware umum, membatasi pergerakan lateral dalam jaringan perusahaan, dan menggunakan solusi anti-ransomware pada titik akhir.
13. Dapat menerapkan praktik terbaik menjamin pencegahan ransomware?
Jawaban: Saat menerapkan praktik terbaik dapat secara signifikan mengurangi risiko serangan ransomware, itu tidak menjamin pencegahan absolut. Menyebarkan solusi anti-ransomware tetap kritis.
14. Mengapa perusahaan harus memprioritaskan perlindungan ransomware?
Jawaban: Serangan ransomware dapat memiliki dampak finansial dan reputasi yang parah, menjadikannya penting bagi perusahaan untuk memprioritaskan perlindungan ransomware sebagai prioritas utama.
15. Bagaimana ransomwar dapat berdampak pada perusahaan yang terkena dampak?
Jawaban: Serangan ransomware dapat menghasilkan biaya yang signifikan untuk perusahaan yang terkena dampak, termasuk pembayaran tebusan dan biaya yang terkait dengan pemulihan data dan gangguan bisnis.
Apakah ransomware membutuhkan perlindungan?
Perlindungan ransomware adalah proses mencegah terjadinya peristiwa ransomware, dan/atau mengurangi risiko serangan yang berhasil. CyberTreats yang berupa ransomware telah meningkat untuk mengeksploitasi kesenjangan keamanan yang diperkenalkan oleh tenaga kerja jarak jauh, kerja-dari-rumah (WFH) dan pembelajaran jarak jauh. Ancaman ransomware dan kejahatan dunia maya membentuk bisnis kejahatan terorganisir bernilai miliaran dolar. Perusahaan harus memperlakukan ancaman paling parah ini sebagai prioritas utama sebelum terlambat.
Praktik Terbaik Perlindungan Ransomware
Muncul sebagai salah satu ancaman terkemuka terhadap keamanan siber perusahaan pada tahun 2022, serangan ransomware tumbuh lebih sering, dan biaya untuk organisasi yang terkena dampak terus meningkat. Ransomware berbahaya karena merupakan vektor serangan yang efektif dan menguntungkan. Karena penjahat dunia maya telah menggandakan serangan ransomware, mereka telah bekerja untuk memperbaiki alat dan teknik mereka. Akibatnya, perusahaan menghadapi serangan ransomware canggih yang lebih sulit dideteksi dan lebih mahal bagi organisasi yang tidak siap.
Evolusi ransomware
Serangan ransomware telah berubah secara signifikan dalam beberapa tahun terakhir. Beberapa fase utama dalam evolusi ransomware termasuk yang berikut:
- Ransomware asli: Ransomware adalah malware yang mengenkripsi file berharga dan menuntut tebusan untuk pengembalian mereka.
- Ransomware sebagai Layanan (RAAS): Dengan RAAS, spesialisasi peran muncul di ruang ransomware. Pengembang ransomware memberikan malware mereka untuk afiliasi, yang mengerahkannya pada sistem target untuk potongan keuntungan.
- Pemasangan Ganda: Ketika perusahaan mulai pulih dari cadangan daripada membayar tebusan, geng ransomware memulai serangan pemerasan ganda. Sebelum mengenkripsi file, operator ransomware akan mencuri mereka dan mengancam untuk membocorkannya jika tebusan tidak dibayar.
- Tiga Pemerasan:Serangan triple ekstorsi memperluas ruang lingkup ransomware’efek s. Selain target asli, operator ransomware akan memeras pembayaran dari pemasok dan pelanggan mereka juga.
- Enkripsi intermiten: Mengenkripsi seluruh file bisa lambat dan meningkatkan ransomware’Probabilitas penemuan. Enkripsi intermiten hanya melibatkan enkripsi bagian file untuk mempercepat enkripsi sambil tetap membuat data tidak dapat digunakan.
Pentingnya perlindungan ransomware
Selama beberapa tahun terakhir, operator ransomware telah menyempurnakan alat dan taktik mereka. Akibatnya, serangan ransomware terjadi lebih sering dan membawa label harga yang lebih tinggi. Ransomware adalah ancaman yang tidak mungkin hilang dalam waktu dekat dan yang mengeluarkan biaya yang signifikan untuk perusahaan yang terkena dampak. Pencegahan ransomware sangat penting untuk menurunkan biaya serangan ransomware dengan mengidentifikasi dan memblokir infeksi ransomware sebelum mereka menyelesaikan enkripsi data.
Praktik Terbaik Perlindungan Ransomware
Ransomware saat ini merupakan salah satu ancaman paling signifikan terhadap keamanan siber perusahaan, dan banyak perusahaan terkena dampak setiap tahun. Namun, ada cara untuk melindungi organisasi Anda dan datanya terhadap ancaman ransomware.
Beberapa praktik terbaik perlindungan ransomware termasuk yang berikut:
- Menyebarkan solusi anti-ransomware: Solusi anti-ransomware dapat mengidentifikasi ransomware yang diketahui dan baru berdasarkan perilaku mereka pada suatu sistem. Solusi anti-ransomware yang efektif menawarkan deteksi cepat dari berbagai varian varian dan pemulihan otomatis file terenkripsi yang tidak didasarkan pada “Salinan bayangan” atau alat bawaan lainnya yang biasa ditargetkan oleh ransomware.
- Pelatihan Kesadaran Cybersecurity: Sebagian besar serangan ransomware menargetkan karyawan, menggunakan pencurian phishing atau kredensial untuk mendapatkan akses ke sistem perusahaan. Melatih karyawan untuk mengenali serangan umum dan menerapkan praktik terbaik keamanan dapat mengurangi risiko ransomware.
- Gunakan otentikasi yang kuat: Serangan pengambilalihan akun adalah sarana umum yang dengannya ransomware memperoleh akses ke sistem target. Membutuhkan kata sandi yang kuat dan menerapkan otentikasi multi-faktor (MFA) dapat mengurangi risiko penyerang mendapatkan akses ke sistem perusahaan.
- Menerapkan hak istimewa terkecil: Seringkali, penyerang perlu bergerak secara lateral melalui jaringan untuk mencapai sistem dengan data bernilai tinggi untuk dienkripsi. Menerapkan hak istimewa dan segmentasi jaringan paling sedikit dapat membuat gerakan lateral ini lebih sulit untuk dilakukan dan lebih mudah dideteksi.
- Patch Software Rentan: Eksploitasi kerentanan yang tidak ditandingi adalah salah satu cara utama ransomware memperoleh akses ke lingkungan perusahaan. Segera menerapkan tambalan saat tersedia meminimalkan jendela di mana penyerang dapat mengeksploitasi kerentanan yang baru ditemukan untuk menggunakan ransomware.
- Hasilkan cadangan yang sering: Cadangan menawarkan opsi pemulihan setelah serangan ransomware. Membuat cadangan yang sering dibaca dapat mengurangi jumlah data yang hilang karena enkripsi.
Perlindungan ransomware dengan titik cek
Perusahaan dapat menerapkan berbagai praktik terbaik untuk membantu melindungi diri dari serangan ransomware. Mematikan vektor infeksi ransomware yang umum dan membatasi penyerang’ Kemampuan untuk bergerak melalui jaringan perusahaan membuat lebih sulit bagi penyerang untuk mendapatkan akses yang mereka butuhkan untuk menggunakan ransomware untuk mencuri dan mengenkripsi data sensitif
Namun, menerapkan praktik terbaik ini tidak menjamin bahwa penyerang tidak akan dapat mengakses sistem perusahaan dan menggunakan ransomware. Untuk alasan ini, menggunakan solusi anti-ransomware pada titik akhir perusahaan adalah aspek terpenting dari strategi anti-ransomware.
Untuk mempelajari lebih lanjut tentang lanskap ancaman cyber dan ransomware’Peran S sebagai ancaman utama, periksa titik periksa’Laporan S tentang Tren Serangan Cyber 2022. Lalu, lihatlah ciso’Panduan untuk pencegahan ransomware untuk mempelajari lebih lanjut tentang cara mengamankan organisasi Anda dari ancaman serangan ransomware.
Selain itu, titik akhir harmoni titik periksa memberikan perlindungan terhadap berbagai ancaman keamanan siber, termasuk kemampuan anti-ransomware. Untuk mempelajari lebih lanjut tentang titik akhir harmoni’kemampuan S dan bagaimana hal itu dapat membantu mengurangi organisasi Anda’Paparan risiko ransomware, mendaftar untuk demo gratis.
Apakah ransomware membutuhkan perlindungan?
Perlindungan Ransomware Diperlukan?
2 September 2022
Sekarang kita’semua mendengar berbagai laporan berita yang menggambarkan akibat serangan ransomware yang mengerikan. Dengan serangan taktik ransomware baru dan peningkatan organisasi di antara penjahat cyber, kami’kembali lebih berisiko daripada yang pernah kita lakukan sebelumnya. Anda mungkin tidak tidur nyenyak. Terus’S Kabar Baik? Yakinlah, Anda bisa melawan. Di blog ini, kami akan menjawab pertanyaan umum seputar serangan ransomware, dan menjelaskan bagaimana Anda dapat secara efektif mempersiapkan dan melindungi diri sendiri, pelanggan Anda, dan organisasi Anda dari ancaman yang berkembang ini.
Mengapa ransomware menjadi masalah
Menurut laporan Statistik Ransomware Gartner® baru -baru ini yang muncul, ancaman model ransomware baru adalah perhatian utama bagi para eksekutif pada tahun 2021. Model ransomware baru ini tidak hanya lebih maju secara teknologi, tetapi mereka juga bisnis yang sangat khusus dan terorganisir – menjadikannya musuh yang layak bahkan untuk yang terbesar “Paling Aman” organisasi. Laporan Gartner yang sama menyatakan bahwa peretas ransomware terus mengembangkan virus canggih yang dirancang untuk berlama -lama dan menginfeksi sistem cadangan. Selain itu, virus ransomware baru ini tidak bergantung pada phishing saja dan lebih sulit untuk diidentifikasi. Ini termasuk metode serangan baru seperti malware tanpa file yang menggunakan alat bawaan yang sah dalam sistem untuk menjalankan serangan cyber.
Efek abadi dari serangan ransomware
Salah satu hal pertama yang terlintas dalam pikiran mengenai serangan ransomware adalah potensi untuk kerugian finansial yang menghancurkan. Majalah Keamanan Cyber memperkirakan biaya kerusakan ransomware global untuk mencapai $ 6 triliun pada tahun 2022, dan meramalkan bahwa serangan ransomware akan dicoba terhadap bisnis setiap 11 detik.
Namun, ada lebih banyak yang perlu dikhawatirkan daripada implikasi keuangan. Serangan ransomware dapat menghentikan semua operasi bisnis sambil menempatkan data perusahaan dan pelanggan yang berharga dalam risiko dan kerugian finansial. Jika suatu bisnis tidak memiliki protokol keamanan data yang tepat dan gagal untuk mengambil tindakan langsung dan menyeluruh, kerusakan yang tidak dapat diperbaiki pada infrastruktur dan reputasinya akan terjadi.
Siapa yang berisiko?
Kebenaran yang menyedihkan adalah bahwa setiap orang berisiko mengalami serangan ransomware. Ransomware tersebar luas di internet, dan tidak terbatas pada target tertentu. Namun, ini tidak berarti bahwa penjahat cyber tidak dapat memilih korban mereka. Ada beberapa target penjahat cyber yang lebih disukai yang lebih berisiko daripada rata -rata orang. Norton Security baru -baru ini mendefinisikan empat kelompok sasaran yang paling berisiko mengalami serangan ransomware:
- Bisnis dengan tim keamanan yang lebih kecil
- Organisasi yang mampu membayar uang tebusan dengan harga tinggi, cepat
- Organisasi yang memiliki informasi sensitif
- Bisnis Besar di Pasar Barat
Apa yang dilakukan perlindungan ransomware?
Tujuan utama dari semua praktik perlindungan keamanan siber adalah untuk menghentikan serangan ransomware dari mengenkripsi file -file penting dan menahannya untuk tebusan. Ada beberapa langkah perlindungan ransomware gratis yang tersedia di sebagian besar perangkat. Misalnya, Microsoft memiliki kontrol bawaan untuk membantu melindungi perangkat dari ransomware. Fitur dasar Microsoft ini memastikan folder yang Anda pilih tidak dapat diubah yang mencegah mereka dienkripsi oleh penjahat. Meskipun langkah-langkah bebas seperti ini bertindak sebagai garis perlindungan pertama yang layak untuk individu, organisasi membutuhkan rencana perlindungan semua-inklusif. Ini termasuk pembelian perangkat lunak perlindungan ransomware, alat penghapusan ransomware, dan berkoordinasi dengan organisasi cybersecurity pihak ketiga. Kami’LL Diskusikan metode terbaik untuk melindungi bisnis Anda dari serangan ransomware secara lebih rinci di bawah ini.
Bagaimana perusahaan dapat mencegah serangan ransomware?
Kemungkinan besar, bisnis Anda akan terancam dari serangan ransomware. Dan ketika itu terjadi, Anda harus siap sepenuhnya. Saat membuat strategi keamanan siber yang sepenuhnya komprehensif, perlindungan ransomware sebagai layanan ™ (RPAAS ™) adalah pertahanan terbaik Anda terhadap serangan ransomware. Strategi RPAAS memungkinkan Anda untuk bekerja dengan penyedia tunggal untuk mengembangkan solusi keamanan siber yang mencakup orang, proses dan teknologi, yang dirancang untuk mengatasi semua aspek perlindungan, deteksi, dan pemulihan yang diperlukan untuk mengatasi ancaman ransomware yang berkembang. Di Sini’S representasi visual dari intervisi’Strategi Pertahanan S RPAAS:
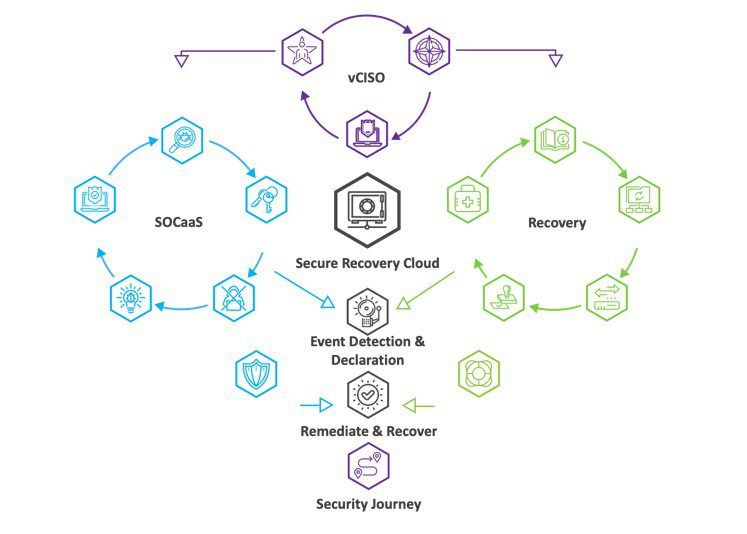
Pada intervisi, solusi RPAA kami mencakup operasi kritis seperti:
Pusat Operasi Keamanan Sebagai Layanan (SOCAAS): Tim keamanan kami mencegat aktivitas yang mencurigakan dan mencegah serangan ransomware sebelum terjadi. Menggunakan metode seperti Multi-Factor Authentication (MFA) dan Proses Cadangan Immutable Reguler yang mencegah orang luar mengubah file Anda, kami memastikan Anda’ditutupi kembali 24/7. Socaas memberikan perlindungan, pemantauan, dan visibilitas di seluruh klien’lanskap ancaman s, baik untuk mencegah ancaman memasuki jaringan dan untuk dengan cepat mengidentifikasi dan mengisolasi ancaman yang berhasil melewati pintu.
- Perlindungan titik akhir: RPAA memastikan bahwa klien memiliki solusi EDR yang canggih untuk melindungi data klien di server dan perangkat workstation.
- Visibilitas Luas: Data dari Layanan EDR dan lalu lintas jaringan serta keamanan klien, infrastruktur, dan platform otentikasi, dipantau dan dianalisis untuk perilaku anomali 24x7x365
- Pengayaan Data: Informasi dari semua sumber berkorelasi bersama untuk memberikan pandangan lintas-platform tentang ancaman potensial yang sedang bergerak
- Ancaman Intelijen: Data keamanan dimasukkan ke dalam sistem dari pakan publik dan dikembangkan di rumah untuk identifikasi ancaman yang lebih efektif, baik yang sebelumnya dikenal dan baru
- Penahanan yang dikelola: Titik akhir yang dikompromikan dapat diisolasi oleh SOC dengan otorisasi klien atau sebagai bagian dari buku pedoman yang telah ditentukan sebelumnya
Virtual Chief Information Security Officer (VCISO): Ransomware beradaptasi dengan cepat, begitu juga kami. Layanan Petugas Keamanan Informasi Virtual (VCISO) kami, dirancang untuk membantu tim Anda menyusun peta jalan keamanan cyber untuk mengurangi risiko teknologi bisnis. VCISO menyediakan anggota tim keamanan informasi senior yang berdedikasi untuk memandu pematangan keamanan dan mitigasi risiko. VCISO juga akan bertindak sebagai koordinator respons insiden untuk suatu organisasi selama deteksi ancaman ransomware apa pun.
- Kematangan Program Keamanan: VCISO akan menilai keadaan organisasi saat ini dan membantu menyiapkan peta jalan untuk perbaikan menggunakan kerangka kerja standar industri.
- Penilaian dan Manajemen Risiko: VCISO akan memanfaatkan proses penilaian risiko untuk mencetak risiko teknologi bisnis di lingkungan dan mengembangkan rencana mitigasi risiko untuk membantu meningkatkan postur risiko organisasi.
- Manajemen Insiden Cybersecurity: Jika suatu peristiwa meningkat; VCISO akan mengoordinasikan kegiatan insiden untuk memastikan pemulihan yang tepat dan cepat untuk operasi. Ini mungkin termasuk bekerja dengan berbagai tim (sesuai kebutuhan), termasuk eksekutif/manajemen, asuransi, hukum, penegakan hukum, pemasaran, teknologi informasi, cybersecurity, dan/atau forensik.
Pemulihan Ransomware: Pemulihan Bencana adalah komponen penting dari proses perlindungan ransomware. Setelah serangan, tim kami bekerja tanpa lelah untuk mengidentifikasi dan mengandung aktivitas jahat untuk mencegah kerusakan lebih lanjut dan memulihkan apa yang telah hilang. Intervisi’S dikelola operasi pemulihan restoratif menggabungkan alat breed terbaik, pengalaman puluhan tahun, dan praktik terbaik yang diakui industri untuk memastikan pemulihan yang cepat dari gangguan layanan apa pun.
- Pengujian Pemulihan: Dirancang untuk meniru pelanggaran cyber dan bencana lainnya untuk memastikan tujuan dapat dipenuhi, dan bahwa lingkungan dan operasi DR semuanya berkinerja seperti yang diharapkan.
- Manajemen Kesehatan Pemulihan: Data dari komponen DRAA dan BAAS serta pelajaran yang dipetik dari pengujian pemulihan semua memberi makan proses perawatan dan peningkatan yang berkelanjutan untuk teknologi pemulihan dan Zona Pendaratan DR DR.
- Pengembangan Playbook: Dengan setiap tes berulang, dan hasil Playbook Pemulihan dibangun dan diperbarui untuk memastikan kemampuan merespons dengan cepat dalam hal bencana.
- Operasi Replikasi: Intervisi Pemulihan Insinyur akan memantau dan memulihkan masalah dengan layanan replikasi dan situs pemulihan.
- Operasi Cadangan: Termasuk semuanya mulai dari perawatan dan pemberian teknologi cadangan, hingga penciptaan lapangan kerja baru atau pemulihan data.
Menurut Forbes, survei global independen terhadap 1.100 IT dan profesional keamanan cyber mengungkapkan bahwa 80% dari organisasi yang disurvei dipukul dengan serangan ransomware pada tahun 2021. Pada akhirnya, lebih dari 60% dari organisasi tersebut akhirnya membayar tebusan. Ini tidak’t harus menjadi kamu. Pada intervisi, kami’Didedikasikan untuk memberi Anda pertahanan terbaik terhadap ancaman yang tangguh ini. Anda dapat mempelajari lebih lanjut tentang bagaimana solusi RPAA kami akan memberi Anda ketenangan pikiran di situs web kami.
Perlindungan ransomware
Perlindungan ransomware adalah proses mencegah terjadinya peristiwa ransomware, dan/atau mengurangi risiko serangan yang berhasil. CyberTreats yang berupa ransomware telah meningkat untuk mengeksploitasi kesenjangan keamanan yang diperkenalkan oleh tenaga kerja jarak jauh, kerja-dari-rumah (WFH) dan pembelajaran jarak jauh. Ancaman ransomware dan kejahatan dunia maya membentuk bisnis kejahatan terorganisir bernilai miliaran dolar. Perusahaan harus memperlakukan ancaman paling parah ini sebagai prioritas utama sebelum terlambat.
Perlindungan ransomware memberikan korban potensial dari ancaman ransomware berbahaya ini alat yang mereka butuhkan untuk menangkis ancaman cyber yang bertujuan membajak server dan data mereka. Jadilah proaktif dan sebarkan strategi perlindungan ransomware dan strategi kesiapan ransomware untuk menghindari peristiwa yang mahal, melumpuhkan bisnis.
Apa itu perlindungan ransomware?
Seperti namanya, ancaman ransomware muncul dari perangkat lunak apa pun (malware) yang memungkinkan penjahat cyber untuk mengenkripsi semua, atau sebagian dari organisasi’S yang berharga – dan kemudian tahan data itu untuk tebusan. Aktor buruk biasanya menuntut tebusan dengan imbalan melepaskan kendali mereka. Selama kebuntuan, pengguna yang berwenang ditolak aksesnya ke data terenkripsi. Korban biasanya menghadapi dua pilihan buruk; Bayar tebusan dalam garis waktu yang ditentukan untuk membebaskan data mereka, atau kehilangannya dan dipaksa untuk pindah dari awal. Bahaya lain yang menyertai ancaman ransomware adalah kemungkinan paparan publik terhadap korban’S Private Data. Hasil seperti itu dapat menyebabkan masalah yang sangat parah dengan konsekuensi nyata bagi bisnis.
Perlindungan ransomware menggambarkan perlindungan yang dilakukan perusahaan untuk menghindari situasi mimpi buruk yang dijelaskan sebelumnya. Obat terbaik untuk menangani meningkatnya ancaman serangan ransomware adalah perlindungan data khusus untuk kesiapan ransomware. Solusi cadangan yang disampaikan SaaS, atau cadangan sebagai layanan (BAAS) dapat menjadi bagian penting dari perusahaan’strategi perlindungan ransomware, dengan menyediakan pelanggan dengan salinan data mereka yang terisolasi dan tidak berubah dari data mereka yang keluar dari aktor buruk’ mencapai. Selain itu, pendekatan berbasis cloud untuk perlindungan ransomware menyediakan airgap virtual karena layanan cadangan data tidak memerlukan koneksi jaringan fisik. Ini memastikan operasi cadangan dan pemulihan terpisah dan tidak rentan terhadap serangan ransomware yang berhasil menembus lingkungan pelanggan.
Apa itu perlindungan ransomware dan bagaimana cara kerjanya?
Terkadang, solusi yang paling efektif adalah yang paling sederhana. Sementara kompleks di dalam, perlindungan ransomware adalah pendekatan sederhana untuk masalah kompleks yang melibatkan keamanan siber, cadangan cloud, dan pemulihan bencana. Seperti disebutkan sebelumnya, jalan yang benar untuk mencegah serangan ransomware adalah menempatkan data di luar jangkauan penjahat cyber. Solusi Perlindungan Data Berbasis Cloud memberikan Airgap virtual dari kedua cadangan dan memulihkan operasi. Salinan data cadangan disimpan di lokasi yang terisolasi dan tidak dapat diubah – mencegah data yang dirusak, diubah, atau dihapus. Solusi Perlindungan Data Berbasis Cloud juga tidak memerlukan keberadaan jaringan fisik atau peralatan, memastikan layanan pemulihan mereka terpisah dan tidak dipengaruhi oleh ransomware yang menembus lingkungan pelanggan. Penyedia cloud juga menawarkan perlindungan kontrol akses komprehensif, enkripsi data dalam perjalanan dan istirahat, dan terus memperbarui deteksi dan pencegahan serangan cyber. Landasan strategi perlindungan ransomware meliputi:
- Membuat Rencana: Rencana yang efektif mencakup perlindungan terhadap serangan serta cetak biru untuk dimulainya kembali operasi normal yang andal dan cepat.
- Cegah Serangan: Langkah -langkah proaktif termasuk keamanan, kontrol akses dan otentikasi pengguna untuk melindungi data dari serangan.
- Pantau Lingkungan Anda: Pemantauan Rutin Anomali untuk Deteksi Dini Pengurangan Serangan Dampaknya.
- Kembalikan Data Anda: Menerapkan kemampuan pemulihan data yang andal dan cepat untuk dengan cepat melanjutkan operasi bisnis normal.
- Uji Rencana Anda: Sering menguji untuk memverifikasi kepatuhan terhadap SLA yang telah ditentukan sebelumnya untuk data dan aplikasi prioritas tinggi.
- Pendidikan Proaktif: Ancaman ransomware menggunakan phishing dan rekayasa sosial untuk menembus target yang dimaksud. Perusahaan perlu menyediakan semua karyawan dengan pendidikan reguler tentang alam, bahaya dan cara melawan ransomware
Mengapa perlindungan ransomware penting?
Jumlah ancaman ransomware sedang meningkat, didukung oleh norma kerja-dari-rumah baru serta kerentanan pembelajaran jarak jauh. Pada tahun 2019, hampir 60% perusahaan mengalami serangan tebusan. Pada kuartal ketiga 2020, data menunjukkan serangan ransomware naik 40% pada kuartal itu saja. Tanpa kesiapan ransomware yang tepat, perusahaan lebih mungkin untuk tidak menjadi korban serangan – mengalami kehilangan data, ancaman keamanan, dan downtime bisnis yang mahal di era ketika pengguna dan bisnis memerlukan data mereka yang dapat diakses dan tersedia sepanjang waktu. Singkatnya, Perlindungan Data menawarkan kepada organisasi perisai terhadap serangan yang tak terhindarkan dan memberi mereka garis hidup lebih cepat setelah gangguan yang tidak diinginkan.
Manfaat Perlindungan Ransomware
Data dan aplikasi digital adalah pendorong pertumbuhan bisnis. Melindungi beban kerja yang sangat penting dari bisnis terhadap ransomware sangat penting untuk kelangsungan hidup bisnis dan berfungsi sebagai jaring pengaman terhadap kehilangan data atau pencurian.
Keberlangsungan bisnis. Gangguan rata -rata adalah satu hal tetapi kehilangan data grosir adalah permainan bola lain. Perlindungan ransomware menghilangkan prospek shutdown bisnis yang diperluas, mengurangi potensi keberhasilan serangan dan mempersempit jendela untuk pemulihan bisnis.
Mitigasi risiko. Perlindungan ransomware adalah bagian penting dari postur keamanan keseluruhan yang dibutuhkan setiap organisasi. Manajemen akses yang kuat, deteksi anomali, enkripsi data, keamanan yang dikeraskan dan kontrol akses pengguna yang komprehensif diperlukan untuk pertahanan yang sukses melawan penjahat cyber.
Biaya lebih rendah. Biaya perlindungan data tidak ada artinya dibandingkan dengan biaya serangan ransomware yang efektif. Downtime yang mahal dan pembayaran yang tinggi mengancam tidak hanya menghentikan operasi bisnis tetapi dapat mengakibatkan kehilangan data pelanggan permanen. Bisnis harus keliru di sisi keselamatan proaktif dan memanfaatkan perlindungan ransomware sebagai sarana untuk mengamankan data berharga mereka.
Kasus Penggunaan Umum untuk Perlindungan Ransomware
Organisasi dari semua ukuran membutuhkan perlindungan terhadap ancaman ransomware. Perlindungan data yang tepat memungkinkan pelanggan untuk menggunakan solusi dalam kasus penggunaan sehari -hari:
- Keberlangsungan bisnis. Dengan perangkat lunak ransomware, bisnis dapat melindungi semua data dan konfigurasi mereka yang diperlukan untuk menghidupkan kembali bisnis setelah gangguan yang tidak terduga
- Perlindungan data. Tanpa kesiapan ransomware yang tepat, data Anda tetap rentan terhadap potensi kehilangan dan korupsi. Perlindungan ransomware menjaga integritas data Anda dan memberikan salinan data yang hilang – untuk memastikan Anda selalu dapat dipulihkan dari serangan.
- Pemulihan bencana. Diterima bahwa semua bisnis dan lingkungan TI dapat menghadapi peristiwa ransomware yang mengganggu yang dapat menyebabkan kehilangan data, korupsi, atau mengganggu operasi TI. Menempatkan strategi perlindungan ransomware yang kuat di tempat mengurangi risiko yang terkait dengan gangguan yang tidak direncanakan dan serangan ransomware yang tidak dimaksudkan
Apakah logam menawarkan perlindungan ransomware?
Ya! Cadangan logam sebagai layanan (BAAS) memanfaatkan pendekatan yang keras dan berlapis-lapis untuk kesiapan ransomware, memberikan kontrol yang kuat untuk mencegah ancaman dan memastikan data sangat tersedia dan dapat dipulihkan dari serangan cyber. Dengan salinan data yang tidak dapat diubah, udara, deteksi anomali canggih, dan enkripsi bawaan, logam melindungi data kritis secara komprehensif di seluruh aplikasi, titik akhir, on-prem, dan lingkungan cloud. Dibangun di atas Azure Microsoft, Logam menawarkan daya tahan industri, keamanan, skalabilitas, dan kinerja terkemuka di industri, mampu melindungi data bisnis mulai hari ini dan besok’SyberTreat yang muncul.
Uji coba gratis yang dirancang untuk dunia nyata Anda
Cobalah produk layanan lengkap yang berfungsi penuh hari ini, dan lihat bagaimana logam dapat melayani kebutuhan Anda secara langsung.
Apa itu ransomware?
Ransomware adalah malware yang dirancang untuk menyangkal akses pengguna atau organisasi ke file di komputer mereka. Dengan mengenkripsi file -file ini dan menuntut pembayaran tebusan untuk kunci dekripsi, cyberattackers menempatkan organisasi dalam posisi di mana membayar tebusan adalah cara termudah dan termurah untuk mendapatkan kembali akses ke file mereka. Beberapa varian telah menambahkan fungsionalitas tambahan – seperti pencurian data – untuk memberikan insentif lebih lanjut bagi para korban ransomware untuk membayar tebusan.
Ransomware dengan cepat menjadi jenis malware yang paling menonjol dan terlihat. Serangan ransomware baru -baru ini telah memengaruhi rumah sakit’ Kemampuan untuk memberikan layanan penting, melumpuhkan layanan publik di kota -kota, dan menyebabkan kerusakan signifikan pada berbagai organisasi.

Mengapa serangan ransomware muncul?
Gila Ransomware Modern dimulai dengan WannaCry Wabah tahun 2017. Serangan skala besar dan sangat dipublikasikan ini menunjukkan bahwa serangan ransomware dimungkinkan dan berpotensi menguntungkan. Sejak itu, lusinan varian ransomware telah dikembangkan dan digunakan dalam berbagai serangan.
Pandemi Covid-19 juga berkontribusi pada lonjakan ransomware baru-baru ini. Saat organisasi dengan cepat berputar ke pekerjaan jarak jauh, kesenjangan diciptakan dalam pertahanan dunia maya mereka. Penjahat dunia maya telah mengeksploitasi kerentanan ini untuk memberikan ransomware, menghasilkan lonjakan serangan ransomware. Pada Q3 2020, serangan ransomware meningkat 50% dibandingkan dengan paruh pertama tahun itu.
Varian ransomware populer
Lusinan varian ransomware ada, masing -masing dengan karakteristik uniknya sendiri. Namun, beberapa kelompok ransomware lebih produktif dan sukses daripada yang lain, membuat mereka menonjol dari kerumunan.
1. Ryuk
Ryuk adalah contoh varian ransomware yang sangat bertarget. Ini biasanya dikirim melalui email phishing tombak atau dengan menggunakan kredensial pengguna yang dikompromikan untuk masuk ke sistem perusahaan menggunakan Protokol Desktop Jarak Jauh (RDP). Setelah sistem terinfeksi, Ryuk mengenkripsi jenis file tertentu (menghindari yang penting untuk komputer’operasi s), kemudian menyajikan permintaan tebusan.
Ryuk terkenal sebagai salah satu jenis ransomware paling mahal yang ada. Ryuk menuntut tebusan itu rata -rata lebih dari $ 1 juta . Akibatnya, penjahat cyber di belakang Ryuk terutama fokus pada perusahaan yang memiliki sumber daya yang diperlukan untuk memenuhi tuntutan mereka.
2. Labirin
Ransomware labirin terkenal sebagai varian ransomware pertama yang menggabungkan enkripsi file dan pencurian data . Ketika target mulai menolak untuk membayar tebusan, Maze mulai mengumpulkan data sensitif dari para korban’ komputer sebelum mengenkripsi. Jika tuntutan tebusan tidak terpenuhi, data ini akan diekspos secara publik atau dijual kepada penawar tertinggi. Potensi pelanggaran data yang mahal digunakan sebagai insentif tambahan untuk membayar.
Kelompok di belakang ransomware labirin telah secara resmi mengakhiri operasinya . Namun, ini tidak berarti bahwa ancaman ransomware telah berkurang. Beberapa afiliasi labirin telah beralih ke menggunakan ransomware egregor, dan varian egregor, labirin, dan sekhmet diyakini memiliki sumber yang sama.
3.Revil (Sodinokibi)
Kelompok Revil (juga dikenal sebagai Sodinokibi) adalah varian ransomware lain yang menargetkan organisasi besar.
Revil adalah salah satu keluarga ransomware paling terkenal di internet. The Ransomware Group, yang telah dioperasikan oleh kelompok revil berbahasa Rusia sejak 2019, telah bertanggung jawab atas banyak pelanggaran besar seperti ‘Kaseya‘ Dan ‘JBS’
Itu telah berkompetisi dengan Ryuk selama beberapa tahun terakhir untuk judul varian ransomware paling mahal. Revil diketahui telah menuntut pembayaran tebusan $ 800.000 .
Sementara Revil dimulai sebagai varian ransomware tradisional, ia telah berkembang dari waktu ke waktu-
Mereka menggunakan teknik pemerasan ganda- untuk mencuri data dari bisnis sambil juga mengenkripsi file. Ini berarti bahwa, selain menuntut tebusan untuk mendekripsi data, penyerang mungkin mengancam untuk melepaskan data yang dicuri jika pembayaran kedua tidak dilakukan.
4. Lockbit
Lockbit adalah malware enkripsi data yang beroperasi sejak September 2019 dan ransomware-as-a-service (RAAS) terbaru. Sepotong ransomware ini dikembangkan untuk mengenkripsi organisasi besar dengan cepat sebagai cara mencegah deteksi dengan cepat oleh peralatan keamanan dan tim TI/SOC.
5. Dearcry
Pada bulan Maret 2021, Microsoft merilis tambalan untuk empat kerentanan di dalam Microsoft Exchange Server. DearCry adalah varian ransomware baru yang dirancang untuk memanfaatkan empat kerentanan yang baru -baru ini diungkapkan di Microsoft Exchange
The DearCry Ransomware mengenkripsi jenis file tertentu. Setelah enkripsi selesai, DearCry akan menampilkan pesan tebusan yang menginstruksikan pengguna untuk mengirim email ke operator ransomware untuk mempelajari cara mendekripsi file mereka.
Lapsus $ adalah geng ransomware Amerika Selatan yang telah dikaitkan dengan serangan cyber pada beberapa target profil tinggi. Geng Cyber dikenal karena pemerasan, mengancam pelepasan informasi sensitif, jika tuntutan oleh para korbannya’t dibuat. Grup ini telah membual menerobos Nvidia, Samsung, Ubisoft dan lainnya. Grup ini menggunakan kode sumber curian untuk menyamarkan file malware sebagai dapat dipercaya.
Bagaimana cara kerja ransomware
Agar berhasil, ransomware perlu mendapatkan akses ke sistem target, mengenkripsi file di sana, dan menuntut tebusan dari korban.
Sementara detail implementasinya bervariasi dari satu varian ransomware ke yang lain, semua berbagi inti tiga tahap yang sama
- Langkah 1. Vektor infeksi dan distribusi
Ransomware, seperti malware apa pun, dapat memperoleh akses ke organisasi’sistem S dalam sejumlah cara berbeda. Namun, operator ransomware cenderung lebih suka beberapa vektor infeksi tertentu.
Salah satunya adalah email phishing. Email berbahaya mungkin berisi tautan ke situs web yang menampung unduhan jahat atau lampiran yang memiliki fungsionalitas pengunduh yang dibangun. Jika penerima email jatuh cinta pada Phish, maka ransomware diunduh dan dieksekusi di komputer mereka.
Vektor infeksi ransomware populer lainnya memanfaatkan layanan seperti Protokol Desktop Jarak Jauh (RDP). Dengan RDP, seorang penyerang yang telah mencuri atau menebak seorang karyawan’S Kredensial login dapat menggunakannya untuk mengotentikasi dan mengakses komputer dari jarak jauh di dalam jaringan perusahaan. Dengan akses ini, penyerang dapat langsung mengunduh malware dan menjalankannya di mesin di bawah kendali mereka.
Orang lain dapat mencoba untuk menginfeksi sistem secara langsung, seperti bagaimana WannaCry mengeksploitasi kerentanan abadi. Sebagian besar varian ransomware memiliki beberapa vektor infeksi.
Setelah ransomware mendapatkan akses ke suatu sistem, ia dapat mulai mengenkripsi file -nya. Karena fungsi enkripsi dibangun ke dalam sistem operasi, ini hanya melibatkan mengakses file, mengenkripsi mereka dengan kunci yang dikendalikan penyerang, dan mengganti aslinya dengan versi terenkripsi. Sebagian besar varian ransomware berhati -hati dalam pemilihan file mereka untuk dienkripsi untuk memastikan stabilitas sistem. Beberapa varian juga akan mengambil langkah -langkah untuk menghapus salinan cadangan dan bayangan file untuk membuat pemulihan tanpa kunci dekripsi lebih sulit.
Setelah enkripsi file selesai, ransomware disiapkan untuk membuat permintaan tebusan. Varian ransomware yang berbeda mengimplementasikan ini dengan berbagai cara, tetapi tidak jarang ada latar belakang tampilan yang diubah menjadi catatan tebusan atau file teks yang ditempatkan di setiap direktori terenkripsi yang berisi catatan tebusan. Biasanya, catatan ini menuntut jumlah cryptocurrency yang ditetapkan dengan imbalan akses ke korban’file s. Jika tebusan dibayar, operator ransomware akan memberikan salinan kunci pribadi yang digunakan untuk melindungi kunci enkripsi simetris atau salinan kunci enkripsi simetris itu sendiri. Informasi ini dapat dimasukkan ke dalam program dekriptor (juga disediakan oleh penjahat cyber) yang dapat menggunakannya untuk membalikkan enkripsi dan mengembalikan akses ke pengguna’file s.
Sementara tiga langkah inti ini ada dalam semua varian ransomware, ransomware yang berbeda dapat mencakup berbagai implementasi atau langkah tambahan. Misalnya, varian ransomware seperti Maze melakukan pemindaian file, informasi registri, dan pencurian data sebelum enkripsi data, dan pemindaian ransomware wannacry untuk perangkat rentan lainnya untuk menginfeksi dan mengenkripsi.
Bagaimana melindungi dari ransomware
Memanfaatkan praktik terbaik
Persiapan yang tepat dapat secara dramatis mengurangi biaya dan dampak serangan ransomware. Mengambil praktik terbaik berikut dapat mengurangi suatu organisasi’S Paparan ransomware dan meminimalkan dampaknya:
- Pelatihan kesadaran cyber dan Pendidikan: Ransomware sering tersebar menggunakan email phishing. Melatih pengguna tentang cara mengidentifikasi dan menghindari serangan ransomware potensial sangat penting. Karena banyak serangan cyber saat ini dimulai dengan email yang ditargetkan yang bahkan tidak mengandung malware, tetapi hanya pesan yang direkayasa secara sosial yang mendorong pengguna untuk mengklik tautan berbahaya, pendidikan pengguna sering dianggap sebagai salah satu pertahanan terpenting yang dapat digunakan organisasi suatu organisasi.
- Cadangan Data Berkelanjutan: Ransomware’Definisi S mengatakan bahwa itu adalah malware yang dirancang untuk membuatnya sehingga membayar tebusan adalah satu -satunya cara untuk mengembalikan akses ke data terenkripsi. Cadangan data otomatis dan dilindungi memungkinkan organisasi untuk pulih dari serangan dengan kehilangan data minimum dan tanpa membayar tebusan. Mempertahankan cadangan data reguler sebagai proses rutin adalah praktik yang sangat penting untuk mencegah kehilangan data, dan untuk dapat memulihkannya jika terjadi kerusakan atau kerusakan perangkat keras disk. Cadangan fungsional juga dapat membantu organisasi untuk pulih dari serangan ransomware.
- Patching: Patching adalah komponen penting dalam mempertahankan serangan ransomware karena penjahat cyber akan sering mencari eksploitasi terbaru dalam tambalan yang tersedia dan kemudian sistem target yang belum ditambal. Dengan demikian, sangat penting bahwa organisasi memastikan bahwa semua sistem memiliki tambalan terbaru yang diterapkan pada mereka, karena ini mengurangi jumlah kerentanan potensial dalam bisnis untuk dieksploitasi oleh penyerang untuk dieksploitasi.
- Otentikasi Pengguna: Mengakses layanan seperti RDP dengan kredensial pengguna curian adalah teknik favorit penyerang ransomware. Penggunaan otentikasi pengguna yang kuat dapat mempersulit penyerang untuk memanfaatkan kata sandi yang ditebak atau dicuri
Kurangi permukaan serangan
Dengan potensi tinggi biaya infeksi ransomware, pencegahan adalah strategi mitigasi ransomware terbaik. Ini dapat dicapai dengan mengurangi permukaan serangan dengan menangani:
- Pesan phishing
- Kerentanan yang tidak ditandingi
- Solusi akses jarak jauh
- Malware seluler
Menyebarkan anti-ransomware Larutan
Kebutuhan untuk mengenkripsi semua pengguna’File S berarti bahwa ransomware memiliki sidik jari yang unik saat berjalan pada sistem. Solusi anti-ransomware dibangun untuk mengidentifikasi sidik jari tersebut. Karakteristik umum dari solusi anti-ransomware yang baik meliputi:
- Deteksi varian yang luas
- Deteksi Cepat
- Restorasi otomatis
- Mekanisme restorasi tidak didasarkan pada alat bawaan umum (seperti ‘Salinan bayangan’, yang ditargetkan oleh beberapa varian ransomware)
Cara menghapus ransomware?
Pesan tebusan bukanlah sesuatu yang ingin dilihat siapa pun di komputer mereka karena mengungkapkan bahwa infeksi ransomware berhasil. Pada titik ini, beberapa langkah dapat diambil untuk menanggapi infeksi ransomware aktif, dan organisasi harus membuat pilihan apakah akan membayar tebusan atau tidak.
- Cara mengurangi infeksi ransomware aktif
Banyak serangan ransomware yang berhasil hanya terdeteksi setelah enkripsi data selesai dan catatan tebusan telah ditampilkan di komputer yang terinfeksi’layar s. Pada titik ini, file yang dienkripsi kemungkinan tidak dapat dipulihkan, tetapi beberapa langkah harus segera diambil:
- Karantina mesin: Beberapa varian ransomware akan mencoba menyebar ke drive yang terhubung dan mesin lain. Batasi penyebaran malware dengan menghapus akses ke target potensial lainnya.
- Tinggalkan komputer di: Enkripsi file mungkin membuat komputer tidak stabil, dan mematikan komputer dapat mengakibatkan hilangnya memori yang mudah menguap. Simpan komputer untuk memaksimalkan probabilitas pemulihan.
- Buat cadangan: Dekripsi file untuk beberapa varian ransomware dimungkinkan tanpa membayar tebusan. Buat salinan file terenkripsi di media yang dapat dilepas jika solusi tersedia di masa mendatang atau upaya dekripsi yang gagal merusak file.
- Periksa dekriptor: Periksa dengan proyek No More Ransom untuk melihat apakah dekriptor gratis tersedia. Jika demikian, jalankan pada salinan data terenkripsi untuk melihat apakah dapat mengembalikan file.
- Meminta bantuan: Komputer terkadang menyimpan salinan cadangan file yang disimpan di atasnya. Seorang ahli forensik digital mungkin dapat memulihkan salinan ini jika belum dihapus oleh malware.
- Bersihkan dan Pulihkan: Kembalikan mesin dari cadangan bersih atau pemasangan sistem operasi. Ini memastikan bahwa malware benar -benar dihapus dari perangkat
Bagaimana Bantuan Titik Periksa
Titik Periksa’Teknologi anti-ransomware menggunakan mesin yang dibuat khusus yang membela diri terhadap varian ransomware nol yang paling canggih dan mengelak dan memulihkan data terenkripsi dengan aman, memastikan kesinambungan dan produktivitas bisnis. Efektivitas teknologi ini sedang diverifikasi setiap hari oleh tim peneliti kami, dan secara konsisten menunjukkan hasil yang sangat baik dalam mengidentifikasi dan mengurangi serangan.
Titik akhir harmoni, periksa titik’Produk Pencegahan dan Respons Titik Akhir Terkemuka, Termasuk Teknologi Anti-Ransomware dan Memberikan Perlindungan untuk Browser dan Titik Akhir Web, Leveraging Check Point’Perlindungan jaringan terkemuka di industri. Harmony Endpoint memberikan pencegahan ancaman dan remediasi yang lengkap dan real-time di semua vektor ancaman malware, memungkinkan karyawan untuk bekerja dengan aman di mana pun mereka berada, tanpa kompromi pada produktivitas.
Apa itu ransomware?

Ransomware adalah perangkat lunak apa pun yang memungkinkan orang luar untuk mengakses dan mengenkripsi yang lain’s file, hapus aslinya, dan kemudian mengancam untuk menghapus satu -satunya salinan file yang tersisa (dienkripsi) jika tebusan tidak dibayar. Di film, pengguna yang menggunakan ransomware biasanya digambarkan sebagai penjahat yang keras.
Tapi sejujurnya, ransomware hanyalah sebuah produk – biasanya ditemukan di internet – bahwa siapa pun dapat belajar menggunakan dengan mudah. Dengan kata lain, serangan ransomware adalah umum, dan mereka bisa melemahkan file di tempat atau di korban’S cloud.
Bagaimana serangan ransomware terjadi?
Serangan ransomware terjadi dengan cepat. Sebelum Anda menyadari ada ancaman, peretas telah mencuri informasi, telah mengenkripsi file yang berharga, dan menuntut agar tebusan dibayar untuk melepaskan file -file itu kembali kepada Anda. Biasanya, peretas menuntut jumlah tertentu dalam bitcoin, tetapi membayar tebusan tidak’t selalu meminimalkan kerusakan. Ini bisa memakan waktu berminggu -minggu setelah serangan ransomware untuk sepenuhnya menilai kerusakan yang dilakukan dalam empat fase serangan ransomware.
Fase 1: Infiltrat
Anda mungkin menganggap seorang peretas sebagai penjahat yang keras, tetapi rata-rata orang dapat dengan mudah mengakses sejumlah penawaran ransomware-as-a-service. Sayangnya, menggunakan layanan ransomware ini untuk mendapatkan kredensial curian dan mendistribusikan malware semudah menggunakan hampir semua layanan online lainnya.
Yang diperlukan untuk seorang peretas untuk mendapatkan akses ke informasi vital adalah perangkat lunak yang tepat, dan serangan dimulai.
Fase 2: Sambungkan
Hanya satu titik akses sudah cukup untuk ransomware untuk mulai bekerja. Ransomware menghubungi korban’S Remote Network dan menghasilkan kunci yang akan digunakan untuk enkripsi file (dalam fase 3).
Selama fase koneksi, ransomware pada dasarnya mencari -cari melalui korban’file s untuk menemukan yang bernilai. Lagipula, file -file ini harus sepadan dengan tebusan yang akan dituntut oleh peretas.
Fase 3: Enkripsi
Ini adalah “tebusan” Bagian dari serangan ransomware – file yang ditargetkan dienkripsi atau dicuri, dan kemudian file asli dihapus. Dengan kata lain, ransomware menyandera file Anda. Satu -satunya cara untuk membebaskan data Anda adalah mendekripsi, yang hanya dapat dilakukan dengan kunci yang dihasilkan pada fase 2.
Fase 4: Exort
Peretas sekarang menuntut agar jumlah dibayarkan sebagai imbalan untuk kunci, biasanya menerapkan batas waktu di mana Anda harus memenuhi tuntutan mereka. Jika tidak, Anda mengambil risiko peretas menghapus kunci dan menghapus kemungkinan mendekripsi file Anda atau melepaskan data Anda kepada publik.
Korban biasanya memenuhi tuntutan ini, dan serangan ransomware selesai.

Bagaimana mencegah serangan ransomware
Mencegah serangan ransomware membutuhkan perhatian yang cermat terhadap setiap aspek data Anda. Itu membutuhkan solusi berlapis -lapis untuk masalah berlapis -lapis. Pendekatan kami meliputi manajemen infrastruktur, pemantauan, dan layanan untuk membantu Anda melindungi, mendeteksi, dan memulihkan dari CyberTreats.
Manajemen Infrastruktur
NetApp dimulai dengan pendekatan data-sentris untuk melindungi dari ransomware dengan menawarkan NetApp ® ONTAP ®, Perangkat Lunak Manajemen Infrastruktur Hibrida Enterprise Hybrid yang terkemuka di industri. Lagi pula, penjahat menargetkan data Anda, jadi masuk akal untuk memulai perlindungan Anda di lapisan penyimpanan. Dengan perangkat lunak ONTAP, Anda dapat:
- Buat poin pemulihan granular dan hanya baca dalam detik dan terapkan penguncian file yang aman
- Monitor Anomali Penyimpanan, termasuk entropi data, untuk mengidentifikasi CyberTreats
- Kembalikan data dengan cepat dalam beberapa menit dari salinan NetApp Snapshot ™ granular dan efisien
Pemantauan Infrastruktur
Memahami jenis data apa yang Anda miliki, di mana itu disimpan, dan siapa yang memiliki akses adalah langkah penting untuk setiap rencana ketahanan dunia maya. NetApp Cloud Data Sense adalah layanan data cloud yang memberi Anda visibilitas ke dalam data Anda di seluruh tempat dan penyimpanan cloud sehingga Anda dapat mengidentifikasi data apa yang paling penting. Anda juga dapat mengunci izin untuk keamanan yang lebih efektif.
IQ aktif mencakup fungsionalitas baru untuk membantu Anda mengidentifikasi kesenjangan dalam postur keamanan Anda dan langkah apa yang harus diambil untuk mengeraskan lingkungan penyimpanan ONTAP Anda sesuai dengan praktik terbaik NetApp. Anda dapat secara teratur memantau lingkungan Anda dan menyesuaikan berdasarkan rilis perangkat lunak NetApp terbaru untuk menjaga data Anda tetap aman dan aman.
Sebagian besar serangan melibatkan pengguna yang tidak curiga atau – secara hati -hati – bahkan seorang administrator yang nakal. Anda memerlukan tingkat pengawasan yang mencakup perhatian 24/7, yang lebih mudah dicapai dengan wawasan netapp cloud. Layanan ini dengan cermat memantau data Anda ke:
- Sorot risiko yang dapat menyebabkan serangan
- Mendeteksi serangan saat itu terjadi
- Melakukan tindakan otomatis untuk membantu menghindari kerusakan yang meluas
Apakah itu’S di tempat atau di cloud, cloud wawasan memberi Anda visibilitas lengkap ke dalam infrastruktur dan aplikasi Anda dengan menggunakan teknologi nol kepercayaan. Itu terus memantau perilaku pengguna, mempelajari apa’S normal untuk pengguna Anda sehingga dapat mendeteksi anomali. Saat wawasan cloud mendeteksi anomali, itu mengingatkan Anda secara instan dan memicu tindakan segera, seperti mengambil salinan snapshot untuk membantu dalam pemulihan yang cepat atau memblokir akses file pengguna untuk mencegah exfiltrasi data.
Layanan Infrastruktur
Terkadang yang Anda butuhkan adalah sedikit lebih banyak bantuan: keahlian mitra tepercaya untuk mengirimkan terhadap SLA. Untuk menentukan kesiapan perlindungan data Anda sebelum ancaman ransomware terjadi, NetApp menawarkan layanan perlindungan dan penilaian keamanan data untuk mengidentifikasi kesenjangan keamanan dan kerentanan di lingkungan Anda saat ini – di tempat dan di cloud – dan memberikan rekomendasi yang dapat ditindaklanjuti untuk menutup kesenjangan tersebut untuk meningkatkan ketahanan data data. Untuk keyakinan lebih lanjut bahwa Anda siap untuk melindungi bisnis Anda dari ancaman keamanan, layanan pemantauan dan pelaporan ransomware netapp, termasuk dalam langganan layanan profesional netapp, memanfaatkan kekuatan wawasan cloud dan cloud aman untuk memberikan lapisan perlindungan lain bagi lingkungan Anda. Bersama -sama, layanan ini membantu Anda merespons dan pulih dengan cepat jika serangan melewati pertahanan Anda.