


Apakah rip menggunakan status tautan?
Manakah dari berikut ini yang benar tentang protokol perutean gateway interior – Routing Information Protocol (RIP) dan Open Sendok Terbuka terlebih dahulu (OSPF)
Ringkasan:
Protokol Informasi Perutean (RIP) dan Open Sendok Terbuka Pertama (OSPF) keduanya protokol perutean gerbang interior. RIP adalah protokol vektor jarak, sedangkan OSPF adalah protokol link-state. Rip adalah protokol kelas, sedangkan OSPF adalah protokol tanpa kelas. Rip adalah protokol warisan, sedangkan OSPF adalah protokol yang lebih modern dan banyak digunakan. Setiap protokol memiliki kekuatan dan kelemahannya sendiri.
Poin -Poin Kunci:
1. RIP dan OSPF adalah protokol routing gerbang interior.
2. RIP adalah protokol vektor jarak, sedangkan OSPF adalah protokol link-state.
3. Rip adalah protokol kelas, sedangkan OSPF adalah protokol tanpa kelas.
4. Rip adalah protokol warisan, sedangkan OSPF adalah protokol yang lebih modern dan banyak digunakan.
5. RIP menggunakan jumlah hop sebagai metrik untuk pemilihan rute, sedangkan OSPF menggunakan algoritma jalur terpendek.
6. RIP memiliki batas jumlah hop maksimum 15, sedangkan OSPF tidak memiliki batas jumlah hop.
7. RIP Pertukaran Informasi Routing Setiap 30 detik, sementara OSPF menukar informasi perutean hanya ketika ada perubahan dalam topologi jaringan.
8. RIP hanya mendukung penyeimbangan beban berbiaya yang sama, sementara OSPF mendukung penyeimbangan beban berbiaya yang tidak sama.
9. RIP memiliki skalabilitas terbatas dan lebih cocok untuk jaringan yang lebih kecil, sedangkan OSPF sangat terukur dan dapat menangani jaringan yang lebih besar.
10. RIP lebih mudah dikonfigurasi dan membutuhkan overhead administratif yang lebih sedikit, sedangkan OSPF memiliki konfigurasi yang lebih kompleks dan membutuhkan lebih banyak upaya administratif.
Pertanyaan:
1. Apa perbedaan antara RIP dan OSPF?
RIP adalah protokol vektor jarak, sedangkan OSPF adalah protokol link-state. Rip adalah protokol kelas, sedangkan OSPF adalah protokol tanpa kelas. RIP memiliki batas jumlah hop maksimum 15, sedangkan OSPF tidak memiliki batas jumlah hop. RIP Pertukaran Informasi Routing Setiap 30 detik, sementara OSPF menukar informasi perutean hanya ketika ada perubahan dalam topologi jaringan. RIP hanya mendukung penyeimbangan beban berbiaya yang sama, sementara OSPF mendukung penyeimbangan beban berbiaya yang tidak sama. RIP memiliki skalabilitas terbatas dan lebih cocok untuk jaringan yang lebih kecil, sedangkan OSPF sangat terukur dan dapat menangani jaringan yang lebih besar. RIP lebih mudah dikonfigurasi dan membutuhkan overhead administratif yang lebih sedikit, sedangkan OSPF memiliki konfigurasi yang lebih kompleks dan membutuhkan lebih banyak upaya administratif.
2. Protokol mana yang dianggap sebagai protokol warisan?
RIP dianggap sebagai protokol warisan.
3. Protokol mana yang lebih banyak digunakan?
OSPF lebih banyak digunakan.
4. Apa metrik yang digunakan oleh rip untuk pemilihan rute?
RIP menggunakan jumlah hop sebagai metrik untuk pemilihan rute.
5. Apakah OSPF memiliki batas jumlah hop?
Tidak, OSPF tidak memiliki batas jumlah hop.
6. Seberapa sering informasi perutean pertukaran rip?
Informasi Pertukaran Pertukaran RIP setiap 30 detik.
7. Kapan informasi perutean pertukaran OSPF?
OSPF pertukaran informasi perutean hanya ketika ada perubahan dalam topologi jaringan.
8. Protokol mana yang mendukung keseimbangan beban berbiaya yang tidak sama?
OSPF mendukung penyeimbangan beban yang tidak setara.
9. Protokol mana yang lebih terukur?
OSPF lebih dapat diskalakan.
10. Protokol mana yang lebih mudah dikonfigurasi?
RIP lebih mudah dikonfigurasi.
11. Protokol mana yang membutuhkan lebih banyak upaya administratif?
OSPF membutuhkan lebih banyak upaya administratif.
12. Berapa batas jumlah hop maksimum untuk rip?
Batas jumlah hop maksimum untuk RIP adalah 15.
13. Protokol mana yang dapat menangani jaringan yang lebih besar?
OSPF dapat menangani jaringan yang lebih besar.
14. Protokol mana yang lebih cocok untuk jaringan yang lebih kecil?
RIP lebih cocok untuk jaringan yang lebih kecil.
15. Apa perbedaan utama antara vektor jarak dan protokol keadaan tautan?
Perbedaan utama antara vektor jarak dan protokol keadaan tautan adalah bagaimana mereka bertukar informasi perutean. Protokol vektor jarak mengiklankan rute dengan memberikan jarak ke tujuan (hitungan hop), sementara protokol tautan-keadaan mengiklankan rute dengan berbagi seluruh topologi jaringan.
Manakah dari berikut ini yang benar tentang protokol perutean gateway interior – Routing Information Protocol (RIP) dan Open Sendok Terbuka terlebih dahulu (OSPF)
Pergi ke kursus online untuk melakukan aktivitas latihan ini.
Pengantar Cisco Networking Academy untuk perutean secara dinamis
Bab ini menjelaskan beberapa protokol routing (terutama protokol routing dinamis) dan menjelaskan kekuatan dan kelemahan relatifnya. Ini juga menunjukkan cara membaca tabel perutean dengan mudah dan menafsirkan informasi perutean IPv6 yang tercantum di dalamnya.
Dari buku
Jenis Protokol Routing (3.1.4)
Tabel 3-1 menunjukkan bagaimana protokol perutean dapat diklasifikasikan menurut berbagai karakteristik. Bagian ini memberikan gambaran tentang protokol routing IP yang paling umum. Sebagian besar protokol perutean ini akan diperiksa secara rinci di bab -bab lain. Untuk saat ini, bagian ini memberikan gambaran yang sangat singkat tentang masing -masing protokol.
Klasifikasi protokol routing (3.1.4.1)
Protokol perutean dapat diklasifikasikan ke dalam kelompok yang berbeda sesuai dengan karakteristiknya. Secara khusus, protokol perutean dapat diklasifikasikan oleh mereka:
- Tujuan: Interior Gateway Protocol (IGP) atau Exterior Gateway Protocol (EGP)
- Operasi: Protokol Vektor Jarak, Protokol Link-State, atau Protokol Jalur-Vektor
- Perilaku: Classful (Legacy) atau Protokol Tanpa Kelas
Misalnya, protokol routing IPv4 diklasifikasikan sebagai berikut:
- RIPV1 (Legacy): IGP, vektor jarak, protokol berkelas
- IGRP (Legacy): IGP, vektor jarak, protokol berkelas yang dikembangkan oleh Cisco (sudah usang dari 12.2 iOS dan nanti)
- Ripv2: IGP, vektor jarak, protokol tanpa kelas
- Eigrp: IGP, vektor jarak, protokol tanpa kelas yang dikembangkan oleh Cisco
- Ospf: IGP, tautan-keadaan, protokol tanpa kelas
- IS-IS: IGP, tautan-keadaan, protokol tanpa kelas
- BGP: EGP, jalur-vektor, protokol tanpa kelas
Itu Protokol Routing Classful, RIPV1 dan IGRP, adalah protokol warisan dan hanya digunakan dalam jaringan yang lebih tua. Protokol perutean ini telah berevolusi menjadi Protokol perutean tanpa kelas, RIPV2 dan EIGRP, masing -masing. Protokol routing link-state pada dasarnya tanpa kelas.
Gambar 3-9 menampilkan pandangan hierarkis dari klasifikasi protokol routing dinamis.
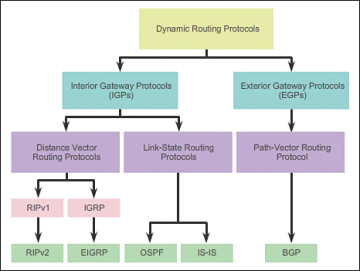
Gambar 3-9 Klasifikasi Protokol Routing
Protokol perutean IGP dan EGP (3.1.4.2)
Sebuah sistem otonom (AS) adalah kumpulan router di bawah administrasi umum seperti perusahaan atau organisasi. Sebuah as juga dikenal sebagai domain perutean. Contoh khas dari AS adalah perusahaan’jaringan internal dan ISP’jaringan s.
Internet didasarkan pada konsep AS; Oleh karena itu, dua jenis protokol routing diperlukan:
- Protokol Gateway Interior (IGP): Digunakan untuk perutean dalam AS. Itu juga disebut sebagai routing intra-as. Perusahaan, organisasi, dan bahkan penyedia layanan menggunakan IGP di jaringan internal mereka. IGP termasuk RIP, EIGRP, OSPF, dan IS-IS.
- Protokol Gateway Eksterior (EGP): Digunakan untuk perutean antara sistem otonom. Itu juga disebut sebagai routing antar-AS. Penyedia layanan dan perusahaan besar dapat menghubungkan menggunakan EGP. Border Gateway Protocol (BGP) adalah satu -satunya EGP yang saat ini layak dan merupakan protokol perutean resmi yang digunakan oleh Internet.
Karena BGP adalah satu -satunya EGP yang tersedia, istilah EGP jarang digunakan; Sebaliknya, sebagian besar insinyur hanya merujuk ke BGP.
Contoh dalam Gambar 3-10 memberikan skenario sederhana yang menyoroti penyebaran IGP, BGP, dan routing statis.
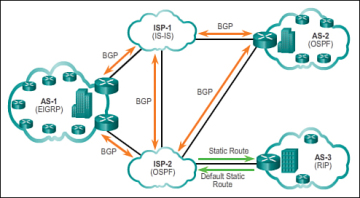
Gambar 3-10 IGP versus Protokol Routing EGP
Ada lima sistem otonom individu dalam skenario:
- ISP-1: Ini adalah AS dan menggunakan IS-adalah sebagai IGP. Itu saling berhubungan dengan sistem otonom dan penyedia layanan lainnya menggunakan BGP untuk secara eksplisit mengontrol bagaimana lalu lintas dialihkan.
- ISP-2: Ini adalah AS dan menggunakan OSPF sebagai IGP. Itu saling berhubungan dengan sistem otonom dan penyedia layanan lainnya menggunakan BGP untuk secara eksplisit mengontrol bagaimana lalu lintas dialihkan.
- AS-1: Ini adalah organisasi besar dan menggunakan EIGRP sebagai IGP. Karena multihomed (i.e., terhubung ke dua penyedia layanan yang berbeda), menggunakan BGP untuk secara eksplisit mengontrol bagaimana lalu lintas masuk dan meninggalkan AS.
- AS-2: Ini adalah organisasi berukuran sedang dan menggunakan OSPF sebagai IGP. Itu juga multihomed; Oleh karena itu, ia menggunakan BGP untuk secara eksplisit mengontrol bagaimana lalu lintas masuk dan meninggalkan AS.
- As-3: Ini adalah organisasi kecil dengan router yang lebih tua di dalam AS; itu menggunakan rip sebagai IGP. BGP tidak diperlukan karena itu adalah satu-homed (i.e., terhubung ke satu penyedia layanan). Sebaliknya, perutean statis diimplementasikan antara AS dan penyedia layanan.
BGP berada di luar ruang lingkup kursus ini dan tidak dibahas secara rinci.
Protokol routing vektor jarak (3.1.4.3)
Vektor jarak berarti bahwa rute diiklankan dengan memberikan dua karakteristik:
- Jarak: Mengidentifikasi seberapa jauh ke jaringan tujuan dan didasarkan pada metrik seperti jumlah hop, biaya, bandwidth, penundaan, dan banyak lagi
- Vektor: Menentukan arah antarmuka router atau keluar-hop berikutnya untuk mencapai tujuan
Misalnya, pada Gambar 3-11, R1 tahu bahwa jarak untuk mencapai jaringan 172.16.3.0/24 adalah satu hop dan arahnya di luar antarmuka serial 0/0/0 menuju R2.
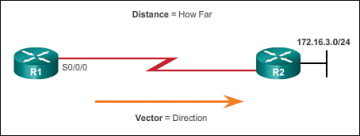
Gambar 3-11 arti vektor jarak
Router menggunakan a Protokol Routing Vektor Jarak tidak memiliki pengetahuan tentang seluruh jalur ke jaringan tujuan. Protokol vektor jarak menggunakan router sebagai tanda tanda di sepanjang jalur ke tujuan akhir. Satu -satunya informasi yang diketahui router tentang jaringan jarak jauh adalah jarak atau metrik untuk mencapai jaringan itu dan jalur atau antarmuka mana yang akan digunakan untuk sampai ke sana. Protokol routing vektor jarak tidak memiliki peta aktual dari topologi jaringan.
Ada empat IGP Vektor IPV4 Jarak:
- Ripv1: Protokol warisan generasi pertama
- Ripv2: Protokol Routing Vektor Jarak Sederhana
- IGRP: Protokol Hak Milik Cisco Generasi Pertama (usang dan digantikan oleh EIGRP)
- Eigrp: Versi lanjutan dari routing vektor jarak
Protokol Routing Link-State (3.1.4.4)
Berbeda dengan pengoperasian protokol routing vektor jarak, router yang dikonfigurasi dengan a Protokol Routing Link-State dapat membuat tampilan lengkap atau topologi jaringan dengan mengumpulkan informasi dari semua router lainnya.
Untuk melanjutkan analogi posting tanda kami, menggunakan protokol routing link-state seperti memiliki peta lengkap topologi jaringan. Posting tanda di sepanjang jalan dari sumber ke tujuan tidak diperlukan, karena semua router tautan-keadaan menggunakan peta yang identik dari jaringan. Router Link-State menggunakan informasi tautan-keadaan untuk membuat peta topologi dan untuk memilih jalur terbaik untuk semua jaringan tujuan dalam topologi.
Router RIP-Enabled mengirim pembaruan berkala dari informasi perutean mereka ke tetangga mereka. Protokol routing tautan-state tidak menggunakan pembaruan berkala. Setelah jaringan berkumpul, pembaruan tautan-keadaan hanya dikirim ketika ada perubahan dalam topologi. Misalnya, pada Gambar 3-12, pembaruan tautan-keadaan dikirim saat 172.16.3.0 jaringan turun.
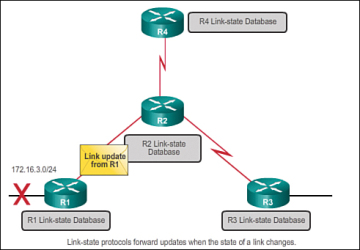
Gambar 3-12 Operasi Protokol Link-State

Video 3.1.4.4: Operasi Protokol Link-State
Pergi ke kursus online dan mainkan animasi untuk melihat bagaimana pembaruan tautan hanya dikirim saat 172.16.3.0 jaringan turun.
Protokol Link-State bekerja paling baik dalam situasi di mana:
- Desain jaringan hierarkis, biasanya terjadi di jaringan besar
- Konvergensi jaringan yang cepat sangat penting
- Administrator memiliki pengetahuan yang baik tentang protokol routing tautan-keadaan yang diimplementasikan
Ada dua IGP IPv4 Link-State:
- Ospf: Protokol perutean berbasis standar populer
- IS-IS: Populer di Jaringan Penyedia
Protokol Routing Kelas (3.1.4.5)
Perbedaan terbesar antara protokol routing kelas dan tanpa kelas adalah bahwa protokol perutean kelas tidak mengirim informasi subnet mask dalam pembaruan perutean mereka. Protokol perutean tanpa kelas mencakup informasi subnet mask dalam pembaruan perutean.
Dua protokol perutean IPv4 asli yang dikembangkan adalah RIPV1 dan IGRP. Mereka dibuat ketika alamat jaringan dialokasikan berdasarkan kelas (i.e., Kelas A, B, atau C). Pada saat itu, protokol perutean tidak perlu memasukkan subnet mask dalam pembaruan perutean, karena topeng jaringan dapat ditentukan berdasarkan oktet pertama dari alamat jaringan.
Hanya RIPV1 dan IGRP yang berkelas. Semua protokol routing IPv4 dan IPv6 lainnya adalah tanpa kelas. Pengalamatan kelas tidak pernah menjadi bagian dari IPv6.
Fakta bahwa RIPV1 dan IGRP tidak termasuk informasi subnet mask dalam pembaruan mereka berarti bahwa mereka tidak dapat memberikan masker subnet panjang variabel (VLSM) dan routing antar-domain tanpa kelas (CIDR).
Protokol routing kelas juga menciptakan masalah dalam jaringan yang tidak terkendali. Jaringan yang tidak patuh adalah ketika subnet dari alamat jaringan utama kelas yang sama dipisahkan oleh alamat jaringan kelas yang berbeda.
Untuk mengilustrasikan kekurangan perutean kelas, lihat topologi pada Gambar 3-13.
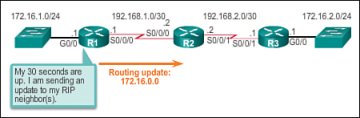
Gambar 3-13 R1 Meneruskan Pembaruan Kelas ke R2
Perhatikan bahwa LAN R1 (172.16.1.0/24) dan R3 (172.16.2.0/24) keduanya adalah subnet dari jaringan Kelas B yang sama (172.16.0.0/16). Mereka dipisahkan oleh alamat jaringan kelas yang berbeda (192.168.1.0/30 dan 192.168.2.0/30).
Ketika R1 meneruskan pembaruan ke R2, RIPV1 tidak termasuk informasi subnet mask dengan pembaruan; itu hanya meneruskan alamat jaringan Kelas B 172.16.0.0.
R2 menerima dan memproses pembaruan. Itu kemudian membuat dan menambahkan entri untuk Kelas B 172.16.0.0/16 Jaringan di tabel routing, seperti yang ditunjukkan pada Gambar 3-14.
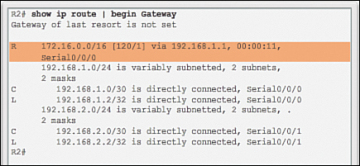
Gambar 3-14 R2 menambahkan entri untuk 172.16.0.0 melalui R1
Ketika R3 meneruskan pembaruan ke R2, itu juga tidak termasuk informasi subnet mask dan karenanya hanya meneruskan alamat jaringan kelas 172.16.0.0.
R2 menerima dan memproses pembaruan dan menambahkan entri lain untuk alamat jaringan kelas 172.16.0.0/16 ke tabel peruteannya, seperti yang ditunjukkan pada Gambar 3-15. Ketika ada dua entri dengan metrik yang identik di tabel perutean, router membagikan beban lalu lintas secara setara di antara dua tautan. Ini dikenal sebagai penyeimbangan beban.
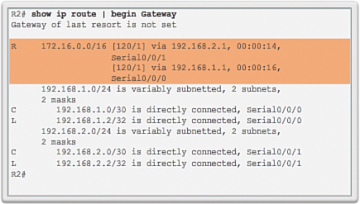
Gambar 3-15 R2 menambahkan entri untuk 172.16.0.0 via R3
Jaringan yang tidak terkendali memiliki dampak negatif pada jaringan. Misalnya, ping ke 172.16.1.1 akan kembali “U.U.U” Karena R2 akan meneruskan ping pertama antarmuka serial 0/0/1 ke R3, dan R3 akan mengembalikan kode kesalahan tujuan yang tidak terjangkau ke R2. Ping kedua akan keluar dari R2’S Serial 0/0/0 antarmuka menuju R1, dan R1 akan mengembalikan kode yang berhasil (.). Pola ini akan berlanjut sampai ping Perintah sudah selesai.
Protokol routing tanpa kelas (3.1.4.6)
Jaringan modern tidak lagi menggunakan pengalamatan IP kelas dan subnet mask tidak dapat ditentukan oleh nilai oktet pertama. Protokol perutean IPv4 tanpa kelas (RIPV2, EIGRP, OSPF, dan IS-IS) semuanya menyertakan informasi subnet mask dengan alamat jaringan dalam pembaruan perutean. Protokol routing tanpa kelas mendukung VLSM dan CIDR.
Protokol routing IPv6 adalah tanpa kelas. Perbedaan apakah protokol perutean adalah kelas atau tanpa kelas biasanya hanya berlaku untuk protokol perutean IPv4. Semua protokol routing IPv6 dianggap tanpa kelas karena mereka menyertakan panjang awalan dengan alamat IPv6.
Gambar 3-16 hingga 3-18 menggambarkan bagaimana routing tanpa kelas memecahkan masalah yang dibuat dengan routing kelas.
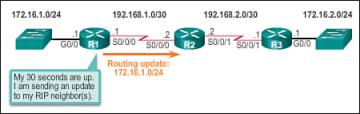
Gambar 3-16 R1 meneruskan pembaruan tanpa kelas ke R2
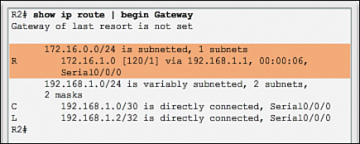
Gambar 3-17 R2 menambahkan entri untuk 172.16.1.0/24 Jaringan via R1
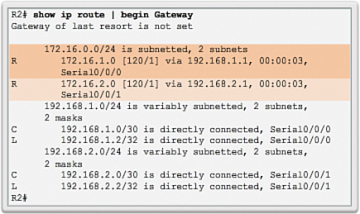
Gambar 3-18 entri untuk 172.16.2.0/24 Jaringan via R3
Dalam Jaringan yang tidak patuh Desain Gambar 3-16, Protokol Tanpa Kelas RIPV2 telah diimplementasikan pada ketiga router. Ketika R1 meneruskan pembaruan ke R2, RIPV2 menyertakan informasi subnet mask dengan pembaruan 172.16.1.0/24.
Pada Gambar 3-17, R2 menerima, memproses, dan menambahkan dua entri di tabel routing. Baris pertama menampilkan alamat jaringan kelas 172.16.0.0 dengan subnet topeng /24 dari pembaruan. Ini dikenal sebagai rute induk. Entri kedua menampilkan alamat jaringan VLSM 172.16.1.0 dengan jalan keluar dan alamat berikutnya. Ini disebut sebagai rute anak. Rute induk tidak pernah termasuk antarmuka keluar atau alamat IP hop berikutnya.
Ketika R3 meneruskan pembaruan ke R2, RIPV2 menyertakan informasi subnet mask dengan pembaruan 172.16.2.0/24.
R2 menerima, memproses, dan menambahkan entri rute anak lainnya 172.16.2.0/24 Di bawah entri rute induk 172.16.0.0, seperti yang ditunjukkan pada Gambar 3-18.
Ping dari R2 hingga 172.16.1.1 sekarang akan berhasil.
Karakteristik protokol routing (3.1.4.7)
Protokol routing dapat dibandingkan berdasarkan karakteristik berikut:
- Kecepatan konvergensi: Kecepatan konvergensi mendefinisikan seberapa cepat router dalam topologi jaringan berbagi informasi perutean dan mencapai keadaan pengetahuan yang konsisten. Semakin cepat konvergensi, semakin disukai protokolnya. Routing loop dapat terjadi ketika tabel perutean yang tidak konsisten tidak diperbarui karena konvergensi yang lambat di jaringan yang berubah.
- Skalabilitas: Skalabilitas mendefinisikan seberapa besar jaringan dapat menjadi, berdasarkan protokol perutean yang digunakan. Semakin besar jaringannya, semakin banyak protokol routing yang perlu diukur.
- Kelas atau Tanpa Kelas (Penggunaan VLSM): Protokol routing kelas tidak termasuk subnet mask dan tidak dapat mendukung Variabel-panjang subnet mask (VLSM). Protokol routing tanpa kelas termasuk subnet mask dalam pembaruan. Protokol routing tanpa kelas mendukung VLSM dan ringkasan rute yang lebih baik.
- Penggunaan sumber daya: Penggunaan sumber daya mencakup persyaratan protokol perutean seperti ruang memori (RAM), pemanfaatan CPU, dan pemanfaatan bandwidth tautan. Persyaratan sumber daya yang lebih tinggi membutuhkan perangkat keras yang lebih kuat untuk mendukung operasi protokol perutean, di samping proses penerusan paket.
- Implementasi dan Pemeliharaan: Implementasi dan pemeliharaan menjelaskan tingkat pengetahuan yang diperlukan bagi administrator jaringan untuk mengimplementasikan dan memelihara jaringan berdasarkan protokol perutean yang digunakan.
Tabel 3-4 merangkum karakteristik setiap protokol routing.
Tabel 3-4 Membandingkan Protokol Routing
Jarak vektor
Tautan-keadaan
Ripv1
Ripv2
IGRP
Eigrp
Ospf
IS-IS
Kecepatan konvergensi
Skalabilitas – ukuran jaringan
Penggunaan VLSM
Penggunaan sumber daya
Implementasi dan Pemeliharaan
Metrik Protokol Routing (3.1.4.8)
Ada kasus ketika protokol perutean mempelajari lebih dari satu rute ke tujuan yang sama. Untuk memilih jalur terbaik, protokol perutean harus dapat mengevaluasi dan membedakan antara jalur yang tersedia. Ini dicapai melalui penggunaan perutean metrik.
Metrik adalah nilai terukur yang ditetapkan oleh protokol perutean ke berbagai rute berdasarkan kegunaan rute itu. Dalam situasi di mana ada beberapa jalur ke jaringan jarak jauh yang sama, metrik perutean digunakan untuk menentukan keseluruhan “biaya” jalur dari sumber ke tujuan. Protokol perutean menentukan jalur terbaik berdasarkan rute dengan biaya terendah.
Protokol perutean yang berbeda menggunakan metrik yang berbeda. Metrik yang digunakan oleh satu protokol perutean tidak sebanding dengan metrik yang digunakan oleh protokol routing lain. Dua protokol perutean yang berbeda mungkin memilih jalur yang berbeda ke tujuan yang sama.
Misalnya, asumsikan bahwa PC1 ingin mengirim paket ke PC2. Pada Gambar 3-19, protokol routing rip telah diaktifkan pada semua router dan jaringan telah konvergen. RIP membuat keputusan protokol routing berdasarkan jumlah hop paling sedikit. Oleh karena itu, ketika paket tiba di R1, rute terbaik untuk mencapai jaringan PC2 adalah mengirimkannya langsung ke R2 meskipun tautannya jauh lebih lambat bahwa semua tautan lainnya.
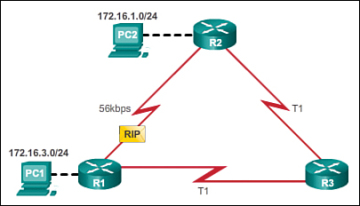
Gambar 3-19 RIP menggunakan jalur jumlah hop terpendek
Pada Gambar 3-20, protokol routing OSPF telah diaktifkan pada semua router dan jaringan telah konvergen. OSPF membuat keputusan protokol routing berdasarkan bandwidth terbaik. Oleh karena itu, ketika paket tiba di R1, rute terbaik untuk mencapai jaringan PC2 adalah mengirimkannya ke R3, yang kemudian akan meneruskannya ke R2.
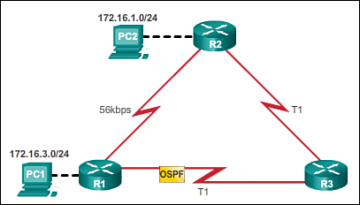
Gambar 3-20 OSPF menggunakan tautan yang lebih cepat
Video 3.1.4.8: Protokol perutean dan metriknya
Pergi ke kursus online dan mainkan animasi yang menunjukkan bahwa RIP akan memilih jalan dengan jumlah hop paling sedikit, sedangkan OSPF akan memilih jalan dengan bandwidth tertinggi.

Kegiatan 3.1.4.9: Klasifikasi protokol routing dinamis
Pergi ke kursus online untuk melakukan aktivitas latihan ini.
Kegiatan 3.1.4.10: Bandingkan protokol routing
Pergi ke kursus online untuk melakukan aktivitas latihan ini.
Kegiatan 3.1.4.11: Cocokkan metrik dengan protokol
Pergi ke kursus online untuk melakukan aktivitas latihan ini.
Manakah dari berikut ini yang benar tentang protokol perutean gateway interior – Routing Information Protocol (RIP) dan Open Sendok Terbuka terlebih dahulu (OSPF)
UGC Net Juni 2023 Pemberitahuan telah dirilis. Ujian UGC-NET Juni 2023 akan berlangsung dalam mode CBT untuk lebih dari 80 subjek, dengan tujuan menentukan kelayakan untuk ‘Junior Research Fellowship’ Dan ‘Asisten profesor’. Aplikasi dapat dikirimkan secara online dari 10 Mei hingga 31 Mei 2023 (hingga 05:00 p.M), dan ujian akan diadakan dari 13 Juni hingga 22 Juni 2023. Pola Ujian CBT NET UGC terdiri dari dua makalah – Paper I dan Paper II. Kertas Saya terdiri dari 50 pertanyaan dan kertas II terdiri dari 100 pertanyaan. Para kandidat yang sedang mempersiapkan ujian dapat memeriksa UGC Net Papers tahun sebelumnya yang membantu Anda memeriksa tingkat kesulitan ujian. Pelamar juga dapat mencoba seri uji Net UGC yang membantu Anda menemukan kekuatan dan kelemahan Anda.
Tautan keadaan versus protokol routing vektor jarak jauh
Bagian ini menjelaskan dua protokol perutean yang paling umum dan relevan yang telah digunakan TCP/IP untuk digunakan, yaitu RIP dan OSPF. Kontroversi mengelilingi perdebatan tentang algoritma routing vektor tautan versus jarak tentang mana yang lebih baik.
Catatan Tautan-state dan protokol routing vektor jarak juga dikenal sebagai protokol gateway interior (IGP); Konsep ini dibahas nanti dalam diskusi interoperabilitas OSPF dan Border Gateway Protocol (BGP). Bab 7, “Ringkasan,” membahas interoperabilitas OSPF/ BGP secara lebih rinci.
IGP adalah klasifikasi yang menjelaskan penggunaan protokol routing dinamis untuk bertukar informasi perutean dalam sistem otonom (AS). Contoh IGP umum termasuk IGRP, OSPF, sistem sistem-ke-menengah (IS-IS), dan RIP. Anda dapat membandingkan IGP dengan protokol gateway eksterior (EGP) seperti BGP.

52 Bab 2: Pengantar OSPF
Protokol Routing Link-State
Algoritma Link-State (juga dikenal sebagai Path Terpendek. Selama pembaruan tambahan ini, setiap router hanya mengirimkan bagian dari tabel perutean yang menjelaskan keadaan tautannya sendiri, sebagai lawan dari seluruh tabel routingnya.
Protokol routing tautan-state membutuhkan router untuk secara berkala mengirim pembaruan perutean ke router tetangga mereka di internetwork. Selain itu, protokol routing tautan-keadaan cepat untuk menyatukan pembaruan perutean mereka di seluruh jaringan dibandingkan dengan protokol vektor jarak.
Kecepatan di mana mereka berkumpul membuat protokol link-state kurang rentan terhadap loop perutean daripada protokol vektor jarak. Namun, protokol link-state juga membutuhkan lebih banyak daya CPU dan memori sistem. Salah satu alasan utama bahwa daya dan memori CPU tambahan diperlukan adalah bahwa protokol tautan-keadaan didasarkan pada konsep peta yang didistribusikan, yang berarti bahwa setiap router memiliki salinan peta jaringan yang secara teratur diperbarui. Selain ukuran tabel routing, jumlah router di suatu daerah dan jumlah kedekatan di antara router juga memiliki pengaruh pada memori router dan penggunaan CPU dalam protokol LinkState. Faktor -faktor ini jelas dalam jaringan mode transfer asinkron (ATM) yang sudah bertatahkan penuh, di mana beberapa router memiliki 50 atau lebih rekan yang berdekatan dan berkinerja buruk dan berkinerja buruk.
Protokol Link-State didasarkan pada algoritma tautan-keadaan, yang juga disebut algoritma terpendek pertama (SPF) atau algoritma Dijkstra. “SPF yang beroperasi,” kemudian dalam bab ini, mencakup algoritma SPF secara lebih rinci.
Cara sederhana untuk memahami bagaimana teknologi tautan-keadaan beroperasi untuk membayangkan jaringan sebagai teka-teki jigsaw besar; Jumlah bagian dalam teka -teki Anda tergantung pada ukuran jaringan Anda. Setiap bagian dari teka -teki hanya memiliki satu router atau satu lan. Setiap router “menggambar” dirinya pada bagian jigsaw itu, termasuk panah ke router dan lans lain. Potongan-potongan itu kemudian direplikasi dan dikirim ke seluruh jaringan dari router ke router (melalui iklan link-state [LSA]), sampai setiap router memiliki salinan yang lengkap dan akurat dari setiap bagian dari teka-teki. Setiap router kemudian merakit potongan -potongan ini dengan menggunakan algoritma SPF.
Perhatikan prinsip routing keadaan tautan adalah bahwa semua router dalam suatu area mempertahankan salinan yang identik dari topologi jaringan. Dari peta ini, setiap router melakukan serangkaian perhitungan yang menentukan rute terbaik. Topologi jaringan ini terkandung dalam database tautan-keadaan, di mana setiap catatan mewakili tautan ke node tertentu dalam jaringan.
Setiap catatan berisi informasi berikut:
• Informasi metrik mengenai keadaan tautan
Berbekal informasi itu, setiap router dapat dengan cepat menghitung jalur terpendek dari dirinya sendiri ke semua router lainnya.
Algoritma SPF menentukan bagaimana berbagai potongan teka -teki itu cocok bersama. Gambar 2-3 menggambarkan semua bagian ini disatukan dalam operasi.
Gambar 2-3 Operasi Link-State
LSA adalah dasar dari database tautan-keadaan.
Gambar 2-3 Operasi Link-State
LSA adalah dasar dari database tautan-keadaan.

Link-State Database (LSDB)

Jalur terpendek pertama pohon setiap router membangun satu dengan dirinya sendiri sebagai akar.
Protokol Link-State seperti OSPF Flood Semua informasi perutean saat pertama kali menjadi aktif dalam paket tautan-keadaan. Setelah jaringan menyatu, mereka hanya mengirim pembaruan kecil melalui paket tautan-negara.
Karakteristik OSPF
OSPF adalah protokol tautan-keadaan di mana semua router dalam informasi pertukaran domain perutean dan dengan demikian tahu tentang topologi lengkap jaringan. Karena setiap router mengetahui topologi lengkap jaringan, penggunaan algoritma SPF menciptakan konvergensi yang sangat cepat. Karakteristik kunci OSPF lainnya adalah sebagai berikut:
• Memberikan informasi perutean ke bagian IP rangkaian protokol TCP/IP, alternatif yang paling umum digunakan untuk merobek.
• Mengirim pembaruan ke tabel saja, bukan seluruh tabel, ke router.
• adalah protokol perutean yang lebih ekonomis daripada rip dari waktu ke waktu karena melibatkan lebih sedikit lalu lintas jaringan.
• adalah protokol perutean yang lebih ekonomis daripada rip dari waktu ke waktu karena melibatkan lebih sedikit lalu lintas jaringan.

54 Bab 2: Pengantar OSPF
“Itu tergantung aturan”
Saya sesekali memohon aturan yang saya temukan bahwa saya menyebutnya “itu tergantung aturan,” dan saya memunculkannya sekarang! OSPF biasanya lebih efisien daripada RIP dalam pertukaran informasi perutean ketika jaringan stabil; Namun, agar aturan ini benar, itu tergantung pada acara jaringan. Misalnya, selama acara konvergensi eksternal, OSPF dapat membanjiri lebih banyak lalu lintas daripada RIP. Pertimbangkan bahwa RIP membawa 25 rute per pembaruan; Di sisi lain, OSPF membanjiri LSA tunggal per rute eksternal yang dipengaruhi oleh peristiwa konvergensi. Jadi, asalkan Anda memiliki lingkungan (yang relatif) yang stabil, OSPF melibatkan lebih sedikit lalu lintas, dan seiring waktu, secara statistik lebih ekonomis daripada RIP. Menggunakan LSA tunggal per rute eksternal tidak efisien, tetapi OSPF tidak pernah dirancang untuk menjadi EGP. Oleh karena itu, saya merekomendasikan penyebaran OSPF/BGP ketika sejumlah besar router eksternal hadir.
Jenis populer lain dari protokol routing dinamis yang didasarkan pada algoritma Dijkstra SPF adalah IS-IS. Penggunaan IS-IS versus OSPF telah diperdebatkan dengan panas.
Sistem sistem perantara terintegrasi
IS-IS adalah protokol routing hierarki-link-state OSI yang didasarkan pada pekerjaan yang awalnya dilakukan di Digital Equipment Corporation untuk Decnet/OSI (Decnet Fase V). Protokol ini membanjiri jaringan dengan informasi negara tautan untuk membangun gambaran topologi jaringan yang lengkap dan konsisten.
Organisasi Internasional untuk Standardisasi (ISO) telah mengembangkan protokol perutean berikut untuk digunakan dalam suite protokol Interconnection (OSI) Open System:
• Protokol sistem sistem-ke-menengah (IS-IS)
• Protokol sistem-ke-antar sistem (ES-IS) akhir
• Interdomain Routing Protocol (IDRP)
Untuk informasi lebih lanjut tentang IDRP atau ES-IS, mulailah dengan RFCS, yang dapat ditemukan di www.IETF.org.
American National Standards Institute (ANSI) X3S3.Komite 3 (Lapisan Jaringan dan Transportasi) adalah kekuatan memotivasi di balik standardisasi ISO IS-IS, yang pada awalnya dikembangkan untuk merutekan dalam jaringan ISO Connectionless Network Protocol (CLNP) Networks ISO. Versi telah dibuat yang mendukung CLNP dan IP Networks. Biasanya disebut sebagai IS-IS yang terintegrasi; Ini adalah versi yang dibahas di sini.
Protokol routing OSI dirangkum dalam beberapa dokumen ISO; Mereka yang berurusan dengan IS-adalah sebagai berikut:
• ISO 10589: Definisi Standar untuk IS-IS
• RFC 1195: IS-IS Intermediate

Protokol routing vektor jarak
Vektor jarak berarti bahwa informasi yang dikirim dari router ke router didasarkan pada entri dalam tabel perutean yang terdiri dari jarak dan vektor ke tujuan – ketahanan menjadi “biaya” untuk sampai ke sana dan vektor menjadi “arah” untuk mencapai tujuan tersebut.
Protokol vektor jarak sering disebut sebagai protokol Bellman-Ford karena didasarkan pada algoritma perhitungan yang dijelaskan oleh R. E. Pelayan; Deskripsi pertama dari algoritma terdistribusi dikaitkan dengan Ford dan Fulkerson. Algoritma vektor jarak (juga dikenal sebagai algoritma Bellman-Ford) panggilan untuk setiap router untuk mengirim seluruh tabel peruteannya, tetapi hanya untuk tetangganya. Tetangga kemudian meneruskan seluruh meja peruteannya ke tetangganya, dan seterusnya. Gambar 2-4 menggambarkan proses penerusan tabel perutean ini.
Gambar 2-4 Operasi Vektor Jarak
Gambar 2-4 Operasi Vektor Jarak

Setiap router harus diceritakan tentang perubahan saat jaringan turun.
Setiap router harus diceritakan tentang perubahan saat jaringan turun.
Seperti yang diilustrasikan oleh Gambar 2-4, setiap kali perubahan pada jaringan terjadi, ini menyebabkan seluruh tabel routing dikirim dari tetangga ke tetangga agar jaringan dapat diulang dalam menanggapi acara jaringan (jaringan turun). Yang tidak ditampilkan adalah pengiriman berkala dari tabel perutean antara tetangga-mekanisme yang diperiksa ulang bahwa informasi perutean yang dimiliki setiap router adalah valid.

56 Bab 2: Pengantar OSPF
Karakteristik Protokol Informasi Routing
RIP V1 adalah protokol vektor jarak yang dirancang di Berkeley pada akhir 1960 -an yang masih banyak digunakan hari ini. Dalam protokol ini, router hanya bertukar informasi perutean dari tetangga yang terhubung. Karakteristik utama RIP adalah sebagai berikut:
• RIP siaran setiap 30 detik untuk mempertahankan integritas jaringan.
• RIP mempertahankan tabel perutean, menunjukkan jumlah hop antar router, dan terbatas pada jumlah 15-hop.
• Router menggunakan RIP melewati seluruh tabel routing ke masing -masing router tetangga yang dihubungkan langsung yang diketahui.
Diskusi terperinci tentang RIP tidak terlalu relevan dalam buku yang didedikasikan untuk OSPF, tetapi jika Anda ingin mempelajari lebih lanjut tentang RIP V1 dan V2, pertimbangkan sumber daya berikut:
• Routing TCP/IP, Volume I, oleh Jeff Doyle. Bab 5 didedikasikan untuk RIP.
• Routing Information Protocol (RIP) di Cisco.com:
• RFC 2453 RIP Versi 2, diterbitkan pada tahun 1998
Kesimpulan
Algoritma tautan-state mengirim pembaruan kecil ke mana-mana; Algoritma vektor jarak jauh mengirim pembaruan besar hanya ke router tetangga. Karena mereka menciptakan tampilan internetwork yang konsisten, algoritma tautan-keadaan agak kurang rentan terhadap loop perutean daripada algoritma vektor jarak. Saat jaringan dalam kondisi stabil atau mapan, protokol link-state memungkinkan untuk perutean yang halus.
Pada sisi negatifnya, algoritma link-state dapat menyebabkan lalu lintas kontrol yang signifikan dan luas, misalnya, ketika peristiwa jaringan terjadi dan peristiwa tersebut harus dibanjiri di seluruh jaringan. Perhatian utama dalam jaringan saat ini adalah jumlah banjir yang dapat terjadi saat jaringan tumbuh semakin besar.
Algoritma Link-State juga sulit secara komputasi dibandingkan dengan algoritma vektor jarak, yang membutuhkan lebih banyak daya dan memori CPU daripada algoritma vektor jarak. Namun, ini menjadi kurang menjadi masalah karena kemampuan pemrosesan router telah meningkat.
Algoritma tautan-keadaan karena itu bisa lebih mahal untuk diimplementasikan dan didukung. Terlepas dari perbedaan mereka, kedua jenis algoritma berkinerja baik dalam keadaan dan jaringan yang sesuai dengan kekuatan mereka dan mengenali keterbatasan mereka.

Lanjutkan Membaca Di Sini: SPF Dalam Operasi
Apakah artikel ini berguna?
Buku yang direkomendasikan
- TCP/IP diilustrasikan
- Jaringan Komputer: Pendekatan top-down
- Jaringan Komputer: Pendekatan Sistem
- Komunikasi dan Jaringan Data
- Jaringan Komputer: Prinsip, Protokol, dan Praktek
- Jaringan Komputer: Protokol Internet Beraksi
Perbedaan antara RIP dan OSPF
Protokol perutean menggambarkan aturan yang harus diikuti oleh router saat berinteraksi dengan router tetangga untuk mempelajari jalur dan untuk mempertahankan jaringan di tabel perutean. RIP dan OSPF adalah protokol perutean gerbang interior yang berbeda dalam banyak hal.
Perbedaan utama adalah bahwa RIP termasuk dalam kategori protokol routing vektor jarak sedangkan OSPF adalah contoh dari routing keadaan tautan. Perbedaan lain adalah bahwa RIP menggunakan algoritma Bellman Ford sementara OSPF menggunakan algoritma Dijkstra.
Ada dua varietas protokol perutean untuk internetworks yaitu IGP dan EGP. IGP (Protokol Routing Gateway Interior) terbatas pada sistem otonom, yang berarti semua router beroperasi di dalam sistem otonom.
Di samping itu, EGP (Exterior Gateway Routing Protocol) Bekerja untuk dua berarti sistem otonom dari satu sistem otonom ke yang lain dan sebaliknya. Sebuah Sistem otonom adalah batas logis yang mewakili jaringan yang berfungsi di bawah administrasi umum tunggal.
Tiga kelas protokol routing
- Jarak vektor: Protokol Routing Vektor Jarak Menemukan Jalur Terbaik ke Jaringan Jarak Jauh Dengan Menggunakan Jarak Relatif. Setiap kali ketika sebuah paket melewati router disebut sebagai hop. Rute terbaik adalah rute yang memiliki jumlah hop terendah ke jaringan. RIP dan EIGRP adalah contoh protokol routing vektor jarak.
- Status tautan: Ini juga dikenal sebagai jalur terpendek terlebih dahulu, di mana masing -masing router membuat tiga tabel terpisah. Setiap tabel melakukan fungsinya yang berbeda seperti satu melacak tetangga yang terpasang langsung, yang kedua menentukan topologi seluruh internetwork, dan yang ketiga digunakan untuk tabel perutean. OSPF adalah contoh protokol routing status tautan.
- Hibrida: Menggunakan karakteristik vektor jarak dan keadaan tautan seperti EIGRP.
Konten: RIP vs OSPF
- Grafik perbandingan
- Definisi
- Perbedaan utama
- Kesimpulan
Grafik perbandingan
| Dasar untuk perbandingan | MENINGGAL DUNIA | Ospf |
|---|---|---|
| Berdiri untuk | Protokol Informasi Routing. | Buka jalur terpendek terlebih dahulu |
| Kelas | Protokol Routing Vektor Jarak | Protokol Routing State Link |
| Metrik default | Hop Count | Bandwidth (Biaya) |
| Jarak administratif | 120 | 110 |
| Konvergensi | Lambat | Cepat |
| Peringkasan | Mobil | Manual |
| Perbarui timer | 30 detik | Hanya saat perubahan terjadi |
| Batas Hop Hop | 15 | Tidak ada |
| Alamat multicast digunakan | 224.0.0.9 | 224.0.0.5 dan 224.0.0.6 |
| Protokol dan port digunakan | UDP dan Port 20 | IP dan Port 89 |
| Algoritma digunakan | Bellman-Ford | Dijkstra |
Definisi RIP
Protokol Informasi Routing adalah implementasi lurus dari routing vektor jarak untuk jaringan lokal. Dalam setiap 30 detik, ini memberikan seluruh tabel perutean ke semua antarmuka aktif. Hop Count adalah satu -satunya metrik untuk menggambarkan jalur terbaik ke jaringan jarak jauh, tetapi bisa 15 di maks. Itu mencegah loop routing, dengan membatasi jumlah jumlah hop yang diizinkan di jalur.
Ada dua versi RIP, RIP Versi 1 dan RIP Versi 2 Perbedaan antara kedua versi diuraikan dalam bagan berikut.
| Fitur | Ripv1 | Ripv2 |
|---|---|---|
| Dukungan kelas | Kelas | Tanpa kelas |
| Mendukung subnet mask panjang variabel (VLSM) | TIDAK | Ya |
| Mengirimkan topeng subnet bersama dengan pembaruan perutean | TIDAK | Ya |
| Berkomunikasi dengan router rip lainnya melalui jenis alamat berikut | Siaran | Multicast |
| Definisi RFC | RFC 1058 | RFCS 1721, 1722, dan 2453 |
| Mendukung otentikasi | TIDAK | Ya |
Konvergensi adalah proses mengumpulkan informasi topologi atau memperbarui informasi untuk router lain melalui protokol perutean yang diimplementasikan. Konvergensi terjadi ketika router dialihkan dari baik ke negara penerusan atau pemblokiran, dan mencegah penerusan data pada saat itu.
Masalah utama dengan konvergensi adalah waktu yang diperlukan untuk memperbarui informasi di perangkat. Konvergensi yang lambat dapat menghasilkan tabel perutean yang tidak konsisten dan loop routing. Routing Loop Formulir Saat Informasi Perutean Tidak Diperbarui atau Saat Informasi Diperbanyakan Di Seluruh Jaringan Salah.
Cakrawala terpisah Dan Keracunan rute adalah solusi untuk masalah loop perutean. Split horizon menegakkan aturan yang mencegah formulir informasi yang mengirim kembali ke sumber dari mana itu diterima. Dalam keracunan rute, ketika jaringan apa pun turun routernya mensimulasikan jaringan sebagai 16 dalam entri tabel (yang tidak terjangkau atau tak terbatas karena hanya 15 hop yang diizinkan). Pada akhirnya ini menghasilkan menyebarkan informasi rute beracun ke semua rute di segmen.
RIP Kerugiannya adalah tidak efisien pada jaringan besar atau di jaringan di mana sejumlah besar router diinstasi.
RIP timer
- Perbarui timer mendefinisikan seberapa sering router akan mengirimkan pembaruan tabel perutean, dan nilai defaultnya adalah 30 detik.
- Timer tidak valid Menentukan durasi untuk rute sampai dapat tetap di tabel perutean sebelum dianggap tidak valid jika tidak ada pembaruan baru yang mengetahui rute ini. Rute yang tidak valid tidak dihapus dari tabel perutean melainkan ditandai sebagai metrik 16, dan ditempatkan dalam keadaan penahan. Nilai default timer yang tidak valid adalah 180 detik.
- Pengatur waktu penahan menunjukkan durasi sampai rute dilarang menerima pembaruan. RIP tidak akan menerima pembaruan baru untuk rute saat berada dalam keadaan penahan; Nilai defaultnya adalah 180 detik.
- Pengatur waktu flush Menentukan berapa lama rute dapat dipertahankan di tabel perutean sebelum dibuang ketika tidak ada pembaruan baru yang diterima. Nilai defaultnya adalah 240 detik.
Definisi OSPF
Buka jalur terpendek terlebih dahulu adalah status tautan dan algoritma routing IGP hierarkis. Ini adalah versi RIP yang disempurnakan, yang terdiri dari fitur -fitur seperti perutean multipath, routing biaya paling rendah, dan penyeimbangan beban. Metrik utamanya adalah biaya untuk menentukan jalur terbaik.
OSPF melibatkan jenis layanan Routing yang berarti beberapa rute dapat diinstal sesuai dengan prioritas atau jenis layanan. Penawaran OSPF penyeimbang beban di mana ia mendistribusikan rute lalu lintas secara keseluruhan. Ini juga memungkinkan jaringan dan router dipartisi ke dalam himpunan bagian dan area yang meningkatkan pertumbuhan dan kemudahan manajemen.
OSPF Mengaktifkan (Tipe 0) autentikasi Di semua pertukaran antar router yang berarti secara default pertukaran ini atas jaringan tidak diautentikasi. Ini menawarkan dua metode otentikasi lainnya, kata sandi sederhana otentikasi dan Otentikasi MD5. Ini mendukung rute spesifik subnet, spesifik host, dan tanpa kelas, juga, rute spesifik jaringan kelas.
Di OSPF routing dilakukan dengan mempertahankan database dengan informasi status tautan di router dan bobot rute yang dihitung menggunakan status tautan, alamat IP dll. Status tautan ditransmisikan semua melalui sistem otonom ke router untuk memperbarui database. Setelah itu, setiap router membangun pohon jalur terpendek sebagai simpul root, berdasarkan bobot yang disimpan dalam database.
Perbedaan utama antara RIP dan OSPF
- RIP tergantung pada jumlah hop untuk menentukan jalur terbaik sementara OSPF tergantung pada biaya (bandwidth) yang membantu dalam menentukan jalur terbaik.
- Jarak Administratif (AD) mengukur kejujuran informasi perutean yang diterima pada router dari router tetangga. Jarak administratif dapat bervariasi dari bilangan bulat 0 hingga 255, di mana 0 menentukan bilangan bulat yang paling tepercaya, dan 255 menandakan bahwa tidak ada lalu lintas yang diizinkan untuk melewati rute ini. Nilai iklan RIP adalah 120 sedangkan itu adalah 110 untuk OSPF.
- Konvergensi di RIP lambat kontrasnya di OSPF cepat.
- Peringkasan memungkinkan entri tabel perutean tunggal untuk menggambarkan kumpulan nomor jaringan IP. RIP Mendukung Ringkasan Otomatis, Seperti halnya OSPF mendukung ringkasan manual.
- Tidak ada batasan hitungan di OSPF. Sebaliknya, RIP dibatasi hingga 15 hitungan hop.
Kesimpulan
RIP paling umum digunakan protokol dan menghasilkan overhead terendah, tetapi tidak dapat digunakan dalam jaringan yang lebih besar. Di sisi lain, OSPF berkinerja lebih baik daripada RIP dalam hal biaya transmisi dan cocok untuk jaringan yang lebih besar. OSPF juga memberikan throughput maksimum dan penundaan antrian terendah.
Perbedaan terkait:
- Perbedaan antara OSPF dan BGP
- Perbedaan antara EIGRP dan OSPF
- Perbedaan antara routing vektor jarak dan routing keadaan tautan
- Perbedaan antara routing statis dan dinamis
- Perbedaan antara tabel fakta dan tabel dimensi
Komentar
- Abhijeet Waghmare mengatakan 10 September 2018 jam 10:07 pagi