


Apakah Samsung memata -matai penggunanya
Peretas dapat mengeksploitasi bug di aplikasi pra-instalan Samsung untuk memata-matai pengguna
Ringkasan:
Sejak awal tahun 2021, lebih dari dua belas kerentanan telah ditemukan di aplikasi Samsung yang sudah diinstal sebelumnya oleh Sergey Toshin, pendiri Perusahaan Outsecured. Peretas dapat mengeksploitasi bug ini untuk memata -matai pengguna Samsung, mendapatkan kendali atas perangkat mereka.
Poin -Poin Kunci:
- Peretas telah menemukan cara untuk memata-matai pengguna Samsung dengan merusak aplikasi yang sudah diinstal sebelumnya.
- Bug milik serangkaian kerentanan yang lebih besar yang mempengaruhi semua perangkat Samsung.
- Hanya tiga masalah yang telah diangkat terhadap kerentanan ini.
- Salah satu risiko yang disajikan oleh bug adalah kemampuan mencuri pesan pengguna.
- Mengeksploitasi bug dapat memungkinkan peretas untuk membaca dan menulis file sewenang -wenang dan mendapatkan akses ke perangkat.
- Samsung sedang berupaya memperbaiki kerentanan, tetapi mungkin memakan waktu hingga dua bulan.
- Sergey Toshin melaporkan ancaman keamanan dan sedang menunggu hadiah.
- Seorang peretas menerima hampir $ 30.000 pada awal tahun 2021 untuk mengungkapkan 14 masalah di dalam perangkat Samsung.
- Bug ditemukan menggunakan pemindai yang terlalu berlebihan.
- Hacker memberi tahu Samsung tentang kekurangan dan video diposting yang menunjukkan hak admin untuk perangkat Samsung apa pun.
- Beberapa bug telah ditambal, tetapi perbaikan untuk orang lain masih tertunda.
- Peretas menerima hadiah untuk melaporkan bug.
Pertanyaan:
- Bagaimana peretas memata -matai pengguna Samsung?
- Berapa tingkat keparahan bug?
- Apakah Samsung sadar akan kerentanan?
- Berapa lama waktu yang dibutuhkan untuk perbaiki bug?
- Yang menemukan kerentanan?
- Berapa banyak uang yang diterima peretas untuk mengungkapkan bug?
- Apa tujuan pemindai yang berlebihan?
- Bagaimana bug diungkapkan kepada Samsung?
- Memiliki semua bug telah ditambal?
- Apakah peretas menerima hadiah apa pun untuk melaporkan bug?
- Apakah ada risiko bagi pengguna Samsung?
- Apakah ada informasi spesifik tentang kerentanan?
Peretas dapat mengeksploitasi bug di aplikasi Samsung yang sudah dipasang sebelumnya untuk mendapatkan kontrol atas perangkat pengguna dan memata-matai mereka.
Bug itu menimbulkan risiko keamanan yang serius. Satu bug memungkinkan penyerang mencuri pesan pengguna, sementara yang lain memungkinkan mereka membaca dan menulis file sewenang -wenang.
Ya, Samsung menyadari kerentanan dan sedang berupaya memperbaikinya.
Mungkin butuh waktu hingga dua bulan bagi Samsung untuk memperbaiki bug.
Kerentanan ditemukan oleh Sergey Toshin, pendiri Perusahaan Outsecured.
Peretas menerima hampir $ 30.000 untuk mengungkapkan 14 bug di perangkat Samsung.
Pemindai oversecured digunakan untuk mengidentifikasi bug di aplikasi yang sudah dipasang sebelumnya di perangkat Samsung.
Hacker memberi tahu Samsung tentang bug, dan video yang menunjukkan hak admin atas perangkat Samsung yang diposting.
Beberapa bug telah ditambal, tetapi perbaikan untuk orang lain masih tertunda.
Ya, peretas menerima hadiah untuk melaporkan bug.
Ya, bug tersebut menimbulkan risiko keamanan bagi pengguna Samsung karena peretas dapat memperoleh kendali atas perangkat mereka.
Hanya tiga dari kerentanan yang telah diungkapkan secara publik karena risiko yang mereka ajukan kepada pengguna.
Jawaban:
- Bagaimana peretas memata -matai pengguna Samsung?
- Berapa tingkat keparahan bug?
- Apakah Samsung sadar akan kerentanan?
- Berapa lama waktu yang dibutuhkan untuk perbaiki bug?
- Yang menemukan kerentanan?
- Berapa banyak uang yang diterima peretas untuk mengungkapkan bug?
- Apa tujuan pemindai yang berlebihan?
- Bagaimana bug diungkapkan kepada Samsung?
- Memiliki semua bug telah ditambal?
- Apakah peretas menerima hadiah apa pun untuk melaporkan bug?
- Apakah ada risiko bagi pengguna Samsung?
- Apakah ada informasi spesifik tentang kerentanan?
Peretas dapat memata-matai pengguna Samsung dengan mengeksploitasi kerentanan di aplikasi yang sudah diinstal pada perangkat mereka. Kerentanan ini memungkinkan peretas untuk mendapatkan kendali atas perangkat dan mengakses informasi sensitif.
Bug memiliki tingkat keparahan yang bervariasi. Satu bug memungkinkan peretas untuk mencuri pesan pengguna, mengkompromikan privasi mereka. Bug lain memungkinkan peretas untuk membaca dan menulis file sewenang -wenang, berpotensi mendapatkan akses ke data pribadi dan informasi sensitif.
Ya, Samsung sadar akan kerentanan. Perusahaan telah diberitahu tentang bug melalui program Bug Bounty -nya dan secara aktif berupaya memperbaikinya untuk memastikan keamanan penggunanya.
Proses memperbaiki bug dan menerapkan tambalan biasanya memakan waktu sekitar dua bulan. Samsung perlu melakukan pengujian ekstensif untuk memastikan bahwa perbaikan tidak menyebabkan masalah atau kerentanan lebih lanjut.
Kerentanan ditemukan oleh Sergey Toshin, pendiri Perusahaan Outsecured. Toshin mengidentifikasi lebih dari dua belas kerentanan yang mempengaruhi aplikasi Samsung yang sudah dipasang sebelumnya dan secara bertanggung jawab melaporkannya ke raksasa teknologi.
Seorang peretas menerima hampir $ 30.000 untuk mengungkapkan total 14 masalah di dalam perangkat Samsung. Imbalan karunia bug diberikan kepada individu yang secara bertanggung jawab mengungkapkan kerentanan kepada perusahaan.
Pemindai Outsecured adalah alat yang dikembangkan oleh peretas untuk mengidentifikasi bug dan kerentanan dalam aplikasi yang sudah dipasang sebelumnya di Samsung Smartphone. Ini membantu dalam proses mengidentifikasi dan melaporkan masalah keamanan ke Samsung.
Peretas yang bertanggung jawab untuk menemukan bug yang memberi tahu Samsung tentang kekurangannya. Selain itu, mereka memposting video yang menunjukkan bagaimana aplikasi pihak ketiga dapat memberi mereka hak admin untuk perangkat Samsung apa pun. Bukti ini membantu meningkatkan kesadaran tentang kerentanan dan tindakan cepat dari Samsung.
Beberapa bug telah ditambal, tetapi perbaikan untuk orang lain masih tertunda. Samsung secara aktif berupaya mengatasi kerentanan untuk memastikan keamanan penggunanya. Perusahaan mengikuti proses penambalan menyeluruh untuk memastikan efektivitas perbaikan.
Ya, peretas menerima hadiah untuk secara bertanggung jawab melaporkan bug ke Samsung. Hadiah bug ini adalah hadiah yang diberikan oleh perusahaan kepada individu yang menemukan dan mengungkapkan kerentanan dalam perangkat lunak atau sistem mereka.
Ya, ada risiko keamanan untuk pengguna Samsung karena kerentanan yang ditemukan. Peretas dapat mengeksploitasi kerentanan ini untuk mendapatkan kendali atas perangkat pengguna dan berpotensi mengakses data pribadi mereka, mengkompromikan privasi dan keamanan mereka.
Hanya tiga dari kerentanan yang telah diungkapkan secara publik, karena mereka menimbulkan risiko yang signifikan bagi pengguna. Informasi yang lebih rinci tentang kerentanan dapat dibagikan oleh Samsung setelah perbaikan ada untuk memastikan bahwa pengguna sepenuhnya menyadari risiko potensial.
Artikel ini dimiliki oleh Times Tech
Ditulis oleh Fran Sanders
Peretas dapat mengeksploitasi bug di aplikasi pra-instalan Samsung untuk memata-matai pengguna
Komputer bleeping baru -baru ini melaporkan bahwa sejak awal tahun 2021, pendiri perusahaan yang terlalu berlebihan, Sergey Toshin, menemukan lebih dari dua belas kerentanan yang saat ini mempengaruhi semua perangkat Samsung.
Peretas menemukan cara untuk memata-matai pengguna Samsung dengan merusak aplikasi yang sudah diinstal sebelumnya
Peretas berada ke target mereka berikutnya: Samsung. Dengan merusak aplikasi Samsung yang sudah dipasang sebelumnya, peretas sekarang dapat memata-matai pengguna.
Peretas dapat menonton pengguna, dan bahkan mengambil kendali penuh atas seluruh sistem. Yang lebih mengkhawatirkan adalah bahwa bug tampaknya termasuk set yang jauh lebih luas dari yang dieksploitasi. Salah satu peneliti keamanan Samsung melaporkan insiden tersebut ke program Bug Bounty raksasa teknologi.
Samsung adalah raksasa teknologi Korea Selatan, tetapi itu tidak menghentikan peretas untuk merusak sistem mereka. Perusahaan sekarang sedang berupaya memperbaiki kerentanan tanpa akhir yang terus memengaruhi smartphone selulernya.
Peretas tentang tiga masalah Samsung yang kritis
Komputer bleeping baru -baru ini melaporkan bahwa sejak awal tahun 2021, pendiri perusahaan yang terlalu berlebihan, Sergey Toshin, menemukan lebih dari dua belas kerentanan yang saat ini mempengaruhi semua perangkat Samsung.
Karena risiko keamanan yang ditimbulkan oleh bug ini kepada pengguna Samsung, perusahaan hanya merilis detail lampu tentang insiden tersebut. Sampai sekarang, hanya tiga masalah yang telah diangkat.
Menurut outlet media online, Toshin juga menyebutkan bahwa risiko yang paling tidak mengancam yang ditimbulkan oleh masalah ini adalah bahwa peretas dapat mencuri pesan pengguna jika mereka berhasil menipu korban.
Kedua masalah ini lebih rumit dan parah karena beratnya sembunyi -sembunyi.
Mengeksploitasi bug tidak mengharuskan pengguna Samsung melakukan apa pun karena mereka dapat menggunakannya untuk membaca dan menulis file sewenang -wenang untuk mengakses perangkat.
Samsung masih belum mengkonfirmasi kapan bug akan diperbaiki, terutama karena seluruh proses bisa memakan waktu hingga dua bulan. Perusahaan masih harus melakukan banyak tes tambalan untuk memastikan bahwa itu tidak akan menyebabkan masalah lebih lanjut.
Toshin menambahkan bahwa dia melaporkan ketiga ancaman keamanan, dan dia sekarang menunggu untuk mendapatkan hadiah.
Hacker mengumpulkan hampir $ 30.000
Seorang peretas menerima hampir $ 30.000 sejak awal tahun 2021 karena ia mengungkapkan total 14 masalah dalam sistem Samsung Devices ‘.
Peretas mengetahui bahwa ada bug dalam aplikasi yang telah diinstal sebelumnya di smartphone Samsung menggunakan pemindai yang terlalu berlebihan yang ia buat untuk membantu bug tersebut.
Dia memberi tahu Samsung tentang kelemahan pada bulan Februari, dan bahkan memposting video tentang bagaimana aplikasi pihak ketiga dapat memberinya hak admin ke perangkat Samsung apa pun. Namun, itu memiliki efek samping yang sangat besar – semua aplikasi di perangkat Samsung dihapus saat mencoba untuk mendapatkan hak istimewa yang ditinggikan.
Bug itu kemudian ditambal pada bulan April, tetapi masih memiliki dampak yang signifikan pada aplikasi penyediaan yang dikelola, dan sekarang diberi label sebagai CVE-2021-25356.
Sebagai hadiah, peretas mendapat $ 7.000 karena melaporkan bug.
Bleeping Computer menyebutkan bahwa Toshin juga menerima $ 5.460 untuk memberi tahu Samsung tentang masalah lain mengenai aplikasi pengaturan mereka. Itu memberi peretas akses ke file sewenang -wenang sebagai pengguna sistem yang sebenarnya. Labelnya dikenal sebagai CVE-2021-25393.
Terakhir, ia mendapat $ 4.850 lagi dari kumpulan bug Februari yang memungkinkan membuat file sewenang -wenang yang disamarkan sebagai pengguna telepon yang dapat mengakses SMS dan menelepon detail.
Artikel ini dimiliki oleh Times Tech
Ditulis oleh Fran Sanders
Peretas dapat mengeksploitasi bug di aplikasi pra-instalan Samsung untuk memata-matai pengguna
Samsung sedang bekerja menambal beberapa kerentanan yang mempengaruhi perangkat selulernya yang dapat digunakan untuk memata -matai atau mengambil kendali penuh terhadap sistem.
Bug adalah bagian dari set yang lebih besar ditemukan dan dilaporkan secara bertanggung jawab oleh seorang peneliti keamanan melalui perusahaan’Program Bounty S Bug.
Masalah serius pada perangkat Samsung
Sejak awal tahun, Sergey Toshin – pendiri Perusahaan Outsecured yang berspesialisasi dalam keamanan aplikasi seluler, menemukan lebih dari selusin kerentanan yang mempengaruhi perangkat Samsung.
Untuk mereka bertiga, rinciannya ringan saat ini karena risiko tinggi yang mereka ajukan kepada pengguna. Tanpa masuk ke kekhasan, Toshin mengatakan kepada BleepingComputer bahwa yang paling parah dari masalah ini dapat membantu penyerang mencuri pesan SMS jika mereka menipu korban.
Dua lainnya lebih serius, karena mereka lebih bersembunyi. Mengeksploitasi mereka tidak memerlukan tindakan dari pengguna perangkat samsung. Penyerang dapat menggunakannya untuk membaca dan/atau menulis file sewenang -wenang dengan izin yang ditinggikan.
Tidak jelas kapan perbaikan akan didorong ke pengguna, karena prosesnya biasanya memakan waktu sekitar dua bulan karena berbagai pengujian tambalan untuk memastikan bahwa itu tidak menyebabkan masalah lain
Toshin melaporkan ketiga kerentanan keamanan secara bertanggung jawab dan saat ini sedang menunggu untuk menerima hadiah.
17 masalah secara bertanggung jawab diungkapkan
Dari Samsung saja, peretas mengumpulkan hampir $ 30.000 sejak awal tahun, untuk mengungkapkan 14 masalah. Tiga kerentanan lainnya saat ini sedang menunggu untuk ditambal
Untuk tujuh dari bug yang sudah ditambal ini, yang membawa $ 20.690 dalam hadiah, Toshin memberikan detail teknis dan instruksi eksploitasi bukti konsep dalam posting blog hari ini.
Peretas menemukan bug di aplikasi yang sudah diinstal sebelumnya di perangkat Samsung menggunakan pemindai yang terlalu berlebihan yang ia buat secara khusus untuk membantu tugas tersebut.
Dia melaporkan kekurangan pada bulan Februari dan juga menerbitkan video yang menunjukkan bagaimana aplikasi pihak ketiga memperoleh hak admin perangkat. Eksploitasi, hari nol pada saat itu, memiliki efek samping yang tidak diinginkan, meskipun: dalam proses mendapatkan hak istimewa yang ditinggikan, semua aplikasi lain di ponsel Android dihapus.
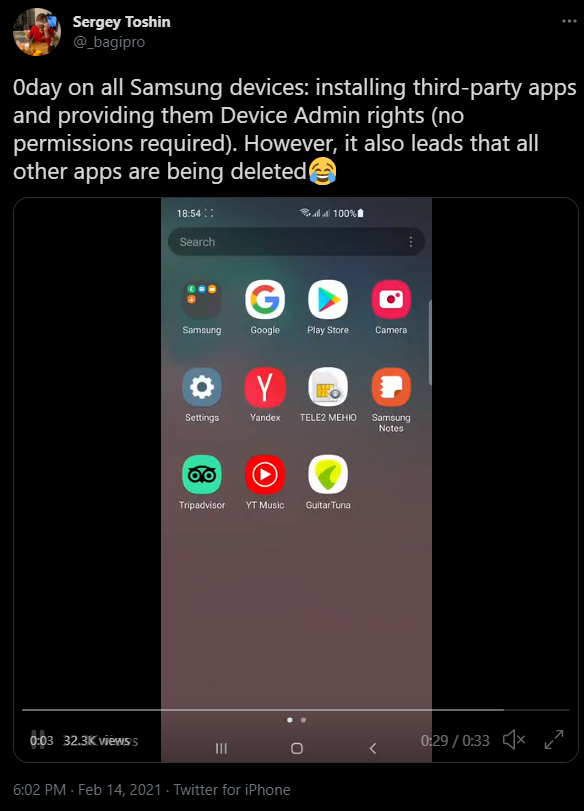
Bug itu ditambal pada bulan April. Itu memengaruhi aplikasi penyediaan yang dikelola dan sekarang dilacak sebagai CVE-2021-25356. Peretas menerima $ 7.000 untuk melaporkannya.
Toshin received another hefty bounty ($5,460) for sharing details with Samsung about an issue (CVE-2021-25393) in the Settings app that allowed gaining read/write access to arbitrary files with privileges of a system user.
Kerentanan Best Pay ($ 4.850) terbaik ketiga dari batch Februari ini diizinkan menulis file sewenang -wenang sebagai pengguna telepon, yang memiliki akses ke detail panggilan dan pesan SMS/MMS.
Samsung menambal sebagian besar kekurangan ini di bulan Mei. Namun, Toshin mengatakan kepada BleepingComputer bahwa Samsung juga menambal set tujuh bug lain yang ia ungkapkan melalui perusahaan’Program Bounty S Bug.
Risiko yang dibawa ini seperti membaca/menulis akses ke kontak pengguna, akses ke kartu SD, dan membocorkan informasi pribadi seperti nomor telepon, alamat, dan email.
Pengguna disarankan untuk menerapkan pembaruan firmware terbaru dari produsen untuk menghindari risiko keamanan potensial.
Toshin melaporkan lebih dari 550 kerentanan dalam karirnya, menghasilkan lebih dari $ 1 juta dalam karunia bug, melalui platform Hackerone dan berbagai program karunia bug.