


Apakah SD-Wan Mengganti Router
Tidak ada lagi perutean
Sementara protokol perutean mungkin tidak diperlukan di antara lokasi yang berpartisipasi dalam SD-WAN, protokol perutean diperlukan untuk mencapai lokasi di luar SD-WAN. Mampu menjalankan OSPF atau BGP di tepi memungkinkan SD-WAN untuk terhubung ke jaringan yang dirutekan yang ada dengan anggun. Di sana’S tidak perlu untuk hal yang mustahil – forklift meningkatkan setiap router yang memungkinkan. Perangkat tepi SD-WAN yang menjalankan OSPF atau BGP menjadi tujuan untuk awalan yang diakses dalam SD-WAN.
SD-Wan menjelaskan
Konsep dan implementasi WAN (jaringan area luas) pertama kali muncul sebagai sarana untuk memfasilitasi akses terminal jarak jauh ke mainframe dan komputer mini. Dari bisa dibilang awan pertama yang menggunakan x.25 Pada 1970 -an dan 80 -an untuk membingkai relai di awal 90 -an, itu bukan’T sampai IPSec VPN dan MPLS VPN di akhir 90 -an bahwa Wans menjadi lebih dominan.
X.25 jaringan
Sama seperti kebangkitan internet telah melahirkan banyak inovasi pada skala, ada keinginan konstan untuk mengurangi biaya per bit bandwidth, terutama di seluruh WAN yang mahal. Ketika koneksi broadband menjadi lebih di mana -mana, organisasi mulai menggunakan koneksi ini sebagai jalur yang lebih murah untuk berbagai jenis lalu lintas di berbagai skenario yang berbeda.
Pada awal 2010-an, SDN (jaringan yang ditentukan perangkat lunak) mulai diakui sebagai pendekatan yang dapat menyalakan kembali inovasi dalam jaringan data. Tujuannya adalah untuk abstrak jaringan lebih lanjut untuk berbagai keuntungan fungsional, operasional, dan kinerja. Tujuan awal berusaha untuk memisahkan perangkat keras dan perangkat lunak jaringan, menstandarkan bidang kontrol, dan memberikan lebih banyak keterbukaan. SDN juga berusaha mempercepat siklus inovasi. Sama seperti komputasi dan penyimpanan telah melalui evolusi besar dan mengurangi tingkat kompleksitas, SDN mulai menulis ulang “Bagaimana” bukan hanya “Apa” jaringan.
Dia’S dari SDN School of Thought bahwa SD-WAN (Jaringan Area Luas yang Ditentukan Perangkat Lunak) lahir. Teknologi SD-WAN bukanlah satu arsitektur WAN yang spesifik melainkan konsep dan abstraksi yang berupaya mengatasi banyak kendala dan kekurangan yang dialami dengan WAN tradisional.
Tantangan wan
Bahkan dengan protokol routing dinamis, jarang jalur WAN dioptimalkan untuk apa pun yang lebih dari sekadar jangkauan dasar. CSPS (Penyedia Layanan Komunikasi) dapat menggunakan metrik perutean yang paling luas seperti latensi, jitter, dan kehilangan paket, bersama dengan teknik berbasis kebijakan, untuk menerapkan praktik bisnis mereka dan mengoptimalkan biaya untuk menyebarkan tautan kegagalan dan peningkatan pengalaman pelanggan lainnya di seluruh WAN. Namun, bagi banyak organisasi, tugas-tugas seperti itu kompleks, intensif waktu, dan mahal.
Pedok yang kompleks untuk jejak kaki kritis
Di sisi lain, perusahaan yang WANS jarang menghasilkan pendapatan seringkali diliputi oleh masalah yang memanjakan produktivitas yang mengakibatkan hilangnya kepercayaan pengguna. Kerugian ini dapat disebabkan oleh kinerja WAN suboptimal, pemadaman, atau tugas pemeliharaan yang memengaruhi alur kerja dan komunikasi yang sangat penting.
Meskipun dialihkan secara dinamis, orkestrasi dan operasi WAN tradisional dibebani oleh kurangnya kesadaran situasional yang terkait dengan sesi pengguna individu dan tingkat jejak kaki yang mereka layani. Aplikasi multimedia modern seperti suara, konferensi video, game, dan sejumlah aplikasi latensi-sensitif lainnya membutuhkan kinerja puncak yang konstan. Mereka tidak menderita kemacetan atau kehilangan paket dengan baik.
Jadi, apa saja masalah atau tantangan yang ingin dipecahkan oleh SD-WAN?
- Konektivitas WAN yang mahal
- Kompleksitas operasional
- Metrik pengendalian dan kasar terbatas
- Service Brittleness
- Kurangnya aplikasi dan kesadaran sesi
- Kinerja suboptimal, kemacetan, dan antrian kompleks
- Skalabilitas dan elastisitas terbatas
- Tidak ada postur keamanan default defensif
- Menerapkan atau menanamkan kebijakan bisnis
Janji SD-WAN
Seperti disebutkan, SD-WAN adalah konsep dan lapisan abstraksi. Dia’S Suatu pendekatan jaringan yang memiliki berbagai arsitektur, implementasi, dan tujuan tetapi difokuskan pada peningkatan semua aspek dari pemberian layanan WAN. Potongan alami SDN, SD-WAN membuat Wan lebih mudah ditempa, dapat diprogram, dan cerdas. Pendekatan ini memfasilitasi fungsionalitas baru, peningkatan pemberian layanan, dan pengurangan biaya. Selain itu, SD-WAN berperan dalam mengembangkan model manajemen infrastruktur, pemantauan, dan keamanan.
SD-WAN yang berarti: Apa sebenarnya yang ditentukan oleh perangkat lunak?
Apakah akan menyederhanakan orkestrasi, tambahkan lebih banyak programabilitas ke WAN, atau memberikan jaringan virtual overlay baru, SD-WAN berarti hal yang berbeda untuk orang yang berbeda (karenanya sifat yang agak ambigu dari istilah ini). Apa arti yang ditentukan oleh perangkat lunak relatif terhadap WAN?
Daripada membiarkan sistem operasi jaringan tradisional dan konfigurasi statis menentukan totalitas dan pengoperasian WAN, SD-WAN menyajikan antarmuka atau platform baru yang memengaruhi atau menyediakan fungsionalitas dan fitur WAN. Semuanya mulai dari orkestrasi, operasi, dan kontrol paket tingkat rendah dapat didorong oleh platform perangkat lunak baru (dan sering terpusat) ini.
SD-WAN bukan hanya penafsiran ulang dari NMS (sistem manajemen jaringan). Ini mewakili pergeseran paradigma dalam membentuk kembali dan mengendalikan fungsi WAN tingkat rendah dan tingkat tinggi. Dengan merangkul pendekatan dan manfaat SDN (umumnya terlihat di pusat data modern), layanan WAN dapat berkembang dan beradaptasi lebih cepat ke suatu organisasi’S perubahan kebutuhan dan persyaratan.
Solusi sd-wan: mendefinisikan dan mendefinisikan kembali WAN
Wan tradisional
Meskipun jaringan dengan protokol routing dinamis sendiri merupakan jenis sistem terdistribusi, SD-
- Apa yang memicu implementasi WAN?
- Apa teknologi awal yang digunakan dalam wans?
- Apa sdn dan apa tujuannya?
- Apa itu sd-wan?
- Apa saja tantangan yang dihadapi oleh wans?
- Mengapa perusahaan dengan WAN yang jarang menghasilkan masalah wajah pendapatan?
- Apa janji SD-Wan?
- Apa arti yang ditentukan oleh perangkat lunak dalam konteks SD-WAN?
- Bagaimana SD-WAN mendefinisikan kembali solusi WAN?
- Apa perbedaan antara SD-WAN dan WAN tradisional?
Implementasi WAN dipicu oleh kebutuhan untuk memfasilitasi akses terminal jarak jauh ke mainframe dan komputer mini.
Teknologi awal yang digunakan dalam WANS termasuk x.25 dan bingkai relai.
SDN adalah singkatan dari Networking yang Ditentukan Perangkat Lunak. Tujuannya adalah untuk abstrak jaringan lebih lanjut untuk keuntungan fungsional, operasional, dan kinerja, membakukan pesawat kontrol, dan memberikan lebih banyak keterbukaan pada jaringan.
SD-WAN adalah lapisan konsep dan abstraksi yang berupaya mengatasi kendala dan kekurangan wans tradisional.
Beberapa tantangan yang dihadapi oleh WANS termasuk konektivitas yang mahal, kompleksitas operasional, pengontrolan terbatas dan metrik kasar, kepolesan layanan, kurangnya aplikasi dan kesadaran sesi, kinerja dan kemacetan suboptimal, skalabilitas dan elastisitas yang terbatas, dan tidak adanya postur keamanan default default default default default defensive default pertahanan default default default defensive default defensive.
Perusahaan dengan WAN yang jarang menghasilkan masalah menghadapi masalah yang memengaruhi produktivitas dan kepercayaan pengguna, seperti kinerja suboptimal, pemadaman, dan tugas pemeliharaan yang mempengaruhi alur kerja dan komunikasi yang sangat penting dan komunikasi.
Janji SD-WAN adalah untuk meningkatkan pemberian layanan WAN dengan membuatnya lebih mudah ditempa, dapat diprogram, dan cerdas, yang mengarah ke fungsionalitas baru, penyampaian layanan yang lebih baik, dan pengurangan biaya.
Dalam konteks SD-WAN, perangkat lunak yang ditentukan berarti membentuk kembali dan mengendalikan fungsi WAN tingkat rendah dan tingkat tinggi melalui platform perangkat lunak baru yang memengaruhi atau menyediakan fungsionalitas dan fitur WAN.
SD-WAN mendefinisikan kembali solusi WAN dengan memperkenalkan arsitektur, implementasi, dan tujuan baru yang fokus pada peningkatan pemberian layanan WAN, manajemen infrastruktur, pemantauan, dan keamanan.
Perbedaan utamanya adalah bahwa SD-WAN menghadirkan perubahan paradigma dalam membentuk kembali dan mengendalikan fungsi WAN, sementara WAN tradisional lebih mengandalkan konfigurasi statis dan tidak memiliki fleksibilitas dan programabilitas SD-WAN.
Tidak ada lagi perutean
Sementara protokol perutean mungkin tidak diperlukan di antara lokasi yang berpartisipasi dalam SD-WAN, protokol perutean diperlukan untuk mencapai lokasi di luar SD-WAN. Mampu menjalankan OSPF atau BGP di tepi memungkinkan SD-WAN untuk terhubung ke jaringan yang dirutekan yang ada dengan anggun. Di sana’S tidak perlu untuk hal yang mustahil – forklift meningkatkan setiap router yang memungkinkan. Perangkat tepi SD-WAN yang menjalankan OSPF atau BGP menjadi tujuan untuk awalan yang diakses dalam SD-WAN.
SD-Wan menjelaskan
Konsep dan implementasi WAN (jaringan area luas) pertama kali muncul sebagai sarana untuk memfasilitasi akses terminal jarak jauh ke mainframe dan komputer mini. Dari bisa dibilang awan pertama yang menggunakan x.25 Pada 1970 -an dan 80 -an untuk membingkai relai di awal 90 -an, itu bukan’T sampai IPSec VPN dan MPLS VPN di akhir 90 -an bahwa Wans menjadi lebih dominan.
X.25 jaringan
Sama seperti kebangkitan internet telah melahirkan banyak inovasi pada skala, ada keinginan konstan untuk mengurangi biaya per bit bandwidth, terutama di seluruh WAN yang mahal. Ketika koneksi broadband menjadi lebih di mana -mana, organisasi mulai menggunakan koneksi ini sebagai jalur yang lebih murah untuk berbagai jenis lalu lintas di berbagai skenario yang berbeda.
Pada awal 2010-an, SDN (jaringan yang ditentukan perangkat lunak) mulai diakui sebagai pendekatan yang dapat menyalakan kembali inovasi dalam jaringan data. Tujuannya adalah untuk abstrak jaringan lebih lanjut untuk berbagai keuntungan fungsional, operasional, dan kinerja. Tujuan awal berusaha untuk memisahkan perangkat keras dan perangkat lunak jaringan, menstandarkan bidang kontrol, dan memberikan lebih banyak keterbukaan. SDN juga berusaha mempercepat siklus inovasi. Sama seperti komputasi dan penyimpanan telah melalui evolusi besar dan mengurangi tingkat kompleksitas, SDN mulai menulis ulang “Bagaimana” bukan hanya “Apa” jaringan.
Dia’S dari SDN School of Thought bahwa SD-WAN (Jaringan Area Luas yang Ditentukan Perangkat Lunak) lahir. Teknologi SD-WAN bukanlah satu arsitektur WAN yang spesifik melainkan konsep dan abstraksi yang berupaya mengatasi banyak kendala dan kekurangan yang dialami dengan WAN tradisional.
Tantangan wan
Bahkan dengan protokol routing dinamis, jarang jalur WAN dioptimalkan untuk apa pun yang lebih dari sekadar jangkauan dasar. CSPS (Penyedia Layanan Komunikasi) dapat menggunakan metrik perutean yang paling luas seperti latensi, jitter, dan kehilangan paket, bersama dengan teknik berbasis kebijakan, untuk menerapkan praktik bisnis mereka dan mengoptimalkan biaya untuk menyebarkan tautan kegagalan dan peningkatan pengalaman pelanggan lainnya di seluruh WAN. Namun, bagi banyak organisasi, tugas-tugas seperti itu kompleks, intensif waktu, dan mahal.
Pedok yang kompleks untuk jejak kaki kritis
Di sisi lain, perusahaan yang WANS jarang menghasilkan pendapatan seringkali diliputi oleh masalah yang memanjakan produktivitas yang mengakibatkan hilangnya kepercayaan pengguna. Kerugian ini dapat disebabkan oleh kinerja WAN suboptimal, pemadaman, atau tugas pemeliharaan yang memengaruhi alur kerja dan komunikasi yang sangat penting.
Meskipun dialihkan secara dinamis, orkestrasi dan operasi WAN tradisional dibebani oleh kurangnya kesadaran situasional yang terkait dengan sesi pengguna individu dan tingkat jejak kaki yang mereka layani. Aplikasi multimedia modern seperti suara, konferensi video, game, dan sejumlah aplikasi latensi-sensitif lainnya membutuhkan kinerja puncak yang konstan. Mereka tidak menderita kemacetan atau kehilangan paket dengan baik.
Jadi, apa saja masalah atau tantangan yang ingin dipecahkan oleh SD-WAN?
- Konektivitas WAN yang mahal
- Kompleksitas operasional
- Metrik pengendalian dan kasar terbatas
- Service Brittleness
- Kurangnya aplikasi dan kesadaran sesi
- Kinerja suboptimal, kemacetan, dan antrian kompleks
- Skalabilitas dan elastisitas terbatas
- Tidak ada postur keamanan default defensif
- Menerapkan atau menanamkan kebijakan bisnis
Janji SD-WAN
Seperti disebutkan, SD-WAN adalah konsep dan lapisan abstraksi. Dia’S Suatu pendekatan jaringan yang memiliki berbagai arsitektur, implementasi, dan tujuan tetapi difokuskan pada peningkatan semua aspek dari pemberian layanan WAN. Potongan alami SDN, SD-WAN membuat Wan lebih mudah ditempa, dapat diprogram, dan cerdas. Pendekatan ini memfasilitasi fungsionalitas baru, peningkatan pemberian layanan, dan pengurangan biaya. Selain itu, SD-WAN berperan dalam mengembangkan model manajemen infrastruktur, pemantauan, dan keamanan.
SD-WAN yang berarti: Apa sebenarnya yang ditentukan oleh perangkat lunak?
Apakah akan menyederhanakan orkestrasi, tambahkan lebih banyak programabilitas ke WAN, atau memberikan jaringan virtual overlay baru, SD-WAN berarti hal yang berbeda untuk orang yang berbeda (karenanya sifat yang agak ambigu dari istilah ini). Apa arti yang ditentukan oleh perangkat lunak relatif terhadap WAN?
Daripada membiarkan sistem operasi jaringan tradisional dan konfigurasi statis menentukan totalitas dan pengoperasian WAN, SD-WAN menyajikan antarmuka atau platform baru yang memengaruhi atau menyediakan fungsionalitas dan fitur WAN. Semuanya mulai dari orkestrasi, operasi, dan kontrol paket tingkat rendah dapat didorong oleh platform perangkat lunak baru (dan sering terpusat) ini.
SD-WAN bukan hanya penafsiran ulang dari NMS (sistem manajemen jaringan). Ini mewakili pergeseran paradigma dalam membentuk kembali dan mengendalikan fungsi WAN tingkat rendah dan tingkat tinggi. Dengan merangkul pendekatan dan manfaat SDN (umumnya terlihat di pusat data modern), layanan WAN dapat berkembang dan beradaptasi lebih cepat ke suatu organisasi’S perubahan kebutuhan dan persyaratan.
Solusi sd-wan: mendefinisikan dan mendefinisikan kembali WAN
Wan tradisional
Meskipun jaringan dengan protokol routing dinamis sendiri merupakan jenis sistem terdistribusi, SD-WAN menyiratkan penggunaan logika cerdas untuk memberikan overlay layanan baru atau antarmuka untuk mengemudi, mempercepat, dan mengoptimalkan WAN secara real time. Logika yang disempurnakan, otomatisasi tambahan, dan fitur baru diatur dan dikendalikan dari platform ini. Beberapa SD-WAN juga dapat secara langsung terlibat dengan underlay yang ada (melalui protokol routing tradisional) dan menyediakan bidang overlay virtual yang sama sekali baru untuk pengendalian paket, kemudi, dan penerusan.
SD-WAN dilengkapi dengan arsitektur yang bervariasi. Seringkali SD-WAN mensyaratkan pengontrol fisik, virtual, atau berbasis cloud yang terpusat. Beberapa solusi menambah lapisan bawah dengan node fisik atau virtual baru. Sebagian besar organisasi memanfaatkan solusi SD-WAN berbasis pasar, sementara beberapa membangun platform solusi mereka sendiri yang tunduk pada keahlian dan kemauan internal yang tepat.
SD-WAN (perangkat lunak yang didefinisikan WAN)
Dengan antarmuka dan overlay sistem baru, SD-WAN dapat mendefinisikan kembali dan mengubah pengiriman dan operasi layanan WAN tradisional. Di mana jangkauan dan keandalan adalah blok bangunan konvensional dari dasar yang ada, SD-WAN membahas perlunya jaringan yang lebih sadar, cerdas, dan tangguh.
SD-WAN: Pendekatan baru
Tujuan SD-Wan
Meskipun organisasi mungkin memiliki tujuan yang berbeda untuk menggunakan SD-WAN, mereka umumnya mencari perpaduan dari bisnis umum dan persyaratan teknis:
- Operasi yang disederhanakan dengan ketahanan jaringan yang lebih besar
- Pedok, orkestrasi, dan ketangkasan yang lebih cerdas
- Kemampuan untuk menyematkan logika bisnis dan kebijakan jauh ke dalam jaringan
- Mengurangi biaya transportasi dan pemanfaatan sumber daya yang dioptimalkan
- Analisis observabilitas dan aplikasi yang lebih baik
- Akselerasi Aplikasi (semakin untuk aplikasi SaaS yang sensitif terhadap latensi, kehilangan, dan jitter)
- Peningkatan keamanan dengan kontrol kebijakan berbutir halus
- Pengalaman pengguna yang lebih baik dan kualitas layanan yang lebih baik
- Programmabilitas, otomatisasi yang lebih luas, dan API yang lebih modern
Manfaat dan Pengemudi SD-WAN
Saat teknologi berubah dan berubah, demikian juga pola lalu lintas jaringan. Organisasi terus berupaya untuk mengelola kompleksitas jaringan dengan lebih baik, sambil mengendalikan biaya dan memberikan layanan terbaik yang mereka bisa kepada pelanggan dan karyawan mereka. Karena layanan berbasis cloud mengantarkan tuntutan yang lebih besar pada konektivitas WAN, layanan yang diakses dapat mengakibatkan aliran di sepanjang jalur tepercaya atau tidak dipercaya. Bergantung pada transportasi yang digunakan, jalur ini dapat menggunakan tautan yang dibagikan daripada khusus dan mungkin tidak menawarkan beberapa kelas layanan.
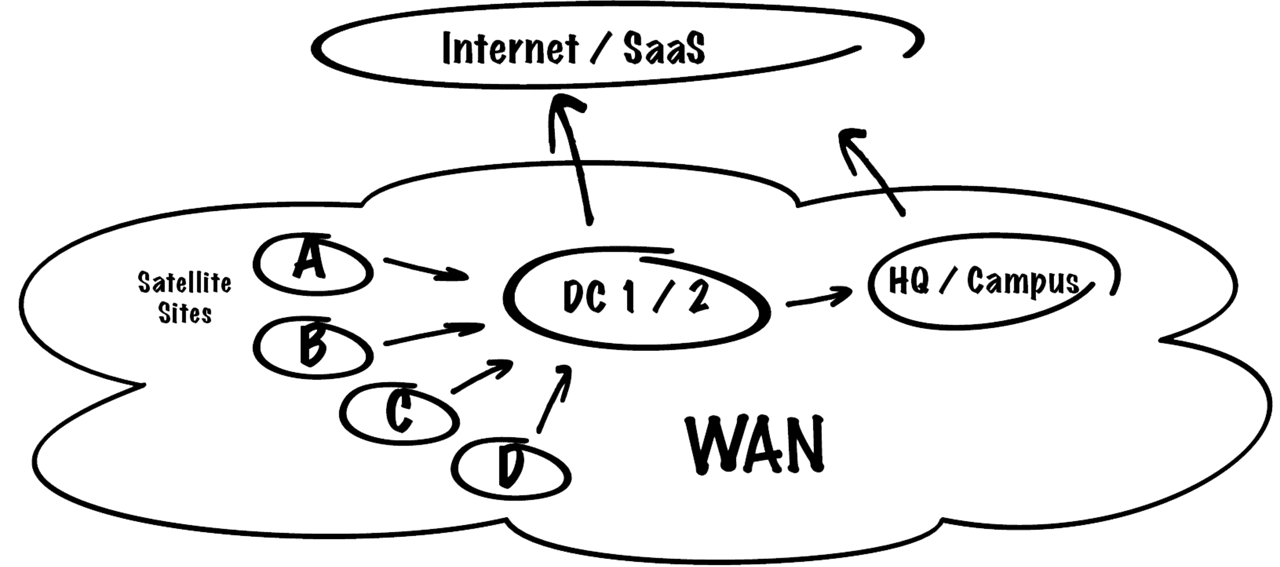
Akses Internet Terpusat Tradisional
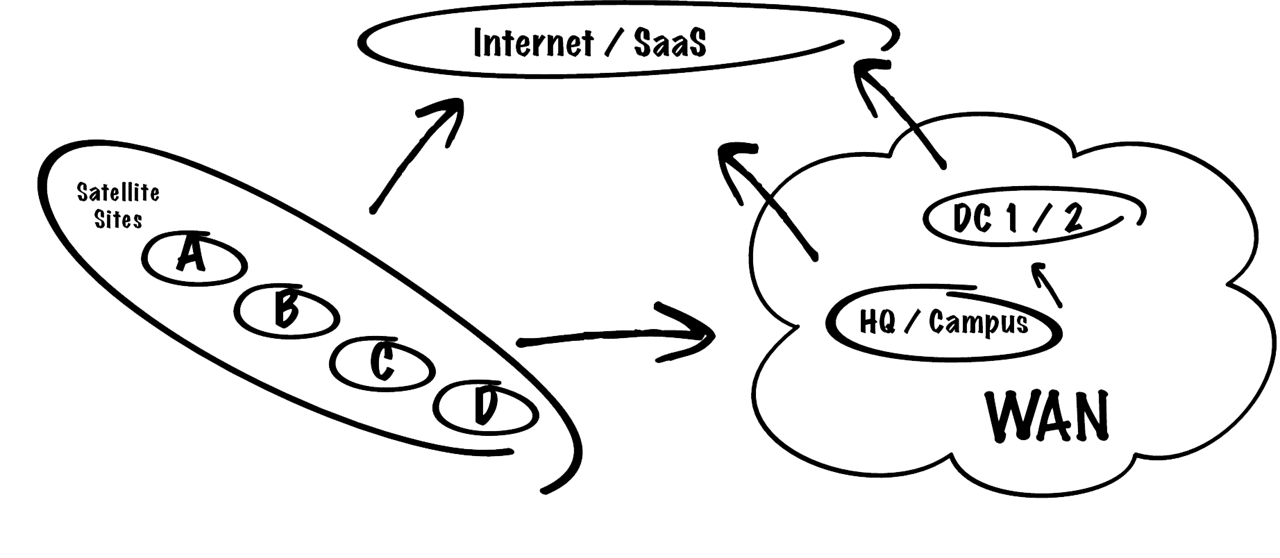
Memanfaatkan akses internet langsung
Untuk menyederhanakan, menyatukan, dan mengamankan beberapa jenis akses, baik itu cabang, kampus, pusat data, atau sebaliknya, solusi SD-WAN menjanjikan elastisitas, kelincahan, dan keamanan yang lebih besar yang disampaikan dalam berbagai faktor bentuk dan model bisnis. Saat mengevaluasi solusi SD-WAN, TI’sangat penting bahwa organisasi jelas tentang motivasi, persyaratan, dan hasil yang diinginkan, tidak hanya untuk hari 0 (desain), tetapi sepanjang hari hingga hari 1 (penyebaran), hari 2 (beroperasi), dan seterusnya.
Siapa yang menguntungkan SD-wan?
SD-WAN menguntungkan operator jaringan skala besar, pemain yang lebih kecil, dan semua orang di antaranya. SD-WAN bukan hanya tentang meningkatkan orkestrasi, operasi, dan keamanan, tetapi juga tentang meningkatkan pemberian layanan dan meningkatkan kualitas pengalaman pengguna. Operator Jaringan, sebuah perusahaan’S Pengguna Bottom Line, dan Wan, baik agen manusia atau mesin, semuanya bermanfaat.
Untuk NSP (Penyedia Layanan Jaringan), implementasi SD-WAN memungkinkan mereka untuk menawarkan layanan WAN yang lebih kuat dan ditingkatkan. SD-WAN sedang berevolusi menjadi bentuk IaaS (infrastruktur sebagai layanan), yang dapat diterapkan secara internal atau sebagai MNS (layanan jaringan terkelola) di tepi jaringan tepi. Ketika layanan WAN yang dikelola SD-WAN tumbuh dalam popularitas di antara perusahaan, kampus besar, dan pengecer, penyedia layanan SD-WAN akan terus berinovasi penawaran mereka. Banyak yang sudah menawarkan fitur seperti ZTP (Nol Touch Provisioning) dan ZTC (Nol Touch Configuration) untuk mengurangi gesekan, skala operasi, dan meningkatkan waktu untuk pengiriman dan waktu untuk menghargai.
Di semua organisasi, tim jaringan dan keamanan yang merangkul SD-WAN memiliki kemampuan untuk meningkatkan layanan, mengurangi waktu respons, dan yang terpenting, menghapus kerja keras sehari-hari. Semakin sedikit waktu yang dihabiskan tim untuk menjaga lampu menyala, semakin banyak waktu yang dapat mereka habiskan untuk proyek yang membantu memajukan bisnis mereka. Alur kerja bisnis apa pun, aliran jaringan, atau beban kerja yang bergantung pada WAN memiliki potensi untuk mendapatkan manfaat dari fitur dan fungsionalitas SD-WAN, menghasilkan organisasi yang lebih tinggi, lebih tangguh, dan aman.
Arsitektur SD-WAN
Salah satu tujuan asli SD-WAN adalah memisahkan data dan mengendalikan pesawat untuk memfasilitasi logika dan kecerdasan tingkat tinggi. Namun masih belum ada arsitektur jaringan SD-WAN terpadu tunggal. Ada banyak pendekatan dan varian, dan beberapa orang mungkin berpendapat bahwa orkestrasi dan operasi otomatis juga dapat membentuk SD-WAN.
Namun, ada blok dan batas bangunan umum yang membentuk SD-WAN sebagai model pengiriman konseptual. Ini dapat dianggap sebagai platform yang mungkin terlibat dengan, menambah, atau menggusur elemen WAN dan operasinya, dengan mengintegrasikan atau mengganti fungsi jaringan dalam data dan mengendalikan pesawat.
Desain dan solusi SD-WAN juga biasanya memainkan peran utama dalam penyediaan jaringan, orkestrasi, manajemen, dan pemantauan, sementara beberapa memberikan kemampuan yang jauh lebih dinamis dan granular untuk kinerja, kebijakan, dan persyaratan keamanan.
Bahkan dengan model bisnis yang berbeda dan kasus penggunaan, SD-WAN biasanya mencakup pengontrol terpusat dan mesh penuh atau parsial (versus topologi hub-and-spoke tradisional). Meskipun SD-WAN dapat memanfaatkan wan tradisional atau hibrida yang mendasarinya untuk membangun overlay transportasi baru, itu’S a Ott (over-the-top) Model yang memungkinkan penyebaran dan manajemen siklus hidup paling cepat, sehingga menghindari rip yang mahal dan mengganti peningkatan.
Desain berbasis terowongan atau bebas terowongan
Terowongan membuat overhead paket dan meningkatkan fragmentasi. Data tambahan dan peningkatan overhead pemrosesan secara negatif mempengaruhi throughput dan kinerja. Pendekatan berbasis terowongan juga mempersulit dan menghambat penskalaan sambil berkontribusi pada failover sesi yang lebih lambat di seluruh jalur cadangan. Selain itu, bahkan saat tunnelled, di sana’S ketidakmampuan untuk menerapkan kebijakan keamanan di tengah penerbangan sampai dekapsulasi berikutnya memungkinkan untuk inspeksi, identifikasi, dan profil dari balik titik akhir terowongan.
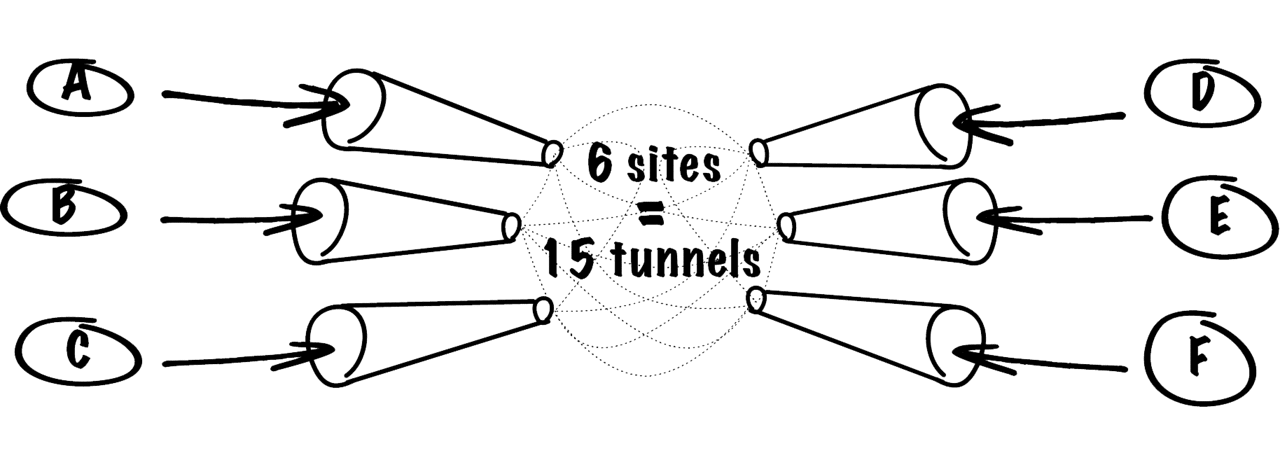
Konfigurasi dan enkapsulasi berbasis terowongan
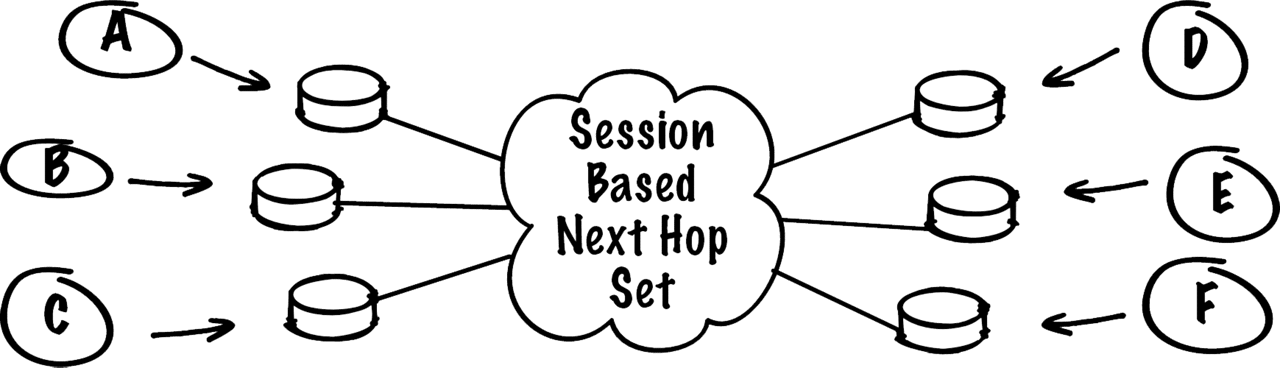
Kemudahan berbasis sesi bebas terowongan
Perhatikan bagaimana juniper menyelesaikan SD-WAN bebas terowongan dengan Sesi Smart Networking
Pendekatan bebas terowongan yang lebih baru mengurangi overhead paket SD-WAN dan mempertahankan throughput optimal tanpa menggunakan enkapsulasi yang mahal. Pendekatan ini juga mendukung penskalaan yang cepat dan, meskipun tidak bebas skala tanpa batas, membutuhkan lebih sedikit sumber daya dan konfigurasi untuk memberikan topologi apa pun yang terus berkembang. Tunnel-bebas juga memfasilitasi kesadaran situasional dan sesi yang lebih baik, yang mengarah pada kemampuan untuk mengarahkan aliran dan menerapkan kebijakan keamanan sebelumnya.
Penempatan SD-WAN
Seperti disebutkan, SD-WAN mungkin datang dalam berbagai bentuk (dan faktor bentuk), tetapi yang paling populer melibatkan jumlah gesekan dunia nyata paling sedikit. Beberapa skenario menggunakan alat atau whitebox di tempat, tetapi sebagian besar arsitektur dan solusi SD-WAN menawarkan mesin virtual dan fungsi jaringan tervirtualisasi yang dapat sepenuhnya disediakan di server dan router yang ada.
Sama seperti WAN tradisional menyediakan konektivitas dan transportasi antara situs, aset, dan layanan, SD-WAN juga dapat memperluas tepi cerdas atau jala ke mana saja di mana pun ada entitas atau agen yang dikelola (bahkan ketika menggunakan underlay yang tidak dikelola):
- Cabang dan kantor terpencil ke perusahaan
- Kampus Terdistribusi
- Pusat Data ke Pusat Data
- Akses jarak jauh
- Cloud perusahaan ke publik atau pribadi
- CSP atau ISP Core/Edge
Karena SD-WAN bukan protokol atau teknologi eksplisit, banyak implementasi overlay SD-WAN memanfaatkan transportasi atau teknologi kabel dan nirkabel yang mendasarinya, termasuk tetapi tidak terbatas pada SD-WAN melalui VPN MPLS, DSL, dan 5G/LTE (atau backhaul nirkabel lainnya).
SD-WAN VS. Mpls
SD-WAN tidak’t Langsung ganti VPN MPLS tetapi dapat menawarkan alternatif saat dikombinasikan dengan transportasi lain. SD-WAN terintegrasi dengan sejumlah seluruh teknologi WAN di seluruh arsitektur yang berbeda. Rasa yang berbeda dari SD-WAN akan dengan mudah memanfaatkan layanan MPLS yang ada dan membangun topologi atau overlay baru mereka sendiri, beberapa di antaranya kurang dari terowongan. Dengan secara dramatis mengurangi overhead enkapsulasi data, solusi SD-WAN bebas terowongan ini segera membahas optimasi biaya pada berbagai tautan sambil menjaga keamanan dan kerahasiaan yang terkait.
Dalam skenario tertentu, implementasi SD-WAN dapat mengurangi kebutuhan akan VPN MPLS dengan menggunakan opsi konektivitas yang lebih hemat biaya sambil mempertahankan banyak karakteristik opsi transportasi yang lebih mahal.
Kunci SD-Wan
Semua Tentang Pengalaman Pengguna
Dia’S sering diasumsikan bahwa suatu organisasi tahu persis siapa dan apa yang menggunakan wan -nya. Tetapi tidak sampai aliran dan sesi dianalisis dapatkah suatu organisasi benar -benar memahami siapa pengguna yang sebenarnya dan apa yang sebenarnya terdiri dari kasus penggunaannya.
Seiring waktu penggunaan jaringan berosilasi dan bergantian antara agen berbasis mesin dan lalu lintas yang diprakarsai pengguna. WAN itu sendiri adalah sumber daya yang terbatas, dan saat pola lalu lintas berubah, beberapa sesi dan aliran menghadapi kemacetan. Sesi ini dapat dan harus segera diprioritaskan atau dikemudikan melalui jalur alternatif, tetapi ini bukan’t selalu demikian.
Jalur yang padat tidak dapat memenuhi tuntutan komunikasi real-time, dan ini selalu menjadi tantangan untuk pemberian layanan WAN. Generasi sebelumnya dari SD-WAN Solutions sebagian besar telah memberikan implementasi statis yang menggunakan tanda QoS (kualitas layanan) dan strategi antrian, tetapi jarang mereka dapat mempengaruhi secara dinamis dan mengarahkan sesi individu untuk meningkatkan pengguna’S Pengalaman lesu secara real time. Beberapa solusi SD-WAN bahkan dapat menyediakan pelatihan sesi simetris untuk kinerja dan kepatuhan kebijakan yang dioptimalkan.
Kesadaran sesi adalah komponen penting dari solusi SD-WAN modern. Ini menawarkan tampilan kesetiaan terbaik dari jaringan dari pengguna’perspektif s. Sesi bersifat temporal dan melibatkan aliran aplikasi spesifik yang kualitasnya dapat sangat berbeda (karena faktor -faktor seperti kapasitas, keterlambatan, kemacetan, dan pemadaman intermiten). Kesadaran sesi lebih jauh dari identifikasi aplikasi standar dan dapat digunakan oleh kain cerdas untuk mengarahkan sesi individu untuk setiap pengguna atau agen berdasarkan sesi demi sesi. Dengan mengambil pandangan yang lebih holistik dan terpadu, diikat dengan kemampuan berbutir halus untuk merutekan aliran lalu lintas, beberapa solusi SD-WAN dapat secara otomatis meningkatkan, menurunkan, atau secara selektif mengarahkan sesi ini berdasarkan kriteria seperti tujuan tingkat layanan layanan layanan layanan layanan layanan. Sesi individu telah menjadi mata uang pamungkas bagi operator jaringan untuk memberikan pengalaman pengguna yang unggul.
Wan jaminan
Jaminan adalah sarana untuk memberikan kepercayaan diri. WAN sangat penting, tidak hanya untuk menghubungkan situs tetapi untuk mengakses layanan dan sumber daya dan mempercepat alur kerja. Keyakinan membawa ketenangan pikiran. Apakah menyediakan lokasi baru, penskalaan kapasitas, atau membantu memastikan bahwa tim keamanan dan operasional memiliki alat dan dukungan yang tepat, TI’sangat penting bagi operator jaringan untuk memiliki kemampuan yang tepat. Operasi bukan hanya tentang berkinerja baik, tetapi yang lebih penting, gagal dengan baik dan meminimalkan bahaya. Pemadaman dan kemacetan dapat terjadi, tetapi dengan overlay yang cerdas, lebih sedikit waktu dihabiskan untuk mengkhawatirkan MTBF (waktu rata -rata antara kegagalan) dan MTTR (waktu rata -rata untuk diperbaiki).
Di mana secara historis, tim TI dibatasi oleh metrik atau pengorbanan protokol perutean tradisional, sekarang ada opsi untuk memvirtualisasikan WAN itu sendiri sambil menambahkan lapisan baru kecerdasan dan kecepatan fitur yang lebih baik. SD-WAN menjanjikan kontrol paket yang lebih halus dan alirannya dan membuka kemungkinan tanpa akhir tentang cara menerapkan segala sesuatu mulai dari kebijakan keamanan yang lebih baik hingga peningkatan kontrol biaya, sambil meningkatkan pengalaman pengguna.
Tidak ada lagi perutean

Seorang pelanggan saya dan saya mengobrol saat makan siang tempo hari, dan percakapan kami beralih ke apa yang sedang terjadi dengan jaringannya. Routernya datang akhir kehidupan. Saya bertanya kepadanya apa rencananya, dan dia menatap saya dengan tatapan kosong dan berkata: “Tingkatkan mereka, tentu saja.” Saya tidak berpikir itu ‘Tentu saja’ sama sekali.
Selama bertahun -tahun, kami dengan patuh meningkatkan router kami karena, yah, ada yang belum ada’banyak pilihan. Router tidak hanya fundamental bagi jaringan perusahaan; mereka adalah Jaringan Perusahaan. Kami membutuhkan mereka untuk menghubungkan kantor, toko, dan gudang kami.
Namun, semakin, saya menemukan perutean menjadi tidak memadai. Dia’S kompleks. Gagal memperhitungkan perbedaan aplikasi. Semuanya dan banyak lagi memberitahuku’Saatnya bisnis untuk menjauh dari router mereka dan beralih ke SD-WAN.
Pernyataan sederhana, saya tahu, tetapi untuk memahami mengapa Anda perlu membaca lebih banyak lagi. PERINGATAN Posting ini lebih panjang dari salah satu posting saya yang biasa sehingga Anda mungkin ingin melompat di sini:
Apa’S routing?
Pada dasarnya, protokol perutean yang digunakan di sebagian besar bisnis saat ini dirancang untuk menyelesaikan masalah jangkauan titik akhir dalam jaringan besar. Skala, waktu konvergensi – ini adalah atribut yang mendorong perusahaan di ‘90-an untuk meninggalkan RIP dan melihat algoritma Link-State, yaitu OSPF.
Router OSPF mengiklankan keadaan tautan ke router yang berdampingan. Iklan -iklan tersebut diteruskan ke router lain di jaringan, memberikan setiap router data mentah untuk membangun tabel rute yang lengkap. Router menentukan jalur terpendek dengan menambahkan biaya jalur untuk setiap segmen – semakin rendah biaya jalur, semakin pendek jalur. Secara praktis, perhitungan biaya jalur di sebagian besar bisnis terkait dengan bandwidth tautan. Router menjalankan algoritma Dijkstra pada data itu untuk menentukan jalur terpendek antara dua titik, yang menjadi rute.
Routing rusak
Kita semua tahu persyaratan bisnis sangat bergeser sejak abad terakhir. Routing hasn’t terus. Suara dan aplikasi real-time lainnya telah bergabung dengan campuran aplikasi yang melintasi perusahaan. Masing -masing memiliki karakteristik yang sangat berbeda. Jalur terbaik untuk VoIP mungkin yang paling jitter, tetapi jalur terbaik untuk cadangan, misalnya, mungkin yang paling murah dengan bandwidth paling banyak.
OSPF, bagaimanapun, tidak’t lihat perbedaan antara aplikasi. Itu menghitung satu biaya jalur untuk semua aplikasi. Bahkan penghitungan biaya yang mendasarkan pada bandwidth adalah perkiraan kinerja terbaik. Kinerja aplikasi lebih mungkin ditentukan oleh latensi dan kehilangan daripada bandwidth pada jarak jauh.
Jaringan perusahaan rata -rata saat ini juga jauh lebih besar daripada di ‘90-an, dan itu menghadirkan masalah terutama untuk protokol real-time. Waktu konvergensi cepat, tetapi tidak cukup cepat (sub-detik) untuk mempertahankan sesi VoIP antara dua lokasi.
Akses internet, opsi di ‘90 -an, adalah persyaratan untuk jaringan perusahaan saat ini. Banyak perusahaan terus mengarahkan cloud dan lalu lintas internet melalui portal internet pusat. Ini dapat menyebabkan kinerja yang buruk karena “trombon” memengaruhi. Arsiteksi koneksi internet lokal dapat dilakukan, tetapi membutuhkan pemikiran melalui perutean asimetris dan batas inspeksi firewall yang menyebabkan aliran di luar negara.
Protokol aplikasi hari ini mungkin lebih sedikit daripada di ‘90 -an, tetapi hanya karena aplikasi bermigrasi lebih tinggi di tumpukan, berjalan di atas http. Peralatan pembentukan lalu lintas lama dan penyeimbang beban tidak membedakan antara aplikasi di atas port 80. Bahkan jika peralatan warisan dapat membedakan antara aplikasi HTTP, mereka masih memperlakukan semua sesi aplikasi yang sama. Namun, jelas, panggilan video skype dan transfer file, misalnya, memiliki persyaratan yang sangat, sangat berbeda.
Secara operasional, kita semua tahu tentang perampingan dan pengurangannya. Staf itu menurun 10% antara 2010 dan 2014. Kembali ke ‘Kantor cabang 90 -an sering didukung oleh orang TI setempat. Hari ini, sebagian besar perusahaan yang saya ajak bicara telah menghilangkan atau mencari untuk mengurangi dukungan TI di tempat untuk kantor cabang. Semuanya berarti membuat kegunaan, manajemen jarak jauh dan penyebaran cepat sangat penting.
Namun, hari ini’Tumpukan protokol S tetap kompleks. Berbagai protokol dan opsi yang sangat besar perlu dikuasai untuk membuat jaringan IP berfungsi.
OSPF hanyalah satu bagian, tetapi kita tahu bahwa VPN, QoS, ACLS, dan lebih banyak juga perlu konfigurasi. Routing telah menjadi bentuk seni, yang ingin dihindari oleh sebagian besar perusahaan.
SD-WANS: Internetworking menjadi lebih sederhana
SD-WANS, i’Menemukan, dapat memenuhi kebutuhan perutean kami dengan karakteristik yang lebih cocok untuk saat ini’S Perusahaan. Dengan satu perangkat, kita dapat menghilangkan banyak fungsionalitas di tepi – router, penyeimbang beban, pengoptimal WAN, dan VPN. Konfigurasi jauh lebih sederhana dan lebih cepat, terutama mengingat Anda menyertakan layanan internet, di mana Anda mengontrol penyediaan bandwidth, ke dalam WAN perusahaan.
SD-WANS juga memungkinkan Anda meningkatkan kinerja aplikasi. Sebagian besar SD-WAN memungkinkan Anda untuk mendefinisikan profil lalu lintas di mana Anda dapat menetapkan toleransi maksimum dan minimum untuk kehilangan, latensi, jitter, dan bandwidth. Setelah kebijakan didefinisikan, mereka didorong keluar ke alat SD-WAN di lokasi yang menggunakan kebijakan, bersama dengan metrik kinerja jalur waktu nyata dan teknologi Inspeksi Paket dalam (DPI) untuk mengidentifikasi aplikasi, untuk mengarahkan lalu lintas ke jalur optimal. Suara dapat diturunkan jalan setapak dengan jitter dan kehilangan yang paling sedikit; Lalu lintas cloud dapat menghindari efek trombon dan dikirim ke portal internet yang aman yang paling dekat dengan tujuan cloud.
Sedangkan untuk biaya, pelanggan yang saya sebutkan akan menghabiskan sekitar 30% lebih banyak dalam biaya modal, tetapi akan mengembalikan biayanya dalam tahun pertama dengan menggunakan bandwidth internet. Biaya transit internet telah menurun 99.95% sejak OSPF pecah ke tempat kejadian (lebih khusus lagi, 1998). Biaya internet bit-for-bit bisa sebanyak 90 persen lebih sedikit dari MPLS di wilayah yang sama.
Bit & byte: Bagaimana SD-WAN menggantikan router
Tentu saja, untuk membuat semua pekerjaan itu, kami membutuhkan SD-WAN kami untuk melakukan fungsi jangkauan yang sama dengan router kami dan untuk masuk ke dalam jaringan kami. Kecuali kamu’Tentang untuk forklift memutakhirkan setiap router di jaringan Anda dan ekosistem Anda, Anda akan membutuhkan kualitas kedua – kemampuan jangkauan dan ke belakang.
Kemampuan jangkauan cukup mudah dalam SD-WAN. Peralatan SD-WAN dipasang di setiap lokasi dan muncul sebagai gateway default untuk setiap situs. Perangkat membentuk kain virtual terowongan VPN IPSec di antara mereka dan pengontrol SD-WAN.
Menyebarkan alat baru ke SD-WAN itu mudah. Peralatan SD-WAN secara otomatis menjangkau kembali ke pengontrol setelah terhubung ke jaringan. Setelah diautentikasi dan disetujui, perangkat mengunduh konfigurasi dan kebijakan lalu lintas yang telah ditentukan sebelumnya, mengonfigurasi dirinya sendiri, dan mengirimkan awalan yang terpasang secara lokal kembali ke pengontrol SD-WAN. Pengontrol mendistribusikan awalan di SD-WAN ke node lain bersama dengan informasi kinerja tautan langsung dan alamat untuk semua node SD-WAN lainnya. Peralatan menggunakan kebijakan lalu lintas, yang menentukan toleransi latensi minimum dan/atau maksimum, kehilangan dan bandwidth per grup aplikasi, untuk memilih jalur optimal melintasi kain SD-WAN untuk setiap aplikasi.
Node menggunakan informasi untuk membentuk mesh terowongan VPN (overlay) dengan peralatan lain dan berbagi informasi tautan. Terowongan ini dapat melintasi jaringan MPLS, layanan internet, atau tautan pribadi. Dengan data itu, alat dapat menghitung jalur optimal untuk aplikasi berdasarkan latensi, kehilangan dan karakteristik bandwidth dari jalur yang tersedia dan pelanggan’Kebijakan lalu lintas
Paket yang masuk melalui beberapa bentuk inspeksi paket dalam (DPI) di mana alat SD-WAN mengidentifikasi aplikasi terkait. Itu mencari jalan melintasi VPN yang memenuhi persyaratan kebijakan aplikasi dan meneruskan paket yang sesuai

Sementara protokol perutean mungkin tidak diperlukan di antara lokasi yang berpartisipasi dalam SD-WAN, protokol perutean diperlukan untuk mencapai lokasi di luar SD-WAN. Mampu menjalankan OSPF atau BGP di tepi memungkinkan SD-WAN untuk terhubung ke jaringan yang dirutekan yang ada dengan anggun. Di sana’S tidak perlu untuk hal yang mustahil – forklift meningkatkan setiap router yang memungkinkan. Perangkat tepi SD-WAN yang menjalankan OSPF atau BGP menjadi tujuan untuk awalan yang diakses dalam SD-WAN.
Bagaimana dengan kinerja internet?
Keberatan besar yang saya dengar dari insinyur jaringan berpengalaman berpusat di sekitar kinerja dan waktu kerja. MPLS adalah layanan data pribadi dengan tingkat prediktabilitas dan waktu kerja yang bisa’T cocok dengan internet (err mungkin tidak … lebih pada itu di posting selanjutnya). Sebagian besar layanan MPLS akan mencakup SLA dengan 99.99 persen uptime dan janji mendekati 0% packet loss. Layanan internet beruntung jika mereka mencapai 99.5 persen dengan tingkat kehilangan paket satu digit tinggi, atau begitulah’Aku akan mendengar orang berdebat.
Itu adalah argumen yang sangat solid, yang saya buat ketika saya pertama kali mulai melihat ke SD-WAN. Setelah meluncurkan dan menjalankan MPLS-Experts, saya juga skeptis tentang kemungkinan menggunakan Internet sebagai tulang punggung.
Hal pertama yang saya temukan adalah bahwa begitu banyak asumsi saya tentang kinerja internet telah menjadi usang. Penyebaran serat di tulang punggung kami dan penyebaran kabel antara benua tidak hanya meningkatkan bandwidth internet di seluruh dunia tetapi juga membantu mengurangi tingkat kesalahan bit. Akibatnya, kinerja internet telah menjadi jauh lebih dapat diandalkan di sebagian besar dunia, kecuali Cina, tentu saja.
Di Sini’S satu indikator. Proyek Pinger Out of Stanford telah melacak kinerja internet sejak akhir ‘90 -an. Melihat metrik kehilangan mereka menunjukkan selain cegukan pada tahun 2005, tingkat kehilangan median di seluruh dunia terus menurun sejak 1999, meningkat sebesar 88 persen. Dengan AS, tingkat kehilangan paket median menurun 95 persen sejak 1998 menjadi .028 persen.

Saya masih memiliki kekhawatiran tentang fluktuasi kinerja internet. Sebagai layanan yang tidak dikelola, latensi internet tiba -tiba dapat melompat dengan cara yang tampaknya menentang logika. SD-WANS mengatasi masalah ini, dengan membiarkan Anda terhubung dan memantau karakteristik kinerja beberapa sirkuit (Internet dan MPLS).
Saat tingkat kinerja turun di bawah ambang batas yang ditentukan dalam kebijakan aplikasi, node SD-WAN memindahkan lalu lintas ke jalur alternatif. Bergantung pada implementasi SD-WAN, switch-over bisa menjadi sub-detik, melestarikan sesi. Sulit dipercaya, saya tahu, tetapi saya telah melihatnya berhasil, dan itu sangat mengesankan.
Ketersediaan: Brownout, pemadaman, hampir tersingkir
Menghubungkan ke beberapa jaringan juga memainkan peran penting dalam kemampuan SD-WAN untuk mengatasi masalah ketersediaan. Untuk memahami ini lebih baik, biarkan’S Lepaskan masalah yang dihadapi hari ini’s wans.
Dari pengalaman saya, termudah masalah waktu kerja untuk mendeteksi dan mengatasi kegagalan sulit seperti backhoe yang menyambungkan kabel. Indikasi pemadaman cukup jelas untuk mengidentifikasi dan menunjukkan penyedia layanan. Lebih sering daripada tidak, penyedia layanan yang lebih baik yang bekerja dengan saya akan mengidentifikasi pemadaman hari ini secara proaktif, dan yang sangat baik akan memberi tahu pelanggan mereka sebelum Mereka menyadari kegagalannya.
Kegagalan keras bencana alam (anggukan kepala ke badai berpasir) biasanya terjadi di loop lokal. Jaringan inti dan distribusi layanan internet dan MPLS paling mendasarinya mengandung redundansi yang cukup untuk merutekan kegagalan.
Tingginya biaya layanan MPLS sering membuat koneksi loop lokal yang berlebihan menjadi tidak praktis dan tidak selalu berguna. Pelanggan perlu rumah ganda untuk redundansi penuh. Dual-Homing berarti setiap komponen tanaman fisik dari pabrik kabel ke saluran ke DSLAM dan lebih banyak yang digandakan. Penyedia yang menawarkan layanan dual-homed jarang dapat menduplikasi setiap komponen. Kebanyakan bangunan tidak’t memiliki titik entri yang beragam untuk layanan telekomunikasi.
Tantangan yang lebih sulit adalah brownout – masalah intermiten yang satu -satunya gejala adalah perlambatan dalam layanan atau aplikasi. Brownouts adalah jenis cegukan yang sering tidak terdiagnosis. Mereka menyala dan kemudian menghilang. Mereka dapat disebabkan oleh masalah tulang punggung operator atau masalah tanaman fisik – koneksi yang buruk atau kabel yang buruk – pada rute, tetapi mengidentifikasi mereka bisa sulit dan mendapatkan penyedia layanan’perhatian, seringkali mustahil.
Dengan brownout dan pemadaman, respons cepat hari ini’S MPLS/IP Network adalah masalah. Konvergensi OSPF atau BGP terlalu lama, atau hanya tidak’T bekerja. Di mana perusahaan mengandalkan protokol perutean untuk beralih ke koneksi cadangan, waktu konvergensi hampir tidak cukup cepat (sub-detik) untuk menjaga keadaan sesi, menjatuhkan sesi aplikasi. Dengan banyak aplikasi, menjatuhkan sesi adalah gangguan terbaik, nyaris tidak diperhatikan oleh pengguna. Namun, dengan suara, konferensi video dan protokol real-time lainnya menjatuhkan sesi membuat pengguna gila. Apakah Anda ingin menjadi orang yang memberi tahu CEO mengapa panggilannya jatuh?
SD-WANS mengatasi ketersediaan dan masalah konsistensi dengan menggabungkan beberapa koneksi. Menggabungkan dua layanan yang sepenuhnya terpisah baik dengan 99.0% uptime akan menghasilkan ketersediaan situs teoritis 99.99 persen. Biasanya, seperti yang kami catat, sebagian besar kantor tidak dapat membeli dua jalur MPLS loop lokal yang berlebihan, karena berjalan dari bahkan penyedia yang terpisah akan berbagi beberapa komponen fisik. Namun, dengan perusahaan SD-WAN dapat memanfaatkan teknologi akses yang berbeda, seperti LTE dan DSL, yang semuanya menjamin redundansi akses penuh.
Selain itu, karena node SD-WAN terus memantau jaringan yang mendasarinya, mereka dapat merespons dengan cepat terhadap brownout atau pemadaman.
Seperti yang saya katakan, failover sub-detik yang didukung oleh beberapa vendor SD-WAN cukup cepat untuk mempertahankan panggilan VoIP dan jauh lebih cepat dari konvergensi OSPF atau BGP.
Tidak’t Ini semua masuk akal?
Kita dapat membuat perutean lebih sederhana; kita bisa membuatnya lebih cepat. Seperti yang ditunjukkan oleh Badai Sandy (di antara peristiwa cuaca atau gempa bumi lainnya), bencana alam memang terjadi di mana saja. Saat mereka menekan, internet akan selalu menjadi pilihan yang paling Anda prediksi. Tambahkan biaya internet menjatuhkan, dan tampaknya cukup jelas bagi saya bahwa SD-WAN membuat kasus yang sangat menarik untuk menjadi pengganti berikutnya untuk router. Bagaimana menurutmu?
Ganti router RMA Cedge
Dokumentasi yang ditetapkan untuk produk ini berusaha menggunakan bahasa bebas bias. Untuk keperluan set dokumentasi ini, bebas bias didefinisikan sebagai bahasa yang tidak menyiratkan diskriminasi berdasarkan usia, kecacatan, jenis kelamin, identitas ras, identitas etnis, orientasi seksual, status sosial ekonomi, dan intersectionality. Pengecualian dapat ada dalam dokumentasi karena bahasa yang hardcoded dalam antarmuka pengguna perangkat lunak produk, bahasa yang digunakan berdasarkan dokumentasi RFP, atau bahasa yang digunakan oleh produk pihak ketiga yang direferensikan. Pelajari lebih lanjut tentang bagaimana Cisco menggunakan bahasa inklusif.
Isi
Perkenalan
Dokumen ini menjelaskan cara mengganti unit cedge yang gagal dengan yang lain. Ini terdiri dari salinan konfigurasi dari router yang gagal ke router penggantian, penghapusan segi sebesar ini, dan penambahan router baru ke dalam jaringan. Proses ini mirip dengan penggantian Vedge namun, opsi salinan terlewatkan di VManage untuk cedges.
Prasyarat
Persyaratan
Cisco merekomendasikan agar Anda memiliki pengetahuan tentang topik -topik ini:
- Jaringan Area Luas yang Ditentukan Perangkat Lunak Cisco (SD-WAN)
Komponen digunakan
Informasi dalam dokumen ini didasarkan pada versi perangkat lunak dan perangkat keras ini:
- Versi Cedge 17.3.3
- VMANAGE Versi 20.4.2
Informasi dalam dokumen ini dibuat dari perangkat di lingkungan lab tertentu. Semua perangkat yang digunakan dalam dokumen ini dimulai dengan konfigurasi (default) yang dibersihkan. Jika jaringan Anda langsung, pastikan Anda memahami dampak potensial dari perintah apa pun.
Informasi latar belakang
Biasanya, penggantian unit cedge yang gagal dengan yang baru dilakukan ketika router RMA diterima karena router cedge lama telah gagal sepenuhnya atau komponen di router dan cisco tac melanjutkan dengan RMA.
Sebelum penggantian Cedge, verifikasi beberapa titik agar router Cedge baru untuk berhasil membuat koneksi kontrol.
Langkah 1. Tingkatkan perangkat cadangan atau RMA ke dalam gambar yang kompatibel dengan SDWAN dengan pengontrol.
Catatan: Pastikan versi cedge saat ini kompatibel dengan versi pengontrol. Lihat matriks kompatibilitas.
Catatan: Untuk informasi lebih lanjut untuk proses peningkatan cedge melalui CLI, silakan, lihat instalasi perangkat lunak dan upgrade untuk router Cisco IOS XE.
Langkah 2. Tempatkan konfigurasi dasar, untuk mencapai sebaiknya mencapai VBOND, VMANAGE, dan VSMART.
Konfirmasikan bahwa cedge yang dimaksud telah dikonfigurasi dengan benar, itu termasuk:
- Sertifikat yang valid yang telah diinstal.
- Konfigurasikan di bawah blok “Sistem”:
Sistem-ip
Situs-id
Nama Organisasi
alamat vbond
- VPN 0 Antarmuka transportasi yang dikonfigurasi dengan opsi terowongan dan alamat IP.
- Jam sistem yang dikonfigurasi dengan benar di sebesar dan yang cocok dengan perangkat/pengontrol lain.
Perintah Tampilkan jam mengkonfirmasi set waktu saat ini dan gunakan set jam Untuk mengatur waktu yang tepat di perangkat.
Tampilkan jam
set jam
- Pastikan Cedge itu mencapai VBOND. Jika FQDN digunakan untuk VBOND, pastikan DNS dikonfigurasi di bawah VPN 0 dan menyelesaikan VBOND.
Peringatan: Untuk selembar yang baru, Gunakan IP sistem yang berbeda dari yang ada di router asli/gagal. Dalam langkah akhir, sistem-IP diubah sama dengan segi sebesar aslinya.
Langkah 3. Salin dan instal sertifikat Root CA ke dalam cedge cadangan atau RMA.
Root CA diraih oleh CLI dari setiap pengontrol seperti VBOND, VSMART atau VMANAGE. Temukan sertifikat di vshell.
Contoh dari vbond:
vshell
CD/USR/Share/Viptela
Tampilkan konten sertifikat dan salin semua konten
ls -l root*
Cat Root-Ca.crt
Untuk menyalin sertifikat ke boot flash segi sebesar, gunakan FTP, SFTP, atau drive USB. Jika ini tidak memungkinkan, salin sertifikat secara manual sebagai sumber terakhir.
Buat file untuk root ca baru di rma cedge.
Peringatan: Baris perintah memiliki komentar yang dimulai dengan “!”. Hapus semua komentar.
tclsh !Tekan enter
menempatkan [buka "bootflash: root-ca-new.sertifikat "w+] < !Hit enter
!Tempel-semua-orang-orang-konten-dari-vbond-or-vmanage-sertifikaet-tanpa-ruang
>!Tekan enter
KELUAR
Di bawah versi yang lebih baru dari Cisco IOS® XE SD-WAN, The tclsh Perintah dinonaktifkan secara default., untuk memungkinkannya sementara, layanan internal perintah diperlukan.
config-t
(config)# service internal
(config)# commit
(config)# end
Perangkat Lunak Platform Debug SDWAN Unlock-IOS-CL
Hapus instalan root lama dan instal root ca yang baru saja ditambahkan.
Permintaan Perangkat Lunak Platform SDWAN Root-CERT-RAIN uninstall
Perangkat Perangkat Lunak Platform Permintaan SDWAN Root-Cert-Chain Install Bootflash:
Memeriksa Tampilkan koneksi kontrol Untuk memvalidasi perangkat telah membuat koneksi lagi dengan pengontrol.
Langkah 4. Sinkronisasi/Unggah Daftar Perangkat Di Bawah VManage.
Router RMA harus ditampilkan di bawah “VManage> Perangkat ”. Jika perangkat tidak berada di bawah VMANAGE, pastikan bahwa perangkat ditambahkan ke portal PNP.
Pada titik ini, segi gumpalan memiliki koneksi kontrol hingga pengontrol.
Proses Penggantian Jika Cemge Menggunakan Template
Langkah 1. Cadangkan nilai saat ini yang digunakan di bawah templat perangkat.
Nilai Cadangan Arus yang Digunakan untuk Perangkat Di Bawah Templat. Navigasi ke VMANAGE > Template Perangkat > Templat > .. > Ekspor CSV.
Langkah 2. Lepaskan perangkat yang gagal dari templat perangkat yang terpasang.
Cadangkan nilai variabel terlebih dahulu.
Catatan: Setelah penghapusan templat perangkat, semua nilai variabel dari template hilang. Satu -satunya cara untuk memulihkannya adalah dengan memeriksa konfigurasi unit yang gagal atau asli. Selain itu, tidak mungkin untuk melepaskan templat perangkat jika router tepi WAN berada dalam keadaan yang tidak dapat dijangkau. Pesan “Harap perbaiki DTLS, konektivitas NetConf antara perangkat dan VManage sebelum alur kerja upaya templat” disajikan di VMANage GUI. Dalam situasi ini, silakan membatalkan perangkat terlebih dahulu (Konfigurasi -> Sertifikat) dan kemudian melanjutkan untuk melepaskan template.
Lepaskan perangkat dari templat perangkat apa pun yang terpasang.
Langkah 3. Membatalkan router lama/gagal.
Membatalkan router yang gagal di bawah VMANAGE > Sertifikat > Perangkat.
Catatan: Semua koneksi kontrol hilang pada langkah -langkah ini.
Langkah 4. Kirim ke pengontrol.
Pilih Kirim ke pengontrol Untuk mendorong perubahan ke pengontrol.
Peringatan: Jika info router yang tidak valid tidak lagi diperlukan dan sistem-IP yang sama perlu digunakan kembali pada router RMA, silakan hapus router yang tidak valid dari vmanage.
Langkah 5. Dorong template ke dalam router cadangan atau RMA.
Dorong template ke dalam router cadangan atau RMA.
Catatan: Gunakan file CSV dari Langkah 1 untuk mengisi semua nilai yang diminta saat templat perangkat dilampirkan.
Proses Penggantian Jika Burung Dikonfigurasi melalui CLI
Langkah 1. Cadangkan konfigurasi saat ini.
Cadangkan konfigurasi saat ini. Navigasi ke VMANAGE > Perangkat > .. > Menjalankan konfigurasi.
Jika perangkat offline, cobalah untuk memilih Konfigurasi lokal, Untuk memeriksa apakah ada cadangan konfigurasi perangkat.
Jika ada konfigurasi yang disimpan di vManage, tarik konfigurasi ini dari perangkat itu sendiri.
Gunakan perintah ini di bawah CLI untuk membuat file di bootflash dengan semua konfigurasi saat ini:
Tampilkan runing-config | Redirect Bootflash: Sdwan/iOS.CLI Show Sdwan Running-Config | Redirect Bootflash: Sdwan/Sdwan.cli
Langkah 2. Membatalkan router lama/gagal.
Membatalkan router lama/gagal VMANAGE > Sertifikat > Perangkat.
Catatan: Setelah perangkat tidak valid, konfigurasi hilang. Tidak ada cara untuk memulihkan konfigurasi dari vManage. Konfigurasi masih tersedia di perangkat yang gagal atau asli.
Catatan: Semua koneksi kontrol hilang pada langkah -langkah ini.
Peringatan: Jika info router yang tidak valid tidak lagi diperlukan dan sistem-IP yang sama perlu digunakan kembali pada router RMA, silakan hapus router yang tidak valid dari vmanage.
Langkah 3. Kirim ke pengontrol.
Pilih Kirim ke pengontrol Untuk mendorong perubahan ke pengontrol.
Langkah 4. Tempatkan konfigurasi ke dalam router.
Tempatkan semua konfigurasi ke dalam router. Pada titik ini, aman untuk mengubah IP sistem untuk menggunakan IP sistem dari router yang gagal atau asli.
Informasi terkait
- Ganti Router Vedge.
- Dukungan & Dokumentasi Teknis – Sistem Cisco
SD-WAN dengan cepat menjadi pengganti untuk router cabang
Hari ini’S Looks dan berperilaku sangat berbeda dari jaringan dekade yang lalu. Hari -hari pengiriman data yang adil atau file sederhana di seluruh jaringan pribadi dan publik sudah berakhir dan sekarang persyaratan paket besar yang memungkinkan video dan suara adalah hal biasa. Pergeseran pasang surut ke layanan dan aplikasi yang dikirimkan cloud adalah norma baru dan jaringan perusahaan harus diaktifkan untuk mendukung persyaratan bandwidth eksponensial yang menyertai shift ini.
Pokok infrastruktur jaringan selalu menjadi router cabang, dipasang di setiap lokasi terpencil untuk merutekan lalu lintas jaringan ke bagian lain dari jaringan atau kembali ke pusat data. Selama proses arsitektur jaringan, pemikiran umum adalah bahwa ia tidak dapat ada tanpa router cabang. Tapi apakah itu benar -benar kebenaran?
Kami tidak’Aku percaya itu. Dan di sini’s mengapa.
Router dan routing bukan hal yang sama, artinya perutean dapat dilakukan sepenuhnya di luar faktor bentuk router tradisional. Yang kemudian menimbulkan pertanyaan, jika kemampuan perutean diintegrasikan ke dalam solusi lain untuk menangani lalu lintas jaringan, apakah itu cukup untuk memenuhi tuntutan perusahaan?
Dan jika kami meminta pengawas industri, router cabang telah kehilangan tempat mereka sebagai bahan pokok jaringan, terutama ketika solusi komplementer muncul, menawarkan fungsionalitas yang sama dengan lebih banyak fleksibilitas, skalabilitas, dan kemampuan pemberdayaan bisnis daripada sebelumnya sebelumnya.
- Technavio – memperkirakan 9% CAGR pada tahun 2021
- Penelitian dan Pasar – memperkirakan 8.64% CAGR pada tahun 2021

Sebaliknya, perangkat lunak yang didefinisikan WAN (SD-WAN) sedang diadopsi pada tingkat eksponensial dengan 69% CAGR yang diprediksi pada tahun 2021, karena itu
Mengaktifkan Optimalisasi Sejati Semua Transportasi Lalu Lintas Jaringan Terlepas dari saluran tersebut, memungkinkan skalabilitas global layanan jaringan, memungkinkan akses tanpa batas ke aplikasi dan layanan yang dikirimkan cloud, dan menggabungkan kemampuan akhir lainnya seperti keamanan, fungsionalitas switching VoIP, dan yang paling penting, rute. Itu menjadi pengganti langsung dan alternatif yang sangat baik untuk router cabang.
Membiarkan’S Periksa mengapa pindah dari router cabang ke platform yang siap cloud, seperti SD-Wan, adalah solusi terbaik untuk perusahaan.
Total biaya kepemilikan (TCO) yang lebih rendah
Router cabang memiliki implikasi capex yang tinggi, memerlukan pemeliharaan yang berkelanjutan dan berbiaya tinggi, dipelihara dan dikelola oleh teknisi yang sangat terlatih dan mahal, dan memerlukan konfigurasi dan pembaruan di tempat unit-demi-unit di tempat. Sebaliknya, solusi SD-WAN tersedia sebagai jaringan sebagai layanan (NAAS), yang akan mengumpulkan semua biaya terkait menjadi satu kontrak: pemeliharaan dan dukungan, pembaruan dan konfigurasi, dan kemampuan untuk memberikan semua konten di berbagai metode transportasi secara dinamis.
Visibilitas dan kontrol lengkap
Mayoritas hari ini’S router cabang bekerja secara mandiri satu sama lain. Mereka harus dikelola di setiap lokasi situs dan tidak memiliki kemampuan untuk dikelola dari lokasi terpusat. Namun, SD-WAN diarsenkan untuk sepenuhnya disampaikan cloud yang secara inheren menormalkan seluruh struktur jaringan dan memungkinkan manajemen dari lokasi terpusat melalui satu panel kaca tunggal. Semua aktivitas jaringan menjadi transparan, direkam, dianalisis, dan dapat ditindaklanjuti. Tidak hanya pembaruan dan perubahan konfigurasi didorong dari portal manajemen pusat, tetapi masalah dengan cepat diidentifikasi dan diperbaiki secara proaktif.
Keberlangsungan bisnis
Router cabang sering dibatasi secara dinamis mengubah jalur transportasi saat mengirim data. Jika satu jalur transportasi memiliki masalah, router akan mengarahkan lalu lintas ke jalur transportasi sekunder dan menghindari mengirim lalu lintas tambahan melalui ‘jatuh’ jalur sampai benar -benar diperbaiki. SD-WAN diaktifkan dengan Dynamic Multi-Path Optimization (DMPO), memungkinkan perusahaan untuk mempertahankan fungsionalitas jaringan setiap saat karena lalu lintas dialihkan berdasarkan paket-per-paket. Bahkan jika ada masalah dengan ‘jatuh’ Path, SD-WAN masih dapat mengoptimalkannya dan memperbaiki masalah untuk mengoptimalkan semua transportasi yang tersedia. Downtime dan sedang offline mahal untuk perusahaan mana pun dan SD-WAN memungkinkan kegiatan penghasil pendapatan untuk melanjutkan setiap saat, terlepas dari masalah jaringan.
Skalabilitas
Inovasi tidak’t berhenti dan infrastruktur jaringan perlu mengikuti. Tetapi perangkat keras yang dibangun khusus bisa sangat terbatas dalam bagaimana ia menggabungkan inovasi baru, seringkali membutuhkan penggantian ulang yang signifikan atau penggantian perangkat keras. Sebagai alternatif, SD-WAN memiliki skalabilitas dan pemberdayaan dalam pikiran. Arsitektur tempat ia dibangun memberikan tingkat fleksibilitas yang beradaptasi dengan baik dengan teknologi baru, memberikan perubahan konfigurasi dengan cepat, dan dapat menyebarkannya di seluruh jaringan dalam hitungan menit.
Mencoba SD-WAN untuk melihat apakah itu’S tepat untuk bisnis Anda adalah risiko yang relatif rendah. NSX SD-WAN oleh Velocloud dapat dijalankan di atas infrastruktur yang ada, di samping router cabang, atau router cabang dapat sepenuhnya dihapus tanpa gangguan pada jaringan.