


Apakah Sentinelone memiliki firewall?
Apakah Sentinelone memiliki firewall?
Sentinelone memperluas kemampuan firewall dan NDR
Sentinelone, platform XDR terkemuka dan perusahaan platform cybersecurity otonom, telah mengumumkan perluasan kemampuan firewall dan deteksi dan respons jaringan (NDR). Pengumuman ini datang sebagai tanggapan atas meningkatnya kompleksitas jaringan terdistribusi dan tenaga kerja jarak jauh, yang telah membuat visibilitas jaringan lebih menantang bagi perusahaan.
Integrasi firewall dan kemampuan NDR ke dalam solusi XDR Sentinelone memungkinkan organisasi dari semua ukuran untuk mendapatkan wawasan yang mereka butuhkan untuk mengidentifikasi dengan cepat dan menanggapi serangan di semua vektor. Ekspansi ini mencakup integrasi dengan pemain industri utama seperti Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet, Palo Alto Networks, dan kolaborasi yang ditingkatkan dengan Vectra AI.
Dengan memasukkan konteks tambahan dari Vectra AI, tim operasi keamanan Sentinelone dapat membuat keputusan yang lebih baik selama triase dan investigasi insiden. Data peringatan yang diperkaya dari Vectra AI memungkinkan analis untuk menilai ruang lingkup dan tingkat keparahan suatu insiden, pada akhirnya mengurangi waktu rata -rata untuk menanggapi.
Selain kemitraan dengan Vectra AI, Sentinelone juga telah diintegrasikan dengan Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet, dan Palo Alto Networks untuk menyediakan kemampuan konsumsi log. Integrasi ini memungkinkan platform XDR untuk mendeteksi ancaman dan teknik serangan yang ditularkan melalui jaringan, seperti command and control (C2) Beaconing dan Exfiltration Data.
Kolaborasi antara Sentinelone dan Cisco, khususnya, meningkatkan perlindungan bagi pelanggan bersama dengan menggabungkan kekuatan platform singularitas dengan firewall terkemuka Cisco dan solusi manajemen akses. Integrasi ini menciptakan masa depan digital yang lebih aman untuk semua orang.
Semua integrasi yang disebutkan dan kemampuan yang diperluas tersedia saat ini melalui pasar singularitas Sentinelone. Dengan melapisi solusi terpercaya dan divalidasi di seluruh tumpukan keamanan Anda, Anda dapat meningkatkan perlindungan organisasi Anda.
Singkatnya, Sentinelone telah memperluas kemampuan firewall dan NDR untuk mengatasi tantangan yang ditimbulkan oleh jaringan terdistribusi dan tenaga kerja jarak jauh. Integrasi dan kolaborasi dengan pemain industri memungkinkan organisasi untuk mendapatkan visibilitas jaringan yang lebih baik dan menanggapi serangan secara efektif.
Pertanyaan unik:
1. Apa pengumuman terbaru Sentinelone tentang kemampuan firewall -nya?
2. Bagaimana kolaborasi Sentinelone dengan Vectra AI meningkatkan triase dan investigasi insiden?
3. Pemain industri mana yang telah mengintegrasikan solusi mereka dengan platform XDR Sentinelone?
4. Bagaimana integrasi dengan Aruba, pos pemeriksaan, Cisco, Darktrace, Extrahop, Fortinet, dan Palo Alto Networks Manfaat Organisasi?
5. Apa sajakah ancaman yang ditularkan melalui jaringan yang dapat dideteksi oleh platform XDR Sentinelone?
6. Bagaimana kolaborasi antara Sentinelone dan Cisco meningkatkan perlindungan pelanggan?
7. Di mana organisasi dapat mengakses integrasi dan kemampuan yang diperluas yang disediakan oleh Sentinelone?
8. Bagaimana pelapisan solusi tepercaya dan divalidasi di seluruh tumpukan keamanan manfaat perlindungan organisasi?
9. Mengapa visibilitas jaringan menantang bagi perusahaan dengan jaringan terdistribusi dan tenaga kerja jarak jauh?
10. Bagaimana kemampuan Firewall dan NDR Sentinelone berkontribusi pada postur keamanan organisasi?
Jawaban:
1. Sentinelone telah memperluas kemampuan firewall dan deteksi dan respons jaringan (NDR), yang memungkinkan organisasi untuk mendapatkan wawasan yang lebih baik tentang serangan di semua vektor.
2. Kolaborasi dengan Vectra AI memperkaya triase insiden Sentinelone dan investigasi dengan memasukkan konteks tambahan, memungkinkan pengambilan keputusan yang lebih baik dan mengurangi waktu rata-rata untuk menanggapi.
3. Pemain industri seperti Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet, dan Palo Alto Networks telah mengintegrasikan solusi mereka dengan platform XDR Sentinelone.
4. Integrasi dengan Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet, dan Palo Alto Networks memungkinkan keamanan jaringan yang efektif, identifikasi perilaku mencurigakan, dan meningkatkan perlindungan keseluruhan organisasi suatu organisasi suatu organisasi suatu organisasi.
5. Platform XDR Sentinelone dapat mendeteksi ancaman yang ditularkan melalui jaringan seperti Command and Control (C2) Beaconing dan Exfiltration Data.
6. Dengan menggabungkan platform singularitas dengan firewall terkemuka Cisco dan solusi manajemen akses, kolaborasi antara Sentinelone dan Cisco memberikan perlindungan yang unggul bagi pelanggan bersama.
7. Organisasi dapat mengakses integrasi dan memperluas kemampuan yang disediakan oleh Sentinelone melalui Singularity Marketplace.
8. Layering solusi tepercaya dan divalidasi di seluruh tumpukan keamanan meningkatkan perlindungan organisasi dengan memberikan cakupan keamanan yang komprehensif dan mengurangi potensi kerentanan.
9. Visibilitas jaringan menantang bagi perusahaan dengan jaringan terdistribusi dan tenaga kerja jarak jauh karena meningkatnya kompleksitas dan beragam dari jaringan ini.
10. Kemampuan Firewall dan NDR Sentinelone berkontribusi pada postur keamanan organisasi dengan memberikan visibilitas jaringan yang lebih baik, identifikasi serangan yang cepat, dan kemampuan respons yang efektif.
Apakah Sentinelone memiliki firewall?
Об этой страницental
Sentinelone memperluas kemampuan firewall dan NDR
Mountain View, Calif. – – 13 April 2023 – Meningkatnya kompleksitas jaringan terdistribusi dan tenaga kerja jarak jauh telah membuat visibilitas jaringan lebih menantang dari sebelumnya bagi perusahaan untuk mendapatkan. Sentinelone (NYSE: S), membuatnya lebih mudah. Perusahaan platform cybersecurity otonom dan platform XDR terkemuka hari ini mengumumkan integrasi dengan pemain industri utama Aruba, pos pemeriksaan, Cisco, Darktrace, Extrahop, Fortinet, Palo Alto Networks dan kolaborasi yang ditingkatkan dengan Vectra AI yang memperluas perusahaan tersebut’S kemampuan firewall dan deteksi dan respons jaringan (NDR), dan akan memungkinkan organisasi dari semua ukuran untuk mendapatkan wawasan yang mereka butuhkan untuk mengidentifikasi dengan cepat dan menanggapi serangan di semua vektor.
“ Integrasi kemampuan firewall dan NDR secara sempurna melengkapi solusi XDR kami ,” kata Ric Smith, Kepala Petugas Produk dan Teknologi, Sentinelone. “ Dalam memperluas ekosistem mitra kelas dunia kami, kami dapat memberikan solusi bersama yang dibuat khusus yang memberikan pandangan yang lengkap dan akurat perusahaan perlu mendorong postur keamanan mereka ke ketinggian baru dan melindungi dari besok’S ancaman hari ini. ”
Analisis sinyal yang diperkaya dengan vectra ai
Dengan memasukkan konteks tambahan dari Vectra AI ke dalam platform Sentinelone Singularity ™ XDR, tim operasi keamanan dapat membuat keputusan yang lebih baik selama triase dan investigasi insiden. Saluran Sentinelone Data peringatan berkorelasi dari Vectra AI ke dalam umpan XDR -nya, menawarkan konteks yang diperkaya untuk analis keamanan. Data peringatan yang ditingkatkan ini memungkinkan analis untuk menilai ruang lingkup suatu insiden, mengevaluasi tingkat keparahannya, dan memprioritaskan upaya perbaikan, pada akhirnya mengurangi waktu rata -rata untuk respons (MTTR).
“ Kami sangat senang mengumumkan kemitraan baru kami dengan Sentinelone ,” kata Kevin Kennedy, produk SVP, Vectra AI. “ Dengan bergabung, kami dapat memberikan sinyal serangan terbaik untuk tim SOC perusahaan dengan menggabungkan titik akhir dan telemetri jaringan. Kemitraan baru ini memungkinkan pelanggan untuk mencapai kecepatan investigasi dan triase yang lebih besar, serta visibilitas yang lebih dapat diandalkan menjadi ancaman yang tidak diketahui. ”
Log konsumsi dengan aruba, pos pemeriksaan, cisco, darktrace, extrahop, fortinet, dan palo alto networks
Sementara solusi NDR sangat penting untuk membatasi gerakan lateral, firewall adalah kunci untuk mencegah infiltrasi awal. Sentinelone’Integrasi S dengan jaringan Cisco, Extrahop, Fortinet, dan Palo Alto memungkinkan platform XDR untuk mendeteksi ancaman yang ditularkan melalui jaringan dan teknik serangan seperti Command and Control (C2) Beaconing dan Exfiltration Data. Dengan keamanan jaringan yang efektif dan sentinelone telemetri secara otomatis mengumpulkan dan memberikan dari cloud dan titik akhir, pelanggan dapat mengidentifikasi perilaku mencurigakan atau ancaman potensial yang bisa tidak terdeteksi.
“ Di Cisco, kami sangat senang mengumumkan integrasi baru kami dengan Sentinelone ,” kata Jessica Bair Oppenheimer, Direktur Aliansi Strategis, Kelompok Bisnis Keamanan di Cisco. “ Menggabungkan kekuatan platform singularitas dengan cisco’S terkemuka firewall dan solusi manajemen akses akan berarti perlindungan yang unggul bagi pelanggan bersama. Bekerja bersama, kami menciptakan masa depan digital yang lebih aman untuk semua orang. ”
Semua integrasi tersedia hari ini melalui Sentinelone’S Singularity Marketplace. Untuk mempelajari lebih lanjut tentang Sentinelone’S mitra ekosistem dan solusi tepercaya dan divalidasi yang dapat dilapisi di tumpukan keamanan Anda untuk memberikan perlindungan premium, klik di sini.
Tentang Sentinelone
Sentinelone’S Solusi cybersecurity mencakup pencegahan, deteksi, respons dan perburuan di titik akhir, wadah, beban kerja cloud, dan perangkat IoT dalam platform XDR otonom tunggal tunggal.
Master Karen
Sentinelone
[Email dilindungi]
+1 (440) 862-0676
Apakah Sentinelone memiliki firewall?
Reddit dan mitranya menggunakan cookie dan teknologi serupa untuk memberi Anda pengalaman yang lebih baik.
Dengan menerima semua cookie, Anda menyetujui penggunaan cookie kami untuk mengirimkan dan memelihara layanan dan situs kami, meningkatkan kualitas reddit, mempersonalisasi konten dan iklan reddit, dan mengukur efektivitas iklan.
Dengan menolak cookie yang tidak penting, Reddit masih dapat menggunakan cookie tertentu untuk memastikan fungsionalitas yang tepat dari platform kami.
Untuk informasi lebih lanjut, silakan lihat pemberitahuan cookie kami dan kebijakan privasi kami .
Apakah Sentinelone memiliki firewall?
Об этой страницental
Ы заре kondecedit. С помощю этой страницы с сожем определить, что запросы о о ancing оеет иенно ы,. Почем это мопо произойтиonya?
Ээ страница отображается в тех слчаях, когда автомически систе secara google ристрюи uman рисисilan рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рии и menelepon которые наршают уловия исполззованияisah. Страница перестанет отображаться после то A, как эти запросы прекратяupanisah яяisah ancing ancing. До это A.
Источником запросов может слжить Врддносно secara п, пар иа бас00 иасазаз) ыылку запросов. Если Вы исползеет общий дсст в и итернет, проблем м ы ы ip ip ip00 ip ip ip ip ip uman ip ip ip ip ip ip uman ip ip ip ip ip ip ip uman ip ip ip ip ip ip ip ON ip ip ip ip ip ip ON. Обратитесь к своем системном аинистратору. Подробнее secara.
Пожет такжeda появлят secara, если Вы Вонот A рлжвввв dari рыч о оаilat оыч о оаilat, еами, ии же Водитedit запросы чень часто засто.
Kontrol Firewall – Fitur Spotlight
Pertimbangkan skenario berikut: Ini mendapat umpan intelijen yang menunjukkan bahwa URL phishing tertentu menggores kredensial secara global. Untuk melindungi pengguna di jaringan, administrator segera menambahkan aturan ke firewall jaringan untuk memblokir URL. Tapi bagaimana dengan pengguna jarak jauh yang tidak di belakang firewall? Dan bagaimana jika perlindungan perimeter gagal atau dielakkan?
Kontrol Firewall Endpoint menjawab tantangan ini dengan mengatur komunikasi yang diizinkan ke dan dari setiap titik akhir. Ini memungkinkan administrator untuk mengendalikan dan menegakkan kebijakan.
Mengapa
Ada 4 alasan mengapa kami’ve membangun kemampuan ini ke dalam agen sentinelone:
1. Visibilitas
Menurut survei Sentinelone Ransomware, hampir tujuh dari sepuluh (69%) dari mereka yang organisasinya menderita serangan ransomware dalam 12 bulan terakhir mengatakan bahwa penyerang dapat memperoleh akses ke organisasi mereka’jaringan s dengan phishing melalui email atau media sosial. Sekitar dua dari lima melaporkan bahwa akses diperoleh dengan drive-by-download yang disebabkan oleh mengklik pada situs web yang dikompromikan (44%). Ini jelas menunjukkan bahwa jaringan adalah vektor infeksi yang paling umum. Untuk membuat hal -hal lebih menantang, sebagian besar lalu lintas jaringan dienkripsi, yang meningkatkan privasi tetapi menghilangkan opsi untuk firewall jaringan untuk melihat di luar header. Pada saat yang sama, semakin banyak pengguna yang jauh, membuat jaringan firewall tidak efektif dalam menyediakan perisai defensif. Pengguna Anda dapat bekerja dari mana saja, dan satu -satunya kepastian yang Anda miliki adalah mereka akan menggunakan perangkat titik akhir mereka.
Jawabannya adalah meningkatkan perlindungan aset dengan menangani infeksi terkait jaringan menggunakan kontrol akses jaringan. Kemampuan untuk melihat semua lalu lintas adalah bagian dari fitur visibilitas Deep Sentinelone, yang juga mendukung visibilitas ke dalam lalu lintas terenkripsi.
2. Pencegahan malware
Ada dua alasan utama untuk lalu lintas jaringan dalam hal musuh jahat:
- Sebagian besar infeksi malware berupaya terhubung ke server perintah dan kontrol (C2) untuk membuat kendali jarak jauh atau exfiltrate data.
- Ransomware biasanya menyimpan kunci enkripsi di server jarak jauh untuk meningkatkan peluang pembayaran.
3. Pencegahan Kehilangan Data Perusahaan
Kontrol firewall dapat memblokir transfer data yang tidak sah ke dan dari semua titik akhir Anda, baik di dalam maupun di luar jaringan perusahaan. Ini memungkinkan Anda untuk mengurangi risiko kebocoran data dari aset Anda. Pencurian data terjadi saat malware dan/atau aktor jahat melakukan transfer data yang tidak sah dari komputer. Malware biasanya mencoba untuk tetap tidak terdeteksi dan mengikis data pribadi, baik untuk pemerasan atau spionase. Misalnya, awal tahun ini, kami belajar tentang seorang karyawan Tesla yang berbagi informasi sensitif setelah menulis perangkat lunak untuk secara berkala mengekspor gigabyte data hak milik dan menyalurkannya di luar organisasi. Kontrol akses jaringan bisa mencegah kerugian ini.
4. Kepatuhan
Karena kontrol firewall memberikan tindakan lain untuk mengurangi risiko di perusahaan, dapat membantu organisasi Anda untuk mencapai kepatuhan di mana kontrol akses jaringan diperlukan.
Kemudahan manajemen
Menambahkan fitur ke platform selalu merupakan langkah yang diinginkan, tetapi tidak dapat mengorbankan kegunaan. Membangun produk yang membutuhkan personel yang sangat terlatih untuk dikelola mungkin memecahkan beberapa pelanggan’ kebutuhan, tetapi itu menciptakan masalah lain. Anda masih dapat melihat kasus di luar sana di mana produk tidak dikonfigurasi dengan benar atau tidak dipantau secara efektif karena kesulitan menggunakannya. Hasilnya adalah produk yang kompleks dapat gagal mengatasi masalah yang ingin mereka selesaikan. Dalam kasus kontrol firewall, kami’VE menerapkan pengalaman berbasis aturan langsung yang memberikan fleksibilitas tanpa kompleksitas.
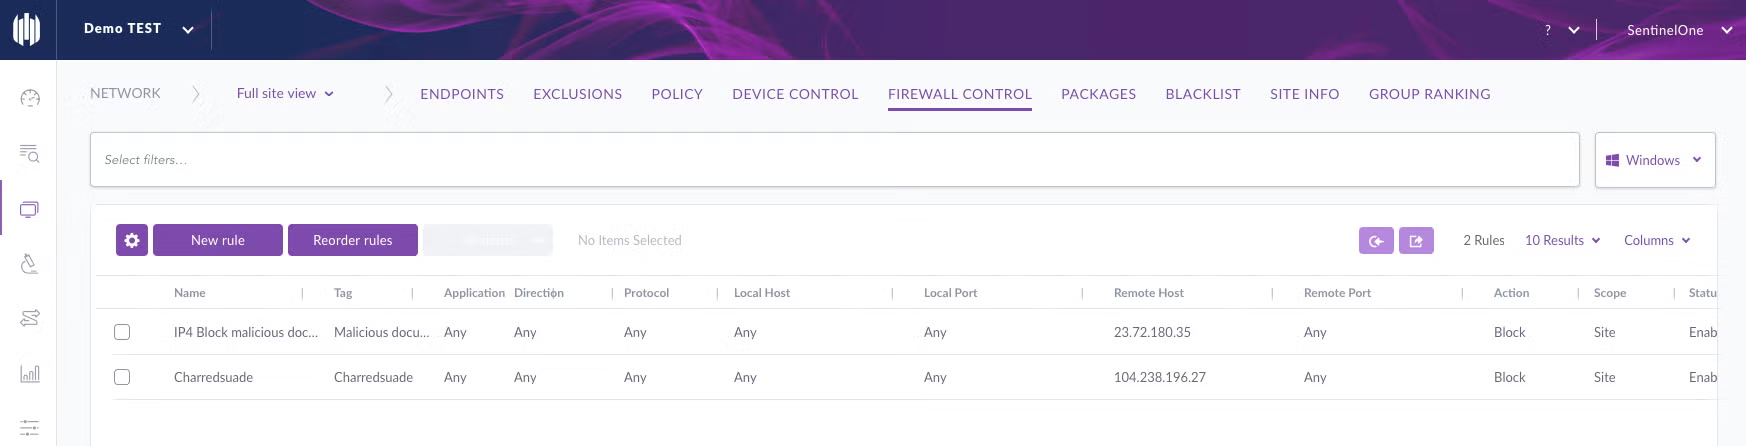
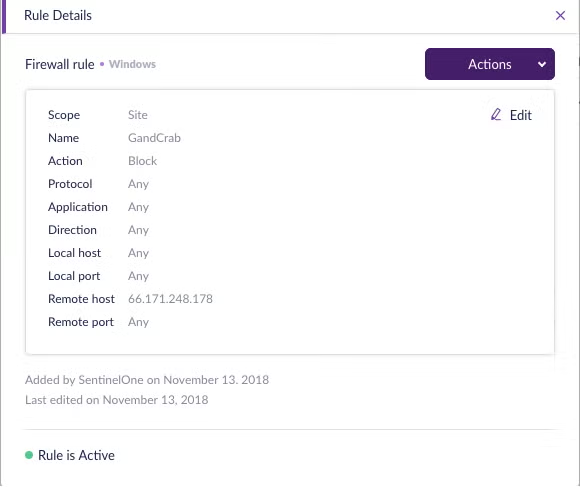
Demo
Pada demo ini Anda dapat melihat bagaimana kontrol firewall dapat digunakan untuk memblokir upaya phishing.
Membawa pergi
Keamanan bukan hanya tentang mencegah malware. Kebersihan yang baik di seluruh jaringan Anda dapat membantu memenangkan pertempuran sebelumnya’S diperjuangkan. Kontrol Firewall Endpoint adalah bagian penting dari model keamanan berlapis. Mengamankan Lalu Lintas Jaringan bukanlah hal baru di Sentinelone. Kami’telah melihat banyak upaya serangan dan memiliki respons otomatis terhadapnya. Kekuatan platform adalah Anda mendapatkan semua kemampuan ini dalam satu agen otonom tunggal – tidak diperlukan instalasi tambahan.
Kontrol firewall didukung dimulai dengan 2.8 agen (dengan konsol eiffel) dan merupakan bagian dari sentinelone “Menyelesaikan” menawarkan.
Menyukai artikel ini? Ikuti kami di LinkedIn, Twitter, YouTube atau Facebook untuk melihat konten yang kami posting.
Baca lebih lanjut tentang sorotan fitur Sentinelone
- Fitur Spotlight – Kontrol Perangkat
- Fitur Spotlight – Indikator Perilaku dan MITER ATT & CK ™ untuk Enterprise
- Mengumumkan Sentinelone Nexus Tertanam Ai SDK!
Seperti artikel ini? Ikuti kami di LinkedIn, Twitter, YouTube atau Facebook untuk melihat konten yang kami posting.
Baca lebih lanjut tentang keamanan cyber
- Melindungi Perangkat Linux dari Eksploitasi Shadow Suid – Fitur Spotlight
- Memperkenalkan Grafik Proses XDR Singularitas Baru
- Fitur Spotlight | Memerangi ancaman email melalui pertahanan yang digerakkan AI dengan integrasi ArmorBlox
- Fitur Spotlight | Mengumumkan Ketersediaan Umum (GA) Agen Linux dan K8S V22.3 untuk keamanan beban kerja cloud
- Fitur Spotlight | Deteksi ancaman seluler terintegrasi dengan Singularity ™ Mobile dan Microsoft Intune
- AI PURPLE | Memberdayakan analis keamanan siber dengan perburuan ancaman, analisis & respons yang digerakkan oleh AI
Baca selengkapnya
Kalahkan setiap serangan, di setiap tahap siklus hidup ancaman dengan Sentinelone
Pesan demo dan lihat dunia’Platform Cybersecurity yang paling canggih sedang beraksi.
Sentinellabs: Ancaman Analisis Intel & Malware
Kami adalah pemburu, pembalik, pengembang mengeksploitasi, & Tinkerers menyoroti dunia malware, eksploitasi, apt, & kejahatan dunia maya yang luas di semua platform.
Laba -laba penyihir dan cacing pasir
Hasil Evaluasi ATT & CK MITEREUTE MITER
Sentinelone mengarah dalam evaluasi terbaru dengan pencegahan 100%. Cakupan analitik terkemuka. Visibilitas terkemuka. Nol deteksi menunda.
Mengamankan perusahaan – “Saya pikir kami telah dikonfigurasi?”
Dalam posting ini, kami menyelami skenario yang mungkin dialami oleh banyak profesional keamanan. Dia’S momen ketika sesuatu yang tidak terduga terjadi dan seseorang bertanya: “Saya pikir kami telah dikonfigurasi?” Itu’S saat tim keamanan mulai meninjau tumpukan keamanan mereka, memeriksa email lama, dan meninjau tiket untuk memahami apa yang salah. Kasus terburuk? Kesalahan itu mungkin menjadi alasan mengapa ada ancaman aktif bagi lingkungan.
Konfigurasi dimulai dengan tanggung jawab
Tapi mengapa kita memiliki paradoks kesalahan konfigurasi? Alasan paling umum adalah bahwa tim keamanan tidak mengendalikan mengelola kemampuan keamanan . Jika tim keamanan bergantung pada tim manajemen TI untuk mendorong kebijakan keamanan, di sana’S celah antara tim yang bertanggung jawab untuk memutuskan kebijakan dan tim yang benar -benar mengimplementasikannya.
Dan mengapa aren’t administrator keamanan dapat mengelola sistem keamanan? Jika server pertukaran diatur oleh administrator pertukaran, instance identitas OKTA yang dikelola oleh administrator identitas, mengapa seharusnya’t Alat keamanan dikelola secara serupa oleh administrator keamanan?
Jawabannya sering berakar pada arsitektur warisan yang dibawa oleh perusahaan . Di masa lalu, untuk mengonfigurasi kebijakan keamanan, tim diharuskan menggunakan kebijakan grup, manajer konfigurasi pusat sistem, atau Microsoft Endpoint Manager. Pada dasarnya, mereka menggunakan alat manajemen TI untuk mengatur dan menjaga keamanan. Oleh karena itu, bahkan ketika suatu organisasi memiliki administrator keamanan, mereka bergantung pada tim TI untuk perubahan yang diperlukan.
Hari ini’S Tantangan keamanan membutuhkan pendekatan yang berbeda
Meskipun mungkin berhasil di masa lalu untuk membuat tim TI mengelola kontrol keamanan, perusahaan modern berada pada tahap di mana itu tidak lagi dapat diukur. Hari ini, kami’t hanya mengonfigurasi antivirus warisan dan kebijakan kata sandi . Kita perlu mempertimbangkan permukaan serangan yang berbeda dan menyetel kontrol pencegahan kita. Waktu ketika seorang administrator keamanan dapat menaikkan tiket TI dan kemudian duduk dan menunggu jauh di belakang kami.
Pada akhirnya, sebagai administrator keamanan, kami bertanggung jawab atas organisasi’S postur keamanan dan bertanggung jawab atas teknologi yang terkait dengannya. Kita harus memastikan bahwa konfigurasi ada berdasarkan arsitek keamanan’ Kebijakan dan kerangka kerja.
Untuk mencapai itu, sangat penting untuk mengendalikan teknologi dan mengurangi ketergantungan eksternal jika memungkinkan. Oleh karena itu, penting untuk memahami cara menggunakan dan mempertahankan solusi saat memilih teknologi keamanan. Kami tidak ingin dihadapkan dengan situasi di mana kebijakan telah dipikirkan dan diputuskan tetapi tidak pernah diimplementasikan karena harus diturunkan ke tim lain untuk dikonfigurasi. Dan jika kita dihadapkan dengan perbedaan dalam kebijakan dan konfigurasi, kita perlu memiliki respons yang lebih baik dari “Saya telah meminta tim TI untuk mengimplementasikan kebijakan itu.”
Untuk melihat bagaimana Anda dapat mulai mengatasi tantangan ini, biarkan’Lihatlah bagaimana organisasi Anda dapat dengan aman dan aman mengelola kebijakan konfigurasi dengan platform XDR Sentinelone. Kami’LL lihat kontrol akses berbasis peran, kebijakan deteksi titik akhir dan respons, dan kontrol perangkat dan jaringan.
Sentinelone Singularity XDR
Lihat Bagaimana Sentinelone XDR Menyediakan visibilitas perusahaan ujung ke ujung, analitik yang kuat, dan respons otomatis di tumpukan teknologi lengkap Anda.
Menggunakan Role-Based-Access-Control (RBAC)
Tim keamanan berurusan dengan banyak informasi sensitif. Oleh karena itu, prinsip hak istimewa yang paling penting sangat penting . Intinya adalah bahwa hanya orang dengan alasan bisnis yang jelas yang harus memiliki akses ke informasi spesifik. Misalnya, sebagai administrator keamanan, saya akan melihat konfigurasi titik akhir, mengelola siklus pembaruan agen, dan mengkonfigurasi kebijakan perangkat dan firewall. Namun, saya tidak perlu akses ke kemampuan forensik atau dapat mengakses insiden aktif. Dengan Role Based-Access-Control (RBAC), ini dapat dicapai.
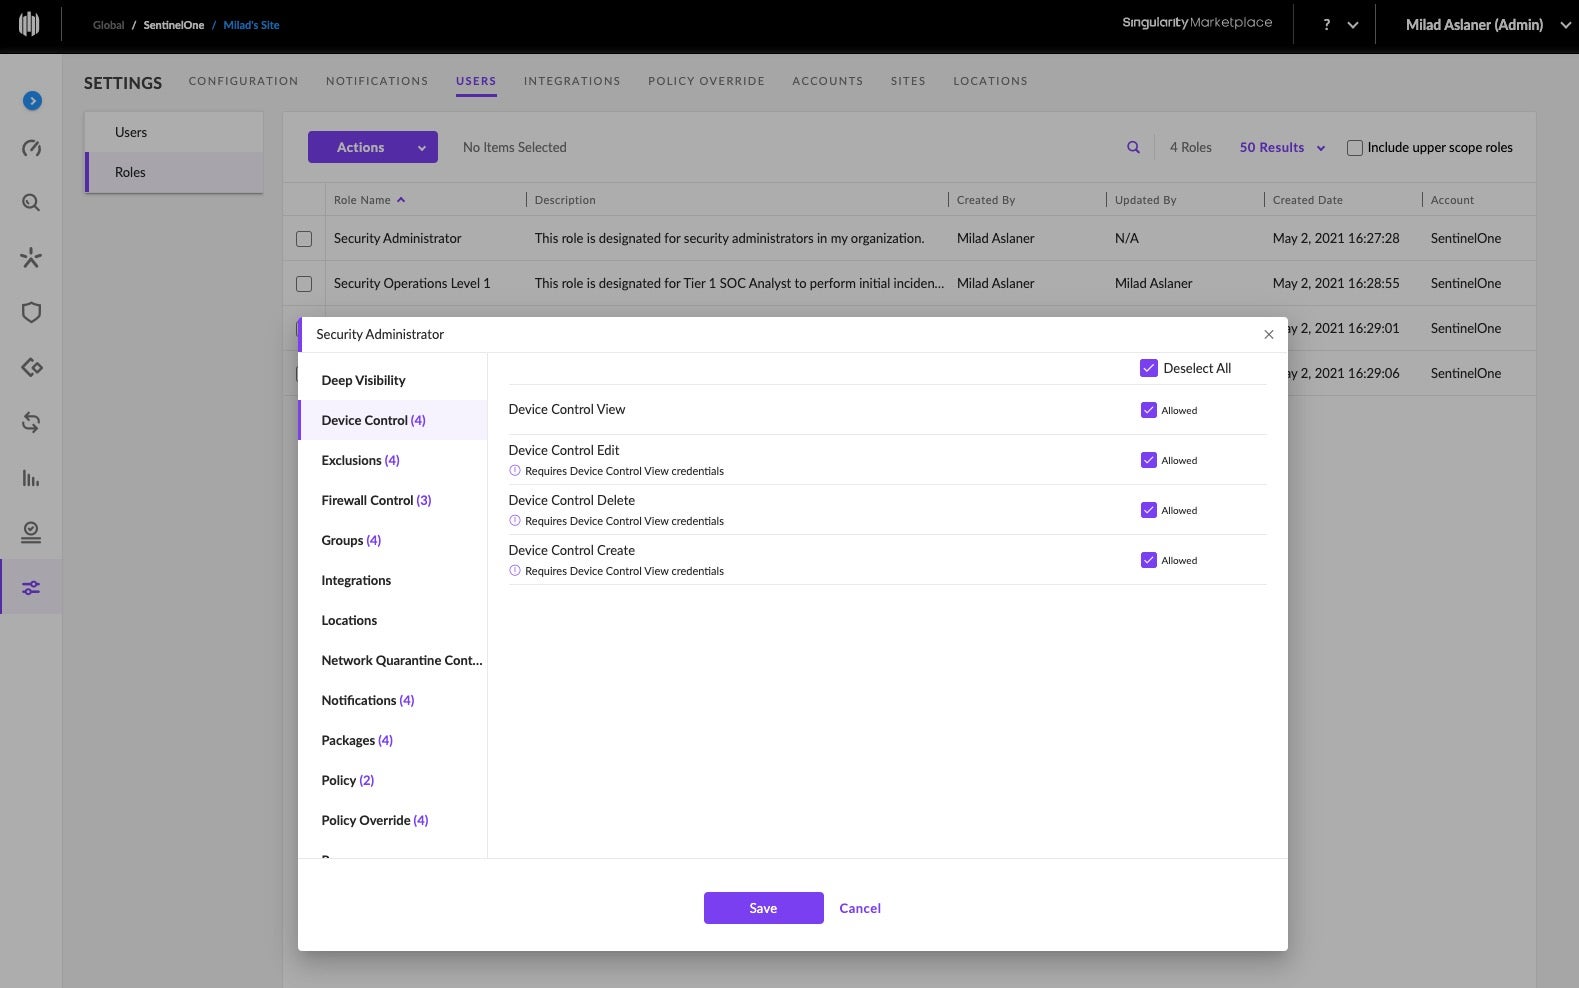
Dalam contoh ini, Anda akan menemukan beberapa peran berbeda yang diterapkan pada contoh demo Sentinelone ini. Satu untuk administrator keamanan yang memberi mereka akses ke apa pun yang terkait dengan konfigurasi titik akhir, dan tiga peran berbeda untuk pusat operasi keamanan saya berdasarkan definisi tingkat tingkat saya.
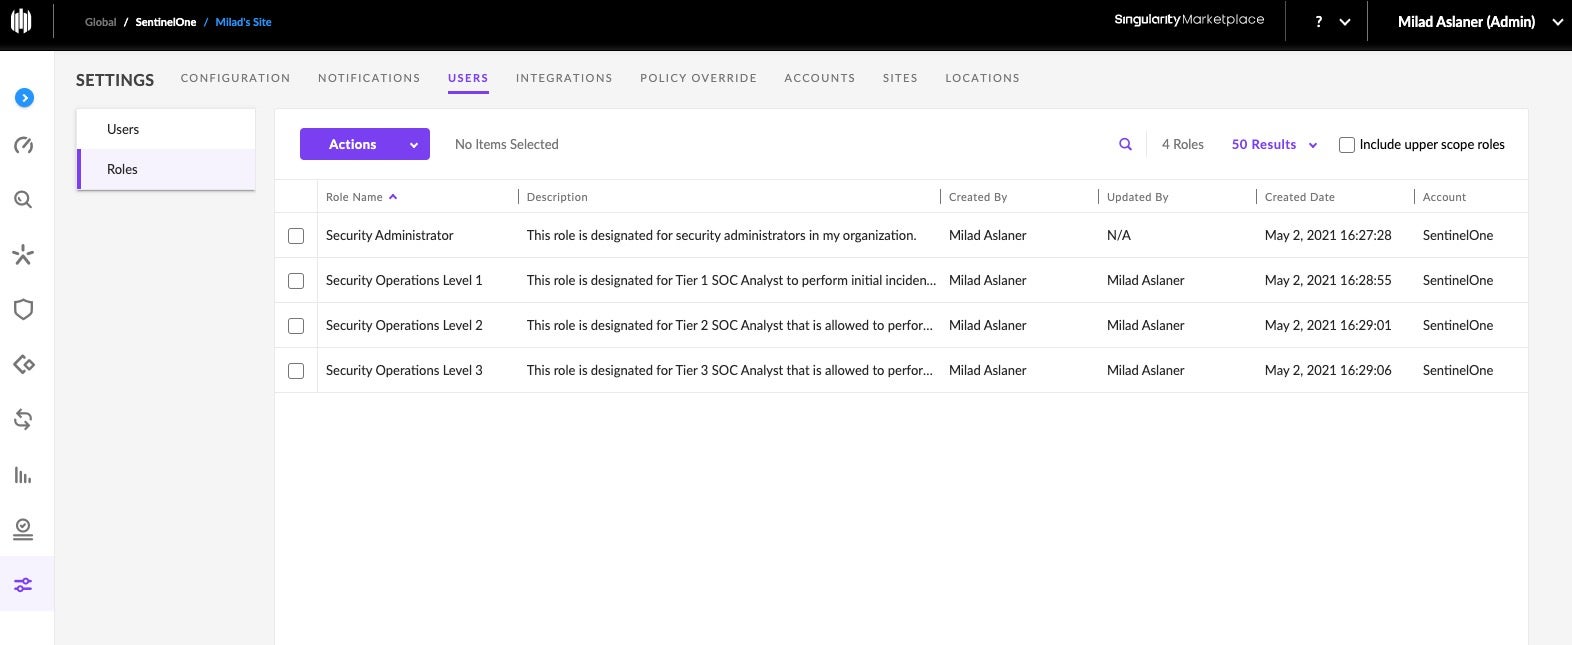
Setiap peran memberikan kriteria akses granular. Anda tidak hanya dapat memilih bagian mana dari Sentinelone, peran ini harus memiliki akses tetapi juga melangkah lebih dalam dengan komponen dan bahkan membedakan antara tampilan, mengedit, dan menghapus hak.
Kebijakan EDR dan EPP
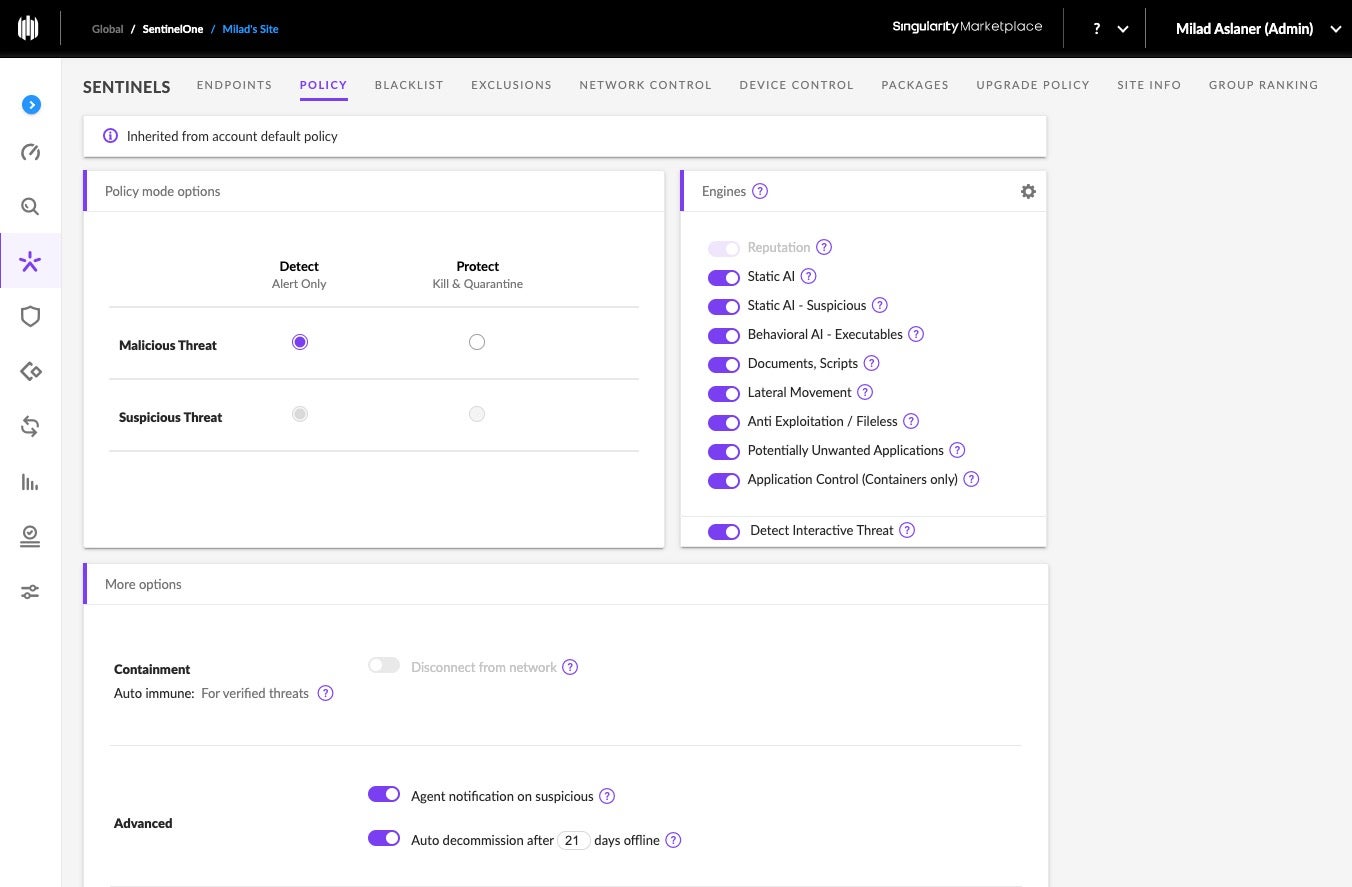
Terkadang Anda mungkin membutuhkan sedikit lebih banyak fleksibilitas saat mengelola kemampuan Platform Endpoint Platform (EPP) dan Endpoint Detection and Response (EDR), tergantung pada apakah itu’S untuk Workstation Akses Privileged Anda (PAW), Layanan Type Asset Bernilai Tinggi (HVA), atau Titik Akhir Tempat Kerja Umum.
SentinElone menyatakan bahwa fleksibilitas dengan memungkinkan Anda untuk mengonfigurasi kebijakan global untuk instance SentinElone Anda, dan Anda dapat menentukan apakah kebijakan yang sama harus diterapkan ke semua grup perangkat atau jika, misalnya, grup perangkat untuk aset HVA harus memiliki yang berbeda.
Kontrol Perangkat dan Jaringan
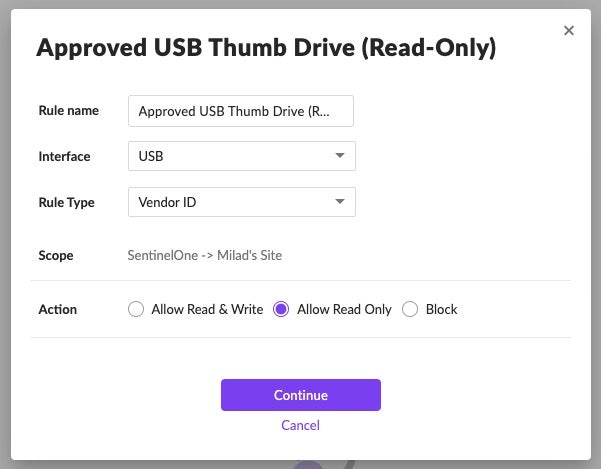
Mengurangi permukaan serangan adalah tugas penting bagi administrator keamanan, jadi seringkali langkah pertama adalah mengkonfigurasi kebijakan pembatasan perangkat dan firewall.
SentinElone memberi administrator keamanan kemampuan untuk dengan mudah dan cepat mengkonfigurasi kebijakan pembatasan perangkat. Anda dapat memilih antara mengonfigurasi aturan ini berdasarkan ID vendor, kelas, ID serial, dan ID produk, dan Anda dapat memilih jenis tindakan sehingga Anda dapat mengizinkan membaca & menulis, mengizinkan baca, atau memblokir akses sama sekali.
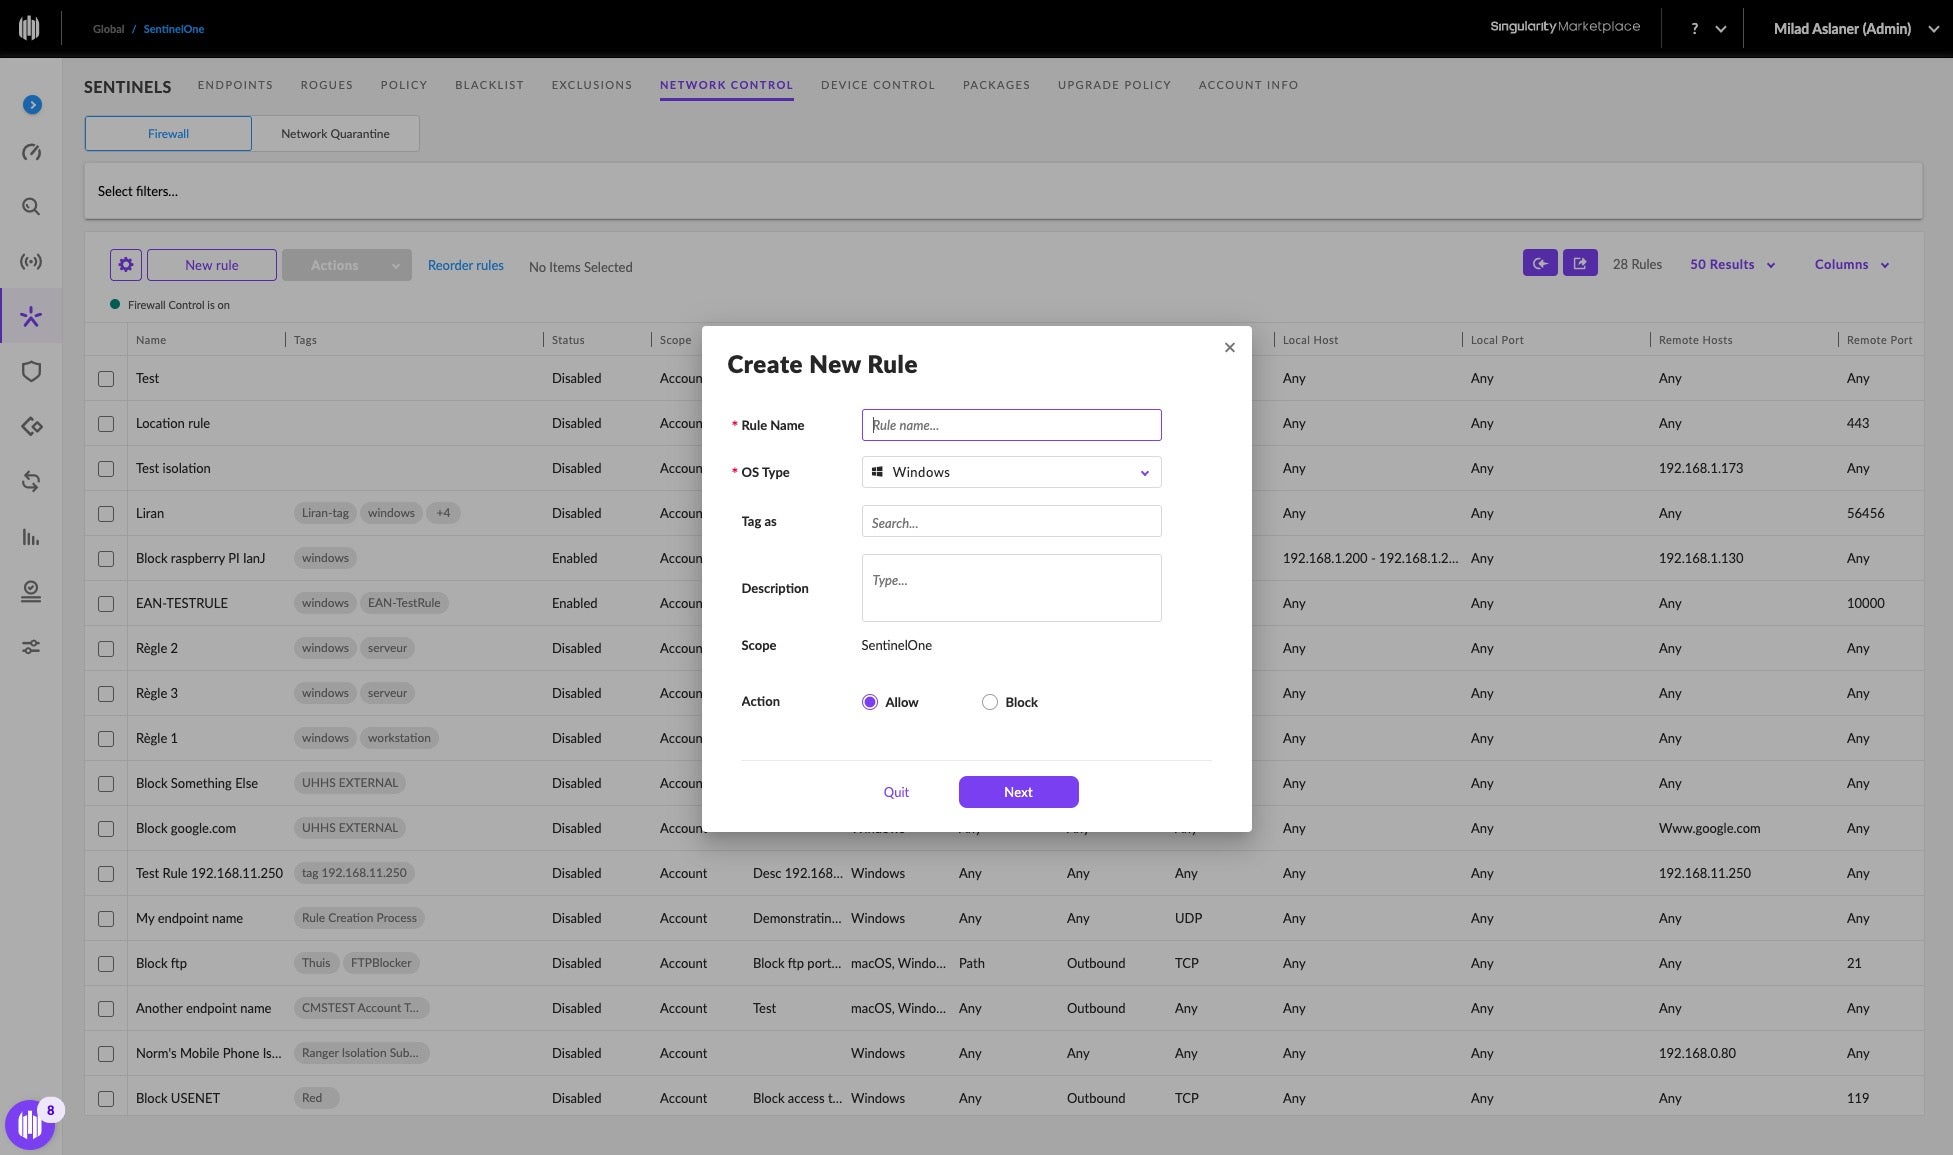
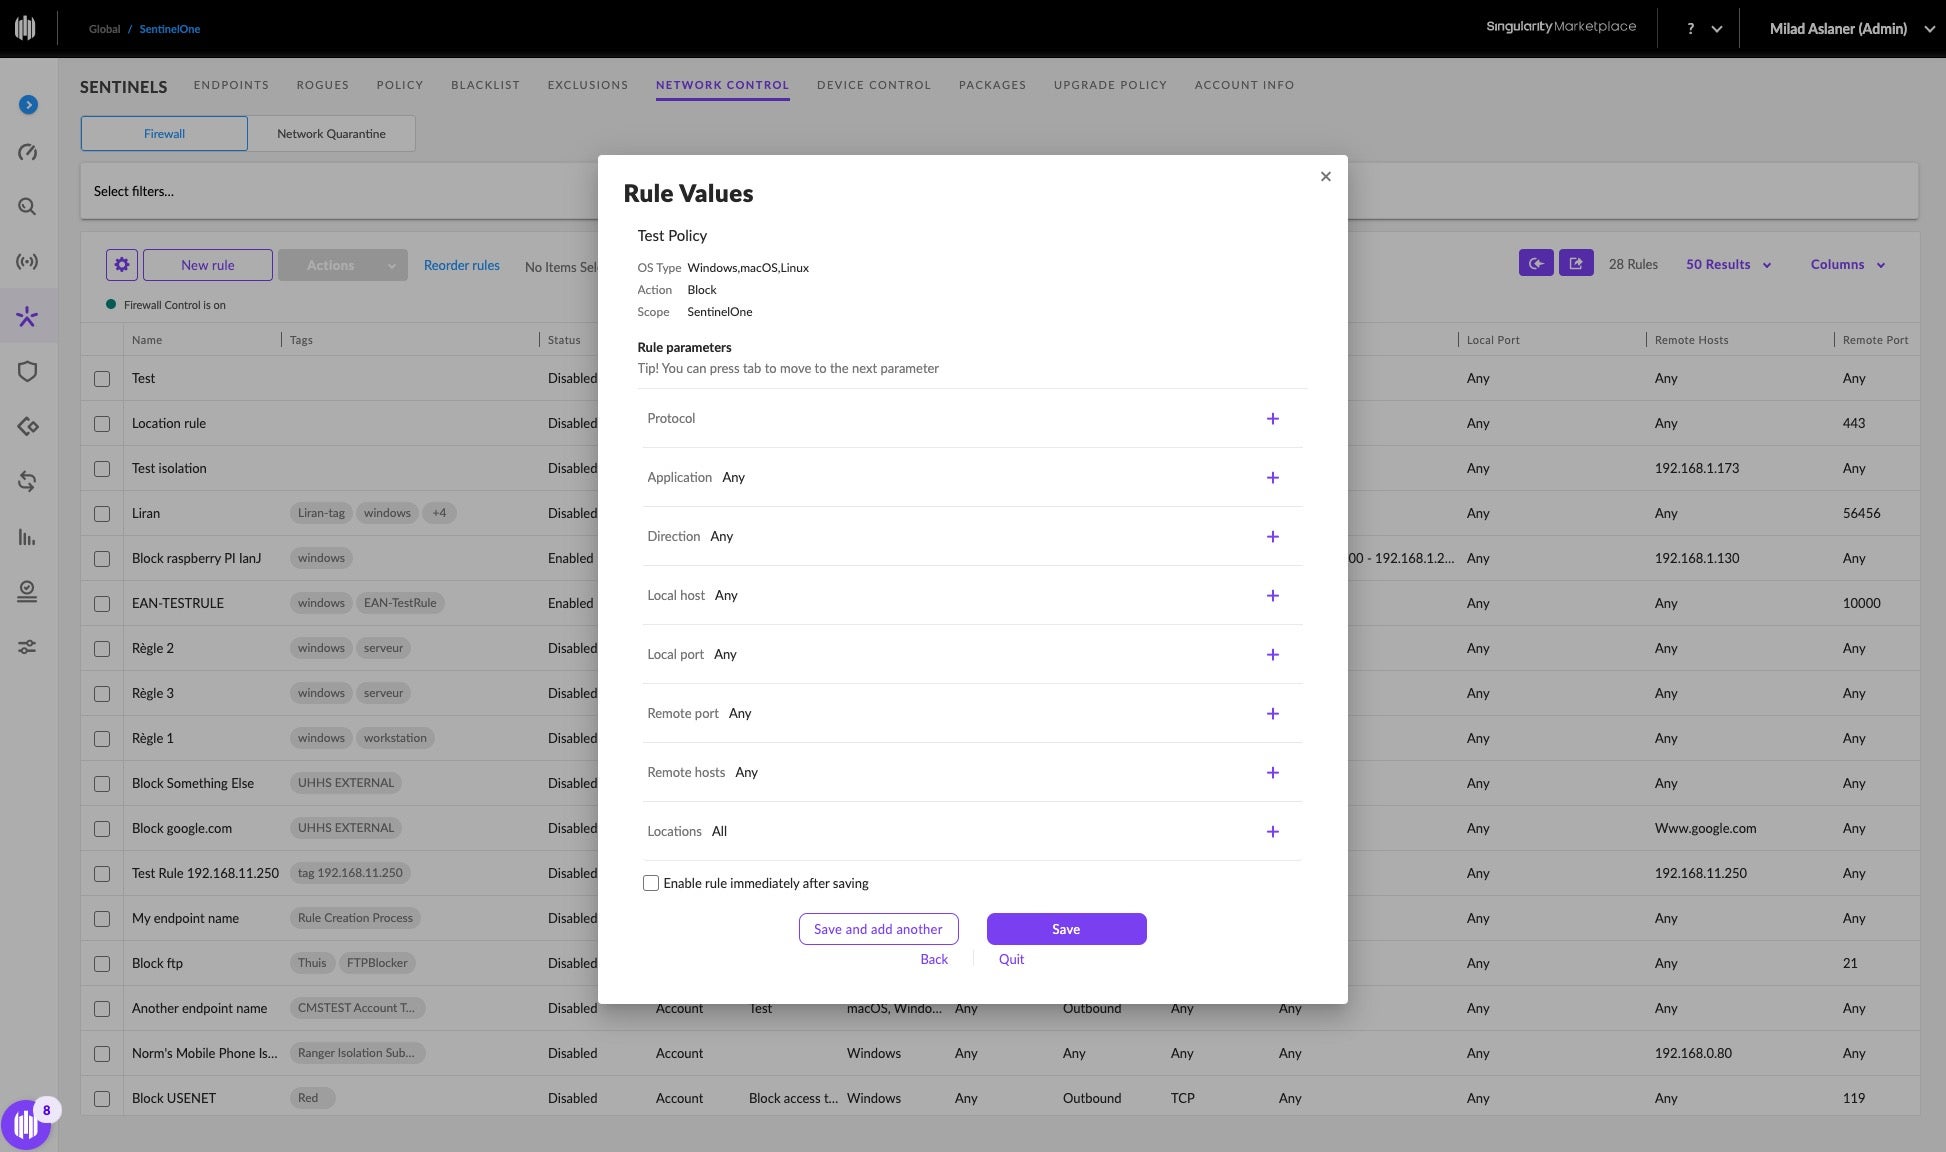
Sentinelone juga membuatnya sederhana bagi Anda untuk mengelola firewall tepat di dalam konsol Sentinelone. Saat membuat aturan baru, Anda dapat memilih terlebih dahulu apakah itu harus berlaku di seluruh Windows, MacOS, dan Linux, jika itu harus menjadi aturan yang diizinkan atau memblokir, dan kemudian mengatur jika, misalnya, kebijakan tersebut untuk protokol, port, aplikasi, dll tertentu.
Kesimpulan
Kompleksitas yang meningkat di hari ini’Lansekap ancaman S memperjelas bahwa menunggu beberapa hari untuk membuat perubahan pada kontrol pencegahan tidak lagi dapat diterima. Teknologi keamanan telah berkembang dan memberikan kemampuan manajemen keamanan terintegrasi yang memberdayakan administrator keamanan untuk membuat keputusan berbasis risiko yang terinformasi secara langsung dalam konsol keamanan.
Sentinelone menyediakan kemampuan manajemen keamanan terintegrasi yang benar -benar dirancang untuk pelanggan perusahaan. Pelanggan mendapat manfaat dari multi-tenancy dan ran-berbasis-akses-kontrol (RBAC), yang memungkinkan prinsip hak istimewa paling tidak. Jika administrator keamanan perlu mengkonfigurasi kebijakan pembatasan perangkat, aturan firewall, atau mengoptimalkan kontrol platform titik akhir (EPP) atau kontrol deteksi dan respons titik akhir (EDR), mereka dapat melakukan semua itu di dalam konsol manajemen Sentinelone hanya dalam beberapa klik dalam beberapa klik hanya dalam beberapa klik hanya beberapa klik.
Jika Anda ingin mempelajari lebih lanjut tentang bagaimana Sentinelone dapat membantu mengamankan organisasi Anda, hubungi kami atau meminta demo gratis.
Seperti artikel ini? Ikuti kami di LinkedIn, Twitter, YouTube atau Facebook untuk melihat konten yang kami posting.
Baca lebih lanjut tentang keamanan cyber
- Asuransi Cyber: menavigasi dunia baru yang tangguh di zaman ransomware
- 22 Akun Twitter Cybersecurity yang harus Anda ikuti pada tahun 2022
- 7 Solusi Praktis untuk Bisnis Modern Memerangi Serangan Berbasis Cloud
- Lebih Banyak Pasar Jahat | Bagaimana’S tidak pernah lebih mudah untuk membeli akses awal ke jaringan yang dikompromikan
- 4 Langkah Menuju Berhasil Mengukur Efektivitas Kontrol Keamanan Anda
- Kemajuan Keamanan | Usia AI & Pembelajaran Mesin di Cybersecurity