


Apakah situs saya memiliki malware?
Cara memindai situs web wordpress Anda untuk malware tersembunyi
Mungkin sulit untuk pulih dari serangan malware; mencegahnya terjadi di tempat pertama dengan menggunakan firewall yang bagus, perangkat lunak terkini, dan kata sandi yang kompleks lebih disukai.
Pengerasan Situs Web
Pertahankan situs web Anda dari malware dan peretas. Membantu mencegah, mendeteksi, dan memulihkan dari ancaman dengan layanan keamanan situs web yang sesuai dengan bisnis Anda.
Poin -Poin Kunci:
- Gunakan firewall yang bagus, perangkat lunak terkini, dan kata sandi yang kompleks untuk mencegah serangan malware.
Layanan Perlindungan Situs Web
Situs web Anda seperti etalase online untuk bisnis Anda. Ini bekerja 24/7 untuk membantu Anda terhubung dengan pelanggan, mengumpulkan arahan, dan menghasilkan penjualan. Tetap berjalan dengan lancar dengan melakukan apa yang Anda bisa untuk melindunginya. Jauhkan situs web Anda dan aman dari peretas dan ancaman pihak ketiga lainnya.
Lindungi bisnis Anda dari serangan dunia maya dengan perlindungan bulanan. Dengan pengerasan perlindungan situs web yang komprehensif, Anda meminimalkan risiko, meningkatkan keamanan, dan membantu menjaganya bebas dari kerusakan berbahaya. Saat Anda memilih layanan keamanan situs web, kami akan memindai situs web Anda untuk virus, bug, atau kode yang tidak biasa dan membersihkannya untuk Anda, sehingga Anda dapat fokus pada apa yang Anda lakukan terbaik.
Poin -Poin Kunci:
- Lindungi situs web Anda dari serangan dunia maya dengan perlindungan bulanan.
- Pengerasan perlindungan situs web yang komprehensif meminimalkan risiko dan meningkatkan keamanan.
- Kami memindai situs web Anda untuk virus, bug, atau kode yang tidak biasa dan membersihkannya.
Perlindungan berkelanjutan
Pemindaian harian untuk mendeteksi dan menghilangkan malware tersembunyi.
Pencegahan daftar hitam
Pemeriksaan Berkelanjutan untuk memastikan situs web Anda tidak masuk daftar hitam oleh Google.
Pelaporan harian
Pelaporan harian tentang malware dan perbaikan yang telah dilakukan.
Cara memindai situs web wordpress Anda untuk malware tersembunyi
Banyak orang mendengar kata itu hack Dan pikirkan seseorang yang duduk di ruang bawah tanah gelap di hoodie, mengetik kode ke dalam baris perintah, menargetkan situs web dengan menerobos firewall dan menghindari bot keamanan seperti mereka adalah supervillain dalam pelarian sampai situs rusak dan dibawa dari internet. Tapi itu bukan kenyataannya. Sebenarnya, a hack umumnya malware yang telah dimasukkan dengan licik ke dalam server situs web Anda dengan bot yang menemukan kerentanan semacam. Dan lebih dari itu, ada peluang bagus bahwa jika situs web Anda telah diretas (Baca: Terinfeksi oleh malware tersembunyi), Anda bahkan tidak mengetahuinya. Tapi kami di sini untuk membantu memastikan Anda tahu cara membersihkannya dengan pemindaian malware WordPress.
Bagaimana malware tersembunyi diinstal?
Peretas dapat memperoleh akses ke situs Anda dalam beberapa cara. Salah satu yang paling umum dikenal sebagai serangan brute force, di mana botnet mencoba berbagai kombinasi nama pengguna/kata sandi sampai seseorang bekerja dan memungkinkan mereka masuk. Begitu mereka memiliki akses ke situs Anda, mereka dapat melakukan apa yang mereka inginkan dan memasang kode berbahaya apa pun yang mereka inginkan.
Mungkin diinstal dari file yang Anda unduh ke mesin lokal Anda yang berisi malware yang menemukan jalannya ke server Anda. Anda mungkin memiliki (tentu saja, tentu saja) mengklik tautan phishing atau diarahkan oleh situs web yang dikompromikan ke yang tampaknya sah.
Bahkan ada seluruh jaringan bot yang mencari di internet untuk situs web WordPress dengan kerentanan tertentu. Seperti plugin yang sudah ketinggalan zaman, tema dengan eksploitasi spesifik dan tidak ditandingi, server yang menjalankan versi lama PHP, dan sebagainya.
Memiliki malware tersembunyi di situs Anda mungkin berarti Anda telah mengambil tindakan yang menyebabkan instalasinya, tetapi tidak selalu. Hal -hal ini terjadi pada kita semua di beberapa titik, dan kami ingin Anda tidak menyalahkan diri sendiri jika itu terjadi. Karena walaupun itu jelas bukan kejadian yang baik, itu dapat diperbaiki jika Anda mengikuti langkah yang tepat. Yang akan kami bawa sekarang.
1. Pilih plugin perlindungan anti-malware Anda
Apakah menurut Anda Anda memiliki malware tersembunyi di situs Anda, langkah pertama adalah memilih perangkat lunak anti-malware. Untuk pengguna WordPress, dua pilihan teratas adalah Wordfence dan Sucuri. Keduanya dicoba, diuji, dan dipercaya untuk melindungi situs WordPress. Dan keduanya menawarkan versi gratis bintang yang dipercaya oleh puluhan ribu pengguna, di atas versi premium yang lebih maju.
Anda tidak bisa salah dengan keduanya. Tetapi untuk artikel ini, kami akan menggunakan Wordfence sebagai contoh.
Selain itu, Anda dapat memilih beberapa checker URL eksternal seperti Virustotal.
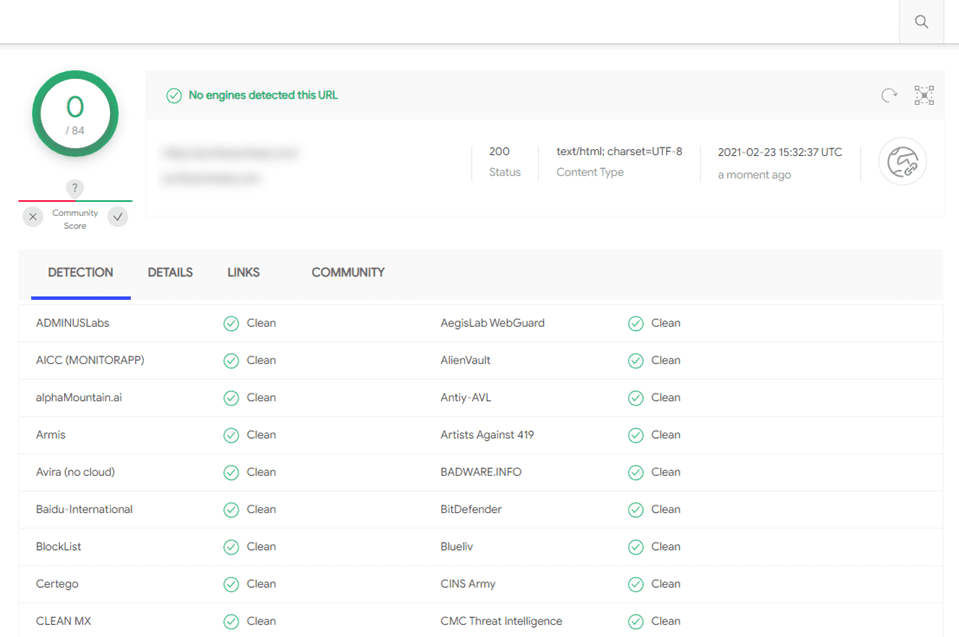
Jenis layanan ini menjalankan URL dan file publik Anda melalui berbagai database. URL indeks ini dan menunjukkan apakah mereka telah ditandai sebagai terganggu atau mencurigakan. Jika Anda tidak kembali bersih, Wordfence atau Sucuri dapat membantu Anda memperbaikinya di langkah -langkah berikut.
2. Cara memindai situs web Anda untuk malware
Tidak peduli apa yang dikatakan situs web eksternal, Anda akan ingin menjalankan pemindaian malware dengan plugin WordPress sehingga dapat masuk jauh di dalam sistem file Anda. Seperti yang kami katakan sebelumnya, kami akan menggunakan Wordfence untuk contoh ini. Anda dapat mendownloadnya dan menginstalnya dari WordPress.Repositori org.
Dasbor Wordfence standar yang Anda lihat cukup berguna, dan
Pertanyaan:
- Bagaimana Anda bisa mencegah serangan malware di situs web Anda?
Dengan menggunakan firewall yang hebat, perangkat lunak terkini, dan kata sandi yang kompleks. - Apa yang ditawarkan Layanan Perlindungan Situs Web?
Ini menawarkan pengerasan perlindungan situs web yang komprehensif dengan perlindungan berkelanjutan, pencegahan daftar hitam, dan pelaporan harian. - Bagaimana malware tersembunyi biasanya diinstal di situs web?
Malware tersembunyi dapat diinstal melalui berbagai cara, seperti serangan brute force, mengunduh file yang terinfeksi, mengklik tautan phishing, atau kerentanan di plugin dan tema yang sudah ketinggalan zaman. - Apa langkah pertama untuk memindai situs web Anda untuk malware?
Pilih plugin perlindungan anti-malware seperti Wordfence atau Sucuri. - Apa saja pemeriksa URL eksternal yang dapat Anda gunakan?
Virustotal adalah contoh dari pemeriksa URL eksternal. - Bagaimana Anda bisa masuk jauh ke dalam sistem file Anda untuk memindai malware?
Gunakan plugin WordPress seperti Wordfence untuk melakukan pemindaian menyeluruh dari situs web Anda. - Apa yang harus Anda lakukan jika pemindaian mendeteksi malware?
Ikuti langkah-langkah yang disediakan oleh plugin anti-malware untuk membersihkan dan menghapus malware. - Dapatkah malware tersembunyi diperbaiki?
Ya, malware tersembunyi dapat diperbaiki dengan mengikuti langkah yang tepat dan menggunakan alat yang sesuai. - Bagaimana peretas dapat memperoleh akses ke situs web Anda?
Peretas dapat memperoleh akses melalui serangan brute force, file yang dikompromikan, atau mengeksploitasi kerentanan dalam perangkat lunak situs web. - Apakah mungkin untuk mencegah malware di situs web Anda?
Meskipun tidak selalu mungkin untuk mencegah malware sepenuhnya, mengambil langkah -langkah keamanan seperti menggunakan kata sandi yang kuat dan menjaga perangkat lunak tetap terbarui dapat sangat mengurangi risiko.
Cara memindai situs web wordpress Anda untuk malware tersembunyi
Mungkin sulit untuk pulih dari serangan malware; mencegahnya terjadi di tempat pertama dengan menggunakan firewall yang bagus, perangkat lunak terkini dan kata sandi yang kompleks lebih disukai.
Pengerasan Situs Web
Pertahankan situs web Anda dari malware dan peretas. Membantu mencegah, mendeteksi, dan memulihkan dari ancaman dengan layanan keamanan situs web yang sesuai dengan bisnis Anda.
$ hanya $ 29.95 /bulan
Layanan Perlindungan Situs Web
Situs web Anda seperti etalase online untuk bisnis Anda. Ini bekerja 24/7 untuk membantu Anda terhubung dengan pelanggan, mengumpulkan arahan dan menghasilkan penjualan. Tetap berjalan dengan lancar dengan melakukan apa yang Anda bisa untuk melindunginya. Jauhkan situs web Anda dan aman dari peretas dan ancaman pihak ketiga lainnya.
Lindungi bisnis Anda dari serangan dunia maya dengan perlindungan bulanan. Dengan pengerasan perlindungan situs web yang komprehensif, Anda meminimalkan risiko, meningkatkan keamanan dan membantu menjaganya bebas dari kerusakan berbahaya. Saat Anda memilih layanan keamanan situs web, kami akan memindai situs web Anda untuk virus, bug, atau kode yang terlihat tidak biasa dan membersihkannya untuk Anda, sehingga Anda dapat fokus pada apa yang Anda lakukan terbaik.
Perlindungan berkelanjutan
Pemindaian harian untuk mendeteksi dan menghilangkan malware tersembunyi.
Pencegahan daftar hitam
Pemeriksaan Berkelanjutan untuk memastikan situs web Anda tidak masuk daftar hitam oleh Google.
Pelaporan harian
Pelaporan harian tentang malware dan perbaikan yang telah dilakukan.
Cara memindai situs web wordpress Anda untuk malware tersembunyi
Banyak orang mendengar kata itu hack Dan pikirkan seseorang yang duduk di ruang bawah tanah gelap di hoodie, mengetik kode ke baris perintah, menargetkan situs web dengan menerobos firewall dan menghindari bot keamanan seperti mereka’RE A Supervillain dalam pelarian sampai situs rusak dan diturunkan dari internet. Tapi itu’Bukan realitasnya. Sebenarnya, a hack umumnya malware itu’telah dengan licik dimasukkan ke situs web Anda’server s oleh bot yang menemukan kerentanan. Dan lebih dari itu, ada peluang bagus bahwa jika situs web Anda telah diretas (Baca: Terinfeksi oleh malware tersembunyi), Anda tidak’t bahkan tahu itu. Tapi kita’di sini untuk membantu memastikan Anda tahu cara membersihkannya dengan pemindaian malware WordPress.
Daftar isi
- 1 Bagaimana malware tersembunyi diinstal?
- 2 1. Pilih plugin perlindungan anti-malware Anda
- 3 2. Cara memindai situs web Anda untuk malware
- 4 3. Cara menangani hasil pemindaian malware
- 5 4. Apa yang harus dilakukan setelah menemukan malware tersembunyi
- 6 menyelesaikan dengan pemindaian WordPress untuk malware
Bagaimana malware tersembunyi diinstal?
Peretas dapat memperoleh akses ke situs Anda dalam beberapa cara. Salah satu yang paling umum dikenal sebagai serangan brute force, di mana botnet mencoba berbagai kombinasi nama pengguna/kata sandi sampai seseorang bekerja dan memungkinkan mereka masuk. Begitu mereka memiliki akses ke situs Anda, mereka dapat melakukan apa yang mereka inginkan dan memasang kode berbahaya apa pun yang mereka inginkan.
Mungkin diinstal dari file yang Anda unduh ke mesin lokal Anda yang berisi malware yang menemukan jalannya ke server Anda. Anda mungkin memiliki (tentu saja, tentu saja) mengklik tautan phishing atau diarahkan oleh situs web yang dikompromikan ke yang tampaknya sah.
Bahkan ada seluruh jaringan bot yang mencari di internet untuk situs web WordPress dengan kerentanan tertentu. Seperti plugin yang sudah ketinggalan zaman, tema dengan eksploitasi spesifik dan tidak ditandingi, server yang menjalankan versi lama PHP, dan sebagainya.
Memiliki malware tersembunyi di situs Anda mungkin berarti Anda telah mengambil tindakan yang menyebabkan instalasinya, tetapi tidak selalu. Hal -hal ini terjadi pada kita semua di beberapa titik, dan kami ingin Anda tidak menyalahkan diri sendiri jika itu terjadi. Karena saat itu’S jelas bukan kejadian yang baik, itu’s dapat diperbaiki jika Anda mengikuti langkah yang tepat. Yang kami’Re akan membawa Anda sekarang.
1. Pilih plugin perlindungan anti-malware Anda
Apakah menurut Anda Anda memiliki malware tersembunyi di situs Anda, langkah pertama adalah memilih perangkat lunak anti-malware. Untuk pengguna WordPress, dua pilihan teratas adalah Wordfence dan Sucuri. Keduanya dicoba, diuji, dan dipercaya untuk melindungi situs WordPress. Dan keduanya menawarkan versi gratis bintang yang dipercaya oleh puluhan ribu pengguna, di atas versi premium yang lebih maju.
Kamu bisa’T benar -benar salah dengan keduanya. Tapi untuk artikel ini, kami’akan menggunakan Wordfence sebagai contoh.
Selain itu, Anda dapat memilih beberapa checker URL eksternal seperti Virustotal.
Jenis layanan ini menjalankan URL dan file publik Anda melalui berbagai database. URL indeks ini dan menunjukkan apakah mereka’telah ditandai sebagai terganggu atau mencurigakan. Jika kamu tidak’T Kembalikan Bersih, Baik Wordfence atau Sucuri dapat membantu Anda memperbaikinya di langkah -langkah berikut.
2. Cara memindai situs web Anda untuk malware
Tidak peduli apa yang dikatakan situs web eksternal, Anda akan ingin menjalankan pemindaian malware dengan plugin WordPress sehingga dapat masuk jauh di dalam sistem file Anda. Seperti yang kami katakan sebelumnya, kami akan menggunakan Wordfence untuk contoh ini. Anda dapat mendownloadnya dan menginstalnya dari WordPress.Repositori org.
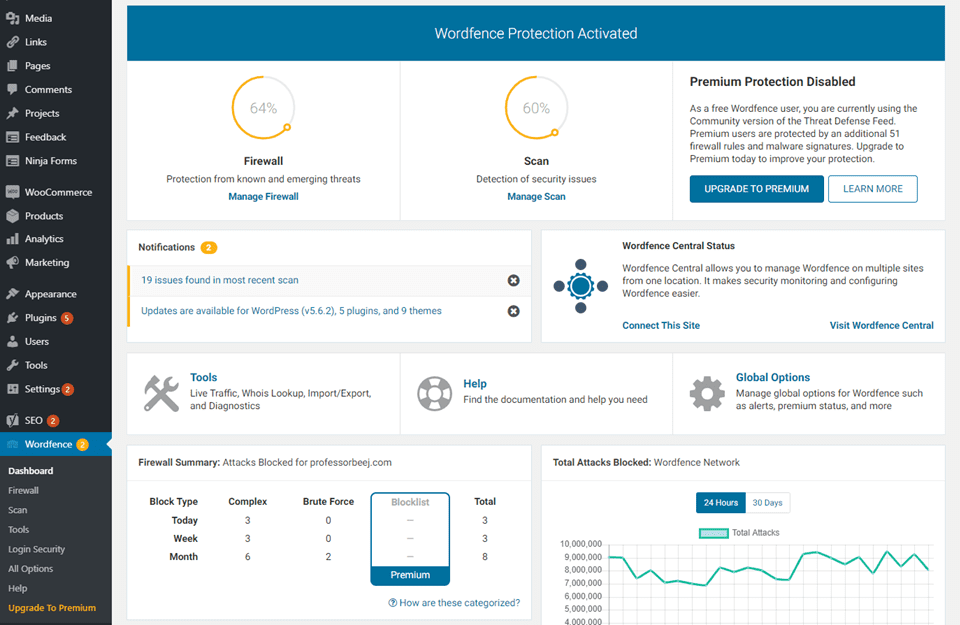
Dasbor Wordfence standar yang Anda lihat cukup berguna, dan muncul di bawah Wordfence – Dasbor di panel admin wp Anda. Anda dapat melihat ringkasan perlindungan hingga titik itu, jumlah pemindaian, jumlah masalah dalam pemindaian terbaru, dan banyak lagi.
Saat Anda masuk Wordfence – Pindai, Anda melihat banyak data. Tetapi’mudah dicerna begitu Anda tahu apa yang Anda’melihat kembali.
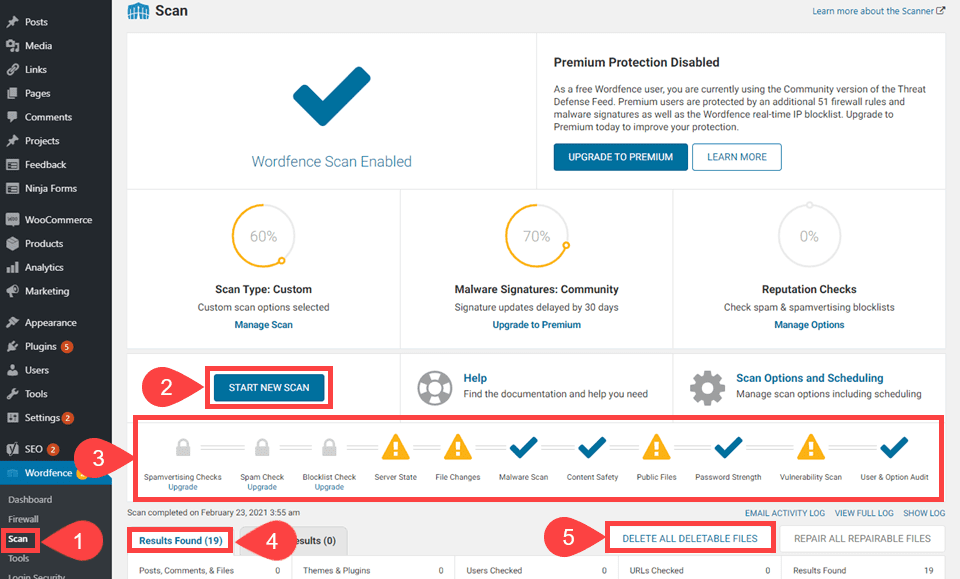
Saat Anda menekan Mulai pemindaian baru (2) Tombol, Wordfence bekerja melalui timeline (3) dari berbagai kriteria. (Kami katakan jadwal karena memeriksa dalam urutan ini.) Setelah pemindaian, Anda melihat log terperinci hasil di Hasil ditemukan (4) tab, dan tindakan yang dapat Anda lakukan di sebelah kanan (5).
3. Cara menangani hasil pemindaian malware
Setelah Anda melihat hasil Anda, itu’waktu untuk menguraikan dan mengambil tindakan terhadap mereka. Tetapi bahkan sebelum itu, Anda harus tahu apa itu’S mengatakan.
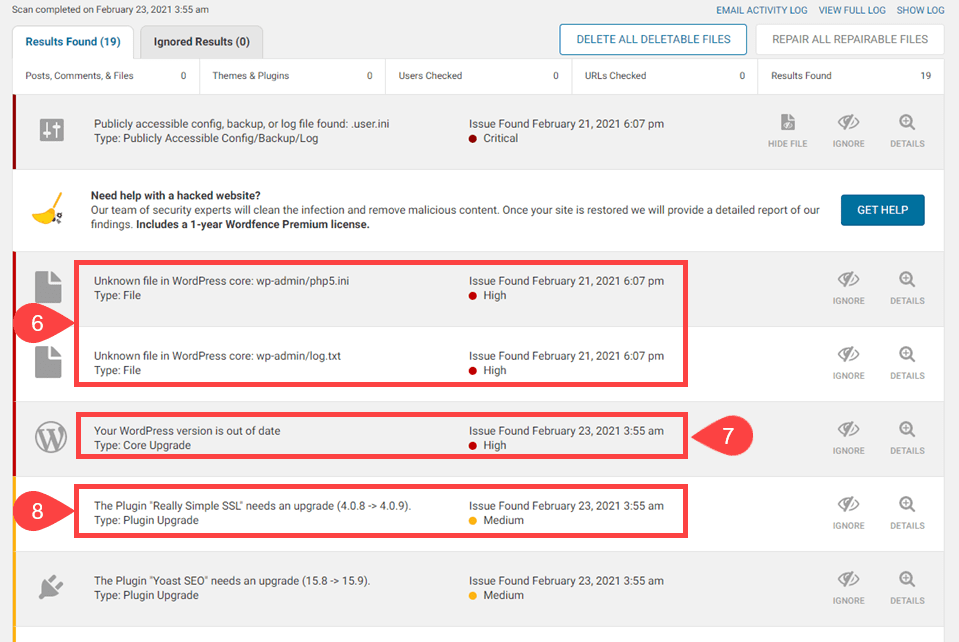
Jika Anda melihat pesan berlabel Prioritas utama dengan titik merah (6), Anda perlu melihatnya secepatnya. Terutama jika Anda melihatnya mengatakan ada File yang tidak diketahui di WordPress Core. Itu adalah berita buruk. Untungnya, Wordfence memungkinkan Anda Hapus semua file yang dapat dihapus (5) dengan mengklik tombol.
Anda harus selalu mendukung situs Anda sebelum melakukan itu, hanya untuk memastikan bahwa Anda’tidak menghapus sesuatu yang diperlukan. Wordfence bahkan mengingatkan Anda untuk melakukannya.
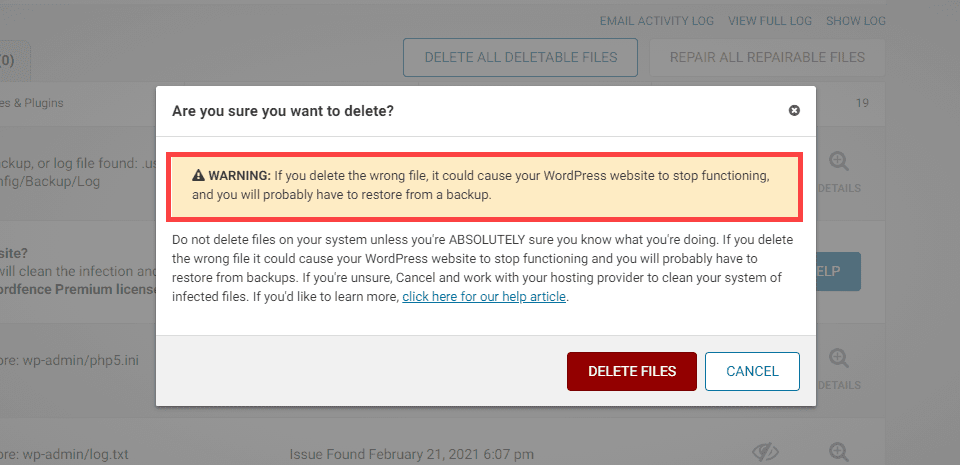
Setelah itu’S selesai dan Anda tekan Hapus file untuk meminta wordfence merawat mereka. Pada saat ini, Situs Anda harus bebas dari malware tersembunyi. Jika Anda ingin memeriksa lebih dalam, jalankan pemindaian dengan Sucuri untuk melihat apakah itu mengambil apa pun yang dilewatkan oleh Wordfence. Selain itu, Anda dapat berlangganan versi premium untuk mendapatkan pemindaian yang lebih dalam.
File yang terinfeksi malware hilang. Jadi, Anda hanya perlu menangani masalah yang kurang mendesak dan kemungkinan besar tidak berhubungan non-malware. (Meskipun mereka sama pentingnya dengan cara mereka sendiri).
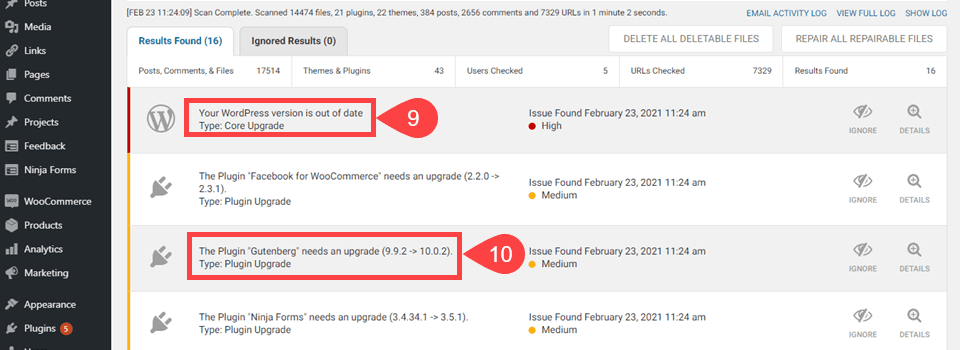
Dalam hal ini, versi WordPress sudah ketinggalan zaman (9). Wordfence memperingatkan tentang hal itu karena versi WP yang sudah ketinggalan zaman dapat mengandung masalah keamanan yang parah yang tidak’t sudah ditambal. Jika kamu’Kembali dari tanggal, lalu Anda’kembali bebek duduk untuk malware. Selain itu, Wordfence memberi tahu Anda tentang versi plugin dan tema yang sudah ketinggalan zaman (10). Untuk alasan yang sama persis.
Perhatikan bahwa pembaruan inti WP ditandai dengan prioritas tinggi. Pembaruan plugin sedang. Ini karena dalam hal situs web WordPress peretasan, Orang -orang di belakang mereka jauh lebih mungkin menargetkan inti dari perangkat lunak yang digunakan semua orang. Tidak ada satu plugin atau tema yang hanya banyak digunakan dalam perbandingan. Itu memang terjadi, jadi itu’S layak untuk diawasi.
4. Apa yang harus dilakukan setelah menemukan malware tersembunyi
Sungguh menyakitkan menemukan malware di situs Anda. Dia’S Scary untuk Anda dan untuk pelanggan dan klien Anda. Setelah Anda membersihkan situs Anda dan membuat malware pergi dan mengusir peretas, Anda dapat mengikuti beberapa langkah sederhana untuk menopang pertahanan Anda.
- Ubah semua kata sandi Anda. Anda mungkin Don’T TAHU Bagaimana malware sampai di sana. Tetapi’Kemungkinan dan kemungkinan kata sandi admin dan pengguna Anda dikompromikan dalam beberapa cara. Jadi Anda perlu mengubah semuanya. Gunakan plugin ini untuk melakukannya, dan itu akan memberi tahu semua orang di email terdaftar mereka.
- Aktifkan otentikasi dua faktor (2FA). Dengan 2FA diaktifkan di situs Anda, itu berarti bahwa meskipun kata sandi dikompromikan, penyerang tidak akan bisa masuk lebih jauh ke situs Anda. Langkah ini menjadi wajib karena serangan di situs WordPress meningkat.
- Audit pengguna terdaftar Anda. Untuk aman, periksa pengguna di situs Anda yang memiliki izin untuk mengedit file dan izin. Jika penyerang masuk ke dalam situs Anda dan membuat pengguna sendiri, 2FA dan mengubah kata sandi akan terjadi untuk mereka juga. Jadi periksa untuk melihat apakah Anda memiliki tahi lalat dan root mereka. Dan dengan root mereka, kami maksudkan menghapus pengguna itu dan membersihkannya dari database Anda.
- Cadangkan situs Anda. Sekarang Anda yakin situs web Anda bersih, cadangkan. Dengan begitu, Anda memiliki fondasi yang solid dan steril untuk memulai dari jika ada yang pergi pisang lagi.
- Jalankan pemindaian malware biasa. Semoga, Anda akan menyimpan Wordfence atau plugin keamanan apa pun yang Anda gunakan diinstal. Atur untuk memindai situs Anda secara otomatis dan mengirim email hasilnya kepada Anda. Versi gratis Wordfence akan melakukan ini untuk Anda.
Berakhir dengan pemindaian wordpress untuk malware
Malware, peretasan, virus, serangan brute force … semuanya menakutkan, tetapi mereka’semua sangat mudah dikelola. Anda dapat menangani kode berbahaya apa pun di situs Anda dengan tetap tenang dan menjalankan beberapa pemindaian. Para profesional keamanan di luar sana tetap mendapatkan informasi terbaru tentang semua ancaman terbaru, jadi kita semua dapat mempercayai mereka dan plugin mereka untuk menjaga kita, mesin kita, dan mata pencaharian kita aman. Jadi dengan instalasi cepat dan tekan tombol, Anda dapat memindai situs WordPress Anda untuk malware dan tenang mengetahui bahwa situs Anda sebersih hari Anda menginstalnya.
Apa pengalaman Anda dengan harus memindai wordpress untuk malware?
Artikel Fitur Gambar oleh Aurielaki / Shutterstock.com
Bagaimana cara memperbaiki “Situs di depan berisi malware” Kesalahan

Jika Anda atau pengunjung Anda melihat pesan merah besar yang mengatakan “Situs di depan berisi malware” atau “Situs di depan berisi program berbahaya” Saat Anda mencoba mengunjungi situs Anda, artikel ini akan menjelaskan apa’s terjadi dan menunjukkan cara memperbaikinya.
Kesalahan ini ditampilkan di Google Chrome atau ketika pengguna mengklik tautan di Google Search saat Google menganggap bahwa situs web berisi konten berbahaya.
Jika pengunjung melihat kesalahan ini saat mereka mencoba berkunjung milikmu Situs, itu mungkin berarti seseorang telah meretas situs Anda atau menyuntikkan malware ke situs Anda.
Dalam posting ini, kami’LL memberi tahu Anda cara memperbaiki masalah, memastikan bahwa pengunjung dapat mengakses situs Anda, dan membatasi efek negatif pada peringkat mesin pencari Anda. Di Sini’s apa kamu’ll belajar:
Apa yang terjadi “Situs di depan berisi malware” Berarti?
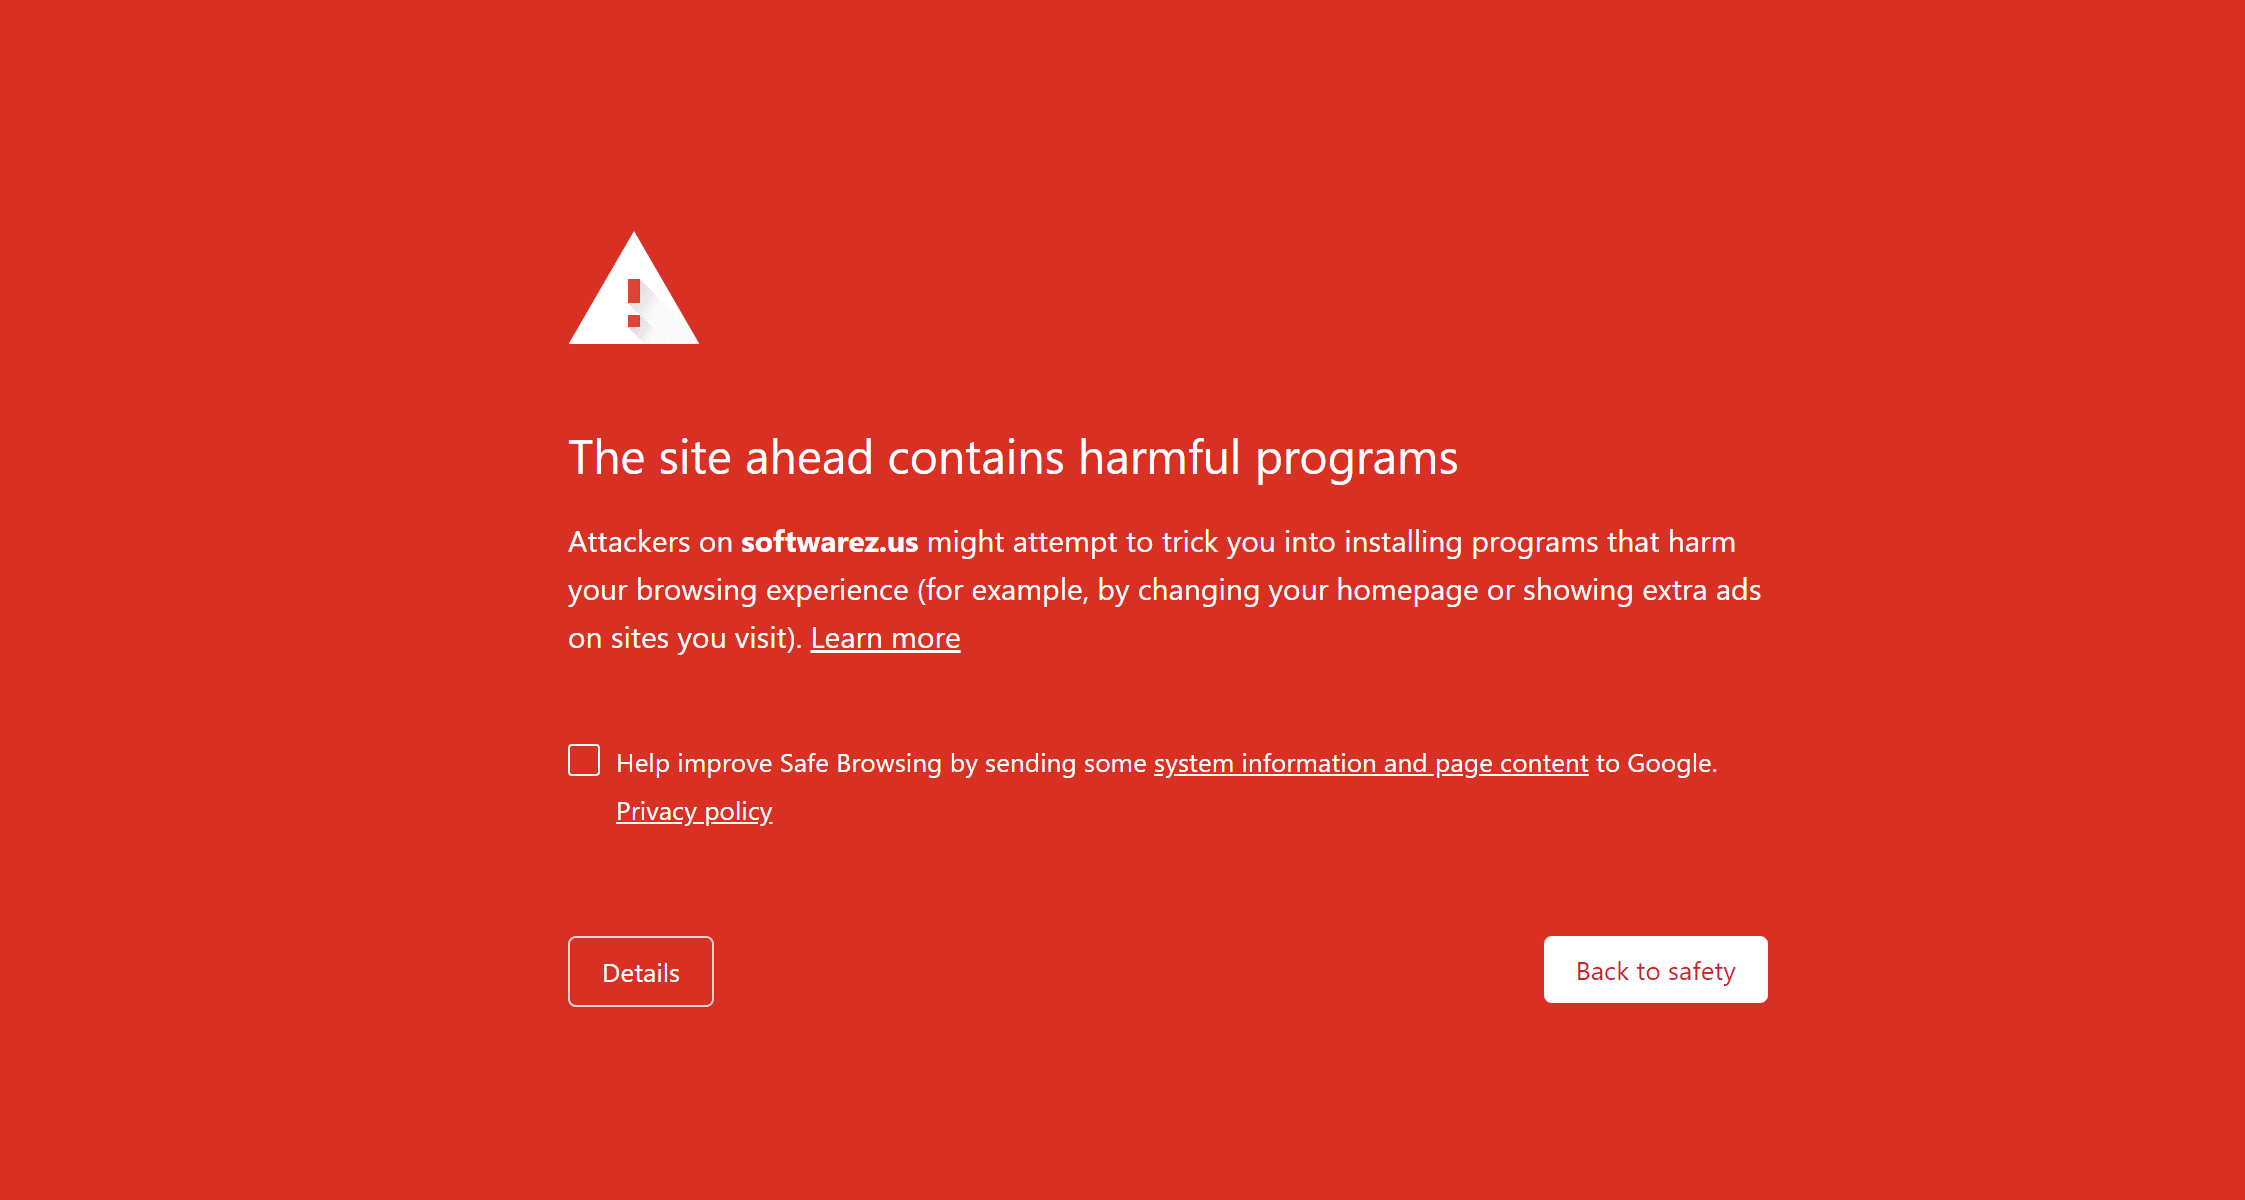
Untuk melindungi pengguna, Google menyertakan alat yang disebut penjelajahan yang aman untuk mencegah pengguna mengunjungi situs yang mungkin membahayakan pengguna’ komputer. Jika pengunjung mencoba mengakses situs yang ditandai Google, Google akan menampilkan peringatan merah besar di atas. Meskipun dimungkinkan bagi pengunjung untuk memotong peringatan dengan mengklik Detail tombol, kebanyakan orang akan menjauh dari situs yang ditandai Google.
Ada beberapa pesan kesalahan yang berbeda, tergantung pada masalah yang tepat yang ditemukan Google dengan situs:
- Situs di depan berisi malware
- Situs menipu di depan
- Situs di depan berisi program berbahaya
- Halaman ini mencoba memuat skrip dari sumber yang tidak aautentikasi
- Lanjutkan ke [Nama Situs]?
Jika Anda melihat salah satu pesan ini saat Anda mencoba mengakses situs Anda sendiri, itu’S masalah besar dan Anda perlu bereaksi dengan cepat untuk memperbaiki masalah, jika tidak, lalu lintas dan peringkat mesin pencari akan terpengaruh secara negatif.
Jadi mengapa Google menampilkan pesan ini kepada Anda dan situs Anda’pengunjung?
Nah, dengan asumsi Anda Haven’T sengaja termasuk malware (!) Di situs Anda, alasan yang paling mungkin adalah bahwa aktor jahat telah mendapatkan akses ke situs Anda dan menggunakan situs web Anda sebagai vektor untuk menginfeksi pengunjung Anda’ Komputer dengan malware atau program jahat lainnya.
Dengan demikian, perbaikan melibatkan pembersihan situs malware ini dan kemudian memberi tahu Google bahwa Anda’ve membersihkan semuanya sehingga google dapat mempertimbangkan kembali situs Anda dan menghapus peringatan.
Bagaimana cara memperbaiki “Situs di depan berisi malware” Peringatan
Inilah langkah -langkah yang Anda’LL ingin mengambil…
1. Verifikasi status situs web Anda dalam penjelajahan yang aman
Untuk memverifikasi bahwa situs Anda memang memiliki masalah, Anda dapat menguji situs Anda secara manual terhadap Google Safe Browsing Tool.
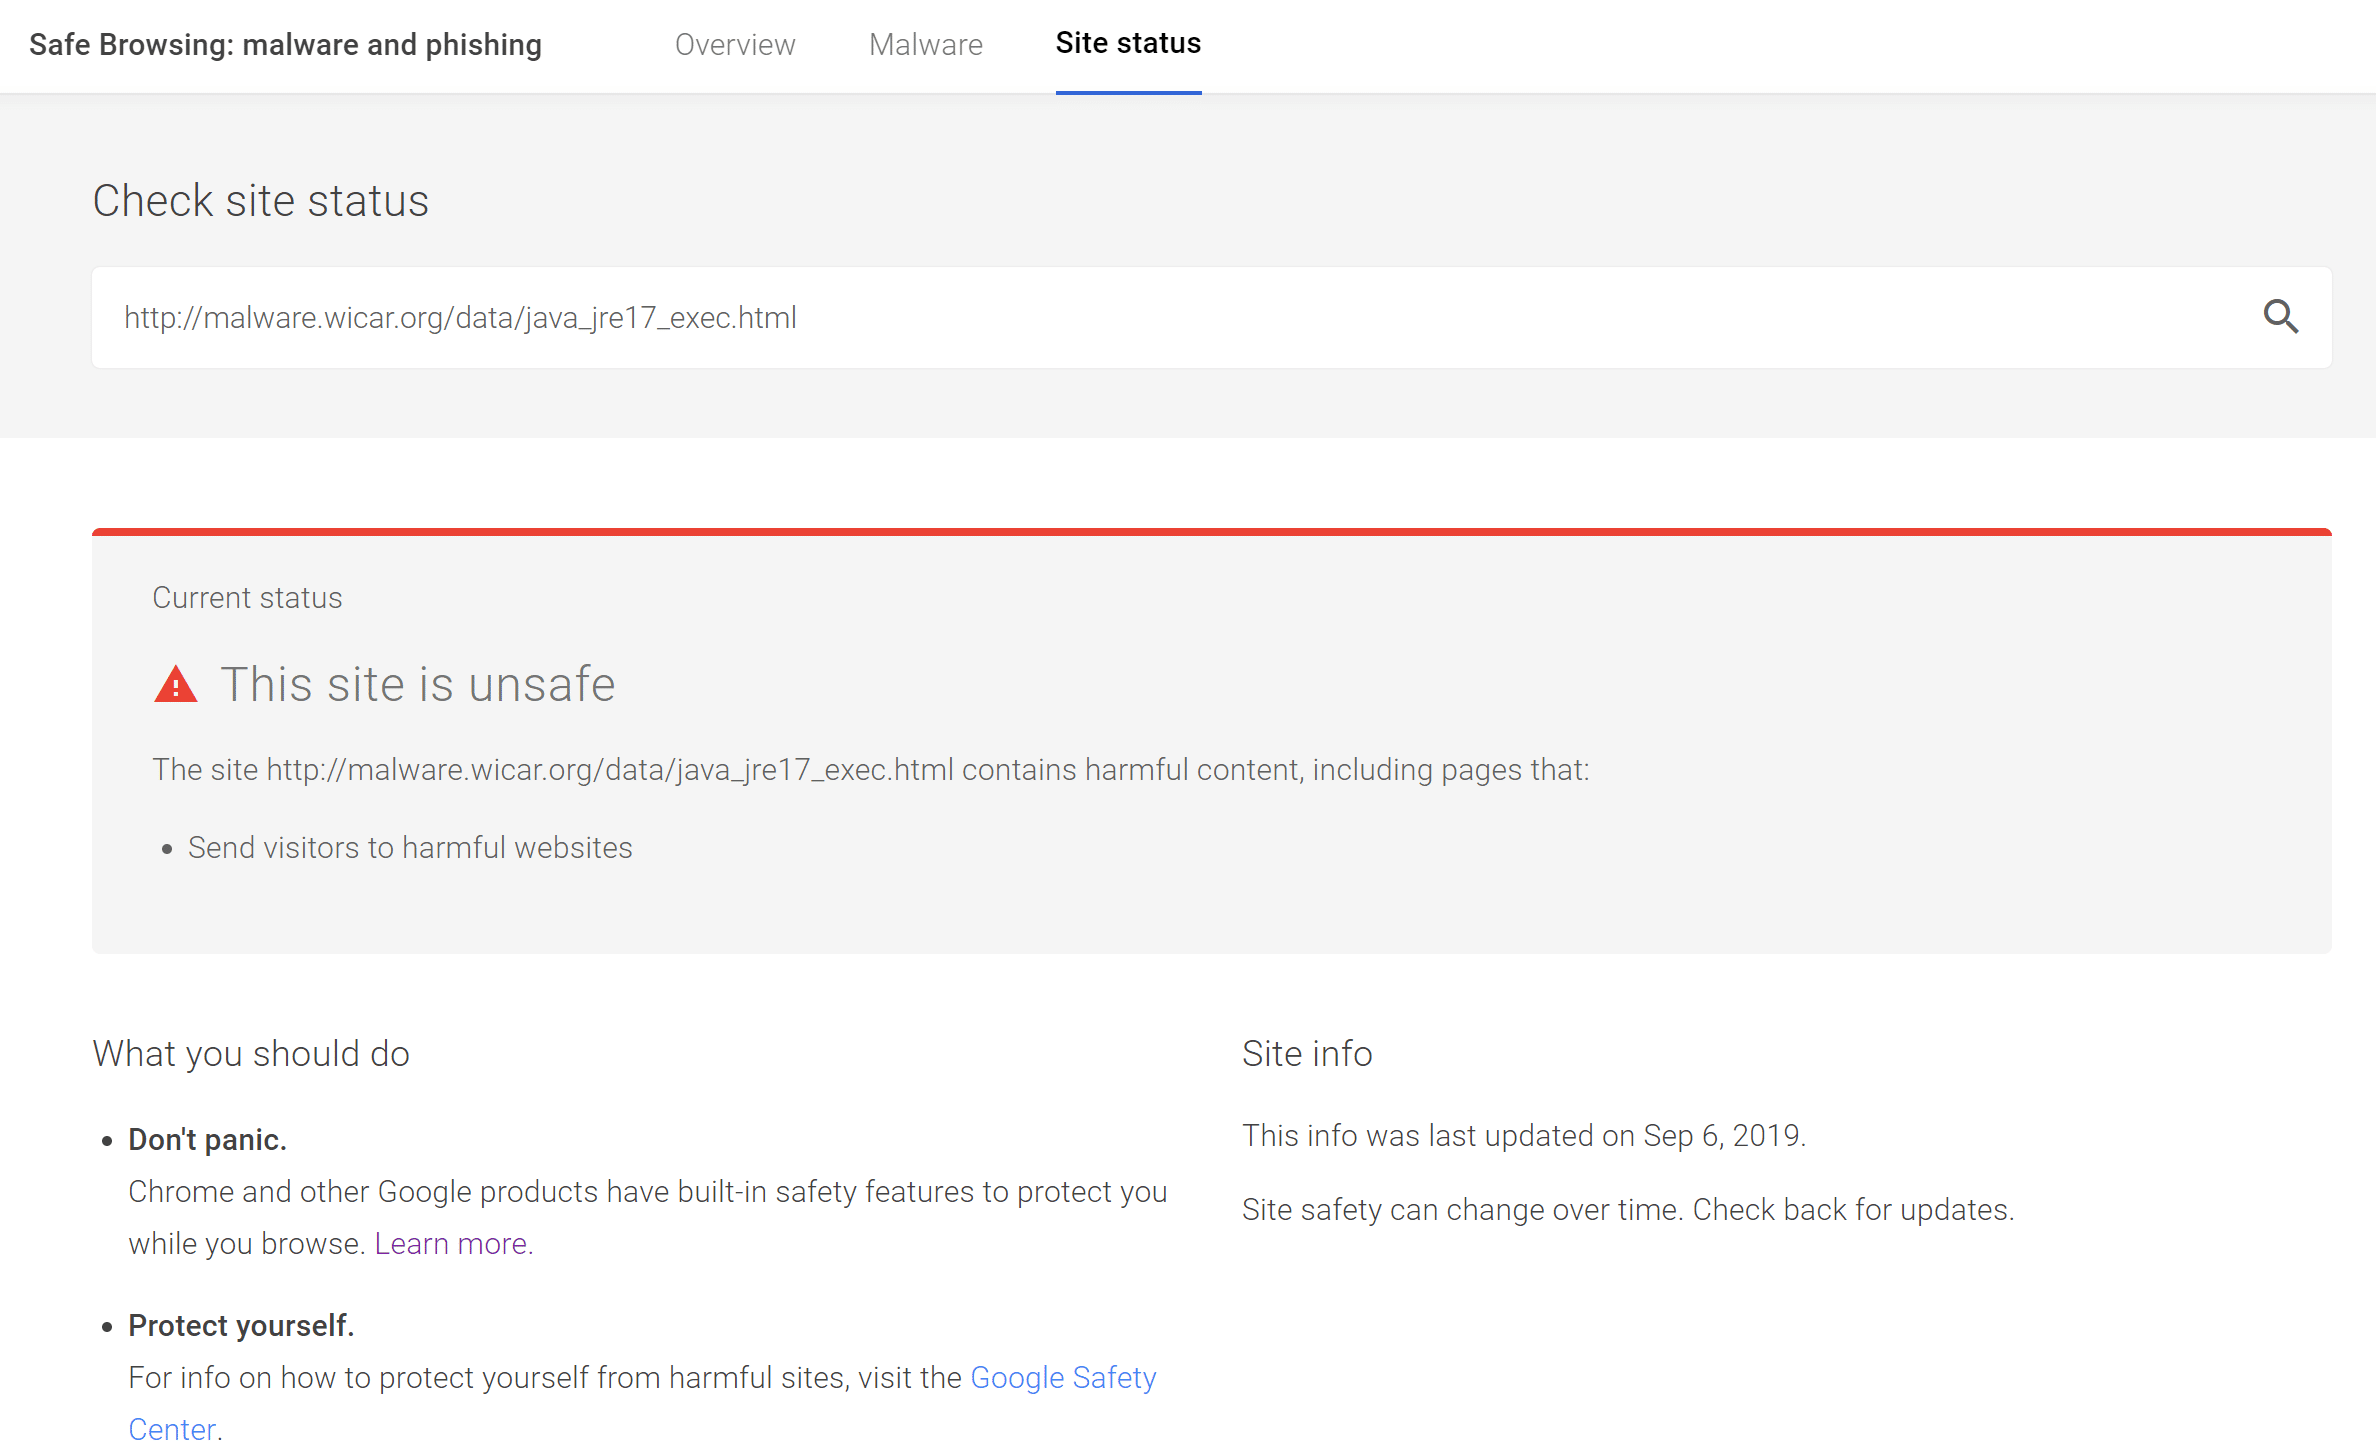
Jika kamu’Menggunakan Konsol Pencarian Google, Google juga akan mengirimkan pemberitahuan di konsol pencarian setiap kali mereka menambahkan salah satu situs Anda ke daftar penelusuran yang aman.
2. Temukan kode jahat itu’S menyebabkan masalah
Ada beberapa cara berbeda untuk menemukan malware di situs web Anda. Anda dapat menggunakan alat eksternal, plugin, atau keduanya.
Berikut adalah beberapa pilihan bagus untuk Anda mulai…
Konsol pencarian Google
Pertama, jika Anda menerima pemberitahuan dari Google Search Console tentang kode berbahaya di situs Anda, biasanya memberikan beberapa wawasan tentang masalah tersebut. Terkadang ini mungkin saja daftar URL yang terinfeksi, sementara di lain waktu Google mungkin mencantumkan kode jahat itu’S Masalahnya:
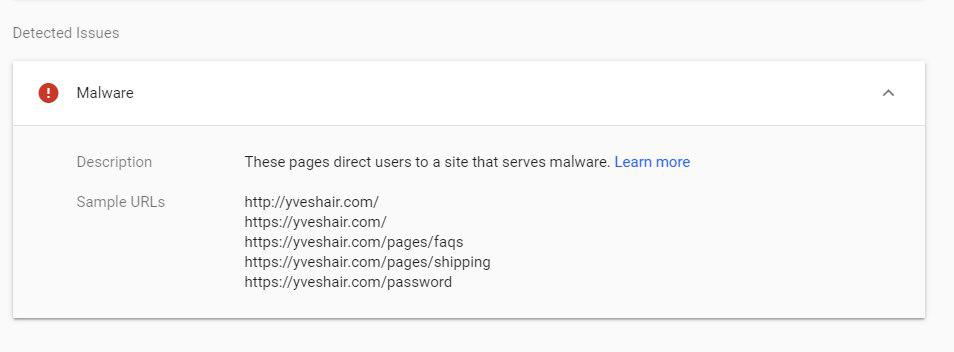
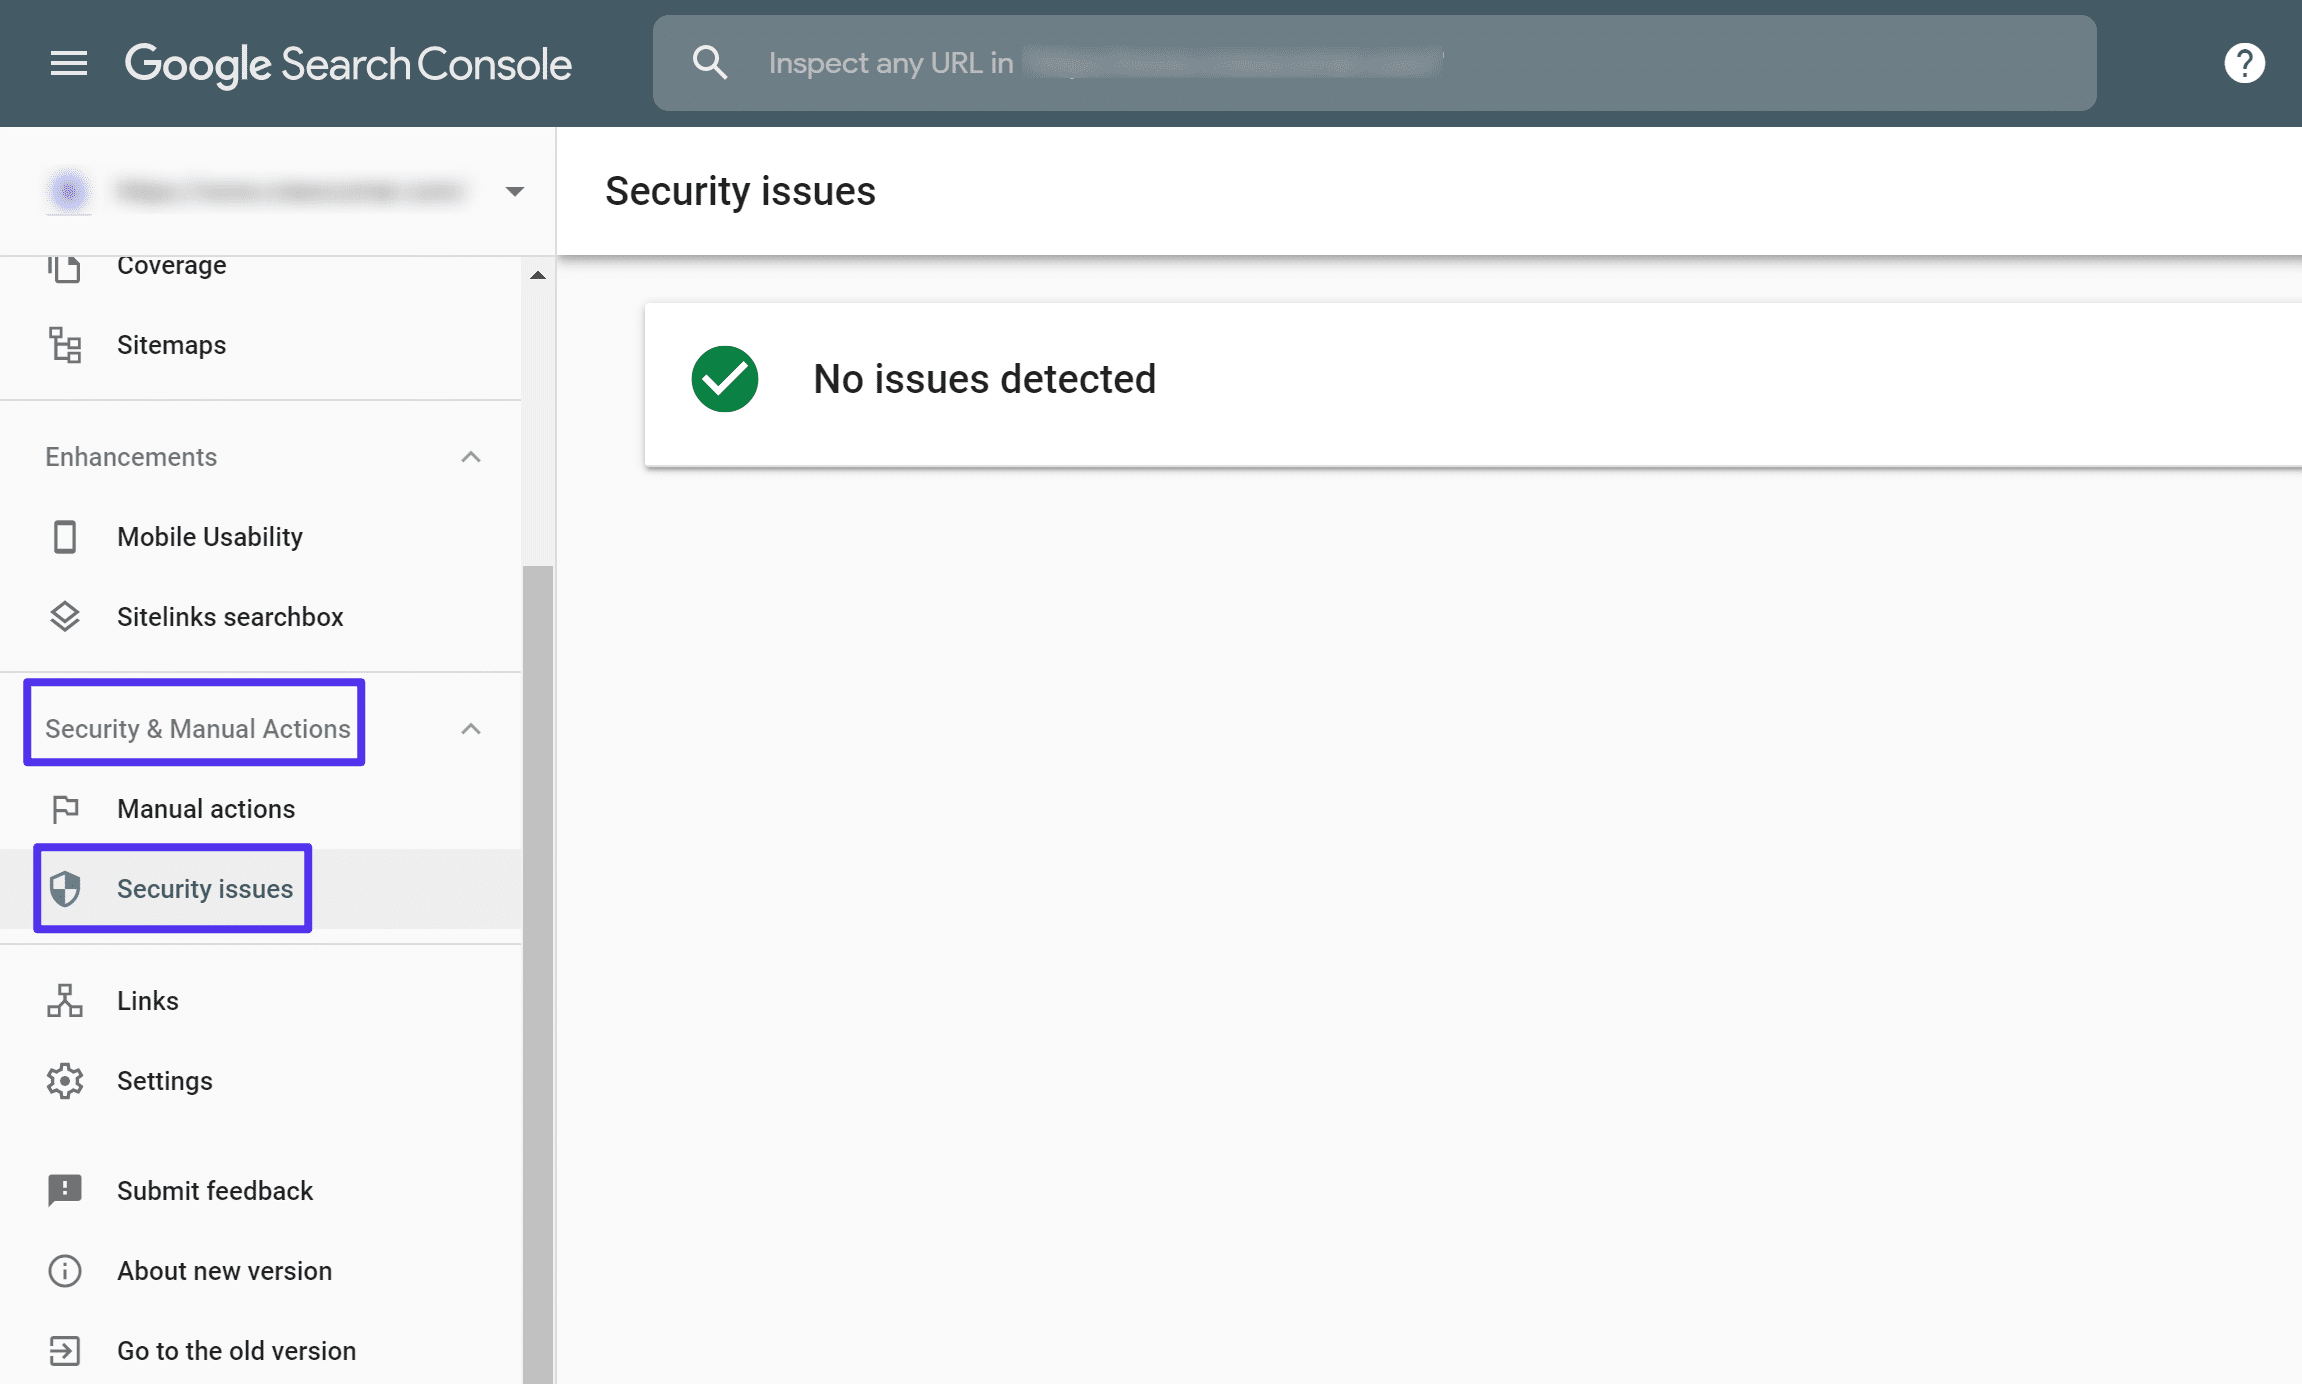
Anda dapat menemukan daftar masalah potensial di Masalah keamanan dari Tindakan Keamanan & Manual Bagian di Google Search Console. Jika Anda memiliki’T sudah memverifikasi situs Anda dengan Google Search Console, Anda dapat mengikuti tutorial Verifikasi Situs Google ini.
Sucuri Sitecheck
Sucuri adalah layanan keamanan situs web populer yang menyediakan pemindai malware gratis yang disebut Sucuri Sitecheck. Untuk menggunakannya, yang Anda lakukan hanyalah mencolokkan situs web Anda dan Sucuri akan menjalankan berbagai cek.
Dalam daftar masalah, Anda dapat mengklik Keterangan lebih lanjut Tautan untuk memperluas detail dan melihat kode berbahaya spesifik yang dimaksud. Nanti, ini akan membantu Anda menghapus kode berbahaya dari server Anda.
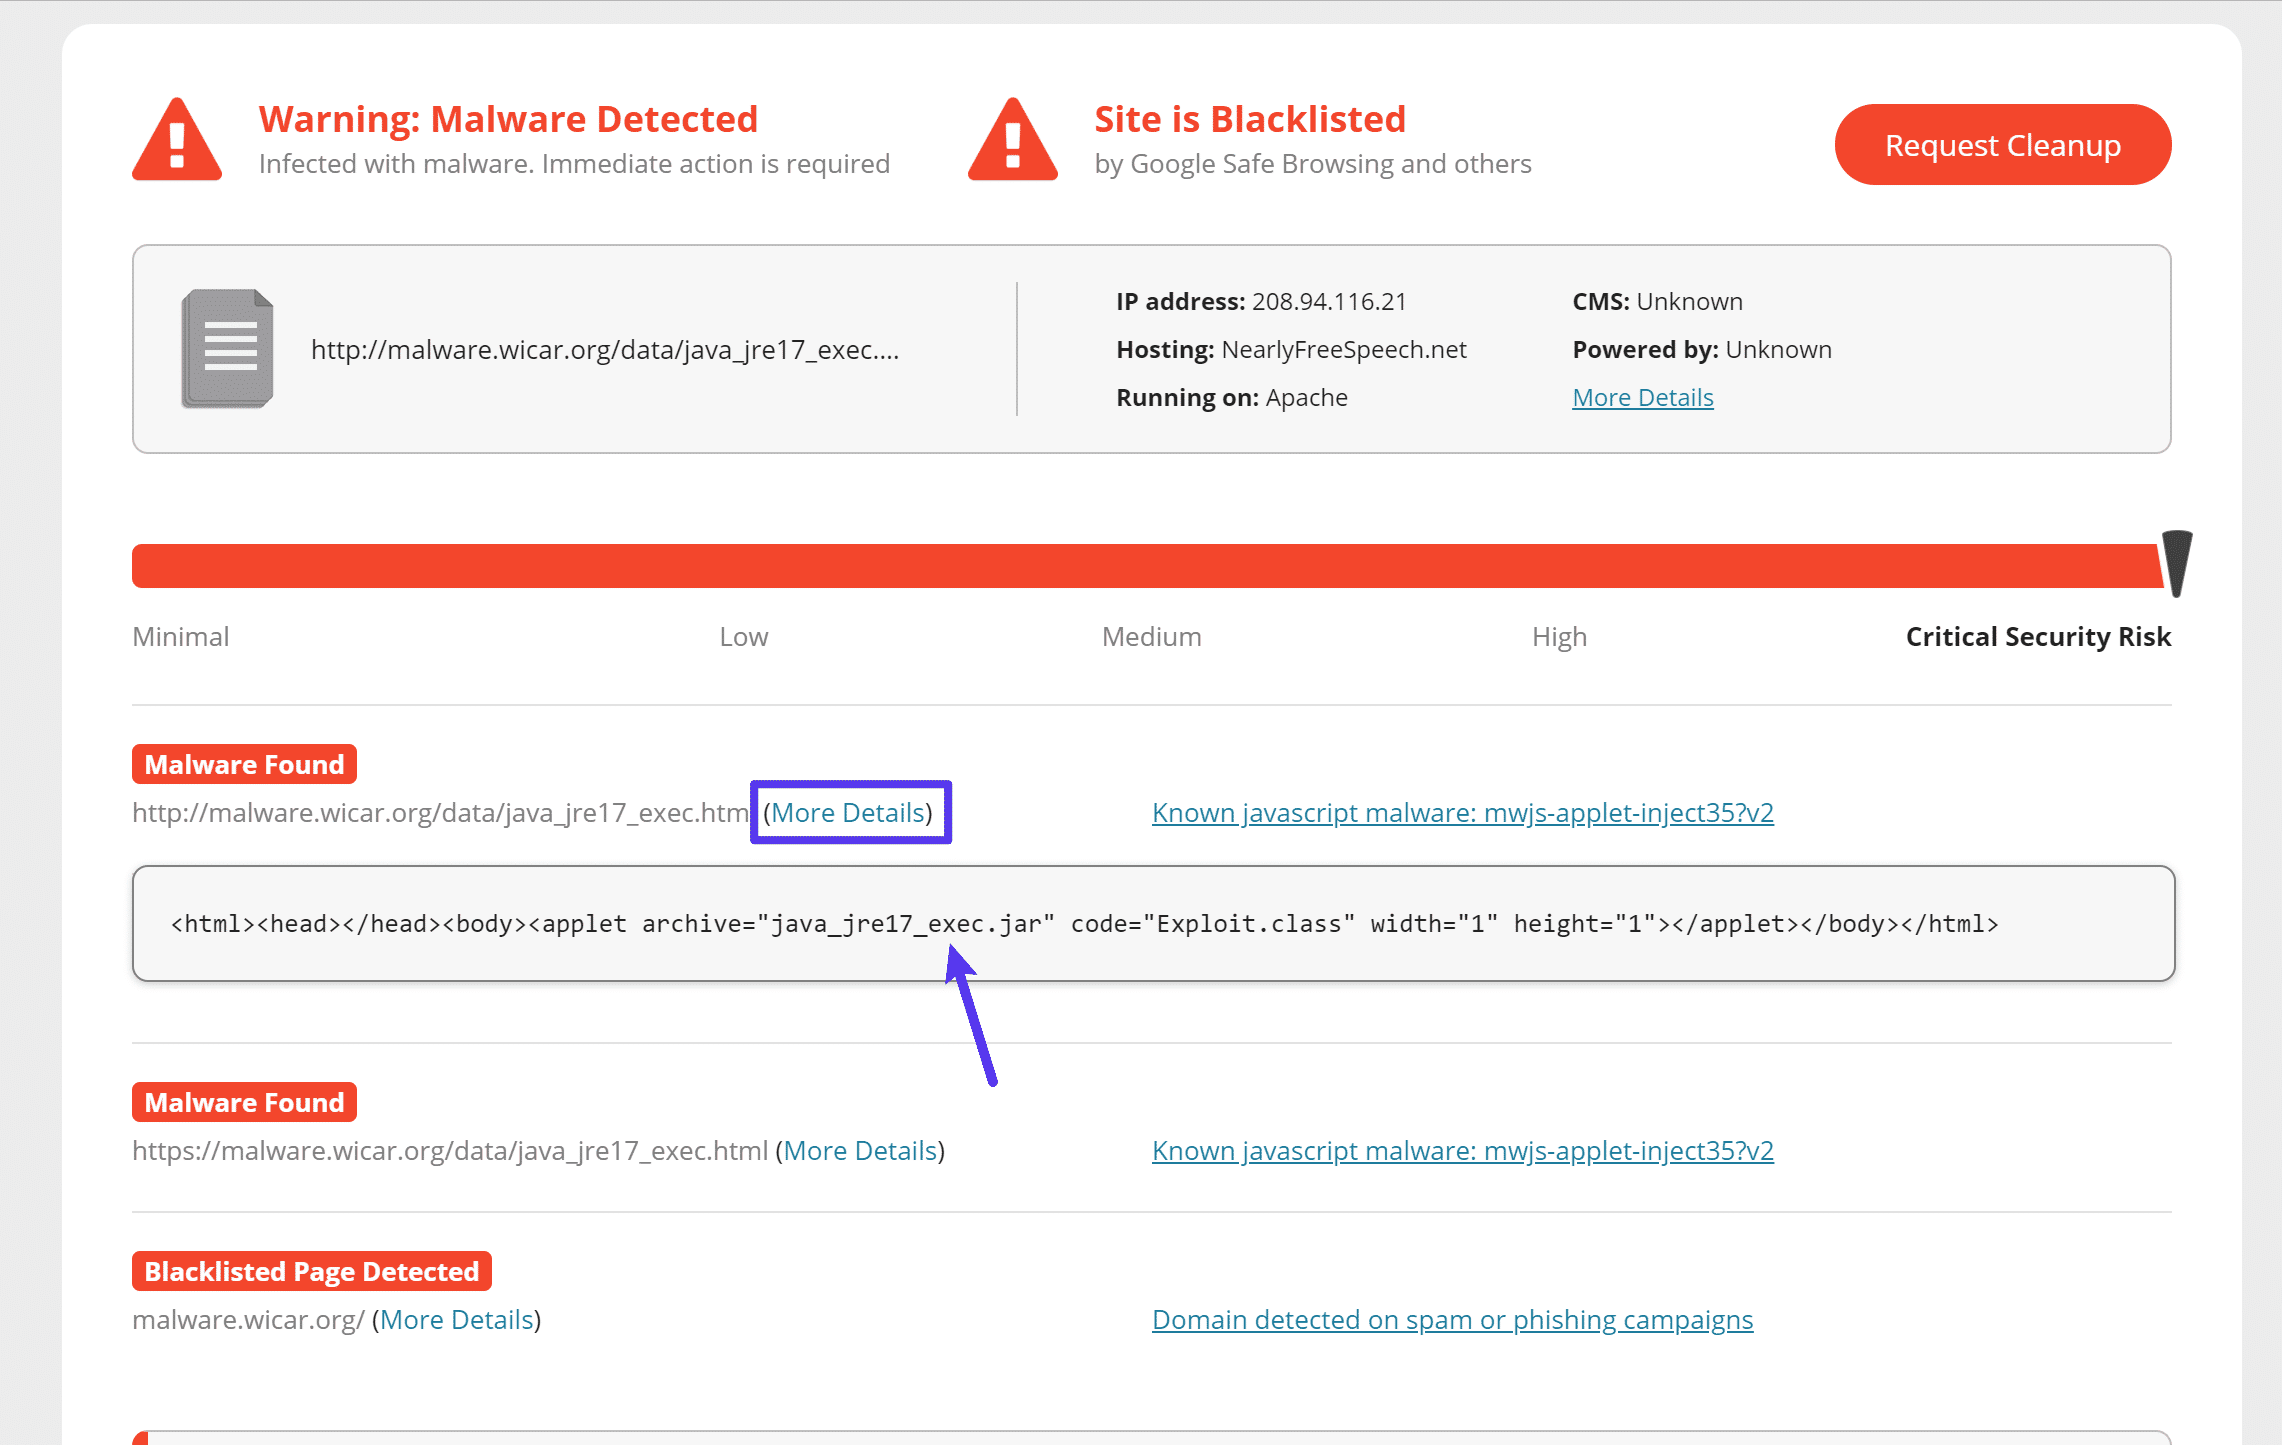
Dia’S penting untuk memahami bahwa Sucuri Sitecheck hanya memindai front-end situs Anda. Meskipun ini sudah cukup untuk mendeteksi masalah itu’S menyebabkan “Situs di depan berisi malware” Pesan, itu menang’t tentu menemukan setiap bit malware di server Anda, jadi Anda’LL ingin memastikan Anda’telah menghilangkan semua backdoor potensial ke situs Anda.
Wordfence
Wordfence adalah plugin keamanan WordPress yang paling populer. Muncul dalam versi gratis dan premium, tetapi versi gratis harus berfungsi dengan baik untuk sebagian besar situasi malware.
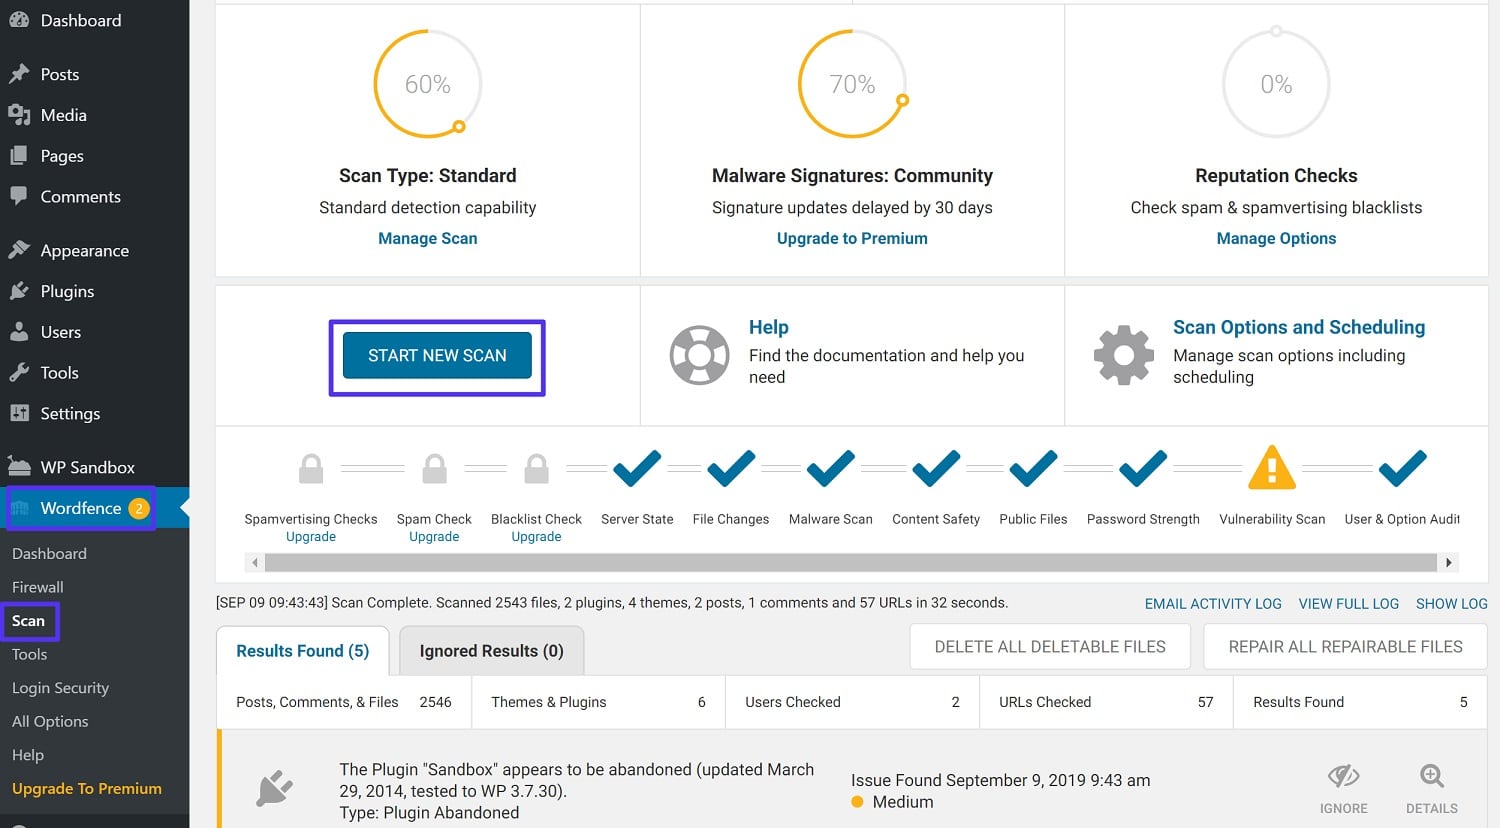
Begitu Anda’ve terpasang dan mengaktifkan plugin, Anda dapat pergi ke Wordfence → Pindai untuk menjalankan pemindaian malware:
Malcare
Malcare adalah plugin pemindaian malware freemium wordpress yang dapat memindai semua situs Anda’File S untuk malware. Jika menemukan malware, Malcare juga dapat membantu Anda membersihkan situs Anda.
Versi gratis Malcare di WordPress.org dapat memindai situs Anda dan memberi tahu Anda tentang malware apa pun yang ditemukannya, tetapi Anda’ll membutuhkan versi premium untuk memanfaatkan fitur pembersihan otomatis satu klik.
Untuk menjalankan pemindaian malware, instal versi gratis dari WordPress.org. Lalu, pergi ke yang baru Malcare Tab di dasbor WordPress Anda untuk menyinkronkan situs Anda dengan layanan malcare dan mulai pemindaian malware.
3. Hapus malware dari situs Anda
Setelah Anda menemukan malware itu’S menyebabkan masalah, Anda harus menghapusnya sepenuhnya dari situs Anda.
Di sini di Kinsta, kami’VE mengimplementasikan sejumlah protokol keamanan untuk memastikan situs Anda ISN’t rentan terhadap peretas. Namun, jika sesuatu terjadi pada situs Anda saat Anda’Re Hosting di Kinsta, Kinsta menawarkan layanan penghapusan malware gratis sebagai bagian dari rencana hosting Anda. Anda dapat mempelajari lebih lanjut tentang penghapusan malware di sini atau menjangkau dukungan kami untuk bantuan melalui widget obrolan di dasbor KINSTA Anda.
Jika kamu’Re Hosting situs Anda di tempat lain, Anda memiliki beberapa opsi untuk menghapus malware dari situs Anda.
Pertama, jika Anda memiliki cadangan yang bersih, Anda dapat mencoba memulihkan situs Anda dari cadangan. Ingatlah bahwa Anda akan kehilangan konten atau perubahan apa pun yang Anda’ve dibuat sejak cadangan.
Jika memulihkan dari cadangan ISN’t Opsi, ada sejumlah layanan dan plugin yang dapat membantu Anda menghapus malware dari situs Anda:
- Sucuri – Jika Anda membayar platform Sucuri, Sucuri menawarkan layanan pembersihan malware dan hack full. Platform Sucuri mulai dari $ 199.99 per tahun.
- Malcare-Jika Anda membayar versi premium dari plugin Malcare yang disebutkan di atas, ia menawarkan penghapusan malware satu klik. Versi premium mulai dari $ 99 per tahun.
- Wordfence – Selain menawarkan plugin keamanan paling populer, tim Wordfence juga menyediakan layanan pembersihan situs seharga $ 179. Harga ini termasuk berlangganan satu tahun ke plugin Wordfence Premium.
Setelah Anda menghapus malware dari situs Anda, Anda dapat menguji ulang situs Anda dengan Sucuri dan alat pemindaian malware lainnya untuk memastikan malware benar-benar hilang.
4. Kirim ulang situs Anda ke Google
Setelah Anda memverifikasi bahwa situs Anda bersih dari malware, Anda’LL ingin menyelesaikan semuanya dengan memberi tahu Google bahwa Anda’telah memperbaiki masalah sehingga Google dapat mengevaluasi kembali situs web Anda dan menghapus peringatan.
Untuk melakukan ini, Anda dapat menggunakan Google Search Console. Sekali lagi, jika Anda memiliki’T sudah memverifikasi situs Anda dengan Google Search Console, Anda dapat mengikuti langkah verifikasi di sini.
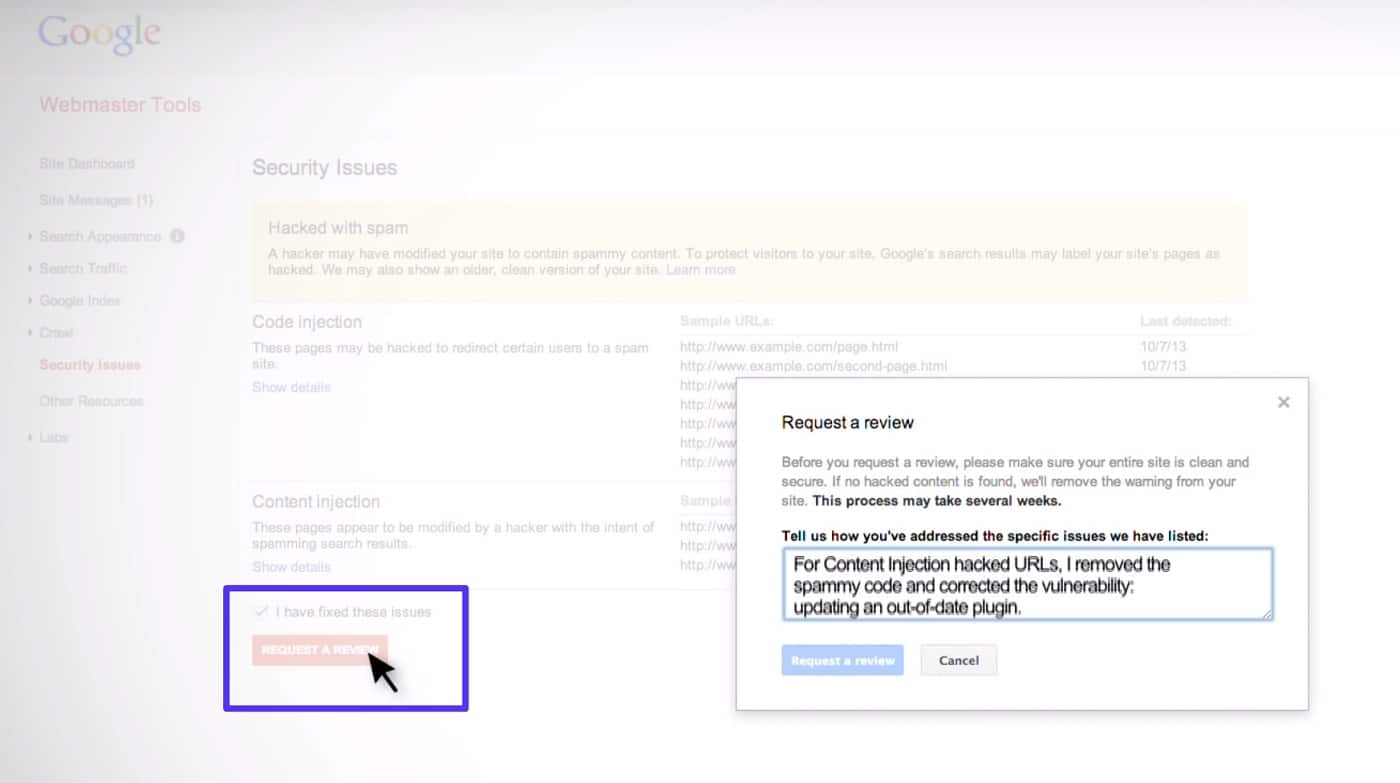
Lalu, begitu Anda’telah memverifikasi situs Anda dengan konsol pencarian google, buka Masalah keamanan bagian dalam Tindakan Keamanan & Manual. Centang kotak untuk menunjukkan itu Saya telah memperbaiki masalah ini dan kemudian klik Meminta ulasan.
Mendapatkan menakutkan * situs di depan berisi pesan malware * di situs Anda? Perbaiki sekarang dengan panduan mendalam ini! ��✅ Klik untuk Tweet
Ringkasan
Jika Anda atau pengunjung Anda bertemu “Situs di depan berisi malware” Pesan Saat mencoba mengakses situs Anda, kemungkinan berarti bahwa situs Anda telah terinfeksi malware. Variasi lain dari pesan ini meliputi:
- Situs menipu di depan
- Situs di depan berisi program berbahaya
- Halaman ini mencoba memuat skrip dari sumber yang tidak aautentikasi
- Lanjutkan ke [Nama Situs]?
Untuk memverifikasi bahwa situs Anda memiliki masalah, Anda dapat menjalankan situs web Anda secara manual melalui Google Safe Browsing Tool.
Segera memperbaiki masalah ini sangat penting, karena pesan peringatan akan menakut -nakuti banyak pengunjung Anda dan secara negatif mempengaruhi peringkat mesin pencari Anda.
Untuk memperbaiki masalah ini, Anda’LL perlu memindai situs Anda untuk malware dan kemudian menghapus malware dari situs Anda. Sekali lagi, jika Anda menjadi tuan rumah di Kinsta, kami menawarkan jaminan perbaikan hack dan akan membersihkan situs malware Anda secara gratis.
Begitu Anda’telah membersihkan situs Anda secara menyeluruh, Anda’ll perlu menggunakan google console pencarian untuk memberi tahu google bahwa Anda’telah memperbaiki masalah dan Google harus mempertimbangkan kembali situs web Anda.
Dapatkan semua aplikasi, database, dan situs WordPress Anda secara online dan di bawah satu atap. Platform cloud yang penuh fitur dan berkinerja tinggi kami mencakup:
- Pengaturan dan manajemen yang mudah di dasbor mykinsta
- Dukungan ahli 24/7
- Perangkat keras dan jaringan Google Cloud Platform Terbaik, didukung oleh Kubernetes untuk skalabilitas maksimal
- Integrasi CloudFlare tingkat perusahaan untuk kecepatan dan keamanan
- Audiens global mencapai hingga 35 pusat data dan 275 pop di seluruh dunia
Mulailah dengan uji coba gratis hosting aplikasi atau hosting database kami. Jelajahi rencana kami atau bicaralah dengan penjualan agar paling cocok.
Apa yang harus dilakukan jika Google mendeteksi malware di situs Anda
51% dari semua lalu lintas internet terdiri dari bot dan 60% di antaranya dirancang untuk melakukan aktivitas jahat.
Robot otomatis ini merangkak web dan berupaya meretas ke situs web dan memposting tautan spam, melakukan serangan DDOS atau mencuri konten.
Webmasters yang situsnya terinfeksi malware akan dengan cepat menemukan bahwa pengunjung situs potensial pada dasarnya diblokir oleh Google, yang menampilkan pesan yang mengkhawatirkan ini kepada pengguna Chrome yang mencoba mengakses situs web.
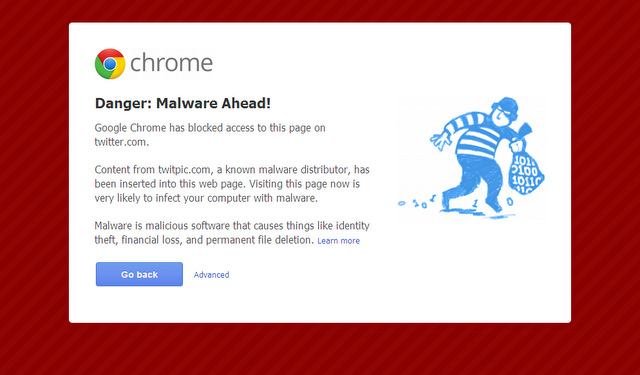
Bagaimana peretasan merusak situs web?
Hampir setengah dari semua pengguna internet menggunakan Google Chrome sebagai browser, jadi Chrome’Peringatan malware dapat berdampak buruk di situs web’S Lalu Lintas S.
Situs web yang terinfeksi malware dapat mengkompromikan pengunjung’ komputer dan informasi pribadi, jadi meskipun peselancar web yang menggunakan browser berbeda don’t Lihat peringatan malware chrome, webmaster masih memiliki tanggung jawab untuk menyingkirkan situs skrip berbahaya mereka.
Ketika sebuah situs web telah diretas, reputasinya dikompromikan serta keamanannya. Peringatan Chrome sangat menghalangi pelanggan potensial dari mengunjungi situs sehingga lalu lintas dan penjualan dapat hilang.
Untuk mendapatkan kembali kepercayaan mesin pencari dan pelanggan, pemilik situs web harus mengambil tindakan untuk menghapus malware dan memperbaiki masalah apa pun yang disebabkannya.
Apakah situs web saya diretas?
Pemilik situs web cenderung menyadari bahwa situs mereka telah diretas ketika mereka mencoba mengaksesnya sendiri di Chrome, ketika mereka melihat akun alat Google Webmaster mereka, atau ketika pengunjung situs memberi tahu mereka melalui email atau media sosial.
Ada juga alat online yang tersedia, seperti parasit unmask gratis’ Laporan keamanan, yang akan memindai situs web di saat -saat dan melaporkan skrip mencurigakan yang ditemukannya.
Laporan Parasit UNMASK didasarkan pada informasi dari Google’halaman diagnostik penjelajahan yang aman.
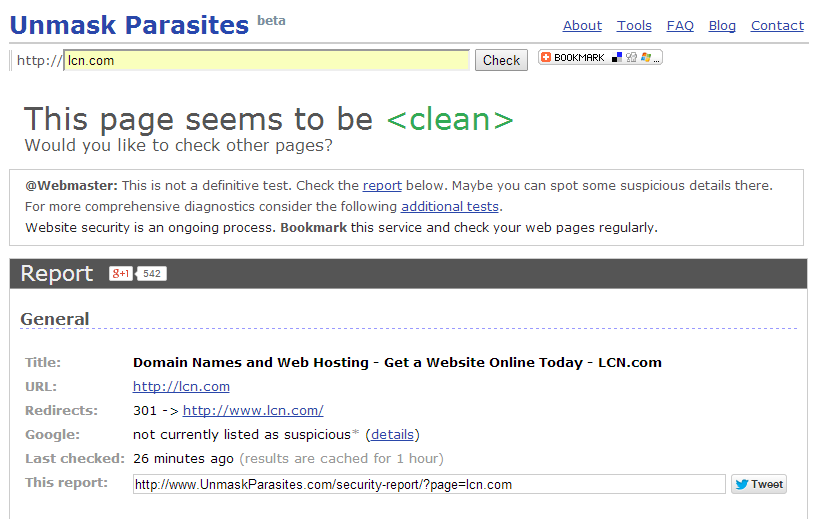
Apa yang harus dilakukan jika situs web Anda telah diretas
Jika situs web Anda mengalami serangan peretasan, Don’t abaikan masalahnya! Semakin lama situs web terinfeksi, semakin banyak pelanggan yang akan kalah.
Google akan memblokir akses ke situs web Anda untuk jangka waktu yang lama dan ini, serta segala pelanggaran keamanan yang melibatkan informasi pengguna, menyebabkan kerusakan pada merek Anda’reputasi s.
Langkah pertama
Tujuan Anda adalah untuk menghapus risiko apa pun kepada pengunjung situs dan meminimalkan kerusakan lebih lanjut pada situs web Anda.
Hal pertama yang harus dilakukan adalah membatasi kerusakan yang dapat disebabkan oleh malware dengan mengkarantina situs web Anda.
Untuk menghindari menginfeksi pengunjung situs web Anda’ Komputer dan untuk mencegah kerusakan lebih lanjut pada situs web Anda, Google merekomendasikan agar Anda segera:
1) Ambil situs web Anda secara offline
2) Hubungi penyedia hosting situs web Anda
3) Ubah kata sandi untuk setiap akun yang dapat mengakses situs web
4) Pastikan peretas belum membuat akun pengguna baru.
Gunakan alat webmaster
Setelah langkah -langkah ini diambil, sekarang saatnya untuk mencoba mengidentifikasi dengan tepat apa yang telah terjadi dan berapa banyak kerusakan yang telah terjadi. Anda dapat menemukan banyak informasi dari Google Webmaster Tools.
Jika malware terdeteksi di situs web Anda, alat webmaster akan menampilkan simbol peringatan merah di sebelah URL yang terpengaruh.
Klik simbol ini dan Google akan menampilkan semua URL yang telah dilanda serangan malware.
Setelah Anda memiliki daftar URL yang terpengaruh, klik ‘Indeks Google’ di sidebar sebelah kiri alat web. Dari sana, pilih ‘Hapus URL’ (Ingat kembali alat ini untuk mencabut permintaan penghapusan Anda saat URL bersih lagi).
Gunakan alat penghapusan URL ini untuk meminta Google menghapus halaman situs web Anda yang telah terinfeksi. Jika salah satu halaman yang diretas terlihat seperti mereka sedang mencoba mencuri informasi pengguna, kirimkan ke Google’S ‘Laporkan phishing‘ halaman.
Kembalikan situs Anda dari cadangan
Jika Anda memiliki cadangan situs web Anda (Anda memiliki cadangan situs web Anda, Don’t kamu?), Anda dapat menggunakan ini untuk mengembalikan seluruh situs, selama Anda yakin bahwa file cadangan belum terinfeksi.
Penting juga untuk memindai komputer siapa pun yang memiliki akses ke situs web. Ini akan membantu menghilangkan skrip berbahaya yang telah diinstal pada pengguna’ mesin.
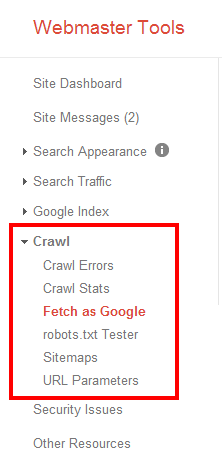
Kembali di Google Webmaster Tools, klik merangkak di bilah sisi kiri, lalu pilih ‘tepat seperti Google’.
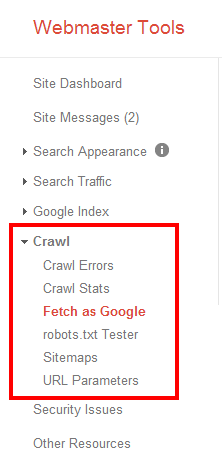
Mengambil situs yang menunjukkan kepada Anda cara situs web Anda dirasakan oleh Google saat botnya merangkak situs.
Anda memiliki opsi untuk ‘Mengambil’ atau ‘Ambil dan render’. ‘Ambil dan render’ Menawarkan tampilan yang lebih mendalam dari situs Anda jadi, jika Anda mencoba pulih dari serangan malware, ini adalah opsi yang harus Anda pilih.

Skrip eksternal di situs web harus diverifikasi dan diperbarui. Tema dan plugin WordPress, perangkat lunak forum dan solusi e-commerce dapat ditargetkan oleh peretas yang bertujuan untuk mengeksploitasi kelemahan dalam skrip.
Selalu pastikan bahwa perangkat lunak pihak ketiga terus diperbarui dan, jika Anda curiga bahwa salah satu skrip ini menyebabkan masalah Anda, nonaktifkan sampai masalah diselesaikan.
Jika perlu, nonaktifkan setiap plugin pihak ketiga sampai Anda telah mengidentifikasi penyebab kesulitan Anda.
Meminta ulasan
Ketika Anda yakin bahwa situs Anda bebas dari infeksi, sekarang saatnya untuk meminta Google untuk melihat situs web Anda dan menghapus peringatan malware dari hasil pencarian.
Anda dapat meminta ulasan dari dalam alat Google Webmaster melalui ‘Meminta peninjauan’ tautan.
Opsi ini tidak selalu tersedia segera tetapi harus muncul dalam antarmuka Webmaster Tools dalam beberapa jam dari situs yang dibersihkan dari skrip yang terinfeksi.
Kesimpulan
Mungkin sulit untuk pulih dari serangan malware; mencegahnya terjadi di tempat pertama dengan menggunakan firewall yang bagus, perangkat lunak terkini dan kata sandi yang kompleks lebih disukai.
Namun, jika Anda menemukan diri Anda ditargetkan dengan skrip berbahaya, ambil langkah -langkah di atas untuk mendapatkan kembali kendali atas situs Anda secepat mungkin
Anda mengatakan!
Apakah situs Anda telah diblokir karena infeksi malware? Bagaimana Anda menyelesaikan masalah ini, dan berapa lama waktu yang dibutuhkan untuk mendapatkan kembali di google lagi? Kirimkan kami komentar di bawah.