


Apakah Skype mengekspos alamat IP?
Skype dapat mengekspos lokasi Anda, kata peneliti
Ringkasan:
Para peneliti telah menemukan bahwa Skype telah mengekspos alamat IP pengguna dan berpotensi lokasi geografis mereka selama lebih dari setahun. Meskipun diberitahu tentang kerentanan, Skype gagal memperbaiki masalah ini, meninggalkan informasi penggunanya dalam risiko. Ini menimbulkan kekhawatiran tentang privasi dan keamanan menggunakan Skype untuk telepon suara-over-ip.
Poin -Poin Kunci:
- Skype telah menyadari kerentanan privasi selama lebih dari setahun, yang memungkinkan alamat IP pengguna diekspos.
- Para peneliti memberi tahu Skype tentang kerentanan pada tahun 2010, tetapi perusahaan tidak memperbaiki masalah ini.
- Alamat IP Pengguna Skype dan lokasi geografis dapat diidentifikasi melalui teknik panggilan bertopeng.
- Kerentanan memungkinkan untuk melacak pergerakan pengguna dan lokasi tingkat kota.
- Bahkan versi Skype yang ditambal dapat dieksploitasi untuk mendapatkan alamat IP melalui penebangan debug.
- Skype mungkin tidak memperbaiki masalah karena integrasi yang mendalam ke dalam kode, membutuhkan restrukturisasi yang signifikan.
Pertanyaan Kunci:
- T: Bagaimana para peneliti menemukan kerentanan di Skype?
- T: telah Skype memperbaiki kerentanan?
- T: Bagaimana seseorang dapat melacak lokasi pengguna Skype?
- T: Mengapa Skype tidak memprioritaskan memperbaiki kerentanan?
- T: Berapa lama para peneliti dapat melacak lokasi pengguna Skype?
- T: Siapa yang memiliki Skype?
- T: Apa risiko potensial yang terkait dengan paparan alamat IP?
- T: Apakah akun pribadi pengguna Skype berisiko karena kerentanan ini?
- T: Dapatkah pengguna melindungi diri dari kerentanan ini?
- T: Apa yang harus dilakukan pengguna Skype jika mereka khawatir tentang privasi mereka?
- T: Apakah ada layanan suara alternatif yang lebih aman?
- T: Mungkinkah kerentanan ini dieksploitasi untuk tujuan jahat?
- T: Memiliki Skype menanggapi pengungkapan kerentanan baru -baru ini?
- T: Apa implikasi dari kerentanan ini untuk reputasi Skype?
- T: Apakah ada implikasi hukum untuk Skype mengenai kerentanan ini?
A: Para peneliti di Institut Politeknik Universitas New York menemukan kerentanan dengan melakukan eksperimen dan mengungkapkan informasi kepada Skype pada 2010.
A: Tidak, Skype belum memperbaiki kerentanan, bahkan setelah diberitahu tentang hal itu lebih dari setahun yang lalu. Paparan kerentanan baru -baru ini pada Pastebin menunjukkan bahwa masalahnya tetap ada.
A: Dengan melakukan panggilan bertopeng ke pengguna Skype, dimungkinkan untuk mendapatkan alamat IP mereka dan menentukan lokasi tingkat kota mereka. Selain itu, versi Skype yang ditambal dapat dieksploitasi untuk mendapatkan alamat IP melalui memungkinkan penebangan debug.
A: Menurut salah satu peneliti, kerentanan mungkin tertanam dalam kode Skype, yang membutuhkan restrukturisasi substansial untuk menyelesaikannya. Respons Skype terhadap pengungkapan para peneliti juga menyarankan bahwa itu adalah masalah industri yang lebih luas yang dihadapi oleh perusahaan perangkat lunak peer-to-peer.
A: Para peneliti melacak lokasi tingkat kota 10.000 pengguna Skype selama dua minggu dengan mengulangi panggilan bertopeng setiap jam untuk mendapatkan alamat IP mereka.
A: Skype saat ini dimiliki oleh Microsoft.
A: Mengekspos alamat IP dapat menyebabkan invasi privasi, memungkinkan individu untuk melacak lokasi pengguna, memantau aktivitas online mereka, dan berpotensi meluncurkan serangan yang ditargetkan.
A: Sementara kerentanan memperlihatkan alamat IP pengguna, penting untuk dicatat bahwa eksploitasi membutuhkan tingkat kegigihan dan pengetahuan teknis tertentu. Namun, pengguna harus tetap berhati -hati dan menyadari risiko potensial yang terkait dengan penggunaan Skype.
A: Saat ini, tidak ada perbaikan yang diketahui untuk kerentanan di dalam Skype. Pengguna dapat mempertimbangkan untuk menggunakan VPN (Virtual Private Network) atau alat privasi lainnya untuk menutupi alamat IP mereka dan meningkatkan privasi online mereka.
A: Pengguna Skype yang khawatir tentang privasi mereka harus menimbang risiko potensial yang terkait dengan kerentanan terhadap kenyamanan dan fitur yang ditawarkan oleh layanan. Juga disarankan untuk tetap mendapat informasi tentang pembaruan atau pernyataan dari Skype mengenai kerentanan.
A: Ada beberapa layanan alternatif yang tersedia di pasar yang memprioritaskan keamanan dan privasi. Disarankan bagi pengguna untuk meneliti dan membandingkan berbagai layanan pengisi suara untuk menemukan satu yang selaras dengan kebutuhan privasi mereka.
A: Ya, kerentanan ini berpotensi dieksploitasi oleh individu jahat untuk berbagai tujuan, termasuk melacak dan memantau pengguna Skype, meluncurkan serangan yang ditargetkan, atau bahkan melakukan pengawasan.
A: Respons Skype terhadap pengungkapan kerentanan baru-baru ini mencerminkan pernyataan sebelumnya, menunjukkan bahwa mereka menyadari masalah ini dan menganggapnya sebagai masalah di seluruh industri.
A: Penemuan kerentanan ini dan kegagalan Skype untuk mengatasinya dapat berdampak negatif terhadap reputasi perusahaan dalam hal kepercayaan dan kepercayaan pengguna. Pengguna dapat mempertanyakan tindakan keamanan dan privasi secara keseluruhan yang diterapkan oleh Skype.
A: Implikasi hukum untuk Skype akan tergantung pada berbagai faktor, termasuk tanggung jawabnya untuk memastikan privasi pengguna dan peraturan di yurisdiksi yang berbeda. Ada kemungkinan bahwa individu atau organisasi yang terkena dampak kerentanan dapat mengejar tindakan hukum terhadap Skype jika mereka dapat menunjukkan bahaya atau kelalaian.
Skype dapat mengekspos lokasi Anda, kata peneliti
Peristiwa minggu lalu mengingatkan saya pada topik privasi i’ve telah bermaksud untuk meninjau kembali: layanan telepon suara-over-ip itu Skype terus -menerus memaparkan alamat internet Anda ke seluruh dunia, dan sekarang ada banyak alat gratis dan komersial yang dapat digunakan untuk menautkan nama akun pengguna Skype ke alamat internet numerik.
Peneliti: Skype mengabaikan kerentanan pelacakan lokasi selama lebih dari setahun
Skype tahu lebih dari setahun yang lalu tentang kerentanan privasi yang akan memungkinkan seseorang untuk mengidentifikasi alamat IP dan mungkin lokasi geografis pengguna, tetapi membiarkannya tidak tertutup, menurut para peneliti yang mengatakan mereka memberi tahu perusahaan pada 2010.
Simpan cerita
Simpan cerita
Skype belajar lebih dari setahun yang lalu tentang kerentanan privasi yang akan memungkinkan seseorang untuk mengidentifikasi alamat IP dan mungkin lokasi geografis pengguna, tetapi membiarkannya tidak tertutup, menurut para peneliti yang mengatakan mereka memberi tahu perusahaan pada 2010.
Stevens Le Blond, mantan peneliti di Institut Politeknik Inria di Prancis, yang sekarang bekerja di Max Planck Institute for Software Systems, mengatakan kepada The Jurnal CIO Bahwa ia dan rekan -rekan peneliti di Institut Politeknik Universitas New York mengungkapkan kerentanan kepada Skype pada November 2010 dan menerbitkan informasi pada Oktober 2011. Oleh karena itu mereka terkejut mendapati bahwa kerentanan masih belum dibatalkan minggu lalu setelah seseorang memposting skrip online yang menunjukkan skype dieksploitasi untuk mengungkap alamat IP lokal dan jarak jauh untuk pengguna.
Ketika ditanya tentang pengungkapan para peneliti, Skype, yang dimiliki oleh Microsoft, hanya mengulangi apa yang dikatakan Skype kepada wartawan minggu lalu ketika eksploitasi yang berbeda juga mengekspos alamat IP diterbitkan. Adrian Asher, Direktur Keamanan Produk untuk Skype, mengatakan pada saat itu bahwa Skype “menyelidiki laporan alat baru yang menangkap pengguna Skype’S Alamat IP terakhir yang diketahui. Ini adalah masalah yang berkelanjutan dan di seluruh industri yang dihadapi oleh semua perusahaan perangkat lunak peer-to-peer.”
“Dengan menyebutnya a ‘alat baru’ itu berarti mereka tidak’Aku harus merespons secara mendesak,” Le Blond memberi tahu Jurnal. “Itu membuatnya tampak seperti mereka baru tahu.”
Para peneliti menemukan bahwa mereka dapat mengungkap alamat IP pengguna Skype, dan lokasi kota mereka, dengan melakukan panggilan bertopeng kepada pengguna. Panggilan dapat dilakukan dengan cara yang akan mencegah pemberitahuan muncul di layar pengguna dan mencegah panggilan muncul dalam riwayat panggilan pengguna.
Setelah panggilan dilakukan, para peneliti memperoleh alamat IP dari informasi yang dikirim secara otomatis Skype ke penelepon. Dengan mengulangi panggilan setiap jam, mereka sebenarnya dapat memetakan gerakan pengguna untuk menentukan apakah mereka pindah di antara kota -kota. Dengan cara ini, mereka secara diam-diam melacak lokasi tingkat kota yang terdiri dari 10.000 pengguna Skype selama dua minggu.
Mereka memutuskan untuk memeriksa apakah kerentanan telah ditetapkan setelah seseorang merilis informasi secara anonim di Pastebin minggu lalu yang menunjukkan cara mengeksploitasi versi yang ditambal dari Skype 5.5 Untuk mendapatkan alamat IP dengan cara yang berbeda yang tidak memerlukan panggilan bertopeng.
Teknik ini melibatkan pengaktifan logging debug, melakukan pencarian pada pengguna aktif seolah -olah menambahkannya sebagai kontak, dan kemudian melihat kartu vcard mereka, atau kartu informasi kontak, yang akan menghasilkan alamat IP di logs. Menggunakan Alat Penelitian Alamat IP, seseorang kemudian dapat melacak lokasi alamat IP ke kota.
Keith Ross, salah satu peneliti yang memberi tahu Skype pada tahun 2010, memberi tahu bahwa Jurnal CIO Skype itu kemungkinan tidak memperbaiki masalah karena mungkin “tertanam dalam dalam kode” dan membutuhkan “restrukturisasi berat” untuk menyelesaikan.
Skype dapat mengekspos lokasi Anda, kata peneliti

Amy Dickerson untuk The New York Times
Ingat ketika orang iseng bisa menjadikan dirinya gangguan umum dengan menelepon telepon rumah Anda dan dengan cepat menutup telepon?
Setara dengan panggilan lelucon di Skype, layanan voice-over-internet-protocol yang populer, bisa lebih dari sekadar gangguan. Jika Anda masuk ke Skype, orang iseng – atau pencuri atau mata -mata – dapat secara efektif melacak di mana Anda berada dan dalam beberapa keadaan, apa yang Anda lakukan dan bahkan apa yang Anda unduh, menurut eksperimen yang dipimpin oleh Keith Ross, seorang profesor ilmu komputer di Polytechnic Institute of New York University di Brooklynik di Brooklynik di Brooklynic di Brooklynic di Brooklynic di Brooklynic di Brooklynic di Brooklynic di Brooklynic di Brooklynic di Brooklynic Polytechnic di Brooklynic Polytechnic di Brooklynic Polytechnic.
Tn. Ross, bersama dengan kolaboratornya di Institut Penelitian Komputer Prancis, Inria, mengikuti 10.000 pengguna Skype yang dipilih secara acak selama 16 hari.
Jika pengguna’Aplikasi Skype sedang berjalan, para peneliti dapat menghubungi secara tidak mencolok dan, dalam proses menempatkan panggilan, mendapatkan pengguna’Alamat Protokol Internet. Setiap jam, para peneliti mencatat I.P. Alamat untuk setiap pengguna. Alamat itu pada gilirannya dapat digunakan untuk menentukan pengguna’S Lokasi Geografis – Dalam beberapa kasus, sampai ke kode pos.
Para peneliti kemudian menampi sampel besar untuk beberapa sukarelawan yang setuju untuk membiarkan diri mereka dilacak. Dalam satu contoh, satu pengguna Skype terlihat masuk ke Skype dari jaringan Universitas Kota New York, diikuti dengan kunjungan ke Chicago, kembali ke universitas dan kemudian ke rumahnya di Prancis.
Mereka yang menangani skype identik atau mirip dengan nama aslinya. Para peneliti berpotensi menemukan lebih banyak tentang mereka di berbagai jejaring sosial.
“Jika kami mengikuti mobilitas teman -teman Facebook dari pengguna ini juga, kami kemungkinan akan menentukan siapa yang ia kunjungi dan kapan,” kata para peneliti.
Tidak cukup untuk menolak panggilan skype dari orang asing. Dalam jaringan peer-to-peer, hanya membangun koneksi antara dua rekan sudah cukup untuk mengungkapkan i.P. alamat. Bahwa saya.P. Alamat kemudian juga dapat digunakan untuk mencari file besar apa yang telah diunduh ke perangkat itu menggunakan Bittorrent, sistem peer-to-peer yang paling umum digunakan untuk berbagi film dan musik bajakan.
Skype, yang dimiliki oleh Microsoft, mengatakan mereka mengetahui masalah ini. “Kami menghargai privasi pengguna kami dan berkomitmen untuk membuat produk kami seaman mungkin,” Adrian Asher, perusahaan’Kepala Petugas Keamanan Informasi, mengatakan dalam sebuah pernyataan. “Sama seperti dengan perangkat lunak komunikasi internet yang khas, pengguna Skype yang terhubung mungkin dapat menentukan satu sama lain’Alamat IP. Melalui penelitian dan pengembangan, kami akan terus membuat kemajuan di bidang ini dan peningkatan perangkat lunak kami.”
Tn. Ross, profesor ilmu komputer, menyarankan langkah -langkah pencegahan berikut untuk pengguna skype yang rajin. Dia’S mungkin yang terbaik untuk tidak meninggalkan aplikasi Skype Anda berjalan sepanjang waktu, tepat ketika Anda berencana untuk membuat atau menerima panggilan. Pengguna juga sedikit lebih terlindungi jika mereka memilih pegangan Skype yang berbeda dari nama asli mereka.
Privasi 101: Skype membocorkan lokasi Anda
Peristiwa minggu lalu mengingatkan saya pada topik privasi i’ve telah bermaksud untuk meninjau kembali: layanan telepon suara-over-ip itu Skype terus -menerus memaparkan alamat internet Anda ke seluruh dunia, dan sekarang ada banyak alat gratis dan komersial yang dapat digunakan untuk menautkan nama akun pengguna Skype ke alamat internet numerik.
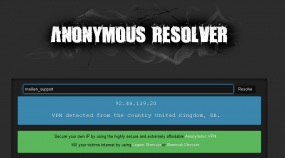
Layanan Resolver Skype sedang beraksi.
Fakta bahwa Skype mengkhianati penggunanya’ Informasi lokasi online hampir tidak ada berita. Misalnya, The Wall Street Journal Dan outlet berita lainnya memperingatkan tahun lalu tentang penelitian yang menunjukkan bahwa dimungkinkan untuk membujuk Skype untuk mengungkapkan alamat IP pengguna Skype individu. Tapi saya percaya sebagian besar pengguna Skype masih belum tahu tentang kelemahan privasi dasar ini.
Apa’S berubah adalah bahwa selama setahun terakhir, sejumlah layanan telah muncul untuk membantu Snoops dan NE’er-do-wells mengeksploitasi kerentanan ini untuk melacak dan melecehkan orang lain secara online. Misalnya, pencarian online “PENDAPATAN Skype” Mengembalikan lusinan hasil yang menunjuk ke layanan (keandalan variabel) yang memungkinkan pengguna untuk mencari alamat internet dari setiap pengguna Skype, hanya dengan memasok target’S Skype Account Name.
Di layar di atas, kita dapat melihat salah satu layanan yang digunakan untuk menampilkan alamat IP yang paling baru digunakan oleh akun Skype “Mailen_support” (Akun khusus ini milik kontak dukungan teknis untuk Mailien, program afiliasi spam farmasi Rusia dengan nama yang sama).
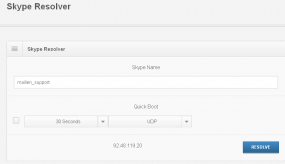
Layanan Resolver IP Skype sedang beraksi.
Biasanya, penyelesaian Skype ini ditawarkan bersama -sama “Booter” atau “stres” Layanan, Alat Serangan Online-Untuk Menyewa daripada yang Dapat Disewa untuk Meluncurkan Serangan Penolakan Layanan (salah satu layanan ini digunakan dalam serangan terhadap situs web ini, dan pada ARS Technica minggu lalu). Idenya adalah jika Anda ingin menjatuhkan seseorang secara offline tetapi Anda tidak’T mengetahui alamat internet mereka, Anda dapat mencari di Skype untuk melihat apakah mereka memiliki akun, dan kemudian menggunakan resolvers untuk menemukan IP mereka. Resolver bekerja terlepas dari pengaturan privasi yang mungkin dipilih oleh pengguna target dalam program Skype’Panel Konfigurasi S.
Banyak dari layanan resolver ini menawarkan “daftar hitam,” yang dengan biaya akan memungkinkan pengguna untuk mencegah pengguna lain mencari alamat IP yang melekat pada akun Skype tertentu, kata Brandon Levene, seorang peneliti keamanan independen.
“Dia’pada dasarnya skema perlindungan,” Kata Levene.
Levene mengatakan Skype Resolvers bekerja dengan menggunakan klien Skype yang dimodifikasi (5.5 atau 5.9) Untuk membuat log debug. Klien ini di -host di server web.
“Skrip sederhana digunakan untuk membuat tautan yang berisi nama pengguna Skype, yang diteruskan ke klien yang dimodifikasi,” Kata Levene. “Klien ini hanya mencoba untuk menambahkan nama pengguna yang diminta ke daftar kontak dan mem -parsing akun target’S ‘Kartu Informasi’ (jika tersedia). Proses ini menulis alamat IP dari nama pengguna yang diminta ke log debug, di depan mata.”
Di luar mengekspos satu’Koneksi internet ke serangan yang menjengkelkan dan mengganggu, kerentanan ini dapat memungkinkan penguntit atau saingan perusahaan untuk melacak pergerakan individu dan eksekutif saat mereka bepergian antara kota dan negara bagian.
Skype dibeli oleh Microsoft Pada tahun 2011, tetapi Microsoft tampaknya tidak banyak membantu mengatasi kelemahan privasi ini, meskipun ada perhatian yang dibawa ke sana dan proliferasi situs yang menawarkan alat untuk mengeksploitasinya. “Kami sedang menyelidiki laporan alat yang menangkap pengguna Skype’S Alamat IP terakhir yang diketahui,” Seorang juru bicara untuk Skype mengatakan dalam pernyataan yang diemail. “Ini adalah masalah yang berkelanjutan dan di seluruh industri yang dihadapi oleh semua perusahaan perangkat lunak peer-to-peer.”
Cara paling sederhana untuk mengatasi masalah privasi ini adalah dengan menyampaikan semua lalu lintas pensinyalan Skype (e.G., jabat tangan) melalui proxy, kata Stevens le Blond, seorang peneliti di Institut Max Planck untuk Sistem Perangkat Lunak di Jerman.
“Itu akan mencegah pihak ketiga yang beralasan rendah, seperti penyelesaian, untuk melacak pengguna Skype,” Le Blond menulis dalam email ke Krebsonsecurity. “Namun, meskipun ada peningkatan infrastruktur besar tahun lalu, Skype masih rentan terhadap pelacakan lokasi. Seseorang hanya dapat berhipotesis mengapa itu terjadi. Salah satu kemungkinan adalah menyampaikan semua lalu lintas pensinyalan akan merusak interoperabilitas dengan versi Skype sebelumnya.
Membela terhadap penyerang yang lebih kuat yang dapat menguping tautan internet jauh lebih menantang karena perlu menyampaikan pensinyalan dan lalu lintas muatan yang dienkripsi, kata Le Blond.
“Salah satu tantangannya adalah bahwa waktu bulat maksimum (RTT) yang dapat ditoleransi oleh pengguna VoIP adalah sekitar 300 milidetik (MS) sedangkan keterlambatan propagasi dalam kabel optik serat yang mencakup keliling planet ini sekitar 200 ms. Itu berarti bahwa ketika pengguna di Jerman memanggil yang lain di Australia, layanan proxy harus dikenakan kurang dari 100ms tambahan RTT. Tim saya dan saya sedang mengerjakan masalah ini.”
UPDATE, 22 Maret, 9:45 a.M. ET: Menambahkan kutipan dari Microsoft, Levene dan Le Blond.
Entri ini diposting pada hari Kamis 21 Maret 2013 07:30
Bisakah orang melacak panggilan skype?

Sementara privasi penting untuk penggunaan Skype, kebijakan perusahaan perusahaan kadang -kadang dapat menentukan bahwa administrasi tahu siapa yang berbicara dengan siapa dan informasi apa yang dikirim. Sementara Skype Manager memungkinkan administrator untuk melihat operasi Skype perusahaan secara terperinci, karyawan yang menggunakan akun Skype mereka sendiri masih dapat menghindari pelacakan sampai tingkat tertentu. Namun ada metode lain untuk melacak Skype, yang masih dapat menghasilkan hasil yang bermanfaat.
Manajer Skype
- Skype Manager adalah sistem manajemen berbasis web untuk penyebaran perusahaan Skype. Dengan Skype Manager, seorang administrator membuat akun untuk digunakan karyawan alih -alih akun Skype pribadi mereka. Akun -akun ini dipantau oleh Skype Manager, yang memberikan administrator laporan terperinci mengenai tanggal, waktu, durasi dan tujuan panggilan dan teks yang dibuat, serta perincian pembelian dan unduhan. Administrator juga dapat mengelola fitur Skype Premium apa yang dimiliki akun pengguna dan berapa banyak kredit skype yang diizinkan setiap pengguna. Manajer Skype juga dapat digunakan untuk memantau akun pribadi jika diinginkan. Administrator harus mendapatkan persetujuan eksplisit dari pemegang akun untuk memantau kegiatan mereka, jika tidak, administrator hanya dapat memantau saldo kredit Skype pada akun pribadi. Persetujuan juga dapat ditarik kapan saja.
Pelacakan Alamat IP
- Aktivitas Skype juga dapat dimonitor dengan melacak menghubungkan alamat IP. Saat Skype menghubungkan panggilan, komputer yang menghubungkan harus mengidentifikasi dirinya melalui alamat IP -nya. Dalam makalah 2011 yang diterbitkan bersama oleh New York University, Institut Prancis untuk Penelitian dalam Ilmu dan Kontrol Komputer dan Institut Max Planck untuk Sistem Perangkat Lunak, para peneliti menemukan bahwa dengan melakukan panggilan Skype Anda dapat memastikan IP penerima panggilan. Alamat IP ini dapat ditautkan ke lokasi geografis host dengan upaya minimal melalui situs -situs seperti apa alamat IP saya, bersama dengan informasi lainnya termasuk jenis koneksi, nama host dan penyedia layanan internet.
Pelacakan Media Sosial
- Media sosial juga bisa berperan dalam dijabarkan dengan siapa karyawan Anda mengobrol. Skype memungkinkan pengguna untuk berbagi detail kontak lengkap satu sama lain, membuat identifikasi mudah bagi siapa pun yang detailnya dibagikan. Jika pengguna Skype menggunakan nama aslinya sebagai nama pengguna, ia juga dapat dilacak dengan menggunakan nama itu dan geolokasi yang diperoleh dengan melacak IP -nya untuk melihatnya di situs jejaring sosial seperti Facebook. Jika karyawan Anda memiliki orang ini di daftar teman mereka di Facebook atau situs jaringan lain, identifikasi bahkan lebih mudah karena Anda hanya perlu memeriksa silang nama Skype dengan daftar teman mereka.
Alasan melacak aktivitas
- Melacak aktivitas Skype karyawan Anda mungkin tampak invasif, tetapi dalam beberapa kasus adalah kejahatan yang diperlukan. Aktivitas Skype yang tidak sah atau tidak bekerja dapat menjadi gangguan, yang dapat mengurangi produktivitas. Informasi sensitif juga dapat bocor melalui Skype dalam video, suara dan obrolan teks serta melalui transfer file. Transfer file juga berisiko memperkenalkan malware dan virus lain ke dalam jaringan perusahaan.
Masalah privasi
- Memantau aktivitas Skype perusahaan Anda menimbulkan kekhawatiran yang sah mengenai privasi karyawan dan dapat menciptakan lingkungan dengan ketidakpercayaan tersirat. Karyawan harus selalu dibuat secara eksplisit menyadari kebijakan pemantauan perusahaan Anda, termasuk jenis data apa yang sedang dipantau, metode apa yang digunakan untuk mengumpulkan data itu dan tindakan apa yang akan diambil jika mereka ketahuan melanggar kebijakan penggunaan yang sesuai perusahaan Anda yang sesuai. Persetujuan harus diperoleh secara tertulis untuk memberi ganti rugi kepada Perusahaan terhadap tuduhan kesalahan jika karyawan merasa privasi mereka telah dilanggar. Semua kebijakan harus diperiksa oleh departemen hukum perusahaan Anda untuk memastikan mereka sesuai dengan undang -undang privasi lokal, negara bagian dan federal.