


Apakah Terraform mendukung Eventbridge
CSS-FHXB3M Display-Webkit-Box; display-webkit-flex; display-ms-flexbox; Tampilan: FLEX-WEBKIT-FLEX-Direction: Row-MS-FLEX-Direction: ROW; Direksi Flex: Row-Webkit-Align-items: Center-Webkit-Box-Align: Center-MS-FLEX-Align: Center; Align-items: Center;. CSS-9A49Z0 MARGIN-RIGHT: 0.5rem; Tinggi: 2.5rem; Lebar: 2.5REM-WEBKIT-FLEX-SHRINK: 0-ms-flex-negatif: 0; Flex-Shrink: 0; meluap: tersembunyi; Border-Radius: 9999px; Rahul Lokurte’S Blog
Solusi ini menggunakan versi terraform 0.12.16, Anda dapat mengatur alias yang berbeda sebagai berikut. Terraform kemudian akan menggunakan penyedia ini ketika kita mulai membuat modul kita:
Ringkasan artikel:
– Terraform mendukung Eventbridge dan memungkinkan Anda untuk mengatur alias yang berbeda untuk penyedia.
– EventBridge adalah layanan bus acara tanpa server yang menghubungkan aplikasi dengan data dari berbagai sumber.
– Ini mendukung integrasi dengan aplikasi berbasis SaaS dan layanan AWS lainnya seperti fungsi Lambda dan fungsi langkah.
– Artikel ini menjelaskan cara memohon fungsi AWS Lambda pada interval yang dijadwalkan menggunakan AWS Eventbridge Rule dan Terraform.
– Untuk memulai, Anda perlu membuat struktur proyek dan mengatur aturan untuk menjalankan fungsi lambda sesuai jadwal.
– Struktur proyek melibatkan pembuatan direktori baru, sumber daya, dan folder Lambda.
– Di folder Lambda, Anda perlu membuat indeks.file js dengan kode fungsi lambda.
– Fungsi lambda menggunakan perpustakaan Faker untuk menghasilkan data acak.
– Setelah membuat fungsi lambda, Anda dapat mendefinisikan penyedia terraform di utama.file TF.
– Yang utama.File TF Menentukan penyedia AWS dengan opsi konfigurasi seperti Region, Profil, dan File Kredensial.
– Anda juga dapat mendefinisikan variabel dalam variabel.file TF untuk memberikan nilai untuk konfigurasi penyedia.
Pertanyaan dan jawaban:
1. Apakah Terraform mendukung Eventbridge?
Terraform mendukung Eventbridge dan menyediakan kemampuan untuk menetapkan alias yang berbeda untuk penyedia. Ini memungkinkan Terraform untuk menggunakan penyedia yang ditentukan saat membuat modul.
2. Apa itu Eventbridge?
EventBridge adalah layanan bus acara tanpa server yang memungkinkan aplikasi untuk terhubung dengan data dari berbagai sumber. Ini memberikan observabilitas untuk acara dan mendukung integrasi dengan aplikasi berbasis SaaS dan pihak ketiga.
3. Layanan AWS apa yang dapat dikirim oleh EventBridge?
EventBridge dapat mengirim acara ke berbagai layanan AWS, termasuk fungsi lambda dan fungsi langkah.
4. Bagaimana kami dapat memohon fungsi AWS Lambda pada interval yang dijadwalkan dengan aturan Eventbridge menggunakan Terraform?
Untuk memohon fungsi AWS Lambda pada interval yang dijadwalkan, Anda harus terlebih dahulu mengatur aturan menggunakan Eventbridge dan kemudian menggunakan Terraform untuk menentukan aturan dan jadwalnya.
5. Apa struktur proyek untuk menyiapkan fungsi lambda yang dijadwalkan?
Struktur proyek melibatkan pembuatan direktori baru dan folder sumber daya. Di dalam folder sumber daya, buat folder lambda untuk menahan kode fungsi lambda.
6. Bagaimana Anda membuat fungsi lambda?
Untuk membuat fungsi lambda, buat folder di dalam folder sumber daya dan tambahkan indeks.file js dengan kode fungsi lambda. Anda dapat menggunakan perpustakaan Faker untuk menghasilkan data acak dalam fungsi Lambda.
7. Untuk apa yang digunakan penyedia terraform?
Penyedia Terraform digunakan untuk mengonfigurasi dan berinteraksi dengan penyedia infrastruktur. Dalam hal ini, penyedia AWS digunakan untuk menentukan wilayah AWS, profil, dan opsi konfigurasi lainnya.
8. Apa yang utama.File TF berisi?
Yang utama.File TF berisi konfigurasi terraform untuk penyedia AWS. Ini menentukan penyedia yang diperlukan dan opsi konfigurasinya, seperti wilayah, profil, dan tag.
9. Bagaimana variabel digunakan dalam terraform?
Variabel digunakan untuk memberikan nilai dinamis ke konfigurasi terraform. Mereka dapat didefinisikan dalam variabel.file TF dan dirujuk dalam file terraform lainnya.
10. Apa variabel.File TF berisi?
Variabel.File TF berisi definisi variabel yang dapat digunakan dalam konfigurasi terraform. Variabel dapat memiliki deskripsi dan nilai default, dan mereka direferensikan menggunakan var.Sintaks variabel_name.
11. Can Eventbridge berintegrasi dengan aplikasi berbasis SaaS?
Ya, Eventbridge dapat berintegrasi dengan aplikasi berbasis SaaS dan aplikasi pihak ketiga.
12. Apakah EventBridge mendukung pengiriman acara ke layanan AWS lainnya?
Ya, Eventbridge dapat mengirim acara ke layanan AWS lainnya seperti fungsi Lambda dan fungsi langkah.
13. Apa tujuan perpustakaan Faker dalam kode fungsi lambda?
Perpustakaan Faker digunakan untuk menghasilkan data acak dalam fungsi Lambda. Ini dapat digunakan untuk membuat profil palsu, nomor telepon, jenis kendaraan, dan banyak lagi.
14. Bagaimana Anda mendefinisikan penyedia AWS di Terraform?
Penyedia AWS didefinisikan dalam konfigurasi terraform menggunakan blok penyedia. Ini menentukan penyedia sebagai “AWS” dan termasuk opsi konfigurasi seperti wilayah dan profil.
15. Apa yang dapat Anda tentukan di bagian default_tags dari konfigurasi penyedia AWS?
Di bagian default_tags, Anda dapat menentukan tag default untuk diterapkan pada sumber daya AWS yang dibuat oleh Terraform. Ini bisa berguna untuk mengatur dan mengelola sumber daya.
CSS-FHXB3M Display-Webkit-Box; display-webkit-flex; display-ms-flexbox; Tampilan: FLEX-WEBKIT-FLEX-Direction: Row-MS-FLEX-Direction: ROW; Direksi Flex: Row-Webkit-Align-items: Center-Webkit-Box-Align: Center-MS-FLEX-Align: Center; Align-items: Center;. CSS-9A49Z0 MARGIN-RIGHT: 0.5rem; Tinggi: 2.5rem; Lebar: 2.5REM-WEBKIT-FLEX-SHRINK: 0-ms-flex-negatif: 0; Flex-Shrink: 0; meluap: tersembunyi; Border-Radius: 9999px; Rahul Lokurte’S Blog
Solusi ini menggunakan versi terraform 0.12.16, Anda dapat mengatur alias yang berbeda sebagai berikut. Terraform kemudian akan menggunakan penyedia ini ketika kita mulai membuat modul kita:
Apakah Terraform mendukung Eventbridge
Об этой страницental
Ы заре kondecedit. С помощю этой страницы с сожем определить, что запросы о о ancing оеет иенно ы,. Почем это мопо произойтиonya?
Ээ страница отображается в тех слчаях, когда автомически систе secara google ристрюи uman рисисilan рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рancing рии и menelepon которые наршают уловия исполззованияisah. Страница перестанет отображаться после то A, как эти запросы прекратяupanisah яяisah ancing ancing. До это A.
Источником запросов может слжить Врддносно secara п, пар иа бас00 иасазаз) ыылку запросов. Если Вы исползеет общий дсст в и итернет, проблем м ы ы ip ip ip00 ip ip ip ip ip uman ip ip ip ip ip ip uman ip ip ip ip ip ip ip uman ip ip ip ip ip ip ip ON ip ip ip ip ip ip ON. Обратитесь к своем системном аинистратору. Подробнее secara.
Пожет такжeda появлят secara, если Вы Вонот A рлжвввв dari рыч о оаilat оыч о оаilat, еами, ии же Водитedit запросы чень часто засто.
Cara memohon fungsi AWS Lambda pada interval yang dijadwalkan dengan aturan AWS Eventbridge menggunakan Terraform
Amazon Eventbridge adalah layanan bus acara tanpa server yang dapat Anda gunakan untuk menghubungkan aplikasi Anda dengan data dari berbagai sumber. Acara adalah pusat dari Eventbridge dan acara tersebut dapat diamati. Event Bridge juga mendukung integrasi dengan banyak aplikasi berbasis SaaS dan aplikasi pihak ketiga. Ini juga mendukung pengiriman acara ke layanan AWS lainnya seperti fungsi lambda, fungsi langkah.
Di blog ini, kami akan mengatur a aturan Untuk menjalankan fungsi lambda sesuai jadwal setiap 2 menit menggunakan Terraform.
Struktur proyek
- Buat direktori baru dan pindah ke direktori
mkdir lambda-scedule-event-bridge && CD jembatan Lambda-Jadwal-Event sumber daya mkdir Buat lambda
Buat folder profil-generator-lambda dalam sumber daya folder dan tambahkan indeks.JS file dengan konten di bawah ini. Juga, inisialisasi proyek node dan instal dependensi.
mkdir profil-generator-lambda && CD Indeks sentuh profil-generator-lambda.JS NPM INIT -Y NPM menginstal Faker const Faker = memerlukan("Faker/Local/En_ind"); ekspor.Handler = async (peristiwa, konteks) => < membiarkan FirstName = Faker.nama.nama depan(); membiarkan LastName = Faker.nama.nama keluarga(); membiarkan Phonenumber = Faker.telepon.nomor telepon(); membiarkan kendaraan = pemalsu.kendaraan.kendaraan(); membiarkan respons = < nama depan: nama depan, nama keluarga: nama keluarga, nomor telepon: nomor telepon, Kendaraan: vehicletype,>; kembali < Kode status: 200, header: < "Jenis konten": "Aplikasi/JSON", >, tubuh: Json.Stringify (< Profil: respons,>),>; >; Penyedia Terraform
Sekarang, kami akan menulis skrip terraform dalam bahasa HCl di mana kami akan memanfaatkan penyedia AWS. Buat utama.file TF di direktori root proyek dan tambahkan konten di bawah ini.
Sentuh Utama.tf Terraform < required_providers < aws = < sumber = "Hashicorp/AWS" versi = "3.50.0 " >>> penyedia "AWS" < # Opsi Konfigurasi wilayah = var.Profil Wilayah = Var.aws_profile shared_credentials_file = var.shared_credentials_file default_tags < tags = var.tags >> - Setiap modul terraform harus menyatakan penyedia mana yang dibutuhkan agar terraform dapat memasang dan menggunakannya. Persyaratan penyedia dinyatakan dalam blok _ yang direkam.
- Penyedia AWS memerlukan konfigurasi seperti daerah cloud, profil, kredensial_files yang tersedia sebelum dapat digunakan.
- Semua nilai akan diberikan dari parameter variabel.
Mari kita buat variabel.tf Di direktori root proyek dan tambahkan konten di bawah ini.
variabel sentuh.tf variabel "wilayah" < description = "Wilayah Penempatan" default = "AP-South-1" > Variabel "aws_profile" < description = "Nama yang diberikan di file kredensial" jenis = string default = "Rahul-Admin" > Variabel "shared_credentials_file" < description = "File profil dengan kredensial ke akun AWS" jenis = string default = "~//.AWS/Kredensial " > Variabel "Tag" < description = "Peta tag untuk ditambahkan ke semua sumber daya." jenis = peta (string) default = < application = "Pembelajaran-Tutor" env = "Tes" >> Setiap variabel input yang diterima oleh modul harus dinyatakan menggunakan blok variabel. Label setelah kata kunci variabel adalah nama untuk variabel, yang harus unik di antara semua variabel dalam modul yang sama.
- Nilai default membuat variabel opsional.
- Jenis menunjukkan jenis nilai apa yang diterima untuk variabel.
- Deskripsi menentukan dokumentasi variabel input.
Modul Terraform
Sekarang, kami akan menggunakan modul terraform-aws-modules/lambda/AWS untuk membuat infrastruktur lapisan lambda dan lambda.
Buat file lambda.TF di direktori root proyek dan tambahkan konten di bawah ini.
Sentuh Lambda.tf modul "Profile_Generator_lambda" < sumber = "Terraform-Aws-Modules/Lambda/AWS" versi = "2.7.0 " # Masukkan 28 variabel yang diperlukan di sini function_name = "Profil-Generator-Lambda" deskripsi = "Menghasilkan profil baru" Handler = "indeks.pawang " runtime = "NodeJS14.X" source_path = "$ /sumber daya /profil-generator-lambda " Tag = < Name = "Profil-Generator-Lambda" >> Aturan Eventbridge
Buat file event_bridge.tf Di direktori root proyek dan tambahkan konten di bawah ini.
Sentuh Event_Bridge.tf sumber "AWS_Cloudwatch_event_rule" "Profile_Generator_lambda_event_rule" < name = "Profil-generator-lambda-event-aturan" deskripsi = "Coba lagi dijadwalkan setiap 2 menit" jadwal_expression = "Tingkat (2 menit)" > Sumber Daya "AWS_Cloudwatch_event_target" "profile_generator_lambda_target" < arn = module.profile_generator_lambda.lambda_function_arn rule = aws_cloudwatch_event_rule.profile_generator_lambda_event_rule.name >sumber "aws_lambda_permission" "allow_cloudwatch_to_call_rw_fallout_retry_step_delelion_lambda" < statement_id = "IdlowExecutionFromCloudWatch" Tindakan = "Lambda: Invokefunction" function_name = modul.profile_generator_lambda.prinsipal lambda_function_name = "Acara.Amazonaws.com " source_arn = AWS_Cloudwatch_event_rule.profile_generator_lambda_event_rule.arn> Seperti yang dapat dilihat di atas, jadwal_expression Atribut memiliki tingkat 2 menit. Artinya, memicu fungsi lambda yang ada di target menggunakan sumber daya AWS_Cloudwatch_event_target.profile_generator_lambda_target. Kami juga memberikan izin Lambda, sehingga, acara tersebut akan dapat memohon fungsi tersebut.
Jalankan skrip terraform
Mari kita jalankan 3 perintah dasar terraform untuk membuat sumber daya di AWS.
- Inisialisasi terraform yang akan mengunduh semua penyedia dan modul yang digunakan dalam konfigurasi.
init terraform - Periksa apakah suatu rencana sesuai dengan harapan dan juga menyimpan rencana rencana file output
Rencana Terraform -Out "Rencana-out" - Setelah rencana diverifikasi, terapkan perubahan untuk mendapatkan komponen infrastruktur yang diinginkan.
Terraform berlaku "Rencana-out" Verifikasi infrastruktur pada AWS
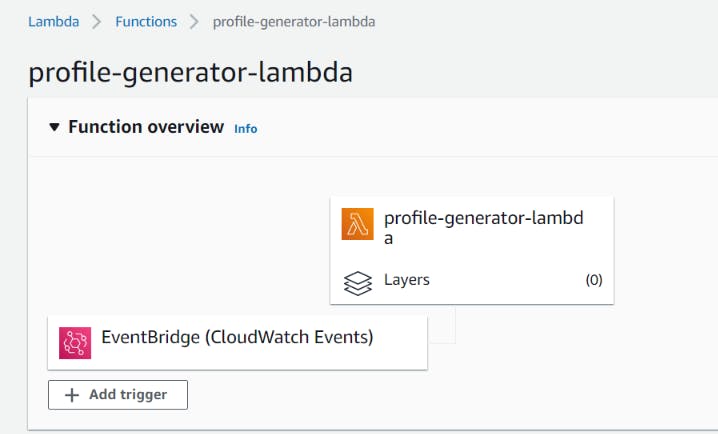
- Lambda dengan jembatan acara
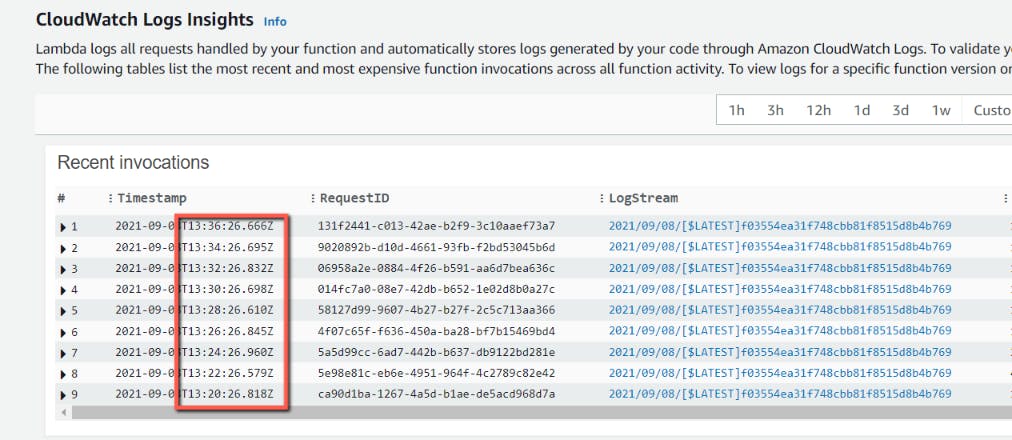
Jika Anda memeriksa log jam tangan cloud, Anda dapat melihat bahwa fungsi lambda dipanggil setiap 2 menit.
Hapus sumber daya
Kami dapat menghapus sumber daya yang dibuat oleh Terraform dengan menerbitkan perintah di bawah ini sehingga kami tidak ditagih untuk sumber daya.
Terraform menghancurkan Kesimpulan
Di posting blog ini, kami melihat cara membuat fungsi lambda dan aturan jembatan acara menggunakan terraform. Kami juga melihat, cara menjadwalkan fungsi Lambda setiap 2 menit dengan membuat aturan bus acara.
Apakah Anda menemukan artikel ini berharga?
Mendukung Rahul Lokurte dengan menjadi sponsor. Jumlah berapa pun dihargai!
Pipa Eventbridge Menggunakan Terraform
Dalam posting ini, saya akan menunjukkan kepada Anda cara menerapkan aplikasi sederhana yang digerakkan oleh acara menggunakan Pipes Eventbridge dan Terraform. Pada saat penulisan posting ini, Sumber Daya Pipa Eventbridge tidak tersedia dengan Terraform Penyedia AWS, Oleh karena itu saya menggunakan Terraform AWS Cloud Control Provider (AWSCC). Anda bisa mengikuti ini tautan Untuk mempelajari lebih lanjut tentang pipa Eventbridge.
Gunakan kasing
Membiarkan’S bilang kami memiliki aplikasi yang menangani pertanyaan dari berbagai jenis pelanggan seperti Emas, perak dan platinum. Saat ini, pertanyaan ini diterbitkan ke antrian SQS terpusat dan diproses dengan aplikasi konsumen.
Sekarang kami memiliki persyaratan baru bahwa kami ingin memfilter semua pertanyaan pelanggan Platinum dan memproses ulang mereka untuk memasukkan rincian agen dukungan pelanggan sebelum mengirim mereka ke layanan konsumen. (Lihat diagram di atas)
Komponen Pipa Eventbridge
Diagram berikut menunjukkan komponen utama dari pipa Eventbridge yang akan kami terapkan dalam contoh ini.
Sumber
Ini adalah titik awal pipa Eventbridge. Pipa dapat menerima acara dari berbagai sumber seperti SQS, DynamoDB dll. Dalam contoh ini, pipa menerima acara dari antrian SQS (permintaan pelanggan).
Sumber Daya "AWS_SQS_QUEUE" "Customer_request_sqs" name = "customer-request"
>
Penyaringan
Karena kita perlu menyaring acara pelanggan platinum dari acara sumber, kita dapat menyertakan opsional “Penyaringan” masuk ke dalam pipa. Anda dapat menggunakan pola acara Amazon Eventbridge untuk menulis kriteria penyaringan. Seperti yang dapat Anda lihat pada kode di bawah ini, saya menggunakan Tipe pelanggan Bidang di badan pesan SQS untuk memfilter acara pelanggan Platinum.
 filter = [< pattern = "< \"body\": < \"customer_type\": [\"Platinum\"] >> ">]
>
Penyuburan
Kami dapat menggunakan langkah pengayaan pipa Eventbridge untuk meningkatkan data dari sumber sebelum mengirimkannya ke target. Dalam contoh ini, langkah pengayaan melakukan tugas -tugas berikut.
- Mengubah peristiwa sebelum mengirim mereka ke target pengayaan.
- Sertakan data tambahan ke dalam muatan acara menggunakan fungsi lambda pengayaan.
Mengubah acara input
Berikut ini adalah contoh acara permintaan pelanggan. Anda bisa melihat itu createdDate Lapangan memiliki format yang sedikit berbeda dan kami ingin mengubahnya sebagai create_date Sebelum mengirimkannya ke fungsi Lambda pengayaan.
 "ID": "003",
"customer_type": "platinum",
"Kueri": "Butuh Dukungan Teknis",
"Severity": "High",
"CreatedDate": "2023–02–25"
>
Kita bisa menggunakan pipa eventbridge Transformator input pengayaan untuk mengubah acara seperti di bawah ini.
 "pengenal": "",
"Tipe pelanggan": "",
"Permintaan": "",
"kerasnya":"",
"create_date": ""
>
2. Sertakan data tambahan ke dalam muatan acara
Dalam contoh ini, kami ingin memasukkan detail agen dukungan pelanggan dalam acara tersebut sebelum mengirimnya ke layanan konsumen. Oleh karena itu kita perlu memproses ulang acara dan menghasilkan acara baru. Untuk melakukan itu, kita dapat menggunakan fungsi lambda sebagai target pengayaan Eventbridge Pipes Enrichment.
modul "Enrich_customer_request_lambda" Sumber = "Terraform-Aws-Modules/Lambda/AWS"

function_name = "Enrich-Customer-Request"
source_path = "$/lambda/Enrich-customer-request"
Handler = "indeks.pawang "
runtime = "nodejs18.X"
local_existing_package = "$/lambda/enger-customer-request/index.ritsleting"
create_role = false
lambda_role = AWS_IAM_ROLE.enrich_customer_request_lambda_iam_role.arn
>
Pengayaan Lambda Handler
Seperti yang dapat Anda lihat di kode di bawah ini, saya membuat acara baru untuk memasukkan detail agen pelanggan dan kembali ke pipa. Kemudian pipa akan mengirim acara yang diperkaya ke fungsi lambda target.
ekspor const handler = async (event) => konsol.Log ("Acara Pelanggan Platinum yang Disaring: %O", Acara);

Constrichedevents = []

if (event && event.Panjang> 0) acara.foreach (eventoBj => let updateVent = . Eventobj,
. agen_id: "0001",
Agen_name: "Mark John",
Agent_email: "[email protected] "
>
>
Enrichedevents.Push (UpdateEvent);
>);
>
pengembalian pengayaan;
>;
Target
Ini adalah langkah terakhir dari pipa Eventbridge yang memproses data yang berasal dari langkah pengayaan. Dalam contoh ini, kami menggunakan fungsi lambda sebagai Target.
Modul "Proses_Customer_request_lambda" Sumber = "Terraform-Aws-Modules/Lambda/AWS"

function_name = "Process-Customer-Request"
source_path = "$/lambda/proses-customer-request"
Handler = "indeks.pawang "
runtime = "nodejs18.X"
local_existing_package = "$/lambda/proses-customer-request/index.ritsleting"
create_role = false
lambda_role = AWS_IAM_ROLE.process_customer_request_lambda_iam_role.arn
>
Target Lambda Handler
ekspor const handler = async (event) => konsol.Log ("Acara Pelanggan Platinum yang Dikerot: %O", Acara);

if (event && event.Panjang> 0) acara.foreach (eventObject => konsol.Log (EventObject)
>);
>
acara kembali;
>;
Menggabungkan semua langkah
Berikut adalah AWSCC_PIPES_PIPE Sumber daya yang menciptakan pipa Eventbridge dengan semua langkah yang kita bahas sebelumnya. Anda dapat mengunduh kode sumber lengkap dari ini tautan.
Sumber Daya "AWSCC_PIPES_PIPE" "PIPE" NAME = "PIPE-CUSTOMER-INMEST"
role_arn = AWS_IAM_ROLE.PIPE_IAM_ROLE.arn

Sumber = AWS_SQS_QUEUE.customer_request_sqs.arn

source_parameters = sqs = sqs_queue_parameters = batch_size = 10
>
>

filter_criteria = filter = [< pattern = "< \"body\": < \"customer_type\": [\"Platinum\"] >> ">]
>
>

Pengayaan = Modul.Enrich_customer_request_lambda.lambda_function_arn
Enrichment_parameters = input_template = "\", \ "customer_type \": \ "\", \ "query \": \ "\", \ "keparahan \"> ">" \ ", \" created_date \ ": \" \ ">"
>

target = modul.process_customer_request_lambda.lambda_function_arn
>
Pengujian
Temukan file sampel permintaan pelanggan.json dalam kode sumber dan jalankan perintah di bawah ini. Ini akan menerbitkan lima permintaan pelanggan ke SQS (2 Platinum, 1 Permintaan Emas dan 2 Perak).
AWS SQS Send-Message-Batch \
--Queue-url https: // sqs.US-East-1.Amazonaws.com // customer-request \
--Wilayah US-East-1 \
--File Entri: // Penerimaan Pelanggan.json
Log Fungsi Lambda Pengayaan
Acara log berikut menunjukkan peristiwa yang diubah yang dikirim oleh pipa Eventbridge ke fungsi Lambda pengayaan.
Log Fungsi Lambda Target
Acara log berikut menunjukkan acara yang diperkaya yang berasal dari Penyuburan melangkah.
Beberapa poin penting
- Jika Anda menggunakan AWS KMS Custom Encryption Key (CMK) untuk mengenkripsi sumbernya, Anda harus memberikan secara eksplisit “KMS: Dekripsi” izin untuk pipa’Peran eksekusi s.
- Jika Anda mengalami kesalahan seperti di bawah ini. Harap hapus pipa dan jalankan kembali “Terraform berlaku”. Ini adalah masalah yang diketahui dengan Sumber daya awscc_pipe.
nosuchpath di sumber, jalur disediakan: // SourceParameters/filtercriteria/filter/0/pola Referensi
AWS Eventbus dengan Terraform
Panduan sederhana tentang cara menggunakan Eventbus CloudWatch dengan Terraform. Jika Anda memeriksa dokumentasi terraform resmi, Anda akan memperhatikannya’S cukup ringan dan kamu’mungkin membutuhkan beberapa panduan pada saat ini.
Saya juga membuat blog saya diperbarui dengan artikel baru dengan perusahaan konsultan saya, Anda dapat memeriksa di https: // cdcloudlogix.com/blog untuk informasi lebih lanjut 🙂
Solusi ini akan membutuhkan kebutuhan untuk membuat peran IAM untuk memungkinkan acara CloudWatch Putsevents ke akun AWS jarak jauh Anda.
1. Penyedia Terraform
Solusi ini menggunakan versi terraform 0.12.16, Anda dapat mengatur alias yang berbeda sebagai berikut. Terraform kemudian akan menggunakan penyedia ini ketika kita mulai membuat modul kita:
Anda dapat menemukan semua konfigurasi ini di repositori gitub berikut, pertanyaan apa pun, beri tahu saya ��.