


Apakah tes kebocoran VPN saya?
VPN Anda berfungsi dengan baik dan efektif menjaga aktivitas online Anda. Dalam artikel ini, kami akan membahas pentingnya pengujian kebocoran VPN dan bagaimana Anda dapat melakukan tes VPN untuk memastikan VPN Anda berfungsi pada tahun 2023.
Poin -Poin Kunci:
1. Alat Pengujian Kebocoran VPN: Alat Pengujian Kebocoran VPN dapat membantu Anda mengidentifikasi jika VPN Anda membocorkan alamat IP Anda yang sebenarnya ke situs web.
2. IPv4 dan IPv6: Memahami perbedaan antara alamat IPv4 dan IPv6 sangat penting dalam memahami kebocoran IP.
3. IPv4 BUKU: Kebocoran IPv4 terjadi ketika situs web dapat melihat alamat IPv4 Anda yang sebenarnya, menunjukkan bahwa VPN Anda tidak berfungsi dengan benar.
4. IPv6 BUKU: Kebocoran IPv6 terjadi ketika koneksi IPv6 Anda tidak dialihkan melalui antarmuka VPN, sehingga memperlihatkan alamat IPv6 Anda yang sebenarnya.
5. WEBRTC BEAK: Kebocoran WEBRTC dapat terjadi ketika situs web melewati VPN Anda dan menemukan alamat IP Anda yang sebenarnya melalui permintaan setrum WebRTC.
6. Alamat DNS dan Kebocoran DNS: DNS (Sistem Nama Dinamis) Kebocoran dapat terjadi ketika kueri DNS dikirim di luar antarmuka VPN, memperlihatkan aktivitas penelusuran Anda ke ISP Anda.
7. Apa yang harus dilakukan jika Anda memiliki kebocoran IP: Jika uji VPN mendeteksi kebocoran IP, pertimbangkan untuk mengikuti panduan lengkap untuk perlindungan kebocoran IP atau beralih ke VPN yang tidak bocor.
8. Perbandingan VPN: Jelajahi perbandingan berbagai layanan VPN untuk menemukan satu yang sesuai dengan kebutuhan Anda.
9. Perbandingan Cloud: Temukan perbandingan layanan cloud kami untuk meningkatkan keamanan dan privasi online Anda.
10. Perbandingan Manajer Kata Sandi: Menimbang pro dan kontra dari berbagai manajer kata sandi untuk keamanan kata sandi yang lebih baik.
Pertanyaan:
- Mengapa pengujian kebocoran VPN penting?
- Apa perbedaan antara IPv4 dan IPv6?
- Apa yang ditunjukkan oleh kebocoran IPv4?
- Kapan kebocoran IPv6 terjadi?
- Bagaimana WebRTC mempengaruhi keamanan VPN?
- Apa peran DNS dalam keamanan VPN?
- Apa yang harus Anda lakukan jika Anda memiliki kebocoran IP?
- Layanan VPN mana yang harus saya pilih?
- Layanan online apa yang dapat meningkatkan keamanan saya?
Pengujian kebocoran VPN sangat penting untuk memastikan bahwa VPN Anda secara efektif melindungi privasi online Anda dengan mencegah kebocoran IP.
IPv4 dan IPv6 adalah generasi yang berbeda dari alamat IP, dengan IPv4 menjadi yang paling umum dan IPv6 menjadi standar yang lebih baru dan lebih canggih.
Kebocoran IPv4 berarti bahwa alamat IP Anda yang sebenarnya terlihat oleh situs web, menunjukkan bahwa VPN Anda tidak berfungsi dengan benar.
Kebocoran IPv6 terjadi ketika koneksi IPv4 Anda dialihkan melalui antarmuka VPN, tetapi koneksi IPv6 Anda dialihkan di luar VPN, memperlihatkan alamat IPv6 Anda yang sebenarnya.
WebRTC dapat memotong VPN dan mengungkapkan alamat IP Anda yang sebenarnya ke situs web, mengkompromikan keamanan dan privasi VPN Anda.
DNS bertanggung jawab untuk menerjemahkan alamat web ke dalam alamat IP numerik. Kebocoran DNS terjadi ketika DNS diminta mem -bypass antarmuka VPN, berpotensi memperlihatkan aktivitas penelusuran Anda.
Jika uji VPN mendeteksi kebocoran IP, pertimbangkan untuk mengikuti panduan lengkap untuk perlindungan kebocoran IP atau beralih ke layanan VPN yang tidak bocor.
Jelajahi perbandingan VPN kami untuk menemukan layanan VPN terbaik yang sesuai dengan kebutuhan Anda dan memberikan keamanan dan privasi yang andal.
Pertimbangkan untuk memeriksa perbandingan kami untuk layanan cloud, manajer kata sandi, layanan email, blocker iklan, dan layanan privasi untuk meningkatkan keamanan dan privasi online Anda.
Melakukan tes VPN reguler sangat penting untuk memastikan VPN Anda bekerja secara optimal dan melindungi privasi online Anda. Dengan memahami berbagai jenis kebocoran IP dan mengambil tindakan pencegahan yang diperlukan, Anda dapat menelusuri internet dengan aman dan percaya diri.+
Tes VPN: Apakah VPN saya bekerja pada tahun 2023
Jika VPN Anda gagal dalam tes kebocoran IP, ikuti langkah -langkah ini untuk mengatur ulang koneksi Anda.
Alat Pengujian Kebocoran VPN
Saat menggunakan layanan VPN, seharusnya tidak mungkin untuk situs web mana pun yang Anda kunjungi untuk mengidentifikasi Anda dengan alamat internet unik Anda (alamat IP). Semua situs web (atau sumber daya internet lainnya) harus dapat dilihat adalah alamat IP server VPN yang Anda hubungkan.
Jika karena alasan apa pun situs web dapat melihat alamat IP Anda yang sebenarnya saat menggunakan VPN maka Anda memiliki kebocoran IP. Tes alat kebocoran IP kami untuk semua jenis kebocoran IP yang diketahui.
Apa itu ipv4?
Setiap koneksi internet ditugaskan alamat IP numerik yang digunakan komputer untuk mengidentifikasi secara unik. Sistem IPv4 telah digunakan untuk ini sejak hari -hari awal Internet, dan alamat IPv4 tetap menjadi jenis alamat internet yang paling umum.
Suatu hari, alamat IPv6 (lihat di bawah) akan sepenuhnya menggantikan alamat IPv4, tetapi sampai standar baru didukung lebih baik, bahkan koneksi dengan alamat IPv6 juga ditetapkan alamat IPv4 untuk alasan kompatibilitas.
Apa itu kebocoran IPv4?
Ini berarti situs web dapat melihat alamat IPv4 asli Anda, dan bukan benar -benar a “bocor” Dengan demikian. Itu berarti VPN Anda tidak diaktifkan atau tidak hanya bekerja sama sekali.
Apa itu ipv6?
Alamat IPv4 habis. Cepat. Standar IPv6 yang baru memperbaiki masalah ini dengan menggunakan alamat lebih lama, sehingga memberikan lebih banyak lagi (sekitar 340 miliar miliar miliar miliar!).
Sayangnya, meskipun penting untuk pertumbuhan internet di masa depan, adopsi IPv6 di semua tingkatan telah lambat. Hasilnya adalah sebagian besar layanan internet dan sistem operasi sekarang mengoperasikan pendekatan dual-stack, di mana (ketika konektivitas IPv6 tersedia sama sekali) lalu lintas internet dikirim melalui antarmuka IPv4 dan antarmuka IPv6.
Apa itu kebocoran IPv6?
Kebocoran IPv6 terjadi ketika koneksi IPv4 Anda dialihkan dengan benar melalui antarmuka VPN, tetapi koneksi IPv6 Anda dialihkan melalui ISP Anda seperti biasa.
Ini berarti bahwa situs web bisa’t lihat alamat IPv4 Anda yang sebenarnya, tetapi mereka dapat melihat alamat IPv6 Anda yang sebenarnya. Kebocoran IPv6 hanya dapat terjadi jika perangkat Anda memiliki konektivitas IPv6.
Tes kami memastikan koneksi IPv6 dialihkan melalui antarmuka VPN, atau bahwa koneksi IPv6 diblokir untuk mencegah koneksi di luar antarmuka VPN.
Apa itu kebocoran WEBRTC?
WebRTC adalah platform berbasis HTM5 yang memungkinkan komunikasi suara dan video berkualitas tinggi di dalam semua jendela browser modern.
Untuk mencapai komunikasi browser-ke-browser yang mulus melalui hambatan seperti firewall, WebRTC menyiarkan alamat IP Anda yang sebenarnya ke Server, yang menyimpan daftar kedua pengguna’ alamat IP publik dan alamat IP sebenarnya.
Ini memiliki efek samping yang tidak menguntungkan dari memungkinkan situs web untuk memotong VPN Anda dan mencari tahu alamat IP Anda yang sebenarnya dengan hanya membuat permintaan stun WebRTC.
Meskipun terutama masalah browser, banyak layanan VPN dapat sangat mengurangi (tetapi sepenuhnya memperbaiki) masalah ini. Pemeriksaan tes kami untuk kebocoran IPv4 dan IPv6 WEBRTC.
Apa itu alamat DNS?
Sistem Nama Dinamis (DNS) digunakan untuk menerjemahkan alamat web yang mudah dipahami dan mengingat yang kami kenal (URL), ke dalamnya “BENAR” Alamat IP numerik.
Alamat DNS Anda adalah alamat IP server DNS yang melakukan terjemahan ini, yang dalam hal normal hal -hal menjadi milik ISP Anda.
Ini tidak unik bagi Anda, tetapi ISP Anda dapat menggunakan kueri DNS Anda untuk melacak situs web mana yang Anda kunjungi, dan situs web yang Anda kunjungi dapat menghubungi ISP Anda untuk mencari tahu mana dari penggunanya yang mengunjungi situs web mereka pada waktu tertentu.
Apa itu kebocoran DNS?
Saat menggunakan VPN, kueri DNS harus dikirim melalui antarmuka VPN untuk ditangani oleh penyedia VPN – alih -alih ISP Anda. Sebagian besar layanan VPN menjalankan server DNS mereka sendiri, tetapi beberapa proksi pertanyaan untuk penyedia pihak ketiga. Ini baik -baik saja, karena penyedia DNS pihak ketiga tidak’Aku tahu siapa yang membuat permintaan.
Kebocoran DNS terjadi ketika kueri DNS dikirim di luar antarmuka VPN, dan karenanya ditangani oleh ISP Anda alih -alih penyedia VPN. Ini bisa terjadi karena sejumlah alasan, tetapi klien VPN yang baik harus mencegahnya.
Pemeriksaan tes kami untuk kebocoran IPv4 dan IPv6 DNS.
Membantu! Saya mengalami kebocoran IP! Apa yang harus saya lakukan sekarang?
Jika tes kami mendeteksi bahwa Anda memiliki kebocoran IP, Don’t panik! Silakan berkonsultasi dengan panduan lengkap kami untuk perlindungan kebocoran IP untuk solusi (yang paling sederhana selalu beralih ke VPN yang tidak’t bocor!).
Perbandingan
- Perbandingan VPN
- Perbandingan Cloud
- Perbandingan Manajer Kata Sandi
- Perbandingan email
- Perbandingan blocker iklan
- Perbandingan Layanan Privasi
Tes VPN: Apakah VPN saya bekerja pada tahun 2023?
Jaringan pribadi virtual adalah cara yang bagus untuk menambahkan sedikit keamanan dan privasi ke sesi penelusuran online Anda. Namun, tes VPN akan memberi tahu Anda apakah VPN Anda melakukan pekerjaan itu atau tidak, karena jika itu bukan’t, penelusuran Anda menang’T menjadi seaman yang Anda pikirkan. Terus membaca untuk melihat cara menguji apakah VPN Anda berfungsi.
Oleh Andrej Hadji-Vasilev (penulis)
-Terakhir Diperbarui: 09 Des’22 2022-12-09T07: 25: 28+00: 00
Kehidupan sehari -hari kita semua tetapi mengharuskan kita untuk online dan dapat diakses, tetapi itu telah membuka pintu untuk berbagai serangan online jahat terhadap privasi kita. VPN yang aman dapat melindungi Anda dari itu – asalkan berhasil. Tes VPN dapat membantu Anda mengetahui apakah VPN Anda berfungsi atau tidak. Kami’ll tunjukkan cara menguji koneksi VPN untuk kebocoran apa pun dalam panduan yang mudah diikuti ini.
Takeaways Kunci:
- VPN hanya bekerja dengan baik jika mereka tidak’T mengalami masalah dengan kebocoran DNS, IP atau WEBRTC, dan jika mereka memberi Anda kecepatan yang solid pada koneksi Anda.
- Semua kebocoran mudah diuji, dan jika Anda melihat IP Anda ISN’t dilindungi, Anda harus mengubah penyedia VPN Anda.
- Dia’S mungkin untuk layanan mendeteksi Anda’menggunakan VPN, tetapi sebagian besar VPN yang baik memungkinkan Anda untuk memotong deteksi dengan cara yang berbeda.
VPN Anda mungkin tidak berfungsi sebagaimana dimaksud; Anda mungkin berurusan dengan kebocoran VPN seperti kebocoran DNS, kebocoran WEBRTC atau kebocoran IP, yang merupakan semua hal yang ingin Anda hindari. Dengan mengingat hal itu, biarkan’S Pernahkah beberapa tes VPN yang lebih umum, jadi Anda memiliki pemahaman yang lebih baik tentang apakah koneksi VPN Anda berfungsi sebagaimana dimaksud atau tidak.
Bagaimana cara menguji VPN saya?
Anda dapat menguji VPN Anda dengan menjalankan tes kebocoran DNS, tes kebocoran alamat IP dan tes kebocoran WEBRTC. Dia’s juga ide yang bagus untuk menjalankan tes kecepatan untuk menemukan server yang membuat Anda kecepatan solid saat menggunakan VPN.
Ya, Anda dapat mengujinya dengan membuka alat seperti apa alamat IP saya. Jika ISP dan lokasi adalah yang asli, Anda’tidak terhubung ke VPN.
Jika Anda melihat Anda memiliki kebocoran DNS dengan VPN Anda, pilihan terbaik Anda adalah mengubah penyedia layanan VPN.
Anda dapat mendeteksi kebocoran DNS dengan alat uji kebocoran DNS, dan Anda dapat memeriksa kebocoran alamat IP dengan alat uji IPv6. Jika Anda mendapatkan alamat IP Anda yang sebenarnya dari salah satu dari mereka saat Anda’terhubung kembali melalui VPN, Anda memiliki kebocoran. Anda juga dapat memeriksa kebocoran WEBRTC dengan googling “Apa’S IP saya,” dan menyegarkan halaman hasil dengan dan tanpa VPN. Jika Anda mendapatkan alamat IP yang sama, Anda’berurusan dengan kebocoran WebRTC.
Tes VPN bocor DNS
Tes kebocoran DNS sangat mudah dilakukan – yang perlu Anda lakukan adalah menghubungkan VPN Anda, pergilah ke situs web DNS Leaks, seperti Tes Kebocoran DNS, dan lihat apa yang dikatakannya. Jika itu menunjukkan lokasi dan alamat IP Anda yang sebenarnya, Anda tahu Anda’berurusan dengan kebocoran server DNS.
Apa kebocoran DNS?
DNS, yang merupakan singkatan dari Domain Name System, bertanggung jawab untuk menerjemahkan situs web’Nama domain ke alamat IP, yang kemudian digunakan oleh browser Anda untuk memuat situs web Anda’mengunjungi kembali. Server DNS default yang digunakan koneksi Anda adalah server DNS yang dioperasikan oleh penyedia layanan internet Anda, atau ISP. Saat Anda menggunakan VPN, Anda beralih menggunakan VPN Anda’Server S DNS.
Kebocoran DNS berarti bahwa permintaan DNS untuk terjemahan bocor dari terowongan VPN, dan penyedia layanan internet lagi memiliki akses ke data penelusuran Anda. Kami’D Sarankan agar Anda menguji kebocoran VPN seperti ini, dan jika Anda menemukan alamat IP Anda yang asli bahkan sekali, pertimbangkan untuk mengubah penyedia VPN Anda.
Tanpa VPN yang aman, penyedia layanan internet Anda dapat melihat situs web mana Anda’mengunjungi kembali, tetapi VPN menjaga data itu tetap pribadi. Semua layanan dalam daftar penyedia VPN terbaik kami menawarkan perlindungan kebocoran DNS dan akan menjaga data Anda aman.
Kebocoran IP: uji kebocoran alamat IP VPN
Tes kebocoran alamat IP sesederhana tes kebocoran DNS, dengan banyak alat online yang tersedia, seperti tes IPv6. Saat Anda membuka alat, Anda’ll lihat alamat IP dan ISP. Jika kamu’RE terhubung ke server VPN dan Anda masih melihat alamat IP dan ISP Anda yang sebenarnya, itu berarti Anda memiliki kebocoran alamat IP.
Bagaimana alamat IP saya bocor?
VPN perlu melindungi alamat IP Anda. Setiap koneksi internet memiliki alamat IP numerik unik yang dapat digunakan untuk mengidentifikasinya di internet. Anda ingin itu tetap pribadi karena membawa informasi tentang lokasi Anda dan dapat digunakan untuk menautkan data penelusuran Anda dengan identitas Anda. Inilah sebabnya mengapa Anda harus menggunakan VPN untuk koneksi internet Anda.
Kebocoran IP paling sering terjadi saat koneksi VPN Anda turun dan mencoba membangun kembali dirinya sendiri setelahnya. Inilah mengapa sebagian besar penyedia VPN, seperti NordVPN, termasuk sakelar membunuh yang menonaktifkan koneksi Anda sepenuhnya jika itu’s tidak dilindungi. Kebocoran IP sering terjadi dengan penyedia VPN gratis dan yang don’t memiliki sakelar membunuh.
Jika Anda melihat bahwa IP Anda yang sebenarnya telah bocor beberapa kali, atau Anda’kembali menggunakan VPN tanpa sakelar membunuh, itu’Saatnya untuk mengganti penyedia VPN Anda. NordVPN adalah pilihan yang bagus, dan Anda dapat mengetahui lebih lanjut di ulasan NordVPN kami.
Tes kebocoran WebRTC
Untuk menguji kebocoran WEBRTC, temukan alamat IP Anda. Ini dilakukan dengan googling “Apa’S IP saya,” dan kamu’ll dapatkan alamat IP Anda sebagai hasilnya. Kemudian, nyalakan VPN pilihan Anda dan menyegarkan Google’halaman hasil. Jika alamat IP Anda berubah, Anda’kembali aman. Namun, jika Anda melihat alamat IP yang sama, Anda’mungkin berurusan dengan kebocoran WEBRTC dan perlu mempertimbangkan VPN yang berbeda.
Apa itu kebocoran WEBRTC?
WebRTC adalah fungsionalitas browser yang memungkinkan Anda untuk memiliki komunikasi real-time (RTC) dengan pengguna lain secara online, seperti video atau panggilan suara. Saat kebocoran WEBRTC terjadi, IP Anda yang sebenarnya bocor melalui browser’S WEBRTC API, dan ISP Anda dapat mengaksesnya dan melihat apa yang Anda’melakukan.
Anda dapat mencegah kebocoran WEBRTC hanya dengan menggunakan VPN. Tes VPN dapat membantu Anda mengetahui apakah VPN Anda benar -benar melindungi Anda dari kebocoran WEBRTC. Jika tidak’t, itu’Saatnya beralih ke yang berbeda, seperti Cyberghost, yang menawarkan setiap jenis perlindungan kebocoran (baca ulasan Cyberghost lengkap kami untuk lebih banyak).
Dia’s Juga perlu dicatat bahwa Anda dapat menonaktifkan webrtc. Sebagian besar browser memungkinkan Anda untuk menonaktifkan WebRTC dari dalam pengaturan mereka, jadi jika Anda aren’T Menggunakan fungsionalitas, Anda juga bisa melakukannya.
Tes Kecepatan VPN
Tes Kecepatan VPN sangat mudah dilakukan, dengan berbagai alat online yang menawarkan fungsionalitas. Misalnya, ookla’SPEPERTES SPEEDTEST Ukuran, unggah, dan latensi. Menuju ke situs webnya saat Anda mengaktifkan VPN memungkinkan Anda mengukur kecepatan.
Untuk menambah ini, beberapa VPN seperti ExpressVPN hadir dengan uji kecepatan bawaan, yang memungkinkan Anda untuk menguji VPN’S KECEPATAN Saat terhubung ke server pilihan Anda (baca ulasan ExpressVPN lengkap kami untuk lebih lanjut).
Tes Deteksi Malware VPN
Dia’Perlu dicatat bahwa tidak semua penyedia VPN memiliki minat terbaik Anda, dan ini adalah sesuatu yang’S umum dengan aplikasi VPN gratis yang menggabungkan malware dengan file instalasi mereka. Windscribe dan Tunnelbear adalah pengecualian penting, tetapi dengan semua aplikasi VPN gratis lainnya, kami’D Sarankan pengujian untuk malware.
Anda dapat melakukan ini dengan virustotal. Cukup unggah VPN’File instalasi s dan program akan memindai file untuk malware, lalu beri tahu Anda apakah itu atau tidak’s aman. Jika Anda bisa, juga memiliki anti-virus yang dapat diandalkan berjalan untuk keamanan tambahan.
Deteksi Server VPN: Apakah mungkin & bagaimana menghindarinya
Beberapa situs web dan layanan yang memiliki konten geoblocked don’T sangat suka ketika pengguna mereka terhubung melalui VPN – Netflix menjadi contoh yang sempurna. Layanan seperti ini cenderung menyimpan repositori alamat IP yang mereka ketahui berasal dari penyedia VPN, dan jika mereka memperhatikan bahwa Anda’menghubungkan kembali dari salah satu dari mereka, mereka mungkin mencegah akses.
Solusinya adalah menemukan penyedia VPN yang cukup sering mengubah alamat IP publik Anda sehingga tidak’t terdaftar di salah satu repositori tersebut.
Tentu saja, VPN memiliki beberapa cara yang agak kreatif untuk mengatasi hal ini. Anda dapat memilih layanan VPN seperti NordVPN yang menawarkan Anda alamat IP publik pribadi yang tidak dapat digunakan orang lain. Atau, Anda juga memiliki Surfshark’S Server yang Dikalahkan, yang Menyamarkan Lalu Lintas yang Dilindungi VPN Anda sebagai Lalu Lintas Reguler sehingga Server Dapat’t mendeteksi Anda’Re menggunakan VPN (baca lebih lanjut tentang VPN di Surfshark Review kami.
Pikiran Terakhir: Tes VPN
Semua hal dipertimbangkan, VPN hanya dapat melindungi Anda jika berfungsi sebagaimana dimaksud. Untungnya, ada beberapa cara mudah untuk melihat apakah itu’S kasusnya. Anda dapat melakukan tes VPN dasar yang disebutkan di atas untuk memastikan Anda’T Berurusan dengan segala jenis kebocoran VPN dan alamat IP Anda bersifat pribadi dan aman.
Apa pendapat Anda tentang pemandu kami? Apakah Anda mencoba tes VPN apa pun untuk memastikan alamat IP Anda aman? VPN mana yang Anda gunakan dan percayai? Beri tahu kami di komentar di bawah. Terima kasih sudah membaca.
Cara melakukan tes kebocoran VPN
Oke, jadi kamu’atur klien VPN Anda. Itu berjalan, dan tidak ada pesan kesalahan. Anda dapat mencapai internet. Tetapi bagaimana Anda bisa memastikan bahwa semua lalu lintas Anda dialihkan melalui terowongan VPN? Dan bahkan jika semuanya tampak baik -baik saja sekarang, apa yang akan terjadi jika mesin tidur, dan kemudian dilanjutkan? Bagaimana jika ada’S gangguan dalam konektivitas jaringan? Atau bagaimana jika Anda’menggunakan Wi-Fi, dan beralih ke titik akses dan jaringan baru? Atau jika Anda terhubung ke jaringan itu’S sepenuhnya ipv6 mampu? Panduan ini menunjukkan bagaimana Anda dapat melakukan tes kebocoran VPN yang komprehensif.
Pertama, verifikasi bahwa komputer Anda telah mengonfigurasi terowongan VPN. Di windows, buka prompt perintah, dan jalankan ipconfig /all . Anda’ll lihat bagian adaptor Ethernet dengan deskripsi “Tunnel Wireguard” atau “Adaptor tap-windows v9”. Alamat IPv4 akan menjadi seperti 172.X.y.z atau 10.X.y.z . Di macOS dan linux, buka terminal, dan jalankan ifconfig . Adaptor terowongan VPN adalah utun0 di macOS, dan wg0 atau tun0 di linux.
Risiko dari sidik jari browser dan kebocoran IPv6
Satu -satunya cara untuk mengetahui apakah semua lalu lintas menggunakan terowongan VPN adalah melalui pengujian. Tetapi ada beberapa risiko dalam pengujian kebocoran VPN. Browser dapat sidik jari dengan berbagai cara. Dan situs yang Anda gunakan dalam pengujian dapat melihat sidik jari browser yang sama dari kedua alamat IP yang ditugaskan ISP dan alamat IP keluar VPN Anda. Setiap musuh yang mempelajari browser Anda’S sidik jari nanti dapat mengidentifikasi Anda, bahkan jika Anda terhubung melalui VPN dan/atau Tor, selama Anda menggunakan browser yang sama. Bimbingan w3C baru -baru ini menyatakan: “Penghapusan kemampuan sidik jari browser oleh musuh yang ditentukan melalui sarana teknis semata -mata yang digunakan secara luas tidak masuk akal”.
Webgl sidik jari dan kebocoran IPv6 jauh lebih buruk. WebGL menggunakan GPU melalui driver grafis OS. Pada sistem yang diberikan, tampaknya semua browser dengan WebGL diaktifkan akan memiliki sidik jari WebGL yang sama. Saat menggunakan layanan VPN, saya sarankan memblokir WebGL. Di Firefox, misalnya, buka “tentang: config” dan beralih “Webgl.dengan disabilitas” ke “BENAR”. Dalam opsi noscript, periksa “Melarang webgl” dalam “Embeddings” tab.
Tampaknya sistem menggunakan driver grafis yang diberikan dapat memiliki sidik jari WebGL yang sama pada perangkat keras dengan GPU yang diberikan. Jadi menginstal ulang OS yang diberikan, atau bahkan beralih ke OS lain yang menggunakan driver grafis yang sama, menang’t ubah sidik jari webgl. Ini jelas merupakan kasus untuk VirtualBox VMS menggunakan GPU virtual default. Misalnya, browser di Debian dan Lubuntu VM memiliki sidik jari WebGL yang sama. Tetapi browser pada OS lain (distro linux yang tidak terkait, freebsd, windows dan macOS) memiliki sidik jari webgl yang berbeda. Namun, host dan VM menggunakan GPU yang berbeda (nyata vs virtual) jadi tidak ada tumpang tindih di sidik jari webgl.
Dia’S tidak jarang klien VPN membocorkan lalu lintas IPv6. Itu’S serius, karena alamat IPv6 biasanya spesifik perangkat. Dan begitulah’bijaksana untuk menonaktifkan IPv6 di OS Anda dan router LAN Anda. Dia’s juga bijaksana untuk menggunakan klien VPN yang memblokir lalu lintas IPv6, atau memblokir IPv6 di firewall Anda. Dan setiap kali Anda pertama kali terhubung melalui jaringan LAN atau Wi-Fi baru, periksa konektivitas IPv6.
Ngomong -ngomong, sidik jari WebGL adalah masalah penting saat memadamkan di beberapa VM. Dia’benar bahwa Anda dapat dengan mudah memblokir sidik jari Webgl di browser. Tetapi’juga bijaksana untuk mengkotak -beluk di seluruh VM dengan sidik jari webgl yang berbeda. Instance Whonix adalah pilihan lain yang baik, karena browser Tor telah dikeraskan untuk sepenuhnya memblokir sidik jari webgl.
Tes kebocoran VPN
Saat melakukan tes kebocoran VPN, Anda dapat menggunakan TCPDUMP untuk memeriksa lalu lintas itu’S tidak menggunakan terowongan VPN. Di Windows, Anda’ll membutuhkan wireshark dan wintee. Cukup masukkan salinan di folder pengguna Anda. Sekarang daftar nomor antarmuka jaringan:
Tshark -D sudo tcpdump -d sudo tcpdump -d Anda menginginkan antarmuka jaringan fisik. Dia’S biasanya “1”. Jadi untuk mulai menangkap:
Tshark -i 1 -n -t Text -W "C: \ Tshark -Capture.log "-f" bukan host a.B.C.D "2> & 1 | wtee tcpdump.catatan sudo tcpdump -n -i 1 tidak menjadi tuan rumah a.B.C.D 2> & 1 | tee tcpdump.catatan sudo tcpdump -n -i 1 tidak menjadi tuan rumah a.B.C.D 2> & 1 | tee tcpdump.catatan Tuan rumah a.B.C.D adalah server VPN tempat Anda’menggunakan kembali. Jaga agar jendela perintah/terminal tetap terbuka saat Anda melakukan tes berikut, dan cari paket dengan alamat di luar LAN lokal dan/atau jaringan Wi-Fi Anda.
Mulailah dengan memeriksa alamat IP Anda. Dia’paling aman untuk menggunakan penyedia VPN Anda’S situs web. Jika mereka tidak’t Laporkan alamat IP, taruhan teraman berikutnya adalah periksa.Torproject.org. Jika Anda bermaksud menguji kebocoran VPN menggunakan situs lain, saya sarankan menggunakan browser Tor, karena itu’telah dikeraskan untuk memblokir sidik jari webgl, dan untuk melaporkan sidik jari yang sama untuk semua pengguna. Tapi untuk saat ini, itu’s oke untuk menggunakan browser default Anda. Bagaimanapun, Anda harus melihat alamat IP keluar VPN Anda.
Anda juga menginginkan sumber lalu lintas jaringan yang berkelanjutan. Di jendela perintah/terminal kedua:
ping -t a.B.C.D 2> & 1 | wtee ping.catatan ping -n a.B.C.D 2> & 1 | tee ping.catatan ping -n a.B.C.D 2> & 1 | tee ping.catatan Jika Anda ingin melakukan ping dengan cap waktu di Windows atau MacOS, peretasan (lebih atau kurang jelek) diperlukan:
ping -t a.B.C.d | cmd /q /v /c "(jeda & jeda)> nul & for /l %a in () do (set /p" data = "&& echo (!waktu! !data!) & ping -n 2 localhost> nul "2> & 1 | wtee ping.catatan ping -n a.B.C.d | Saat membaca pong; do echo "$ (tanggal): $ pong"; selesai 2> & 1 | tee ping.catatan ping -d -n a.B.C.D 2> & 1 | tee ping.catatan Klien Kustom dari beberapa penyedia VPN memblokir ping ke server mereka melalui terowongan VPN mereka. Jika Anda tidak melihat output, tekan Ctrl-C dan coba ping a.B.C.1 sebagai gantinya. Jika itu juga tidak’T Bekerja, coba 38.229.82.25 (Torproject.org). Di jendela penangkapan lalu lintas, Anda tidak boleh melihat paket dengan alamat di luar LAN lokal Anda dan/atau jaringan Wi-Fi (i.e., Tidak ada penangkapan lalu lintas non-lokal).
Sekarang lepaskan mesin dari jaringan. Yang akan mencegah ping menyelesaikan. Di Windows, Anda akan melihat “Meminta waktu.” Di MacOS dan Linux, output ping hanya akan berhenti. Kemudian sambungkan kembali mesin ke jaringan. Jika semuanya berjalan dengan baik, balasan ping harus mulai muncul lagi. Segarkan Situs Pemeriksaan IP di browser Anda. Anda masih harus melihat alamat keluar VPN Anda. Di jendela penangkapan lalu lintas, Anda masih harus melihat tidak ada penangkapan non-lokal. Di Windows, Anda mungkin melihat banyak lalu lintas lokal. Untuk memeriksa lebih teliti, Anda dapat melihat tcpdump.Masuk editor uji.
Mode dan opsi kegagalan
Kegagalan muncul dalam beberapa cara utama. Yang paling terang -terangan, proses OpenVPN (bukan hanya koneksi VPN) dapat mati setelah kehilangan konektivitas jaringan. Jadi setelah konektivitas jaringan dipulihkan, situs IP-Check akan melaporkan alamat IP yang ditugaskan ISP Anda. Dan Anda akan melihat banyak penangkapan lalu lintas non-lokal. Manajer jaringan di Linux rentan terhadap mode kegagalan ini, dan harus dihindari.
Kurang terang-terangan, tetapi lebih berbahaya, klien VPN dapat terhubung kembali setelah konektivitas jaringan dipulihkan, dan situs pemeriksaan IP masih akan melaporkan alamat IP keluar VPN Anda. Anda mungkin tidak melihat gangguan apa pun. Tetapi Anda akan melihat penangkapan lalu lintas non-lokal, yang dihasilkan oleh ping yang berhasil sebelum terowongan VPN kembali. Hanya satu paket bocor sudah cukup untuk mengungkapkan alamat IP yang ditugaskan ISP Anda.
Vanilla OpenVPN polos cenderung gagal dengan cara itu’agak lebih mudah dikelola, tetapi masih berbahaya. Jika gangguan jaringan berlangsung cukup lama untuk membunuh koneksi VPN, OpenVPN dapat’t membangun kembali koneksi. Selama OpenVPN berjalan, semua lalu lintas dialihkan melalui gateway VPN, yang mati. Dan di sana’S tidak ada konektivitas jaringan. Ping akan gagal, dan Anda tidak akan melihat penangkapan lalu lintas. Routing default ISN’t dipulihkan sampai proses OpenVPN terbunuh. Jadi orang bisa menutup aplikasi yang mengakses sumber daya jaringan yang sensitif, membunuh proses OpenVPN, dan kemudian menghubungkan kembali VPN. Atau seseorang bisa reboot hanya. Tapi itu adalah peretasan yang membosankan, dan rentan terhadap kesalahan.
Anda dapat menggunakan pendekatan yang sama untuk melihat bagaimana klien VPN Anda menanggapi gangguan lainnya. Tidur dan Lanjutkan. Ubah titik akses Wi-Fi. Gunakan jaringan dengan konektivitas IPv6 lengkap. Apa pun. Inspeksi TCPDUMP.log dan ping.Log harus mengungkapkan kebocoran apa pun.
Jika Anda menemukan bahwa klien VPN Anda bocor, satu opsi adalah mencoba penyedia VPN lainnya, dan uji klien mereka. Namun, memblokir kebocoran di Linux mudah dengan VPN-firewall Adrelanos. Saya sarankan menggunakannya dengan layanan OpenVPN bawaan, bukan manajer jaringan. Pada dasarnya, ini memungkinkan semua aplikasi untuk menggunakan terowongan VPN, dan memblokir semuanya pada antarmuka fisik kecuali untuk koneksi ke server VPN. Anda dapat menggunakan logika firewall yang sama di Windows dan MacOS. Di Windows, Anda bisa menggunakan Windows Firewall. Di MacOS, Anda dapat menggunakan Icefloor, yang merupakan ujung depan GUI untuk OpenBSD’S PF Firewall.
Jenis kebocoran lainnya
Bahkan jika semua lalu lintas dialihkan melalui VPN Anda, itu’S mungkin bahwa permintaan DNS masuk ke server DNS itu’S dioperasikan oleh, atau terkait dengan, ISP Anda. Meskipun permintaan Anda berasal dari pintu keluar VPN, musuh yang mengamati baik server DNS dan lalu lintas ISP Anda dapat mengkorelasikan aktivitas. Jika server VPN menggunakan alamat IP yang sama untuk akses dan keluar, korelasi menjadi sepele. Sekarang musuh tahu situs apa yang Anda akses.
API Geolokasi HTML5 memungkinkan kebocoran yang berpotensi serius. Itu cache dan melaporkan data lokasi yang tersedia. Mungkin kamu’ve menyediakan lokasi Anda, untuk mendapatkan informasi cuaca lokal. Jika Anda menggunakan Wi-Fi, lokasi Anda dapat triangulasi dari titik akses yang dapat diakses. Jika kamu’Menggunakan smartphone, ID stasiun pangkalan menempatkan Anda kira -kira. Dan mungkin Anda menyalakan GPS. Tapi disana’tidak masalah selama hanya informasi alamat IP yang tersedia. Pilihan paling sederhana adalah menonaktifkan geolokasi, seperti yang dijelaskan basis pengetahuan IVPN.
WebRTC adalah fitur HTML5 yang tidak bersalah lainnya. Jika diaktifkan di browser, ia melaporkan alamat IP lokal. Dan jika IPv6 berfungsi, ia melaporkan alamat IPv6 lokal, yang biasanya spesifik perangkat. Sehingga’bijaksana untuk mencegah kebocoran WEBRTC dengan memasang “Kontrol WEBRTC” Addon browser. Juga, seperti disebutkan di atas, itu’bijaksana untuk menonaktifkan IPv6 di OS, dan untuk memblokir semua lalu lintas IPv6 di firewall.
Situs yang Anda kunjungi juga dapat memperkirakan jumlah router intervensi dengan memeriksa paket syn yang diterima. Waktu awal default untuk hidup (TTL) untuk paket syn bervariasi berdasarkan OS. String agen pengguna browser mengidentifikasi OS. Dan nilai TTL menurun setiap kali paket melewati router. Perbedaan antara TTL yang diharapkan dan yang diamati memberikan perkiraan untuk jumlah router intervensi.
Jika Anda bermaksud menguji kebocoran menggunakan situs pihak ketiga lainnya, saya sarankan menggunakan Tor Browser, karena itu’S telah dikeraskan untuk memblokir sidik jari WebGL, dan sebaliknya untuk melaporkan sidik jari yang sama untuk semua pengguna. Tapi Anda jelas tidak’T ingin menggunakan tor saat menguji VPN Anda. Pertama, unduh browser untuk OS Anda. Lakukan itu dengan VPN Anda terhubung, jadi ISP Anda tidak’t lihat. Setelah mengekstraksi, mulailah browser untuk. Anda mungkin dapat menerima semua default. Pergi ke pengaturan jaringan lanjutan, dan pilih “Tidak ada proxy”. Jelajahi tentang: config, dan beralih keduanya “ekstensi.Torlauncher.start_tor” Dan “jaringan.proxy.socks_remote_dns” ke “PALSU”. Lalu telusuri cek.Torproject.org. Anda harus melihat “Maaf. Anda tidak menggunakan TOR.” dan alamat IP keluar VPN Anda.
Dia’benar Anda bisa’t selidiki webgl dan sidik jari lainnya menggunakan browser tor. Jika Anda memilih untuk menguji menggunakan browser lain, Anda harus sangat berhati -hati. Seperti disebutkan di atas, semua browser berkemampuan WebGL pada sistem yang diberikan akan memiliki sidik jari WebGL yang sama. Jadi Anda harus menghindari menggunakan sistem yang sama dengan dan tanpa VPN terhubung. Anda juga harus menghindari menggunakan layanan VPN yang berbeda, kecuali jika Anda tidak melakukannya’t peduli bahwa sistem akan dikaitkan dengan keduanya. Selain itu, jika Anda menggunakan VM, Anda tidak boleh menggunakan sistem operasi terkait dengan dan tanpa VPN, atau dengan layanan VPN yang berbeda.
Ringkasan
Intinya, berikut adalah tes utama, dan hasil yang harus Anda dapatkan:
- Tes Alamat IPv6: Tidak ada alamat IPv6 yang terdeteksi
- Tes Alamat IP: Alamat IP yang Diharapkan dengan dan tanpa VPN Terhubung
- Tes Geolokasi: Browser tidak’t mendukung API geolokasi
- Tes Java: Tidak ditemukan, atau dinonaktifkan
- Tes WebGL: WebGL diblokir oleh noscript
- Tes WebRTC: Tidak diaktifkan
- Panopticlick: Browser melindungi dari sidik jari
- Tes Kebocoran DNS (Gunakan Tes Diperluas): Server DNS yang berbeda dengan dan tanpa VPN terhubung
Di sini untuk belajar?
Konsultasikan dengan panduan kami untuk meningkatkan privasi dan anonimitas Anda.
Apakah VPN saya berfungsi? Cara menguji kebocoran VPN
Saat VPN (jaringan pribadi virtual) berfungsi dengan baik, itu mencegah aktivitas online Anda dari dilacak. Untuk melakukan ini, ini menghubungkan perangkat Anda ke server jarak jauh dan mengenkripsi aliran data Anda, mencegah penyedia layanan internet Anda (ISP) membaca aktivitas online Anda. Namun, VPN don’T selalu bekerja dengan sempurna, dan VPN yang gagal dapat membuka pintu ke sejumlah masalah keamanan.
Bahkan jika aplikasi VPN Anda mengatakan Anda’RE Connected, masih mungkin ada kebocoran. Ini mungkin membuat Anda bertanya -tanya – apakah VPN saya bekerja? Untungnya, Anda dapat melakukan beberapa tes cepat untuk memeriksa apakah VPN Anda berfungsi dengan baik dan melihat potensi kerentanan yang mungkin menyebabkan masalah.
Daftar isi:
- Bagaimana Saya Tahu Jika VPN Saya Bekerja?
- Jenis kebocoran VPN yang umum
- Pengujian untuk kebocoran VPN
- Cara Memperbaiki Kebocoran VPN
- VPN saya masih isn’T Bekerja – Apa sekarang?
- Tips untuk melindungi perangkat lunak VPN Anda
Bagaimana Saya Tahu Jika VPN Saya Bekerja?
Saat perangkat terhubung dengan benar ke VPN, alamat IP -nya harus mencerminkan lokasi server VPN itu’s terhubung ke. Jika alamat IP Anda menunjukkan perangkat Anda’S ip aktual saat terhubung ke VPN, Anda mungkin memiliki kebocoran.
Jika kamu’tidak yakin apakah VPN Anda berfungsi dengan baik atau tidak, ada beberapa hal yang dapat Anda lakukan untuk memeriksa kerentanan potensial. Untuk memulai, kami’LL berjalan melalui berbagai jenis kebocoran VPN dan jelaskan cara menguji masing -masing.
Jenis kebocoran VPN yang umum
Pengguna biasanya berlangganan penyedia VPN yang berpikir bahwa layanan yang mereka bayar akan melindungi privasi online mereka. Tes VPN yang menunjuk pada informasi Anda yang bocor bisa meresahkan. Ada tiga jenis kebocoran VPN yang dapat terjadi, dan dapat mengidentifikasinya membantu pengguna siap untuk memperbaiki kebocoran yang mereka temukan.
IP bocor
Alamat Protokol Internet (IP) adalah string unik angka yang ditetapkan untuk perangkat apa pun yang terhubung ke Internet. Saat Anda menelusuri internet, alamat IP Anda ditautkan ke pencarian, klik, kunjungan, dan lokasi geografis Anda. Masking Alamat IP adalah salah satu alasan paling populer untuk menggunakan VPN, dan ketika kebocoran terjadi, alamat IP Anda menjadi rentan.
Bocor DNS
Fungsi Server Sistem Nama Domain (DNS) seperti penerjemah. Dia’Pekerjaan adalah menerjemahkan permintaan situs web ke dalam nomor IP tertentu, memungkinkan pengguna untuk menavigasi internet dengan mudah . Sistem ini sudah ada sehingga Anda tidak’T harus menghafal alamat IP setiap kali Anda mengunjungi situs web – yang perlu Anda lakukan adalah mengingat situs web’nama S.
Saat Anda menelusuri internet, permintaan DNS dikirim untuk mengambil alamat IP dari domain yang ingin Anda kunjungi. Tanpa VPN, permintaan ini melewati terowongan tanpa jaminan ISP Anda, memberikan ISP Anda (penyedia layanan internet) riwayat penelusuran terperinci dari setiap permintaan DNS yang Anda kirim. Jika VPN Anda memiliki kebocoran DNS, riwayat penelusuran Anda, alamat IP, dan lokasi ISP Anda terungkap.
WEBRTC BEAK
Web Real-Time Communication (WEBRTC) pada dasarnya memungkinkan untuk video instan, suara, dan berbagi pesan di dalam browser. Dengan kata lain, itu’S Teknologi yang memungkinkan browser web secara langsung berkomunikasi satu sama lain secara online.
Ini sangat membantu untuk komunikasi peer-to-peer, berbasis browser, tetapi pengguna telah menemukan bahwa WEBRTC membuka kerentanan di VPNS. Kebocoran WEBRTC terjadi saat browser Anda mengungkapkan alamat IP Anda saat membuat permintaan WebRTC, bahkan saat terhubung ke VPN. Dengan hanya beberapa baris kode, situs apa pun dapat mengekspos alamat dan lokasi IP Anda.
Pengujian untuk kebocoran VPN
Jika Anda ingin tahu apakah VPN Anda berfungsi dengan baik, ada beberapa tes yang dapat Anda jalankan untuk mengidentifikasi kebocoran. Langkah -langkah berikut dapat membantu Anda mengidentifikasi setiap jenis.
Cara menguji kebocoran IP
Salah satu fungsi primer VPNS adalah menyembunyikan alamat IP Anda, dan tes kebocoran IP manual sederhana dapat mengungkapkan apakah alamat IP Anda aman atau tidak. Ikuti langkah -langkah di bawah ini untuk menguji VPN Anda untuk kebocoran IP:
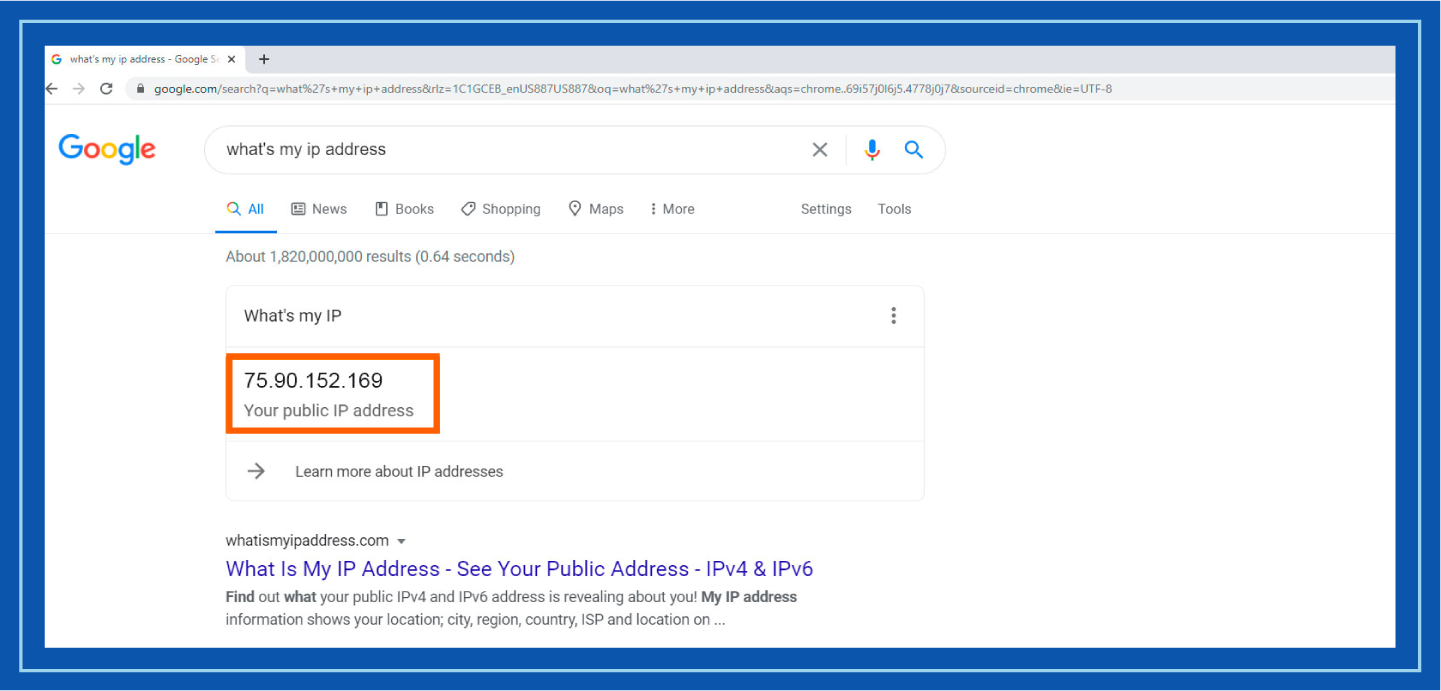
Langkah 1: Identifikasi perangkat Anda’Alamat IP. Pastikan VPN Anda terputus, lalu ketik “Apa alamat IP saya” ke bilah pencarian google. Perangkat Anda’S Alamat IP yang ditetapkan akan ditampilkan di bagian atas halaman. Tuliskan nomor itu.
Langkah 2: Pergi ke akun VPN Anda. Nyalakan VPN Anda dan sambungkan ke server mana pun.
Langkah 3: Pergi ke Google dan periksa kembali alamat IP Anda. Di bilah pencarian Google, ketik “Apa alamat IP saya” lagi. Alamat baru akan terisi di bagian atas layar. Bandingkan alamat IP ini dengan alamat IP pertama yang Anda tulis di langkah sebelumnya.
Jika Anda menemukan bahwa alamat IP baru sama dengan alamat IP pribadi Anda dari langkah pertama, VPN Anda mungkin bocor. Jika kedua alamatnya berbeda, Anda tahu VPN Anda secara efektif menyembunyikan alamat IP Anda yang sebenarnya
Cara menguji kebocoran DNS
Memeriksa kebocoran DNS mirip dengan menguji VPN Anda untuk alamat IP yang dilindungi. Mereka’mudah dikenali secara manual dengan mencari situs yang dibatasi geo dengan server Anda diatur di lokasi yang berbeda. Gunakan tes kebocoran DNS manual untuk mengungkap VPN yang tidak bersenjata.
Langkah 1: Akses dan masuk ke akun VPN Anda dan pilih server di negara yang berbeda.
Langkah 2: Buka situs web negara yang dibatasi geo’telah dipilih. Misalnya, Netflix AS jika Anda memilih AS sebagai negara Anda.
Jika Anda tidak dapat mengakses situs web, Anda mungkin memiliki kebocoran DNS.
Untuk menangkap kerentanan apa pun yang mungkin telah menyelinap melalui celah, itu’S ide yang bagus untuk melangkah lebih jauh dan menguji dengan alat seperti dnsleaktest.
Langkah 3: Dengan VPN Anda dimatikan, pergilah ke DnsLeakTest, yang akan menunjukkan alamat IP dan lokasi umum Anda. Pilih “Tes standar” pilihan.
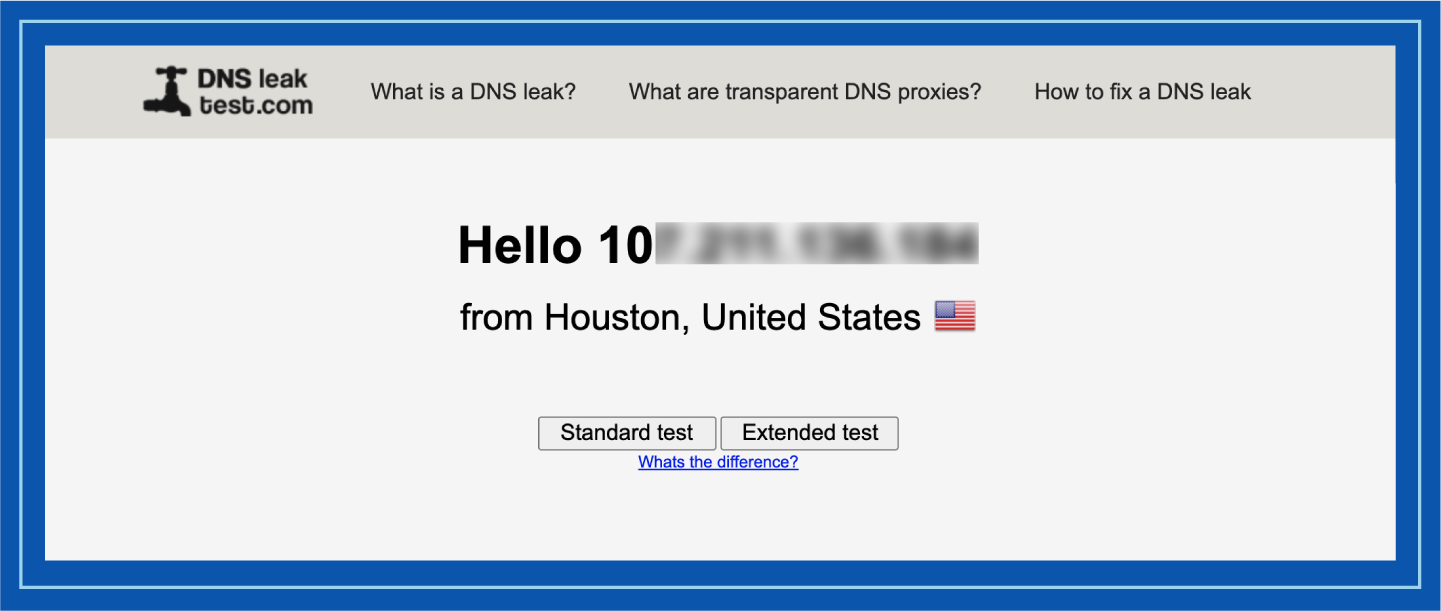
Langkah 4: Periksa alamat IP domain yang muncul. Ambil foto atau tuliskan.
Langkah 5: Nyalakan VPN Anda dan jalankan tes baru. Alamat IP yang ditampilkan harus berbeda dari yang muncul di langkah pertama.
Jika alamat IP tidak’t ubah setelah Anda menyalakan VPN punggung Anda, Anda mungkin memiliki kebocoran DNS.
Cara menguji kebocoran webrtc
Kebocoran WEBRTC terjadi saat browser Anda menampilkan alamat IP Anda yang sebenarnya bahkan saat VPN Anda diaktifkan. Ikuti tiga langkah tes kebocoran WEBRTC untuk mengetahui apakah Anda memiliki jenis kebocoran ini.
Langkah 1: Matikan VPN Anda dan pergilah ke browserleaks. Anda akan melihat alamat IP Anda yang sebenarnya di bawah alamat IP publik.
Langkah 2: Hubungkan ke VPN Anda dan segarkan halaman. Di bawah alamat IP publik, Anda harus melihat alamat IP yang berbeda terdaftar, yang akan menjadi alamat IP bertopeng dari VPN Anda.
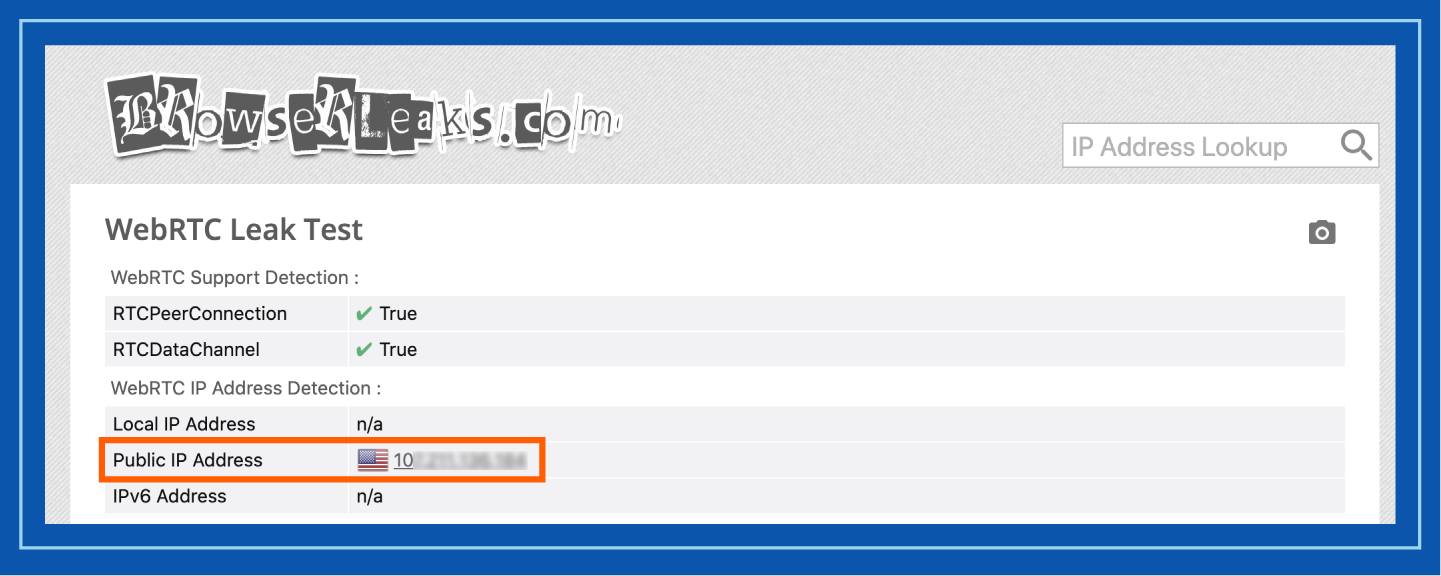
Jika Anda masih melihat alamat IP Anda yang sebenarnya setelah tes WEBRTC, VPN Anda membocorkan alamat IP Anda saat browser Anda membuat permintaan WebRTC.
Cara Memperbaiki Kebocoran VPN?
Jika Anda menemukan bahwa VPN Anda bocor, Don’t panik. Ada beberapa cara untuk memperbaiki masalah. Jika Anda menemukan bahwa kebocoran sering terjadi, pertimbangkan untuk beralih penyedia VPN ke layanan yang lebih siap untuk melindungi aktivitas online Anda.
Cara Memperbaiki Kebocoran IP
Jika VPN Anda gagal dalam tes kebocoran IP, ikuti langkah -langkah ini untuk mengatur ulang koneksi Anda.
Langkah 1: Akses VPN Anda dan sambungkan ke server jarak jauh yang berbeda. Ini bisa di lokasi geografis apa pun.
Langkah 2: Jalankan tes kebocoran VPN lagi. Jika ini memecahkan masalah, tidak ada tindakan lebih lanjut yang diperlukan.
Langkah 3: Jika kebocoran tetap ada, Anda mungkin perlu mencoba menghubungkan ke server lain atau beralih ke layanan VPN baru yang memberikan keamanan yang lebih baik.
Cara Memperbaiki Kebocoran DNS
Jika Anda pikir Anda memiliki kebocoran DNS, kencangkan koneksi Anda dengan langkah -langkah ini:
Langkah 1 : Putuskan sambungan VPN Anda dan matikan wifi Anda.
Langkah 2: Setelah satu menit, nyalakan WiFi Anda dan sambungkan kembali ke VPN Anda. Jika ini tidak’t Perbaiki masalah, akses VPN Anda dan pilih server yang berbeda untuk terhubung.
Langkah 3: Setelah kebocoran Anda diperbaiki, lakukan tes kebocoran DNS lain untuk memverifikasi bahwa koneksi Anda aman.
Jika ini tidak’t menyelesaikan masalah, penyedia VPN Anda’S Dukungan Pelanggan mungkin dapat memecahkan masalah masalah ini. Jika tidak, itu’yang terbaik untuk beralih ke penyedia VPN yang lebih aman – Anda’LL ingin menemukan satu dengan server DNS terenkripsi sendiri. Ini memastikan VPN Anda menang’t mengungkapkan informasi DNS Anda kepada pihak ketiga.
Cara Memperbaiki Kebocoran Webrct
Cara paling efektif untuk memperbaiki kebocoran WEBRTC adalah dengan beralih ke layanan VPN yang secara khusus melindungi terhadap mereka. Jika kamu tidak’T ingin beralih penyedia VPN, Anda dapat menonaktifkan WebRTC di browser Anda. Ini dilakukan secara berbeda untuk setiap browser, baik dengan mengubah pengaturannya atau memasang plug-in. WebRTC Kebocoran adalah ekstensi krom terkemuka untuk mencegah kebocoran WebRTC. Atau, cukup gunakan browser yang tidak’t memiliki webrtc – Anda dapat menemukan daftar lengkap browser di sini .
VPN saya masih isn’T Bekerja – Apa sekarang?
Jika kamu’VE melakukan tes VPN di atas dan Anda’masih memiliki masalah, ada beberapa alasan lain mengapa VPN Anda ISN’t bekerja dengan benar. Sebelum Anda menyerah, coba tips ini:
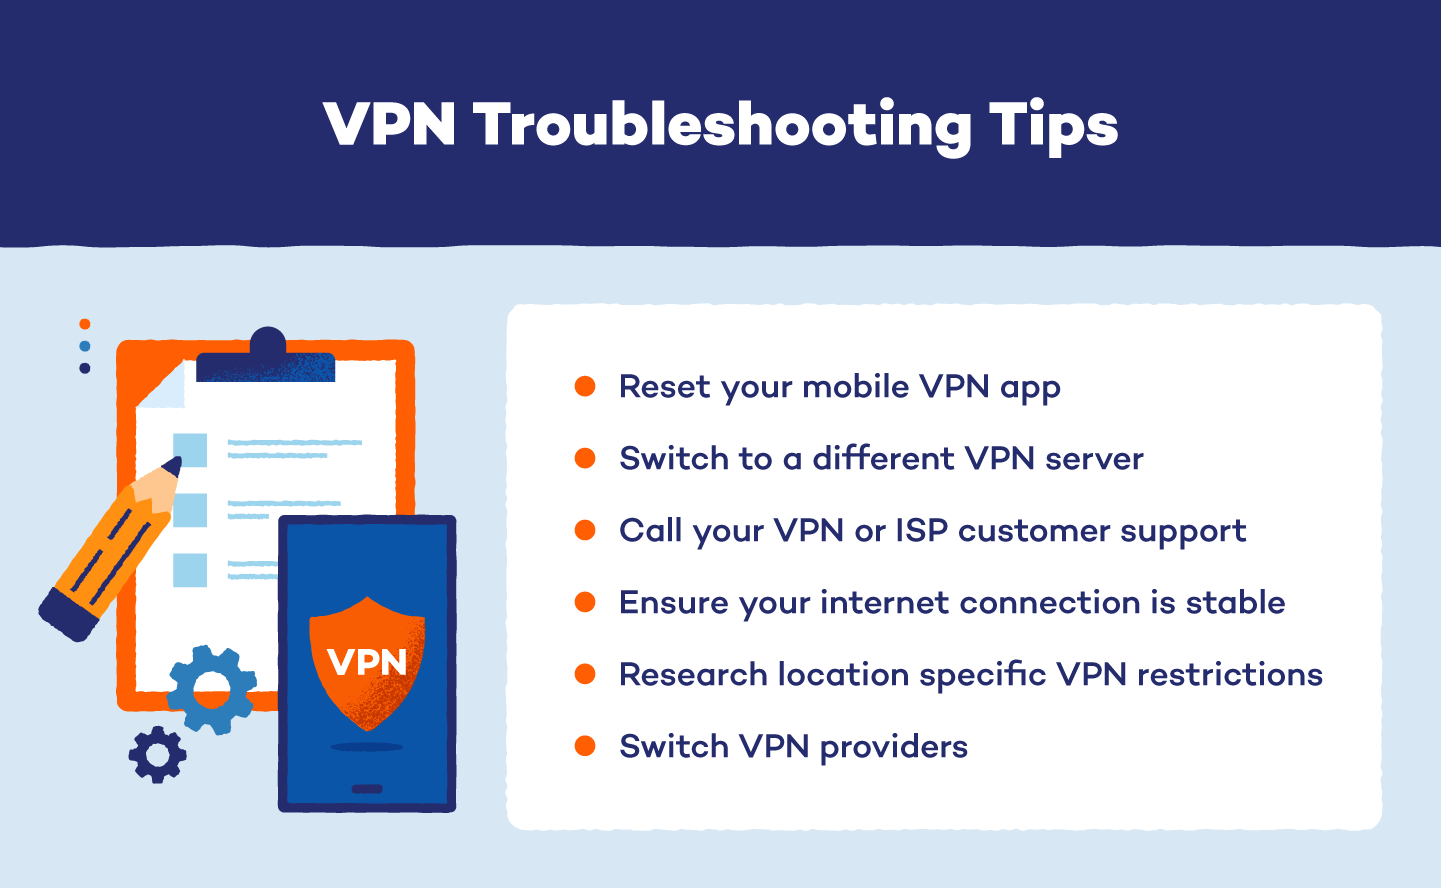
Tips untuk melindungi perangkat lunak VPN Anda
Idealnya, perangkat lunak VPN Anda berjalan secara otomatis dan menang’t membutuhkan banyak perhatian manual dari Anda. Namun, memeriksa secara berkala bahwa perangkat lunak Anda berjalan dengan baik dapat membantu Anda menangkap kerentanan apa pun sebelumnya. Gunakan tips di bawah ini untuk memastikan VPN Anda bekerja sebaik mungkin.
- Sering periksa VPN Anda dengan menjalankan tes manual yang diuraikan di atas
- Pastikan bahwa penyedia VPN Anda mendukung alamat IPv6 sehingga kebocoran IP tidak akan terjadi.
- Periksa apakah penyedia VPN Anda secara otomatis memblokir kebocoran DNS. Beberapa lakukan dan beberapa don’t – Jika Anda tidak’t, Anda mungkin ingin beralih ke penyedia yang menyediakan layanan ini untuk lebih keamanan.
- Nonaktifkan WebRTC di browser Anda atau tambahkan ekstensi untuk mencegah kebocoran WEBRTC.
Apakah Anda’Re mencari lebih banyak kontrol atas privasi online Anda atau Anda ingin menonton konten video dari negara lain, layanan VPN gratis adalah alat yang hebat untuk mengamankan lokasi dan aktivitas online Anda dengan cepat dan efektif. Untuk menjaga riwayat penjelajahan Anda bebas bocor dan terlindungi, tanyakan pada diri sendiri, “Apakah VPN saya berfungsi?” dan pastikan untuk sering memeriksa koneksi Anda.
Panda Security berspesialisasi dalam pengembangan produk keamanan titik akhir dan merupakan bagian dari portofolio pengawal solusi keamanan TI. Awalnya berfokus pada pengembangan perangkat lunak antivirus, perusahaan telah memperluas lini bisnisnya ke layanan keamanan cyber canggih dengan teknologi untuk mencegah kejahatan dunia maya.