


Apakah ubuntu datang dengan firewall
Apakah ada firewall yang sudah diinstal atau otomatis
Sudo UFW DENY 300: 310/TCP
Panduan Lengkap Tentang Cara Menggunakan Firewall Keamanan Ubuntu
Di usia sekarang kejahatan dunia maya dan kegiatan mereka mendominasi halaman berita utama, terutama di industri yang berhubungan dengan TI, menjadi penting untuk mengambil langkah-langkah tambahan untuk memastikan keamanan server Anda. Dan pada kenyataannya, salah satu langkah keamanan paling efektif pada saat ini adalah untuk sepenuhnya meningkatkan sistem keamanan Anda dengan lapisan keamanan tambahan ke server.
7 Langkah Untuk Mengatur dan Menggunakan Ubuntu Security Firewall: Panduan langkah demi langkah
Saat Anda meningkatkan keamanan server Anda, itu tidak’t hanya melindungi server tetapi juga memastikan keselamatan dan keamanan data Anda. Bagaimana Anda mencapai ini secara efisien? Konfigurasikan UFW di Ubuntu 18.04 VPS atau Ubuntu 20.04
-
- Langkah 1: Melindungi server Anda dengan Firewall Ubuntu
- Langkah 2: Mengkonfigurasi Firewall dengan Firewall yang Tidak Rumit di Ubuntu 18.04
- Langkah 3: Mengatur Sistem Peraturan Firewall di Ubuntu 18.04 dengan sudo ufw
- Buka dan tutup port dengan firewall UFW yang tidak rumit
- Tambahkan protokol spesifik
- Tutup port
- Alamat IP tertentu
- Subnet
- Koneksi ke antarmuka jaringan tertentu
- Menghapus aturan dengan nomor aturan
- Dengan aturan aktual
Firewall digambarkan sebagai alat yang efektif untuk memantau dan menyaring lalu lintas jaringan, apakah masuk atau keluar. Firewall biasanya bekerja dengan menempatkan serangkaian peraturan keamanan untuk menentukan apakah akan memblokir atau mengizinkan lalu lintas tertentu. Dengan firewall, Anda akan memiliki kendali penuh atas koneksi yang masuk dan keluar server Anda. Di bagian ini, kami’ll membawa Anda melalui semua yang perlu Anda ketahui tentang mengonfigurasi firewall dengan UFW di Ubuntu 18.4
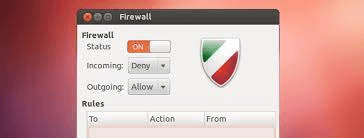
Langkah 1: Melindungi server Anda dengan Firewall Ubuntu
Seperti disebutkan sebelumnya, firewall hanyalah perangkat lunak komputer atau perangkat keras. Tujuan utama mereka adalah untuk memantau dan mengontrol lalu lintas server dan keluar server Anda. Ketika datang untuk memastikan lapisan keamanan tambahan ke server Anda, pertimbangkan firewall elemen penting. Lebih penting lagi, memiliki komputer yang terhubung ke internet menunjukkan bahwa Anda harus mengatur firewall untuk server Anda
Misalnya, Linux adalah sistem sumber terbuka dengan salah satu sistem operasi paling aman. Mereka biasanya dikonfigurasi dengan fitur keamanan bawaan. Namun, seperti perangkat lunak apa pun, itu bukan’t sempurna dan bisa rentan untuk dieksploitasi. Itu’S mengapa memasang lapisan keamanan tambahan sangat penting karena Anda tidak akan pernah bisa terlalu berhati -hati
Langkah 2: Mengkonfigurasi Firewall dengan Firewall yang Tidak Rumit di Ubuntu 18.04
Seperti yang kita’ve Disebutkan sebelumnya, Ubuntu 18.04 Biasanya memiliki firewall tanpa komplikasi (UFW) built-in secara default, tetapi menang’t diaktifkan. Jadi, langkah pertama adalah mengaktifkan UFW.
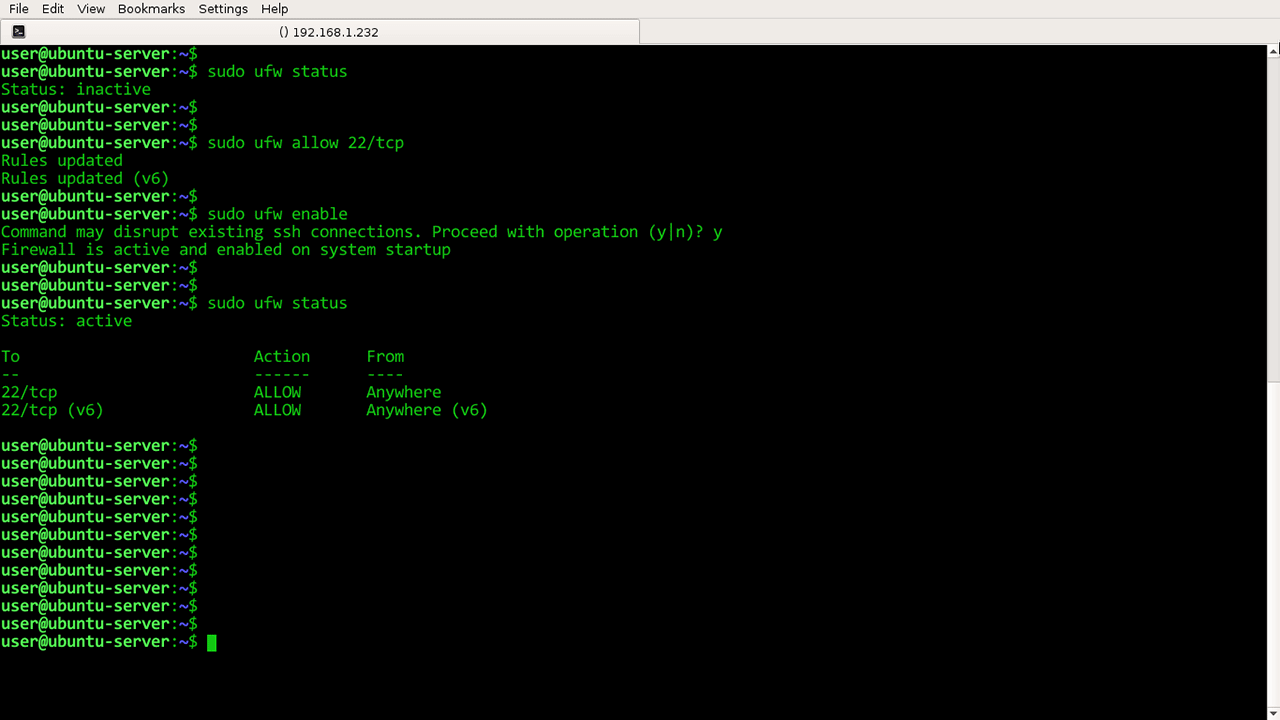
Bagaimana kamu melakukan ini? Membiarkan’S Bawa Anda melalui proses langkah demi langkah:
Pertama, hubungkan server pribadi virtual, sering dipersingkat sebagai VPS, melalui koneksi SSH tertentu. Atau, jika ubuntu Anda dijalankan secara lokal, Anda dapat mengklik VPS dengan membuka terminal
Begitu Anda’VE memperoleh akses yang tepat ke server melalui akses SSH, Anda kemudian dapat mengaktifkan UFW. Jalankan perintah berikut:
sudo ufw aktifkan
Setelah menjalankan perintah ini, Anda harus mendapatkan akses langsung ke server Ubuntu. Jika Anda dihadapkan dengan kesalahan seperti “perintah tidak ditemukan,” Anda harus menginstal UFW menggunakan perintah yang berbeda. Ikuti prompt ini:
sudo apt-get install ufw
Setelah instalasi, jalankan perintah berikut untuk memeriksa status UFW:
sudo apt-get install ufw
Seperti yang ditampilkan pada daftar aplikasi Sudo UFW Anda, UFW akan diaktifkan
Ingat, pengaturan firewall default memungkinkan koneksi keluar dan menyangkal semua koneksi yang masuk. Konfigurasi firewall ini mungkin cocok untuk banyak pengguna. Namun, jika Anda memiliki aplikasi dan layanan jaringan lainnya, Anda dapat menetapkan beberapa aturan yang mencakup layanan jaringan Anda
Membiarkan’Lihatlah beberapa aturan!
Langkah 3: Mengatur Sistem Peraturan Firewall di Ubuntu 18.04 dengan sudo ufw
Aturan Firewall adalah seperangkat aturan yang digunakan sebagai mekanisme kontrol akses. Aturan -aturan ini diatur untuk melindungi jaringan Anda dari aplikasi dan akses yang berbahaya dan tidak sah. Dengan aturan sistem firewall dan file konfigurasi UFW, Anda’Kembali secara otomatis mengonfigurasi UFW untuk memungkinkan semua koneksi keluar dan menyangkal semua koneksi yang masuk.
Akibatnya, siapa pun yang mencoba mencapai server Anda akan ditolak dari konektivitas ke server Anda
Apakah ada firewall yang sudah diinstal atau otomatis
Sudo UFW DENY 300: 310/TCP
Panduan Lengkap Tentang Cara Menggunakan Firewall Keamanan Ubuntu
Di usia sekarang kejahatan dunia maya dan kegiatan mereka mendominasi halaman berita utama, terutama di industri yang berhubungan dengan TI, menjadi penting untuk mengambil langkah-langkah tambahan untuk memastikan keamanan server Anda. Dan pada kenyataannya, salah satu langkah keamanan paling efektif pada saat ini adalah untuk sepenuhnya meningkatkan sistem keamanan Anda dengan lapisan keamanan tambahan ke server.
7 Langkah Untuk Mengatur dan Menggunakan Ubuntu Security Firewall: Panduan langkah demi langkah
Saat Anda meningkatkan keamanan server Anda, itu tidak’t hanya melindungi server tetapi juga memastikan keselamatan dan keamanan data Anda. Bagaimana Anda mencapai ini secara efisien? Konfigurasikan UFW di Ubuntu 18.04 VPS atau Ubuntu 20.04
-
- 7 Langkah Untuk Mengatur dan Menggunakan Ubuntu Security Firewall: Panduan langkah demi langkah
- Langkah 1: Melindungi server Anda dengan Firewall Ubuntu
- Langkah 2: Mengkonfigurasi Firewall dengan Firewall yang Tidak Rumit di Ubuntu 18.04
- Langkah 3: Mengatur Sistem Peraturan Firewall di Ubuntu 18.04 dengan sudo ufw
- Buka dan tutup port dengan firewall UFW yang tidak rumit
- Tambahkan protokol spesifik
- Tutup port
- Alamat IP tertentu
- Subnet
- Koneksi ke antarmuka jaringan tertentu
- Menghapus aturan dengan nomor aturan
- Dengan aturan aktual
Firewall digambarkan sebagai alat yang efektif untuk memantau dan menyaring lalu lintas jaringan, apakah masuk atau keluar. Firewall biasanya bekerja dengan menempatkan serangkaian peraturan keamanan untuk menentukan apakah akan memblokir atau mengizinkan lalu lintas tertentu. Dengan firewall, Anda akan memiliki kendali penuh atas koneksi yang masuk dan keluar server Anda. Di bagian ini, kami’ll membawa Anda melalui semua yang perlu Anda ketahui tentang mengonfigurasi firewall dengan UFW di Ubuntu 18.4
Siap? Membiarkan’s Mulailah:
Langkah 1: Melindungi server Anda dengan Firewall Ubuntu
Seperti disebutkan sebelumnya, firewall hanyalah perangkat lunak komputer atau perangkat keras. Tujuan utama mereka adalah untuk memantau dan mengontrol lalu lintas server dan keluar server Anda. Ketika datang untuk memastikan lapisan keamanan tambahan ke server Anda, pertimbangkan firewall elemen penting. Lebih penting lagi, memiliki komputer yang terhubung ke internet menunjukkan bahwa Anda harus mengatur firewall untuk server Anda
Misalnya, Linux adalah sistem sumber terbuka dengan salah satu sistem operasi paling aman. Mereka biasanya dikonfigurasi dengan fitur keamanan bawaan. Namun, seperti perangkat lunak apa pun, itu bukan’t sempurna dan bisa rentan untuk dieksploitasi. Itu’S mengapa memasang lapisan keamanan tambahan sangat penting karena Anda tidak akan pernah bisa terlalu berhati -hati
Oleh karena itu, Ubuntu memiliki aplikasi bawaan yang membuat mengkonfigurasi firewall jauh lebih mudah diakses dan bebas repot. Ini dikenal sebagai firewall tanpa komplikasi (UFW) tetapi disajikan sebagai ptables. Selain itu, Anda’ll menemukan bahwa UFW di Ubuntu diinstal secara default tetapi kemungkinan besar akan dinonaktifkan. Itu’S Mengapa UFW memiliki antarmuka grafis lain, GuFW, yang dapat dipasang dengan mulus di lingkungan desktop
Langkah 2: Mengkonfigurasi Firewall dengan Firewall yang Tidak Rumit di Ubuntu 18.04
Seperti yang kita’ve Disebutkan sebelumnya, Ubuntu 18.04 Biasanya memiliki firewall tanpa komplikasi (UFW) built-in secara default, tetapi menang’t diaktifkan. Jadi, langkah pertama adalah mengaktifkan UFW.
Bagaimana kamu melakukan ini? Membiarkan’S Bawa Anda melalui proses langkah demi langkah:
Pertama, hubungkan server pribadi virtual, sering dipersingkat sebagai VPS, melalui koneksi SSH tertentu. Atau, jika ubuntu Anda dijalankan secara lokal, Anda dapat mengklik VPS dengan membuka terminal
Begitu Anda’VE memperoleh akses yang tepat ke server melalui akses SSH, Anda kemudian dapat mengaktifkan UFW. Jalankan perintah berikut:
sudo ufw aktifkan
Setelah menjalankan perintah ini, Anda harus mendapatkan akses langsung ke server Ubuntu. Jika Anda dihadapkan dengan kesalahan seperti “perintah tidak ditemukan,” Anda harus menginstal UFW menggunakan perintah yang berbeda. Ikuti prompt ini:
sudo apt-get install ufw
Setelah instalasi, jalankan perintah berikut untuk memeriksa status UFW:
sudo apt-get install ufw
Seperti yang ditampilkan pada daftar aplikasi Sudo UFW Anda, UFW akan diaktifkan
Ingat, pengaturan firewall default memungkinkan koneksi keluar dan menyangkal semua koneksi yang masuk. Konfigurasi firewall ini mungkin cocok untuk banyak pengguna. Namun, jika Anda memiliki aplikasi dan layanan jaringan lainnya, Anda dapat menetapkan beberapa aturan yang mencakup layanan jaringan Anda
Membiarkan’Lihatlah beberapa aturan!
Langkah 3: Mengatur Sistem Peraturan Firewall di Ubuntu 18.04 dengan sudo ufw
Aturan Firewall adalah seperangkat aturan yang digunakan sebagai mekanisme kontrol akses. Aturan -aturan ini diatur untuk melindungi jaringan Anda dari aplikasi dan akses yang berbahaya dan tidak sah. Dengan aturan sistem firewall dan file konfigurasi UFW, Anda’Kembali secara otomatis mengonfigurasi UFW untuk memungkinkan semua koneksi keluar dan menyangkal semua koneksi yang masuk.
Akibatnya, siapa pun yang mencoba mencapai server Anda akan ditolak dari penghubung, sementara aplikasi apa pun di dalam server akan diizinkan masuk ke dunia luar
Aturan firewall membentuk cara kerja firewall karena mereka menentukan koneksi spesifik untuk mengakses atau menyangkal.
Buka dan tutup port dengan firewall UFW yang tidak rumit
Port berfungsi sebagai antarmuka koneksi, terutama saat menghubungkan aplikasi dan server. Dengan UFW, membuka dan menutup port spesifik ini tampaknya mudah dan bebas repot.
Buka port
Untuk membuka port, Anda perlu menjalankan satu set perintah, yaitu:
Sudo UFW Izinkan [port/protokol]
Tambahkan protokol spesifik
Seperti yang ditampilkan, ada kolom untuk menambahkan protokol spesifik. Jadi, tergantung pada kebutuhan spesifik Anda, protokol ini dapat berupa UDP atau TCP. Misalnya, lihat perintah di bawah ini:
sudo ufw memungkinkan 56/tcp
Dengan perintah ini, Anda menetapkan aturan untuk UFW untuk memungkinkan semua aplikasi dan layanan terhubung ke server melalui port 56.
Tutup port
Anda juga dapat menolak akses dengan perintah lain. Lihatlah perintah di bawah ini:
sudo ufw disangkal 56/tcp
Berbeda dengan perintah sebelumnya, semua aplikasi dan layanan yang mencoba terhubung ke server melalui port 56 akan dilarang
Atau, Anda dapat mengizinkan atau menolak akses ke server menggunakan satu perintah. Ini terutama digunakan jika Anda ingin menghemat waktu menggunakan prompt berikut:
sudo ufw memungkinkan/menyangkal [start_port: ending_port]/protokol
Setelah itu, Anda dapat membuka port dengan prompt yang berbeda:
Sudo UFW Izinkan 300: 310/TCP
Atau untuk menolak akses, perintah akan terlihat seperti berikut:
Sudo UFW DENY 300: 310/TCP
Langkah 4: Bekerja dengan Layanan di Ubuntu Firewall
UFW dapat menegakkan berbagai layanan dan aplikasi. Satu -satunya tantangan adalah bagaimana mengelola aplikasi dan layanan ini. Salah satu cara yang pasti adalah mengidentifikasi port yang dengannya aplikasi dan layanan terhubung ke server
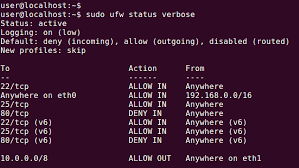
Membiarkan’s Gunakan http sebagai contoh. Layanan ini membutuhkan port 80, sedangkan mitra HTTPS memiliki port 443 yang tersedia. Jadi, setiap kali Anda ingin menjalankan perintah untuk HTTP, gunakan perintah berikut:
sudo ufw mengizinkan http
Seperti yang Anda lihat, perintah tersebut setara dengan memungkinkan port 80, seperti yang dijelaskan.
Jadi, mengidentifikasi port dengan mana layanan jaringan terhubung ke server sangat penting
Langkah 5: Izinkan atau tolak koneksi alamat IP
Dengan UFW, Anda juga dapat mengizinkan atau menolak akses ke alamat IP tertentu. Untuk melakukan ini, Anda perlu menjalankan perintah UFW berikut:
sudo ufw disangkal dari alamat ip
Membiarkan’s ganti “ALAMAT IP” dengan alamat tertentu:
Sudo UFW Izinkan dari 192.168.1.3
Jika kamu’Tidak mengubah kebijakan default SUDO UFW untuk memungkinkan koneksi yang masuk, UFW biasanya dikonfigurasi untuk tidak memberikan izin dan akses ke semua koneksi yang masuk secara default. Itu’S mengapa sangat penting untuk membuat aturan firewall default yang akan membantu mengamankan server Anda dan mengizinkan port dan alamat IP tertentu tanpa penyamaran IP.
Namun, ada kalanya server akan diserang, dan Anda ingin melindungi sistem Anda dengan menolak koneksi HTTPS tertentu berdasarkan alamat IP sumber atau subnet mereka. Terlebih lagi, mengubah kebijakan default Anda di server Anda untuk memungkinkan semua koneksi yang masuk ISN’t disarankan. Oleh karena itu, Anda juga perlu membuat aturan yang menyangkal alamat atau layanan IP tertentu yang mengancam server Anda
Untuk menetapkan aturan penolakan, Anda dapat menggunakan perintah berikut:
sudo ufw disangkal dari 192.168.1.2
Alamat IP tertentu
Bekerja dengan UFW juga memungkinkan Anda untuk menentukan port mana yang Anda inginkan dari alamat IP. Membiarkan’S bilang Anda ingin mengizinkan alamat IP tertentu, seperti IP Home atau alamat IP kerja, untuk terhubung ke server Anda; Gunakan perintah berikut:
Sudo UFW Izinkan dari [IP_ADRES] ke port apa pun [port]
Menggunakan contoh praktis dan dunia nyata, perintah akan mengikuti urutan yang sama seperti ini:
Sudo UFW Izinkan dari 192.168.1.4 untuk port apa pun 44.
Dengan ini, alamat IP hanya akan membuat koneksi jika menggunakan port 44 seperti yang dimasukkan dalam perintah
Subnet
Jika Anda memberikan izin ke subnet alamat IP tertentu, Anda perlu menentukan netmask melalui notasi CIDR. Misalnya, biarkan’S Asumsikan Anda’Re memberikan akses ke alamat IP mulai dari 203.0.113.1 hingga 203.0.113.254; Gunakan prompt ini:
Sudo UFW Izinkan dari 203.0.113.0/24
Untuk memungkinkan akses mudah, Anda dapat menentukan port tujuan subnet tertentu 203.0.113.0/24. Membiarkan’S Gunakan SSH Port 22 sebagai contoh dalam kasus ini. Lihatlah perintahnya:
Sudo UFW Izinkan dari 203.0.113.0/24 ke port apa pun 22
Koneksi ke antarmuka jaringan tertentu
Seperti yang kita’ve disebutkan sebelumnya, aturan firewall sangat penting. Jika, misalnya, Anda ingin membuat aturan firewall yang hanya akan berlaku untuk antarmuka jaringan yang ditentukan, Anda dapat melakukan ini dengan bersikap spesifik dengan perintah tersebut “Izinkan di On.” Kemudian, Anda akan mengetikkan nama antarmuka jaringan khusus Anda
Ini mengharuskan Anda memeriksa ulang antarmuka jaringan Anda sebelum melanjutkan, menggunakan perintah ini:
Kutipan output ip addr 2: eth0: mTU 1500 qdisc pfifo_fast state . . . 3: Eth1: MTU 1500 QDISC NOOP State Down Group Default . . .
Seperti yang dapat Anda lihat dari hasilnya, nama pakar output disorot dan ditampilkan. Anda biasanya akan melihat nama seperti ETH0 atau ENP3S2
Jika, misalnya, Anda’menggunakan server dengan antarmuka jaringan publik dengan nama eth0, itu menyiratkan bahwa Anda akan menggunakan (port 80) sebagai lalu lintas http dalam perintah. Lihat disini:
sudo ufw memungkinkan di Eth0 ke port apa pun 80
Dengan begitu, Anda dapat menerima koneksi HTTP dari internet publik di server Anda. Anda juga dapat menggunakan database khusus seperti MySQL Server, yang memiliki (port 3306). Ini akan membantu mendengarkan untuk mengizinkan koneksi pada antarmuka jaringan pribadi ETH1. Misalnya, Anda bisa melakukannya dengan prompt ini:
sudo ufw memungkinkan di Eth1 ke port 3306 apa pun
Perintah ini berarti bahwa server lain di jaringan pribadi Anda dapat terhubung ke database MySQL
Langkah 6: Menghapus aturan UFW
Terlepas dari pengetahuan membuat aturan UFW, Anda juga perlu tahu cara menghapus aturan.
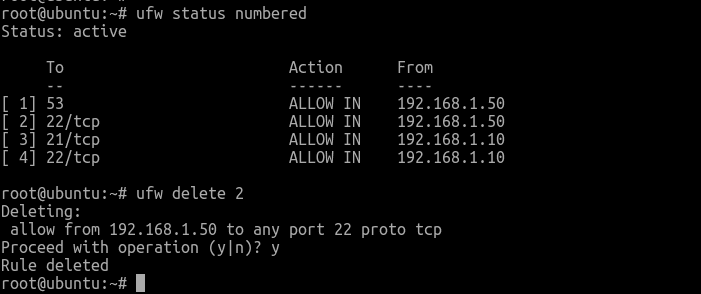
Menghapus aturan dapat dibuat dengan dua cara berbeda. Yang pertama adalah menghapus aturan dengan nomor aturan atau aturan aktual. Membiarkan’S Periksa secara singkat cara menghapus aturan dengan nomor aturan:
Menghapus aturan dengan nomor aturan
Proses pertama menghapus aturan dengan nomor aturan adalah mendapatkan daftar aturan firewall Anda. Dengan perintah yang dinyatakan di bawah ini, UFW akan menyajikan angka di sebelah setiap aturan, seperti yang ditunjukkan di bawah ini:
status sudo ufw bernomor
Status UFW: Aktif
[1] 22 Izinkan dalam 15.15.15.0/24
[2] 80 Izinkan di mana saja
Misalnya, jika Anda ingin menghapus aturan nomor 2, Anda dapat menentukan dalam perintah aturan hapus UFW Anda seperti yang ditunjukkan di bawah ini:
sudo ufw delete 2
Kemudian, prompt yang mencari konfirmasi Anda akan ditampilkan di layar Anda, dan Anda akan menghapus aturan 2, yang memungkinkan koneksi http
Dengan aturan aktual
Ini adalah alternatif dari aturan hapus dengan nomor, karena memungkinkan Anda untuk menentukan aturan yang ingin Anda hapus. Membiarkan’S ambil izin HTTP, misalnya, menggunakan perintah ini:
sudo ufw hapus izinkan http
Selain itu, jika Anda tidak ingin menggunakan nama layanan, Anda diizinkan untuk menentukan aturan dengan mengizinkan 80, seperti yang ditunjukkan di sini:
sudo ufw hapus izinkan 80
Langkah 7: Menonaktifkan atau mengatur ulang UFW (opsional)
Anda cukup memutuskan untuk menonaktifkan UFW menggunakan perintah ini:
sudo ufw nonaktifkan
Setelah menjalankan perintah ini, Anda akan melihat bahwa semua yang Anda buat dengan UFW tidak akan lagi aktif. Mengaktifkan UFW nanti mengharuskan Anda menjalankan perintah berikut:
sudo ufw aktifkan
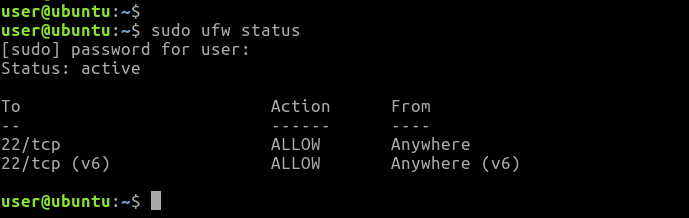
Apakah Anda memilih untuk memulai dari awal setelah mengkonfigurasi UFW, reset dengan menggunakan perintah ini:
Voila! Semua UFW dan aturan yang ditetapkan yang sebelumnya didefinisikan akan dinonaktifkan. Namun, Anda harus sadar bahwa kebijakan default SUDO UFW tidak akan memengaruhi pengaturan firewall kontrol mereka, asalkan mereka dimodifikasi pada titik mana pun. Anda hanya akan memiliki awal yang baru dengan UFW
Pertanyaan yang sering diajukan
Apakah server ubuntu memiliki firewall?
Ya. Ubuntu memiliki firewall yang diinstal sebelumnya yang dikenal sebagai UFW. Ini adalah firewall default dan dikembangkan untuk memudahkan konfigurasi firewall untuk iptables, sehingga memberikan firewall yang intuitif, ramah pengguna, dan berbasis host.
Apakah saya perlu mengaktifkan UBUNTU UFW?
TIDAK. Anda tidak perlu mengaktifkan firewall kecuali Anda’kembali melakukan tes dan konfigurasi lanjutan dengan beberapa jenis aplikasi server di sistem Anda. Ini bisa mencakup server game, server web, dan banyak lagi.
Apakah Linux memiliki firewall?
Ya. Linux memiliki firewall sendiri. Namun, itu dinonaktifkan secara default. Namun, Anda harus memastikan bahwa firewall asli diaktifkan sebelum memasang firewall Linux baru.
Firewall mana yang digunakan di Linux?
Linux menggunakan firewall bawaan yang dikenal sebagai ptables. Menjadi firewall yang efisien dan ramah pengguna, ini memungkinkan pengguna untuk mempersonalisasikan tabel yang ditawarkan oleh firewall kernel linux menggunakan perintah iptables. Fungsi utamanya adalah untuk memeriksa lalu lintas jaringan masuk dan keluar dan memutuskan apakah akan menyaring atau membagikan lalu lintas.
Firewall mana yang terbaik untuk Linux?
Ipfire adalah firewall open-source terbaik untuk Linux pada tahun 2023. Mudah digunakan, memiliki beberapa proses penyebaran, dan lebih mudah didekati daripada rekan -rekannya. Demikian pula, proses pengaturan dan pemasangannya yang sederhana memungkinkan pengguna untuk menyesuaikan jaringan mereka menjadi segmen keamanan berkode warna yang berbeda. Selain fitur firewall -nya, Ipfire juga memiliki deteksi intrusi dan kapasitas pencegahan dan dapat digunakan untuk menawarkan fasilitas untuk jaringan pribadi virtual (VPN).
Bagaimana cara menemukan status UFW saya di ubuntu?
Untuk memeriksa status firewall UFW Anda di ubuntu, gunakan perintah status sudo ufw. Aturan firewall akan ditampilkan jika firewall aktif. Jika, di sisi lain, firewall tidak aktif, responsnya “Status: tidak aktif” akan ditampilkan di layar Anda. Gunakan opsi verbose status sudo ufw jika Anda menginginkan gambar yang lebih jelas.
Penulis
Azeezah Alausa
Azeezah Ayodolapo Alausa adalah penulis konten situs web SEO dan copywriter dengan 5+ tahun pengalaman membuat posting blog berkualitas tinggi tentang Android, dan konten situs web untuk klien di berbagai sektor seni & budaya, teknologi, e-commerce, keuangan, dan banyak lagi. Dia membantu kliennya meningkatkan keterlibatan dan tingkat konversi sebesar 50%.
Artikel terkait
Cara mengakses desktop jarak jauh server ubuntu
3/1/23, 12:23 PM Ubuntu
Cara Mengakses Ubuntu Server Remote Desktop Toko Aplikasi yang Luas dan Dukungan Perangkat Keras yang Kuat dari Ubuntu telah menjadikannya distribusi Linux yang paling terkenal di dunia. Jadi, apakah Anda menggunakannya sebagai Anda
Apakah ada firewall yang sudah diinstal atau otomatis?
Apakah ubuntu datang dengan firewall yang sudah diinstal atau otomatis? Jika tidak, apakah saya membutuhkannya? Saya telah membaca beberapa artikel tentang keunggulan Linux dibandingkan sistem operasi lain tentang keamanan (tidak perlu memiliki antivirus, . ) tetapi ingin memastikan.
68.8K 55 55 Lencana Emas 214 214 Lencana Perak 325 325 Lencana Perunggu
Ditanya 24 Okt 2010 pukul 14:55
Pedroo Pedroo
5 Jawaban 5

Ubuntu memiliki firewall yang termasuk dalam kernel, dan berjalan secara default. Apa yang Anda butuhkan untuk mengelola firewall ini adalah ptable. Tapi ini rumit untuk dikelola, sehingga Anda dapat menggunakan UFW (firewall tidak rumit) untuk mengonfigurasinya. Tapi UFW masih sesuatu yang sulit bagi pengguna normal, jadi yang dapat Anda lakukan adalah menginstal Gufw Itu hanya ujung depan grafis untuk UFW.
Jika Anda menggunakan GuFW, pertama kali Anda melihat di bagian bawah jendela ‘Firewall Dinonaktifkan’. Tapi ini tidak benar, firewall Anda sudah berjalan. Ini mengaktifkan/menonaktifkan pesan mengacu pada aturan yang ditetapkan dengan UFW, bukan ke firewall.
Jika Anda tidak percaya saya membuka terminal dan menulis
sudo ptables -list --verboseCoba ini dengan gufw diaktifkan Dan dengan disabilitas. Anda akan melihat bahwa satu -satunya perbedaan adalah aturan yang Anda tetapkan dengan gufw.
Cara mengkonfigurasi ubuntu’S built-in firewall

Chris Hoffman

Chris Hoffman
Pemimpin RedaksiChris Hoffman adalah pemimpin redaksi How-To Geek. Dia menulis tentang teknologi selama lebih dari satu dekade dan merupakan kolumnis PCWorld selama dua tahun. Chris telah menulis untuk The New York Times Dan Santapan pembaca, telah diwawancarai sebagai pakar teknologi di stasiun TV seperti Miami’s NBC 6, dan pekerjaannya diliput oleh outlet berita seperti BBC. Sejak 2011, Chris telah menulis lebih dari 2.000 artikel yang telah dibaca lebih dari satu miliar kali — dan itu hanya di sini di How-To Geek. Baca selengkapnya.
Diperbarui 10 Jul 2017, 4:11 PM EDT | 2 menit dibaca

Ubuntu termasuk firewall sendiri, yang dikenal sebagai UFW – pendek untuk “Firewall yang tidak rumit.” UFW adalah frontend yang lebih mudah digunakan untuk perintah Linux Iptables standar. Anda bahkan dapat mengontrol UFW dari antarmuka grafis. Ubuntu’S Firewall dirancang sebagai cara mudah untuk melakukan tugas firewall dasar tanpa belajar ptables. Itu tidak’t menawarkan semua kekuatan dari perintah ptables standar, tetapi itu’S kurang kompleks.
Penggunaan Terminal
Firewall dinonaktifkan secara default. Untuk mengaktifkan firewall, jalankan perintah berikut dari terminal:
sudo ufw aktifkan
Kamu don’t tentu harus mengaktifkan firewall terlebih dahulu. Anda dapat menambahkan aturan saat firewall offline, dan kemudian mengaktifkannya setelah Anda’kembali mengkonfigurasinya.

Bekerja dengan aturan
Membiarkan’S bilang Anda ingin mengizinkan lalu lintas ssh di port 22. Untuk melakukannya, Anda dapat menjalankan salah satu dari beberapa perintah:
Sudo UFW Izinkan 22 (memungkinkan lalu lintas TCP dan UDP – tidak ideal jika UDP ISN’t perlu.) Sudo UFW memungkinkan 22/TCP (hanya memungkinkan lalu lintas TCP di port ini.) sudo ufw mengizinkan ssh (memeriksa file /etc /layanan pada sistem Anda untuk port yang dibutuhkan SSH dan memungkinkannya. Banyak layanan umum tercantum dalam file ini.)
UFW mengasumsikan Anda ingin mengatur aturan untuk lalu lintas yang masuk, tetapi Anda juga dapat menentukan arah. Misalnya, untuk memblokir lalu lintas SSH yang keluar, jalankan perintah berikut:
sudo ufw menolak ssh
Anda dapat melihat aturan Anda’ve dibuat dengan perintah berikut:
Status Sudo UFW

Untuk menghapus aturan, tambahkan kata hapus sebelum aturan. Misalnya, untuk berhenti menolak lalu lintas SSH yang keluar, jalankan perintah berikut:
sudo ufw hapus tolak ssh
UFW’S Sintaks memungkinkan aturan yang cukup kompleks. Misalnya, aturan ini menolak lalu lintas TCP dari IP 12.34.56.78 ke Port 22 pada sistem lokal:
sudo ufw menyangkal tcp proto dari 12.34.56.78 ke port 22
Untuk mengatur ulang firewall ke status defaultnya, jalankan perintah berikut:
Sudo UFW Reset

Profil Aplikasi
Beberapa aplikasi yang membutuhkan port terbuka dilengkapi dengan profil UFW untuk membuat ini lebih mudah. Untuk melihat profil aplikasi yang tersedia di sistem lokal Anda, jalankan perintah berikut:
Daftar Aplikasi Sudo UFW

Lihat informasi tentang profil dan aturan yang disertakan dengan perintah berikut:
nama info aplikasi sudo ufw

Izinkan profil aplikasi dengan perintah izin:
sudo ufw izinkan nama

Informasi lebih lanjut
Logging dinonaktifkan secara default, tetapi Anda juga dapat mengaktifkan logging untuk mencetak pesan firewall ke log sistem:
Sudo UFW Logging
Untuk informasi lebih lanjut, jalankan Man ufw Perintah untuk membaca UFW’halaman manual.
Antarmuka grafis GuFW
GuFW adalah antarmuka grafis untuk UFW. Ubuntu tidak’t datang dengan antarmuka grafis, tetapi gufw termasuk dalam ubuntu’S Repositori Perangkat Lunak. Anda dapat menginstalnya dengan perintah berikut:
sudo apt-get install gufw
GuFW muncul di dasbor sebagai aplikasi bernama Firewall Configuration. Seperti UFW itu sendiri, GuFW menyediakan antarmuka yang sederhana dan mudah digunakan. Anda dapat dengan mudah mengaktifkan atau menonaktifkan firewall, mengontrol kebijakan default untuk lalu lintas masuk atau keluar, dan menambahkan aturan.

Editor aturan dapat digunakan untuk menambahkan aturan sederhana atau lebih rumit.

Ingat, Anda bisa’T Lakukan semuanya dengan UFW – Untuk tugas firewall yang lebih rumit, Anda’ll harus membuat tangan Anda kotor dengan ptables.
Perintah Linux File ter · pv · kucing · tac · Chmod · grep · diff · sed · ar · pria · pushd · popd · fsck · testdisk · seq · fd · Pandoc · CD · $ Path · AWK · bergabung · jq · melipat · uniq · Journalctl · ekor · Stat · ls · fstab · gema · lebih sedikit · chgrp · chown · putaran · Lihat · string · jenis · ganti nama · ritsleting · unzip · gunung · Umount · Install · fdisk · MKFS · rm · rmdir · rsync · df · GPG · vi · nano · mkdir · du · ln · tambalan · mengubah · rclone · sobekan · SRM · scp · Gzip · chattr · memotong · menemukan · Umask · toilet · tr Proses alias · layar · atas · Bagus · Renice · kemajuan · strace · Systemd · tmux · chsh · sejarah · pada · kelompok · bebas · yang · dmesg · chfn · usermod · ps · chroot · xargs · Tty · Pinky · lsof · vmstat · waktu habis · dinding · Ya · membunuh · tidur · sudo · su · waktu · groupadd · usermod · kelompok · lshw · matikan · menyalakan ulang · berhenti · matikan · passwd · LSCPU · crontab · tanggal · bg · FG · pidof · Nohup · PMAP Jaringan netstat · ping · Traceroute · aku p · SS · siapa yang · fail2ban · BMon · menggali · jari · nmap · ftp · keriting · wget · WHO · siapa saya · w · ptable · ssh-keygen · UFW · Arping · Firewalld TERKAIT: Laptop linux terbaik untuk pengembang dan penggemar
- › Cara membangun sinkronisasi file cloud Anda sendiri dengan nextcloud
- › Cara Memulai dengan Firewalld di Linux
- › Mac Anda’S firewall tidak aktif secara default: apakah Anda perlu mengaktifkannya?
- › Cara memperbaiki video_dxgkrnl_fatal_error di windows
- › Gboard’S split keyboard akan datang ke tablet
- › T-Mobile akan memungkinkan Anda streaming MLB atau MLS Sports secara gratis
- › Cara menggunakan perintah linux tr
- › Ini adalah saat Anda harus benar -benar mengubah kata sandi Anda

Chris Hoffman
Chris Hoffman adalah pemimpin redaksi How-To Geek. Dia menulis tentang teknologi selama lebih dari satu dekade dan merupakan kolumnis PCWorld selama dua tahun. Chris telah menulis untuk The New York Times Dan Santapan pembaca, telah diwawancarai sebagai pakar teknologi di stasiun TV seperti Miami’s NBC 6, dan pekerjaannya diliput oleh outlet berita seperti BBC. Sejak 2011, Chris telah menulis lebih dari 2.000 artikel yang telah dibaca lebih dari satu miliar kali — dan itu hanya di sini di How-To Geek.
Baca bio lengkap »
- 7 Langkah Untuk Mengatur dan Menggunakan Ubuntu Security Firewall: Panduan langkah demi langkah