


Apakah Windows 10 memiliki enkripsi disk?
Mengaktifkan enkripsi disk penuh
Enkripsi disk penuh melindungi data pada perangkat Anda jika hilang atau dicuri. Tanpa enkripsi disk penuh, jika drive data di komputer dihapus, data dapat dengan mudah dibaca dan diakses. Saat dikerahkan dengan benar, enkripsi disk penuh mengharuskan pengguna yang tidak sah untuk memiliki akses fisik ke perangkat Anda serta kata sandi untuk mendekripsi data pada perangkat Anda.
Namun, jika kata sandi dan kunci pemulihan tidak diketahui atau hilang, perangkat tidak dapat didekripsi dan data akan tidak dapat dipulihkan. Sangat disarankan agar Anda menyimpan kata sandi dan kunci pemulihan di aplikasi manajer kata sandi seperti LastPass untuk menghindari masalah ini.
Enkripsi disk penuh harus diimplementasikan untuk semua perangkat portabel saat:
- Menyimpan atau memproses informasi kelembagaan yang diklasifikasikan di P3 atau lebih tinggi
- Persyaratan Eksternal Mandat Penggunaan Enkripsi Disk Penuh (seperti Perjanjian Penggunaan Data Penelitian dengan Penyedia Data Pihak Ketiga)
Jika Anda memiliki perangkat yang dikelola universitas dan tidak memiliki hak istimewa administrator di perangkat Anda, gunakan penawaran layanan mandiri BigFix untuk enkripsi (menggunakan instruksi untuk Windows atau instruksi untuk MacOS). Jika Anda mengalami kesulitan dengan penawaran swalayan atau instruksi ini, hubungi Layanan Klien atau Dukungan TI departemen Anda untuk bantuan.
Untuk komputer yang dikelola secara pribadi, lihat instruksi untuk mengaktifkan enkripsi disk penuh pada Windows dan Mac di bawah ini.
Aktifkan enkripsi disk penuh di Microsoft Windows
Bitlocker
Microsoft termasuk fitur enkripsi disk lengkap yang dibangun ke dalam windows yang disebut Bitlocker.
Bitlocker tersedia di perangkat yang didukung yang menjalankan Windows 10/11 Pro, Perusahaan, atau Edisi Pendidikan. Itu tidak tersedia di edisi rumah. Siswa, fakultas, dan staf dapat meningkatkan sistem Windows 10 mereka ke edisi pendidikan.
Pengalaman pengguna
Banyak komputer yang lebih baru memiliki chip enkripsi bawaan yang membuka kunci file terenkripsi saat Anda masuk.
Jika komputer Anda tidak memiliki chip enkripsi, Anda akan memiliki langkah verifikasi tambahan pada startup sebelum Anda dapat masuk. Langkah verifikasi ini hanya diperlukan saat startup; Setelah diverifikasi, Anda dapat masuk dan keluar dari akun pengguna Anda seperti biasa.
Setelah masuk, menavigasi folder dan menyimpan file akan tetap sama.
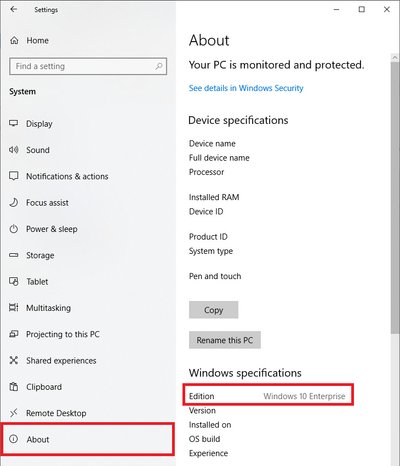
Cari tahu Edisi Sistem Operasi
Pengaturan> Sistem> Tentang> Terdaftar di bawah Spesifikasi Windows
Contoh dari Windows 10:
Aktifkan Bitlocker
Mengaktifkan Bitlocker akan membutuhkan hak istimewa administrator. Jika Anda memiliki perangkat yang dikelola universitas dan tidak memiliki hak istimewa administrator di perangkat Anda, gunakan penawaran layanan mandiri BigFix untuk enkripsi. Jika Anda mengalami kesulitan dengan penawaran swalayan atau instruksi ini, hubungi Layanan Klien atau Dukungan TI departemen Anda untuk bantuan.
ISO merekomendasikan agar Anda menggunakan akun pengguna standar untuk semua kegiatan sehari-hari dan meningkatkan ke hak istimewa admin hanya jika diperlukan. Proses ini dapat dilakukan dari akun pengguna standar dan akan meminta untuk ketinggian hak istimewa saat dibutuhkan.
Anda dapat menggunakan komputer Anda saat drive sedang dienkripsi, tetapi Anda perlu mem -boot ulang komputer setelah proses enkripsi selesai.
Jika pesan kesalahan ditampilkan (tidak ada kesalahan chip TPM):
Komputer Anda dapat menampilkan pesan kesalahan yang bertuliskan “Perangkat ini tidak dapat menggunakan modul platform tepercaya. Administrator Anda harus mengatur opsi ‘Izinkan BitLocker tanpa TPM yang kompatibel’ di kebijakan ‘memerlukan otentikasi tambahan saat startup’ untuk volume OS.”
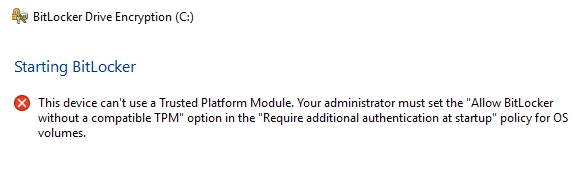
TPM adalah chip enkripsi yang memungkinkan akun pengguna untuk membuka kunci drive saat startup.
Jika Anda mendapatkan pesan kesalahan, komputer Anda dibuat tanpa chip enkripsi dan Anda dapat menggunakan USB atau PIN sebagai pengganti.
Langkah
Proses ini akan membutuhkan masuk ke akun administrator.
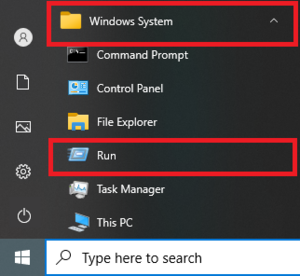
- Pergi ke Awal > Sistem Windows > Berlari
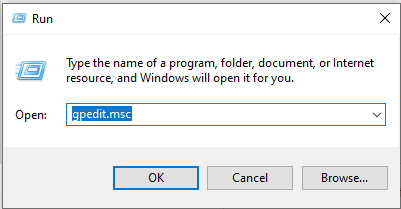
- Navigasi ke Konfigurasi Komputer/Template Administratif/Komponen Windows/Bitlocker Drive Encryption/Operating System Drives > Membutuhkan otentikasi tambahan saat startup (Klik kanan/edit atau klik ganda)
.</li> </ul> <p>Jika Anda memiliki perangkat yang dikelola universitas dan tidak memiliki hak istimewa administrator di perangkat Anda, gunakan penawaran layanan mandiri BigFix untuk enkripsi (menggunakan instruksi untuk Windows atau instruksi untuk MacOS). Jika Anda mengalami kesulitan dengan penawaran swalayan atau instruksi ini, hubungi Layanan Klien atau Dukungan TI departemen Anda untuk bantuan.</p> <p>Untuk komputer yang dikelola secara pribadi, lihat instruksi untuk mengaktifkan enkripsi disk penuh pada Windows dan Mac di bawah ini.</p> <p><h2>Aktifkan enkripsi disk penuh di Microsoft Windows</h2> </p> <p><h3>Bitlocker</h3> </p> <p>Microsoft termasuk fitur enkripsi disk lengkap yang dibangun ke dalam windows yang disebut Bitlocker.</p> <p>Bitlocker tersedia di perangkat yang didukung yang menjalankan Windows 10/11 Pro, Perusahaan, atau Edisi Pendidikan. Itu tidak tersedia di edisi rumah. Siswa, fakultas, dan staf dapat meningkatkan sistem Windows 10 mereka ke edisi pendidikan.</p> <p><h4>Pengalaman pengguna</h4> </p> <p>Banyak komputer yang lebih baru memiliki chip enkripsi bawaan yang membuka kunci file terenkripsi saat Anda masuk.</p> <p>Jika komputer Anda tidak memiliki chip enkripsi, Anda akan memiliki langkah verifikasi tambahan pada startup sebelum Anda dapat masuk. Langkah verifikasi ini hanya diperlukan saat startup; Setelah diverifikasi, Anda dapat masuk dan keluar dari akun pengguna Anda seperti biasa.</p> <p>Setelah masuk, menavigasi folder dan menyimpan file akan tetap sama.</p> <p><h2>Cari tahu Edisi Sistem Operasi</h2> </p> <p><strong>Pengaturan> Sistem> Tentang> Terdaftar di bawah Spesifikasi Windows</strong> </p> <p>Contoh dari Windows 10:</p> <p><img decoding=)
Aktifkan Bitlocker
Mengaktifkan Bitlocker akan membutuhkan hak istimewa administrator. Jika Anda memiliki perangkat yang dikelola universitas dan tidak memiliki hak istimewa administrator di perangkat Anda, gunakan penawaran layanan mandiri BigFix untuk enkripsi . Jika Anda mengalami kesulitan dengan penawaran swalayan atau instruksi ini, hubungi Layanan Klien atau Dukungan TI departemen Anda untuk bantuan.
ISO merekomendasikan agar Anda menggunakan akun pengguna standar untuk semua kegiatan sehari-hari dan meningkatkan ke hak istimewa admin hanya jika diperlukan. Proses ini dapat dilakukan dari akun pengguna standar dan akan meminta untuk ketinggian hak istimewa saat dibutuhkan.
Anda dapat menggunakan komputer Anda saat drive sedang dienkripsi, tetapi Anda perlu mem -boot ulang komputer setelah proses enkripsi selesai.
Jika pesan kesalahan ditampilkan (tidak ada kesalahan chip TPM):
Komputer Anda dapat menampilkan pesan kesalahan yang bertuliskan “perangkat ini bisa’t Gunakan modul platform tepercaya. Administrator Anda harus mengatur “Izinkan BitLocker tanpa TPM yang kompatibel” opsi di ‘Membutuhkan otentikasi tambahan saat startup’ Kebijakan untuk Volume OS.”

TPM adalah chip enkripsi yang memungkinkan akun pengguna untuk membuka kunci drive saat startup.
Jika Anda mendapatkan pesan kesalahan, komputer Anda dibuat tanpa chip enkripsi dan Anda dapat menggunakan USB atau PIN sebagai pengganti.
Langkah
Proses ini akan membutuhkan masuk ke akun administrator.
Masuk dengan akun administrator> Mulai> Sistem Windows> Jalankan> Gpedit.MSC> Navigasi ke Konfigurasi Komputer/Templat Administratif/Komponen Windows/BitLocker Drive Enkripsi/Sistem Operasi Drive> Memerlukan otentikasi tambahan saat startup (klik kanan/edit atau klik ganda)> Aktifkan> Periksa Bitlocker tanpa TPM yang kompatibel>
- Pergi ke Mulai> Sistem Windows> Jalankan


- Navigasi ke Konfigurasi Komputer/Templat Administratif/Komponen Windows/BitLocker Drive Encryption/Operating System Drives> Membutuhkan Otentikasi tambahan saat startup (Klik kanan/edit atau klik ganda)

- Enable> centang Izinkan bitlocker tanpa tpm yang kompatibel> berlaku

Setelah langkah -langkah ini selesai, coba lagi untuk mengaktifkan Bitlocker dengan mengikuti langkah -langkah sebelumnya:
Buka File Explorer> PC ini> Disk Lokal (C :)> Kelola [Alat Drive]> BitLocker> Kelola BitLocker> Nyalakan BitLocker
Anda akan dapat memilih antara membuat pin atau flash drive USB untuk membuka kunci drive Anda saat startup. Setelah Anda memilih opsi, tidak ada cara untuk beralih tanpa mendekripsi, lalu enkripsi ulang drive.
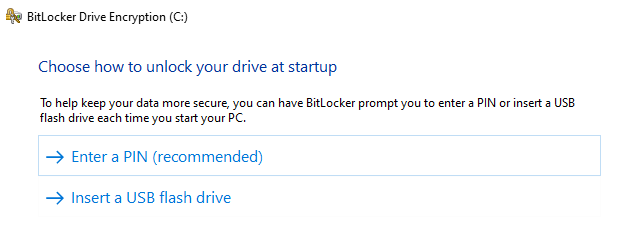
Setiap orang yang menggunakan komputer perlu mengetahui pin atau memiliki salinan USB flash drive.
Memanfaatkan salah satu dari opsi ini mengharuskan seseorang hadir secara fisik untuk startup; Jika Anda mengelola sistem Anda dari jarak jauh (e.G. Melalui RDP), seseorang dengan PIN atau USB harus pergi secara langsung untuk mendekripsi drive sebelum fungsi jarak jauh dapat digunakan.
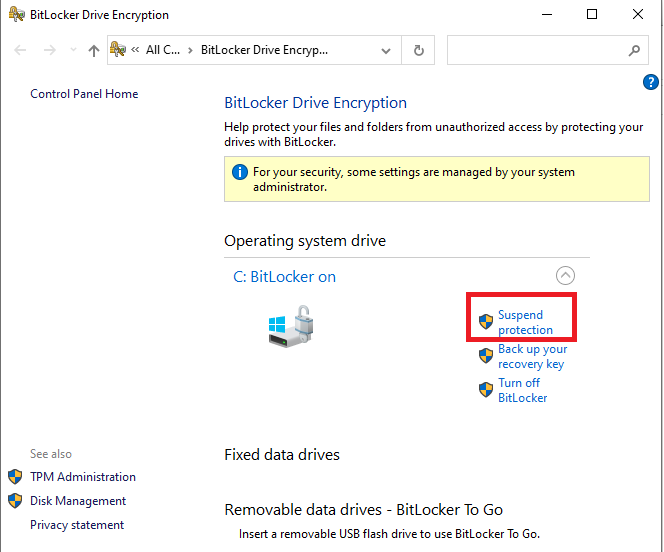
Jika Anda telah merencanakan pembaruan yang memerlukan reboot komputer, Anda dapat mengikuti instruksi di bawah ini untuk menangguhkan bitlocker. Bitlocker akan mengaktifkan kembali setelah reboot.
ISO merekomendasikan opsi PIN. PIN dapat disimpan di LastPass dan dibagikan dengan aman kepada pengguna komputer lain. PIN terpisah dari kata sandi akun pengguna. Ikuti Pedoman Passphrase ISO untuk membuat pin yang panjang dan aman.
ISO tidak merekomendasikan opsi USB. USB yang dibuat tidak boleh ditinggalkan di komputer setelah drive dibuka dan perlu disimpan dengan aman di kabinet atau laci yang terkunci. USB juga tidak akan menampilkan file yang membuka kunci drive, jadi tampaknya tidak akan berbeda dari USB lainnya dan harus diberi label.
Tangguhkan Bitlocker
Untuk pembaruan yang direncanakan, perubahan perangkat keras, atau perubahan konfigurasi, ada opsi di menu BitLocker untuk menangguhkan bitlocker tetapi tidak mematikannya. Mematikan Bitlocker tidak direkomendasikan untuk situasi sementara, karena akan mendekripsi drive dan mengharuskan seluruh proses diulangi untuk dihidupkan kembali.
Kunci pemulihan
- Dengan chip tpm: lupakan kata sandi akun pengguna Anda
- Tanpa chip TPM: Kehilangan kunci startup USB atau lupakan pin dekripsi
- Tingkatkan sistem operasi
- Pindahkan drive terenkripsi ke komputer baru
- Instal Motherboard Baru
- Ubah pengaturan konfigurasi boot
- Perbarui bios komputer
- Kunci Pemulihan Plaintext
- Bitlocker dapat menghasilkan kunci pemulihan plaintext yang dapat diketik secara manual selama pemulihan.
- (ISO direkomendasikan) Salin ke entri LastPass.
- Simpan ke file dan cetak. Simpan cetakan di lokasi yang aman, seperti laci atau kabinet yang terkunci.
- Simpan ke USB. Simpan USB di lokasi yang aman, seperti laci atau kabinet yang terkunci.
- Setiap pemilik komputer bertanggung jawab atas kunci pemulihan untuk perangkat mereka sendiri, termasuk pemilik perangkat yang dikelola kampus. ITCS tidak menyimpan kunci pemulihan.
Anda dapat mengakses opsi kunci pemulihan Anda kapan saja melalui menu utama Bitlocker.
Jika Anda pernah meregenerasi kunci pemulihan, pastikan Anda memperbarui semua cadangan kunci pemulihan Anda.
Aktifkan enkripsi disk penuh pada macOS apel
FileVault
FileVault menyediakan data dan perlindungan sistem operasi untuk Mac Anda jika komputer dicuri atau hilang. FileVault tersedia di semua komputer Mac.
Mengaktifkan FileVault tidak akan mempengaruhi pengalaman pengguna. Masuk, menavigasi folder dan menyimpan file semuanya akan tetap sama. Setelah FileVault diaktifkan, semua data yang disimpan di drive akan dienkripsi.
Aktifkan FileVault
Mengaktifkan FileVault akan membutuhkan hak istimewa administrator. Jika Anda tidak memiliki hak istimewa administrator di perangkat Anda, hubungi Layanan Klien atau dukungan TI departemen Anda untuk mendapatkan bantuan.
ISO merekomendasikan agar Anda menggunakan akun pengguna standar untuk semua kegiatan sehari-hari dan meningkatkan ke hak istimewa admin hanya jika diperlukan. Proses ini dapat dilakukan dari akun pengguna standar dan akan meminta untuk ketinggian hak istimewa saat dibutuhkan.
FileVault akan mengenkripsi file untuk semua pengguna komputer; Setiap pengguna akan diminta untuk memasukkan kata sandi mereka selama pengaturan. Jika pengguna tidak diaktifkan di FileVault, mereka tidak akan dapat masuk atau mengakses data mereka. Akun pengguna yang Anda tambahkan setelah menyalakan FileVault diaktifkan secara otomatis.
Kunci pemulihan
Saat Anda mengatur FileVault, Anda harus memilih opsi pemulihan jika Anda lupa kata sandi akun Anda.
- Kunci Pemulihan Plaintext
- FileVault dapat menghasilkan kunci pemulihan plaintext yang dapat diketik secara manual selama pemulihan.
- ISO merekomendasikan untuk membuat entri lastpass untuk menyimpan kunci pemulihan. Kuncinya juga dapat disalin ke dalam file dan dicetak. Simpan cetakan di lokasi yang aman, seperti laci atau kabinet yang terkunci.
- Setiap pemilik komputer bertanggung jawab atas kunci pemulihan untuk perangkat mereka sendiri, termasuk pemilik perangkat yang dikelola kampus. ITCS tidak menyimpan kunci pemulihan.
- Jika Anda menyimpan kunci pemulihan di akun iCloud Anda, tidak ada jaminan bahwa Apple akan dapat memberi Anda kunci jika Anda kalah atau melupakannya. Tidak semua bahasa dan wilayah dilayani oleh Applecare atau iCloud, dan tidak semua daerah yang dilayani applecare menawarkan dukungan dalam setiap bahasa.
Jika Anda ingin mengubah kunci pemulihan yang digunakan untuk mengenkripsi disk startup Anda, matikan FileVault di preferensi keamanan & privasi. Anda kemudian dapat menyalakannya lagi untuk menghasilkan kunci baru dan menonaktifkan semua kunci yang lebih tua. Pastikan Anda memperbarui semua cadangan kunci pemulihan Anda.