


Google joue des applications de scan pour les virus?
Résumé de l’article: Android obtient un scanner de logiciels malveillants pour les applications Google Play Store
La protection de Google de Google a joué un rôle déterminant dans la détection et la suppression des applications malveillantes du Google Play Store. Cependant, les récents incidents de logiciels malveillants glissant à travers ses défenses ont soulevé des préoccupations concernant l’efficacité des mesures de sécurité de Google. Malgré les efforts de Google pour améliorer la sécurité Android, les logiciels malveillants continuent d’être un problème persistant.
Le Google Play Store est souvent considéré comme une source sûre pour le téléchargement des applications, car il dispose de mécanismes intégrés pour projeter des logiciels malveillants et des ransomwares. Cependant, ces derniers temps, plusieurs cas de logiciels malveillants contournant ces mécanismes ont été signalés. Par exemple, Check Point a découvert une nouvelle souche de logiciels malveillants Android appelée “Cherwall” dans le Play Store, qui avait été téléchargé des millions de fois. De même, Eset a trouvé des applications malveillantes de la famille Bankbot Malware dans Google Play. Ces incidents mettent en évidence la vulnérabilité des défenses du Play Store.
Le jeu de Google Play Protect, qui relève de la suite de sécurité du Play Store, vise à renforcer les défenses de numérisation. Cependant, les attaquants tentent constamment de pénétrer ces systèmes de sécurité, ce qui rend difficile pour Google de garder les applications malveillantes à distance. .
Alors que les pirates utilisent diverses techniques pour contourner le scanner de Play Protect, ils comptent souvent sur des astuces simples plutôt que d’exploiter les vulnérabilités complexes. Par exemple, les applications peuvent retarder l’exécution de leur code malveillant jusqu’à ce qu’ils aient été acceptés dans le Play Store. Alternativement, les composants malveillants peuvent être cryptés et cachés à la projection de Play Protect. Certaines applications incitent les utilisateurs à télécharger des logiciels malveillants supplémentaires directement à partir des serveurs des attaquants, ce qui rend difficile de les signaler comme nuisibles.
Google reconnaît qu’il a fait des progrès dans la contrarification des applications malveillantes, mais avec plus de deux milliards d’appareils Android actifs mensuels, même un petit pourcentage d’applications malveillantes peut avoir un impact sur des millions d’utilisateurs. Google benquet sur Google son balayage interne contre d’autres produits anti-malware Android et collabore activement avec des entreprises tierces pour améliorer le partage d’intelligence de menace.
Question 1: Quelle est l’efficacité de la lecture de Google dans la détection et la suppression des applications malveillantes?
La protection de Google de Google a prouvé sa valeur au fil des ans, avec moins d’applications malveillantes parvenant à contourner ses défenses. Cependant, les incidents récents ont soulevé des questions sur son efficacité.
Question 2: Pourquoi certaines applications infectées par malware passent-elles dans les mécanismes de dépistage du Play Store?
Malgré les efforts de Google pour améliorer la sécurité Android, certaines applications malveillantes parviennent à passer par les mécanismes de dépistage du Play Store. Ces applications utilisent souvent des astuces et des techniques pour duper la numérisation de Play Protect, y compris les retards, les composants cryptés et les utilisateurs pour télécharger des logiciels malveillants supplémentaires.
Question 3: Comment les incidents récents de logiciels malveillants dans le Play Store ont-ils affecté les utilisateurs d’Android?
Les incidents récents de logiciels malveillants dans le Play Store ont mis les utilisateurs d’Android au risque de tomber dans les pièges définis par des applications mal intentionnées. La popularité d’Android et l’ouverture de la plate-forme font du Play Store un espace diversifié pour que Google à la police.
Question 4: que fait Google pour améliorer ses mesures de sécurité?
. Il continue d’investir des ressources dans la défense et de comparer son balayage interne contre d’autres produits Android Anti-Malware. De plus, Google collabore avec des entreprises tierces pour améliorer le partage d’intelligence de menace.
Question 5: Comment les pirates contournent le scanner de Play Protect?
Les pirates utilisent diverses techniques pour contourner le scanner de Play Protect, notamment en utilisant des bombes temporelles, une obscurcissement et cacher leur code. Ils s’adaptent constamment pour exploiter les vulnérabilités dans les mécanismes de détection de Google.
Question 6: Que peuvent faire les utilisateurs pour se protéger des applications malveillantes dans le Play Store?
Il est conseillé aux utilisateurs de télécharger uniquement des applications à partir du Google Play Store officiel. Les magasins d’applications tiers sont généralement plus difficiles à contrôler et à valider. Les mécanismes intégrés de Google Play offrent une couche de sécurité supplémentaire contre les applications malveillantes.
?
L’ouverture de la plate-forme Android, tandis que l’une de ses forces, présente également des défis dans la sécurisation du Play Store. La grande échelle de l’écosystème Android rend difficile pour Google de contrôler efficacement chaque application.
Question 8: Quelles sont les mesures que Google prend pour collaborer avec des entreprises tierces pour améliorer la sécurité?
Google collabore activement avec les entreprises tierces pour accroître le partage et la collaboration de l’intelligence des menaces. En s’associant à ces entreprises, Google vise à améliorer ses mesures de sécurité et à identifier les applications malveillantes qui peuvent avoir glissé ses propres systèmes de balayage.
Question 9: Comment le jeu de Google protège-t-il s’est amélioré au fil du temps?
Google rapporte des progrès réguliers dans la contrarification des applications malveillantes, avec une diminution du pourcentage d’applications potentiellement nocives (PHAS) sur les appareils qui téléchargent exclusivement depuis le Play Store. Cependant, le grand nombre d’appareils Android signifie que même un petit pourcentage de PHAS peut avoir un impact sur des millions d’utilisateurs.
Question 10: Comment les pirates sont-ils en mesure de profiler les mécanismes de détection de Google?
Les pirates étudient et analysent les mécanismes de détection de Google pour identifier les vulnérabilités et trouver des moyens de les contourner. Ils utilisent des techniques bien connues telles que les retards de temps, l’obscurcissement et la cachette de leur code pour échapper à la détection.
Question 11: Quels défis sont confrontés à Google pour sécuriser le Play Store?
La sécurisation du Play Store est difficile pour Google en raison de l’ouverture de la plate-forme Android et de l’échelle de l’écosystème. Cela crée un environnement diversifié où les applications malveillantes peuvent contourner les défenses et constituer une menace pour les utilisateurs d’Android.
Question 12: Quelles précautions les utilisateurs d’Android devraient-ils prendre dans les applications de téléchargement?
Il est conseillé aux utilisateurs d’Android de télécharger des applications exclusivement à partir du Google Play Store officiel, car il a des mécanismes intégrés pour projeter des applications malveillantes. Les magasins d’applications tiers n’ont pas le même niveau de validation et de vérification.
?
Certaines applications n’utilisent aucun code spécial pour mener des activités malveillantes. Au lieu de cela, ils incitent les utilisateurs à télécharger des logiciels malveillants supplémentaires directement à partir des serveurs des attaquants. Il est difficile de signaler des applications comme nocives.
Question 14: Comment Google collabore-t-il avec les entreprises tierces pour améliorer les mesures de sécurité?
Google collabore activement avec les entreprises tierces pour accroître le partage et la collaboration de l’intelligence des menaces. En travaillant ensemble, Google vise à améliorer ses mesures de sécurité et à détecter les applications malveillantes qui peuvent avoir contourné ses propres systèmes de balayage.
Question 15: Comment la popularité d’Android augmente-t-elle le nombre d’attaques sur la plate-forme?
La popularité d’Android crée une cible plus large pour les pirates, car les acteurs malveillants peuvent exploiter l’utilisation généralisée de la plate-forme pour mener des attaques. À mesure que le nombre d’appareils Android augmente, la possibilité pour les pirates de cibler les utilisateurs sans méfiance.
Android obtient un scanner de logiciels malveillants pour les applications Google Play Store
Certains diraient que l’introduction de Play Protect est une chose rapide dans une partie de Google basée sur Mountain View. Cependant, il a certainement prouvé sa valeur au cours des dernières années, considérant que moins d’applications malveillantes parviennent à se faufiler par ses défenses. C’est la raison pour laquelle le jeu protège’S Performances abyssales contre certaines des autres applications de service de sécurité renommé soulèvent la question: Google glisse-t-il?
Comment les logiciels malveillants continuent de se faufiler devant Google Play’défenses s
Une vague de logiciels malveillants a frappé le Google Play Store cet été. Et bien que Google ait pris de grandes mesures pour améliorer la sécurité d’Android, il n’y a pas de fin claire en vue.
Sauver l’histoire
Sauver l’histoire
Les conseils standard pour les utilisateurs d’Android pour éviter de télécharger des applications malveillantes sont simples: obtenez uniquement des applications à partir du Google Play Store officiel. Contrairement aux magasins d’applications tiers qui sont généralement difficiles à examiner et à valider, Google Play a des mécanismes intégrés pour filtrer chaque application pour les logiciels malveillants, les ransomwares et l’esquisse assorti. Alors pourquoi, alors, a-t-il tant de logiciels malveillants récemment?
Prenez la semaine dernière, lorsque le point de contrôle de l’entreprise de sécurité a découvert une nouvelle souche de malware Android appelé “Mur cher” se cachant dans environ 50 applications dans le Play Store. Ils avaient été téléchargés cumulativement entre 1 million et 4.2 millions de fois. Même après que Google ait supprimé les délinquants, Check Point a découvert un nouvel échantillon du malware dans Google Play (qui a également été supprimé) qui avait rapidement accumulé plus de 5 000 téléchargements uniques. Pendant ce temps, des chercheurs de la société de sécurité ESET ont annoncé début septembre qu’ils avaient trouvé des applications malveillantes de la famille Bankbot Malware à Google Play. Les applications, qui avaient des noms comme “Gagner des cartes-cadeaux de l’argent réel” et “Bubble Shooter Wild Life”, avaient des logiciels malveillants directement et ont également été construits pour télécharger tranquillement des applications néfastes supplémentaires une fois installées une fois installées. La liste continue.
Alors que Google a enrichi le jeu’S des défenses de numérisation pendant des années – ils relèvent maintenant de l’égide de la suite de sécurité Play Protect de Google – les applications malicieuses se glissent fréquemment, et certains attirent des millions de téléchargements avant que Google puisse les trouver et les supprimer. L’ouverture est la marque d’Android, et l’énorme échelle de la plate-forme est l’une de ses principales forces. Mais ces facteurs font également du Play Store un marécage diversifié pour Google à la police. Les applications malveillantes sont encore mieux le Play Store’S défenses et menacer les utilisateurs d’Android.
“Google a dû intervenir et augmenter leurs systèmes de sécurité comme un videur, et a créé Google Play Protect,” dit Lukas Stefanko, chercheur de logiciels malveillants chez ESET. “Les attaquants essaient constamment de pénétrer [Google’S] Systèmes de sécurité.”
Pour certains chercheurs de logiciels malveillants mobiles, découvrir les applications malveillantes dans Google Play est comme un insigne d’honneur. Mais ils mettent en garde que le jeu de chat et de souris a de véritables enjeux pour les utilisateurs d’Android qui pourraient tomber dans les pièges posés par des applications mal intentionnées. Un peu de mascarade comme un logiciel plus populaire, vous attirer pour télécharger la mauvaise chose. Certains se cachent à l’intérieur des jeux flashy ou des applications de personnalisation attrayantes (besoin d’un nouveau fond d’écran pour votre téléphone?) Cela semble sérieux et intelligent.
Intrus d’application
Se faufiler les mauvaises applications, en général, ne nécessite généralement pas d’exploiter les vulnérabilités élaborées dans l’architecture de Google Play. Les pirates utilisent plutôt des astuces et des techniques assez simples pour duper le scanner de Play Protect, y compris ses mécanismes adaptatifs basés sur l’apprentissage automatique. Les applications peuvent être configurées pour exécuter leur code malveillant sur un délai, afin que leur comportement ombragé ne commence qu’après avoir été accepté. Les applications peuvent être emballées de telle sorte que leurs composants malveillants soient cryptés et hors de vue de la sélection de Play Protect. Et certaines applications n’utilisent aucun code spécial, mais tentent plutôt de inciter les utilisateurs à télécharger supplémentaire (mauvais) logiciel directement à partir des serveurs des attaquants, ce qui les rend difficiles à signaler comme malveillants.
“Google investit beaucoup de ressources en défense, mais la popularité de Android et le passage dans les appareils mobiles n’augmentent que la quantité d’attaques sur la plate-forme”, explique Michael Shaulov, responsable des produits, mobile et cloud à Check Point, une entreprise qui découvre et rapporte fréquemment des applications problématiques. “Les pirates peuvent profiter exactement du fonctionnement des mécanismes de détection de Google, puis utiliser des choses comme les bombes temporelles, l’obscurcissement et cacher leur code pour se faufiler. Ce ne sont pas de nouvelles astuces, mais ils sont toujours efficaces.”
Google dit que cela a fait des progrès réguliers sur le jet de dépistage des applications malveillantes, qu’il appelle “des applications potentiellement nocives.”La société rapporte qu’en 2016, pour les utilisateurs qui ont téléchargé des applications exclusivement à partir du Play Store, il y avait des PHA sur 0.05 pour cent des appareils, par rapport à 0.15% en 2015. .
Le plus populaire
Google ne fait pas’T a besoin que vous achetiez son téléphone pliant
Boone Ashworth
Toi’re sous-estime probablement les chatbots AI
Steven Levy
Les 13 meilleurs vélos électriques pour chaque type de trajet
Adrienne SO
Les 34 meilleures idées cadeaux pour le nouveau diplômé de votre vie
Adrian Ludwig, le chef d’Android Security, a déclaré que Google est en train de réaliser son analyse interne et son dépistage contre tous les autres produits anti-malware Android qu’il peut trouver. “Nous faisons le meilleur antivirus qui’s disponible pour Android “, dit-il. Mais Ludwig souligne que Google sait qu’il ne saisit pas tout, et a tendu la main de plus en plus pour augmenter le partage et la collaboration de l’intelligence des menaces avec des entreprises tierces qui trouvent les choses que Google manque.
“Nous’J’ai eu du mal à comprendre comment obtenir ce dernier pour cent, et nous encourageons la communauté de la sécurité à nous contacter “, dit Ludwig. “Nous’est très orienté vers les données, mais nous sommes plus soucieux de nous assurer que nous’faire la bonne chose que de jouer les chiffres. Nous’J’ai toujours signalé des miss.”
Les chercheurs d’Android conviennent également que la sagesse conventionnelle concernant le téléchargement des applications du Play Store est toujours très vraie. De là, les utilisateurs peuvent prendre des étapes supplémentaires comme vérifier les avis d’applications avant de télécharger quelque chose de nouveau et d’exécuter un scanner de malware Android supplémentaire supplémentaire en plus de ce que Google fournit déjà. “Nous conseillons toujours aux utilisateurs de passer plus de temps avant d’installer des applications pour vérifier les autorisations des applications et les commentaires des utilisateurs, en particulier en se concentrant sur des applications négatives”, explique Stefanko d’Eset. “Je crois également qu’il y a un besoin d’une autre couche de sécurité pour les utilisateurs, comme une application de sécurité mobile, surtout lorsque de nombreuses applications nuisibles se rendent via Google Security Systems au Play Store.”
Oui, les entreprises qui offrent des produits anti-malware pour Android sont incitées à trouver des applications malveillantes en jeu, à casser le problème, puis à vanter leur produit comme une solution. Mais ce type de recherche profite toujours aux utilisateurs de Google et d’Android dans l’ensemble, donc Ludwig de Google choisit de se concentrer sur le partage d’informations à long terme. “Nous’Essayez de réfléchir à la façon dont nous pouvons nous associer à certaines de ces autres personnes pour se débarrasser des aspects commerciaux ici et s’assurer que tout le monde travaille sur la collaboration autour des échantillons et des modèles.”
Une question ouverte
La question est maintenant de savoir comment démanteler le modèle commercial de l’attaquant qui stimule toujours une innovation malveillante pour se faufiler dans Google Play. Shaulov de Check Point note que les attaquants peuvent rapporter des centaines de milliers de dollars par mois en introduisant une application dans Google Play, grâce à des techniques telles que claquer les utilisateurs avec des achats intégrés dans l’application et générer des revenus publicitaires frauduleux dans les applications infectées.
De plus, peu importe combien Android comble l’écart, la perception que iOS d’Apple présente un système d’exploitation mobile plus sécurisé. Les logiciels malveillants font son chemin dans l’App Store d’Apple de temps en temps, mais les attaquants et les chercheurs semblent plus axés sur Android. “Il est toujours intéressant de voir ces problèmes apparaître principalement pour Android, et non pour iOS”, explique Yanick Fratantonio, chercheur en sécurité mobile à la French Graduate Engineering School EURECOM. “Il se pourrait qu’Apple soit plus strict, ou il se pourrait que les méchants choisissent d’attaquer Android car il a une plus grande base d’utilisateurs.”
Et c’est la vraie prise. En fin de compte, la sécurité dans le Play Store – peu importe à quel point elle est robuste et avancée – est en contradiction avec le design plus large d’Android et une approche philosophique. “Google est dans une position difficile, pendant un certain temps, ils essayaient essentiellement de se mettre à égalité avec Apple”, dit Shaulov de Check Point. “Mais malheureusement, la façon dont leur plate-forme est architectée, ils n’arriveront jamais à ce point parce qu’Android a un avantage différent. Leur système d’exploitation est ouvert. Cela en fait les leaders du marché, mais cela donne également aux pirates d’espace pour jouer.”
Android obtient un scanner de logiciels malveillants pour les applications Google Play Store
G oogle ajoute une autre couche de sécurité à Android en vérifiant périodiquement les utilisateurs’ Applications Google Play Store pour les logiciels malveillants.
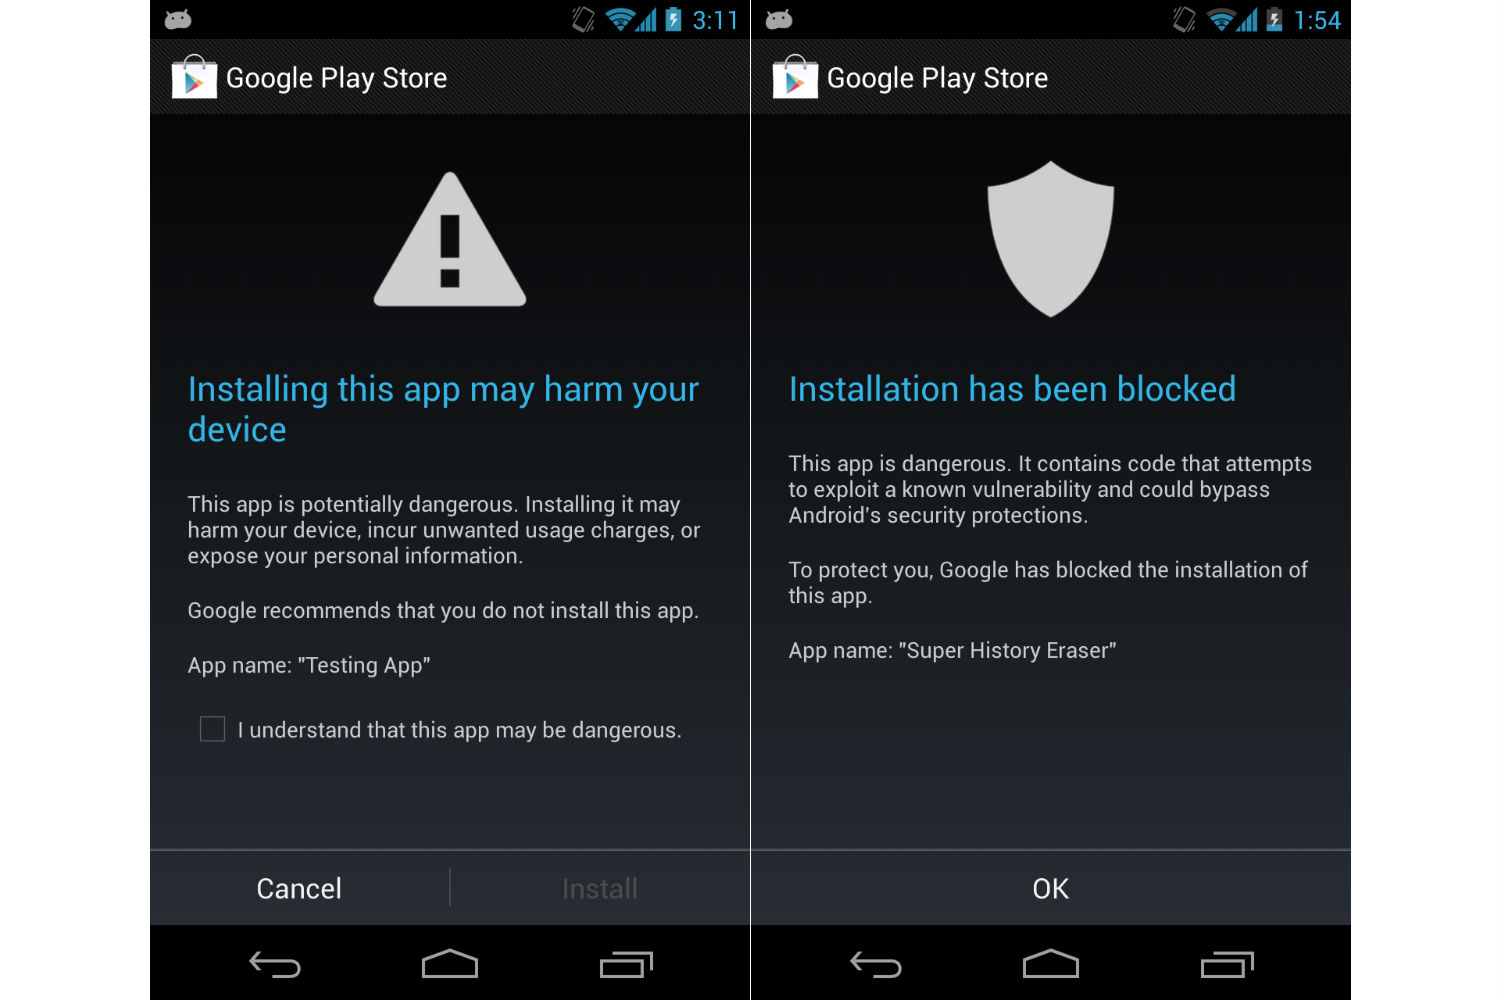
Le nouveau scanner malware dans Android est une extension de Google’s “Vérifier les applications” Outil, qui dans le passé n’a scanné que des applications de l’extérieur de Google Play, et uniquement lors de l’installation. La version mise à jour effectuera des chèques de routine même après l’installation d’une application, peu importe d’où elle vient. Si le scanner détecte une application qui’s potentiellement nocif, les utilisateurs verront un avertissement et une option pour supprimer l’application incriminée.
Google analyse déjà les applications avant de les laisser entrer dans le Google Play Store, en utilisant un outil appelé “Videur.” Mais le videur ne fait pas’il existe sur les utilisateurs’ appareils, et ne fait pas’t Les applications de numérisation que les utilisateurs ont déjà installées. Il’s non plus infaillible, pour diverses raisons. Avec le nouveau scanner malveillant, Google peut garder un œil de plus près sur les applications que les utilisateurs exécutent réellement sur leurs téléphones et tablettes.
Dans une interview, le chef d’Android Security, Adrian Ludwig, a déclaré ne pas s’attendre à un impact significatif sur les ressources système. Le scanner sera déclenché par des comportements potentiellement nocifs, tels que des messages texte premium et un accès root, mais autrement se révèlera tous les deux jours environ. “Il’est très, très léger, et pas quelque chose que nous’d toujours s’attendre à ce qu’un utilisateur interagisse avec,” Ludwig a dit.
Ludwig ne serait pas’Il dit combien d’utilisateurs ont été infectés par les logiciels malveillants via des applications Google Play Store dans le passé, et a déclaré que toutes les données du déploiement du scanner malveillant sont encore trop préliminaires pour partager. Mais il a dit que pour les applications en dehors de Google Play, les utilisateurs ne les ont installés que 0.18% du temps après avoir été averti d’un comportement potentiellement malveillant. Google s’attend à ce que la plupart des utilisateurs ne rencontrent jamais un avertissement.
Il’S’S GAUCHE, car Google ne fait pas’t Consigner ces applications comme nocives pour les utilisateurs.
Par exemple, Virus Shield, une application de 4 $ qui prétendait anéantir les menaces de sécurité mais qui n’a rien fait, ne serait pas détectée par Google’s Vérifier l’outil d’applications. Bien que Virus Shield était une arnaque, l’application elle-même n’a pas fait’T causer un préjudice supplémentaire une fois que les utilisateurs l’ont acheté. (Google a supprimé Virus Shield du Play Store, et les utilisateurs peuvent demander des remboursements dans ce type de situations.)
Vérifiez que les applications ne seraient également pas’T ont repris les applications Google Play Store qui exploitent secrètement les litecoins et les doguecoins sur les utilisateurs’ dispositifs. Deux de ces applications ont été découvertes cette semaine par la société de sécurité Trendmicro, et ils’Ve depuis a été supprimé de Google Play Store.
Le problème dans ce cas semblait être que les applications étaient’t Divulgation de leur comportement, mais Ludwig a défendu l’exploitation des crypto-monnaies en général comme un modèle commercial potentiel pour les développeurs. “Je pense que la crypto-monnaie est un exemple extraordinairement bon de l’innovation qui ne pourrait pas se produire sur une plate-forme qui bloque d’abord et permet plus tard,” Ludwig a dit. Il a ajouté que l’industrie devra réfléchir à la façon de divulguer et de mettre en œuvre l’exploitation des crypto-monnaies, et certaines de ces pratiques peuvent ne pas être appropriées pour Google Play, mais il a défendu Android’S Capacité à laisser les développeurs expérimenter.
Google’L’attitude envers ce qui constitue des logiciels malveillants souligne le fossé entre l’entreprise et les sociétés de sécurité tierces, qui vendent leurs propres applications pour lutter contre les menaces sur Android. ’ Les emplacements et vendu les informations aux réseaux publicitaires ne seraient probablement pas signalés en vérifiant les applications, mais de nombreux outils tiers détecteront ce comportement et enverront un avertissement aux utilisateurs.
Alors que les entreprises de sécurité ont tendance à surestimer les risques de sécurité Android – en particulier en soulignant des applications ou des applications obscures de l’extérieur de Google Play. (Google, pour ce qu’il’S la valeur, considère la disponibilité de ces outils comme un avantage d’Android.)
Vérifier que les applications font partie des services Google Play, ce qui signifie que les utilisateurs’t à faire quoi que ce soit pour l’ajouter à leurs appareils. Il’S activé par défaut, mais les utilisateurs peuvent le désactiver en allant sur Google Paramètres> Vérifier les applications ou les paramètres> Sécurité> Vérifier les applications, selon la version Android. Le nouveau scanner de logiciels malveillants se déroule progressivement et sera disponible sur les appareils exécutant Android 2.2 ou plus.
Plus de lectures incontournables du temps
- Deepika Padukone amène le monde à Bollywood
- Portraits de Les mères de guerre de l’Ukraine
- Exclusif: Fumio Kishida sur l’avenir du Japon
- Les féministes musulmanes se retournent contre Erdoğan
- La terreur de l’éducation des enfants en Amérique: Colonne
- 8 nouveaux livres à lire ou à donner cette fête des mères
- Les scientifiques utilisent le son pour Déverrouiller notre planète’S secrets
Contactez-nous à Letters @ time.com.
Virustotal Mobile
Virustotal Mobile vérifie les applications installées dans votre téléphone Android contre Virustotal (http: // www.virustotal.com). Il vous informera des logiciels malveillants (virus, chevaux de Troie, vers) sur votre téléphone et vous permet de télécharger toutes les applications inconnues sur Virustotal. En d’autres termes, Virustotal pour Android fera scanner vos applications par plus de 50 antivirus, signalant tout contenu indésirable.
Veuillez noter que Virustotal pour Android ne fournit pas de protection en temps réel et, donc, ne remplace aucun produit antivirus, juste un deuxième avis concernant vos applications.
Dans cette nouvelle version, en plus d’analyser toutes les applications installées et de les télécharger si elles ne sont pas en virusTotal, n’importe quel fichier ou URL peut être analysé à partir de l’application elle-même ou d’une autre application.
Il dispose également d’une section statistique où vous pouvez voir un décompte de tous les fichiers numérisés et des applications, fichiers ou URL infectés que Virustotal a détectés via votre téléchargement.
Souhaitez-vous être un betatester?, Veuillez nous envoyer un e-mail.
Note: Nous voulons livrer la demande en portugais, si vous souhaitez aider à nous envoyer un e-mail, ce serait utile.
Mis à jour le
27 décembre 2022
Sécurité des données
Arrow_Forward
La sécurité commence par comprendre comment les développeurs collectent et partagent vos données. Les pratiques de confidentialité et de sécurité des données peuvent varier en fonction de votre utilisation, de votre région et de votre âge. Le développeur a fourni ces informations et peut les mettre à jour au fil du temps.
Google’L’outil de défense intégré pour Android est en fait inutile: rapport AV-Test
Google Play Protect est inférieur à au moins 14 autres applications antivirus disponibles pour Android.
Sumeet Wadhwani Asst. Éditeur, Spiceworks Ziff Davis
29 juillet 2021

AV-Test a découvert après un test de six mois que Google Play Protect est inférieur à au moins 14 autres applications antivirus disponibles pour Android. L’outil de défense intégré n’attrape que les deux tiers des applications malveillantes, nécessitant la nécessité d’applications de sécurité tierces.
L’une des protections de sécurité Android les plus centrales disponibles aujourd’hui, le Google Play Protect ouvre une nouvelle fenêtre qui est enracinée dans tous les appareils, se révèle être choquant inefficace contre une multitude de menaces. Les résultats ont été révélés lorsque Magdeburg, en Allemagne, le Test de l’Institut de recherche indépendant basé en Allemagne ouvre une nouvelle fenêtre partagée les résultats d’un test d’endurance de six mois que ses chercheurs ont effectué sur 15 applications de sécurité.
Toutes ces 15 applications proviennent de fournisseurs réputés et sont conçus pour contrecarrer les logiciels malveillants, les logiciels espions ou tout type d’application ou de programme qui s’engage furtivement dans des activités préjudiciables à l’utilisateur. AV-Test a effectué le test de janvier à juin 2021 dans lequel les chercheurs ont découvert aux utilisateurs d’Android’ Consunt, que le Google Play Protect a marqué le plus bas parmi tous, et est ainsi arrivé en dernier.
Ce n’est pas un bon signe pour Google’s propre offre de sécurité, qui est disponible gratuitement sur tous les appareils Android. Pour dire que les utilisateurs d’Android, tous les 2.8 milliards ouvrent une nouvelle fenêtre représentant 75% du total des utilisateurs de smartphones dans le monde, et en particulier ceux qui ne se fondent que sur Google Play Protect seraient déconcertés des résultats serait un euphémisme.
Google Play Protect
Play Protect est sorti en 2017 avec son déploiement datant il y a exactement quatre ans en juillet 2017. Il s’agit d’un mécanisme de défense intégré qui a été spécifiquement apporté à la mise en œuvre des activités illicites des acteurs de la menace sur les appareils Android grâce à ce que Google appelle des applications potentiellement nocives (PHA). Selon Google, vérifiez les appareils d’applications des applications dans Play Protect Scandes une fois par jour, ce qui s’élève à 100 milliards d’ouverture d’une nouvelle fenêtre Total Applications SCANS Effectué en une seule journée.
Play Protect est essentiellement un scanner de virus et est le principal bouclier en matière de sauvegarde contre les attaques ou les invasions malveillantes sur Android. Non seulement Play Protect Scan Apps of the Play Store, mais il analyse également les applications tierces en arrière-plan.
Certains diraient que l’introduction de Play Protect est une chose rapide dans une partie de Google basée sur Mountain View. Cependant, il a certainement prouvé sa valeur au cours des dernières années, considérant que moins d’applications malveillantes parviennent à se faufiler par ses défenses. C’est la raison pour laquelle le jeu protège’S Performances abyssales contre certaines des autres applications de service de sécurité renommé soulèvent la question: Google glisse-t-il?
Le test des applications de sécurité Android
Outre le service Play Protect, les 14 autres applications de sécurité comprenaient celles d’Ahnlab, Avast, AVG ouvrent une nouvelle fenêtre, Avira, Bitdefender ouvre une nouvelle fenêtre, F-Secure, G Data, Google, Ikarus, Kaspersky ouvre une nouvelle fenêtre, McAfee, Nortonlifelock, Protected.Le net ouvre une nouvelle fenêtre, la tirion et la tendance Micro ouvre une nouvelle fenêtre .
AV-Test a effectué trois cycles de test en temps réel. Chaque tour comprenait 3 000 applications de logiciels malveillants qui étaient fraîchement hors du marché. Les applications ont également été testées avec un ensemble de référence de 3 000 applications infectées différentes qui étaient en circulation depuis près de quatre semaines. Au total, 20 000 nouvelles applications malveillantes ont été utilisées, dont la moitié ont été récemment découvertes tandis que l’autre moitié en distribution pendant environ quatre semaines.
Les paramètres de test d’application comprenaient une protection, c’est-à-dire., la capacité de détecter la méchanceté, les performances, qui est la charge de processeur en raison de l’application, la quantité de données chargée en arrière-plan, son impact sur la batterie; Et enfin l’application’s usabilité. Chaque paramètre a un score maximal de 6 points.
Outre les applications malveillantes, AV-Test a également inclus 10 000 applications propres du Google Play Store et d’autres sources pour vérifier si l’une des applications a accéléré de fausses alarmes.
Test AV’S les résultats des tests d’application de sécurité Android
Eh bien, nous avons donné le plus gros spoiler plus tôt.
Neuf des 15 applications ont marqué les points les plus élevés possibles, à savoir., 18. Ceux-ci incluent ceux d’Avast ouvrent une nouvelle fenêtre, AVG, Bitdefender, F-Secure ouvre une nouvelle fenêtre, G Data, Kaspersky, McAfee ouvre une nouvelle fenêtre, Nortonlifelock und Trend Micro.
Applications d’Avira, protégées.Net, Securion et Ahnlab ouvrent une nouvelle fenêtre marquée entre 17.8 à 17.1 point. Même Ikarus’ 16 points, le plus bas des 14 applications à l’exclusion de Play Protect, a éclipsé la partition de Google’SERVICE DE SÉCURITÉ EN Android, qui est de six points.
Il convient de noter que les six points qui jouent la protection notés sont venus de l’efficacité de ses performances, un domaine où aucune des autres applications n’a perdu de points.
Android Security Apps Endurance Test | Source: test AV
En ce qui concerne la relance de fausses alarmes, 11 applications d’Avast, Avg, Avira, Bitdefender, F-Secure, G Données ouvrent une nouvelle fenêtre, Kaspersky, McAfee, Nortonlifelock ouvre une nouvelle fenêtre, protégée.net, et Trend Micro a navigué avec des couleurs volantes, sans parler de six points complets. Securion ouvre une nouvelle fenêtre et Ahnlab a qualifié de malveillance, d’où la déduction d’une fraction d’un point. Ikarus a mal fonctionné par rapport à ceux indiqués ci-dessus, mais a été extrêmement bien contre Google Play Protect, qui désignait les applications propres comme malveillantes 70 fois.
Cinq (Bitdefender, G Data, McAfee, Nortonlifelock et Trend Micro) des 15 applications testées ont réussi à atteindre un taux de frappe de 100% contre les applications malveillantes, à la fois en temps réel que dans l’ensemble de référence. Les applications d’Avast, AVG et Kaspersky ont également réussi à attraper toutes les applications malveillantes à partir de l’ensemble de référence, mais ont fait une erreur mineure chacune lors de tests en temps réel.
Pendant ce temps, Avira, F-Secure et AhnLab ont également commis des erreurs, mais en temps réel et en temps de référence. En même temps, les protections d’Ikarus ouvrent une nouvelle fenêtre, protégée.Le net ouvre une nouvelle fenêtre, et la tirion était assez inférieure aux autres mais nettement supérieure à Google Play Protect qui n’a détecté que 68.8% dans le test en temps réel et 76.6% dans le test avec l’ensemble de référence.
Taux de détection de logiciels malveillants des applications de sécurité Android | Source: test AV
Ce que cela signifie, c’est que Play Protect n’a détecté qu’environ 13 000 à 13 500 applications malveillantes des 20 000 qui lui sont nourris. Fondamentalement, la protection de la pièce est inutile pour tout ou un tiers de toutes les objectifs et de toutes fins utiles.
Réflexions de clôture
Point d’argument: le jeu Protect est gratuit.
Contre-point: il en est de même pour la plupart des autres et pourtant ils’ve a réussi à surclasser ou à niveler avec toutes les autres applications de sécurité. Cependant, ces applications ont des achats intégrés pour une protection prolongée qu’ils offrent.
Quoi qu’il en soit, ces applications sont’t se positionnant comme la protection intégrée pour des milliards d’appareils Android. Un utilisateur sans méfiance supposerait même l’efficacité du jeu Protect, l’outil de sécurité le plus utilisé, pour être à égalité avec les options.
Heureusement, les utilisateurs n’ont qu’à examiner le reste des applications sur cette liste pour se protéger jusqu’à ce que Google Mise à niveau Play Protect avec un filet de protection plus large.