


Google utilise-t-il Cloudflare?
CloudFlare est maintenant un partenaire technologique de la plate-forme Google Cloud
Résumé
– Cloudflare est devenu un partenaire technologique de la plate-forme Cloud Google, permettant aux clients de Google Cloud Platform de bénéficier de la communauté de Cloudflare et de l’infrastructure de Google.
– L’intégration permet aux utilisateurs avec un compte Google de se connecter via l’accès à CloudFlare, sans avoir besoin d’un compte Google Workspace.
– Pour configurer Google en tant que fournisseur d’identité, les utilisateurs doivent créer un projet dans la console de la plate-forme Google Cloud, configurer l’écran de consentement et créer des informations d’identification ID client OAuth.
– Les utilisateurs peuvent tester leur connexion en allant à l’authentification> Méthodes de connexion et en sélectionnant le test à côté de Google.
Points clés
1. L’intégration d’authentification Google avec l’accès à cloudflare ne nécessite pas de compte Google Workspace.
2. Les utilisateurs de la plate-forme Google Cloud peuvent configurer Google Suite en tant que fournisseur d’identité avec CloudFlare Zero Trust.
3. L’intégration ne tire pas les informations d’adhésion au groupe à partir d’un compte Google Workspace.
4. La configuration de Google en tant que fournisseur d’identité nécessite de créer un projet dans la console de la plate-forme Google Cloud et de configurer l’écran de consentement.
5. Les utilisateurs doivent ajouter l’utilisateur.Portée par e-mail dans la section Scopes pour l’authentification des utilisateurs.
6. Les informations d’identification d’identification du client OAuth doivent être créées, et les origines JavaScript autorisées et les URI autorisés doivent être définis.
7. Les méthodes de connexion CloudFlare Access doivent être configurées avec l’ID client et le secret client généré à partir de Google Cloud Platform.
8. PKCE (clé de preuve pour l’échange de code) sera effectuée sur toutes les tentatives de connexion.
9. Les utilisateurs peuvent tester leur connexion en sélectionnant Test à côté de Google dans la section Authentification> Méthodes de connexion.
dix. Cloudflare est maintenant un partenaire technologique de la plate-forme de Google Cloud, offrant des avantages tels que la vitesse de performance Web améliorée, les centres de données Global Edge Network, la protection contre les DDOS et les attaques d’injection SQL, et plus.
Des questions
1. L’authentification Google peut-elle être intégrée à l’accès CloudFlare sans un compte Google Workspace?
– Oui, les utilisateurs peuvent intégrer l’authentification Google sans compte Google Workspace.
2. Ce qui est nécessaire pour configurer Google en tant que fournisseur d’identité avec CloudFlare Zero Trust?
– Les utilisateurs doivent créer un projet dans la console de la plate-forme Google Cloud, configurer l’écran de consentement et créer des informations d’identification d’identification client OAuth.
3. Les informations d’adhésion au groupe peuvent-elles être extraites d’un compte Google Workspace avec cette intégration?
– Non, l’intégration ne tire pas les informations d’adhésion au groupe à partir d’un compte Google Workspace.
4. Quelles étendues sont recommandées pour être ajoutées pendant le processus de configuration?
– L’UserInfo.La portée par e-mail est recommandée pour être ajoutée dans la section Scopes.
5. Quelles valeurs doivent être saisies pour les origines JavaScript autorisées et les URI autorisés?
– Pour les origines JavaScript autorisées, les utilisateurs doivent entrer leur domaine d’équipe. Pour les URI de redirection autorisés, les utilisateurs doivent entrer dans leur domaine d’équipe suivi de “/ cdn-cgi / access / rappel”.
6. Comment configurer les méthodes de connexion d’accès à CloudFlare avec Google?
– Les utilisateurs doivent saisir l’ID client généré et le secret du client dans la configuration des méthodes de connexion d’accès CloudFlare.
7. Ce qui est effectué sur toutes les tentatives de connexion pour l’authentification Google?
– PKCE (clé de preuve pour l’échange de code) est effectuée sur toutes les tentatives de connexion pour l’authentification Google.
8. Comment les utilisateurs peuvent-ils tester leur connexion après la configuration de l’authentification Google?
– Les utilisateurs peuvent aller dans la section Authentification> Méthodes de connexion et sélectionner le test à côté de Google.
9. Quels sont les avantages de Cloudflare en tant que partenaire technologique de la plate-forme Cloud Google?
– Les avantages comprennent une vitesse de performance Web améliorée, des centres de données proches des clients, une protection contre les attaques de DDOS et d’injection SQL, et plus.
dix. Où les utilisateurs peuvent-ils trouver plus d’informations et démarrer avec le partenaire CloudFlare et Google Cloud Platform?
– Les utilisateurs peuvent visiter l’URL: https: // www.cloudflare.com / google pour démarrer et en savoir plus sur le partenariat.
CloudFlare est maintenant un partenaire technologique de la plate-forme Google Cloud
Sous Origines JavaScript autorisées, dans le Uris champ, entrez votre domaine d’équipe .
Vous pouvez intégrer l’authentification Google avec l’accès CloudFlare sans un compte Google Workspace. L’intégration permet à tout utilisateur avec un compte Google de se connecter (si la stratégie d’accès lui permet d’atteindre la ressource). Contrairement aux instructions pour Google Workspace, les étapes ci-dessous ne vous permettront pas de retirer les informations de l’adhésion au groupe à partir d’un compte Google Workspace.
Vous n’avez pas besoin d’être un utilisateur de la plate-forme Google Cloud pour intégrer Google Suite en tant que fournisseur d’identité avec CloudFlare Zero Trust. Vous n’aurez besoin d’ouvrir la plate-forme Google Cloud pour configurer les paramètres d’intégration IDP.
Configurez Google en tant que fournisseur d’identité
Visitez la console de la plate-forme Google Cloud. Créez un nouveau projet, nommez le projet et sélectionnez Créer.
Sur la page d’accueil du projet, allez à API et services sur la barre latérale et sélectionner Tableau de bord.
Sur la barre latérale, allez à Crédits et sélectionner Configurer l’écran de consentement en haut de la page.

Choisissez externe comme type d’utilisateur. Étant donné que cette application n’est pas créée dans un compte Google Workspace, tout utilisateur avec une adresse Gmail peut se connecter.
Nommez l’application, ajoutez un e-mail d’assistance et saisissez les champs de contact. Google Cloud Platform nécessite un e-mail dans votre compte. Dans le Portées Section, nous vous recommandons d’ajouter à l’utilisateur.Scope par e-mail. Cela n’est pas requis pour l’intégration, mais montre aux utilisateurs authentifiants quelles informations sont recueillies. Vous n’avez pas besoin d’ajouter des utilisateurs de test.
Retour au API et services page, sélectionnez Créer des informations d’identification > ID du client OAuth, et nommez l’application.

Sous Origines JavaScript autorisées, dans le Uris champ, entrez votre domaine d’équipe .
Sous URIS redirigé autorisé, dans le Uris Field, entrez votre domaine d’équipe suivi de ce rappel à la fin du chemin: / CDN-CGI / Access / Rallback . Par exemple:
Google présentera l’ID client OAuth et les valeurs secrètes. Le champ secret fonctionne comme un mot de passe et ne doit pas être partagé. Copiez les deux valeurs.
Ouvrez le lien externe, allez à Paramètres > Authentification.
Sous Méthodes de connexion, sélectionner Ajouter un nouveau. Choisir Google à la page suivante.
Entrez l’ID client et les champs secrètes du client générés précédemment.
Ouvrir le lien externe . PKCE sera effectué sur toutes les tentatives de connexion.
Testez votre connexion
Pour tester que votre connexion fonctionne, allez à Authentification > Méthodes de connexion et sélectionner Test À côté de Google.
CloudFlare est maintenant un partenaire technologique de la plate-forme Google Cloud
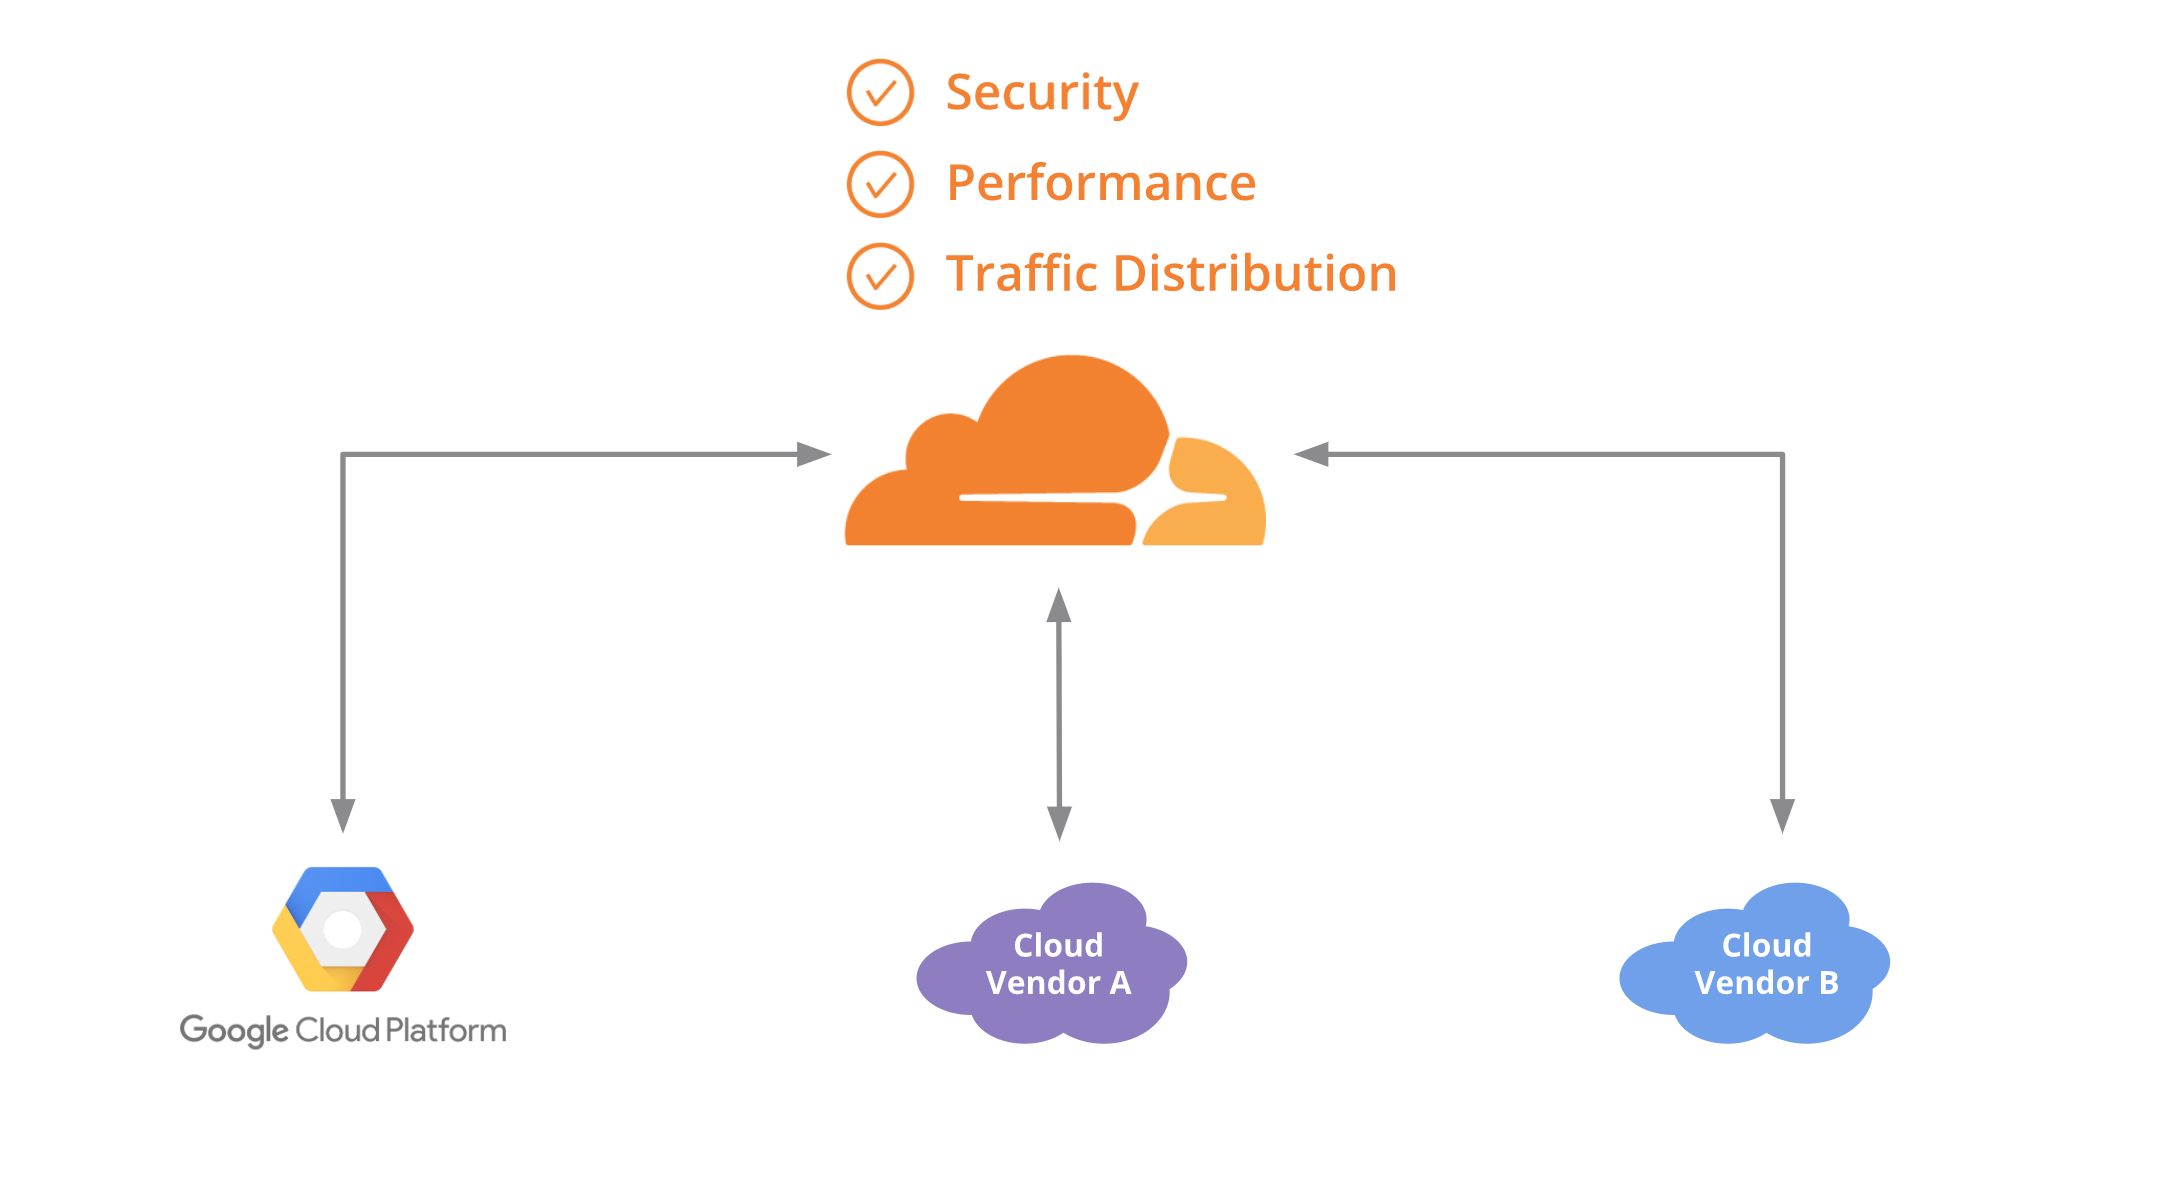
Nous’EXCIPATION D’ANNONNANT que CloudFlare vient d’être nommé partenaire de technologie de la plate-forme Cloud Google. Qu’est-ce que cela signifie? Maintenant, les clients de Google Cloud Platform peuvent découvrir le meilleur des deux mondes – la puissance et la protection de la communauté Cloudflare ainsi que la flexibilité et l’évolutivité de Google’s infrastructure.
Nous partageons de nombreux clients mutuels avec Google, et cette collaboration permet aux clients de Google Cloud Platform de Google à démarrer avec CloudFlare.
Comment ça marche?
Lorsque CloudFlare est activé, Google Cloud Platform Clistys a leur infrastructure étendue directement au bord du réseau, leur donnant une livraison de contenu plus rapide ainsi qu’une optimisation et une sécurité accrues.
Les avantages comprennent:
- 2x vitesse de performance Web – CloudFlare utilise la mise en cache avancée et le protocole SPDY pour doubler les vitesses de transfert de contenu Web, ce qui rend les temps de transfert de contenu Web beaucoup plus rapidement.
- Datacenters de votre client’pas de porte – Cloudflare’S Global Edge Network cache les fichiers statiques près de leur destination, ce qui signifie que le contenu se charge toujours rapidement, peu importe où se trouvent les clients. En outre, CloudFlare pairs avec Google dans des endroits stratégiques dans le monde, améliorant les temps de réponse pour Google Cloud Platform Services.
- Protection contre les attaques d’injection DDOS et SQL – Parce que Cloudflare se trouve sur le bord, les clients sont protégés du trafic malveillant avant d’atteindre la plate-forme cloud de Google. Cela maintient les sites Web en cours d’exécution sans compromettre les temps de chargement de page ou les performances.
- . et plus! – Consultez la liste complète des fonctionnalités ici.
Commencer!
Pour commencer et en savoir plus sur le partenariat, veuillez visiter: https: // www.cloudflare.com / google.
Visitez 1.1.1.1 de n’importe quel appareil pour commencer avec notre application gratuite qui rend votre Internet plus rapide et plus sûr.
Pour en savoir plus sur notre mission pour aider à créer un meilleur Internet, commencez ici. Si vous cherchez une nouvelle direction de carrière, consultez nos postes ouverts.
Création d’un seul volet de verre pour vos charges de travail Kubernetes multi-cloud avec CloudFlare
23 février 2018 17h00
L’une des grandes choses à propos de la technologie des conteneurs est qu’il offre la même expérience et les mêmes fonctionnalités sur différentes plateformes. Cela vous libère en tant que développeur de devoir réécrire ou mettre à jour votre application pour la déployer sur un nouveau fournisseur de cloud.
Cloudflare et Google offrent aux développeurs d’applications 100 000 $ en crédits de plate-forme cloud
19 septembre 2017 14h04
Lorsque CloudFlare a commencé, notre entreprise avait besoin de deux choses: un premier groupe d’utilisateurs et les finances pour financer notre développement.
Cloudflare sur google prochain 2017
08 mars 2017 12:44 AM
L’équipe Cloudflare se dirige vers Google prochain 2017 du 8 au 10 mars au Moscone Center à San Francisco, en Californie. Nous’Résissé à la rencontre avec les clients, les partenaires et les nouveaux amis.
Vous pouvez désormais utiliser Google Authenticator et n’importe quelle application TOTP pour l’authentification à deux facteurs
16 février 2017 21h52
Depuis le tout début, CloudFlare a offert une authentification à deux facteurs avec Authy, et à partir d’aujourd’hui, nous élargissons vos options pour assurer votre compte avec Google Authenticator et chaque application de mot de passe unique (TOTP) basée sur le temps de votre choix.
Présentation des liens mobiles accélérés: la création de l’application Web mobile-QUICK
12 janvier 2017 6h00
Nous avons prédit que plus de la moitié du trafic vers le réseau de CloudFlare proviendrait des appareils mobiles. Même s’ils sont formatés pour s’afficher sur un petit écran, le Web mobile est construit sur des protocoles Web et technologies traditionnels conçus pour le bureau.
04 décembre 2015 12:56
Outils pour déboguer, tester et utiliser HTTP / 2
Avec la sortie de CloudFlare de HTTP / 2 pour tous nos clients, le Web a soudainement beaucoup de connexions HTTP / 2. Pour tirer le meilleur parti de HTTP / 2, vous voudrez utiliser un navigateur Web à jour (tous les principaux navigateurs prennent en charge HTTP / 2).
22 septembre 2015 17:21
Pourquoi nous avons collecté 110 millions de dollars de Fidelity, Google, Microsoft, Baidu et Qualcomm
Les dernières années ont été marquées par une formidable croissance pour Cloudflare. Au moment de notre dernière collecte de fonds en décembre 2012, Cloudflare était une équipe de 37 opérationnels d’un réseau dans 23 villes et 15 pays – nous comptons plus de 200 avec une présence dans 62 villes et 33 pays.
08 mai 2015 11h02
Clients de service Google PageSpeed: migrez vers CloudFlare pour l’accélération
Cette semaine, Google a annoncé que son service Hosted Pagespeed sera fermé. Tous ceux qui utilisent le service hébergé doivent déplacer leur site ailleurs avant le 3 août 2015 pour éviter de casser leur site Web.
13 avril 2015 15h02
CloudFlare est maintenant un partenaire technologique de la plate-forme Google Cloud
Nous’EXCIPATION D’ANNONNANT que CloudFlare vient d’être nommé partenaire de technologie de la plate-forme Cloud Google. Qu’est-ce que cela signifie.
30 mars 2015 10:21 AM
Améliorer la compression avec un dictionnaire de dégonflage prédéfinal
Il y a quelques années, Google a fait une proposition pour une nouvelle méthode de compression HTTP, appelée SDCH (Sandwich). L’idée derrière la méthode est de créer un dictionnaire de longues chaînes qui apparaissent dans de nombreuses pages du même domaine (ou des résultats de recherche populaires).
06 octobre 2014 22:35
Le petit extra qui vient avec SSL universel
Lundi dernier, nous avons annoncé notre SSL pour les utilisateurs de plan gratuit appelé Universal SSL. Universal SSL signifie que tout site exécuté sur CloudFlare obtient un certificat SSL gratuit et est automatiquement sécurisé sur HTTPS.
06 août 2014 15h00
Google en tenant compte du support HTTPS dans le classement; Cloudflare sur la bonne voie pour le rendre gratuit et facile
À ce jour, il n’y a qu’environ 2 millions de sites Web qui prennent en charge les HTTP. C’est un nombre honteusement bas. Deux choses sont sur le point de se produire que nous, chez Cloudflare, nous allons commencer à changer cela et à faire aimer tout le monde les serrures (au moins sur le Web!).
05 mars 2014 00h00
C’est du temps sur Linux
Quelques changements intéressants liés au chronomètre dans le prochain GO 1.3 La version nous a inspirés à examiner de plus près comment les programmes GO gardent le temps avec l’aide du noyau Linux. Le chronomètre est un sujet complexe et la détermination de l’heure actuelle n’est pas’t aussi simple que cela peut paraître à première vue.
17 février 2014 16h00
Rester à jour avec les derniers protocoles: SPDY / 3.1
En juin 2012, CloudFlare a commencé un déploiement bêta du nouveau protocole SPDY de Google et nous avons examiné la façon dont SPDY facture des sites Web plus rapidement.
- Ventes
- Ventes d’entreprise
- Devenir un partenaire
- Commencer
- Prix
- Études de cas
- Papiers blanc
- Webinaires
- Centre d’apprentissage
Google + Cloudflare
Google Cloud est une suite de services publics de cloud computing offerts par Google. La plate-forme comprend une gamme de services hébergés pour le calcul, le stockage et le développement d’applications qui s’exécutent sur Google Hardware. Google Cloud Services peut être accessible par les développeurs de logiciels, les administrateurs de cloud et d’autres professionnels de l’informatique en entreprise sur Internet public ou via une connexion réseau dédiée.
Analytique

Cloudflare’S Les partenariats d’analyse avec Google permet aux clients mutuels d’examiner et de visualiser les journaux pour offrir la meilleure expérience aux utilisateurs finaux. Les informations montrent comment CloudFlare accélère les sites Web, vous sauve la bande passante, classe vos pages les plus rapides et les plus lentes et vous alerte des cyberattaques.
Intégration CASB
Cloudflare’S CASB axé sur API offre aux propriétaires de l’informatique et de la sécurité un magasin à guichet unique facile à utiliser pour protéger la sécurité de leurs données et des utilisateurs dans leur flotte d’outils SaaS. Notre intégration avec Google détecte une variété de sécurité des utilisateurs, de sécurité des données, de prévention des données et de risques erronés dans un compte Google Workspace intégré qui pourrait vous laisser vulnérable, vous et votre organisation,. Connexion de l’espace de travail Google à CloudFlare’S CASB via l’API prend quelques minutes pour la numérisation et la gestion de sécurité.
Partenariat d’identité
CloudFlare intègre les fournisseurs d’identité (IDP) avec notre solution d’accès au réseau Zero Trust via nos partenariats d’identité, permettant aux organisations de intégrer toutes les identités d’entreprise à la fois et de fédérer les identités sur plusieurs fournisseurs et plusieurs instances de chaque fournisseur.
Sécurité des e-mails cloud intégrés
L’ingénierie sociale et les attaques basées sur l’identité comme les compromis par e-mail (BEC), les prises de compte et l’usurpation de compte sont souvent difficiles pour les passerelles traditionnelles et les outils d’authentification par e-mail pour détecter. La solution de sécurité par e-mail de zone 1-native Cloud s’intègre rapidement et de manière transparente à Google Workspace, pour empêcher ces campagnes de phishing et d’autres sophistiquées d’atteindre votre boîte de réception.
Google utilise-t-il Cloudflare?
Améliorer la sécurité et les performances de Google Cloud Platform Applications Internet hébergées et API

Cloudflare offre un ensemble complet de services de sécurité et de performance, protégeant les propriétés Internet hébergées par Google de: Attaque DDO.
Intégration transparente avec Cloud Security Command Center

Google Cloud’S Cloud Security Command Center (CSCC) est la base de données canonique de sécurité et de risque de données pour Google Cloud Platform. CSCC Unifies: actifs, ressources, politiques, politiques IAM, conclusions, sécurité et annotations spécifiques au risque en un seul endroit, permettant des informations sur la sécurité et les risques de données, la gestion et les recommandations. Cloudflare est l’un des premiers fournisseurs de sécurité incorporés dans CSCC. Bien que le tableau de bord CSCC, des informations sur les principales menaces, les types de menaces et les événements de pare-feu de CloudFlare sont affichés aux côtés d’autres mesures d’application de sécurité, pour une vue globale sur la posture de sécurité des applications Web. L’intégration de Google Cloud Security Command Center est disponible pour les clients CloudFlare avec le plan d’entreprise . Avant d’activer CloudFlare avec CSCC, vous devrez demander l’accès.