


Google WiFi a-t-il la sécurité
Comment rendre votre réseau Wi-Fi à domicile plus sécurisé
Résumé
1. Google WiFi Security: Google OnHub et Google WiFi Les routeurs ont des mesures de sécurité intégrées, telles que le mécanisme de démarrage vérifié, les vérifications de l’intégrité du système et l’isolement des processus.
2. 802.Sécurité 11S: L’introduction de Google WiFi a apporté 802.Technologie de maillage 11S, qui garantit une communication sécurisée entre les points WiFi.
3. Clés de chiffrement du maillage: Chaque nœud wifi établit un canal crypté avec ses nœuds voisins et les touches de chiffrement sont générées localement, garantissant la sécurité du réseau.
4. Engagement envers la sécurité: Google WiFi et OnHub participent au programme Google Vulnerabilité Rewards pour améliorer continuellement la sécurité.
Des questions
1. Comment Google assure-t-il la sécurité de leurs routeurs WiFi?
Les routeurs WiFi de Google, y compris Onhub et Google WiFi, ont des mesures de sécurité telles que le mécanisme de démarrage vérifié, les contrôles d’intégrité du système, l’isolement des processus et les mises à jour automatiques continues pour protéger contre les vulnérabilités.
2. Quel est le rôle de 802.11s dans la sécurité de Google WiFi?
802.11S est une technologie de maillage utilisée dans Google WiFi pour assurer une communication sécurisée entre les points WiFi. Il établit des canaux cryptés séparés entre chaque nœud, empêchant l’accès non autorisé.
3. Comment les clés de chiffrement du maillage sont-elles générées dans Google WiFi?
Les touches de chiffrement de maillage sont générées localement sur chaque appareil du réseau et ne sont jamais transmises en dehors du réseau local. Cela garantit que seuls les appareils autorisés peuvent communiquer au sein du réseau.
4. Comment Google gère les changements de topologie réseau dans Google WiFi?
Lorsqu’il y a un changement majeur de topologie de réseau, comme un nœud étant réinitialisé en usine ou un nouveau nœud, Google WiFi subit un cycle complet des clés de chiffrement. Chaque nœud établit et teste un nouvel ensemble de clés avec ses voisins, garantissant la sécurité du réseau.
5. Quel est l’engagement de Google envers la sécurité pour Google WiFi et ONHUB?
Google WiFi et ONHUB participent activement au programme Google Vulnerability Rewards, où les bogues éligibles peuvent être récompensés jusqu’à 20 000 $. Cela démontre l’engagement de Google à améliorer continuellement la sécurité de leurs routeurs.
6. Quels sont les risques potentiels de ne pas sécuriser votre réseau Wi-Fi à domicile?
Ne pas sécuriser votre réseau Wi-Fi à domicile peut entraîner divers risques, y compris les utilisateurs non autorisés sur votre réseau, les conséquences juridiques potentielles si des activités illégales sont effectuées à l’aide de votre réseau et la possibilité pour quelqu’un de capturer et d’analyser le trafic de votre réseau.
7. Comment le reportage sur un réseau Wi-Fi peut-il poser un risque?
Si quelqu’un se reproduit sur votre réseau Wi-Fi, il peut consommer votre bande passante de votre réseau et potentiellement effectuer des activités illégales, ce qui pourrait entraîner des conséquences juridiques pour le propriétaire du réseau.
8. Qu’est-ce que la capture / reniflement du réseau et comment cela se rapporte-t-il à la sécurité Wi-Fi?
La capture / reniflement du réseau implique d’intercepter et d’analyser le trafic réseau. Les signaux Wi-Fi peuvent être facilement accessibles, permettant à quelqu’un de capturer et de décoder le trafic, potentiellement avoir accès à des informations ou des activités sensibles.
9. Comment le trafic non crypté sur les réseaux Wi-Fi peut-il poser un risque pour la vie privée?
Bien que la plupart du trafic Internet soit crypté, il y a encore du trafic non crypté qui peut révéler des métadonnées sur les activités de quelqu’un. Cela comprend des informations sur les sites Web visités, compromettant potentiellement la confidentialité.
dix. Comment sécuriser votre réseau Wi-Fi à domicile peut prévenir les risques potentiels?
En sécurisant votre réseau Wi-Fi à domicile, vous pouvez empêcher un accès non autorisé, assurer la confidentialité de vos activités Internet et éviter les conséquences juridiques potentielles liées à une mauvaise utilisation du réseau.
Comment rendre votre réseau Wi-Fi à domicile plus sécurisé
Pour beaucoup qui travaillent à domicile ou dans les petits bureaux, le routeur est l’un des moyens les plus importants de rester en sécurité en ligne. Routers Pare-feu Le monde extérieur, éloignant généralement beaucoup de choses de notre travail. Mais que se passe-t-il lorsque votre routeur lui-même est compromis?
Google WiFi a-t-il la sécurité
Publié par Paul Devitt, ingénieur de sécurité
S’assurer que votre réseau domestique et vos informations restent en sécurité est notre priorité absolue. Ainsi, lorsque nous avons lancé le routeur Google Onhub Home en 2015, nous nous sommes assurés que la sécurité était cuite dans son cœur. En 2016, nous avons pris tout ce que nous avons appris de ONHUB et nous avons rendu encore meilleur en ajoutant un support de maillage avec l’introduction de Google WiFi.
Sécurisé au noyau – toujours
Le principal mécanisme pour vous assurer que vos points wifi restent en sécurité est notre mécanisme de démarrage vérifié. Le système d’exploitation et le code que votre ONHUB et Google Run sont garantis pour avoir été signé par Google. OnHub et Google WiFi utilisent Coreboot et Depter Charge de ChromeO. Pour sécuriser l’espace des utilisateurs, nous utilisons l’isolement des processus avec SECComp-BPF et un ensemble strict de politiques.
Côté logiciel, Google WiFi et ONHUB sont soumis à des tests de fuzz expansifs de composants et de fonctions majeures. Les améliorations continues trouvées par Fuzzing sont introduites dans Google WiFi et ONHUB, et sont mises à disposition via les mises à jour automatiques régulières, sécurisées par Google’nuage.
802.Sécurité 11S pour le wifi
En 2016 avec le lancement de Google WiFi, nous avons introduit 802.Technologie de maillage 11s à l’espace du routeur domestique. Le résultat est un système où plusieurs points WiFi fonctionnent ensemble pour créer une couverture générale. La spécification pour 802.11S recommande que des mesures de sécurité appropriées soient prises, mais ne fait pas’t les définir strictement pour que les gens puissent utiliser. Nous avons passé beaucoup de temps à construire un modèle de sécurité dans notre mise en œuvre de 802.11s que Google WiFi et OnHub pourraient utiliser afin que votre réseau soit toujours composé des appareils que vous attendez.
Comme chaque nœud de maillage du réseau devra parler en toute sécurité à ses nœuds voisins, il est impératif qu’une méthode sécurisée, qui est isolée de l’utilisateur, soit établie pour former ces liens. Chaque nœud wifi établit un canal crypté séparé avec ses voisins et le nœud principal. Sur tout changement de topologie du réseau majeur (comme un nœud étant réinitialisé en usine, un nœud ajouté ou un événement où un nœud inattendu rejoint le réseau), le maillage subira un cycle complet des clés de chiffrement. Chaque nœud établira et testera un nouvel ensemble de clés avec ses voisins respectifs, vérifiera qu’il a une connectivité réseau, puis le réseau dans son ensemble passera aux nouvelles clés.
Ces clés de chiffrement de maillage sont générées localement sur vos appareils et ne sont jamais transmises en dehors de votre réseau local. Dans le cas où une clé aurait été découverte en dehors de votre réseau local, une opération de rekeying sera déclenchée. Les opérations de rekeying permettent au réseau de maillage entièrement flexible pour l’utilisateur’S désir et maintenir un haut niveau de sécurité pour les appareils qui le communiquent.
Attaché à la sécurité
Nous avons un engagement continu envers la sécurité de Google WiFi et ONHUB. Les deux appareils participent au programme Google Vulnerability Rewards (VRP) et les bogues éligibles peuvent être récompensés jusqu’à 20 000 $ (U.S). Nous’J’ai toujours cherché à élever la barre pour aider nos utilisateurs à être sécurisés en ligne.
Comment rendre votre réseau Wi-Fi à domicile plus sécurisé
Les réseaux Wi-Fi sont la manière omniprésente que la plupart d’entre nous se connectent à Internet. Plus simple que de trouver un fil pour se connecter à notre appareil (en supposant que notre appareil peut être branché du tout), le Wi-Fi fournit des services réseau depuis 1997 (et le modèle d’origine qu’il a été construit sur des traces jusqu’à Alohanet à Hawaï en 1971. Pour en savoir plus sur la façon dont le Wi-Fi est né, consultez cette page). Malgré cette longue histoire… ou peut-être parce que le Wi-Fi est une partie si grande et transparente de notre vie, nous négligeons souvent la sécurité Wi-Fi, ce qui entraîne une variété de préoccupations allant de l’agitation au potentiellement catastrophique.
Pourquoi nous soucions-nous?
Dans presque toutes les présentations ou documents de sécurité, il y a un “effrayer l’utilisateur” Section… et c’est cette section. Ici nous’Ll énumérez toutes les choses horribles qui peuvent se produire si vous ne faites pas’t sécuriser votre réseau Wi-Fi. Ils’répertorié de juste ennuyeux à horrible.
1. Piggybacking:
Autrement dit, quelqu’un d’autre peut utiliser votre Wi-Fi à domicile pour accéder à Internet. Dans la plupart des cas, cela augmentera simplement l’utilisation de votre bande passante de réseau (qui, selon votre fournisseur de réseau, peut avoir un impact sur votre facture). Mais s’ils utilisent votre connexion réseau pour effectuer des activités illégales, cela peut rendre votre vie très difficile. La dernière chose que quelqu’un veut, c’est frapper à la porte de la police en raison d’une activité illégale retracée chez vous. Ou plus probablement recevoir un avis de violation du droit d’auteur de votre FAI ou peut-être votre service résilié pour violation du droit d’auteur.
2. Capture / reniflement du réseau:
Regarder ce que fait quelqu’un d’autre sur un réseau informatique nécessite deux choses: l’accès à ce réseau et la possibilité de décoder le trafic une fois que vous avez l’accès. Avec Wi-Fi, l’accès est facile… Aucune connexion physique n’est requise, juste quelqu’un assez proche pour accéder au signal radio (et avec des antennes modernes, qui peut être étonnamment loin – jusqu’à un mile). Quant au décodage de ce que vous faites en ligne, tandis que la plupart du trafic Internet est chiffré par l’application (merci TLS, tout n’est pas protégé… et vous’D Soyez surpris de combien de métadonnées à propos de quelqu’un’S activités que vous pouvez obtenir du trafic non crypté. Vous pouvez potentiellement dire quels sites Web d’une personne visite, même si vous pouvez’t Voir le trafic Web lui-même.
3. Abuser des services de réseau:
De nombreuses personnes ont des imprimantes jointes au réseau, des serveurs de fichiers, des caméras, des systèmes de sécurité domestique et d’autres appareils domestiques intelligents. La plupart de ces appareils s’efforcent de faire en leur utilisation facile et intuitif… La dernière chose que les fabricants veulent, c’est ennuyer leurs clients avec trop d’étapes. Mais les mêmes fonctionnalités qui vous permettent de l’utiliser peuvent également faciliter l’utilisation d’un attaquant. Cela peut aller de l’impression des ordures au vol de données de vos serveurs de fichiers à regarder les gens via l’appareil photo et même à déverrouiller votre porte d’entrée.
Mais il existe des moyens d’éviter tous ces problèmes. En dessous de vous’trouveront des moyens de rendre votre réseau domestique plus sécurisé. Nous’Ve les a énumérés de facile à dur, du plus important au moins important. À un niveau élevé, tout le monde devrait faire les étapes 1 et 2 et devrait penser à l’étape 3. Si tu’en particulier la technique, alors l’étape 4 est une bonne étape à prendre, bien qu’elle puisse rendre les problèmes d’accès de dépannage un peu plus difficiles. Enfin, l’étape 5 n’est pas’t une étape technique, mais est une maintenance standard que tout le monde devrait considérer.

La première étape, et qui est de plus en plus courante par défaut sur les appareils Wi-Fi, est d’activer le cryptage. Il existe plusieurs normes de chiffrement Wi-Fi, avec différents niveaux de rigueur et de difficulté à briser. En commençant par WEP, puis vint WPA, WPA2 et (lancement bientôt) WPA3. Comme ces niveaux ont évolué, ils’Ve est devenu de plus en plus difficile à casser, en utilisant les dernières normes cryptographiques.
La configuration du cryptage Wi-Fi est une tâche assez simple. Pour les appareils Google Fiber, les pages de support en ligne vous guident à travers le cryptage WPA2 sur la boîte réseau (et ici’s comment le faire sur google wifi). D’autres fabricants auront d’autres processus pour permettre le cryptage Wi-Fi, et s’il n’est pas’T fait par défaut, ce devrait être la première étape que vous prenez lors de la configuration de votre réseau domestique (recherchez en ligne si les instructions ne sont pas incluses dans la boîte).
Presque tous les points d’accès Wi-Fi qui expédie aujourd’hui sont livrés avec un SSID par défaut et des informations de connexion par défaut (AKA Admin Motword). Ceci est pratique et utile pour lancer l’appareil, mais ces valeurs par défaut sont souvent facilement déterminées, imprimées sur le côté de l’appareil, ou les deux. En tant que tel, en les changeant en quelque chose que vous savez’Il est difficile pour les autres de deviner est un excellent moyen d’empêcher quelqu’un de déterminer facilement les informations d’identification et de prendre le contrôle de votre appareil Wi-Fi.
La même page qui montre comment configurer le cryptage sur la boîte de réseau Google Fiber se promène également en modifiant le SSID et le mot de passe (vérifiez ici comment procéder sur Google WiFi).
Avez-vous des appareils à domicile intelligents à la maison? Fait la moitié de votre maison chirp si vous dites “Hey google” ou “Alexa”? Peut-être un appareil TV Android pour regarder la télévision YouTube sur votre ensemble principal? Si c’est le cas, souvent ces appareils’T doit être sur le même réseau que vos ordinateurs domestiques, téléphones, tablettes et autres appareils informatiques.
De nombreux routeurs Wi-Fi plus récents vous permettent de configurer plusieurs SSID, parfois également appelés configurer un réseau d’invités en plus de votre principal. De cette façon, vous pouvez séparer vos appareils à domicile intelligents de votre réseau de ménages principal, isolant des appareils qui’T a besoin de parler à l’imprimante ou aux serveurs de fichiers ou similaires dans leur propre espace. Avec l’explosion des appareils qui se connectent simplement à Internet, il n’y a aucune raison de leur permettre d’accéder à d’autres appareils locaux.

La plupart des routeurs Wi-Fi ont la possibilité de verrouiller un SSID afin que seuls les appareils avec des adresses MAC approuvées puissent les utiliser. À un niveau élevé, une adresse MAC est un * identifiant unique que chaque appareil réseau a pour l’identifier sur le réseau local. Bien que l’adresse IP attribuée à cet appareil puisse changer, le Mac restera le même *.
Compte tenu de cela, si vous connaissez les adresses MAC des appareils de votre maison, vous pouvez verrouiller votre Wi-Fi afin que seuls ces appareils puissent accéder au réseau. Ainsi, même si un attaquant pouvait obtenir les informations SSID et de cryptage, il ne pouvait toujours pas’t accéder au réseau comme leur appareil’T être sur la liste approuvée.
Alors à ce stade, vous’VE Configurez votre routeur domestique: il est crypté, avec un SSID personnalisé, et a de nouvelles informations d’administration d’administration. Vous pouvez également avoir configuré plusieurs réseaux pour séparer les appareils qui’T a besoin de se parler. Peut-être toi’Ve est même allé à l’effort de verrouillage des appareils par adresse MAC. Toi’Ve a fait les étapes techniques clés, et maintenant elle’Il est temps de penser à la maintenance.
Tout comme vous changez l’huile dans votre voiture, les filtres de votre fournaise / climatisation ou les batteries de vos détecteurs de fumée, vous devez également mettre à jour et modifier les paramètres de votre Wi-Fi tous les 6 mois environ:
La première chose à faire est de vérifier les mises à jour. Semblable à la façon dont le système d’exploitation de votre téléphone / ordinateur / etc. reçoit de nouvelles versions, il y aura également de nouvelles versions du firmware qui exécutent votre routeur Wi-Fi. Vérifiez pour vous assurer que vous’re exécutez la dernière version – si vous êtes’Turez-vous comment faire cela pour votre appareil, effectuez une recherche en ligne avec le nom / numéro de votre modèle et “mise à jour du firmware.”
Wi-Fi est là pour rester et restera le principal moyen que nous’Soyez en ligne dans un avenir prévisible. En prenant un peu de temps, vous pouvez vous assurer qu’il n’y a pas de surprise de sécurité qui se cache sur votre réseau domestique.
* Oui, les adresses MAC peuvent être modifiées, mais c’est rare et très inhabituel.
Publié par Chris Roosenraad, responsable de la sécurité, de la confidentialité et de la confiance.
Comment: Activer WPA3 sur votre réseau WiFi Google pour renforcer la sécurité sans fil
- Par Stephen Perkins
- 27/02/20 12:55
- Confidentialité et sécurité
- Nest WiFi et Google WiFi
- Hacks de gadgets
Google a récemment publié un nouveau routeur en maillage connu sous le nom de WiFi Nest. Le WiFi Google mis à jour et rebaptisé a apporté de nombreuses améliorations, telles que la puissance de traitement plus rapide et un niveau accru de sécurité sans fil appelée WPA3. Mais bien qu’il ne soit pas activé par défaut, vous pouvez toujours obtenir la nouvelle sécurité WPA3 sur votre WiFi Google d’origine.
L’ancien protocole de sécurité sans fil sur lequel nous comptons encore aujourd’hui depuis son lancement en 2006 est connu sous le nom de WPA2. Il n’a pas été fait pour gérer tous les appareils modernes que nous utilisons maintenant. La montée des smartphones et d’autres appareils Internet des objets, tels que Chromecasts, exige un niveau de sécurité beaucoup plus élevé. Étant donné que ces appareils sont toujours en ligne, nous avions besoin d’une mesure de sécurité mise à jour pour moderniser nos réseaux.
- Ne manquez pas: comment migrer vos rondelles Google WiFi vers l’application Google Home
Activer WPA3 sur le Wifi Google de première génération
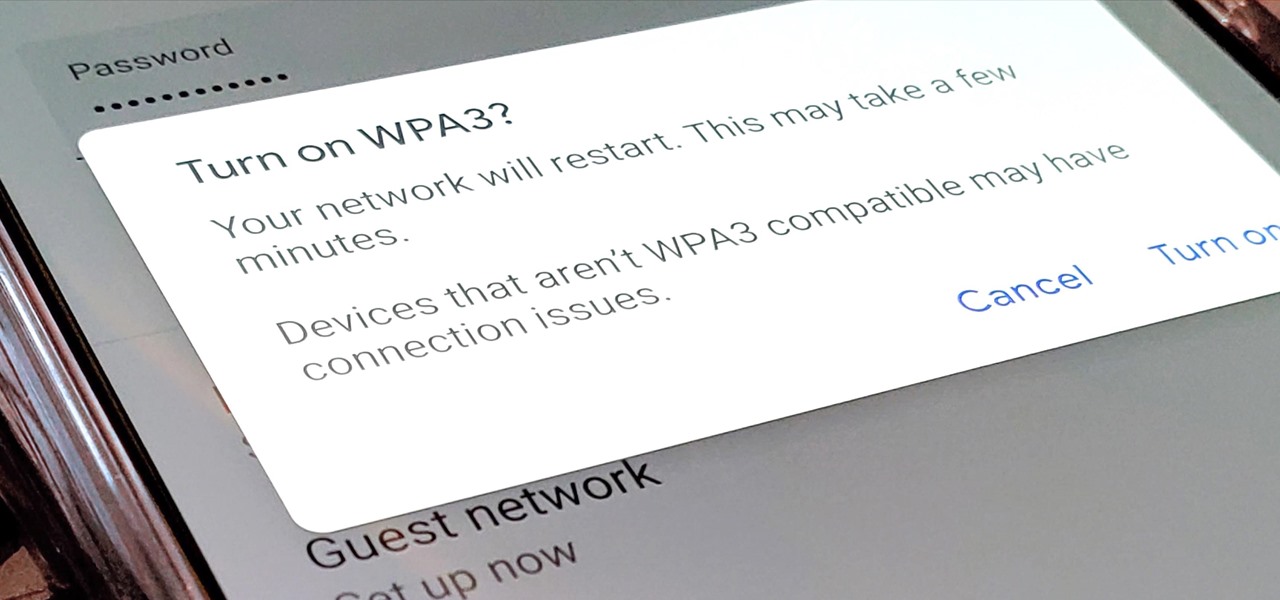
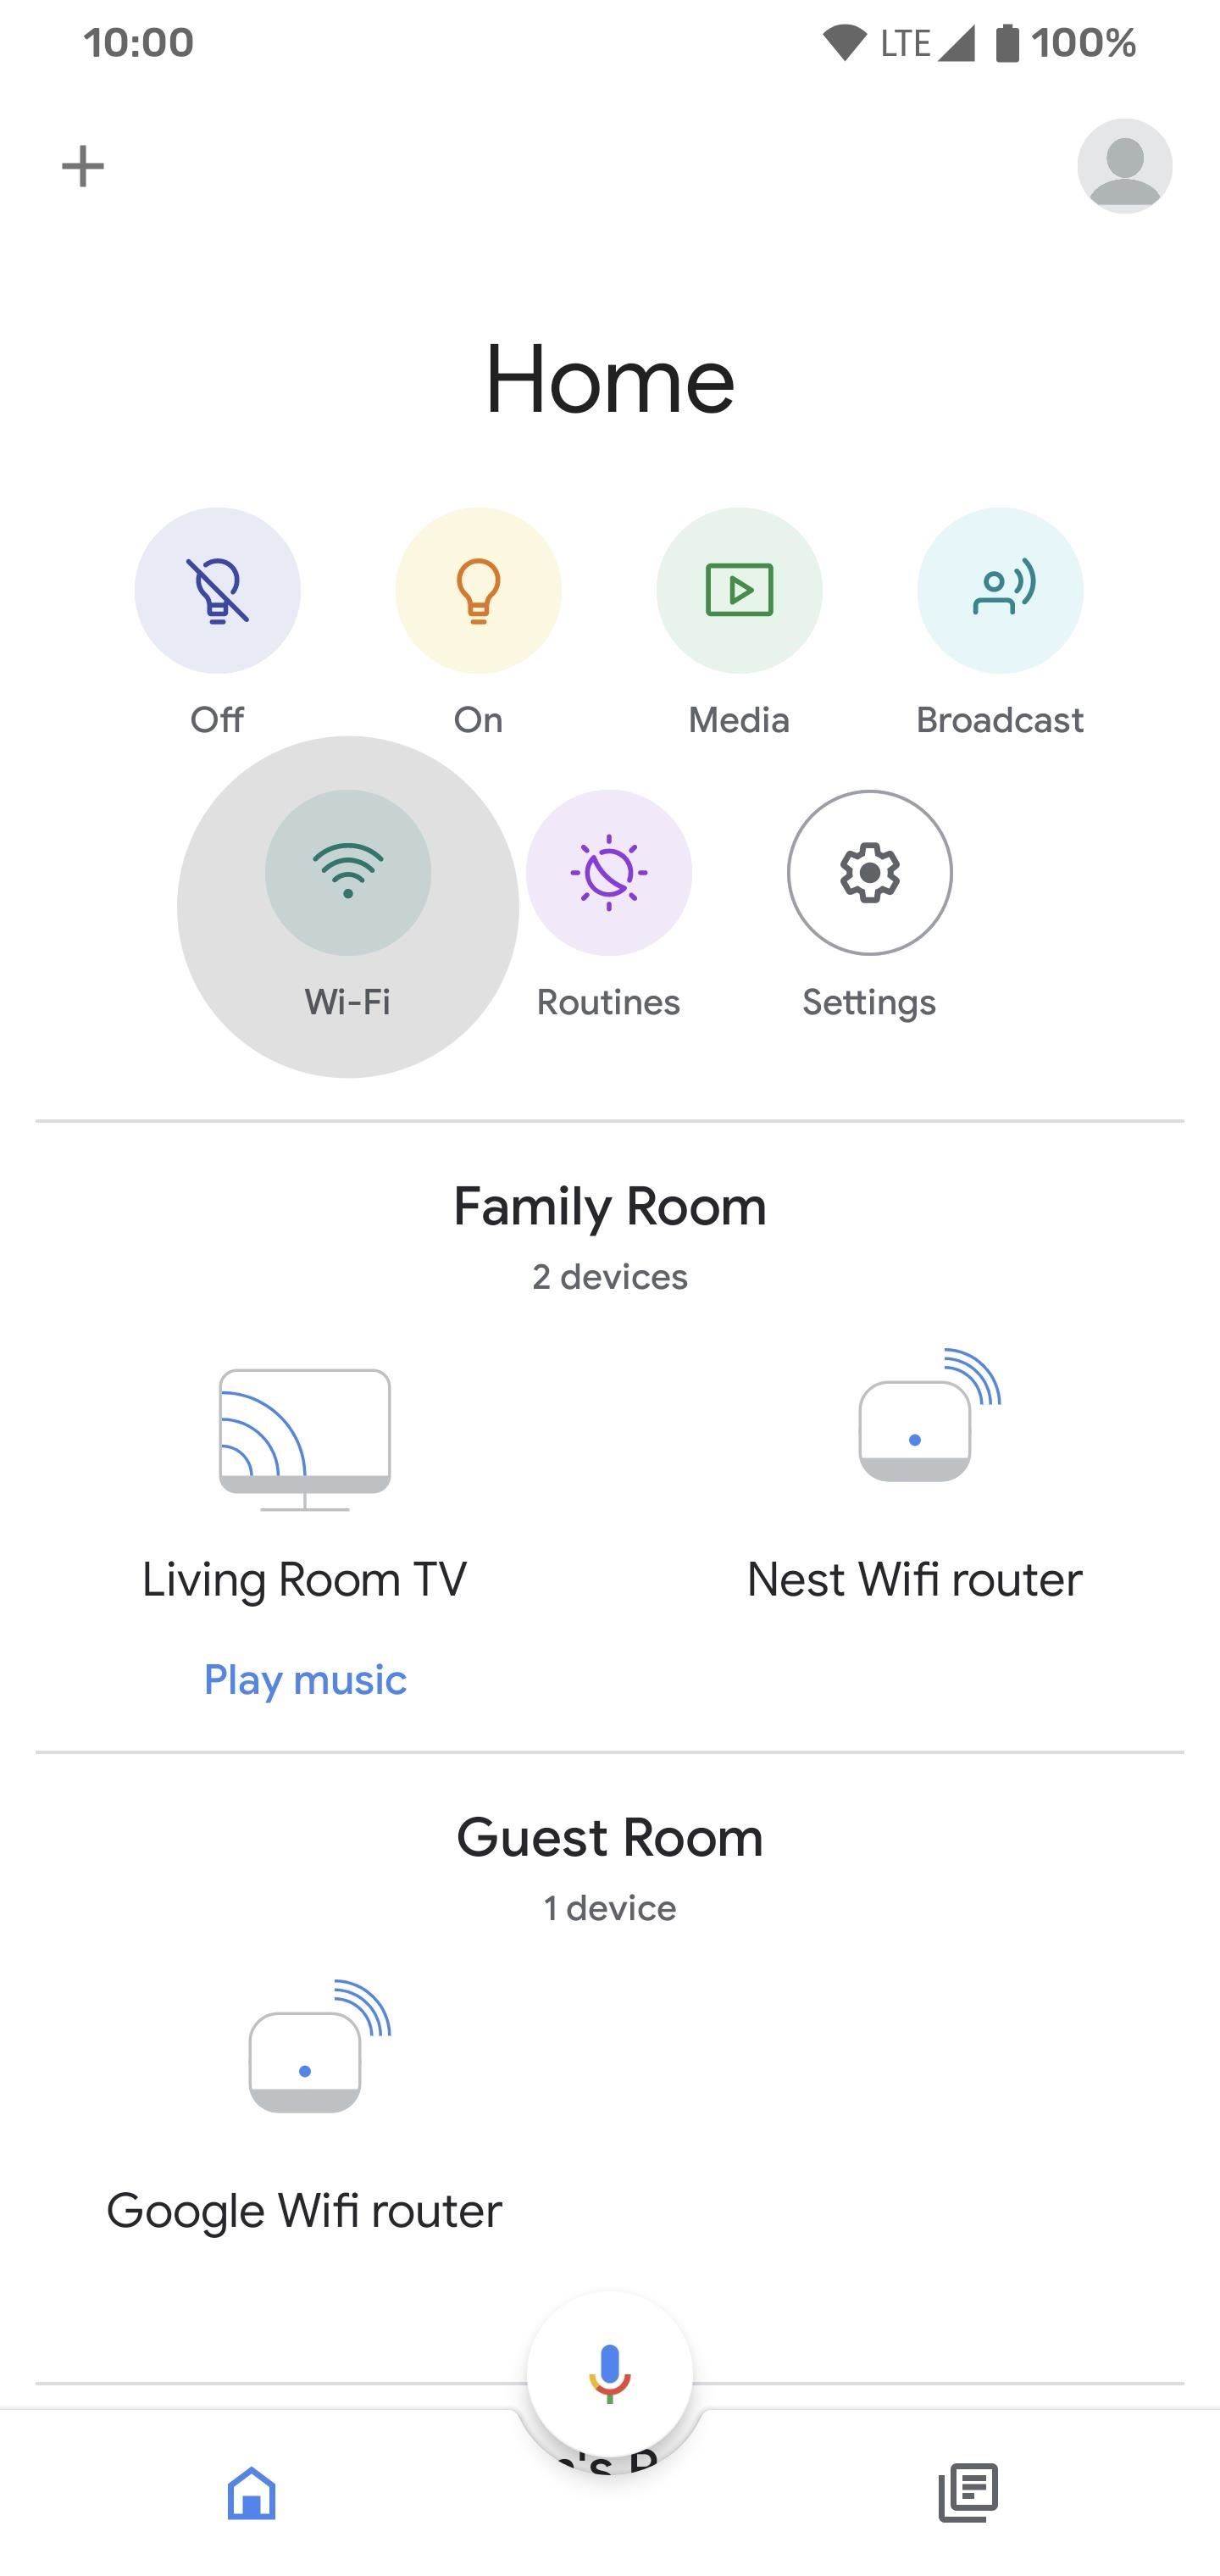
Une fois que votre réseau WiFi Google a tous configuré à l’aide de l’application Google Home, vous pouvez activer le paramètre de sécurité WPA3 assez facilement. Ouvrez l’application Google Home sur l’écran principal, appuyez sur l’icône verte “Wi-Fi” sous votre nom, puis appuyez sur l’icône des paramètres en haut à droite.
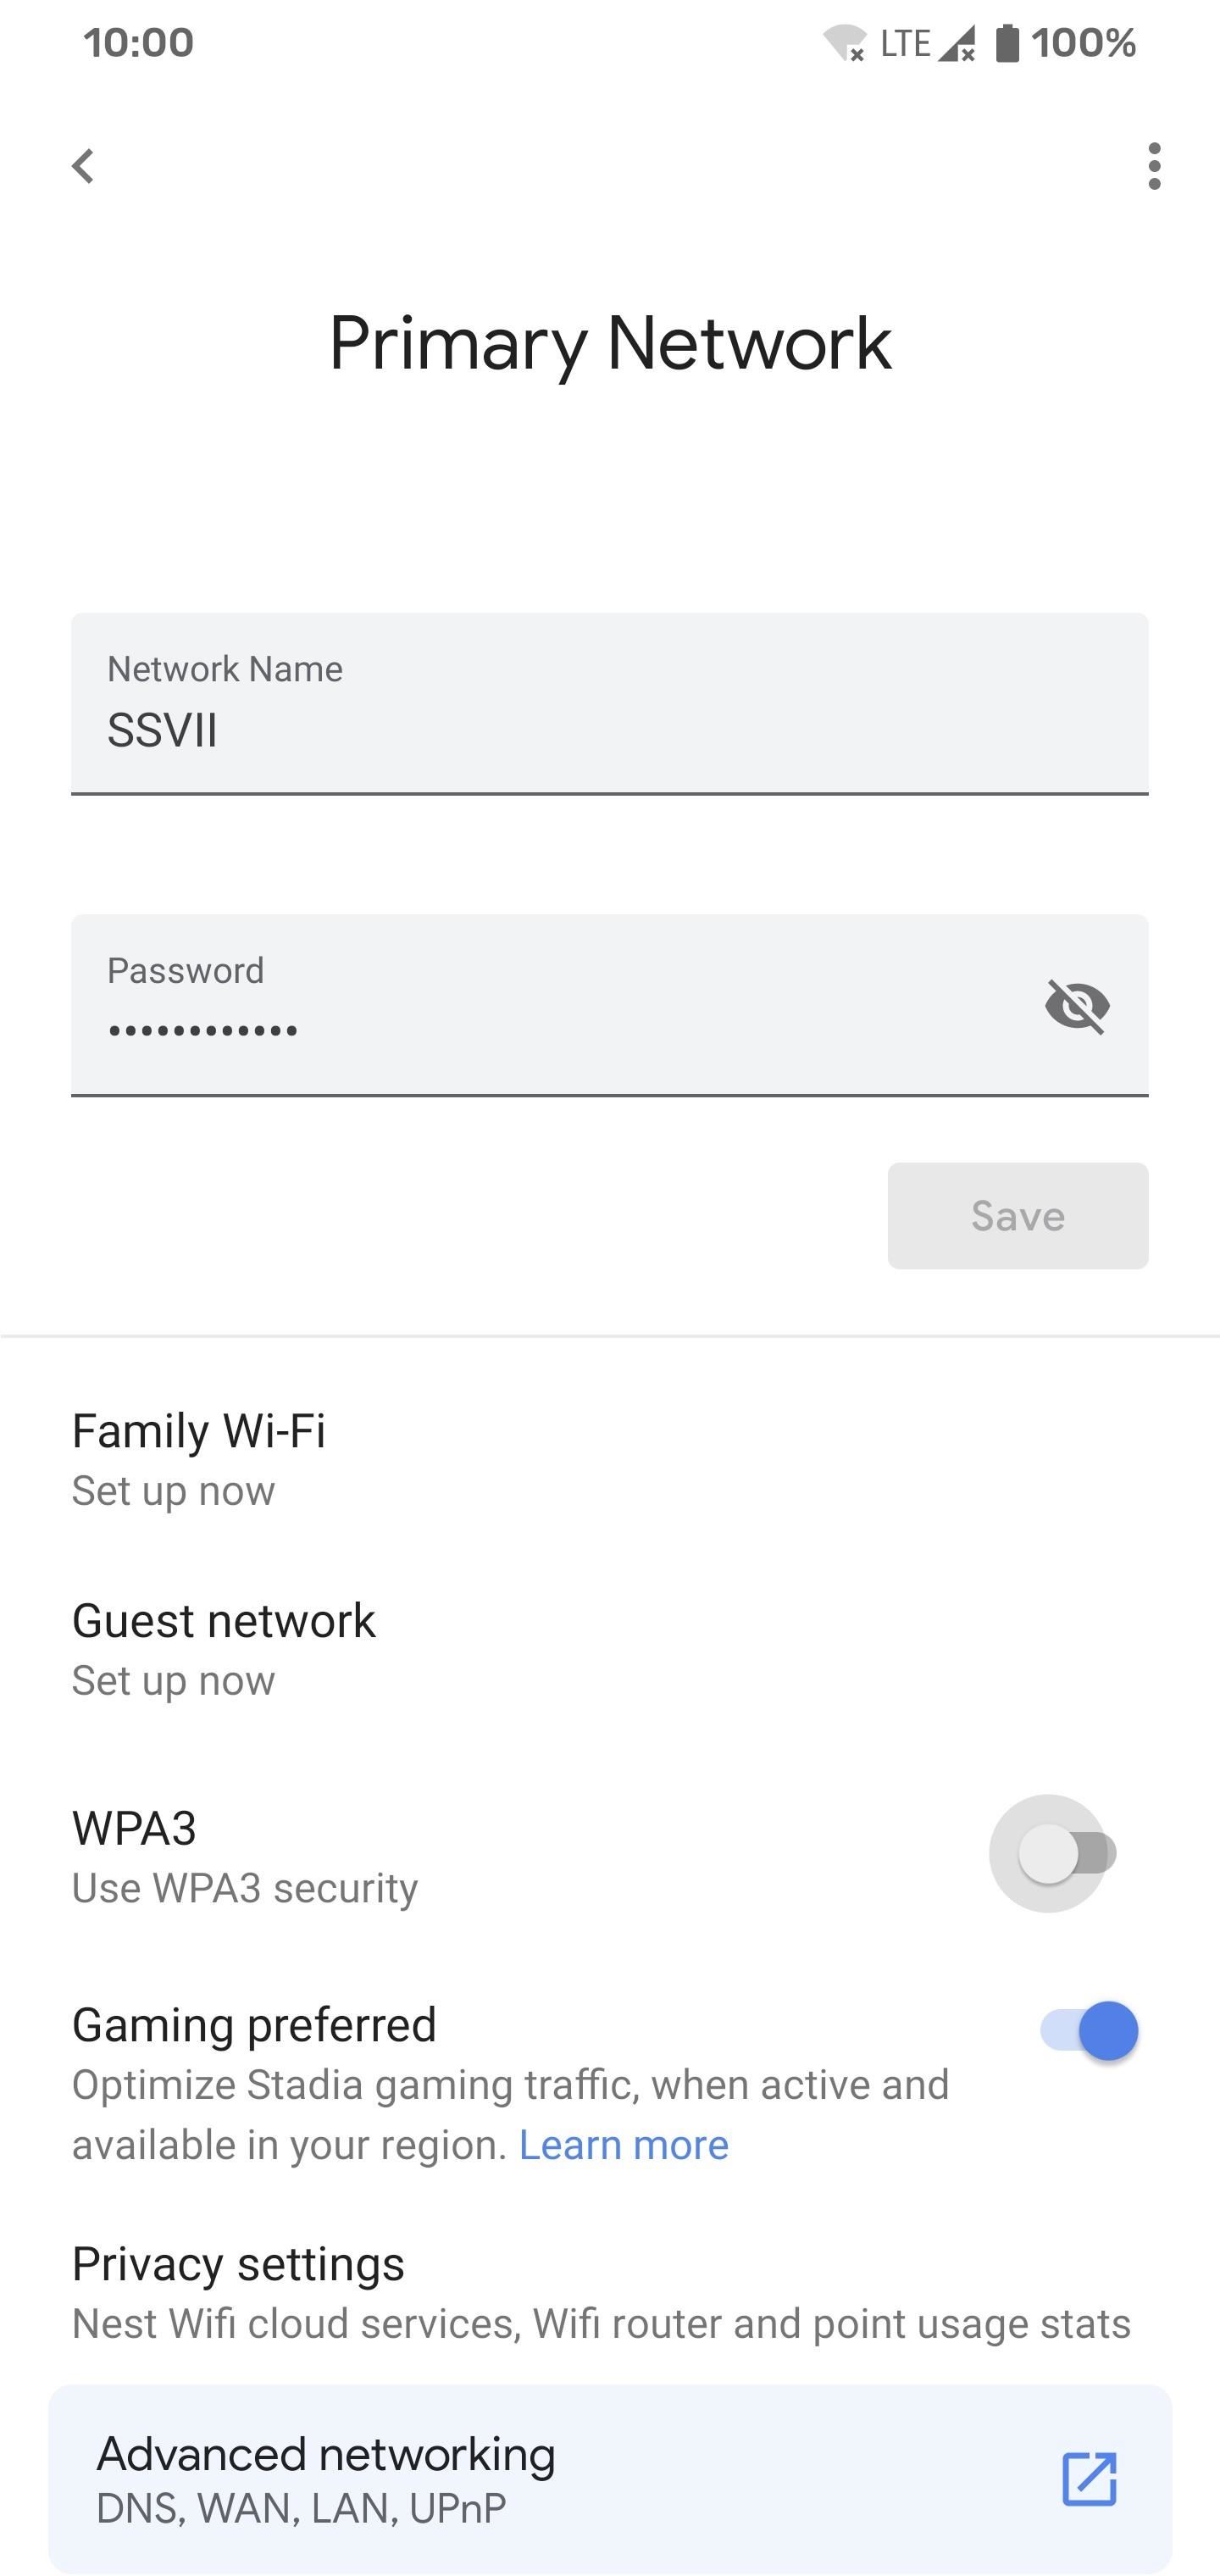
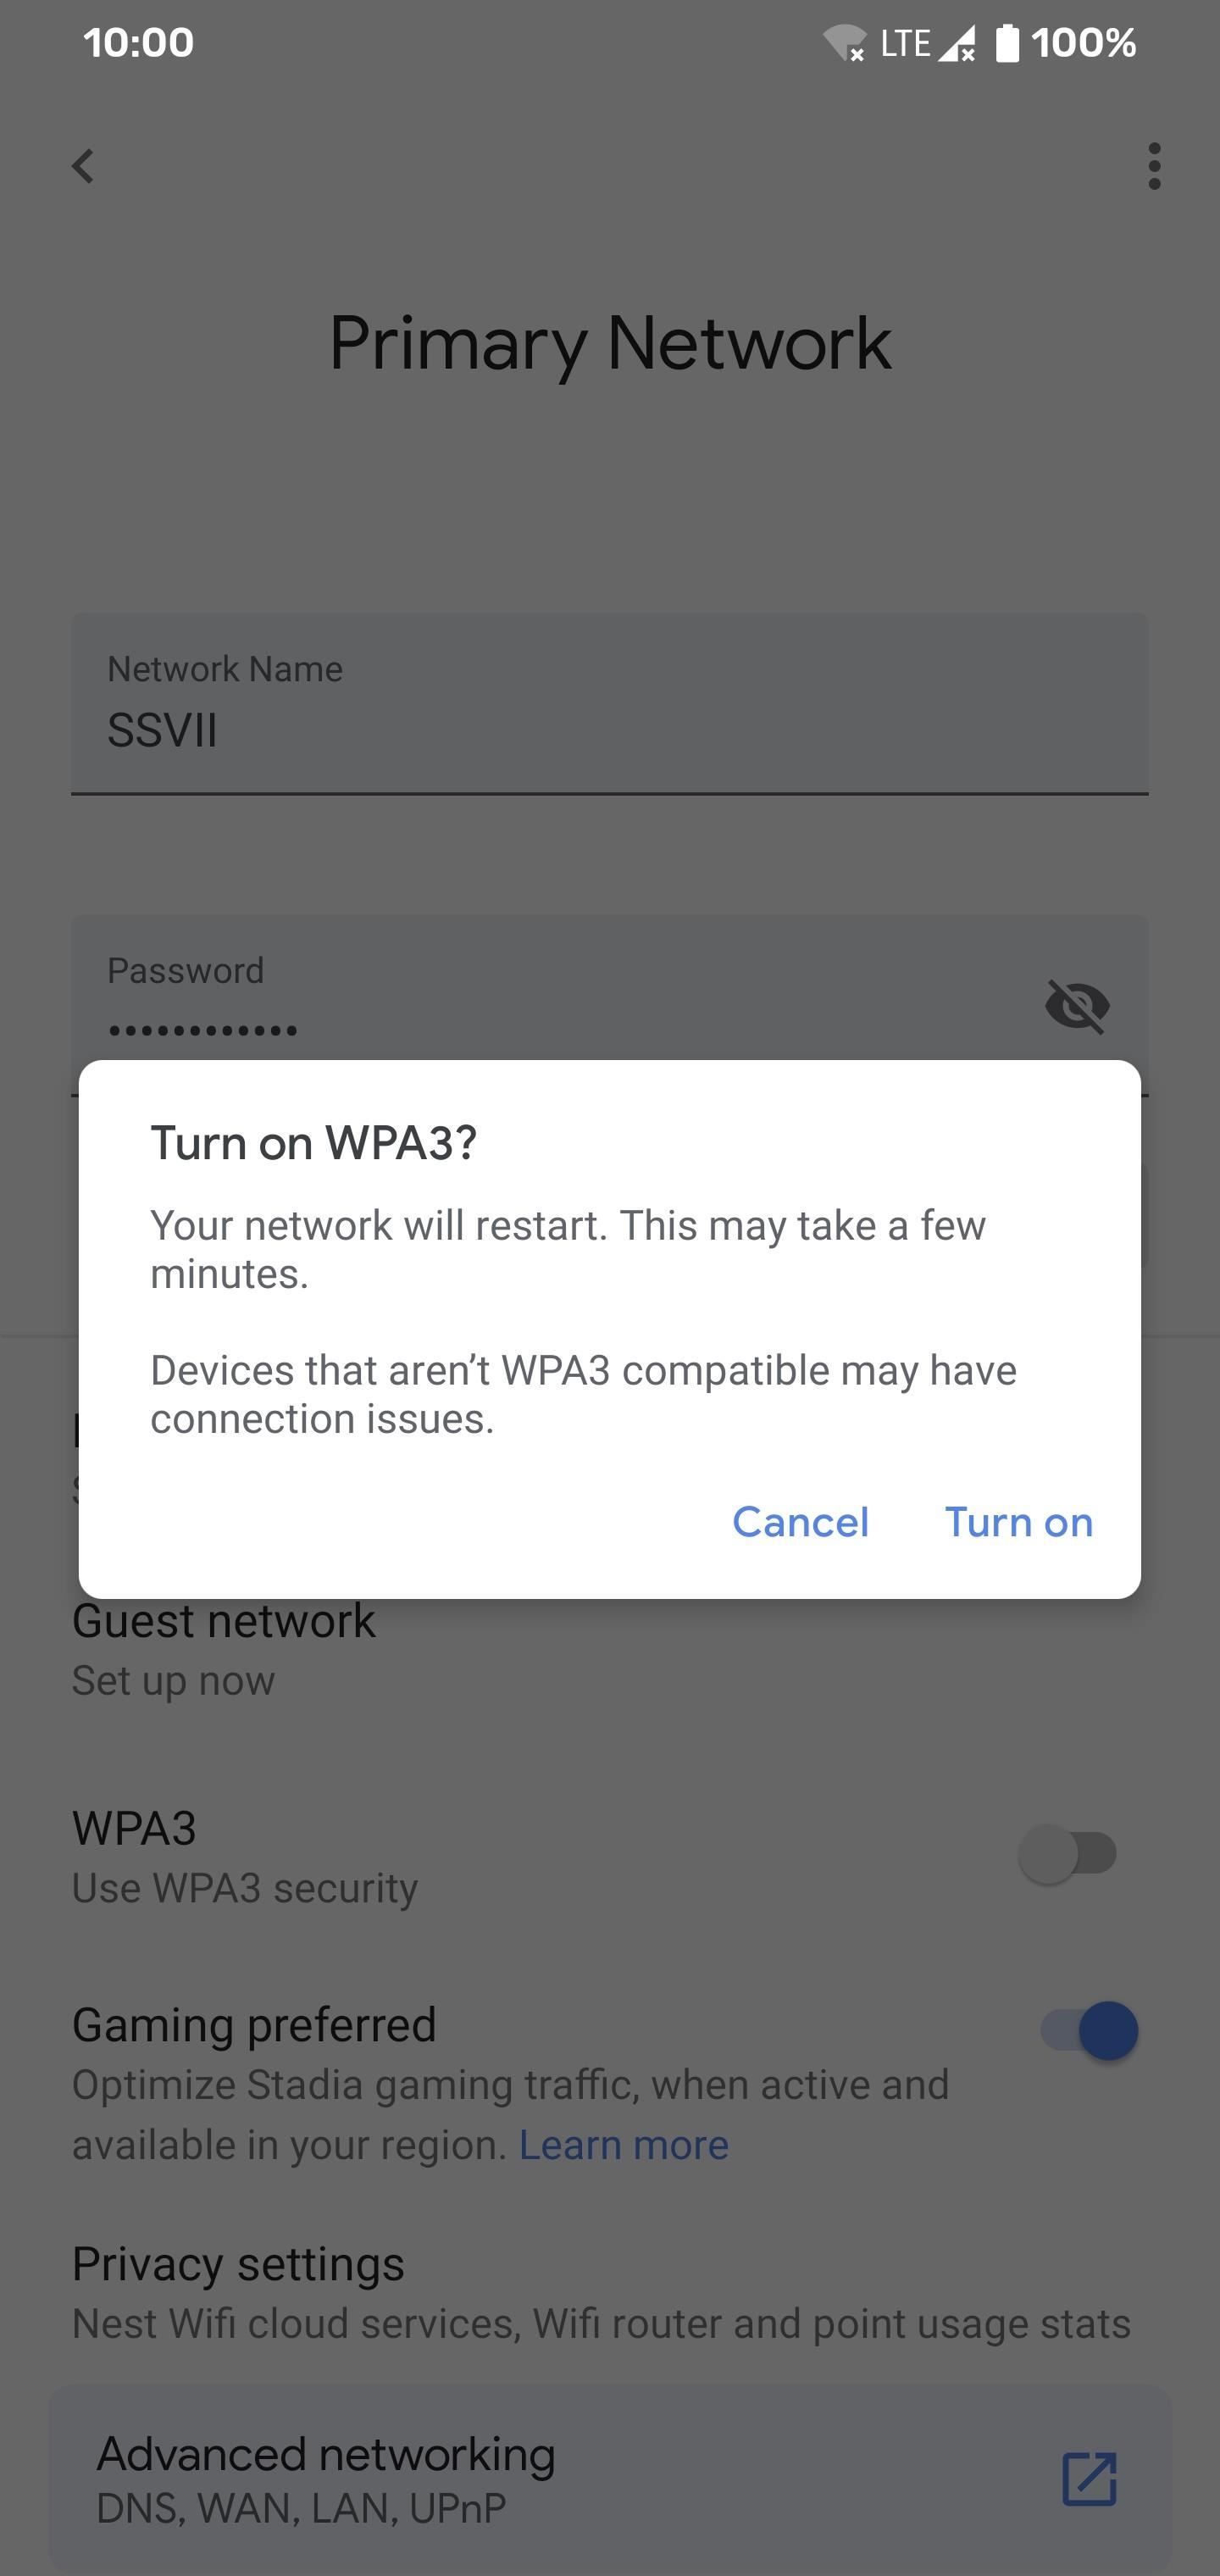
Vers le milieu de l’écran, vous devriez voir l’option “WPA3”. Flip le commutateur en position ON, appuyez sur “Activer” pour activer le paramètre, puis votre réseau redémarrera.
Attendez quelques minutes jusqu’à ce que tout revienne en ligne (les lumières de vos rondelles brillent en blanc lorsqu’elles sont prêtes), alors vous devriez être prêt à partir. Tous les appareils compatibles qui prennent en charge WPA3 devraient maintenant l’utiliser automatiquement la prochaine fois qu’ils se connectent au réseau.
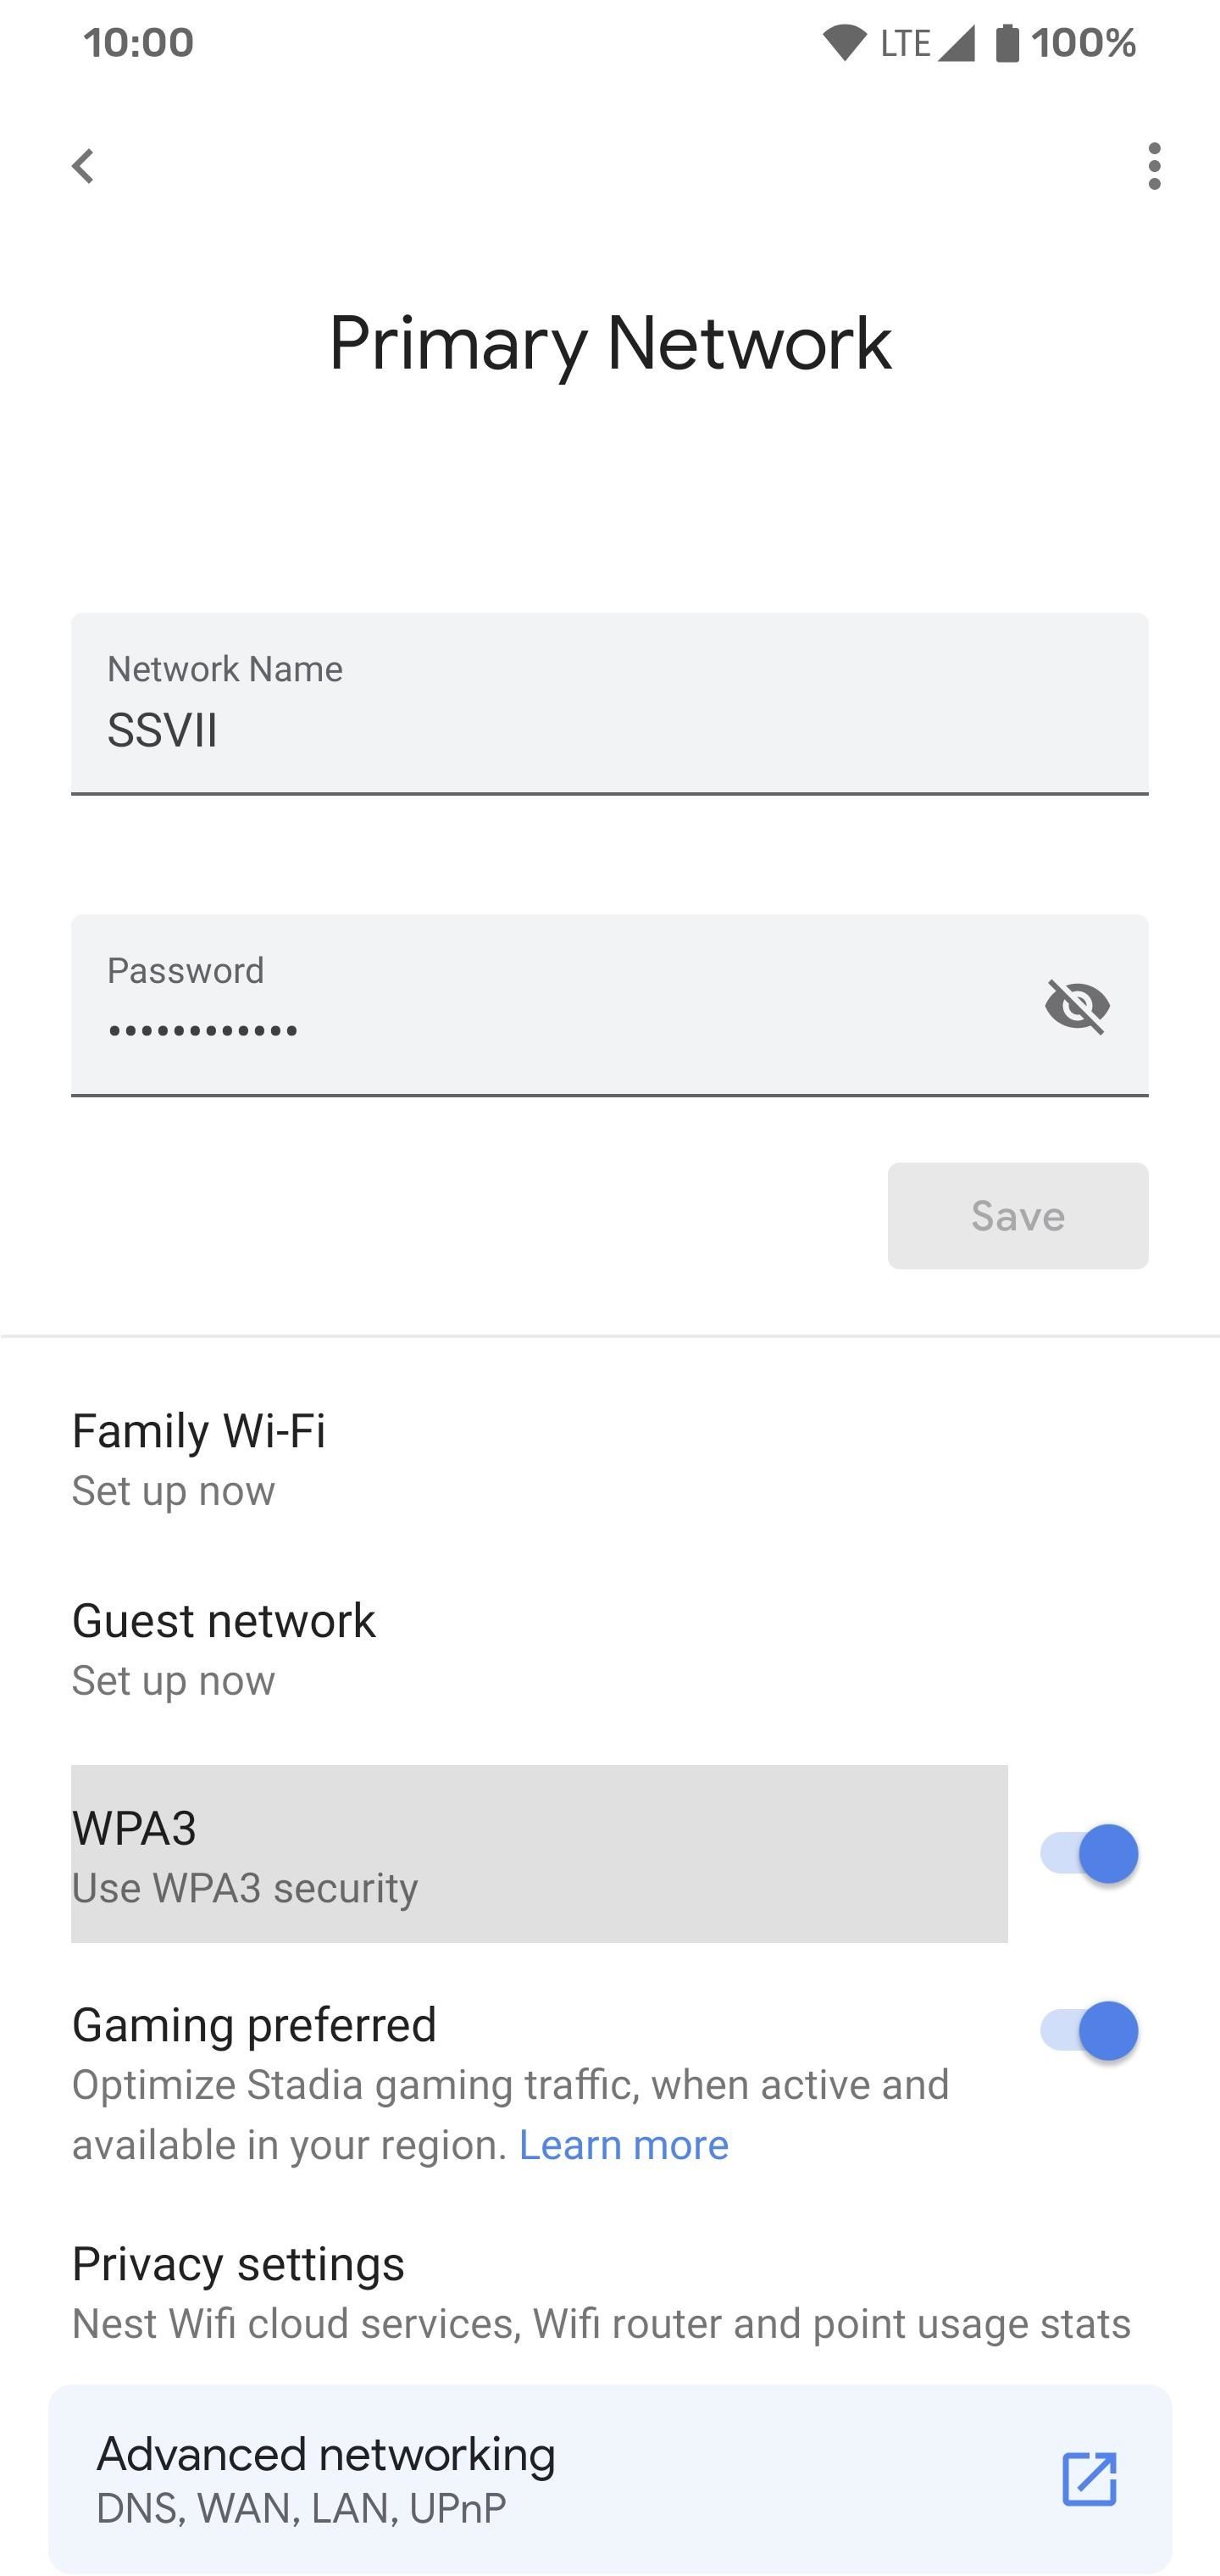
Pour vérifier si WPA3 fonctionne, accédez aux paramètres Wi-Fi sur votre téléphone pour afficher les informations de sécurité. Vous devriez voir quelque chose comme “WPA2 / WPA3-Personal” ou potentiellement juste “WPA3-Personal”. Si vous voyez quelque chose comme ça, alors cela fonctionne comme prévu. Votre sécurité de réseau a été mise à niveau! Sinon, essayez de supprimer et de reconnecter votre réseau Wi-Fi de l’appareil.

Notes finales
Bien que j’aie testé cela à plusieurs reprises et que j’utilise actuellement WPA3 sur mon propre réseau WiFi Google, les choses ne se passent pas toujours comme prévu pour tout le monde. Activer WPA3 sur les anciens produits Google WiFi est relativement indolore dans la plupart des cas. Juste au cas, cependant, je répondrai à quelques questions ci-dessous pour répondre à certaines des choses qui pourraient survenir.
Tous mes appareils prendront en charge le nouveau protocole de sécurité WPA3?
WPA3 est généralement compatible en arrière avec la plupart des appareils qui prennent déjà en charge WPA2. Il y a quelques cas isolés connus où les appareils hérités WPA2 ne fonctionneront pas bien. Cependant, Google l’a conçu pour fonctionner très bien avec de nombreux appareils que vous avez déjà dans votre maison aujourd’hui. Ils l’appellent “Mode de transition”, qui permet aux produits WPA2 et WPA3 de fonctionner sur le même réseau.
Et si j’ai le WiFi de nid mis à jour au lieu de l’ancien wifi Google?
Dans ce cas, le guide ci-dessus serait toujours pertinent. Même le nouveau Nest WiFi expédié avec WPA3 handicapé par défaut pour le moment. Il s’agit de fournir une compatibilité maximale des appareils pendant la phase de configuration initiale. Étant donné que WPA3 n’est pas encore appliqué, le paramètre est facultatif. Cependant, l’augmentation de votre sécurité sans fil est cruciale pour votre réseau domestique, donc cela en vaudra la peine à long terme.
Que faire si Google WiFi est coincé dans un redémarrage après avoir appliqué le paramètre WPA3?
Si vous trouvez que votre wifi Google est coincé dans un redémarrage et ne sera pas en ligne après avoir appliqué le paramètre WPA3, ne paniquez pas! Essayez de le faire du vélo pendant trente secondes en débranchant le câble d’alimentation puis en le branchant. Cette fois, il devrait démarrer comme d’habitude, et le réseau devrait revenir en ligne.
Et si je ne peux toujours pas le faire démarrer même après le cyclisme?
Si votre wifi Google ne démarre toujours pas correctement, vous devrez peut-être retourner le paramètre de sécurité WPA3 pour le moment. La seule façon de le faire est par une réinitialisation d’usine, malheureusement. Pour effectuer une réinitialisation d’usine sur votre wifi Google, débranchez l’appareil, appuyez et maintenez le bouton de réinitialisation à l’arrière, puis branchez le câble d’alimentation tout en maintenant le bouton.
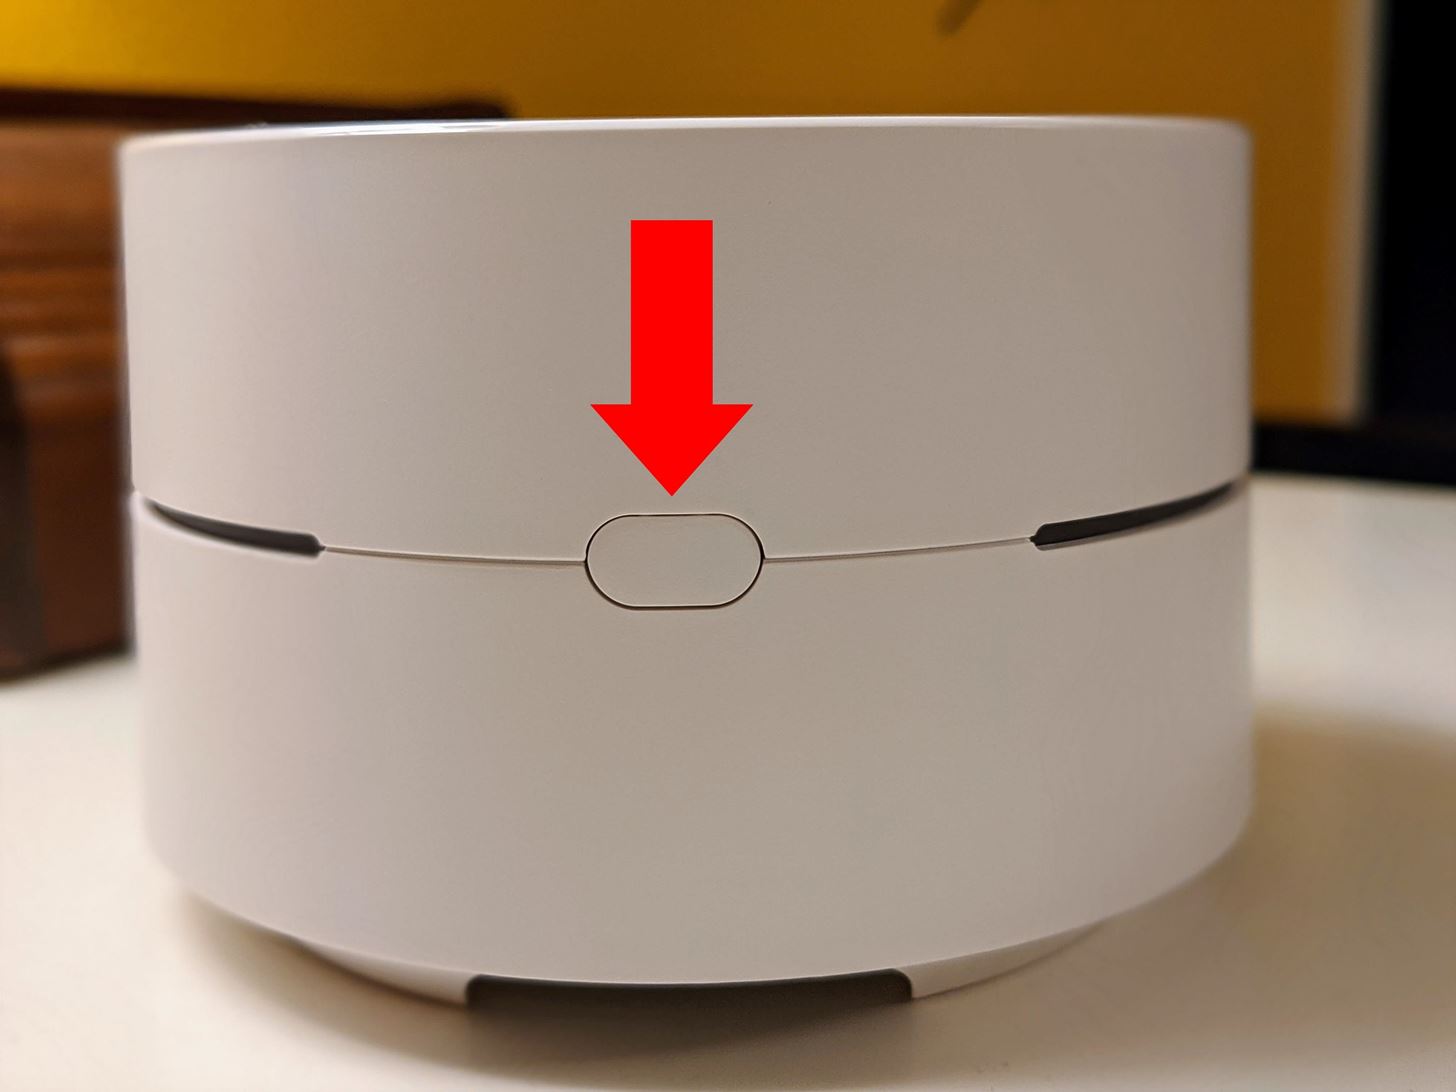
Image par Stephen Perkins / Gadget Hacks
Continuez à appuyer sur le bouton pendant environ dix secondes, ou jusqu’à ce que l’anneau clair clignote en bleu. Laissez-le reposer pendant quelques minutes afin qu’il puisse terminer le processus de réinitialisation de l’usine. Vous saurez que c’est fait lorsque la lumière clignote continuellement en bleu. De là, vous pouvez ouvrir l’application Google Home sur votre téléphone pour commencer la configuration initiale de Google WiFi.
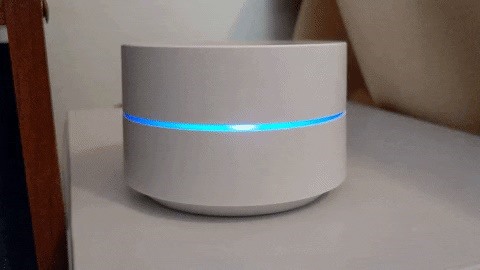
Ce wifi Google a été réinitialisé en usine et est prêt à être configuré. Image par Stephen Perkins / Gadget Hacks
Cet article a été produit lors de la couverture spéciale de Gadget Hacks sur la confidentialité et la sécurité des smartphones. Découvrez toute la série de confidentialité et de sécurité.
Gardez votre connexion sécurisée sans une facture mensuelle. Obtenez un abonnement à vie à VPN Unlimited pour tous vos appareils avec un achat unique dans la nouvelle boutique de hacks de gadgets et regardez Hulu ou Netflix sans restrictions régionales, augmentez la sécurité lors de la navigation sur les réseaux publics, et plus encore.
Autres offres valables à vérifier:
- 41% de réduction sur un analyseur Wi-Fi à domicile
- 98% de réduction sur un bundle Learn to Code
- 98% de réduction sur un bootcamp comptable
- 59% de réduction sur l’éditeur de fond vidéo XSPLIT VCAM
Sacrifier la flexibilité du routeur pour la sécurité avec Google WiFi et Onhub
Il est temps de repenser la maison et le petit routeur de bureau. À une époque d’exploits et de vulnérabilités constants, Google a peut-être la réponse.
Écrit par David Gewirtz, rédacteur en chef senior sur Dec. 14, 2016
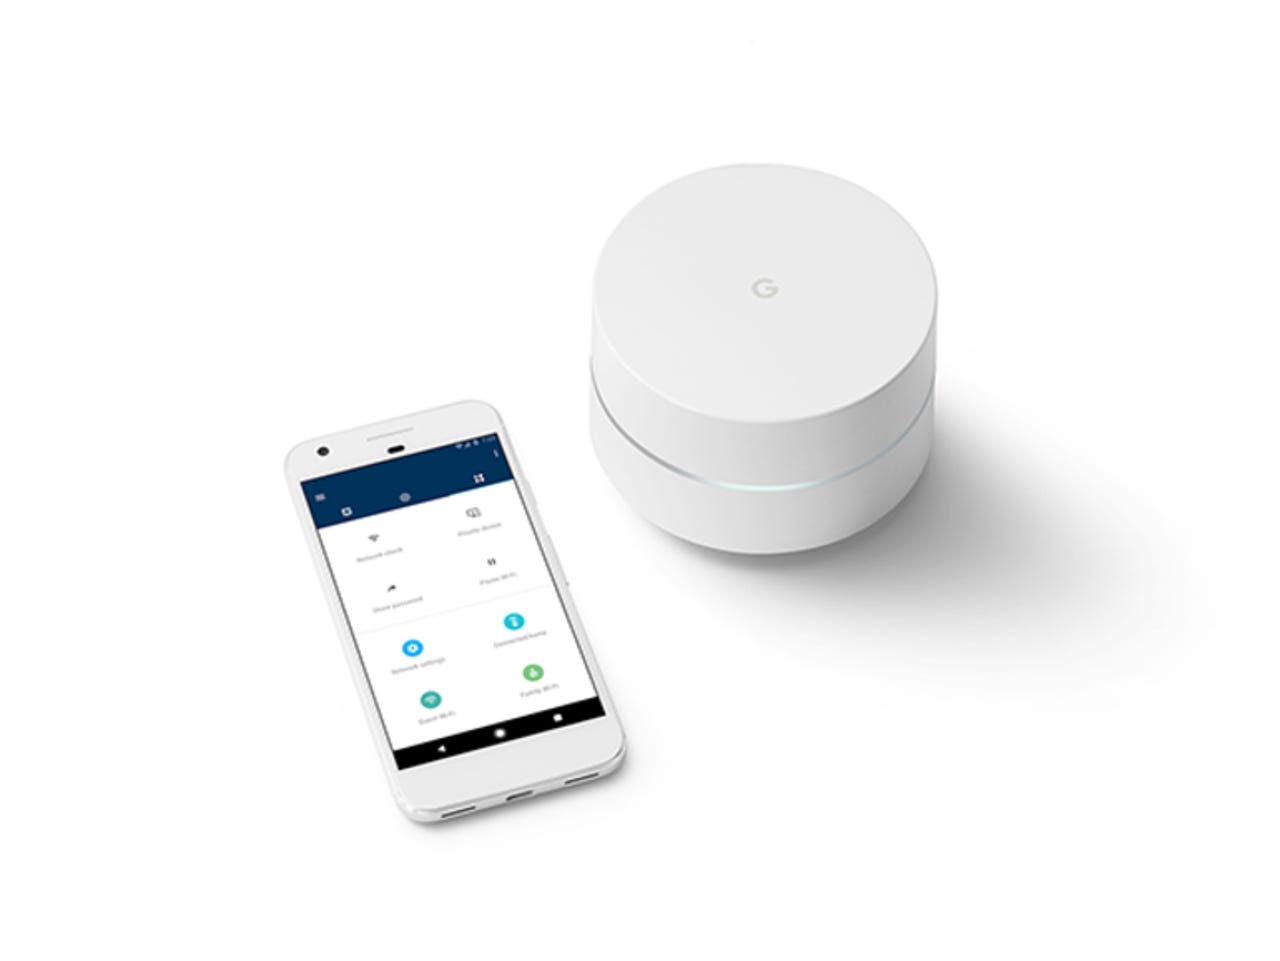
Pour beaucoup qui travaillent à domicile ou dans les petits bureaux, le routeur est l’un des moyens les plus importants de rester en sécurité en ligne. Routers Pare-feu Le monde extérieur, éloignant généralement beaucoup de choses de notre travail. Mais que se passe-t-il lorsque votre routeur lui-même est compromis?
La vulnérabilité de Netgear
Lundi, ZDNET a rendu compte sur une faille de certains des routeurs les plus puissants et les plus appréciés de Netgear. Un exploit permet à des commandes malveillantes d’être injectées dans les routeurs via une URL, permettant efficacement aux pirates de prendre la boîte, puis à faire du tunnel dans votre réseau.
Pas bon. L’équipe de CERT de Carnegie Mellon a conseillé: “Les utilisateurs qui ont la possibilité de le faire devraient considérer fortement à l’arrêt de l’utilisation des appareils affectés jusqu’à ce qu’un correctif soit mis à disposition.”
Une autre approche a été recommandée qui, ironiquement, ait utilisé la vulnérabilité elle-même. Il est possible d’émettre une commande en utilisant la vulnérabilité pour désactiver le serveur Web interne à l’intérieur du routeur. Malheureusement, cela rend difficile la configuration du routeur, car cela se fait avec le serveur Web interne. Pire, il ne dure que jusqu’à ce que le routeur redémarre, donc une seule panne de courant pourrait ouvrir la vulnérabilité.
ARS Technica rapporte que bien que Netgear ait reconnu la vulnérabilité, la société n’a fait aucun commentaire sur le moment où un correctif sera à paraître.
Le problème de l’entreprise de routeurs traditionnels
Netgear n’est pas le seul à ne pas protéger ses clients de manière proactive.
Le problème avec chacun de ces appareils est que même si leur firmware est modernisable, tous ne reçoivent pas des mises à jour régulières. Bien que les entreprises de routeurs de consommation comprennent que leur réputation est en jeu, ce sont fondamentalement des fournisseurs de matériel et non des chercheurs en sécurité.
Il est peu probable que la plupart des consommateurs entrent dans le panneau de configuration de leur routeur et téléchargent et installent les mises à jour du micrologiciel. Pire, certaines mises à jour du micrologiciel ne préservent pas les paramètres du routeur, ce qui entraîne une configuration existante écrasée dans le cadre du processus de mise à jour.
Les routeurs traditionnels ont un autre défi classique: Reach. La plupart des routeurs traditionnels n’atteignent pas dans toute une maison ou un bureau, et il y a donc toujours des zones sombres, des zones de faible force de signal.
Plus de grandes idées de projet
Guide du projet DIY-IT
Pour lutter contre cela, la plupart des sociétés de routeurs ont offert des ponts Wi-Fi, des répéteurs et même des adaptateurs de réseau à ligne électrique comme moyen d’étendre le réseau.
Le problème est que ces approches n’ont pas été fiables à utiliser et à mettre en place difficile à mettre en place. Ils nécessitent souvent la création d’un deuxième sous-réseau avec une deuxième SSID, ce qui rend assez difficile de partager des ressources de réseautage internes à travers le pont.
Entrez l’âge du maillage
Au cours de la dernière année, une nouvelle classe de produits a été introduite: le package de routeur de maille. Généralement, ces appareils sont constitués d’un groupe d’appareils contrôlés par application pour smartphone, qui ont tous leur propre intelligence interne pour configurer et configurer le réseau.
Il y a un certain nombre de fournisseurs qui jouent dans cet espace, notamment Orbi’s Orbi, Luma’s Mesh et l’Eero. Chacun promet de recouvrir votre maison ou votre bureau avec des signaux Wi-Fi, tout en rendant la configuration sans couture et facile.
Ces produits ne sont pas bon marché. Vous avez probablement dépensé trois à quatre cents dollars ou plus au moment où vous avez terminé d’équiper votre espace de nœuds de maillage. Mais ils font généralement un très bon travail pour projeter votre réseau dans toute votre maison ou votre bureau.
Bien que leur style d’interface soit bien plus centré sur l’application que l’interface Web à l’ancienne qui ne ferait qu’un gars informatique heureux, ces entreprises n’ont pas vraiment les ressources pour rester en avance sur chaque exploit et vulnérabilité qui pourraient être destinés à leurs produits.
Mais, comme Yoda l’a dit un jour, “il y en a un autre.”
Google Onhub et Google WiFi
Il y a environ un an et demi, Google a introduit un design ambitieux dans l’espace du routeur appelé Onhub, un appareil qui ressemble à un écho Amazon légèrement conçu. C’était un produit créé par Google mais vendu par les fabricants partenaires, dans ce cas Asus et TP-Link.
L’appareil, qui est toujours sur le marché, a été introduit avec beaucoup de technologie, y compris une pile d’antennes Wi-Fi, ainsi que Zigbee et Bluetooth. Il a également un haut-parleur, un port USB et, dans le modèle ASUS, une sorte de suivi des gestes farfelus.
Bien que l’appareil soit raisonnablement bien considéré comme un point d’accès Wi-Fi, à plus de 200 $ et avec la plupart de la technologie intérieure non encore activée, elle semblait être une solution trop chère.
C’est, en revanche, assez simple à configurer. Vous utilisez une application iOS ou Android et suivez simplement l’assistant. Il n’est pas nécessaire de spécifier des protocoles, des canaux ou l’un des autres paramètres dont nous avons besoin depuis longtemps pour configurer avec à peu près n’importe quel routeur.
On n’a pas beaucoup entendu parler par la suite de l’onhub. Pendant un certain temps, cela semblait être une autre expérience Google destinée à l’ignominie à peine rappelée sur une vieille page Wikipedia poussiéreuse.
Ensuite, en octobre, Google a annoncé Google WiFi, qui est à peu près onhub 2.0. Il est plus petit (de la taille de deux téléviseurs Apple empilés les uns sur les autres) et c’est un produit de marque uniquement sur Google, comme le pixel.
Comme les appareils Onhub, un wifi Google agira comme un routeur. Mais achetez quelques pucks WiFi Google supplémentaires et maintenant vous avez un réseau de maillage.
Il s’avère que OnHub fonctionne également de manière transparente avec Google WiFi. Il est contrôlé par la même application (ne s’appelle plus Google sur, mais Google WiFi). Et les appareils Onhub se corrigeront de manière interchangeable avec Google WiFi.
Chaque rondelle WiFi Google est de 129 $. Vous pouvez maintenant également récupérer l’ASUS ONHUB au même prix. Google vend un ensemble de trois rondelles pour 299 $.
L’avantage Google
D’une part, il semble que Google entre simplement dans le même marché que Eero et Luma, avec un réseau Wi-Fi facile à configurer qui supprime tous les tracas qui ont fait de la mise en place du Wi-Fi à la maison un tel défi pour les moldus.
Mais reculez pendant une seconde et considérez la différence entre une startup de réseautage aléatoire et Google. Considérez les ressources, la portée et la compréhension institutionnelle d’Internet, et chaque nœud, que Google apporte à la table.
Maintenant, pensez aux exploits et aux vulnérabilités dont nous avons discuté au début de cette colonne. NetGear n’est clairement pas en mesure d’émettre une mise à jour du micrologiciel zéro day lors de l’apprentissage d’une vulnérabilité. Même s’ils l’ont fait, ils devraient communiquer en quelque sorte à tous leurs propriétaires d’appareils et, d’une manière générale, de les faire télécharger et d’installer la mise à jour.
Google, en revanche, a d’énormes ressources de contre-cyberattaques, une énorme base de données définitive dont les sites ont été bons et qui ont été mauvais, une quantité presque infinie de bande passante, et la possibilité de pousser les mises à jour directement vers chaque appareil WiFi Onhub et Google sur le terrain.
Oui, cela ajoute encore une autre encoche sur Big Brother Belt de Google, car ils en sauront théoriquement encore plus sur vous qu’auparavant. Mais comme la plupart d’entre nous utilisent Google pour toutes nos recherches sur le Web, la plupart de nos e-mails et presque toutes nos conversations téléphoniques, quels sont quelques paquets plus partagés entre amis? En outre, Google vous permet de désactiver certains rapports de données.
Le pire Google pourrait vouloir vous faire vous nourrir d’une annonce dont vous pourriez vous soucier réellement. Mais le pire qu’un groupe de crimes organisé parrainé par l’État d’État ou un État pourrait faire est de voler votre identité, de pénétrer votre réseau, de spammer vos amis et de famille avec des logiciels malveillants et de ruiner votre vie.
Google gagne le compromis des risques / récompenses.
Comment verrouiller un routeur de réseau sans fil insécurisé
Pensez-y du point de vue du modèle d’entreprise. Lorsque Netgear vous vend un routeur, le mieux qu’ils pourraient espérer est de vous vendre un répéteur ou, finalement, un routeur amélioré.
Mais Google n’est pas en affaires pour vendre vos routeurs. Ils vous veulent en ligne. Ils veulent que vous puissiez vous connecter facilement en ligne, rester en ligne autant que possible et être aussi sûr que possible. C’est parce que Google gagne de l’argent à peu près tout ce que vous faites en ligne, pas seulement à partir d’une vente de matériel unique une fois tous les trois ou quatre ans.
Google a toutes les raisons, chaque motivation à vouloir vous assurer que vous êtes en sécurité en ligne. C’est dans leur meilleur intérêt. C’est une perspective à long terme. Combinez cette motivation avec leurs énormes ressources sans fond et vous pouvez voir pourquoi Google a un avantage si écrasant sur les fournisseurs de routeurs de consommateurs et de petites entreprises traditionnels ainsi que par rapport à la nouvelle récolte de startups de routeur de maillage comme Eero.
Compromis
Il y a quelques compromis au-delà des préoccupations habituelles de Google Big Brother. Les appareils WiFi OnHub et Google n’ont que des options de configuration limitées. Oui, vous pouvez configurer un réseau d’invités et choisir votre SSID, mais vous ne pouvez pas l’empêcher de diffuser.
Vous ne pouvez pas utiliser les appareils Google comme points de terminaison VPN. Vous ne pouvez même pas déterminer votre espace d’adressage NAT. Tu vas être sur 192.168.86.x et tu vas l’aimer.
Et pourtant, Google a ajouté de nouvelles capacités. Vous pouvez spécifier un appareil prioritaire et laisser cette priorité expirer après un certain temps. Vous pouvez surveiller le trafic de périphérique. Vous pouvez configurer la transmission. Vous pouvez donner aux clients accès à certains appareils sur votre réseau et pas d’autres. Vous pouvez même contrôler les ampoules Hue et laisser vos invités faire de même.
Routeur recommandé
Pensez-y. Combien de temps avez-vous? Combien voulez-vous risquer votre sécurité pour une entreprise qui ne dira même pas quand elle prévoit d’émettre un patch à une vulnérabilité critique?
Je n’ai pas encore beaucoup d’expérience avec onhub ou wifi google, mais ça a l’air très bien sur papier. Cela, plus les premières critiques onhub étaient généralement bonnes, juste un peu perplexe sur le prix et la technologie interne inutilisée supplémentaire.
Je prévois de commencer à recommander Google WiFi en tant que solution incontournable pour la maison et le réseautage de petits bureaux. Il est facile à configurer, il est fonctionnel, et il a le domaine des experts profonds de Google en sécurité.
Contrairement à The Netgear, il est peu probable que vous vous réveillez un lundi matin à une annonce de CERT vous disant de jeter votre WiFi Google car il a été P0WN3D. Cela, seul, justifie ma recommandation.
Vous pouvez suivre mes mises à jour de projet quotidiennes sur les réseaux sociaux. Assurez-vous de me suivre sur Twitter à @davidgewirtz, sur Facebook sur Facebook.com / davidgewirtz, sur Instagram sur Instagram.com / davidgewirtz, et sur youtube sur youtube.com / davidgewirtztv.